


عندما تجهز موقعاً لمشروعك أو سيرفراً لخدماتك، تأتي لحظة تفتح فيها صفحة أحد المسجلين وتكتب الاسم الذي تريده، فتظهر لك قائمة طويلة من الامتدادات بأسعار مختلفة، وبجانبها خيارات لا تعرف هل تحتاجها أم لا: حماية الخصوصية، والتجديد التلقائي، وقفل النقل، وسعر للسنة الأولى يختلف عن سعر التجديد. ثم تكتشف أن الامتداد .sa يطلب منك وثائق، وأن الاسم العربي تحت «السعودية» يظهر في المتصفح بحروف غريبة تبدأ ب xn--، وبعد سنة تصلك رسالة تقول إن نطاقك سوف ينتهي، وقد تصل إلى بريد على النطاق نفسه الذي سوف يتوقف. وأغلب من يفقد نطاقاً لا يفقده بسبب اختراق، وإنما بسبب بطاقة انتهت صلاحيتها أو رسالة تجديد لم يقرأها أو حساب سجله باسم شخص آخر.
وفي شرح DNS وسجلاته شرحنا ما يحدث بعد أن يصبح النطاق لك: كيف يتحول الاسم إلى عنوان، وما وظيفة كل سجل تضيفه، أما هذا المقال فيبدأ قبل ذلك، من النطاق نفسه: ما هو، ومن يديره، وكيف تشتريه وتحافظ عليه سنوات، وكيف تربطه بسيرفرك. وسوف نناقش في هذا المقال ما يلي:
- ما هو اسم النطاق Domain Name وأجزاؤه، ولماذا تستأجره ولا تملكه.
- السلسلة التي تدير كل نطاق: ICANN وIANA، وجهة الامتداد Registry، والمسجل Registrar، والموزع Reseller، وصاحب النطاق Registrant.
- أنواع الامتدادات TLD، وقواعد الامتداد السعودي
.saمن لائحة SaudiNIC الرسمية، والنطاقات العربية IDN تحت «السعودية». - كيف تشتري نطاقاً وكيف تختار المسجل، وكم يكلف فعلاً من سعر الجملة إلى سعر التجزئة.
- WHOIS وRDAP: من يملك هذا النطاق؟ وما الذي يظهر من بياناتك وما الذي يحجب.
- دورة حياة النطاق بالأيام كما تحددها ICANN: التجديد والانتهاء وفترة الاسترداد والحذف.
- نقل النطاق بين المسجلين، والأقفال التي تحميه من السرقة، مع قصة حقيقية لنطاق سرق.
- خوادم الأسماء Nameservers والتفويض Delegation، وكيف تربط النطاق بسيرفرك.
- تجربة عملية نسأل فيها RDAP وWHOIS الحقيقية، ونحول الأسماء العربية، ونتتبع التفويض بالأمر
dig +trace، ونكتب سكربت يراقب تاريخ انتهاء نطاقاتك.
ما هو النطاق Domain؟
النطاق هو اسم مسجل في نظام أسماء النطاقات DNS، يحق لك أن تقرر ما الذي يجيب عنه، أي إلى أي عنوان يشير، وأين يستقبل البريد، ومن يحق له إصدار شهادات له. والفكرة التي يجب أن تبدأ منها هي أن الأسماء في DNS شجرة، في أعلاها الجذر Root، وتحته الامتدادات العليا Top-Level Domains، واختصاراً TLD، مثل com وsa، وتحت كل امتداد الأسماء التي يسجلها الناس، وتحت كل اسم ما يشاء صاحبه من نطاقات فرعية Subdomains. وكل مستوى في هذه الشجرة تديره جهة مختلفة، وهذا ما يجعل DNS يعمل دون سيرفر واحد يعرف كل الأسماء كما شرح RFC 1034، والصورة التالية تبين ذلك على اسمين، واحد لاتيني وواحد عربي:
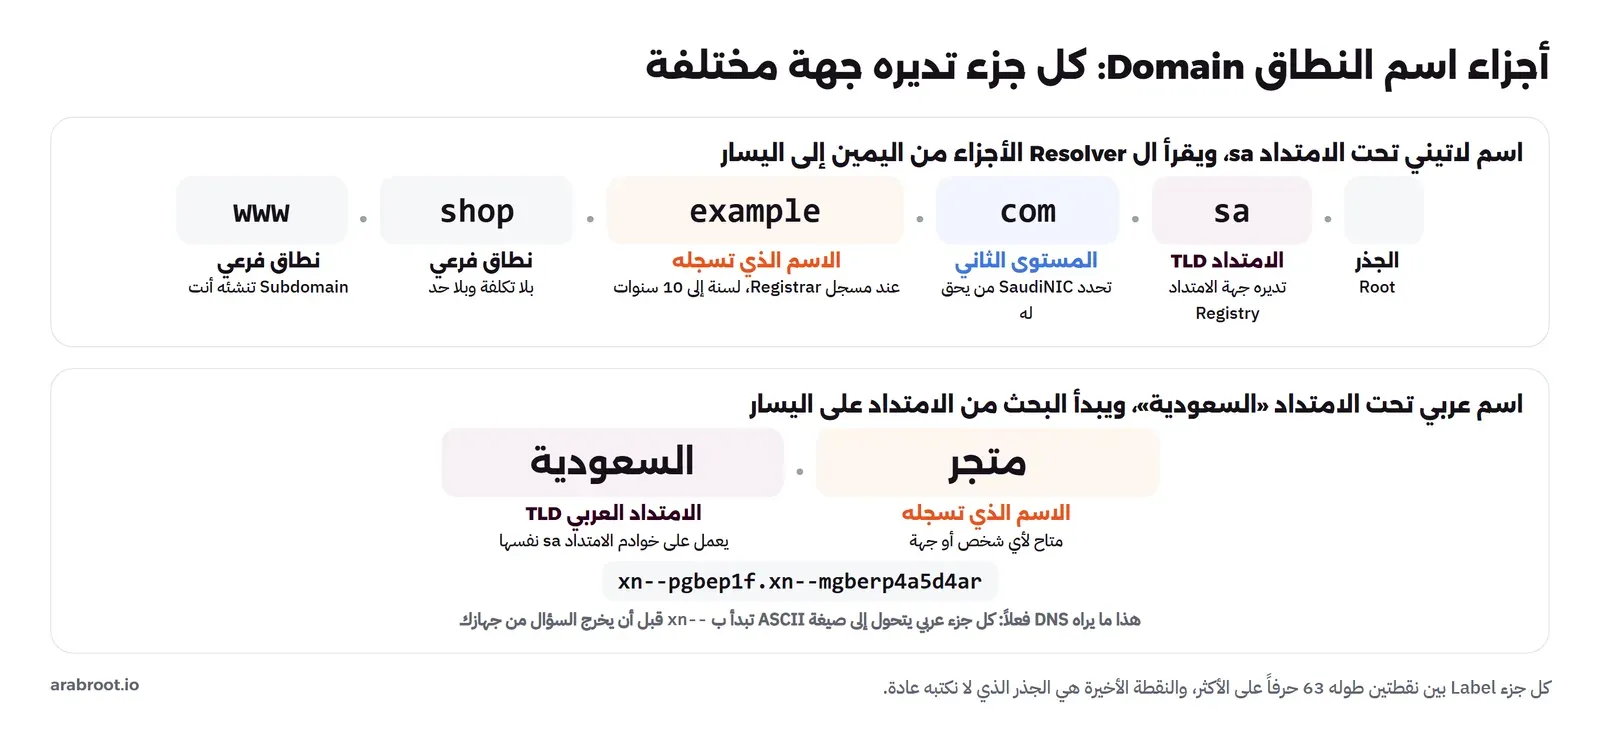
في الصورة أعلاه لاحظ التالي:
- الاسم يقرأ من اليمين إلى اليسار في اللاتيني، فال Resolver يبدأ من الامتداد
saثمcom.saثمexample.com.sa، وفي العربي يبدأ من الامتداد «السعودية» على اليسار. - الجزء الذي تدفع ثمنه هو
exampleوحده، أماshopوwwwفهي نطاقات فرعية تنشئها في لوحة DNS بلا تكلفة وبلا حد، ولا تحتاج لها مسجلاً. - كل جزء Label طوله 63 حرفاً على الأكثر بحسب RFC 1035، وفي
.saتشترط اللائحة أن يكون حرفين على الأقل وألا يبدأ أو ينتهي بشرطة. - الاسم العربي لا يصل إلى DNS كما كتبته، وإنما يتحول إلى صيغة تبدأ ب
xn--، وسوف نعود إلى هذا في قسم النطاقات العربية.
وقد يتساءل البعض: إذا دفعت ثمن النطاق فهل أصبح ملكي؟ والإجابة لا، فالذي تشتريه هو حق استخدام الاسم لمدة محددة، من سنة إلى عشر سنوات، تجددها قبل أن تنتهي، فإذا لم تجددها عاد الاسم إلى الجميع. وتقول لائحة تسجيل أسماء النطاقات السعودية هذا صراحة في البند 9-4: النطاق المسجل لا يعطي صاحبه حقاً قانونياً أو ملكية للاسم حتى لو كانت له علامة تجارية بالاسم نفسه. لذلك تعامل مع النطاق كعقد إيجار طويل، وليس كشيء تملكه مرة واحدة وتنساه، وهذا هو سبب أغلب النصائح في بقية المقال.
من يدير الأسماء؟ ICANN والمسجل وجهة الامتداد
عندما تشتري نطاقاً تتعامل مع شركة واحدة، ولكن خلفها سلسلة من الجهات، ولكل منها دور لا يقوم به غيرها، وفهم هذه السلسلة هو الذي يخبرك من تراسل عندما يتعطل شيء:
- ICANN وIANA: منظمة ICANN تضع سياسات الامتدادات العامة Generic TLDs، واختصاراً gTLD، مثل
comوorgوnet، وتعتمد المسجلين الذين يحق لهم بيعها، وتلزمهم بعقد اسمه اتفاقية اعتماد المسجلين Registrar Accreditation Agreement. أما IANA، وهي وظيفة تديرها ICANN، فتحفظ منطقة الجذر Root Zone، أي القائمة الرسمية للامتدادات ومن يدير كل امتداد، وتستطيع أن تقرأها في قائمة IANA للامتدادات. - جهة الامتداد Registry: الجهة التي تملك قاعدة بيانات الامتداد كله وتشغل خوادمه، فشركة Verisign تدير
comوnet، والمركز السعودي لمعلومات الشبكة SaudiNIC في هيئة الاتصالات والفضاء والتقنية يديرsaو«السعودية» كما يظهر في سجل IANA للامتداد sa. - المسجل Registrar: الشركة التي يحق لها أن تكتب في قاعدة جهة الامتداد باسمك، وهي تتصل بها ببروتوكول EPP، أي Extensible Provisioning Protocol، فتنشئ النطاق وتجدده وتنقله وتغير Nameservers، ولا يستطيع أحد غيرها أن يفعل ذلك. والمسجل في الامتدادات العامة يجب أن يكون في قائمة المسجلين المعتمدين من ICANN، وفي
saيجب أن يكون في قائمة المسجلين المرخصين من SaudiNIC. - الموزع Reseller: شركة استضافة أو وكالة تصميم تبيعك النطاق من لوحتها، ولكنها ليست مسجلاً، وإنما تسجل باسمك عند مسجل خلفها. وهذا مقبول في الامتدادين، فلائحة المسجلين في SaudiNIC تسمح في البند 6-12 بالموزعين الذين يعملون باسم المسجل، والمسجل يبقى المسؤول عنهم.
- صاحب النطاق Registrant: أنت، أو الجهة التي تمثلها، وهو الاسم الذي يحق له أن يقرر في النطاق، وهو الذي يطلب النقل والتجديد والتعديل.
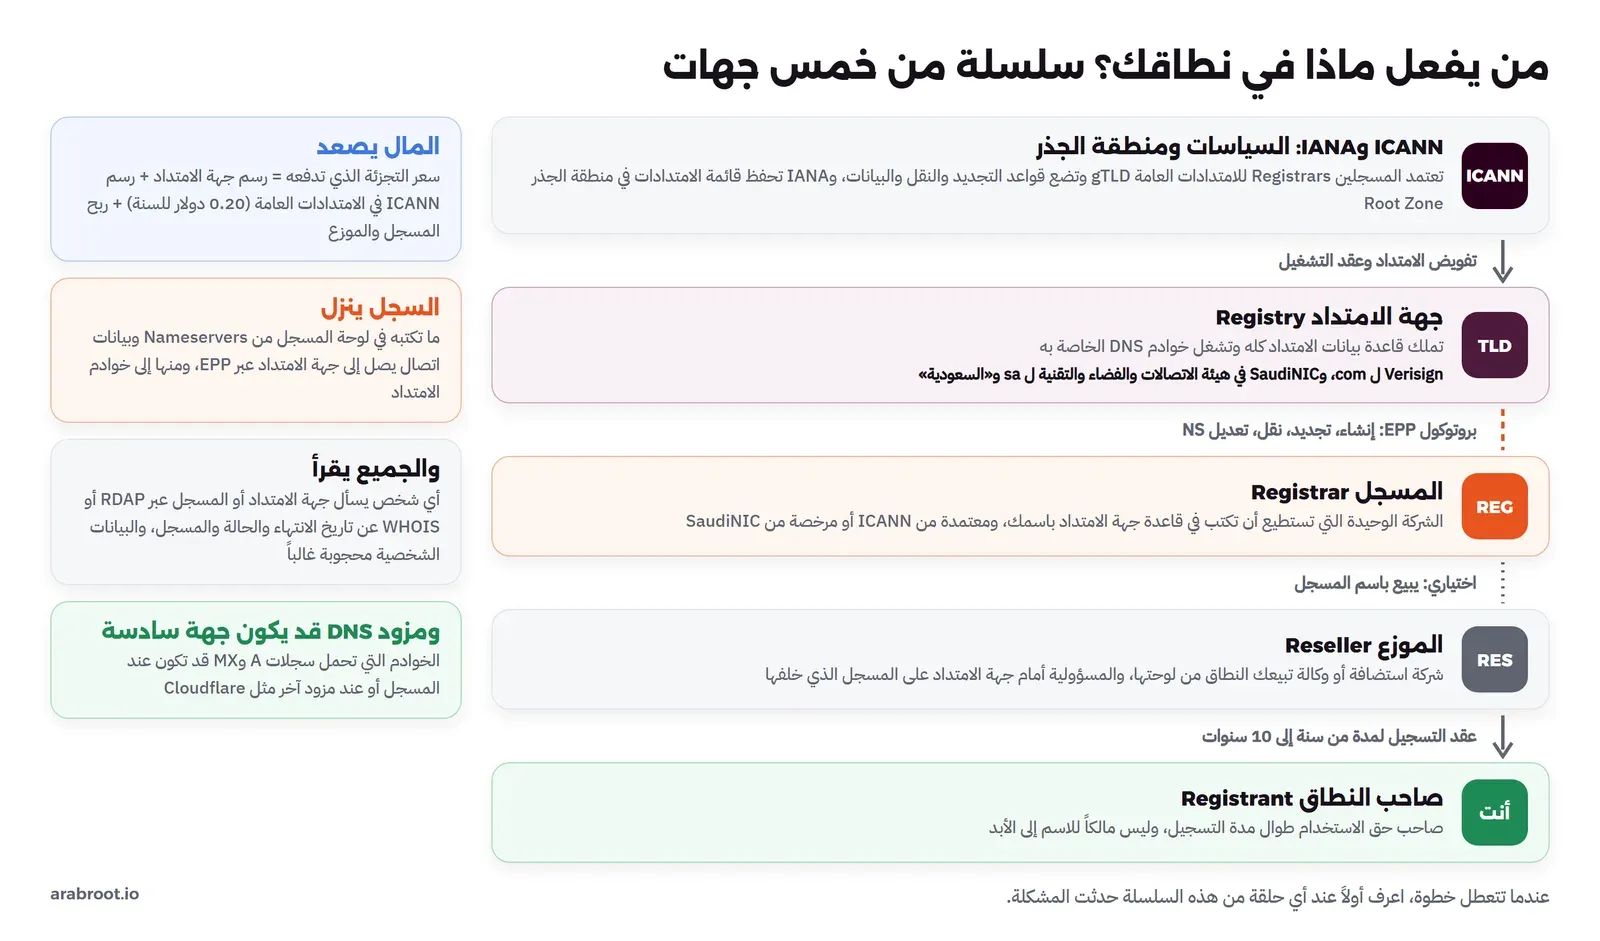
والمهم هنا أن الموزع يضيف حلقة بينك وبين المسجل، وهذه الحلقة تظهر عندما تحتاج رمز النقل أو تريد أن تغير بيانات المالك، فتراسل الموزع، والموزع يراسل المسجل، وقد يكون الموزع شركة صغيرة أغلقت أبوابها. لذلك إذا اشتريت من موزع فاعرف من المسجل الحقيقي خلفه، وتستطيع أن تعرفه بنفسك من RDAP كما سوف ترى في التجربة العملية، حيث يظهر اسم المسجل ورقمه عند IANA في كل نطاق عام.
وأما الفرق بين المسجل ومزود DNS، أي الجهة التي تحمل سجلات A وMX لنطاقك، فقد شرحناه في قسم المسجل ومزود DNS والسيرفر، والخلاصة أن المسجل يحمل سطراً واحداً مهماً هو أسماء خوادم DNS لنطاقك، وكل شيء بعده عند مزود DNS، وقد يكون المسجل نفسه أو جهة أخرى.
أنواع الامتدادات TLD: عامة ووطنية وعربية
عندما سألنا قائمة IANA في التجربة العملية وجدنا فيها 1,436 امتداداً، منها 248 امتداداً من حرفين، وهي الامتدادات الوطنية Country Code TLDs، واختصاراً ccTLD، مثل sa وae وeg، ومنها 151 امتداداً بغير الحروف اللاتينية تبدأ صيغتها ب XN--، ومنها «السعودية». وما بقي امتدادات عامة gTLD، القديمة منها مثل com وorg، والجديدة التي جاءت من برنامج الامتدادات الجديدة عند ICANN في جولة 2012 مثل app وdev.
والفرق بين النوعين ليس في الشكل فقط، وإنما في من يضع القواعد. فالامتدادات العامة تخضع لسياسات ICANN، مثل مدد التجديد والاسترداد ونقل النطاق وحجب البيانات الشخصية التي سوف نشرحها بعد قليل، أما الامتداد الوطني فتضع قواعده الجهة الوطنية التي تديره، وقد تشبه قواعد ICANN وقد تختلف عنها تماماً. لذلك عندما تقرأ في مكان ما أن «فترة الاسترداد 30 يوماً» فاعرف أن هذا للامتدادات العامة، وأن .sa له لائحته، وهي ما يلي.
الامتداد السعودي .sa: من يحق له التسجيل؟
تحدد لائحة تسجيل أسماء النطاقات السعودية، في إصدارها الخامس الصادر في فبراير 2024، أربع فئات فقط يحق لها التسجيل في البند 4-1: جهة موجودة فعلياً في المملكة، أو شخص سعودي الجنسية أو يحمل الإقامة المميزة، أو جهة لها سجل أو ترخيص من جهة رسمية في المملكة، أو صاحب علامة تجارية أو اسم تجاري مسجل في المملكة. ثم يحدد البند 4-3 من يحق له كل امتداد فرعي:
| الامتداد | لمن؟ | ملاحظة |
|---|---|---|
.sa | أي شخص أو جهة من الفئات الأربع | مستوى ثان مباشرة مثل example.sa |
.com.sa | الجهات التجارية بسجل تجاري ساري، أو صاحب اسم تجاري أو علامة مسجلة محلياً | الخيار المعتاد للشركات |
.net.sa | جهات تقنية المعلومات والاتصالات والإعلام والبريد المرخصة | مثل مزودي الإنترنت والاستضافة |
.org.sa | الجهات غير الربحية والجمعيات | يحتاج مراجعة SaudiNIC |
.edu.sa و.sch.sa | الجهات التعليمية والمدارس المرخصة | يحتاج مراجعة SaudiNIC |
.med.sa | الجهات الصحية المرخصة | يحتاج مراجعة SaudiNIC |
.gov.sa | الجهات الحكومية فقط | لا يسجل عند المسجلين |
.pub.sa | الأفراد فقط | |
| «السعودية» | أي شخص أو جهة بحسب البند 4-2 | نطاقات عربية |
وهناك ثلاثة شروط تفاجئ من تعود على .com. الأول أن لكل نطاق جهة اتصال إدارية Administrative Contact يجب أن تكون داخل المملكة ببيانات صحيحة، وهي التي تصلها رسائل الموافقة على النقل والتجديد كما تقول إجراءات التسجيل عبر المسجلين. والثاني أن البند 4-4 يشترط أن تكون بين الاسم وصاحبه علاقة معقولة، وقد نشرت SaudiNIC معايير إثبات هذه العلاقة، مثل أن يطابق الاسم اسم الجهة أو يكون اختصاراً صحيحاً له، وتقول المعايير إن تسجيل جهة لاسم ما لا يعطي جهة أخرى حقاً في اسم يشبهه. والثالث أن البند 8-1-2 يمنع تسجيل النطاق بهدف إعادة بيعه خارج المسجلين المرخصين، والبند 8-1-1 يمنع تسجيله لمنع الآخرين منه.
أما الإجراء نفسه فيتم عند مسجل مرخص لكل الامتدادات ما عدا gov.sa، والمدة من سنة إلى عشر سنوات، والأسماء العادية تسجل بعد موافقة المسجل مباشرة، أما med.sa وorg.sa وsch.sa وedu.sa والأسماء المحجوزة فتراجعها SaudiNIC خلال يومي عمل. ولاحظ أن SaudiNIC تحتفظ بحق مراجعة أي طلب قبل التسجيل أو بعده، وبحق طلب وثائق إضافية في أي وقت، لذلك لا تسجل باسم شركة لم تعد قائمة أو بسجل تجاري منته، والسبب أن البند 14-2 يسمح بتعليق النطاق أو حذفه إذا كانت بياناته غير صحيحة أو لم ترد على طلب وثائق.
النطاقات العربية IDN والامتداد «السعودية»
صمم DNS في الثمانينات لحروف ASCII فقط، أي الحروف الإنجليزية والأرقام والشرطة، ولم يكن ممكناً أن يحمل اسماً عربياً. والحل الذي اختاره المعيار لم يكن تعديل DNS في كل سيرفرات العالم، وهذا مستحيل عملياً، وإنما طبقة فوقه اسمها أسماء النطاقات الدولية Internationalized Domain Names، واختصاراً IDN، وتعمل في التطبيق نفسه: قبل أن يرسل المتصفح السؤال يحول كل جزء غير لاتيني إلى صيغة ASCII بخوارزمية Punycode، ويضيف قبلها العلامة xn--، والقواعد الكاملة في RFC 5890 وRFC 5891. وبهذا تبقى سيرفرات DNS كما هي، ولا تعرف أصلاً أن الاسم كان عربياً:
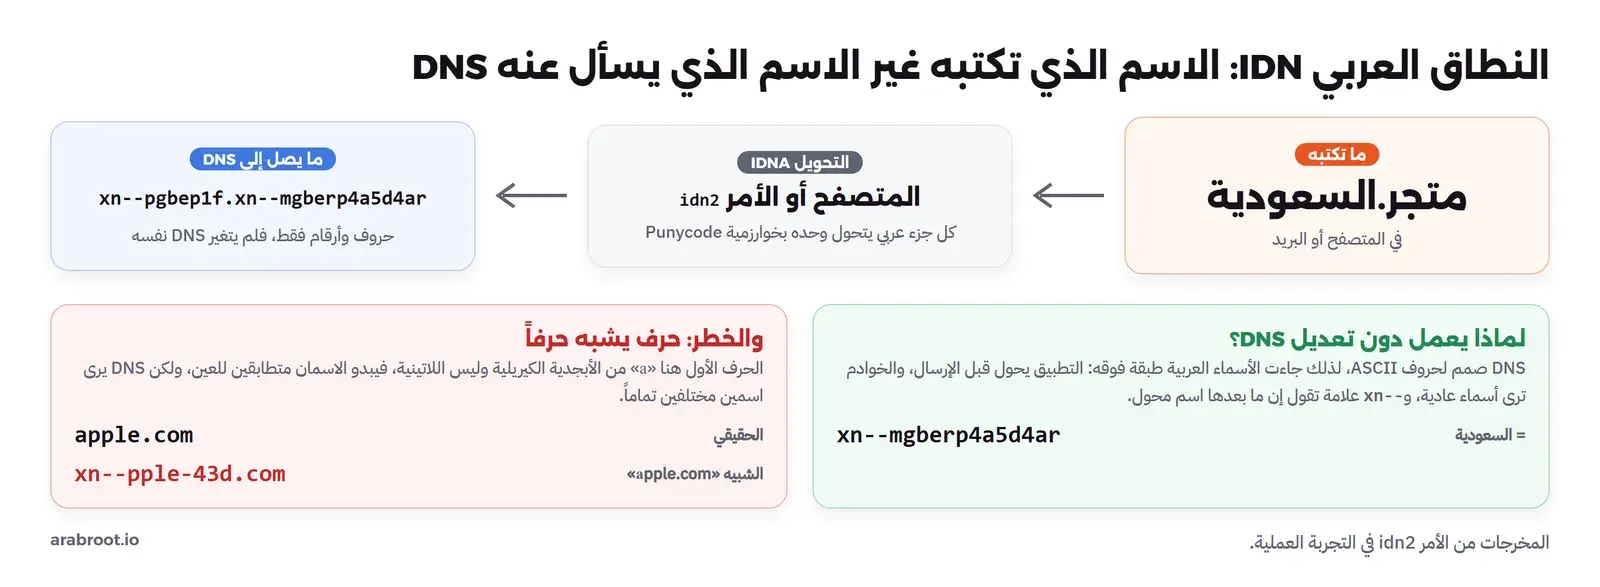
والامتداد «السعودية» نفسه، وصيغته xn--mgberp4a5d4ar، أضيف إلى منطقة الجذر في 5 مايو 2010 كما في سجل IANA للامتداد، وتديره SaudiNIC على الخوادم نفسها التي تدير sa، وسوف ترى ذلك في التجربة العملية. والتسجيل فيه مفتوح لأي شخص أو جهة بحسب البند 4-2 من اللائحة، ويشترط البند 9-2 أن يكون الجزء العربي حرفين على الأقل، وألا يبدأ أو ينتهي بشرطة، وأن يلتزم بالحروف المسموحة في إرشادات كتابة النطاقات العربية.
وقبل أن تختار نطاقاً عربياً لمشروعك فكر في ثلاثة أشياء. الأول أن الاسم يظهر في بعض البرامج والسجلات بصيغة xn--، فقد يرى العميل في برنامج البريد عنواناً لا يقرؤه. والثاني أن بعض الأنظمة القديمة، مثل نماذج تسجيل لا تقبل إلا حروفاً لاتينية في حقل البريد، ترفض الاسم العربي. والثالث أن الكتابة العربية فيها حروف متشابهة في الشكل مثل الياء والألف المقصورة والهاء والتاء المربوطة، فيكتب الزائر اسماً مختلفاً عن اسمك وهو لا يدري. لذلك الاستخدام الأفضل للنطاق العربي أن يكون اسماً إضافياً يوجه إلى نطاقك اللاتيني، أو موقعاً لجمهور عربي يكتب الاسم بنفسه، وليس عنوان البريد الرئيسي لشركتك.
ومن الجهة الأخرى فإن الآلية نفسها تفتح باباً للتصيد Phishing، فالحرف «а» في الأبجدية الكيريلية يشبه «a» اللاتيني تماماً، فإذا سجل أحدهم الاسم аpple.com بالحرف الكيريلي فسوف يكون اسماً مختلفاً تماماً في DNS هو xn--pple-43d.com، وهذا ما يسمى هجوم الحروف المتشابهة Homograph Attack، ولذلك تعرض المتصفحات الحديثة صيغة xn-- بدل الاسم عندما تخلط الأسماء أبجديات مختلفة بطريقة مريبة، كما تشرح سياسة عرض الأسماء الدولية في Chromium.
كيف تشتري نطاقاً؟ الخطوات وما يحدث خلفها
شراء نطاق في الامتدادات العامة لا يحتاج إلا دقائق، ولكن القرارات التي تتخذها في هذه الدقائق تبقى معك سنوات، لذلك لنأخذ الخطوات واحدة واحدة:
- ابحث عن الاسم واختر الامتداد: إذا كان مشروعك داخل المملكة فالامتداد
.saأو.com.saيقول للزائر ذلك، وإذا كان جمهورك خارجها فالامتداد.comما زال الأسهل في التذكر. وكثير من الشركات تسجل الاثنين وتوجه أحدهما إلى الآخر. - اختر المسجل: بالمعايير التي في القسم التالي، وليس بسعر السنة الأولى.
- سجل باسم صاحب المشروع الحقيقي: إذا كان النطاق لشركة فليكن صاحب النطاق Registrant هو الشركة، وليكن الحساب عند المسجل باسم الشركة وبريدها، وليس باسم الموظف أو المصمم أو الوكالة التي بنت الموقع.
- استخدم بريداً على نطاق آخر لحساب المسجل وبيانات الاتصال، والسبب أن رسائل التجديد والنقل يجب أن تصلك حتى عندما يتوقف نطاقك نفسه، وسوف ترى في قصة Perl.com لماذا هذا مهم.
- فعل التحقق بخطوتين Two-Factor Authentication على حساب المسجل قبل أي شيء آخر، فهذا الحساب هو المفتاح لكل شيء: الموقع والبريد والشهادات.
- فعل التجديد التلقائي Auto-Renew وتأكد أن وسيلة الدفع لن تنتهي صلاحيتها قبل موعد التجديد.
- قرر أين تكون سجلات DNS: عند المسجل، أو عند مزود DNS آخر فتضع أسماء خوادمه في لوحة المسجل، وسوف نصل إلى ذلك في قسم Nameservers والتفويض.
وعندما تضغط زر الشراء يرسل المسجل إلى جهة الامتداد أمر إنشاء domain:create ببروتوكول EPP كما في RFC 5731، ومعه المدة وأسماء الخوادم ورمز النقل، فتكتب جهة الامتداد الاسم في قاعدتها وتنشره في ملف المنطقة، وخلال دقائق يرد خادم الامتداد على أي سؤال عن نطاقك بإحالة إلى خوادمك. وفي الامتدادات العامة تبدأ مع التسجيل فترة سماح الإضافة Add Grace Period، وهي 5 أيام بحسب مخطط دورة حياة النطاق عند ICANN، إذا حذف المسجل الاسم خلالها عاد متاحاً مباشرة دون فترة استرداد كما تقول سياسة ERRP في البند 3.1، وهذه الفترة تهم المسجل أكثر منك، ولكنها تفسر لماذا يقبل بعض المسجلين إلغاء الشراء في أيامه الأولى فقط.
كيف تختار المسجل Registrar؟
أكثر خطأ يتكرر أن يختار الناس المسجل بسعر السنة الأولى، والسنة الأولى هي الوحيدة التي لن تتكرر. والمعايير التي تستحق أن تقارن بها هي ما يلي:
- سعر التجديد Renewal Price: هو ما سوف تدفعه كل سنة بعد الأولى، وقد يكون ضعف سعر الشراء أو أكثر عند بعض المسجلين، فابحث عنه في صفحة الأسعار قبل أن تشتري، وتلزم سياسة استرداد التسجيلات المنتهية المسجلين في الامتدادات العامة بأن ينشروا رسوم التجديد ورسوم الاسترداد في موقعهم.
- أمان الحساب: التحقق بخطوتين، والتنبيه عند أي تغيير، وإمكانية قفل جهة الامتداد Registry Lock للنطاقات المهمة.
- حماية الخصوصية بلا رسوم: كثير من المسجلين يحجبون بياناتك مجاناً، ولا يوجد سبب لدفع ثمنها اليوم كما سوف ترى في قسم RDAP.
- سهولة الخروج: هل يعطيك رمز النقل من اللوحة مباشرة؟ وهل يسمح بتغيير Nameservers إلى أي مزود؟ فبعض المسجلين يشترطون استخدام خوادمهم، ومنهم Cloudflare Registrar الذي ذكرنا شرطه في خدمات Cloudflare وبدائلها.
- الامتدادات التي يبيعها: إذا أردت
.saفلا بد من مسجل مرخص من SaudiNIC، وإذا أردت أن تكون كل نطاقاتك في لوحة واحدة فاختر مسجلاً يبيع الامتدادات التي تحتاجها كلها. - الدعم ولغة الفواتير: هل تستطيع الدفع بوسيلة محلية؟ وهل تصدر فاتورة باسم الشركة؟ وهذه تهم الشركات أكثر من الأفراد.
كم يكلف النطاق؟ من سعر الجملة إلى سعر التجزئة
سعر النطاق الذي تراه هو مجموع ثلاثة أشياء: رسم جهة الامتداد، ورسم ICANN في الامتدادات العامة، وربح المسجل والموزع. ولنأخذ .com مثالاً لأن أرقامه منشورة رسمياً، فقد أعلنت Verisign في نتائج الربع الأول من 2026 أن رسم الجملة لكل تسجيل أو تجديد سنوي سوف يرتفع من 10.26 إلى 10.97 دولار ابتداءً من 1 نوفمبر 2026، ويضاف إليه رسم ICANN على كل سنة تسجيل أو تجديد أو نقل، وكان 0.20 دولار بحسب إعلان ICANN عن رسوم السنة المالية 2026. أي أن المسجل يدفع قرابة 11.17 دولار عن كل سنة .com قبل أن يربح أي شيء، وهذا هو الحد الذي لا يبيع تحته إلا بخسارة، وما تراه فوقه هو ربح المسجل، وأسعار التجزئة نفسها غير منظمة كما تقول Verisign في مدونتها.
أما .sa فالمسجل يدفع لهيئة الاتصالات والفضاء والتقنية رسماً سنوياً ثابتاً للتسجيل والتجديد والنقل كما تقول الأسئلة الشائعة في SaudiNIC، وجدول الرسوم في لائحة المسجلين يقسم الأسماء إلى فئة أساسية وخمس فئات مميزة Premium، ولكن النسخة الإنجليزية المنشورة عند قراءتنا لها في 16 نوفمبر 2026 تكتب المبالغ «SAR XX» دون أرقام، والسعر النهائي يحدده كل مسجل، وتلزمه اللائحة في البند 6-6 بأن يعرض أسعاره بوضوح، وتحتفظ الهيئة في البند 8-7 بحق وضع حد أعلى لسعر التجزئة. لذلك قارن أسعار المسجلين المرخصين بنفسك، وانتبه للأسماء المميزة، وهي بحسب البند 2-15 من لائحة التسجيل الأسماء القصيرة من حرفين أو ثلاثة، وأسماء المدن والمناطق، والكلمات التي تعبر عن نشاط عام، فهذه لها رسوم أعلى وقد تباع بالمزاد.
والخلاصة العملية أن سعر النطاق في الامتدادات المعروفة صغير مقارنة بقيمته، فالنطاق الذي يحمل موقعك وبريدك وشهاداتك يستحق أن تدفع فيه سعر تجديد معقولاً عند مسجل موثوق، بدلاً من أن توفر بضعة دولارات عند مسجل يصعب الخروج منه.
من يملك هذا النطاق؟ WHOIS وRDAP والخصوصية
كل جهة امتداد ومسجل ينشران بيانات التسجيل لكل نطاق: من المسجل، ومتى سجل، ومتى ينتهي، وما حالته، وما خوادمه، وأحياناً من صاحبه. والطريقة القديمة لقراءة هذه البيانات هي بروتوكول WHOIS في RFC 3912، وهو بسيط جداً: تتصل بالمنفذ 43 وترسل اسم النطاق، فيرد السيرفر بنص حر. والمشكلة أن هذا النص بلا شكل محدد، فلكل جهة امتداد ترتيبها وأسماء حقولها ولغتها، والبرامج التي تقرؤه تحتاج قواعد خاصة لكل امتداد، ولا يوجد فيه أي تحقق من هوية السائل، ولا طريقة لمعرفة أي سيرفر تسأل عن أي امتداد إلا بقوائم يحفظها كل برنامج.
والحل هو بروتوكول الوصول إلى بيانات التسجيل Registration Data Access Protocol، واختصاراً RDAP، وهو يعمل فوق HTTPS ويرد بصيغة JSON محددة في RFC 9083، بروابط مثل /domain/example.com كما في RFC 9082، ويحل مشكلة «أي سيرفر أسأل؟» بملف تنشره IANA اسمه RDAP Bootstrap فيه رابط RDAP لكل امتداد بحسب RFC 9224. وفي 28 يناير 2025 أصبح RDAP المصدر الرسمي لبيانات الامتدادات العامة، وانتهى إلزام جهات الامتداد والمسجلين بتشغيل WHOIS، ما عدا .com و.name و.post بحسب الأسئلة الشائعة عن RDAP، لذلك ما زال الأمر whois يعمل مع .com كما سوف ترى.
ولكن ماذا عن الامتدادات الوطنية؟ هذه لا يشملها قرار ICANN، وفي التجربة العملية بحثنا في ملف Bootstrap عن sa و«السعودية» فلم نجدهما، أي أن بيانات .sa تقرأ اليوم عبر WHOIS فقط من السيرفر whois.nic.net.sa، وهو يعرض اسم صاحب النطاق وخوادمه وحالة DNSSEC، ولا يعرض تاريخ الانتهاء، فتعرفه من لوحة المسجل.
ما الذي يظهر من بياناتك؟
كانت سجلات WHOIS قبل سنوات تعرض اسم صاحب النطاق وعنوانه وهاتفه وبريده لأي أحد، وكان هذا مصدراً للرسائل المزعجة والاحتيال، ثم جاءت قوانين حماية البيانات، فوضعت ICANN سياسة بيانات التسجيل Registration Data Policy وأصبحت سارية في 21 أغسطس 2025. وهي تلزم المسجل وجهة الامتداد بحجب البيانات الشخصية Redaction حيث يطلب القانون ذلك، مثل اسم صاحب النطاق وعنوانه وبريده، وتلزمهما عندها بأن يعرضا وسيلة تواصل لا تكشف البريد، مثل نموذج على موقع المسجل. وسوف ترى في التجربة كيف يظهر الحجب في RDAP فعلاً: كلمة REDACTED FOR PRIVACY مكان كل حقل، ورابط نموذج تواصل.
وهناك أيضاً خدمات الخصوصية والوكالة Privacy/Proxy Services، وهي أن يسجل المسجل بيانات شركة وسيطة مكان بياناتك، وهذه كانت تباع قبل الحجب ويقدمها كثير من المسجلين اليوم بلا رسوم. وانتبه هنا إلى أمر مهم: إذا كان صاحب النطاق المسجل هو شركة الوكالة وليس أنت، فأنت تعتمد عليها في إثبات أن النطاق لك عند أي نزاع، لذلك اقرأ شروطها، وفضل الحجب الذي يبقي اسمك صاحباً للنطاق ويخفيه عن العامة.
وفي .sa تقول اللائحة في البند 15 إن SaudiNIC تنشر ما تراه ضرورياً من البيانات وتحفظ الباقي، وفي التجربة لم يظهر من بيانات stc.com.sa إلا اسم الجهة وخوادمها وحالة DNSSEC، ويمنع البند 15-5 استخدام هذه البيانات في الإعلانات والرسائل غير المرغوبة، ويمنع البند 15-6 الاستعلام الآلي الذي يثقل الخدمة، فلا تكتب سكربتاً يسأل آلاف المرات.
دورة حياة النطاق: التجديد والانتهاء والاسترداد
ماذا يحدث لو نسيت التجديد؟ هذا السؤال أهم من أي سؤال آخر في المقال، والإجابة في الامتدادات العامة محددة بالأيام في سياستين من ICANN: مخطط دورة الحياة، وسياسة استرداد التسجيلات المنتهية Expired Registration Recovery Policy، واختصاراً ERRP. والصورة التالية تجمعهما:
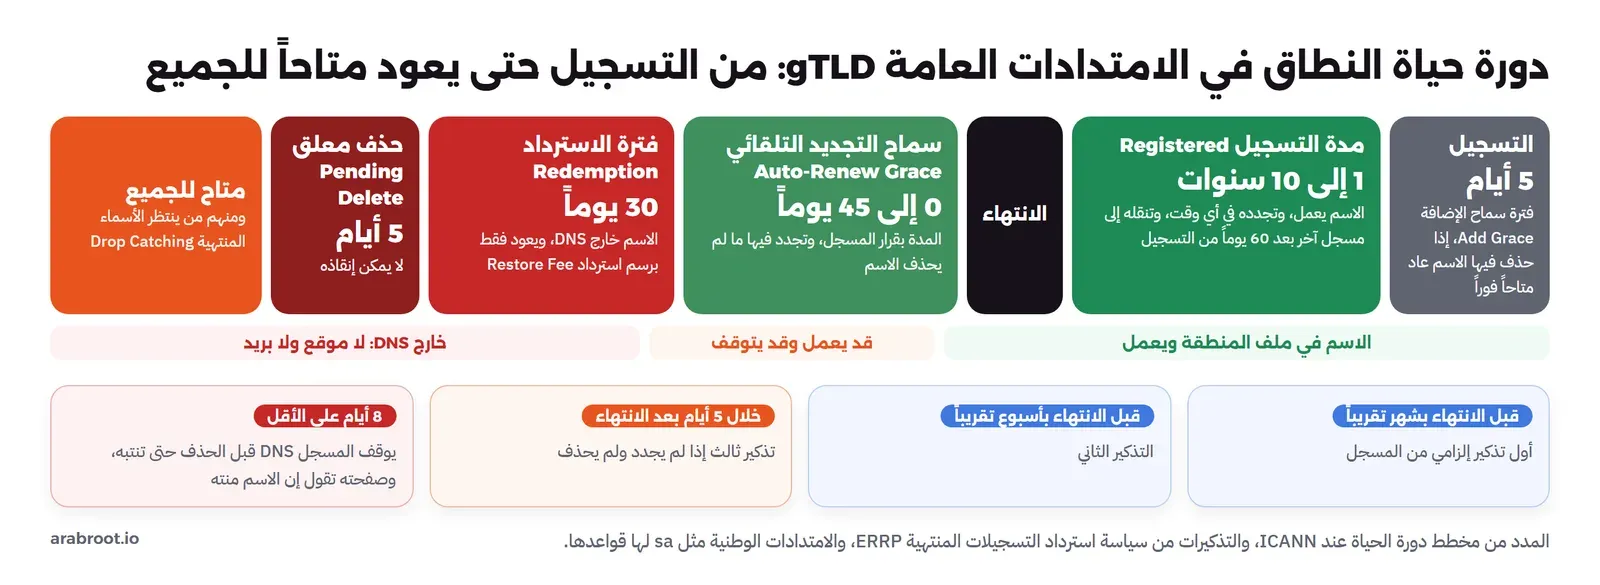
والمراحل بالترتيب كما يلي:
- قبل الانتهاء: يلزم البند 2.1 من ERRP المسجل بإرسال تذكيرين على الأقل، الأول قبل الانتهاء بشهر تقريباً والثاني قبله بأسبوع تقريباً، بوسيلة لا تحتاج منك فعلاً لتستلمها مثل البريد، وهذا البريد هو الذي سجلته في بيانات الاتصال، فإذا كان على النطاق نفسه وتعطل لأي سبب فلن يصلك شيء.
- يوم الانتهاء: إذا لم تجدد ولم يحذف المسجل النطاق خلال 5 أيام بعد الانتهاء، فعليه أن يرسل تذكيراً ثالثاً.
- سماح التجديد التلقائي Auto-Renew Grace Period: جهة الامتداد تجدد الاسم تلقائياً يوم انتهائه وتعطي المسجل حتى 45 يوماً ليقرر، والمسجل هو الذي يقرر كم يعطيك من هذه الأيام، فقد يكون صفراً وقد يكون الأيام كلها، وسعر التجديد بعد الانتهاء من الرسوم التي تلزمه ERRP بنشرها، فاعرفه قبل أن تحتاجه. وتلزم ERRP المسجل بأن يسمح لك بالتجديد من يوم الانتهاء حتى نهاية فترة إيقاف DNS، وبأن يوقف DNS لنطاقك 8 أيام متتالية على الأقل قبل الحذف، والهدف أن يتوقف موقعك وبريدك فتنتبه. فإذا وضع صفحة مكان موقعك فيجب أن تقول بوضوح إن النطاق منته وكيف تجدده.
- فترة الاسترداد Redemption Grace Period: إذا حذف المسجل النطاق دخل 30 يوماً تلزم ERRP جهات الامتداد العامة بتقديمها، والنطاق فيها خارج DNS تماماً ولا يقبل النقل، وتستطيع أن تسترده من المسجل نفسه برسم استرداد Restore Fee أعلى من التجديد عادة.
- الحذف المعلق Pending Delete: 5 أيام لا يستطيع فيها أحد أن ينقذ الاسم، ثم يعود متاحاً للجميع، وهنا تنتظر شركات متخصصة في التقاط الأسماء المنتهية Drop Catching، فإذا كان لنطاقك زوار أو روابط فالأرجح أنه لن يبقى متاحاً دقيقة واحدة.
لاحظ أن موقعك وبريدك يتوقفان في المرحلة الثالثة، أي بعد أيام من الانتهاء، وليس بعد 80 يوماً، وأن البريد الذي يصل إلى نطاقك في هذه الأيام يرفض أو يضيع. وتذكر أن هذه المدد للامتدادات العامة، أما .sa فتقول اللائحة في البند 17-1 إن SaudiNIC تحدد مدد التجديد، وفي البند 14-2-5 إن عدم التجديد سبب لتعليق النطاق أو حذفه، ولا تنشر الأيام في اللائحة نفسها، لذلك اسأل مسجلك عن مدد الانتهاء والاسترداد في .sa واكتبها عندك، وجدد قبل الموعد بوقت كاف دائماً.
كيف لا تنسى التجديد؟
الحل البسيط هو أن تتذكر، وهذا الحل يفشل لأن السنة طويلة والموظف الذي سجل النطاق قد يترك الشركة. والحل الأفضل هو التجديد التلقائي، وهذا يفشل أيضاً عندما تنتهي صلاحية البطاقة أو يرفض البنك العملية ولا تصلك رسالة الفشل. لذلك الحل الذي ننصح به هو ثلاث طبقات معاً:
- جدد لعدة سنوات مرة واحدة للنطاقات المهمة، فالمسجل يسمح حتى عشر سنوات، وكل سنة إضافية تعني فرصة أقل للخطأ.
- فعل التجديد التلقائي، وضع في التقويم موعداً قبل انتهاء البطاقة لتحديثها في حساب المسجل.
- راقب تاريخ الانتهاء من خارج المسجل، بسكربت يسأل RDAP كل يوم وينبهك قبل 60 يوماً، وقد كتبناه في التجربة العملية، أو بأداة مراقبة تفحص النطاقات.
نقل النطاق Transfer والأقفال التي تحميه
قد تريد أن تنقل نطاقك إلى مسجل آخر لأن سعر التجديد ارتفع، أو لأنك تجمع نطاقات الشركة في حساب واحد، أو لأن الوكالة التي سجلته لم تعد تعمل معك. والنقل بين المسجلين لا يغير شيئاً في النطاق نفسه، فالخوادم والسجلات كما هي، والذي يتغير هو المسجل الذي يحق له أن يكتب في جهة الامتداد. وخطواته متقاربة في الامتدادات العامة و.sa، والصورة التالية تبينها كما وردت في إجراءات النقل في SaudiNIC:
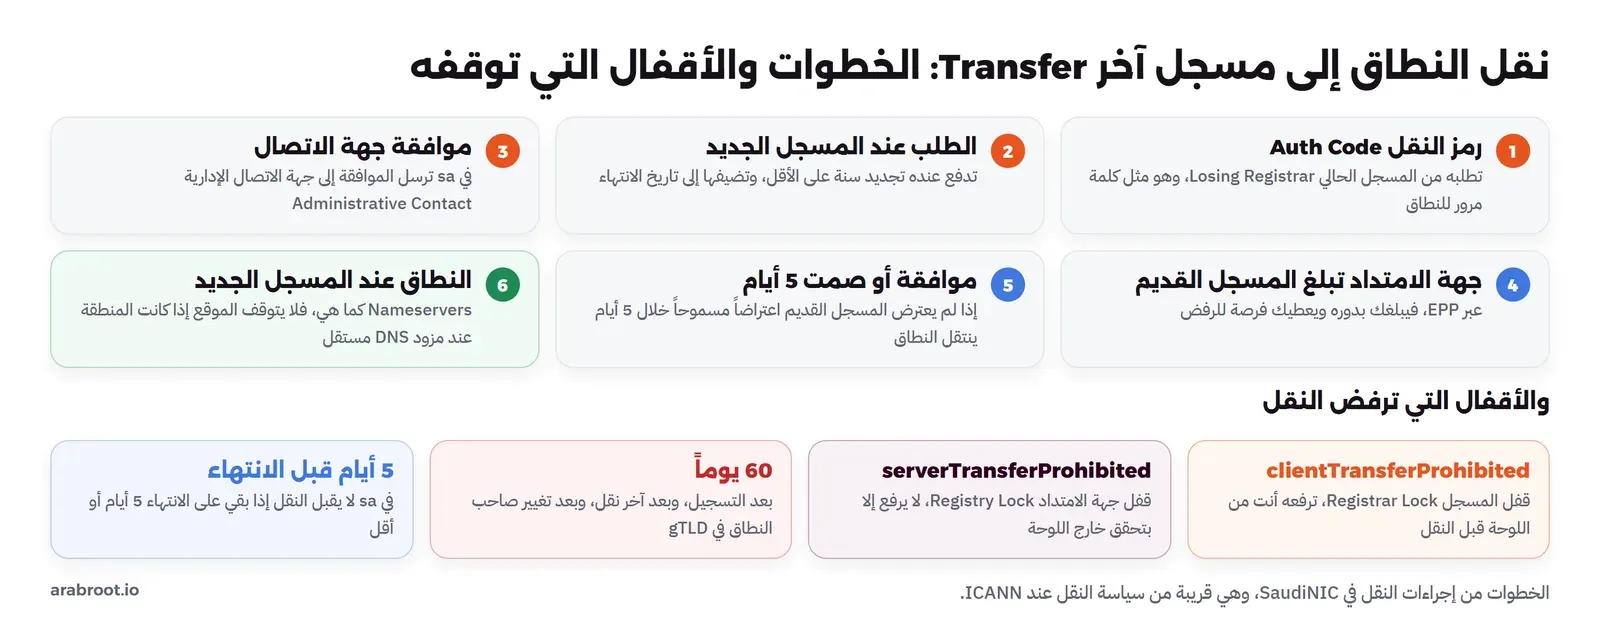
والقواعد التي ترفض النقل هي التي تحميك، وأهمها ما يلي:
- رمز النقل Auth Code: ويسمى أيضاً AuthInfo أو EPP Code، وهو كلمة مرور للنطاق نفسه، وتقول الأسئلة الشائعة لأصحاب النطاقات عند ICANN إن المسجل يجب أن يعطيك إياه خلال خمسة أيام من طلبك إذا لم يكن في اللوحة، فلا تقبل من أي مسجل أن يحتجز نطاقك.
- قاعدة 60 يوماً: في الامتدادات العامة يحق للمسجل رفض النقل خلال 60 يوماً من التسجيل أو من آخر نقل، ولا يمكن النقل خلال 60 يوماً من تغيير بيانات صاحب النطاق إلا إذا عطلت هذا القفل قبل التغيير. وفي
.saيمنع النقل خلال 60 يوماً من التسجيل ومن آخر نقل، ويمنع إذا بقي على الانتهاء 5 أيام أو أقل، ويدفع صاحب النطاق تجديد سنة على الأقل عند المسجل الجديد، ولا يحق للمسجل أن يأخذ أي رسوم نقل غير التجديد. - قفل المسجل Registrar Lock: الحالة
clientTransferProhibited، يضعها المسجل بطلبك فترفض جهة الامتداد أي طلب نقل حتى ترفعها من اللوحة، وتلزم سياسة النقل المسجل بأن يوفر لك طريقة سهلة لرفعها. - قفل جهة الامتداد Registry Lock: الحالات
serverTransferProhibitedوserverUpdateProhibitedوserverDeleteProhibited، تضعها جهة الامتداد نفسها، ولا ترفعها إلا بتحقق خارج اللوحة بين جهة الامتداد والمسجل كما تشرح صفحة Registry Lock عند Verisign، أي أن من يسرق كلمة مرور حسابك لا يستطيع أن يغير Nameservers أو ينقل النطاق. وهذه الخدمة ليست عند كل المسجلين ولها رسوم، ولكنها تستحق ثمنها لنطاق شركة يعتمد عليه عملها.
وكل هذه الحالات تظهر في RDAP وWHOIS، ومعناها الرسمي في صفحة رموز حالة EPP عند ICANN، وأكثر ما سوف تراه منها في الجدول التالي:
| الحالة | من يضعها | معناها |
|---|---|---|
ok | جهة الامتداد | لا يوجد أي قفل أو عملية معلقة |
clientTransferProhibited | المسجل | قفل النقل العادي، ترفعه من اللوحة |
clientUpdateProhibited وclientDeleteProhibited | المسجل | يمنع تعديل النطاق أو حذفه دون رفع القفل |
serverTransferProhibited | جهة الامتداد | قفل جهة الامتداد، أو قفل مؤقت مثل فترة 60 يوماً |
clientHold وserverHold | المسجل أو جهة الامتداد | النطاق خارج DNS، فلا يعمل موقع ولا بريد، وغالباً بسبب عدم الدفع أو نزاع أو بيانات غير صحيحة |
redemptionPeriod | جهة الامتداد | النطاق في فترة الاسترداد بعد الحذف |
pendingDelete | جهة الامتداد | سوف يحذف خلال أيام ولا يمكن إنقاذه |
perl.com لم يعد تحت سيطرته، وكتب brian d foy في قصة سرقة النطاق أن التغيير بدأ في سبتمبر 2020 عند المسجل Network Solutions، ويرجح أنه تم بالهندسة الاجتماعية ووثائق مزورة، ثم نقل النطاق في ديسمبر إلى مسجل آخر بعد أن مرت مهلة الستين يوماً، ثم إلى ثالث في يناير، وعرض للبيع بمبلغ 190,000 دولار. واستعاد الفريق النطاق بعد قرابة أسبوع بمساعدة المسجلين، ومن الدروس التي كتبها: التحقق بخطوتين كان سوف يمنع أغلب المشكلة، ولا تجعل بريد التواصل للنطاق على النطاق نفسه، لأن الفريق لم يعد يستقبل بريده عندما توقف النطاق.النطاق والسيرفر: Nameservers والتفويض Delegation
الآن أصبح النطاق لك، ويبقى أن يجيب عن الأسئلة بعنوان سيرفرك. وهنا يأتي السطر الوحيد الذي يهم DNS في لوحة المسجل: أسماء الخوادم Nameservers. فعندما تكتب فيها مثلاً hera.ns.cloudflare.com يرسلها المسجل إلى جهة الامتداد عبر EPP، فتضعها جهة الامتداد في منطقة الامتداد على شكل سجلات NS، وهذا هو التفويض Delegation: خادم الامتداد لا يعرف عنوان موقعك، ولكنه يعرف من يعرفه، فيحيل السائل إليه. والصورة التالية تبين الطريق كما ظهر فعلاً في التجربة للنطاق nic.sa:
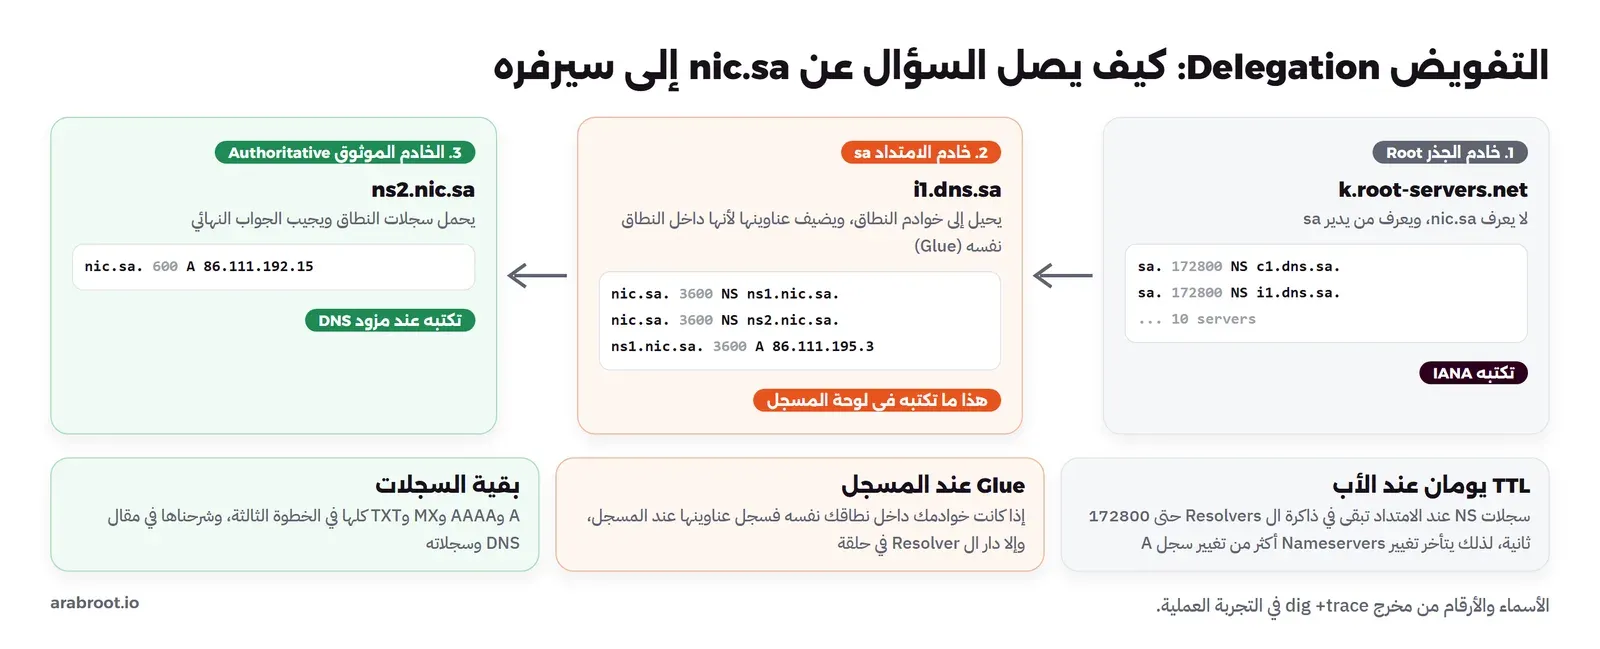
في الصورة أعلاه لاحظ التالي:
- كل محطة تكتبها جهة مختلفة: IANA تكتب من يدير
sa، وأنت تكتب عبر المسجل من يدير نطاقك، ومزود DNS يحمل السجلات النهائية. - مدة بقاء سجلات NS عند الامتداد في الذاكرة المؤقتة طويلة، فهي 172800 ثانية، أي يومان، عند الجذر، و3600 عند خوادم
saلهذا النطاق، لذلك تغيير Nameservers يأخذ وقتاً أطول من تغيير سجل A، وقد شرحنا حقيقة هذا «الانتشار» في شرح DNS وسجلاته. - خوادم
nic.saاسمها داخل النطاق نفسه،ns1.nic.sa، فكيف يعرف ال Resolver عنوانها وهو لم يصل إلى النطاق بعد؟ والإجابة أن خادم الامتداد يرسل عناوينها مع الإحالة، وهذه العناوين اسمها سجلات الربط Glue Records، وتسجلها عند المسجل في صفحة اسمها غالباً Child Nameservers أو Host Records. وإذا كانت خوادمك عند مزود DNS فلن تحتاجها، لأن اسم خوادمه في نطاق آخر.
ربط النطاق بسيرفرك خطوة خطوة
لنفرض أنك اشتريت example.com وجهزت سيرفراً افتراضياً عنوانه 203.0.113.10، كما في اختيار السيرفر الافتراضي VPS، فالخطوات كما يلي:
- قرر أين تكون المنطقة Zone: إذا بقيت عند المسجل فلا تغير Nameservers، وإذا اخترت مزوداً آخر فأضف النطاق عنده أولاً حتى ينشئ المنطقة، ثم انسخ أسماء خوادمه.
- أضف السجلات قبل تغيير Nameservers: سجل A للعنوان، وAAAA إذا كان للسيرفر عنوان IPv6، وسجلات البريد إن وجدت، والتفاصيل في قسم سجل A وسجل AAAA. والسبب في الترتيب أن الخوادم الجديدة يجب أن تكون جاهزة قبل أن يرسل إليها الامتداد أي سؤال.
- غير Nameservers عند المسجل إذا انتقلت إلى مزود آخر، وإذا كان DNSSEC مفعلاً عند المزود القديم فعطله أولاً واحذف سجل DS، والسبب أن سجل DS القديم يقول لل Resolvers إن التوقيع يجب أن يأتي بمفتاح المزود القديم، فيرفضون أجوبة المزود الجديد ويتوقف النطاق.
- تحقق من التفويض بالأمر
dig NS example.com +short، ثم اسأل الخادم الموثوق مباشرة عن سجل A، كما فعلنا في التجربة. - أصدر الشهادة بعد أن يشير الاسم إلى السيرفر، والسبب أن جهة الإصدار تتحقق من الاسم عبر DNS أو HTTP، وقد شرحنا الشهادات في الشهادات الرقمية للمبتدئين، وتشغيل عدة نطاقات على سيرفر واحد في SNI وشهادة SAN.
وماذا لو غيرت Nameservers إلى مزود لم يضف نطاقك بعد؟ هذا ما يسمى التفويض المعطل Lame Delegation: الامتداد يحيل السائل إلى خوادم لا تحمل منطقتك، فترد برفض REFUSED أو لا ترد، فيفشل ال Resolver ويتوقف الاسم. وقد وجدنا مثالاً حقيقياً له في التجربة العملية على نطاق عربي مسجل تحت «السعودية».
تجربة عملية: نسأل جهات الامتداد بأنفسنا
الكلام عن RDAP والحالات والتفويض يصبح أوضح عندما تراه بمخرج حقيقي، لذلك سوف نسأل الآن جهات امتداد ومسجلين حقيقيين، بأسئلة عامة يستطيع أي شخص أن يسألها، ولن نسجل أو نعدل أي شيء. وكل الأوامر تعمل في Container واحد من Debian، فلا تحتاج أن تثبت شيئاً على جهازك، وكل الأسماء تبدأ ب lab-domain حتى تحذفها في النهاية.
تجهيز الأدوات
نشغل Container من debian:trixie-slim ونثبت فيه أداة dig من حزمة bind9-dnsutils، والأمر whois، وcurl وjq لقراءة RDAP، وidn2 لتحويل الأسماء العربية، وbind9 الذي سوف نحتاجه بعد قليل:
docker run -d --name lab-domain -e LANG=C.UTF-8 debian:trixie-slim sleep 7200
docker exec -it lab-domain bash
apt-get update && apt-get install -y bind9 bind9-dnsutils whois curl jq idn2 netbase ca-certificates
mkdir -p /lab && cd /lab
والحزمة netbase ليست اختيارية هنا، فبدونها يفشل whois بالرسالة getaddrinfo(whois.iana.org): Servname not supported for ai_socktype، والسبب أن الصورة المصغرة من Debian لا تحمل الملف /etc/services الذي يعرف منه البرنامج أن خدمة whois على المنفذ 43. وأما LANG=C.UTF-8 فسوف تعرف سببه في قسم الأسماء العربية.
كم امتداداً في العالم؟
نبدأ من القائمة الرسمية التي تنشرها IANA، ونعد فيها الامتدادات كلها، ثم ذات الحرفين، ثم التي بغير الحروف اللاتينية:
curl -s https://data.iana.org/TLD/tlds-alpha-by-domain.txt -o tlds.txt
head -1 tlds.txt
grep -vc "^#" tlds.txt
grep -c "^[A-Z][A-Z]$" tlds.txt
grep -c "^XN--" tlds.txt
والمخرج سوف يكون كما يلي:
# Version 2026111500, Last Updated Sun Nov 15 07:07:01 2026 UTC
1436
248
151
السطر الأول هو رقم إصدار القائمة وتاريخ آخر تحديث، فالقائمة تتغير عندما يضاف امتداد أو يحذف، والأرقام بعده هي ما ذكرناه في قسم أنواع الامتدادات: 1,436 امتداداً، منها 248 وطنياً من حرفين، و151 امتداداً بغير اللاتينية.
RDAP: من جهة الامتداد إلى المسجل
أول سؤال يسأله أي برنامج RDAP هو: أي سيرفر أسأل عن هذا الامتداد؟ والجواب في ملف Bootstrap، فنبحث فيه عن com وorg وsa:
curl -s https://data.iana.org/rdap/dns.json -o dns.json
jq -r '.services[] | select(.[0] | index("com") or index("org") or index("sa")) | .[1][0]' dns.json
والمخرج سوف يكون كما يلي:
https://rdap.publicinterestregistry.org/rdap/
https://rdap.verisign.com/com/v1/
سطران فقط لثلاثة امتدادات، فالأول ل org عند جهة الامتداد Public Interest Registry، والثاني ل com عند Verisign، أما sa فليس له سيرفر RDAP في القائمة، وهذا ما قلناه في قسم RDAP، وسوف نقرأ بياناته عبر WHOIS. الآن نسأل جهة الامتداد عن wikipedia.org، ونعرض من الجواب الاسم والحالة والأحداث فقط:
curl -s https://rdap.publicinterestregistry.org/rdap/domain/wikipedia.org -o wp.json
jq '{ldhName, status, events: [.events[] | {eventAction, eventDate}]}' wp.json
والمخرج سوف يكون كما يلي:
{
  "ldhName": "wikipedia.org",
  "status": [
    "client delete prohibited",
    "client transfer prohibited",
    "client update prohibited"
  ],
  "events": [
    {
      "eventAction": "transfer",
      "eventDate": "2012-03-09T16:33:50.754Z"
    },
    {
      "eventAction": "expiration",
      "eventDate": "2027-01-13T00:12:14Z"
    },
    {
      "eventAction": "registration",
      "eventDate": "2001-01-13T00:12:14.754Z"
    },
    {
      "eventAction": "last changed",
      "eventDate": "2026-08-12T08:47:19.41Z"
    },
    {
      "eventAction": "last update of RDAP database",
      "eventDate": "2026-11-16T00:20:32.401Z"
    }
  ]
}
في المخرج أعلاه لاحظ التالي:
- الحقل
ldhNameهو الاسم بصيغة ASCII، والاختصار LDH يعني Letters, Digits, Hyphen، أي الحروف المسموحة في DNS. - الحالات الثلاث هي أقفال المسجل كلها: لا نقل ولا تعديل ولا حذف قبل رفعها، وهذا ما يفعله مسجل يخدم نطاقات الشركات الكبيرة، ولا توجد حالة
server، أي أن قفل جهة الامتداد غير مفعل. - تاريخ الانتهاء
2027-01-13، أي بعد قرابة شهرين من يوم التجربة، وسوف نستخدم هذا الحقل نفسه في سكربت المراقبة. - حدث
transferفي 2012 يقول إن النطاق نقل بين مسجلين في ذلك التاريخ، أي أن تاريخ التسجيل الأصلي في 2001 يبقى كما هو مع النقل.
وجهة الامتداد لا تعطي إلا جزءاً من البيانات، والباقي عند المسجل، وجواب RDAP نفسه يحمل رابط سيرفر المسجل في الحقل links:
jq -r '.links[] | select(.rel=="related") | .href' wp.jsonhttps://rdap.markmonitor.com/rdap/domain/wikipedia.orgنسأل الآن سيرفر المسجل MarkMonitor عن جهة صاحب النطاق Registrant، ونعرض حقولها كما هي:
curl -s https://rdap.markmonitor.com/rdap/domain/wikipedia.org | jq -c '.entities[] | select(.roles[0]=="registrant") | .vcardArray[1][]'والمخرج سوف يكون كما يلي:
["version",{},"text","4.0"]
["contact-uri",{},"uri","https://domains.markmonitor.com/whois/contact/wikipedia.org"]
["fn",{},"text","REDACTED REGISTRANT"]
["org",{"type":"work"},"text","REDACTED FOR PRIVACY"]
["adr",{"cc":"US"},"text",["","","REDACTED FOR PRIVACY","REDACTED FOR PRIVACY","CA","REDACTED FOR PRIVACY",""]]
["tel",{"type":"voice"},"text","REDACTED FOR PRIVACY"]
["email",{},"text","REDACTED FOR PRIVACY"]
وهذا هو الحجب الذي تطلبه سياسة بيانات التسجيل: الاسم والجهة والهاتف والبريد كلها REDACTED، والذي بقي هو الدولة US والولاية CA فقط في حقل العنوان، والسطر contact-uri هو وسيلة التواصل التي تلزم السياسة بها المسجل: صفحة نموذج تراسل منها صاحب النطاق دون أن ترى بريده. والبيانات بصيغة jCard، أي vCard مكتوبة في JSON، لذلك يأتي كل حقل مصفوفة فيها الاسم ثم الخصائص ثم النوع ثم القيمة.
وفي .com الأمر نفسه، ونستطيع أيضاً أن نعرف المسجل ورقمه عند IANA، وهذا ما تستخدمه لتعرف المسجل الحقيقي خلف أي موزع:
curl -s https://rdap.verisign.com/com/v1/domain/github.com | jq -r '.status[], (.entities[] | select(.roles[0]=="registrar") | .vcardArray[1][1][3], .publicIds[0].identifier)'client delete prohibited
client transfer prohibited
client update prohibited
MarkMonitor Inc.
292والرقم 292 هو معرف المسجل عند IANA، أي IANA Registrar ID، وهو ثابت لكل مسجل معتمد، فإذا اشتريت من شركة استضافة وظهر في RDAP اسم شركة أخرى فهذه هي المسجل الحقيقي الذي تتعامل معه في النهاية.
WHOIS في الامتداد .sa
بما أن sa ليس في قائمة RDAP، نسأل أولاً سيرفر WHOIS عند IANA عن الامتداد نفسه، فيخبرنا من يديره وأين سيرفر WHOIS الخاص به، ونعرض الأسطر المهمة فقط:
whois -h whois.iana.org sa | grep -E "^(domain|organisation|nserver|whois|created):" | head -9والمخرج سوف يكون كما يلي:
domain:       SA
organisation: Communications, Space and Technology Commission
organisation: Communications, Space and Technology Commission
organisation: Communications, Space and Technology Commission
nserver:      C1.DNS.SA 2001:67c:18c8:10:0:0:0:c1 86.111.192.9
nserver:      C2.DNS.SA 2001:67c:130:10:0:0:0:9 86.111.196.9
nserver:      I1.DNS.SA 2001:1490:0:800:0:0:0:118 212.138.118.118
nserver:      M1.DNS.SA 2a02:ce0:1:30:0:0:0:5 86.51.77.213
nserver:      M2.DNS.SA 2a02:ce0:1:91:0:0:0:5 86.51.28.37
الجهة نفسها تظهر ثلاث مرات لأنها الجهة الراعية وجهة الاتصال الإدارية والتقنية معاً، وتحتها خوادم الامتداد بعناوين IPv4 وIPv6، وفي المخرج الكامل سوف تجد السطر whois: whois.nic.net.sa والتاريخ created: 1994-05-17 الذي أضيف فيه الامتداد. نسأل الآن هذا السيرفر عن نطاق شركة معروفة:
whois -h whois.nic.net.sa stc.com.saوالمخرج سوف يكون كما يلي:
Domain Name: STC.COM.SA

Registrant Name: SAUDI TELECOM COMPANY شركة الاتصالات السعودية

Name Server: A1-200.AKAM.NET
Name Server: A13-67.AKAM.NET
Name Server: A20-64.AKAM.NET
Name Server: A22-65.AKAM.NET
Name Server: A26-66.AKAM.NET
Name Server: A3-66.AKAM.NET
DNSSEC: signedDelegation
لاحظ ما لا يظهر: لا يوجد تاريخ تسجيل ولا تاريخ انتهاء ولا اسم المسجل ولا حالات EPP، فالبيانات المنشورة في .sa هي اسم صاحب النطاق وخوادمه وهل التفويض موقع بDNSSEC، وهذا يعني أن مراقبة تاريخ الانتهاء في .sa لا تتم من الخارج، وإنما من لوحة المسجل وتذكيراته.
الأسماء العربية بالأمر idn2
نحول الآن اسماً عربياً إلى صيغته في DNS، ثم نعيد الامتداد العربي من صيغته إلى العربية، ونرى أيضاً اسماً لاتينياً فيه حرف كيريلي يشبه «a»:
idn2 "متجر.السعودية"
idn2 -d xn--mgberp4a5d4ar
idn2 "$(printf '\xd0\xb0pple.com')"
والمخرج سوف يكون كما يلي:
xn--pgbep1f.xn--mgberp4a5d4ar
السعودية
xn--pple-43d.com
السطر الأول هو ما يرسله المتصفح فعلاً إلى DNS عندما تكتب «متجر.السعودية»، والسطر الثالث يبين أن аpple.com بالحرف الكيريلي، والبايتان \xd0\xb0 هما هذا الحرف في UTF-8، اسم مختلف تماماً عن apple.com رغم أن العين لا تفرق بينهما.
وإذا شغلت idn2 في Container دون LANG=C.UTF-8 فسوف يظهر الخطأ التالي:
idn2: toAscii: could not convert string to UTF-8والسبب أن الأداة تقرأ ترميز النص من إعدادات اللغة Locale، والصورة المصغرة من Debian تعمل بإعداد C الذي لا يعرف إلا ASCII، فتعجز عن قراءة الحروف العربية، والحل أن تمرر -e LANG=C.UTF-8 عند تشغيل ال Container كما فعلنا، أو أن تكتب export LANG=C.UTF-8 داخله.
تتبع التفويض بالأمر dig +trace
الأمر dig +trace يبدأ من الجذر ويتبع الإحالات بنفسه حتى يصل إلى الجواب، وهو أسرع طريقة لترى أين يقف التفويض. نجربه على nic.sa:
dig +trace +nodnssec nic.sa Aوالمخرج سوف يكون كما يلي:
; <<>> DiG 9.20.30-1~deb13u1-Debian <<>> +trace +nodnssec nic.sa A
;; global options: +cmd
;; Received 17 bytes from 192.168.65.7#53(192.168.65.7) in 2730 ms
توقف الأمر بعد سطر واحد، والسبب في السطر الأخير: قبل أن يبدأ التتبع يسأل dig ال Resolver الذي يستخدمه جهازك عن خوادم الجذر بالسؤال NS .، وهنا ال Resolver هو الذي يضيفه Docker Desktop في كل Container على العنوان 192.168.65.7، فرد بجواب فارغ حجمه 17 بايتاً، فلم يجد dig جذراً يبدأ منه. وقد يحدث الأمر نفسه مع بعض أجهزة Router المنزلية وبعض شبكات الشركات التي لا تجيب عن هذا السؤال أو تحجبه. فإذا ظهر لك هذا المخرج فجرب أولاً أن تحدد Resolver عاماً بالخيار @8.8.8.8، فإذا كانت الشبكة تحجب أيضاً الأسئلة عن الجذر إلى الخوادم الخارجية، فالحل الذي يعمل في كل حالة هو أن تحمل منطقة الجذر بنفسك وتشغلها على جهازك، وهذا ليس حلاً غريباً، فهو ما يصفه RFC 8806 لتشغيل نسخة من الجذر بجانب ال Resolver. ننزل منطقة الجذر الرسمية وهي ملف نصي حجمه قرابة 2.2 ميجابايت، ونشغلها في BIND على 127.0.0.1:
curl -s -o root.zone https://www.internic.net/domain/root.zone
cat > named.conf <<EOF
options {
    directory "/lab";
    listen-on { 127.0.0.1; };
    listen-on-v6 { none; };
    recursion no;
};
zone "." { type primary; file "/lab/root.zone"; };
EOF
named -c /lab/named.conf -u root
dig SOA . @127.0.0.1 +short
والمخرج سوف يكون كما يلي:
a.root-servers.net. nstld.verisign-grs.com. 2026111501 1800 900 604800 86400هذا سجل SOA للجذر من الملف الذي نزلناه، والرقم 2026111501 هو رقم إصدار المنطقة، أي أن هذه النسخة صدرت في 15 نوفمبر 2026، ولاحظ أننا عطلنا البحث Recursion لأن هذا السيرفر لا يفعل إلا شيئاً واحداً: أن يجيب عن الجذر. الآن نعيد التتبع ونبدأ من سيرفرنا، ونحذف من المخرج الأسطر الفارغة وأسماء خوادم الجذر الثلاثة عشر حتى يقصر:
dig +trace +nodnssec nic.sa @127.0.0.1 | grep -v "^$" | grep -v "IN NS [a-m].root-servers.net"والمخرج سوف يكون كما يلي:
; <<>> DiG 9.20.30-1~deb13u1-Debian <<>> +trace +nodnssec nic.sa @127.0.0.1
; (1 server found)
;; global options: +cmd
;; Received 839 bytes from 127.0.0.1#53(127.0.0.1) in 0 ms
sa.			172800	IN	NS	c1.dns.sa.
sa.			172800	IN	NS	c2.dns.sa.
sa.			172800	IN	NS	i1.dns.sa.
sa.			172800	IN	NS	m1.dns.sa.
sa.			172800	IN	NS	m2.dns.sa.
sa.			172800	IN	NS	n1.dns.sa.
sa.			172800	IN	NS	p1.dns.sa.
sa.			172800	IN	NS	s1.dns.sa.
sa.			172800	IN	NS	s2.dns.sa.
sa.			172800	IN	NS	sh1.dns.sa.
;; Received 650 bytes from 170.247.170.2#53(b.root-servers.net) in 140 ms
nic.sa.			3600	IN	NS	ns2.nic.sa.
nic.sa.			3600	IN	NS	ns1.nic.sa.
;; Received 187 bytes from 212.138.118.118#53(i1.dns.sa) in 40 ms
nic.sa.			600	IN	A	86.111.192.15
;; Received 79 bytes from 86.111.195.3#53(ns1.nic.sa) in 50 ms
في المخرج أعلاه لاحظ التالي:
- كل كتلة تنتهي بسطر
Receivedيقول من أجاب: سيرفرنا المحلي أعطى قائمة الجذر، ثم أجاب الخادمb.root-servers.netبإحالة إلى عشرة خوادم لsa، ثم أجابi1.dns.saبإحالة إلى خادميnic.sa، ثم أجابns1.nic.saبالعنوان. - الإحالة من خادم الامتداد، أي السطران
nic.sa. 3600 IN NS، هي الشيء الوحيد الذي يكتبه صاحب النطاق عبر المسجل، وكل ما قبلها تكتبه IANA وجهة الامتداد، وكل ما بعدها يكتبه مزود DNS. - الأرقام 172800 ثم 3600 ثم 600 هي مدد بقاء كل سجل في الذاكرة المؤقتة، وهي التي رسمناها في صورة التفويض.
- أسماء الخوادم التي تجيب قد تختلف عندك، فكل سؤال يذهب إلى خادم من القائمة، ولكن الإحالات نفسها لا تتغير.
وحتى ترى سجلات الربط Glue التي ذكرناها، نسأل خادم الامتداد مباشرة دون بحث، بالخيار +norec:
dig @i1.dns.sa nic.sa NS +norec;; flags: qr; QUERY: 1, ANSWER: 0, AUTHORITY: 2, ADDITIONAL: 5
;; AUTHORITY SECTION:
nic.sa. 3600 IN NS ns2.nic.sa.
nic.sa. 3600 IN NS ns1.nic.sa.
;; ADDITIONAL SECTION:
ns1.nic.sa. 3600 IN A 86.111.195.3
ns2.nic.sa. 3600 IN A 86.111.196.3
ns1.nic.sa. 3600 IN AAAA 2001:67c:18c8:10::3
ns2.nic.sa. 3600 IN AAAA 2001:67c:130:10::3هذا جزء من المخرج، والمهم فيه ثلاثة أشياء: العلم aa غير موجود في flags، أي أن خادم الامتداد ليس صاحب الجواب وإنما يحيل، وقسم الإجابة فارغ ANSWER: 0، وقسم ADDITIONAL يحمل عناوين IPv4 وIPv6 للخادمين، وهذه هي سجلات Glue التي سجلها صاحب النطاق عند مسجله، ولولاها لاحتاج ال Resolver أن يسأل nic.sa عن عنوان ns1.nic.sa وهو لا يعرف أين nic.sa أصلاً.
نطاق عربي وتفويض لا يجيب
نكرر التتبع على الاسم العربي «نطاق.السعودية»، ونترك ل idn2 أن يحوله:
dig +trace +nodnssec "$(idn2 "نطاق.السعودية")" @127.0.0.1 | grep -v "^$" | grep -v "IN NS [a-m].root-servers.net"والمخرج سوف يكون كما يلي:
; <<>> DiG 9.20.30-1~deb13u1-Debian <<>> +trace +nodnssec xn--mgb5a8an.xn--mgberp4a5d4ar @127.0.0.1
; (1 server found)
;; global options: +cmd
;; Received 839 bytes from 127.0.0.1#53(127.0.0.1) in 0 ms
xn--mgberp4a5d4ar.	172800	IN	NS	c1.dns.sa.
xn--mgberp4a5d4ar.	172800	IN	NS	i1.dns.sa.
xn--mgberp4a5d4ar.	172800	IN	NS	m2.dns.sa.
xn--mgberp4a5d4ar.	172800	IN	NS	p1.dns.sa.
xn--mgberp4a5d4ar.	172800	IN	NS	s1.dns.sa.
xn--mgberp4a5d4ar.	172800	IN	NS	c2.dns.sa.
xn--mgberp4a5d4ar.	172800	IN	NS	m1.dns.sa.
xn--mgberp4a5d4ar.	172800	IN	NS	n1.dns.sa.
xn--mgberp4a5d4ar.	172800	IN	NS	sh1.dns.sa.
xn--mgberp4a5d4ar.	172800	IN	NS	s2.dns.sa.
;; Received 676 bytes from 198.41.0.4#53(a.root-servers.net) in 110 ms
xn--mgb5a8an.xn--mgberp4a5d4ar.	3600 IN	NS	ns2.nic.sa.
xn--mgb5a8an.xn--mgberp4a5d4ar.	3600 IN	NS	ns1.nic.sa.
;; Received 129 bytes from 86.51.77.213#53(m1.dns.sa) in 60 ms
;; Received 87 bytes from 86.111.195.3#53(ns1.nic.sa) in 60 ms
الجذر أحال إلى خوادم «السعودية»، وهي الخوادم العشرة نفسها التي تدير sa، ثم أحال خادم الامتداد إلى ns1.nic.sa وns2.nic.sa، ثم جاء آخر جواب بلا أي سجل. فما الذي حدث في الخطوة الأخيرة؟ نسأل الخادم مباشرة ونرى الحالة:
dig +norec xn--mgb5a8an.xn--mgberp4a5d4ar A @86.111.195.3 | grep -E "status|flags";; ->>HEADER<<- opcode: QUERY, status: REFUSED, id: 29502
;; flags: qr; QUERY: 1, ANSWER: 0, AUTHORITY: 0, ADDITIONAL: 1الخادم رفض السؤال REFUSED، أي أنه لا يحمل منطقة لهذا الاسم، مع أن خادم الامتداد يحيل إليه، ولو سألته عن nic.sa نفسه لأجاب بالعلم aa. وهذا هو التفويض المعطل Lame Delegation الذي ذكرناه في قسم الربط، وهو ما سوف يحدث لنطاقك تماماً إذا كتبت عند المسجل أسماء خوادم مزود لم تضف عنده النطاق بعد. وإذا سألت WHOIS عن هذا الاسم فسوف تجد أنه مسجل باسم SaudiNIC نفسها وخوادمه NS1.NIC.SA وNS2.NIC.SA، أي أن الاسم موجود في قاعدة جهة الامتداد ولكنه لا يجيب، وهذا يذكرك أن وجود الاسم في WHOIS لا يعني أنه يعمل في DNS.
سكربت يراقب تاريخ الانتهاء
الآن نجمع ما سبق في سكربت صغير يأخذ قائمة نطاقات، ويجد سيرفر RDAP لكل امتداد من ملف Bootstrap، ويحسب الأيام الباقية حتى الانتهاء، والسكربت كاملاً كما يلي:
#!/bin/sh
# Days left before each domain expires, from the registry's RDAP server.
# Usage: ./expiry.sh wikipedia.org github.com nic.sa
BOOT=/tmp/rdap-dns.json
[ -s "$BOOT" ] || curl -s -o "$BOOT" https://data.iana.org/rdap/dns.json
now=$(date -u +%s)
for d in "$@"; do
  tld=${d##*.}
  base=$(jq -r --arg t "$tld" '.services[] | select(.[0] | index($t)) | .[1][0]' "$BOOT" | head -1)
  if [ -z "$base" ]; then
    echo "$d: no RDAP server for .$tld in the IANA list, use whois"
    continue
  fi
  exp=$(curl -s "${base%/}/domain/$d" | jq -r '.events[]? | select(.eventAction=="expiration") | .eventDate')
  if [ -z "$exp" ]; then echo "$d: not found at $base"; continue; fi
  left=$(( ( $(date -u -d "$exp" +%s) - now ) / 86400 ))
  echo "$d: expires $exp, $left days left"
done
نحفظه في /lab/expiry.sh ونشغله على أربعة نطاقات، آخرها اسم غير مسجل:
chmod +x expiry.sh
./expiry.sh wikipedia.org github.com nic.sa arabroot-lab-test-20261116.com
والمخرج سوف يكون كما يلي:
wikipedia.org: expires 2027-01-13T00:12:14Z, 58 days left
github.com: expires 2028-10-09T18:20:50Z, 693 days left
nic.sa: no RDAP server for .sa in the IANA list, use whois
arabroot-lab-test-20261116.com: not found at https://rdap.verisign.com/com/v1/
في المخرج أعلاه لاحظ التالي:
- النطاق الأول بقي له 58 يوماً، فلو كان نطاقك لأرسل السكربت التنبيه الآن إذا جعلت الحد 60 يوماً، وهذا هو المكان الذي تضيف فيه إرسال رسالة إلى البريد أو Slack.
- السكربت لا يحفظ قائمة سيرفرات، وإنما يقرأها من IANA، فإذا أضيف RDAP لامتداد جديد عمل السكربت معه دون تعديل.
- مع
nic.saيخبرك السكربت أنه لا يستطيع، بدلاً من أن يفشل بصمت، وهذا ما رأيناه في قسم WHOIS: تاريخ انتهاء.saلا ينشر.
والسطر الأخير هو تجربة «ماذا لو سألت عن اسم غير مسجل؟»، فسيرفر RDAP يرد عندها برمز HTTP 404، فلا يجد السكربت تاريخاً، وتستطيع أن تراه بنفسك، ومعه جواب WHOIS في .sa لاسم غير مسجل:
curl -s -o /dev/null -w "%{http_code}\n" https://rdap.verisign.com/com/v1/domain/arabroot-lab-test-20261116.com
whois -h whois.nic.net.sa arabroot-lab-test-20261116.sa
404
No Match for domain: arabroot-lab-test-20261116.saولاحظ أن الجواب 404 يعني أن الاسم غير موجود في قاعدة جهة الامتداد الآن، ولا يعني أنك تستطيع تسجيله، فقد يكون محجوزاً أو مميزاً أو في قائمة الأسماء الممنوعة، والجواب الأخير يأتي من المسجل عند محاولة الشراء.
تنظيف التجربة
اخرج من ال Container واحذفه، فلا يبقى شيء على جهازك:
exit
docker rm -f lab-domain
أخطاء شائعة وكيف تكتشفها
- النطاق مسجل باسم شخص آخر: الوكالة أو الموظف أو المصمم سجل النطاق في حسابه، ثم ترك العمل، فلا تستطيع أن تجدد أو تنقل. تكتشفه عندما لا تجد النطاق في أي حساب تملكه، والحل أن تطلب نقل صاحب النطاق Change of Registrant إلى الشركة الآن، وليس عندما تحتاجه.
- بريد الاتصال على النطاق نفسه: إذا توقف النطاق توقفت معه رسائل التذكير والتحقق، وهذا ما حدث لفريق Perl. والحل بريد على نطاق آخر في بيانات الاتصال وحساب المسجل.
- سعر السنة الأولى: اشتريت بسعر مخفض ثم جاء التجديد بأضعافه، فإما أن تدفع أو تنقل، والنقل قد لا يكون ممكناً قبل 60 يوماً. والحل أن تقارن بسعر التجديد من البداية.
- تجاهل رسائل التجديد: كثير منها يصل إلى البريد غير المرغوب، وكثير من رسائل الاحتيال تقلدها أيضاً، لذلك لا تجدد من رابط في رسالة، وإنما من لوحة المسجل مباشرة، وراقب تاريخ الانتهاء بنفسك.
- تعديل السجلات عند المزود القديم: نقلت Nameservers إلى مزود آخر ثم عدلت سجلاً في لوحة المسجل القديمة فلم يتغير شيء، وتعرف المزود الفعلي بالأمر
dig NS example.com +shortكما شرحنا في شرح DNS وسجلاته. - نقل DNS مع بقاء سجل DS: نقلت النطاق إلى مزود DNS جديد وبقي سجل DS القديم عند المسجل، فتوقف النطاق عند كل Resolver يتحقق من DNSSEC، وتعرفه برسالة
SERVFAILمن Resolver مثل8.8.8.8مع أن الخوادم الموثوقة تجيب، والتفاصيل في قسم DNSSEC. - تغيير Nameservers قبل إضافة المنطقة: التفويض المعطل الذي رأيته في التجربة، والحل أن تضيف النطاق عند المزود الجديد وتنسخ سجلاته أولاً، ثم تغير Nameservers.
- وثائق .sa منتهية: سجلت
.com.saبسجل تجاري ثم انتهى السجل أو تغير اسم الشركة، والبند 6-2 من اللائحة يطلب أن تبقى شروط الأهلية قائمة طوال مدة التسجيل، فحدث بياناتك عند المسجل عند أي تغيير.
قائمة قبل الشراء وبعده
| متى | ماذا تفعل | لماذا |
|---|---|---|
| قبل الشراء | قارن سعر التجديد ورسوم الاسترداد، لا سعر السنة الأولى | التجديد هو ما تدفعه كل سنة |
| قبل الشراء | تأكد أن المسجل معتمد من ICANN أو مرخص من SaudiNIC، وإن كان موزعاً فاعرف المسجل خلفه | المسجل هو من يكتب في جهة الامتداد |
| قبل الشراء في .sa | جهز إثبات الأهلية وعلاقة الاسم بك وجهة اتصال إدارية داخل المملكة | البنود 4-1 و4-4 و2-7 من اللائحة |
| عند الشراء | سجل باسم صاحب المشروع وبريد على نطاق آخر | حتى تملك القرار وتصلك التذكيرات |
| بعد الشراء | فعل التحقق بخطوتين وقفل النقل والتجديد التلقائي | الحساب مفتاح الموقع والبريد والشهادات |
| بعد الشراء | للنطاقات المهمة: جدد لسنوات وفكر في Registry Lock | كل سنة إضافية فرصة أقل للخطأ |
| عند الربط | أضف المنطقة والسجلات عند مزود DNS ثم غير Nameservers وتحقق بالأمر dig | تجنب التفويض المعطل |
| دائماً | راقب تاريخ الانتهاء من خارج المسجل، واكتب مدد الانتهاء والاسترداد لكل امتداد تملكه | الموقع يتوقف بعد أيام من الانتهاء |
الخلاصة
وصلنا لنهاية الموضوع، وأهم ما فيه:
- النطاق حق استخدام لاسم في شجرة DNS لمدة من سنة إلى عشر سنوات، وليس ملكية، ولائحة SaudiNIC تقول ذلك صراحة.
- خلف كل نطاق ICANN وIANA، وجهة الامتداد التي تملك القاعدة، والمسجل الوحيد الذي يكتب فيها عبر EPP، والموزع إن وجد، وأنت.
- الامتدادات العامة تتبع سياسات ICANN، والامتداد
.saيتبع لائحة SaudiNIC: أهلية محددة، وعلاقة بين الاسم وصاحبه، وجهة اتصال داخل المملكة، و«السعودية» مفتوح للجميع. - الاسم العربي يتحول إلى صيغة
xn--قبل أن يصل إلى DNS، والآلية نفسها تسمح بأسماء تخدع العين. - RDAP حل مكان WHOIS في الامتدادات العامة في 28 يناير 2025، ويعطيك JSON منظماً والبيانات الشخصية محجوبة، و
.saما زال على WHOIS دون تاريخ انتهاء. - بعد الانتهاء في الامتدادات العامة: سماح حتى 45 يوماً يقرره المسجل، ثم 30 يوماً للاسترداد برسم أعلى، ثم 5 أيام وينتهي الأمر، والموقع يتوقف بعد أيام من الانتهاء.
- رمز النقل وقفل المسجل وقفل جهة الامتداد وقاعدة 60 يوماً هي ما يجعل سرقة النطاق صعبة، والتحقق بخطوتين والبريد على نطاق آخر يكملانها.
- المسجل يكتب Nameservers وGlue وDS فقط، وكل السجلات الأخرى عند مزود DNS، وأضف المنطقة قبل أن تغير Nameservers.
 دليلشرح DNS وسجلاته للمبتدئين بمثال حقيقيكيف يتحول اسم نطاقك إلى عنوان سيرفرك، وما وظيفة كل سجل تضيفه في لوحة النطاق، والأخطاء التي تضيع فيها الساعات عادة.
 دليلالشهادات الرقمية TLS للمبتدئين وصيغ ملفاتهاكيف يعرف المتصفح أنه يتحدث مع الموقع الحقيقي، وماذا يوجد داخل الشهادة، ولماذا تأتي ملفاتها بأكثر من صيغة.
 دليلسيرفر واحد ونطاقات كثيرة: SNI وشهادة SAN متعددة الأسماءكيف يقدم سيرفر واحد لكل نطاق شهادته الصحيحة عبر إشارة SNI، ومتى تكفي شهادة SAN واحدة ومتى تصبح خطراً.
 دليلكيف تختار خادماً افتراضياً VPSكم تحتاج من المعالج والذاكرة والقرص، وما الذي يميز مزوداً عن آخر غير السعر، حتى تختار VPS يناسب احتياجك.
 دليلخدمات Cloudflare بكلمات بسيطة وبدائلها مفتوحة المصدرما الذي تقدمه كل خدمة من Cloudflare، وما المتاح منها مجاناً، وما البديل مفتوح المصدر الذي تشغله على سيرفرك.
 دليلما هو NAT؟ شرح ترجمة العناوين وتوجيه المنافذلماذا تخرج كل أجهزة بيتك بعنوان عام واحد، وكيف يترجم ال Router العناوين، ولماذا يفشل توجيه المنافذ خلف CGNAT.
سجل التحديثات
- 2026-11-16: كتابة المقال من مخطط دورة حياة النطاق وسياسات ERRP وبيانات التسجيل ورموز EPP عند ICANN، ولائحة تسجيل أسماء النطاقات السعودية (الإصدار 5.0، فبراير 2024) وإجراءات التسجيل والنقل ولائحة المسجلين في SaudiNIC، وإعلان Verisign عن سعر الجملة ل com، مع تجربة عملية على Debian 13 تسأل RDAP وWHOIS الحقيقية وتتبع التفويض بالأمر dig 9.20.30.


