


إذا كنت تفكر في بناء منتج أمن سيبراني للسوق السعودي، وتبحث عن فكرة لها مشتر حقيقي، فابدأ من ضوابط الهيئة الوطنية للأمن السيبراني. ففي مقال ضوابط الهيئة الوطنية للأمن السيبراني: أيها ينطبق عليك؟ قرأنا مجموعات الضوابط واحدة بعد الأخرى، ولاحظنا أن أغلبها يكرر الشيء نفسه: اجرد أصولك، وافحصها كل فترة، وسجل ما يحدث عليها، واحفظ الدليل، وراجع، ثم أعد ذلك في الدورة القادمة.
وكل التزام يتكرر بهذا الشكل في مئات الجهات هو عمل يدوي يدفع أحدهم ثمنه كل شهر. وهذا بالضبط ما يبحث عنه من يريد بناء منتج.
وفي مقال ماذا تبني؟ أفكار منتجات تقنية محلية فكرتان قريبتان: أتمتة الحوكمة والامتثال GRC والمراقبة الأمنية المدارة SOC. وهنا نذهب إلى مستوى الضابط نفسه، ونسأل لكل التزام: ما رقمه، ومن يدفع لتنفيذه، ولماذا يفوز المنتج المحلي، وما أصغر نسخة يمكن بيعها، وما الصعب فيها.
ثم نعرض ما وجدناه عندما جربنا قلب أهم هذه المنتجات، أي تقرير أدلة يربط نتائج أدوات فحص حقيقية بأرقام ضوابط ECC، وكيف أعطانا تغطية كاملة كاذبة.
الفرصة في الالتزام الذي يتكرر بمدة محددة، ويولد دليلاً من الأنظمة، ويتكرر في أكثر من مجموعة ضوابط.
قبل البناء: التسجيل لدى الهيئة إلزامي لكل مقدم حلول أمن سيبراني، ومراكز العمليات المدارة تحتاج ترخيصاً، واستضافة بيانات الجهات تجعلك مقدم خدمة سحابية.
اثنتا عشرة فكرة، وأساسها كلها: جرد الأصول وأدلة الامتثال Compliance المستمرة.
في تجربتنا، أصل واحد خارج سجل الأصول جعل التقرير يقول 100% بدل 67%. فلا تحسب تغطية دون مصدر اكتشاف مستقل.
كيف تقرأ الضوابط بعين من يبني منتجاً؟
عندما يقرأ مدير الأمن السيبراني ضابطاً مثل 2-10-3-1 «فحص الثغرات Vulnerabilities واكتشافها دورياً» فهو يرى مهمة، أما من يبني منتجاً فيرى ثلاثة أشياء: نشاطاً يتكرر، ودليلاً يجب أن يحفظ بعد كل تكرار، وجهات كثيرة عليها النشاط نفسه. وقد شرحنا في قسم النمط المتكرر في مقال ECC أن كل مكون تقريباً يطلب وثيقة ثم تطبيقاً ثم حداً أدنى ثم مراجعة دورية، والدليل الإرشادي GECC-2:2026 يذكر لكل بند مخرجات متوقعة Expected Deliverables، فمثلاً يطلب لـ 2-10-3-1 «تقارير دورية لتقييم الثغرات واكتشافها»، ولـ 2-1-2 «سجلاً موثقاً ومحدثاً لكل الأصول، مثل ملف Excel أو حل آلي مثل CMDB». وهذه المخرجات هي في الحقيقة قائمة مواصفات لمنتجات.
وهناك ثلاث علامات تجعل الالتزام فرصة حقيقية وليس مجرد خدمة استشارية لمرة واحدة:
- التكرار بمدة محددة: كلما حددت المجموعة المتخصصة مدة، مثل الفحص الشهري في CSCC 2-9-2، أصبح العمل اليدوي مكلفاً، وأصبح للأتمتة قيمة تقاس بالساعات.
- الدليل الذي يتولد من الأنظمة: الدليل الذي يخرج من نظام، مثل تقرير فحص أو سجل دخول، يمكن جمعه آلياً، أما الدليل الذي يكتبه شخص، مثل محضر لجنة، فقيمة المنتج فيه أقل.
- التداخل بين المجموعات: الجهة التي عليها ECC وCSCC وTCC معاً تحتاج من يطبق الأشد على كل أصل ويعيد استخدام الدليل نفسه لكل الضوابط المرتبطة به، كما شرحنا في قسم اجتماع المجموعات.
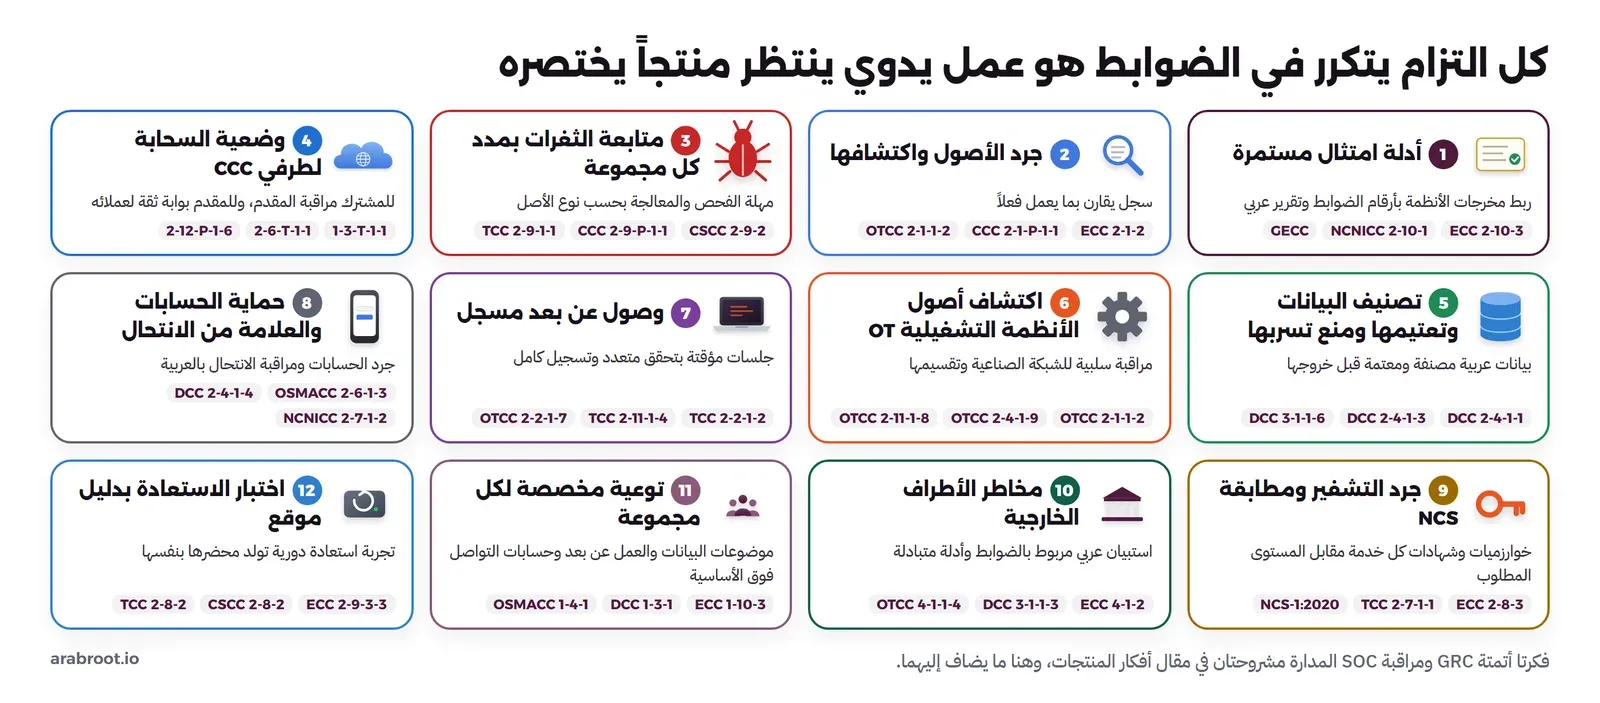
والصورة التالية تبين الالتزامات التي اخترناها وما يقابلها من منتجات، مع أمثلة من أرقام الضوابط:
البوابات التنظيمية قبل أن تبدأ
قبل الأفكار نفسها، هناك بوابات تمر بها أغلبها، ومن الأفضل أن تعرفها قبل أن تبدأ البناء، والسبب أن بعضها يحدد من تستطيع أن تبيع له أصلاً:
- التسجيل لدى الهيئة: بحسب صفحة التسجيل والترخيص، أصبح تسجيل كل جهة تقدم حلولاً أو خدمات أو منتجات للأمن السيبراني في المملكة متطلباً تنظيمياً من 1 أغسطس 2022، عبر منصة حصين.
- ترخيص مراكز العمليات المدارة MSOC: تقديم خدمات مراكز عمليات الأمن السيبراني المدارة يحتاج ترخيصاً بفئتين، الأولى تسمح بخدمة الجهات الحكومية وجهات البنى الحساسة، والثانية تسمح بخدمة الجهات الأخرى فقط، وتنشر الهيئة قائمة المرخصين على الصفحة نفسها. ولاحظ أن ضوابط القطاع الخاص NCNICC تطلب في 2-12-1-2 الاشتراك لدى مقدم خدمة مرخص، فالترخيص هنا شرط لدخول السوق وليس ميزة إضافية.
- إذا استضفت بيانات عملائك فأنت مقدم خدمة سحابية: المنتج الذي يقدم كخدمة SaaS لجهات حكومية أو جهات بنى حساسة يضعك في موقع مقدم الخدمة CSP في ضوابط الحوسبة السحابية CCC-2:2024، والوثيقة تقول إن مقدم الخدمة داخل نطاق ECC أو خارجه عليه الالتزام بالضوابط الأساسية والسحابية معاً، أي 37 ضابطاً و94 ضابطاً فرعياً فوق ECC، منها 1-4-P-1-1 التي تطلب كوادر سعودية في وظائف الأمن السيبراني بمراكز البيانات داخل المملكة.
- البيانات خارج الهيئة: مسائل توطين البيانات وتصنيفها نقلت إلى مكتب إدارة البيانات الوطنية NDMO في سدايا، والبيانات الشخصية تخضع لنظام حماية البيانات الشخصية PDPL، كما ذكرنا في قسم العلاقة بسدايا، فراجعهما لكل منتج يخزن أدلة عملائك.
ولهذا السبب سوف تجد أن كثيراً من الأفكار التالية أسهل في نسخة تثبت داخل بيئة العميل On-premises، لأنها تبعدك عن عبء مقدم الخدمة السحابية، وتطمئن العميل الذي لا يريد أن يرفع تقارير ثغراته إلى سيرفر غيره.
اثنتا عشرة فكرة مبنية على الضوابط
لكل فكرة الحقول نفسها: الضوابط التي تطلبها بأرقامها، ومن يدفع، ولماذا يفوز المحلي، ومن ينافس، والمشاريع مفتوحة المصدر Open Source التي تبدأ منها، وأصغر نسخة تبيعها MVP، والصعب فيها. ولم نذكر من المنافسين إلا من تحققنا من موقعه الرسمي، وإذا لم نجد منافساً محلياً تحققنا منه فإننا نقول ذلك.
1. أدلة امتثال مستمرة Continuous Evidence
- الضوابط: النمط المتكرر في كل مكون، وبالأخص ما له مخرج آلي: ECC 2-1-2 و2-10-3 و2-3-3-3 و2-12-3، ونظائرها في NCNICC التي تشترك مع ECC في ترقيم المكون الثاني، مثل 2-10-1-2 و2-12-1-1.
- من يدفع: مدير الأمن السيبراني، ومكاتب الاستشارات التي تجهز عملاءها للتقييم.
- ما الجديد هنا فوق فكرة أتمتة GRC: أن تبدأ من الدليل وليس من السجل، فالمنتج يجمع المخرجات من الأنظمة نفسها ويربطها بالضابط ويحفظها بتاريخها، والواجهة تأتي بعد ذلك. ولاحظ فجوة المحتوى الحالية: مكتبات الأطر في CISO Assistant (AGPL-3.0 للنسخة المجتمعية) فيها ECC-2:2024 وOTCC، ولكن ضوابط الحوسبة السحابية فيها ما زالت CCC-1:2020، ولم نجد فيها DCC ولا CSCC ولا TCC ولا OSMACC ولا NCNICC وقت كتابة المقال، فمن يبني مكتبات صحيحة لهذه المجموعات بالعربية يقدم شيئاً غير موجود.
- أصغر نسخة: تقرير أدلة مثل الذي جربناه في قسم التجربة، مع تصدير بصيغة أداة التقييم التي تنشرها الهيئة، أي صف لكل ضابط فيه مستوى الالتزام والملاحظات وإجراء التصحيح والتاريخ المتوقع.
- الصعب فيها: صيانة مكتبة الضوابط مع كل إصدار جديد، وإقناع المقيم بأن الدليل الآلي موثوق، وهذا يحتاج بصمة Hash وتاريخاً ومصدراً لكل دليل.
2. جرد الأصول واكتشافها Asset Inventory and Discovery
- الضوابط: ECC 2-1-2، وCCC 2-1-P-1-1 التي تذكر قاعدة بيانات إدارة الإعدادات CMDB بالاسم، وCCC 2-1-T-1-1 التي تطلب من المشترك جرد كل الخدمات السحابية، وOTCC 2-1-1-2 التي تطلب حلاً آلياً للجرد، وTCC 2-1-1-1 وOSMACC 2-1-1-1 لجرد أنظمة العمل عن بعد وحسابات التواصل.
- من يدفع: إدارة تقنية المعلومات قبل إدارة الأمن، لأن الجرد يفيدها في التراخيص والدعم أيضاً.
- لماذا المحلي: الجرد يحتاج اتصالاً بكل شيء في شبكة العميل، وكثير من الجهات لا تقبل وكيلاً Agent يرسل بيانات أصولها إلى الخارج.
- من أين تبدأ: osquery (Apache-2.0) لجمع معلومات الأجهزة، وواجهات Docker والسحابة لاكتشاف ما يعمل.
- أصغر نسخة: مقارنة يومية بين السجل المعتمد وما يكتشف فعلاً، مع قائمة بالأصول التي لا مالك لها ولا تصنيف، وهذه المقارنة هي ما ينقذك من التغطية الكاذبة التي نشرحها في قسم التجربة.
- الصعب فيها: توحيد هوية الأصل الواحد بين مصادر مختلفة، فالسيرفر نفسه له اسم في السجل وعنوان IP في الشبكة ومعرف في السحابة.
3. متابعة الثغرات بمدد كل مجموعة
- الضوابط: ECC 2-10-3، وCSCC 2-9-1-2 و2-9-2 بفحص شهري، وCCC 2-9-P-1-1 بفحص شهري للمكونات الخارجية وكل ثلاثة أشهر للداخلية، وCCC 2-9-T-1-1، وTCC 2-9-1-1 و2-9-1-2، وOTCC 2-9-1-3 بمدة تتغير مع مستوى المرفق، وNCNICC 2-10-1-3 للتطبيقات الخارجية.
- من يدفع: فريق إدارة الثغرات، وهو غالباً من يجمع التقارير من عدة أدوات يدوياً.
- لماذا المحلي: أدوات الفحص العالمية تعرض الخطورة بمقياس CVSS، ولكنها لا تعرف أن الأصل نفسه نظام حساس عليه مهلة شهر، أو نظام عمل عن بعد عليه ثلاثة أشهر، فالقيمة في جدول المدد المربوط بالمجموعات.
- من أين تبدأ: DefectDojo (BSD-3-Clause) لتجميع نتائج الأدوات، وTrivy (Apache-2.0) وOpenSCAP (LGPL-2.1) للفحص، وقد شرحنا Trivy في فحص Docker Images والبنية ككود.
- أصغر نسخة: لوحة تقول لكل أصل: آخر فحص، والمدة المطلوبة عليه بحسب أشد مجموعة تنطبق، والثغرات التي تجاوزت مهلة المعالجة.
- الصعب فيها: مهلة المعالجة نفسها تحددها الجهة في معاييرها في أغلب المجموعات، فالمنتج يحتاج أن يقرأ سياسة العميل وليس قيمة ثابتة.
4. وضعية السحابة لطرفي CCC
- الضوابط للمشترك CST: 1-3-T-1-1 مراقبة التزام مقدم الخدمة بالتشريعات والعقد بشكل مستمر أو لحظي، و2-2-T-1-4 التحقق متعدد العوامل للحسابات المميزة، و2-11-T-1-1 تفعيل سجلات الدخول والأحداث، و2-6-T-1-1 استراتيجية الخروج.
- الضوابط لمقدم الخدمة CSP: 2-3-P-1-6 إبلاغ المشتركين بمتطلبات الأمن التي يوفرها المقدم، و2-9-P-1-2 إبلاغهم بالثغرات التي قد تؤثر عليهم، و2-12-P-1-6 الإبلاغ اللحظي عن الحوادث التي قد تؤثر عليهم.
- الفكرة: منتج بوجهين، فللمشترك فحص لإعدادات حسابه السحابي مقابل ضوابط T مع تقرير عربي، ولمقدم الخدمة المحلي بوابة ثقة Trust Portal يعرض فيها لعملائه حالة التزامه وإشعارات الثغرات والحوادث التي تطلبها ضوابط P.
- من أين تبدأ: Prowler (Apache-2.0) لفحص إعدادات السحابة، مع مكتبة قواعد مربوطة بأرقام CCC.
- الصعب فيها: مقدمو الخدمة المحليون يختلفون في واجهاتهم البرمجية، والأداة العالمية تدعم المزودين العالميين أولاً، فالقيمة في دعم المحلي، والثمن في كتابة موصل لكل مزود.
5. تصنيف البيانات وتعتيمها ومنع تسربها
- الضوابط: DCC 2-4-1-1 العلامة المائية القابلة للتتبع، و2-4-1-2 منع تسرب البيانات DLP وإدارة الصلاحيات، و2-4-1-3 حظر البيانات خارج بيئة الإنتاج Production إلا بعد التعتيم Data Masking أو المزج Data Scrambling، و3-1-1-6 إعادة التصنيف قبل المشاركة مع طرف خارجي، و2-6-1-5 سجل عمليات الإتلاف، وفي CCC الضابط 2-6-P-1-1 بالمعنى نفسه لبيانات منظومة السحابة.
- من يدفع: مالك البيانات وإدارة الأمن، وفرق التطوير التي تحتاج نسخة من قاعدة الإنتاج للاختبار.
- لماذا المحلي: اكتشاف البيانات الحساسة يعتمد على اللغة، فالاسم الرباعي ورقم الهوية الوطنية ورقم الجوال السعودي والعنوان الوطني أنماط محلية، وأدوات التعتيم العالمية لا تعرفها جاهزة.
- من أين تبدأ: Presidio (MIT) لاكتشاف البيانات الشخصية وتعتيمها، مع كتابة أدوات تعرف Recognizers عربية، وقواعد التعتيم داخل قاعدة البيانات Database نفسها.
- أصغر نسخة: أداة تنسخ قاعدة PostgreSQL إلى بيئة الاختبار وتعتم الأعمدة المصنفة، وتولد محضراً يثبت ما تم تعتيمه، وهو دليل مباشر للضابط 2-4-1-3.
- الصعب فيها: الأخطاء في الاكتشاف تكلف في الاتجاهين، فإذا فات المنتج عموداً حساساً فقد تسربت البيانات، وإذا عتم كل شيء فلن تصلح البيانات للاختبار.
6. اكتشاف أصول الأنظمة التشغيلية OT ومراقبة تقسيمها
- الضوابط: OTCC 2-1-1-2 الجرد الآلي، و2-4-1-1 و2-4-1-2 تقسيم المناطق Zones، و2-4-1-9 منع الاتصال المباشر بين شبكة الشركة والأنظمة التشغيلية، و2-11-1-8 التنبيه عند اتصال جهاز جديد، و2-11-1-5 كشف رفع البرامج وتنزيلها على الأصول بما فيها أنظمة السلامة SIS.
- من يدفع: المرافق الحساسة في الطاقة والمياه والصناعة، ويدفع عادة مدير أمن الأنظمة التشغيلية بالتعاون مع إدارة التشغيل.
- المنافسون العالميون: Claroty وNozomi Networks وDragos، وكلها تقدم جرد أصول الأنظمة التشغيلية ومراقبتها، ولم نتحقق من منافس محلي متخصص في هذا الجزء.
- من أين تبدأ: Zeek (BSD) لتحليل الشبكة، وMalcolm (Apache-2.0) من وكالة CISA الأمريكية، وهو مجموعة جاهزة لتحليل حركة الشبكة تشمل بروتوكولات صناعية.
- أصغر نسخة: جهاز مراقبة سلبية Passive على منفذ مرآة Mirror Port، يخرج قائمة الأصول المكتشفة ومخطط الاتصالات بين المناطق، ويبلغ عن أي اتصال يخالف 2-4-1-9.
- الصعب فيها: الفحص النشط قد يوقف وحدة تحكم قديمة، والضوابط نفسها تطلب في 2-9-1-1 و2-10-1-2 أن يكون الفحص بأثر محدود أو معدوم على الإنتاج، والوصول إلى الميدان والبروتوكولات الصناعية الخاصة بكل مصنع يحتاج خبرة لا تتعلمها من الكتب.
7. وصول عن بعد مؤقت ومسجل
- الضوابط: OTCC 2-2-1-7 وصول عن بعد استثنائي بعد تقييم المخاطر، عبر قناة مشفرة بتحقق متعدد، لمدة محددة، مع مراقبة الجلسة وتسجيلها، وTCC 2-2-1-2 منع الدخول المتزامن، وTCC 2-11-1-4 مراقبة الدخول من خارج المملكة، وCSCC 2-3-1-4 أجهزة إدارة معزولة للحسابات المميزة.
- من يدفع: الجهة التي تسمح لموردين وفنيين بالدخول إلى أنظمتها، وهي كثيرة في التشغيل والصيانة.
- لماذا المحلي: تسجيلات الجلسات من أكثر الأدلة حساسية، والجهة تريدها داخل بيئتها، وسير الموافقة يجب أن يناسب طريقة العمل في الجهة.
- من أين تبدأ: Apache Guacamole (Apache-2.0) للدخول من المتصفح مع تسجيل الجلسة، ووسيط هوية بتحقق متعدد، وقد شرحنا الوصول المميز في إدارة الهوية والوصول IAM والوصول المميز PAM.
- أصغر نسخة: طلب وصول بسبب ومدة، وموافقة، وجلسة تنتهي تلقائياً، وتسجيل محفوظ مربوط برقم الطلب.
- الصعب فيها: هذا السوق فيه منتجات PAM عالمية ناضجة، فالمنتج المحلي يفوز بالبساطة وبالربط المباشر بالضوابط، وليس بعدد المزايا.
8. حماية الحسابات الرسمية والعلامة التجارية من الانتحال
- الضوابط: OSMACC 2-1-1-1 جرد الحسابات سنوياً، و2-2-1-5 التحقق متعدد العوامل، و2-6-1-3 مراقبة الانتحال، و2-6-1-4 المراقبة الآلية لتغير نمط الحسابات، وفي DCC الضابط 2-4-1-4، وفي NCNICC الضابط 2-7-1-2، وكلاهما يطلب خدمة حماية العلامة التجارية Brand Protection.
- من يدفع: إدارة الاتصال المؤسسي مع إدارة الأمن، وهي من الحالات القليلة التي يكون فيها المشتري خارج التقنية.
- المنافسون العالميون: ZeroFox يقدم الحماية من الانتحال والتصيد Phishing ضمن الحماية الخارجية، ولم نتحقق من منافس محلي.
- لماذا المحلي: الانتحال يحدث بالعربية وبأسماء الجهات المحلية وبلهجات المنطقة، والنطاقات المقلدة تستخدم حروفاً تشبه الحروف الأصلية، وهذا يحتاج فهماً للغة والسوق.
- أصغر نسخة: جرد للحسابات الرسمية مع حالة التحقق المتعدد لكل حساب كما يصرح بها مالكه، ومراقبة يومية لحسابات ونطاقات جديدة تشبه اسم الجهة، مع محضر شهري يكون دليلاً لـ OSMACC 2-6-1-3.
- الصعب فيها: الوصول إلى بيانات المنصات محكوم بشروط كل منصة وواجهاتها البرمجية، وطلب إزالة الحساب المنتحل يعتمد على استجابة المنصة.
9. جرد التشفير ومطابقته للمعايير الوطنية NCS
- الضوابط: ECC 2-8-3، وCCC 2-7-P-1-1 و2-7-T-1-1 بالمستوى المتقدم، وTCC 2-7-1-1 بالمستوى المتقدم لاتصالات العمل عن بعد، وفي DCC الضابطان 2-5-1-1 و2-5-1-2 بالمستويين المتقدم والمتوسط، وكلها تحيل إلى المعايير الوطنية للتشفير NCS-1:2020.
- الفكرة: أداة تجرد ما تستخدمه كل خدمة فعلاً من بروتوكولات وخوارزميات وأطوال مفاتيح وشهادات، ثم تقارنه بالمستوى المطلوب في NCS، فمثلاً RSA بطول 3072 بت مقبول في المستوى المتوسط MODERATE وغير مقبول في المتقدم ADVANCED، وAES بمفتاح 256 بت هو المقبول في المتقدم.
- من أين تبدأ: testssl.sh (GPL-2.0) لفحص إعدادات TLS، مع جدول NCS مكتوب كقواعد، والأساسيات في التشفير للمطورين.
- لماذا المحلي: المعيار وطني، والأدوات العالمية تقارن بمعايير أخرى، ولا تعرف أن «المتقدم» في ضابط TCC يعني قائمة محددة.
- الصعب فيها: التشفير Encryption لا يقتصر على TLS، فهناك تشفير قواعد البيانات والنسخ الاحتياطية والمفاتيح داخل التطبيقات، وكثير منها لا يظهر من الشبكة.
10. مخاطر الأطراف الخارجية بالضوابط الوطنية
- الضوابط: ECC 4-1-2 بنود العقود، و4-1-3 تقييم المخاطر لمقدمي التعهيد والخدمات المدارة، وDCC 3-1-1-2 ضمانات حذف البيانات مع تقديم الأدلة، و3-1-1-3 توثيق كل عمليات مشاركة البيانات ومبرراتها، وOTCC 4-1-1-4 تقييم الأطراف الخارجية وتدقيقها دورياً، وCCC 4-1-P-1-4 إدارة مخاطر موردي مقدم الخدمة.
- من يدفع: المشتريات وإدارة المخاطر، وفي الجهة الأخرى المورد نفسه الذي يريد أن يجيب عن الاستبيان مرة واحدة لكل عملائه.
- المنافسون العالميون: SecurityScorecard لإدارة مخاطر سلسلة التوريد والأطراف الخارجية، وVanta الذي يقدم إدارة مخاطر الموردين ضمن منصته، ولم نتحقق من منافس محلي.
- لماذا المحلي: الاستبيان المحلي يجب أن يسأل بأرقام الضوابط الوطنية وبالعربية، وأن يتعامل مع بنود مثل وجود مركز العمليات المدار داخل المملكة في ECC 4-1-3.
- أصغر نسخة: استبيان عربي مربوط بالضوابط، يجيب عنه المورد مرة ويشارك إجابته وأدلته مع عدة عملاء بإذنه.
- الصعب فيها: المورد لا يحب الاستبيانات، فالمنتج يحتاج أن يوفر عليه وقتاً حقيقياً حتى يشارك.
11. توعية مخصصة لكل مجموعة
- الضوابط: ECC 1-10-3 بموضوعاته، وDCC 1-3-1 التي تضيف التعامل مع البيانات في السفر والاجتماعات والطابعات والإتلاف، وTCC 1-3-1 لشبكات المنزل والأجهزة العامة، وOSMACC 1-4-1 لحسابات التواصل، وNCNICC 1-5 الذي يذكر برامج الفدية والتصيد بالاسم.
- الفكرة: برنامج توعية يبني محتوى كل موظف من المجموعات التي تنطبق على عمله، فموظف الاتصال المؤسسي يأخذ OSMACC، والموظف عن بعد يأخذ TCC، ويخرج للجهة دليل إكمال لكل ضابط فرعي.
- من أين تبدأ: نظام تعلم مفتوح المصدر للمحتوى، وGoPhish (MIT) لمحاكاة التصيد.
- الصعب فيها: السوق مزدحم، والتمييز يأتي من جودة المحتوى العربي ومن ربطه بالضوابط، وليس من المنصة.
12. اختبار الاستعادة الذي يولد محضره
- الضوابط: ECC 2-9-3-3 فحص فعالية الاستعادة دورياً، و3-1-3 خطط التعافي من الكوارث، وCSCC 2-8-2 كل ثلاثة أشهر، وTCC 2-8-2 كل ستة أشهر، وCCC 3-1-P-1-2 استمرارية أنظمة الأمن في منظومة السحابة.
- الفكرة: مجدول يستعيد النسخة الاحتياطية Backup في بيئة معزولة، ويشغل فحوصاً تثبت أن النظام يعمل بعد الاستعادة، ثم يكتب محضراً فيه الوقت المستغرق والنتيجة، فيصبح الدليل ناتجاً عن الاختبار نفسه.
- من أين تبدأ: restic (BSD-2-Clause) وأدوات النسخ التي قارنا بينها في restic أم Borg أم Kopia، والفكرة الأساسية في النسخ الاحتياطي بقاعدة 3-2-1 واختبار الاستعادة.
- الصعب فيها: لكل نظام طريقة مختلفة لإثبات أنه «يعمل» بعد الاستعادة، فالمنتج يحتاج قوالب فحص لكل نوع شائع من الأنظمة.
وماذا عن مركز العمليات المدار SOC؟ شرحناه في فكرة المراقبة الأمنية المدارة، والجديد هنا أمران: أن تقديمه أصبح يحتاج ترخيصاً من الهيئة بفئتين كما ذكرنا في قسم البوابات، وأن ضوابط القطاع الخاص NCNICC تطلب في 2-12-1-2 الاشتراك لدى مقدم مرخص، فالسوق اتسع، والدخول إليه أصبح بوابة ترخيص وليس قراراً تجارياً فقط.
جدول المقارنة بين الأفكار
نضع الأفكار في جدول بخمسة معايير من 1 إلى 5، والدرجات تقدير منا بناء على ما ذكرناه في كل فكرة، والهدف منها الترتيب وفتح النقاش، فقد تكون فكرة صعبة على فريق وسهلة على فريق آخر عنده الخبرة:
- اتساع الطلب: كم جهة عليها هذا الالتزام، و5 تعني كل جهة تقريباً في نطاق ECC أو NCNICC.
- ضغط الضوابط: هل تحدد الضوابط مدة أو دليلاً صريحاً يجعل الشراء ضرورياً.
- المنافسة: 5 تعني سوقاً مزدحماً.
- الصعوبة: صعوبة بناء منتج يعمل في الإنتاج، و5 هي الأصعب.
- البوابة: ثقل التسجيل والترخيص ومتطلبات مقدم الخدمة السحابية، و5 هي الأثقل.
| الفكرة | الطلب | ضغط الضوابط | المنافسة | الصعوبة | البوابة |
|---|---|---|---|---|---|
| 1. أدلة امتثال مستمرة | 5 | 4 | 3 | 3 | 3 |
| 2. جرد الأصول واكتشافها | 5 | 4 | 3 | 3 | 2 |
| 3. متابعة الثغرات بالمدد | 4 | 5 | 4 | 2 | 2 |
| 4. وضعية السحابة لطرفي CCC | 3 | 4 | 3 | 4 | 3 |
| 5. تصنيف البيانات وتعتيمها | 4 | 4 | 3 | 4 | 3 |
| 6. أصول الأنظمة التشغيلية | 2 | 5 | 4 | 5 | 3 |
| 7. وصول عن بعد مسجل | 3 | 4 | 4 | 3 | 2 |
| 8. حماية الحسابات والعلامة | 4 | 3 | 3 | 3 | 2 |
| 9. جرد التشفير ومطابقة NCS | 3 | 3 | 2 | 3 | 2 |
| 10. مخاطر الأطراف الخارجية | 4 | 4 | 3 | 2 | 2 |
| 11. توعية مخصصة | 5 | 3 | 5 | 2 | 2 |
| 12. اختبار الاستعادة بمحضر | 4 | 4 | 2 | 3 | 2 |
والفكرتان الأولى والثانية تبدوان متوسطتين في كل شيء، ولكنهما الأساس الذي تقوم عليه بقية الأفكار، فلا يوجد دليل لثغرات أصل لا تعرف أنه موجود، وهذا ما بينته تجربتنا التالية.
ماذا وجدنا عندما جربنا قلب منتج الأدلة؟
أردنا أن نرى بأعيننا الجزء الذي لا يظهر في عروض منتجات الامتثال: كيف تتحول نتيجة أداة فحص إلى سطر يقول «الضابط 2-10-3-1: مطبق» أو «فجوة»، وأين يكذب هذا السطر. والصورة التالية تبين مراحل منتج الأدلة:
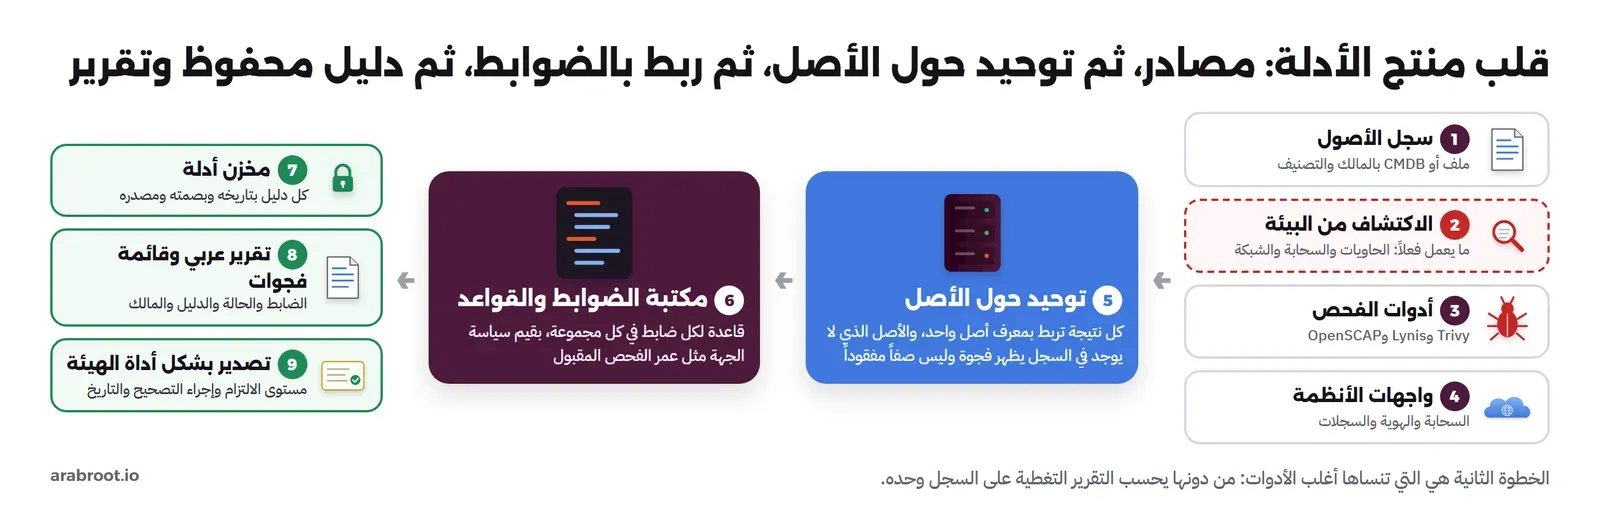
وفي أكتوبر 2026 بنينا نسخة صغيرة من هذا المسار:
- سجل أصول بسيط: جدول فيه سيرفران في «الإنتاج»، لكل منهما مالك وتصنيف. سيرفر ويب على nginx 1.24.0، وهي نسخة قديمة اخترناها عمداً لأنها مبنية على Debian 11.9 المنتهي الدعم، وسيرفر تطبيق على Debian 13.7.
- فحص حقيقي: Trivy 0.75.0 بقاعدة ثغرات محدثة في 12 أكتوبر 2026 لفحص الحزم، وLynis 3.1.7 لتدقيق إعدادات سيرفر التطبيق.
- مكتبة ضوابط صغيرة: قاعدة لكل ضابط من 11 ضابطاً في ECC-2:2024، تحكم عليه من النتائج: مطبق، أو جزئي، أو فجوة، أو لا يوجد دليل.
- تقرير عربي: جدول بالضوابط وحالتها ودليلها، وقائمة بالفجوات.
ماذا قال التقرير؟
هذا ملخص التقرير الذي خرج، والأرقام من تشغيل الأدوات فعلاً في 12 أكتوبر 2026:
| الضابط في ECC | الحالة | الدليل الذي بنيت عليه |
|---|---|---|
| 2-1-2 سجل محدث بالأصول | مطبق | سيرفران في السجل |
| 2-10-3-1 فحص الثغرات دورياً | مطبق | التغطية: 2 من 2 أصول (100%) |
| 2-10-3-2 تصنيف الثغرات بخطورتها | مطبق | سيرفر الويب: 17 CRITICAL و175 HIGH و300 MEDIUM و238 LOW |
| 2-10-3-3 معالجة الثغرات بحسب تصنيفها | فجوة | 9 من ثغرات CRITICAL لها إصلاح متاح لم يطبق |
| 2-3-3-3 إدارة حزم التحديثات | فجوة | 249 ثغرة لها تحديث متاح ولم يطبق |
| 2-3-3-1 الحماية من البرمجيات الضارة | فجوة | Lynis: لا توجد أداة فحص للبرمجيات الضارة |
| 2-12-3-1 سجلات الأحداث للأصول الحساسة | فجوة | Lynis: لا توجد خدمة سجلات تعمل |
| 1-6-2-2 مراجعة الإعدادات والتحصين | جزئي | مؤشر التحصين في Lynis 60 من 100، بعد 229 اختباراً |
| 2-3-3-4 مزامنة التوقيت مركزياً | لا يوجد دليل | Lynis لم يجر اختبارات التوقيت أصلاً |
وما تعلمناه من هذا التقرير، وكل نقطة منه قرار تصميم في المنتج:
- «ثغرة» غير «ثغرة لها إصلاح لم يطبق»: وجد Trivy في nginx 1.24.0 سبع عشرة ثغرة CRITICAL، منها تسع لها إصلاح متاح. والتسع هي ما يهم المدقق في الضابط 2-10-3-3، فاعرضها منفصلة.
- «مطبق» تقنياً لا يعني الدليل كاملاً: الضابط 2-10-3-2 مطبق لأن كل ثغرة لها خطورة. لكن دليله الكامل يحتاج أيضاً منهجية التصنيف المعتمدة في الجهة، وهي وثيقة لا يولدها أي فحص.
- غياب الملاحظة ليس دليلاً: Lynis داخل حاوية Container لا يرى كل ما يراه على سيرفر كامل، فلم يجر اختبارات التوقيت أصلاً. والتقرير الصادق يقول «لا يوجد دليل»، لا «مطبق لأنه لا توجد ملاحظة».
- ربط نتائج الأدوات بالضوابط اجتهاد: مثلاً ربطنا ملاحظة Lynis عن غياب فاحص البرمجيات الضارة بالضابط 2-3-3-1. وهذا الربط يجب أن يراجعه مختص قبل أن يعتمد في منتج.
- مدة «دورياً» قرار سياسة: الضابط 2-10-3-1 يقول «دورياً»، والجهة هي التي تحدد المدة في معاييرها، أو تأخذها من مجموعة متخصصة مثل CSCC 2-9-2 الشهرية. فالمنتج يقرأ المدة من العميل.
التغطية الكاذبة: أصل غير موجود في السجل
في كل جهة تقريباً يوجد سيرفر أضافه أحدهم «مؤقتاً» قبل سنة ولم يكتبه في السجل. ففعلنا الشيء نفسه: شغلنا سيرفراً ثالثاً في بيئة الإنتاج نفسها، ثم ولدنا التقرير مرة أخرى دون أي تغيير آخر.
وجاء التقرير بنفس السطور حرفياً: «2 من 2 أصول (100%)»، والضابط 2-1-2 «مطبق». بينما يعمل في الإنتاج أصل ثالث لم يفحص أحد ثغراته ولا يعرف أحد مالكه. والسبب أن التقرير لا يعرف من العالم إلا ما في السجل.
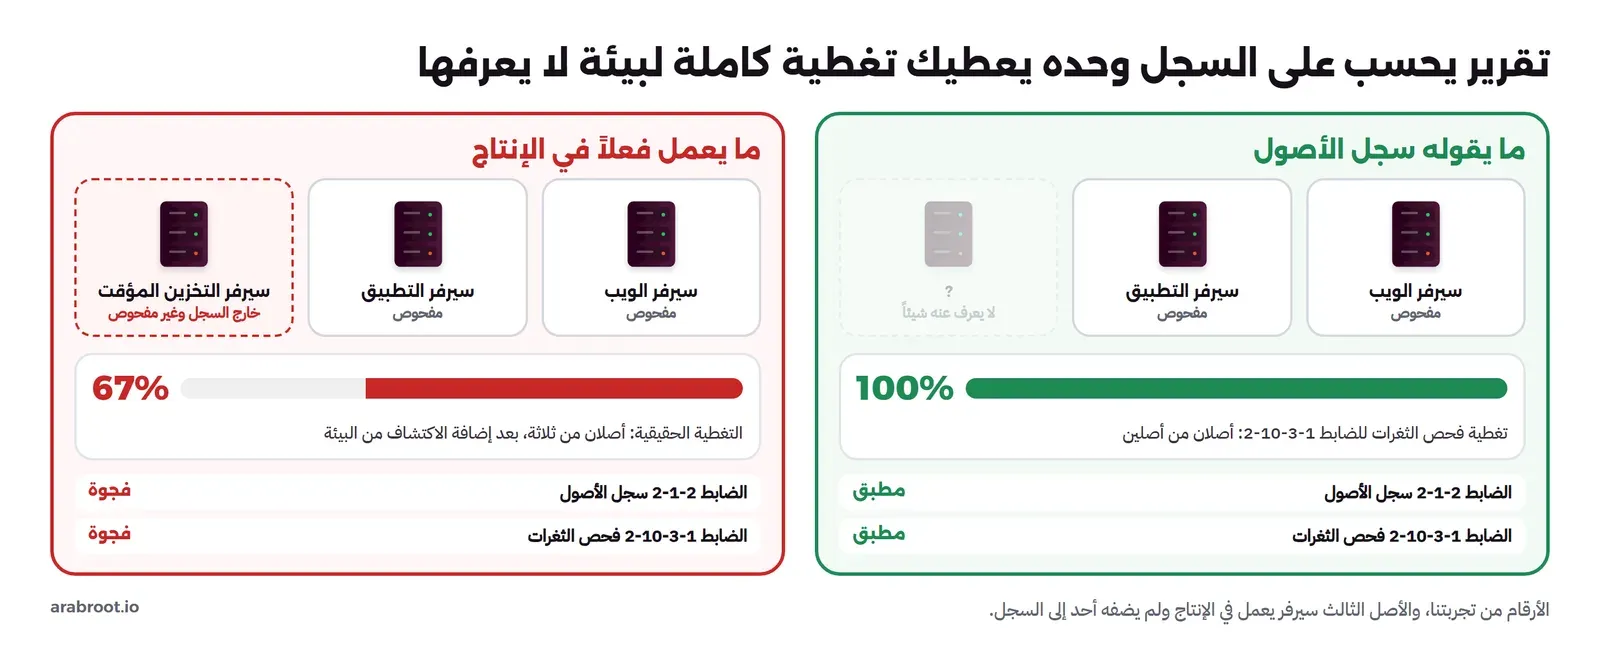
والإصلاح هو الخطوة الثانية في المخطط: مصدر اكتشاف مستقل عن السجل، يسأل البيئة نفسها عما يعمل فيها. وعندما أضفناه تغير التقرير:
| السجل وحده | السجل مع الاكتشاف | |
|---|---|---|
| تغطية فحص الثغرات (2-10-3-1) | 2 من 2 (100%)، مطبق | 2 من 3 (67%)، فجوة |
| سجل الأصول (2-1-2) | مطبق | فجوة |
| تصنيف الأصول (2-1-5) | مطبق | فجوة |
| عدد الفجوات في القائمة | 13 | 16، أول ثلاث منها عن الأصل الجديد |
ولم يتغير شيء في السيرفرين الأولين ولا في نتائج فحصهما. الذي تغير هو تعريف «كل الأصول» فقط.
ومصدر الاكتشاف نفسه قد يكون ناقصاً. فنحن سألنا البيئة عن علامة Label محددة تميز الإنتاج، والأصل الذي لا يحملها لن يظهر. ولهذا يجمع المنتج الحقيقي عدة مصادر: السحابة والشبكة والهوية والوكلاء على الأجهزة.
والدرس لمن يبني المنتج: لا تعرض نسبة تغطية دون أن تذكر مصدرها. والأفضل أن يرفض المنتج حساب النسبة إذا لم يكن لديه مصدر اكتشاف، لأن 100% من السجل وحده يعطي الإدارة ثقة لا أساس لها، وهو أخطر من غياب الرقم.
ما الذي ينقص النموذج ليصبح منتجاً؟
التجربة تبين الفكرة، لكن المسافة بينها وبين منتج يقبله مقيم كبيرة. وأهم ما ينقص:
- سلامة الدليل: كل ملف نتيجة يحتاج بصمة Hash ووقتاً ومصدراً، ويحفظ في مخزن لا يقبل التعديل، والفكرة نفسها شرحناها للسجلات في سجل التدقيق Audit Trail.
- قيم السياسة من العميل: عمر الفحص المقبول ومهلة المعالجة والمجموعات المنطبقة على كل أصل تأتي من معايير الجهة وسجلها، وليس من قيم ثابتة في المنتج.
- مكتبة ضوابط لكل مجموعة: القاعدة نفسها، مثل تغطية الفحص، تقابل ECC 2-10-3-1 وNCNICC 2-10-1-2 وCSCC 2-9-2 بمدد مختلفة، فالمكتبة يجب أن تكون بيانات تحدث مع كل إصدار، لا قواعد مكتوبة داخل البرنامج.
- الوثائق التي لا تولدها الأنظمة: الضابط الأول في كل مكون وثيقة معتمدة والأخير مراجعة دورية، فالمنتج يحتاج مكاناً لرفعها وربطها، وإلا بقي يغطي نصف الضابط.
- تصدير بصيغة الهيئة: أداة تقييم DCC المنشورة بصيغة Excel فيها أعمدة مستوى الالتزام والملاحظات وإجراءات التصحيح وتاريخ الالتزام المتوقع، والتصدير بالشكل نفسه يوفر على العميل نسخاً يدوياً.
أخطاء شائعة عند البناء على الضوابط
- بيع «الالتزام» بدل بيع الأدلة: لا يستطيع منتج أن يجعل جهة ملتزمة، فالضوابط فيها قرارات إدارية ووثائق معتمدة، وما تبيعه هو توفير الوقت في جمع الأدلة وتتبع الفجوات.
- بناء مكتبة الضوابط من النسخة الإنجليزية وحدها: النص العربي هو المرجع، وبعض الوثائق مثل NCNICC منشورة بالعربية فقط.
- نسيان أنك قد تصبح مقدم خدمة سحابية: المنتج المستضاف الذي يحفظ أدلة جهة حكومية يدخلك في ضوابط CCC للمقدم، وخطط لذلك قبل أول عقد.
- الوثوق بغياب الملاحظة: كما رأينا في سطر التوقيت، الأداة التي لم تفحص شيئاً لا تعطيك دليلاً على أنه سليم.
- حساب التغطية على السجل: هذا أهم درس في تجربتنا.
الخلاصة
- الفرصة في الضوابط هي الالتزام الذي يتكرر بمدة محددة ويولد دليلاً من الأنظمة، ويتداخل بين أكثر من مجموعة على الأصل نفسه.
- قبل البناء اعرف البوابات: التسجيل لدى الهيئة لكل مقدم حلول وخدمات أمن سيبراني، وترخيص مراكز العمليات المدارة بفئتين، وضوابط مقدم الخدمة السحابية إذا استضفت بيانات جهات في النطاق.
- الأفكار الاثنتا عشرة تبدأ كلها من التزامات بأرقامها، وأكثرها أساسية جرد الأصول واكتشافها وأدلة الامتثال المستمرة، لأن بقية الأفكار تقوم عليهما.
- في تجربتنا تحولت نتائج Trivy وLynis الحقيقية إلى تقرير عربي بأحد عشر ضابطاً من ECC وقائمة فجوات، وظهر أن غياب الملاحظة ليس دليلاً.
- أصل واحد خارج السجل جعل التقرير يقول 100% بدلاً من 67%، فلا تحسب تغطية دون مصدر اكتشاف مستقل، واذكر المصدر بجانب كل نسبة.
 دليلضوابط الهيئة الوطنية للأمن السيبراني: أيها ينطبق عليك؟أي ضوابط الهيئة الوطنية للأمن السيبراني تنطبق على جهتك، وما الذي تضيفه كل مجموعة متخصصة فوق الضوابط الأساسية.
 دليلالضوابط الأساسية للأمن السيبراني NCA ECC بلغة بسيطةكيف تقرأ الضوابط الأساسية ECC دون أن تضيع في أرقامها، وعلى من تنطبق، وما المطلوب من جهتك فعلاً في كل مكون.
 دليلماذا تبني؟ 24 فكرة منتج تقني محلي Product Ideas للسعوديةأربع وعشرون فكرة لمنتجات تقنية محلية يدفع لها العميل في السعودية والخليج بدلاً من خدمات أجنبية، لكل فكرة من يدفع ولماذا يفوز المحلي ومن أين تبدأ، مع خطوات للتحقق من الفكرة قبل بنائها.
 دليلفحص ال Docker Images وملفات البنية ككود IaCماذا يرى فاحص الثغرات داخل ال Docker Image وما الذي يفوته، وكيف تختار Base Image أصغر وتجعل الفحص بوابة في خط CI.
 دليلAudit Trail: كيف تبني سجل تدقيق لا يقبل العبثكيف تصمم سجلاً يجيب عن سؤال من غير هذه الصلاحية ومتى، وتحميه من الحذف والتعديل بعد كتابته.
وفي مقالات قادمة بإذن الله ضمن مرحلة الحوكمة والمخاطر والامتثال GRC سوف نتحدث عن تحقيق ضوابط ECC بأدوات مفتوحة المصدر، وعن جمع الأدلة تلقائياً من السجلات والتقارير ولقطات الإعدادات.
سجل التحديثات
- 2026-11-14: إعادة كتابة المقال بلغة أوضح دون كود، مع الإبقاء على النتائج الحقيقية.
- أكتوبر 2026: كتابة المقال من وثائق الهيئة الوطنية للأمن السيبراني (ECC-2:2024 وGECC-2:2026 وNCNICC-1:2025 وCSCC-1:2019 وCCC-2:2024 وDCC-1:2022 وOTCC-1:2022 وTCC-1:2021 وOSMACC-1:2021 وNCS-1:2020) وصفحة التسجيل والترخيص، ومكتبات الأطر في مستودع CISO Assistant، والمواقع الرسمية للشركات المذكورة، وتراخيص المشاريع مفتوحة المصدر من مستودعاتها، مع تجربة تقرير الأدلة بإصدارات Trivy 0.75.0 وLynis 3.1.7.


