


إذا وصلك عرض من شركة أمنية فيه سطر مثل: «مراقبة SOC على مدار الساعة مع SIEM وEDR، واختبار Red Team سنوي، ومعالجة كل ثغرة CVE بدرجة CVSS أعلى من 7 خلال أسبوعين»، وسألك مديرك هل نحتاج هذا، فأنت أمام سطر يخلط أشياء من أنواع مختلفة: رقم لثغرة، وأداة تثبت على الأجهزة، ونظام يجمع السجلات، وفريق من الناس، وخدمة سنوية.
هذا المقال لك إذا كنت مسؤول تقنية أو مديراً أو موظف امتثال أو طالباً يقرأ إعلانات الوظائف. ستعرف معنى كل مصطلح ومكانه، وما يقابله من أدوات مفتوحة المصدر، وأين يظهر في الضوابط الأساسية. وفي آخره ستستطيع أن تفكك أي عرض إلى طبقاته، وتسأل عن كل بند: هل أملكه، أم أبنيه، أم أشتريه؟
وهذا المقال هو أول مقال في مرحلة الأمن السيبراني: الدفاع والاختبار في خريطة التعلم.
باختصار Quick Summary
ثلاث مراحل: الحدث Event شيء حدث، والتنبيه Alert سؤال، والحادث Incident هجوم ثبت.
أدوات الكشف: EDR يرى داخل الجهاز، وIDS يرى الشبكة، وSIEM يجمع كل شيء ويربطه.
SOC فريق وإجراءات، لا منتج تشتريه.
الفرق الملونة: الأحمر يهاجم بإذن، والأزرق يدافع، والبنفسجي يربطهما، والأبيض يضع القواعد.
لغة الثغرات Vulnerabilities: أربع كلمات تصف أي ثغرة
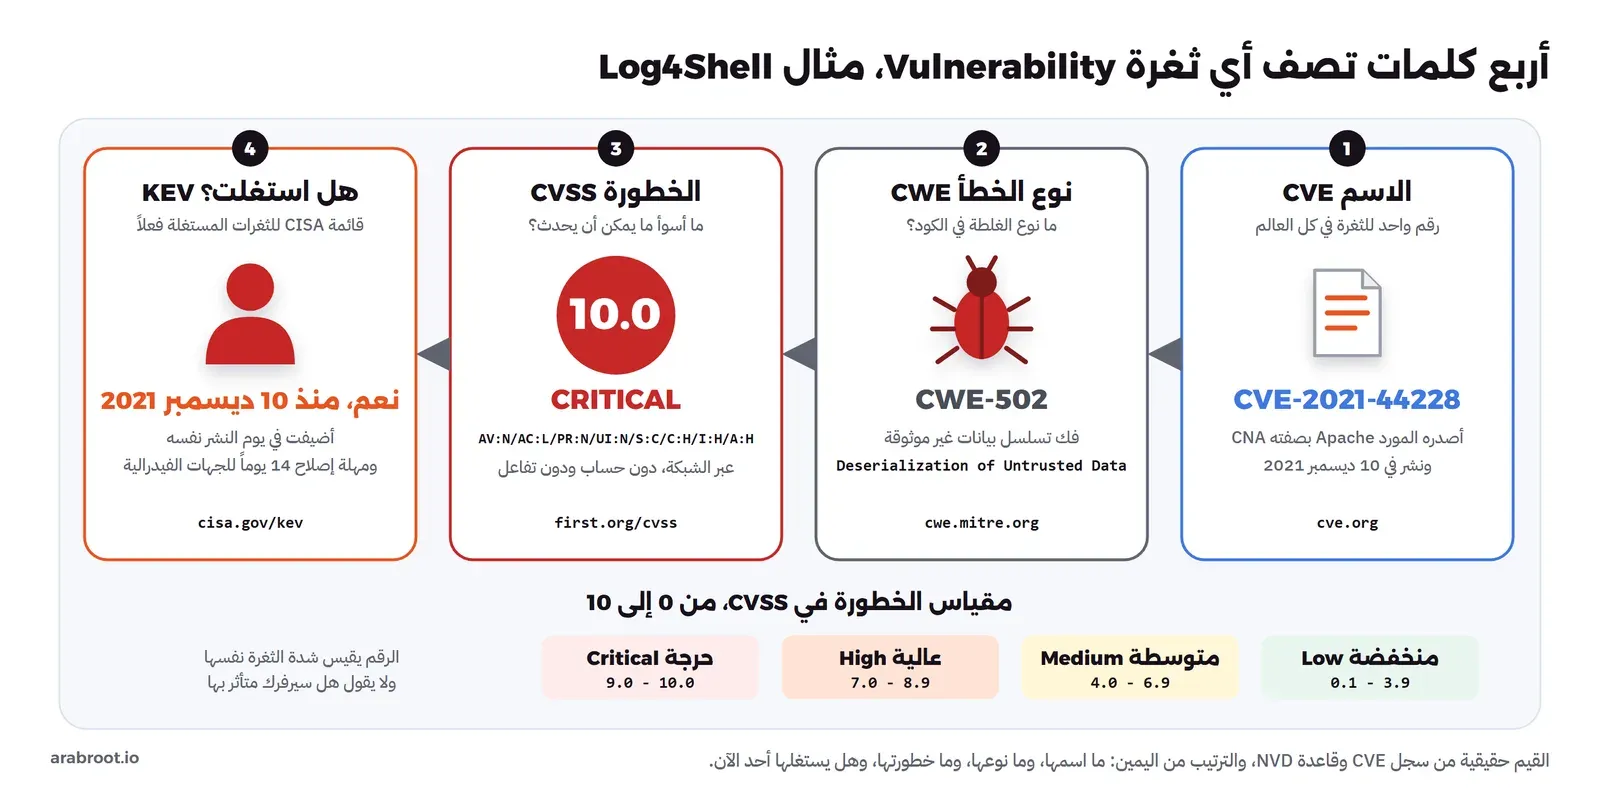
الثغرة Vulnerability خطأ في برنامج أو إعداد يسمح لشخص بأن يفعل ما لا يجب، كتنفيذ أوامر على السيرفر أو قراءة بيانات غيره. وكانت الثغرة الواحدة تظهر قديماً بأسماء مختلفة عند كل مورد وكل أداة فحص، فلا تعرف هل تنبيه أداة الفحص هو ما في نشرة المورد. ولذلك أطلق المجال برنامج CVE عام 1999، واتفق على أربع كلمات يصف بها أي ثغرة:
| الكلمة | السؤال الذي تجيب عنه | شرحها |
|---|---|---|
| CVE (Common Vulnerabilities and Exposures) | أي ثغرة؟ | رقم فريد على شكل CVE-السنة-الرقم، يصدره برنامج CVE عبر جهات معتمدة اسمها CNA، وأغلبها الموردون أنفسهم. والرقم اسم فقط، لا يقول شيئاً عن الخطورة |
| CWE (Common Weakness Enumeration) | ما الغلطة البرمجية؟ | تصنيف للخطأ الذي سبب الثغرة، مثل CWE-502 لفك تسلسل بيانات غير موثوقة Deserialization of Untrusted Data. يهم المطور أكثر من مدير السيرفر |
| CVSS (Common Vulnerability Scoring System) | ما أسوأ ما قد يحدث؟ | درجة من 0 إلى 10 تحددها مواصفة CVSS من منظمة FIRST، من أسئلة مثل: هل تستغل عبر الشبكة؟ هل تحتاج حساباً؟ هل تحتاج أن يضغط المستخدم شيئاً؟ وتكتب الإجابات في سلسلة اسمها المتجه Vector |
| KEV (Known Exploited Vulnerabilities) | هل يستغلها أحد فعلاً؟ | قائمة تنشرها وكالة CISA الأمريكية للثغرات التي ثبت استغلالها. ومعها مؤشر EPSS الذي يقدر احتمال الاستغلال في الأيام القادمة |
ولاحظ أن ثلاثاً منها تصف الثغرة في ذاتها، وواحدة (KEV) تخبرك عن العالم الخارجي، ولا شيء منها يخبرك عن جهتك: هل تشغل البرنامج المصاب أصلاً؟ وهنا يقع كثيرون في الخطأ، فيطاردون رقماً عالياً لا يمسهم ويتركون رقماً أقل يمسهم فعلاً.
فالخطر الحقيقي عليك حاصل ثلاثة أشياء: الشدة، والتعرض (هل تشغله وهل هو مكشوف للإنترنت)، والاستغلال (هل هو في KEV):
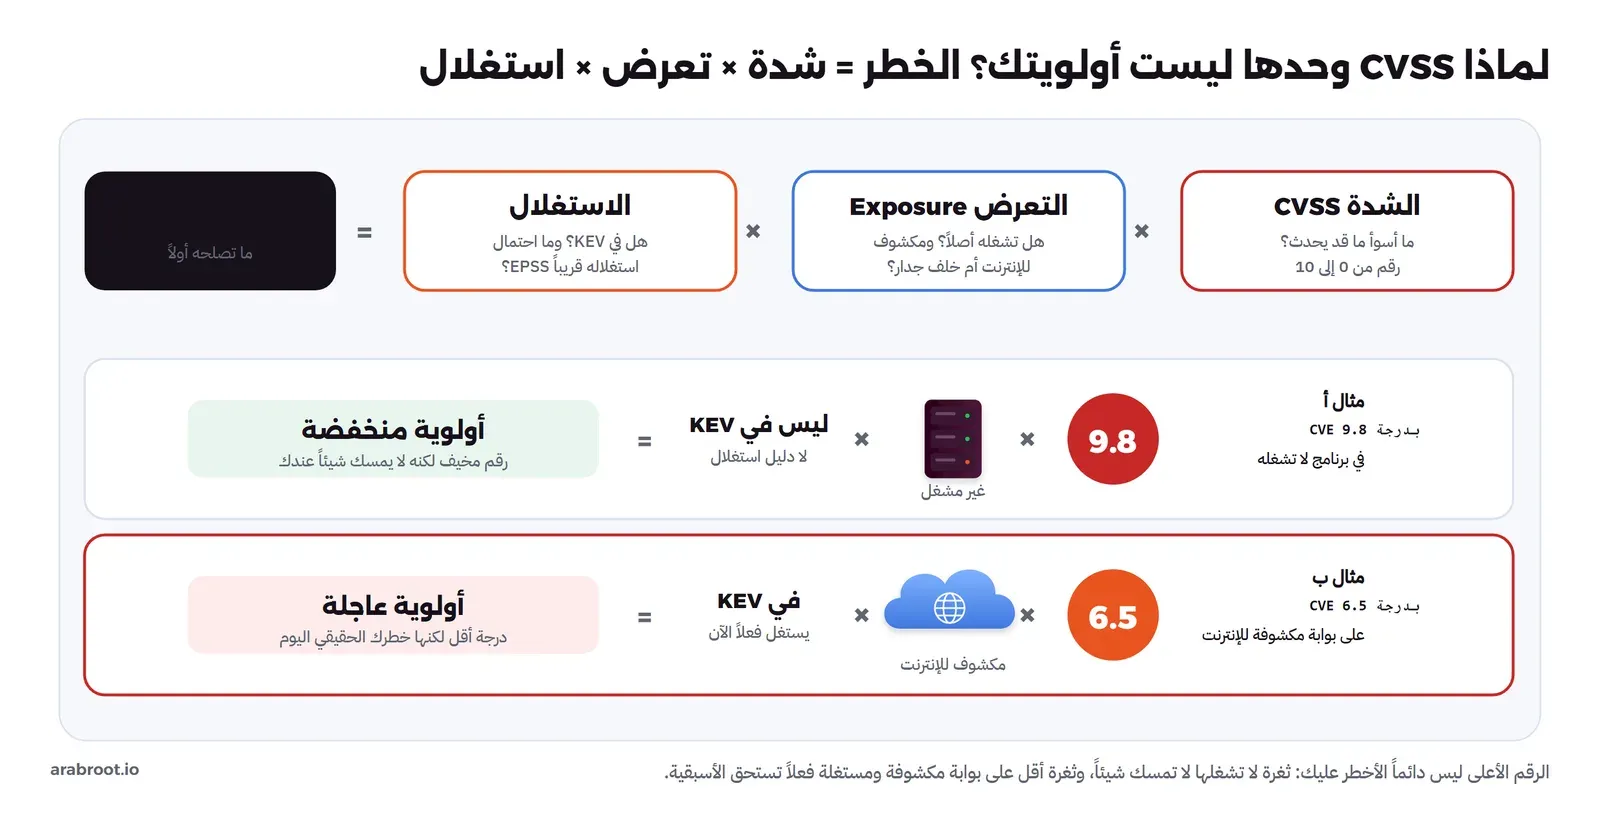
- ثغرة بدرجة 9.8 حرجة في برنامج لا تشغله: أولويتها منخفضة، لأن التعرض صفر.
- ثغرة بدرجة 6.5 متوسطة على بوابة مكشوفة للإنترنت وموجودة في KEV: أولويتها عاجلة، لأن العوامل الثلاثة مرتفعة معاً.
ولذلك فقاعدة «كل ثغرة أعلى من 7 خلال أسبوعين» ناقصة: ترتب بعامل واحد وتهمل العاملين الأهم. وطريقة استخدام CVSS وEPSS وKEV معاً في مقال إدارة الثغرات Vulnerability Management.
ماذا يقول سجل CVE الرسمي؟ مثال Log4Shell
هذه المصطلحات ليست كلمات تسويقية، وإنما حقول في سجل رسمي تقرؤه بنفسك لأي ثغرة. قرأنا سجل ثغرة Log4Shell من واجهة برنامج CVE الرسمية يوم 25 أكتوبر 2026، وهذا ما فيه:
| الحقل | القيمة في السجل | ماذا تعني |
|---|---|---|
| الرقم | CVE-2021-44228 | اسم الثغرة |
| من أصدره CNA | apache | المورد نفسه أصدر الرقم ووصف الثغرة |
| تاريخ النشر | 10 ديسمبر 2021 | |
| نوع الغلطة CWE | CWE-502 وCWE-400 وCWE-20 | للثغرة الواحدة قد يكون أكثر من نوع |
| درجة CVSS 3.1 | 10.0 حرجة CRITICAL | أعلى درجة ممكنة |
| المتجه Vector | AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H | عبر الشبكة، وبسهولة، ودون حساب، ودون تفاعل من المستخدم، وأثر عال على السرية والسلامة والتوافر |
| تاريخ الإضافة إلى KEV | 10 ديسمبر 2021 | يوم النشر نفسه |
وثلاث ملاحظات من السجل:
- المورد هو من وصف الثغرة، ولذلك سجل CVE أدق مصدر لوصفها.
- الدرجة لم يضعها المورد، وإنما أضافتها CISA في قسم اسمه ADP. وقاعدة NVD تعطي 10.0 بالإصدار 3.1 من CVSS، و9.3 بالإصدار القديم 2.0. فاذكر دائماً إصدار CVSS مع الرقم.
- إضافتها إلى KEV يوم النشر نفسه نادرة، ومعناها أن الاستغلال بدأ قبل أن يكتمل الإصلاح عند أغلب الناس.
فإذا قال لك أحد إن ثغرة «حرجة ويجب أن تدفع لمعالجتها فوراً»، افتح سجلها في cve.org، واقرأ الدرجة وإصدارها، وانظر هل هي في KEV، واسأل هل تشغل البرنامج أصلاً.
الحدث Event والتنبيه Alert والحادث Incident: ثلاث كلمات لا تخلط بينها
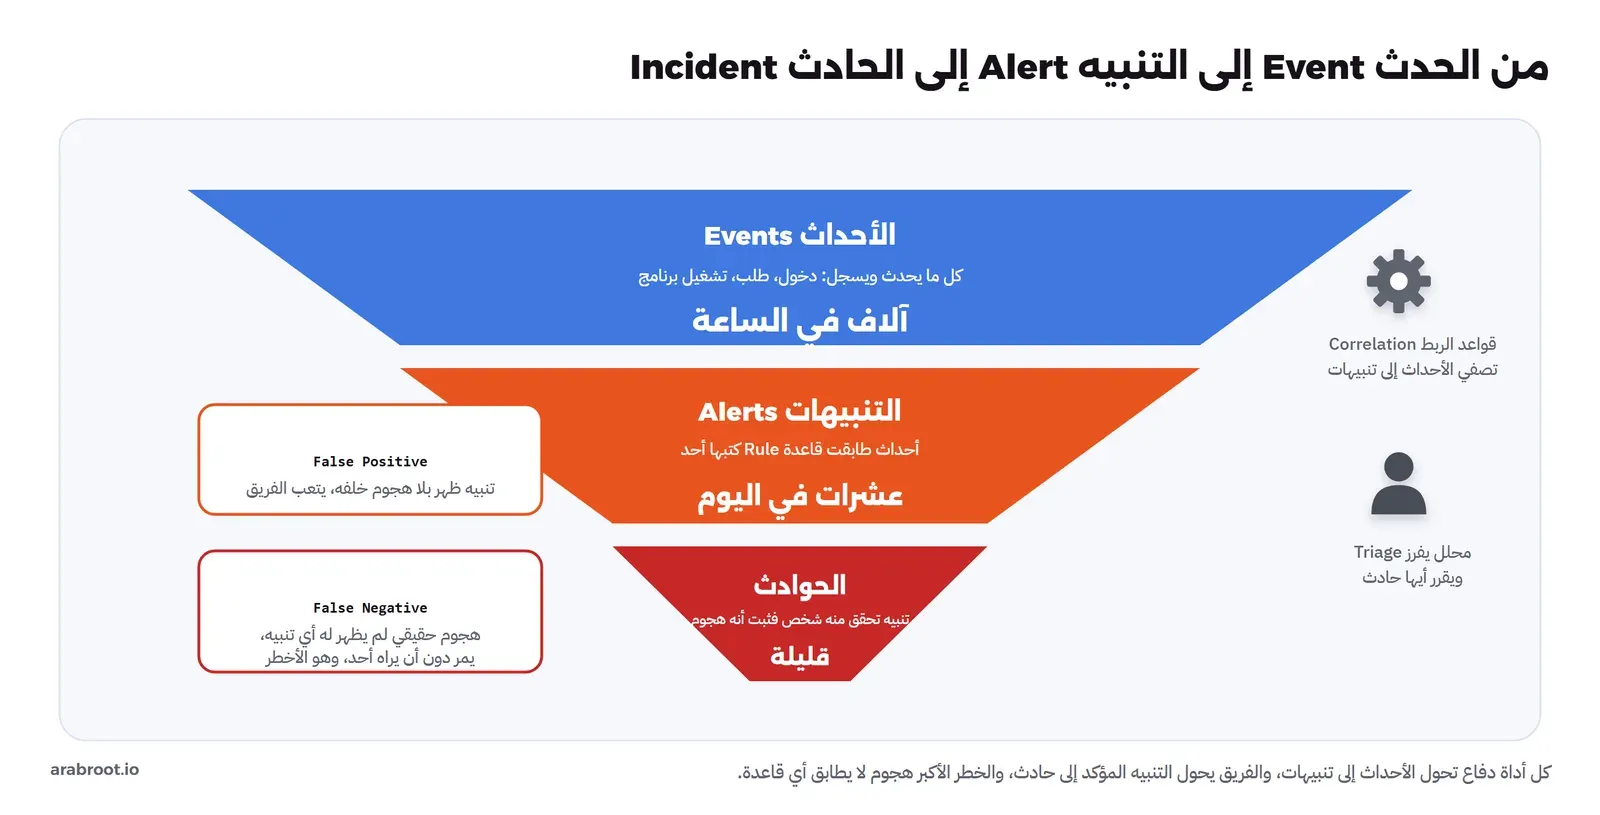
كل أداة دفاع وظيفتها أن تحول الأحداث إلى تنبيهات، وكل فريق دفاع وظيفته أن يقرر هل التنبيه حادث:
| الكلمة | معناها | مثال |
|---|---|---|
| الحدث Event | أي شيء يحدث ويمكن تسجيله. وسيرفر مشغول ينتج آلاف الأحداث في الساعة، وأغلبها طبيعي | محاولة دخول فاشلة، طلب صفحة، تشغيل برنامج |
| التنبيه Alert | حدث أو مجموعة أحداث طابقت قاعدة Rule كتبها أحد. وهو سؤال لا حكم | خمس محاولات دخول فاشلة من عنوان واحد خلال دقيقة، وقد تكون موظفاً نسي كلمة مروره |
| الحادث Incident | تنبيه تحقق منه شخص فوجده يهدد السرية أو السلامة أو التوافر فعلاً. وهنا تبدأ الاستجابة للحوادث Incident Response | دخول ناجح بعد المحاولات، ثم تنزيل ملف غريب |
ومن هنا مصطلحان ستسمعهما كثيراً:
- الإنذار الخاطئ False Positive: تنبيه دون هجوم.
- الهجوم الفائت False Negative: هجوم دون تنبيه، وهو الأخطر.
لكن الإنذار الخاطئ هو ما يتعب الفريق كل يوم. فالفريق الذي يستقبل مئات التنبيهات الخاطئة يتوقف بعد أسابيع عن قراءتها، فيمر التنبيه الحقيقي بينها. وهذا يسمى إرهاق التنبيهات Alert Fatigue، وهو سبب فشل كثير من مراكز العمليات، لا نقص الأدوات. ولذلك ضبط القواعد لتقليل الإنذارات الخاطئة لا يقل قيمة عن إضافة قواعد جديدة.
أدوات الكشف Detection: أين يقف كل مصطلح؟
خذ جهة فيها عشرة سيرفرات وثلاثون جهازاً للموظفين. فتح سجلات كل سيرفر «عند الحاجة» لا يعمل، لأنك لا تعرف متى تكون الحاجة، ولأن المهاجم الذي يصل إلى السيرفر يمسح سجلاته أولاً. وجمع السجلات في مكان واحد أفضل، لكنه لا يرى ما يحدث داخل الجهاز ولا ما يمر في الشبكة دون أن يسجله أحد. ولذلك تتكون منظومة الكشف من ثلاثة مصادر، ونظام يجمعها، وفريق يقرر:
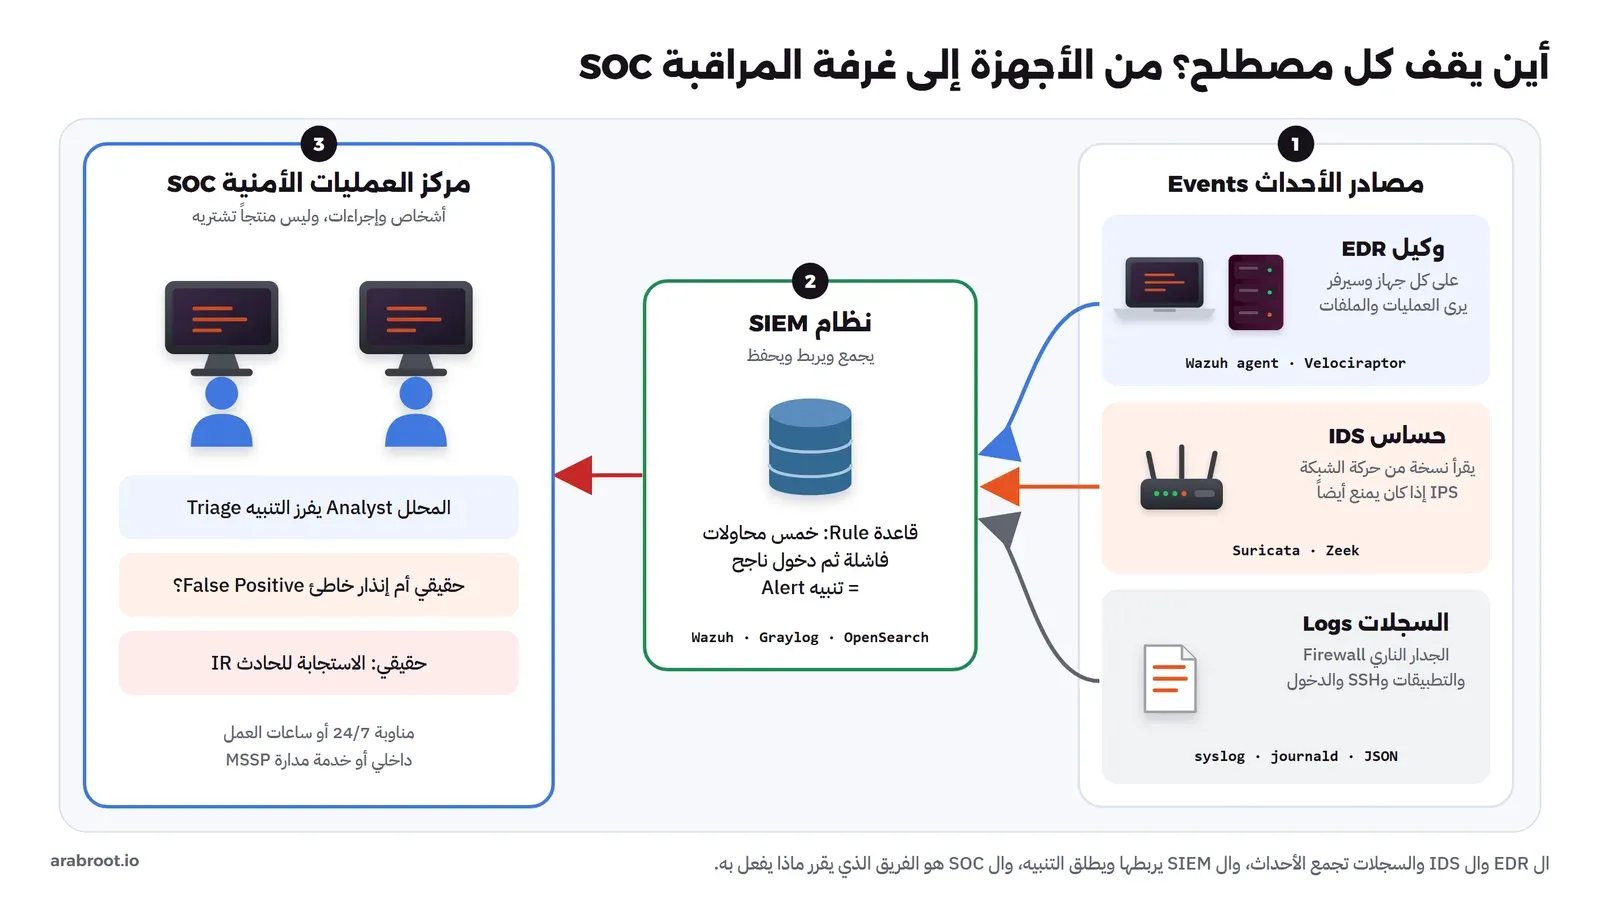
نظام SIEM: المكان الذي تلتقي فيه السجلات
SIEM اختصار Security Information and Event Management: نظام يجمع السجلات Logs من كل المصادر، ويحفظها ويبحث فيها، ثم يربط Correlate بين أحداث من مصادر مختلفة. وتعريف NIST المختصر له «برنامج يوفر التسجيل المركزي لأنواع متعددة من السجلات». والضوابط الأساسية تعرفه بأنه نظام يدير سجلات الأحداث الأمنية ويحللها في الوقت الحقيقي، ويطبق قواعد الربط، ويرفع التقارير.
والربط هو الفائدة الحقيقية. محاولة دخول فاشلة حدث عادي. أما خمسون محاولة فاشلة، ثم دخول ناجح من العنوان نفسه، ثم تنزيل ملف من الإنترنت، فقصة مختلفة تماماً، ولا تراها إلا إذا كانت الأحداث الثلاثة في مكان واحد. فالفرق بين «نحتفظ بالسجلات» و«نملك SIEM» هو الربط: الأول أرشيف تقرؤه بعد فوات الأوان، والثاني يرى القصة وهي تتكون.
والضوابط لا تطلب منتجاً اسمه SIEM، وإنما القدرة: جمع السجلات مركزياً، وقواعد ربط، ومراقبة مستمرة، واحتفاظ بالسجلات مدة محددة. فأداة مفتوحة المصدر موثقة جيداً، مثل Wazuh أو Graylog، تحقق المطلوب كما يحققه منتج تجاري. والمقارنة في مقال حلول الأمن التجارية وبدائلها مفتوحة المصدر.
EDR: ما يحدث داخل الجهاز
EDR اختصار Endpoint Detection and Response: وكيل Agent يثبت على كل جهاز وسيرفر، ويراقب ما لا تراه السجلات العادية: أي برنامج شغل أي برنامج آخر، وأي ملف تغير، وأي اتصال فتحه أي برنامج. ويحتفظ بهذا السجل، فإذا اكتشفت بعد أسبوع أن جهازاً اخترق ترى ما حدث خطوة بخطوة. ويستطيع أن يستجيب Response فيعزل الجهاز أو يوقف برنامجاً.
والفرق بينه وبين مكافحة الفيروسات Antivirus القديمة:
| مكافحة الفيروسات | EDR | |
|---|---|---|
| سؤالها | هل أعرف هذا الملف؟ | هل هذا السلوك طبيعي؟ |
| طريقتها | تقارن الملفات بقائمة بصمات Signatures معروفة | تسجل السلوك وتبحث عن أنماط مريبة |
| مثال | ملف لا يطابق أي بصمة يمر | ترى السلسلة: مستند فتح نافذة أوامر، فتحت اتصالاً خارجياً، ثم بدأت تعدل ملفات كثيرة بسرعة |
وستسمع XDR: توسيع للفكرة يجمع بيانات الأجهزة مع الشبكة والبريد والسحابة في منصة واحدة. ومن الأدوات مفتوحة المصدر القريبة وكيل Wazuh وVelociraptor. وطريقة عمل الوكيل من الداخل في مقال كيف يعمل وكيل EDR على الأجهزة.
ولا يغني أحدهما عن الآخر. فالمهاجم الماهر قد لا يترك في السجل ما يفضحه، أو يحذف السجل بعد دخوله. والـ EDR يرى الحدث على الجهاز وهو يقع. فالوكيل يرى العمق على الجهاز، والـ SIEM يرى الاتساع عبر كل الأجهزة والمصادر.
IDS وIPS: ما يمر في الشبكة
نظام كشف التسلل IDS (Intrusion Detection System) يقرأ حركة الشبكة ويقارنها بقواعد لهجمات معروفة أو بسلوك غير طبيعي، ثم يطلق تنبيهاً، كما في تعريف NIST. ونظام منع التسلل IPS (Intrusion Prevention System) يقف في طريق الحركة نفسها، فإذا طابقت قاعدة حاول إيقافها.
| IDS | IPS | |
|---|---|---|
| موضعه | يقرأ نسخة من الحركة من منفذ مراقبة Mirror Port أو جهاز تنصت TAP | كل حزمة تمر من خلاله |
| إذا تعطل | لا تتوقف الشبكة | قد تتوقف الحركة |
| إذا أخطأ في قاعدة | إنذار خاطئ | يوقف خدمة سليمة أو عميلاً حقيقياً |
ولذلك تبدأ أغلب الفرق بالكشف فقط، وتراقب الإنذارات الخاطئة لكل قاعدة أسبوعين، ثم تحول القواعد المجربة إلى منع. فالمنع المتسرع يصنع مشكلة توافر أكبر من المشكلة الأمنية.
وبحسب المكان: NIDS على الشبكة مثل Suricata وZeek، وHIDS على الجهاز يراقب سجلاته وملفاته، مثل وكيل Wazuh. والـ IDS على الشبكة لا يرى محتوى الحركة المشفرة بـ TLS: يرى من يتصل بمن ومتى وكم، لا ما داخل الطلب، وهذا سبب إضافي لوجود EDR على الأجهزة. والمرجع الأساسي دليل NIST SP 800-94.
مركز العمليات الأمنية SOC: الفريق الذي يقرأ التنبيهات
SOC اختصار Security Operations Center: الفريق والإجراءات التي تراقب التنبيهات وتفرزها Triage وتقرر ما يحتاج استجابة. قد يكون غرفة شاشات بمناوبة على مدار الساعة، أو شخصين يقرآن التنبيهات في ساعات العمل.
فإذا كان عندك SIEM فليس عندك SOC بالضرورة. الـ SIEM ينتج التنبيهات، والـ SOC يقرؤها ويعرف ماذا يفعل بها. والجهة التي تشتري SIEM ولا تعين أحداً لقراءته تملك سجلاً مرتباً للهجوم بعد وقوعه فقط. والسؤال الحقيقي في بند «مراقبة على مدار الساعة»: من يقرأ التنبيه الساعة الثالثة فجراً؟ وماذا يفعل؟ ومن يقرر العزل؟
ولذلك تلجأ الجهات الصغيرة غالباً إلى خدمة مدارة:
| الخدمة | ماذا تفعل | الكلفة والمسؤولية |
|---|---|---|
| MSSP (Managed Security Service Provider) | تراقب وتبلغ غالباً، وتترك لك القرار والتنفيذ | أرخص، لكنك تتصرف بنفسك ليلاً |
| MDR (Managed Detection and Response) | تستجيب نيابة عنك ضمن حدود متفق عليها، فتعزل جهازاً أو توقف حساباً | أغلى، وتغلق الفجوة بين التنبيه والتصرف |
والـ SOC لا يقاس بعدد أدواته، وإنما بسرعته: كم يمضي من لحظة التنبيه إلى احتواء الحادث؟ فكلما طال الوقت اتسعت نافذة المهاجم ليتحرك داخل الشبكة.
وملخص الأدوات الأربع:
| المصطلح | ماذا يرى؟ | أين يعمل؟ | مثال مفتوح المصدر |
|---|---|---|---|
| SIEM | السجلات من كل المصادر، ويربط بينها | سيرفر مركزي | Wazuh، Graylog |
| EDR | العمليات والملفات والاتصالات داخل الجهاز | وكيل على كل جهاز وسيرفر | وكيل Wazuh، Velociraptor |
| IDS / IPS | حركة الشبكة، دون محتوى المشفر منها | حساس على الشبكة، أو في طريق الحركة لل IPS | Suricata، Zeek |
| SOC | التنبيهات القادمة من كل ما سبق | فريق وإجراءات، داخلي أو مدار | لا ينطبق، فهو أشخاص |
فالسؤال أمام أي عرض ليس «أي منتج أشتري؟» وإنما «أي طبقة تنقصني؟». قد تملك السجلات ولا تملك من يربطها، أو تملك الـ SIEM ولا تملك من يقرأ تنبيهاته.
الفرق الملونة: الأحمر والأزرق والبنفسجي والأبيض
الألوان جاءت من التدريبات العسكرية، حيث يلعب فريق دور العدو ويدافع فريق آخر:
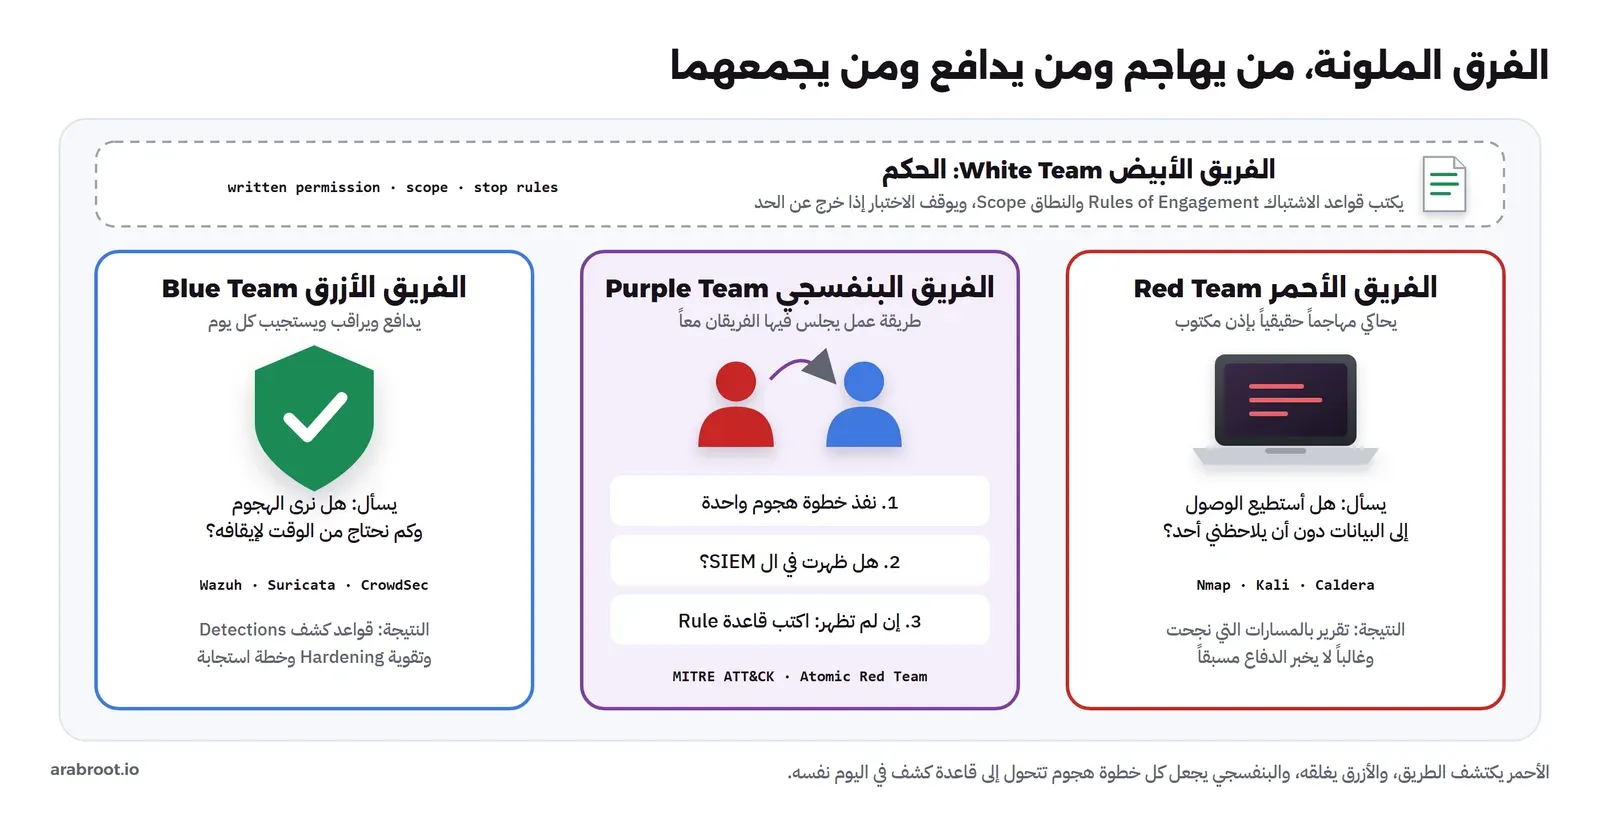
- الفريق الأحمر Red Team: في تعريف NIST مجموعة مصرح لها بأن تحاكي مهاجماً محتملاً ضد المؤسسة، لتثبت أثر الهجوم الناجح وما يعمل وما لا يعمل في الدفاع. ويختلف عن اختبار الاختراق Penetration Testing: الاختبار يبحث عن أكبر عدد من الثغرات في نطاق محدد خلال أيام، والفريق الأحمر يأخذ هدفاً واحداً مثل «الوصول إلى قاعدة بيانات العملاء» ويحاول الوصول إليه بهدوء كمهاجم حقيقي، وغالباً دون أن يعرف فريق الدفاع بالموعد.
- الفريق الأزرق Blue Team: في NIST الفريق المسؤول عن الدفاع. وهو فريقك اليومي: يقوي السيرفرات Hardening، ويراقب الـ SIEM، ويستجيب للحوادث.
- الفريق البنفسجي Purple Team: طريقة عمل لا فريق ثالث. ينفذ الأحمر خطوة هجوم واحدة، ويبحث الأزرق في الوقت نفسه هل ظهرت في الـ SIEM، فإن لم تظهر كتب قاعدة جديدة وأعادا الخطوة. فتتحول كل خطوة هجوم إلى قاعدة كشف في اليوم نفسه، بدل تقرير يصل بعد شهر. والمرجع الذي يرقمان به الخطوات هو MITRE ATT&CK.
- الفريق الأبيض White Team: في NIST مجموعة صغيرة تعرف مسبقاً بنشاط الفريق الأحمر وتراقبه. تكتب قواعد الاشتباك Rules of Engagement والنطاق Scope، وتوقف الاختبار إذا خرج عنهما، وتميز بين هجوم الاختبار وهجوم حقيقي يقع في الوقت نفسه.
وفي إعلانات الوظائف، «محلل Blue Team» يختلف تماماً عن «مختبر Red Team»: الأول يراقب ويقوي ويستجيب، والثاني يهاجم بإذن ويكتب تقارير الاستغلال.
والترتيب الصحيح: ابن الدفاع أولاً ثم اختبره. فاختبار Red Team قبل أن يوجد فريق أزرق يحول نتائجه إلى كشف وإصلاح ينتج تقريراً يثبت أنك مكشوف دون أن يغلق شيئاً.
أين تظهر هذه المصطلحات في الضوابط الأساسية NCA ECC؟
إذا كانت جهتك تخضع للضوابط الأساسية للأمن السيبراني NCA ECC، فستقابل أغلب هذه المصطلحات في نص الإصدار ECC-2:2024 نفسه:
| المكون الفرعي في ECC | ماذا يطلب باختصار؟ | المصطلحات |
|---|---|---|
| 2-10 إدارة الثغرات | اكتشاف الثغرات دورياً، وتصنيفها بحسب خطورتها (2-10-3-2)، ومعالجتها بحسب التصنيف والمخاطر (2-10-3-3) | CVE، CVSS |
| 2-11 اختبار الاختراق | نطاق يشمل كل الخدمات المقدمة عبر الإنترنت ومكوناتها التقنية (2-11-3-1)، واختبارات دورية (2-11-3-2) | Penetration Testing، Red Team |
| 2-12 إدارة سجلات الأحداث ومراقبة الأمن السيبراني | تفعيل السجلات للأصول الحساسة والحسابات المميزة، وتحديد تقنيات SIEM لجمعها (2-12-3-3)، والمراقبة المستمرة (2-12-3-4)، والاحتفاظ بها 12 شهراً على الأقل (2-12-3-5) | SIEM، SOC |
| 2-13 إدارة حوادث وتهديدات الأمن السيبراني | خطط الاستجابة والتصعيد، وتصنيف الحوادث، وإبلاغ الهيئة بها، ومعلومات التهديدات | Incident، Threat Intelligence |
والضوابط تطلب «تحديد تقنيات SIEM» و«المراقبة المستمرة» ولا تحدد منتجاً. فالمدقق يسأل عن الدليل على أن السجلات تجمع وتراقب وتحفظ المدة المطلوبة، وهذا ممكن بأدوات مفتوحة المصدر إذا وثقته، كما في مقال مصطلحات GRC. وبهذا الجدول تربط كل بند في أي عرض بمكون في الضوابط، وتسأل: أي مكونات لا نغطيها اليوم، وأي بند يغطيها، وبأي كلفة مقابل بنائه داخلياً؟
أخطاء شائعة Common Mistakes في فهم المصطلحات
- معاملة CVSS كأنها مستوى الخطر على جهتك: ثغرة بدرجة 9.8 في برنامج لا تشغله لا تعني لك شيئاً، وثغرة بدرجة 6.5 على سيرفرك المكشوف ومذكورة في KEV أولى منها.
- شراء SIEM واعتباره SOC: الأداة دون شخص يقرأ تنبيهاتها كل يوم ودون إجراء مكتوب لا تكشف شيئاً في الوقت المناسب.
- الخلط بين فحص الثغرات واختبار الاختراق: الفحص Vulnerability Scan أداة آلية تبحث عن إصدارات وإعدادات معروفة، والاختبار عمل شخص يربط الثغرات ليصل إلى هدف. والضوابط تطلب الاثنين.
- تحويل كل قواعد الـ IDS إلى منع من أول يوم: قاعدة خاطئة واحدة في الـ IPS توقف خدمة سليمة.
- اعتبار الفريق الأحمر خصماً للأزرق: هدفهما واحد، وتقرير أحمر لا يتحول إلى قواعد كشف وإصلاحات وقت ضائع.
- الخلط بين الحدث والتنبيه والحادث: من يسمي كل تنبيه «حادثاً» يرهق فريقه، ومن لا يحقق في التنبيهات يترك الحوادث مدفونة بينها.
- ظن أن اسم المنتج التجاري يعني الامتثال: الضوابط تطلب قدرة موثقة لا اسم مورد.
جدول المصطلحات Glossary
| المصطلح | المعنى في سطر |
|---|---|
| CVE | رقم عالمي فريد لثغرة واحدة |
| CWE | نوع الغلطة البرمجية التي سببت الثغرة |
| CVSS | درجة شدة الثغرة من 0 إلى 10، مع إصدار المواصفة |
| KEV / EPSS | هل استغلت فعلاً، وما احتمال استغلالها قريباً |
| Event / Alert / Incident | ما حدث، وما طابق قاعدة، وما ثبت أنه هجوم |
| False Positive / False Negative | تنبيه دون هجوم، وهجوم دون تنبيه |
| SIEM | جمع السجلات من كل المصادر والربط بينها والتنبيه |
| EDR / XDR | مراقبة السلوك داخل الأجهزة والاستجابة عليها، وتوسيعها لمصادر أخرى |
| IDS / IPS | كشف التسلل في حركة الشبكة، ومنعه إذا كان في طريقها |
| SOC / MSSP / MDR | الفريق الذي يقرأ التنبيهات، داخلي أو خدمة مدارة |
| Red / Blue / Purple / White Team | من يهاجم بإذن، ومن يدافع، وطريقة عملهما معاً، ومن يضع القواعد |
تدريب عملي Practice
- اختر ثلاثة برامج تشغلها، وابحث عن آخر CVE لكل منها في cve.org، واكتب درجة CVSS وإصدارها وهل هي في KEV.
- اكتب مصادر الأحداث عندك اليوم: هل لديك سجلات مركزية؟ هل لديك وكيل على الأجهزة؟ هل يقرأ أحد التنبيهات كل يوم؟ والإجابات الثلاث خريطتك لما تحتاجه.
- خذ أي عرض أمني أو إعلان وظيفة، وفكك كل مصطلح فيه إلى طبقته (ثغرة، أم مصدر أحداث، أم نظام ربط، أم فريق)، ثم اسأل عن كل بند: هل أملكه، أم أبنيه، أم أشتريه؟
الخلاصة
- CVE اسم، وCVSS شدة، وKEV دليل على الاستغلال، ولا يقول أي منها هل سيرفرك متأثر، فهذا يحتاج جرداً لما تشغله.
- سجل CVE الرسمي يقرؤه أي أحد: سجل Log4Shell يقول إن Apache أصدرته، ودرجته 10.0 في CVSS 3.1 و9.3 في 2.0، وأضيفت إلى KEV يوم نشرها.
- الحدث شيء حدث، والتنبيه سؤال، والحادث هجوم ثبت، وكثرة الإنذارات الخاطئة تجعل الفريق يتجاهل التنبيه الحقيقي.
- الـ EDR يرى داخل الجهاز، والـ IDS يرى الشبكة، والسجلات ترى التطبيقات، والـ SIEM يجمعها ويربط بينها.
- الـ SOC فريق وإجراءات، وأداة دون شخص يقرؤها لا تعد مراقبة.
- الأحمر يهاجم بإذن مكتوب، والأزرق يدافع، والبنفسجي يحول كل خطوة هجوم إلى قاعدة كشف، والأبيض يضع النطاق والقواعد.
وفي المقالات القادمة من هذه المرحلة ننتقل إلى التطبيق: كيف يفكر المهاجم مع MITRE ATT&CK، ثم تقوية السيرفر، والحظر الجماعي مع CrowdSec، ثم اختبار الاختراق المصرح به وKali Linux وNmap.
 دليلإدارة الثغرات Vulnerability Management: هل سيرفرك متأثر؟كيف تعرف خلال ساعات أن ثغرة جديدة تمس سيرفراتك، ولماذا يخدعك رقم الإصدار، وكيف ترتب الإصلاح وتتأكد أنه تم فعلاً.
 دليلحلول الأمن التجارية وبدائلها مفتوحة المصدر: متى توفر فعلاً؟لكل فئة من حلول الأمن التجارية الشائعة في السعودية بديل مفتوح المصدر، وهنا تعرف متى يوفر عليك فعلاً ومتى يكون التجاري أفضل.
 دليلMITRE ATT&CK: كيف يفكر المهاجم خطوة بخطوةلغة موحدة لسلوك المهاجمين مبنية على حوادث موثقة، نقرأ بها هجوم فدية حقيقياً مرحلة بمرحلة ونربط كل خطوة بالدفاع المقابل.
 دليلتقوية السيرفر Hardening وقياسها مع Lynis ومعايير CISيواجه مسؤول نظم طلب المستشفى بدليل تقوية، فيقيس خادمه بـ Lynis وCIS ويقويه ويعيد القياس، ويكشف مفاجأة تخفض الدرجة.
 دليلCrowdSec: اكتشاف هجمات التخمين وحظرها جماعياًتتعرض سيرفرات مسؤول النظم لتخمين دائم، فيبني مختبراً يرى فيه CrowdSec يكتشف الهجوم ويصدر قرار حظر ينفذه الجدار الناري.
 دليلاختبار الاختراق المصرح به: المنهجية والإذن والتقريريواجه مسؤول نظم طلب المستشفى باختبار اختراق سنوي، فنرافقه وهو يفهم الإذن والنطاق وقواعد الاشتباك وبنية التقرير قبل أن يبدأ.
 دليلاستكشاف الشبكة والمنافذ والخدمات مع Nmapنشغل Nmap على مختبر من Containers نملكها بثلاث خدمات، ونمر على الاكتشاف وفحص المنافذ وكشف الإصدار ومحرك السكربتات NSE بمخرج حقيقي.
سجل التحديثات
- 2026-11-14: إعادة كتابة المقال بلغة أوضح دون كود، مع الإبقاء على النتائج الحقيقية.
- أكتوبر 2026: كتابة المقال، وقراءة سجل CVE-2021-44228 من واجهة CVE API يوم 25 أكتوبر 2026، ومراجعة المكونات 2-10 إلى 2-13 في نص ECC-2:2024.


