إذا كانت مؤسستك، شركة كانت أو جهة حكومية أو جامعة، تستخدم مئات المكتبات والأدوات المفتوحة المصدر، ولا يعرف أحد فيها بالضبط ما هي ولا ما رخصها، فهذا المقال لك. وكذلك إذا طلب منك أن «تنظم ملف المصادر المفتوحة» ولا تعرف من أين تبدأ.
سوف نناقش في هذا المقال مكتب المصادر المفتوحة Open Source Program Office، واختصاره OSPO: ما هو، وما وظائفه الست، وما السياسة التي يكتبها، ثم نموذج النضج ذو المراحل الخمس الذي نشرته مجموعة TODO Group. وبعد ذلك نضع خطة بدء عملية بخطوات مرقمة، ونربطها بما تطلبه قواعد البرمجيات الحكومية الحرة ومفتوحة المصدر في المملكة من الجهات الحكومية.
وهذا المقال من مرحلة ابدأ من نوع مؤسستك في مسار المصادر المفتوحة. وقد ذكرنا المكتب باختصار في المصادر المفتوحة للجهات الحكومية ولماذا تساهم الشركات الكبيرة في المصادر المفتوحة؟، وهنا نشرحه كاملاً.
الخلاصة السريعة Quick Summary
من أين تبدأ؟ من سياسة في صفحتين، وقائمة بما تستخدمه اليوم، وطريقة واحدة للموافقة على أي مكون جديد.
حجم البداية: شخص مسؤول بدوام كامل أو جزئي، ومعه مستشار قانوني وشخص من الأمن بجزء من وقتهما.
المعايير: OpenChain ISO/IEC 5230 للامتثال للرخص، وISO/IEC 18974 لأمان المكونات المفتوحة، وSPDX أو CycloneDX لقائمة المكونات SBOM.
في المملكة: القواعد لا تذكر اسم OSPO، ولكنها تطلب من كل جهة حكومية ما يقوم به عادة: حصر البرمجيات، ومواءمة اللوائح الداخلية، وتقييم المخاطر قبل النشر.
ما هو مكتب المصادر المفتوحة OSPO؟
المكتب فريق مركزي يجيب عن سؤال واحد: كيف تستخدم مؤسستنا المصادر المفتوحة، وتساهم فيها، وتنشرها، بطريقة آمنة ومنظمة؟ والكلمة «مكتب» لا تعني غرفة أو إدارة كبيرة. ففي أغلب المؤسسات يبدأ بشخص واحد أو اثنين، ثم يكبر مع الحاجة.
وأشهر مرجع عن هذه المكاتب مجموعة TODO Group، وهي مجتمع من المؤسسات التي تدير مكاتب مصادر مفتوحة، وتعمل تحت Linux Foundation. وتنشر المجموعة كل سنة استبياناً عن حالة هذه المكاتب. ففي استبيان 2023 الذي نشرته مع Linux Foundation Research، قالت 66% من المؤسسات المشاركة إن لديها مكتباً أو مبادرة للمصادر المفتوحة، كما شرحنا في مقال الشركات الكبيرة.
ولماذا تحتاج المؤسسة فريقاً لهذا؟ لأن المصادر المفتوحة تدخل إليها من كل باب دون أن يقرر أحد. فالمطور يضيف مكتبة ليحل مشكلة اليوم، والمورد يسلم نظاماً فيه عشرات المكونات المفتوحة، والفريق ينسخ كوداً من مستودع عام. وبعد سنوات تجد المؤسسة نفسها أمام أسئلة لا يملك أحد إجابتها:
- أي أنظمتنا تتأثر بهذه الثغرة؟ في 10 ديسمبر 2021 نشرت الثغرة CVE-2021-44228 في مكتبة Log4j، بأعلى درجة خطورة 10.0. والمؤسسات التي لم تكن تملك قائمة بمكوناتها قضت أياماً تبحث فقط لتعرف أين تستخدم المكتبة.
- هل يحق لنا أن نبيع هذا المنتج؟ مكتبة برخصة AGPL داخل خدمة تقدمها لعملائك قد تلزمك بنشر كودك، كما شرحنا في مقال الرخص.
- هل يحق لموظفنا أن يساهم في هذا المشروع؟ ومن يوقع اتفاقية المساهم CLA باسم المؤسسة؟
- هل ننشر هذا النظام الذي طورناه؟ وبأي رخصة؟ ومن يراجع أنه لا يحمل أسراراً أو بيانات؟
المصدر: استبيان حالة مكاتب المصادر المفتوحة 2023، وصفحة الأمان في Log4j، وسجل الثغرة في NVD.
وظائف المكتب الست Functions
الصورة التالية تجمع ما يقوم به المكتب، وما يخرج من كل وظيفة:
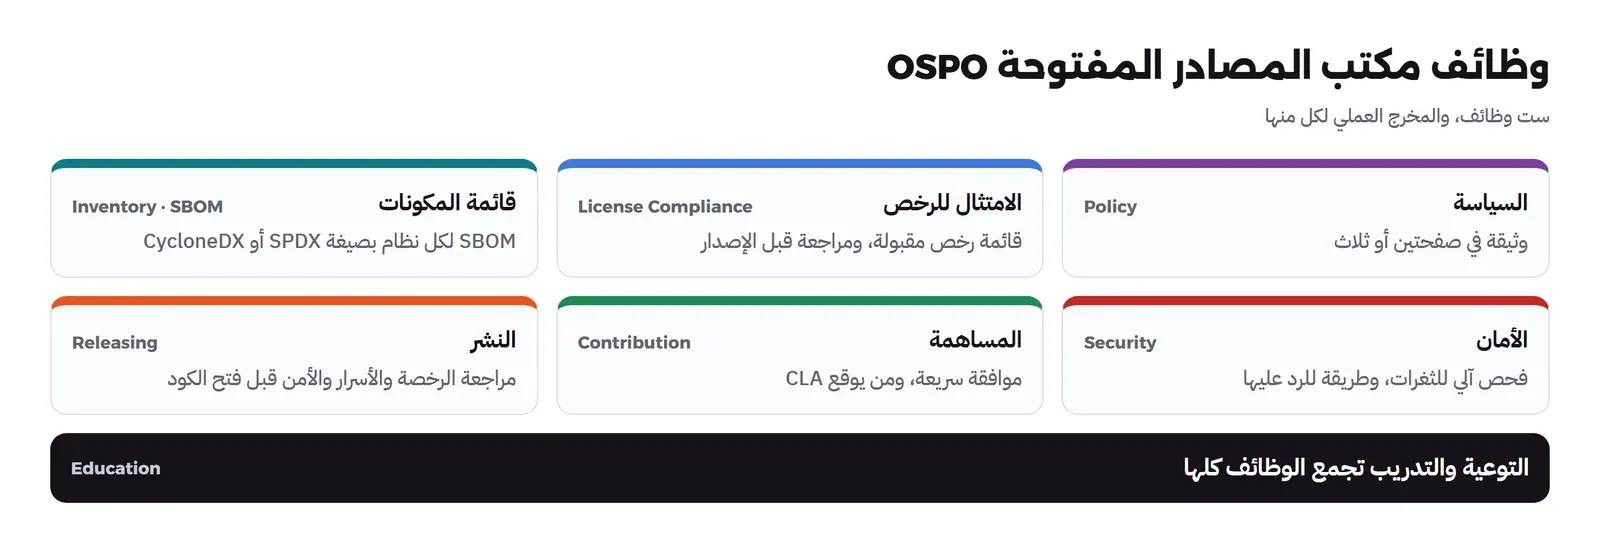
وفيما يلي كل وظيفة بسطرين:
| الوظيفة | ماذا تعني؟ | المخرج العملي | المرجع |
|---|---|---|---|
| السياسة Policy | قواعد مكتوبة لاستخدام المصادر المفتوحة والمساهمة فيها ونشرها | وثيقة في صفحتين أو ثلاث | نموذج سنشرحه بعد قليل |
| الامتثال للرخص License Compliance | التأكد أن كل مكون يستخدم بحسب رخصته | قائمة رخص مقبولة، ومراجعة قبل كل إصدار | OpenChain ISO/IEC 5230 |
| قائمة المكونات Inventory | معرفة كل مكون مفتوح في كل نظام، وإصداره | قائمة مكونات البرنامج SBOM لكل نظام | SPDX أو CycloneDX |
| الأمان Security | متابعة الثغرات المعروفة في المكونات، والرد عليها | فحص آلي، وطريقة للرد على الثغرات الحرجة | OpenChain ISO/IEC 18974 |
| المساهمة Contribution | تنظيم مساهمة الموظفين في المشاريع الخارجية | طريقة موافقة سريعة، ومن يوقع CLA | السياسة الداخلية |
| النشر Releasing | فتح كود المؤسسة بطريقة آمنة | مراجعة قبل النشر: الرخصة، والأسرار، والأمن | السياسة الداخلية |
والمعياران في الجدول ليسا ورقاً نظرياً. فمشروع OpenChain، وهو مشروع تحت Linux Foundation، نشر المعيار ISO/IEC 5230 في 2020 ليحدد متطلبات برنامج الامتثال للرخص، وISO/IEC 18974 في 2023 لبرنامج أمان المكونات المفتوحة. وكلاهما قصير، والمشروع يقدم قائمة تحقق مجانية للتقييم الذاتي Self-certification. وأما قائمة المكونات فلها صيغتان معياريتان: SPDX التي أصبحت المعيار ISO/IEC 5962:2021، وCycloneDX التي أصبحت المعيار ECMA-424 منذ يونيو 2024.
المصدر: OpenChain ISO/IEC 5230، وOpenChain ISO/IEC 18974، وSPDX، وECMA-424.
سياسة المصادر المفتوحة Open Source Policy
السياسة أول ما يكتبه المكتب، وأهم قاعدة فيها أن تكون قصيرة. فالسياسة في أربعين صفحة لا يقرؤها أحد، والمطورون سيتجاوزونها. وهذه الأقسام التي تحتاجها، مع سؤال يجيب عنه كل قسم:
| القسم | السؤال الذي يجيب عنه |
|---|---|
| النطاق | على من تطبق؟ الموظفون، والمتعاقدون، والموردون الذين يسلمون كوداً |
| استخدام مكون جديد | متى يضيف المطور مكوناً وحده، ومتى يحتاج موافقة؟ |
| الرخص | أي الرخص مقبولة دائماً، وأيها تحتاج مراجعة، وأيها ممنوعة؟ |
| التقييم | كيف نحكم على صحة المشروع وأمانه قبل الاعتماد عليه؟ |
| المساهمة في مشاريع خارجية | هل يحتاج الموظف إذناً؟ ومن يوقع CLA؟ |
| نشر كود المؤسسة | من يوافق؟ وبأي رخصة؟ وما المراجعات قبل النشر؟ |
| الأدوار | من المسؤول عن كل خطوة؟ |
| الاستثناءات | من يملك أن يوافق على حالة خارج القواعد؟ |
وأكثر قسم يحتاج قراراً واضحاً هو قسم الرخص. والجدول التالي تقسيم شائع تستطيع أن تبدأ منه، ثم يعدله قسمك القانوني بحسب عملكم:
| الفئة | أمثلة | القاعدة المقترحة |
|---|---|---|
| متساهلة Permissive | MIT وBSD وApache-2.0 | مقبولة في كل الاستخدامات، مع الاحتفاظ بنص الرخصة وأسماء المؤلفين |
| Copyleft ضعيفة | LGPL وMPL-2.0 | مقبولة إذا استخدمت المكتبة دون تعديل، والتعديل عليها يحتاج مراجعة |
| Copyleft قوية | GPL وAGPL | مقبولة للأدوات الداخلية، وتحتاج مراجعة قبل أي توزيع أو خدمة للعملاء |
| مصدر متاح Source-available | SSPL وBSL وRSAL | مراجعة قانونية في كل حالة |
| بلا رخصة | كود في مستودع عام دون ملف LICENSE | ممنوع، لأن غياب الرخصة يعني أنك لا تملك حق الاستخدام |
وللحكم على صحة المشروع نفسه، أي نشاطه ومشرفيه وأمانه، استخدم بطاقة التقييم في مقال تقييم المشاريع في هذا المسار. وضعها في السياسة كما هي، حتى يقيم الجميع بنفس الطريقة.
كيف تعمل الموافقة على مكون جديد؟ Approval Tiers
جدول الرخص وحده لا يكفي، لأن نفس الرخصة قد تكون آمنة في استخدام وخطرة في آخر. لذلك اجعل الموافقة ثلاثة مستويات، يحددها سؤالان: ما فئة الرخصة؟ وكيف سيستخدم المكون؟
- موافقة آلية: رخصة متساهلة، ومكون لا تظهر فيه ثغرات حرجة معروفة. هنا لا ينتظر المطور أحداً، والفحص الآلي في خط البناء يسجل المكون في القائمة وحده.
- مراجعة خفيفة من المكتب: رخصة Copyleft ضعيفة، أو مكون حرج للنظام، أو مشروع حصل على درجة متوسطة في بطاقة التقييم. يرد المكتب خلال مدة معلنة، مثل يومي عمل، ويكتب قراره في القائمة.
- مراجعة قانونية: رخصة Copyleft قوية في منتج يوزع أو يقدم خدمة لعملاء، أو رخصة مصدر متاح، أو أي حالة خارج الجدول. وهنا يشارك القسم القانوني، ويكتب القرار مع سببه حتى يستفيد منه من يسأل بعدك.
والهدف أن يمر أغلب الطلبات في المستوى الأول دون انتظار، وأن يذهب وقت المكتب والقسم القانوني إلى الحالات القليلة التي تستحقه. فإذا وجدت أن أغلب الطلبات تصل إلى المستوى الثالث، فالجدول يحتاج مراجعة، لا الفرق.
نموذج النضج Maturity Model: خمس مراحل
لا يبدأ أي مكتب بكل الوظائف دفعة واحدة. ونشرت TODO Group في مستودعها OSPOlogy نموذجاً من خمس مراحل، مبنياً على دراسة Linux Foundation عن تطور هذه المكاتب. والمهم في النموذج أن كل مرحلة تضيف إلى ما قبلها ولا تلغيه:
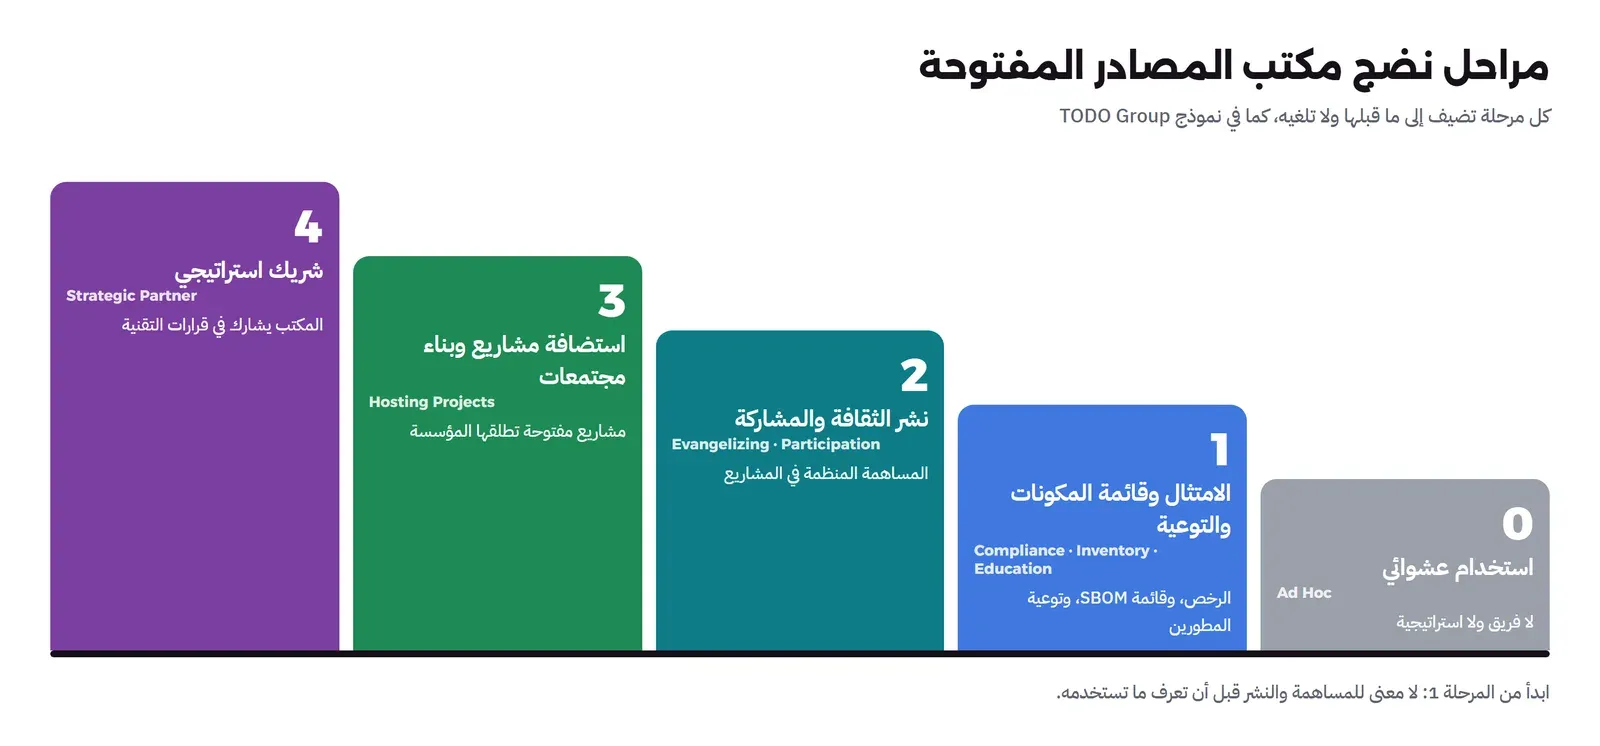
| المرحلة | ماذا يحدث فيها؟ | علامة أنك وصلت إليها |
|---|---|---|
| 0. استخدام عشوائي Ad Hoc | المطورون يستخدمون المصادر المفتوحة دون أي تنظيم، ولا يوجد فريق ولا استراتيجية | لا أحد يعرف كم مكوناً مفتوحاً في أنظمتكم |
| 1. الامتثال وقائمة المكونات والتوعية | إدارة المخاطر القانونية والرخص، وتوعية المطورين، وبناء قائمة مكونات SBOM للمؤسسة كلها | تستطيع أن تقول خلال ساعات أي أنظمتك تتأثر بثغرة جديدة |
| 2. نشر الثقافة والمشاركة | تشجيع الاستخدام والمساهمة، وتدريب الموظفين على التعامل مع المشاريع، وتسهيل الموافقة على المساهمة | موظفوك يساهمون في المشاريع التي تعتمدون عليها بطريقة منظمة |
| 3. استضافة مشاريع وبناء مجتمعات | المؤسسة تطلق مشاريعها المفتوحة وتخصص لها موظفين، وتتعامل مع المؤسسات المحايدة | لديك مشروع مفتوح يساهم فيه أشخاص من خارج مؤسستك |
| 4. شريك استراتيجي | المدير التقني يستشير المكتب في اختيار التقنيات، والمكتب يضع معايير الحكم على المشاريع | قرارات التقنية الكبيرة تمر على المكتب قبل اعتمادها |
ويقول النموذج نفسه إن مقاساً واحداً لا يناسب الجميع. فشركة تقنية تبيع برمجيات قد تبدأ مباشرة بالمساهمة، وجهة حكومية قد تبقى في المرحلة الأولى سنة كاملة حتى تكتمل قائمة مكوناتها. والمهم أن تعرف أين أنت، وما الخطوة التالية.
المصدر: نموذج المراحل الخمس في OSPOlogy، وTODO Group.
كيف تبدأ المكتب؟ ثماني خطوات Getting Started
هذه خطوات بالترتيب تناسب شركة متوسطة أو جهة حكومية تبدأ من المرحلة 0. والمدة المقترحة لكل خطوة تقدير منا لفريق صغير، لا رقم من مرجع:
- عين مسؤولاً واحداً: شخص يملك الملف ويرجع إلى المدير التقني أو مدير تقنية المعلومات. ومعه مستشار قانوني وشخص من الأمن بجزء من وقتهما. المدة: أسبوع.
- اعرف ما عندك اليوم: شغل أداة تنتج قائمة مكونات SBOM على أهم خمسة أنظمة، وابدأ بالأنظمة التي يراها العملاء أو المواطنون. وقد شرحنا ذلك عملياً في SBOM مع Syft. المدة: من أسبوعين إلى أربعة.
- اقرأ النتائج: كم مكوناً؟ وما رخصها؟ وكم منها فيه ثغرات معروفة؟ هذه الأرقام هي التي تقنع الإدارة بأهمية المكتب. المدة: أسبوع.
- اكتب السياسة: بالأقسام الثمانية أعلاه، في صفحتين أو ثلاث، واعرضها على القسم القانوني والأمن. المدة: من أسبوعين إلى أربعة.
- ضع طريقة موافقة واحدة: طلب قصير لأي مكون جديد خارج القائمة المقبولة، ومن يرد عليه، وفي كم يوم. واجعل الحالات البسيطة آلية دون انتظار.
- اجعل الفحص آلياً: فحص الرخص والثغرات في خط CI/CD Pipeline لكل نظام، حتى لا يعتمد الأمر على ذاكرة أحد. وقد شرحنا الفحص في فحص الاعتماديات SCA.
- أضف المكونات المفتوحة إلى عقود الموردين: اطلب من كل مورد قائمة مكونات SBOM مع كل تسليم، والتزاماً بإصلاح الثغرات في المكونات التي يستخدمها.
- درب الفرق: جلسة ساعة لكل فريق عن السياسة والرخص وطريقة الموافقة، ثم عين في كل فريق شخصاً يرجع إليه زملاؤه.
وبعد هذه الخطوات تكون في المرحلة الأولى من نموذج النضج. وبعدها تأتي المساهمة والنشر، ولكن لا تبدأ بهما قبل أن تعرف ما تستخدمه.
قائمة المكونات SBOM خطوة بخطوة: سير العمل والأدوات Tools
قائمة المكونات هي أساس المرحلة الأولى كلها، ولكنها لا تفيد إذا صنعتها مرة واحدة ثم نسيتها. فالأنظمة تتغير كل أسبوع، والقائمة يجب أن تتغير معها. لذلك فكر فيها سير عمل ثابتاً من أربع خطوات، لا مشروعاً ينتهي:
- التوليد: كل بناء في خط CI/CD ينتج قائمة مكونات للنظام بصيغة معيارية، SPDX أو CycloneDX، وتحفظ مع الإصدار نفسه.
- الجمع: القوائم كلها تذهب إلى مكان واحد، حتى تستطيع أن تسأل سؤالاً واحداً عن كل الأنظمة، مثل: أين نستخدم Log4j؟
- التقييم: أداة تقرأ القوائم وتقارنها بسياسة الرخص وقواعد الثغرات المعروفة، وتنبه إلى المخالفات.
- المراجعة: المكتب يراجع التنبيهات التي لم تحلها القواعد الآلية، ويقرر فيها، ويسجل قراره حتى لا يتكرر السؤال.
وهذه ثلاث أدوات مفتوحة المصدر معروفة تغطي أجزاء مختلفة من هذا العمل، والوصف من صفحاتها الرسمية:
| الأداة | ماذا تفعل؟ | الرخصة ومن خلفها | متى تناسبك؟ |
|---|---|---|---|
| Syft | تنتج قائمة مكونات من Container Images ومن ملفات النظام، بصيغ CycloneDX وSPDX، وتعمل مع أداة Grype لفحص الثغرات | Apache-2.0، وتطورها شركة Anchore | البداية السريعة: قائمة لكل Image في خط البناء خلال يوم |
| OSS Review Toolkit (ORT) | سلسلة أدوات: Analyzer للاعتماديات، وScanner للرخص وحقوق النشر، وAdvisor للثغرات، وEvaluator يطبق قواعد سياستك، وReporter ينتج التقارير وقوائم المكونات | Apache-2.0، مشروع تحت Linux Foundation | عندما تريد أن تكتب سياسة الرخص قواعد آلية تطبق في كل بناء |
| FOSSology | نظام بقاعدة بيانات وواجهة ويب يفحص الملفات نفسها بحثاً عن الرخص وحقوق النشر وقيود التصدير، مع سير عمل لمراجعة النتائج | GPL-2.0 | عندما يسلمك مورد كوداً مصدرياً كبيراً وتحتاج أن تراجع رخص كل ملف فيه |
ولاحظ الفرق بين النوعين. فـ Syft يقرأ ما «يعلنه» النظام من حزم في ملفات مديري الحزم، وFOSSology يقرأ نص كل ملف ليجد الرخصة المكتوبة فيه حتى لو نسخ الكود دون حزمة. والمكتب الصغير يبدأ عادة بالنوع الأول لأنه أسرع، ويضيف الثاني عند استلام كود من موردين أو قبل نشر كود المؤسسة. أما جمع القوائم ومتابعة ثغراتها فشرحناه مع Dependency-Track في فحص الاعتماديات SCA.
المصدر: Syft، وOSS Review Toolkit، وFOSSology.
المساهمة في المشاريع الخارجية Outbound Contribution
بعد أن تعرف ما تستخدمه، يأتي السؤال الطبيعي: هل يساهم موظفونا في هذه المشاريع؟ والمساهمة تفيد المؤسسة مباشرة، لأن الإصلاح الذي يدخل المشروع الأصلي لا تحتاج أن تحمله وحدك مع كل ترقية. ولكنها تحتاج قواعد بسيطة، حتى لا يخرج كود أو سر من المؤسسة دون قصد. وهذه القواعد التي نقترحها:
| نوع المساهمة | القاعدة المقترحة |
|---|---|
| إصلاح خطأ صغير أو تحسين في التوثيق | دون موافقة مسبقة، مع مراجعة زميل كما في أي تعديل |
| ميزة جديدة في مشروع تعتمدون عليه | إبلاغ المكتب، وموافقة المدير المباشر |
| كود من نظام داخلي، أو يمس منطق عمل المؤسسة | موافقة المكتب والقسم القانوني قبل الإرسال |
| مشروع يطلب اتفاقية مساهم CLA للشركات | يوقعها شخص مفوض واحد باسم المؤسسة، لا كل موظف وحده |
والفرق بين DCO، وهو سطر يقر فيه المساهم في كل تعديل أنه يملك حق إرساله، وCLA، وهي اتفاقية توقع مرة وقد تعطي صاحب المشروع حقوقاً أوسع، مشروح في مقال الحوكمة. والمهم للمكتب أن يعرف أي المشاريع تطلب CLA، وأن يقرأ نصها مرة واحدة باسم المؤسسة كلها. وإذا كان موظفوك جدداً على المساهمة، فابدأ بهم من أول مساهمة في مشروع مفتوح المصدر.
وهناك سؤال يسبق كل ذلك: من يملك الكود الذي يكتبه الموظف؟ والإجابة تحددها عقود العمل عندكم، لا المكتب، لذلك يحتاج المكتب أن يتفق مع القسم القانوني على ثلاث نقاط مكتوبة: هل الكود الذي يكتبه الموظف في عمله ملك للمؤسسة؟ وهل تسمح المؤسسة بالمساهمة باسمها في مشاريع خارجية؟ وما حكم المشاريع الشخصية التي يكتبها الموظف في وقته الخاص؟
ومؤسسة Apache مثال واضح على أهمية هذا السؤال. فهي تطلب من كل من يحصل على صلاحية الكتابة اتفاقية فردية ICLA، وتوفر اتفاقية للشركات CCLA تغطي الكود الذي قد تملكه الشركة بموجب عقد العمل. وتقول صفحتها إن اتفاقية الشركة لا تغني عن الاتفاقية الفردية لكل مطور، وإنها تلزم الشركة قانونياً، فيوقعها شخص يملك صلاحية التوقيع عنها. وإذا أرادت شركة أن تتبرع بكود موجود لمشروع في Apache، فتوقع اتفاقية منفصلة اسمها Software Grant Agreement. والمكتب هو المكان الطبيعي الذي يعرف أي هذه الاتفاقيات وقعتها المؤسسة، ومن وقعها.
المصدر: اتفاقيات المساهمين في Apache.
نشر كود المؤسسة Releasing
فتح كود نظام طورته المؤسسة قرار يحتاج مراجعة أكثر من المساهمة. فما ينشر يبقى منشوراً، حتى لو حذفته بعد ساعة. وهذه المراجعات التي يمر بها أي مشروع قبل نشره:
- الهدف: لماذا ننشره؟ إعادة استخدام بين الجهات، أم بناء مجتمع، أم سمعة؟ والهدف يحدد كم وقتاً ستخصصه له بعد النشر.
- الحقوق: هل تملك المؤسسة كل الكود؟ أم كتب جزءاً منه مورد أو متعاقد؟ وهل فيه مكونات برخص لا تسمح بالرخصة التي تريدها؟
- الرخصة: اختر رخصة معتمدة من OSI، وضع ملف LICENSE في المستودع. والفرق بين الرخص في مقال الرخص.
- الأسرار والبيانات: افحص تاريخ المستودع كله، لا آخر نسخة فقط، بحثاً عن كلمات مرور ومفاتيح وبيانات شخصية. والمفتاح الذي وجدته يبدل فوراً، لأن حذفه من التاريخ لا يعيد له سريته، كما شرحنا في أمن سلسلة التوريد البرمجية.
- الأمن: مراجعة أمنية للكود نفسه. وفي الجهات الحكومية السعودية تقويم مخاطر الأمن السيبراني بحسب ما تصدره الهيئة الوطنية للأمن السيبراني، كما تطلب القواعد.
- الملفات الأساسية: README يشرح المشروع، وCONTRIBUTING يشرح المساهمة، وSECURITY يشرح الإبلاغ عن الثغرات، وقواعد السلوك.
- المسؤول: من سيرد على البلاغات وطلبات الدمج بعد النشر؟ فالمشروع المنشور دون مشرف يضر بسمعة المؤسسة أكثر مما يفيدها.
والنقطة الأخيرة أكثر ما ينساه الناس. فأسهل شيء أن تنشر الكود، وأصعب شيء أن تبقيه حياً. لذلك لا تنشر مشروعاً لا تستطيع أن تخصص له وقت شخص، ولو ساعات في الأسبوع.
أين يقع المكتب في الهيكل التنظيمي Org Structure؟
لا يوجد مكان واحد صحيح، ولكل خيار ثمن. وهذه الخيارات الثلاثة الأشهر كما نراها:
| المكان | نقطة القوة | نقطة الضعف |
|---|---|---|
| تحت المدير التقني CTO أو الهندسة | قريب من المطورين، ويفهم احتياجهم | قد يهمل الجانب القانوني |
| تحت القسم القانوني | قوي في الرخص والعقود | قد يصبح حاجزاً يبطئ المطورين، فيتجاوزونه |
| تحت مدير تقنية المعلومات CIO أو الأمن | مناسب للجهات التي أغلب استخدامها داخلي، ويربط المكونات بالأمن | أبعد عن المساهمة والمجتمع |
وأياً كان المكان، فالمكتب الناجح يعمل خدمة للفرق لا رقيباً عليها. فإذا كانت الموافقة على مكتبة تأخذ أسبوعين، فالمطورون سيضيفونها دون أن يسألوا، وتعود المؤسسة إلى المرحلة 0 دون أن تشعر.
في الجهات الحكومية السعودية: ماذا تطلب القواعد Rules؟
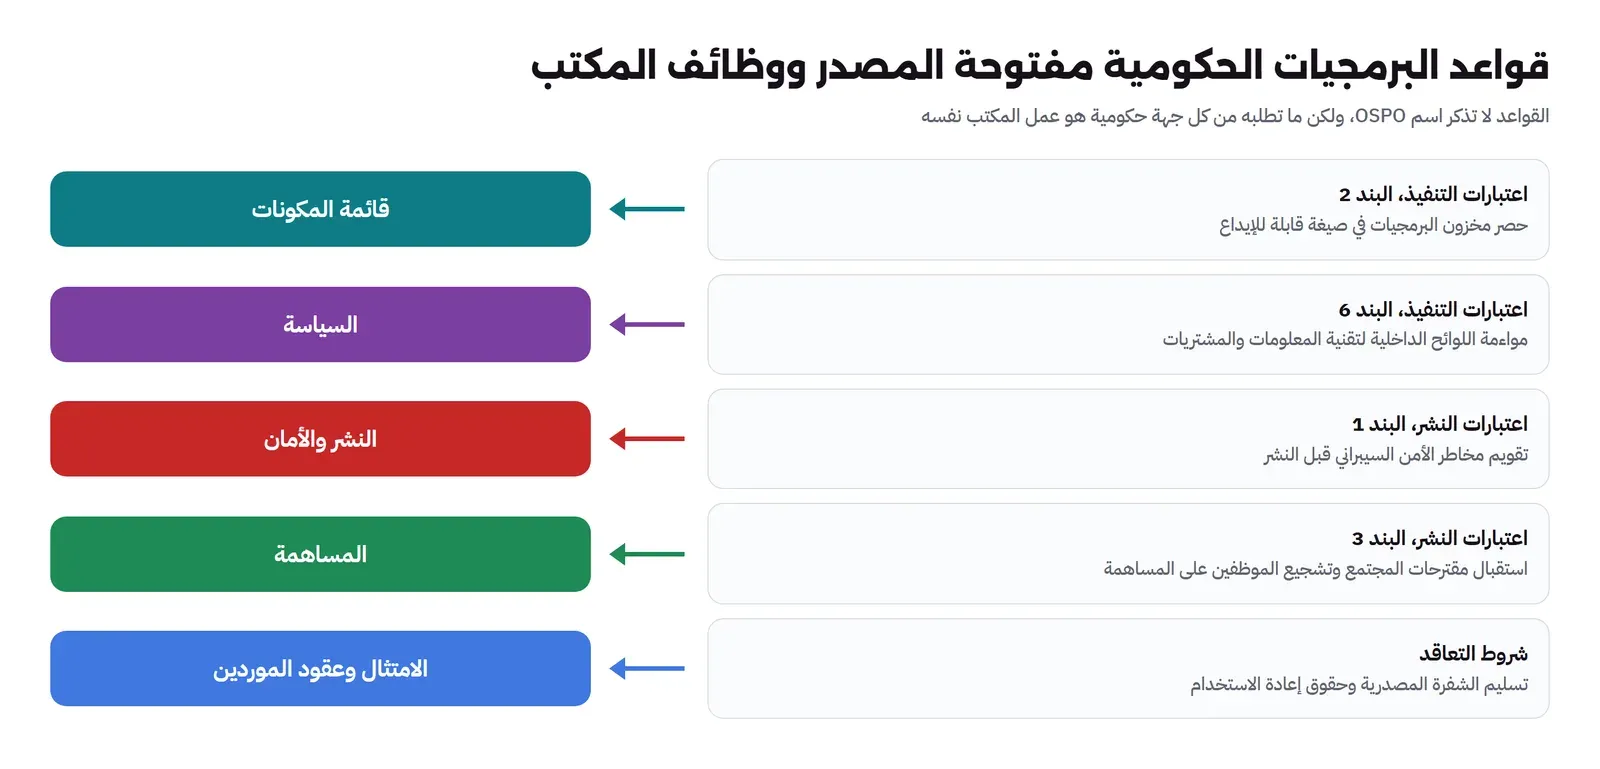
قواعد تنظيم البرمجيات الحكومية الحرة ومفتوحة المصدر، الصادرة بقرار مجلس الوزراء رقم 14 والمنشورة على منصة البرمجيات الحكومية التابعة لهيئة الحكومة الرقمية، لا تستخدم اسم «مكتب المصادر المفتوحة». ولكنها تطلب من كل جهة حكومية أعمالاً هي في الواقع وظائف المكتب. والجدول التالي يربط بعض بنود القواعد بالوظيفة التي تقابلها:
| البند في القواعد | ماذا يطلب؟ | وظيفة المكتب المقابلة |
|---|---|---|
| اعتبارات التنفيذ، البند 2 | أن تحصر كل جهة حكومية مخزونها من البرمجيات، وتجهزه في صيغة قابلة للإيداع | قائمة المكونات Inventory |
| اعتبارات التنفيذ، البند 6 | أن يراعي مسؤولو تقنية المعلومات والمشتريات القواعد، ويوائموا لوائحهم الداخلية معها | السياسة Policy |
| اعتبارات النشر، البند 1 | تقويم مخاطر الأمن السيبراني بحسب ما تصدره الهيئة الوطنية للأمن السيبراني، بالتنسيق مع الهيئة، قبل النشر | النشر والأمان |
| اعتبارات النشر، البند 3 | تهيئة الإدارات للتفاعل مع المجتمع: استقبال مقترحات التعديل، وتشجيع الموظفين على المساهمة | المساهمة والمجتمع |
| شروط التعاقد مع الموردين | تسليم الشفرة المصدرية، وحقوق غير محدودة تسمح بإعادة الاستخدام بين الجهات | الامتثال وعقود الموردين |
وعلى المستوى الوطني، تذكر استراتيجية البرمجيات الحكومية الحرة ومفتوحة المصدر «مركز تبني البرمجيات مفتوحة المصدر» يقود إطاراً للتبني، يشمل اللوائح التنظيمية وقواعد الممارسة التقنية والممكنات ومستوى جاهزية الجهات، ومعه هيكل حوكمة بأدوار واضحة لأصحاب المصلحة. أي أن هناك جهة وطنية تضع الإطار، وتبقى على كل جهة مسؤولية التنفيذ داخلها. وهنا يأتي دور فريق صغير داخل الجهة يملك هذا الملف.
والقراءة الكاملة للقواعد وما تعنيه للجهات والموردين في قواعد البرمجيات الحكومية مفتوحة المصدر في المملكة. وقد رأينا في مقال الجهات الحكومية أن المفوضية الأوروبية بدأت استراتيجيتها في 2020 بإنشاء مكتب من هذا النوع، لأن المسؤولية الموزعة على الجميع لا يتحملها أحد.
المصدر: قرار مجلس الوزراء والقواعد، والاستراتيجية، وصفحة الأنظمة والتشريعات في منصة البرمجيات الحكومية.
خطة أول 90 يوماً لجهة حكومية First 90 Days
إذا كنت في جهة حكومية وتريد أن تبدأ، فهذه خطة من ثلاث مراحل، كل مرحلة شهر تقريباً، ومع كل خطوة البند الذي تخدمه من القواعد. والمدد تقدير منا لفريق صغير، وقد تطول في جهة كبيرة:
الشهر الأول Days 1 to 30: من المسؤول وما الذي عندنا؟
ابدأ بقرار إداري يسمي مسؤولاً عن ملف المصادر المفتوحة، ويحدد من يشاركه من تقنية المعلومات والمشتريات والأمن السيبراني والشؤون القانونية. ثم ابدأ حصر البرمجيات، وهو ما يطلبه البند 2 من اعتبارات التنفيذ: قائمة بالأنظمة التي تملكها الجهة، ومن طورها، وهل تملك الجهة كودها المصدري. وفي الوقت نفسه شغل أداة قائمة مكونات على أهم ثلاثة أنظمة، لتعرف المكونات المفتوحة داخلها ورخصها وثغراتها. وفي نهاية الشهر يكون عندك رقمان تعرضهما على الإدارة: كم نظاماً نملك كوده، وكم مكوناً مفتوحاً فيه ثغرة معروفة.
الشهر الثاني Days 31 to 60: السياسة والعقود
اكتب السياسة الداخلية بالأقسام الثمانية التي شرحناها، ومعها جدول الرخص، وهو ما يطلبه البند 6 من مواءمة اللوائح الداخلية مع القواعد. ثم راجع مع المشتريات نماذج العقود: هل تطلب تسليم الشفرة المصدرية والوثائق؟ وهل تعطي الجهة حقوق إعادة الاستخدام والتوزيع بين الجهات الحكومية؟ وهل تطلب قائمة مكونات مع كل تسليم؟ فالقواعد تشترط الأولين، والثالث يجعل الحصر سهلاً في المستقبل. وفي هذا الشهر أيضاً ابحث في المستودع الحكومي عن أنظمة طورتها جهات أخرى وتحتاجها جهتك، لأن القواعد تجعل هذا البحث أول خطوة في أي شراء.
الشهر الثالث Days 61 to 90: الأتمتة والنشر الأول
اجعل فحص الرخص والثغرات آلياً في خطوط البناء للأنظمة التي تطورها الجهة. ثم اختر نظاماً واحداً صغيراً قد يفيد جهات أخرى، وطبق عليه مراجعة النشر: الحقوق، والأسرار، وتقويم مخاطر الأمن السيبراني بالتنسيق مع الجهات المختصة، وهو ما يطلبه البند 1 من اعتبارات النشر. وجهز الإدارة المعنية لاستقبال مقترحات التعديل كما يطلب البند 3. وفي نهاية الشهر الثالث تكون الجهة في المرحلة الأولى من نموذج النضج: تعرف ما تملك، وعندها سياسة، وفحص آلي، وتجربة نشر واحدة.
وهذه الخطة نفسها تصلح لشركة خاصة مع تغيير بسيط: ضع مكان بنود القواعد التزاماتك أمام عملائك، مثل قوائم المكونات التي يطلبها العملاء في العقود، وضع مكان المستودع الحكومي المشاريع المفتوحة التي تعتمد عليها.
كيف تعرف أن المكتب ينجح؟ Metrics
وقبل أن تختار المقاييس، سجل القيمة الأولى لكل منها في أول شهر، حتى لو كانت سيئة. فرقم مثل «لا نعرف كم نظاماً يستخدم Log4j» هو نقطة البداية التي ستقيس بها التقدم بعد سنة، وهو أقوى حجة تعرضها على الإدارة عندما تطلب وقتاً أو أدوات. ولا تجعل المقاييس كثيرة، فخمسة أرقام تتابعها كل ثلاثة أشهر أفضل من عشرين رقماً لا ينظر إليها أحد.
اختر مقاييس قليلة تقيس النتيجة، لا عدد الاجتماعات. وهذه مقاييس نقترحها لكل مرحلة:
| المقياس | ماذا يقول؟ | المرحلة |
|---|---|---|
| نسبة الأنظمة التي لها قائمة مكونات SBOM محدثة | هل تعرف ما تستخدمه؟ | 1 |
| الوقت لمعرفة الأنظمة المتأثرة بثغرة حرجة جديدة | هل القائمة مفيدة فعلاً؟ | 1 |
| متوسط أيام الموافقة على مكون جديد | هل المكتب يبطئ الفرق؟ | 1 و2 |
| مشكلات الرخص التي اكتشفت قبل الإصدار لا بعده | هل المراجعة في المكان الصحيح؟ | 1 |
| عدد المساهمات المقبولة في مشاريع تعتمدون عليها | هل تساهمون فيما تستخدمون؟ | 2 |
| عدد المساهمين من خارج المؤسسة في مشاريعكم المنشورة | هل مشاريعكم حية؟ | 3 |
قائمة تحقق Checklist لأول سنة
- شخص مسؤول بالاسم، ومعه مستشار قانوني وشخص من الأمن.
- قائمة مكونات SBOM لأهم الأنظمة، وخطة لتغطية الباقي.
- سياسة في صفحتين أو ثلاث، معتمدة من الإدارة.
- قائمة رخص مقبولة، وأخرى تحتاج مراجعة، وثالثة ممنوعة.
- طريقة موافقة واحدة على المكونات الجديدة، بمدة رد معلنة.
- فحص آلي للرخص والثغرات في كل خط CI/CD.
- بند في عقود الموردين يطلب SBOM وإصلاح الثغرات.
- تدريب لكل فريق، وشخص مرجعي في كل فريق.
- تقييم ذاتي مقابل OpenChain ISO/IEC 5230 في نهاية السنة.
أخطاء شائعة Common Mistakes
- البدء بالمساهمة والنشر قبل معرفة ما تستخدمه: المرحلة الأولى أساس كل ما بعدها.
- سياسة طويلة لا يقرؤها أحد: صفحتان مقروءتان أفضل من أربعين صفحة في درج.
- مكتب يعمل رقيباً: الموافقة البطيئة تدفع الفرق إلى تجاوزه.
- الاعتماد على الذاكرة: قائمة المكونات والفحص يجب أن يكونا آليين، لا جدولاً يحدثه شخص بيده.
- نسيان الموردين: جزء كبير من المكونات المفتوحة في الجهات يأتي داخل أنظمة سلمها موردون.
- قائمة مكونات تصنع مرة واحدة: القائمة القديمة تعطيك ثقة كاذبة. اجعلها تتولد مع كل بناء.
- اتفاقيات CLA يوقعها كل موظف وحده: لا أحد يعرف بعد سنة ماذا وقعت المؤسسة. اجعل التوقيع عند شخص مفوض والسجل عند المكتب.
- منع الرخص القوية بالكامل: GPL مقبولة غالباً للأدوات الداخلية، والمنع الشامل يحرمك من أدوات ممتازة دون سبب.
الخلاصة
- مكتب المصادر المفتوحة OSPO فريق صغير يملك السياسة والرخص وقائمة المكونات والأمان والمساهمة والنشر.
- ابدأ من المرحلة الأولى في نموذج TODO Group: الامتثال وقائمة المكونات والتوعية.
- المراجع المعيارية: OpenChain ISO/IEC 5230 للرخص، وISO/IEC 18974 للأمان، وSPDX وCycloneDX لقائمة المكونات.
- في المملكة تطلب القواعد من الجهات الحكومية حصر البرمجيات ومواءمة اللوائح وتقييم المخاطر قبل النشر، وهي وظائف المكتب نفسها.
- المكتب الناجح يسرع الفرق ولا يوقفها.
وأقرب المقالات إلى هذا الموضوع:
 دليلكيف تقيم مشروعاً مفتوح المصدر Open Source قبل أن تعتمد عليه؟تسعة أبعاد وبطاقة تقييم بأوزان تقرر بها هل تعتمد على مشروع مفتوح المصدر، مطبقة على أرقام حقيقية لثلاثة مشاريع مشهورة.
 دليلقواعد البرمجيات الحكومية مفتوحة المصدر في المملكة: ماذا تعني للجهات والموردين؟قراءة في قرار مجلس الوزراء رقم 14 وقواعد تنظيم البرمجيات الحكومية الحرة ومفتوحة المصدر واستراتيجيتها: ترتيب جديد لقرار الشراء، وعقود تضمن تسليم الشفرة وحقوق إعادة استخدامها، وما يعنيه ذلك للجهات والموردين والمهندسين.
 دليلالمصادر المفتوحة للجهات الحكومية: المكاسب والمخاطردليل لقيادات تقنية المعلومات في الجهات الحكومية: ماذا تكسب الجهة من المصادر المفتوحة، وما مخاطرها، وكيف تبدأ بخطة تجريبية.
 دليللماذا تساهم الشركات الكبيرة في المصادر المفتوحة، ولماذا نغيب نحن عنها؟موظفو Intel وGoogle وRed Hat يكتبون جزءاً كبيراً من نواة Linux وKubernetes، ولذلك أسباب اقتصادية مكتوبة. أعرض الأدلة والأسباب وأرقام منطقتنا، ثم رأيي فيما يكلفنا غيابنا وما تستطيع شركتك أن تبدأ به هذا الربع.
 دليلSBOM مع Syft ثم توقيع ال Images مع Cosign قبل النشرخط إصدار يولد قائمة المكونات ويوقعها مع ال Image بمفتاح لا يخرج من OpenBao، وبوابة نشر تتحقق منهما، ثم سبع تجارب عليها منها توكن مسرب.
 دليلما هي البرمجيات مفتوحة المصدر؟ القصة وأشهر الرخصكيف بدأت البرمجيات الحرة والمفتوحة، وما الفرق بين الحر والمجاني، وكيف تعرف ما تسمح به رخصة أي مشروع قبل أن تبني عليه.
سجل التحديثات
- 2026-11-16: إضافة سير عمل قائمة المكونات ومقارنة Syft وORT وFOSSology، وقسم ملكية كود الموظفين، وخطة أول 90 يوماً لجهة حكومية.
- 2026-11-16: كتابة المقال، وقراءة نص القواعد والاستراتيجية من منصة البرمجيات الحكومية، ونموذج النضج في مستودع OSPOlogy، وصفحات OpenChain وSPDX وECMA-424 في 16 نوفمبر 2026.