كل يوم أحد الساعة العاشرة تجتمع الشركة الناشئة التي نتابعها في السلسلة اجتماعها الأسبوعي على Microsoft Teams، وكل يوم ثلاثاء يجتمع فريق المالية مع مكتب التدقيق على رابط Zoom يرسله المكتب. وعندما قررت الشركة أن تنقل محادثتها من Slack إلى سيرفرها، كما رأينا في مقالات Matrix وRocket.Chat وZulip، جاء السؤال الطبيعي التالي: وماذا عن الاجتماعات؟ فالمحادثة النصية تمر عبر سيرفر الشركة، ولكن النقاش الذي يحدث فيه القرار الحقيقي ما زال على سيرفرات شركة أخرى، ومعه الصوت والصورة وشاشات العرض التي فيها كشوف الحساب.
وفي مقال المصطلحات ذكرنا أن المكالمات نظام مختلف تماماً عن المحادثة، وأن الاجتماع الذي فيه أكثر من شخصين يحتاج غالباً سيرفراً اسمه SFU، وأن أشهر أداة اجتماعات مفتوحة المصدر هي Jitsi Meet. وفي هذا المقال شغلنا Jitsi Meet على Docker بالمستودع الرسمي، وعقدنا اجتماعاً حقيقياً بين ثلاثة متصفحات بكاميرا وميكروفون تجريبيين، وقسنا ما يستهلكه الاجتماع من المعالج والشبكة عندما يكون شخصين ثم ثلاثة، ثم أخطأنا عمداً في الإعداد الذي يخطئ فيه أغلب من يثبت Jitsi، لنرى كيف يبدو الاجتماع الذي «يعمل» ولا يرى فيه أحد أحداً.
المواضيع في السلسلة:
- مصطلحات المحادثة للمبتدئين.
- Matrix مع Element: محادثة مشفرة بين مؤسستين.
- Rocket.Chat: محادثة الفريق مع العملاء في أداة واحدة.
- Zulip: محادثة منظمة بالمواضيع للفرق الكبيرة.
- اجتماعات الفيديو مع Jitsi Meet (الموضوع الحالي).
- مقارنة Mattermost وRocket.Chat وZulip وMatrix على الحالة نفسها.
وسوف نناقش في هذا المقال ما يلي:
- مما يتكون Jitsi Meet، وما دور كل Container من الأربعة.
- طريقا الإشارات والوسائط، ولماذا ينجح الدخول إلى الاجتماع ويفشل الصوت والصورة أحياناً.
- التثبيت بـ docker-jitsi-meet، وشرح كل إعداد غيرناه.
- اجتماع حقيقي بين متصفحات بلا واجهة، والمشكلتان اللتان جعلتا الاجتماع الأول صامتاً.
- ما قسناه: شخصان نظير إلى نظير، ثم ثلاثة عبر الجسر، بالأرقام.
- ماذا لو أعلن الجسر عنواناً خاطئاً؟ وأين يأتي TURN.
- من يستطيع أن ينشئ اجتماعاً على سيرفرك، وحجم السيرفر لاجتماع الشركة الأسبوعي.
مما يتكون Jitsi Meet؟ Components
Jitsi Meet ليس برنامجاً واحداً، وإنما مجموعة مشاريع مفتوحة المصدر بترخيص Apache 2.0، تعمل معاً، ويوزعها المستودع الرسمي docker-jitsi-meet في أربع Containers، والإصدار الذي جربناه stable-11248-3 الصادر في 2 نوفمبر 2026. والصورة التالية تبين الأجزاء وما يمر بينها:
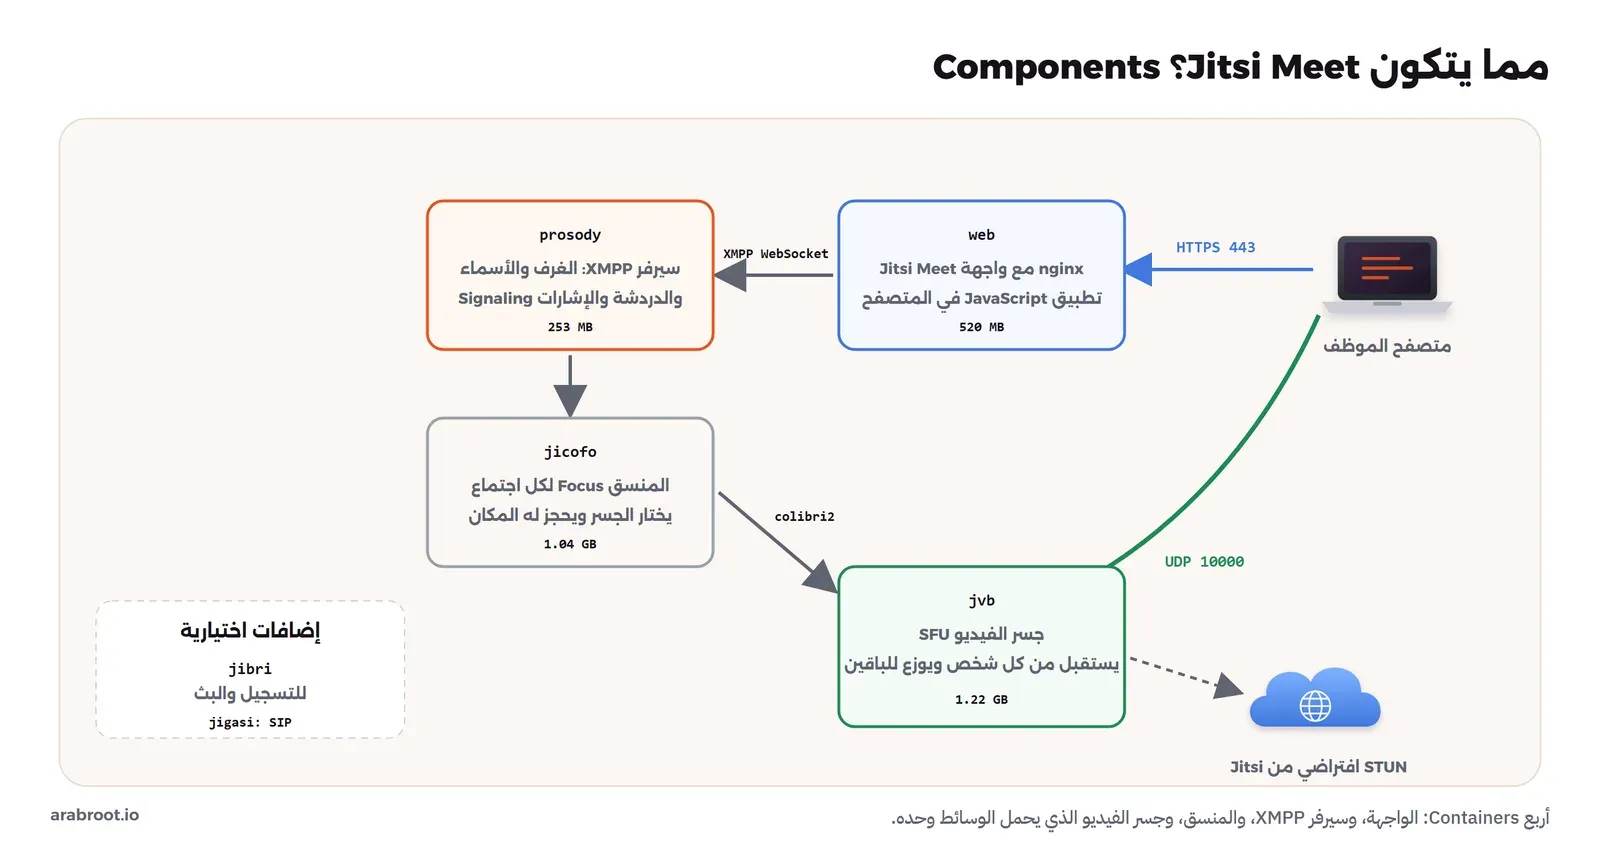
web: nginx يقدم تطبيق Jitsi Meet، وهو تطبيق JavaScript كبير يعمل في المتصفح، وكل الصوت والصورة يلتقطها المتصفح نفسه عبر WebRTC كما شرحنا في مقال WebRTC من الداخل.prosody: سيرفر XMPP، وهو البروتوكول نفسه الذي ذكرناه في تاريخ المحادثة في مقال المصطلحات، ويستخدمه Jitsi لغرف الاجتماعات والأسماء والدردشة داخل الاجتماع، والأهم لنقل الإشارات Signaling، أي الرسائل التي يتفق بها الطرفان على طريقة الاتصال.jicofo: المنسق Focus، وهو مشارك خفي في كل اجتماع، يختار جسراً للاجتماع، ويحجز عليه مكاناً لكل شخص، ويرسل لكل متصفح عرضاً فيه عناوين الجسر.jvb: جسر الفيديو Jitsi Videobridge، وهو الـ SFU الذي يستقبل الصوت والصورة من كل شخص مرة واحدة ويوزعها على الباقين، وهو الجزء الوحيد الذي يحمل الوسائط، والجزء الذي يحدد حجم السيرفر.
ولاحظ أحجام ال Images في الصورة، فمجموعها قرابة 3 غيغابايت، وأكبرها jicofo وjvb لأنهما برنامجان Java مع بيئتهما. وهناك جزءان اختياريان لم نشغلهما: Jibri للتسجيل والبث المباشر، وهو متصفح Chrome كامل يدخل الاجتماع ويسجل ما يراه، فيحتاج معالجاً قوياً لكل تسجيل، وJigasi للاتصال بالهاتف عبر SIP.
طريقان منفصلان: Signaling مع Media
أهم فكرة تحتاجها لتشغيل Jitsi وتشخيصه أن الاجتماع يمشي في طريقين لا علاقة لأحدهما بالآخر في الشبكة. والصورة التالية تفصلهما:
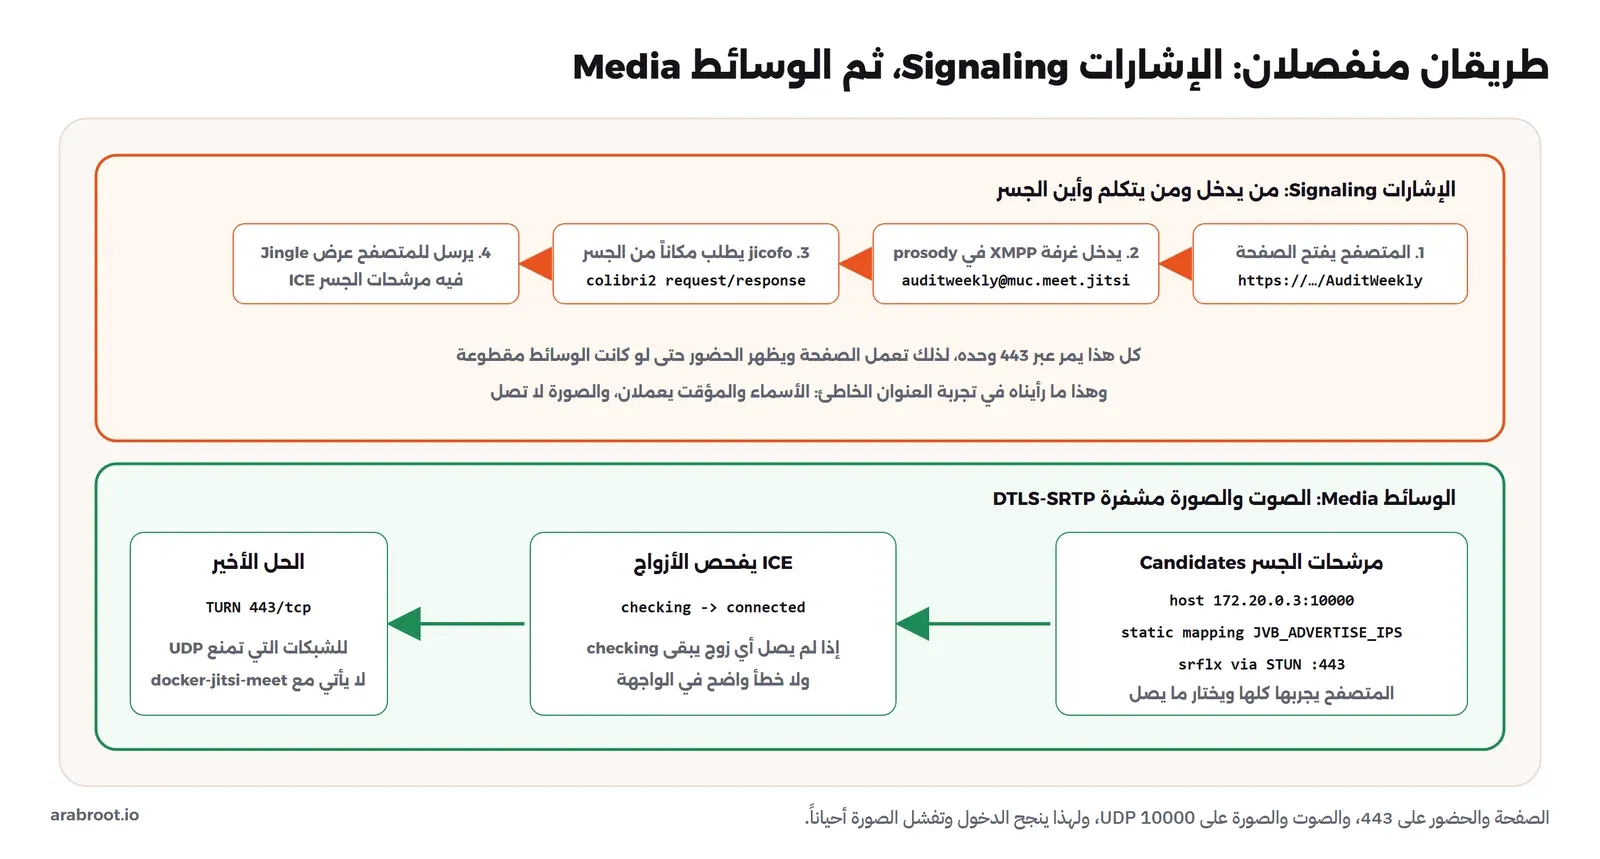
فالطريق الأول هو الإشارات، ويمر كله عبر HTTPS على المنفذ 443: الصفحة، وWebSocket إلى prosody، وأسماء الحاضرين، والدردشة، والمؤقت، ورسائل Jingle التي تحمل عروض الاتصال. والطريق الثاني هو الوسائط، ويمر عبر UDP إلى الجسر على المنفذ 10000، مشفراً بـ DTLS-SRTP، وقبل أن يبدأ يجب أن يجد المتصفح والجسر طريقاً بينهما بـ ICE، أي يجربا أزواجاً من العناوين حتى يصل أحدها، كما شرحنا بالتفصيل في مقال مكالمات WebRTC خلف NAT. وهذا الفصل هو سبب أشهر شكوى من سيرفرات Jitsi: «دخلنا الاجتماع ونرى الأسماء ولا نسمع أحداً»، لأن الطريق الأول يعمل والثاني لا، وسوف نصنع هذه الحالة بأيدينا بعد قليل.
وهناك استثناء مهم في Jitsi: عندما يكون في الاجتماع شخصان فقط، يحاول Jitsi أن يصل بينهما مباشرة دون الجسر، ويسمى ذلك وضع نظير إلى نظير P2P، وهو مفعل في الإعداد الذي يقدمه سيرفرنا للمتصفح config.p2p = { enabled: true, ... }. فإذا دخل شخص ثالث ينتقل الاجتماع كله إلى الجسر. وهذا يعني أن اختبار السيرفر بشخصين لا يختبر الجسر أصلاً، وهو خطأ شائع جداً كما سنرى بالأرقام.
ما تحتاجه قبل أن تبدأ Requirements
قبل الأوامر يجب أن تعرف ما يحتاجه سيرفر Jitsi حقيقي، لأن بعضه لا يحتاجه أي سيرفر آخر في السلسلة:
- سيرفر مخصص أو جهاز افتراضي بمعالجات مخصصة وليس مشتركة، لأن الجسر برنامج زمن حقيقي، وأي تأخر في المعالج يسمع كتقطع في الصوت، ويحذر دليل المتطلبات من المعالجات المشتركة والضعيفة صراحة.
- نطاق فرعي Subdomain مثل
meet.company.exampleيشير إلى العنوان العام للسيرفر، وشهادة TLS له، وفي ملف البيئة متغيرات جاهزة مثلENABLE_LETSENCRYPTوLETSENCRYPT_DOMAINوLETSENCRYPT_EMAILلتصدر الشهادة بنفسها، وفي الملف نفسه ملاحظة تستحق القراءة: إذا فعلت مكونات JaaS المستضافةENABLE_JAAS_COMPONENTSمع Let's Encrypt فإن حساباً في خدمة JaaS من 8x8 ينشأ تلقائياً بالبريد الذي وضعته فيLETSENCRYPT_EMAIL، والقيمة الافتراضية لهذا المتغير معطلة، فاتركها كذلك إذا كنت لا تريد أي خدمة خارجية. وتستطيع بدلاً من ذلك أن تضعه خلف Reverse Proxy كما في مقالات Caddy وTraefik. ولاحظ أن الـ Reverse Proxy يمرر الصفحة والإشارات فقط، أما UDP 10000 فيذهب إلى الجسر مباشرة ولا يمر بالـ Proxy أبداً. - عنوان عام ثابت للسيرفر، أو على الأقل معروف، لأنه القيمة التي تكتبها في
JVB_ADVERTISE_IPS، وإذا كان السيرفر خلف NAT فتحتاج تحويل المنفذ UDP 10000 إليه، كما شرحنا في مقال ما هو NAT. - سرعة رفع Upload كافية في مكان السيرفر، لأن الجسر يرسل أكثر مما يستقبل كما رأينا، فالسيرفر في مكتب الشركة على خط منزلي سرعة رفعه أقل من سرعة تحميله قد يكون هو المشكلة وليس Jitsi.
التثبيت بـ docker-jitsi-meet Installation
نزلنا من وسم الإصدار stable-11248-3 ثلاثة ملفات: docker-compose.yml وenv.example وgen-passwords.sh، ثم نسخنا ملف البيئة وولدنا كلمات المرور الداخلية التي تستخدمها الأجزاء لتتصل ببعضها:
cp env.example .env
sh gen-passwords.sh          # fills JICOFO_AUTH_PASSWORD, JVB_AUTH_PASSWORD and the other internal passwords
docker compose up -d
وغيرنا في .env المسار CONFIG إلى مجلد مؤقت، والمنافذ إلى 18000 و18443، والمنطقة الزمنية إلى Asia/Riyadh، ثم أضفنا في آخره:
# --- lab (wr-chat-): advertise the LAN address of the Docker host; 127.0.0.1 failed (Chrome does not use loopback candidates)
PUBLIC_URL=https://localhost:18443
JVB_ADVERTISE_IPS=192.168.68.51
JVB_PORT=10000
COMPOSE_PROJECT_NAME=wr-chat-jitsi
JVB_COLIBRI_PORT=18081
في الإعداد أعلاه لاحظ التالي:
PUBLIC_URLهو العنوان الذي يكتبه الموظف في المتصفح، ويبني منه Jitsi روابط الاجتماعات.JVB_ADVERTISE_IPSهو أهم سطر في الملف كله: العنوان الذي يقول الجسر للمتصفحات إنه يستقبل عليه الوسائط. ويصفه دليل Docker الرسمي بأنه عناوين جهاز Docker المضيف، ويحذر صراحة: إذا لم يضبط بشكل صحيح فإن الاجتماعات تنهار عندما يدخل أكثر من شخصين. وفي المختبر هو عنوان الجهاز في الشبكة المحلية، وفي الإنتاج هو العنوان العام للسيرفر.COMPOSE_PROJECT_NAME=wr-chat-jitsiيجعل أسماء Containers مثلwr-chat-jitsi-jvb-1، دون أن نغير الملف الرسمي.JVB_COLIBRI_PORT=18081: الملف الرسمي ينشر واجهة الجسر الداخلية على127.0.0.1:8080، وهذا المنفذ مستخدم في أجهزة كثيرة، فنقلناه.
وبعد docker compose up -d ردت الصفحة بعد 7 ثوان فقط، فـ Jitsi أسرع الأدوات في السلسلة تشغيلاً، لأنه لا يحتاج قاعدة بيانات ولا ترحيلات، فالاجتماعات لا تحفظ في أي مكان، وكل اجتماع يوجد ما دام فيه أحد. وفي سجل الجسر ثلاثة أسطر يجب أن تقرأها بعد كل تشغيل، لأنها تقول ما الذي سوف يعلنه للمتصفحات:
MappingCandidateHarvesters.initialize: Adding a static mapping: StaticMapping(localAddress=172.20.0.3, publicAddress=..., localPort=null, publicPort=null, name=ip-0)
SinglePortUdpHarvester.<init>: Initialized SinglePortUdpHarvester with address 172.20.0.3:10000/udp
StunMappingCandidateHarvester.discover: Discovered public address x.x.x.x:yyyyy/udp from STUN server 193.122.0.59:443/udp
في المخرج أعلاه لاحظ التالي:
- الجسر يستمع على عنوانه داخل شبكة Docker
172.20.0.3:10000، وهذا عنوان لا يصل إليه أحد من خارج الجهاز. - السطر الأول هو
JVB_ADVERTISE_IPS: ربط ثابت بين العنوان الداخلي والعنوان الذي يعلنه، ويظهر في السجل بالقيمة التي كتبتها. - السطر الثالث مفاجأة لمن لم يقرأ الإعدادات الافتراضية: الجسر سأل سيرفر STUN خارجياً ليعرف العنوان العام لشبكتنا، ووجدنا في قالب الإعداد داخل Image أن القيمة الافتراضية لـ
JVB_STUN_SERVERSهيmeet-jit-si-turnrelay.jitsi.net:443، أي سيرفر يملكه مشروع Jitsi. وقد أخفينا العنوان العام الذي ظهر في السجل. وهذا ليس خطيراً، لأن STUN لا يحمل وسائط، ولكنه يعني أن سيرفرك يخبر جهة خارجية بعنوانه عند كل تشغيل، فإذا كانت سياسة الشركة تمنع ذلك فاستخدم سيرفر STUN خاصاً بك، أوJVB_DISABLE_STUN=trueمع عنوان ثابت فيJVB_ADVERTISE_IPSكما يذكر الدليل.
اجتماع حقيقي بين متصفحات Lab
حتى نعقد اجتماعاً حقيقياً دون كاميرات وأشخاص، شغلنا Chrome بلا واجهة Headless مع خيارين يجعلانه يرى كاميرا وميكروفوناً تجريبيين: --use-fake-device-for-media-stream و--use-fake-ui-for-media-stream. والكاميرا التجريبية في Chrome ترسم دائرة خضراء تدور مع عداد للإطارات، والميكروفون يرسل نغمة، وهما يمران في WebRTC كأي كاميرا حقيقية، فيضغطهما المتصفح ويرسلهما ويستقبلهما. ثم كتبنا سكربتاً بلغة Node يفتح ثلاثة متصفحات منفصلة بأسماء Sara وOmar وHuda، ويدخلها الغرفة AuditWeekly، ويقرأ من كل متصفح حالة الاجتماع، ومن متصفح Sara إحصاءات WebRTC عبر getStats() على مدى 20 ثانية، ومن الجسر مقاييسه على الواجهة /metrics، ومن Docker استهلاك كل Container. وهذا جزء القياس من السكربت:
const rtc = (b) => b.evaluate(`(async () => {
  const pc = window.APP.conference._room.getActivePeerConnection().peerconnection;
  const r = await pc.getStats(); let o = { sent: 0, recv: 0 }, pair, local, remote, res = '';
  r.forEach(x => { if (x.type === 'transport' && x.selectedCandidatePairId) pair = r.get(x.selectedCandidatePairId);
    if (x.type === 'outbound-rtp' && x.kind === 'video' && x.frameWidth) res = x.frameWidth + 'x' + x.frameHeight + '@' + Math.round(x.framesPerSecond || 0);
    if (x.type === 'outbound-rtp') o.sent += x.bytesSent; if (x.type === 'inbound-rtp') o.recv += x.bytesReceived; });
  if (pair) { local = r.get(pair.localCandidateId); remote = r.get(pair.remoteCandidateId); }
  return { t: Date.now(), ...o, res, path: local ? local.candidateType + ' ' + local.protocol + ' -> ' + remote.candidateType + ' ' + remote.address + ':' + remote.port : '?' };
})()`);
const rate = async (b, ms = 20000) => { const a = await rtc(b); await sleep(ms); const z = await rtc(b);
  const s = (z.t - a.t) / 1000; return { up_kbps: Math.round((z.sent - a.sent) * 8 / s / 1000), down_kbps: Math.round((z.recv - a.recv) * 8 / s / 1000), video: z.res, path: z.path }; };
والفكرة في الدالة rate أنها تأخذ عدد البايتات المرسلة والمستقبلة مرتين بينهما 20 ثانية، فالفرق مقسوماً على الزمن هو معدل الإرسال الفعلي، وتقرأ معه الدقة الفعلية للصورة المرسلة، وزوج العناوين الذي اختاره ICE، أي من أين إلى أين تمشي الوسائط فعلاً.
الاجتماع الأول كان صامتاً Problems
في المحاولة الأولى أردنا أن نتجاوز صفحة ما قبل الدخول Pre-join بالإعداد config.prejoinConfig.enabled=false في رابط الاجتماع، وهي طريقة منتشرة في أمثلة الاختبار، فدخل الثلاثة الاجتماع، ورأى كل منهم الآخرين، ولكن كل المربعات كانت دوائر بالحروف الأولى، وكل الميكروفونات مقفلة، وأرقام getStats صفراً: "up_kbps":0,"down_kbps":0,"video":"". وعندما سألنا الاجتماع عن مسارات الصوت والصورة المحلية Local Tracks وجدنا القائمة فارغة:
{"tracks":[],"text":"Audit Weekly\n00:11\nPerformance settings\nT\nVideo thumbnails\nTest\nT\nToolbar\n1"}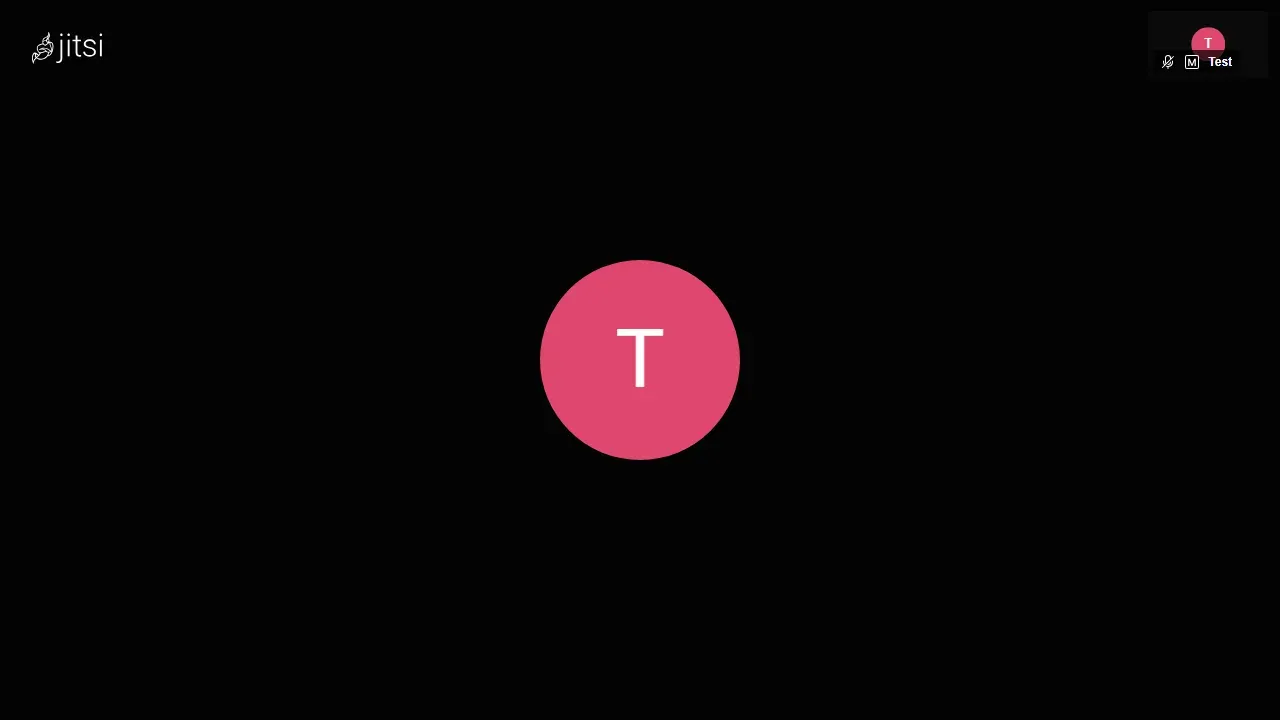
فجربنا الكاميرا التجريبية وحدها في الصفحة نفسها بـ getUserMedia، فأعطت audio:Fake Default Audio Input, video:fake_device_0، أي أن المتصفح سليم، وأن Jitsi في هذا الإصدار هو الذي لم يطلب الأجهزة عندما تجاوزنا صفحة ما قبل الدخول. وعندما تركنا الصفحة تظهر وضغطنا «Join meeting» كما يفعل الموظف، ظهرت الكاميرا مع الرسالة «Your devices are working properly»، وأصبحت المسارات audio:live وvideo:live:
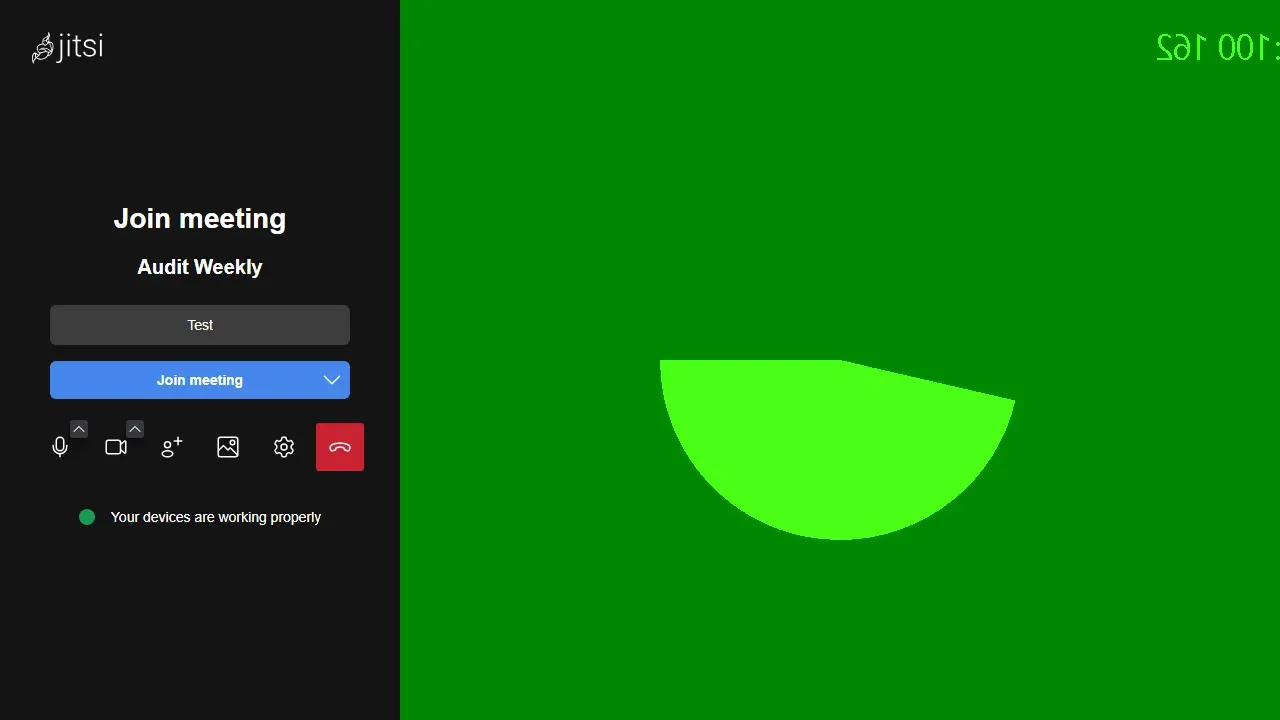
والدرس لمن يكتب اختبارات آلية لـ Jitsi أن يمر بالصفحة كما يمر المستخدم، والدرس للمدير أن هذه الصفحة ليست زينة، فهي التي تختبر الأجهزة قبل الاجتماع، فلا تعطلها للموظفين. والمشكلة الثانية كانت أكبر، فقد جعلنا أولاً JVB_ADVERTISE_IPS=127.0.0.1 لأن المتصفحات على الجهاز نفسه، فعمل الاجتماع بشخصين، وعندما دخل الثالث بقيت حالة ICE عند المتصفحات checking، وفي سجل الجسر:
     13 ICE state changed from Running to Terminated
     16 ICE state changed from Waiting to Running
أي أن الجسر بدأ فحص الاتصال 16 مرة، ولم يصل مرة واحدة إلى الحالة Completed، وانتهت كلها بـ Terminated. والسبب أن Chrome لا يستخدم عناوين Loopback في ICE، فمرشحاته المحلية هي عناوين بطاقات الشبكة، ولا يستطيع أن يرسل من عنوان الشبكة المحلية إلى 127.0.0.1، فلم يصل أي زوج. ولماذا عمل الاجتماع بشخصين؟ لأنهما كانا في وضع P2P، يتصلان ببعضهما مباشرة على الجهاز نفسه دون الجسر. وعندما جعلنا العنوان عنوان الجهاز في الشبكة المحلية، الذي يصل إليه المتصفح فعلاً، اتصل الثلاثة بالجسر.
ما قسناه: P2P مقابل الجسر Results
بعد الإصلاحين شغلنا السكربت كاملاً، وهذا مخرجه:
== idle before the meeting
wr-chat-jitsi-jvb-1 1.98% 393.1MiB / 31.29GiB 911kB / 902kB
jvb metrics {"conferences":0,"local_endpoints":0,"incoming_bitrate":0,"outgoing_bitrate":0}
participant 1 {"tracks":"audio+video","p2p":true,"members":2,"ice":"connected"}
participant 2 {"tracks":"audio+video","p2p":true,"members":2,"ice":"connected"}
sara rtc (two) {"up_kbps":732,"down_kbps":685,"video":"1280x720@20","path":"host udp -> host 172.26.144.1:61377"}
== two participants
wr-chat-jitsi-jvb-1 2.67% 403MiB / 31.29GiB 1.42MB / 1.33MB
jvb metrics {"conferences":1,"local_endpoints":2,"incoming_bitrate":1504,"outgoing_bitrate":384}
jvb cpu samples % 2.7 1.98 2.32 2.67 2.39 2.67
participant 1 {"tracks":"audio+video","p2p":false,"members":3,"ice":"connected"}
participant 2 {"tracks":"audio+video","p2p":false,"members":3,"ice":"connected"}
participant 3 {"tracks":"audio+video","p2p":false,"members":3,"ice":"connected"}
sara rtc (three) {"up_kbps":327,"down_kbps":443,"video":"640x360@20","path":"prflx udp -> srflx 192.168.68.51:10000"}
== three participants
wr-chat-jitsi-jvb-1 29.46% 422.3MiB / 31.29GiB 12.9MB / 17MB
jvb metrics {"conferences":1,"local_endpoints":3,"incoming_bitrate":1056824,"outgoing_bitrate":1424528}
jvb cpu samples % 26.81 22.51 19.18 19.66 24.77 29.46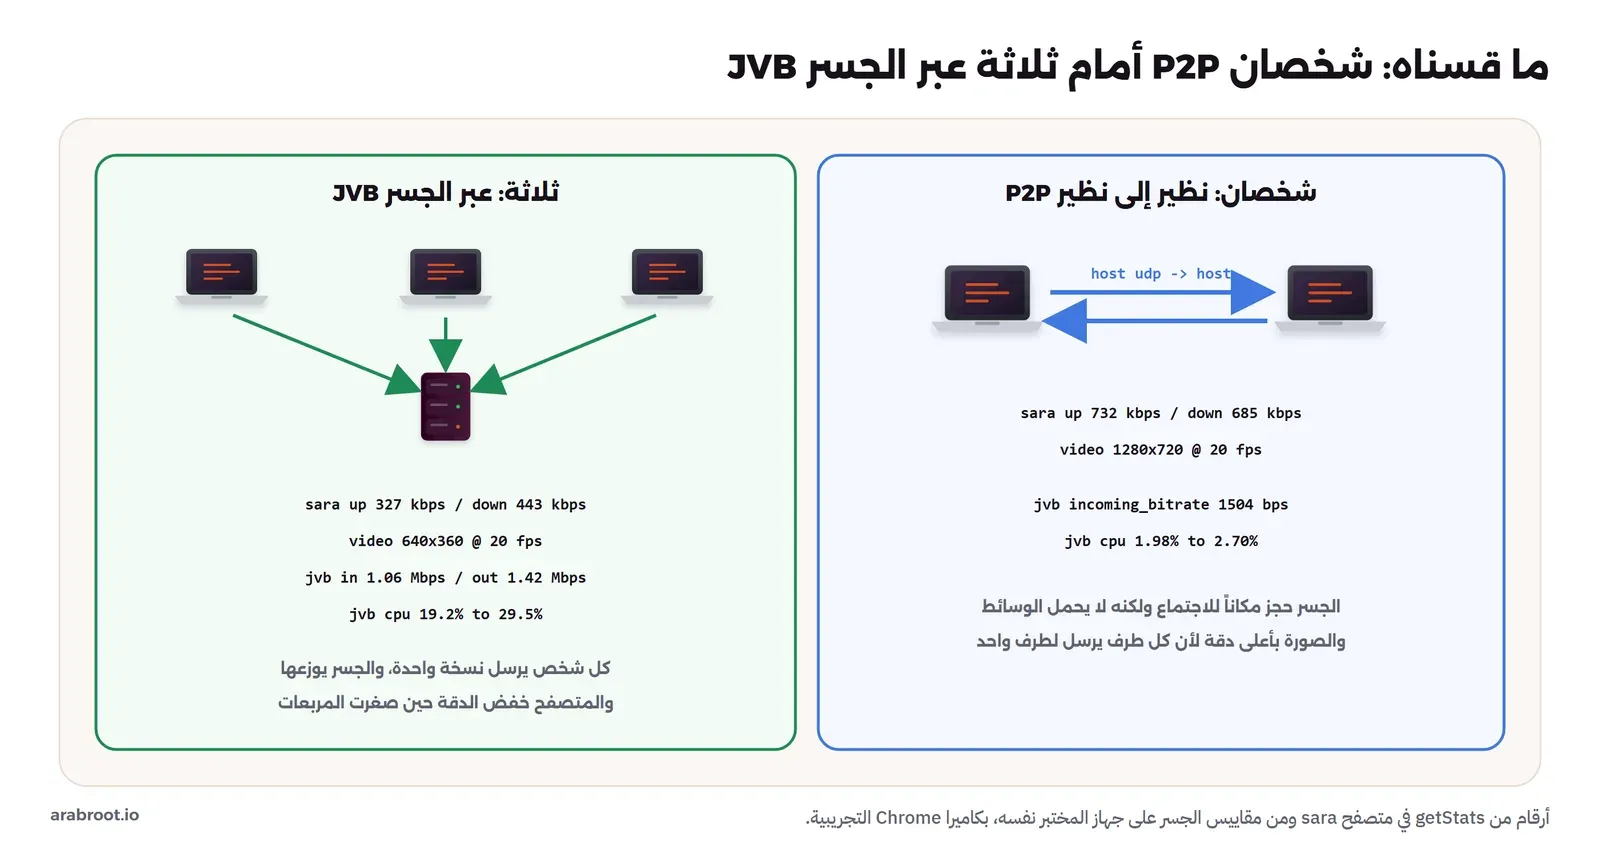
وفي المخرج أعلاه لاحظ التالي:
- بشخصين كان الاجتماع
"p2p":true، ومسار الوسائطhost udp -> host، أي من بطاقة شبكة إلى بطاقة شبكة مباشرة، وأرسلت Sara 732 كيلوبت في الثانية بصورة1280x720. والجسر في هذه الحالة حجز مكاناً للاجتماعlocal_endpoints: 2، ولكن معدل ما يستقبله 1504 بت في الثانية فقط، أي رسائل حفظ الاتصال، ومعالجه بين 2 و3 بالمئة كما كان قبل الاجتماع. فإذا اختبرت سيرفرك الجديد بمكالمة بينك وبين زميلك، فأنت لم تختبر الجسر. - بثلاثة انتقل الاجتماع كله إلى الجسر
"p2p":false، ومسار Sara أصبحprflx udp -> srflx 192.168.68.51:10000، أي إلى العنوان الذي أعلناه فيJVB_ADVERTISE_IPSعلى المنفذ 10000. والنوعprflxللمرشح المحلي يعني أن الجسر اكتشف عنوان المتصفح من الحزم التي وصلته وليس من القائمة، وهذا يحدث عادة عندما يمر المتصفح عبر NAT، وهنا عبر شبكة Docker Desktop. - وانخفضت صورة Sara إلى
640x360وإرسالها إلى 327 كيلوبت، لأن مربعها في شاشة كل واحد من الآخرين أصبح أصغر، فطلب الجسر دقة أقل، وهذا هو التكيف الذي يجعل الاجتماع الكبير ممكناً. والجسر يستقبل 1.06 ميغابت ويرسل 1.42 ميغابت في الثانية، والفرق لأن كل صورة تخرج إلى شخصين. - ومعالج الجسر ارتفع إلى ما بين 19 و29.5 بالمئة من نواة واحدة، أي قرابة عشرة أضعاف حالة الشخصين، والذاكرة من 393 إلى 422 ميغابايت، وعداد الشبكة في Docker وصل إلى 12.9 ميغابايت مستقبلة و17 مرسلة خلال دقيقة تقريباً.
والصورة التالية هي شاشة Sara في الاجتماع الثلاثي، وكل مربع فيه الكاميرا التجريبية لصاحبه، تصله عبر الجسر:
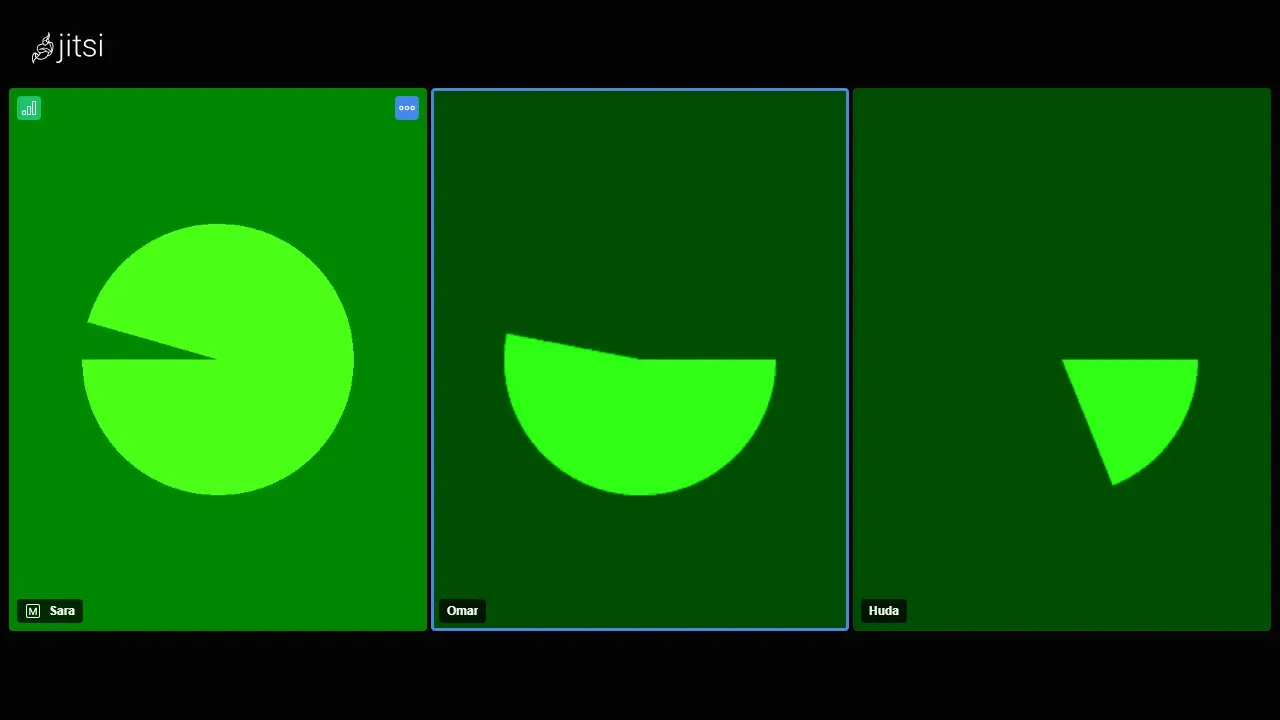
ولا تأخذ هذه الأرقام كحجم لسيرفر حقيقي، فالكاميرا التجريبية صورة بسيطة يسهل ضغطها، والكاميرا الحقيقية بوجه وخلفية تحتاج أكثر، والمتصفحات الثلاثة والجسر على جهاز واحد. ولكن الأرقام تقول بوضوح شيئين: معالج الجسر ينمو مع عدد من يرسلون ومن يستقبلون وليس مع عدد الاجتماعات، والدقة التي يختارها Jitsi تتغير مع حجم الشاشة، فلا تحسب الشبكة على أساس أن كل شخص يرسل 720p دائماً.
ماذا لو أعلن الجسر عنواناً خاطئاً؟ What If
أشهر خطأ في تثبيت Jitsi على سيرفر خلف NAT أن يعلن الجسر عنواناً لا يصل إليه المستخدمون، مثل العنوان الداخلي، أو عنوان IP قديم بعد نقل السيرفر. فجعلنا JVB_ADVERTISE_IPS=198.51.100.7، وهو عنوان مخصص للتوثيق لا يصل إليه أحد، وأعدنا تشغيل الجسر، وأدخلنا الثلاثة:
after 30s:
  participant 1 {"p2p":false,"members":3,"jvb_ice":"checking","text":"Audit Weekly\n01:06\n3\nVideo thumbnail \nSara\nConnection Info\nOmar\nO\nHuda\nH\nToolbar\n3"}
  participant 2 {"p2p":false,"members":3,"jvb_ice":"checking","text":"Audit Weekly\n01:06\n3\nVideo thumbnail \nOmar\nConnection Info\nSara\nS\nHuda\nH\nToolbar\n3"}
  participant 3 {"p2p":false,"members":3,"jvb_ice":"checking","text":"Audit Weekly\n01:06\n3\nVideo thumbnail \nHuda\nConnection Info\nSara\nS\nOmar\nO\nToolbar\n3"}
      5 ICE state changed from Running to Terminated
      8 ICE state changed from Waiting to Running
      3 ICE state changed from Waiting to Terminated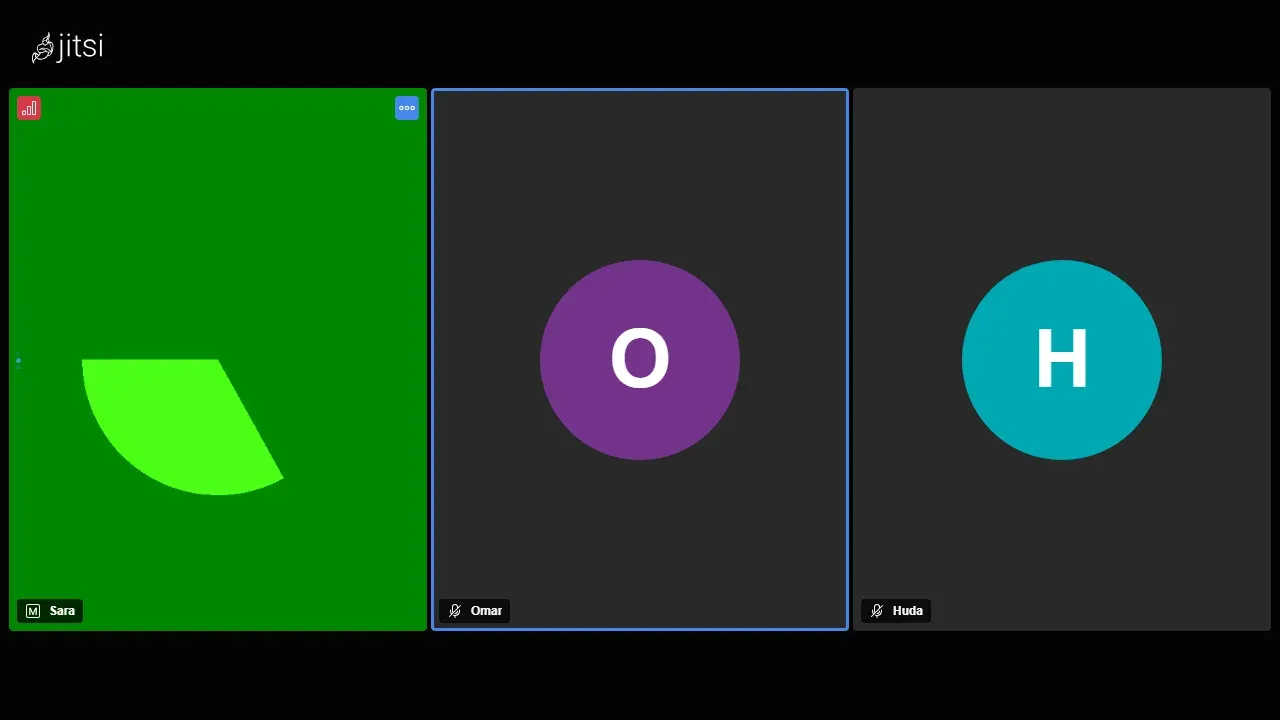
وهذه بالضبط الحالة التي يشتكي منها الموظفون: المؤقت يعد 01:06، والأسماء الثلاثة ظاهرة، والدردشة تعمل لأنها على XMPP، ولكن ICE عالق في checking بعد 30 ثانية، وكل شخص يرى كاميرته فقط ويرى الآخرين دوائر بالحروف، ومؤشر الاتصال في مربعه أحمر، ولا تظهر رسالة خطأ واضحة تقول ما المشكلة. والصورة التالية تجمع التجارب الثلاث لهذا الإعداد:
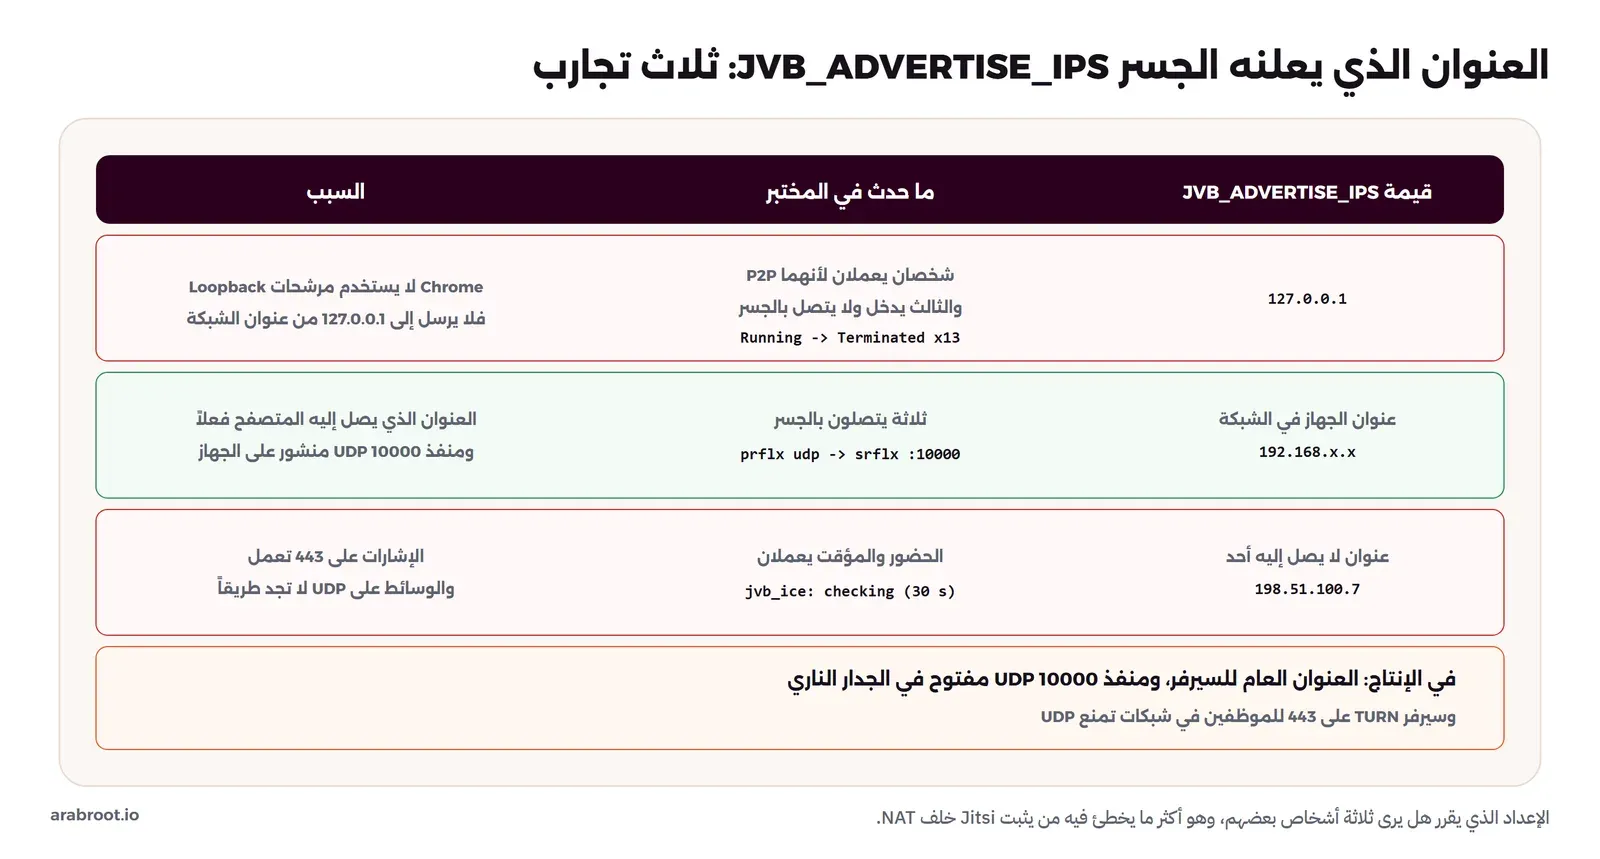
فكيف تشخص ذلك في سيرفر حقيقي؟ ثلاث خطوات بالترتيب. الأولى أن تختبر بثلاثة أشخاص دائماً، لا باثنين. والثانية أن تفتح في المتصفح صفحة chrome://webrtc-internals أثناء الاجتماع، وتنظر في المرشحات البعيدة Remote Candidates التي أعلنها الجسر، فإذا لم يكن بينها العنوان العام الصحيح فالمشكلة في JVB_ADVERTISE_IPS. والثالثة أن تقرأ سجل الجسر بحثاً عن ICE state changed، فإذا رأيت Running to Terminated دون Completed فالجسر لم يستقبل أي فحص من المتصفح، والمشكلة في العنوان أو في الجدار الناري الذي يمنع UDP 10000.
ومتى تحتاج TURN؟ TURN
حتى مع عنوان صحيح ومنفذ مفتوح، هناك شبكات تمنع UDP كله، مثل بعض شبكات الشركات والفنادق، ولا تسمح إلا بـ TCP على 443. وفي هذه الشبكات لا يصل المتصفح إلى الجسر إطلاقاً، والحل الوحيد سيرفر TURN يستقبل الوسائط على TCP 443 ويمررها، كما شرحنا في مقال متى تحتاج TURN فعلاً. ولاحظ أن docker-jitsi-meet لا يأتي بسيرفر TURN، وإنما يربطك بسيرفر خارجي عبر TURN_HOST وTURN_PORT وTURN_TRANSPORT وTURN_CREDENTIALS كما في دليل TURN الرسمي، فتحتاج أن تشغل coturn بنفسك. وفي حالة شركتنا، الموظفون في المكتب وفي البيوت لن يحتاجوه غالباً، ولكن مدير المالية الذي ينضم إلى اجتماع مكتب التدقيق من شبكة فندق في سفر عمل قد يحتاجه، فيبقى TURN هو الاحتياط الذي لا تشعر بأهميته حتى يوم يفشل فيه اجتماع مهم.
كيف يختار Jitsi الجسر ويتوسع؟ Scaling
في سيرفرنا جسر واحد، ولكن التصميم يسمح بأكثر من ذلك، وسجل jicofo عند التشغيل يبين الفكرة:
Jicofo 2026-11-05 22:51:07.364 INFO: [1] BridgeSelector.<init>#56: Using org.jitsi.jicofo.bridge.SingleBridgeSelectionStrategy
Jicofo 2026-11-05 22:51:07.438 INFO: [1] [type=bridge brewery=jvbbrewery] BaseBrewery.<init>#107: Initialized with [email protected]
Jicofo 2026-11-05 22:51:08.753 INFO: [46] [type=bridge brewery=jvbbrewery] BaseBrewery.start#199: Joined the room.
في المخرج أعلاه لاحظ التالي:
- الجسور لا تسجل في ملف إعداد، وإنما تدخل غرفة XMPP داخلية اسمها
[email protected]، وjicofo يدخل الغرفة نفسها ويرى كل جسر فيها مع حالته وضغطه، فإضافة جسر جديد تعني تشغيل Container آخر منjvbيتصل بـ prosody نفسه، دون أن تغير شيئاً في jicofo. - الاستراتيجية
SingleBridgeSelectionStrategyتعني أن كل اجتماع يوضع على جسر واحد، وjicofo يختار للاجتماع الجديد الجسر الأقل ضغطاً، فإذا كان عندك عشرة اجتماعات صغيرة في الوقت نفسه توزعت على الجسور. - أما الاجتماع الواحد الكبير الذي لا يتسع له جسر واحد، فيحتاج أن يمتد على أكثر من جسر، ويسمى ذلك Octo، ويظهر في إعدادات Compose كمتغير
ENABLE_OCTO، ورأينا في مقاييس الجسر عدادات تبدأ بـjitsi_jvb_relay_وهي التي تقيس ما يمر بين الجسور.
وفي حالة شركتنا جسر واحد على سيرفر بأربع أنوية يكفي الاجتماع الأسبوعي واجتماعات الفرق الصغيرة، ولكن الفكرة مهمة لسببين. الأول أن الجسر هو الجزء الذي يحتاج المعالج والشبكة، والأجزاء الثلاثة الأخرى خفيفة كما رأينا: الواجهة 19 ميغابايت ذاكرة، وprosody 36، وjicofo 210، والجسر 191 وهو ساكن. فإذا احتجت أن تكبر، فأنت تضيف جسوراً ولا تكبر السيرفر كله. والثاني أن prosody لا يستخدم إلا نواة واحدة كما يذكر دليل المتطلبات، فإذا كبرت إلى مئات المستخدمين في الوقت نفسه فهو الذي يصبح عنق الزجاجة قبل الجسر.
من يستطيع أن ينشئ اجتماعاً على سيرفرك؟ Security
السيرفر الذي شغلناه يسمح لأي شخص يصل إلى الصفحة أن ينشئ أي غرفة ويدخلها، لأن الإعداد الافتراضي في docker-jitsi-meet دون مصادقة. وهذا مقبول في مختبر، ولكنه في الإنتاج يعني أن سيرفرك وجسره ونطاقك متاحة لأي شخص على الإنترنت يريد اجتماعاً مجانياً، أو يريد أن يستخدم اسم شركتك في رابط احتيال.
والخيارات في docker-jitsi-meet كما يذكر الدليل: ENABLE_AUTH=1 مع AUTH_TYPE بقيمة internal، حيث تنشئ المستخدمين بالأمر prosodyctl داخل Container الخاص بـ prosody، أو ldap لمن عنده دليل مستخدمين، أو jwt حيث ينشئ نظام آخر رمزاً موقعاً يسمح بالدخول، وهذا هو الطريق الذي يستخدمه من يربط Jitsi بمزود هوية مثل Keycloak عبر خدمة وسيطة. ومع ENABLE_GUESTS=1 يستطيع الضيف أن يدخل اجتماعاً موجوداً بعد أن يبدأه موظف له حساب، وهذا هو الإعداد المناسب لاجتماع مكتب التدقيق: موظف الشركة يبدأ الاجتماع، والمدقق يدخل بالرابط دون حساب. وأضف إلى ذلك غرفة الانتظار Lobby وكلمة مرور الغرفة للاجتماعات الحساسة، ولاحظ أن الوسائط بين المتصفح والجسر مشفرة بـ DTLS-SRTP، ولكن الجسر نفسه يفك التشفير ليوزع الصورة، أي أن من يدير السيرفر يستطيع نظرياً أن يرى الاجتماع، وهو الفرق نفسه بين التشفير أثناء النقل والتشفير من طرف إلى طرف الذي شرحناه في مقال المصطلحات.
حجم السيرفر لاجتماع الشركة الأسبوعي Sizing
اجتماع الأحد يجمع 45 شخصاً، فكم يحتاج من الجسر؟ يذكر دليل المتطلبات أن صورة 720p تحتاج قرابة 2500 كيلوبت في الثانية، وأن سيرفراً بـ 100 ميغابت لا يتحمل 20 شخصاً يرسلون 4K، وأن السيرفر الأساسي يعمل على 4 أنوية مخصصة، وأن prosody لا يستخدم إلا نواة واحدة، وأن 8 غيغابايت ذاكرة هي الاقتراح العام مع 4 للاجتماعات الصغيرة. ولكن الرقم الذي يغير الحساب هو ما رأيناه في التجربة: عندما صار في الشاشة ثلاثة مربعات نزلت الصورة المرسلة من 720p إلى 360p، والإرسال من 732 إلى 327 كيلوبت. ففي اجتماع بـ 45 شخصاً لن تظهر 45 صورة بدقة عالية لكل شخص، وإنما يرسل Jitsi الصور بدقات مختلفة Simulcast، ويختار الجسر لكل شخص ما يناسب حجم المربعات عنده، ولا يرسل صور كل الحاضرين، وإنما آخر من تكلموا، وهذه الآلية تسمى Last N.
وفي الاجتماع الأسبوعي غالباً يتكلم شخص أو شخصان ويعرض أحدهم شاشته، والباقون صامتون وكاميراتهم مغلقة أو صغيرة. فالحساب العملي لشركتنا: سيرفر بأربع أنوية مخصصة و8 غيغابايت ذاكرة، ورابط شبكة 1 غيغابت كما يقترح الدليل للسيرفر الصغير، ثم اختبار حقيقي قبل الاعتماد عليه: اجتماع تجريبي بعشرين موظفاً بكاميراتهم في يوم عادي، مع مراقبة jitsi_jvb_incoming_bitrate وjitsi_jvb_outgoing_bitrate ومعالج الجسر كما فعلنا في المختبر. وقد يتساءل البعض: لماذا لا نحسب من أرقام المختبر مباشرة؟ والإجابة أن الكاميرا التجريبية دائرة على خلفية خضراء، يضغطها المتصفح أفضل بكثير من وجه إنسان في غرفة، وأن المتصفحات والجسر كانت على جهاز واحد دون شبكة حقيقية بينها، فأرقامنا تصلح لفهم السلوك، ولا تصلح لحجم السيرفر.
اجتماع مكتب التدقيق خطوة بخطوة Walkthrough
لنضع كل ما سبق في الاجتماع الذي يهم الشركة أكثر من غيره: اجتماع الثلاثاء مع مكتب التدقيق، الذي يعرض فيه فريق المالية كشوف الحساب على الشاشة. والترتيب الذي نقترحه:
- المصادقة مفعلة على السيرفر
ENABLE_AUTH=1مع الضيوفENABLE_GUESTS=1، فلا يستطيع أحد أن ينشئ الغرفة إلا موظف له حساب، والمدققون يدخلون كضيوف بعد أن يبدأها الموظف. - اسم الغرفة غير قابل للتخمين، مثل
audit-q4-7f3kوليسaudit، لأن اسم الغرفة في Jitsi هو العنوان، وأي شخص يعرف العنوان يستطيع أن يحاول الدخول. - غرفة الانتظار Lobby مفعلة للاجتماع، والمتغير
ENABLE_LOBBYموجود في Compose، فيطلب المدقق الدخول ويقبله مدير الاجتماع باسمه، ولا يدخل أحد بالرابط وحده. - كلمة مرور للغرفة ترسل للمكتب في رسالة منفصلة عن الرابط، فإذا وصل الرابط إلى شخص آخر بالخطأ لم يكفه.
- عرض الشاشة لنافذة التطبيق فقط وليس للشاشة كلها، حتى لا تظهر إشعارات المحادثة أو نوافذ أخرى أثناء العرض، وهذه عادة يجب أن يتعلمها الفريق أكثر من كونها إعداداً.
- التسجيل، إذا احتاجته الشركة، يكون بموافقة الطرفين المكتوبة، ويحتاج Jibri أو التسجيل المحلي في متصفح من يسجل، والإعداد
config.localRecordingموجود في ملف الإعداد الذي يقدمه سيرفرنا.
وقد يتساءل البعض: لماذا كل هذا إذا كانت الوسائط مشفرة أصلاً؟ والإجابة أن التشفير بين المتصفح والجسر يحمي الطريق، ولا يحمي من شخص دخل الغرفة لأنه عرف الرابط، والخطر في الاجتماعات يأتي غالباً من هذا الباب وليس من فك التشفير، ولهذا أغلقت Jitsi نفسها إنشاء الغرف على سيرفرها العام كما رأينا.
التشفير من طرف إلى طرف في Jitsi E2EE
ذكرنا أن الجسر يفك تشفير الوسائط ليوزعها، فهل يمكن أن نخفي الاجتماع عن الجسر نفسه كما فعلنا مع الرسائل في Matrix؟ وفي 12 أبريل 2020 نشر فريق Jitsi مقالاً عن التشفير من طرف إلى طرف يشرح الفكرة: طبقة تشفير ثانية فوق DTLS-SRTP، يشفر فيها المتصفح كل إطار صوت أو صورة بعد ضغطه وقبل إرساله، عبر واجهة في Chrome اسمها Insertable Streams، فيمرر الجسر بيانات لا يستطيع أن يقرأها، ويحتاج كل حاضر المفتاح ليرى الصورة. وذكر المقال وقتها أن ذلك يشمل الصوت والصورة وعرض الشاشة فقط، وليس الدردشة ولا الاستطلاعات، وأنه يحتاج متصفحاً مبنياً على Chromium، وأن إدارة المفاتيح لم تكتمل بعد. وهذه معلومات من 2020، والميزة تطورت بعدها، فتحقق منها في إصدارك قبل أن تعتمد عليها، ولكن الفكرة العامة لم تتغير: إذا شفرت الإطارات من طرف إلى طرف فإن الجسر لا يستطيع أن يقرأها، وبالتالي تتعطل الميزات التي تحتاج أن يرى السيرفر الوسائط، مثل التسجيل على السيرفر والترجمة الآلية، وهو الثمن نفسه الذي رأيناه في محادثة Matrix المشفرة، حيث لا يستطيع السيرفر أن يبحث في الرسائل.
مراقبة الجسر Monitoring
في تجربتنا قرأنا مقاييس الجسر من http://localhost:8080/metrics داخل Container، وهي بصيغة Prometheus جاهزة، فتستطيع أن تجعل Prometheus يقرؤها كل 15 ثانية، وقد شرحنا ذلك في مقالات المراقبة في الموقع. والمقاييس التي استخدمناها هي نفسها التي يجب أن تراقبها في الإنتاج:
jitsi_jvb_conferencesوjitsi_jvb_local_endpoints: عدد الاجتماعات والمشاركين على الجسر الآن، وهما أول ما تنظر إليه عندما يشتكي أحد.jitsi_jvb_incoming_bitrateوjitsi_jvb_outgoing_bitrate: ما يدخل الجسر وما يخرج منه بالبت في الثانية، وقارنهما بسعة الشبكة. وفي تجربتنا كان الخارج أكبر من الداخل، 1.42 أمام 1.06 ميغابت، وهذا طبيعي في SFU، وكلما كبر الاجتماع زاد الفرق.- معالج Container الخاص بالجسر من
docker statsأو من مراقبة السيرفر: نبه إذا تجاوز 70 أو 80 بالمئة من الأنوية المخصصة له في ساعة الاجتماعات، لأن الجسر عندما يتأخر يظهر ذلك تقطعاً في الصوت قبل أي شيء آخر. - اجتماع بمشاركين على الجسر ومعدل داخل قريب من الصفر، كما رأينا في حالة الشخصين، يعني P2P إذا كانا اثنين، ويعني مشكلة ICE إذا كانوا ثلاثة أو أكثر، وهذا تنبيه مفيد يكشف حالة العنوان الخاطئ قبل أن يتصل بك أحد.
Jitsi أم المكالمات المدمجة في أداة المحادثة؟ Decision
في دليل Mattermost شغلنا المكالمات المدمجة Calls، وفي Element يوجد Element Call، وفي Rocket.Chat وZulip روابط لأدوات اجتماعات، فمتى تحتاج Jitsi منفصلاً؟ والإجابة تأتي من نوع الاجتماع. فالمكالمة السريعة بين ثلاثة مطورين لمراجعة خطأ تناسبها المكالمات المدمجة، لأنها في القناة نفسها ولا تحتاج رابطاً. أما اجتماع الشركة الأسبوعي بـ 45 شخصاً، واجتماع مكتب التدقيق الذي يدخله أشخاص ليس لهم حساب على أداة المحادثة، فيحتاجان أداة اجتماعات كاملة فيها رابط يفتح في أي متصفح، وغرفة انتظار، وكلمة مرور، وتحكم بالحاضرين، وهذا ما يقدمه Jitsi. ولاحظ أن Rocket.Chat وZulip يستطيعان أن يجعلا Jitsi هو مزود الاجتماعات، فيضغط الموظف زر الفيديو في المحادثة فيفتح اجتماع Jitsi على سيرفر الشركة، وهذا هو الترتيب الذي اقترحناه للشركة: أداة المحادثة للنص والمكالمات الصغيرة، وJitsi على سيرفر منفصل للاجتماعات، لأن الجسر يحتاج موارد وشبكة تختلف عن سيرفر المحادثة.
لماذا تغيرت الدقة وحدها؟ Adaptive Quality
أكثر رقم لفت نظرنا في القياس أن صورة Sara نزلت من 1280x720 إلى 640x360 دون أن يغير أحد شيئاً، فمن قرر ذلك؟ والإجابة في ملف الإعداد الذي يقدمه سيرفرنا للمتصفح، وفيه هذه الأسطر:
config.resolution = 720;
config.videoQuality.codecPreferenceOrder = ["AV1", "VP9", "VP8", "H264"];
config.videoQuality.mobileCodecPreferenceOrder = ["VP8", "VP9", "H264", "AV1"];
config.videoQuality.enableAdaptiveMode = true;
في الإعداد أعلاه لاحظ التالي:
config.resolution = 720هو السقف الذي يطلبه Jitsi من الكاميرا، ولهذا كانت صورة Sara في المكالمة الثنائية 1280x720 بالضبط، فهي أعلى دقة مسموحة.- ترتيب الصيغ Codecs يبدأ بـ AV1 ثم VP9 ثم VP8 ثم H264 لأجهزة الكمبيوتر، ويختلف للجوال حيث يقدم VP8، لأن ضغط AV1 وVP9 يحتاج معالجاً أقوى، والجوال يدفع ذلك من بطاريته، وقد شرحنا الصيغ الإلزامية في WebRTC في مقال WebRTC من الداخل.
enableAdaptiveModeيسمح لـ Jitsi أن يخفض الجودة عندما يرى أن المعالج أو الشبكة لا تتحمل.
وفوق ذلك يعمل الجسر نفسه: كل متصفح يخبر الجسر بحجم المربعات التي يعرضها، والجسر يطلب من المرسل الدقة التي تكفي أكبر مربع عند من يشاهده، ولا يرسل لمن يعرض مربعاً صغيراً صورة بدقة عالية. وفي اجتماعنا الثلاثي كان كل مربع ثلث الشاشة، فكفته 360p، ونزل إرسال Sara إلى أقل من النصف. وهذا يعني لحساب الشبكة في الشركة أن العدد المهم ليس «كم شخصاً في الاجتماع» وإنما «كم شخصاً يظهر بمربع كبير»، وفي الاجتماع الأسبوعي هو المتكلم ومن يعرض الشاشة، أما الباقون فمربعات صغيرة أو صور ثابتة. لذلك فاختبار السيرفر بعشرين موظفاً في وضع الشبكة Grid وكلهم بكاميراتهم أقسى من الاجتماع الحقيقي، وهذا ما تريده في الاختبار.
التحديث Upgrade
Jitsi لا يحفظ اجتماعات ولا مستخدمين إلا إذا فعلت المصادقة الداخلية، فلا توجد قاعدة بيانات تحتاج نسخة احتياطية، والتحديث أبسط من كل الأدوات السابقة في السلسلة. وكل ملفات الإعداد داخل Containers، مثل jvb.conf، تولد عند كل تشغيل من قوالب داخل Image في المجلد /defaults بالقيم التي في .env، وقد رأينا ذلك عندما بحثنا عن STUN، فوجدنا السطر {{ $JVB_STUN_SERVERS := .Env.JVB_STUN_SERVERS | default "meet-jit-si-turnrelay.jitsi.net:443" -}}. وهذا يعني قاعدة مهمة: لا تعدل الملفات داخل Container بيدك، لأن التعديل يضيع عند أول إعادة إنشاء، وإنما غير المتغير في .env. والتحديث نفسه أن تنزل ملفات الإصدار الجديد من المستودع، وتقارن env.example الجديد بملفك لترى المتغيرات التي أضيفت أو تغيرت، ثم تغير الوسم وتعيد إنشاء Containers. واحفظ في النسخة الاحتياطية ملف .env فقط، لأن كلمات المرور الداخلية فيه.
نقاط القوة ونقاط الضعف Strengths and Weaknesses
نقاط القوة:
- كل شيء مفتوح المصدر بترخيص Apache 2.0، دون نسخة محدودة أو حد للمشاركين في الترخيص.
- تشغيل سريع: الصفحة ردت بعد 7 ثوان، ولا توجد قاعدة بيانات ولا ترحيلات ولا شيء يحفظ.
- الاجتماع يفتح من رابط في أي متصفح دون تطبيق، وهذا مثالي للضيوف من خارج الشركة.
- وضع P2P للمكالمات الثنائية يوفر الجسر كاملاً، والتكيف في الدقة يجعل الاجتماع الكبير ممكناً.
- الجسر يعرض مقاييس Prometheus جاهزة على
/metricsللمراقبة.
نقاط الضعف:
- الإعداد الأهم
JVB_ADVERTISE_IPSيفشل بصمت: الاجتماع يبدو أنه يعمل ولا يرى أحد أحداً. - لا يوجد TURN في الحزمة، والشبكات التي تمنع UDP تحتاج سيرفراً إضافياً تشغله بنفسك.
- السيرفر مفتوح لإنشاء الغرف افتراضياً، والمصادقة تحتاج إعداداً، والدخول الموحد يمر عبر JWT وخدمة وسيطة.
- الجسر يفك تشفير الوسائط ليوزعها، فمدير السيرفر في دائرة الثقة.
- التسجيل يحتاج Jibri، وهو متصفح كامل لكل تسجيل بمعالج قوي.
- الجسر يسأل STUN تابعاً لمشروع Jitsi افتراضياً، وهذا قد يخالف سياسة شركة لا تريد اتصالات خارجية.
أخطاء شائعة Common Mistakes
- اختبار السيرفر بشخصين، فيمر الاجتماع P2P ولا يختبر الجسر أصلاً.
- ترك
JVB_ADVERTISE_IPSفارغاً أو بعنوان داخلي خلف NAT، أو نسيان تغييره بعد نقل السيرفر. - فتح 443 في الجدار الناري ونسيان UDP 10000.
- ترك إنشاء الغرف مفتوحاً للجميع على سيرفر على الإنترنت.
- تعطيل صفحة ما قبل الدخول للموظفين، فلا يختبرون أجهزتهم، وفي الاختبارات الآلية لا تطلب الأجهزة أصلاً.
- حساب الشبكة على أن كل شخص يرسل 720p دائماً، أو حسابها من كاميرا تجريبية.
- تشغيل الجسر على السيرفر نفسه مع أداة المحادثة وقاعدة بياناتها، فيتنافسان على المعالج في ساعة الاجتماع.
- الاعتماد على Jitsi لاجتماع حساس على أساس أنه «مشفر» دون أن تعرف أن الجسر يرى الوسائط.
قائمة تحقق قبل الإنتاج Checklist
| البند | كيف تتحقق |
|---|---|
| العنوان المعلن | JVB_ADVERTISE_IPS هو العنوان العام، ويظهر في سجل الجسر في سطر static mapping |
| المنافذ | 443/tcp وUDP 10000 مفتوحة، واختبار من شبكة خارج المكتب |
| اختبار حقيقي | ثلاثة أشخاص على الأقل، وحالة ICE connected ومؤشر الاتصال أخضر |
| المصادقة | ENABLE_AUTH=1 مع النوع المناسب، وENABLE_GUESTS=1 لضيوف الاجتماعات |
| TURN | coturn على 443 ومربوط بـ TURN_HOST، ومجرب من شبكة تمنع UDP |
| STUN | قرار مكتوب: سيرفر Jitsi الافتراضي، أو سيرفر خاص، أو JVB_DISABLE_STUN |
| الحجم | 4 أنوية مخصصة و8 غيغابايت كبداية، ثم اجتماع تجريبي بعشرين شخصاً مع مراقبة المقاييس |
| المراقبة | Prometheus يقرأ /metrics من الجسر، وتنبيه على المعالج والبتات |
| التحديث | وسم إصدار ثابت مثل stable-11248-3، ومتابعة إصدارات المستودع |
إزالة التجربة Cleanup
Jitsi لا يحفظ اجتماعات، فالحذف بسيط: Containers والشبكة ومجلد الإعداد المؤقت، ثم ال Images لأن مقال المقارنة لا يحتاجها:
docker compose down
rm -rf "$CONFIG"
docker rmi ghcr.io/jitsi/web:stable-11248-3 ghcr.io/jitsi/prosody:stable-11248-3 \
  ghcr.io/jitsi/jicofo:stable-11248-3 ghcr.io/jitsi/jvb:stable-11248-3
الخلاصة Summary
وصلنا لنهاية الموضوع، وأهم ما فيه:
- Jitsi Meet أربع Containers: الواجهة، وprosody للإشارات، وjicofo للتنسيق، والجسر jvb الذي يحمل الوسائط، والصفحة ردت بعد 7 ثوان من التشغيل.
- الإشارات على 443 والوسائط على UDP 10000، ولهذا قد يدخل الجميع الاجتماع ولا يرى أحد أحداً.
- بشخصين مر الاجتماع P2P بصورة 720p و732 كيلوبت، والجسر بين 2 و3 بالمئة، فاختبار الشخصين لا يختبر الجسر.
- بثلاثة انتقل الاجتماع إلى الجسر، ونزلت الصورة إلى 360p و327 كيلوبت، وصار الجسر بين 19 و29.5 بالمئة من نواة، ويستقبل 1.06 ويرسل 1.42 ميغابت.
- تجاوز صفحة ما قبل الدخول جعل الاجتماع صامتاً دون أجهزة، و
JVB_ADVERTISE_IPS=127.0.0.1فشل لأن Chrome لا يستخدم Loopback، والعنوان غير القابل للوصول ترك ICE فيcheckingدون رسالة واضحة. - أغلق إنشاء الغرف بالمصادقة واسمح بالضيوف، وجهز TURN للشبكات التي تمنع UDP، وقرر ماذا تفعل بـ STUN الافتراضي.
وفي المقال التالي والأخير في السلسلة بإذن الله نضع Mattermost وRocket.Chat وZulip وMatrix جنباً إلى جنب على الحالة نفسها، بالبيانات نفسها، ونقيس كل واحد منها بالطريقة نفسها. والمقالات المرتبطة بهذا المقال:
 دليلWebRTC من الداخل: كيف تعمل مكالمات الفيديو في المتصفحكيف تبدأ مكالمة الفيديو بين متصفحين وكيف تشفر وتتكيف مع الشبكة، مع مكالمة حقيقية نقرأ رسائلها وأرقامها سطراً بسطر.
 دليلمكالمات WebRTC خلف NAT: شرح STUN وTURN وICEلماذا تتصل المكالمة ولا يصل الصوت، وكيف تحل STUN وTURN المشكلة دون أن تفتح باباً إلى شبكتك الداخلية.
 دليلما هو NAT؟ شرح ترجمة العناوين وتوجيه المنافذلماذا تخرج كل أجهزة بيتك بعنوان عام واحد، وكيف يترجم ال Router العناوين، ولماذا يفشل توجيه المنافذ خلف CGNAT.
 دليلمصطلحات المحادثة للمبتدئين، من Threads إلى E2EEقبل أن تختار بديلاً لـ Slack أو Teams، افهم ما تعنيه القنوات والخيوط والاتحاد والتشفير من طرف إلى طرف، وجرب بنفسك كيف يتفق جهازان على مفتاح عبر سيرفر لا يثقان به.
 دليلتثبيت Mattermost Team Edition مع PostgreSQL وترقيته بأمانمساحة محادثة لفريقك على سيرفرك مع Mattermost، تبقى فيها الرسائل والملفات كاملة، فلا يحذفها حد للرسائل ولا خطة مجانية.
 دليلتثبيت Keycloak مزود الهوية IdP الأشهر في المؤسساتنثبت Keycloak مع PostgreSQL، ونربط به تطبيقاً عبر OIDC، ونفرض المصادقة الثنائية على الجميع، ونقيس ما يحتاجه من ذاكرة.
سجل التحديثات Changelog
- نوفمبر 2026: كتابة المقال وتنفيذ المختبر على docker-jitsi-meet stable-11248-3 (ghcr.io/jitsi/web وprosody وjicofo وjvb بالوسم نفسه، Jitsi Videobridge 2.3.318)، باجتماع بين ثلاثة متصفحات Headless Chrome بكاميرا Chrome التجريبية، على Docker Engine 29.8.0.