


لنفرض أنك في شركة ناشئة صغيرة، وكل أجهزة الموظفين والسيرفرات كانت على شبكة واحدة جاءت مع ال Router، ثم قرر الفريق أن يفصل السيرفرات في شبكة خاصة بها عنوانها 10.71.2.0/24، وأن يضع أمامها Router ثانياً يصله بال Router الأول وصلة صغيرة، وبقيت أجهزة الموظفين على 10.71.1.0/24. وفي صباح اليوم التالي يحاول المطور أن يفتح قاعدة البيانات على السيرفر 10.71.2.20 فلا يصل، فيجرب ping فلا يرى أي رد، ولا رسالة خطأ واضحة، مع أن الكابلات سليمة والسيرفر يعمل والأضواء خضراء على كل الأجهزة. والسبب في أغلب هذه الحالات ليس عطلاً في الأجهزة، وإنما سطر ناقص في جدول التوجيه Routing Table عند أحد الأجهزة في الطريق، أو في طريق العودة.
وهذا المقال هو الشرح الكامل لهذا الموضوع، فإذا كنت تعرف كيف تحسب الشبكة من عنوان مثل 10.71.2.0/24، وهو ما شرحناه في Subnets وCIDR، فأنت تعرف حدود كل شبكة، وهنا سوف نتحدث عن السؤال الذي يليه: كيف تعبر الحزمة Packet من شبكة إلى أخرى، ومن يقرر طريقها؟ وسوف نناقش في هذا المقال ما يلي:
- ما هو التوجيه Routing، ولماذا يقرر كل جهاز الخطوة التالية فقط وليس الطريق كله.
- كيف يقرر جهازك هل الوجهة داخل شبكته أم خارجها، ودور البوابة الافتراضية Default Gateway.
- كيف تقرأ جدول التوجيه في Linux سطراً سطراً، وأنواع المسارات Routes فيه.
- قاعدة أطول بادئة مطابقة Longest Prefix Match، والمقياس Metric عندما يتساوى طول البادئة، وحادثة YouTube عام 2008.
- ماذا يفعل ال Router بالحزمة من لحظة وصولها إلى لحظة خروجها، ولماذا يتغير عنوان MAC ولا يتغير عنوان IP.
- المسارات الثابتة Static Routes، وطريق العودة الذي ينساه الجميع، وكيف تحفظ المسارات بعد إعادة التشغيل.
- مدة البقاء TTL، وكيف يستخدمها
tracerouteليريك الطريق، ولماذا تظهر النجوم في مخرجه. - تجربة عملية فيها ثلاث شبكات Docker وRouter اثنان، نبني فيها المسارات بأيدينا، ونعطلها عن قصد لنرى كل رسالة خطأ ومعناها.
- جدول لتشخيص رسائل الخطأ، ثم الأخطاء الشائعة وقائمة تحقق.
ما هو التوجيه Routing؟ قرار صغير يتكرر عند كل جهاز
التوجيه Routing هو اختيار الطريق الذي تسلكه الحزمة من جهاز في شبكة إلى جهاز في شبكة أخرى، والجهاز الذي يقوم بهذا العمل هو ال Router، وهو أي جهاز له واجهة Interface في أكثر من شبكة ويقبل أن يمرر الحزم بينها، سواءً كان صندوقاً صغيراً في البيت، أو جهازاً في غرفة السيرفرات، أو سيرفر Linux عادياً فعلت فيه خيار التمرير، أو حتى Container كما سوف نفعل في التجربة.
والفكرة التي تريح الذهن هنا أنه لا يوجد جهاز في الطريق يعرف الطريق كله، فكل جهاز يقرر الخطوة التالية فقط، ثم يسلم الحزمة للجهاز التالي Next Hop، وذلك الجهاز يقرر الخطوة التي بعدها، وهكذا حتى تصل الحزمة إلى شبكة الوجهة. والتشبيه الأقرب لهذا هو اللوحات على الطرق السريعة، فاللوحة عند المخرج لا تعرف أين بيتك، وإنما تقول لك إن كل ما يقع في اتجاه معين فاخرج من هنا، واللوحة التالية تكمل لك الطريق. وهذا التصميم مقصود منذ بداية بروتوكول IP كما عرفه RFC 791 عام 1981، فكل حزمة تحمل عنوان المصدر وعنوان الوجهة، وكل Router يتعامل معها وحدها دون أن يحفظ عنها شيئاً، وبالتالي إذا تعطل Router في الطريق استطاعت الشبكة أن تختار طريقاً آخر دون أن يعرف الطرفان.
وقد يتساءل البعض: إذا كان كل جهاز يقرر الخطوة التالية فقط، فمن أين يعرف هذه الخطوة؟ والإجابة أن لكل جهاز يعمل ب IP، سواءً كان Router أو حاسوباً أو هاتفاً، جدولاً اسمه جدول التوجيه Routing Table، كل سطر فيه يقول: إذا كانت الوجهة في هذا النطاق فأرسل الحزمة من هذه الواجهة إلى هذا الجهاز التالي. والذي يملأ هذا الجدول ثلاثة مصادر: النظام نفسه عندما تعطي الواجهة عنواناً، وأنت عندما تكتب مساراً ثابتاً Static Route بيدك، وبروتوكولات التوجيه الديناميكي Dynamic Routing مثل OSPF وBGP عندما تتبادل الأجهزة طرقها فيما بينها. وحاسوبك في البيت فيه جدول توجيه أيضاً، ولكنه صغير جداً كما سوف ترى.
كيف يقرر جهازك: داخل شبكتي أم خارجها؟
قبل أن نصل إلى ال Router، لنبدأ من الجهاز الذي يرسل. عندما يريد حاسوب المطور 10.71.1.10 أن يرسل حزمة إلى 10.71.2.20، فأول سؤال يطرحه هو: هل هذه الوجهة في شبكتي نفسها؟ والإجابة تأتي من القناع Subnet Mask، فالحاسوب يعرف أن شبكته 10.71.1.0/24، أي أن أول 24 بتاً من العنوان هي جزء الشبكة، فيقارن أول 24 بتاً من عنوان الوجهة بها، وبما أن 10.71.2 لا يساوي 10.71.1 فالوجهة خارج شبكته. وطريقة هذا الحساب بالنظام الثنائي شرحناها في قسم حساب الشبكة والبث ومدى الأجهزة بيدك.
ونتيجة هذا السؤال تحدد كل ما بعده، والصورة التالية تبين الطريقين:
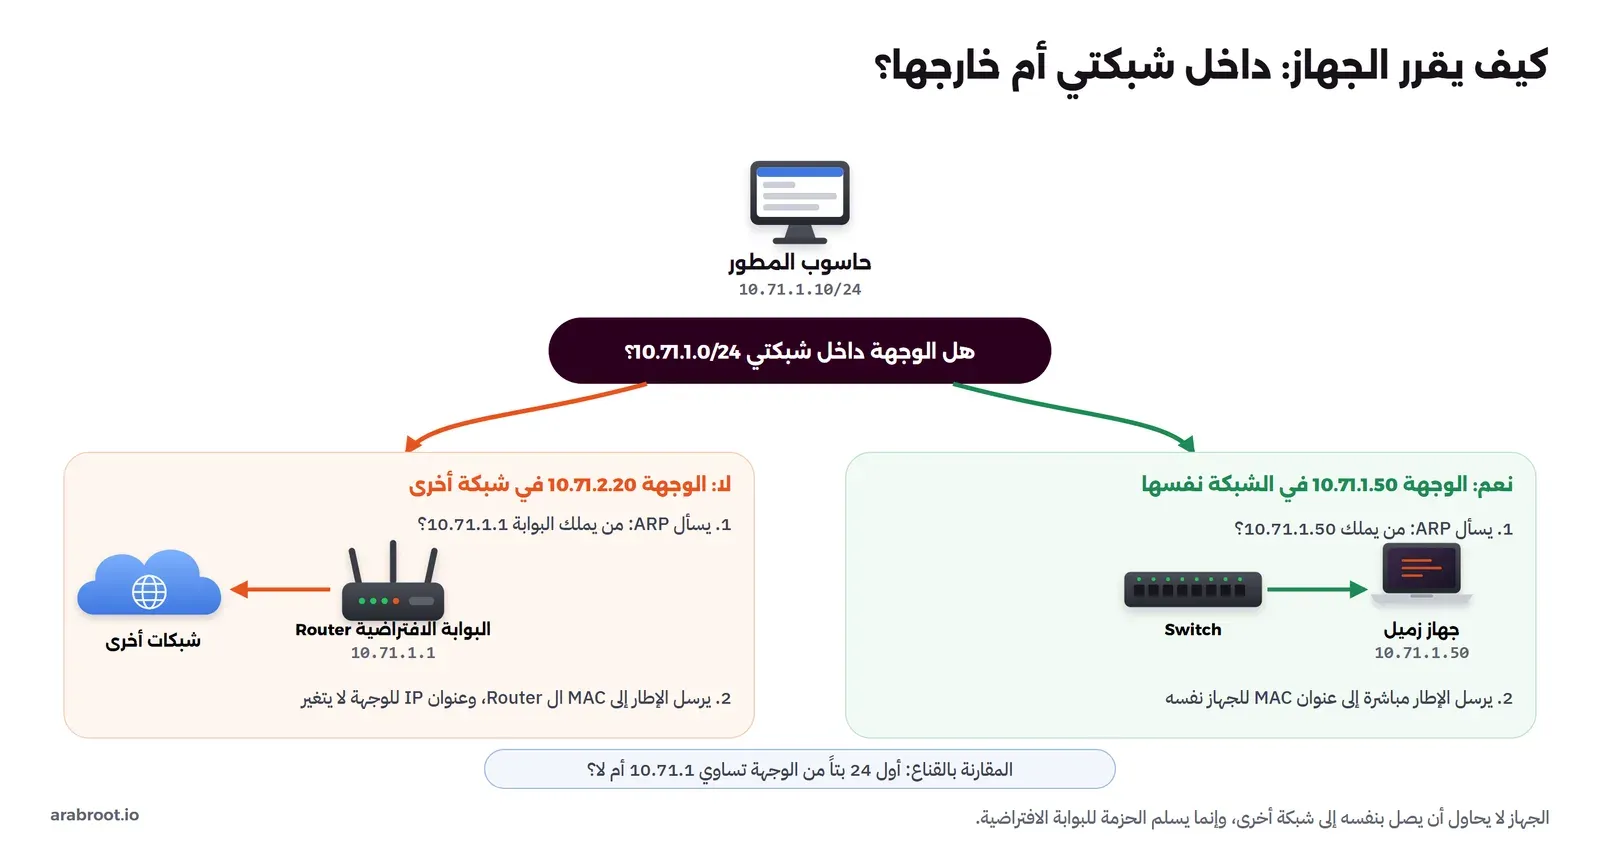
في الصورة أعلاه لاحظ التالي:
- إذا كانت الوجهة داخل الشبكة نفسها، مثل جهاز زميل على
10.71.1.50، فالحاسوب يرسل إليه مباشرة، فيسأل أولاً عن عنوانه الفيزيائي MAC Address عبر بروتوكول ARP، ثم يضع الحزمة في إطار Frame موجه إلى هذا العنوان، وال Switch يوصله، ولا يدخل أي Router في هذا الطريق. - إذا كانت الوجهة خارج الشبكة فالحاسوب لا يحاول أن يصل إليها بنفسه، وإنما يرسل الحزمة إلى البوابة الافتراضية Default Gateway، وهي عنوان ال Router في شبكته، فيسأل عن عنوان MAC الخاص بال Router، ويضع الحزمة في إطار موجه إليه.
- عنوان IP للوجهة في الحزمة يبقى
10.71.2.20في الحالتين، والذي يتغير هو عنوان MAC في الإطار فقط، وهذه نقطة سوف نعود إليها عندما نشرح ما يفعله ال Router بالحزمة.
البوابة الافتراضية Default Gateway: الطريق لكل ما لا تعرفه
البوابة الافتراضية هي الجهاز الذي ترسل إليه كل حزمة لا يوجد لها في جدولك سطر أدق، ولذلك تظهر في جدول التوجيه في سطر اسمه default، وهو اختصار للنطاق 0.0.0.0/0، أي كل العناوين الممكنة. وحاسوبك في البيت أو المكتب يعرف شبكته وحدها، وكل ما عداها، أي الإنترنت كله، يذهب إلى البوابة الافتراضية، فهي عنده الطريق إلى العالم. وغالباً لا تكتبها أنت بيدك، وإنما يعطيها ال Router لجهازك مع العنوان والقناع وسيرفر DNS عبر بروتوكول DHCP عند الاتصال بالشبكة، وقد شرحنا كيف يجد الحاسوب ال Router في قسم كيف يجد حاسوبك ال Router؟ في شرح أجهزة الشبكة.
ولكي تعمل البوابة الافتراضية يجب أن يتحقق شرط بسيط ينساه البعض، وهو أن تكون في شبكة الجهاز نفسها، والسبب أن الجهاز يرسل إليها مباشرة بعنوان MAC الخاص بها كما رأيت، فإذا كتبت لجهاز في 10.71.1.0/24 بوابة عنوانها 10.71.5.1 فلن يستطيع أن يصل إليها أصلاً، وسوف يرفض Linux هذا المسار برسالة Error: Nexthop has invalid gateway.. وكذلك يجب أن يكون للجهاز في الغالب بوابة افتراضية واحدة، فإذا كان له أكثر من بوابة دون أن تعرف أيها يستخدم فسوف تخرج الحزم من طريق وتعود من طريق آخر، وهذه مشكلة مشهورة مع ال Containers المتصلة بأكثر من شبكة شرحناها في قسم ال Container على شبكتين والمخرج الافتراضي خاطئ.
وماذا لو لم يكن للجهاز بوابة افتراضية أصلاً؟ عندها يعرف الجهاز شبكته فقط، وأي محاولة للوصول إلى غيرها تفشل فوراً على الجهاز نفسه قبل أن تخرج منه أي حزمة، والرسالة التي تراها هي Network is unreachable، وهي أول رسالة سوف نراها في التجربة العملية. وهذا الوضع ليس خطأً دائماً، فبعض الأجهزة يجب ألا تصل إلى أي شبكة أخرى، مثل جهاز في شبكة معزولة لا يتصل إلا بجيرانه.
جدول التوجيه Routing Table: كيف تقرأه سطراً سطراً؟
في Linux تعرض جدول التوجيه بالأمر ip route من حزمة iproute2، وهو بديل الأمر القديم route -n الذي ما زال يظهر في كثير من الشروحات، وفي Windows تعرضه بالأمر route print. وهذا جدول ال Router الأول من التجربة العملية بعد أن أضفنا إليه مساراً إلى شبكة السيرفرات:
10.71.0.0/29 dev eth1 proto kernel scope link src 10.71.0.1
10.71.1.0/24 dev eth0 proto kernel scope link src 10.71.1.1
10.71.2.0/24 via 10.71.0.2 dev eth1
والصورة التالية تفصل كل جزء في السطور الثلاثة:
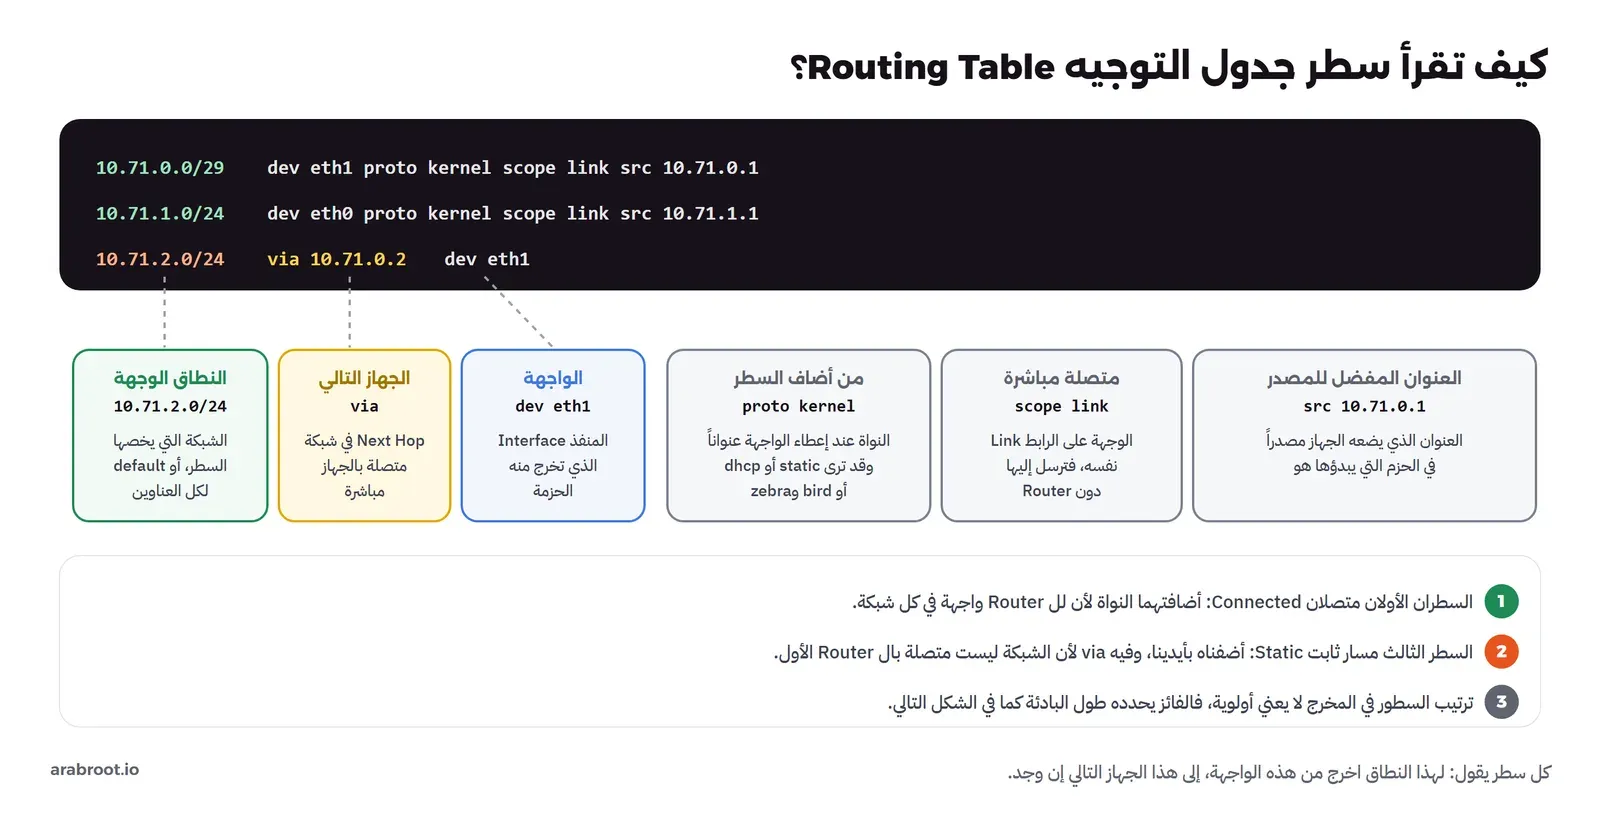
في الجدول أعلاه لاحظ التالي:
- النطاق الوجهة Destination: أول كلمة في السطر، وهو شبكة بطول بادئة معين مثل
10.71.2.0/24، أو عنوان واحد بطول/32، أوdefaultلكل العناوين. - الجهاز التالي
via: عنوان ال Router الذي تسلم إليه الحزمة، ويجب أن يكون في شبكة متصلة بك مباشرة كما ذكرنا في البوابة الافتراضية. والسطر الذي لا توجد فيه كلمةviaيعني أن الوجهة متصلة بالواجهة مباشرة، فترسل الحزمة إليها دون وسيط. - الواجهة
dev: المنفذ الذي تخرج منه الحزمة، وهناeth0لشبكة المكتب وeth1للوصلة بين ال Router الأول والثاني. - المصدر
proto kernel: من أضاف السطر، وkernelتعني أن النواة أضافته تلقائياً عندما أخذت الواجهة عنوانها، وstaticتعني أن أحداً أضافه بيده مع تحديد ذلك، وdhcpأنه جاء من DHCP، وتظهر قيم أخرى مثلbirdأوzebraعندما يضيفه برنامج توجيه ديناميكي. والسطر الثالث لا يذكر المصدر لأن القيمة الافتراضية عند الإضافة باليد هيboot، والأمر لا يعرضها. - النطاق
scope link: أي أن الوجهة على الرابط نفسه Link، أي في شبكة متصلة مباشرة. - العنوان المفضل
src: العنوان الذي يضعه الجهاز مصدراً في الحزم التي يبدؤها هو إلى هذه الوجهة، وهو مهم في الأجهزة التي لها أكثر من عنوان.
وكل التفاصيل الأخرى في السطر، مثل metric وmtu وtable، تجدها في صفحة الدليل ip-route(8). ولاحظ أن الجدول ليس مرتباً بحسب الأولوية، فالترتيب الذي يظهر به لا علاقة له بأي سطر يفوز، وهذا ما سوف نشرحه بعد قليل.
أنواع المسارات: المتصل والثابت والديناميكي والافتراضي
السطور في الجدول تنقسم بحسب مصدرها إلى أربعة أنواع، وكل نوع له مكانه:
- المسار المتصل Connected Route: يضيفه النظام تلقائياً لكل شبكة لها واجهة على الجهاز، مثل السطرين الأولين أعلاه، ولا تحتاج أن تكتبه، ويختفي إذا أزلت العنوان أو تعطلت الواجهة.
- المسار الثابت Static Route: تكتبه أنت بيدك، مثل السطر الثالث، ويبقى كما هو حتى تحذفه، ولا يعرف شيئاً عن حالة الطريق، فإذا تعطل الجهاز التالي بقي السطر في الجدول وضاعت الحزم.
- المسار الديناميكي Dynamic Route: يضيفه برنامج توجيه بعد أن يتبادل المعلومات مع أجهزة أخرى عبر بروتوكول مثل OSPF داخل الشركة أو BGP بين الشبكات على الإنترنت، ويحذفه البرنامج نفسه عندما يتعطل الطريق، وهذا موضوع مقال التوجيه الديناميكي في مرحلة الشبكات المتقدمة، وقد مر ذكر BGP في قسم الإعلانات التي تبني خريطة الإنترنت.
- المسار الافتراضي Default Route: السطر
default، وقد يكون ثابتاً تكتبه بيدك أو يأتي من DHCP أو من برنامج توجيه، والمهم فيه أنه يطابق كل شيء، ولذلك يفوز فقط عندما لا يطابق الوجهة أي سطر آخر.
وهناك أيضاً أنواع خاصة من المسارات لا توصل الحزمة إلى أي مكان، وإنما تقرر مصيرها، مثل blackhole الذي يسقط الحزمة بصمت، وunreachable الذي يسقطها ويرد على المرسل برسالة خطأ، ويستخدمان مثلاً لمنع شبكة داخلية من الخروج إلى البوابة الافتراضية إذا تعطل الطريق الصحيح إليها، وسوف ترى الفرق بينهما في التجربة. وفي Linux أكثر من جدول توجيه واحد، فالأمر ip rule يبين أن الجهاز يبحث أولاً في جدول local الذي فيه عناوين الجهاز نفسه، ثم في الجدول الرئيسي main الذي يعرضه ip route، وهذه الجداول المتعددة هي أساس التوجيه حسب السياسة Policy Routing الذي تحتاجه عندما يكون للسيرفر مزودا إنترنت، وتفاصيله في ip-rule(8).
أطول بادئة مطابقة Longest Prefix Match: أي سطر يفوز؟
الوجهة 10.71.2.200 تطابق السطر default لأنه يطابق كل شيء، وتطابق 10.71.2.0/24 لأنها داخله، فإذا أضفنا سطراً ثالثاً للنطاق 10.71.2.128/25 فهي داخله أيضاً، فأي سطر يستخدم الجهاز؟ والقاعدة التي يعمل بها كل Router منذ أن جاء CIDR هي قاعدة أطول بادئة مطابقة Longest Prefix Match، أي أن الجهاز يختار من بين كل السطور التي تطابق الوجهة السطر الذي له أطول بادئة، أي الأدق، كما ينص RFC 1812 في متطلبات أجهزة ال Router وRFC 4632 في CIDR. والسبب منطقي، فالسطر الأدق يعرف عن هذه الوجهة أكثر من السطر العام، كما أن رقم البيت في الشارع أدق من اسم الحي كله.
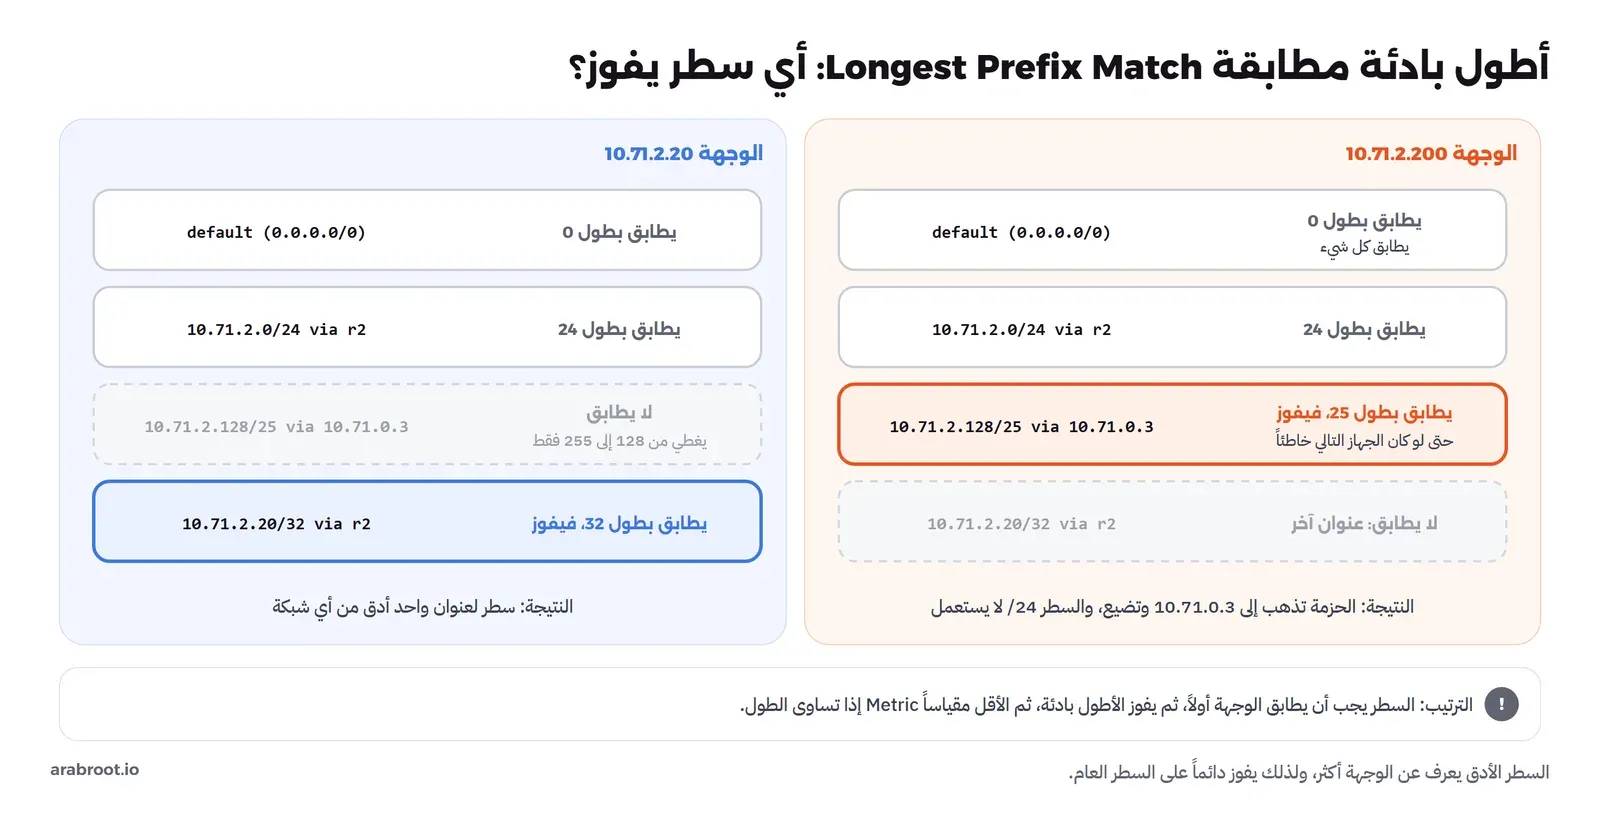
في الصورة أعلاه لاحظ التالي:
- السطر
10.71.2.20/32لا يدخل المنافسة أصلاً للوجهة10.71.2.200، لأن المطابقة شرط قبل الطول، فالسطر يجب أن يحتوي الوجهة أولاً. - بين السطور الثلاثة المطابقة فاز
/25، ولو كان الجهاز التالي في هذا السطر خاطئاً أو متعطلاً فلن يرجع الجهاز إلى/24، وإنما سوف ترسل الحزمة إلى هذا الجهاز التالي وتضيع، وهذا ما سوف نثبته في التجربة. - السطر
defaultبطول صفر يطابق كل شيء، ولذلك يخسر دائماً أمام أي سطر آخر مطابق، وهذا بالضبط معنى أنه الطريق لكل ما لا تعرفه.
208.65.153.0/24 الذي فيه عناوين YouTube، ووصل الإعلان عبر مزودها PCCW Global إلى العالم كله. وكانت YouTube تعلن 208.65.152.0/22، فاختارت أجهزة ال Router حول العالم المسار /24 لأنه أطول، وذهبت حركة YouTube إلى باكستان قرابة ساعتين، من 18:47 إلى 21:01 بتوقيت UTC، ولم ينته الأمر إلا عندما أعلنت YouTube مسارين أدق بطول /25، ثم سحب المزود الإعلان الخاطئ، كما في تحليل RIPE NCC للحادثة. والدرس أن قاعدة الأطول يفوز تعمل بالطريقة نفسها في جدول من ثلاثة سطور وفي جدول الإنترنت كله، وأن من يعلن مساراً أدق يأخذ الحركة.عندما يتساوى طول البادئة: المقياس Metric
وماذا لو كان هناك سطران بالنطاق نفسه تماماً، مثل بوابتين افتراضيتين؟ هنا يأتي دور المقياس Metric، وهو رقم يضاف إلى السطر، والأقل هو الأفضل، والسطر الذي لا يذكر مقياساً قيمته صفر في Linux. وهذا ما يحدث في حاسوبك المحمول عندما يتصل بالكابل وب Wi-Fi في الوقت نفسه، فيعطي النظام الكابل مقياساً أقل حتى يفضله. ومن التجربة، هذا جدول جهاز له بوابتان، الأولى بمقياس 100 والثانية بمقياس 200:
default via 10.71.1.1 dev eth0 metric 100
default via 10.71.1.2 dev eth0 metric 200
10.71.1.0/24 dev eth0 proto kernel scope link src 10.71.1.10
والأمر ip route get 8.8.8.8 يبين أن الجهاز اختار 10.71.1.1 لأن مقياسه أقل، ولاحظ أن الأمر لا يرسل أي حزمة، وإنما يسأل الجدول فقط، لذلك تستطيع أن تستخدمه مع أي عنوان دون أن تخرج من جهازك أي حركة. ولاحظ أيضاً أن ترتيب الاختيار هو البادئة أولاً ثم المقياس، فسطر بطول /24 ومقياس 1000 يفوز على سطر default بمقياس صفر، لأن المقياس لا يقارن إلا بين سطور لها النطاق نفسه. وفي أجهزة Cisco وأمثالها يوجد قبل المقياس رقم آخر اسمه المسافة الإدارية Administrative Distance، يفاضل بين مصادر المسارات عندما يأتي النطاق نفسه من مصدرين، مثل مسار ثابت ومسار من OSPF، وفكرته قريبة من فكرة المقياس.
ماذا يفعل ال Router بالحزمة من لحظة وصولها؟
عرفنا أن الحاسوب أرسل الحزمة إلى ال Router الأول، فماذا يحدث داخله؟ الخطوات التالية تحدث مع كل حزمة يمررها أي Router، وقد فصلها RFC 1812:
- يستلم الإطار: يصل الإطار على الواجهة
eth0موجهاً إلى عنوان MAC الخاص بال Router، فيقبله ويخرج منه حزمة IP. - هل الحزمة لي؟ ينظر إلى عنوان الوجهة
10.71.2.20، فإذا كان أحد عناوين ال Router نفسه سلمها لبرامجه، مثل لوحة الإدارة أو SSH، وإذا لم يكن فهذه حزمة للتمرير Forwarding. - هل التمرير مسموح؟ في Linux لا يمرر الجهاز أي حزمة إلا إذا كان الخيار
net.ipv4.ip_forwardمفعلاً، وهو معطل افتراضياً في أي سيرفر أو حاسوب، والسبب أن الجهاز العادي ليس Router، ولا يصح أن يمرر حزماً بين شبكتين لمجرد أن له واجهة في كل منهما، والخيار مشروح في توثيق النواة. - ينقص TTL بواحد: كل حزمة تحمل رقماً اسمه مدة البقاء TTL، والجهاز ينقصه بواحد، فإذا وصل إلى صفر أسقط الحزمة وأرسل للمصدر رسالة
Time to live exceeded، وهذه هي الآلية التي يعتمد عليهاtracerouteكما سيأتي. - يبحث في جدول التوجيه: بقاعدة أطول بادئة مطابقة، فيجد السطر
10.71.2.0/24 via 10.71.0.2 dev eth1، وإذا لم يجد أي سطر أسقط الحزمة وأرسل للمصدرDestination Net Unreachable. - يجد عنوان MAC للجهاز التالي: يسأل عبر ARP عن عنوان MAC الخاص ب
10.71.0.2، فإذا لم يرد أحد أرسل للمصدرDestination Host Unreachable. - يرسل إطاراً جديداً: يضع الحزمة نفسها، بعنوان IP نفسه للمصدر والوجهة، في إطار جديد مصدره عنوان MAC لواجهة
eth1ووجهته عنوان MAC لل Router الثاني.
والصورة التالية تبين شبكة التجربة كلها، والحزمة وهي تعبرها، وما يتغير فيها وما لا يتغير:
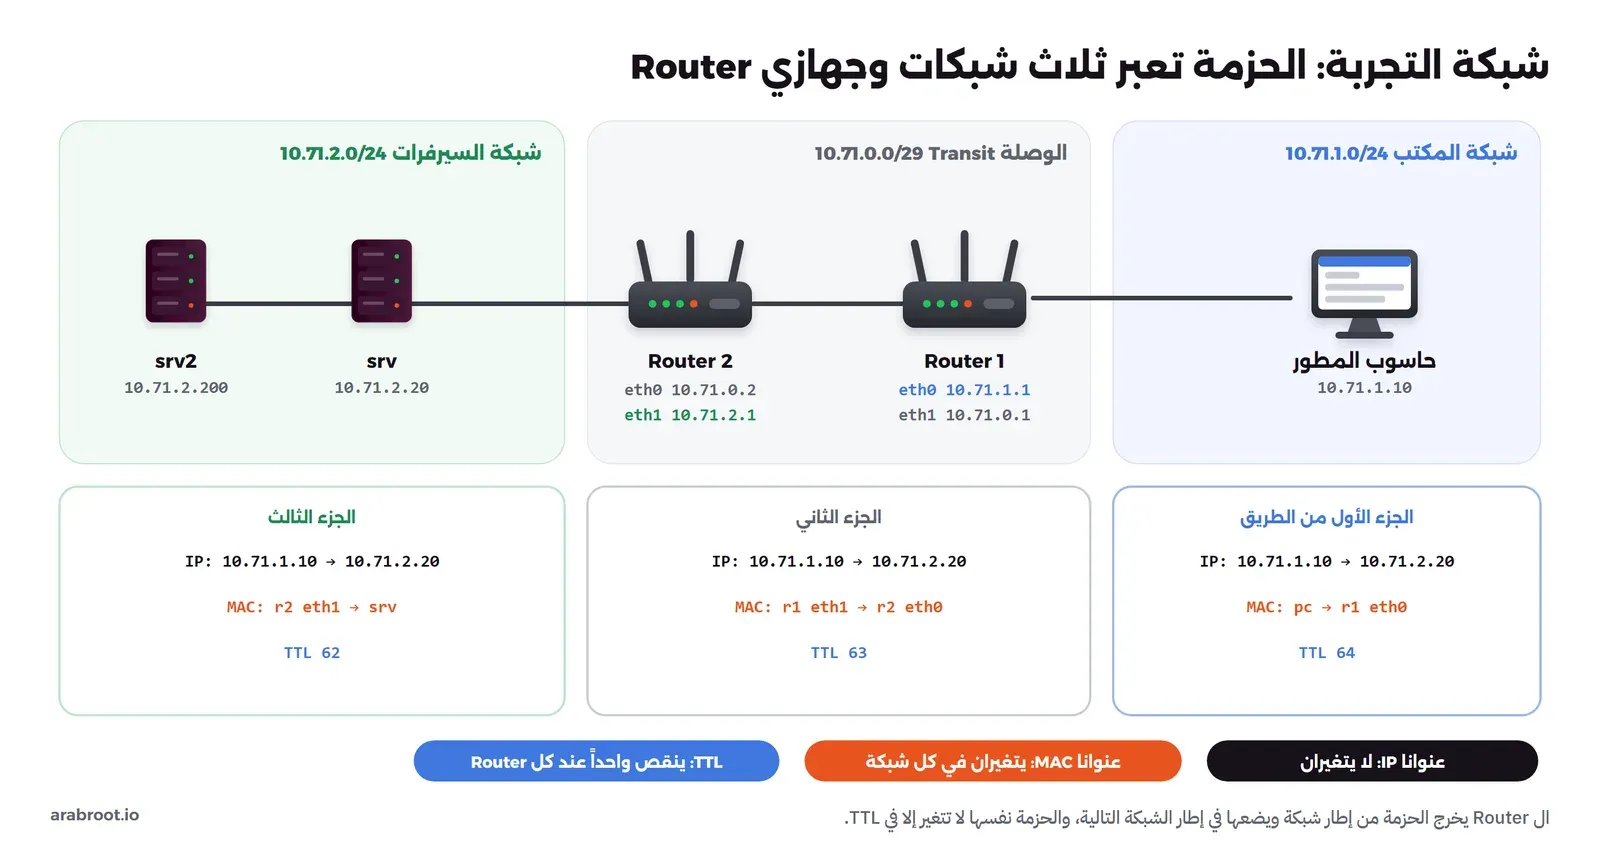
وفي هذا الفرق بين الطبقتين تكمن فكرة الشبكات كلها: عنوان MAC يوصل الإطار داخل شبكة واحدة فقط، من جهاز إلى الجهاز الذي بجانبه، أما عنوان IP فيبقى من المصدر إلى الوجهة، وال Router هو الجهاز الذي يخرج الحزمة من إطار شبكة ويضعها في إطار الشبكة التالية. ولهذا السبب لا يمكن لجهاز أن يصل إلى شبكة أخرى عبر ال Switch وحده، فال Switch يعمل بعناوين MAC داخل شبكة واحدة، كما شرحنا في ال Switch: يوصل الأجهزة داخل الشبكة نفسها. والاستثناء الوحيد لقاعدة عنوان IP الثابت هو NAT، فال Router الذي يقوم ب NAT يغير عنوان المصدر أو الوجهة عمداً، وهذا موضوع شرح NAT.
المسارات الثابتة Static Routes: متى تكتبها بيدك؟
في شركتنا، ال Router الأول يعرف شبكتين متصلتين به، شبكة المكتب والوصلة، ولا يعرف شيئاً عن شبكة السيرفرات لأنها ليست متصلة به، فهي خلف ال Router الثاني. والحل الأبسط أن نكتب له مساراً ثابتاً يقول: كل ما يذهب إلى 10.71.2.0/24 أرسله إلى 10.71.0.2، وفي Linux يكون بالأمر:
ip route add 10.71.2.0/24 via 10.71.0.2وهذا كل ما يحتاجه المسار الثابت: النطاق والجهاز التالي، والنظام يعرف الواجهة من عنوان الجهاز التالي. والمسار الثابت مناسب جداً في الشبكات الصغيرة التي لا تتغير، مثل مكتب فيه شبكتان أو ثلاث، أو سيرفر له شبكة خلفية Backend Network لقاعدة البيانات، أو جهاز يصل إلى شبكة فرع عبر نفق VPN، والسبب أنه واضح ولا يحتاج أي برنامج، وتعرف بالضبط أين تذهب كل حزمة.
ولكن المسار الثابت له ثمن يظهر مع النمو، فهو لا يعرف شيئاً عن حالة الطريق، فإذا تعطل ال Router الثاني بقي السطر في الجدول وضاعت الحزم دون أن يحاول الجهاز طريقاً آخر، وكل شبكة جديدة تحتاج سطراً جديداً على كل Router في الطريق، وفي الاتجاهين. فإذا كان عندك عشرة أجهزة Router وعشرون شبكة أصبحت المسارات الثابتة مصدراً للأخطاء، وهنا يأتي التوجيه الديناميكي الذي تتبادل فيه الأجهزة طرقها وتتعامل مع الأعطال وحدها. ويخفف من عدد المسارات أن تجمع الشبكات المتجاورة في سطر واحد، فأربع شبكات من 10.71.0.0/24 إلى 10.71.3.0/24 يغطيها سطر واحد 10.71.0.0/22، وهذا هو تجميع المسارات Route Summarization الذي شرحناه في قسم تجميع المسارات، ولهذا السبب تستحق خطة العناوين أن تفكر فيها قبل أن تبدأ.
| السؤال | المسار الثابت Static | التوجيه الديناميكي Dynamic |
|---|---|---|
| كم شبكة وRouter؟ | قليل، وقلما يتغير | كثير، أو يتغير باستمرار |
| ماذا يحدث عند تعطل الطريق؟ | يبقى السطر وتضيع الحزم | يحذف المسار ويختار طريقاً آخر إن وجد |
| ماذا تحتاج لتشغيله؟ | أمر واحد لكل سطر | برنامج مثل FRRouting أو BIRD، وإعداد على كل جهاز |
| من يعرف أين تذهب الحزمة؟ | أنت، من الجدول مباشرة | البرنامج، وتحتاج أن تفهم قراراته |
| أين تراه غالباً؟ | البيت والمكتب الصغير وال VPN والسيرفرات | الشركات الكبيرة ومزودو الخدمة والإنترنت |
طريق العودة: السطر الذي ينساه الجميع
بعد أن أضفنا المسار إلى ال Router الأول، تصل الحزمة إلى السيرفر فعلاً، ولكن المطور ما زال لا يرى أي رد، فلماذا؟ والإجابة أن الاتصال طريقان وليس طريقاً واحداً، فالسيرفر يريد أن يرد على 10.71.1.10، فيطرح السؤال نفسه: هل هذا العنوان في شبكتي؟ وليس في شبكته، فيبحث عن مسار إليه، فإذا لم يكن له بوابة افتراضية أسقط الرد بصمت. ثم إذا أعطيناه بوابة افتراضية هي ال Router الثاني، فال Router الثاني يسأل السؤال نفسه، وهو لا يعرف شبكة المكتب إلا إذا كتبنا له مساراً إليها أو بوابة افتراضية تعرفها:
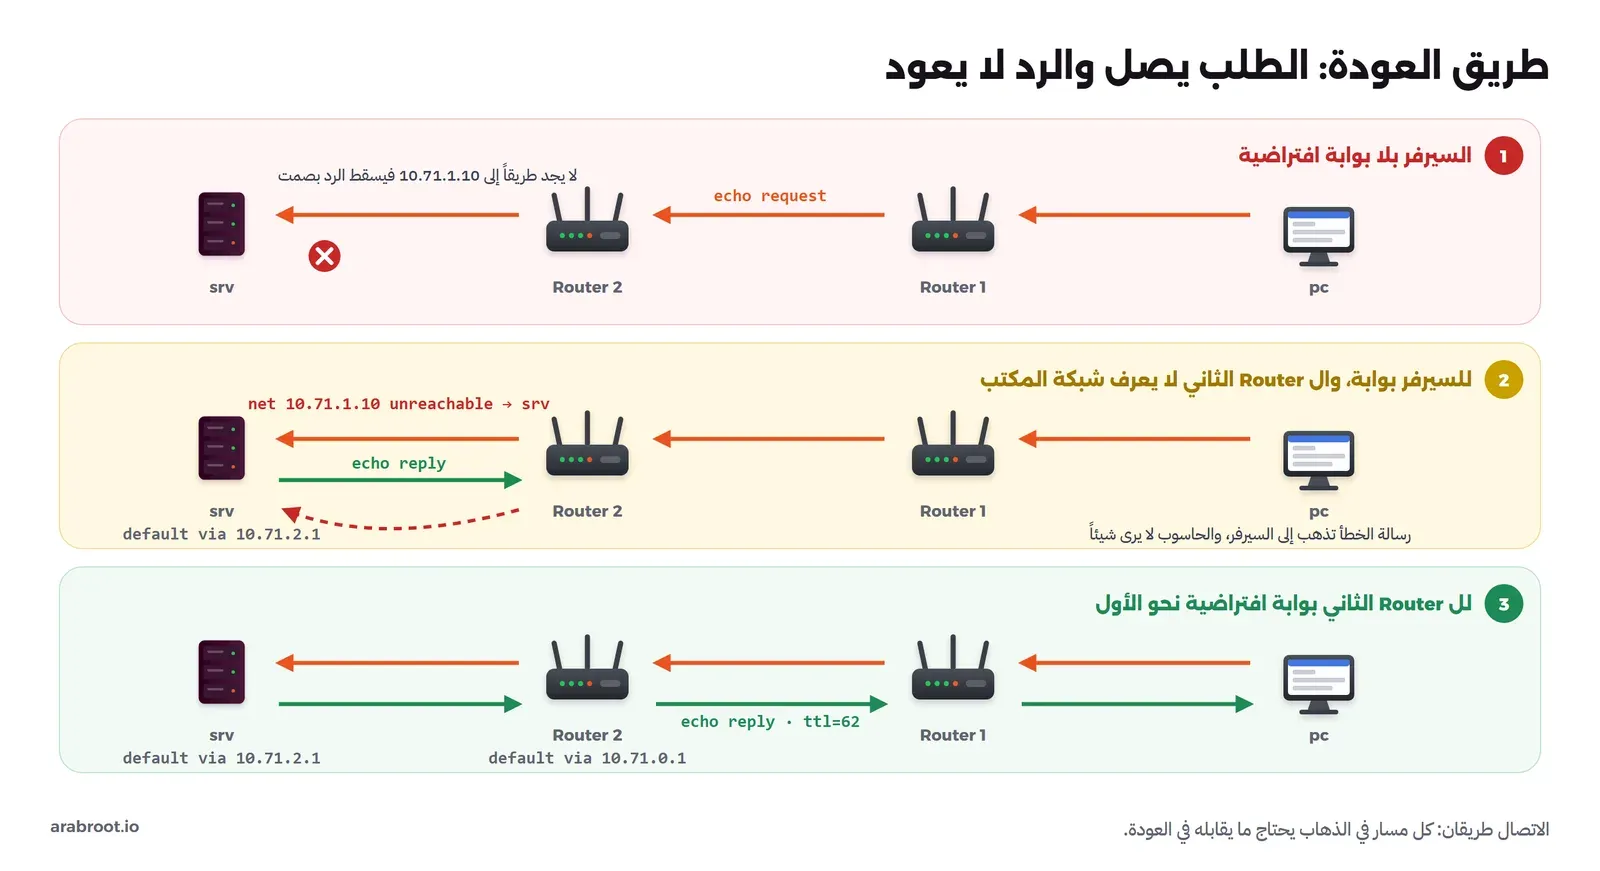
والخطير في هذه المشكلة أن كل شيء يبدو سليماً من جهة المرسل، فالحزم تخرج من الحاسوب ولا تأتيه أي رسالة خطأ، لأن الخطأ يحدث عند طرف آخر، وفي المرحلة الثانية تذهب رسالة الخطأ إلى السيرفر وليس إلى الحاسوب. لذلك عندما يفشل اتصال بين شبكتين لا تنظر إلى طريق الذهاب وحده، وإنما شغل tcpdump على الطرف الآخر، فإذا رأيت الطلبات تصل والردود لا تعود فالمشكلة في طريق العودة. ولهذا السبب أيضاً تعطي أغلب الشبكات الصغيرة كل Router داخلي بوابة افتراضية تشير نحو المركز، فيعرف طريق العودة إلى كل ما ليس خلفه دون أن تكتب له كل شبكة.
كيف تبقى المسارات بعد إعادة التشغيل؟
كل ما يكتبه الأمر ip route add يبقى في ذاكرة النواة فقط، ويختفي عند إعادة تشغيل الجهاز أو حتى عند إعادة تشغيل الواجهة، وهذا مفيد في التجربة، فإذا أخطأت أعدت التشغيل وعدت إلى حالة سليمة، ولكنه خطأ شائع على السيرفرات، فتعمل الشبكة أسابيع ثم تتوقف بعد أول إعادة تشغيل لأن المسار لم يحفظ. ولحفظ المسار تكتبه في إعدادات الشبكة الخاصة بالتوزيعة، ففي Ubuntu تكتب في ملف Netplan قسماً اسمه routes:
network:
  version: 2
  ethernets:
    eth0:
      addresses: [10.71.2.20/24]
      routes:
        - to: default
          via: 10.71.2.1
        - to: 10.71.9.0/24
          via: 10.71.2.254
ثم تطبقه بالأمر netplan try، وهو يطبق الإعداد وينتظر أن تؤكده خلال 120 ثانية، فإذا لم تؤكده لأنك فقدت الاتصال بالسيرفر رجع إلى الإعداد السابق وحده، وهذا ما تريده تماماً عندما تعدل شبكة سيرفر بعيد. وعندما شغلنا netplan generate على هذا الملف أنتج Netplan إعداد systemd-networkd التالي، وهو يبين أن كل سطر في routes أصبح قسماً [Route]:
[Match]
Name=eth0

[Network]
LinkLocalAddressing=ipv6
Address=10.71.2.20/24

[Route]
Destination=0.0.0.0/0
Gateway=10.71.2.1

[Route]
Destination=10.71.9.0/24
Gateway=10.71.2.254
وفي Debian الذي يستخدم ifupdown تضيف السطر up ip route add 10.71.9.0/24 via 10.71.2.254 تحت الواجهة في الملف /etc/network/interfaces كما في interfaces(5)، وفي التوزيعات التي تستخدم NetworkManager تضيفه بالأمر nmcli connection modify مع الخيار +ipv4.routes. أما الخيار ip_forward في ال Router فتحفظه في ملف داخل /etc/sysctl.d/ مثل net.ipv4.ip_forward = 1.
مدة البقاء TTL: لماذا لا تدور الحزمة إلى الأبد؟
تخيل أن ال Router الأول يرسل حزمة إلى الثاني، والثاني يعيدها إلى الأول بسبب خطأ في المسارات، فإذا لم يكن هناك ما يوقفها فسوف تدور بينهما إلى الأبد، وكل حزمة جديدة تضاف إلى الدوران حتى تمتلئ الوصلة. ولهذا السبب وضع RFC 791 في رأس كل حزمة IPv4 حقلاً اسمه مدة البقاء Time to Live، واختصاراً TTL، طوله 8 بتات، أي أن أقصى قيمة له 255، ويبدأ الجهاز المرسل الحزمة بقيمة معينة، وكل Router ينقصها بواحد، فإذا وصلت إلى صفر أسقطها وأرسل للمرسل رسالة ICMP من نوع Time Exceeded. وفي IPv6 بقيت الفكرة نفسها وتغير اسم الحقل إلى Hop Limit كما في RFC 8200، وهو اسم أصدق، لأن الحقل يعد أجهزة ال Router وليس الثواني.
والقيمة التي يبدأ بها الجهاز تختلف بحسب النظام، فLinux يبدأ ب 64، وهي القيمة الافتراضية للإعداد net.ipv4.ip_default_ttl في توثيق النواة، وWindows يبدأ ب 128 عادة، ولذلك تستطيع أن تقرأ من قيمة TTL في الرد كم Router في الطريق تقريباً. فعندما رد السيرفر في التجربة ظهرت في مخرج ping القيمة ttl=62، أي أن الرد بدأ ب 64 ومر بجهازين، وهذا صحيح، فبين الحاسوب والسيرفر Router اثنان.
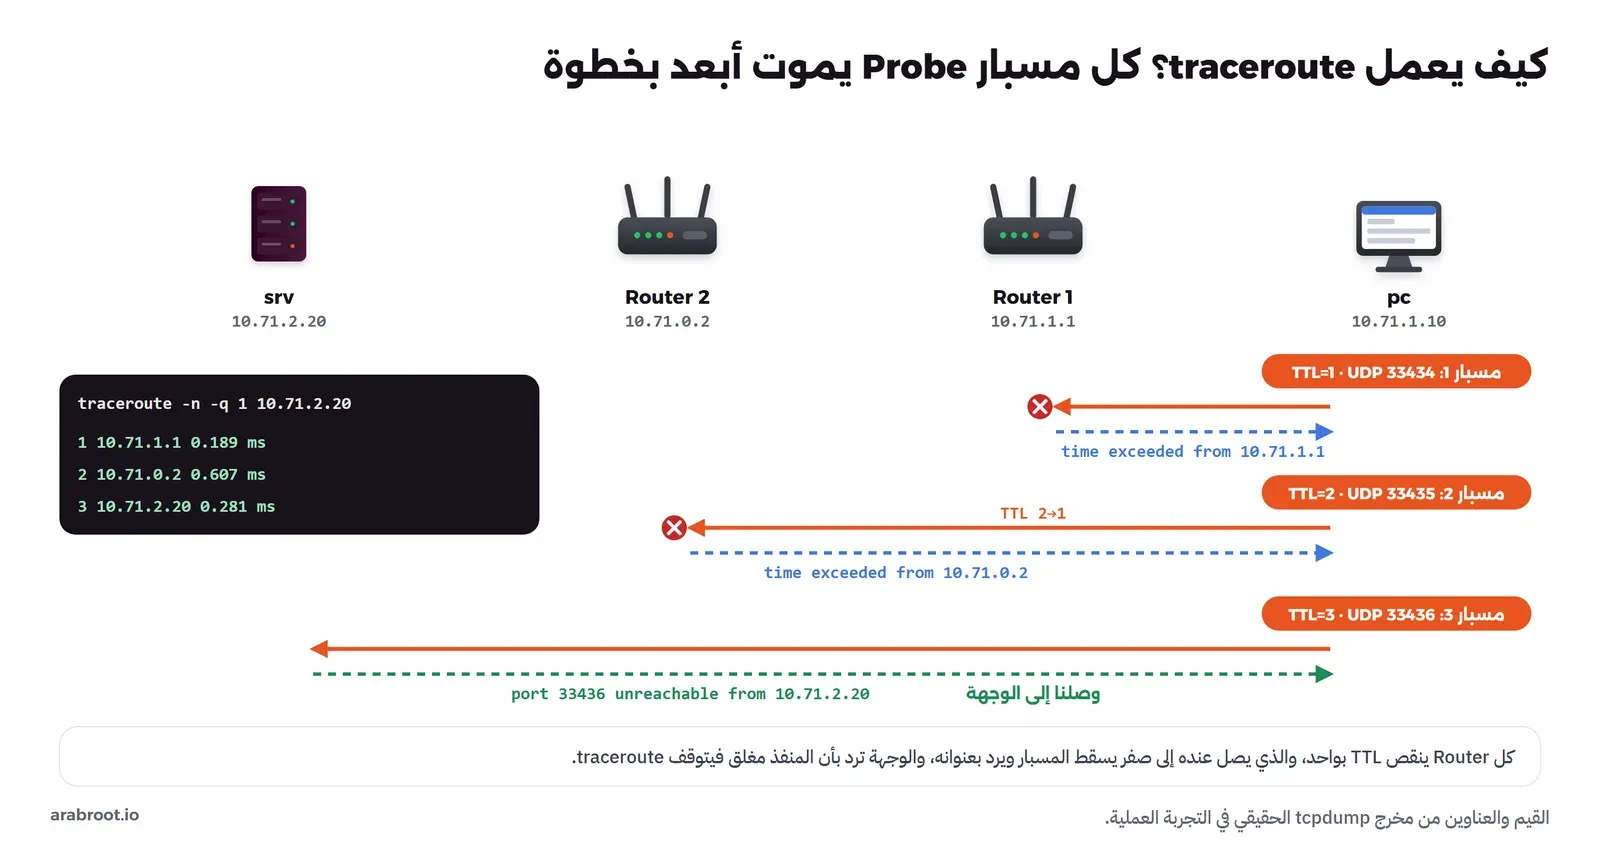
والفائدة الثانية من TTL لم يخطط لها أحد في البداية، وهي أنها تكشف الطريق، فلو أرسلت حزمة بقيمة TTL تساوي 1 فسوف تسقط عند أول Router، والرسالة التي يرسلها لك تحمل عنوانه، ولو أرسلت حزمة بقيمة 2 فسوف تسقط عند الثاني، وهكذا، وهذه هي فكرة traceroute كلها.
كيف يعمل traceroute؟ وماذا تعني النجوم؟
يرسل traceroute حزماً تسمى المسابير Probes، يبدأ بثلاثة منها بقيمة TTL تساوي 1، ثم ثلاثة بقيمة 2، وهكذا، ومن كل رسالة Time Exceeded تصله يعرف عنوان ال Router في تلك الخطوة، ويحسب الزمن بين إرسال المسبار ووصول الرد. ويعرف أنه وصل إلى الوجهة عندما يأتيه رد من نوع مختلف، فالنسخة الشائعة في Linux ترسل حزم UDP إلى منافذ عالية تبدأ من 33434 لا يستمع عليها أحد في الغالب، فترد الوجهة نفسها برسالة Port Unreachable، وعندها يتوقف، كما في صفحة الدليل traceroute(8):
وهناك ثلاث طرق للمسابير، ولكل منها مكان:
- UDP: الافتراضي في
tracerouteعلى Linux وmacOS، وقد تحجبه جدران الحماية التي لا تسمح بالمنافذ العالية. - ICMP Echo: مثل
ping، وتختاره بالخيار-I، وهو ما يستخدمهtracertفي Windows دائماً. - TCP SYN: بالخيار
-Tومنفذ مثل 443، وهو الأنسب عندما تريد أن تعرف هل يصل الطريق إلى خدمة ويب خلف جدار حماية لا يسمح إلا بهذا المنفذ.
أما النجمة * في المخرج فتعني أن المسبار لم يأته رد خلال المهلة، وهي لا تعني دائماً أن الطريق مقطوع، وهذا من أكثر ما يسيء الناس فهمه في traceroute. فكثير من أجهزة ال Router في الإنترنت لا ترد برسائل Time Exceeded أصلاً، أو تحدد عدد الرسائل التي ترسلها في الثانية، فتظهر عندها نجوم ثم تظهر الخطوات التي بعدها طبيعية، وهذا يعني أن الطريق سليم وأن ذلك الجهاز فقط لا يرد. أما إذا ظهرت النجوم من خطوة معينة واستمرت حتى النهاية فهنا المشكلة غالباً في تلك الخطوة أو بعدها، وسوف ترى الحالتين بمخرج حقيقي في التجربة. وأخيراً، الأرقام بالمللي ثانية في كل خطوة هي زمن الذهاب والعودة إلى ذلك الجهاز، ورد ال Router برسالة خطأ عمل ثانوي عنده، فقد ترى خطوة وسطى أبطأ من الخطوات التي بعدها، ولا يعني ذلك أن الطريق بطيء عندها. وقد شرحنا قراءة مخرج traceroute على الإنترنت الحقيقي في قسم من يقف في الطريق؟، وهنا نركز على ما يحدث داخل شبكتك.
تجربة عملية: ثلاث شبكات وRouter اثنان من Containers
سوف نبني الآن شبكة الشركة نفسها على جهازك: شبكة المكتب 10.71.1.0/24 وفيها حاسوب المطور، والوصلة 10.71.0.0/29 بين ال Router الأول والثاني، وشبكة السيرفرات 10.71.2.0/24 وفيها سيرفران، وكل جهاز منها Container صغير من Debian 13. ولاحظ أن الوصلة /29 فيها ستة عناوين صالحة فقط، وهذا يكفي لجهازين ومعهما عنوان ال Bridge الذي يضعه Docker، ولا داعي لإهدار شبكة /24 كاملة على رابط بين جهازين، وهذا من تطبيقات تقسيم العناوين بأقنعة متغيرة VLSM.
تجهيز ال Image والشبكات
نبدأ بملف Dockerfile صغير فيه الأدوات التي نحتاجها، ip وping وtraceroute وtcpdump:
FROM debian:trixie-slim
RUN apt-get update && DEBIAN_FRONTEND=noninteractive apt-get install -y --no-install-recommends \
    iproute2 iputils-ping traceroute tcpdump procps \
 && rm -rf /var/lib/apt/lists/*
ثم نبني ال Image وننشئ الشبكات الثلاث، ونجعل Docker يأخذ آخر عنوان في كل شبكة لل Bridge الخاص به، حتى يبقى العنوان .1 لل Router كما هو المعتاد في الشبكات الحقيقية:
docker build -t lab-rt-net:1 .
docker network create --subnet 10.71.1.0/24 --gateway 10.71.1.254 lab-rt-office
docker network create --subnet 10.71.0.0/29  --gateway 10.71.0.6   lab-rt-transit
docker network create --subnet 10.71.2.0/24 --gateway 10.71.2.254 lab-rt-servers
الآن ننشئ الأجهزة، ولاحظ أن ال Router الأول والثاني فقط يأخذان الخيار ip_forward=1، وأن كل Router نصله بشبكة عند الإنشاء ثم نصله بالشبكة الثانية بالأمر docker network connect، والصلاحية NET_ADMIN تسمح لكل Container بتعديل جدول التوجيه الخاص به فقط دون أن يمس جهازك:
R="--cap-add NET_ADMIN --cap-add NET_RAW"
docker run -d --name lab-rt-r1 --hostname r1 $R --sysctl net.ipv4.ip_forward=1 --network lab-rt-office  --ip 10.71.1.1 lab-rt-net:1 sleep infinity
docker network connect --ip 10.71.0.1 lab-rt-transit lab-rt-r1
docker run -d --name lab-rt-r2 --hostname r2 $R --sysctl net.ipv4.ip_forward=1 --network lab-rt-transit --ip 10.71.0.2 lab-rt-net:1 sleep infinity
docker network connect --ip 10.71.2.1 lab-rt-servers lab-rt-r2
docker run -d --name lab-rt-pc   --hostname pc   $R --network lab-rt-office  --ip 10.71.1.10  lab-rt-net:1 sleep infinity
docker run -d --name lab-rt-srv  --hostname srv  $R --network lab-rt-servers --ip 10.71.2.20  lab-rt-net:1 sleep infinity
docker run -d --name lab-rt-srv2 --hostname srv2 $R --network lab-rt-servers --ip 10.71.2.200 lab-rt-net:1 sleep infinity
وقبل أن نكمل لننظر إلى ما وضعه Docker في جداول التوجيه، فهذا مخرج ip route في ال Router الأول والثاني:
== r1
default via 10.71.1.254 dev eth0
10.71.0.0/29 dev eth1 proto kernel scope link src 10.71.0.1
10.71.1.0/24 dev eth0 proto kernel scope link src 10.71.1.1
== r2
default via 10.71.2.254 dev eth1
10.71.0.0/29 dev eth0 proto kernel scope link src 10.71.0.2
10.71.2.0/24 dev eth1 proto kernel scope link src 10.71.2.1
في المخرج أعلاه لاحظ التالي:
- لكل Router سطران متصلان
proto kernel، واحد لكل شبكة له فيها واجهة، وهذا ما وعدنا به، فالنظام يضيفهما وحده. - أعطى Docker كل Container بوابة افتراضية هي عنوان ال Bridge على جهازك، أي
.254، وفي ال Router الثاني اختارها من شبكة السيرفراتeth1وليس من الوصلة، لأن Docker يختار شبكة واحدة للبوابة عندما يتصل ال Container بأكثر من شبكة. - هذه البوابات تمر عبر جهازك نفسه، ولو تركناها لوصلت بعض الحزم إلى وجهتها عبر جهازك وليس عبر أجهزة ال Router التي نبنيها، لذلك نحذفها كلها حتى لا يبقى في الشبكة إلا ما نكتبه بأيدينا:
for c in r1 r2 pc srv srv2; do docker exec lab-rt-$c ip route del default; doneالخطوة 1: جهاز بلا بوابة افتراضية
جدول الحاسوب الآن فيه سطر واحد، شبكته فقط:
docker exec lab-rt-pc ip route
docker exec lab-rt-pc ping -c 2 10.71.2.20
والمخرج سوف يكون كما يلي:
10.71.1.0/24 dev eth0 proto kernel scope link src 10.71.1.10
ping: connect: Network is unreachable
لاحظ أن الخطأ ظهر فوراً، وأن ping لم يرسل أي حزمة، فالحاسوب بحث في جدوله عن سطر يطابق 10.71.2.20 فلم يجد، فرفض النظام الإرسال من البداية، وهذا هو معنى Network is unreachable عندما يظهر دون عنوان قبله: المشكلة في جهازك أنت.
الخطوة 2: البوابة موجودة، وال Router لا يعرف الطريق
الآن نعطي الحاسوب بوابة افتراضية هي ال Router الأول، كما يفعل DHCP في أي مكتب، ونجرب مرة أخرى:
docker exec lab-rt-pc ip route add default via 10.71.1.1
docker exec lab-rt-pc ping -c 3 10.71.2.20
PING 10.71.2.20 (10.71.2.20) 56(84) bytes of data.
From 10.71.1.1 icmp_seq=1 Destination Net Unreachable
From 10.71.1.1 icmp_seq=2 Destination Net Unreachable
From 10.71.1.1 icmp_seq=3 Destination Net Unreachable
--- 10.71.2.20 ping statistics ---
3 packets transmitted, 0 received, +3 errors, 100% packet loss, time 2009msتغيرت الرسالة، وهذا تقدم، فالحزم خرجت هذه المرة من الحاسوب ووصلت إلى ال Router الأول، والكلمة From 10.71.1.1 تخبرك من الذي رد، فال Router بحث في جدوله عن 10.71.2.20 فلم يجد سطراً مطابقاً، ولأننا حذفنا بوابته الافتراضية لم يجد حتى default، فأسقط الحزمة وأرسل إلى الحاسوب رسالة ICMP من نوع Destination Net Unreachable. والكلمة +3 errors في الإحصاء تعني أن ثلاث رسائل خطأ وصلت، وهذا يختلف عن ضياع الحزم بصمت، فأنت تعرف الآن أين توقفت الحزمة بالضبط.
الخطوة 3: الطلب يصل والرد لا يعود
نضيف إلى ال Router الأول المسار الثابت إلى شبكة السيرفرات، ثم نشغل tcpdump على السيرفر حتى نرى ما يصله، ونرسل ثلاث حزم من الحاسوب:
docker exec lab-rt-r1 ip route add 10.71.2.0/24 via 10.71.0.2
docker exec lab-rt-r1 ip route
docker exec -d lab-rt-srv sh -c 'timeout 8 tcpdump -n -i eth0 icmp > /tmp/cap.txt 2>&1'
docker exec lab-rt-pc ping -c 3 -W 1 10.71.2.20
docker exec lab-rt-srv cat /tmp/cap.txt
والمخرج سوف يكون كما يلي، أولاً جدول ال Router الأول ثم ما رآه الحاسوب ثم ما رآه السيرفر:
10.71.0.0/29 dev eth1 proto kernel scope link src 10.71.0.1
10.71.1.0/24 dev eth0 proto kernel scope link src 10.71.1.1
10.71.2.0/24 via 10.71.0.2 dev eth1

PING 10.71.2.20 (10.71.2.20) 56(84) bytes of data.

--- 10.71.2.20 ping statistics ---
3 packets transmitted, 0 received, 100% packet loss, time 2086ms

listening on eth0, link-type EN10MB (Ethernet), snapshot length 262144 bytes
23:17:07.788206 IP 10.71.1.10 > 10.71.2.20: ICMP echo request, id 9, seq 1, length 64
23:17:08.833923 IP 10.71.1.10 > 10.71.2.20: ICMP echo request, id 9, seq 2, length 64
23:17:09.873918 IP 10.71.1.10 > 10.71.2.20: ICMP echo request, id 9, seq 3, length 64
هذه هي الحالة التي بدأ بها المقال، فالحاسوب يقول إن الحزم ضاعت كلها دون أي رسالة خطأ، ولكن السيرفر يقول إن الطلبات الثلاثة وصلته، أي أن طريق الذهاب كله صحيح الآن: الحاسوب إلى ال Router الأول بالبوابة الافتراضية، ثم إلى الثاني بالمسار الثابت، ثم إلى السيرفر لأنه في شبكة متصلة بال Router الثاني. والمشكلة أن السيرفر لم يرسل أي رد، ولا يظهر في المخرج سطر echo reply واحد، والسبب أن السيرفر ليس له بوابة افتراضية، فلم يجد طريقاً إلى 10.71.1.10، فأسقط الرد عنده. والآن نعطي السيرفر بوابة افتراضية هي ال Router الثاني ونجرب:
docker exec lab-rt-srv ip route add default via 10.71.2.1
docker exec -d lab-rt-srv sh -c 'timeout 6 tcpdump -n -i eth0 icmp > /tmp/cap2.txt 2>&1'
docker exec lab-rt-pc ping -c 2 -W 1 10.71.2.20
docker exec lab-rt-srv cat /tmp/cap2.txt
--- 10.71.2.20 ping statistics ---
2 packets transmitted, 0 received, 100% packet loss, time 1065ms
23:19:37.064074 IP 10.71.1.10 > 10.71.2.20: ICMP echo request, id 10, seq 1, length 64
23:19:37.080087 IP 10.71.2.20 > 10.71.1.10: ICMP echo reply, id 10, seq 1, length 64
23:19:37.091885 IP 10.71.2.1 > 10.71.2.20: ICMP net 10.71.1.10 unreachable, length 92
23:19:38.126302 IP 10.71.1.10 > 10.71.2.20: ICMP echo request, id 10, seq 2, length 64
23:19:38.126325 IP 10.71.2.20 > 10.71.1.10: ICMP echo reply, id 10, seq 2, length 64
23:19:38.126350 IP 10.71.2.1 > 10.71.2.20: ICMP net 10.71.1.10 unreachable, length 92هنا تقدمنا خطوة، فالسيرفر أرسل الرد هذه المرة، ولكن الحاسوب ما زال لا يرى شيئاً، والسطر الثالث يشرح السبب: ال Router الثاني 10.71.2.1 رد على السيرفر برسالة net 10.71.1.10 unreachable، أي أنه لا يعرف طريقاً إلى شبكة المكتب، ولاحظ أن رسالة الخطأ ذهبت إلى السيرفر، أي إلى من أرسل الرد، وليس إلى الحاسوب الذي ينتظر، ولذلك لا يرى المطور أي خطأ. والحل أن نعطي ال Router الثاني بوابة افتراضية نحو ال Router الأول، فيعرف طريق العودة إلى كل ما ليس خلفه:
docker exec lab-rt-r2 ip route add default via 10.71.0.1
docker exec lab-rt-r2 ip route
docker exec lab-rt-pc ping -c 3 10.71.2.20
default via 10.71.0.1 dev eth0
10.71.0.0/29 dev eth0 proto kernel scope link src 10.71.0.2
10.71.2.0/24 dev eth1 proto kernel scope link src 10.71.2.1
PING 10.71.2.20 (10.71.2.20) 56(84) bytes of data.
64 bytes from 10.71.2.20: icmp_seq=1 ttl=62 time=0.155 ms
64 bytes from 10.71.2.20: icmp_seq=2 ttl=62 time=0.255 ms
64 bytes from 10.71.2.20: icmp_seq=3 ttl=62 time=0.160 ms
--- 10.71.2.20 ping statistics ---
3 packets transmitted, 3 received, 0% packet loss, time 2101ms
rtt min/avg/max/mdev = 0.155/0.190/0.255/0.046 msوصلت الردود أخيراً، واحتجنا لذلك أربعة سطور في أربعة أجهزة: بوابة للحاسوب، ومسار ثابت في ال Router الأول، وبوابة للسيرفر، وبوابة لل Router الثاني، وثلاثة منها كانت لطريق العودة أو لمرور الحزمة في الاتجاهين. ولاحظ ttl=62 في كل رد، أي أن الرد بدأ ب 64 في السيرفر ومر بجهازي Router. والسيرفر الثاني يحتاج بوابة افتراضية مثل الأول، فنضيفها له الآن لأننا سوف نستخدمه بعد قليل:
docker exec lab-rt-srv2 ip route add default via 10.71.2.1الخطوة 4: نرى الطريق مع traceroute
docker exec lab-rt-pc traceroute -n 10.71.2.20
docker exec lab-rt-pc traceroute -n -I 10.71.2.20
traceroute to 10.71.2.20 (10.71.2.20), 30 hops max, 60 byte packets
1 10.71.1.1 0.175 ms 0.040 ms 0.024 ms
2 10.71.0.2 17.743 ms 0.337 ms 0.123 ms
3 10.71.2.20 0.359 ms 0.106 ms 0.048 ms
traceroute to 10.71.2.20 (10.71.2.20), 30 hops max, 60 byte packets
1 10.71.1.1 0.134 ms 0.025 ms 0.018 ms
2 10.71.0.2 0.059 ms 0.035 ms 0.028 ms
3 10.71.2.20 0.065 ms 0.042 ms 0.030 msفي المخرج أعلاه لاحظ التالي:
- الخيار
-nيمنعtracerouteمن البحث عن اسم لكل عنوان في DNS، وهذا يجعله أسرع، ويمنع التأخير الطويل عندما لا يوجد سيرفر DNS يجيب، كما في شبكتنا. - الخطوة الأولى ال Router الأول، والثانية ال Router الثاني، والثالثة السيرفر نفسه، وهذا هو الطريق كما رسمناه.
- ال Router الثاني ظهر بعنوانه على الوصلة
10.71.0.2وليس بعنوانه في شبكة السيرفرات10.71.2.1، والسبب أن الجهاز يرد برسالةTime Exceededمن الواجهة التي وصل إليها المسبار، وهذا مهم عندما تقرأtracerouteفي شبكة لا تعرفها، فالعنوان الذي تراه هو باب ال Router المواجه لك. - الرقم
17.743 msفي الخطوة الثانية أكبر بكثير من بقية الأرقام، ثم عاد في المحاولتين التاليتين إلى أقل من نصف مللي ثانية، فهذا تأخير في الرد الأول فقط، ربما بسبب ARP أو جدولة ال Container، وليس بطئاً في الطريق، ولذلك يرسلtracerouteثلاثة مسابير لكل خطوة. - الطريقتان UDP وICMP أعطتا النتيجة نفسها هنا لأنه لا يوجد جدار حماية في الطريق، وفي الإنترنت قد تختلف النتيجة بينهما.
الخطوة 5: نراقب المسابير وهي تموت
لكي ترى الآلية نفسها نشغل tcpdump على ال Router الأول، على الواجهة المواجهة للحاسوب، ونطلب منه بالخيار -v أن يعرض قيمة TTL في كل حزمة، ثم نشغل traceroute بمسبار واحد في كل خطوة -q 1 حتى يقصر المخرج:
docker exec -d lab-rt-r1 sh -c 'timeout 5 tcpdump -n -v -i eth0 "udp or icmp" > /tmp/tr.txt 2>&1'
docker exec lab-rt-pc traceroute -n -q 1 10.71.2.20
docker exec lab-rt-r1 cat /tmp/tr.txt
وهذه أول ست حزم في المخرج:
IP (tos 0x0, ttl 1, id 25486, offset 0, flags [none], proto UDP (17), length 60)
    10.71.1.10.50807 > 10.71.2.20.33434: UDP, length 32
IP (tos 0xc0, ttl 64, id 54704, offset 0, flags [none], proto ICMP (1), length 88)
    10.71.1.1 > 10.71.1.10: ICMP time exceeded in-transit, length 68
IP (tos 0x0, ttl 2, id 12715, offset 0, flags [none], proto UDP (17), length 60)
    10.71.1.10.50198 > 10.71.2.20.33435: UDP, length 32
IP (tos 0xc0, ttl 63, id 4297, offset 0, flags [none], proto ICMP (1), length 88)
    10.71.0.2 > 10.71.1.10: ICMP time exceeded in-transit, length 68
IP (tos 0x0, ttl 3, id 61540, offset 0, flags [none], proto UDP (17), length 60)
    10.71.1.10.43241 > 10.71.2.20.33436: UDP, length 32
IP (tos 0xc0, ttl 62, id 11432, offset 0, flags [none], proto ICMP (1), length 88)
    10.71.2.20 > 10.71.1.10: ICMP 10.71.2.20 udp port 33436 unreachable, length 68
في المخرج أعلاه لاحظ التالي:
- المسبار الأول خرج ب
ttl 1إلى المنفذ 33434، فرد ال Router الأول نفسه بtime exceeded in-transit، ورده بدأ بttl 64لأنه لم يمر بأي Router. - المسبار الثاني خرج ب
ttl 2إلى المنفذ 33435، فمر بال Router الأول، ومات عند الثاني، وجاء رد الثاني بttl 63لأنه مر بال Router الأول في طريق العودة. فالمنفذ يتغير مع كل مسبار حتى يعرفtracerouteأي رد يعود إلى أي مسبار. - المسبار الثالث ب
ttl 3وصل إلى السيرفر، والسيرفر لا يستمع على المنفذ 33436، فرد بudp port 33436 unreachable، وهذه الرسالة هي التي تخبرtracerouteأنه وصل.
وفي بقية المخرج تفصيل لا تراه في شروحات كثيرة: traceroute لم ينتظر الرد قبل أن يرسل المسبار التالي، وإنما أرسل 16 مسباراً دفعة واحدة، من ttl 1 إلى ttl 16، لأن القيمة الافتراضية للخيار -N هي 16 مسباراً متزامناً كما في صفحة الدليل، ورد السيرفر على المسابير من 3 إلى 8، أي ست رسائل، ثم توقف عن الرد على المسابير من 9 إلى 16. وهذا يقودنا إلى أول مشكلة حقيقية في هذه التجربة.
لماذا ظهرت النجوم في شبكة سليمة؟
وعند تشغيل المسابير من نوع TCP على المنفذ 22 بعد التجارب السابقة مباشرة ظهرت نجوم في خطوتين من ثلاث، مع أن الشبكة كلها في جهاز واحد ولا يوجد فيها جدار حماية:
docker exec lab-rt-pc traceroute -n -T -p 22 10.71.2.20traceroute to 10.71.2.20 (10.71.2.20), 30 hops max, 60 byte packets
1 10.71.1.1 0.429 ms * *
2 10.71.0.2 0.101 ms * *
3 10.71.2.20 0.173 ms 0.112 ms 0.054 msوفي الوقت نفسه تقريباً أرسلنا ping بقيمة TTL تساوي 1 فلم يرد ال Router الأول إطلاقاً، ثم أعدنا الأمر نفسه بعد ثلاث ثوان فرد:
docker exec lab-rt-pc ping -c 1 -t 1 10.71.2.20PING 10.71.2.20 (10.71.2.20) 56(84) bytes of data.
From 10.71.1.1 icmp_seq=1 Time to live exceeded
--- 10.71.2.20 ping statistics ---
1 packets transmitted, 0 received, +1 errors, 100% packet loss, time 0msوالسبب أن Linux يحدد عدد رسائل ICMP التي يرسلها إلى العنوان نفسه، حتى لا يستخدمه أحد لإغراق شبكة برسائل الخطأ، والإعدادان المسؤولان عن ذلك في النواة هما:
docker exec lab-rt-r1 sysctl net.ipv4.icmp_ratelimit net.ipv4.icmp_ratemasknet.ipv4.icmp_ratelimit = 1000
net.ipv4.icmp_ratemask = 6168والرقم 1000 بالمللي ثانية، أي أن الجهاز يرسل إلى العنوان الواحد رسالة واحدة تقريباً في الثانية بعد أن يستهلك رصيداً صغيراً من الرسائل، والرقم 6168 قناع بتات يحدد أنواع الرسائل التي يطبق عليها الحد، ومنها Destination Unreachable وTime Exceeded، كما في توثيق النواة. ومسابير TCP الثلاثة في كل خطوة خرجت في اللحظة نفسها، فرد ال Router على الأول وسكت عن الاثنين. والدليل أن النجوم تختفي عندما نطلب مسباراً واحداً في كل خطوة بالخيار -q 1، أو عندما نطلب من traceroute أن ينتظر أكثر من ثانية بين المسابير بالخيار -z 1.1:
docker exec lab-rt-pc traceroute -n -T -p 22 -z 1.1 10.71.2.20traceroute to 10.71.2.20 (10.71.2.20), 30 hops max, 60 byte packets
1 10.71.1.1 0.223 ms 0.122 ms 0.119 ms
2 10.71.0.2 0.160 ms 0.163 ms 0.126 ms
3 10.71.2.20 0.205 ms 0.211 ms 0.325 msوهذا الدرس مهم خارج التجربة، فأجهزة ال Router في الإنترنت تحدد رسائل ICMP بشدة أكبر، فإذا رأيت في traceroute نجوماً في خطوة وسطى ثم خطوات طبيعية بعدها، فلا تقل إن ذلك الجهاز معطل، وإنما هو جهاز مشغول أو يحدد رسائله، والحكم على الطريق يكون من الخطوة الأخيرة.
الخطوة 6: أطول بادئة تفوز، حتى لو كانت خاطئة
السيرفر الثاني 10.71.2.200 يرد الآن عادياً، والآن نضيف إلى ال Router الأول سطراً أدق للنصف الثاني من شبكة السيرفرات، ونجعله يشير إلى عنوان على الوصلة لا يوجد عليه أي جهاز، وهو 10.71.0.3، كما يحدث عندما يكتب أحد مساراً قديماً لجهاز أزيل:
docker exec lab-rt-r1 ip route add 10.71.2.128/25 via 10.71.0.3
docker exec lab-rt-r1 ip route
docker exec lab-rt-r1 ip route get 10.71.2.20
docker exec lab-rt-r1 ip route get 10.71.2.200
10.71.0.0/29 dev eth1 proto kernel scope link src 10.71.0.1
10.71.1.0/24 dev eth0 proto kernel scope link src 10.71.1.1
10.71.2.0/24 via 10.71.0.2 dev eth1
10.71.2.128/25 via 10.71.0.3 dev eth1
10.71.2.20 via 10.71.0.2 dev eth1 src 10.71.0.1 uid 0
cache
10.71.2.200 via 10.71.0.3 dev eth1 src 10.71.0.1 uid 0
cache والأمر ip route get يبين قرار الجدول دون أن يرسل شيئاً، فالعنوان 10.71.2.20 يقع في النصف الأول، فلا يطابقه إلا /24، فيذهب إلى ال Router الثاني، أما 10.71.2.200 فيطابقه السطران، ويفوز /25 لأنه أطول، فيذهب إلى 10.71.0.3. فماذا يحدث عندما نرسل إليه فعلاً؟
docker exec lab-rt-pc ping -c 3 10.71.2.200
docker exec lab-rt-r1 ip neigh
PING 10.71.2.200 (10.71.2.200) 56(84) bytes of data.
From 10.71.1.1 icmp_seq=1 Destination Host Unreachable
From 10.71.1.1 icmp_seq=2 Destination Host Unreachable
From 10.71.1.1 icmp_seq=3 Destination Host Unreachable
--- 10.71.2.200 ping statistics ---
3 packets transmitted, 0 received, +3 errors, 100% packet loss, time 2080ms
pipe 3
10.71.1.10 dev eth0 lladdr a6:2a:d5:09:e7:d9 REACHABLE
10.71.0.3 dev eth1 FAILED
10.71.0.2 dev eth1 lladdr 82:7b:63:7e:53:8b REACHABLE في المخرج أعلاه لاحظ التالي:
- الرسالة هذه المرة
Destination Host UnreachableوليستNet Unreachable، فال Router وجد مساراً، ولكنه لم يجد الجهاز التالي، وهذا ما يبينه جدول الجيرانip neigh، حيث العنوان10.71.0.3في حالةFAILED، أي أن ال Router سأل عنه عبر ARP ولم يجبه أحد. - الجدول لم يرجع إلى السطر
/24الذي يعمل، فقاعدة أطول بادئة لا تعرف شيئاً عن حالة الجهاز التالي، وهذا هو الفرق بين المسار الثابت والتوجيه الديناميكي الذي يحذف المسار المتعطل. - ثم نجرب العكس، أي سطراً بطول
/32للسيرفر الثاني وحده يشير إلى الجهاز الصحيح، فيفوز على/25، ويبقى العنوان المجاور10.71.2.201على/25:
docker exec lab-rt-r1 ip route add 10.71.2.200/32 via 10.71.0.2
docker exec lab-rt-r1 ip route get 10.71.2.200
docker exec lab-rt-r1 ip route get 10.71.2.201
docker exec lab-rt-pc ping -c 1 10.71.2.200
10.71.2.200 via 10.71.0.2 dev eth1 src 10.71.0.1 uid 0
cache
10.71.2.201 via 10.71.0.3 dev eth1 src 10.71.0.1 uid 0
cache
PING 10.71.2.200 (10.71.2.200) 56(84) bytes of data.
64 bytes from 10.71.2.200: icmp_seq=1 ttl=62 time=0.185 msوهذه بالضبط فكرة حادثة YouTube، ولكن على جدول من خمسة سطور: من يكتب السطر الأدق يأخذ الحركة. وبعد ذلك نحذف السطرين حتى نعود إلى الحالة السليمة:
docker exec lab-rt-r1 ip route del 10.71.2.200/32
docker exec lab-rt-r1 ip route del 10.71.2.128/25
blackhole أم unreachable؟
نضيف إلى ال Router الأول مسارين لا يوصلان إلى أي مكان، الأول من نوع blackhole والثاني من نوع unreachable، ونرسل إلى كل منهما:
docker exec lab-rt-r1 ip route add blackhole 10.71.66.0/24
docker exec lab-rt-r1 ip route add unreachable 10.71.67.0/24
docker exec lab-rt-pc ping -c 1 -W 1 10.71.66.1
docker exec lab-rt-pc ping -c 1 -W 1 10.71.67.1
--- 10.71.66.1 ping statistics ---
1 packets transmitted, 0 received, 100% packet loss, time 0ms
From 10.71.1.1 icmp_seq=1 Destination Host Unreachableال blackhole أسقط الحزمة بصمت، فلم يعرف الحاسوب ماذا حدث، أما unreachable فأسقطها ورد برسالة خطأ، فعرف الحاسوب فوراً أن الطريق مغلق ولم ينتظر المهلة. والأول مناسب عندما لا تريد أن تخبر أحداً بشيء، مثل حركة هجوم، والثاني أنسب داخل شبكتك لأنه يوفر على البرامج انتظار المهلة. ثم نحذفهما:
docker exec lab-rt-r1 ip route del blackhole 10.71.66.0/24
docker exec lab-rt-r1 ip route del unreachable 10.71.67.0/24
ماذا يحدث إذا نسينا ip_forward؟
هذا أشهر خطأ عندما يحول أحد سيرفر Linux إلى Router، فلنجربه على ال Router الثاني. والأمر الطبيعي على أي سيرفر هو sysctl -w net.ipv4.ip_forward=0، ولكن داخل ال Container ظهرت هذه الرسالة، حتى مع docker exec --privileged:
sysctl: permission denied on key "net.ipv4.ip_forward"والسبب أن Docker يركب /proc/sys للقراءة فقط داخل ال Container العادي، والصلاحية NET_ADMIN لا تغير ذلك، والطريقة الصحيحة لتغيير الخيار هي عند إنشاء ال Container بالخيار --sysctl كما فعلنا. ولكي نغيره الآن دون أن نعيد إنشاء ال Router ونفقد مساراته، نشغل Container مؤقتاً بصلاحيات كاملة يشارك ال Router الثاني شبكته بالخيار --network container:، فيكتب الخيار في مساحة الشبكة Network Namespace الخاصة بال Router الثاني:
docker run --rm --privileged --network container:lab-rt-r2 lab-rt-net:1 sysctl -w net.ipv4.ip_forward=0
docker exec lab-rt-pc traceroute -n -w 1 -m 5 10.71.2.20
docker exec lab-rt-pc ping -c 2 -W 1 10.71.2.20
net.ipv4.ip_forward = 0
traceroute to 10.71.2.20 (10.71.2.20), 5 hops max, 60 byte packets
1 10.71.1.1 0.123 ms 0.035 ms 0.131 ms
2 * * *
3 * * *
4 * * *
5 * * *
2 packets transmitted, 0 received, 100% packet loss, time 1065msوهذا هو شكل النجوم التي تعني مشكلة حقيقية، فهي تبدأ من الخطوة الثانية وتستمر حتى النهاية. ولاحظ أنه لا توجد أي رسالة خطأ، فال Router الثاني يستلم الحزم ثم يسقطها لأنها ليست له ولا يسمح له بتمريرها، ولا يرسل حتى Time Exceeded لمسبار الخطوة الثانية، لأن هذه الرسالة جزء من عمل التمرير الذي توقف. وإذا شغلت tcpdump على الواجهة eth0 لل Router الثاني فسوف ترى الطلبات تصل إليه ولا تخرج من الجهة الأخرى:
23:34:04.697228 IP 10.71.1.10 > 10.71.2.20: ICMP echo request, id 31, seq 1, length 64
23:34:05.765422 IP 10.71.1.10 > 10.71.2.20: ICMP echo request, id 31, seq 2, length 64
والقاعدة التي تخرج بها من هذه التجربة: إذا وصلت الحزم إلى واجهة Router ولم تخرج من الواجهة الأخرى، ولا توجد رسالة خطأ، فابدأ ب sysctl net.ipv4.ip_forward، ثم بقواعد الجدار الناري في سلسلة التمرير FORWARD، وهي موضوع مقال المنافذ والجدار الناري. ثم نعيد الخيار كما كان:
docker run --rm --privileged --network container:lab-rt-r2 lab-rt-net:1 sysctl -w net.ipv4.ip_forward=1الخطوة 7: حلقة توجيه Routing Loop
الآن نصنع الخطأ الذي وجد TTL من أجله. نضيف إلى ال Router الأول مساراً إلى شبكة غير موجودة 10.71.9.0/24 عبر ال Router الثاني، وال Router الثاني لا يعرف هذه الشبكة، فيرسلها إلى بوابته الافتراضية، وهي ال Router الأول، الذي يعيدها إلى الثاني، وهكذا:
docker exec lab-rt-r1 ip route add 10.71.9.0/24 via 10.71.0.2
docker exec lab-rt-pc traceroute -n -q 1 -m 8 10.71.9.9
docker exec lab-rt-pc ping -c 2 10.71.9.9
traceroute to 10.71.9.9 (10.71.9.9), 8 hops max, 60 byte packets
1 10.71.1.1 0.096 ms
2 10.71.0.2 0.175 ms
3 10.71.1.1 0.061 ms
4 10.71.0.2 0.055 ms
5 10.71.1.1 0.054 ms
6 10.71.0.2 0.054 ms
7 10.71.1.1 0.066 ms
8 10.71.0.2 0.069 ms
PING 10.71.9.9 (10.71.9.9) 56(84) bytes of data.
From 10.71.0.2 icmp_seq=1 Time to live exceeded
From 10.71.0.2 icmp_seq=2 Redirect Host(New nexthop: 10.71.0.1)
--- 10.71.9.9 ping statistics ---
2 packets transmitted, 0 received, +2 errors, 100% packet loss, time 1002ms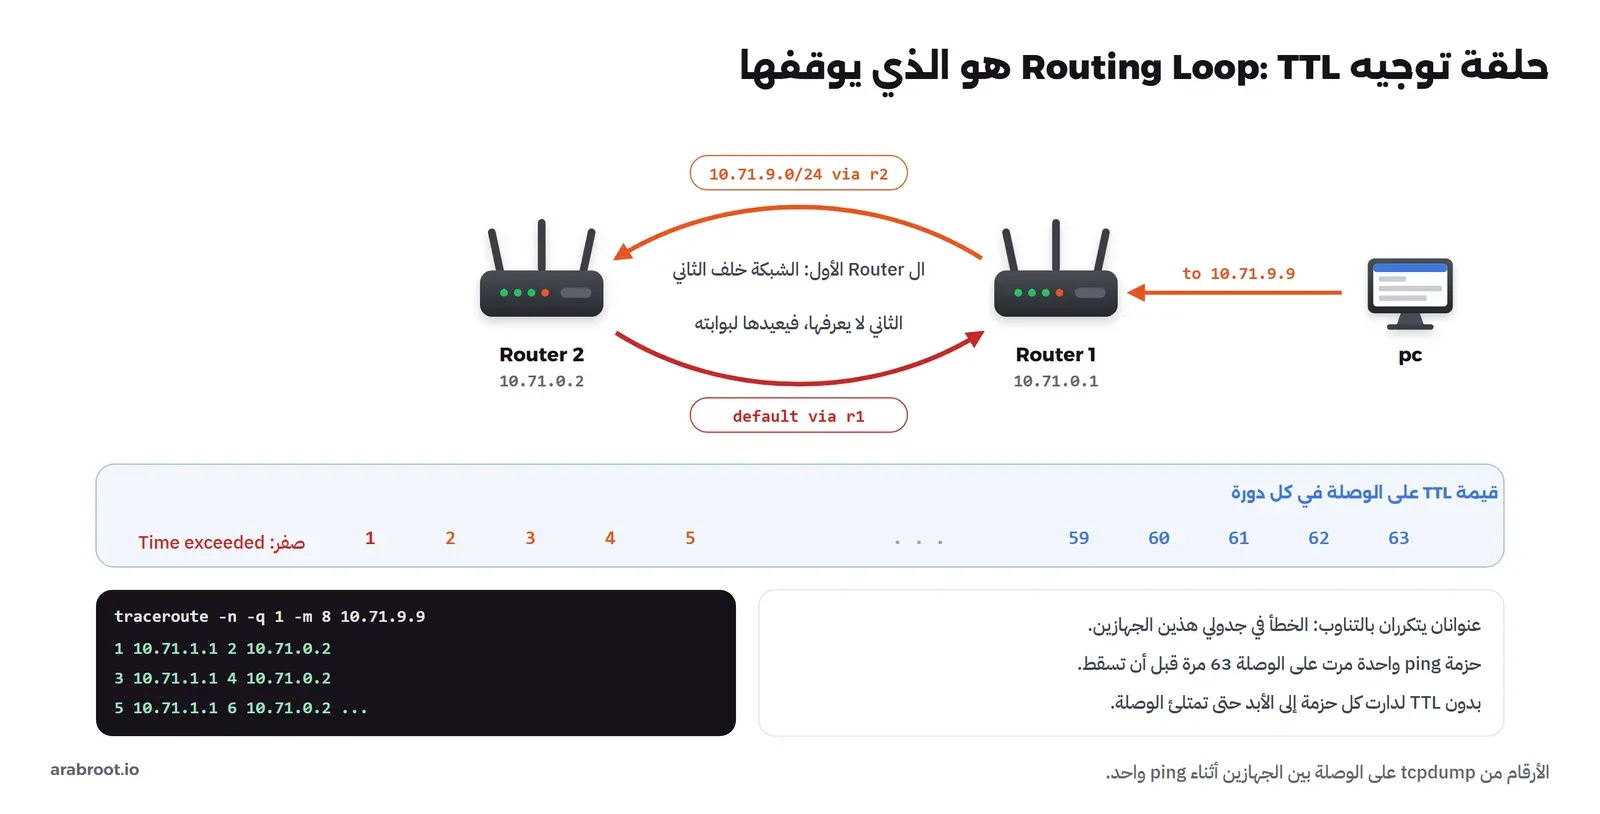
في المخرج أعلاه لاحظ التالي:
- العنوانان
10.71.1.1و10.71.0.2يتكرران بالتناوب حتى الحد الذي طلبناه، وهذا هو شكل حلقة التوجيه فيtracerouteدائماً، وعندما تراه فأنت تعرف أن الخطأ في جدولي هذين الجهازين بالذات. - عندما شغلنا
tcpdump -vعلى الوصلة أثناءpingواحد، رأينا الحزمة نفسها تمر 63 مرة، وقيمة TTL فيها تنقص في كل مرة من 63 إلى 1، ثم أسقطها ال Router الثاني وأرسلTime to live exceeded، فحزمة واحدة استهلكت الوصلة 63 مرة، وهذا ما يحدث لكل حزمة تدخل الحلقة. - الرسالة
Redirect Host(New nexthop: 10.71.0.1)رسالة ICMP Redirect، فال Router الثاني لاحظ أنه يعيد الحزمة من الواجهة نفسها التي جاءت منها، فأخبر المرسل بأن هناك جهازاً تالياً أفضل على الشبكة نفسها، وهذه رسالة قديمة تعطلها أغلب الأنظمة في الإعدادات المتشددة، فلا تعتمد عليها في التشخيص.
ثم نحذف المسار الخاطئ:
docker exec lab-rt-r1 ip route del 10.71.9.0/24تنظيف التجربة
كل ما أنشأناه يبدأ ب lab-rt-، فتحذفه كله بهذه الأوامر:
docker rm -f lab-rt-r1 lab-rt-r2 lab-rt-pc lab-rt-srv lab-rt-srv2
docker network rm lab-rt-office lab-rt-transit lab-rt-servers
docker rmi lab-rt-net:1
تشخيص مشكلات التوجيه: ماذا تعني كل رسالة؟
رأيت في التجربة أن كل عطل له رسالة مختلفة، أو له صمت مختلف، وهذا هو أهم ما تأخذه منها، فالرسالة تخبرك أين توقفت الحزمة قبل أن تفتح أي جهاز. والجدول التالي يجمع ما ظهر في التجربة:
| ما تراه | من أرسله | معناه | أين تبحث |
|---|---|---|---|
connect: Network is unreachable | جهازك نفسه، دون عنوان | لا يوجد في جدولك سطر يطابق الوجهة، ولا بوابة افتراضية | ip route على جهازك، وإعدادات DHCP |
Error: Nexthop has invalid gateway. | الأمر ip route add | البوابة التي كتبتها ليست في شبكة متصلة بالجهاز | عنوان البوابة والقناع |
From X Destination Net Unreachable | ال Router صاحب العنوان X | ال Router X لا يعرف طريقاً إلى شبكة الوجهة | جدول X، أو مسار من نوع unreachable |
From X Destination Host Unreachable | ال Router X أو جهازك | يوجد مسار، ولكن الجهاز التالي أو الوجهة لا يرد على ARP | ip neigh على X، وهل الجهاز التالي يعمل وعنوانه صحيح |
| ضياع الحزم دون أي رسالة | لا أحد | طريق العودة مفقود، أو ip_forward معطل، أو جدار حماية يسقط بصمت، أو blackhole | tcpdump على الطرف الآخر ثم على كل Router |
From X Time to live exceeded مع ping عادي | ال Router X | حلقة توجيه غالباً | traceroute، فإذا تكرر عنوانان فالخطأ في جدوليهما |
| نجوم في خطوة وسطى ثم خطوات طبيعية | لا أحد | ذلك الجهاز لا يرد أو يحدد رسائل ICMP، والطريق سليم | لا شيء غالباً، احكم من الخطوة الأخيرة |
| نجوم من خطوة معينة حتى النهاية | لا أحد | الحزم تتوقف عند الجهاز بعد آخر خطوة ظهرت أو قبله | آخر Router ظهر، ثم الجهاز الذي بعده |
وعندما يأتيك من يقول إن السيرفر لا يصل، فهذا ترتيب الأسئلة الذي يختصر الطريق:
- من جهاز المرسل نفذ
ip route getلعنوان الوجهة، فهل يختار البوابة التي تتوقعها والواجهة الصحيحة؟ وفي Windows ابحث عن السطر0.0.0.0فيroute print. - هل يرد
pingعلى البوابة الافتراضية نفسها؟ إذا لم يرد فالمشكلة في الشبكة المحلية وليست في التوجيه، مثل كابل أو Wi-Fi أو ARP. - نفذ
traceroute -nإلى الوجهة، وانظر إلى آخر خطوة ظهرت. - على الوجهة شغل
tcpdump، فإذا وصلت الطلبات ولم تعد الردود فابحث في طريق العودة، أي بوابة الوجهة ثم كل Router في طريق الرد. - على كل Router في الطريق تحقق من
sysctl net.ipv4.ip_forwardومن قواعد سلسلة FORWARD في الجدار الناري.
أخطاء شائعة
هذه الأخطاء تتكرر في المكاتب الصغيرة وعلى السيرفرات، وأغلبها رأيته بعينك في التجربة:
- نسيان طريق العودة: تضيف المسار في اتجاه واحد، فتصل الطلبات ولا تعود الردود، ولا يرى المرسل أي خطأ. وتذكر أن كل مسار تضيفه في اتجاه يحتاج ما يقابله في الاتجاه الآخر، سواءً كان مساراً ثابتاً أو بوابة افتراضية.
- مسارات لا تحفظ: تضيف المسار بالأمر
ip route addفتعمل الشبكة حتى أول إعادة تشغيل، والحل أن تكتبه في Netplan أو ifupdown أو NetworkManager مباشرة بعد أن تتأكد أنه يعمل. - سيرفر Linux بدور Router دون
ip_forward: وهذا يحدث كثيراً مع سيرفرات VPN وأجهزة الهوم لاب، والعرض هو الصمت التام بعد الخطوة الأولى. وتذكر في المقابل أن تفعيل التمرير على سيرفر عام دون جدار ناري في سلسلة FORWARD يجعله Router مفتوحاً بين شبكاته. - شبكتان بالعنوان نفسه: شبكة البيت
192.168.1.0/24وشبكة المكتب التي تصل إليها عبر VPN بالعنوان نفسه، فيفوز السطر المتصل في جهازك دائماً ولا تصل إلى المكتب، والحل أن تختار للمكاتب والسيرفرات نطاقات أقل شيوعاً من نطاقات أجهزة البيوت، كما في قسم الأخطاء الشائعة في Subnets. - VPN كامل يأخذ البوابة الافتراضية: عندما يمرر نفق VPN كل الحركة Full Tunnel فإنه يضيف مساراً افتراضياً أو مسارين أدق مثل
0.0.0.0/1و128.0.0.0/1يفوزان علىdefaultبقاعدة أطول بادئة، فيذهب كل شيء عبر النفق، وقد شرحنا الفرق بين النفق الكامل والجزئي في قسم النفق الجزئي والنفق الكامل. - أكثر من بوابة افتراضية دون قصد: جهاز متصل بشبكتين وكل منهما تعطيه بوابة عبر DHCP، فيختار النظام واحدة بالمقياس، وقد لا تكون التي تريدها، فاجعل لشبكة واحدة فقط بوابة، وأضف للأخرى مسارات محددة.
- تصفية المسار العكسي rp_filter مع التوجيه غير المتماثل: في Linux خيار اسمه
rp_filter، إذا كان في الوضع الصارم Strict فإن الجهاز يرفض أي حزمة تصل من واجهة غير الواجهة التي كان سيرد منها، وهذا يحمي من العناوين المزيفة، ولكنه يسقط الحزم بصمت في الشبكات التي يذهب فيها الطلب من طريق ويعود الرد من طريق آخر، والقيم الثلاث للخيار مشروحة في توثيق النواة. - الحكم على الطريق من النجوم وحدها: النجوم في خطوة وسطى لا تعني أن الجهاز معطل، كما رأيت مع حد رسائل ICMP، والحكم يكون من الخطوة الأخيرة ومن
tcpdump.
قائمة تحقق قبل أن تضيف شبكة جديدة
- هل اخترت نطاقاً لا يتعارض مع الشبكات الموجودة، ومع شبكات ال VPN، ومع نطاقات Docker على السيرفرات؟
- هل لكل جهاز في الشبكة الجديدة بوابة افتراضية واحدة في شبكته نفسها؟
- هل يعرف كل Router في الطريق كيف يصل إلى الشبكة الجديدة، إما بمسار ثابت أو بمسار تجميعي أو ببوابة افتراضية تشير نحوها؟
- هل يعرف ال Router الذي أمام الشبكة الجديدة طريق العودة إلى كل الشبكات التي يجب أن تصل إليها؟
- هل
ip_forwardمفعل على كل جهاز Linux يمرر الحزم، ومحفوظ في/etc/sysctl.d/؟ - هل كتبت المسارات في إعدادات الشبكة الدائمة، وجربت إعادة التشغيل مرة واحدة على الأقل؟
- هل يسمح الجدار الناري في سلسلة FORWARD بالحركة التي تريدها فقط بين الشبكتين؟
- هل اختبرت بالأمر
ip route getثمtraceroute -nمن الجهتين، وليس من جهة واحدة؟
الخلاصة
وصلنا لنهاية الموضوع، وأهم ما فيه:
- كل جهاز يقرر الخطوة التالية فقط، من جدول التوجيه الخاص به، ولا يعرف أحد الطريق كله.
- الجهاز يرسل مباشرة إلى من في شبكته، ويرسل كل ما عداها إلى البوابة الافتراضية، وهي سطر
defaultأي0.0.0.0/0، ويجب أن تكون في شبكته نفسها. - من بين السطور المطابقة يفوز الأطول بادئة، ثم الأقل مقياساً بين السطور المتساوية، والسطر الأدق يفوز حتى لو كان خاطئاً، كما في حادثة YouTube عام 2008.
- ال Router ينقص TTL ويغير إطار MAC في كل خطوة، ويبقى عنوانا IP كما هما إلا مع NAT، وLinux لا يمرر شيئاً دون
ip_forward. - الاتصال طريقان، وأغلب مشكلات المسارات الثابتة سببها طريق العودة، والطريقة الأسرع لكشفها
tcpdumpعلى الطرف الآخر. - TTL يوقف حلقات التوجيه، و
tracerouteيستخدمه ليكشف الطريق، والنجوم في خطوة وسطى قد تكون حداً لرسائل ICMP وليست عطلاً. - المسارات الثابتة مناسبة للشبكات الصغيرة الثابتة، ومع النمو يأتي التوجيه الديناميكي الذي يتعامل مع الأعطال وحده.
وفي المقالات القادمة بإذن الله سوف نتحدث عن البروتوكولات التي تحملها هذه الحزم، TCP وUDP وDHCP، ثم عن المنافذ والجدار الناري، ثم عن التوجيه الديناميكي OSPF وBGP.
 دليلSubnets وCIDR: كيف تقسم عناوين IP وتحسبها بيدكماذا يعني /26 وكيف تحسب الشبكة ومدى الأجهزة بيدك، ثم تبني خطة عناوين كاملة لشركة صغيرة لا تتعارض فيها الشبكات.
 دليلما هو NAT؟ شرح ترجمة العناوين وتوجيه المنافذلماذا تخرج كل أجهزة بيتك بعنوان عام واحد، وكيف يترجم ال Router العناوين، ولماذا يفشل توجيه المنافذ خلف CGNAT.
 دليلالتوجيه الديناميكي للمبتدئين: OSPF وBGPكيف تتعلم أجهزة Router طرقها بنفسها وتتحول عند انقطاع خط، مع مختبر FRRouting نقيس فيه زمن التقارب ونربط شبكتين بجلسة BGP.
 دليلTCP وUDP وDHCP ببساطة: كيف تنتقل البيانات وتأخذ عنوانككيف يضمن TCP وصول الملف رغم ضياع الحزم، ولماذا تختار المكالمات UDP، وكيف يأخذ جهازك عنوانه من DHCP، مع التقاط حقيقي لكل منها.
 دليلأجهزة الشبكة في البيت والمكتب: ماذا يفعل كل جهاز؟نأخذ كل جهاز في شبكة البيت والمكتب على حدة، من المودم إلى ال Router وال Switch، ونعرف ماذا يفعل ولماذا تحتاجه.
 دليلشبكات Docker وأفضل الممارسات مع Docker Composeلماذا يبقى المنفذ الذي تنشره في Compose مفتوحاً للإنترنت رغم ufw، وكيف تصل التطبيقات إلى بعضها عبر شبكات Docker دون نشر منافذ.
 دليلتحليل حركة الشبكة مع Wireshark وtcpdumpكيف تلتقط الحزم وتقرؤها حتى تعرف لماذا يتأخر طلب DNS أو يرفض اتصال أو يتباطأ نقل ملف، بمختبر حقيقي تحل فيه أربع شكاوى من شبكة شركة.
سجل التحديثات
- 2026-11-16: كتابة المقال، وبناء التجربة العملية بثلاث شبكات Docker وخمسة Containers على Debian 13 مع iproute2 6.15.0 وtraceroute 2.1.6 وtcpdump 4.99.5 على Docker Engine 29.8.0.


