تطبيق حجز مواعيد العيادات الذي يعمل عليه فريقك وصل إلى الميزة التي يطلبها الجميع: أن يحجز المريض موعداً، ثم يضغط زراً في الوقت المحدد فيرى الطبيب ويسمعه داخل التطبيق نفسه، دون رابط اجتماع خارجي، ودون أن يثبت برنامجاً آخر، وأحياناً تدخل الممرضة أو مترجم إلى نفس الاستشارة، وفي المستقبل القريب يريد الفريق تسجيل الجلسات التي يوافق عليها المريض. والسؤال الأول الذي يطرحه المطور في هذه اللحظة: هل أكتب ذلك بنفسي فوق WebRTC، أم أستخدم خدمة سحابية تحاسبني بالدقيقة، أم أشغل سيرفراً مفتوح المصدر على سيرفرات الشركة؟
وقد شرحنا في WebRTC من الداخل كيف يتصل متصفحان مباشرة، وفي مكالمات WebRTC خلف NAT لماذا تحتاج TURN ومتى ينتقل العبء من أجهزة المستخدمين إلى سيرفر SFU، وفي آخر المقال الأول وعدنا بشرح LiveKit، وهو موضوع هذا المقال. وLiveKit ليس تطبيق اجتماعات جاهزاً مثل Jitsi Meet الذي تفتح رابطه وتبدأ، وإنما سيرفر وسائط ومكتبات تبني بها الصوت والفيديو داخل تطبيقك أنت، بشاشاتك وصلاحياتك وقاعدة بياناتك.
وسوف نناقش في هذا المقال:
- لماذا لا تكفي المكالمة المباشرة بين متصفحين في تطبيق كهذا، وما الذي يضيفه سيرفر SFU، وما هو LiveKit ومما يتكون.
- كيف يعمل من الداخل: الغرفة والمشارك والمسار، والتوكن الذي يصدره سيرفر تطبيقك، والطبقات Simulcast وإيقاف ما لا يشاهده أحد Dynacast.
- تجربة كاملة: سيرفر LiveKit 1.13.11 في Docker، وسيرفر تطبيق صغير بلغة Node.js يصدر التوكن ويستقبل ال Webhooks، ومتصفحا Chrome حقيقيان، الطبيب والمريض، نقرأ أرقامهما سطراً بسطر.
- ماذا يحدث عندما يصغر الطبيب نافذة المريض، وعندما تضعف الشبكة، وعندما يحاول مشاهد أن ينشر كاميرته، وعندما يمنع جدار الحماية UDP.
- اختبار الضغط Load Testing بأداة
lk load-testحتى 45 مشاهداً و10 مشاركين، والفرق بين قياسين على نفس الجهاز. - الإعداد للإنتاج: النطاق والشهادة والمنافذ وTURN وRedis، ثم التسجيل والوكلاء، والمقارنة مع الخيارات الأخرى، والأخطاء الشائعة وقائمة تحقق.
لماذا لا تكفي المكالمة المباشرة؟ Peer-to-Peer أم SFU
الطريقة البسيطة أن تأخذ مثال المكالمة بين متصفحين من مقال WebRTC، وتضيف إليه تسجيل الدخول وTLS، فيتصل الطبيب بالمريض مباشرة Peer-to-Peer، ويمر الصوت والصورة بينهما دون سيرفر وسائط. وهذه الطريقة تعمل فعلاً لمكالمة بين شخصين على شبكتين جيدتين، ولكن المشكلات تظهر بسرعة في تطبيق حقيقي:
- الشخص الثالث: عندما تدخل الممرضة يرسل كل شخص نسخة من صورته إلى كل شخص آخر، فيتضاعف ما يرفعه كل جهاز، وفي صفحة معمارية LiveKit مثال واضح: قليل من اتصالات الإنترنت تستطيع أن ترفع خمسة مسارات 720p بمعدل 1.5 ميجابت لكل منها باستمرار.
- الشبكات المختلفة: المريض على شبكة جوال ضعيفة والطبيب على شبكة العيادة، وفي الاتصال المباشر يرسل الطبيب نسخة واحدة يجب أن تناسب أضعف طرف، أو يرسل نسخاً مختلفة بنفسه.
- التسجيل: لا يوجد في المنتصف شيء يرى الوسائط حتى يسجلها، فيجب أن يسجل أحد الطرفين على جهازه.
- التحكم: لا توجد نقطة مركزية تخرج منها مشاركاً، أو تمنع أحداً من النشر، أو تعرف من في الغرفة الآن.
والحل الأنسب لهذه الحالة سيرفر SFU، أي Selective Forwarding Unit، وقد شرحنا الفرق بينه وبين Mesh وMCU في مقال TURN: يرسل كل شخص نسخة واحدة إلى السيرفر، والسيرفر يمررها إلى من يحتاجها دون أن يفك ترميزها، ويختار لكل مستقبل الجودة التي تناسب شبكته وحجم نافذته. والسؤال بعد ذلك: هل تكتب SFU بنفسك؟ والإجابة أن كتابة SFU مع تقدير السرعة وإعادة الاتصال والطبقات والتسجيل عمل فريق لسنوات، لذلك تختار سيرفراً جاهزاً مفتوح المصدر، وLiveKit من أشهرها اليوم.
ما هو LiveKit، ومما يتكون؟ Components
LiveKit سيرفر SFU مفتوح المصدر برخصة Apache 2.0، مكتوب بلغة Go فوق مكتبة Pion التي تطبق WebRTC بلغة Go، والإصدار الذي جربناه هو 1.13.11 الصادر في 25 أكتوبر 2026. والشركة التي تطوره تقدم نفس السيرفر كخدمة سحابية مدفوعة اسمها LiveKit Cloud، بأسعار منشورة في صفحة الأسعار، ولكن السيرفر نفسه يعمل كاملاً على سيرفرك دون حساب في السحابة. والمنظومة أكبر من السيرفر، فهي عدة أجزاء تأخذ منها ما تحتاج:
- السيرفر livekit-server: ال SFU نفسه، ومعه التنسيق Signaling عبر WebSocket، وواجهة برمجية لإدارة الغرف، وسيرفر TURN مدمج اختياري.
- مكتبات العميل Client SDKs: للمتصفح بلغة JavaScript، ولأندرويد وiOS وFlutter وReact Native وUnity وغيرها، وهي التي تخفي عنك تفاصيل RTCPeerConnection والعرض والجواب ICE.
- مكتبات السيرفر Server SDKs: لإصدار التوكنات وإدارة الغرف والتحقق من ال Webhooks، بلغات Go وNode.js وPython وRuby وJava وغيرها.
- Egress: خدمة منفصلة تسجل الغرفة أو تبثها إلى RTMP أو HLS.
- Ingress: تدخل بثاً من OBS عبر RTMP أو WHIP إلى الغرفة كأنه مشارك.
- SIP: تربط مكالمات الهاتف بالغرفة.
- Agents: إطار عمل لوكلاء الذكاء الاصطناعي الذين يدخلون الغرفة كمشاركين، وقد تناولناه في أدوات بناء الوكيل الصوتي.
وفي هذا المقال نركز على السيرفر ومكتبة المتصفح ومكتبة Node.js للسيرفر، لأنها الحد الأدنى الذي يحتاجه تطبيق العيادات حتى تعمل الاستشارة، ونذكر Egress وTURN في قسم الإنتاج.
كيف يعمل LiveKit من الداخل؟ How It Works
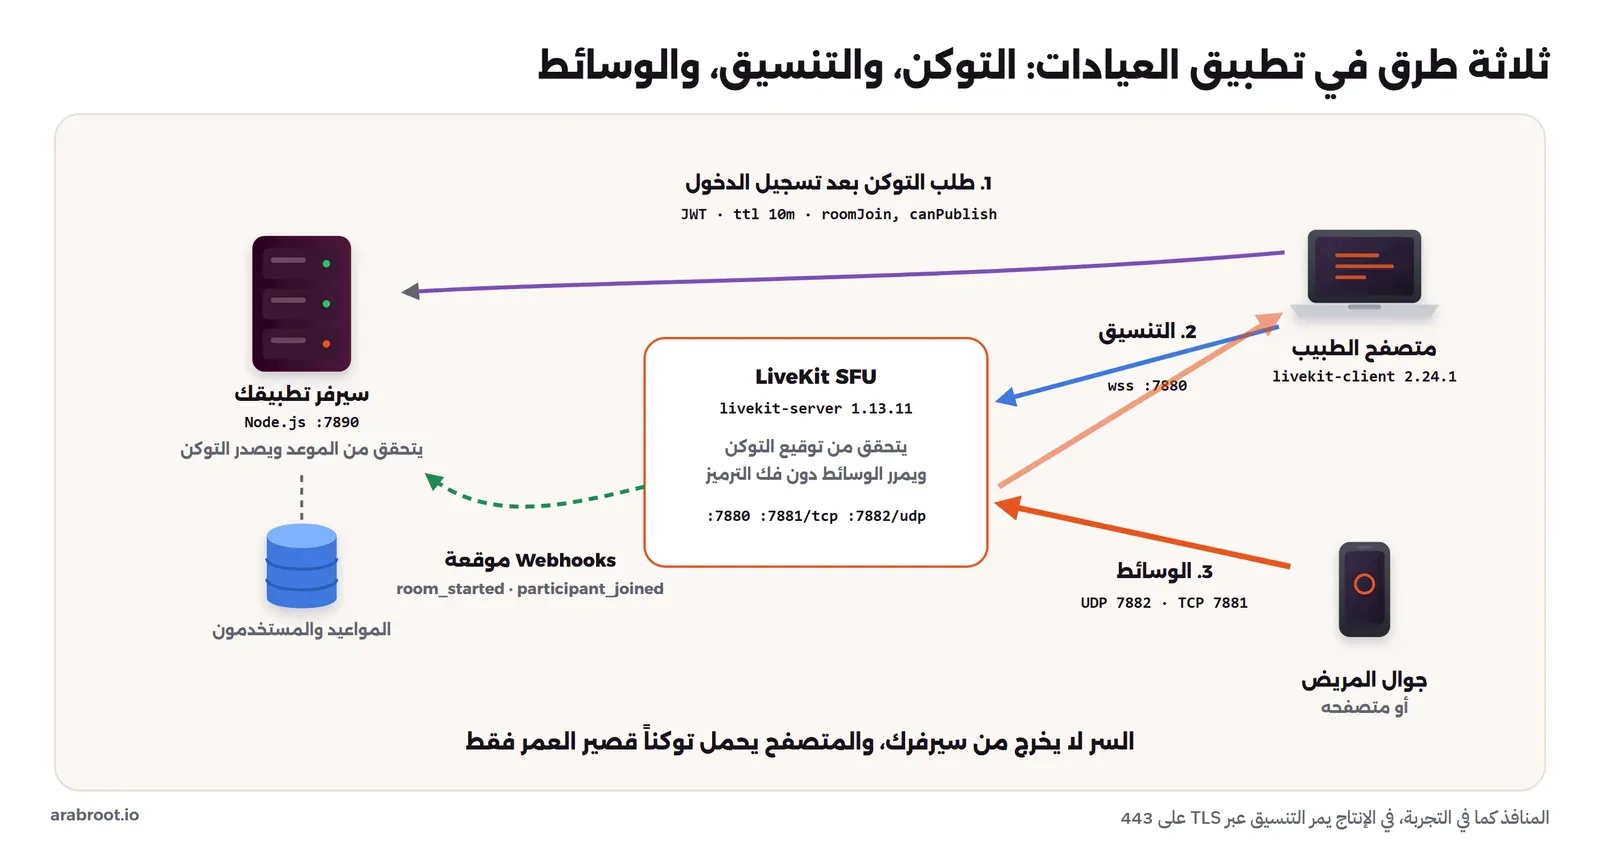
قبل الأوامر لنضع الصورة كاملة، لأن أغلب أخطاء التشغيل تأتي من خلط بين ثلاثة طرق منفصلة: طريق التوكن بين التطبيق وسيرفرك، وطريق التنسيق بين المتصفح وLiveKit، وطريق الوسائط بين المتصفح وLiveKit. والصورة التالية تبين الأجزاء في تجربتنا:
الغرفة والمشارك والمسار: Room وParticipant وTrack
كل شيء في LiveKit يدور حول ثلاثة مفاهيم كما في صفحة المفاهيم الأساسية: الغرفة Room هي الجلسة، وفي تطبيقنا غرفة لكل موعد مثل clinic-42، والمشارك Participant هو كل من دخل الغرفة، سواءً كان إنساناً في متصفح أو برنامجاً مثل مسجل أو وكيل ذكاء اصطناعي، والمسار Track هو كل مصدر وسائط ينشره المشارك: مسار صوت من الميكروفون، ومسار فيديو من الكاميرا، وربما مسار ثالث لمشاركة الشاشة. والمشارك ينشر Publish مساراته، ويشترك Subscribe في مسارات الآخرين، والغرفة تنشأ تلقائياً عند دخول أول مشارك وتغلق بعد خروج آخر واحد بمهلة قصيرة، وسوف نرى ذلك بالضبط في سجل ال Webhooks.
التوكن Access Token: من يدخل، وماذا يفعل؟
المتصفح لا يحمل أي سر، وإنما يحمل توكن JWT يصدره سيرفر تطبيقك بعد أن يتأكد من هوية المستخدم وموعده، ويوقعه بمفتاح API وسره API Secret اللذين يعرفهما LiveKit. وداخل التوكن هوية المشارك Identity واسم الغرفة والصلاحيات Grants، مثل أن يدخل الغرفة، وأن ينشر، وأن يشترك، ومدة الصلاحية. وLiveKit يتحقق من التوقيع ومن الصلاحيات عند كل اتصال، فلا يحتاج أن يسأل تطبيقك شيئاً، ولا يحتاج قاعدة مستخدمين. وإذا لم تكن الفكرة واضحة فقد شرحنا ال JWT في الجلسات وملفات تعريف الارتباط وJWT، والقاعدة هنا بسيطة: التوكن يصدر من سيرفرك فقط، ولا تضع السر في تطبيق الجوال أو في كود المتصفح أبداً، والسبب أن من يملك السر يستطيع أن يصدر لنفسه توكن مدير لأي غرفة.
التنسيق Signaling والوسائط Media
عندما يتصل المتصفح بعنوان مثل wss://livekit.example.com يفتح WebSocket على المنفذ 7880، ويرسل التوكن، ويتبادل مع السيرفر رسائل التنسيق، ومنها العرض والجواب SDP والعناوين المرشحة ICE Candidates، ثم يفتح اتصالات WebRTC للوسائط: اتصال للنشر Publisher واتصال للاشتراك Subscriber. والوسائط تمر عبر UDP إلى مدى منافذ أو منفذ واحد، وإذا لم ينجح UDP تحاول عبر TCP على المنفذ 7881، وإذا فشل الاثنان فعبر TURN، كما في صفحة المنافذ والجدار الناري. والنقطة التي يقع فيها أغلب من يشغل LiveKit لأول مرة أن السيرفر يخبر المتصفح بعنوانه في العناوين المرشحة، فإذا أخبره بعنوان خاطئ، مثل عنوان داخلي في السحابة، نجح التنسيق وفشلت الوسائط، فتظهر الغرفة والأسماء ولا تظهر الصورة.
الطبقات Simulcast وإيقاف ما لا يشاهده أحد Dynacast
هنا الجزء الذي يجعل SFU أذكى من مجرد ممرر. فالمتصفح الذي ينشر الكاميرا لا يرسل نسخة واحدة، وإنما يرسل في نفس الوقت ثلاث طبقات من نفس الفيديو، وهذا هو ال Simulcast: طبقة صغيرة q بدقة 320×180، ومتوسطة h بدقة 640×360، وكاملة f بدقة 1280×720 في تجربتنا. والسيرفر يختار لكل مشترك الطبقة التي تناسب شبكته وحجم النافذة التي يعرض فيها الفيديو، ومكتبة المتصفح تخبره بهذا الحجم عندما تفعل Adaptive Stream. ثم يأتي ال Dynacast: إذا لم يكن هناك أي مشترك يحتاج طبقة ما، يطلب السيرفر من الناشر أن يتوقف عن إرسالها، فيوفر رفع الناشر ومعالجه. والصورة التالية تبين ذلك:
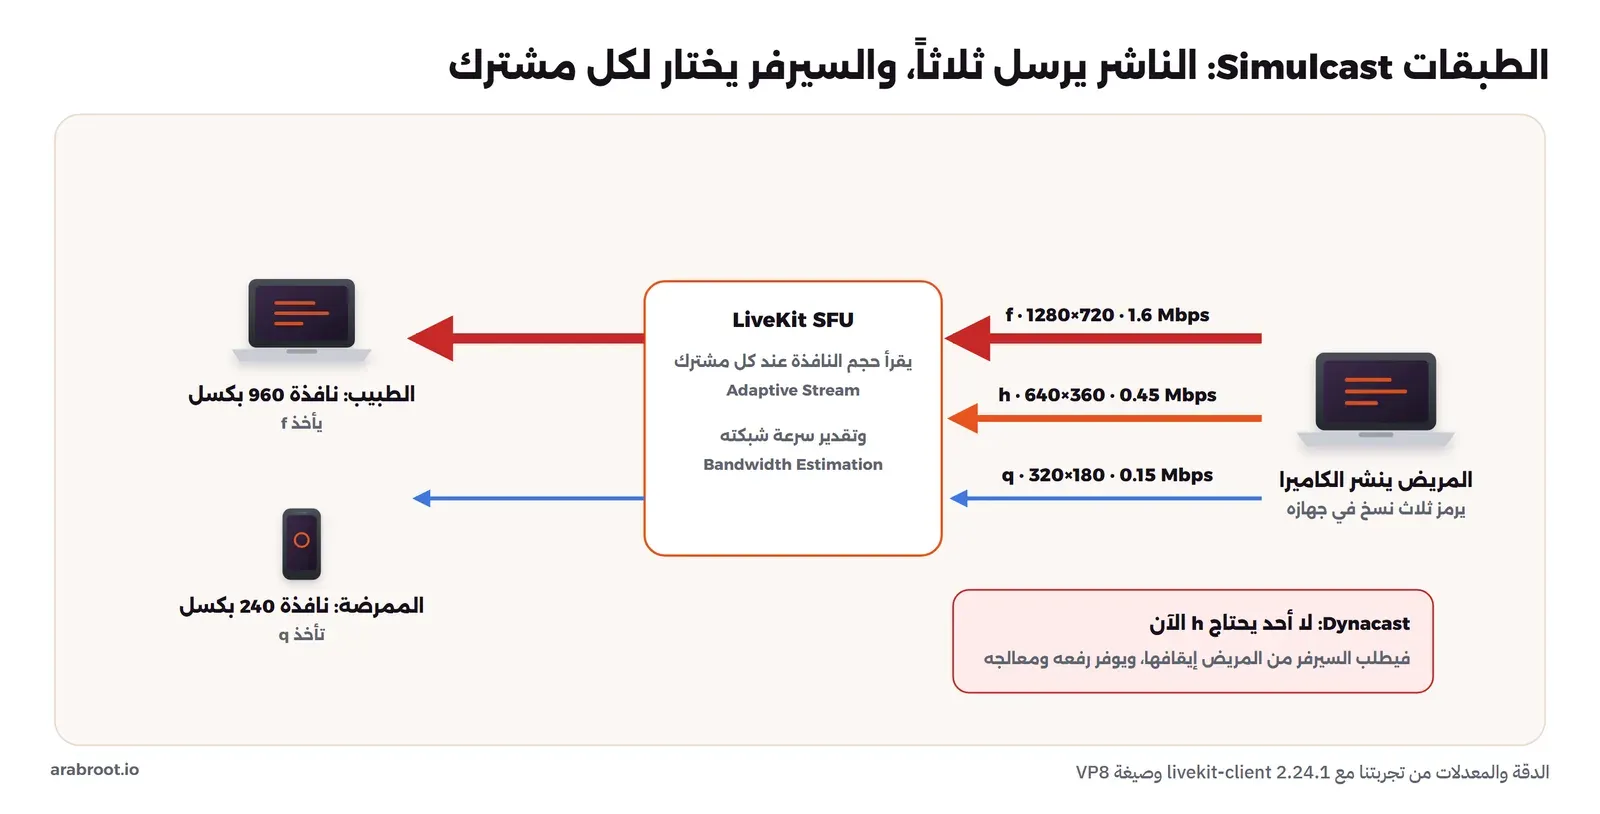
وقد يتساءل البعض: لماذا لا يحول السيرفر الفيديو إلى الدقة المناسبة لكل مشترك بنفسه؟ والإجابة أن هذا هو ال MCU، وفك ترميز كل فيديو وإعادة ترميزه لكل مستقبل يحتاج معالجاً أقوى بكثير، ويضيف تأخيراً، بينما ال SFU مع Simulcast ينقل عمل الترميز إلى جهاز الناشر الذي يرمز أصلاً، ويبقى السيرفر ممرراً للحزم، ولهذا سوف نرى في اختبار الضغط أن سيرفراً واحداً يمرر عشرات المسارات بنواة واحدة تقريباً.
تجربة عملية: استشارة بين طبيب ومريض Lab
التجربة تعيد بناء ما يحتاجه تطبيق العيادات بأصغر شكل ممكن: سيرفر LiveKit في Docker، وسيرفر تطبيق بلغة Node.js يقرر من يدخل أي غرفة ويصدر التوكن ويستقبل ال Webhooks، وصفحة اتصال بمكتبة livekit-client 2.24.1، ثم متصفحا Chrome حقيقيان دون واجهة Headless، أحدهما الطبيب والآخر المريض، ونقرأ من كل منهما إحصاءات WebRTC الحقيقية. والكاميرا في المتصفحين ملف فيديو اختباري بدقة 1280×720 و15 إطاراً، صنعناه بأداة ffmpeg من المصدر testsrc2، ومررناه إلى Chrome بالخيار --use-file-for-fake-video-capture، فيظن المتصفح أنه كاميرا حقيقية بهذه الدقة.
ملف إعداد السيرفر livekit.yaml
يمكن تشغيل LiveKit بالخيار --dev كما في صفحة التشغيل المحلي، فيعمل بمفتاح معروف devkey وسر معروف secret، وهذا مناسب لخمس دقائق من التجربة فقط. ونحن نريد إعداداً قريباً من الإنتاج، لذلك كتبنا ملفاً كاملاً بمفتاح وسر عشوائيين:
# LiveKit server for the lab: one node, no Redis, all media on one UDP port (7882) with TCP fallback (7881).
port: 7880
bind_addresses: ["0.0.0.0"]
rtc:
  tcp_port: 7881
  udp_port: 7882
  use_external_ip: false
  node_ip: 127.0.0.1        # the address clients are told to send media to; on a real server: its public IP
keys:
  app-key: <openssl rand -hex 32>
room:
  empty_timeout: 120
  max_participants: 50
webhook:
  api_key: app-key
  urls:
    - http://host.docker.internal:7890/livekit/webhook
logging:
  level: info
في الإعداد أعلاه لاحظ التالي:
keysقائمة أزواج من المفتاح والسر، والمفتاحapp-keyاسم تختاره أنت، والسر منopenssl rand -hex 32. ويمكن أن تضع أكثر من زوج حتى تغير السر دون توقف: تضيف الجديد، وتنقل التطبيق إليه، ثم تحذف القديم.udp_port: 7882يجعل كل الوسائط تمر عبر منفذ UDP واحد، والبديل الافتراضي مدى من 50000 إلى 60000، والمنفذ الواحد أسهل مع Docker والجدار الناري، وملف الإعداد النموذجي ينصح بمدى صغير من المنافذ بعدد أنوية المعالج على الأقل لأفضل أداء.node_ipهو العنوان الذي يخبر به السيرفر المتصفحات حتى ترسل إليه الوسائط، وفي التجربة127.0.0.1لأن المتصفحين على نفس الجهاز، وفي سيرفر حقيقي تتركه فارغاً وتفعلuse_external_ip: trueحتى يكتشف عنوانه العام عبر STUN، أو تكتب العنوان العام بنفسك.webhookيرسل أحداث الغرف إلى سيرفر التطبيق، موقعة بالمفتاحapp-key، فيتأكد التطبيق أنها من LiveKit فعلاً.
ثم نشغل السيرفر، ونربط المنافذ الثلاثة على 127.0.0.1 فقط:
docker network create sp11-net
docker run -d --name sp11-livekit --network sp11-net \
  -p 127.0.0.1:7880:7880 -p 127.0.0.1:7881:7881 -p 127.0.0.1:7882:7882/udp \
  -v "$PWD/livekit.yaml:/etc/livekit.yaml:ro" \
  livekit/livekit-server:v1.13.11 --config /etc/livekit.yaml
docker logs sp11-livekit
والمخرج سوف يكون كما يلي:
INFO  livekit  hwstats/cpu_linux.go:77   failed reading cgroup specific cpu stats, falling back to system wide implementation
INFO  livekit  routing/interfaces.go:181 using single-node routing
INFO  livekit  rtcconfig/webrtc_config.go:112 using explicit node IP for NAT1To1Ips {"ip": {"V4":"127.0.0.1","V6":""}, "advertiseInternalIP": false}
WARN  livekit  rtcconfig/rtc_unix.go:31  UDP receive buffer is too small for a production set-up {"current": 425984, "suggested": 5000000}
INFO  livekit  service/server.go:309     starting LiveKit server {"portHttp": 7880, "nodeID": "ND_JCFTxXzekjHE", "nodeIP": "127.0.0.1",
      "version": "1.13.11", "bindAddresses": ["0.0.0.0"], "rtc.portTCP": 7881, "rtc.portUDP": {"Start":7882,"End":0}}
في المخرج أعلاه لاحظ التالي:
using single-node routingيعني أن السيرفر يعمل وحده دون Redis، وكل الغرف على هذه العقدة، وهذا يكفي ما دامت الغرف تتسع في سيرفر واحد.using explicit node IPيؤكد أنه سوف يعلن127.0.0.1للمتصفحات كما كتبنا، وهذا أول سطر تبحث عنه عندما تظهر الغرفة ولا تظهر الصورة.- التحذير
UDP receive buffer is too smallحقيقي ومهم: مخزن الاستقبال في نواة Linux 425984 بايتاً، والسيرفر يقترح 5 ملايين، والسبب أن السيرفر يستقبل آلاف الحزم في الثانية، وإذا امتلأ المخزن رمت النواة الحزم قبل أن يقرأها. وعلاجه على السيرفر الحقيقي، لا داخل ال Container، برفعnet.core.rmem_maxوnet.core.rmem_defaultبأداةsysctl، وسوف نعود إليه في قسم الإنتاج. - السطر الأول عن cgroup يظهر في Docker Desktop لأن السيرفر لا يجد إحصاءات المعالج الخاصة بال Container فيقرأ إحصاءات الجهاز كله، وهذا يهم لأن LiveKit يستخدم هذه القراءة ليحكم على ضغط Load العقدة.
سيرفر التطبيق: التوكن وال Webhooks
هذا هو الجزء الذي تكتبه أنت في تطبيقك الحقيقي، وهنا بأقل من 40 سطراً بمكتبة livekit-server-sdk الإصدار 2.20.0. والقائمة ROOMS تمثل قاعدة بيانات المواعيد، فمن ليس في الموعد لا يأخذ توكناً:
// The application's own backend: it decides who may join which room, signs a short-lived token,
// serves the call page, and receives LiveKit webhooks (verified with the same API secret).
//   LK_KEY=app-key LK_SECRET=... node server.mjs
import { createServer } from 'node:http';
import { readFileSync, appendFileSync } from 'node:fs';
import { AccessToken, WebhookReceiver } from 'livekit-server-sdk';

const { LK_KEY, LK_SECRET } = process.env;
const receiver = new WebhookReceiver(LK_KEY, LK_SECRET);
const clientLib = new URL(import.meta.resolve('livekit-client')).pathname.replace(/^\/([A-Z]:)/, '$1');

// In a real app this comes from your login session and your database, never from the query string.
const ROOMS = { 'clinic-42': ['doctor', 'patient', 'nurse', 'viewer-1', 'viewer-2'] };

createServer(async (req, res) => {
  const url = new URL(req.url, 'http://x');
  if (url.pathname === '/token') {
    const room = url.searchParams.get('room'), identity = url.searchParams.get('identity');
    if (!ROOMS[room]?.includes(identity)) { res.writeHead(403).end('not allowed'); return; }
    const at = new AccessToken(LK_KEY, LK_SECRET, { identity, ttl: '10m' });
    at.addGrant({ roomJoin: true, room, canPublish: !identity.startsWith('viewer'), canSubscribe: true });
    res.writeHead(200, { 'content-type': 'text/plain' }).end(await at.toJwt());
  } else if (url.pathname === '/livekit/webhook') {
    let body = ''; for await (const c of req) body += c;
    try {
      const ev = await receiver.receive(body, req.headers.authorization);
      const line = `${new Date().toISOString()} ${ev.event} room=${ev.room?.name ?? '-'} who=${ev.participant?.identity ?? '-'} track=${ev.track?.type ?? '-'}`;
      console.log(line); appendFileSync('webhooks.log', line + '\n');
      res.writeHead(200).end();
    } catch (e) { console.log('rejected webhook:', e.message); res.writeHead(401).end(); }
  } else if (url.pathname === '/livekit-client.mjs') {
    res.writeHead(200, { 'content-type': 'text/javascript' }).end(readFileSync(clientLib.replace(/[^/]+$/, 'livekit-client.esm.mjs')));
  } else {
    res.writeHead(200, { 'content-type': 'text/html; charset=utf-8' }).end(readFileSync('call.html'));
  }
}).listen(7890, '0.0.0.0', () => console.log('app on http://127.0.0.1:7890'));
في الكود أعلاه لاحظ التالي:
- التوكن صالح عشر دقائق فقط
ttl: '10m'، وهذه مدة الدخول إلى الغرفة لا مدة المكالمة، فالمشارك الذي دخل يبقى حتى يخرج، والتوكن القصير يقلل ضرر تسربه. - المشاهد
viewer-*يأخذcanPublish: false، أي أنه يرى ويسمع ولا ينشر، وهذا ما سوف نختبره بعد قليل. - مسار ال Webhook يقرأ الجسم كنص خام قبل أي تحويل، لأن
WebhookReceiverيتحقق من توقيع الهاش على النص نفسه، وتوثيق ال Webhooks ينبه إلى ذلك صراحة. - الهوية تأتي هنا من الرابط للتجربة فقط، وفي التطبيق الحقيقي تأتي من جلسة المستخدم بعد تسجيل الدخول، وإلا استطاع أي شخص أن يكتب
identity=doctor.
وصفحة الاتصال call.html تطلب التوكن ثم تتصل وتنشر الكاميرا والميكروفون، وهذا الجزء المهم منها:
const r = new Room({ adaptiveStream: true, dynacast: true,
  publishDefaults: { simulcast: true, videoSimulcastLayers: [VideoPresets.h180, VideoPresets.h360] },
  videoCaptureDefaults: { resolution: VideoPresets.h720.resolution } });
r.on(RoomEvent.TrackSubscribed, (track, pub, p) => track.kind === Track.Kind.Video ? tile(track, p.identity, size) : track.attach());
r.on(RoomEvent.TrackUnsubscribed, (track) => { document.getElementById('t-' + track.sid)?.remove(); track.detach(); });
await r.connect('ws://127.0.0.1:7880', token);
if (!identity.startsWith('viewer')) await r.localParticipant.enableCameraAndMicrophone();
والخيار adaptiveStream هو الذي يجعل المكتبة تراقب حجم عنصر الفيديو في الصفحة وتخبر السيرفر به، وdynacast هو الذي يوقف الطبقات التي لا يحتاجها أحد، والطبقتان في videoSimulcastLayers مع الدقة الكاملة 720p هي الطبقات الثلاث التي رأيناها في الرسم. وتنبيه من التجربة: في النسخة الأولى من الصفحة لم نكتب معالجاً للحدث TrackUnsubscribed، فبقيت نافذة سوداء لمشارك خرج من الغرفة، والتوثيق يذكر أن Adaptive Stream في مكتبة JavaScript يحتاج أن تعرض المسار عبر track.attach() حتى يعمل.
نقرأ التوكن، ونطلبه بهوية غريبة
قبل المتصفح نطلب التوكن بأنفسنا ونفك الجزء الأوسط منه، وهو Base64 لا تشفير فيه:
T=$(curl -s "http://127.0.0.1:7890/token?room=clinic-42&identity=patient")
echo "$T" | cut -d. -f2 | tr '_-' '/+' | base64 -d; echo
curl -s -w ' %{http_code}\n' "http://127.0.0.1:7890/token?room=clinic-42&identity=stranger"
{"video":{"roomJoin":true,"room":"clinic-42","canPublish":true,"canSubscribe":true},"iss":"app-key","exp":1794859612,"nbf":1794859012,"sub":"patient"}
not allowed 403لاحظ أن الصلاحيات في الحقل video، وأن iss هو اسم المفتاح، وهو الذي يجعل LiveKit يعرف أي سر يستخدم للتحقق، وأن الفرق بين exp وnbf هو 600 ثانية، أي العشر دقائق. ولاحظ أيضاً أن أي شخص يقرأ التوكن يرى هذه الحقول، فلا تضع فيه بيانات حساسة مثل اسم المريض الكامل أو تشخيصه، والهوية patient هنا يكفي أن تكون رقماً داخلياً. والطلب بهوية ليست في الموعد رفضه التطبيق ب 403 قبل أن يصل أي شيء إلى LiveKit، وهذا هو المكان الصحيح للرفض.
والآن نجرب العكس: توكن موقع بسر خاطئ، بأداة lk الرسمية الإصدار 2.19.4، وهي تصدر التوكن بنفسها من المفتاح والسر اللذين نعطيهما لها:
lk room join --url ws://127.0.0.1:7880 --api-key app-key \
  --api-secret wrong-secret-0000000000000000000000 --identity nurse clinic-42
unauthorized: invalid authorization token: token signature is invalid: signature is invalidأي أن السيرفر رفض الاتصال عند التنسيق قبل أي وسائط، وهذه نفس الرسالة التي سوف تراها إذا نسيت أن تحدث السر في سيرفر التطبيق بعد تغييره في LiveKit.
الطبيب والمريض: ماذا يرسل كل منهما وماذا يستقبل؟
نشغل الطبيب أولاً بنافذة كبيرة عرضها 960 بكسلاً لصورة المريض، ثم المريض بنافذة صغيرة عرضها 240 بكسلاً لصورة الطبيب، كما يحدث في تطبيق جوال يعرض الطرف الآخر في مربع صغير. وبعد 30 ثانية نقرأ من كل متصفح إحصاءات getRTCStatsReport() لمساراته، بالسكربت lk-call.mjs الموجود في ملفات المقال:
Y4M="$PWD/cam720.y4m" node lk-call.mjs doctor:960 patient:240 --secs 30 --shot call.webp{"me":"doctor","state":"connected",
"local":[{"rid":"f","kbytes":0,"limit":"none","active":false},
{"rid":"h","kbytes":767,"limit":"none","active":false},
{"rid":"q","w":320,"h":180,"fps":15,"kbytes":615,"limit":"none","active":true}],
"remote":[{"from":"patient","kind":"audio","codec":"audio/opus","kbytes":187,"lost":0,"jitter_ms":8},
{"from":"patient","kind":"video","codec":"video/VP8","w":320,"h":180,"fps":4,"kbytes":2989,"lost":0,"jitter_ms":78}],
"pair":{"local":"host udp","remote":":52602 udp prflx","rtt_ms":26}}
{"me":"patient","state":"connected",
"local":[{"rid":"f","kbytes":2763,"limit":"bandwidth","active":true},
{"rid":"h","w":640,"h":360,"fps":14,"kbytes":1701,"limit":"bandwidth","active":true},
{"rid":"q","w":320,"h":180,"fps":15,"kbytes":490,"limit":"bandwidth","active":true}],
"remote":[{"from":"doctor","kind":"video","codec":"video/VP8","w":320,"h":180,"fps":15,"kbytes":572,"lost":0,"jitter_ms":10},
{"from":"doctor","kind":"audio","codec":"audio/opus","kbytes":241,"lost":0,"jitter_ms":7}]}في المخرج أعلاه لاحظ التالي:
- الطبيب ينشر طبقة واحدة فقط فعلياً:
qنشطة بدقة 320×180، وhوfبقيمةactive: false. والسبب أن المشترك الوحيد في صورته هو المريض الذي يعرضها في 240 بكسلاً، فطلب السيرفر من متصفح الطبيب أن يوقف الطبقتين الأكبر، وهذا هو ال Dynacast يعمل أمامك، والأرقامkbytesفي الطبقتين المتوقفتين هي ما أرسله قبل أن يتوقف. - المريض ينشر الطبقات الثلاث، لأن الطبيب يعرضه في 960 بكسلاً ويحتاج الطبقة الكاملة.
- الحقل
limit: bandwidthعند المريض يعني أن المتصفح نفسه قلل الجودة لأن تقدير السرعة لم يرتفع بعد إلى ما تحتاجه الطبقات الثلاث، وفي هذه اللحظة بالذات كان الطبيب يستقبل 320×180 بأربعة إطارات فقط، أي أن السيرفر أنزله مؤقتاً إلى الطبقة الصغيرة. والقراءة الواحدة في لحظة واحدة قد تضللك، لذلك قسنا الخط الزمني كاملاً في القسم التالي. - الصوت
audio/opusوالفيديوvideo/VP8، وهي الصيغ الافتراضية في مكتبة المتصفح، ويمكن أن تطلب H.264 أو VP9 أو AV1 في خيارات النشر. - الطريق
host udpمن جهة المتصفح، والطرف الآخرprflxأي عنوان اكتشفه ICE أثناء الفحص، والعنوان نفسه مخفي في Chrome، والسبب أن Docker Desktop يمرر UDP عبر منفذ آخر غير الذي أعلنه السيرفر. وزمن الذهاب والعودة 26 مللي ثانية على نفس الجهاز يدل على أن الجهاز كان مشغولاً، وهو تنبيه سوف نعود إليه في اختبار الضغط.
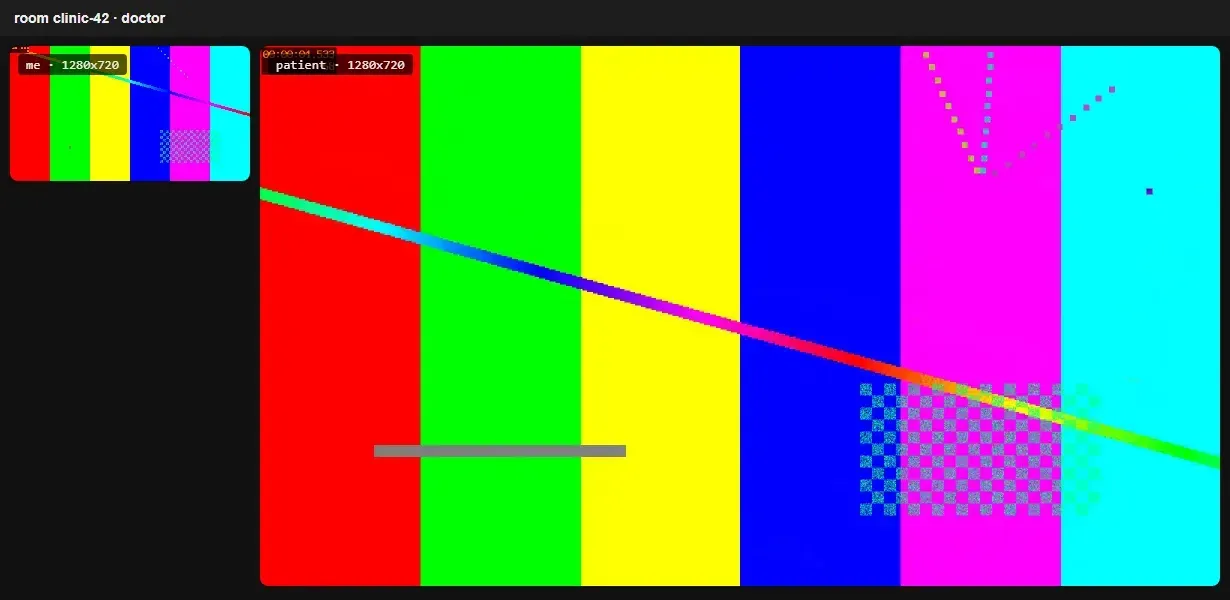
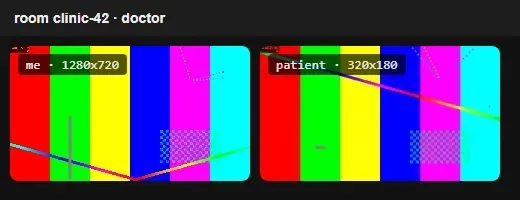
والصورة التالية من متصفح الطبيب في نفس التجربة، وفي الزاوية دقة كل فيديو كما يقرؤها عنصر الفيديو نفسه:
خط زمني لمئة ثانية: نصغر النافذة، ثم تضعف الشبكة
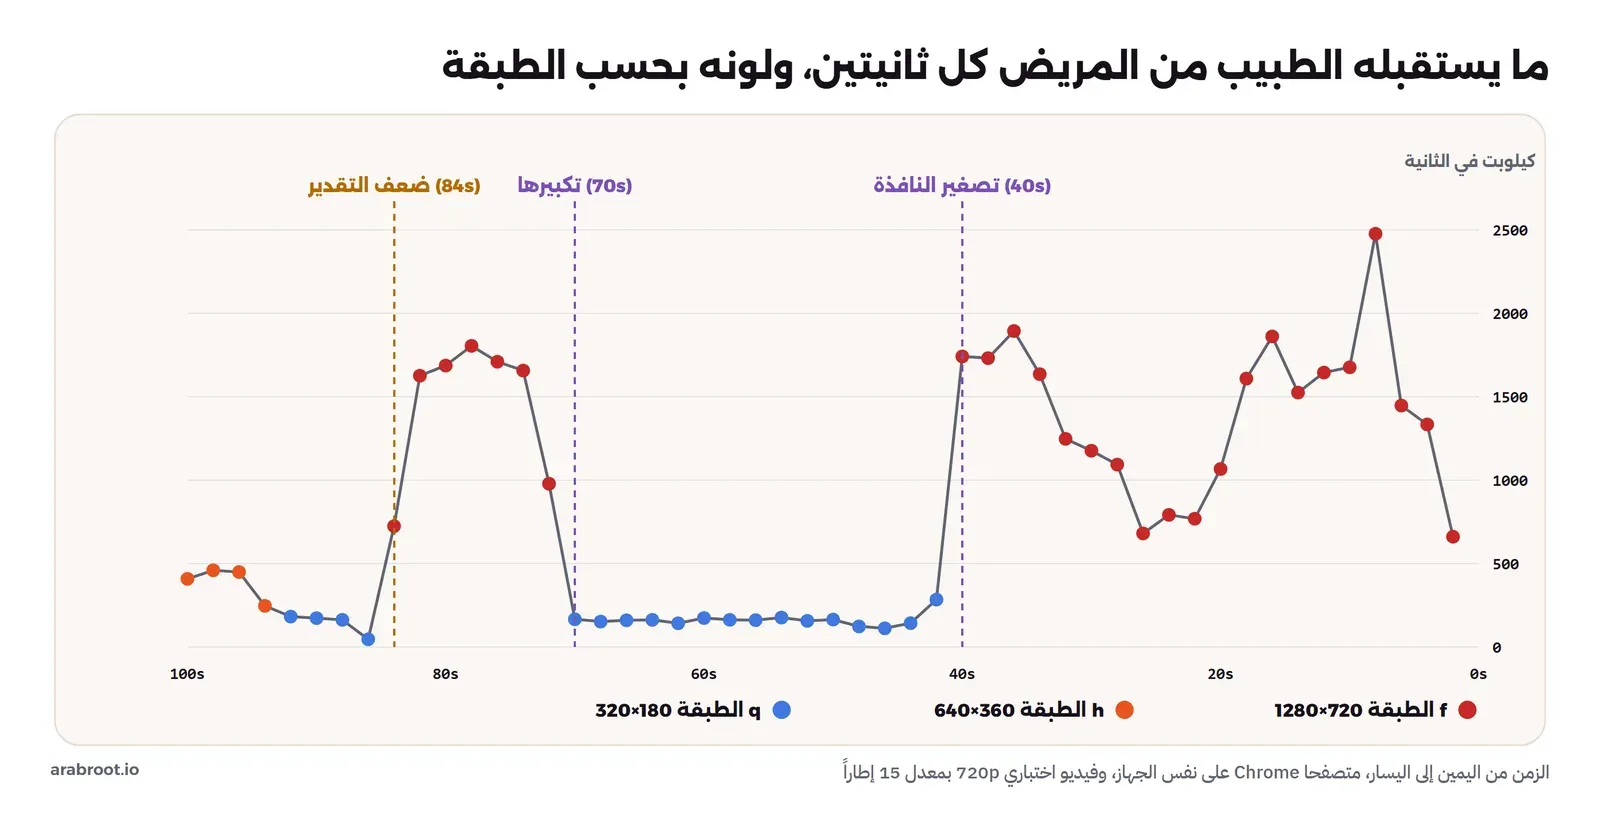
السؤال العملي الذي يسأله المطور: إذا صغر الطبيب نافذة المريض ليقرأ ملفه الطبي، هل يتوقف المريض عن إرسال الجودة العالية فعلاً؟ وكم يتأخر التغيير؟ لذلك كتبنا السكربت lk-timeline.mjs الذي يقرأ كل ثانيتين ما يستقبله الطبيب من المريض، وما يرسله المريض في كل طبقة بالكيلوبت في الثانية، ثم يصغر نافذة المريض عند الطبيب إلى 240 بكسلاً في الثانية 40، ويعيدها إلى 960 في الثانية 70. وهذا مقتطف من المخرج، والملف الكامل في ملفات المقال:
t_s  rx_res     rx_fps rx_kbps | patient layers sent (kbps): q h f  | limit
  2  1280x720      16     660 |  115  421 1152  | none
 10  1280x720      15    1675 |  160  464 1675  | none
 38  1280x720      15    1729 |  148  468 1656  | none
 40  1280x720      15    1740 |  158  458 1740  | none
 42  320x180       15     284 |  145  435 1699  | none
 44  320x180       15     143 |  143  445 1639  | none
 46  320x180       12     112 |  115  off  off  | none
 70  320x180       15     166 |  168  off  off  | none
 72  1280x720      15     978 |  153  258 1011  | none
 74  1280x720      15    1655 |  139  438 1655  | none
 82  1280x720      14    1624 |  141  421 1618  | none
 84  1280x720       3     724 |  162  479 1044  | bandwidth
 86  320x180       11      46 |  100  454    0  | bandwidth
 92  320x180       16     182 |  186  683    0  | bandwidth
 94  640x360       16     246 |  128  771    0  | bandwidth
 98  640x360       14     459 |  149 1011    0  | bandwidth
100  640x360       16     408 |  135  491  778  | none
والصورة التالية ترسم نفس الأرقام:
في الأرقام أعلاه لاحظ التالي:
- من البداية إلى الثانية 40 يستقبل الطبيب 1280×720 بين 1.5 و2.4 ميجابت تقريباً، والمريض يرسل الطبقات الثلاث، والكبرى وحدها قرابة 1.6 ميجابت.
- بعد تصغير النافذة بثانيتين فقط صار الطبيب يستقبل 320×180 بقرابة 150 كيلوبت، أي أن السيرفر بدل الطبقة لهذا المشترك فوراً، وهذا ما يوفر شبكة الطبيب.
- المريض بقي يرسل الطبقتين
hوfأربع ثوان أخرى، ثم توقفتا في الثانية 46. أي أن التوفير في رفع المريض يأتي متأخراً قليلاً عن التوفير في استقبال الطبيب، والسبب أن السيرفر ينتظر حتى يتأكد أن لا أحد يحتاج الطبقة قبل أن يطلب إيقافها، حتى لا يتذبذب الناشر مع كل تغيير صغير. - عند إعادة النافذة إلى حجمها عاد الطبيب إلى 1280×720 في القراءة التالية مباشرة، والمريض أعاد الطبقتين في نفس اللحظة.
- الحدث الثالث لم نصنعه: في الثانية 84 انخفض تقدير السرعة عند متصفح المريض، فظهر
limit: bandwidthوتوقفت الطبقةf، فأنزل السيرفر الطبيب إلى 320×180، ثم رفعه إلى 640×360 عندما زادت الطبقةh، ثم عادتfفي الثانية 100. وسبب الانخفاض على جهاز التجربة ضغط المعالج من برامج أخرى تعمل عليه في نفس الوقت، وفي الواقع يكون السبب شبكة المريض، والنتيجة واحدة: المكالمة لم تنقطع، والصورة نزلت درجة ثم عادت، وهذا ما يجب أن يراه المستخدم بدل التجمد.
واللقطة التالية من متصفح الطبيب بعد تصغير النافذة، والدقة المكتوبة على صورة المريض صارت 320×180:
سجل ال Webhooks: دورة حياة الغرفة
بينما كان المتصفحان يعملان، كان سيرفر التطبيق يكتب كل حدث وصله من LiveKit بعد أن يتحقق من توقيعه. وهذا سجل أول مكالمة كاملة:
2026-11-16T19:57:28.173Z room_started room=clinic-42 who=- track=-
2026-11-16T19:57:28.327Z participant_joined room=clinic-42 who=doctor track=-
2026-11-16T19:57:28.733Z track_published room=clinic-42 who=doctor track=0
2026-11-16T19:57:28.810Z track_published room=clinic-42 who=doctor track=1
2026-11-16T19:57:31.952Z participant_joined room=clinic-42 who=patient track=-
2026-11-16T19:57:32.787Z track_published room=clinic-42 who=patient track=0
2026-11-16T19:57:32.892Z track_published room=clinic-42 who=patient track=1
2026-11-16T19:58:19.408Z track_unpublished room=clinic-42 who=doctor track=0
2026-11-16T19:58:19.425Z track_unpublished room=clinic-42 who=doctor track=1
2026-11-16T19:58:19.442Z participant_left room=clinic-42 who=doctor track=-
2026-11-16T19:58:28.809Z track_unpublished room=clinic-42 who=patient track=1
2026-11-16T19:58:28.816Z track_unpublished room=clinic-42 who=patient track=0
2026-11-16T19:58:28.822Z participant_left room=clinic-42 who=patient track=-
2026-11-16T19:58:48.931Z room_finished room=clinic-42 who=- track=-
في السجل أعلاه لاحظ التالي:
- الغرفة لم تنشأ مسبقاً، وإنما بدأت
room_startedعند دخول الطبيب، لأن الإنشاء التلقائي مفعل افتراضياً، ويمكن أن تطفئه وتنشئ الغرف بنفسك من الواجهة البرمجية عندما يقترب الموعد. - كل مشارك نشر مسارين، والرقم
0نوع الصوت و1نوع الفيديو في تعريف البروتوكول. - الغرفة أغلقت
room_finishedبعد 20 ثانية من خروج آخر مشارك، وهي القيمة الافتراضيةdeparture_timeout، فإذا انقطع اتصال المريض وعاد خلال هذه المدة وجد الغرفة كما هي. - هذا السجل هو ما تبني عليه منطق التطبيق: تسجل في قاعدة البيانات وقت بداية الاستشارة ونهايتها ومدتها للفوترة، وتنبه الطبيب عندما يدخل المريض، دون أن يسأل التطبيق LiveKit كل ثانية.
مشاهد يحاول أن ينشر كاميرته
نفتح الصفحة بهوية viewer-1، وتوكنها بصلاحية canPublish: false، ثم نطلب من المكتبة أن تنشر الكاميرا رغم ذلك، كما قد يفعل شخص يعدل كود الصفحة في متصفحه:
PublishTrackError: failed to publish track, insufficient permissions
{"canSubscribe":true,"canPublish":false,"canPublishData":false,"hidden":false,"recorder":false,"canPublishSources":[], ...}
أي أن الرفض لم يأت من واجهة تطبيقك التي يمكن تعديلها في المتصفح، وإنما من السيرفر الذي يقرأ الصلاحيات من التوكن الموقع، وهذا هو الفرق بين إخفاء زر الكاميرا عن المشاهد، وهو تجربة استخدام، ومنعه من النشر، وهو أمان. ولاحظ أيضاً canPublishData: false، فالمشاهد في هذا التوكن لا يرسل حتى رسائل البيانات، فإذا أردت دردشة للمشاهدين فعليك أن تمنحها صراحة.
ماذا لو منع جدار الحماية UDP؟
في كثير من شبكات الشركات والمستشفيات يمنع UDP الخارج، فنعيد تشغيل السيرفر دون أن نربط المنفذ 7882/udp، أي أن الوسائط عبر UDP لا تصل، ونترك TCP على 7881 مفتوحاً، ثم ندخل بهوية nurse ونقرأ الطريق الذي اختاره ICE من المتصفح، وسطر participant active من سجل السيرفر:
{"state":"connected","publisher":{"state":"succeeded","local":"prflx/tcp","remote":"127.0.0.1:7881/tcp/host"}}
... "[local][selected:2][trickle] tcp4 host 127.0.0.1:7881" ... "connectionType": "tcp"
أي أن المكالمة اتصلت عبر TCP على 7881، وهذا ما يسمى ICE/TCP. ولكن لاحظ أمرين: الأول أن TCP لا يصلح للوسائط بنفس كفاءة UDP، لأن الحزمة المفقودة تؤخر كل ما بعدها حتى يعاد إرسالها، فيظهر التجمد على الشبكات الضعيفة. والثاني أن ليس كل عميل يحاول TCP: فعندما شغلنا أداة lk المكتوبة بلغة Go داخل Container يمنع كل UDP خارج بقاعدة iptables، فشلت بعد خمس ثوان برسالة could not connect after timeout، وسجل السيرفر لم يظهر منها إلا عنواناً مرشحاً من نوع UDP. لذلك فالحل الكامل للشبكات المغلقة هو TURN عبر TLS على المنفذ 443، لأنه يبدو للجدار الناري مثل أي اتصال HTTPS، وLiveKit فيه سيرفر TURN مدمج كما سيأتي.
اختبار الضغط: كم مشاركاً يتحمل السيرفر؟ Load Testing
الأداة lk load-test تحاكي ناشرين يرسلون فيديو 720p مسجلاً مسبقاً بالطبقات الثلاث، ومشتركين يستقبلون كما يستقبل تطبيق حقيقي، كما في صفحة القياس، والناشر المحاكي لا يرمز شيئاً، فكل الضغط على السيرفر والشبكة. وجربنا خمسة أشكال للغرفة، كل منها 60 ثانية، ونقرأ docker stats لل Container ثماني مرات أثناء الاختبار:
lk load-test --url ws://127.0.0.1:7880 --api-key "$LK_KEY" --api-secret "$LK_SECRET" \
  --room load-c-1x45 --video-publishers 1 --subscribers 45 --duration 60s
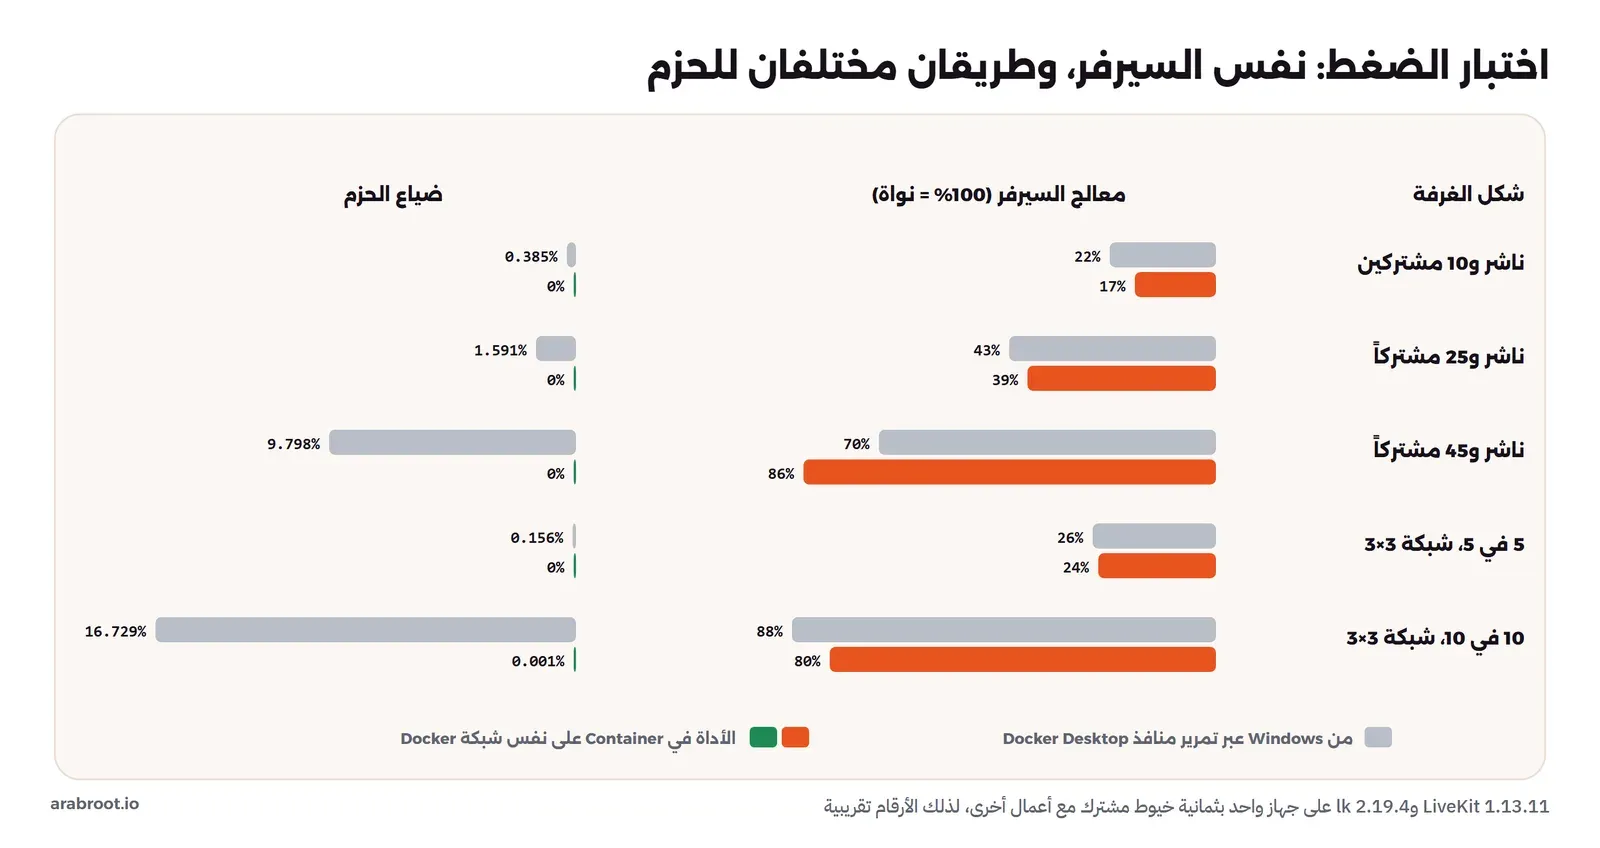
وفي الجولة الأولى شغلنا الأداة على Windows نفسه، فتمر الحزم عبر تمرير المنافذ في Docker Desktop كما مرت حزم Chrome، فظهر شيء غريب: مع 45 مشتركاً ضاع قرابة 10% من الحزم، ونزل متوسط ما يستقبله كل مشترك من 1.2 ميجابت إلى 352 كيلوبت، مع أن معالج السيرفر لم يتجاوز نواة واحدة. فهل هذا حد LiveKit؟ لكي نعرف أعدنا الاختبار كاملاً بسيرفر ثان على نفس الجهاز، والأداة في Container على نفس شبكة Docker، فلا يوجد أي تمرير منافذ بينهما. والجدول التالي يبين الجولتين:
| شكل الغرفة | معالج السيرفر (عبر تمرير المنافذ) | ضياع الحزم (عبر تمرير المنافذ) | معالج السيرفر (شبكة Docker) | ضياع الحزم (شبكة Docker) | متوسط ما يستقبله المشترك (شبكة Docker) | ذاكرة السيرفر |
|---|---|---|---|---|---|---|
| ناشر واحد و10 مشتركين | 22% | 0.39% | 17% | 0% | 1.4 ميجابت | 44 ميجابايت |
| ناشر واحد و25 مشتركاً | 43% | 1.6% | 39% | 0% | 1.3 ميجابت | 80 ميجابايت |
| ناشر واحد و45 مشتركاً | 70% | 9.8% | 86% | 0% | 1.3 ميجابت | 134 ميجابايت |
| 5 ناشرين و5 مشتركين، شبكة 3×3 | 26% | 0.16% | 25% | 0% | 3.1 ميجابت | 139 ميجابايت |
| 10 ناشرين و10 مشتركين، شبكة 3×3 | 88% | 16.7% | 81% | 0.001% | 9.5 ميجابت | 190 ميجابايت |
في الأرقام أعلاه لاحظ التالي:
- على شبكة Docker الداخلية لم يضع شيء تقريباً في كل الأشكال، أي أن الضياع في الجولة الأولى جاء من طريق الحزم بين Windows وال Container، وهو نفس ما يقوله دليل النشر: إذا شغلت LiveKit في Docker فاستخدم شبكة المضيف Host Networking للحصول على أفضل أداء. والدرس الأهم من الرقم نفسه: قبل أن تحكم على سعة السيرفر، تأكد أنك لا تقيس شيئاً آخر في الطريق.
- المعالج يزيد تقريباً مع عدد المسارات الخارجة لا مع عدد الأشخاص: ناشر واحد إلى 45 مشتركاً يعني 45 مساراً خارجاً بنسبة 86% من نواة، وعشرة ناشرين لعشرة مشتركين يعرض كل منهم تسعة يعني 90 مساراً بقرابة 81%، لأن المسارات في الشبكة 3×3 تأتي بالطبقة المتوسطة الأصغر.
- الذاكرة صغيرة: من 44 إلى 190 ميجابايت، فالسيرفر لا يحتاج ذاكرة كبيرة، وإنما معالجاً وشبكة.
- متوسط ما يستقبله المشترك في غرفة العشرة 9.5 ميجابت، لأنه يستقبل تسعة فيديوهات، وهذا رقم يجب أن تحسبه لجوال المريض قبل أن تحسبه للسيرفر.
- أداة الاختبار نفسها استهلكت في غرفة العشرة 116% من نواة، أي أكثر من السيرفر، والتوثيق ينبه إلى أن تشغلها من جهاز آخر فيه معالج وشبكة كافيان، وهذا ما لم نستطعه على جهاز واحد، لذلك هذه الأرقام تقريبية على جهاز مشترك بثمانية خيوط، ولا تصلح كسعة نهائية لسيرفرك.
وللمقارنة، تنشر صفحة القياس الرسمية نتائج على سيرفر بستة عشر نواة من نوع c2-standard-16 في Google Cloud: اجتماع كبير من 150 ناشراً و150 مشتركاً بنسبة 85% من المعالج، وبث لناشر واحد إلى 3000 مشاهد بنسبة 92%. وتذكر الصفحة نقطة مهمة لتخطيط السعة: كل غرفة يجب أن تتسع في عقدة واحدة، فعدد العقد يزيد عدد الغرف، ولا يزيد حجم الغرفة الواحدة في التثبيت الذاتي.
حساب سريع لتطبيق العيادات Sizing
لنفرض أن التطبيق في وقت الذروة فيه 40 استشارة متزامنة، كل منها شخصان، وأحياناً ثلاثة. فكل استشارة فيها ناشران، وكل منهما يستقبل الآخر، أي مساران فيديو خارجان ومساران صوت، و40 استشارة تعني قرابة 80 مسار فيديو خارجاً، وهذا في تجربتنا في حدود نواة واحدة تقريباً، فسيرفر بأربع أنوية يعطيك هامشاً مريحاً. والشبكة هي الحساب الأهم: 80 مساراً بمتوسط 1.5 ميجابت للطبقة الكاملة تعني قرابة 120 ميجابت خارجة، ومثلها تقريباً داخلة، وهذا يجعل سعر ال Bandwidth عند مزود السيرفر جزءاً من القرار. وإذا كان المريض على الجوال بنافذة صغيرة، فإن Adaptive Stream وحده يخفض هذا الرقم كثيراً كما رأينا في الخط الزمني.
الإعداد للإنتاج Production
ما شغلناه في التجربة يكفي للتطوير، أما السيرفر الذي يدخل إليه المرضى من الإنترنت فيحتاج خمسة أشياء، والصورة التالية تجمعها:
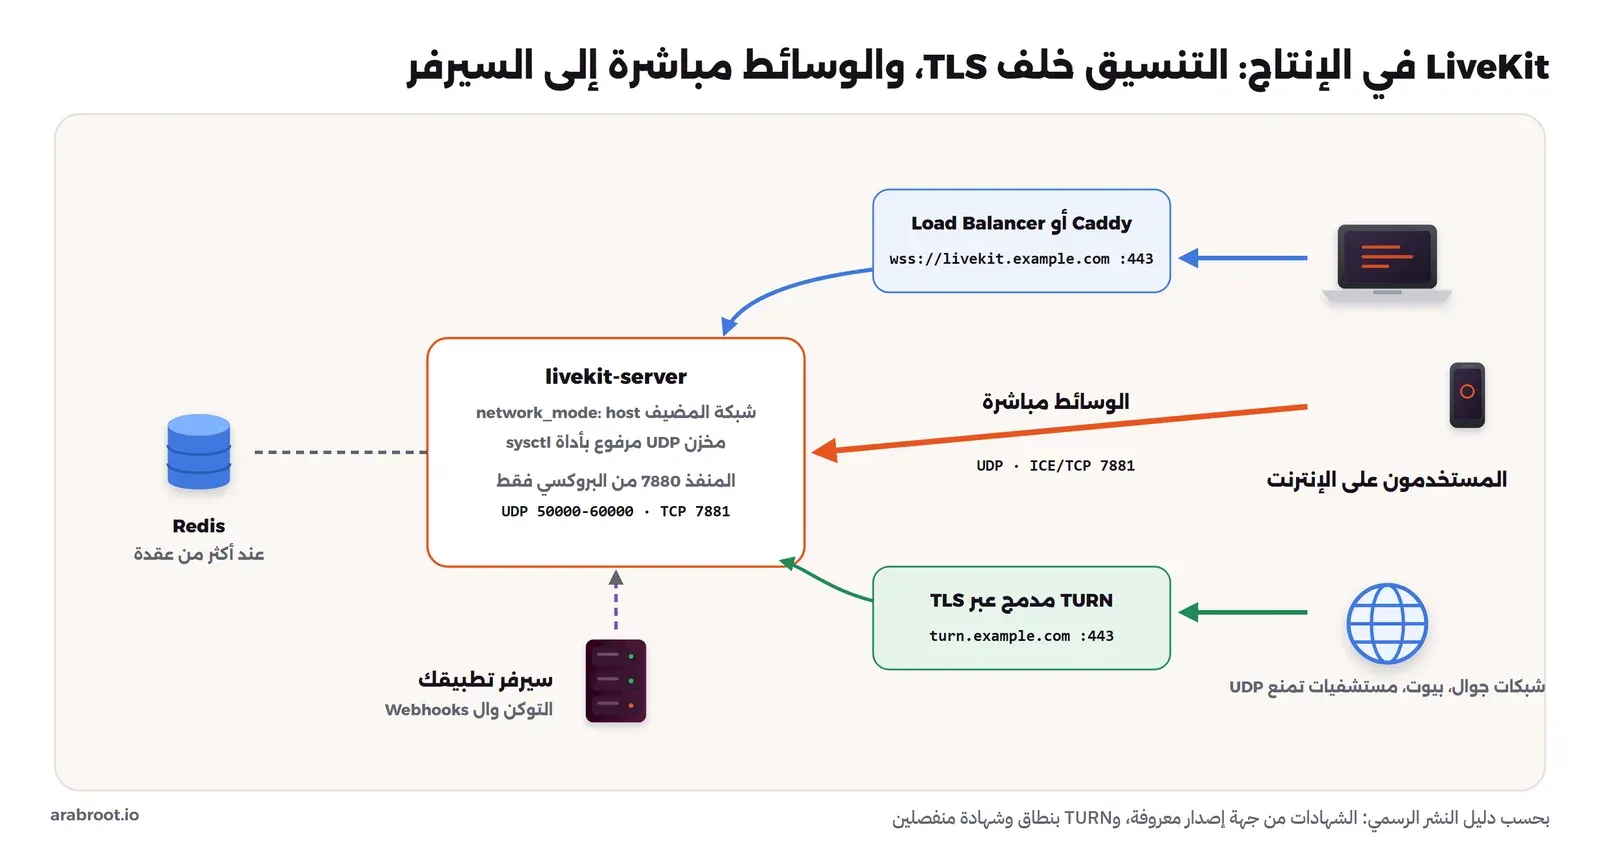
- نطاق وشهادة TLS: المتصفح لا يسمح بالكاميرا إلا في صفحة آمنة، والاتصال يجب أن يكون
wss://، والشهادة من جهة إصدار معروفة، لأن الشهادات الموقعة ذاتياً لا تعمل كما يقول دليل النشر. وتضع أمام المنفذ 7880 Reverse Proxy ينهي TLS، مثل Caddy، ويمرر WebSocket. - المنافذ والعنوان العام: الوسائط لا تمر عبر ال Reverse Proxy، وإنما مباشرة إلى السيرفر، فتفتح في الجدار الناري TCP 7881 وUDP على المدى الذي اخترته، وتفعل
use_external_ip: trueفي السحابة. وراجع المنافذ والجدار الناري إذا كانت القواعد جديدة عليك. - TURN مدمج: تفعل
turn.enabledبنطاق مثلturn.example.comوشهادته، على 443 عبر TLS، فيصل من في الشبكات التي لا تسمح إلا ب HTTPS. وTURN في LiveKit لا يقبل إلا من دخل الغرفة بتوكن صحيح، فلا يصبح Relay مفتوحاً للعالم، وهو أحد الأخطاء التي شرحناها في مقال coturn. - إعدادات النواة Kernel: ترفع مخزن UDP الذي حذرنا منه السجل، وتشغل ال Container بشبكة المضيف
network_mode: hostكما يوصي دليل النشر، لأن تمرير آلاف الحزم في الثانية عبر NAT في Docker يكلف معالجاً ويضيف تأخيراً. - Redis لأكثر من عقدة: عندما يضاف
redisإلى الإعداد يتحول LiveKit تلقائياً إلى الوضع الموزع، فتعرف العقد بعضها، وتوجه كل غرفة جديدة إلى العقدة الأقل ضغطاً، كما في صفحة التوزيع. وقد شرحنا تشغيل Redis في Redis وValkey.
وأسهل طريق للبداية مولد الإعداد في دليل الأجهزة الافتراضية، فهو يكتب ملف Docker Compose مع Caddy يصدر الشهادات تلقائياً، ثم تعدل الناتج بحسب ما فهمته هنا. وللمراقبة يعرض السيرفر مقاييس Prometheus إذا فعلت prometheus_port، فتربطها بلوحات كما في Prometheus مع Grafana، وأهم ما تراقبه عدد الغرف والمسارات والحزم المفقودة ومعالج العقدة.
--dev أو المفتاح devkey مع السر secret على سيرفر متصل بالإنترنت، والسبب أن هذا الزوج منشور في التوثيق، فأي شخص يستطيع أن يصدر به توكن مدير لأي غرفة، فيدخل أي استشارة أو يغلقها.التسجيل والوكلاء: Egress وAgents
التسجيل في LiveKit ليس داخل السيرفر، وإنما خدمة Egress منفصلة تعمل كمشارك مخفي في الغرفة، ولها أنواع: تسجيل الغرفة كلها بتخطيط واحد RoomComposite عبر متصفح Chrome داخلي يرسم الصفحة ثم يرمزها، وتسجيل مشارك واحد، أو مسار واحد دون إعادة ترميز. ولأن التسجيل المركب يفك الفيديو ويرسمه ويرمزه من جديد، فهو أثقل بكثير من ال SFU نفسه، لذلك يعمل على سيرفر أو Container مستقل، وتحتاج Redis حتى يتواصل مع السيرفر. وفي تطبيق العيادات لا تفعل التسجيل إلا بموافقة صريحة من المريض تحفظها في قاعدة البيانات، وتحفظ الملفات في تخزين داخل نطاق الجهة، لأن تسجيل استشارة طبية بيانات صحية حساسة، وقد تناولنا الالتزامات العامة في حماية البيانات الشخصية للخدمات المستضافة.
أما Agents فهو السبب الذي جعل LiveKit مشهوراً مؤخراً خارج عالم الاجتماعات: برنامج بلغة Python أو Node.js يدخل الغرفة كمشارك، يسمع الصوت ويحوله إلى نص ويرد بصوت، وقد قارناه بالبدائل في أدوات بناء الوكيل الصوتي. ومن نفس المنطق يمكن أن تضيف إلى الاستشارة وكيلاً يكتب ملخصاً للطبيب بعد المكالمة، بنفس السيرفر الذي شغلناه.
LiveKit أم غيره؟ Alternatives
LiveKit ليس الخيار الوحيد، والسؤال الصحيح: هل تبني ميزة داخل تطبيقك، أم تحتاج تطبيق اجتماعات جاهزاً؟
| الخيار | متى يناسب | ما الذي تكتبه أنت |
|---|---|---|
| WebRTC مباشرة مع سيرفر تنسيق وTURN | مكالمة بين شخصين فقط، دون تسجيل أو تحكم مركزي | التنسيق وإعادة الاتصال وكل منطق المكالمة |
| LiveKit على سيرفرك | صوت وفيديو داخل تطبيقك، بغرف وصلاحيات من نظامك، وتسجيل ووكلاء عند الحاجة | إصدار التوكن، والواجهة، ومنطق الغرف |
| LiveKit Cloud أو خدمة مشابهة | فريق صغير لا يريد تشغيل سيرفرات وسائط، أو مستخدمون في قارات متعددة | نفس الكود تقريباً، وتدفع بالدقيقة والبيانات |
| Jitsi Meet | اجتماعات للموظفين برابط، دون تطوير | لا شيء تقريباً، وتخصيص محدود للواجهة |
| BigBlueButton | فصول دراسية مع سبورة واستطلاعات وربط بنظام تعلم | لا شيء تقريباً |
نقاط القوة في LiveKit: سيرفر واحد مكتوب بلغة Go بلا اعتماديات في العقدة الواحدة، ومكتبات عميل لكل المنصات تقريباً، وSimulcast وDynacast وAdaptive Stream جاهزة، وتوكنات تجعل الصلاحيات من نظامك، وWebhooks موقعة، ونفس الكود يعمل على سيرفرك أو على السحابة إذا غيرت رأيك. ونقاط الضعف: أنه ليس تطبيقاً جاهزاً، فالواجهة كلها عليك، وأن الغرفة الواحدة لا تتجاوز عقدة واحدة في التثبيت الذاتي، وأن التسجيل خدمة منفصلة ثقيلة، وأن جزءاً متزايداً من التوثيق والأمثلة يفترض LiveKit Cloud، فتحتاج أن تقرأ بانتباه ما ينطبق على التثبيت الذاتي.
أخطاء شائعة Common Mistakes
- الغرفة تعمل ولا تظهر الصورة: العنوان الذي يعلنه السيرفر خاطئ، أو منافذ UDP مغلقة في الجدار الناري. ابحث في السجل عن
nodeIP، وجرب من شبكة خارجية، لا من نفس السيرفر. - وضع السر في تطبيق الجوال: أي سر داخل تطبيق يمكن استخراجه، فالتوكن يصدر من سيرفرك فقط.
- توكن بلا مدة أو بمدة أسابيع: إذا تسرب صار باباً دائماً للغرفة، والمدة القصيرة لا تقطع المكالمة الجارية.
- الاعتماد على إخفاء الأزرار: الصلاحية الحقيقية في التوكن، كما رأينا مع المشاهد الذي رفض السيرفر نشره.
- قراءة ال Webhook بعد تحويله إلى JSON: يفشل التحقق من التوقيع، لأنه محسوب على النص الخام.
- قياس السعة من نفس الجهاز وعبر NAT في Docker: كما رأينا، قد تقيس طريق الحزم لا السيرفر.
- نسيان TURN عبر TLS: تعمل المكالمات في البيت وتفشل من شبكة المستشفى، وهذا هو السبب الأكثر شيوعاً.
- تشغيل Egress على نفس عقدة ال SFU: التسجيل المركب يأخذ المعالج من المكالمات الجارية.
قائمة تحقق قبل الإطلاق Checklist
| السؤال | الإجابة المطلوبة |
|---|---|
| هل السر عشوائي ومحفوظ في مدير أسرار، لا في الكود؟ | نعم، وتعرف كيف تغيره دون توقف |
| هل التوكن يصدر بعد التحقق من الموعد والهوية، وبمدة قصيرة؟ | نعم، دقائق لا أيام |
| هل الصلاحيات أقل ما يلزم لكل دور؟ | المشاهد لا ينشر، والمريض ليس مديراً للغرفة |
هل الاتصال عبر wss:// بشهادة صحيحة؟ | نعم |
| هل جربت من شبكة جوال ومن شبكة تمنع UDP؟ | نعم، وTURN عبر TLS يعمل |
| هل رفعت مخزن UDP وشغلت بشبكة المضيف؟ | نعم، والتحذير اختفى من السجل |
| هل ال Webhooks تتحقق من التوقيع وتسجل بداية ونهاية كل غرفة؟ | نعم |
| هل قست السعة من جهاز اختبار منفصل؟ | نعم، بشكل الغرفة الحقيقي |
| هل التسجيل بموافقة محفوظة وتخزين داخل نطاق الجهة؟ | نعم، أو التسجيل غير مفعل |
إزالة التجربة Cleanup
docker rm -f sp11-livekit sp11-livekit-int
docker network rm sp11-net
docker rmi livekit/livekit-server:v1.13.11 livekit/livekit-cli:v2.19.4
تدريب عملي Practice
- أضف إلى سيرفر التطبيق مساراً يستدعي واجهة إدارة الغرف ويخرج مشاركاً من الغرفة، وجربه على المشاهد أثناء المكالمة، وراقب الحدث
participant_leftفي سجل ال Webhooks. - غير خيارات النشر إلى صيغة VP9 مع SVC بدل Simulcast، وكرر الخط الزمني، وقارن ما يرسله المريض عندما يصغر الطبيب النافذة.
الخلاصة Summary
- المكالمة المباشرة تكفي شخصين، وعندما تحتاج أكثر، أو تسجيلاً، أو تحكماً مركزياً، تحتاج SFU، وLiveKit سيرفر SFU مفتوح المصدر بمكتبات لكل المنصات.
- تطبيقك يصدر التوكن ويقرر الصلاحيات، وLiveKit يتحقق منها في كل اتصال، والسر لا يخرج من سيرفرك.
- الناشر يرسل ثلاث طبقات، والسيرفر يمرر لكل مشترك ما يناسبه خلال ثانيتين، ويوقف ما لا يحتاجه أحد بعد ثوان، وعند ضعف الشبكة تنزل الصورة درجة ولا تنقطع.
- في اختبار الضغط مرر سيرفر واحد 45 مساراً بنواة واحدة تقريباً وذاكرة أقل من 200 ميجابايت، والشبكة هي الحساب الأهم.
- الضياع الذي ظهر في الجولة الأولى جاء من تمرير المنافذ في Docker Desktop، فاستخدم شبكة المضيف في الإنتاج، وقس من جهاز منفصل.
- للإنتاج: نطاق وشهادة، ومنافذ الوسائط مفتوحة مباشرة، وTURN عبر TLS، ومخزن UDP كبير، وRedis عند أكثر من عقدة.
وفي هذه المرحلة مقالات قريبة من الموضوع:
 دليلWebRTC من الداخل: كيف تعمل مكالمات الفيديو في المتصفحكيف تبدأ مكالمة الفيديو بين متصفحين وكيف تشفر وتتكيف مع الشبكة، مع مكالمة حقيقية نقرأ رسائلها وأرقامها سطراً بسطر.
 دليلمكالمات WebRTC خلف NAT: شرح STUN وTURN وICEلماذا تتصل المكالمة ولا يصل الصوت، وكيف تحل STUN وTURN المشكلة دون أن تفتح باباً إلى شبكتك الداخلية.
 دليلاجتماعات الفيديو مع Jitsi Meet على سيرفركعقدنا اجتماعاً حقيقياً بين ثلاثة متصفحات على Jitsi Meet في Docker، وقسنا ما يستهلكه الجسر عندما يكون الاجتماع شخصين ثم ثلاثة، ثم أخطأنا عمداً في العنوان الذي يعلنه الجسر لنرى لماذا لا يرى الحاضرون بعضهم.
 دليلكيف تبني تطبيق بث مباشر مثل Jaco وTwitchكيف يصل بث المذيع إلى آلاف المشاهدين بتأخير ثانية أو ثانيتين، ومعه دردشة وهدايا لا تتوقف عند الذروة.
 دليلقناة بث مباشر Live Streaming للجهة مع Owncastكيف تشغل قناة بث مباشر بصفحة ودردشة على سيرفر الجهة بأداة Owncast، وكم معالجاً وشبكة وثانية تأخير تحتاج بالقياس، ومتى يكون YouTube Live أنسب.
 دليلمنصة فيديو للجهة مع PeerTube: التثبيت والتحويل Transcodingكيف تبني مكتبة تسجيلات الجهة على سيرفرها بأداة PeerTube، وكم ثانية ومساحة يحتاج كل فيديو بالقياس، وما الذي تغيره في الاتحاد وP2P والدخول قبل الإنتاج.
 دليلأدوات بناء الوكيل الصوتي AI: منصات مستضافة أم مفتوحة المصدر؟مقارنة Vapi وRetell وTwilio وAmazon Connect وGoogle مع Pipecat وLiveKit وjambonz بالسعر ودعم العربية ومكان صوت العميل.
سجل التحديثات Changelog
- 17 نوفمبر 2026: كتابة المقال، وتنفيذ التجربة على LiveKit Server 1.13.11 في Docker مع livekit-client 2.24.1 وlivekit-server-sdk 2.20.0 ومتصفحي Chrome حقيقيين، واختبار الضغط بأداة lk 2.19.4.