عندما تشتري نطاقاً Domain وتربطه بسيرفرك، فإن أسماء نطاقك تبقى غالباً عند جهة أخرى: لوحة المسجل Registrar، أو Cloudflare، أو مزود الاستضافة. وهذا مريح في البداية، فأنت تضيف سجل A وسجل MX من المتصفح وينتهي الأمر. ولكن مع الوقت تظهر أسئلة لا تجيب عنها هذه اللوحات: ماذا لو أردت أن تنشئ مئات النطاقات الفرعية Subdomains من نظامك عبر واجهة برمجية API دون حدود؟ وماذا لو طلبت جهة رقابية أن تبقى بيانات أسماء الجهة على خوادمها؟ وماذا يحدث لكل خدماتك إذا تعطل مزود DNS الوحيد الذي تعتمد عليه؟ والإجابة عن هذه الأسئلة أن تشغل بنفسك الخادم الذي يملك الإجابة عن أسماء نطاقك، وهو ما يسمى الخادم الموثوق Authoritative DNS Server.
وقد شرحنا السجلات نفسها وكيف يجري البحث عن الاسم في مقال DNS وسجلاته للمبتدئين، وشرحنا الطرف الآخر من المعادلة، أي المحلل Resolver الذي يسأل ويتحقق، في دليل Unbound، لذلك لن نعيد شرح سجل A أو TTL هنا، وإنما نبني خادماً موثوقاً كاملاً في مختبر على جهازك، بخادم أساسي وخادم ثانوي وتوقيع DNSSEC ومحلل يتحقق منه، ونفتعل الأخطاء التي تحدث فعلاً في الإنتاج Production لنرى كيف تظهر. وسوف نناقش في هذا المقال ما يلي:
- الفرق بين الخادم الموثوق والمحلل، ومتى يستحق الأمر أن تستضيف DNS نطاقك بنفسك ومتى لا يستحق.
- الأدوات المتاحة: PowerDNS وTechnitium وKnot وNSD وBIND، ولماذا اخترنا الأولين للمقارنة.
- مختبر في Docker: خادم أساسي Primary وثانوي Secondary بأداة PowerDNS Authoritative 5.1.5، ومحلل Unbound، وخادم Technitium 15.6.2.
- بناء منطقة Zone فيها SOA وNS وA وAAAA وMX وTXT وCAA عبر ال API.
- نقل المنطقة Zone Transfer بالطريقتين AXFR وIXFR، وحمايته بمفتاح TSIG، وما اكتشفناه عن ترتيب الصلاحيات.
- توقيع المنطقة بـ DNSSEC والتحقق منه Validation بالأمر
dig +dnssec، ثم ثلاثة أخطاء حقيقية: تواقيع Signatures منتهية، ومفتاح جديد مع سجل DS قديم، ورقم تسلسلي Serial لم يرتفع. - سجل الغراء Glue الناقص، وكيف يكتشفه
pdnsutil zone checkقبل أن يكتشفه زوارك. - مقارنة PowerDNS مع Technitium بنقاط القوة ونقاط الضعف، وجدول قرار، وقائمة تحقق Checklist قبل أن تغير أسماء الخوادم عند المسجل.
الخادم الموثوق Authoritative والمحلل Resolver: من يسأل ومن يجيب؟
كلمة «خادم DNS» تطلق على شيئين مختلفين تماماً، والخلط بينهما سبب كثير من الإعدادات الخاطئة. الشيء الأول هو المحلل التكراري Recursive Resolver، وهو الخادم الذي يسأله جهازك عندما تكتب اسم موقع، مثل خادم مزود الإنترنت أو Unbound في بيتك أو 1.1.1.1، وهذا المحلل لا يملك أي نطاق، وإنما يبدأ من الخوادم الجذرية Root Servers وينزل منها إلى خوادم الامتداد ثم إلى خوادم النطاق، ويحفظ الإجابة في الذاكرة المؤقتة Cache حسب TTL، ويتحقق من تواقيع DNSSEC إذا كان مضبوطاً لذلك. والشيء الثاني هو الخادم الموثوق Authoritative Server، وهو الخادم الذي يملك المنطقة Zone ويجيب عنها بثقة، فيضع في إجابته العلامة aa أي Authoritative Answer، ولا يسأل أحداً، ولا يجيب عن أي نطاق لا يملكه.
وتصور الأمر كدليل هاتف في مؤسسة: المحلل هو موظف الاستقبال الذي يتصل بالأقسام ليعرف لك الرقم ثم يكتبه في دفتره حتى لا يسأل مرة ثانية، والخادم الموثوق هو القسم نفسه الذي يعرف أرقام موظفيه. وجهة الامتداد Registry، مثل جهة .com أو .sa، لا تحفظ سجلات نطاقك، وإنما تحفظ سطرين فقط: أسماء خوادمك الموثوقة في سجلات NS، وبصمة مفتاح التوقيع Digest في سجل DS إذا فعلت DNSSEC، وأنت تكتب هذين السطرين من لوحة المسجل، كما شرحنا في مقال النطاقات وكيف تشتريها. والصورة التالية تجمع الأطراف كلها:
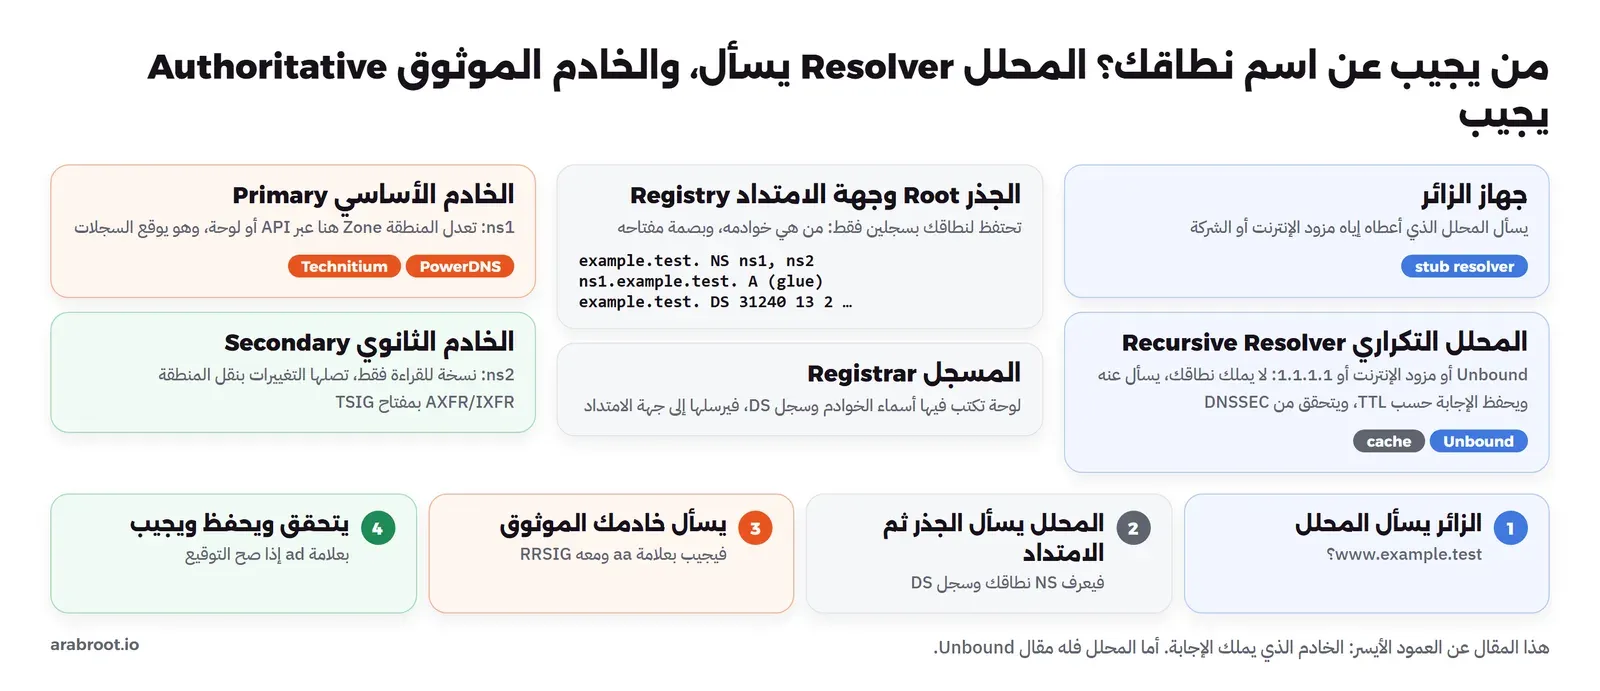
وفي الصورة أعلاه لاحظ التالي:
- هذا المقال عن العمود الأيسر فقط. إذا كنت تريد حجب الإعلانات أو تسريع التصفح في بيتك أو مكتبك فأنت تبحث عن محلل، وله أدلة Unbound وAdGuard Home.
- لا تجمع الدورين على عنوان عام واحد. الخادم الموثوق المفتوح للإنترنت يجب أن يرفض الأسئلة التكرارية، وإلا صار محللاً مفتوحاً Open Resolver يستخدمه المخترقون لتضخيم هجمات DDoS، وسوف نرى أن PowerDNS يرفضها افتراضياً، بينما يحتاج Technitium إلى انتباه منك.
- الخادم الثانوي ليس نسخة احتياطية Backup بالمعنى المعتاد، وإنما خادم يجيب الزوار مثل الأساسي تماماً، والمحلل يختار بينهما عشوائياً أو حسب سرعة الإجابة، لذلك أي اختلاف بينهما يظهر لبعض الزوار دون بعض، وهذا من أصعب الأعطال تشخيصاً.
متى تستضيف DNS نطاقك بنفسك، ومتى لا تفعل؟
قد يتساءل البعض: لماذا أتعب نفسي وCloudflare يعطيني DNS مجانياً سريعاً من مئات المواقع حول العالم؟ والإجابة أن الخدمة المدارة هي الخيار الصحيح لأغلب المواقع، وقد شرحنا ما تقدمه في قسم استضافة DNS من مقال خدمات Cloudflare. أما استضافة الخادم الموثوق بنفسك فتستحق التعب في حالات محددة، وهي:
- الأتمتة الكثيفة Automation: منصة تنشئ نطاقاً فرعياً لكل عميل، أو نظام شهادات يكتب سجلات TXT للتحقق من ملكية النطاق عبر ال DNS (DNS Challenge) كل يوم، وهنا تريد API بلا حدود ولا رسوم على عدد السجلات. ومن هذا الباب ما فعلناه في دليل OpenTofu وسجلات DNS، فـ PowerDNS له مزود Provider في Terraform وOpenTofu.
- السيادة على البيانات Data Sovereignty: جهة حكومية أو مالية تريد أن تبقى منطقة نطاقها وسجلات الأسئلة عنها داخل خوادمها.
- الأسماء الداخلية Split-horizon: نطاق مثل
corp.example.comيجيب داخل الشبكة بعناوين خاصة، ولا يراه أحد من الخارج. - تنويع المزودين Provider Diversity: خادم ثانوي عندك مع مزود مدار، أو العكس، حتى لا يسقط النطاق كله إذا سقط مزود واحد.
وفي المقابل، لا تستضيفه بنفسك إذا كان لديك سيرفر واحد فقط، لأن الخادمين الأساسي والثانوي على السيرفر نفسه لا يحميانك من شيء، وتوصية RFC 2182 صريحة في أن تكون خوادم النطاق على شبكات وأماكن مختلفة. ولا تستضيفه إذا كنت تحتاج حماية من هجمات DDoS على مستوى DNS، فهذه تحتاج شبكة Anycast لا تملكها في سيرفر VPS واحد. والحل الوسط الشائع أن تشغل الخادم الأساسي عندك دون أن يعرفه أحد، وهو ما يسمى Hidden Primary، وتجعل خوادم مدارة تسحب منه المنطقة وتجيب الزوار، فتبقى المنطقة وأدواتها عندك، والإجابة والحماية عند شبكة كبيرة.
ما الأدوات المتاحة؟ PowerDNS وTechnitium وغيرهما
هناك خمسة خوادم موثوقة مفتوحة المصدر Open Source تراها في الإنتاج، ولكل منها فلسفة مختلفة:
- PowerDNS Authoritative برخصة GPL-2: يحفظ المناطق في قاعدة بيانات Database مثل SQLite أو PostgreSQL أو MySQL عبر ما يسميه الواجهات الخلفية Backends، ومعه HTTP API كاملة، ويوقع السجلات لحظة الإجابة Live Signing. وهو الخيار الشائع عند مزودي الاستضافة والمنصات التي تدير آلاف النطاقات من الكود.
- Technitium DNS Server برخصة GPL-3: خادم واحد فيه لوحة تحكم Dashboard ويب كاملة، ويعمل موثوقاً ومحللاً معاً، ومعه حجب الإعلانات وDHCP وتطبيقات إضافية، ومكتوب بلغة C# على .NET.
- Knot DNS من CZ.NIC وNSD من NLnet Labs: خادمان موثوقان فقط، سريعان جداً، يقرآن المنطقة من ملفات نصية، وتستخدمهما جهات امتداد وخوادم جذرية، وهما الخيار المناسب لخادم ثانوي لا يحتاج لوحة ولا قاعدة بيانات.
- BIND: الأقدم والأشمل، ويجمع الدورين، وملفات إعداده هي ما تراه في أغلب الكتب، ولكن إدارته اليومية أثقل من البقية.
واخترنا للمقارنة PowerDNS وTechnitium لأنهما يمثلان سؤالين مختلفين يطرحهما من يستضيف DNS بنفسه: هل تريد خادماً تديره من الكود والقاعدة، أم خادماً تديره من لوحة في المتصفح؟ وسوف نبني المختبر على PowerDNS لأنه الأوضح في إظهار ما يجري من الداخل، ثم نضيف Technitium خادماً ثانوياً ثالثاً يسحب المنطقة نفسها، ونبني عليه منطقة أخرى من لوحته.
التجربة العملية: خمسة Containers على شبكة واحدة
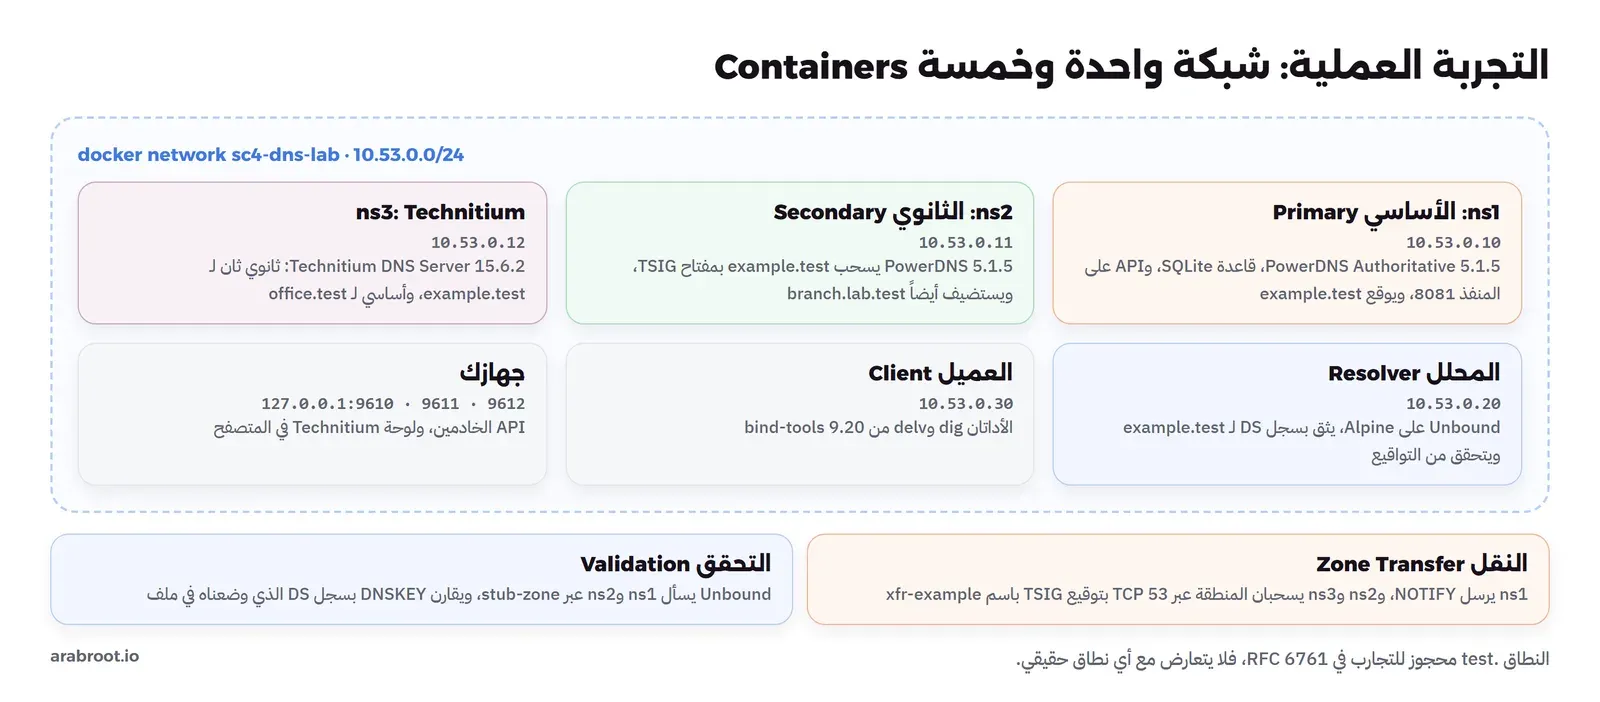
المختبر كله يعمل على جهازك في Docker، بأسماء تحت النطاق .test المحجوز للتجارب في RFC 6761، وبعناوين توثيق Documentation Addresses مثل 192.0.2.80 و2001:db8::80، فلا شيء منه يلمس الإنترنت. والصورة التالية تبين الشبكة:
ملف Docker Compose
الملف التالي يشغل الخادمين بإصدار ثابت من الصورة الرسمية powerdns/pdns-auth-51:5.1.5، ولكل منهما Volume لقاعدة SQLite، ومنفذ API مربوط على 127.0.0.1 فقط، ثم المحلل والعميل من Image صغيرة نبنيها من Alpine:
name: sc4-dns
services:
  primary:
    image: powerdns/pdns-auth-51:5.1.5
    container_name: sc4-dns-primary
    hostname: ns1
    environment:
      PDNS_AUTH_API_KEY: ${PDNS_API_KEY:-lab-only-change-me}
    volumes:
      - ./primary.conf:/etc/powerdns/pdns.d/lab.conf:ro
      - sc4-dns-primary:/var/lib/powerdns
    ports: ["127.0.0.1:9610:8081"]        # HTTP API, only on this machine
    networks: { lab: { ipv4_address: 10.53.0.10 } }
  secondary:
    image: powerdns/pdns-auth-51:5.1.5
    container_name: sc4-dns-secondary
    hostname: ns2
    environment:
      PDNS_AUTH_API_KEY: ${PDNS_API_KEY:-lab-only-change-me}
    volumes:
      - ./secondary.conf:/etc/powerdns/pdns.d/lab.conf:ro
      - sc4-dns-secondary:/var/lib/powerdns
    ports: ["127.0.0.1:9611:8081"]
    networks: { lab: { ipv4_address: 10.53.0.11 } }
  resolver:
    build: { context: ., dockerfile: Dockerfile.tools }
    image: sc4-dns-tools:1
    container_name: sc4-dns-resolver
    command: ["unbound", "-d", "-c", "/etc/unbound/unbound.conf"]
    volumes:
      - ./unbound.conf:/etc/unbound/unbound.conf:ro
      - ./anchors:/etc/unbound/anchors:ro
    networks: { lab: { ipv4_address: 10.53.0.20 } }
  client:
    image: sc4-dns-tools:1
    container_name: sc4-dns-client
    command: ["sleep", "infinity"]
    networks: { lab: { ipv4_address: 10.53.0.30 } }
    depends_on: [resolver]
networks:
  lab:
    name: sc4-dns-lab
    ipam: { config: [ { subnet: 10.53.0.0/24 } ] }
volumes:
  sc4-dns-primary: { name: sc4-dns-primary }
  sc4-dns-secondary: { name: sc4-dns-secondary }
والملف Dockerfile.tools سطران فقط:
FROM alpine:3.22
RUN apk add --no-cache unbound bind-tools ldns-tools jq curl
في الإعداد أعلاه لاحظ التالي:
- الصورة الرسمية تقرأ
/etc/powerdns/pdns.confالذي يحدد الواجهة الخلفيةgsqlite3ويفعل جداول DNSSEC فيها، ثم تقرأ كل ملف في المجلدpdns.d، لذلك نضع إعدادنا هناك دون أن نلمس الملف الأصلي. - المتغير
PDNS_AUTH_API_KEYيكفي لتفعيل ال API والخادم الويب الداخلي، فسكربت التشغيل في الصورة يكتب الإعدادات المطلوبة منه. ولكنه يفتح الخادم الويب على0.0.0.0ويسمح لكل العناوين، لذلك ربطنا المنفذ بـ127.0.0.1في Docker، وفي الإنتاج اجعل ال API على شبكة الإدارة فقط ومفتاحها منopenssl rand -hex 32. - العناوين ثابتة لأن صلاحيات النقل وNOTIFY تكتب بالعناوين، ولو تغير عنوان الثانوي بعد إعادة التشغيل لتوقف النقل دون أي رسالة واضحة.
إعداد الأساسي والثانوي
إعداد الخادم الأساسي في الملف primary.conf:
# Primary: serves the zones it owns, sends NOTIFY to the NS of each zone and answers zone transfers.
primary=yes
allow-axfr-ips=10.53.0.11/32
also-notify=10.53.0.11
loglevel=6
log-dns-queries=no
# the lab has no Internet DNS: skip the version security check
security-poll-suffix=
وإعداد الثانوي في الملف secondary.conf:
# Secondary: pulls the zones from the primary and serves them read-only.
secondary=yes
allow-notify-from=10.53.0.10/32
loglevel=6
security-poll-suffix=
في الإعداد أعلاه لاحظ التالي:
- الإعدادان
primaryوsecondaryهما الاسمان الجديدان لـmasterوslave، وقد غيرهما PowerDNS في السلسلة 4.5، والأسماء القديمة ما زالت تظهر في بعض المخرجات كما سترى، مثل"kind": "Master"في ال API. allow-axfr-ipsيحدد من يسمح له بسحب المنطقة كاملة، والقيمة الافتراضية127.0.0.0/8,::1، وسوف نعود إليه بعد قليل لأن علاقته بمفتاح TSIG ليست كما يتوقعها أغلب الناس.also-notifyيرسل NOTIFY إلى عنوان إضافي، مع أن PowerDNS يرسله أصلاً إلى عناوين خوادم NS في المنطقة، وهو مفيد عندما يكون الثانوي خادماً مخفياً لا يظهر في سجلات NS.security-poll-suffix=يوقف فحص الإصدار، فالخادم يسأل افتراضياً عبر DNS هل إصداره فيه ثغرة Vulnerability معروفة، وفي المختبر دون إنترنت يظهر في السجلات Logs الخطأFailed to retrieve security status update for '5.1.5'. في الإنتاج اترك الفحص يعمل، فهو تنبيه مجاني بالثغرات.
بعد ذلك نشغل المختبر:
docker compose -p sc4-dns up -d --build
docker logs sc4-dns-primary 2>&1 | tail -5
والمخرج سوف يكون كما يلي:
Nov 19 18:28:45 Primary/secondary communicator launching
Nov 19 18:28:45 About to create 3 backend threads for UDP
Nov 19 18:28:45 no primary or producer domains need notifications
Nov 19 18:28:45 Done launching threads, ready to distribute questions
السطر الأول هو الخيط الذي يتولى NOTIFY والنقل، والثاني خيوط الإجابة على UDP، والثالث يقول إنه لا توجد منطقة بعد يرسل عنها إشعاراً.
بناء المنطقة Zone عبر ال API
في PowerDNS ثلاث طرق لإنشاء منطقة: الأمر pdnsutil داخل ال Container، أو الكتابة المباشرة في قاعدة البيانات، أو HTTP API. والأخيرة هي الطريقة التي تريدها في الإنتاج، لأن كل لوحات الإدارة وأدوات الأتمتة تستخدمها، ولأنها ترفع الرقم التسلسلي Serial تلقائياً كما سترى. الملف zone.json التالي يصف المنطقة كاملة:
{
  "name": "example.test.",
  "kind": "Primary",
  "nameservers": [],
  "soa_edit_api": "DEFAULT",
  "rrsets": [
    { "name": "example.test.", "type": "SOA", "ttl": 3600, "records": [ { "content": "ns1.example.test. hostmaster.example.test. 2026111901 3600 600 1209600 300", "disabled": false } ] },
    { "name": "example.test.", "type": "NS", "ttl": 3600, "records": [ { "content": "ns1.example.test.", "disabled": false }, { "content": "ns2.example.test.", "disabled": false } ] },
    { "name": "ns1.example.test.", "type": "A", "ttl": 3600, "records": [ { "content": "10.53.0.10", "disabled": false } ] },
    { "name": "ns2.example.test.", "type": "A", "ttl": 3600, "records": [ { "content": "10.53.0.11", "disabled": false } ] },
    { "name": "example.test.", "type": "A", "ttl": 300, "records": [ { "content": "192.0.2.80", "disabled": false } ] },
    { "name": "www.example.test.", "type": "A", "ttl": 300, "records": [ { "content": "192.0.2.80", "disabled": false } ] },
    { "name": "www.example.test.", "type": "AAAA", "ttl": 300, "records": [ { "content": "2001:db8::80", "disabled": false } ] },
    { "name": "mail.example.test.", "type": "A", "ttl": 300, "records": [ { "content": "192.0.2.25", "disabled": false } ] },
    { "name": "example.test.", "type": "MX", "ttl": 3600, "records": [ { "content": "10 mail.example.test.", "disabled": false } ] },
    { "name": "example.test.", "type": "TXT", "ttl": 3600, "records": [ { "content": "\"v=spf1 mx -all\"", "disabled": false } ] },
    { "name": "example.test.", "type": "CAA", "ttl": 3600, "records": [ { "content": "0 issue \"letsencrypt.org\"", "disabled": false }, { "content": "0 iodef \"mailto:[email protected]\"", "disabled": false } ] }
  ]
}
ونرسله إلى ال API بطلب POST:
curl -s -X POST -H "X-API-Key: lab-only-change-me" -H 'Content-Type: application/json' \
  --data @zone.json http://127.0.0.1:9610/api/v1/servers/localhost/zones
curl -s -H "X-API-Key: lab-only-change-me" http://127.0.0.1:9610/api/v1/servers/localhost/zones
والطلب الثاني يعرض المناطق، والمخرج سوف يكون كما يلي:
[{"account": "", "catalog": "", "dnssec": false, "edited_serial": 2026111902, "id": "example.test.", "kind": "Master", "last_check": 0, "masters": [], "name": "example.test.", "notified_serial": 0, "serial": 2026111902, "url": "/api/v1/servers/localhost/zones/example.test."}]في المخرج أعلاه لاحظ التالي:
- كتبنا الرقم التسلسلي
2026111901وحفظه الخادم2026111902، والسبب الإعدادsoa_edit_api: DEFAULT، فهو يرفع الرقم عند كل تغيير عبر ال API بصيغة التاريخ YYYYMMDDnn: إذا كان الرقم من تاريخ اليوم زاد واحداً، وإذا كان أقدم صار تاريخ اليوم ثم 01. وهذا الإعداد هو أهم ما يحميك من الخطأ الذي سنراه في قسم النقل. - الحقل
"kind": "Master"يستخدم الاسم القديم مع أننا أرسلناPrimary، والاسمان مقبولان في الطلب. - الحقل
notified_serialصفر، أي أن الخادم لم يرسل NOTIFY بعد، وسوف يرسله في دورة الإشعارات التالية.
الآن نسأل الخادم الأساسي مباشرة من العميل، مع +norec لأننا لا نطلب بحثاً تكرارياً Recursion:
docker exec sc4-dns-client dig @10.53.0.10 example.test SOA +norecوالمخرج سوف يكون كما يلي:
;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 5268
;; flags: qr aa; QUERY: 1, ANSWER: 1, AUTHORITY: 0, ADDITIONAL: 1

;; OPT PSEUDOSECTION:
; EDNS: version: 0, flags:; udp: 1232
;; QUESTION SECTION:
;example.test.			IN	SOA

;; ANSWER SECTION:
example.test.		3600	IN	SOA	ns1.example.test. hostmaster.example.test. 2026111902 3600 600 1209600 300
العلامة aa هي ما يميز الخادم الموثوق، فالمحلل لا يضعها أبداً لأنه ينقل إجابة غيره. والقيمة udp: 1232 هي حجم حزمة EDNS الذي اتفق عليه مشغلو DNS في DNS Flag Day 2020 لتجنب تقسيم الحزم Fragmentation، وهي مهمة مع DNSSEC لأن التواقيع تكبر الإجابة. وأرقام SOA بعد الرقم التسلسلي هي على الترتيب: التحديث Refresh كل 3600 ثانية، وإعادة المحاولة Retry بعد 600 ثانية، والانتهاء Expire بعد 1209600 ثانية أي 14 يوماً، وأخيراً مدة حفظ الإجابات السلبية Negative TTL وهي 300 ثانية. والثلاثة الأولى تخص الخادم الثانوي وحده كما سيأتي.
وماذا يحدث إذا سأل أحد الخادم الموثوق عن نطاق لا يملكه؟
docker exec sc4-dns-client dig @10.53.0.10 arabroot.io A;; ->>HEADER<<- opcode: QUERY, status: REFUSED, id: 6169
;; flags: qr rd; QUERY: 1, ANSWER: 0, AUTHORITY: 0, ADDITIONAL: 1
;; WARNING: recursion requested but not availableالإجابة REFUSED وليس فيها العلامة ra، أي أن الخادم لا يقدم البحث التكراري، وهذا هو السلوك الصحيح لخادم موثوق على الإنترنت.
نقل المنطقة Zone Transfer إلى الخادم الثانوي
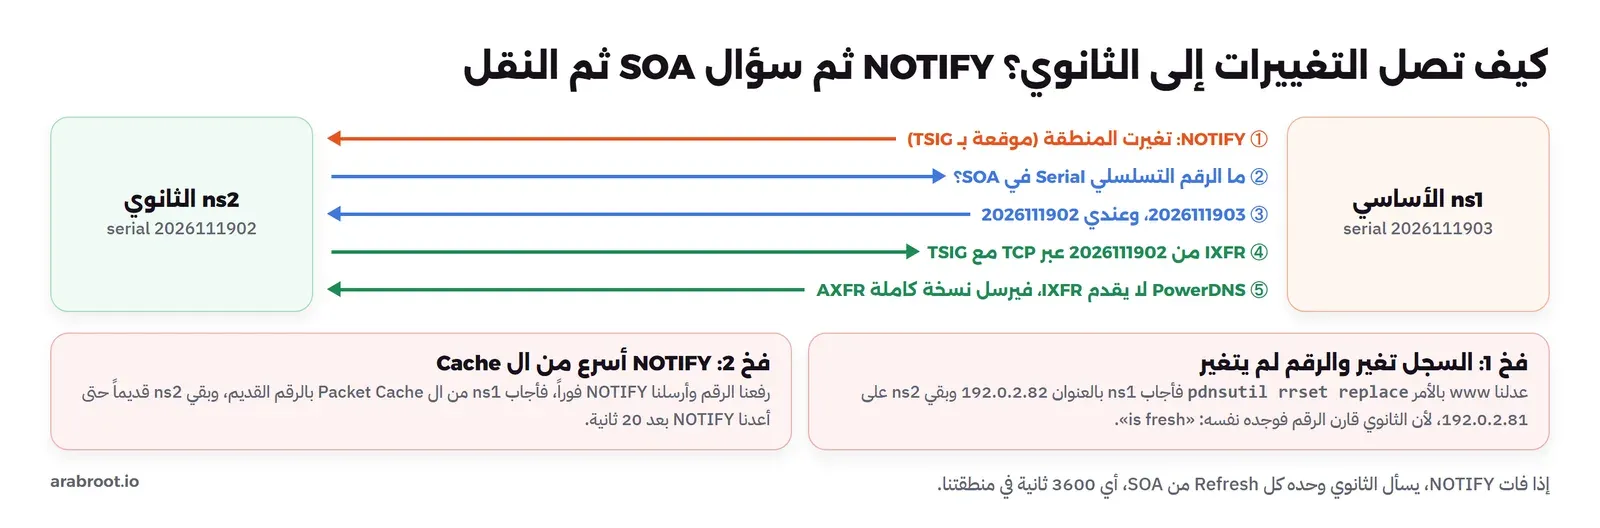
الخادم الثانوي لا تعدل عليه شيئاً، وإنما تخبره من هو الأساسي، وهو يسحب المنطقة ويبقيها محدثة. ونقل المنطقة له طريقتان: النقل الكامل AXFR المعرف في RFC 5936، وفيه ينسخ الثانوي المنطقة كلها عبر TCP، والنقل التزايدي IXFR المعرف في RFC 1995، وفيه يطلب الثانوي الفروق فقط منذ رقمه التسلسلي الحالي. ومتى ينقل؟ إما عندما يصله إشعار NOTIFY من الأساسي كما في RFC 1996، أو عندما تمر مدة Refresh من SOA فيسأل وحده. وفي الحالتين يسأل أولاً عن سجل SOA ويقارن الرقم التسلسلي، فإذا كان رقم الأساسي أكبر بدأ النقل، وإذا كان مساوياً لم يفعل شيئاً، وهذه المقارنة البسيطة هي مصدر أغلب أعطال الثانويات. والصورة التالية تبين التسلسل، ومعه فخان وقعنا فيهما في التجربة:
أول نقل، ومحاولة سحب المنطقة من جهاز غريب
قبل أن ننشئ الثانوي، لنر ماذا يحدث إذا حاول أي جهاز آخر أن يسحب المنطقة كاملة، وهو أول ما يفعله من يستطلع نطاقك، لأن المنطقة الكاملة تكشف كل أسماء خدماتك الداخلية:
docker exec sc4-dns-client dig @10.53.0.10 example.test AXFR; <<>> DiG 9.20.30 <<>> @10.53.0.10 example.test AXFR
; (1 server found)
;; global options: +cmd
; Transfer failed.والسبب في سجلات الأساسي:
AXFR-out zone 'example.test', client '10.53.0.30:51042', transfer initiated
AXFR-out zone 'example.test', client '10.53.0.30:51042', denied: client IP has no permission
AXFR-out zone 'example.test', client '10.53.0.30:51042', failed: client may not request AXFR
الآن ننشئ المنطقة على الثانوي بنوع Secondary، ونعطيه عنوان الأساسي فقط، ولا نرسل أي سجل:
curl -s -X POST -H "X-API-Key: lab-only-change-me" -H 'Content-Type: application/json' \
  --data '{"name":"example.test.","kind":"Secondary","masters":["10.53.0.10"]}' \
  http://127.0.0.1:9611/api/v1/servers/localhost/zones
وبعد أقل من دقيقة تظهر في سجلات الثانوي القصة كاملة:
Nov 19 18:30:59 Received NOTIFY for example.test from 10.53.0.10 - queueing check
Nov 19 18:30:59 1 secondary domain needs checking, 0 queued for AXFR
Nov 19 18:30:59 Domain 'example.test' is empty, primary 10.53.0.10 serial 2026111902
Nov 19 18:30:59 XFR-in zone: 'example.test', primary: '10.53.0.10', initiating transfer
Nov 19 18:30:59 XFR-in zone: 'example.test', primary: '10.53.0.10', starting AXFR
Nov 19 18:30:59 AXFR-in zone 'example.test', primary '10.53.0.10', retrieval started
Nov 19 18:30:59 AXFR-in zone 'example.test', primary '10.53.0.10', retrieval finished
Nov 19 18:30:59 AXFR-in zone 'example.test', primary '10.53.0.10', zone committed with serial 2026111902
في المخرج أعلاه لاحظ التالي:
- الذي بدأ النقل هو NOTIFY من الأساسي، فقد أرسله في دورة الإشعارات بعد أن أنشأنا المنطقة، ولو لم يصل لانتظر الثانوي دورته الخاصة.
- السطر
is emptyيعني أن الثانوي لا يملك أي نسخة، فبدأ بالنقل الكامل AXFR مباشرة. zone committedيعني أن الكتابة في قاعدة الثانوي تمت في معاملة Transaction واحدة، فلا يجيب الزوار أبداً بمنطقة نصف منسوخة.
والآن يجيب الثانوي بالعلامة aa مثل الأساسي تماماً:
;; flags: qr aa; QUERY: 1, ANSWER: 1, AUTHORITY: 0, ADDITIONAL: 1
www.example.test.	300	IN	A	192.0.2.80
حماية النقل بمفتاح TSIG
حماية النقل بعنوان IP وحده ضعيفة لسببين: العناوين تتغير، وأي جهاز آخر على الشبكة نفسها يستطيع أن يأخذ عنوان الثانوي. والحل المعتمد هو TSIG المعرف في RFC 8945، وهو سر مشترك Shared Secret بين الخادمين يوقع به كل طرف رسائله بخوارزمية Algorithm HMAC، فيعرف الأساسي أن طلب النقل جاء من الثانوي فعلاً، ويعرف الثانوي أن NOTIFY والمنطقة جاءا من الأساسي ولم يتغيرا في الطريق. ولاحظ أن TSIG يوقع ولا يشفر، فالمنطقة تمر مقروءة على الشبكة، وإذا كانت المنطقة نفسها سراً فأنت تحتاج نقلاً مشفراً XoT عبر TLS كما في RFC 9103، أو نفقاً بين الخادمين. نولد المفتاح على الأساسي ونربطه بالمنطقة:
docker exec sc4-dns-primary pdnsutil tsigkey generate xfr-example hmac-sha256
docker exec sc4-dns-primary pdnsutil tsigkey activate example.test xfr-example primary
docker exec sc4-dns-primary pdnsutil metadata get example.test
Create new TSIG key xfr-example hmac-sha256 WwFYWogNNHujWEChQT0DSNAhNrWGYWbL0yOEq66Bj3oZ5+kqXcc0ofD30ZPmf2b+fxWuAmnCtE55VuDXp/znDQ==
Enabled TSIG key xfr-example for example.test
Metadata for 'example.test'
SOA-EDIT-API = DEFAULT
TSIG-ALLOW-AXFR = xfr-exampleلاحظ صيغة الأوامر: PowerDNS 5.1 أعاد ترتيب pdnsutil في مجموعات مثل zone وtsigkey وmetadata وrrset، فالأمر الذي كان generate-tsig-key صار tsigkey generate، وأغلب المقالات على الإنترنت ما زالت تكتب الصيغة القديمة. والمفتاح صار في بيانات المنطقة الوصفية Metadata باسم TSIG-ALLOW-AXFR، كما في توثيق TSIG في PowerDNS.
الآن نجرب من العميل، أي من جهاز ليس في allow-axfr-ips، مرة بالمفتاح الصحيح ومرة بمفتاح غيرنا فيه أربعة أحرف:
docker exec sc4-dns-client dig @10.53.0.10 example.test AXFR -y hmac-sha256:xfr-example:WwFYWogN…znDQ==
docker exec sc4-dns-client dig @10.53.0.10 example.test AXFR -y hmac-sha256:xfr-example:AAAAWogN…znDQ==
xfr-example. 0 ANY TSIG hmac-sha256. 1795113159 300 32 8hI832kdBorzeW1x4nifRw9m8FWqHFY6qpEaWApUfw8= 32958 NOERROR 0
example.test. 3600 IN SOA ns1.example.test. hostmaster.example.test. 2026111902 3600 600 1209600 300
;; XFR size: 14 records (messages 3, bytes 754)
;; Couldn't verify signature: expected a TSIG or SIG(0)
; Transfer failed.والنتيجة الأولى مفاجئة: العميل ليس في قائمة العناوين المسموحة، ومع ذلك أخذ المنطقة كاملة، 14 سجلاً في 3 رسائل. والسجلات تقول السبب صراحة:
AXFR-out zone 'example.test', client '10.53.0.30:58824', allowed: TSIG signed request with authorized key 'xfr-example' and algorithm 'hmac-sha256'
AXFR-out zone 'example.test', client '10.53.0.30:58834', failed: client may not request AXFR
وهذا يعني أن قائمة العناوين والمفتاح في PowerDNS طريقان بديلان وليسا شرطين معاً: من يملك المفتاح يسحب المنطقة من أي مكان، ومن في القائمة يسحبها دون مفتاح. ولتتأكد من الشق الثاني، طلبنا من الثانوي أن يعيد النقل دون أن نعطيه المفتاح بعد:
AXFR-out zone 'example.test', client '10.53.0.11:50793', allowed: client IP is in allow-axfr-ipsلذلك إذا أردت أن يكون المفتاح شرطاً، فأفرغ القائمة. غيرنا السطر في primary.conf إلى allow-axfr-ips= وأعدنا تشغيل الأساسي، ثم طلبنا النقل من الثانوي عبر ال API:
curl -s -X PUT -H "X-API-Key: lab-only-change-me" \
  http://127.0.0.1:9611/api/v1/servers/localhost/zones/example.test./axfr-retrieve
AXFR-out zone 'example.test', client '10.53.0.11:41341', denied: client IP has no permission
AXFR-in zone 'example.test', primary '10.53.0.10', unable to xfr zone (ResolverException): AXFR chunk error: Server Not Authoritative for zone / Not Authorized (This was attempt number 1. Excluding zone from secondary-checks until 2026-11-19 18:34:19)السطر الثاني من سجلات الثانوي يستحق أن تحفظه: بعد فشل النقل يستبعد PowerDNS المنطقة من الفحص دقيقة كاملة، وتزيد المدة مع كل محاولة فاشلة، فإذا أصلحت المشكلة ولم يحدث شيء فاطلب النقل يدوياً بدل أن تنتظر. الآن نضيف المفتاح نفسه إلى الثانوي ونربطه بالمنطقة بدور secondary:
docker exec sc4-dns-secondary pdnsutil tsigkey import xfr-example hmac-sha256 WwFYWogN…znDQ==
docker exec sc4-dns-secondary pdnsutil tsigkey activate example.test xfr-example secondary
Imported TSIG key xfr-example hmac-sha256
Enabled TSIG key xfr-example for example.test
Metadata for 'example.test'
AXFR-MASTER-TSIG = xfr-example
SOA-EDIT-API = DEFAULTوبعد طلب النقل مرة أخرى:
AXFR-out zone 'example.test', client '10.53.0.11:54173', allowed: TSIG signed request with authorized key 'xfr-example' and algorithm 'hmac-sha256'
AXFR-in zone 'example.test', primary '10.53.0.10', zone committed with serial 2026111902
ومن الآن يصل NOTIFY أيضاً موقعاً، فيكتب الثانوي Received secure NOTIFY for example.test from 10.53.0.10, with TSIG key 'xfr-example'.
ماذا عن النقل التزايدي IXFR؟
في منطقة فيها مئة سجل لا فرق بين الطريقتين، ولكن في منطقة فيها مئات الآلاف من السجلات، كمنصة تنشئ نطاقاً فرعياً لكل عميل، يصير نسخ المنطقة كلها عند كل تغيير صغير مكلفاً. لذلك فعلنا IXFR على الثانوي بالبيان الوصفي IXFR=1، ثم غيرنا سجل www عبر ال API:
docker exec sc4-dns-secondary pdnsutil metadata set example.test IXFR 1
curl -s -X PATCH -H "X-API-Key: lab-only-change-me" -H 'Content-Type: application/json' \
  --data '{"rrsets":[{"name":"www.example.test.","type":"A","ttl":300,"changetype":"REPLACE","records":[{"content":"192.0.2.81","disabled":false}]}]}' \
  http://127.0.0.1:9610/api/v1/servers/localhost/zones/example.test.
رفعت ال API الرقم إلى 2026111903 تلقائياً، وفي الدورة التالية ظهر في سجلات الأساسي:
Queued notification of domain 'example.test' to 10.53.0.11:53
IXFR-out zone 'example.test', client '10.53.0.11:35097', transfer initiated with serial 2026111902
IXFR-out zone 'example.test', client '10.53.0.11:35097', allowed: TSIG signed request with authorized key 'xfr-example' and algorithm 'hmac-sha256'
IXFR-out zone 'example.test', client '10.53.0.11:35097', IXFR fallback to AXFR
AXFR-out zone 'example.test', client '10.53.0.11:35097', AXFR finished
Removed from notification list: 'example.test' to 10.53.0.11:53 (was acknowledged)
وفي سجلات الثانوي:
Domain 'example.test' is stale, primary 10.53.0.10 serial 2026111903, our serial 2026111902
IXFR-in zone: 'example.test', primary: '10.53.0.10', starting IXFR
IXFR-in zone 'example.test', primary '10.53.0.10', IXFR turned into an AXFR
AXFR-in zone 'example.test', primary '10.53.0.10', zone committed with serial 2026111903
الثانوي طلب IXFR بشكل صحيح، والأساسي أجاب بنسخة كاملة: IXFR fallback to AXFR. والسبب أن خادم PowerDNS الموثوق لا يحفظ تاريخ التغييرات بين الأرقام التسلسلية، فلا يملك الفروق التي يرسلها، وهو يستقبل IXFR بصفته ثانوياً لكنه لا يقدمه بصفته أساسياً. وإذا احتجت IXFR فعلاً فالحل الذي يقدمه المشروع نفسه أداة منفصلة اسمها ixfrdist، تسحب المنطقة من الأساسي وتحفظ نسخها وتقدم IXFR للثانويات، أو أن يكون الأساسي Knot أو BIND اللذين يحفظان سجل الفروق Journal. وهذه معلومة تستحق أن تعرفها قبل أن تبني منصة كبيرة على PowerDNS، لا بعدها.
الفخ الأول: سجل تغير والرقم التسلسلي لم يتغير
ال API ترفع الرقم وحدها، ولكن ليس كل تعديل يمر عبرها، فهناك من يعدل بالأمر pdnsutil، ومن يكتب في قاعدة البيانات مباشرة من سكربت، ومن يستورد ملف منطقة. لنعدل www بالأمر pdnsutil rrset replace ونرسل NOTIFY يدوياً:
docker exec sc4-dns-primary pdnsutil rrset replace example.test www.example.test A 300 192.0.2.82
docker exec sc4-dns-primary pdns_control notify example.test
All existing records for www.example.test IN A will be replaced
New rrset:
www.example.test. 300 IN A 192.0.2.82
Added example.test to queueولاحظ أننا كتبنا الاسم كاملاً www.example.test، لأن المحاولة الأولى بالاسم القصير www رفضها الأمر بالرسالة Error: Name "www." to add is not part of zone "example.test."، فهو لا يكمل الاسم من المنطقة كما تفعل ملفات BIND. وسجلات الثانوي بعد الإشعار:
Received secure NOTIFY for example.test from 10.53.0.10, with TSIG key 'xfr-example'
Domain 'example.test' is fresh (no DNSSEC), serial is 2026111903 (checked primary 10.53.0.10)
ثم سألنا الخادمين بعد نصف دقيقة:
for s in 10.53.0.10 10.53.0.11; do
  echo "$s: serial=$(dig @$s example.test SOA +short | cut -d' ' -f3)  www=$(dig @$s www.example.test +short)"
done
10.53.0.10: serial=2026111903 www=192.0.2.82
10.53.0.11: serial=2026111903 www=192.0.2.81هذا هو العطل الذي يقضي فيه الناس ساعات: الرقم التسلسلي نفسه على الخادمين، والإجابة مختلفة، ونصف الزوار يصلون إلى العنوان الجديد ونصفهم إلى القديم حسب الخادم الذي اختاره المحلل. والثانوي لم يخطئ، فقد قارن الرقم ووجده نفسه، فاعتبر نسخته حديثة is fresh. والحل أن ترفع الرقم بعد كل تعديل لا يمر عبر ال API:
docker exec sc4-dns-primary pdnsutil zone increase-serial example.test
docker exec sc4-dns-primary pdns_control notify example.test
SOA serial for zone example.test set to 2026111904
Added example.test to queueالفخ الثاني: NOTIFY أسرع من ذاكرة الإجابات
بعد الأمرين أعلاه توقعنا أن يتطابق الخادمان، ولكن بعد 25 ثانية كانت النتيجة:
10.53.0.10: serial=2026111904  www=192.0.2.82
10.53.0.11: serial=2026111903  www=192.0.2.81
وسجلات الثانوي تشرح ما حدث:
Nov 19 18:35:59 Received secure NOTIFY for example.test from 10.53.0.10, with TSIG key 'xfr-example'
Nov 19 18:35:59 Domain 'example.test' is fresh (no DNSSEC), serial is 2026111903 (checked primary 10.53.0.10)
الثانوي وصله الإشعار، وسأل الأساسي عن SOA، فأجابه الأساسي بالرقم القديم 2026111903. والسبب أن PowerDNS يحفظ الإجابات الجاهزة في ذاكرة الحزم Packet Cache مدة cache-ttl، وهي 20 ثانية افتراضياً، والأمر pdnsutil كتب في قاعدة البيانات مباشرة دون أن يمسح هذه الذاكرة، فخرج الإشعار فوراً بينما الإجابة عن SOA ما زالت قديمة. وهذا ما رأيناه أيضاً قبل ذلك، حين بقي الأساسي يجيب عن www بالعنوان القديم بضع ثوان بعد التعديل. فلما أعدنا الإشعار بعد مرور الذاكرة:
Domain 'example.test' is stale, primary 10.53.0.10 serial 2026111904, our serial 2026111903
IXFR-in zone 'example.test', primary '10.53.0.10', IXFR turned into an AXFR
AXFR-in zone 'example.test', primary '10.53.0.10', zone committed with serial 2026111904

10.53.0.10: serial=2026111904  www=192.0.2.82
10.53.0.11: serial=2026111904  www=192.0.2.82
ولو لم نعد الإشعار لبقي الثانوي قديماً حتى يسأل وحده بعد Refresh، أي ساعة كاملة في منطقتنا. والدرس العملي أن تمسح الذاكرة قبل الإشعار في أي سكربت يكتب في القاعدة مباشرة، بالأمر pdns_control purge 'example.test$'، أو أن تجعل كل التعديلات تمر عبر ال API التي تمسح الذاكرة وترفع الرقم وتجدول الإشعار في خطوة واحدة.
dig +nssearch example.com. اجعله في نظام المراقبة Monitoring، وأضف إليه مقارنة سجل واحد تغيره كثيراً، لأن الرقم وحده لا يكشف الفخ الأول.توقيع المنطقة بـ DNSSEC
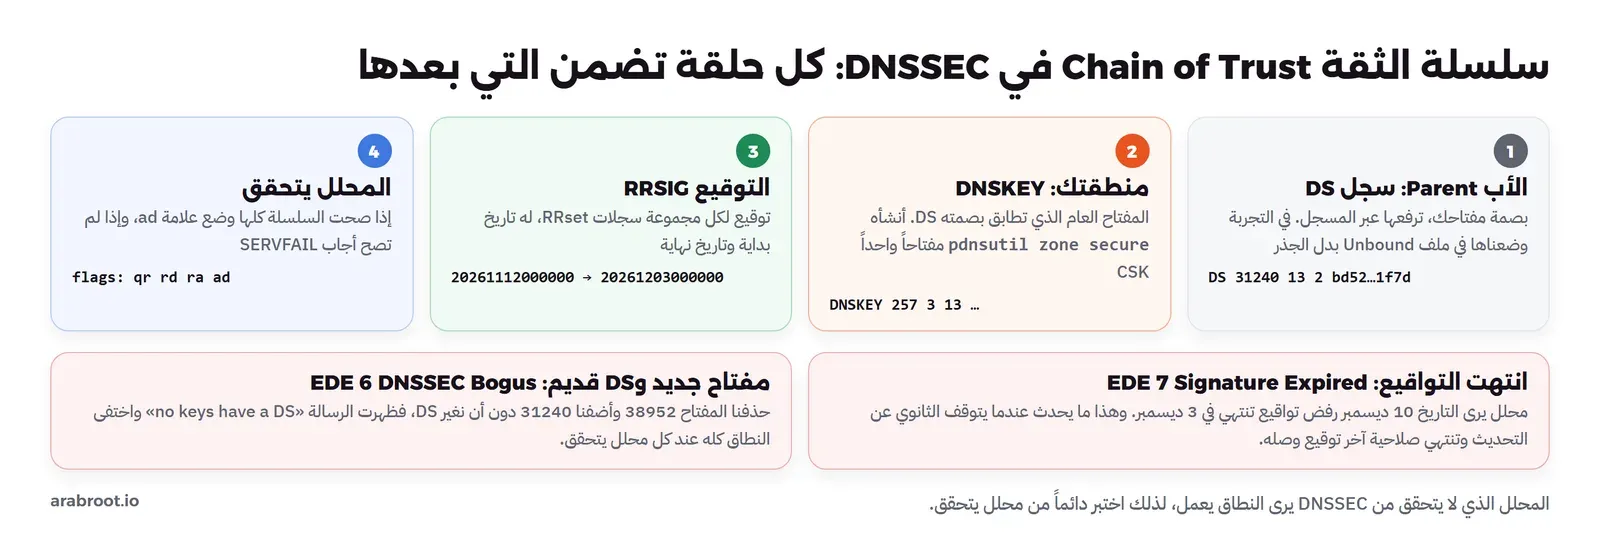
شرحنا فكرة DNSSEC باختصار في مقال DNS للمبتدئين، وشرحنا التحقق منها من جهة المحلل في قسم DNSSEC من دليل Unbound. أما هنا فنحن الطرف الذي يوقع، وهو الطرف الذي يتحمل المسؤولية، لأن المحلل الذي يتحقق لا يتسامح: إذا لم يصح التوقيع أجاب SERVFAIL، وكأن نطاقك غير موجود. والفكرة سلسلة ثقة Chain of Trust من ثلاث حلقات تبينها الصورة التالية:
نوقع المنطقة على الأساسي بأمر واحد، ثم نحدد طريقة تغيير الرقم التسلسلي مع التواقيع، ونرتب المنطقة، ونرفع الرقم:
docker exec sc4-dns-primary pdnsutil zone secure example.test
docker exec sc4-dns-primary pdnsutil metadata set example.test SOA-EDIT INCEPTION-EPOCH
docker exec sc4-dns-primary pdnsutil zone rectify example.test
docker exec sc4-dns-primary pdnsutil zone increase-serial example.test
Securing zone with default key size
Adding CSK (257) with algorithm ecdsa256
Zone example.test secured
Adding NSEC ordering information for zone 'example.test', 5 updates
Set 'example.test' meta SOA-EDIT = INCEPTION-EPOCH
Adding NSEC ordering information for zone 'example.test', 1 updates
SOA serial for zone example.test set to 2026111905ثم نعرض حالة المنطقة:
docker exec sc4-dns-primary pdnsutil zone show example.testThis is a Master zone
Last SOA serial number we notified: 2026111904 != 2026111905 (serial in the database)
Zone has following allowed TSIG key(s): xfr-example
Metadata items:
SOA-EDIT INCEPTION-EPOCH
SOA-EDIT-API DEFAULT
TSIG-ALLOW-AXFR xfr-example
Zone has NSEC semantics
keys:
ID = 1 (CSK), flags = 257, tag = 38952, algo = 13, bits = 256 Active Published ( ECDSAP256SHA256 )
CSK DNSKEY = example.test. IN DNSKEY 257 3 13 y4FEAc4ZOn5zMtFSan1rzveP2Mpubrk91tJ+AO+juQHtWvyz3EgsUAr4szMxlMIhlPUAh9mBBLj5uN8yIKRZ3g== ; ( ECDSAP256SHA256 )
DS = example.test. IN DS 38952 13 2 2bc69277dbbbcff380325a0cfbb9bdcbe736eef86d54266bcfee45a75a375974 ; ( SHA256 digest )
DS = example.test. IN DS 38952 13 4 d2043488008f0e8d573bdb0c3a3108715c426fc713d32c1ac1abf6f5041d89840dc24f8603d1d8be274b4c38494c6a76 ; ( SHA-384 digest )في المخرج أعلاه لاحظ التالي:
- أنشأ PowerDNS مفتاحاً واحداً من نوع CSK، أي Combined Signing Key، يقوم بدور مفتاح توقيع المفاتيح KSK ومفتاح توقيع المنطقة ZSK معاً، بالخوارزمية 13 وهي ECDSAP256SHA256. وهذه الخوارزمية هي التوصية الحالية لأن تواقيعها صغيرة، فتبقى الإجابات تحت حد 1232 بايت، بينما RSA تكبرها كثيراً.
- الرقم
tag = 38952هو رقم المفتاح الذي يظهر في كل توقيع وفي سجل DS، وهو ما تقارن به عندما يحدث خطأ. - السطران الأخيران هما سجل DS بخوارزميتي بصمة، 2 أي SHA-256 و4 أي SHA-384. والسطر الذي ترسله إلى المسجل هو سطر SHA-256 في الغالب، ولن يعمل التحقق عند أي محلل في العالم قبل أن يصل هذا السطر إلى جهة الامتداد.
Zone has NSEC semanticsتعني أن الإجابات السلبية تثبت بسجلات NSEC، وسوف نرى بعد قليل ما الذي تكشفه.
الآن نسأل الأساسي عن www مع طلب التواقيع:
docker exec sc4-dns-client dig @10.53.0.10 www.example.test A +dnssec +norec +multiline;; flags: qr aa; QUERY: 1, ANSWER: 2, AUTHORITY: 0, ADDITIONAL: 1
;; OPT PSEUDOSECTION:
; EDNS: version: 0, flags: do; udp: 1232
;; ANSWER SECTION:
www.example.test. 300 IN RRSIG A 13 3 300 (
20261203000000 20261112000000 38952 example.test.
UVOdvoxZJKCiN5IDKuMyPEoxn8+gphKFnu7NOEszKhXb
jCh2gKfWGGQ68/do5cXzi9nbZlRmHSkZnx0Do3hZuQ== )
www.example.test. 300 IN A 192.0.2.82التوقيع RRSIG يقول: هذا توقيع لمجموعة سجلات A، بالخوارزمية 13، والاسم فيه 3 أجزاء، وTTL الأصلي 300، وهو صالح من 20261112000000 إلى 20261203000000، بالمفتاح 38952. وانتبه للتاريخين، فقد شغلنا التجربة يوم الخميس 19 نوفمبر، والتوقيع يبدأ يوم الخميس السابق 12 نوفمبر وينتهي بعد ثلاثة أسابيع منه. وهذا تصميم PowerDNS في التوقيع اللحظي، كما يشرح دليل تشغيل DNSSEC: التواقيع تتجدد مرة كل أسبوع يوم الخميس، فتبقى ثابتة طوال الأسبوع، ويبقى أمام كل توقيع أسبوعان على الأقل قبل أن ينتهي.
لماذا يحتاج الثانوي SOA-EDIT؟
هنا تظهر مشكلة لا يراها من يشغل خادماً واحداً. الأساسي يوقع لحظة الإجابة، أما الثانوي فيحفظ التواقيع التي وصلته في النقل كما هي، وقد أكد ذلك PowerDNS نفسه حين وضع على المنطقة في الثانوي البيان الوصفي PRESIGNED = 1 تلقائياً بعد أول نقل لمنطقة موقعة. والثانوي لا ينقل إلا إذا ارتفع الرقم التسلسلي، فإذا لم تعدل المنطقة شهراً، فإن التواقيع على الأساسي تتجدد كل أسبوع، بينما يبقى الثانوي يقدم تواقيع الأسبوع الأول حتى تنتهي، ثم يرفضها كل محلل يتحقق. والحل أن يتغير الرقم التسلسلي الذي يراه الثانوي كلما تغير أسبوع التوقيع، وهذا عمل الإعداد SOA-EDIT.
واخترنا أولاً INCEPTION-EPOCH، وهو يجعل الرقم المقدم أكبر القيمتين: الرقم المحفوظ، أو تاريخ بداية التوقيع بالثواني منذ 1970. وبعد النقل سألنا الثانوي:
ns1.example.test. hostmaster.example.test. 2026111905 3600 600 1209600 300الرقم 2026111905 لم يتغير، والسبب حسابي بسيط: بداية التوقيع بالثواني قرابة 1.76 مليار، والرقم بصيغة التاريخ قرابة 2.03 مليار، فالقيمة الكبرى هي رقمنا دائماً، وبالتالي لن يرتفع الرقم مع تجدد التواقيع أبداً، والإعداد لا يفعل شيئاً. وهذا خطأ يقع فيه من ينسخ الإعداد من مقال دون أن ينتبه لصيغة أرقامه، فـ INCEPTION-EPOCH يناسب المناطق التي تستخدم أرقاماً بالثواني، أما مناطق التاريخ فيناسبها INCEPTION-INCREMENT:
docker exec sc4-dns-primary pdnsutil metadata set example.test SOA-EDIT INCEPTION-INCREMENT
docker exec sc4-dns-primary pdnsutil zone increase-serial example.test
docker exec sc4-dns-client dig @10.53.0.10 example.test SOA +short
Set 'example.test' meta SOA-EDIT = INCEPTION-INCREMENT
SOA serial for zone example.test set to 2026111906
ns1.example.test. hostmaster.example.test. 2026111907 3600 600 1209600 300الرقم المحفوظ 2026111906 والرقم المقدم 2026111907، فقد زاده الإعداد لأن الرقم المحفوظ لا يتجاوز أسبوع التوقيع الحالي، وسوف يرفعه مرة أخرى عندما يبدأ أسبوع التوقيع التالي، فيرى الثانوي رقماً أكبر وينقل التواقيع الجديدة. وانتبه أيضاً لقيمة Expire في SOA: جعلناها 14 يوماً، وهي أقل من مدة التوقيع، فإذا انقطع الثانوي عن الأساسي فإنه يتوقف عن الإجابة بعد 14 يوماً، أي قبل أن يقدم تواقيع منتهية، والإجابة الغائبة يتجاوزها المحلل إلى خادم آخر، أما الإجابة بتوقيع منتهي فيعتبرها مزورة.
التحقق من محلل حقيقي
التوقيع وحده لا يعني شيئاً قبل أن يتحقق منه محلل. وفي الإنتاج يبدأ المحلل من مفتاح الجذر وينزل حتى سجل DS في جهة الامتداد، أما في المختبر فلا يوجد جذر يعرف .test، لذلك نعطي Unbound سجل DS نفسه كنقطة بداية Trust Anchor، وكأنه وصل من جهة الامتداد. ملف unbound.conf:
server:
    interface: 0.0.0.0
    access-control: 10.53.0.0/24 allow
    do-not-query-localhost: no
    domain-insecure: "lab.test"
    private-domain: "test"
    module-config: "validator iterator"
    val-log-level: 2
    verbosity: 1
    ede: yes
    trust-anchor-file: "/etc/unbound/anchors/example.test.ds"
stub-zone:
    name: "example.test"
    stub-addr: 10.53.0.10
    stub-addr: 10.53.0.11
stub-zone:
    name: "lab.test"
    stub-addr: 10.53.0.10
نكتب سجل DS في ملف المرساة، ونعيد تشغيل المحلل، ثم نسأله:
docker exec sc4-dns-primary pdnsutil zone export-ds example.test | grep ' 2 ' | sed 's/ ;.*//' > anchors/example.test.ds
docker restart sc4-dns-resolver
docker exec sc4-dns-client dig www.example.test A +dnssec
وهنا وقعنا في مشكلة لم تكن في الحسبان:
;; ->>HEADER<<- opcode: QUERY, status: NXDOMAIN, id: 57705
;; flags: qr aa rd ra; QUERY: 1, ANSWER: 0, AUTHORITY: 1, ADDITIONAL: 1
;; AUTHORITY SECTION:
test.			10800	IN	SOA	localhost. nobody.invalid. 1 3600 1200 604800 10800
;; SERVER: 127.0.0.11#53(127.0.0.11) (UDP)
الإجابة NXDOMAIN من منطقة اسمها test. مالكها nobody.invalid.، وهي ليست منطقتنا. والسبب أن Unbound يجيب وحده عن الامتدادات المحجوزة في RFC 6761، مثل .test و.invalid و.localhost، بمنطقة محلية فارغة، حتى لا تتسرب أسئلتها إلى الإنترنت. لذلك أضفنا إلى الإعداد سطراً يلغي هذا السلوك لـ .test وحده:
local-zone: "test." nodefaultولاحظ سطر SERVER: 127.0.0.11، فقد سأل dig خادم DNS المدمج في Docker لأننا لم نحدد خادماً، وهذا يعني أن العميل لم يسأل محللنا أصلاً، لذلك نحدد العنوان صراحة من الآن:
docker exec sc4-dns-client dig @10.53.0.20 www.example.test A +dnssec;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 59647
;; flags: qr rd ra ad; QUERY: 1, ANSWER: 2, AUTHORITY: 0, ADDITIONAL: 1
;; ANSWER SECTION:
www.example.test. 300 IN A 192.0.2.82
www.example.test. 300 IN RRSIG A 13 3 300 20261203000000 20261112000000 38952 example.test. UVOdvoxZJKCiN5IDKuMyPEoxn8+gphKFnu7NOEszKhXbjCh2gKfWGGQ6 8/do5cXzi9nbZlRmHSkZnx0Do3hZuQ==العلامة ad أي Authenticated Data تعني أن المحلل تحقق من السلسلة كاملة، من سجل DS إلى DNSKEY إلى RRSIG، وأن العنوان لم يتغير في الطريق. ولاحظ غياب aa هذه المرة، لأن المحلل ينقل إجابة غيره.
ما الذي تكشفه سجلات NSEC؟
عندما تسأل عن اسم غير موجود، يجب أن يثبت الخادم الموقع أن الاسم غير موجود فعلاً، وليس أن أحداً حذف الإجابة في الطريق:
docker exec sc4-dns-client dig @10.53.0.10 nothere.example.test A +dnssec +norec;; ->>HEADER<<- opcode: QUERY, status: NXDOMAIN, id: 44659
;; AUTHORITY SECTION:
mail.example.test. 300 IN NSEC ns1.example.test. A RRSIG NSEC
example.test. 300 IN NSEC mail.example.test. A NS SOA MX TXT RRSIG NSEC DNSKEY CAAسجل NSEC يقول: بعد mail.example.test مباشرة في الترتيب يأتي ns1.example.test، فلا يوجد اسم بينهما، ومنه nothere. وهذا إثبات صحيح، ولكنه يكشف الاسم التالي في كل إجابة، فمن يسأل عن أسماء عشوائية يجمع أسماء المنطقة كلها اسماً بعد اسم، وهو ما يسمى Zone Walking، ويعطيه ما منعناه عنه حين أغلقنا AXFR. والحل NSEC3 الذي يضع هاشات Hashes الأسماء بدل الأسماء، بالأمر pdnsutil zone set-nsec3 example.test '1 0 0 -'، وتوصي RFC 9276 بصفر تكرارات ودون Salt، لأن التكرارات الإضافية تكلف المحللات ولا تحمي كثيراً. أما Technitium فقد اختار NSEC في المنطقة التي وقعناها عليه لأننا طلبنا ذلك، ويدعم NSEC3 من الخيار نفسه.
ماذا يحدث إذا…؟ ثلاثة أخطاء حقيقية في DNSSEC والتفويض
انتهت صلاحية التواقيع
لا نستطيع أن ننتظر ثلاثة أسابيع حتى تنتهي التواقيع، ولكن Unbound فيه خيار للاختبار اسمه val-override-date يجعل المحلل يتحقق كأن اليوم تاريخ آخر، كما في توثيق unbound.conf. شغلنا محللاً ثانياً على العنوان 10.53.0.21 بالإعداد نفسه وسطر واحد إضافي:
    # testing only: pretend today is 10 December 2026
    val-override-date: "20261210000000"
docker exec sc4-dns-client dig @10.53.0.21 www.example.test A +dnssec;; ->>HEADER<<- opcode: QUERY, status: SERVFAIL, id: 1455
;; flags: qr rd ra; QUERY: 1, ANSWER: 0, AUTHORITY: 0, ADDITIONAL: 1
;; OPT PSEUDOSECTION:
; EDNS: version: 0, flags: do; udp: 1232
; EDE: 7 (Signature Expired): (validation failure <www.example.test. A IN>: signature expired from 10.53.0.11 for trust anchor example.test. while building chain of trust)هذا ما يراه زوارك بالضبط عندما تنتهي التواقيع: SERVFAIL دون أي إجابة. والسطر EDE هو رمز الخطأ الموسع Extended DNS Error المعرف في RFC 8914، والرمز 7 يعني Signature Expired، والنص يذكر حتى الخادم الذي جاءت منه التواقيع، وهو الثانوي 10.53.0.11. وهذا الخيار الذي فعلناه بالسطر ede: yes يوفر عليك نصف التشخيص، فاطلب من محللك أن يفعله. والسؤال التالي دائماً: هل المشكلة في التوقيع أم في البيانات؟ والإجابة عند العلامة +cd أي Checking Disabled، التي تطلب من المحلل ألا يتحقق:
;; flags: qr rd ra cd; QUERY: 1, ANSWER: 1, AUTHORITY: 0, ADDITIONAL: 1
www.example.test.	299	IN	A	192.0.2.82
البيانات موجودة وصحيحة، والمشكلة في التوقيع وحده. فإذا رأيت هذا النمط، أي SERVFAIL عادية وإجابة سليمة مع +cd، فابحث في DNSSEC قبل أي شيء آخر.
مفتاح جديد وسجل DS قديم
هذا هو خطأ Slack الذي ذكرناه في البداية بشكل آخر. أضفنا مفتاحاً جديداً، وحذفنا القديم فوراً، دون أن نغير سجل DS عند الأب:
docker exec sc4-dns-primary pdnsutil zone add-key example.test ksk active published ecdsa256
docker exec sc4-dns-primary pdnsutil zone remove-key example.test 1
docker exec sc4-dns-primary pdnsutil zone rectify example.test
docker exec sc4-dns-primary pdnsutil zone increase-serial example.test
docker exec sc4-dns-primary pdnsutil zone list-keys example.test
Added a KSK with algorithm = 13, active=1
SOA serial for zone example.test set to 2026111907
Zone Type Act Pub Size Algorithm ID Location Keytag
------------------------------------------------------------------------------------------
example.test CSK Act Pub 256 ECDSAP256SHA256 2 cryptokeys 31240لاحظ أن PowerDNS عرض المفتاح الجديد بنوع CSK مع أننا طلبنا KSK، لأنه المفتاح الوحيد النشط فصار يوقع كل شيء. ثم سألنا المحلل:
;; ->>HEADER<<- opcode: QUERY, status: SERVFAIL, id: 16028
; EDE: 6 (DNSSEC Bogus): (validation failure <www.example.test. A IN>: no keys have a DS with algorithm ECDSAP256SHA256 from 10.53.0.10 for trust anchor example.test. while building chain of trust)
الرمز 6 أي DNSSEC Bogus، والسبب مكتوب: لا يوجد مفتاح في المنطقة يطابق سجل DS. فالمنطقة كلها اختفت عند كل محلل يتحقق، مع أن الخادم يعمل والسجلات صحيحة. والإصلاح أن ينشر سجل DS الجديد، وفي المختبر يعني ذلك أن نكتبه في ملف المرساة:
example.test. IN DS 31240 13 2 bd5203f998cd26060ce4195f85c9dea273c6cd6ce4398b7b0f5c856e94be1f7d

;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 13491
;; flags: qr rd ra ad; QUERY: 1, ANSWER: 2, AUTHORITY: 0, ADDITIONAL: 1
أما في الإنتاج فالأمر أصعب، لأن سجل DS القديم يبقى في ذاكرة المحللات حتى ينتهي TTL الخاص به عند جهة الامتداد، وهو يوم كامل في كثير من الامتدادات، لذلك لا تحذف مفتاحاً قبل أن يكون بديله منشوراً ومعه DS. والطريقة الصحيحة لتغيير المفتاح Key Rollover، كما تشرحها RFC 6781، هي النشر المسبق: تضيف المفتاح الجديد منشوراً، وتنتظر TTL سجل DNSKEY، ثم تضيف DS الجديد عند المسجل بجانب القديم، وتنتظر TTL سجل DS، ثم تنقل التوقيع إلى المفتاح الجديد، وأخيراً تحذف القديم ثم سجله. وإذا كان المسجل وجهة الامتداد يدعمان سجلات CDS وCDNSKEY المعرفة في RFC 7344، فإن الأمر pdnsutil zone set-publish-cds ينشرها، فيحدث الأب سجل DS وحده.
pdnsutil zone dnssec-disable. وإذا عكست الترتيب فقد كررت حادثة Slack بالضبط.تفويض دون سجل Glue
عندما تفوض نطاقاً فرعياً إلى خادم آخر، فإنك تكتب في المنطقة الأب سجل NS يشير إلى خادم النطاق الفرعي. وإذا كان اسم هذا الخادم داخل النطاق الفرعي نفسه، مثل ns1.branch.lab.test للنطاق branch.lab.test، فإن المحلل يحتاج عنوانه ليسأله، والعنوان لا يعرفه إلا الخادم نفسه. لذلك يجب أن تضع المنطقة الأب عنوان الخادم بجانب الإحالة، وهذا العنوان هو سجل الغراء Glue Record. والصورة التالية تبين الحالتين:
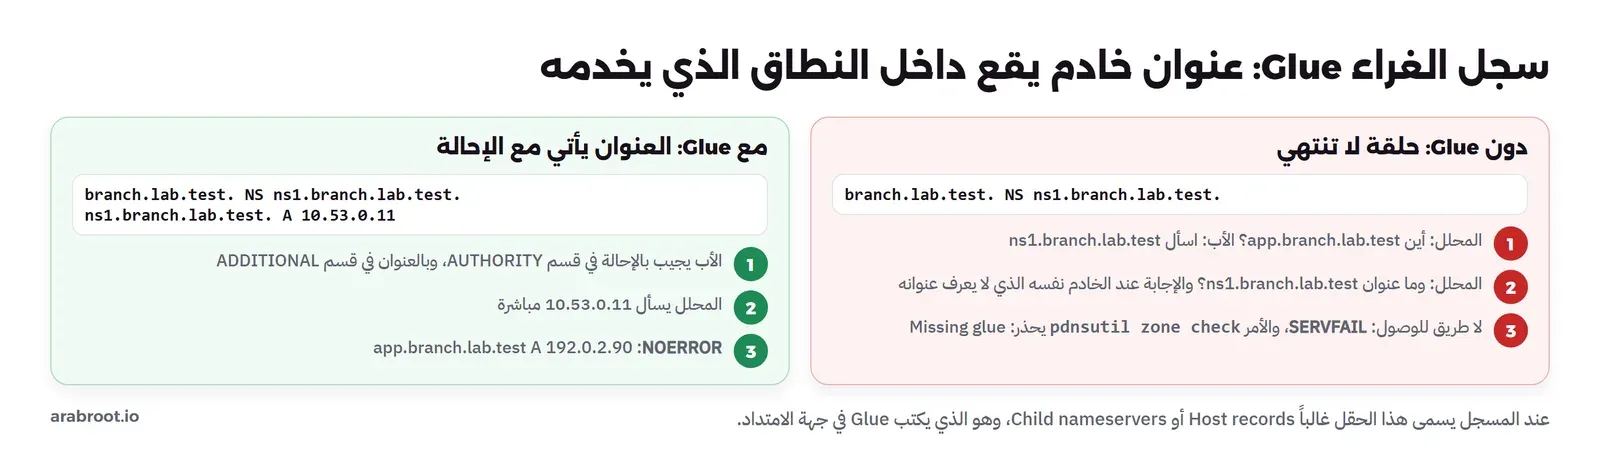
أنشأنا على الأساسي المنطقة lab.test وفيها التفويض فقط، وعلى الثانوي المنطقة branch.lab.test وفيها عنوان خادمها والسجل app. والطلب الأول لل API:
curl -s -X POST -H "X-API-Key: lab-only-change-me" -H 'Content-Type: application/json' \
  --data '{"name":"lab.test.","kind":"Native","nameservers":["ns1.example.test."],"rrsets":[{"name":"branch.lab.test.","type":"NS","ttl":3600,"records":[{"content":"ns1.branch.lab.test.","disabled":false}]}]}' \
  http://127.0.0.1:9610/api/v1/servers/localhost/zones
النوع Native يعني منطقة لا تنقل بين الخوادم، بل كل خادم يقرأها من قاعدته، وهو النوع المستخدم عندما تكون القاعدة نفسها منسوخة بين الخوادم، كأن يكون الأساسي والثانوي على PostgreSQL واحدة مع نسخ متماثل Replication. سألنا الأب مباشرة:
;; flags: qr; QUERY: 1, ANSWER: 0, AUTHORITY: 1, ADDITIONAL: 1
;; AUTHORITY SECTION:
branch.lab.test.	3600	IN	NS	ns1.branch.lab.test.
الإجابة إحالة Referral دون العلامة aa، أي «لست صاحب هذا الاسم، اسأل ns1.branch.lab.test»، وقسم ADDITIONAL لا يحوي غير سجل OPT. والمحلل:
;; ->>HEADER<<- opcode: QUERY, status: SERVFAIL, id: 51916والجميل أن PowerDNS يكتشف هذا الخطأ قبل أن يكتشفه الزوار:
docker exec sc4-dns-primary pdnsutil zone check lab.test[Warning] Missing glue for 'ns1.branch.lab.test' in zone 'lab.test'
Checked 3 records of 'lab.test', 0 errors, 1 warnings.أضفنا سجل A للخادم في المنطقة الأب عبر ال API، فصارت الإحالة تحمل العنوان:
;; flags: qr; QUERY: 1, ANSWER: 0, AUTHORITY: 1, ADDITIONAL: 2

;; AUTHORITY SECTION:
branch.lab.test.	3600	IN	NS	ns1.branch.lab.test.

;; ADDITIONAL SECTION:
ns1.branch.lab.test.	3600	IN	A	10.53.0.11
ووصل المحلل إلى الإجابة بعد أن أعدنا تشغيله ليمسح ذاكرته:
;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 63640
app.branch.lab.test.	300	IN	A	192.0.2.90
وهذا الخطأ نفسه يحدث على مستوى المسجل عندما تجعل خادمي نطاقك ns1.example.com وns2.example.com للنطاق example.com نفسه، فلا يكفي أن تكتب الأسماء في حقل Nameservers، وإنما يجب أن تسجل عناوينها أولاً في الحقل الذي يسميه أغلب المسجلين Host records أو Child nameservers أو Glue records، وإلا فإن النطاق لا يعمل إطلاقاً. ولذلك يختار كثيرون أسماء خوادم من نطاق آخر، مثل ns1.example-dns.net، فلا يحتاجون Glue ولا يرتبط النطاقان ببعضهما.
Technitium: الخادم نفسه من لوحة في المتصفح
الآن نضيف Technitium DNS Server إلى الشبكة نفسها، أولاً خادماً ثانوياً ثالثاً يسحب example.test من PowerDNS بالمفتاح نفسه، وهذا اختبار جيد لتوافق الأداتين، ثم أساسياً لمنطقة جديدة نبنيها من لوحته:
docker run -d --name sc4-dns-technitium --hostname ns3 --network sc4-dns-lab --ip 10.53.0.12 \
  -p 127.0.0.1:9612:5380 -e DNS_SERVER_DOMAIN=ns3.example.test \
  -e DNS_SERVER_ADMIN_PASSWORD=lab-only-Admin-9612 -v sc4-dns-technitium:/etc/dns \
  technitium/dns-server:15.6.2
وللوحة واجهة برمجية API موثقة في APIDOCS.md، فكل ما تفعله بالفأرة تستطيع أن تفعله بطلب HTTP. نسجل الدخول لنأخذ توكن Token، ونضيف مفتاح TSIG، وننشئ المنطقة الثانوية:
T=$(curl -s "http://127.0.0.1:9612/api/user/login?user=admin&pass=lab-only-Admin-9612" | jq -r .token)
curl -s -G http://127.0.0.1:9612/api/settings/set --data-urlencode "token=$T" \
  --data-urlencode "tsigKeys=xfr-example|WwFYWogN…znDQ==|hmac-sha256"
curl -s -G http://127.0.0.1:9612/api/zones/create --data-urlencode "token=$T" -d zone=example.test \
-d type=Secondary -d primaryNameServerAddresses=10.53.0.10 -d zoneTransferProtocol=Tcp -d tsigKeyName=xfr-example{"response":{"domain":"example.test"},"server":"ns3.example.test","status":"ok"}وفي سجلات PowerDNS ظهر النقل خلال ثوان:
AXFR-out zone 'example.test', client '10.53.0.12:50286', allowed: TSIG signed request with authorized key 'xfr-example' and algorithm 'hmac-sha256'
AXFR-out zone 'example.test', client '10.53.0.12:50286', AXFR finished
ثم سألنا Technitium:
;; flags: qr aa ra; QUERY: 1, ANSWER: 2, AUTHORITY: 0, ADDITIONAL: 1
www.example.test.	300	IN	A	192.0.2.82
www.example.test.	300	IN	RRSIG	A 13 3 300 20261203000000 20261112000000 31240 example.test. 76HZp+kncp5KqKpLeu7UNmJJh7ADq85lwwgW/4O4Jd/GVJnO9noiidRN eTRazsrGGLjSpIabz8lhm/QjLCjKmQ==
التواقيع وصلت كما هي بالمفتاح 31240، والإجابة موثوقة aa. ولكن لاحظ العلامة ra: Technitium يعلن أنه يقدم البحث التكراري أيضاً، لأنه في الأصل محلل وخادم موثوق معاً، وإعداده الافتراضي يسمح بالتكرار للشبكات الخاصة فقط. وهذا مناسب لخادم داخل المكتب، أما إذا وضعته على عنوان عام خادماً لنطاقك فاجعل التكرار معطلاً من Settings ثم Recursion، حتى لا يصير محللاً مفتوحاً.
بعد ذلك أنشأنا منطقة أساسية جديدة office.test وأضفنا إليها سجلات A وAAAA وMX وTXT وCAA، ثم وقعناها بطلب واحد:
curl -s "http://127.0.0.1:9612/api/zones/dnssec/sign?token=$T&zone=office.test&algorithm=ECDSA&curve=P256&dnsKeyTtl=3600&zskRolloverDays=30&nxProof=NSEC"www.office.test. 300 IN RRSIG A 13 3 300 20261203184336 20261119174336 41725 office.test. tU70la6JaBNbdsrz4BwHSEvWJDPWTm7+r+BxUCmXz7GjAhBFIsat4RMZ hFscdwFze4+MAlddTObDGP3DjGLQCg==
257 3 13 TFDNQtFhcU23xzMgSbaElcmuGgrx97KQM4e/ahdlLY5tTGPD7hK
256 3 13 VxUdvxYY6OdkvTO9DrWlXFzhDmI8N/4KNhYvnzg9qpk4HeHRhf6والفرق في التصميم واضح من المخرج. Technitium أنشأ مفتاحين، 257 أي KSK و256 أي ZSK، ويغير ال ZSK وحده كل 30 يوماً كما طلبنا في zskRolloverDays، دون أن تحتاج إلى تغيير DS عند المسجل. وتواقيعه تبدأ قبل ساعة من لحظة التوقيع وتنتهي بعد 14 يوماً، بينما PowerDNS يستخدم أسبوعاً ثابتاً يبدأ يوم الخميس ومدة ثلاثة أسابيع. والصورة التالية من لوحة Technitium في التجربة، وفيها المنطقتان:

في الصورة أعلاه لاحظ عمود Expiry للمنطقة الثانوية: هو موعد توقف Technitium عن الإجابة إذا لم يصل إلى الأساسي، أي مدة Expire من SOA التي شرحناها، محسوبة من آخر نقل ناجح. والصورة التالية من صفحة المنطقة office.test، وفيها كل سجل مع توقيعه وتاريخي البداية والنهاية:
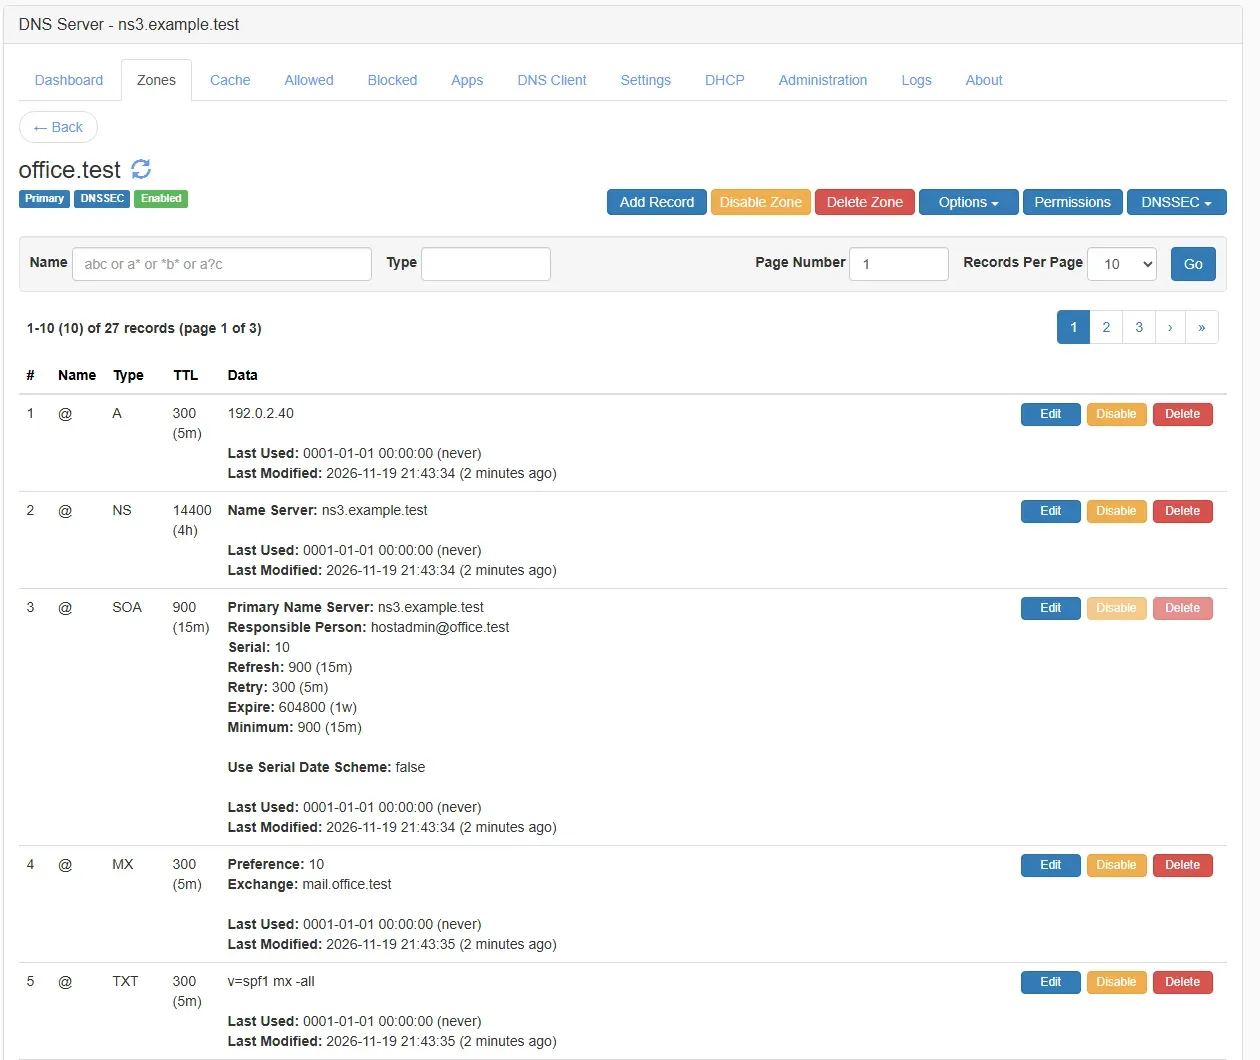
ولاحظ أيضاً أن Technitium جعل الرقم التسلسلي 10 بعد إضافة السجلات، أي أنه يرفع الرقم بعداد بسيط عند كل تعديل، والخيار Use Serial Date Scheme في SOA يحوله إلى صيغة التاريخ إذا أردت.
PowerDNS أم Technitium؟
شغلنا الأداتين في الشبكة نفسها وبالحجم نفسه تقريباً من البيانات، وكان استهلاكهما من الذاكرة RAM بعد التجربة متقارباً جداً، حسب docker stats:
sc4-dns-primary 53.67MiB / 31.29GiB 0.02%
sc4-dns-secondary 51.73MiB / 31.29GiB 0.02%
sc4-dns-technitium 55.53MiB / 31.29GiB 1.19%
sc4-dns-resolver 8.027MiB / 31.29GiB 0.00%
وحجم ال Image بعد السحب 384 ميجابايت لـ PowerDNS و405 ميجابايت لـ Technitium، لذلك لا يحسم الأداء ولا الموارد الاختيار في حجم مؤسسة صغيرة أو متوسطة، وإنما تحسمه طريقة الإدارة.
PowerDNS
نقاط القوة:
- HTTP API كاملة ترفع الرقم التسلسلي وتمسح الذاكرة وتجدول الإشعار في طلب واحد، ومزود في Terraform وOpenTofu، وأدوات مثل octoDNS وexternal-dns تتكلم معه مباشرة.
- واجهات خلفية متعددة، فتستطيع أن تجعل المناطق في PostgreSQL مع نسخ متماثل بدل نقل المناطق، أو في ملفات BIND، أو حتى من سكربت Lua.
- توقيع لحظي بسيط بأمر واحد، وأداة
pdnsutil zone checkتكتشف الأخطاء قبل النشر. - يستخدمه مزودو استضافة كبار، وإصداراته منتظمة مع سلاسل دعم طويلة.
نقاط الضعف:
- لا توجد لوحة رسمية، فإما أن تدير من الطرفية وال API، أو تضيف لوحة من طرف آخر مثل PowerDNS-Admin وتتحمل صيانتها.
- لا يقدم IXFR بصفته أساسياً، وتحتاج
ixfrdistللمناطق الكبيرة. - تفاصيل مثل SOA-EDIT وذاكرة الحزم وترتيب صلاحيات TSIG تحتاج فهماً، وأخطاؤها صامتة كما رأيت.
Technitium
نقاط القوة:
- لوحة ويب كاملة لكل شيء: المناطق والسجلات وDNSSEC والسجلات والإحصائيات، وكلها لها API أيضاً.
- تغيير مفتاح ZSK تلقائياً، ودعم نقل المناطق المشفر عبر TLS وQUIC، وخادم واحد يقدم الدورين لشبكة داخلية.
- مناسب جداً للمكتب والهوم لاب: DNS داخلي لأسماء الأجهزة، وحجب إعلانات، وDHCP، في Container واحد.
نقاط الضعف:
- الجمع بين المحلل والخادم الموثوق في خادم واحد يتطلب انتباهاً عندما تضعه على عنوان عام.
- مشروع يقوده مطور واحد في الأساس، ومجتمع الأتمتة حوله أصغر بكثير من PowerDNS.
- الإعدادات محفوظة في ملفات خاصة بالأداة، فلا تستطيع أن تشارك قاعدة بيانات بين الخوادم كما في PowerDNS، وإنما تعتمد على نقل المناطق أو ميزة العنقود Cluster في الإصدارات الحديثة.
كيف تشغله في الإنتاج؟
المختبر يجمع كل شيء على جهاز واحد، أما في الإنتاج فالشكل الذي ننصح به لمؤسسة صغيرة أو متوسطة كما يلي:
- خادم أساسي مخفي Hidden Primary على شبكة الإدارة، لا يظهر في سجلات NS، وعليه ال API واللوحة، ولا يقبل أسئلة من الإنترنت.
- خادمان ثانويان على الأقل، في مزودين أو مدينتين مختلفتين، أو خدمة ثانوية مدارة تدعم سحب المناطق بمفتاح TSIG، وهي ما يظهر في سجلات NS عند المسجل.
- المنفذ 53 على UDP وTCP مفتوح للثانويات فقط، وTCP مهم لأن الإجابات الموقعة الكبيرة والنقل كلها تمر عليه. وقد شرحنا قواعد الجدار الناري Firewall العامة في دليل تأمين VPS.
- كل التعديلات عبر ال API أو أداة أتمتة، ولا تعديل يدوي في القاعدة، مع مراقبة تقارن الرقم التسلسلي على كل الخوادم، وتنبيه قبل انتهاء التواقيع بأسبوع.
- نسخة احتياطية من القاعدة ومن مفاتيح DNSSEC الخاصة، فالمفاتيح محفوظة في جدول
cryptokeysفي القاعدة نفسها، وفقدانها مع وجود DS عند المسجل يعني أن تعيد التوقيع وتغير DS على عجل.
وقبل أن تنقل نطاقاً حقيقياً من مزوده الحالي إلى خوادمك، اخفض TTL سجلات NS عندك قبل أيام، وانسخ المنطقة وقارن كل سجل بالأمر dig على الخادمين القديم والجديد، ثم غير أسماء الخوادم عند المسجل، واترك المزود القديم يعمل بالمنطقة نفسها حتى ينتهي TTL سجلات NS عند جهة الامتداد. وإذا كان النطاق موقعاً بـ DNSSEC عند المزود القديم، فالأسهل أن تلغي التوقيع بالترتيب الصحيح قبل النقل، ثم توقعه من جديد عندك بعد أن يستقر.
أخطاء شائعة وكيف تكتشفها
- الثانوي يقدم بيانات قديمة: قارن الرقم التسلسلي وسجلاً واحداً على كل خادم. إذا تساوى الرقم واختلف السجل فقد عدل أحد دون أن يرفع الرقم، وإذا اختلف الرقم فابحث في سجلات الثانوي عن
is freshأوunable to xfr zone. - Transfer failed من dig: افتح سجلات الأساسي، فالسبب مكتوب في سطر
AXFR-out:client IP has no permissionيعني عنواناً خارج القائمة ودون مفتاح، وCouldn't verify signatureفي dig يعني مفتاحاً خاطئاً. - SERVFAIL من المحللات فقط: اسأل مع
+cd. إذا جاءت الإجابة فالمشكلة في DNSSEC، واقرأ رمز EDE: 7 تواقيع منتهية، و6 سلسلة غير صحيحة، و9 مفتاح غير موجود. - نطاق جديد لا يعمل بعد تغيير الأسماء عند المسجل: تحقق من Glue إذا كانت أسماء الخوادم داخل النطاق نفسه، وشغل
pdnsutil zone checkعلى كل منطقة. - SOA-EDIT لا يرفع الرقم: قارن صيغة رقمك بالإعداد، فـ
INCEPTION-EPOCHمع أرقام التاريخ لا يفعل شيئاً. - المحلل المحلي يجيب NXDOMAIN لأسماء الاختبار: Unbound وغيره يجيبون وحدهم عن
.testو.localو.invalid، فاستخدم نطاقاً حقيقياً تملكه للاختبارات الداخلية، أو ألغ هذا السلوك صراحة. - سؤال الخادم الخطأ: انظر دائماً إلى سطر
SERVERفي مخرج dig، فقد يكون الجهاز سأل محلل Docker أو النظام بدل الخادم الذي تختبره.
جدول القرار
| حالتك | الأنسب | لماذا |
|---|---|---|
| موقع أو بضعة نطاقات، ولا يوجد متطلب سيادة | DNS مدار مثل Cloudflare أو مزود النطاق | Anycast وحماية من DDoS دون أي صيانة |
| منصة تنشئ النطاقات والسجلات من الكود | PowerDNS مع PostgreSQL وال API | أتمتة كاملة، ومزود Terraform وOpenTofu، وقاعدة يمكن نسخها |
| مكتب أو هوم لاب يحتاج أسماء داخلية ولوحة | Technitium | خادم واحد بلوحة، موثوق ومحلل، مع DNSSEC بأزرار |
| تريد المنطقة عندك والإجابة عند شبكة كبيرة | أساسي مخفي PowerDNS أو Technitium مع ثانوي مدار | السيادة على البيانات مع حماية Anycast |
| ثانوي سريع لا يحتاج لوحة ولا قاعدة | Knot DNS أو NSD | خفيفان جداً ومصممان لهذا الدور |
| مناطق كبيرة جداً تتغير كثيراً | PowerDNS مع ixfrdist، أو Knot أساسياً | تجنب نسخ المنطقة كاملة عند كل تغيير |
قائمة تحقق Checklist قبل أن تغير أسماء الخوادم عند المسجل
- خادمان على الأقل في شبكتين مختلفتين، وكلاهما يجيب بالعلامة
aaوالرقم التسلسلي نفسه. - الخوادم العامة ترفض البحث التكراري: سؤال عن نطاق خارجي يرجع
REFUSED. - AXFR من جهاز غريب يفشل، ونقل الثانويات موقع بمفتاح TSIG مختلف لكل علاقة، و
allow-axfr-ipsفارغ إذا أردت المفتاح شرطاً. - كل التعديلات تمر عبر ال API، والسكربتات التي تكتب في القاعدة ترفع الرقم وتمسح الذاكرة قبل NOTIFY.
- SOA-EDIT يناسب صيغة الرقم التسلسلي، وExpire في SOA أقل من مدة التواقيع.
- Glue مسجل عند المسجل إذا كانت أسماء الخوادم داخل النطاق، و
pdnsutil zone checkدون تحذيرات. - محلل يتحقق من DNSSEC يعطي
adقبل أن ترسل DS، ومراقبة لانتهاء التواقيع ولتطابق DS مع DNSKEY. - خطة مكتوبة لتغيير المفتاح ولإلغاء DNSSEC بالترتيب الصحيح، ونسخة احتياطية من المفاتيح الخاصة.
تدريب عملي
- غير منطقة
example.testإلى NSEC3 بالأمرpdnsutil zone set-nsec3، ثم اسأل عن اسم غير موجود وقارن قسم AUTHORITY بما رأيته مع NSEC. - أضف Technitium خادماً ثالثاً في سجلات NS للمنطقة، وتأكد أن NOTIFY يصله من PowerDNS دون أن تطلب النقل يدوياً.
الخلاصة
- الخادم الموثوق يملك الإجابة عن نطاقك ويضع العلامة
aa، والمحلل يسأل ويتحقق، فلا تجمعهما على عنوان عام واحد. - الثانوي يقرر النقل من الرقم التسلسلي وحده، فتعديل لا يرفع الرقم يترك الخادمين مختلفين برقم واحد، وNOTIFY يصل قبل أن تنتهي ذاكرة الحزم 20 ثانية فيضيع.
- في PowerDNS مفتاح TSIG وقائمة العناوين طريقان بديلان، فأفرغ القائمة إذا أردت المفتاح شرطاً، وPowerDNS يستقبل IXFR ولا يقدمه دون ixfrdist.
- التوقيع بأمر واحد سهل، والصعب ما بعده: SOA-EDIT المناسب لصيغة الرقم، وExpire أقل من مدة التواقيع، وتغيير المفتاح بالنشر المسبق، وسجل DS الذي لا يغير ولا يحذف إلا بالترتيب الصحيح.
- رمز EDE في مخرج dig مع العلامة
+cdيختصر تشخيص أعطال DNSSEC، وpdnsutil zone checkيكتشف Glue الناقص قبل الزوار. - PowerDNS للأتمتة والمنصات، وTechnitium للوحة والمكتب، والموارد متقاربة، فاختر حسب طريقة إدارتك.
 دليلشرح DNS وسجلاته للمبتدئين بمثال حقيقيكيف يتحول اسم نطاقك إلى عنوان سيرفرك، وما وظيفة كل سجل تضيفه في لوحة النطاق، والأخطاء التي تضيع فيها الساعات عادة.
 دليلDNS خاص لبيتك دون مزود خارجي مع Unboundكيف تجعل Unbound في بيتك يحل الأسماء بنفسه من الجذر ويتحقق من DNSSEC، مع قياس حقيقي لثمن السؤال الأول وما يراه كل خادم من أسئلتك.
 دليلما هو النطاق Domain؟ كيف تشتريه وتربطه بسيرفركمن يدير نطاقك فعلاً وكيف تختار المسجل وتحمي الاسم من الانتهاء والسرقة، مع قواعد .sa و«السعودية» وتجربة تسأل RDAP وتتبع التفويض بنفسك.
 دليلخدمات Cloudflare بكلمات بسيطة وبدائلها مفتوحة المصدرما الذي تقدمه كل خدمة من Cloudflare، وما المتاح منها مجاناً، وما البديل مفتوح المصدر الذي تشغله على سيرفرك.
 دليلCloudflare أمام سيرفرك: الإعداد الصحيح خطوة بخطوةكيف تضع Cloudflare أمام سيرفرك بوضع Full (strict)، وتغلق سيرفرك على عناوين Cloudflare فقط، وتستعيد عنوان الزائر الحقيقي.
 دليلأول بنية مع OpenTofu: سيرفرات مع سجلات DNS من ملف واحدمختبر يعمل على جهازك ينشئ السيرفرات وسجل DNS الذي يشير إليها من ملف واحد، ويقرأ معك كل سطر في مخرج init وplan وapply.
 دليلشرح SPF وDKIM وDMARC للمبتدئين: كيف تثبت أن رسائلك منك فعلاًلماذا يستطيع أي شخص أن يرسل باسم نطاقك، وكيف يسد كل سجل من هذه السجلات الثلاثة ثغرة تركها الذي قبله.
 دليلAdGuard Home: حجب بالـ DNS مع تشفير DoH وDoTكيف تشغل AdGuard Home ليحجب الإعلانات ويشفر أسئلة DNS في الطريقين، ويعرف جهاز الأطفال باسمه حتى خارج البيت، مع تحقق حقيقي بالتقاط الحزم.
 دليلبديل Cloudflare Tunnel على سيرفرك مع Pangolinكيف تنشر خدمات البيت أو المكتب باسم نطاق وصفحة دخول دون فتح أي منفذ، عبر Pangolin على VPS تملكه بدل شبكة Cloudflare، وما يكلفه النفق وأين يتعطل.
 دليلبديل Cloudflare Access: Pomerium أم authentik؟كيف تضع صفحة دخول وسياسة لكل تطبيق أمام أدواتك الداخلية على سيرفرك، بـ Pomerium مع authentik أو بـ authentik وحده، وما يصل إلى التطبيق وأين يتعطل.
سجل التحديثات
- 2026-11-19: كتابة المقال، وبناء التجربة العملية في Docker بخادم أساسي وثانوي PowerDNS Authoritative 5.1.5 وTechnitium DNS Server 15.6.2 ومحلل Unbound على Alpine 3.22، واختبار النقل بمفتاح TSIG وDNSSEC وثلاثة أعطال حقيقية بالأداة dig من BIND 9.20.30.