


افتح صفحة حالة ال Router في بيتك أو نفذ ip a على أي سيرفر Linux، وسوف تجد بجانب العنوان المألوف 192.168.1.20 عناوين أطول بكثير، واحد منها يبدأ ب fe80:: على كل واجهة حتى لو لم تطلبه، وربما آخر يبدأ ب 2001: أو 2a02: لم تكتبه أنت ولا تعرف من أين جاء. وهذا هو IPv6، وهو ليس تقنية مستقبلية تنتظر، فأغلب المستخدمين داخل المملكة يصلون إلى الإنترنت به اليوم كما سوف ترى بالأرقام، وجهازك يتحدث به في الغالب منذ أشهر دون أن تنتبه. والمشكلة أن كثيراً مما تعرفه من IPv4 لا ينتقل كما هو: لا يوجد NAT يخفي أجهزتك، ولا يوجد ARP، والجهاز قد يبني عنوانه بنفسه دون DHCP، وال Router قد يكون بوابة بعنوان لا يصلح خارج الكابل نفسه، ومن يحجب ICMP كما تعود في IPv4 يوقف IPv6 كله.
وقد مر ذكر IPv6 في عدد من مقالاتنا، في شرح NAT عند السؤال هل ما زلنا نحتاج NAT، وفي الشبكات الفرعية وCIDR عند السؤال لماذا كل شبكة /64، وفي تشغيل خادمك من إنترنت المنزل كطريقة للوصول إلى سيرفرك، وهذا المقال هو الشرح الكامل الذي تعود إليه تلك المقالات، وسوف نناقش في هذا المقال ما يلي:
- لماذا جاء IPv6، وما الذي تغير فيه عن IPv4 غير طول العنوان، وأين وصل انتشاره في المملكة والعالم بالأرقام.
- شكل العنوان وقواعد اختصاره، وأنواع العناوين التي تراها على كل واجهة.
- البادئات
/48و/56و/64: ماذا يعطيك المزود وكيف تقسمه. - من أين يأتي الجزء الأخير من العنوان، ولماذا تغير الأنظمة عناوينها المؤقتة.
- بروتوكول اكتشاف الجيران NDP الذي حل مكان ARP، والإعداد التلقائي SLAAC مقابل DHCPv6.
- غياب NAT وما يعنيه لجدار الحماية، والمكدس المزدوج Dual Stack الذي تعمل به أغلب الشبكات اليوم.
- تجربة عملية في Docker: شبكة IPv6، وعناوين link-local، والتقاط رسائل NDP، وإعداد SLAAC ب radvd، ثم DHCPv6، ثم Router بلا NAT وجدار حماية، وما يحدث عندما تحجب ICMPv6.
لماذا جاء IPv6؟
عنوان IPv4 طوله 32 بتاً، أي قرابة 4.3 مليار عنوان، وقد أعلنت منظمة NRO في 3 فبراير 2011 أن IANA وزعت آخر كتل IPv4 لديها، وشرحنا في شرح NAT كيف عاش الإنترنت بعدها على العناوين الخاصة والترجمة. ولكن هذا الحل له ثمن، فكل طبقة NAT تضيف جدولاً يجب أن يتذكر كل اتصال، والمزود الذي يضع آلاف المشتركين خلف عنوان واحد بتقنية CGNAT يشتري أجهزة مكلفة لذلك، والتطبيقات التي تحتاج اتصالاً مباشراً بين جهازين، مثل المكالمات والألعاب، تحتاج حيلاً معقدة لتعبر الترجمة، والسيرفر في البيت لا يصل إليه أحد.
والحل الذي بدأت IETF العمل عليه قبل أن تنفد العناوين بسنوات طويلة هو بروتوكول جديد بعناوين طولها 128 بتاً، فصدر أول معيار له في RFC 1883 في ديسمبر 1995، واستقر في RFC 8200 عام 2017. و128 بتاً تعني 2 أس 128 عنواناً، وهذا رقم من 39 خانة لا فائدة من حفظه، والمهم أن شبكة بيت واحدة في IPv6 فيها عناوين أكثر من الإنترنت كله في IPv4 مضروباً في نفسه، فالسؤال لم يعد «هل يكفي العنوان؟» وإنما «كيف ننظم هذه المساحة؟».
وقد يتساءل البعض: إذا كانت المشكلة طول العنوان فقط، فلماذا لم يطيلوا عنوان IPv4 وانتهى الأمر؟ والإجابة أن أي تغيير في طول العنوان يعني رأس حزمة Header جديداً لا تفهمه الأجهزة القديمة، أي بروتوكولاً جديداً في كل الأحوال، لذلك استغل المصممون الفرصة وأصلحوا أشياء كثيرة معاً:
- رأس ثابت وأبسط: رأس IPv6 طوله 40 بايتاً ثابتاً، والخيارات الإضافية في رؤوس منفصلة تتبعه Extension Headers، فيعالجه ال Router أسرع.
- لا تجزئة في الطريق: ال Router في IPv6 لا يقسم الحزمة الكبيرة Fragmentation، وإنما يرد على المرسل برسالة
Packet Too Bigفيصغر المرسل حزمه، والحد الأدنى لحجم الحزمة الذي يجب أن تحمله كل وصلة MTU هو 1280 بايتاً بحسب RFC 8200. - لا يوجد Broadcast: كل ما كان يرسل إلى الجميع أصبح Multicast إلى مجموعة محددة، فلا يزعج جهازاً لا يعنيه الأمر.
- إعداد تلقائي: الجهاز يستطيع أن يبني عنوانه من إعلان ال Router دون سيرفر DHCP، وهذا ما سوف نسميه SLAAC.
- ICMPv6 جزء أساسي: اكتشاف الجيران والبوابة وحجم الحزمة كلها رسائل ICMPv6، فلم يعد ICMP شيئاً تحجبه وتنسى.
ومع ذلك بقي IPv6 سنوات طويلة على الورق، والسبب أن لا أحد يريد أن يبدأ أولاً: المواقع لا تفعله لأن المستخدمين لا يملكونه، والمزودون لا يفعلونه لأن المواقع لا تدعمه. لذلك اتفقت شركات الإنترنت الكبرى ومزودوها على يوم واحد يفعلون فيه IPv6 بشكل دائم، وهو الإطلاق العالمي ل IPv6 في 6 يونيو 2012، ومنه بدأ الانتشار الحقيقي.
IPv6 في المملكة والعالم بالأرقام
تقيس APNIC قدرة المستخدمين على IPv6 بإعلانات على الإنترنت يحمل كل منها اختباراً صغيراً يطلب محتوى عبر IPv4 وIPv6، وتنشر النتائج لكل دولة ولكل شبكة. وبحسب صفحة المملكة العربية السعودية، فإن متوسط 30 يوماً حتى 31 أكتوبر 2026 يقول إن 74.8% من المستخدمين المقيسين داخل المملكة يستطيعون استخدام IPv6، وإن 73.2% يستخدمونه فعلاً عندما يكون الخياران متاحين، بينما المتوسط العالمي في صفحة العالم للفترة نفسها 44.2%. والجدول التالي يبين تطور النسبة في المملكة من بيانات APNIC نفسها، بمتوسط 30 يوماً في أكتوبر من كل سنة:
| السنة | نسبة القادرين على IPv6 في المملكة |
|---|---|
| 2021 | 47.9% |
| 2023 | 58.8% |
| 2024 | 67.0% |
| 2025 | 69.5% |
| 2026 | 74.8% |
وتعرض الصفحة نفسها النسبة لكل شبكة، فعند قراءتنا لها في 16 نوفمبر 2026 كانت 87.3% لشبكة الجوال في الاتصالات السعودية (AS39891) و64.4% لشبكتها الثابتة (AS25019)، و73.2% لموبايلي (AS35819)، و67.0% لزين (AS43766)، بينما كانت 1.0% فقط في إحدى الشبكات الثابتة الأصغر. وهذا الانتشار لم يأت صدفة، فقد بدأت هيئة الاتصالات منذ منتصف 2007 في وضع استراتيجية لرفع جاهزية المملكة ل IPv6. والرسالة العملية لك كصاحب موقع أو خدمة: أغلب زوارك من داخل المملكة يصلون عبر IPv6 إذا كان لموقعك سجل AAAA، فإذا كان السجل خاطئاً أو كان السيرفر لا يستمع على IPv6 فسوف يتأخر الموقع عند أغلبهم، وليس عند أقلية.
شكل العنوان وكيف تختصره
عنوان IPv6 يكتب في ثماني مجموعات بينها نقطتان :، وكل مجموعة 16 بتاً تكتب بأربع خانات بالنظام الست عشري Hexadecimal، أي من 0000 إلى ffff. وكتابة العنوان كاملاً متعبة، لذلك يسمح RFC 4291 باختصارين، ثم يحدد RFC 5952 صيغة واحدة يجب أن تطبعها البرامج حتى يكون للعنوان شكل واحد تبحث عنه في السجلات:
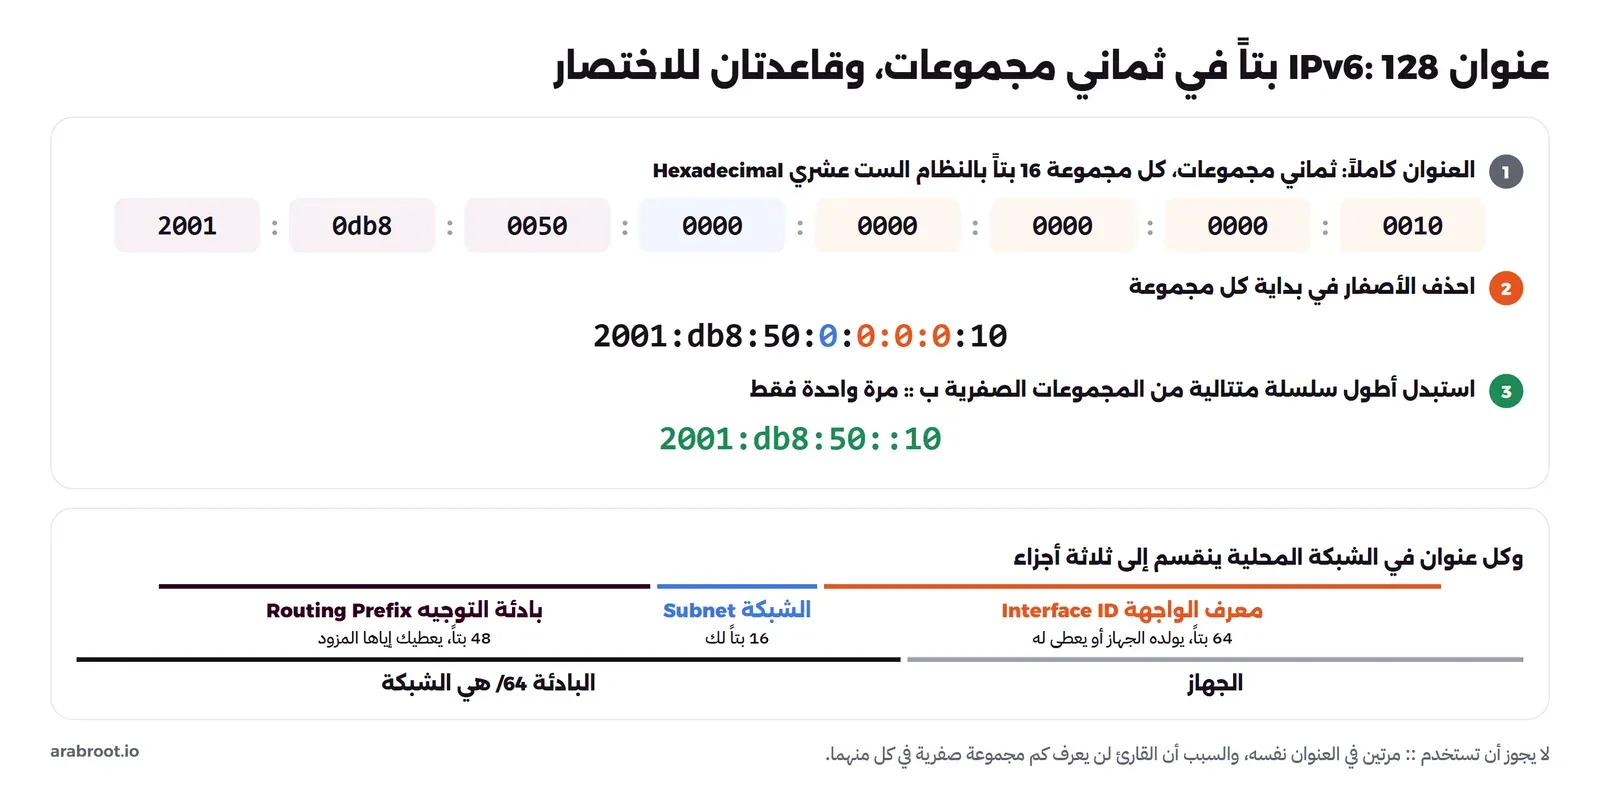
والقواعد بالتفصيل كما يلي:
- احذف الأصفار في بداية كل مجموعة، فتصبح
0db8هيdb8، و0000هي0، ولا تحذف الأصفار في نهاية المجموعة، فالمجموعة0050تصبح50وليس5. - استبدل أطول سلسلة متتالية من المجموعات الصفرية بالرمز
::، مرة واحدة فقط في العنوان، والسبب أنك لو استخدمته مرتين لما عرف أحد كم مجموعة صفرية في كل منهما. - لا تستخدم
::لمجموعة صفرية واحدة، وإذا تساوت سلسلتان في الطول فاختصر الأولى من اليسار. - اكتب الحروف صغيرة، فالعنوان
2001:DB8::1صحيح ولكن الصيغة الموحدة2001:db8::1.
وسوف ترى في التجربة العملية أن الأمر ip يطبق هذه القواعد بنفسه، فتكتب له العنوان كاملاً ويعرضه مختصراً. وهناك مكانان يختلف فيهما شكل العنوان عما تعودت عليه في IPv4: الأول في الروابط، فالنقطتان في العنوان تتعارضان مع النقطتين قبل المنفذ، لذلك يكتب العنوان بين قوسين مربعين مثل http://[2001:db8:f::80]:8080/. والثاني في عناوين link-local التي سوف نشرحها بعد قليل، فهي تحتاج اسم الواجهة بعد علامة % مثل fe80::1%eth0، وهذا ما يسمى معرف النطاق Zone ID.
أنواع العناوين: البادئة تخبرك بنوع العنوان
في IPv4 تعرف أن 192.168.x.x خاص و127.0.0.1 للجهاز نفسه، وفي IPv6 الأمر نفسه تقريباً ولكن ببادئات مختلفة، والقائمة الرسمية في سجل IANA لمساحة IPv6 وسجل العناوين ذات الاستخدام الخاص. والفرق المهم أن الواجهة الواحدة في IPv6 تحمل عدة عناوين في الوقت نفسه، كما تبين الصورة التالية من جهاز في التجربة:
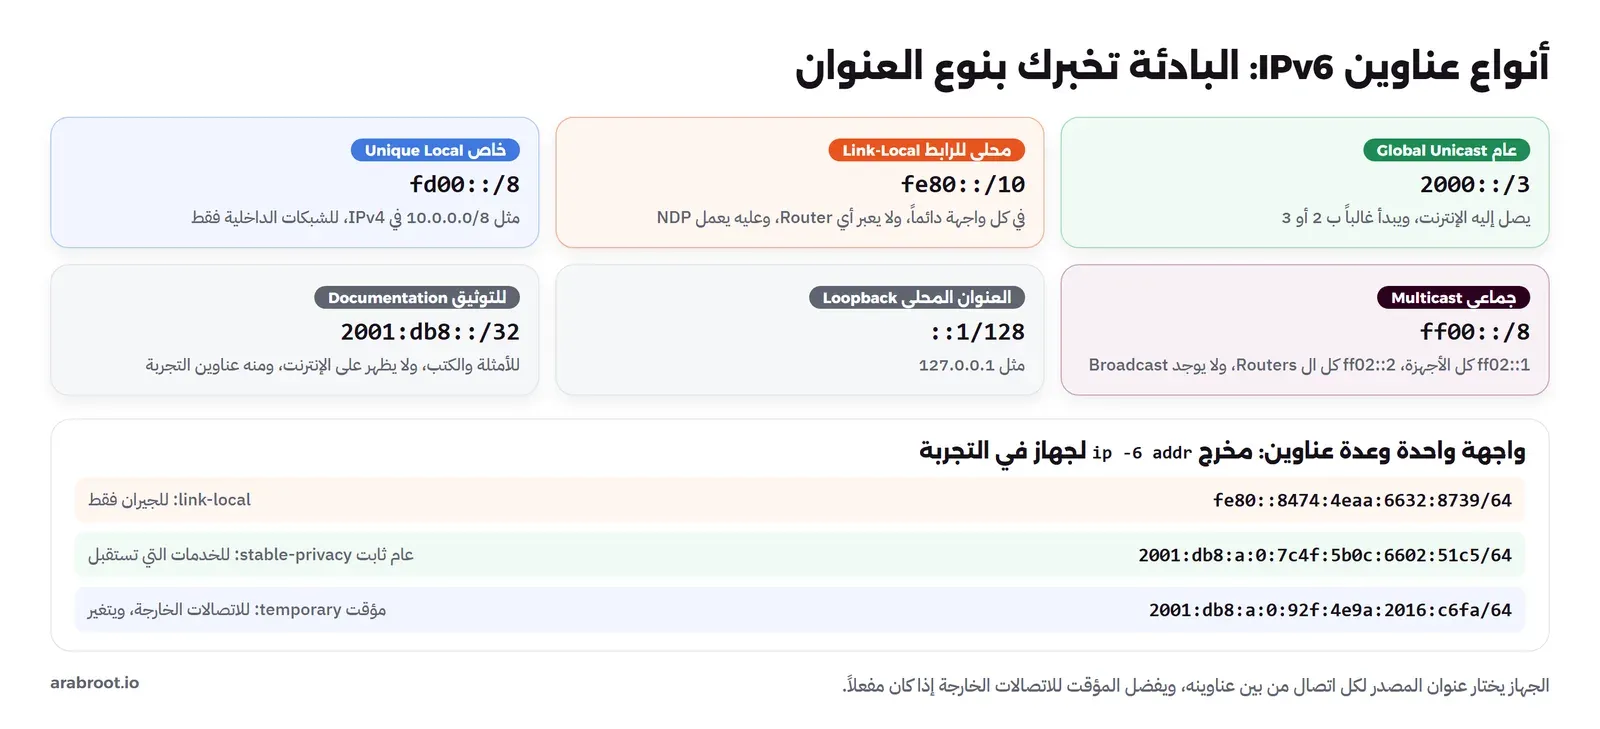
- العنوان العام Global Unicast من
2000::/3: يصل إليه الإنترنت، ويبدأ عملياً ب 2 أو 3، وهو المقابل للعنوان العام في IPv4، ولكنه هنا على كل جهاز وليس على ال Router وحده. - العنوان المحلي للرابط Link-Local من
fe80::/10: يولده كل جهاز لكل واجهة بنفسه دون أي إعداد، ولا يعبر أي Router، ووظيفته أن تتحدث الأجهزة على الكابل أو الشبكة نفسها، وعليه تعمل رسائل اكتشاف الجيران، وال Router يعلن عن نفسه به، لذلك سوف ترى البوابة الافتراضية في IPv6 عنواناً يبدأ بfe80. ولأن كل واجهة فيها الشبكةfe80::/64نفسها، لا يعرف النظام من أي واجهة يرسل إلىfe80::1إلا إذا أخبرته بمعرف النطاق%eth0. - العنوان الخاص Unique Local Address من
fc00::/7، والمستخدم عملياًfd00::/8بحسب RFC 4193: للشبكات الداخلية التي لا تريدها على الإنترنت، مثل10.0.0.0/8في IPv4، ويطلب المعيار أن تختار 40 بتاً عشوائية بعدfdحتى لا تتعارض شبكتك مع شبكة شركة تندمج معها لاحقاً. - العنوان الجماعي Multicast من
ff00::/8: بدل Broadcast، ومنهff02::1لكل الأجهزة على الرابط وff02::2لكل ال Routers، والمجموعات الصغيرةff02::1:ffXX:XXXXالتي يستخدمها اكتشاف الجيران. - عنوان الجهاز نفسه Loopback
::1: مثل127.0.0.1. - عنوان التوثيق
2001:db8::/32في RFC 3849: محجوز للأمثلة والكتب، ولا يوجه على الإنترنت، ومنه كل عناوين التجربة في هذا المقال.
البادئات /48 و/56 و/64: ماذا يعطيك المزود؟
في IPv4 يعطيك المزود عنواناً عاماً واحداً، وفي IPv6 يعطيك شبكة كاملة، بل عدة شبكات، والسؤال هو كم. والقاعدة التي تبدأ منها هي أن كل شبكة محلية في IPv6 طولها /64، فمعرف الواجهة Interface ID في أغلب العناوين 64 بتاً بحسب RFC 4291، والإعداد التلقائي SLAAC لا يعمل إلا إذا كان طول البادئة مع معرف الواجهة 128 بتاً بالضبط، وقد شرحنا هذا في الشبكات الفرعية. لذلك لا يحسب أحد في IPv6 كم جهازاً تحتاج الشبكة كما في IPv4، فكل شبكة تتسع لأكثر مما تحتاج، والسؤال الوحيد هو كم شبكة /64 عندك:
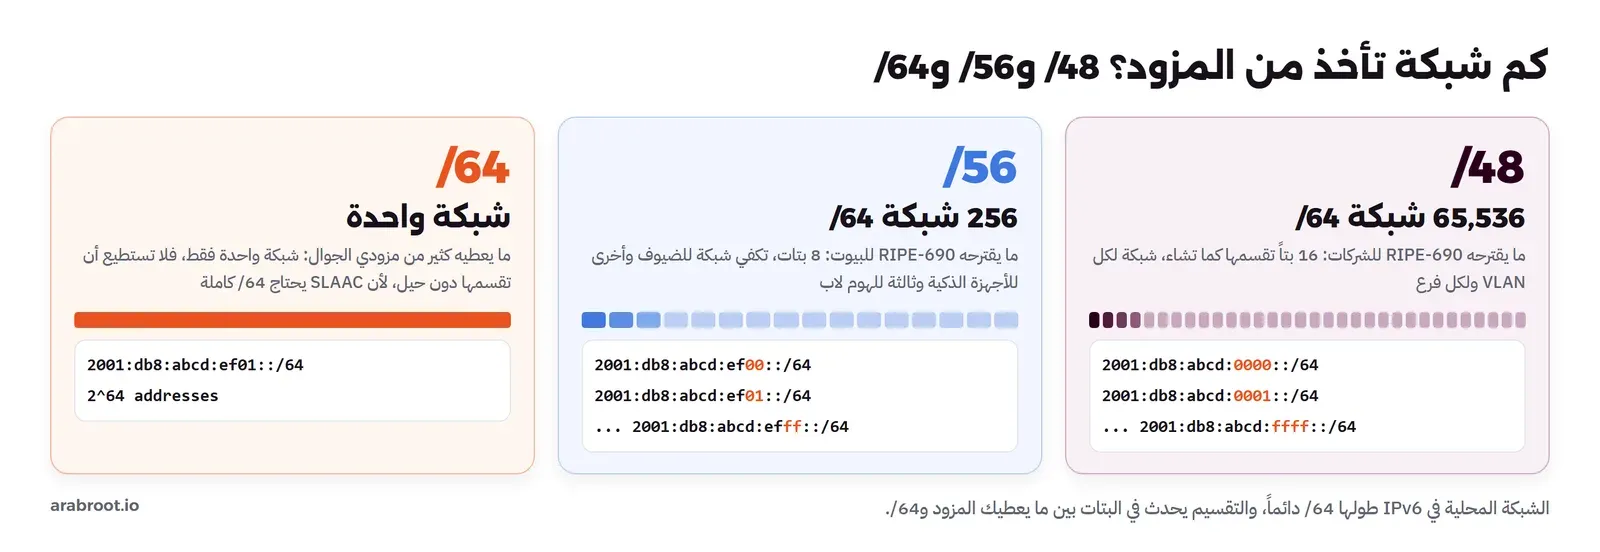
/48: تترك لك 16 بتاً، أي 65,536 شبكة، وهي ما يقترحه RIPE-690، وهو دليل أفضل الممارسات للمزودين في منطقة RIPE التي تشمل الشرق الأوسط، للعملاء من الشركات./56: تترك لك 8 بتات، أي 256 شبكة، وهي ما يقترحه الدليل نفسه للبيوت، ويعتبر ما هو أطول من/56غير مستحسن بقوة./64: شبكة واحدة، وهي ما تحصل عليه شبكات الجوال عادة لكل اتصال، لذلك جاء RFC 7278 ليشرح كيف يمد الهاتف هذه الشبكة الواحدة إلى الأجهزة المتصلة به.
ولنفرض أن مزودك أعطاك 2001:db8:abcd:ef00::/56، فالخانتان الأخيرتان من المجموعة الرابعة لك، فتجعل 2001:db8:abcd:ef00::/64 للشبكة الرئيسية، وef10::/64 للضيوف، وef20::/64 لأجهزة البيت الذكية، وef30::/64 للهوم لاب، ولا تحتاج آلة حاسبة، لأن الحدود تقع على خانات كاملة.
وهناك أمر آخر يذكره RIPE-690 يهمك إذا كان عندك سيرفر في البيت: البادئة الثابتة Persistent Prefix، فالدليل يوصي بأن تبقى بادئتك ثابتة ويعتبر تغييرها الدوري ضاراً في IPv6، ولكن بعض المزودين يغيرونها عند إعادة تشغيل ال Router كما يغيرون عنوان IPv4، وعندها يتغير العنوان العام لكل جهاز في البيت، وتحتاج تحديث سجل AAAA كما شرحنا في DDNS مع IPv6. أما كيف يأخذ ال Router هذه الشبكات من المزود، فهو يطلبها بخاصية في DHCPv6 اسمها تفويض البادئة Prefix Delegation، واختصاراً DHCPv6-PD، ثم يوزعها على شبكاته الداخلية، وهي من المتطلبات التي يضعها RFC 7084 لأجهزة ال Router المنزلية.
من أين يأتي الجزء الأخير من العنوان؟
إذا كانت البادئة تأتي من المزود، فالبتات الأربع والستون الأخيرة، أي معرف الواجهة، يولدها الجهاز نفسه في SLAAC، وهنا تطورت الطرق ثلاث مرات، وكل مرة بسبب مشكلة في الطريقة التي قبلها.
الطريقة الأولى هي EUI-64، وهي أن يبني الجهاز المعرف من عنوان MAC: يقسمه نصفين ويضع بينهما ff:fe، ثم يقلب البت السابع من البايت الأول. فالواجهة التي عنوان MAC لها 5e:52:f0:7a:6d:bb في التجربة أخذت العنوان المحلي fe80::5c52:f0ff:fe7a:6dbb، ولاحظ أن 5e أصبحت 5c لأن البت السابع انقلب. وهذه الطريقة بسيطة، ولكن فيها مشكلة واضحة: عنوان MAC ثابت ومرتبط بالجهاز، فإذا أخذ الحاسوب المحمول العنوان نفسه في آخره في البيت والمقهى والعمل، استطاع أي موقع أن يتعرف عليه في كل مكان مهما تغيرت البادئة.
لذلك جاءت الطريقة الثانية، وهي العناوين المؤقتة Temporary Addresses في RFC 8981: الجهاز يولد عنواناً عشوائياً إضافياً يستخدمه للاتصالات الخارجة، ويغيره كل فترة، ويبقي العنوان الثابت للاتصالات التي تأتي إليه. ثم جاءت الطريقة الثالثة في RFC 7217 للعنوان الثابت نفسه، واسمها Stable Privacy: المعرف يحسب بدالة هاش Hash Function من البادئة واسم الواجهة وسر يحفظه الجهاز، فيبقى ثابتاً ما دامت الشبكة نفسها، ويتغير عندما تنتقل إلى شبكة أخرى، فلا يمكن تتبعك بين الشبكات.
وفي Linux تتحكم في هذا بإعدادين في توثيق النواة: addr_gen_mode لطريقة توليد العنوان الثابت، وuse_tempaddr لتفعيل العناوين المؤقتة، وسوف ترى في التجربة جهازاً بالقيمة الافتراضية يبني عنوانه من MAC، وآخر بعنوان Stable Privacy وعنوان مؤقت. والقاعدة العملية: على حاسوبك وهاتفك فعل الخصوصية، وأغلب الأنظمة الحديثة تفعلها افتراضياً، أما على السيرفر فالأفضل عنوان ثابت تكتبه بنفسك، مثل 2001:db8:a::10، لأن سجل AAAA وقواعد الجدار الناري تحتاج عنواناً لا يتغير.
NDP بدل ARP: كيف يجد الجهاز جاره؟
في IPv4 عندما يريد جهازك أن يرسل إلى 192.168.1.1 يحتاج عنوان MAC الخاص به، فيرسل طلب ARP إلى الجميع بعنوان Broadcast: من يملك هذا العنوان؟ وكل جهاز في الشبكة يستقبل الطلب ويفحصه. وفي IPv6 لا يوجد ARP ولا Broadcast، وحل مكانهما بروتوكول اكتشاف الجيران Neighbor Discovery Protocol، واختصاراً NDP، في RFC 4861، وهو ليس بروتوكولاً منفصلاً، وإنما خمس رسائل ICMPv6:
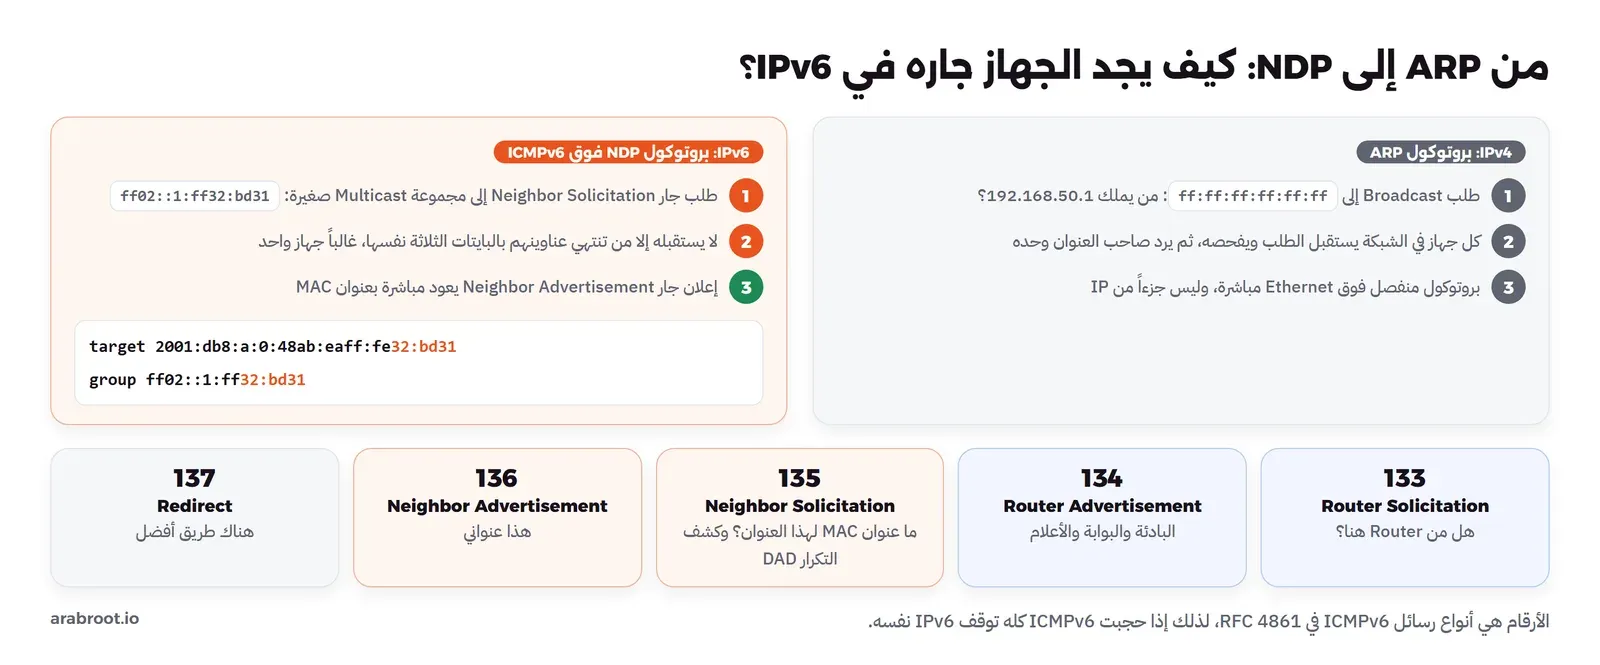
- طلب جار Neighbor Solicitation (النوع 135): «ما عنوان MAC لهذا العنوان؟»، ويرسل إلى مجموعة Multicast اسمها Solicited-Node، تبنى من
ff02::1:ffوآخر 24 بتاً من العنوان المطلوب، فالجهاز2001:db8:a:0:48ab:eaff:fe32:bd31يستمع على المجموعةff02::1:ff32:bd31، ولا يستقبل الطلب إلا من تنتهي عناوينهم بالبايتات الثلاثة نفسها، وهو في الغالب جهاز واحد. - إعلان جار Neighbor Advertisement (136): الرد بعنوان MAC، ويعود مباشرة إلى السائل.
- طلب Router Solicitation (133) وإعلان Router Advertisement (134): الجهاز يسأل عند اتصاله «هل من Router هنا؟»، وال Router يعلن عن نفسه وعن البادئة وطريقة الإعداد، وسوف نصل إليها في قسم SLAAC.
- إعادة التوجيه Redirect (137): ال Router يخبر الجهاز بطريق أفضل إلى وجهة ما.
ويحتفظ كل جهاز بجدول الجيران Neighbor Cache، وهو المقابل لجدول ARP، وتراه بالأمر ip -6 neigh، ولكل صف حالة مثل REACHABLE عندما تأكد الجهاز أن جاره يرد، وSTALE عندما مر وقت دون تأكيد، وINCOMPLETE عندما أرسل الطلب ولم يأته رد، وهذه الأخيرة سوف تراها في التجربة عندما نحجب ICMPv6.
وهناك وظيفة أخرى لطلب الجار لم تكن في ARP، وهي كشف العناوين المكررة Duplicate Address Detection، واختصاراً DAD: قبل أن يستخدم الجهاز أي عنوان جديد، يرسل طلب جار عن العنوان نفسه من العنوان الفارغ ::، فإذا رد أحد عرف أن العنوان مستخدم، وإذا لم يرد أحد خلال لحظة بدأ يستخدمه. وفي أثناء ذلك يظهر العنوان في ip -6 addr بالكلمة tentative.
وقد يتساءل البعض: إذا كان أي جهاز يستطيع أن يرسل إعلان Router، فما الذي يمنع جهازاً في الشبكة من أن يعلن نفسه بوابة؟ والإجابة لا شيء في البروتوكول نفسه، وهذا ما يسمى إعلان Router المزيف Rogue RA، وقد يحدث بالخطأ عندما يشغل أحدهم Router أو برنامج مشاركة إنترنت على حاسوبه. والحماية منه في السويتش المدار، بخاصية اسمها RA Guard في RFC 6105 تسمح بالإعلانات من المنفذ الذي فيه ال Router الحقيقي فقط، وهي في IPv6 مثل حماية DHCP Snooping في IPv4.
SLAAC أم DHCPv6: كيف يحصل الجهاز على عنوانه؟
في IPv4 الطريقة المعتادة واحدة: سيرفر DHCP يعطي الجهاز العنوان وطول الشبكة والبوابة وسيرفرات DNS. وفي IPv6 توجد طريقتان، والذي يختار بينهما هو إعلان ال Router نفسه، والصورة التالية تبين الخطوات كما ظهرت في التجربة:
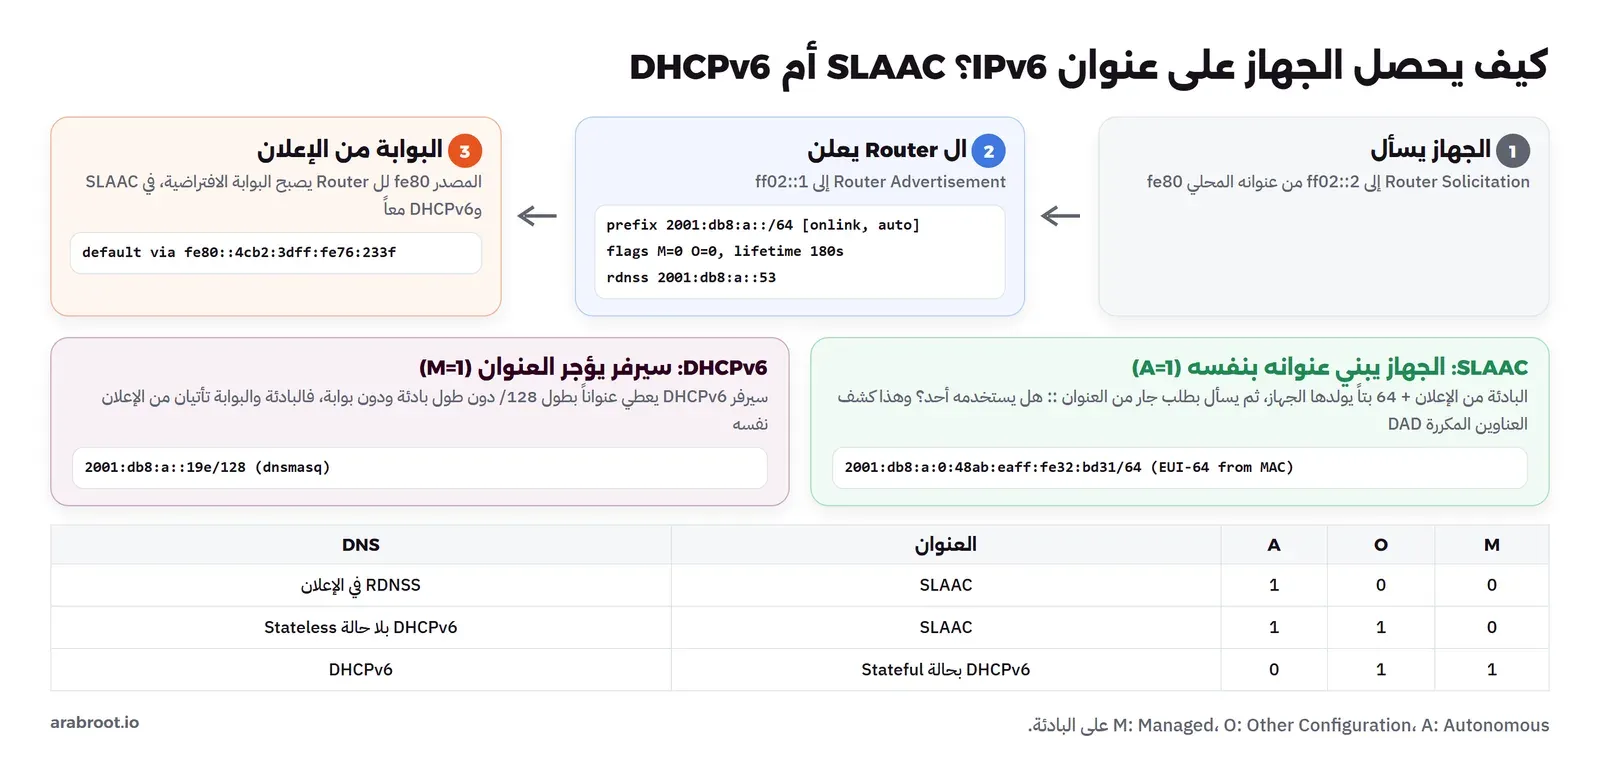
الطريقة الأولى هي الإعداد التلقائي دون حالة Stateless Address Autoconfiguration، واختصاراً SLAAC، في RFC 4862: ال Router يعلن البادئة ومعها العلم A، أي Autonomous، فيأخذ كل جهاز البادئة ويضيف إليها معرف الواجهة الذي يولده بنفسه، ويفحصه ب DAD، ويبدأ العمل. ولا يوجد سيرفر يحفظ من أخذ أي عنوان، لذلك اسمها «دون حالة». وسيرفرات DNS تأتي في الإعلان نفسه بخيار اسمه RDNSS في RFC 8106.
والطريقة الثانية هي DHCPv6: ال Router يرفع العلم M، أي Managed، فيطلب الجهاز عنوانه من سيرفر DHCPv6 كما في IPv4. ولكن هنا الفرق الذي يفاجئ الجميع: DHCPv6 يعطي العنوان وحده، دون طول البادئة ودون البوابة الافتراضية، فالعنوان يصل بطول /128، والبوابة والشبكة تأتيان دائماً من إعلان ال Router. أي أنك لا تستطيع أن تستغني عن إعلانات ال Router في IPv6 حتى لو استخدمت DHCPv6، وسوف ترى هذا في التجربة. وهناك حالة ثالثة بينهما بالعلم O، أي Other Configuration: العنوان من SLAAC، وبقية الإعدادات مثل DNS من DHCPv6 دون أن يحفظ السيرفر عناوين، وهذا ما يسمى DHCPv6 دون حالة Stateless DHCPv6.
فأي الطريقتين تختار؟ في البيت والمكتب الصغير يكفي SLAAC مع RDNSS، وهو ما تفعله أغلب أجهزة ال Router المنزلية، وهو مدعوم في كل الأنظمة. وفي الشبكات التي تحتاج أن تعرف أي جهاز أخذ أي عنوان، مثل شبكات الشركات التي تربط العنوان بالجهاز في السجلات، يستخدم DHCPv6، وقبل أن تطفئ SLAAC في شبكة كهذه تأكد أن كل الأنظمة فيها تطلب عناوينها من DHCPv6 فعلاً، وإلا بقي بعضها بعنوان محلي فقط كما سوف ترى في التجربة.
لا NAT في IPv6: ماذا يعني لجدارك الناري؟
شرحنا في شرح NAT أن NAT ليس جدار حماية، وأن كثيرين كانوا يعتمدون على أثره الجانبي دون أن يعرفوا، فإذا وصلت حزمة من الإنترنت إلى ال Router في IPv4 ولم يجد لها صفاً في جدول الترجمة لم يعرف أين يرسلها. وفي IPv6 يختفي هذا الأثر، فلكل جهاز عنوان عام يعرف الإنترنت طريقه، والذي يقرر هل تصل الحزمة إلى حاسوبك هو جدار الحماية في ال Router وحده:
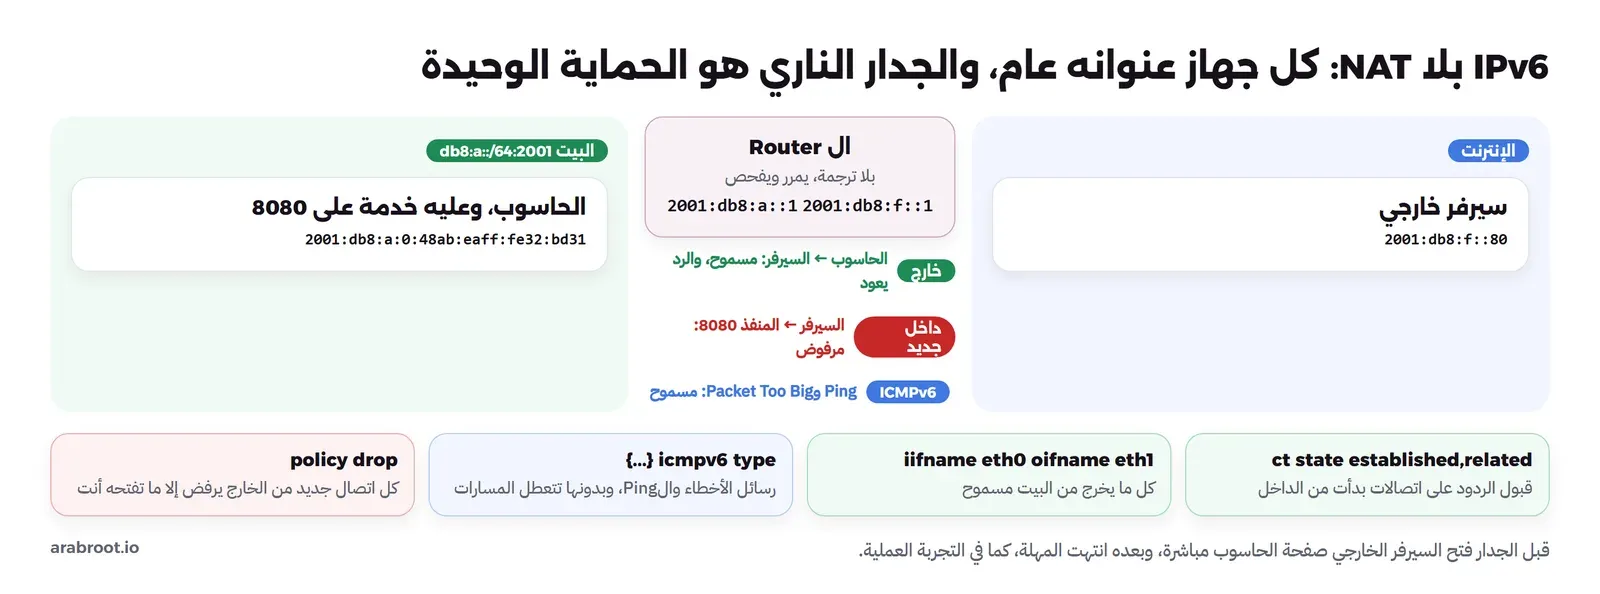
ويوصي RFC 6092 بأن يكون الإعداد الافتراضي لأجهزة ال Router المنزلية جداراً يحفظ حالة الاتصالات Stateful، يمرر كل ما يخرج وردوده، ويرفض كل اتصال جديد من الخارج إلا ما يفتحه صاحب الشبكة، وأغلب أجهزة ال Router المعروفة تفعل ذلك. والخطر الحقيقي في مكانين: Router بنيته بنفسك على Linux أو OpenWrt أو MikroTik وكتبت فيه قواعد IPv4 ونسيت IPv6، وقد خصصنا لهذا قسماً في جدار IPv6 في MikroTik، والسيرفر الذي فعلت عليه IPv6 وجدار الحماية فيه يغطي IPv4 فقط. وسوف ترى في التجربة سيرفراً على جهة الإنترنت يفتح صفحة على حاسوب في البيت مباشرة، ثم يتوقف بقاعدة واحدة.
ولكن احذر من الاتجاه المعاكس، أي أن تحجب ICMPv6 كله كما تعود البعض أن يحجب Ping في IPv4. فرسائل اكتشاف الجيران وإعلانات ال Router كلها ICMPv6، ورسالة Packet Too Big هي الطريقة الوحيدة التي يعرف بها المرسل أن حزمه أكبر من الطريق، لأن ال Router لا يجزئ في IPv6، فإذا حجبتها توقفت الاتصالات الكبيرة بصمت. ويفصل RFC 4890 ما يجب أن تسمح به: رسائل الأخطاء الأربع (Destination Unreachable وPacket Too Big وTime Exceeded وParameter Problem) عبر ال Router، ورسائل NDP على الرابط المحلي، وPing مقبول في الغالب. وسوف ترى في التجربة ما يحدث لجهاز يحجب ICMPv6 عن نفسه.
وقد يتساءل البعض: ألا يوجد NAT في IPv6 أصلاً؟ والإجابة أنه موجود، NAT66 وترجمة البادئة NPTv6، وقد ذكرناهما في شرح NAT، ولكنك لن تحتاج أياً منهما في البيت أو على السيرفر، والجدار الناري يعطيك الحماية التي كنت تظنها من NAT دون أن تفقد العنوان العام.
المكدس المزدوج Dual Stack: العنوانان معاً
الإنترنت لن ينتقل إلى IPv6 في ليلة واحدة، فما زالت مواقع وشبكات كثيرة تعمل ب IPv4 فقط، لذلك الطريقة التي تعمل بها أغلب الشبكات اليوم هي المكدس المزدوج Dual Stack: كل جهاز يحمل عنوان IPv4 وعنوان IPv6 معاً، ويستخدم ما يناسب كل وجهة. فإذا سألت DNS عن اسم وجاءك سجل AAAA وسجل A، فأيهما يستخدم البرنامج؟
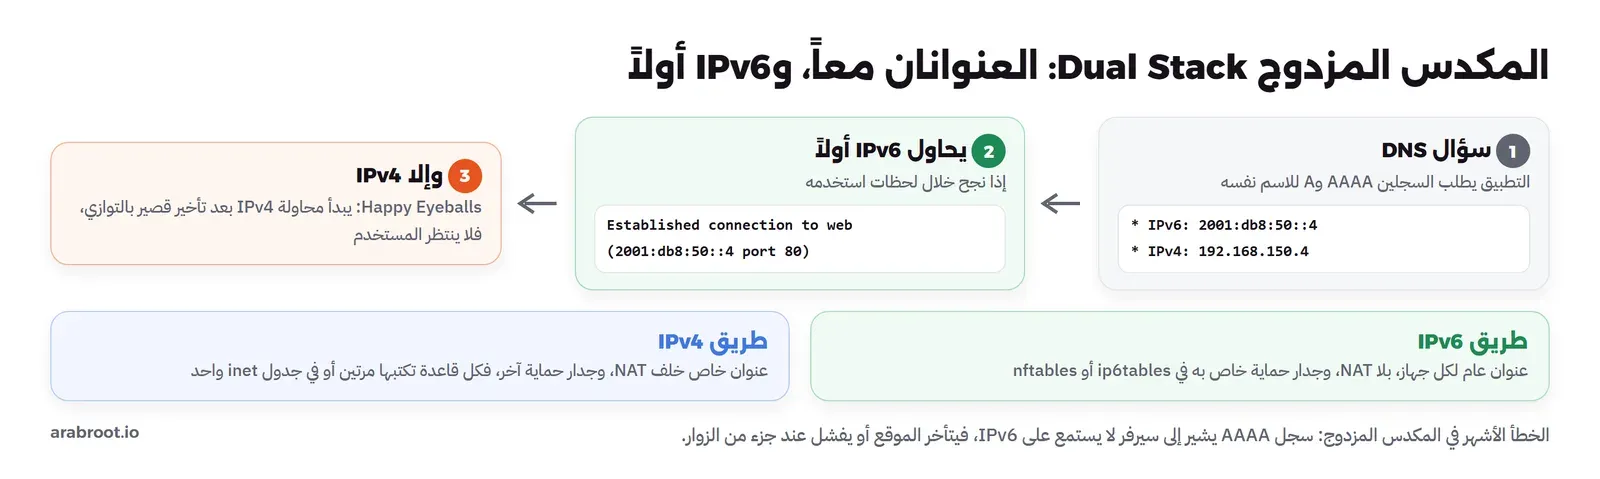
والإجابة في RFC 8305، واسمه Happy Eyeballs: البرنامج يحاول IPv6 أولاً، فإذا لم ينجح الاتصال خلال وقت قصير بدأ محاولة IPv4 بالتوازي واستخدم أيهما ينجح أولاً، والسبب أن الطريقة القديمة، أي أن ينتظر البرنامج فشل IPv6 كاملاً ثم يجرب IPv4، كانت تجعل المستخدم ينتظر عشرات الثواني عندما يكون IPv6 معطلاً في مكان ما. وسوف ترى في التجربة أن curl اختار IPv6 من بين العنوانين.
وهذا يعني لصاحب السيرفر ثلاثة أشياء. الأول أن سجل AAAA وعد، فإذا أضفته فيجب أن تستمع الخدمة فعلاً على IPv6 وأن يسمح جدار الحماية بها، والسجلات نفسها شرحناها في سجل A وسجل AAAA. والثاني أن كل قاعدة في جدار الحماية يجب أن تكتب للبروتوكولين، أو في جدول inet في nftables الذي يغطي الاثنين معاً. والثالث أن السجلات وقوائم السماح التي تعتمد على عنوان الزائر يجب أن تفهم عناوين IPv6، وقد ذكرنا في ملاحظات IPv6 في شبكات Docker كيف يضيع عنوان الزائر الحقيقي إذا كان لنطاقك سجل AAAA وشبكة ال Reverse Proxy بلا IPv6.
وهناك طرق انتقال أخرى ستسمع بها، أهمها NAT64 مع DNS64 في RFC 6146 وRFC 6147، وهي أن تكون شبكة المزود IPv6 فقط، ويترجم جهاز عنده الاتصالات إلى المواقع التي ليس لها إلا IPv4، ومعها 464XLAT في RFC 6877 الذي تستخدمه شبكات جوال كثيرة حتى تعمل التطبيقات التي تكتب عناوين IPv4 في الكود. وهذه كلها عند المزود، ويكفيك أن تعرف أن الهاتف قد لا يملك عنوان IPv4 حقيقياً أصلاً.
تجربة عملية: IPv6 داخل Docker من العنوان إلى الجدار الناري
سوف نبني التجربة على مرحلتين. في الأولى نستخدم شبكة Docker مفعل فيها IPv6، فيعطي Docker كل Container عنواناً عاماً من بادئة نحددها، ونرى العناوين واكتشاف الجيران والمكدس المزدوج. وفي الثانية نبني شبكة منزلية صغيرة لا يعطي فيها Docker أي عنوان IPv6، وإنما يعلن «Router» من صنعنا البادئة ب radvd فتبني الأجهزة عناوينها بنفسها، ثم نضيف DHCPv6، ونمرر الحزم إلى «الإنترنت» دون NAT ونحميها بجدار حماية. وكل العناوين من بادئة التوثيق 2001:db8::/32، فلا تخرج حزمة واحدة من جهازك إلى الإنترنت، وكل الأسماء تبدأ ب lab-v6.
شبكة Docker بعناوين IPv6
نبدأ بشبكة bridge فيها بادئة IPv6 وشبكة IPv4 معاً، وهذا هو الخيار --ipv6 الموثق في دليل IPv6 في Docker، ثم نشغل عليها جهازين:
docker network create --ipv6 --subnet 2001:db8:50::/64 --subnet 192.168.150.0/24 lab-v6
docker run -d --name lab-v6-a --network lab-v6 --cap-add NET_ADMIN --cap-add NET_RAW alpine:3.24 sleep 7200
docker run -d --name lab-v6-b --network lab-v6 --cap-add NET_ADMIN --cap-add NET_RAW alpine:3.24 sleep 7200
for c in a b; do docker exec lab-v6-$c apk add -q iproute2 tcpdump curl; done
docker network inspect lab-v6 --format '{{.EnableIPv6}} {{json .IPAM.Config}}'
والمخرج سوف يكون كما يلي:
true [{"Subnet":"192.168.150.0/24","Gateway":"192.168.150.1"},{"Subnet":"2001:db8:50::/64","Gateway":"2001:db8:50::1"}]ثم نرى عناوين الجهاز الأول، ونرى معها عنوان MAC الخاص به:
docker exec lab-v6-a ip -6 addr show dev eth0
docker exec lab-v6-a sh -c 'ip link show eth0 | grep ether'
والمخرج سوف يكون كما يلي:
2: eth0@if754: <BROADCAST,MULTICAST,UP,LOWER_UP> mtu 1500 qdisc noqueue state UP group default  link-netnsid 0
    inet6 2001:db8:50::2/64 scope global nodad
       valid_lft forever preferred_lft forever
    inet6 fe80::5c52:f0ff:fe7a:6dbb/64 scope link
       valid_lft forever preferred_lft forever
    link/ether 5e:52:f0:7a:6d:bb brd ff:ff:ff:ff:ff:ff link-netnsid 0
في المخرج أعلاه لاحظ التالي:
- للواجهة عنوانان: عام
2001:db8:50::2أعطاه Docker من البادئة التي حددناها، كما يعطي عناوين IPv4 بالترتيب، وscope globalتقول إنه يصلح خارج الرابط. - الكلمة
nodadتعني أن Docker طلب من النواة ألا تفحص العنوان بكشف التكرار، لأنه يعرف أنه وزع كل عنوان مرة واحدة. - العنوان المحلي
fe80::5c52:f0ff:fe7a:6dbbولده الجهاز بنفسه بطريقة EUI-64 من عنوان MAC5e:52:f0:7a:6d:bb: النصف الأول5e:52:f0ثمff:feثم النصف الثاني7a:6d:bb، و5eأصبحت5cبقلب البت السابع. valid_lft foreverتقول إن العنوان لا ينتهي، لأنه مكتوب يدوياً وليس من إعلان Router له مدة.
والآن نرى بأنفسنا قواعد الاختصار التي شرحناها، فنضيف عنوانين مكتوبين كاملين، ونرى كيف يعرضهما ip، ثم نحذفهما:
docker exec lab-v6-a sh -c 'ip -6 addr add 2001:0db8:0050:0000:0000:0000:0000:0010/64 dev eth0
ip -6 addr add 2001:0db8:0000:0001:0000:0000:0000:0001/64 dev eth0
ip -6 addr show dev eth0 | grep "inet6 2001"
ip -6 addr del 2001:db8:50::10/64 dev eth0; ip -6 addr del 2001:db8:0:1::1/64 dev eth0'
inet6 2001:db8:0:1::1/64 scope global tentative
inet6 2001:db8:50::10/64 scope global tentative
inet6 2001:db8:50::2/64 scope global nodad العنوان الأول أصبح 2001:db8:50::10، والثاني أصبح 2001:db8:0:1::1، لاحظ أن المجموعة الصفرية الوحيدة في الثاني بقيت 0 لأن :: لا يستخدم لمجموعة واحدة، واختصرت السلسلة الأطول بعدها. والكلمة tentative تعني أن كشف التكرار DAD ما زال يعمل على العنوانين الجديدين، فهما لم يصبحا صالحين للاستخدام بعد.
ping إلى link-local والتقاط رسائل NDP
الآن نجعل الجهاز الأول يكلم الثاني بعنوانه المحلي، ونراقب على الثاني الحزم الداخلة إليه، ونفرغ قبلها جدول الجيران حتى نرى طلب الجار من البداية. ولاحظ الخيار -Q in في tcpdump، وسوف تعرف سببه في القسم التالي:
docker exec lab-v6-b sh -c 'timeout 8 tcpdump -Q in -ni eth0 icmp6' &
docker exec lab-v6-a sh -c 'ip -6 neigh flush dev eth0; ping -c 2 fe80::e0ab:89ff:fefa:6ecb%eth0; ip -6 neigh show dev eth0'
والمخرج سوف يكون كما يلي، أولاً من ping وجدول الجيران على الجهاز الأول، ثم من tcpdump على الثاني:
PING fe80::e0ab:89ff:fefa:6ecb%eth0 (fe80::e0ab:89ff:fefa:6ecb%2): 56 data bytes
64 bytes from fe80::e0ab:89ff:fefa:6ecb: seq=0 ttl=64 time=0.171 ms
64 bytes from fe80::e0ab:89ff:fefa:6ecb: seq=1 ttl=64 time=0.144 ms

--- fe80::e0ab:89ff:fefa:6ecb%eth0 ping statistics ---
2 packets transmitted, 2 packets received, 0% packet loss
round-trip min/avg/max = 0.144/0.157/0.171 ms
fe80::e0ab:89ff:fefa:6ecb lladdr e2:ab:89:fa:6e:cb REACHABLE

00:42:06.436612 IP6 fe80::5c52:f0ff:fe7a:6dbb > ff02::1:fffa:6ecb: ICMP6, neighbor solicitation, who has fe80::e0ab:89ff:fefa:6ecb, length 32
00:42:06.436699 IP6 fe80::5c52:f0ff:fe7a:6dbb > fe80::e0ab:89ff:fefa:6ecb: ICMP6, echo request, id 52, seq 0, length 64
00:42:07.436928 IP6 fe80::5c52:f0ff:fe7a:6dbb > fe80::e0ab:89ff:fefa:6ecb: ICMP6, echo request, id 52, seq 1, length 64
00:42:08.129295 IP6 fe80::5c52:f0ff:fe7a:6dbb > fe80::e0ab:89ff:fefa:6ecb: ICMP6, neighbor advertisement, tgt is fe80::5c52:f0ff:fe7a:6dbb, length 24
في المخرج أعلاه لاحظ التالي:
- الحزمة الأولى طلب جار، ووجهتها ليست الجهاز الثاني ولا Broadcast، وإنما المجموعة
ff02::1:fffa:6ecb، وآخرهاfa:6ecbهو آخر 24 بتاً من العنوان المطلوبfe80::e0ab:89ff:fefa:6ecb. - جاء رد الجهاز الثاني، ثم بدأت طلبات
echo requestمباشرة، وفي جدول الجيران صف واحد بحالةREACHABLEفيه عنوان MACe2:ab:89:fa:6e:cb، وهذا هو المقابل لصف ARP. - الإعلان الأخير بعد ثانيتين هو رد الجهاز الثاني على طلب جار أرسله هو نفسه ليتأكد أن الأول ما زال موجوداً، وهو لا يظهر هنا لأننا نلتقط الحزم الداخلة فقط.
- كتبنا
%eth0بعد العنوان، وفي هذا الجهاز واجهة واحدة فقط فلن تلاحظ الفرق، ولكن سوف ترى في ال Router بعد قليل ما يحدث بدونه.
المكدس المزدوج مع curl
نشغل سيرفر ويب صغيراً على الشبكة نفسها باسم web، فيكون له عنوان IPv4 وعنوان IPv6، ثم نطلبه من الجهاز الأول بالاسم ونرى ما يختاره curl:
docker run -d --name lab-v6-web --network lab-v6 --network-alias web alpine:3.24 sh -c 'apk add -q busybox-extras && mkdir -p /www && echo "hello from web" > /www/index.html && httpd -f -p [::]:80 -h /www'
docker exec lab-v6-a sh -c 'curl -sv -m 3 http://web/ 2>&1 | grep -E "^\* (IPv|Established)|hello"'
docker exec lab-v6-a sh -c 'curl -4 -sv -m 3 http://web/ 2>&1 | grep -E "Established"'
والمخرج سوف يكون كما يلي:
* IPv6: 2001:db8:50::4
* IPv4: 192.168.150.4
* Established connection to web (2001:db8:50::4 port 80) from 2001:db8:50::2 port 46662
hello from web
* Established connection to web (192.168.150.4 port 80) from 192.168.150.2 port 52536
سيرفر DNS الداخلي في Docker أعاد العنوانين، وcurl اتصل ب IPv6 أولاً كما يقول Happy Eyeballs، ولم يستخدم IPv4 إلا عندما أجبرناه بالخيار -4. ولاحظ أن httpd يستمع على [::]:80، أي كل عناوين IPv6، وفي Linux يستقبل هذا المقبس اتصالات IPv4 أيضاً بصيغة العناوين المحولة، وهذا ما جعل الطلب الثاني ينجح.
شبكة منزلية بلا عناوين من Docker
في المرحلة الثانية لا نريد أن يعطي Docker عناوين IPv6، وإنما أن تبنيها الأجهزة بنفسها، لذلك ننشئ شبكتين عاديتين بلا --ipv6، واحدة للبيت lan وواحدة تمثل الإنترنت wan. والمشكلة أن Docker يعطل IPv6 على واجهات الشبكات التي لم تفعل فيها IPv6، فنفعله بإعداد sysctl لكل واجهة، وهذا لا يكتب في الخيار --sysctl العادي، فإذا كتبته هناك ظهر الخطأ:
docker: Error response from daemon: interface specific sysctl setting "net.ipv6.conf.eth0.accept_ra" must be supplied using driver option 'com.docker.network.endpoint.sysctls'والطريقة الصحيحة كما في توثيق docker run هي خيار الشبكة com.docker.network.endpoint.sysctls مع الاسم IFNAME بدل اسم الواجهة. نبني الآن ال Router على الشبكتين، ومعه الإعداد forwarding=1 الذي يسمح له بتمرير الحزم، ثم حاسوباً في البيت وسيرفراً على الإنترنت:
docker network create --subnet 192.168.160.0/24 lab-v6-lan
docker network create --subnet 192.168.161.0/24 lab-v6-wan
EP='"driver-opt=com.docker.network.endpoint.sysctls=net.ipv6.conf.IFNAME.disable_ipv6=0"'
docker run -d --name lab-v6-router --hostname router --network "name=lab-v6-lan,$EP" --cap-add NET_ADMIN --cap-add NET_RAW \
  --sysctl net.ipv6.conf.all.disable_ipv6=0 --sysctl net.ipv6.conf.all.forwarding=1 alpine:3.24 sleep 7200
docker network connect --driver-opt com.docker.network.endpoint.sysctls=net.ipv6.conf.IFNAME.disable_ipv6=0 lab-v6-wan lab-v6-router
docker run -d --name lab-v6-laptop --hostname laptop --network "name=lab-v6-lan,$EP" --cap-add NET_ADMIN --cap-add NET_RAW \
  --sysctl net.ipv6.conf.all.disable_ipv6=0 alpine:3.24 sleep 7200
docker run -d --name lab-v6-internet --hostname internet --network "name=lab-v6-wan,$EP" --cap-add NET_ADMIN --cap-add NET_RAW \
  --sysctl net.ipv6.conf.all.disable_ipv6=0 alpine:3.24 sleep 7200
for c in router laptop internet; do docker exec lab-v6-$c apk add -q iproute2 tcpdump nftables curl ndisc6 busybox-extras; done
docker exec lab-v6-router apk add -q radvd iputils
docker exec lab-v6-laptop sh -c 'for k in accept_ra autoconf use_tempaddr addr_gen_mode forwarding; do echo "$k=$(cat /proc/sys/net/ipv6/conf/eth0/$k)"; done'
والمخرج سوف يكون كما يلي:
accept_ra=1
autoconf=1
use_tempaddr=0
addr_gen_mode=0
forwarding=0
هذه هي الإعدادات التي تحدد سلوك الحاسوب: يقبل إعلانات ال Router accept_ra=1، ويبني عنوانه منها autoconf=1، ولا يولد عناوين مؤقتة use_tempaddr=0، ويبني المعرف من MAC addr_gen_mode=0، ولا يمرر حزماً لغيره forwarding=0، ومعنى كل منها في توثيق النواة. وفي هذه اللحظة ليس للحاسوب إلا عنوانه المحلي fe80، فلا يوجد Router يعلن شيئاً بعد.
SLAAC: إعلانات ال Router مع radvd
نعطي ال Router عنواناً ثابتاً على كل شبكة، ونجهز للسيرفر الخارجي عنوانه ومساراً إلى شبكة البيت عبر ال Router، كما يعرف مزود الإنترنت طريقه إلى شبكتك:
docker exec lab-v6-router sh -c 'ip -6 addr add 2001:db8:a::1/64 dev eth0; ip -6 addr add 2001:db8:f::1/64 dev eth1'
docker exec lab-v6-internet sh -c 'ip -6 addr add 2001:db8:f::80/64 dev eth0; ip -6 route add 2001:db8:a::/64 via 2001:db8:f::1'
ثم نكتب إعداد radvd، وهو البرنامج الذي يرسل إعلانات ال Router في Linux، في الملف /etc/radvd.conf داخل ال Router:
interface eth0 {
    AdvSendAdvert on;
    MinRtrAdvInterval 30;
    MaxRtrAdvInterval 60;
    AdvManagedFlag off;
    AdvOtherConfigFlag off;
    prefix 2001:db8:a::/64 {
        AdvOnLink on;
        AdvAutonomous on;
    };
    RDNSS 2001:db8:a::53 {
    };
};
في الإعداد أعلاه لاحظ التالي:
- الإعلانات على الواجهة الداخلية
eth0فقط، ولا معنى لإرسالها إلى الإنترنت. AdvManagedFlag offوAdvOtherConfigFlag offهما العلمان M وO، أي لا يوجد DHCPv6.AdvOnLink onتقول إن كل عناوين البادئة على الرابط نفسه فيكلمها الجهاز مباشرة، وAdvAutonomous onهو العلم A الذي يسمح للأجهزة ببناء عناوينها، أي SLAAC.RDNSSيعلن سيرفر DNS، وهنا عنوان للمثال فقط لا يوجد خلفه سيرفر.
نشغل التقاطاً على الحاسوب بتفاصيل كاملة، ثم نفحص الإعداد ونشغل radvd:
docker exec lab-v6-laptop sh -c 'timeout 40 tcpdump -ni eth0 -vv icmp6 > /tmp/ra.txt 2>&1' &
docker exec lab-v6-router sh -c 'radvd -C /etc/radvd.conf -c && radvd -C /etc/radvd.conf -m stderr -d 1'
والمخرج سوف يكون كما يلي:
[Nov 16 00:37:02] radvd (72): config file, /etc/radvd.conf, syntax ok
[Nov 16 00:37:02] radvd (73): version 2.21 started
[Nov 16 00:37:02] radvd (73): config file, /etc/radvd.conf, syntax ok
[Nov 16 00:37:02] radvd (73): unable to open pid file, /run/radvd/radvd.pid: No such file or directory
الإعداد صحيح، ولكن البرنامج توقف بعد أن بدأ، والسبب في السطر الأخير: radvd يكتب رقم عمليته في /run/radvd/radvd.pid، والمجلد غير موجود في Container لأن حزمة Alpine تتوقع أن ينشئه نظام الخدمات OpenRC عند التشغيل، ونحن شغلنا البرنامج مباشرة. والحل أن ننشئ المجلد ثم نشغله مرة أخرى:
docker exec lab-v6-router sh -c 'mkdir -p /run/radvd && radvd -C /etc/radvd.conf; sleep 1; pgrep radvd'84
85رقمان لأن radvd يشغل عملية ثانية بصلاحيات أقل للعمل اليومي. الآن نسأل من الحاسوب بالأداة rdisc6 من حزمة ndisc6، وهي ترسل طلب Router وتطبع الإعلان الذي يصلها مفسراً، ثم نرى عناوين الحاسوب ومساراته:
docker exec lab-v6-laptop sh -c 'rdisc6 eth0; ip -6 addr show dev eth0; ip -6 route'والمخرج سوف يكون كما يلي:
Soliciting ff02::2 (ff02::2) on eth0...

Hop limit                 :           64 (      0x40)
Stateful address conf.    :           No
Stateful other conf.      :           No
Mobile home agent         :           No
Router preference         :       medium
Neighbor discovery proxy  :           No
Router lifetime           :          180 (0x000000b4) seconds
Reachable time            :  unspecified (0x00000000)
Retransmit time           :  unspecified (0x00000000)
 Prefix                   : 2001:db8:a::/64
  On-link                 :          Yes
  Autonomous address conf.:          Yes
  Valid time              :        86400 (0x00015180) seconds
  Pref. time              :        14400 (0x00003840) seconds
 Recursive DNS server     : 2001:db8:a::53
  DNS server lifetime     :          180 (0x000000b4) seconds
 Source link-layer address: 4E:B2:3D:76:23:3F
 from fe80::4cb2:3dff:fe76:233f

2: eth0@if769: <BROADCAST,MULTICAST,UP,LOWER_UP> mtu 1500 qdisc noqueue state UP group default  link-netnsid 0
    inet6 2001:db8:a:0:48ab:eaff:fe32:bd31/64 scope global dynamic mngtmpaddr
       valid_lft 86396sec preferred_lft 14396sec
    inet6 fe80::48ab:eaff:fe32:bd31/64 scope link
       valid_lft forever preferred_lft forever
2001:db8:a::/64 dev eth0 proto kernel metric 256 expires 86396sec pref medium
fe80::/64 dev eth0 proto kernel metric 256 pref medium
default via fe80::4cb2:3dff:fe76:233f dev eth0 proto ra metric 1024 expires 176sec hoplimit 64 pref medium
في المخرج أعلاه لاحظ التالي:
- السطران
Stateful address conf.: NoوStateful other conf.: Noهما العلمان M وO مطفأين، والبادئة عليهاOn-linkوAutonomous، أي SLAAC كما كتبنا. - للبادئة مدتان:
Valid timeيوم كامل يبقى فيه العنوان صالحاً، وPref. timeأربع ساعات يكون فيها العنوان المفضل للاتصالات الجديدة، والإعلانات الدورية تجدد المدتين، فإذا توقف ال Router عن الإعلان انتهى العنوان وحده بعد يوم. - الحاسوب بنى العنوان
2001:db8:a:0:48ab:eaff:fe32:bd31: البادئة من الإعلان، والنصف الأخير هو نفسه نصف عنوانه المحلي، أي EUI-64 من MAC. والكلمةdynamicتقول إن العنوان من إعلان وله مدة، وmngtmpaddrتقول إنه الأساس الذي تبنى منه العناوين المؤقتة إذا فعلت. - البوابة الافتراضية
default via fe80::4cb2:3dff:fe76:233fهي العنوان المحلي لل Router وليست2001:db8:a::1الذي كتبناه له، لأن الحاسوب يأخذ البوابة من مصدر الإعلان، وproto raتقول ذلك، وexpires 176secهي مدةRouter lifetimeالتي تتجدد مع كل إعلان.
ما الذي التقطناه على الحاسوب؟
نقرأ الآن ملف الالتقاط، وهذه الأسطر المهمة منه كما هي:
docker exec lab-v6-laptop cat /tmp/ra.txt00:37:02.405369 IP6 (hlim 255, next-header ICMPv6 (58), payload length 16) fe80::48ab:eaff:fe32:bd31 > ff02::2: [icmp6 sum ok] ICMP6, router solicitation, length 16
source link-address option (1), length 8 (1): 4a:ab:ea:32:bd:31
0x0000: 4aab ea32 bd31
00:37:02.405481 IP6 (hlim 255, next-header ICMPv6 (58), payload length 16) fe80::48ab:eaff:fe32:bd31 > ff02::2: [icmp6 sum ok] ICMP6, router solicitation, length 16
source link-address option (1), length 8 (1): 4a:ab:ea:32:bd:31
0x0000: 4aab ea32 bd31
00:37:38.717810 IP6 (flowlabel 0x7511d, hlim 255, next-header ICMPv6 (58), payload length 80) fe80::4cb2:3dff:fe76:233f > ff02::1: [icmp6 sum ok] ICMP6, router advertisement, length 80
hop limit 64, Flags [none], pref medium, router lifetime 180s, reachable time 0ms, retrans timer 0ms
prefix info option (3), length 32 (4): 2001:db8:a::/64, Flags [onlink, auto], valid time 86400s, pref. time 14400s
0x0000: 40c0 0001 5180 0000 3840 0000 0000 2001
0x0010: 0db8 000a 0000 0000 0000 0000 0000
rdnss option (25), length 24 (3): lifetime 180s, addr: 2001:db8:a::53
0x0000: 0000 0000 00b4 2001 0db8 000a 0000 0000
0x0010: 0000 0000 0053
source link-address option (1), length 8 (1): 4e:b2:3d:76:23:3f
0x0000: 4eb2 3d76 233f
00:37:38.767852 IP6 (hlim 255, next-header ICMPv6 (58), payload length 32) :: > ff02::1:ff32:bd31: [icmp6 sum ok] ICMP6, neighbor solicitation, length 32, who has 2001:db8:a:0:48ab:eaff:fe32:bd31
unknown option (14), length 8 (1):
0x0000: c582 8cd5 6ab7
00:37:38.767904 IP6 (hlim 255, next-header ICMPv6 (58), payload length 32) :: > ff02::1:ff32:bd31: [icmp6 sum ok] ICMP6, neighbor solicitation, length 32, who has 2001:db8:a:0:48ab:eaff:fe32:bd31
unknown option (14), length 8 (1):
0x0000: c582 8cd5 6ab7هنا ترى الخطوات الثلاث كاملة. الحاسوب أرسل طلب Router إلى ff02::2 من عنوانه المحلي، ولم يجبه أحد لأن radvd كان متوقفاً بسبب ملف PID. ثم وصل الإعلان من fe80::4cb2:3dff:fe76:233f إلى ff02::1، أي إلى كل الأجهزة، وفيه البادئة بالعلمين onlink, auto وخيار RDNSS ورقم hlim 255، وهذا الرقم مهم: رسائل NDP يجب أن تصل بحد قفزات 255، فإذا وصلت بأقل عرف الجهاز أنها عبرت Router فرفضها، وهذه حماية بسيطة من إعلانات تأتي من خارج الشبكة. وبعد 50 ميلي ثانية من الإعلان أرسل الحاسوب طلب جار من العنوان الفارغ :: عن عنوانه الجديد نفسه، وهذا هو كشف التكرار DAD.
ولكن لماذا تظهر كل حزمة أرسلها الحاسوب مرتين، بفارق أجزاء من ميلي ثانية؟ الإعلان الذي جاء من ال Router ظهر مرة واحدة، والذي تكرر هو ما أرسله الحاسوب نفسه إلى عناوين Multicast فقط. وعندما التقطنا بالخيار -Q in، أي الحزم الداخلة فقط، ظهر طلب الجار الذي أرسله الجهاز في الحزم الداخلة إليه، أي أن ال Bridge في Docker Desktop يعيد إلى المرسل نسخة من حزم Multicast التي يرسلها. وهذا يفسر الخيار المجهول unknown option (14) في طلب DAD: هو قيمة عشوائية اسمها Nonce يضيفها Linux بحسب RFC 7527، حتى إذا عاد إليه طلبه نفسه عرف أنه طلبه ولم يعتبره جهازاً آخر يملك العنوان، ولولاها لظن الحاسوب أن عنوانه مكرر ولم يستخدمه أبداً.
لماذا تحتاج %eth0؟
ال Router فيه واجهتان، وكل منهما فيها الشبكة fe80::/64، فنجرب أن نكلم الحاسوب بعنوانه المحلي دون تحديد الواجهة، بالأداة ping من حزمة iputils:
docker exec lab-v6-router sh -c 'ping -c 2 -W 2 fe80::48ab:eaff:fe32:bd31; echo rc=$?'ping: Warning: IPv6 link-local address on ICMP datagram socket may require ifname or scope-id => use: address%<ifname|scope-id>
PING fe80::48ab:eaff:fe32:bd31 (fe80::48ab:eaff:fe32:bd31) 56 data bytes
--- fe80::48ab:eaff:fe32:bd31 ping statistics ---
2 packets transmitted, 0 received, 100% packet loss, time 1007ms
rc=1الأداة نفسها تحذرك في السطر الأول، والنتيجة ضياع كل الحزم، لأن النظام لا يعرف على أي كابل يوجد هذا العنوان. ومع اسم الواجهة يعمل فوراً:
docker exec lab-v6-router sh -c 'ping -c 1 fe80::48ab:eaff:fe32:bd31%eth0'PING fe80::48ab:eaff:fe32:bd31%eth0 (fe80::48ab:eaff:fe32:bd31%eth0) 56 data bytes
64 bytes from fe80::48ab:eaff:fe32:bd31%eth0: icmp_seq=1 ttl=64 time=0.119 msوهذا ما سوف تحتاجه عندما تريد أن تصل إلى جهاز لم يأخذ عنواناً عاماً بعد، مثل Router جديد بإعداده الافتراضي، فعنوانه المحلي موجود دائماً، وتصل إليه من حاسوب على الكابل نفسه بشرط أن تحدد الواجهة.
العناوين المؤقتة وStable Privacy
الحاسوب بنى عنوانه من MAC، فلنضف جهازاً ثانياً بالإعدادين اللذين شرحناهما: use_tempaddr=2 لتوليد عنوان مؤقت وتفضيله، وaddr_gen_mode=3 لعنوان Stable Privacy بسر عشوائي. ولاحظ أننا لا نستطيع تغيير هذه الإعدادات بالأمر sysctl من داخل Container يعمل، لأن Docker يجعل /proc/sys للقراءة فقط، فيظهر الخطأ Read-only file system، لذلك نمررها عند الإنشاء:
docker run -d --name lab-v6-phone --hostname phone \
  --network 'name=lab-v6-lan,"driver-opt=com.docker.network.endpoint.sysctls=net.ipv6.conf.IFNAME.disable_ipv6=0,net.ipv6.conf.IFNAME.use_tempaddr=2,net.ipv6.conf.IFNAME.addr_gen_mode=3"' \
  --cap-add NET_ADMIN --cap-add NET_RAW --sysctl net.ipv6.conf.all.disable_ipv6=0 alpine:3.24 sleep 7200
docker exec lab-v6-phone sh -c 'apk add -q iproute2; ip -6 addr show dev eth0; ip link show eth0 | grep ether'
والمخرج سوف يكون كما يلي:
2: eth0@if776: <BROADCAST,MULTICAST,UP,LOWER_UP> mtu 1500 qdisc noqueue state UP group default  link-netnsid 0
    inet6 2001:db8:a:0:92f:4e9a:2016:c6fa/64 scope global temporary dynamic
       valid_lft 86396sec preferred_lft 14396sec
    inet6 2001:db8:a:0:7c4f:5b0c:6602:51c5/64 scope global dynamic mngtmpaddr stable-privacy
       valid_lft 86396sec preferred_lft 14396sec
    inet6 fe80::8474:4eaa:6632:8739/64 scope link stable-privacy
       valid_lft forever preferred_lft forever
    link/ether 0a:3f:c4:02:22:8a brd ff:ff:ff:ff:ff:ff link-netnsid 0
ثلاثة عناوين على واجهة واحدة، وهي التي رسمناها في صورة أنواع العناوين. ولاحظ أن لا شيء فيها يشبه عنوان MAC 0a:3f:c4:02:22:8a، فلا يوجد ff:fe في الوسط: العنوان المحلي والعام الثابت يحملان الكلمة stable-privacy، والعنوان الأول temporary هو الذي يخرج به الجهاز إلى المواقع، ويستبدله النظام بآخر قبل أن تنتهي مدته المفضلة.
من البيت إلى الإنترنت دون NAT
نشغل صفحة على السيرفر الخارجي، وأخرى على الحاسوب على المنفذ 8080، ثم نطلب الصفحة الخارجية من الحاسوب ونراقب واجهة الإنترنت في ال Router:
docker exec lab-v6-internet sh -c 'mkdir -p /www && echo "hello from 2001:db8:f::80" > /www/index.html && httpd -p [::]:80 -h /www'
docker exec lab-v6-laptop sh -c 'mkdir -p /www && echo "laptop web page" > /www/index.html && httpd -p [::]:8080 -h /www'
docker exec lab-v6-router sh -c 'timeout 8 tcpdump -ni eth1 -c 2 "ip6 and tcp port 80"' &
docker exec lab-v6-laptop sh -c 'curl -s -m 4 "http://[2001:db8:f::80]/"; traceroute -n 2001:db8:f::80'
والمخرج سوف يكون كما يلي، أولاً من الحاسوب ثم من ال Router:
hello from 2001:db8:f::80
traceroute to 2001:db8:f::80 (2001:db8:f::80), 30 hops max, 72 byte packets
 1  2001:db8:a::1  0.011 ms  0.006 ms  0.004 ms
 2  2001:db8:f::80  0.004 ms  0.009 ms  0.010 ms

00:39:58.662090 IP6 2001:db8:a:0:48ab:eaff:fe32:bd31.35528 > 2001:db8:f::80.80: Flags [S], seq 2747141394, win 64800, options [mss 1440,sackOK,TS val 2983616959 ecr 0,nop,wscale 7], length 0
00:39:58.662159 IP6 2001:db8:f::80.80 > 2001:db8:a:0:48ab:eaff:fe32:bd31.35528: Flags [S.], seq 1300918435, ack 2747141395, win 64260, options [mss 1440,sackOK,TS val 2050088862 ecr 2983616959,nop,wscale 7], length 0
في المخرج أعلاه لاحظ التالي:
- على واجهة الإنترنت في ال Router خرجت الحزمة بعنوان الحاسوب نفسه
2001:db8:a:0:48ab:eaff:fe32:bd31، ولو كانت هذه IPv4 خلف NAT لرأيت عنوان ال Router، كما في تجربة NAT، فلا توجد هنا ترجمة ولا جدول، والسيرفر يرى الحاسوب كما هو. - القيمة
mss 1440أقل ب 20 بايتاً من 1460 التي تراها في IPv4 على شبكة MTU فيها 1500، والسبب أن رأس IPv6 أربعون بايتاً بدل عشرين. - في
tracerouteظهر ال Router بعنوانه العام2001:db8:a::1لأنه رد من الواجهة الداخلية، مع أن الحاسوب يرسل إليه عبر عنوانه المحليfe80.
الإنترنت يفتح صفحة الحاسوب، ثم الجدار الناري
الآن الاتجاه المعاكس: السيرفر الخارجي يطلب الصفحة التي على الحاسوب مباشرة:
docker exec lab-v6-internet sh -c 'curl -s -m 4 "http://[2001:db8:a:0:48ab:eaff:fe32:bd31]:8080/"; echo rc=$?'laptop web page
rc=0نجح الطلب، فأي جهاز على الإنترنت يعرف عنوان حاسوبك يستطيع أن يفتح أي خدمة عليه، وهذا هو الوضع في Router على Linux لم تكتب فيه قواعد IPv6. نكتب الآن في ال Router جداراً يحفظ الحالة في الملف /etc/router.nft بصيغة nftables:
table inet lab6 {
    chain forward {
        type filter hook forward priority filter; policy drop;
        ct state established,related accept
        ct state invalid drop
        iifname "eth0" oifname "eth1" accept
        icmpv6 type { destination-unreachable, packet-too-big, time-exceeded, parameter-problem, echo-request } accept
    }
}
في الإعداد أعلاه لاحظ التالي:
- السلسلة على
forward، أي الحزم التي يمررها ال Router بين الشبكتين، وليست الحزم الموجهة إليه هو. policy dropترفض كل ما لم تسمح به قاعدة، وct state established,relatedتسمح بالردود على الاتصالات المعروفة، وهي التي تجعل الصفحة الخارجية تعمل.- كل ما يخرج من البيت
eth0إلى الإنترنتeth1مسموح، وهذا هو سلوك Router البيت الذي يوصي به RFC 6092. - رسائل ICMPv6 الأربع التي يطلبها RFC 4890 مع Ping مسموحة، ولا نحتاج هنا قواعد NDP لأن رسائله لا تمر عبر ال Router أصلاً، فهي على الرابط المحلي فقط.
docker exec lab-v6-router sh -c 'nft -f /etc/router.nft'
docker exec lab-v6-internet sh -c 'curl -sS -m 4 "http://[2001:db8:a:0:48ab:eaff:fe32:bd31]:8080/"; echo rc=$?; ping -c 2 2001:db8:a:0:48ab:eaff:fe32:bd31 | tail -2'
docker exec lab-v6-laptop sh -c 'curl -sS -m 4 "http://[2001:db8:f::80]/"'
والمخرج سوف يكون كما يلي:
curl: (28) Connection timed out after 4001 milliseconds
rc=28
2 packets transmitted, 2 packets received, 0% packet loss
round-trip min/avg/max = 0.163/0.203/0.243 ms
hello from 2001:db8:f::80
الطلب من الخارج انتهت مهلته لأن ال Router رفض الحزمة بصمت، وPing ما زال يعمل لأننا سمحنا به، والحاسوب ما زال يفتح الصفحة الخارجية لأن الرد يمر بقاعدة established. وإذا أردت أن تفتح خدمة واحدة للعالم فأضف قاعدة بالعنوان والمنفذ، مثل ip6 daddr 2001:db8:a::10 tcp dport 443 accept، وهنا تظهر فائدة العنوان الثابت للسيرفر.
ماذا لو حجبت ICMPv6 كله؟
نجرب الآن الخطأ الذي يقع فيه من ينقل عادته من IPv4، فنضيف على الحاسوب قاعدة ترفض كل ICMPv6 داخل إليه، ثم نفرغ جدول الجيران حتى يضطر أن يسأل عن ال Router من جديد:
docker exec lab-v6-laptop sh -c 'nft add table inet bad
nft add chain inet bad input "{ type filter hook input priority filter; policy accept; }"
nft add rule inet bad input meta l4proto ipv6-icmp drop
ip -6 neigh flush dev eth0
curl -sS -m 5 "http://[2001:db8:f::80]/"; echo rc=$?
ip -6 neigh show dev eth0'
والمخرج سوف يكون كما يلي:
curl: (28) Connection timed out after 5001 milliseconds
rc=28
fe80::4cb2:3dff:fe76:233f INCOMPLETE
توقف الاتصال بالإنترنت كله، وليس Ping وحده، والسبب في السطر الأخير: الحاسوب أرسل طلب جار عن ال Router، فرد ال Router بإعلان جار، ولكن الرد ICMPv6 فرفضه الجدار، فبقي الصف INCOMPLETE، ولم يعرف الحاسوب عنوان MAC لبوابته، فلم يخرج شيء. ولو تركته أطول لتوقفت أيضاً إعلانات ال Router عن الوصول، فانتهت البوابة والعنوان العام بعد مدتهما. نحذف القاعدة ونجرب مرة أخرى:
docker exec lab-v6-laptop sh -c 'nft delete table inet bad; ip -6 neigh flush dev eth0; curl -sS -m 5 "http://[2001:db8:f::80]/"; ip -6 neigh show dev eth0'hello from 2001:db8:f::80
fe80::4cb2:3dff:fe76:233f lladdr 4e:b2:3d:76:23:3f router REACHABLEعاد كل شيء، وصف الجار الآن كامل بعنوان MAC، ومعه الكلمة router لأن هذا الجار أعلن نفسه Router. والدرس: في IPv6 لا تحجب ICMPv6، وإنما حدد ما تسمح به بحسب RFC 4890.
العلم M وDHCPv6 مع dnsmasq
نغير الآن الإعلان إلى DHCPv6: نرفع العلم M ونطفئ العلم A حتى لا تبني الأجهزة عناوينها، ونرى الفرق في نسخة جديدة من الإعداد:
docker exec lab-v6-router sh -c 'sed -e "s/AdvManagedFlag off/AdvManagedFlag on/" -e "s/AdvAutonomous on/AdvAutonomous off/" /etc/radvd.conf > /etc/radvd-m.conf
diff /etc/radvd.conf /etc/radvd-m.conf
pkill radvd; sleep 1; radvd -C /etc/radvd-m.conf'
--- /etc/radvd.conf
+++ /etc/radvd-m.conf
@@ -2,11 +2,11 @@
AdvSendAdvert on;
MinRtrAdvInterval 30;
MaxRtrAdvInterval 60;
- AdvManagedFlag off;
+ AdvManagedFlag on;
AdvOtherConfigFlag off;
prefix 2001:db8:a::/64 {
AdvOnLink on;
- AdvAutonomous on;
+ AdvAutonomous off;
};
RDNSS 2001:db8:a::53 {
};ثم نضيف جهازاً جديداً إلى البيت ونرى ما حصل عليه:
docker run -d --name lab-v6-pc --hostname pc --network "name=lab-v6-lan,$EP" --cap-add NET_ADMIN --cap-add NET_RAW \
  --sysctl net.ipv6.conf.all.disable_ipv6=0 alpine:3.24 sleep 3600
docker exec lab-v6-pc sh -c 'apk add -q iproute2 ndisc6; ip -6 addr show dev eth0 | grep inet6; ip -6 route | grep default; rdisc6 eth0 | grep -E "Stateful|Autonomous|Prefix" | head -4'
inet6 fe80::fcff:e7ff:fe75:4a70/64 scope link
default via fe80::4cb2:3dff:fe76:233f dev eth0 proto ra metric 1024 expires 168sec hoplimit 64 pref medium
Stateful address conf. : Yes
Stateful other conf. : No
Prefix : 2001:db8:a::/64
Autonomous address conf.: Noالجهاز أخذ البوابة من الإعلان، ولكنه لم يبن عنواناً عاماً لأن العلم A مطفأ، والإعلان يقول له إن العنوان من سيرفر DHCPv6، ولا يوجد سيرفر. نشغل الآن dnsmasq على ال Router سيرفر DHCPv6 فقط، فالخيار --port=0 يعطل DNS فيه، والمدى من ::100 إلى ::1ff، ثم نطلب عنواناً من الجهاز بالعميل udhcpc6 الموجود في BusyBox:
docker exec lab-v6-router sh -c 'apk add -q dnsmasq; dnsmasq --port=0 --interface=eth0 --dhcp-range=2001:db8:a::100,2001:db8:a::1ff,64,1h --log-dhcp --log-facility=/tmp/dnsmasq.log'
docker exec lab-v6-pc sh -c 'udhcpc6 -i eth0 -n -q -f; ip -6 addr show dev eth0 | grep inet6'
والمخرج سوف يكون كما يلي:
udhcpc6: started, v1.37.0
udhcpc6: sending discover
udhcpc6: sending select
udhcpc6: IPv6 obtained, lease time 3600
Error: inet prefix is expected rather than "/".
    inet6 fe80::fcff:e7ff:fe75:4a70/64 scope link
العميل حصل على العنوان من السيرفر، ثم فشل في وضعه على الواجهة بالخطأ inet prefix is expected rather than "/"، والسبب أن udhcpc6 لا يضع العنوان بنفسه، وإنما يستدعي سكربتاً، والسكربت الافتراضي في Alpine /usr/share/udhcpc/default.script كتب ل IPv4، فهو يستخدم المتغيرين ip وmask الفارغين هنا، فيصل إلى الأمر ip العنوان «/» وحده. والحل سكربت صغير يستخدم المتغير ipv6 الذي يمرره العميل، ويضع العنوان بطول /128 لأن DHCPv6 لا يعطي طول البادئة كما شرحنا:
#!/bin/sh
# minimal udhcpc6 script: add the leased address as /128
case "$1" in bound|renew) ip -6 addr replace "$ipv6/128" dev "$interface" ;; esac
نحفظه في /tmp/v6.script داخل الجهاز ونجعله قابلاً للتنفيذ، ثم نكرر الطلب ونطلب صفحة الإنترنت بالأداة wget من BusyBox:
docker exec lab-v6-pc sh -c 'udhcpc6 -i eth0 -n -q -f -s /tmp/v6.script; ip -6 addr show dev eth0 | grep inet6; ip -6 route get 2001:db8:f::80'
docker exec lab-v6-pc sh -c 'wget -qO- -T 4 "http://[2001:db8:f::80]/"'
docker exec lab-v6-router sh -c 'grep DHCPREPLY /tmp/dnsmasq.log | tail -1'
والمخرج سوف يكون كما يلي:
udhcpc6: started, v1.37.0
udhcpc6: sending discover
udhcpc6: sending select
udhcpc6: IPv6 obtained, lease time 3600
    inet6 2001:db8:a::19e/128 scope global tentative
    inet6 fe80::fcff:e7ff:fe75:4a70/64 scope link
2001:db8:f::80 via fe80::4cb2:3dff:fe76:233f dev eth0 proto ra src 2001:db8:a::19e metric 1024 hoplimit 64 pref medium
hello from 2001:db8:f::80
Nov 16 00:45:29 dnsmasq-dhcp[177]: 11847008 DHCPREPLY(eth0) 2001:db8:a::19e 00:03:00:01:fe:ff:e7:75:4a:70
في المخرج أعلاه لاحظ التالي:
- العنوان
2001:db8:a::19eمن مدى السيرفر وبطول/128، أي عنوان وحده دون شبكة، والذي يجعل الجهاز يعرف أن2001:db8:a::/64على الرابط هو خيارOn-linkفي الإعلان. - الطريق إلى السيرفر الخارجي
via fe80::4cb2:3dff:fe76:233fوproto ra، أي أن البوابة جاءت من الإعلان وليس من DHCPv6، وهذا ما قلناه في قسم DHCPv6. - سجل dnsmasq يحفظ من أخذ العنوان، بمعرف العميل DUID وليس بعنوان MAC كما في IPv4، والمعرف هنا
00:03:00:01ثم عنوان MAC، وهذه هي «الحالة» التي لا توجد في SLAAC.
تنظيف التجربة
احذف كل ما أنشأناه بالأوامر التالية:
docker rm -f lab-v6-a lab-v6-b lab-v6-web lab-v6-router lab-v6-laptop lab-v6-internet lab-v6-phone lab-v6-pc
docker network rm lab-v6 lab-v6-lan lab-v6-wan
مشكلات شائعة وكيف تشخصها
الجهاز ليس له إلا عنوان fe80
إذا لم يظهر في ip -6 addr إلا العنوان المحلي، فاسأل عن الإعلان بالأمر rdisc6 eth0. فإذا لم يصل أي إعلان، فإما أن ال Router لا يرسل، كما حدث مع radvd قبل إنشاء مجلد PID، وإما أن جداراً يحجب ICMPv6، وإما أن المزود لا يعطيك IPv6 أصلاً، فانظر صفحة حالة ال Router. وإذا وصل الإعلان وفيه Autonomous address conf.: No فالشبكة تريد DHCPv6، وإذا كان الجهاز نفسه Router أو فيه forwarding=1 فإن Linux يتجاهل الإعلانات إلا إذا كان accept_ra=2.
الموقع بطيء أو لا يفتح عند بعض الزوار
إذا كان لنطاقك سجل AAAA والسيرفر لا يستمع على IPv6، أو الجدار يحجبه، فإن الزائر الذي لديه IPv6 يحاول أولاً، فيتأخر حتى يعود إلى IPv4، وقد يفشل في بعض البرامج. افحص من سيرفر آخر ب curl -6 -v https://example.com، وعلى السيرفر نفسه ب ss -tlnp وابحث عن [::]:443، وتأكد أن قاعدة الجدار مكتوبة ل IPv6 أيضاً.
الصفحات الصغيرة تعمل والتحميلات الكبيرة تتوقف
هذه علامة حجب Packet Too Big في مكان ما في الطريق، فالحزم الصغيرة تمر والكبيرة تضيع بصمت، لأن ال Router لا يجزئ في IPv6 ويعتمد على هذه الرسالة كما في RFC 8201. وتظهر كثيراً مع الأنفاق وال VPN التي تقلل MTU، والحل أن تسمح بالرسالة في جدارك، وأن تخفض MTU على النفق إذا كانت الوصلة الأخرى لا تسمح.
تغير العنوان العام للسيرفر المنزلي
إذا كان المزود يغير البادئة فسوف يتغير عنوان كل جهاز، فيفشل سجل AAAA وقواعد الجدار التي كتبتها بالعنوان. والحل أن تطلب بادئة ثابتة إن أمكن، أو أن تحدث السجل تلقائياً كما في DDNS مع IPv6، وأن تكتب قواعد الجدار بمعرف الواجهة إذا كان ال Router يدعم ذلك.
قائمة قبل أن تفعل IPv6 على شبكتك أو سيرفرك
| البند | ماذا تفحص | كيف |
|---|---|---|
| البادئة | كم يعطيك المزود، وهل هي ثابتة | صفحة WAN في ال Router، أو اسأل المزود عن /56 أو /48 |
| خطة الشبكات | شبكة /64 لكل VLAN | اكتبها مرة واحدة كما في مثال /56 |
| الجدار في ال Router | يرفض الاتصالات الجديدة الداخلة على IPv6 | اختبر من خارج الشبكة بعنوان جهاز داخلي |
| ICMPv6 | NDP وPacket Too Big مسموحة | قارن قواعدك ب RFC 4890 |
| السيرفر | عنوان ثابت، وجدار يغطي IPv6، والخدمة تستمع على [::] | ip -6 addr وss -tlnp وقواعد ip6tables أو nftables |
| DNS | سجل AAAA فقط بعد أن يعمل كل ما سبق | curl -6 -v من سيرفر خارجي |
| الأجهزة الشخصية | الخصوصية مفعلة | عنوان temporary في ip -6 addr |
| السويتش المدار | RA Guard إن وجد | إعدادات المنفذ في السويتش |
الخلاصة
وصلنا لنهاية الموضوع، وأهم ما فيه:
- IPv6 عناوينه 128 بتاً، وجاء لأن IPv4 نفد، ومعه رأس أبسط، ولا تجزئة في الطريق، ولا Broadcast، وإعداد تلقائي، وICMPv6 أساسي.
- في المملكة 74.8% من المستخدمين قادرون على IPv6 بحسب APNIC في أكتوبر 2026، مقابل 44.2% في العالم، فسجل AAAA الخاطئ يضر أغلب زوارك.
- العنوان ثماني مجموعات ست عشرية، تحذف الأصفار في بدايتها، وتختصر أطول سلسلة صفرية ب
::مرة واحدة. - كل واجهة تحمل عنوان
fe80محلياً يحتاج%eth0، وغالباً عنواناً عاماً ثابتاً وآخر مؤقتاً للخصوصية. - كل شبكة محلية
/64، والمزود يعطي البيت/56والشركة/48بحسب RIPE-690، وال Router يأخذها ب DHCPv6-PD. - NDP حل مكان ARP بخمس رسائل ICMPv6، وطلب الجار يذهب إلى مجموعة Multicast صغيرة، ويكشف العناوين المكررة.
- SLAAC يبني العنوان من إعلان ال Router، وDHCPv6 يعطي عنواناً
/128فقط، والبوابة تأتي من الإعلان في الحالتين. - لا NAT، فالجدار الذي يحفظ الحالة هو الحماية الوحيدة، ولا تحجب ICMPv6 كله وإلا توقف IPv6 نفسه.
 دليلما هو NAT؟ شرح ترجمة العناوين وتوجيه المنافذلماذا تخرج كل أجهزة بيتك بعنوان عام واحد، وكيف يترجم ال Router العناوين، ولماذا يفشل توجيه المنافذ خلف CGNAT.
 دليلSubnets وCIDR: كيف تقسم عناوين IP وتحسبها بيدكماذا يعني /26 وكيف تحسب الشبكة ومدى الأجهزة بيدك، ثم تبني خطة عناوين كاملة لشركة صغيرة لا تتعارض فيها الشبكات.
 دليلشرح DNS وسجلاته للمبتدئين بمثال حقيقيكيف يتحول اسم نطاقك إلى عنوان سيرفرك، وما وظيفة كل سجل تضيفه في لوحة النطاق، والأخطاء التي تضيع فيها الساعات عادة.
 دليلDDNS: اسم ثابت لعنوان بيتك الذي يتغيركيف يبقى اسم نطاقك مشيراً إلى عنوان بيتك عندما يغيره مزود الخدمة، ومتى لا يفيدك DDNS أصلاً.
 دليلتشغيل خادمك من إنترنت المنزل: كل طرق الوصول من الخارجكيف تصل إلى سيرفر في بيتك من الإنترنت حتى لو كنت خلف CGNAT، وما الطريقة المناسبة لك من بين ثماني طرق.
 دليلجدار الحماية Firewall في MikroTik RouterOS بالتفصيلكيف تمر الحزمة داخل جدار الحماية في RouterOS، وكيف تكتب قواعد مرتبة تحمي الراوتر والشبكة خلفه دون أن تفقد الوصول إليه.
سجل التحديثات
- 2026-11-16: كتابة المقال، مع أرقام IPv6 في المملكة والعالم من APNIC (متوسط 30 يوماً حتى 31 أكتوبر 2026، وجدول الشبكات كما قرأناه في 16 نوفمبر 2026)، وتجربة عملية على Alpine 3.24 في Docker Engine 29.8.0 مع radvd 2.21 وdnsmasq 2.92 وnftables 1.1.6 وtcpdump 4.99.6 وndisc6 1.0.8.


