لديك سكربت نسخ احتياطي Backup يعمل كل ليلة، وتريد إذا فشل أن يصل التنبيه Alert إلى هاتف المناوب On-call، وإلى غرفة الفريق في تطبيق المحادثة Chat، وإلى البريد حتى يبقى له أثر، وإلى نظام إدارة الحوادث Incident Management الداخلي في شركتك عبر API. فتكتب في السكربت سطر curl لكل قناة Channel، ثم يأتي سكربت فحص القرص فتنسخ الأسطر نفسها، ثم خط CI، ثم أداة المراقبة Monitoring، وبعد أشهر يتغير توكن Token واحد فتبحث عنه في عشرة ملفات على خمسة سيرفرات. وكل أداة جديدة تضيفها لها طريقتها في التكامل Integration، فهذه تعرف Slack فقط، وتلك تعرف البريد فقط، والثالثة تطلب منك أن تكتب Webhook بنفسك.
والفكرة التي يقوم عليها Apprise بسيطة: تكتب كل قنواتك مرة واحدة في ملف إعداد Config File، كل قناة على شكل رابط URL، وتعطي كل رابط وسماً Tag مثل critical أو backup، ثم يقول السكربت «أرسل هذا إلى critical» ولا يعرف شيئاً عن القنوات نفسها. وقد شرحنا في إشعارات فورية إلى هاتفك مع ntfy كيف تشغل سيرفر تنبيهات خاصاً يصل إلى الهاتف، وهذا المقال يأتي فوقه: ntfy قناة واحدة من القنوات التي يوزع عليها Apprise. وسوف نناقش في هذا المقال ما يلي:
- ما هو Apprise، وكيف يعمل من الداخل: الرابط والإضافة Plugin، والإرسال المتوازي Parallel، وأنواع الرسائل، والصيغ Formats، والوسوم، والتخزين الدائم Persistent Storage.
- الرابط الخاص بكل قناة من قنواتنا: ntfy بتوكن، وGotify بأولوية Priority، وغرفة Matrix، وسيرفر بريد SMTP خاص، وWebhook بصيغة JSON مع ترويسة Header إضافية.
- تجربة عملية حقيقية: ملف إعداد بالوسوم سطراً سطراً، والتجربة الجافة Dry Run لكل وسم، والإرسال إلى خمس قنوات، وما وصل إلى كل واحدة، وماذا يحدث عندما تتوقف قناة.
- خدمة Apprise API، والفرق بين الإعداد المحفوظ والطلب دون حالة، وما الذي تكشفه بإعداداتها الافتراضية.
- من أين تستدعي Apprise، ومتى ترسل إلى القناة مباشرة دونه، وأخطاء شائعة، وقائمة تحقق.
ما هو Apprise؟ What is Apprise
Apprise مشروع مفتوح المصدر Open Source بترخيص License BSD 2-Clause، مكتوب ب Python، ويأتي بثلاث طرق للاستخدام: مكتبة Library تستوردها في كودك، وأداة سطر أوامر CLI اسمها apprise تستدعيها من أي سكربت، وخدمة HTTP منفصلة اسمها Apprise API لمن لا يستطيع أو لا يريد تشغيل Python على كل جهاز. وكل الطرق الثلاث تفهم الرابط نفسه وملف الإعداد نفسه، فما تكتبه للأداة يعمل في المكتبة وفي الخدمة دون تغيير.
وقوة المشروع في عدد الخدمات التي يعرفها، فجدول الخدمات في ملف README للإصدار 2.2.0 يتجاوز مئة خدمة، من تطبيقات المحادثة مثل Slack وTelegram وMatrix وMattermost، إلى خدمات الإشعارات مثل ntfy وGotify وPushover، إلى رسائل SMS والبريد وإشعارات سطح المكتب Desktop، ثم الأنواع العامة مثل json:// وxml:// وform:// التي ترسل إلى أي API يقبل طلب HTTP. والقائمة الكاملة مع شرح كل خدمة في صفحة الخدمات في التوثيق الرسمي. والصورة التالية تبين مكان Apprise بين المصادر والقنوات:
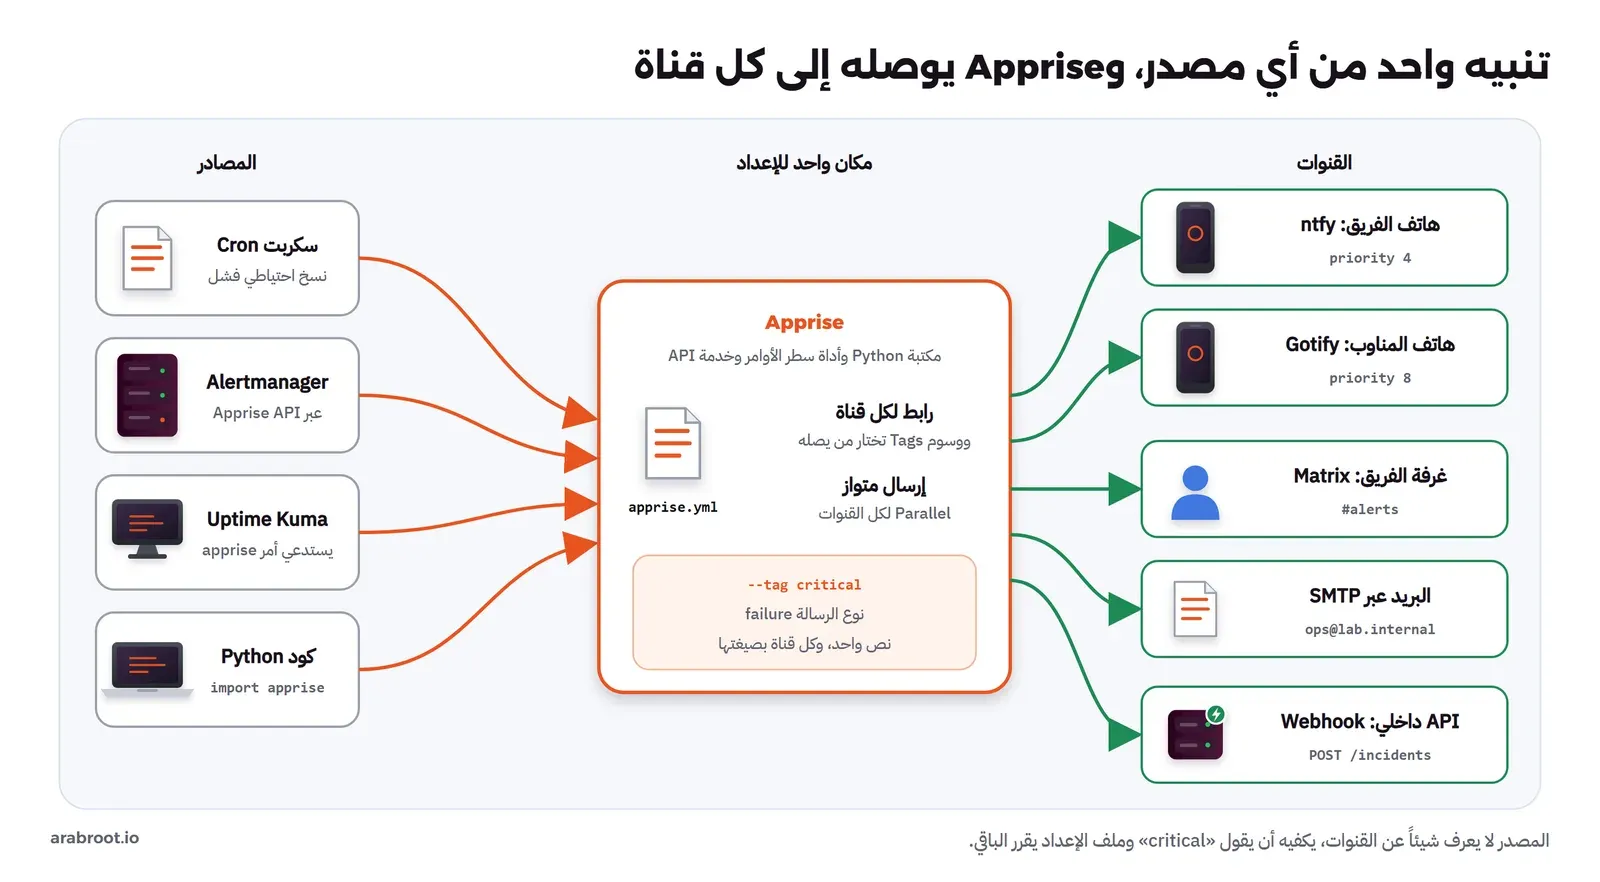
وقد يتساءل البعض: لماذا أضيف أداة وأنا أستطيع أن أكتب curl لكل قناة؟ والإجابة أن المشكلة ليست في الطلب الأول، وإنما في كل ما يأتي بعده، فكل خدمة لها طريقة مختلفة في المصادقة Authentication وفي الأولوية وفي حجم الرسالة وفي الصيغة، وكل سكربت يكرر هذه المعرفة، وعندما يتغير شيء تبحث عنه في كل مكان. أما مع Apprise فالمعرفة بكل خدمة موجودة مرة واحدة في الإضافة الخاصة بها داخل المكتبة، وأسرارك موجودة مرة واحدة في ملف الإعداد، والسكربت يحمل سطراً واحداً.
وفي المقابل لا يقدم Apprise كل شيء، فهو لا يحفظ الرسائل ولا يعيد إرسالها لاحقاً إذا كانت القناة متوقفة، ولا يجمع التنبيهات المتشابهة في رسالة واحدة، ولا يعرف من المناوب الليلة، فهذه وظائف أداة التنبيه نفسها مثل Alertmanager، وقد شرحناها في التنبيهات Alerting: ماذا تنبه عليه ومتى توقظ أحداً. وApprise هو الطبقة الأخيرة فقط: يأخذ رسالة جاهزة ويوصلها إلى حيث تريد.
كيف يعمل Apprise من الداخل؟ Internals
عندما تعطي Apprise رابطاً مثل gotify://sc6-gotify/TOKEN فإنه يقرأ أول جزء قبل ://، ويسمى المخطط Schema، ويبحث عن الإضافة التي سجلت هذا المخطط، فكل خدمة في المشروع ملف Python مستقل يعرف المخططات الخاصة به مثل gotify وgotifys، ويعرف كيف يقرأ بقية الرابط، وكيف يبني الطلب الذي تفهمه الخدمة. والحرف s في آخر المخطط يعني الاتصال المشفر في أغلب الخدمات: ntfys:// وgotifys:// وmatrixs:// وjsons:// ترسل عبر HTTPS، وmailtos:// يستخدم STARTTLS على المنفذ 587.
وبعد أن تتحول الروابط إلى كائنات Objects، يرسل Apprise إلى كل القنوات المختارة في الوقت نفسه، فالمكتبة تستخدم مجموعة خيوط Thread Pool داخلية وتطلق كل إرسال في خيط مستقل، وأداة سطر الأوامر فيها الخيار --disable-async لمن يريد الإرسال واحداً بعد الآخر. وهذا يعني أن القناة البطيئة لا تؤخر وصول الرسالة إلى البقية، وإنما تؤخر نهاية الأمر فقط، كما سوف نرى في تجربة القناة المتوقفة.
ولكل رسالة نوع Notification Type من أربعة: info وهو الافتراضي، وsuccess وwarning وfailure، وكل إضافة تترجم النوع إلى ما تفهمه خدمتها، فبعضها يغير الأيقونة Icon واللون، وبعضها يضعه حقلاً في الطلب كما سوف نرى في Webhook. وللنص صيغة Format من ثلاث: نص عادي text أو markdown أو html، وتحدد بالخيار --input-format صيغة ما ترسله أنت، وكل إضافة تحوله إلى ما تقبله خدمتها، فالبريد مثلاً يرسل HTML مع بديل نصي بحسب صفحة البريد، وGotify يقبل النص وMarkdown.
والوسوم هي الجزء الذي يجعل الملف الواحد يخدم كل السكربتات، فكل رابط يحمل وسماً أو أكثر، وكل استدعاء يختار وسماً أو تركيبة من الوسوم، ولهذا الاختيار قاعدة مهمة يغفل عنها كثيرون: الاستدعاء دون أي وسم لا يصل إلى كل القنوات، وإنما إلى القنوات التي ليس لها وسم أصلاً، والوسم المحجوز all يصل إلى الكل، ورابط يحمل الوسم always يصله كل إرسال مهما كان الوسم المطلوب. وسوف نرى أثر هذه القاعدة في التجربة الجافة.
وأخيراً التخزين الدائم Persistent Storage، فبعض الخدمات تحتاج خطوات مكلفة قبل كل إرسال، وأوضحها Matrix الذي يحتاج تسجيل دخول Login ثم البحث عن الغرفة Room ثم الانضمام إليها. وبحسب صفحة التخزين الدائم تحفظ أداة سطر الأوامر هذه المعلومات افتراضياً في مجلد خاص بكل رابط تحت ~/.local/share/apprise/cache على Linux، واسم المجلد معرف من ثمانية أحرف يظهر في مخرج التجربة الجافة بجانب كل رابط باسم uid. أما المكتبة فتعمل افتراضياً في الذاكرة فقط، إلا إذا طلبت منها التخزين على القرص. ولاحظ أن هذا المجلد يحتوي توكن دخول Matrix، فهو سر مثل ملف الإعداد تماماً.
رابط لكل قناة: Apprise URLs
كل رابط في Apprise يتبع الشكل نفسه تقريباً: المخطط، ثم بيانات الدخول Credentials إن وجدت، ثم السيرفر والمنفذ Port، ثم الهدف Target مثل الموضوع أو الغرفة، ثم الخيارات Options بعد علامة الاستفهام. والصورة التالية تفصل الروابط الخمسة التي استخدمناها في التجربة:
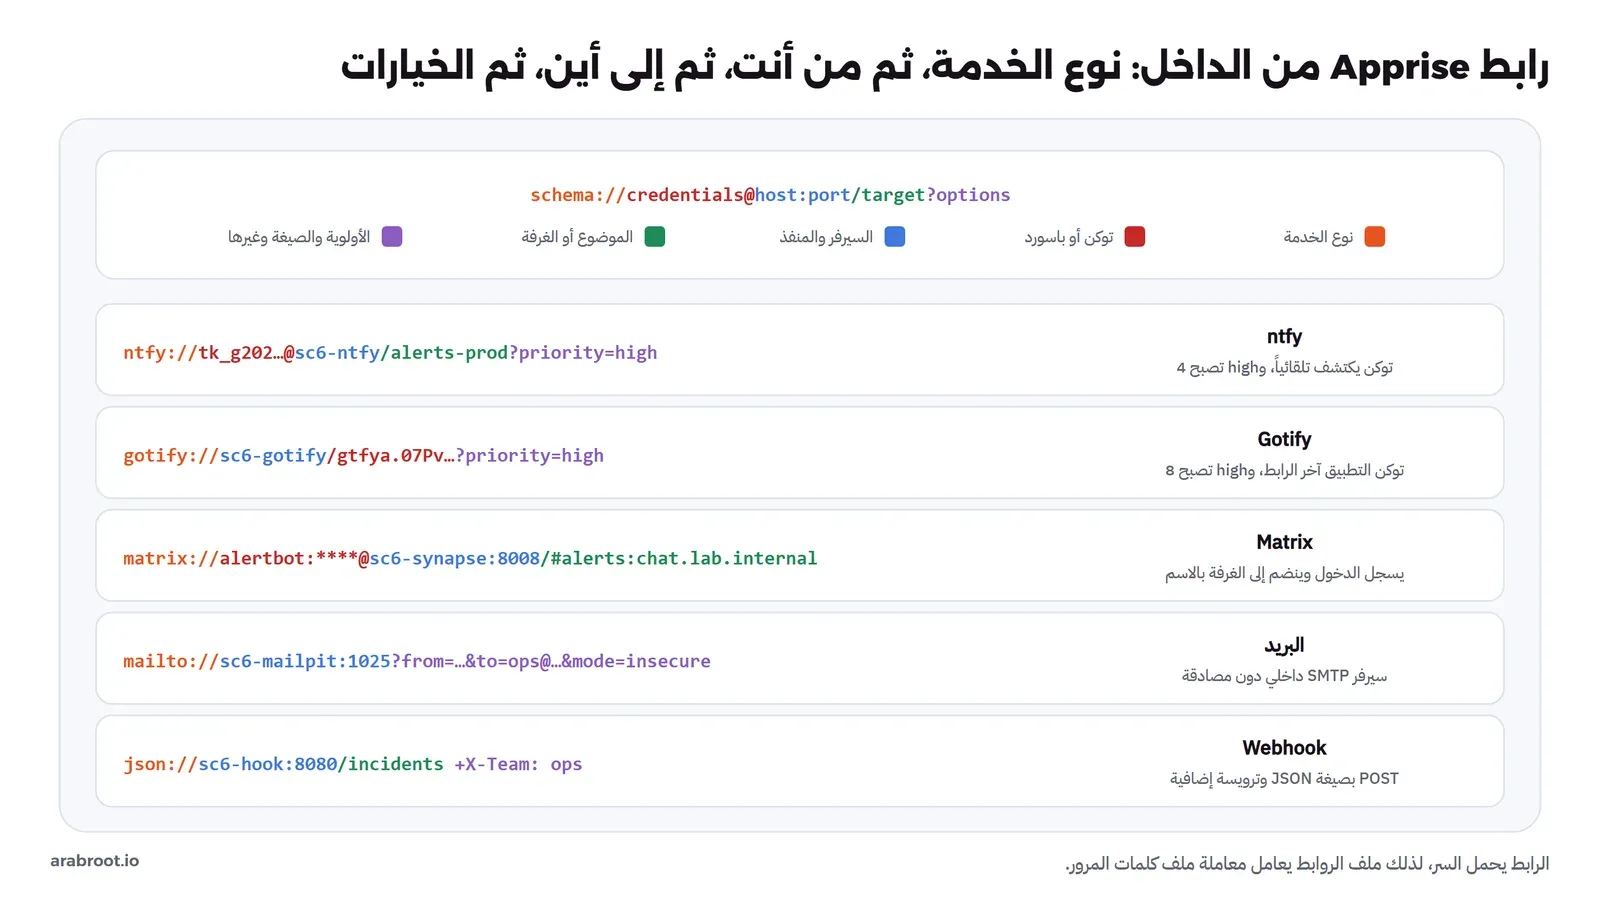
- ntfy: بحسب صفحة ntfy يقبل الرابط
ntfy://{token}@{hostname}/{topics}، ويكتشف أن ما قبل@توكن وليس اسم مستخدم من شكله الذي يبدأ بtk_، والخيارpriorityيقبلmaxوhighوdefaultوlowوmin. وفي سيرفر ntfy أنشأنا مستخدماً باسمappriseلا يملك إلا صلاحية الكتابة write-only على المواضيعalerts-*، بالطريقة التي شرحناها في قسم الصلاحيات من دليل ntfy، والسبب أن التوكن سوف يعيش في ملف إعداد قد يتسرب يوماً. - Gotify: الرابط
gotify://{hostname}/{token}والتوكن هنا توكن التطبيق Application Token الذي تنشئه في واجهة Gotify، والأولوية في صفحة Gotify كلمات وليست أرقاماً:lowوmoderateوnormalوhigh، والإضافة تحولها إلى أرقام Gotify، وhighتصبح 8 كما سوف نرى. - Matrix: الرابط
matrix://{user}:{password}@{hostname}/#{room_alias}، والهدف يبدأ ب#لاسم الغرفة البديل Room Alias أو ب!لمعرف الغرفة Room ID أو ب@لرسالة مباشرة إلى شخص، كما في صفحة Matrix. وتستطيع بدل الباسورد أن تضع توكن دخول جاهزاً، وهو الأفضل في الإنتاج لأنك تلغيه دون أن تغير باسورد الحساب. - البريد: الرابط
mailto://يرسل عبر SMTP على المنفذ 25 افتراضياً وmailtos://على 587 مع STARTTLS، والخياراتfromوtoتحدد المرسل والمستقبل، وsmtpيحدد سيرفر الإرسال إذا كان غير السيرفر في الرابط، والمصادقة اختيارية للسيرفرات الداخلية التي لا تطلبها. - Webhook: الرابط
json://{hostname}:{port}/{path}يرسل طلب POST بصيغة JSON إلى أي عنوان، وبحسب صفحة JSON يحمل الطلب الحقولversionوtitleوmessageوtype، وأي خيار يبدأ بعلامة+يتحول إلى ترويسة HTTP، فالخيار+X-Team: opsيصل كترويسةX-Team.
ولاحظ في كل الروابط أن السر جزء من الرابط نفسه، وهذا ما يجعل Apprise مريحاً، وهو أيضاً ما يجعل ملف الروابط أخطر ملف في الموضوع كله، وسوف نعود إلى ذلك في قسم الأمان.
تجربة عملية Lab: خمس قنوات وملف إعداد واحد
الآن سوف نبني كل ما سبق على سيرفرات حقيقية تعمل في Containers على شبكة Docker واحدة: سيرفر ntfy 2.38.1 لا يقبل أحداً دون حساب، وسيرفر Gotify 3.1.1، وسيرفر Matrix هو Synapse v1.165.0 فيه المستخدمان alertbot وops وغرفة #alerts أنشأها ops ودعا إليها alertbot، وسيرفر بريد تجريبي هو Mailpit v1.34.0 يستقبل كل رسالة SMTP على المنفذ 1025 ويعرضها في واجهة ويب، وسيرفر صغير يمثل نظام الحوادث الداخلي يطبع كل طلب يصله. وكيف تشغل Matrix نفسه وتربطه بسيرفر آخر شرحناه في Matrix مع Element، فلن نعيده هنا.
القنوات Targets في التجربة، والسيرفر الذي يمثل نظامك الداخلي
هذا السيرفر الأخير يقف مكان أي API داخلي في شركتك، وهو ملف Python من عشرين سطراً يطبع المسار والترويسات المهمة ثم الجسم Body:
# A webhook catcher: prints what any JSON/form webhook target receives (stands in for your own internal API)
import json
from http.server import BaseHTTPRequestHandler, HTTPServer

class H(BaseHTTPRequestHandler):
    def do_POST(self):
        body = self.rfile.read(int(self.headers.get('Content-Length', 0))).decode()
        print(f"{self.command} {self.path} | Content-Type: {self.headers.get('Content-Type')} | "
              f"User-Agent: {self.headers.get('User-Agent')} | X-Team: {self.headers.get('X-Team')}", flush=True)
        try:
            print(json.dumps(json.loads(body), ensure_ascii=False), flush=True)
        except ValueError:
            print(body, flush=True)
        self.send_response(200); self.end_headers(); self.wfile.write(b'ok')
    def log_message(self, *a):
        pass

HTTPServer(('', 8080), H).serve_forever()
وثبتنا Apprise 2.2.0 من PyPI في Container على Python 3.13، ووضعنا ملف الإعداد في /etc/apprise/apprise.yml:
docker run -d --name sc6-apprise-cli --network sc6-net \
  -v "$PWD:/etc/apprise:ro" python:3.13-alpine sleep infinity
docker exec sc6-apprise-cli pip install -q --root-user-action=ignore apprise==2.2.0
docker exec sc6-apprise-cli apprise --version
واخترنا هذا المسار لأنه من المسارات التي تبحث فيها الأداة وحدها إذا لم تعطها --config، ومعه ~/.apprise و~/.config/apprise.yaml و/etc/apprise.yaml وغيرها كما في توثيق سطر الأوامر. وفي أوامر المختبر التالية مررنا المسار صراحة بالخيار --config حتى يكون واضحاً أي ملف يقرأ، والفائدة العملية من المسار الافتراضي أن كل سكربت على السيرفر يستطيع أن يكتب apprise --tag critical … فقط، دون مسار ودون أسرار.
ملف الإعداد Config File سطراً سطراً
Apprise يقبل ملف إعداد بصيغتين: نصية TEXT فيها رابط في كل سطر، وYAML التي تسمح بالوسوم والخيارات لكل رابط بشكل مقروء، وهي ما نستخدمه هنا بحسب توثيق ملف YAML:
# /etc/apprise/apprise.yml: every target once, and tags that decide who gets what
version: 1

# tags added to every URL below
tag: prod

urls:
  # phone (ntfy, token auth, write-only on alerts-*)
  - ntfy://tk_g202tdw1hvjrsuaj3k5ph2shdzjfz@sc6-ntfy/alerts-prod:
      - tag: critical, backup
        priority: high

  # phone (Gotify application token)
  - gotify://sc6-gotify/gtfya.07PvFu7ygX16IAF_t9yRfIMXAkX_MalJv155LLwrM8s:
      - tag: critical
        priority: high

  # team chat room on our Matrix server
  - matrix://alertbot:Bot-Lab-2026@sc6-synapse:8008/#alerts:chat.lab.internal:
      - tag: critical, deploy

  # e-mail through the local SMTP server (Mailpit catches it in the lab)
  - mailto://sc6-mailpit:1025?from=Alerts <[email protected]>&[email protected]&mode=insecure:
      - tag: critical, backup, daily

  # our own incident API (any JSON webhook)
  - json://sc6-hook:8080/incidents:
      - tag: critical, deploy
        +X-Team: ops
في الإعداد أعلاه لاحظ التالي:
version: 1هو إصدار صيغة الملف وليس إصدار Apprise، ويبقى 1.tag: prodفي رأس الملف وسم عام يضاف إلى كل رابط تحته، وهو مفيد عندما يكون لديك ملف لكل بيئة، ولكنه سوف يغير نتيجة الإرسال دون وسم كما سوف نرى.- كل رابط ينتهي بنقطتين
:ثم قائمة تحته فيها الوسوم والخيارات، وهذا أوضح من أن تضع كل شيء في الرابط بعد علامة الاستفهام، والنتيجة واحدة. فالسطرpriority: highتحت ntfy يعادل?priority=highفي آخر الرابط. - الوسوم مختارة بحسب السؤال «من يجب أن يعرف؟»:
criticalلكل شيء عاجل يصل إلى الجميع، وbackupلنتائج النسخ تذهب إلى الهاتف والبريد فقط، وdeployللنشر Deployment يذهب إلى غرفة الفريق ونظام الحوادث، وdailyللملخصات اليومية في البريد فقط. - في رابط البريد
mode=insecureيعني SMTP دون تشفير، وهذا مقبول مع سيرفر بريد على الشبكة الداخلية نفسها فقط. أما مع سيرفر خارجي فاستخدمmailtos://مع اسم مستخدم وباسورد، وقد شرحنا الفرق بين الإرسال المباشر وسيرفر الترحيل Relay في الفرق بين SMTP والترحيل Relay. +X-Team: opsتحت رابط JSON ترويسة HTTP تضاف إلى كل طلب، وبالطريقة نفسها تضيف ترويسةAuthorizationإذا كان نظامك الداخلي يطلب توكناً.
ولاحظ أن الملف يحمل خمسة أسرار بنص واضح: توكن ntfy، وتوكن Gotify، وباسورد Matrix، وأي باسورد SMTP لو كان السيرفر يطلبه، وأي توكن في ترويسة Webhook. لذلك يجب أن يكون الملف مملوكاً للمستخدم الذي يشغل السكربتات وبصلاحيات Permissions تمنع غيره من قراءته:
chown root:root /etc/apprise/apprise.yml
chmod 600 /etc/apprise/apprise.yml
وإذا كنت لا تريد الأسرار في الملف أصلاً، فالإصدار 2.2.0 يدعم متغيرات القالب Template Variables في ملفات YAML: تكتب ${API_KEY} مكان السر، وتعلن الاسم في قسم template: دون قيمة، ثم يأتي السر من الخيار --template-var أو من متغير البيئة Environment Variable باسم APPRISE_TEMPLATE_API_KEY، كما في ملف README. وهذا يناسب من يحفظ أسراره في أداة إدارة أسرار، وقد قارنا بعضها في إدارة الأسرار Secrets Manager.
التجربة الجافة Dry Run: من يصله كل وسم؟
قبل أن ترسل أي شيء، اسأل Apprise إلى أين سوف يرسل. الخيار --dry-run يقرأ الملف ويطبق الوسوم ويطبع القنوات المختارة دون أن يرسل شيئاً، والأمر الأول للوسم critical:
apprise --dry-run --config /etc/apprise/apprise.yml --tag critical -b x 1. ntfy://t...z@sc6-ntfy/alerts-prod?priority=high&mode=private&image=yes&...
uid: 0992b223
tags: backup, critical, prod
2. gotify://sc6-gotify/g...s/?priority=high&overflow=upstream&format=text&...
uid: 015f0e6f
tags: critical, prod
3. matrix://alertbot:****@sc6-synapse:8008/%23alerts%3Achat.lab.internal?i...
uid: a2416a3f
tags: critical, deploy, prod
4. mailto://sc6-mailpit:1025/ops%40lab.internal?overflow=upstream&retry=0&...
uid: b1ac0a4a
tags: backup, critical, daily, prod
5. json://sc6-hook:8080/incidents?method=POST&overflow=upstream&retry=0&wa...
uid: c188e79c
tags: critical, deploy, prodفي المخرج أعلاه لاحظ التالي:
- الأداة تخفي الأسرار في المخرج: التوكن أصبح
t...zوالباسورد****، فتستطيع أن تلصق هذا المخرج Output في تذكرة دعم Ticket دون خوف. - الوسم العام
prodظهر في كل رابط بجانب الوسوم الخاصة به. - الأداة أكملت كل رابط بالخيارات الافتراضية لإضافته، فظهر في ntfy
mode=privateلأن السيرفر ليس ntfy.sh، وimage=yesوسوف نعود إليه، وفي أغلب الروابطretry=0أي لا توجد إعادة محاولة Retry افتراضياً. uidهو معرف الرابط الذي يسمى به مجلد التخزين الدائم، وتستخدمه مع الأمرapprise storageلعرض ما حفظ لكل رابط أو حذفه.
ثم الوسم backup، وبعده وسمان معاً بينهما مسافة:
apprise --dry-run --config /etc/apprise/apprise.yml --tag backup -b x
apprise --dry-run --config /etc/apprise/apprise.yml --tag "deploy prod" -b x
1. ntfy://t...z@sc6-ntfy/alerts-prod?priority=high&mode=private&image=yes&...
uid: 0992b223
tags: backup, critical, prod
2. mailto://sc6-mailpit:1025/ops%40lab.internal?overflow=upstream&retry=0&...
uid: b1ac0a4a
tags: backup, critical, daily, prod
1. matrix://alertbot:****@sc6-synapse:8008/%23alerts%3Achat.lab.internal?i...
uid: a2416a3f
tags: critical, deploy, prod
2. json://sc6-hook:8080/incidents?method=POST&overflow=upstream&retry=0&wa...
uid: c188e79c
tags: critical, deploy, prodالوسم backup اختار ntfy والبريد فقط كما أردنا. أما "deploy prod" فاختار Matrix وWebhook، ولو كانت المسافة تعني «أو» OR لاختار القنوات الخمس كلها لأن كل رابط يحمل prod، فالنتيجة تثبت أن المسافة داخل قيمة --tag الواحدة تعني «و» AND، أي القنوات التي تحمل الوسمين معاً. وأخيراً الإرسال دون أي وسم:
apprise --dry-run --config /etc/apprise/apprise.yml -b x; echo exit=$?exit=3لم يطبع شيئاً وخرج بالرمز 3، وهذا أول ما يفاجئ من يستخدم الوسوم: الاستدعاء دون وسم يختار الروابط التي ليس لها وسم فقط، ولأن tag: prod في رأس الملف جعل كل رابط موسوماً فلم يبق أحد. وهذا تصميم مقصود وليس خطأ، فهو يمنع سكربتاً قديماً لا يعرف الوسوم من أن يرسل إلى كل القنوات، ولكنه يعني أن عليك أن تختار: إما أن يحمل كل استدعاء وسماً دائماً، وإما أن تترك رابطاً واحداً دون وسم ليكون القناة الافتراضية. والصورة التالية تجمع النتائج الأربع، ومعها الفرق في معنى الفاصلة بين طرق الاستخدام الثلاث:
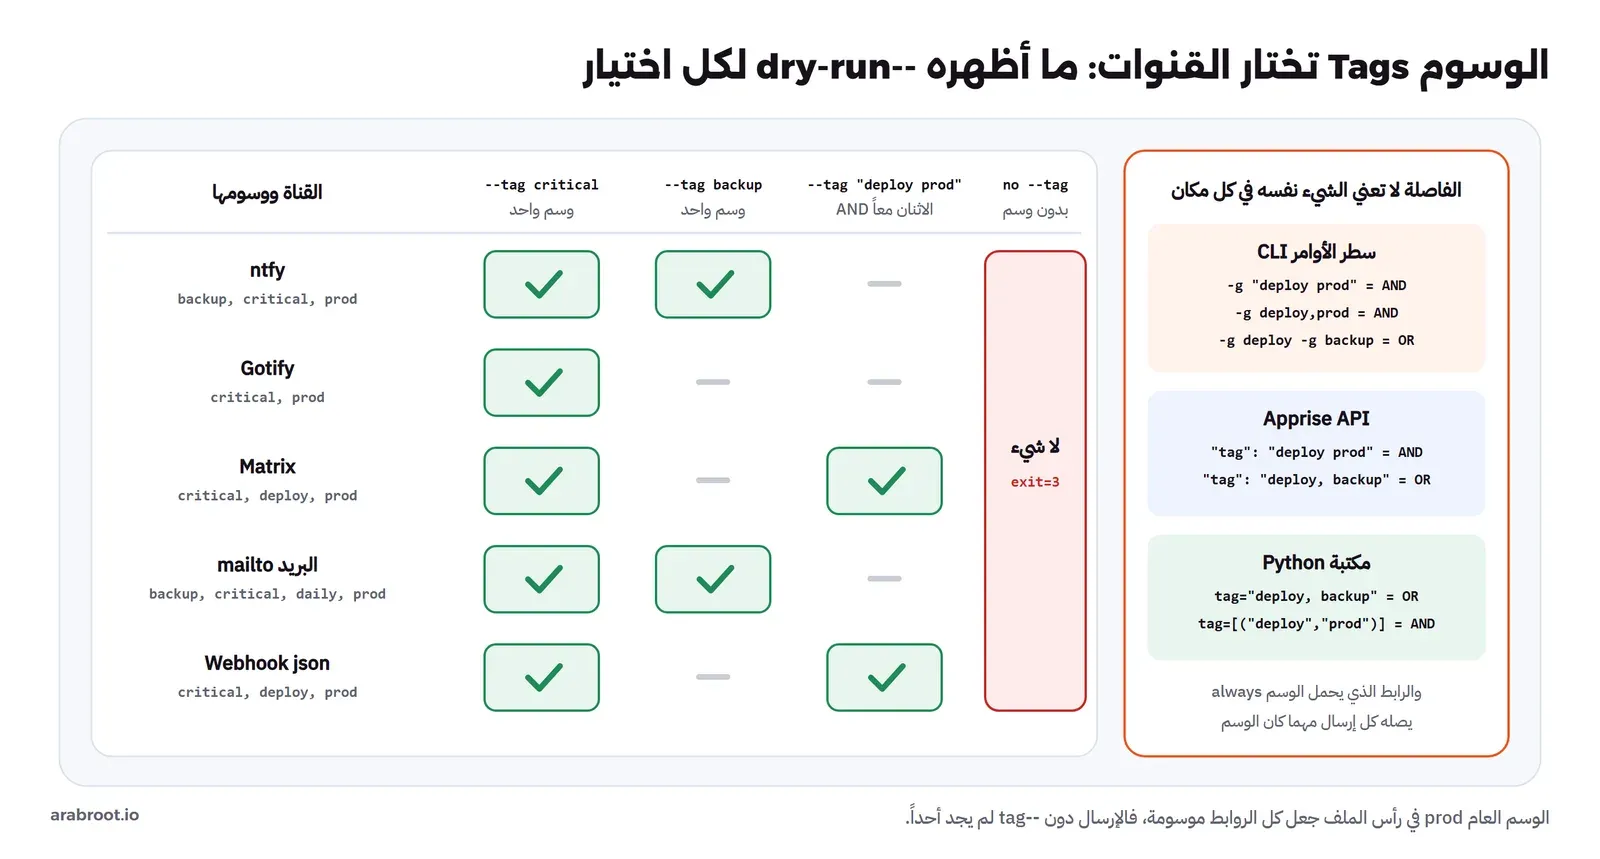
والنقطة في الصندوق الأيمن تستحق وقفة، لأنها مصدر خطأ صامت. ففي سطر الأوامر يقول ملف README إن تكرار الخيار -g يعني «أو» والفاصلة داخل الخيار الواحد تعني «و»، فالأمر -g deploy,prod مثل -g "deploy prod"، والأمر -g deploy -g backup يصل إلى من يحمل أحدهما. أما في Apprise API فالفاصلة تعني «أو» والمسافة تعني «و»، فالقيمة "deploy, backup" تصل إلى الاثنين. وفي مكتبة Python النص tag="deploy, backup" يعني «أو» أيضاً، و«و» تكتب كقائمة بداخلها مجموعة [("deploy", "prod")]. لذلك لا تنقل قيمة وسم فيها فاصلة من سكربت Bash إلى طلب API كما هي، واختبرها بالتجربة الجافة في المكان الذي سوف تستخدمها فيه.
الإرسال الحقيقي Real Send إلى خمس قنوات
الآن الرسالة التي كتب المقال من أجلها: النسخة الاحتياطية فشلت على web-01، فنرسل إلى كل من يحمل critical بنوع failure:
apprise -vv --config /etc/apprise/apprise.yml --tag critical --notification-type failure \
  -t "web-01: فشل النسخ الاحتياطي" \
  -b "رمز الخروج 1: tar: /srv/app/uploads: No such file or directory"
2026-11-20 01:50:52,967 - INFO - Notifying 5 service(s).
2026-11-20 01:50:52,991 - INFO - Sent JSON POST notification.
2026-11-20 01:50:53,005 - INFO - Sent ntfy notification to 'http://sc6-ntfy'.
2026-11-20 01:50:53,044 - INFO - Sent Email to [email protected]
2026-11-20 01:50:53,077 - INFO - Sent Gotify notification.
exit=0 elapsed=3096 msفي المخرج أعلاه لاحظ التالي:
- من سطر «Notifying 5 service(s)» إلى آخر قناة مرت 110 ملي ثانية فقط، والقنوات لم ترتب كما في الملف وإنما بحسب من انتهى أولاً، وهذا أثر الإرسال المتوازي. وأغلب الثواني الثلاث في الزمن الكلي كانت خارج الإرسال نفسه، في تشغيل الأمر وتحميل Python والإضافات وقراءة الملف.
- Matrix لم يظهر له سطر INFO في هذا المستوى من التفاصيل Verbosity، مع أن الرسالة وصلت إلى الغرفة. وعندما أعدنا الإرسال بالمستوى
-vvvظهر طلب PUT إلى سيرفر Matrix برمز 200 وأن الإرسال انتهى في 0.10 ثانية، وظهر أن Apprise انضم إلى الغرفة وحده من اسمها البديل، لأنalertbotكان مدعواً إليها. فلا تحكم على قناة بأنها فشلت من غياب سطرها في-vv، والحكم الصحيح هو رمز الخروج. - رمز الخروج 0 يعني أن كل القنوات قبلت الرسالة، وسوف نرى الرموز الأخرى بعد قليل.
ماذا وصل إلى كل قناة؟ What Arrived
القبول من جهة Apprise لا يكفي، فالسؤال الحقيقي هو ماذا رأى المستقبل في كل قناة. أولاً نظام الحوادث الداخلي، أي السيرفر الذي يطبع كل طلب:
POST /incidents | Content-Type: application/json | User-Agent: Apprise | X-Team: ops
{"version": "1.0", "title": "web-01: فشل النسخ الاحتياطي", "message": "رمز الخروج 1: tar: /srv/app/uploads: No such file or directory", "attachments": [], "type": "failure"}
POST /incidents | Content-Type: application/json | User-Agent: Apprise | X-Team: ops
{"version": "1.0", "title": "", "message": "اختبار Matrix", "attachments": [], "type": "info"}
الطلب الأول هو رسالتنا: الترويسة X-Team: ops وصلت كما كتبناها، والجسم بالشكل الموثق، والحقل type يحمل failure، فنظامك الداخلي يستطيع أن يفتح حادثة Incident عند failure ويتجاهل info. والطلب الثاني رسالة اختبار قصيرة أرسلناها لاحقاً دون عنوان ودون نوع، فوصل العنوان فارغاً والنوع info وهو الافتراضي، فإذا كان نظامك يعتمد على العنوان فاجعل كل استدعاء يحمل عنواناً. والترويسة User-Agent: Apprise مفيدة إذا كنت تريد أن تميز هذه الطلبات في سجلات Logs نظامك أو في قواعد الجدار الناري Firewall أمامه.
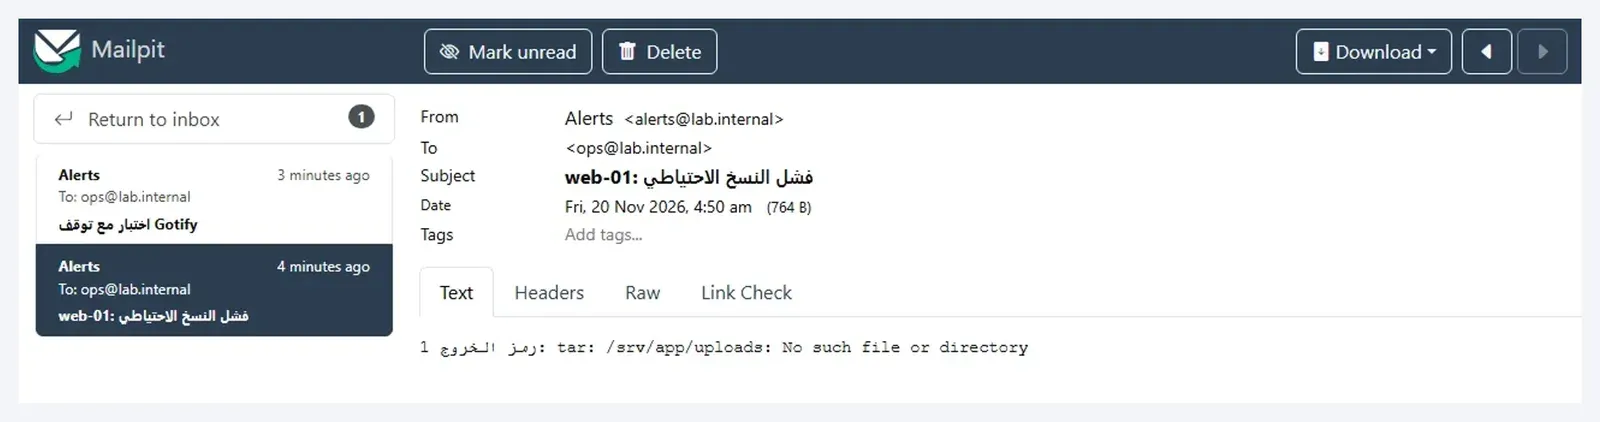
ثانياً البريد، وما وصل إلى Mailpit:
Alerts <[email protected]> -> [email protected] | web-01: فشل النسخ الاحتياطي | رمز الخروج 1: tar: /srv/app/uploads: No such file or directoryالمرسل بالاسم الذي وضعناه في from، والعنوان العربي أصبح موضوع الرسالة Subject كما هو، والصورة التالية من واجهة Mailpit في التجربة نفسها، وفي قائمتها رسالة ثانية هي رسالة تجربة القناة المتوقفة التي سوف نصل إليها:
وفي الإنتاج لن يكون Mailpit هو المستقبل، وإنما سيرفر بريد حقيقي، وهنا يأتي سؤال وصول الرسالة إلى صندوق الوارد Inbox وعدم ذهابها إلى البريد المزعج Spam، فالرسالة من alerts@ نطاقك يجب أن تمر بسيرفر يملك سجلات SPF وDKIM للنطاق، وهذا ما شرحناه في البريد التفاعلي Transactional Email.
ثالثاً Gotify، وقرأنا آخر رسالة من API الخاص به بالأولوية والعنوان والنص والإضافات Extras:
8 web-01: فشل النسخ الاحتياطي | رمز الخروج 1: tar: /srv/app/uploads: No such file or directory {}الرقم 8 في أول السطر هو الأولوية، فالكلمة high في الملف تحولت إلى 8 في Gotify، وتطبيق Gotify على Android يعرض الرسائل ذات الأولوية العالية بإشعار يظهر فوق الشاشة بحسب إعداداته.
رابعاً ntfy، وهنا واجهنا ما يستحق الذكر، فأول محاولة لقراءة الموضوع ردت بهذا:
{"code":40101,"http":401,"error":"unauthorized","link":"https://ntfy.sh/docs/publish/#authentication"}والسبب أن السيرفر بإعداد deny-all ولا يقرأ أحد فيه دون حساب، والتوكن الذي في ملف Apprise لا يقرأ أصلاً لأن صلاحيته كتابة فقط، وهذا بالضبط ما نريده. فقرأنا الموضوع بحساب الفريق الذي يملك القراءة، ووصلت الرسالة هكذا:
{"id":"p5QqmFUwFgev","time":1795139452,"expires":1795182652,"event":"message","topic":"alerts-prod","title":"web-01: فشل النسخ الاحتياطي","message":"رمز الخروج 1: tar: /srv/app/uploads: No such file or directory","priority":4,"icon":"https://github.com/caronc/apprise/raw/master/apprise/assets/themes/default/apprise-failure-256x256.png"}الأولوية high أصبحت 4 في سلم ntfy من 1 إلى 5، وهذا صحيح. ولكن انظر إلى الحقل icon: Apprise أضاف رابط أيقونة على GitHub تختلف بحسب نوع الرسالة، والسبب الخيار image=yes الذي ظهر في التجربة الجافة، وهو الافتراضي. ومعنى ذلك أن كل هاتف مشترك في الموضوع سوف يطلب هذه الأيقونة من GitHub عند عرض الإشعار، أي أن سيرفراً خارجياً يرى عنوان IP الخاص بهاتف كل شخص في فريقك ووقت كل تنبيه وصل إليه، وهذا يناقض سبب تشغيلك سيرفر ntfy خاصاً من البداية. لذلك أضف image=no إلى روابط ntfy إذا كنت تريد أن يبقى كل شيء داخل شبكتك، أو ضع أيقونة على سيرفرك بالخيار avatar_url الموثق في صفحة ntfy.
خامساً Matrix، وفي الغرفة ظهرت الرسالة بسطر يبدأ بعلامة # ثم العنوان، ثم النص في سطر بعده، أي أن Apprise وضع العنوان كعنوان Markdown داخل النص لأن Matrix لا يملك حقلاً منفصلاً للعنوان. وفي تطبيق Element يظهر هذا عنواناً بخط كبير، وفي العملاء Clients التي تعرض النص فقط يظهر كما هو بالعلامة. فإذا أردت شكلاً معيناً فحدد الصيغة بالخيار format في الرابط واختبره في العميل الذي يستخدمه فريقك.
قناة متوقفة: الفشل الجزئي Partial Failure ورمز الخروج
الآن نجرب ما يحدث في الحياة الحقيقية: إحدى القنوات متوقفة. أوقفنا Container ال Gotify ثم أرسلنا إلى critical نفسه برسالة عنوانها «اختبار مع توقف Gotify»:
docker stop sc6-gotify
apprise -vv --config /etc/apprise/apprise.yml --tag critical -t "اختبار مع توقف Gotify" -b "هل تصل بقية القنوات؟"; echo exit=$?
2026-11-20 01:52:01,281 - INFO - Notifying 5 service(s).
2026-11-20 01:52:01,304 - INFO - Sent JSON POST notification.
2026-11-20 01:52:01,312 - INFO - Sent ntfy notification to 'http://sc6-ntfy'.
2026-11-20 01:52:01,350 - INFO - Sent Email to [email protected]
2026-11-20 01:52:06,291 - WARNING - A Connection error occurred sending Gotify notification to sc6-gotify.
exit=4 elapsed=6676 msوالصورة التالية ترسم هذا السجل على محور الزمن، ومعها رموز الخروج كلها:
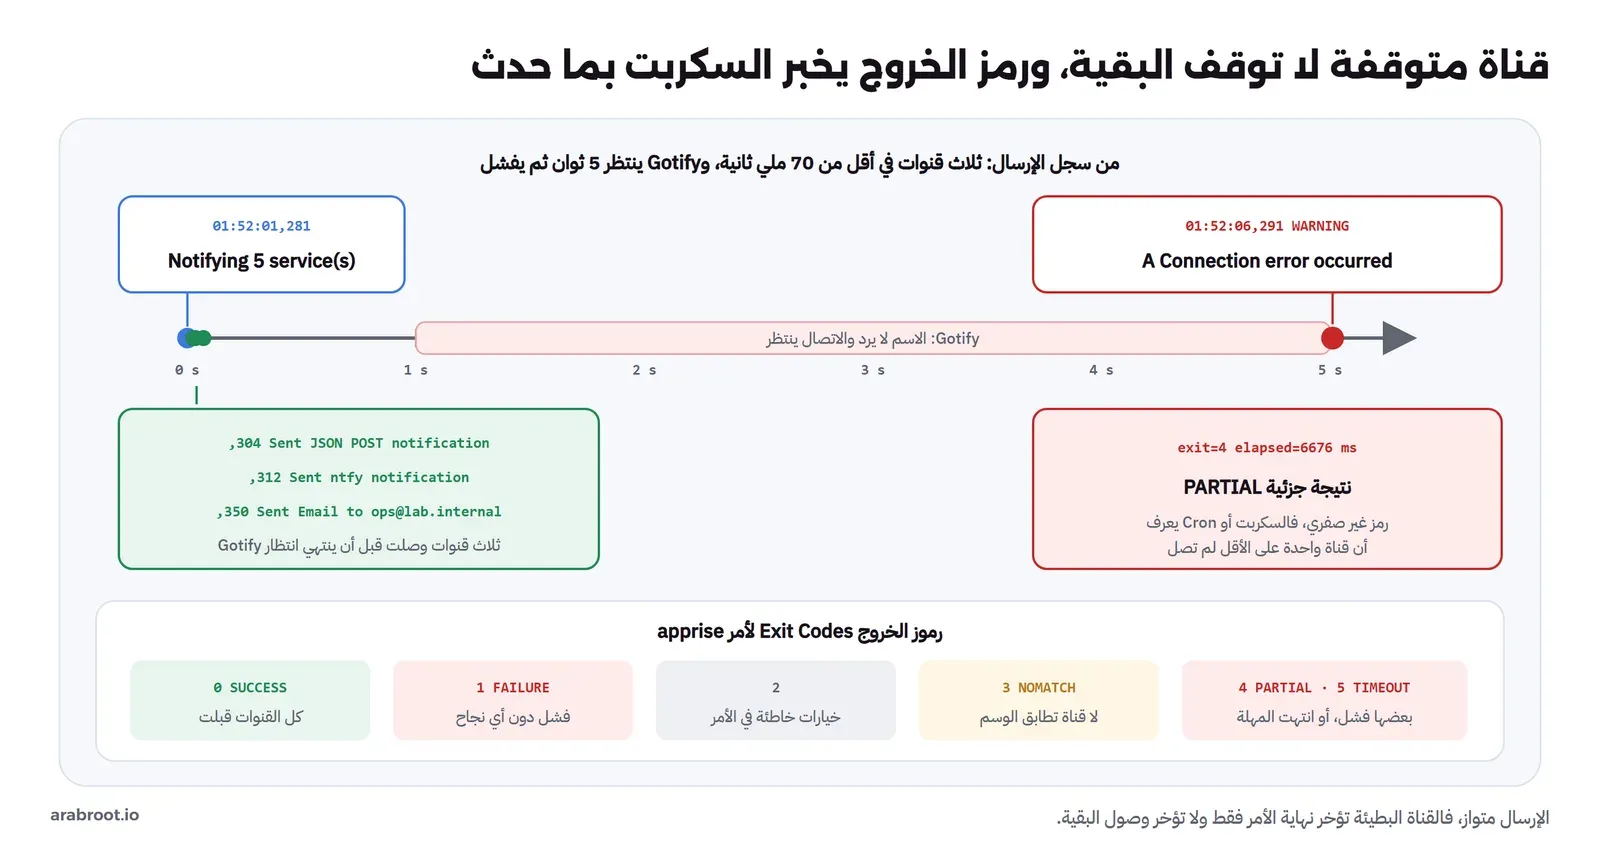
في المخرج أعلاه لاحظ التالي:
- ثلاث قنوات وصلت خلال 69 ملي ثانية كما في المرة الأولى، فتوقف Gotify لم يؤخرها، وهذه فائدة الإرسال المتوازي التي ذكرناها.
- Gotify استغرق خمس ثوان حتى أعلن الفشل، لأن اسم السيرفر لم يعد يرد بعد إيقاف ال Container والاتصال ينتظر مهلته Timeout. والمهلة الافتراضية للاتصال في كل إضافة 4 ثوان بحسب الخيار
cto، ومعها مهلة القراءةrto، وتستطيع أن تغيرهما في الرابط، أو أن تحدد سقفاً لكل خدمة بالخيار--service-limitفي سطر الأوامر. - رمز الخروج 4 وليس 0 ولا 1. ففي الكود المصدري Source Code للإصدار 2.2.0 رموز الخروج هي نتيجة الإرسال نفسها: 0 نجاح كامل SUCCESS، و1 فشل FAILURE، و2 خيارات خاطئة في الأمر، و3 لا توجد قناة تطابق الوسم NOMATCH كما رأينا في التجربة الجافة، و4 نجاح جزئي PARTIAL أي قناة نجحت وأخرى لم تنجح، و5 انتهاء المهلة TIMEOUT.
وقد يتساءل البعض: ماذا أفعل برمز 4؟ والإجابة أن الرسالة وصلت إلى أحد ما، فلا داعي للهلع، ولكن قناة واحدة على الأقل معطلة وسوف تفوتك رسائلها القادمة. لذلك لا تتجاهل رمز الخروج في السكربت، وسجله في سجلات النظام حتى تراه، فقد شرحنا كيف ترى سجلات المهام في الخدمات والسجلات مع systemd وjournalctl. ولاحظ أيضاً أن retry=0 هو الافتراضي في كل رابط كما رأينا في التجربة الجافة، فإذا كانت القناة تتعطل أحياناً لثوان فأضف retry=2 مثلاً إلى رابطها مع wait بين المحاولات، وهو خيار عام في كل الإضافات بحسب صفحة Gotify وغيرها، وأعلى قيمة له 10.
من كود Python: المكتبة Library نفسها
إذا كانت مهمتك مكتوبة ب Python، مثل مهمة مجدولة Scheduled Task في Django أو سكربت نسخ احتياطي، فلا داعي لاستدعاء الأمر من الكود، فالمكتبة تقرأ ملف الإعداد نفسه وتعطيك النتيجة ككائن. الملف from_python.py:
# The same config from your own Python code (a cron job, a Django task, a backup script)
import apprise

config = apprise.AppriseConfig()
config.add('/etc/apprise/apprise.yml')
ap = apprise.Apprise()
ap.add(config)

ok = ap.notify(
    title='نسخة قاعدة البيانات',
    body='اكتملت النسخة الليلية: 1.4 GB في 6 دقائق',
    notify_type=apprise.NotifyType.SUCCESS,
    tag='backup',
)
print('sent to every backup target:', ok)
print('targets for tag backup:', [s.service_name for s in ap.find(tag='backup')])
sent to every backup target: <AppriseResult status='SUCCESS' count=2>
targets for tag backup: ['ntfy', 'E-Mail']في الكود أعلاه لاحظ التالي:
AppriseConfigيقرأ الملف، وAppriseهو الكائن الذي يرسل، وتستطيع أن تضيف إليه روابط مباشرة بالدالةaddأيضاً.- الدالة
notifyفي هذا الإصدار تعيد كائناً من نوعAppriseResultفيه الحالة وعدد القنوات، فالحالةSUCCESSوالعدد 2 أي ntfy والبريد، وهي الحالات نفسها التي تتحول إلى رموز خروج في سطر الأوامر. - الدالة
findتعطيك القنوات التي سوف يختارها وسم معين دون إرسال، وهي ما يقابل--dry-runفي الكود، ومفيدة في الاختبارات Tests. - المكتبة تعمل افتراضياً دون تخزين دائم على القرص كما ذكرنا، فإذا كنت ترسل إلى Matrix من عملية Process تعمل لفترة طويلة فهي تسجل الدخول مرة في عمرها، أما إذا كانت عملية قصيرة تبدأ وتنتهي مع كل تنبيه فاطلب التخزين الدائم من
AppriseAssetحتى لا تسجل الدخول في كل مرة.
خدمة Apprise API: الإرسال بطلب HTTP
أداة سطر الأوامر تحتاج Python على كل سيرفر يرسل، وملف الإعداد بأسراره على كل سيرفر أيضاً، وهذا مقبول مع ثلاثة سيرفرات ومزعج مع ثلاثين. وهنا يأتي Apprise API: سيرفر واحد يحفظ الإعداد، وكل من يريد أن يرسل يكتب طلب HTTP إليه، فالأسرار في مكان واحد، والأدوات التي لا تعرف إلا Webhook مثل Alertmanager تستطيع أن ترسل عبره. وشغلنا الإصدار 2.1.0 من ال Image الرسمي caronc/apprise:2.1.0، وحجمه 422 MB، وفي داخله Nginx وgunicorn مع عامل gevent، والمنفذ على 127.0.0.1 فقط:
docker run -d --name sc6-apprise-api --network sc6-net -p 127.0.0.1:18800:8000 \
  -e APPRISE_STATEFUL_MODE=simple -e APPRISE_WORKER_COUNT=1 -e APPRISE_CONFIG_LOCK=no \
-v sc6-apprise-config:/config caronc/apprise:2.1.0وAPPRISE_STATEFUL_MODE=simple يجعل الإعداد يحفظ على القرص بملف مقروء باسم المفتاح، والقيمة الافتراضية hash تحفظه بشكل مضغوط، والقيمة disabled تلغي الحفظ تماماً، كما في قائمة متغيرات البيئة. وعدد العمال Workers افتراضياً ضعف عدد المعالجات زائد واحد، والمتغير APPRISE_WORKER_COUNT=1 يجعله عاملاً واحداً، وهو يكفي لسيرفر تنبيهات صغير ويقلل الذاكرة.
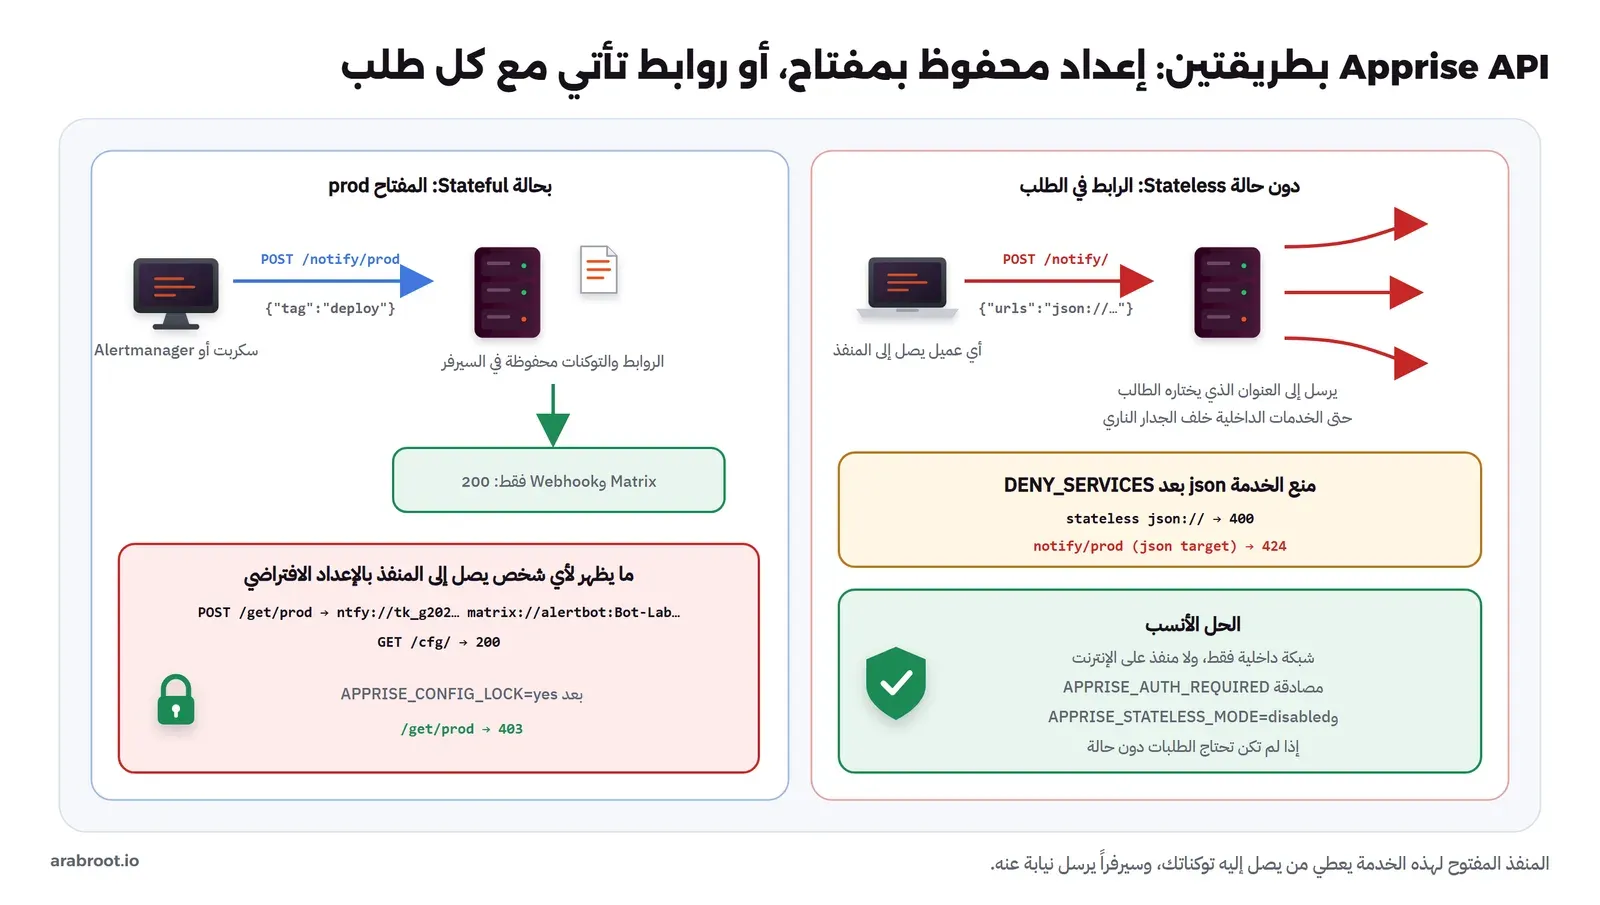
الإعداد المحفوظ Stateful: مفتاح واحد لكل مجموعة قنوات
في هذه الطريقة تحفظ ملف الإعداد في الخدمة تحت مفتاح Key تختاره، ثم ترسل إلى المفتاح بالوسم. نرفع الملف نفسه تحت المفتاح prod:
curl -s -X POST -F format=yaml -F "config=<apprise.yml" http://127.0.0.1:18800/add/prodSuccessfully saved configurationثم نسأل الخدمة ماذا فهمت من الملف، والمعامل privacy=1 يخفي الأسرار في الرد، وقد اختصرنا الرد JSON إلى سطر لكل رابط:
curl -s "http://127.0.0.1:18800/json/urls/prod?privacy=1"tags: daily,prod,critical,deploy,backup
ntfy://t...z@sc6-ntfy/alerts-prod?priority=high&mode=private&image=yes | backup,critical,prod
gotify://sc6-gotify/g...s/?priority=high&overflow=upstream&format=text | critical,prod
matrix://alertbot:****@sc6-synapse:8008/%23alerts%3Achat.lab.internal? | critical,deploy,prod
mailto://sc6-mailpit:1025/ops%40lab.internal?overflow=upstream&retry=0 | backup,critical,daily,prod
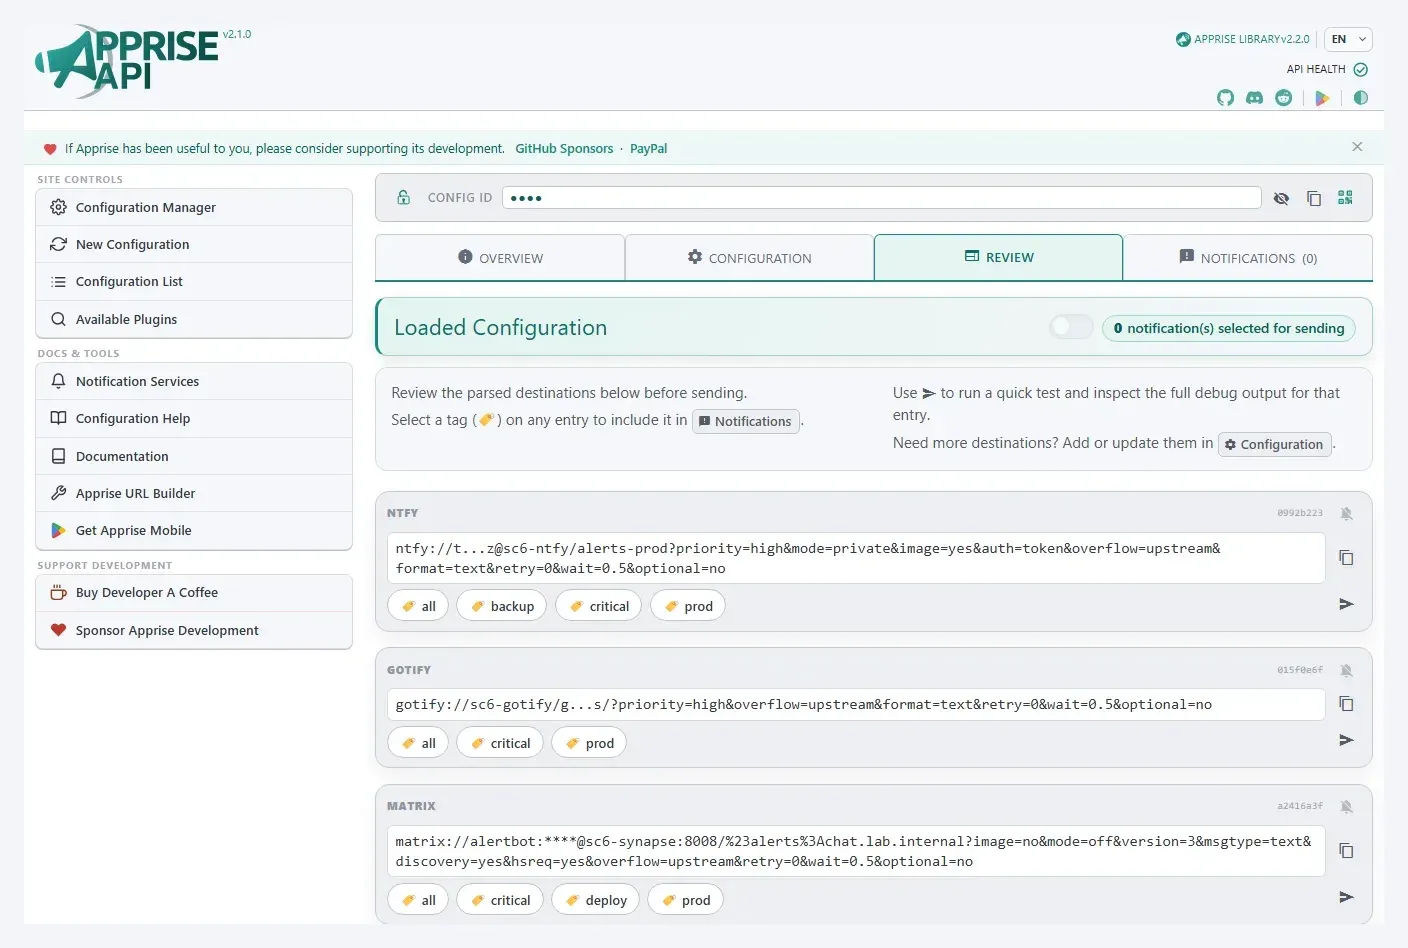
json://sc6-hook:8080/incidents?method=POST&overflow=upstream&retry=0&w | critical,deploy,prodالوسوم والروابط كما في سطر الأوامر، والأسرار مخفية. والخدمة تأتي بواجهة ويب Web UI تعرض الشيء نفسه في تبويب Tab اسمه Review، والصورة التالية منها في التجربة نفسها، وتحت كل رابط أزرار الوسوم التي تختار بها القنوات عند الإرسال من الواجهة:
ثم الإرسال بالوسم deploy، ومعه طلب بوسم غير موجود في الملف:
curl -s -H "Content-Type: application/json" \
  -d '{"title":"نشر v1.8.3 إلى الإنتاج","body":"نشره wajdy بنجاح من Gitea Actions","type":"success","tag":"deploy"}' \
  -w ' http=%{http_code} time=%{time_total}s\n' http://127.0.0.1:18800/notify/prod
curl -s -H "Content-Type: application/json" \
  -d '{"body":"x","tag":"nothing"}' \
  -w ' http=%{http_code}\n' http://127.0.0.1:18800/notify/prod
{"error":null,"details":[["INFO","2026-11-20 01:52:54,246","Notifying 2 service(s)."],["INFO","2026-11-20 01:52:54,271","Sent JSON POST notification."]]} http=200 time=1.113557s
{"error":"One or more notification could not be sent","details":[]} http=424في المخرج أعلاه لاحظ التالي:
- الوسم
deployاختار قناتين، Matrix وWebhook، وظهر سطر Webhook فقط في التفاصيل كما حدث في سطر الأوامر، والرد 200. - الوسم غير الموجود لم يرد ب 404 ولا ب 400، وإنما ب 424 Failed Dependency، وهو الرمز الذي تستخدمه الخدمة عندما تفشل قناة أو لا يطابق الوسم أحداً بحسب جدول رموز الرد. لذلك إذا كانت أداتك تعيد المحاولة عند رموز 5xx فقط فلن تعيدها هنا، وإذا كانت تعتبر كل ما ليس 200 فشلاً فسوف تعلم أن الوسم خاطئ، وهذا أفضل.
- الزمن الكلي ثانية واحدة تقريباً، أغلبها انتظار رد Matrix، والخدمة لا ترد حتى تنتهي كل القنوات.
الطلب دون حالة Stateless: الروابط مع كل طلب
الطريقة الثانية لا تحفظ شيئاً، فالطلب نفسه يحمل الروابط في الحقل urls، والخدمة ترسل إليها وتنسى:
curl -s -H "Content-Type: application/json" \
  -d '{"urls":"json://sc6-hook:8080/stateless","body":"stateless call"}' \
  -w ' http=%{http_code}\n' http://127.0.0.1:18800/notify/
{"error":null,"details":[["INFO","2026-11-20 01:52:55,492","Notifying 1 service(s)."],["INFO","2026-11-20 01:52:55,499","Sent JSON POST notification."]]} http=200وهذه الطريقة تناسب تطبيقاً يملك أسراره بنفسه ويريد فقط من يتكلم مع مئة خدمة بدلاً عنه. ولكن انظر إليها من الجهة الأخرى: أي شخص يصل إلى منفذ الخدمة يستطيع أن يطلب منها إرسال طلب HTTP إلى أي عنوان يختاره، والخدمة تعمل داخل شبكتك. وهذا هو نمط الثغرة المعروفة باسم تزوير الطلب من جهة السيرفر SSRF الذي شرحناه في قسم SSRF من ثغرات الويب بالتجربة: المهاجم Attacker يستخدم سيرفرك ليصل إلى ما لا يصل إليه هو، مثل لوحة إدارة داخلية Admin Panel أو خدمة بيانات السحابة Metadata. والصورة التالية تجمع الطريقتين وما تكشفه كل واحدة:
الأمان Security: المنفذ الذي يعطي توكناتك لمن يسأل
هذا القسم أهم ما في المقال لمن سوف يشغل Apprise API، لأن الإعداد الافتراضي مصمم لسيرفر داخل شبكة منزلية يثق صاحبها في كل من فيها. فبعد أن رفعنا الملف تحت المفتاح prod طلبنا الإعداد من الخدمة دون أي مصادقة، واخترنا من الرد أسطر ثلاث قنوات:
curl -s -X POST http://127.0.0.1:18800/get/prod | grep -E 'ntfy|gotify|matrix'
curl -s -o /dev/null -w '%{http_code}\n' http://127.0.0.1:18800/cfg/
- ntfy://tk_g202tdw1hvjrsuaj3k5ph2shdzjfz@sc6-ntfy/alerts-prod:
- gotify://sc6-gotify/gtfya.07PvFu7ygX16IAF_t9yRfIMXAkX_MalJv155LLwrM8s:
- matrix://alertbot:Bot-Lab-2026@sc6-synapse:8008/#alerts:chat.lab.internal:
200الخدمة أعادت الملف كاملاً بالتوكنات وباسورد Matrix لأول طلب دون أن تسأل من هو، وقائمة المفاتيح المحفوظة /cfg/ مفتوحة أيضاً. وهذا موثق وليس ثغرة، فالمسار /get موجود حتى تسحب أداة سطر الأوامر إعدادها من الخدمة، والمصادقة معطلة افتراضياً كما في ملاحظات API. ولكن النتيجة العملية أن من يصل إلى هذا المنفذ يملك توكنات كل قنواتك، ويستطيع أن يرسل إلى هاتف المناوب وغرفة الفريق ما يشاء باسم نظامك.
والخيارات التي جربناها هي ثلاثة متغيرات بيئة، أعدنا تشغيل الخدمة بها:
-e APPRISE_CONFIG_LOCK=yes -e APPRISE_ADMIN=no \
-e APPRISE_DENY_SERVICES=windows,dbus,gnome,macosx,syslog,json,xml,form
== with APPRISE_CONFIG_LOCK=yes
The site has been configured to deny this request http=403
== stateless json:// with json denied
{"error": "There was no valid URLs provided to notify"} http=400
== notify/prod (deploy) after deny json
{"error":"One or more notification could not be sent","details":[["INFO","2026-11-20 01:53:38,880","Notifying 2 service(s)."],["WARNING","2026-11-20 01:53:38,928","JSON is currently disabled on this system."]]} http=424في المخرج أعلاه لاحظ التالي:
APPRISE_CONFIG_LOCK=yesأغلق قراءة الإعداد، فالطلب نفسه إلى/get/prodأصبح 403، والإرسال بالمفتاح يبقى يعمل كما هو. وهذا أول سطر تضيفه دائماً.APPRISE_ADMIN=noيخفي قائمة المفاتيح/cfg/.APPRISE_DENY_SERVICESيمنع إضافات بالاسم، والقيمة الافتراضية تمنع إشعارات سطح المكتب المحلية مثلwindowsوdbusلأنها لا معنى لها داخل Container، وأضفنا إليهاjsonوxmlوformلأنها الإضافات التي ترسل إلى أي عنوان HTTP، فأصبح الطلب دون حالة إلىjson://يرفض ب 400.- ولكن السطر الأخير يبين الثمن: قناة نظام الحوادث المحفوظة في ملفنا هي
json://أيضاً، فأصبح الإرسال بالوسمdeployيفشل جزئياً ب 424 مع الرسالة «JSON is currently disabled on this system». فالمنع بالاسم لا يفرق بين رابط كتبته أنت ورابط جاء من مهاجم.
لذلك منع الإضافات ليس الحل الأنسب إذا كنت تحتاج Webhook، والطريقة الصحيحة طبقات، وهي موثقة في README الإصدار 2.1.0 وإن لم نجرب كلها هنا:
- لا منفذ على الإنترنت: الخدمة تستمع على شبكة داخلية Internal Network أو على
127.0.0.1، ولا يصل إليها إلا السيرفرات التي ترسل. وإذا احتجت أن تصل إليها من الخارج فخلف Reverse Proxy بشهادة TLS وقائمة عناوين مسموحة Allowlist. - المصادقة Authentication:
APPRISE_AUTH_REQUIRED=yesمعAPPRISE_USERوAPPRISE_PASSWORDلحساب المدير، ثم لكل مفتاح بيانات دخول خاصة به عبر المسار/auth/{KEY}. والوضعlockedللمفتاح يجعل صاحبه يرسل بوسم محدد فقط ولا يرى محتوى الإعداد. ولاحظ أن التوثيق نفسه ينبه إلى أن Basic Auth لا يشفر شيئاً، فلا تستخدمه دون HTTPS خارج شبكة موثوقة. - إغلاق الطلب دون حالة: إذا كانت كل قنواتك محفوظة تحت مفاتيح، فلا داعي لأن تقبل الخدمة روابط من الطلبات أصلاً، والمتغير
APPRISE_STATELESS_MODE=disabledيرفضها، وبهذا يختفي خطر SSRF دون أن تمنعjsonعن قنواتك المحفوظة. - قفل الإعداد:
APPRISE_CONFIG_LOCK=yesوAPPRISE_ADMIN=noكما جربنا. - المرفقات Attachments: الخدمة تستطيع أن تجلب مرفقاً من رابط، و
APPRISE_ATTACH_REJECT_URLيرفض افتراضياً127.0.*وlocalhost*، والكلمةinternalفيه ترفض كل عنوان داخلي وهي غير مفعلة افتراضياً، فأضفها إذا كنت لا ترسل مرفقات من شبكتك الداخلية.
وأمان أداة سطر الأوامر أبسط ولكنه مهم بالقدر نفسه: الملف /etc/apprise/apprise.yml بصلاحية 600، ومجلد التخزين الدائم الذي يحفظ توكن Matrix في المنزل الخاص بالمستخدم نفسه، وكل توكن في الملف بأقل صلاحية تحتاجها القناة، فتوكن ntfy كتابة فقط في موضوع واحد، وحساب Matrix حساب بوت Bot لا يملك إلا غرفة التنبيهات وليس حسابك الشخصي. فإذا تسرب الملف يوماً، فأقصى ما يفعله من وجده أن يرسل تنبيهاً مزوراً، ولا يقرأ شيئاً.
/get/{KEY} يعيد كل توكناتك، والمفتاح الافتراضي في التوثيق هو apprise، فهو أول ما سوف يجربه أي ماسح Scanner.من أين تستدعي Apprise؟ Integration Points
بعد أن يصبح لديك ملف إعداد واحد، تبقى أماكن الاستدعاء، وهذه أكثرها شيوعاً:
- غلاف لمهام Cron: الغلاف Wrapper الذي كتبناه في دليل ntfy يرسل آخر أسطر المهمة عند فشلها فقط، ومع Apprise يتغير فيه سطر curl إلى
apprise --tag backup --notification-type failure --title "…" --body "…"، وتصبح القنوات قرار ملف الإعداد وليس قرار الغلاف. وكيف تجدول المهام نفسها شرحناه في المهام المجدولة Cron أم systemd Timers. - من Alertmanager: Alertmanager يرسل Webhook بصيغة JSON خاصة به، وApprise API يستطيع أن يعيد تسمية الحقول قبل الإرسال بقواعد في الرابط تبدأ بنقطتين، ويدعم الحقول المتداخلة بالنقطة، كما في قسم Third Party Webhook Support من README الخدمة. فمستقبل Receiver في Alertmanager يشير إلى رابط مثل
/notify/prod?:commonAnnotations.summary=body&:groupLabels.alertname=title&:tag=critical. ولم نشغل Alertmanager في هذه التجربة، لذلك جرب هذا الربط بتنبيه تجريبي قبل أن تعتمد عليه، وتذكر أن التجميع Grouping والإسكات Silences والتوجيه Routing بحسب الأهمية تبقى في Alertmanager كما شرحنا في قسم المستقبلات. - من Uptime Kuma: Uptime Kuma يحتوي نوع إشعار اسمه Apprise، وفي كوده المصدري يستدعي الأمر
appriseنفسه مع رابط القناة، وال Image الرسمي له يثبت Apprise من PyPI. فإذا كانت الخدمة التي تحتاجها غير موجودة في قائمة إشعارات Uptime Kuma، فغالباً تجدها عبر هذا النوع. وفحص التوفر نفسه شرحناه في فحص التوفر Uptime Checks. - من كودك: المكتبة كما رأينا، أو طلب HTTP إلى Apprise API من أي لغة.
- من خط CI: خطوة في نهاية النشر تستدعي
apprise --tag deploy، بشرط أن يكون ملف الإعداد سراً في الخط وليس ملفاً في المستودع.
جدول القرار Decision Table: Apprise أم الإرسال المباشر أم Alertmanager؟
Apprise ليس الجواب في كل حالة، فإذا كانت قناتك ntfy وحده فسطر curl إليه أبسط من أي طبقة، والجدول التالي يجمع الحالات الشائعة:
| الحالة | الأنسب | والسبب |
|---|---|---|
| قناة واحدة فقط، مثل ntfy أو Gotify | الإرسال المباشر بطلب HTTP | لا توجد طبقة إضافية ولا ملف أسرار ثان، وقوالب ntfy تقبل صيغة Alertmanager مباشرة |
| سكربتات كثيرة على سيرفرات قليلة، وقنوات متعددة | أداة سطر الأوامر مع ملف إعداد ووسوم | ملف واحد لكل سيرفر، وكل سكربت يختار وسماً فقط |
| سيرفرات كثيرة أو أدوات لا تعرف إلا Webhook | Apprise API على شبكة داخلية بمصادقة | الأسرار في مكان واحد، والإرسال بطلب HTTP من أي مكان |
| تنبيهات من Prometheus تحتاج تجميعاً وإسكاتاً وتوجيهاً | Alertmanager، ثم Apprise API كمستقبل إذا كانت القناة غير مدعومة فيه | منطق التنبيه في Alertmanager، وApprise طبقة التوصيل فقط |
| إشعارات لمستخدمي تطبيقك، بتفضيلات لكل مستخدم | ليس Apprise | هذه بنية إشعارات للمنتج تحتاج قوالب وتفضيلات وسجلاً لكل مستخدم |
| رسالة لا تحتمل الضياع | قناتان على الأقل، ورمز الخروج مراقب | Apprise لا يحفظ الرسالة ولا يعيد إرسالها لاحقاً |
وما يستهلكه Apprise من الذاكرة RAM صغير في الحالتين، فقد قسنا في التجربة نفسها 26.49 MiB لل Container الذي فيه أداة سطر الأوامر، و145.1 MiB لخدمة Apprise API، بينما سيرفر Matrix وحده 154.7 MiB وntfy 26.85 MiB وGotify 15.25 MiB.
أخطاء شائعة Common Mistakes
- الإرسال دون وسم ثم انتظار الرسالة: إذا كانت كل الروابط موسومة فالاستدعاء دون
--tagلا يصل إلى أحد ويخرج بالرمز 3، فإما أن يحمل كل استدعاء وسماً، وإما أن تستخدمallعن قصد. - نقل قيمة وسم فيها فاصلة بين سطر الأوامر وAPI: الفاصلة تعني «و» في سطر الأوامر و«أو» في API ومكتبة Python، فاختبر القيمة بالتجربة الجافة أو بالدالة
findفي مكان استخدامها. - تجاهل رمز الخروج: الرمز 4 يعني أن قناة معطلة، وإذا لم يسجله السكربت فسوف تكتشف ذلك يوم تحتاج هذه القناة.
- ترك
image=yesفي قنوات الهاتف الخاصة: الهاتف يطلب أيقونة من GitHub مع كل إشعار، فأضفimage=noأو أيقونة على سيرفرك. - ملف الإعداد في المستودع أو بصلاحية 644: الملف يحمل كل التوكنات بنص واضح، فمكانه
/etc/appriseبصلاحية 600 أو مدير أسرار مع متغيرات القالب. - توكنات بصلاحيات كاملة: حساب Matrix الشخصي أو توكن ntfy يقرأ ويكتب في كل المواضيع، فإذا تسرب الملف تسرب معه أكثر من التنبيهات.
- Apprise API على منفذ عام بالإعداد الافتراضي:
/get/{KEY}يعيد الإعداد بأسراره، والطلب دون حالة يرسل إلى أي عنوان، فالشبكة الداخلية والمصادقة وقفل الإعداد قبل أي شيء. - منع
jsonلحماية الخدمة ثم فقدان قناة Webhook: المنع بالاسم يشمل روابطك المحفوظة أيضاً، فأغلق الطلب دون حالة بدلاً منه. - اعتبار Apprise طابور رسائل: لا توجد إعادة محاولة افتراضياً ولا حفظ للرسالة الفاشلة، فأضف
retryللقنوات المتقلبة وقناة ثانية للتنبيه العاجل.
قائمة تحقق Checklist قبل أن تعتمد على Apprise
- ملف إعداد واحد بصيغة YAML، فيه رابط لكل قناة ووسوم تجيب عن «من يجب أن يعرف؟».
- الملف في
/etc/apprise/apprise.ymlبصلاحية 600، أو الأسرار في متغيرات القالب. - كل توكن بأقل صلاحية: كتابة فقط في موضوع التنبيهات، وحساب بوت في غرفة واحدة.
apprise --dry-run --tag …لكل وسم يستخدمه أي سكربت، والنتيجة كما تتوقع.- رسالة تجريبية حقيقية إلى كل قناة، وفحص ما وصل في كل واحدة: العنوان والأولوية والأيقونة والصيغة.
image=noفي روابط الهاتف إذا كنت لا تريد طلبات خارجية.- كل سكربت يقرأ رمز خروج
appriseويسجل غير الصفر. - تجربة قناة متوقفة مرة واحدة على الأقل، والتأكد أن البقية تصل والرمز 4 يظهر.
- Apprise API إن وجد: شبكة داخلية، و
APPRISE_AUTH_REQUIRED، وAPPRISE_CONFIG_LOCK=yes، وAPPRISE_STATELESS_MODE=disabledإذا لم تكن تحتاجه. - التنبيه العاجل يصل إلى قناتين مستقلتين على الأقل.
الخلاصة
وصلنا لنهاية الموضوع، وأهم ما فيه:
- Apprise يجعل كل قنواتك روابط في ملف واحد، وكل سكربت يرسل بوسم فقط، والمكتبة وأداة سطر الأوامر وApprise API تفهم الملف نفسه.
- الإرسال متواز، فالقناة المتوقفة تؤخر نهاية الأمر خمس ثوان ولا تؤخر البقية، ورمز الخروج 4 يخبرك أن الإرسال كان جزئياً.
- الاستدعاء دون وسم يصل إلى الروابط غير الموسومة فقط، والفاصلة في الوسم تعني «و» في سطر الأوامر و«أو» في API.
- تحقق مما وصل فعلاً إلى كل قناة: الأولوية تتحول بحسب كل خدمة، وntfy يطلب أيقونة من GitHub افتراضياً، وMatrix يضع العنوان داخل النص.
- Apprise API بالإعداد الافتراضي يعيد توكناتك لأول طلب ويرسل إلى أي عنوان يطلبه أي شخص، فمكانه شبكة داخلية بمصادقة وقفل للإعداد، ومنع الإضافات بالاسم يغلق قنواتك أنت أيضاً.
 دليلإشعارات فورية من سيرفرك إلى هاتفك مع ntfyكيف تشغل سيرفر ntfy خاصاً، وتصلك على هاتفك رسالة عندما يمتلئ القرص أو تفشل النسخة الاحتياطية أو ينتهي النشر.
 دليلGotify: سيرفر إشعارات بسيط لسكربتاتك وتطبيقاتككيف تشغل Gotify على سيرفرك فتصل تنبيهات سكربتاتك وأدواتك إلى هاتف Android بتوكن إرسال لا يقرأ، ومعه إضافة Go تنبهك عندما تسكت مهمة مجدولة.
 دليلntfy أم Gotify أم Novu؟ مقارنة على تنبيه واحدأرسلنا تنبيه فشل النسخة الاحتياطية نفسه إلى ntfy وGotify وNovu، وقسنا زمن وصوله وذاكرة كل أداة وقرصها، لتعرف أيها لتنبيهات فريقك وأيها لإشعارات عملائك.
 دليلNovu: إشعارات تطبيقك Push وEmail وIn-App من سيرفرككيف تشغل Novu على سيرفرك ليرسل تطبيقك إشعاراته داخل التطبيق وبالبريد وPush من طلب واحد، مع التجميع والتفضيلات وصندوق الإشعارات، وما الذي يجب أن تعدله قبل أن يعمل.
 دليلالتنبيهات Alerting: ماذا تنبه عليه ومتى توقظ أحداً؟نبني مع Alertmanager تنبيهات تصل فيها المشكلة الواحدة في رسالة واحدة، والعاجل فوراً والروتيني في ملخص صباحي، ونجرب كل قرار بالثواني.
 دليلWebhooks: كيف ترسل الأحداث بين الأنظمة وتستقبلها بأمانكيف تستقبل رسائل الـ Webhook وترسلها دون أن تخدعك رسالة مزورة أو مكررة أو قديمة، مع تجربة تعيد كل عطل من التوقيع الخاطئ إلى ثلاثة إيصالات لدفعة واحدة.
 دليلفحص التوفر Uptime Checks: من يراقب سيرفر المراقبة؟نفحص الموقع والشهادة وRedis من الخارج مع Blackbox Exporter وUptime Kuma، ونكشف النسخ الاحتياطي الذي توقف بصمت، ونتأكد أن أحداً يراقب سيرفر المراقبة نفسه.
سجل التحديثات
- 20 نوفمبر 2026: كتابة المقال، وتنفيذ التجربة بأداة Apprise 2.2.0 على Python 3.13.16 وخدمة Apprise API 2.1.0، مع ntfy 2.38.1 وGotify 3.1.1 وSynapse v1.165.0 وMailpit v1.34.0 وسيرفر Webhook تجريبي، على Docker Engine 29.8.0.