كل أمر docker كتبته في مقالات هذه المرحلة كان يمر عبر وسيط Middleman لا تراه: الأداة docker نفسها مجرد عميل Client صغير، يرسل طلبك عبر مقبس Socket إلى برنامج اسمه dockerd يعمل كخدمة Service في الخلفية Background طوال الوقت بصلاحيات root، وهذا البرنامج يطلب من containerd أن ينشئ ال Container. وقد رأينا في مقال أمان ال Containers وقت التشغيل ما يعنيه ذلك: أي مستخدم في مجموعة docker يقرأ ملف كلمات المرور في السيرفر خلال ثانية، ووضع Rootless يحل المشكلة ولكنه يحتاج تثبيتاً خاصاً لكل مستخدم. والسؤال الذي جاء منه Podman بسيط: لماذا نحتاج برنامجاً وسيطاً Daemon يعمل كـ root أصلاً، إذا كانت النواة Kernel هي التي تنشئ ال Container في النهاية؟
وPodman أداة من مشروع Containers Containers Project الذي ترعاه Red Hat، تشغل نفس ال Images التي يشغلها Docker وبأوامر Commands تكاد تكون نفسها، ولكن دون أي برنامج يعمل في الخلفية: عندما تكتب podman run فإن الأمر نفسه ينشئ ال Container ثم يخرج، ويبقى بجانب ال Container برنامج صغير جداً للمراقبة Monitor. وهو يعمل افتراضياً بمستخدم عادي Unprivileged User دون root، ويعرف مفهوم ال Pod الذي تعرفه من Kubernetes، ويتكامل مع systemd بدلاً من أن يعيد اختراع إدارة الخدمات. وفي هذا المقال سوف نشغله على سيرفر Debian 13 بجانب Docker على نفس الجهاز، ونقيس الفرق بينهما بالأرقام Numbers لا بالكلام.
وسوف نناقش في هذا المقال ما يلي:
- البنية Architecture دون Daemon: من يشغل ال Container في Podman، ومن يبقى بجانبه.
- العمل دون root افتراضياً، وربط أرقام المستخدمين User Namespace Mapping كما يظهر على السيرفر.
- الأسماء القصيرة Short Names: لماذا يسأل Podman من أين يسحب
alpine. - ال Pods: عدة Containers تشترك في شبكة واحدة، ومشكلة ظهرت معنا عند أول Pod.
- من Podman إلى Kubernetes والعكس:
podman kube generateوpodman kube play. - Quadlet: تشغيل ال Containers كخدمات systemd، وإعادة التشغيل التلقائي بعد القتل.
- التوافق مع Docker: المقبس، وأداة
docker، وdocker compose، ومشكلة DNS بين الخدمات. - قياس سرعة التشغيل Startup Time واستهلاك الذاكرة Memory بين Docker وPodman على نفس الجهاز، ثم جدول قرار.
ماذا يفعل ال Daemon في Docker، ولماذا يزعج البعض؟
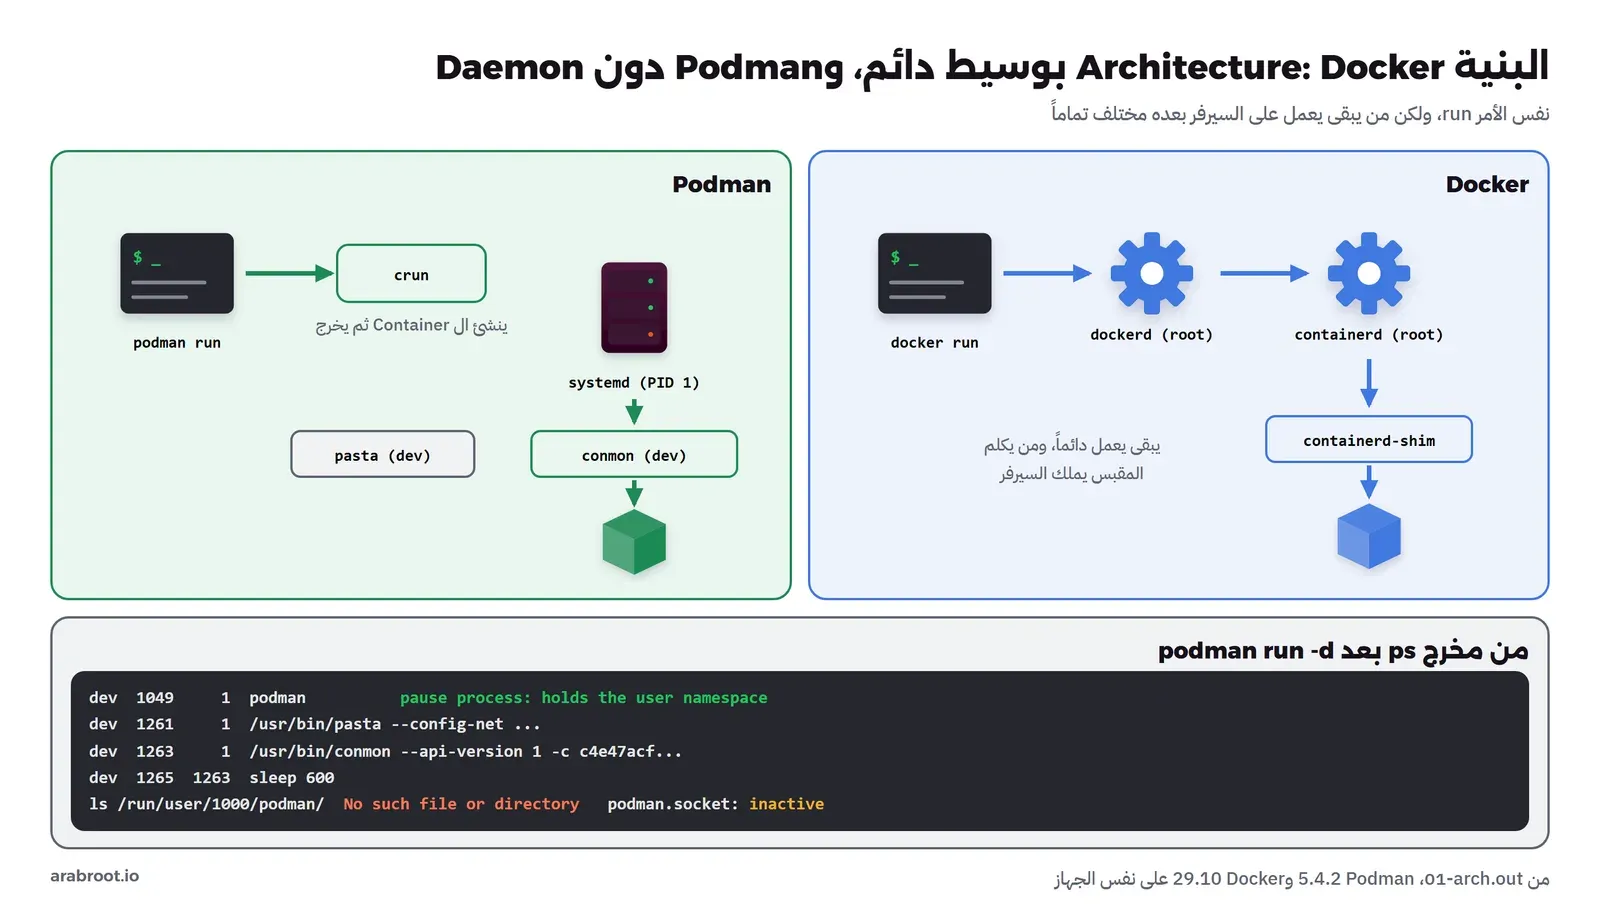
لنبدأ بما يحدث في Docker عندما تكتب docker run، وقد رأيناه بالتفصيل في مقال ما هي ال Containers؟: العميل يرسل الطلب إلى dockerd، وdockerd يرسله إلى containerd، وcontainerd يشغل لكل Container برنامجاً صغيراً اسمه containerd-shim-runc-v2، وهذا يستدعي runc الذي ينشئ مساحات الأسماء Namespaces ومجموعات التحكم cgroups ثم يخرج. والفكرة في هذا التصميم مفهومة: برنامج مركزي Central Program واحد يعرف كل ال Containers وال Images والشبكات، ويقدم واجهة برمجية API واحدة تستخدمها كل الأدوات، من Compose إلى Portainer.
ولكن لهذا البرنامج المركزي ثلاثة أثمان. الأول الأمان Security: البرنامج يعمل كـ root، ومن يستطيع أن يكلمه يملك السيرفر. والثاني نقطة الفشل الواحدة Single Point of Failure: إذا توقف dockerd أو أعيد تشغيله أثناء التحديث Upgrade، فإن ال Containers تتوقف معه ما لم تفعل خيار live-restore الذي شرحناه في دليل تثبيت Docker. والثالث أن ال Daemon يعيد اختراع ما يفعله نظام التشغيل أصلاً، فسياسات الإعادة Restart Policies في Docker تكرر ما يفعله systemd منذ سنوات، والسجلات Logs في Docker تكرر ما يفعله journald.
وطريقة Podman عكس ذلك تماماً: لا يوجد برنامج مركزي، وكل أمر podman يقرأ حالة ال Containers من ملفات على القرص، ويفعل ما طلبته، ثم يخرج. وما يحتاج أن يبقى يعمل، مثل ال Container نفسه، يتركه لبرنامج صغير اسمه conmon، أو يسلمه إلى systemd. وقد يتساءل البعض: إذا لم يوجد Daemon، فكيف تعمل أدوات مثل Compose التي تحتاج واجهة API؟ والإجابة أن Podman يقدم الواجهة Interface نفسها عند الطلب فقط، كما سوف نرى في قسم التوافق.
السيرفر Server الذي سوف نعمل عليه
جهاز افتراضي Virtual Machine نظامه Debian 13 بنواة 6.12 وcgroup v2، بمعالجين CPU وذاكرة 3 GB، وعليه Podman 5.4.2 من مستودعات Debian Repositories نفسها، وDocker Engine 29.10 من المستودع الرسمي، حتى نقارن بينهما على نفس الجهاز. والتثبيت على Debian وUbuntu سطر واحد، وانتبه إلى الملاحظة التي بعده:
sudo apt install podman--no-install-recommends كما يفعل كثيرون لتصغير السيرفر، فقد فعلنا ذلك في هذا المختبر وظهرت معنا مشكلتان سوف تراهما بالتفصيل: ال Pods لا تعمل لأن البرنامج catatonit غير موجود، والخدمات في Compose لا تجد بعضها بالاسم لأن aardvark-dns غير موجود. والحزمتان من «المقترحات» Recommends لا من «المتطلبات» Depends، فلا يشتكي apt من غيابهما.وأول ما نفعله أن نسأل Podman عن نفسه، بالمستخدم العادي Regular User dev لا بـ root:
podman info --format "rootless={{.Host.Security.Rootless}} cgroup={{.Host.CgroupsVersion}} manager={{.Host.CgroupManager}} runtime={{.Host.OCIRuntime.Name}} net={{.Host.NetworkBackend}} rootlessnet={{.Host.RootlessNetworkCmd}} storage={{.Store.GraphDriverName}} root={{.Store.GraphRoot}}"والمخرج سوف يكون كما يلي (اختصرنا سطر إصدار crun):
rootless=true cgroup=v2 manager=systemd runtime=crun crun version 1.21
net=netavark rootlessnet=pasta storage=overlay root=/home/dev/.local/share/containers/storage
في المخرج أعلاه لاحظ التالي:
rootless=true: هذا هو الوضع الافتراضي لأي مستخدم عادي، دون أي إعداد، بينما احتاج Docker في مقال الأمان أمراً خاصاً لتثبيت وضع Rootless.runtime=crun: Podman يستخدم crun بدلاً من runc، وهو بديل مكتوب بلغة C ينفذ نفس مواصفة OCI، وأخف وأسرع في البدء من runc المكتوب بـ Go.net=netavark rootlessnet=pasta: الشبكات Networks يديرها netavark، وفي وضع المستخدم العادي يمر اتصال ال Container بالخارج عبر pasta، وهو بديل أحدث لـ slirp4netns الذي رأيناه مع Docker Rootless.- مكان التخزين Storage في مجلد المستخدم
~/.local/share/containers/storage، فلكل مستخدم Images وContainers خاصة به، ولا يرى أحدهما ما عند الآخر، ولا ما عند root.
الأسماء القصيرة Short Names: من أين يأتي alpine؟
في Docker عندما تكتب alpine فهو يعني دائماً docker.io/library/alpine:latest، لأن Docker Hub هو السجل الافتراضي Default Registry الوحيد. أما Podman فلا يفترض أن كل Image تأتي من Docker Hub، والسبب أمني: لو كان عندك عدة سجلات في قائمة البحث، فقد ينشر مهاجم Attacker Image بنفس الاسم في سجل يأتي قبل السجل الذي تقصده، فتسحب Image خبيثة دون أن تعرف. ولذلك يستخدم Podman قائمة أسماء مستعارة Aliases معروفة، فإذا لم يجد الاسم فيها سألك:
podman pull alpine
grep -E '^unqualified-search-registries' /etc/containers/registries.conf
والمخرج سوف يكون كما يلي:
Resolved "alpine" as an alias (/etc/containers/registries.conf.d/shortnames.conf)
Trying to pull docker.io/library/alpine:latest...
Getting image source signatures
الاسم alpine موجود في ملف الأسماء المستعارة shortnames.conf، فعرف Podman أنه docker.io/library/alpine وأخبرك بذلك صراحة. ولم يطبع الأمر grep شيئاً، أي أن Debian لا يضع أي سجل في قائمة البحث Search List للأسماء غير المعروفة، فإذا كتبت اسماً غير موجود في القائمة مثل myteam/api فسوف يرفض Podman بدلاً من أن يخمن. ولذلك تعود على كتابة الاسم الكامل دائماً، مثل docker.io/library/nginx:1.29-alpine، وهذا ما سوف نفعله في بقية المقال، وهو نفس الاسم الذي يستخدمه Kubernetes، ويمنع أي التباس عندما يكون عندك سجل خاص كما في مقال سجل Docker Images الخاص.
ماذا يعمل بعد podman run؟ لا يوجد Daemon، فما هو conmon؟
الآن نشغل Container في الخلفية ونرى كل ما يعمل على السيرفر بالمستخدم dev:
podman run -d --name ct3-sleep docker.io/library/alpine:3.24 sleep 600
ps -o user,pid,ppid,cmd -u dev
ls -la /run/user/1000/podman/
systemctl --user is-active podman.socket
والمخرج سوف يكون كما يلي (اختصرنا السطور الطويلة):
USER         PID    PPID CMD
dev         1049       1 podman
dev         1261       1 /usr/bin/pasta --config-net --dns-forward 169.254.1.1 -t none -u none -T none -U none --no-map-
dev         1263       1 /usr/bin/conmon --api-version 1 -c c4e47acf6af71cd0941a7289b82ac3843e87a319df37bb201d439c43b085
dev         1265    1263 sleep 600
ls: cannot access '/run/user/1000/podman/': No such file or directory
inactive
في المخرج أعلاه لاحظ التالي:
- العملية
sleep 600أبوهاconmon، وأبوconmonهو العملية رقم 1 أي systemd. فالأمرpodman runأنشأ ال Container ثم خرج، وتبنى systemd عمليةconmonكأي عملية يتيمة Orphan Process. ووظيفةconmonبسيطة: يبقي مخرج ال Container مفتوحاً ويكتبه في السجل، وينتظر خروجه ليسجل رمز الخروج Exit Code، وهو تقريباً ما يفعلهcontainerd-shimفي Docker. - العملية
pastaتقدم الشبكة لهذا ال Container، فهي تنقل حزمه بين مساحة شبكته والشبكة الحقيقية، وأبوها أيضاً systemd. - العملية التي اسمها
podmanفقط ليست Daemon، وإنما هي عملية الإيقاف المؤقت Pause Process التي تمسك مساحة المستخدمين الخاصة بـdevمفتوحة، حتى تدخلها كل أوامرpodmanاللاحقة بدلاً من أن تنشئ كل مرة مساحة جديدة. وهي لا تستقبل أي طلب ولا تستهلك معالجاً. - لا يوجد مجلد
/run/user/1000/podman/ولا مقبس، والخدمةpodman.socketغير مفعلة. فلا يوجد أي شيء يستمع لطلبات، وبالتالي لا يوجد شيء يستطيع مهاجم أن يكلمه.
المستخدم User root في الداخل هو dev في الخارج: Rootless Mapping
podman exec ct3-sleep sh -c "id; cat /proc/self/uid_map"
podman unshare cat /proc/self/uid_map
ps -o user,pid,cmd -p $(pgrep -u dev -x sleep)
uid=0(root) gid=0(root)
0 1000 1
1 100000 65536
0 1000 1
1 100000 65536
USER PID CMD
dev 1265 sleep 600نفس الربط الذي رأيناه مع Docker Rootless: root في الداخل هو dev برقم 1000، وبقية الأرقام من مدى dev في /etc/subuid. والأمر podman unshare مفيد جداً في العمل اليومي، فهو يدخلك إلى مساحة المستخدمين نفسها التي تعيش فيها ال Containers، فتستطيع أن ترى ملفات ال Volumes وتغير مالكها بالأرقام التي يراها ال Container، دون sudo. وإذا ظهر معك خطأ Permission denied على Bind Mount فجرب podman unshare chown 1000:1000 ~/data، فهذا يجعل الملف ملك المستخدم 1000 داخل ال Container، وهو رقم آخر تماماً على المضيف Host.
ال Pods: عدة Containers في شبكة Network واحدة
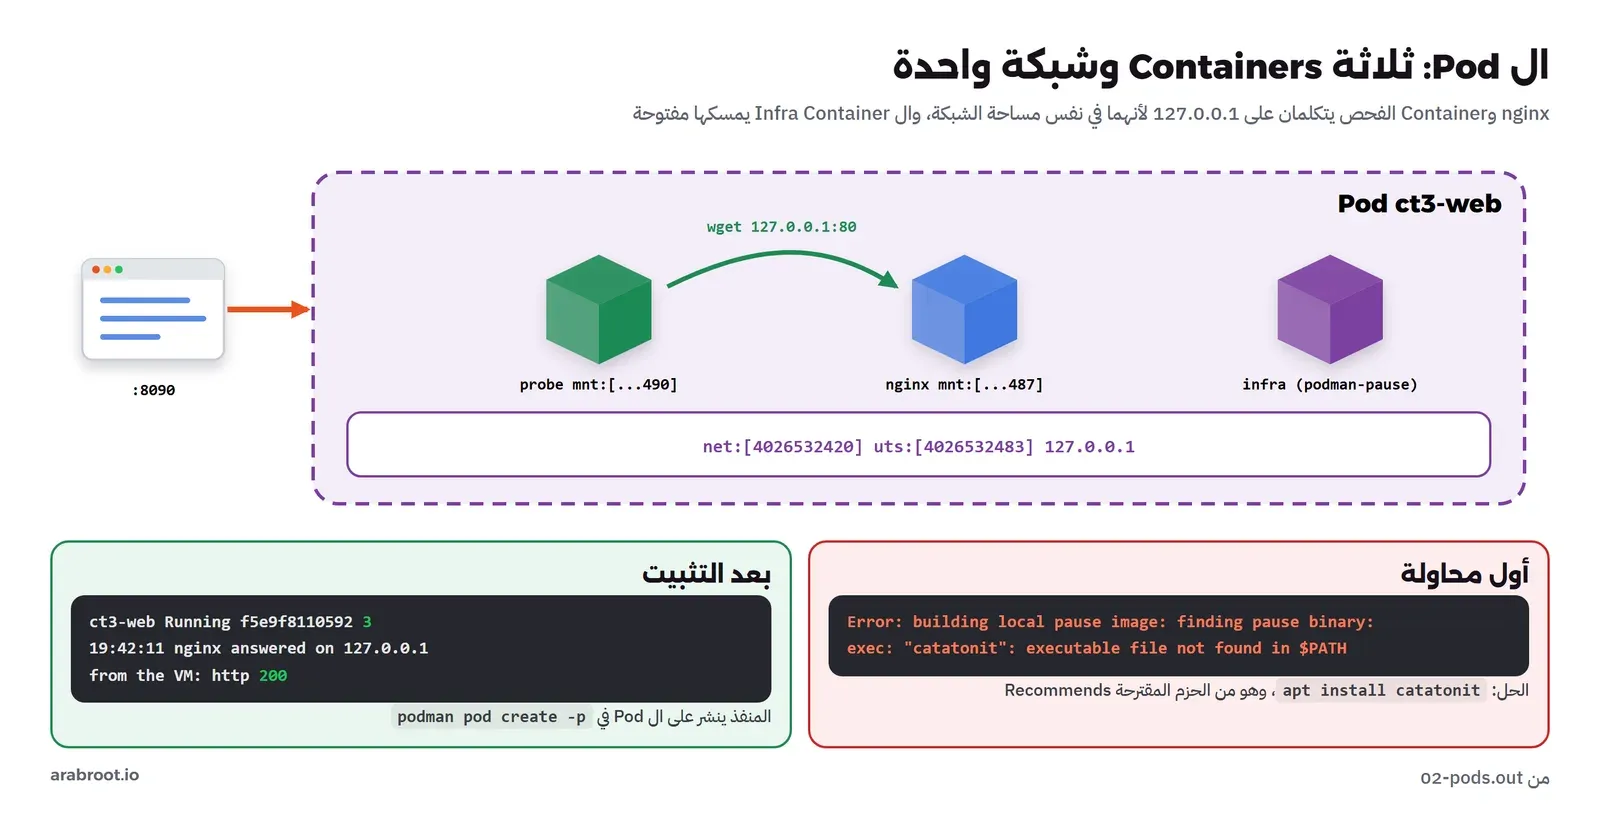
ال Pod مفهوم من Kubernetes، وهو مجموعة Containers تشترك في مساحة الشبكة Network Namespace نفسها، فترى بعضها على 127.0.0.1، وتشترك في اسم الجهاز Hostname، وتبدأ وتتوقف معاً. والاستخدام الشائع Common Use أن يكون في ال Pod التطبيق مع Container مساعد Sidecar، مثل برنامج يجمع سجلاته أو Reverse Proxy أمامه أو أداة مراقبة. وPodman هو الأداة الوحيدة الشائعة خارج Kubernetes التي تعرف هذا المفهوم مباشرة، وهو سبب اسمه أصلاً: Pod Manager.
وسوف ننشئ Pod فيه nginx وContainer صغير يفحص nginx كل خمس ثوان على 127.0.0.1، وهذا لن يعمل بين Containers عادية لأن لكل واحد منها 127.0.0.1 خاصاً به:
podman pod create --name ct3-web -p 8090:80
podman run -d --pod ct3-web --name ct3-web-nginx docker.io/library/nginx:1.29-alpine
podman run -d --pod ct3-web --name ct3-web-probe -v /home/dev/probe.sh:/probe.sh:ro,Z docker.io/library/alpine:3.24 sh /probe.sh
وهنا واجهنا أول مشكلة في المقال، فالأمر الأول نفسه فشل:
Error: building local pause image: finding pause binary: exec: "catatonit": executable file not found in $PATHكل Pod في Podman يبدأ بـ Container خاص اسمه Infra Container، وظيفته أن يمسك مساحات الأسماء المشتركة مفتوحة حتى لو توقفت كل Containers ال Pod، تماماً كال Pause Container في Kubernetes. وPodman يبني Image هذا ال Container محلياً من برنامج صغير اسمه catatonit، وهو عملية init صغيرة لا تفعل إلا أن تنتظر وتجمع العمليات المنتهية. وبما أننا ثبتنا Podman دون الحزم المقترحة فهذا البرنامج غير موجود، والحل سطر واحد:
sudo apt install catatonit aardvark-dnsوبعدها أعدنا الأوامر الثلاثة، ثم نظرنا إلى النتيجة:
podman pod ps --format "{{.Name}} {{.Status}} {{.InfraId}} {{.NumberOfContainers}}"
podman ps -a --pod --format "{{.Names}} {{.Image}} {{.PodName}} {{.Status}}"
podman logs ct3-web-probe | head -2
curl -s -o /dev/null -w "from the VM: http %{http_code}\n" localhost:8090
for c in ct3-web-nginx ct3-web-probe; do p=$(podman inspect -f "{{.State.Pid}}" $c); echo "$c net=$(readlink /proc/$p/ns/net) uts=$(readlink /proc/$p/ns/uts) mnt=$(readlink /proc/$p/ns/mnt)"; done
والمخرج سوف يكون كما يلي (حذفنا Containers أخرى تعمل على الجهاز):
ct3-web Running f5e9f8110592 3
32500acc6762-infra localhost/podman-pause:5.4.2-1766335321 ct3-web Up 44 seconds
ct3-web-nginx docker.io/library/nginx:1.29-alpine ct3-web Up 38 seconds
ct3-web-probe docker.io/library/alpine:3.24 ct3-web Up 22 seconds
19:42:11 nginx answered on 127.0.0.1
19:42:17 nginx answered on 127.0.0.1
from the VM: http 200
ct3-web-nginx net=net:[4026532420] uts=uts:[4026532483] mnt=mnt:[4026532487]
ct3-web-probe net=net:[4026532420] uts=uts:[4026532483] mnt=mnt:[4026532490]
في المخرج أعلاه لاحظ التالي:
- في ال Pod ثلاثة Containers لا اثنان، والثالث هو
32500acc6762-infraمن Image اسمهاlocalhost/podman-pause، وهي ال Image التي بناها Podman محلياً منcatatonitبعد أن ثبتناه. - Container الفحص وصل إلى nginx على
127.0.0.1، وهذا هو الدليل العملي على أن الشبكة مشتركة. - مساحة الشبكة
netومساحة اسم الجهازutsلهما نفس الرقم في الاثنين، أما مساحة نقاط التركيبmntفمختلفة، أي أن لكل Container نظام ملفاته File System الخاص به. فال Pod يشارك الشبكة لا الملفات. - المنفذ Port 8090 ينشر على ال Pod لا على Container بعينه، ولذلك كتبناه في
podman pod create، ولو كتبته فيpodman run --podلرفضه Podman.
من Podman إلى Kubernetes: kube generate وkube play
بما أن Podman يفهم ال Pods، فهو يستطيع أن يكتب ال Pod الذي يعمل الآن كملف YAML بصيغة Kubernetes، كما في توثيق podman kube generate:
podman kube generate ct3-web > ~/ct3-web.yamlوالملف الناتج سوف يكون كما يلي (حذفنا التعليقات وتاريخ الإنشاء):
apiVersion: v1
kind: Pod
metadata:
  annotations:
    bind-mount-options: /home/dev/probe.sh:Z
    io.kubernetes.cri-o.SandboxID/ct3-web-nginx: f5e9f8110592500f3a810fcbf579ed6cbdbbe32c90539d6dabb72718f6ec7e22
    io.kubernetes.cri-o.SandboxID/ct3-web-probe: f5e9f8110592500f3a810fcbf579ed6cbdbbe32c90539d6dabb72718f6ec7e22
  labels:
    app: ct3-web
  name: ct3-web
spec:
  containers:
  - args:
    - nginx
    - -g
    - daemon off;
    image: docker.io/library/nginx:1.29-alpine
    name: ct3-web-nginx
    ports:
    - containerPort: 80
      hostPort: 8090
  - command:
    - sh
    - /probe.sh
    image: docker.io/library/alpine:3.24
    name: ct3-web-probe
    volumeMounts:
    - mountPath: /probe.sh
      name: home-dev-probe.sh-host-0
      readOnly: true
  volumes:
  - hostPath:
      path: /home/dev/probe.sh
      type: File
    name: home-dev-probe.sh-host-0
في الإعداد أعلاه لاحظ التالي:
- ال Infra Container غير موجود في الملف، لأن Kubernetes ينشئ ال Pause Container بنفسه، فالملف يصف ال Pod كما يفهمه Kubernetes.
- ال Bind Mount صار
hostPathمن النوعFile، وهذا يعمل في Kubernetes ولكنه مرتبط بعقدة Node واحدة فيها هذا الملف، فإذا أردت نقل الملف إلى عنقود Cluster حقيقي فاستبدله بـ ConfigMap، كما شرحنا في مقال مصطلحات Kubernetes بالرسم. - الحقل
hostPort: 8090يربط المنفذ على العقدة نفسها، وفي Kubernetes تستخدم عادة Service بدلاً منه.
والاتجاه المعاكس هو الأهم في العمل اليومي: تأخذ ملف YAML وتشغله بـ podman kube play. حذفنا ال Pod كله ثم شغلناه من الملف:
podman pod rm -f -t 0 ct3-web
podman kube play ~/ct3-web.yaml
podman pod ps --format "{{.Name}} {{.Status}} {{.NumberOfContainers}}"; podman ps --format "{{.Names}}"
curl -s -o /dev/null -w "after kube play: http %{http_code}\n" localhost:8090
podman kube down ~/ct3-web.yaml
Containers:
5f47b2ab71bcc24107382945c128e704c831a1866a7b4024f13c132c63f6ace9
e2e6961ca5cd96879b9df08f2b662a6c5ee7ce7bfaa58cc42ba3faa43e884a84
ct3-web Running 3
47fd218ffc07-infra
ct3-web-ct3-web-nginx
ct3-web-ct3-web-probe
after kube play: http 200
Secrets removed:
Volumes removed:عاد ال Pod بثلاثة Containers وأعطى 200، ولاحظ أن أسماء ال Containers صارت ct3-web-ct3-web-nginx، أي اسم ال Pod ثم اسم ال Container كما في الملف، وهذا يجعل السكربتات Scripts التي تعتمد على الاسم القديم تفشل، فاعتمد على ال Labels أو على اسم ال Pod. وهذه الطريقة مفيدة لمن يتعلم Kubernetes على جهازه: تكتب ملفاً واحداً تجربه بـ Podman على سيرفر صغير، ثم تنقله إلى عنقود حقيقي. ولكنها ليست Kubernetes، فلا يوجد جدولة Scheduling على عدة سيرفرات، ولا إصلاح ذاتي Self-healing، ولا Services، وPodman يدعم جزءاً من أنواع الملفات فقط: Pod وDeployment وPersistentVolumeClaim وConfigMap وSecret وبعض غيرها.
Quadlet: ال Container كخدمة Service في systemd
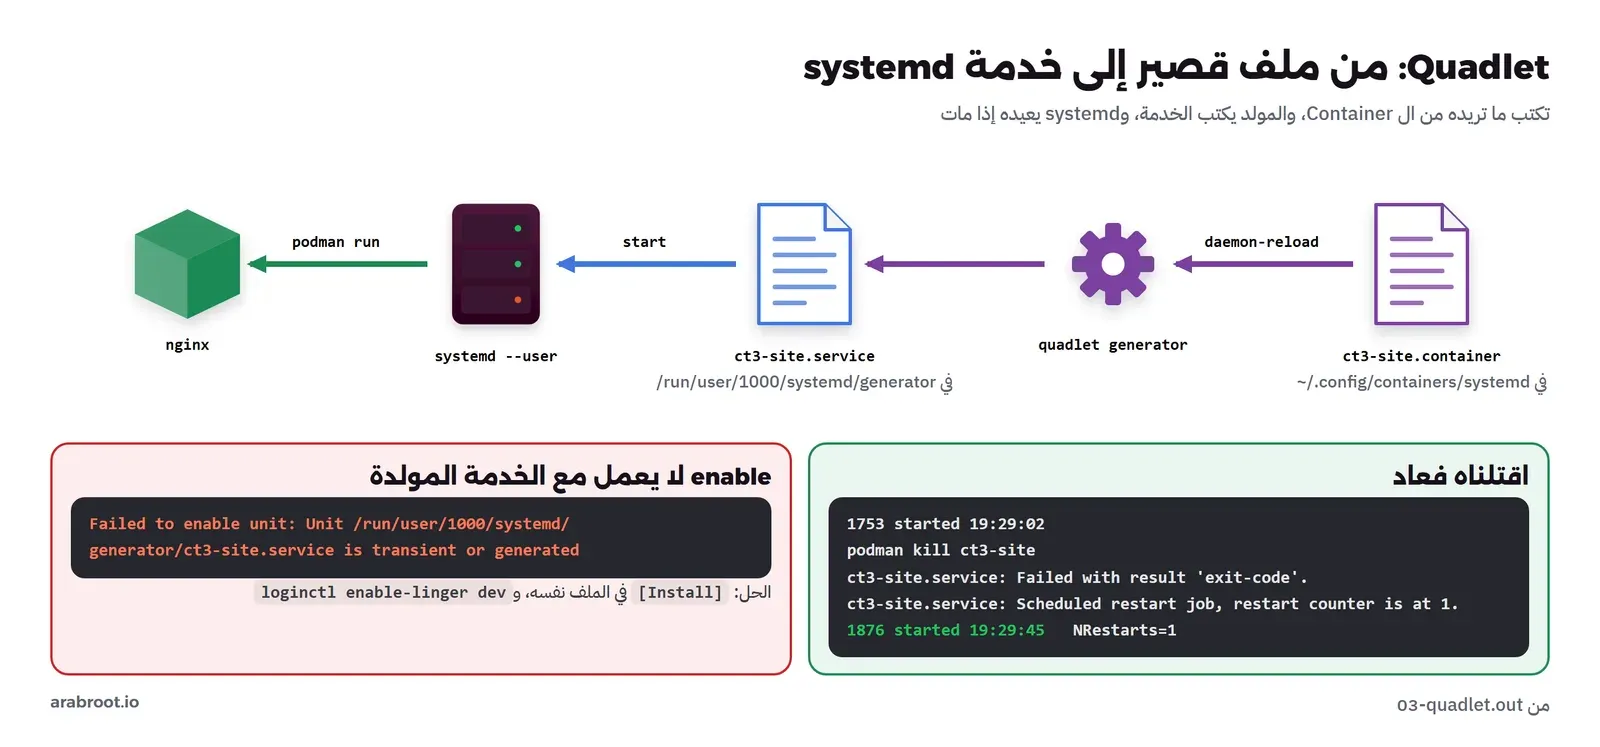
بما أنه لا يوجد Daemon، فمن يعيد تشغيل ال Container إذا توقف، ومن يشغله بعد إعادة تشغيل السيرفر Reboot؟ في Docker يفعل ذلك dockerd بسياسة --restart. أما في Podman فالإجابة systemd، وهو مدير الخدمات Service Manager الذي يعمل على السيرفر أصلاً وشرحناه في مقال الخدمات والسجلات مع systemd. وكانت الطريقة القديمة podman generate systemd التي تكتب ملف Unit طويلاً، وهي مهملة Deprecated اليوم، والطريقة الحالية Quadlet: تكتب ملفاً قصيراً بامتداد .container يصف ال Container، ومولد Generator يحوله إلى خدمة systemd كاملة عند كل daemon-reload.
وهذا ملف Quadlet لموقع ثابت على nginx، في مجلد المستخدم ~/.config/containers/systemd/ لأننا نعمل دون root، أما لـ root فالمجلد /etc/containers/systemd/:
# ~/.config/containers/systemd/ct3-site.container
[Unit]
Description=ct3 site: nginx managed by systemd through Quadlet

[Container]
Image=docker.io/library/nginx:1.29-alpine
ContainerName=ct3-site
PublishPort=8091:80
Volume=%h/site:/usr/share/nginx/html:ro,Z
HealthCmd=wget -q -O /dev/null http://127.0.0.1/
HealthInterval=10s

[Service]
Restart=always

[Install]
WantedBy=default.target
والقسم [Container] وحده جديد، أما [Unit] و[Service] و[Install] فهي نفس أقسام أي خدمة systemd. وقبل أن نشغله نسأل المولد Generator عما سوف يصنعه، بخيار التجربة -dryrun:
/usr/libexec/podman/quadlet -dryrun -userوالمخرج سوف يكون كما يلي (اختصرنا بعض السطور):
---ct3-site.service---
[Unit]
Wants=podman-user-wait-network-online.service
After=podman-user-wait-network-online.service
Description=ct3 site: nginx managed by systemd through Quadlet
SourcePath=/home/dev/.config/containers/systemd/ct3-site.container
RequiresMountsFor=%t/containers
[Service]
Restart=always
Environment=PODMAN_SYSTEMD_UNIT=%n
KillMode=mixed
ExecStop=/usr/bin/podman rm -v -f -i --cidfile=%t/%N.cid
Delegate=yes
Type=notify
NotifyAccess=all
ExecStart=/usr/bin/podman run --name ct3-site --cidfile=%t/%N.cid --replace --rm --cgroups=split --sdnotify=conmon -d -v %h/site:/usr/share/nginx/html:ro,Z --publish 8091:80 --health-cmd "wget -q -O /dev/null http://127.0.0.1/" --health-interval 10s docker.io/library/nginx:1.29-alpine
[Install]
WantedBy=default.target
في المخرج أعلاه لاحظ التالي:
- اسم الخدمة
ct3-site.service، أي اسم الملف دون الامتداد Extension. ExecStartأمرpodman runعادي فيه كل ما كتبناه، مع--rmو--replace، أي أن ال Container يحذف عند الإيقاف وينشأ من جديد عند كل تشغيل. وهذا يجعل ال Container قابلاً للرمي Disposable كما يجب أن يكون، والبيانات في ال Volumes.Type=notifyمع--sdnotify=conmon: يخبرconmonنظام systemd أن ال Container بدأ، فتعرف systemd متى صارت الخدمة جاهزة بدقة.Delegate=yesو--cgroups=split: تفوض systemd مجموعة التحكم cgroup الخاصة بالخدمة إلى Podman، فيظهر ال Container داخل شجرة الخدمة نفسها، وتعمل حدود الموارد Resource Limits التي تكتبها في القسم[Service]مثلMemoryMax=.
والآن نشغل الخدمة كما نشغل أي خدمة:
systemctl --user daemon-reload
systemctl --user start ct3-site.service
systemctl --user status ct3-site.service --no-pager | head -12
curl -s localhost:8091
● ct3-site.service - ct3 site: nginx managed by systemd through Quadlet
Loaded: loaded (/home/dev/.config/containers/systemd/ct3-site.container; generated)
Active: active (running) since Wed 2026-11-18 19:29:02 UTC; 5s ago
Main PID: 1751 (conmon)
Tasks: 5 (limit: 3545)
Memory: 27M (peak: 40.3M)
CGroup: /user.slice/user-1000.slice/[email protected]/app.slice/ct3-site.service
├─libpod-payload-a9f1df2620150ebd85fad02dc0985dce66af687117baa48c64026e56c2a0d4e6
│ ├─1753 "nginx: master process nginx -g daemon off;"
│ ├─1787 "nginx: worker process"
<h1>served by a Quadlet</h1>الخدمة تعمل، والعملية الرئيسية Main Process Main PID هي conmon، وعمليات nginx داخل شجرة الخدمة نفسها، وsystemd يعرف استهلاكها من الذاكرة 27M. ولاحظ السطر Tasks: 5 (limit: 3545): هذا نفس الحد الذي وجدناه في مقال الأمان، يضعه systemd على كل خدمة. وهذا هو الفرق الحقيقي عن Docker: ال Container هنا خدمة كاملة يراها systemctl وjournalctl وكل أدوات السيرفر، لا شيئاً يعيش في عالم خاص به.
المشكلة الثانية Problem: systemctl enable لا يعمل
عادة نفعل أي خدمة لتعمل بعد إعادة تشغيل السيرفر بالأمر enable، فجربناه:
Failed to enable unit: Unit /run/user/1000/systemd/generator/ct3-site.service is transient or generatedوالسبب في الرسالة: هذه الخدمة لا يوجد لها ملف في المكان الذي يعرفه enable، وإنما يكتبها المولد في /run/user/1000/systemd/generator/ عند كل daemon-reload، فلا يستطيع enable أن ينشئ لها رابطاً دائماً. والحل أنك لا تحتاج enable أصلاً، فالقسم [Install] مع WantedBy=default.target في ملف Quadlet نفسه يقرؤه المولد ويضع الرابط بنفسه، فتبدأ الخدمة عند تشغيل جلسة المستخدم. وحتى تبدأ جلسة المستخدم بعد إعادة تشغيل السيرفر دون أن يدخل أحد، يجب أن تفعل له البقاء Lingering مرة واحدة بالأمر loginctl enable-linger dev، وهذه خطوة ينساها كثيرون فيجدون الموقع متوقفاً بعد أول إعادة تشغيل.
اقتل ال Container بالأمر kill: من يعيده؟
للتجربة قتلنا ال Container مباشرة بـ Podman، دون أن نخبر systemd:
podman inspect -f "{{.State.Pid}} started {{.State.StartedAt}}" ct3-site
podman kill ct3-site; sleep 12
systemctl --user show ct3-site.service -p NRestarts -p ActiveState
podman inspect -f "{{.State.Pid}} started {{.State.StartedAt}}" ct3-site
journalctl --user -u ct3-site.service -o cat | tail -4
1753 started 2026-11-18 19:29:02.900749311 +0000 UTC
NRestarts=1
ActiveState=activating
1876 started 2026-11-18 19:29:45.43148804 +0000 UTC
Started ct3-site.service - ct3 site: nginx managed by systemd through Quadlet.
ct3-site.service: Failed with result 'exit-code'.
ct3-site.service: Scheduled restart job, restart counter is at 1.
Started ct3-site.service - ct3 site: nginx managed by systemd through Quadlet.رأى systemd أن عمليته الرئيسية خرجت بخطأ، فسجل Failed with result 'exit-code'، ثم جدول إعادة التشغيل بحسب Restart=always، فبدأ Container جديد برقم عملية 1876 وتاريخ بدء جديد. وكل هذا في journalctl مع بقية سجلات السيرفر، والعداد NRestarts=1 يقول كم مرة حدث ذلك. وكانت الحالة activating لحظة القراءة لأن nginx كان ما زال يبدأ، فهي تنتظر إشعار conmon كما رأينا في Type=notify.
التحديث التلقائي Auto Update مع Quadlet
بما أن الخدمة أمر podman run ينشئ ال Container من جديد عند كل تشغيل، فتحديث ال Image يعني فقط أن تسحب الجديدة ثم تعيد تشغيل الخدمة. وPodman يفعل ذلك لك إذا أضفت السطر AutoUpdate=registry في القسم [Container]، ثم فعلت المؤقت podman-auto-update.timer الذي يأتي مع Podman، كما في توثيق podman auto-update: كل يوم يسأل السجل هل تغيرت البصمة Digest خلف ال Tag، فإذا تغيرت سحب الجديدة وأعاد تشغيل الخدمة، وإذا فشلت الخدمة في البدء بعد التحديث رجع إلى ال Image السابقة تلقائياً Rollback. وهذا ما يجعل الطريقة مناسبة لسيرفر صغير بخدمات قليلة دون أداة مثل Watchtower. ولكن انتبه إلى أن هذا يعمل فقط مع Tag يتحرك عمداً، مثل 1.29-alpine الذي ينتقل إلى أحدث بناء في نفس السلسلة، فإذا كتبت البصمة في الملف فلن يتغير شيء، وإذا كتبت latest فقد تجد إصداراً رئيسياً جديداً يعمل على سيرفرك صباح الغد. واختر سلسلة إصدار ثابتة، وراقب سجل المؤقت بالأمر journalctl --user -u podman-auto-update.
العائلة: Buildah وSkopeo وPodman Desktop
Podman جزء من مجموعة أدوات صغيرة، كل منها يفعل شيئاً واحداً، وهذه الفكرة نفسها عكس Docker الذي يجمع كل شيء في برنامج واحد:
- Buildah: بناء ال Images، وهو ما يستدعيه
podman buildفي الخلفية. ويمكن استخدامه وحده في خطوط CI لبناء Image دون Daemon ودون root، وهذا مفيد في Runner لا تريد أن تعطيه مقبس Docker، كما شرحنا في مقال الأمان أن المقبس يساوي root. - Skopeo: نسخ ال Images بين السجلات وفحصها دون سحبها، فالأمر
skopeo inspect docker://docker.io/library/nginx:1.29-alpineيقرأ ال Manifest والبصمة من السجل مباشرة، وskopeo copy --allينسخ Image بكل معمارياتها من Docker Hub إلى سجلك الخاص، وهذا حل مشكلة البصمة المختلفة التي رأيناها في مقال السجل الخاص. - Podman Desktop: واجهة رسومية GUI لـ Windows وmacOS وLinux تشبه Docker Desktop، وتشغل على Windows وmacOS جهازاً افتراضياً صغيراً بنظام Linux عبر podman machine، لأن ال Containers تحتاج نواة Linux كما شرحنا في مقال ال Containers. فإذا أردت بديلاً لـ Docker Desktop على جهاز المطور فهذه هي الطريقة.
وتذكر أن إصدار Podman في Debian 13 هو 5.4.2، بينما المشروع يصدر نسخاً أحدث كل بضعة أشهر في صفحة الإصدارات، وبعض ميزات Quadlet مثل أنواع الملفات الجديدة تظهر في الإصدارات الأحدث أولاً. فإذا قرأت في التوثيق خياراً لا يعرفه Podman عندك، فقارن رقم الإصدار قبل أن تبحث عن خطأ في ملفك، والأمر /usr/libexec/podman/quadlet -dryrun سوف يخبرك بأي سطر لم يفهمه.
التوافق Compatibility مع Docker: المقبس Socket وأداة docker وCompose
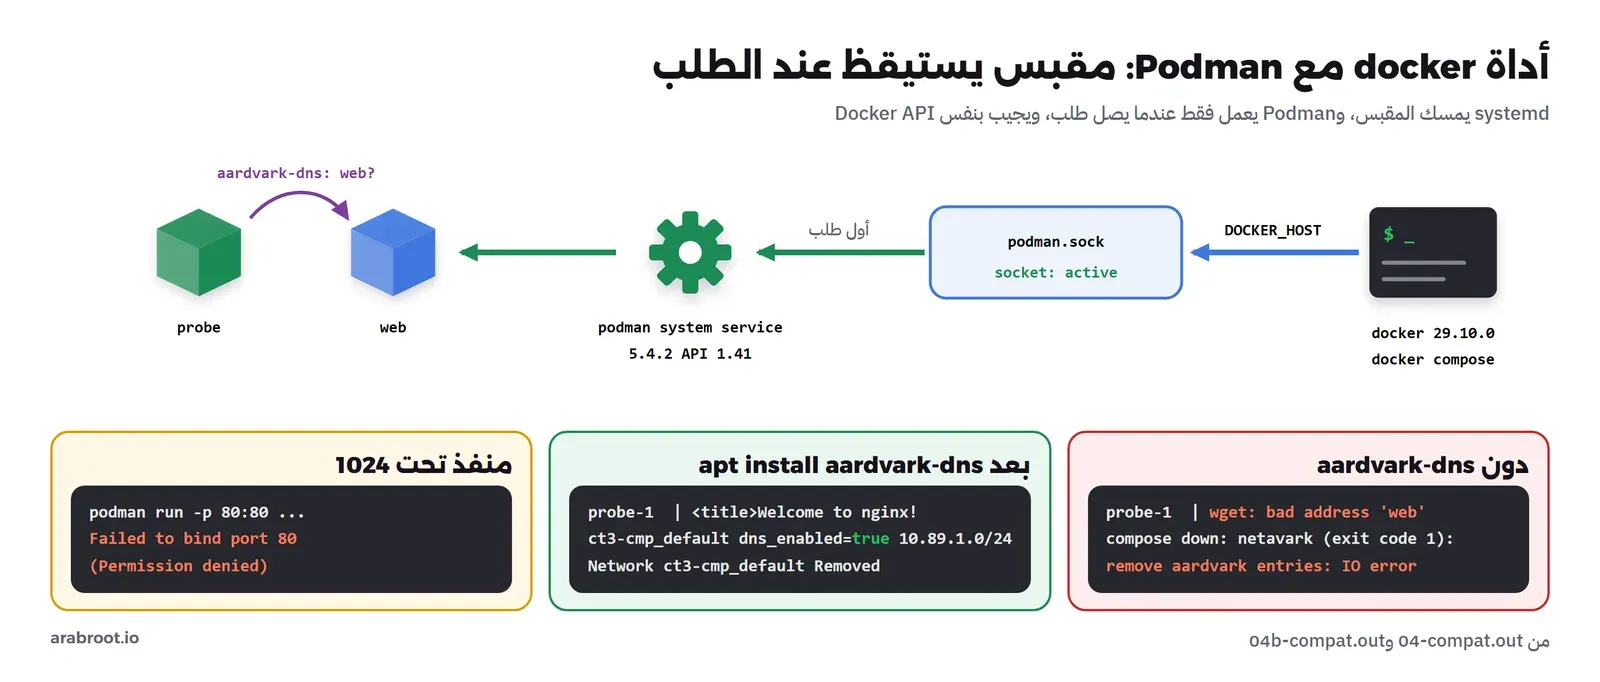
كثير من الأدوات Tools تتكلم مع واجهة Docker API مباشرة: Compose، وPortainer، وTestcontainers في الاختبارات، وإضافات المحررات Editors. ولذلك يقدم Podman نفس الواجهة عبر مقبس، ولكن بطريقته: خدمة systemd من نوع Socket Activation، أي أن systemd يمسك المقبس، ولا يشغل podman system service إلا عندما يصل أول طلب، ثم يوقفه بعد فترة دون طلبات. فلا يوجد Daemon دائم حتى هنا، كما في توثيق podman system service:
systemctl --user enable --now podman.socket
systemctl --user is-active podman.socket podman.service
curl -s --unix-socket /run/user/1000/podman/podman.sock http://d/version | jq -c "{Version, ApiVersion, Os}"
systemctl --user is-active podman.service
active
inactive
{"Version":"5.4.2","ApiVersion":"1.41","Os":"linux"}
activeقبل الطلب كان المقبس active والخدمة inactive، أي أن systemd يستمع ولا يعمل أي برنامج. ثم أرسلنا طلب /version بصيغة Docker API فرد Podman بإصداره ونسخة الواجهة 1.41، وصارت الخدمة active لأن الطلب أيقظها. والآن نوجه أداة docker العادية إلى هذا المقبس:
export DOCKER_HOST=unix:///run/user/1000/podman/podman.sock
docker version --format "client {{.Client.Version}} server {{.Server.Version}}"
docker ps --format "{{.Names}} {{.Image}}"
client 29.10.0 server 5.4.2
ct3-site nginx:1.29-alpineأداة Docker 29.10 تكلم «سيرفر» إصداره 5.4.2، وهو Podman، وترى ال Container الذي تديره Quadlet. ولاحظ أن docker ps هنا لا يرى ال Containers التي تديرها Docker الحقيقية على نفس الجهاز، فهما عالمان منفصلان، لكل منهما Images وContainers خاصة.
docker compose مع Podman، ومشكلة أسماء الخدمات DNS
ثم جربنا ملف Compose صغيراً فيه خدمتان، الثانية تطلب الأولى باسمها web، وهي الطريقة التي شرحناها في دليل شبكات Docker:
name: ct3-cmp
services:
  web:
    image: docker.io/library/nginx:1.29-alpine
    ports: ["8092:80"]
  probe:
    image: docker.io/library/alpine:3.24
    command: sh -c "sleep 3; wget -q -O - http://web/ | head -c 60; echo; sleep 600"
    depends_on: [web]
docker compose up -d
docker compose logs probeوفي المحاولة الأولى كان المخرج كما يلي:
probe-1  | wget: bad address 'web'
compose web: http 200
الخدمة web تعمل وتعطي 200 من الخارج، ولكن الخدمة الثانية لا تعرف اسمها. ثم فشل docker compose down نفسه برسالة تكشف السبب:
Error response from daemon: removing container 9c62bfa74d03...: network: netavark (exit code 1): remove aardvark entries: IO error: No such file or directory (os error 2)في Docker يوجد خادم DNS داخل dockerd نفسه يجيب عن أسماء الخدمات، أما في Podman فلا يوجد Daemon، ولذلك يستخدم netavark برنامجاً منفصلاً اسمه aardvark-dns يعمل لكل شبكة، وهو أيضاً من الحزم المقترحة التي لم نثبتها. وبعد تثبيته كما في قسم ال Pods أعدنا التجربة:
probe-1  | <head>
probe-1  | <title>Welcome to nginx!</titl
ct3-cmp_default dns_enabled=true 10.89.1.0/24
 Container ct3-cmp-web-1 Removed
 Network ct3-cmp_default Removed
وجدت الخدمة الثانية الأولى باسمها وقرأت صفحة nginx، وعمل down دون خطأ. والدرس من المشكلتين أن رسالة «bad address» في Podman تعني غالباً أن aardvark-dns غير موجود، وأن رسالة «catatonit» تعني أن ال Pods لن تعمل، فإذا رأيت أيهما فابدأ بـ apt install للحزمتين.
ما الذي يختلف فعلاً عن Docker؟ Differences
الأوامر نفسها تقريباً، ويمكنك أن تكتب alias docker=podman فيعمل أغلب ما تكتبه كل يوم، ولكن هناك فروقاً تظهر في الإنتاج Production، وفيما يلي أهمها:
- المنافذ تحت 1024 في وضع المستخدم العادي: جربنا
-p 80:80فكانت النتيجةFailed to bind port 80 (Permission denied) for option '-t 80-80:80-80'من pasta، وهي نفس قاعدة النواة التي رأيناها مع Docker Rootless، وحلولها نفسها: Reverse Proxy بـ root أمامه، أو خفضnet.ipv4.ip_unprivileged_port_start. - سياسة
--restart=alwaysموجودة، ولكن لا يوجد Daemon يعيد ال Containers بعد إعادة تشغيل السيرفر إلا إذا فعلت الخدمةpodman-restart.service. والطريقة الصحيحة هي Quadlet كما رأينا. - لكل مستخدم Images وContainers منفصلة، فإذا سحبت Image بـ
sudo podmanفلن تراها بـpodmanالعادي، وهذا يفاجئ كل من ينتقل من Docker. - Compose: يعمل
docker composeعبر المقبس كما رأينا، ويوجد أيضاًpodman composeالذي يستدعي أداة Compose خارجية، ولكن بعض الخيارات المتقدمة مثلdeployمع Swarm غير مدعومة. - بناء ال Images:
podman buildيستخدم Buildah في الخلفية ويقرأ نفس Dockerfile، مع فروق صغيرة في خيارات BuildKit مثل بعض صيغ--mount=type=cache. - السجلات Logs: على نظام فيه systemd يكتب Podman مخرج ال Containers في journald افتراضياً، فتقرؤه بـ
podman logsكما في Docker، وتجده أيضاً فيjournalctlمع بقية السيرفر، وحدود حجمه هي حدود journald نفسه لا خيارmax-sizeالذي تعرفه من Docker، فراجع إعدادSystemMaxUseإذا كانت تطبيقاتك كثيرة الكلام. - SELinux: الحرف
Zفي-v ~/site:/usr/share/nginx/html:ro,Zيغير وسم SELinux Label على المجلد حتى يقرأه ال Container، وهو ضروري على Fedora وRHEL، ولا يضر على Debian. ولا تقم باستخدامه على مجلد نظام مثل/homeكله، لأنه يغير وسم كل ما فيه.
القياس Benchmark: Docker وPodman على نفس الجهاز Same Host
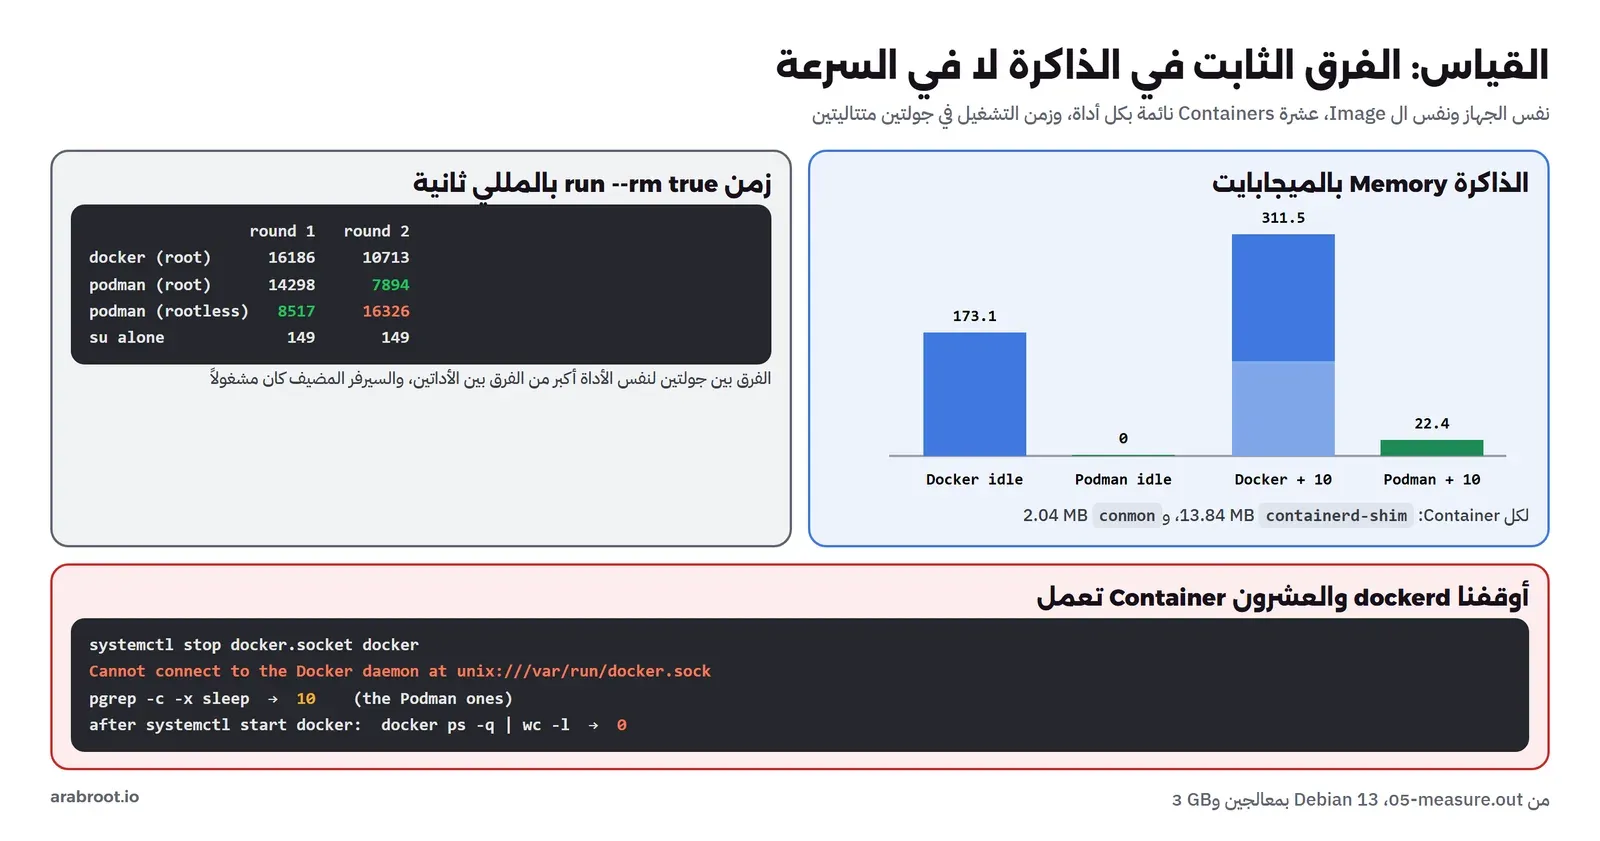
يقال كثيراً إن Podman «أخف» من Docker، فلنقس ذلك على نفس الجهاز بدلاً من أن نردده. وقسنا ثلاثة أشياء: الذاكرة التي يأخذها كل منهما وهو لا يفعل شيئاً، والذاكرة الإضافية لكل Container، ثم زمن تشغيل Container يخرج فوراً. وتنبيه قبل الأرقام: الجهاز الافتراضي كان يعمل على سيرفر مشترك مشغول بأعمال أخرى، فالأرقام المطلقة للزمن أبطأ بكثير مما سوف تراه على سيرفر مخصص، وما يهمنا هو المقارنة في نفس الظروف وبنفس الدقيقة.
الذاكرة وهو لا يفعل شيئاً Idle Memory
ps -o rss=,comm= -C dockerd,containerd62608 containerd
114664 dockerd
dockerd+containerd RSS: 173.117 MBDocker دون أي Container يأخذ 173 MB من الذاكرة للبرنامجين الدائمين dockerd وcontainerd، أما Podman فلا يأخذ شيئاً لأنه لا يعمل أصلاً حتى تكتب أمراً، وقد رأينا أن pgrep -x podman أعطى صفراً في نفس اللحظة. وعلى سيرفر بذاكرة 1 GB فهذه 17% من الذاكرة قبل أن تشغل أي تطبيق.
الذاكرة لكل Container
ثم شغلنا عشرة Containers نائمة بكل منهما، وقرأنا ذاكرة البرنامج المرافق لكل Container:
for i in $(seq 1 10); do docker run -d --name ct3-d$i alpine:3.24 sleep 600; podman run -d --name ct3-p$i docker.io/library/alpine:3.24 sleep 600; done
ps -o rss=,comm= -C containerd-shim | awk '{s+=$1;n++} END {printf "containerd-shim-runc-v2: %d procs, %.1f MB total, %.2f MB each\n", n, s/1024, s/1024/n}'
ps -o rss=,comm= -C conmon | awk '{s+=$1;n++} END {printf "conmon: %d procs, %.1f MB total, %.2f MB each\n", n, s/1024, s/1024/n}'
containerd-shim-runc-v2: 10 procs, 138.4 MB total, 13.84 MB each
conmon: 11 procs, 22.4 MB total, 2.04 MB each
dockerd+containerd RSS with 10 containers: 178.195 MBفي المخرج أعلاه لاحظ التالي:
- كل
containerd-shim-runc-v2يأخذ 13.84 MB، وكلconmonيأخذ 2.04 MB، أي قرابة سبعة أضعاف. والسبب أن ال Shim مكتوب بلغة Go ومعه وقت تشغيلها Runtime، أماconmonفبرنامج C صغير. ولاحظ أن عمود RSS يحسب الصفحات المشتركة بين العمليات مع كل عملية، فالرقم الحقيقي لـ ال Shim أقل قليلاً، ولكن الفرق يبقى كبيراً. - عدد
conmonأحد عشر لأن خدمة Quadletct3-siteما زالت تعمل. - ذاكرة
dockerdوcontainerdزادت 5 MB فقط مع عشرة Containers، فالكلفة الكبرى في Docker ثابتة، والكلفة لكل Container في ال Shim.
فبعشرة Containers يكون الفرق 173 + 138 = 311 MB لـ Docker مقابل 22 MB لـ Podman. وهذا مهم على سيرفر صغير أو جهاز مثل Raspberry Pi، وغير مهم تقريباً على سيرفر بذاكرة 32 GB.
زمن التشغيل Startup Time
t() { S=$(date +%s%N); for i in 1 2 3 4 5; do eval "$1" >/dev/null; done; echo "$2: $(( ($(date +%s%N)-S)/5000000 )) ms each"; }
t 'docker run --rm alpine:3.24 true' "docker (rootful)"
t 'podman run --rm docker.io/library/alpine:3.24 true' "podman (rootful)"
t "su - dev -c 'podman run --rm docker.io/library/alpine:3.24 true'" "podman (rootless, incl. su)"
t "su - dev -c true" "su alone"
وشغلنا القياس مرتين متتاليتين:
round 1 docker (rootful): 16186 ms each
round 1 podman (rootful): 14298 ms each
round 1 podman (rootless, incl. su): 8517 ms each
round 1 su alone: 149 ms each
round 2 docker (rootful): 10713 ms each
round 2 podman (rootful): 7894 ms each
round 2 podman (rootless, incl. su): 16326 ms each
round 2 su alone: 149 ms each
وهذه نتيجة صادقة لا تصلح لإعلان فائز. فـ Podman بـ root كان أسرع من Docker في الجولتين بفارق 12% في الأولى و26% في الثانية، ولكن Podman دون root كان الأسرع في الجولة الأولى والأبطأ في الثانية، أي أن الفرق بين جولتين لنفس الأداة كان أكبر من الفرق بين الأداتين. والسبب أن الأرقام كلها تأثرت بضغط السيرفر المضيف، فتشغيل Container يخرج فوراً استغرق ثوان بدلاً من أجزاء ثانية، والأمر su وحده ثابت عند 149 ms فهو ليس السبب. والخلاصة العملية أن زمن التشغيل لن يكون سبب اختيارك بين الأداتين، فكلاهما يستدعي نفس النواة لنفس العمل، والفرق الحقيقي والثابت في الذاكرة وفي البنية.
وماذا يحدث إذا توقف dockerd؟
وأخيراً أوقفنا Docker والعشرون Container تعمل، عشرة من كل أداة:
systemctl stop docker.socket docker
docker ps
pgrep -c -x sleep
systemctl start docker; docker ps -q | wc -l
Cannot connect to the Docker daemon at unix:///var/run/docker.sock. Is the docker daemon running?
10
0بقيت عشر عمليات sleep فقط من عشرين، وهي عمليات Podman، لأن إيقاف dockerd دون خيار live-restore أوقف كل Containers Docker معه. وبعد تشغيل Docker مرة أخرى كان عدد ال Containers العاملة صفراً، لأننا لم نضع لها سياسة إعادة. فإذا حدثت Docker على سيرفر يعمل، أو أعيد تشغيله لأي سبب، فكل تطبيقاتك تتوقف ثم تبدأ، إلا إذا فعلت live-restore. أما في Podman فلا يوجد شيء يتوقف، لأن كل Container يعيش تحت conmon الخاص به، وتحديث Podman نفسه لا يلمس ال Containers العاملة.
كيف تنقل خدمة من Docker إلى Podman؟ الخطوات Steps
لنفرض أن عندك على السيرفر تطبيقاً يعمل بملف Compose فيه التطبيق وقاعدة بياناته، وتريد أن تجرب Podman دون أن توقف كل شيء في يوم واحد. والترتيب الذي يقلل المفاجآت كما يلي:
- انقل ال Images أولاً بأسمائها الكاملة: غير كل
image: postgres:18في الملف إلىimage: docker.io/library/postgres:18، فهذا لا يغير شيئاً في Docker، ويمنع سؤال الأسماء القصيرة في Podman. - انقل البيانات: ال Volumes في Docker تعيش في
/var/lib/docker/volumesملك root، وفي Podman دون root تعيش في مجلد المستخدم. فخذ نسخة من كل Volume بالطريقة التي شرحناها في مقال بيانات ال Containers، واستعدها في Volume جديد لـ Podman، ثم صحح المالك بـpodman unshare chown، لأن الرقم 999 لمستخدم postgres داخل ال Container يقابله رقم آخر تماماً على المضيف. - جرب الملف كما هو عبر
podman.socketوdocker composeكما فعلنا، على منافذ مختلفة، والتطبيق القديم ما زال يعمل. - عندما يعمل، حول كل خدمة إلى ملف Quadlet، أو حول الملف كله إلى Pod بـ
podman kube generateوشغله بملف Quadlet من نوع.kube، فتصبح كل الخدمات تحت systemd. - انقل المنفذين 80 و443 من Docker إلى Reverse Proxy أمام Podman، ثم أوقف Docker وجرب إعادة تشغيل السيرفر.
ولا تقم بتشغيل Docker وPodman بـ root على نفس السيرفر في الإنتاج لفترة طويلة، فكل منهما يكتب قواعد جدار الحماية Firewall الخاصة به، وتداخلها يصنع مشاكل شبكة يصعب تشخيصها.
أخطاء شائعة Common Mistakes
- تثبيت Podman دون الحزم المقترحة ثم البحث عن سبب فشل ال Pods وأسماء الخدمات، والسبب
catatonitوaardvark-dns. - كتابة أسماء قصيرة مثل
nginxفي السكربتات وملفات Quadlet، ثم توقفها على سيرفر لا يعرف الاسم المستعار. اكتب الاسم الكامل مع السجل والإصدار. - استخدام
systemctl enableمع خدمة Quadlet، والصحيح[Install]في الملف نفسه. - نسيان
loginctl enable-lingerللمستخدم، فتعمل الخدمة ما دام المستخدم داخلاً وتتوقف بعد إعادة تشغيل السيرفر. - الخلط بين ال Images التي سحبها root وال Images التي سحبها المستخدم العادي، فهما مخزنان مختلفان.
- الاعتماد على أسماء ال Containers بعد
podman kube play، والأسماء صارت تبدأ باسم ال Pod. - تفعيل
podman.socketلـ root وتركه مفتوحاً لمجموعة من المستخدمين، فهذا يعيدك إلى مشكلة مجموعةdockerنفسها. - استخدام
podman generate systemdالقديم في الأدلة الجديدة، وهو مهمل لصالح Quadlet.
قائمة تحقق Checklist قبل نقل Migration خدمة إلى Podman
- ثبت
podmanمع الحزم المقترحة، وتأكد من وجودcatatonitوaardvark-dnsوpasst. - أنشئ مستخدماً خاصاً للخدمات، وتأكد من مداه في
/etc/subuidو/etc/subgidومن أنه لا يتداخل مع غيره. - فعل له
loginctl enable-linger. - اكتب كل Image باسمها الكامل وإصدارها، ويفضل بالبصمة Digest في الإنتاج.
- اكتب كل خدمة كملف Quadlet، مع
HealthCmdوRestart=always، والحدود في القسم[Service]مثلMemoryMax=. - اجعل المنافذ العامة 80 و443 عند Reverse Proxy، والخدمات على منافذ فوق 1024.
- جرب إعادة تشغيل السيرفر فعلاً قبل أن تعلن أن الخدمة جاهزة.
جدول القرار Decision Table: Docker أم Podman؟
| الحالة | الأنسب | والسبب |
|---|---|---|
| سيرفر واحد بخدمات Compose كثيرة، وفريق يعرف Docker | Docker | كل الأدوات والأدلة تفترضه، وdocker compose يعمل دون أي فروق |
| سيرفر يشترك فيه عدة مستخدمين أو عدة فرق | Podman بمستخدم لكل فريق | لا يوجد Daemon بـ root ولا مجموعة تساوي root، ولكل مستخدم مخزنه |
| Fedora أو RHEL أو Rocky | Podman | هو الأداة الافتراضية في هذه التوزيعات، مع دعم SELinux كامل |
| خدمات قليلة تريدها كخدمات systemd عادية مع journald | Podman مع Quadlet | systemd يعيد ال Container ويسجل سجلاته ويطبق حدوده دون طبقة إضافية |
| تتعلم Kubernetes أو تجرب ملفات YAML على جهاز صغير | Podman مع kube play | يشغل Pod وDeployment من نفس الملف دون عنقود |
| Docker Swarm أو أدوات تحتاج Docker Engine نفسه | Docker | Podman لا يقدم Swarm، وبعض الأدوات تعتمد على ميزات Features خاصة بـ Docker |
حذف المختبر Cleanup
كل ما أنشأناه يحمل البادئة ct3-، وهذه أوامر الإزالة بالمستخدم dev ثم بـ root:
systemctl --user stop ct3-site.service
rm ~/.config/containers/systemd/ct3-site.container && systemctl --user daemon-reload
podman kube down ~/ct3-web.yaml 2>/dev/null; podman pod rm -f ct3-web 2>/dev/null
podman rm -f -t 0 ct3-sleep 2>/dev/null
systemctl --user disable --now podman.socket
sudo bash -c 'for i in $(seq 1 10); do docker rm -f ct3-d$i; podman rm -f -t 0 ct3-p$i; done'
الخلاصة Summary
وصلنا لنهاية الموضوع، وأهم ما فيه:
- Podman يشغل نفس ال Images بأوامر تشبه Docker، ولكن دون Daemon: الأمر
podman runينشئ ال Container ويخرج، ويبقىconmonوحده بجانبه، وأبوه systemd. - الوضع الافتراضي دون root: root في ال Container هو المستخدم 1000 على السيرفر، ولكل مستخدم مخزن Images خاص.
- الأسماء القصيرة تحل من قائمة أسماء مستعارة، واكتب الاسم الكامل دائماً.
- ال Pod يشارك الشبكة واسم الجهاز بين Containers، مع Infra Container من
catatonit، وkube generateوkube playينقلانه من وإلى صيغة Kubernetes. - Quadlet يحول ملفاً قصيراً إلى خدمة systemd، فأعاد systemd ال Container بعد قتله، ولا تحتاج
enableوإنما[Install]وenable-linger. - المقبس
podman.socketيوقظ Podman عند الطلب، فتعمل أداةdockerوdocker composeمعه، بشرط وجودaardvark-dnsلأسماء الخدمات. - دون أي Container يأخذ Docker 173 MB وPodman صفراً، ولكل Container يأخذ ال Shim 13.84 MB و
conmon2.04 MB، أما زمن التشغيل فاختلف بين جولتين أكثر مما اختلف بين الأداتين. وإيقافdockerdأوقف كل Containers Docker، ولم يلمس Containers Podman.
وفي المقال التالي من هذه المرحلة بإذن الله سوف نتحدث عن Docker Swarm، وهو ما لا يقدمه Podman. وهذه مقالات مرتبطة:
 دليلأمان ال Containers وقت التشغيل: Rootless وCapabilitiesنختبر على سيرفر Debian كل طبقة تحمي السيرفر من ال Container، من Capabilities وseccomp وAppArmor إلى Rootless وحدود العمليات، ونرى ماذا يحدث عندما نزيلها.
 دليلما هي ال Containers؟ الفرق بينها وبين الأجهزة الافتراضيةنفتح Container حقيقياً من الخارج ثم نبني واحداً بأيدينا بـ unshare وchroot وcgroup v2، لنفهم ما الذي يعزله فعلاً وأين تقف حدوده أمام الجهاز الافتراضي.
 دليلأوامر Docker الأساسية: التشغيل والسجلات والإيقافنشغل خدمة صغيرة ونتابعها بأوامر Docker اليومية، ثم نفهم لماذا ينتظر docker stop ثم يقتل، وماذا تعني رموز الخروج 0 و1 و127 و137 و143.
 دليلأفضل الممارسات Best Practices في ملفات Docker Composeكيف تكتب ملف Compose يبدأ خدماته بالترتيب الصحيح ويحمي كلمات المرور ويضبط الذاكرة ويفصل التطوير عن الإنتاج، مع تجربة أظهرت أين يخدعك كل إعداد افتراضي.
 دليلسجل Docker Images خاص: Registry وHarborنبني سجل Images خاصاً على سيرفرك بـ distribution مع TLS وكلمة مرور ثم بـ Harbor، ونرى ال Digest وجمع المهملات وفحص الثغرات ومنع تغيير ال Tags وذاكرة السحب أمام Docker Hub.
 دليلDocker Swarm: عنقود بسيط قبل Kubernetesنبني عنقود Swarm من ثلاثة أجهزة افتراضية ونجرب التوزيع والتحديث الفاشل الذي يتراجع وحده والأسرار وتشفير الشبكة، ثم نقتل عقدتين لنرى أين تقف حدوده أمام Kubernetes.
 دليلمصطلحات Kubernetes مشروحة بالترتيب، من Pod إلى Ingressشرح مصطلحات Kubernetes بالترتيب الذي يبني بعضها على بعض، مع رسم لكل مفهوم وملفات YAML حقيقية.
 دليلإدارة الخدمات Services والسجلات Logs مع systemdننقل واجهة برمجية من nohup إلى خدمة systemd تعود وحدها بعد التوقف والإقلاع، ونقرأ سجلاتها مع journalctl، ونرى ثلاث مشاكل حقيقية واجهتنا في الطريق.
سجل التحديثات Changelog
- 19 نوفمبر 2026: كتابة المقال، وتنفيذ التجارب في جهاز افتراضي Debian 13.7 بنواة 6.12.117 وcgroup v2، مع Podman 5.4.2 وcrun 1.21 وconmon 2.1.12 وpasta وnetavark، ومقارنة مع Docker Engine 29.10.0 على نفس الجهاز.