


إذا كانت جهتك تدير حسابات رسمية في عدة منصات، وتفكر في أداة نشر مشترك مثل Hootsuite أو Sprout Social أو Buffer أو بديل مفتوح المصدر مثل Postiz وMixpost، فهذا المقال لك. ستجد فيه ما يجب أن تطلبه الجهة من الأداة، وما تقدمه كل أداة في الأدوار والموافقة قبل النشر والدخول الموحد وبأي سعر، وما اكتشفناه حين شغلنا Postiz على سيرفرنا.
في المقال السابق قلنا إن كل موظف يجب أن يدخل الحساب الرسمي بحسابه ودوره، وانتهينا إلى فجوتين لا تغطيهما أغلب المنصات: خطوة موافقة قبل النشر، وسجل يقول من كتب كل منشور ومن وافق عليه. وأدوات النشر المشترك تعد بسد الفجوتين، لكنها تصبح هي نفسها مكاناً جديداً تعيش فيه مفاتيح حساباتك.
المواضيع في السلسلة:
- من يملك كلمة مرور حساب الجهة في منصات التواصل؟
- أدوات النشر المشترك لحسابات الجهة دون مشاركة كلمة المرور (الموضوع الحالي)
الخلاصة السريعة Quick Summary
ما يبرر الأداة: الموافقة قبل النشر، وسجل لمن نشر ومن وافق.
الموافقة في الأدوات التجارية: Hootsuite من الخطة Advanced، وSprout Social من Professional، وBuffer في الخطة Team. والدخول الموحد SSO في الخطط الخاصة غالباً.
Postiz المستضاف ذاتياً: في تجربتنا على الإصدار v2.25.1، المحرر بأدنى دور استطاع إنشاء دعوة بدور مدير، ولا يوجد سجل تدقيق ولا حالة موافقة.
الأسعار: كما قرأناها في 15 أكتوبر 2026، وتتغير كثيراً.
ماذا تطلب الجهة من أداة النشر المشترك؟
أغلب هذه الأدوات صممت لفرق التسويق في الشركات. والجهة الحكومية أو الجامعة تحتاج أشياء لا تظهر في صفحة المزايا الأولى. حدد احتياجك قبل أن تقارن الأسعار:
| المعيار | معناه |
|---|---|
| الربط دون كلمة مرور OAuth | الأداة تتصل بالمنصة بإذن تمنحه المنصة، فلا تكتب كلمة مرور الحساب الرسمي في الأداة أبداً |
| الأدوار Roles | من يكتب المسودة، ومن ينشر، ومن يضيف الحسابات والأشخاص. ويجب أن يطبقها الخادم، لا الواجهة فقط |
| الموافقة قبل النشر Approval | المنشور لا يخرج حتى يوافق عليه شخص ثان |
| سجل التدقيق Audit Trail | من أنشأ المنشور ومن عدله ومن وافق عليه ومن أضاف شخصاً، ومتى |
| الدخول الموحد SSO | الموظف يدخل بحساب الجهة، فإذا غادر وأغلق حسابه خرج من الأداة معه، كما في مقال دورة حياة حساب الموظف |
| مكان البيانات Data Residency | أين تحفظ المسودات والرسائل والتوكنات، وتحت أي نظام |
| الخروج من الأداة | ماذا يحدث للتوكنات والبيانات عند انتهاء العقد |
الأداة نفسها أصل حساس
الأداة لا تلغي المشكلة، بل تنقلها. فهي تحفظ توكن الوصول Access Token لكل حساب ربطته. ومن يدخلها بصلاحية كافية ينشر باسم كل حسابات الجهة دفعة واحدة.
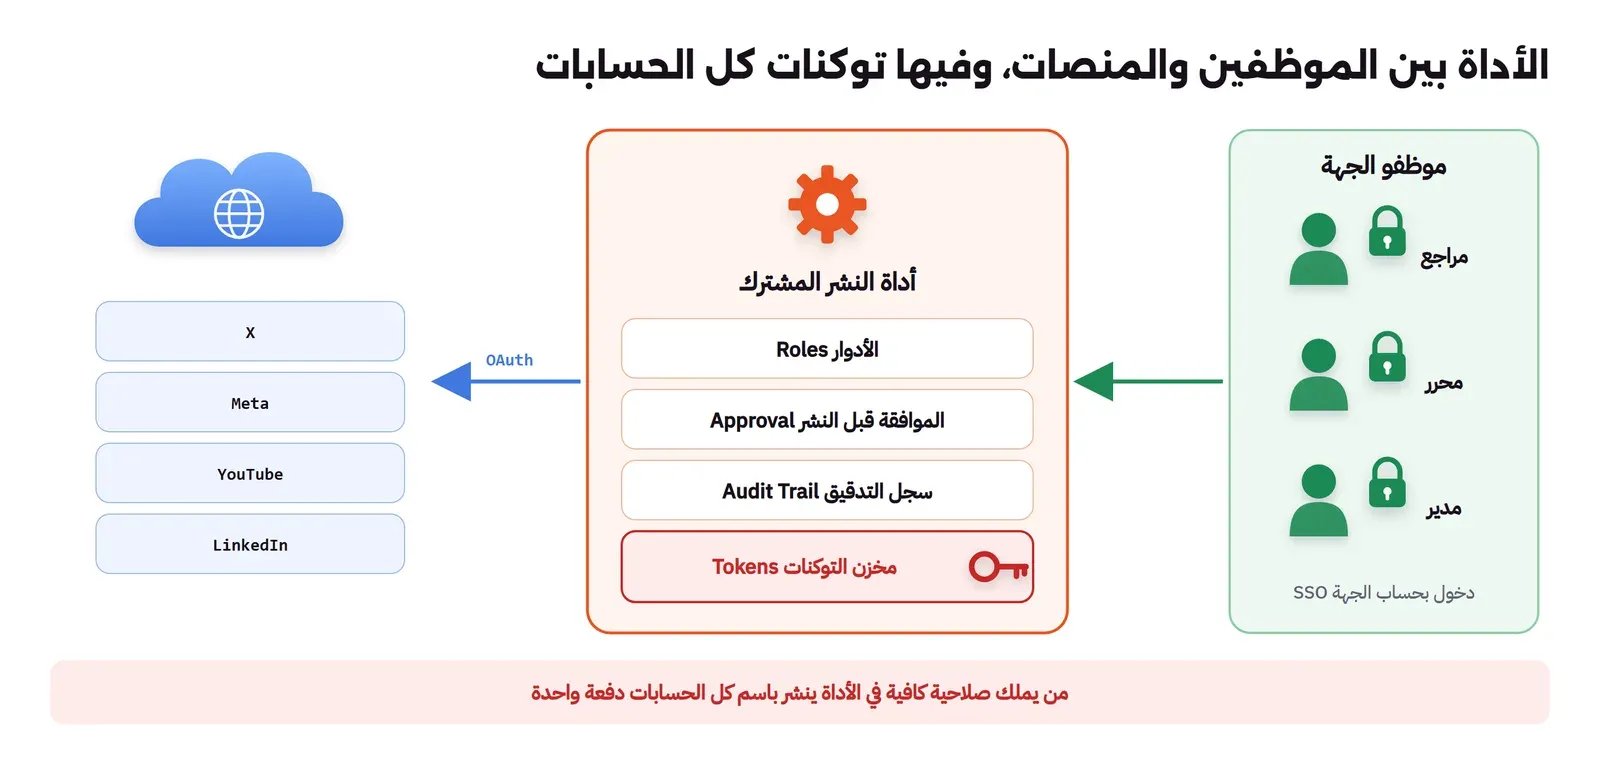
ولذلك تعامل ضوابط الأمن السيبراني لحسابات التواصل الاجتماعي OSMACC هذه الأدوات معاملة مقدم خدمة:
- الضابط 2-2-1-8: تقييد صلاحيات مقدمي خدمات إدارة الحسابات والرصد وحماية العلامة التجارية.
- الضابط 3-1-1: تقييم الحاجة إلى هذه الخدمات ومخاطرها قبل استخدامها.
- الضابط 3-1-2: بنود في العقد لعدم الإفصاح، وحذف بيانات الجهة عند انتهاء الخدمة، والإبلاغ عن الثغرات والحوادث، والتزام المقدم بسياسات الجهة.
المصدر: مقال مجموعات ضوابط الهيئة.
هل تحتاج أداة أصلاً؟
إذا كانت جهتك تنشر في Facebook وInstagram فقط، فإن Meta Business Suite يجمع الحسابين، ويعطي الأدوار والوصول المؤقت والشركاء وإلزام التحقق الثنائي دون تكلفة، كما في قسم Meta في المقال السابق. والأمر نفسه في YouTube Studio وفي مديري صفحة LinkedIn.
وتحتاج أداة منفصلة في هذه الحالات:
- عدة منصات وتقويم واحد: الفريق يريد منشورات الأسبوع في كل المنصات في شاشة واحدة.
- موافقة مكتوبة: الإدارة تطلب أن يمر كل منشور على مراجع، وأن يبقى أثر الموافقة.
- حسابات كثيرة: جامعة لها حساب لكل كلية وعمادة، وتريد أن تحصر كل فريق في حساباته.
- سجل لمن نشر: المنصة تقول «الحساب نشر»، والأداة الجيدة تقول «فلان نشر بعد موافقة فلان».
الأدوات التجارية
قرأنا صفحات الأسعار والمزايا في 15 أكتوبر 2026. راجعها قبل أي قرار، لأنها تتغير كثيراً.
Hootsuite
الأسعار لكل مستخدم شهرياً مع الدفع السنوي:
| الخطة | السعر | ما يهم الجهة |
|---|---|---|
| Standard | 99 دولاراً، بعشرة حسابات | لا موافقة |
| Professional | 199 دولاراً | لا موافقة |
| Advanced | 399 دولاراً | مراجعة المحتوى والموافقة عليه، وتوجيه الرسائل لأعضاء الفريق |
| Enterprise | بالتواصل | الدخول الموحد SSO وحلول الامتثال |
نقطة الضعف: السعر لكل مستخدم يرتفع بسرعة مع حجم الفريق، والموافقة والدخول الموحد في أغلى الخطط. المصدر: صفحة خطط Hootsuite.
Sprout Social
الأسعار لكل مقعد شهرياً:
| الخطة | السعر | ما يهم الجهة |
|---|---|---|
| Essentials | 79 دولاراً مع الدفع السنوي | عدم مشاركة كلمات المرور، والتحقق الثنائي، وتقييد الوصول لكل حساب (في كل الخطط) |
| Standard | 199 دولاراً | لا موافقة |
| Professional | 299 دولاراً | سير الموافقة على الرسائل Message Approval Workflow |
| Advanced | 399 دولاراً | موافقة من خارج الفريق External Approval |
| Enterprise | سعر خاص | إعداد الدخول الموحد خدمة مذكورة هنا |
نقطة القوة: الأمان الأساسي في كل الخطط. ونقطة الضعف: أغلى من البدائل لكل مقعد. المصدر: صفحة أسعار Sprout Social.
Buffer
Buffer يسعر لكل حساب منصة Channel، لا لكل مستخدم:
| الخطة | السعر | المستخدمون | ما يهم الجهة |
|---|---|---|---|
| Free | مجاني لثلاث قنوات | مستخدم واحد | لا موافقة |
| Essentials | 5 دولارات للقناة شهرياً مع الدفع السنوي | مستخدم واحد | لا موافقة |
| Team | 10 دولارات للقناة شهرياً مع الدفع السنوي | دون حد | مستويات الوصول Access Levels وسير الموافقة على المحتوى |
نقطة القوة: أرخص طريق إلى موافقة قبل النشر لعدد قليل من الحسابات، والسعر لا يتأثر بعدد الموظفين. ونقطة الضعف: لم نجد ذكراً للدخول الموحد في صفحة الأسعار. المصدر: صفحة أسعار Buffer.
مثال: كم تكلف الموافقة قبل النشر في السنة الأولى؟
جهة لها 5 حسابات منصات، و4 موظفين يحتاجون الأداة. حسبنا ذلك بضرب الأسعار المعلنة أعلاه في 12 شهراً:
| الأداة والخطة الأولى التي فيها موافقة | طريقة الحساب | السنة الأولى |
|---|---|---|
| Buffer Team | 5 قنوات × 10 دولارات × 12 | 600 دولار |
| Sprout Social Professional | 4 مقاعد × 299 دولاراً × 12 | 14,352 دولاراً |
| Hootsuite Advanced | 4 مستخدمين × 399 دولاراً × 12 | 19,152 دولاراً |
وكل سنة بعدها بالمبلغ نفسه ما لم تتغير الأسعار. والفرق الكبير سببه طريقة التسعير: Buffer لكل قناة، والآخران لكل مستخدم. لكن Buffer لا يذكر الدخول الموحد، والدخول الموحد في الأداتين الأخريين في خطة Enterprise بسعر خاص.
البدائل مفتوحة المصدر
الدافع الأول للاستضافة الذاتية عند الجهة الحكومية هو مكان البيانات: التوكنات والمسودات لا تخرج إلى مزود خارجي. لكنك تتحمل التحديث والنسخ الاحتياطي والأمن بنفسك، وتبقى المنشورات نفسها على سيرفرات المنصات في كل الأحوال.
Postiz
مشروع Postiz مرخص بترخيص AGPL-3.0، ونشط جداً: آخر إصدار وقت الكتابة v2.25.1 في 11 أكتوبر 2026، وقبله v2.25.0 في 2 أكتوبر، وv2.24.0 في 22 سبتمبر. وخدمته السحابية بحسب صفحة أسعاره تبدأ من 29 دولاراً شهرياً لخمس قنوات ومستخدم واحد، ثم 39 دولاراً لعشر قنوات وأعضاء فريق دون حد.
قرأنا كود الإصدار v2.25.1 قبل التجربة، ووجدنا ثلاثة أمور تهم الجهة:
- الأدوار: في مخطط قاعدة البيانات ثلاثة أدوار فقط: SUPERADMIN وADMIN وUSER.
- الموافقة: حالات المنشور أربع فقط: في الطابور، ومنشور، وخطأ، ومسودة. لا توجد حالة «بانتظار الموافقة». وأضاف الإصدار v2.25.1 تعليقات على صفحة معاينة المنشور تصلح للمراجعة، لكنها لا تمنع النشر.
- التحقق من الصلاحيات: في ملف الصلاحيات شرط يعطي كل الصلاحيات المطلوبة إذا لم يكن مفتاح الدفع Stripe معرفاً، قبل أن يصل إلى فحص الدور. وهذه حالة كل نسخة مستضافة ذاتياً لا تبيع اشتراكات، والملف الرسمي لـ Docker Compose يترك هذا المفتاح فارغاً.
Mixpost
Mixpost نسختان: Lite المجانية بترخيص MIT (آخر إصدار 2.6.0 في 16 مارس 2026)، وPro المدفوعة. وبحسب وثائقه:
- فيه حالة «بانتظار الموافقة» للمنشور في مساحة العمل التي تطلب المراجعة.
- فيه ثلاثة أدوار: Admin وMember وViewer.
- صلاحية الموافقة تمنح لكل عضو منفصلة عن دوره، فيستطيع Viewer أن يوافق دون أن يعدل.
وهذا أقرب إلى حاجة الجهة من Postiz. لكن صفحة الأسعار تضع سير الموافقة Approval Flow وسجل نشاط المنشور Post Activity في نسخة Pro بسعر 299 دولاراً دفعة واحدة تشمل تحديثات سنة، لا في Lite. ولذلك لم نختبر Mixpost، لأن الميزتين تحتاجان شراء ترخيص.
جدول المقارنة
كما قرأناه في 15 أكتوبر 2026:
| الأداة | الترخيص أو النوع | السعر المعلن | الموافقة قبل النشر | الدخول الموحد | على سيرفرك |
|---|---|---|---|---|---|
| Meta Business Suite | خدمة من المنصة | دون تكلفة | غير موجودة كخطوة موافقة | عبر الحسابات المدارة، وغير متاحة لكل المؤسسات | لا |
| Hootsuite | خدمة سحابية | من 99 دولاراً للمستخدم شهرياً | من الخطة Advanced | في الخطة Enterprise | لا |
| Sprout Social | خدمة سحابية | من 79 دولاراً للمقعد شهرياً | من الخطة Professional | في الخطة Enterprise | لا |
| Buffer | خدمة سحابية | من 5 دولارات للقناة شهرياً | في الخطة Team | غير مذكور | لا |
| Postiz | AGPL-3.0 | مجاني على سيرفرك، والسحابة من 29 دولاراً شهرياً | لا، تعليقات للمراجعة فقط | لم نختبره | نعم |
| Mixpost Lite | MIT | مجاني | في Pro فقط | لم نختبره | نعم |
| Mixpost Pro | ترخيص تجاري | 299 دولاراً دفعة واحدة | نعم بحسب الوثائق، ولم نختبره | لم نختبره | نعم |
أسئلة مكان البيانات قبل التعاقد
مكان حفظ البيانات يتغير بالخطة والمنطقة ولا يظهر في صفحات الأسعار. اسأل المزود كتابة قبل التعاقد:
- في أي دولة تحفظ التوكنات والمسودات والرسائل الواردة والنسخ الاحتياطية؟
- من موظفي المزود يستطيع الوصول إلى حسابات العملاء، وهل يسجل ذلك ويعرض على الجهة؟
- هل يمكن ربط الدخول بمزود الهوية في الجهة، وفي أي خطة؟
- هل يوجد سجل تدقيق يصدر للجهة بمن أنشأ ووافق ونشر، وكم يحفظ؟
- ماذا يحذف عند انتهاء العقد، وكيف تثبت الجهة الحذف؟ وهذا ما يطلبه الضابط 3-1-2-1.
ما وجدناه في Postiz عند تشغيله
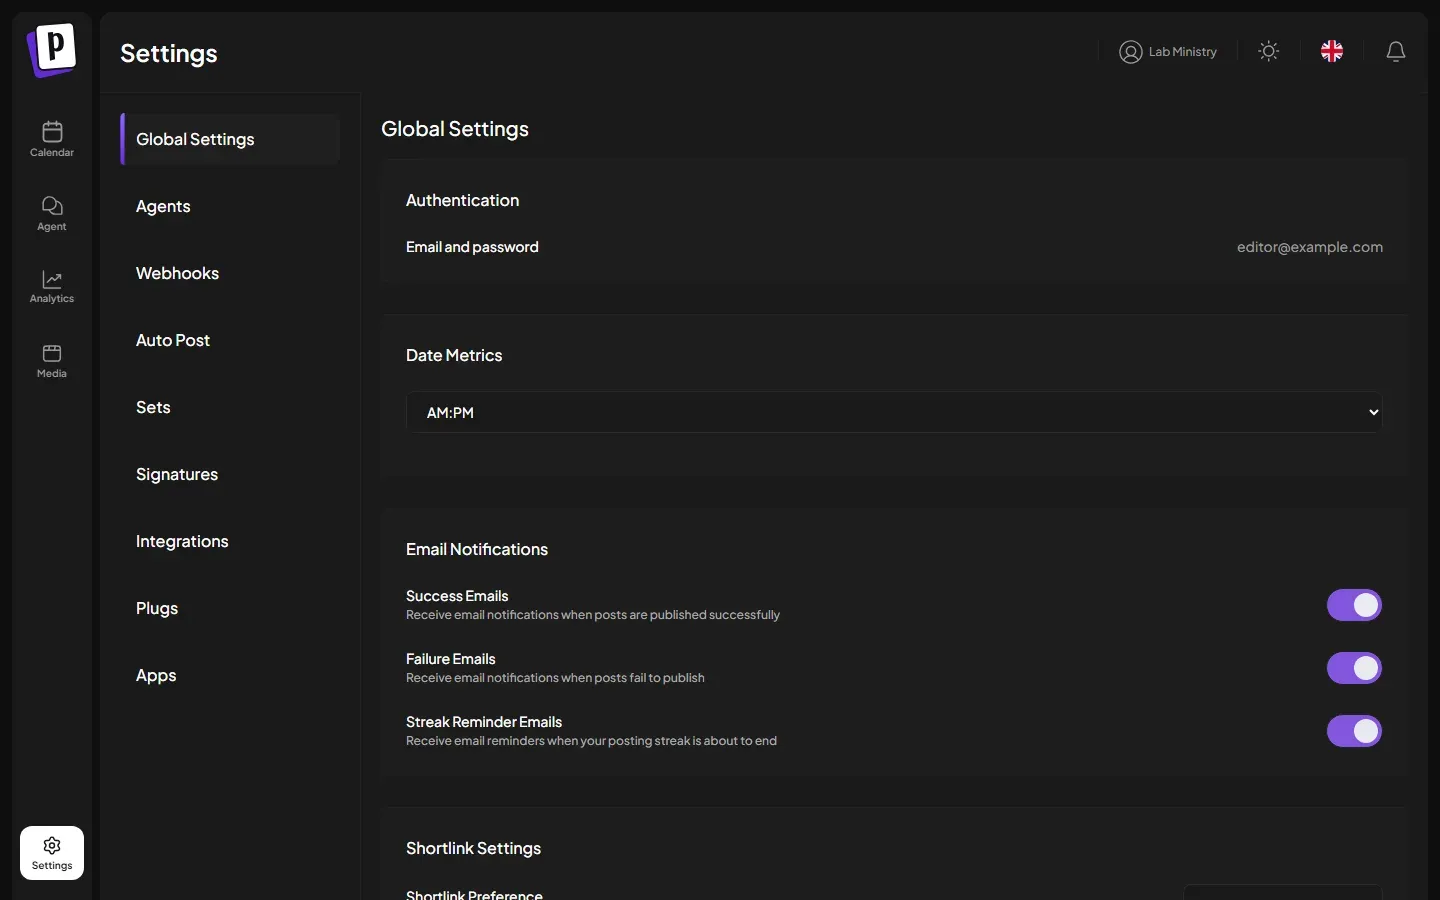
في 15 أكتوبر 2026 شغلنا Postiz v2.25.1 على سيرفرنا، بمستخدمين اثنين: مدير أنشأ مؤسسة تجريبية باسم «Lab Ministry»، ومحرر دعاه المدير بأدنى دور USER. لم نربط أي حساب حقيقي في أي منصة، لأن الربط يحتاج تطبيق مطور وحساباً حقيقياً في كل منصة.
الموارد التي يحتاجها
- الملف الرسمي يشغل تسع خدمات. اختصرناها إلى خمس: Postiz، وقاعدة PostgreSQL واحدة، وRedis، ومحرك المهام Temporal، وElasticsearch.
- حاولنا الاستغناء عن Elasticsearch، فتوقف Postiz عند التشغيل. السبب أن Temporal حين يحفظ بيانات البحث في قاعدة SQL يسمح بثلاثة حقول نصية مخصصة فقط، وPostiz يسجل أكثر منها.
- حجم صورة Postiz وحدها 7.59GB، وصورة Temporal نحو 745MB.
- بعد التشغيل استهلكت الخدمات الخمس نحو 2.5GB من الذاكرة، منها 1.56GB لـ Postiz و614MB لـ Elasticsearch، دون أي حساب مربوط. ضع هذا في الحساب إذا كان سيرفرك صغيراً.
المحرر بأدنى دور استطاع ما لا يجب أن يستطيعه
بعد أن انضم المحرر بدور USER، أرسلنا باسمه طلبين مباشرة إلى واجهة البرمجة API، وهما مخصصان للمدير:
| الطلب | المتوقع لدور USER | ما حدث |
|---|---|---|
| قراءة قائمة الفريق | مرفوض | قبل (HTTP 200) |
| إنشاء رابط دعوة بدور ADMIN | مرفوض | قبل، وأعاد رابط دعوة صالحاً |
أي أن من يحمل أدنى دور يستطيع أن يدخل شخصاً آخر بدور مدير. وهذا يطابق ما رأيناه في الكود: الشرط الخاص بمفتاح Stripe يعطي كل الصلاحيات قبل فحص الدور.
تأكدنا أن الدعوة صدرت لمؤسسة الجهة
حين يسجل المحرر عبر الدعوة، ينشئ له Postiz مؤسسة شخصية يكون فيها مديراً. فربما نفذ الطلب في مؤسسته هو؟ تحققنا من ذلك: قرأنا محتوى رابط الدعوة الذي أنشأه المحرر، فوجدنا فيه معرف مؤسسة «Lab Ministry» نفسها، ودور ADMIN، ومدة صلاحية يومين. لم نقبل الدعوة بحساب ثالث، لكن الرابط يحمل كل ما يلزم لقبولها.
الواجهة تخفي ما لا يمنعه الخادم
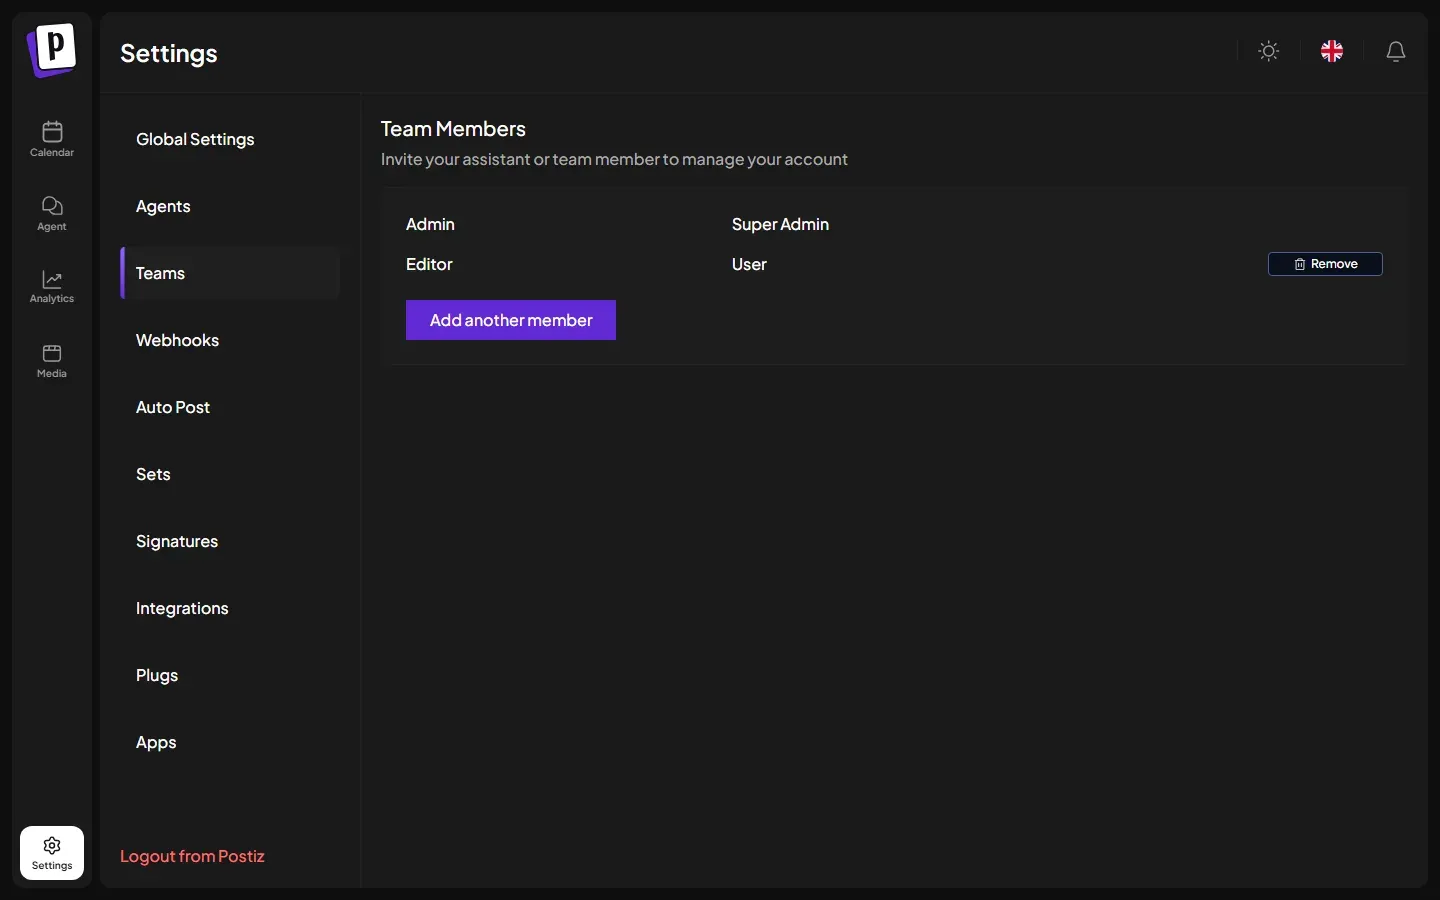
صفحة الفريق عند المدير تظهر الشخصين، والمحرر بدور User:
والمحرر يدخل أولاً إلى مؤسسته الشخصية، ثم ينتقل إلى مؤسسة الجهة من القائمة في الأعلى:
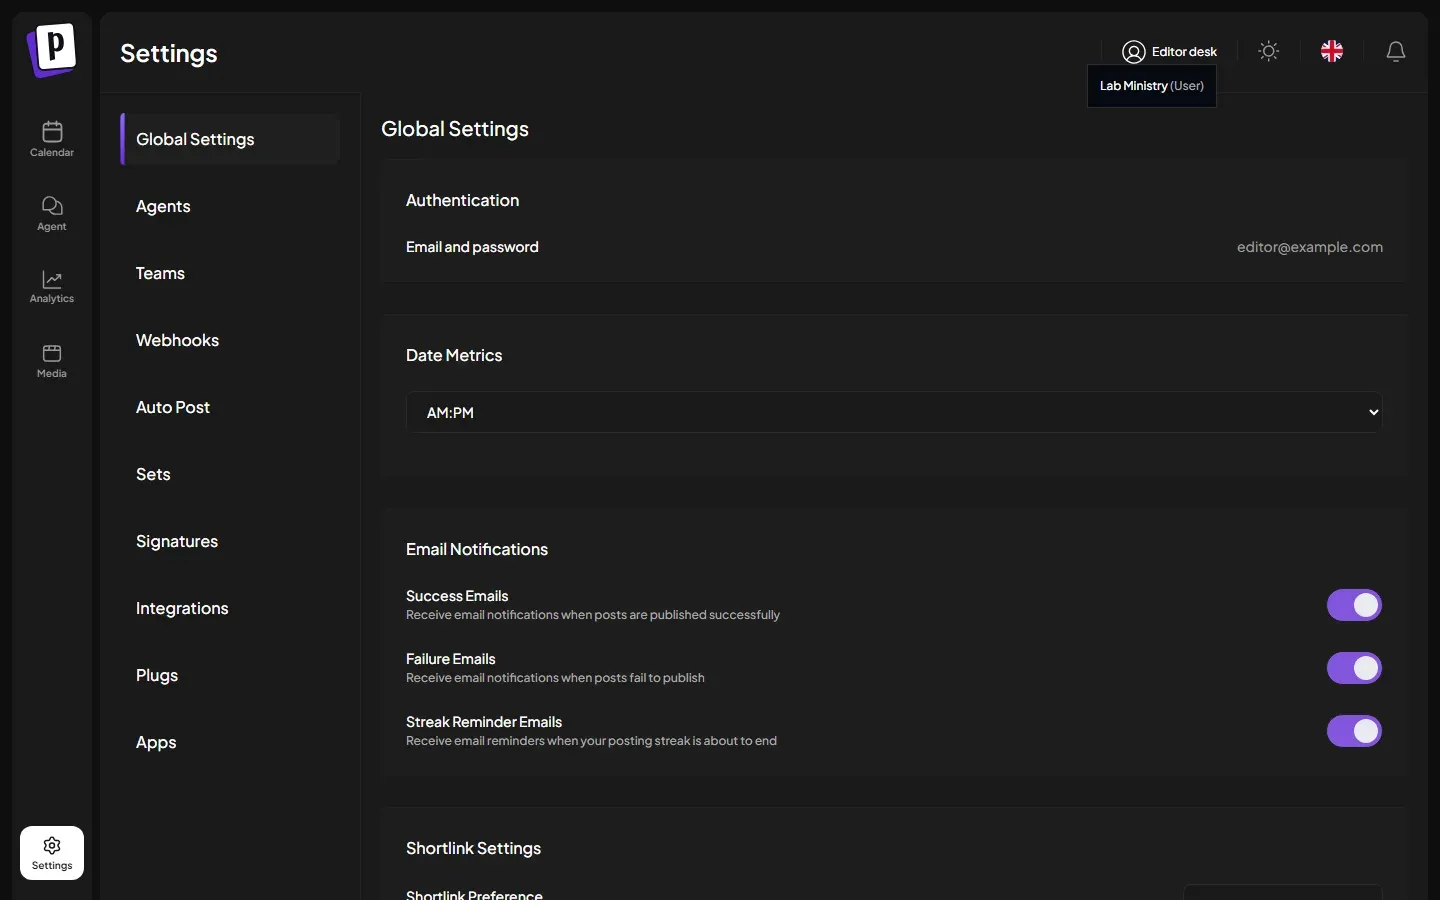
وفي مؤسسة الجهة يختفي تبويب Teams من إعداداته. هذا يعطي انطباعاً بأن الدور مطبق، بينما قبل الخادم طلبه نفسه قبل دقائق:
أين سجل من فعل ماذا؟ لم نجده
بعد أن أنشأ المحرر الدعوة بحثنا عن أي أثر لها في قاعدة البيانات:
- لا يوجد جدول تدقيق: الجدولان الوحيدان اللذان يشبه اسمهما السجل يخصان المنشورات الرائجة وذاكرة الوكيل الذكي.
- المنشور بلا كاتب: جدول المنشورات ليس فيه عمود للمستخدم الذي أنشأه. إذا نشر شخصان لا تعرف من نشر ماذا.
- لا حالة موافقة: الحالات الأربع نفسها التي رأيناها في الكود.
- الدعوة لا تحفظ: الدعوة توكن يحمل بياناته بنفسه ولا يكتب في القاعدة، فلم نجد لها أي صف.
الأثر الوحيد كان في سجل خادم الويب Nginx، وهذا سطر الدعوة كما ظهر فيه:
POST /api/settings/team HTTP/1.1 201
يقول السطر إن طلباً لإنشاء عضو في الفريق نجح في وقت معين. لكنه لا يقول من أرسله، ولا لأي مؤسسة، ولا بأي دور. فهو سجل وصول Access Log، لا سجل تدقيق.
ما لم نستطع اختباره
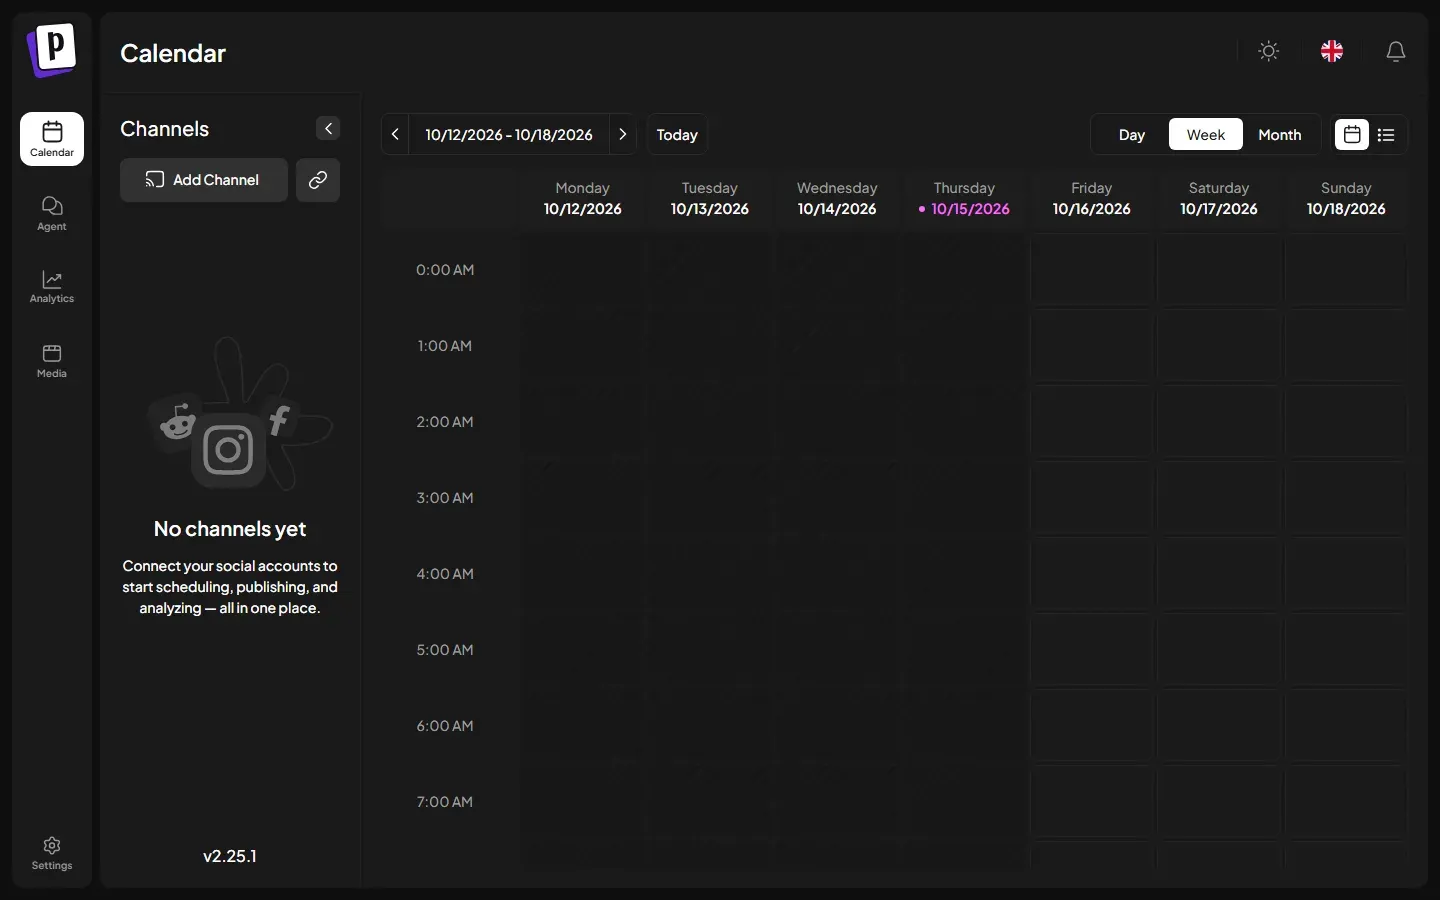
لأننا لم نربط أي قناة، لم نختبر:
- إنشاء منشور ونشره.
- صفحة المعاينة والتعليقات الجديدة.
- طريقة حفظ توكنات المنصات وتشفيرها.
- الدخول الموحد، لأننا لم نربط مزود هوية.
دليل القرار
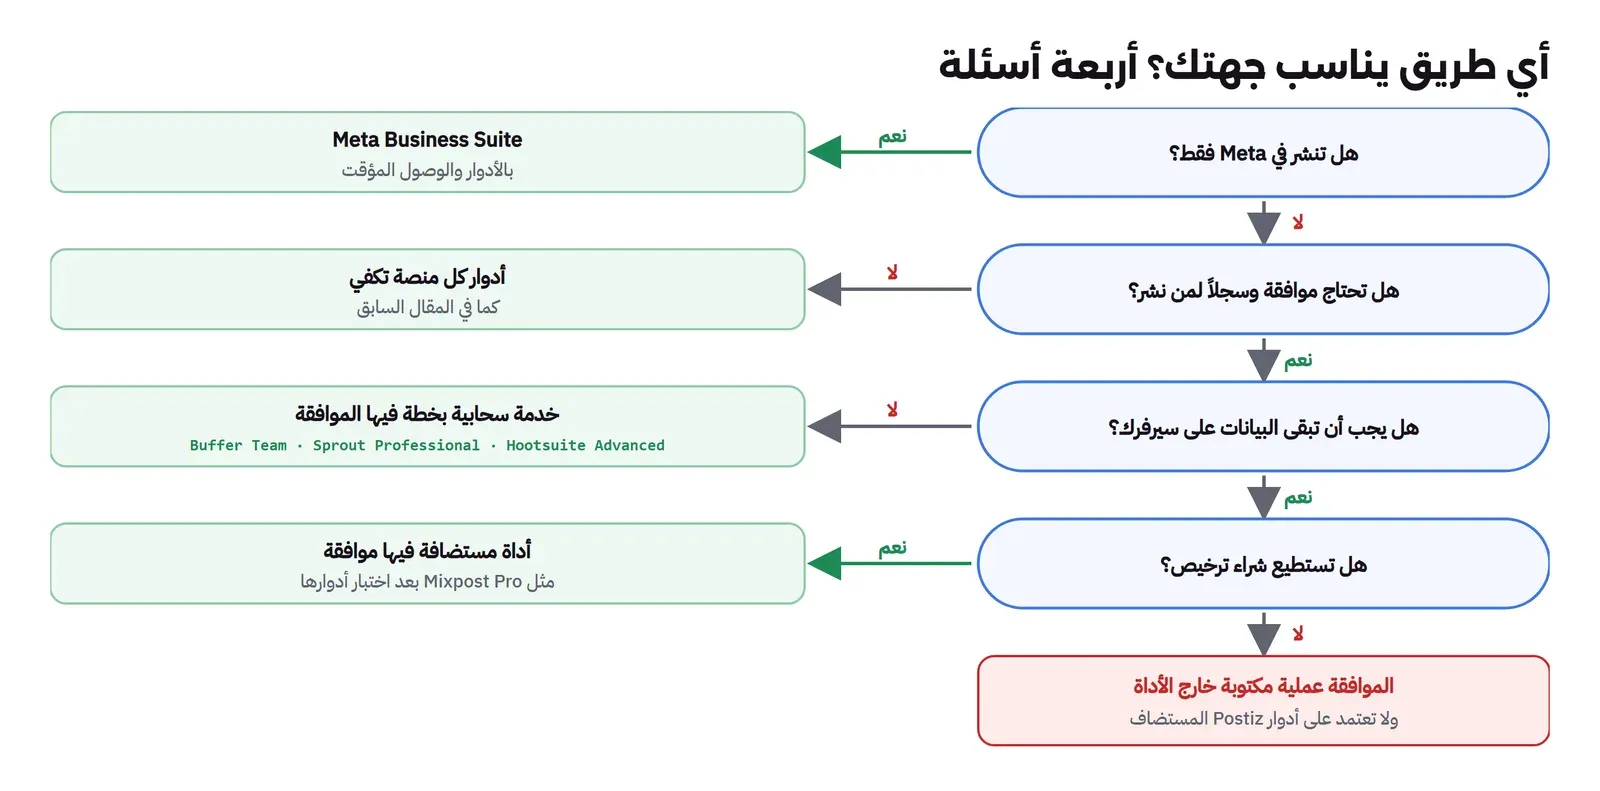
- هل تنشر في Meta فقط؟ نعم: Meta Business Suite بأدواره.
- هل تحتاج موافقة قبل النشر وسجلاً لمن نشر؟ لا: أدوار كل منصة تكفي.
- هل يجب أن تبقى البيانات على سيرفرك؟ لا: خدمة سحابية بخطة فيها الموافقة، مثل Buffer Team أو Sprout Professional أو Hootsuite Advanced.
- هل تستطيع شراء ترخيص؟ نعم: أداة مستضافة بموافقة مثل Mixpost Pro، بعد اختبارها. لا: اجعل الموافقة إجراء مكتوباً خارج الأداة، ولا تعتمد على أدوار Postiz.
والفرع الأخير لا يقول «لا تستخدم Postiz». هو أداة جدولة نشطة ومفيدة، لكن أدواره في النسخة المستضافة ذاتياً لا تحمي شيئاً. فإن استخدمته فاجعل الفريق فيه صغيراً وموثوقاً.
أخطاء شائعة Common Mistakes
- الثقة بما تخفيه الواجهة: إخفاء زر لا يعني أن الخادم يمنع العملية. اطلب اختبار الأدوار على الخادم مباشرة.
- ربط الحسابات من حساب موظف: إذا غادر، قد تتوقف القنوات أو تبقى توكناتها بلا صاحب. اربطها من حساب إداري للجهة.
- نسيان الأداة في المراجعة السنوية: من له دور في الأداة يملك الحسابات كلها، فراجع أعضاءها مع أدوار المنصات.
- شراء الخطة الأرخص ثم اكتشاف أن الموافقة في خطة أعلى: اقرأ جدول المزايا قبل التعاقد.
- تحديث الأداة دون اختبار: ثبت الإصدار، واختبر الأدوار بعد كل تحديث.
الخلاصة
- أداة النشر المشترك تحذف كلمة المرور المشتركة، لكنها تجمع توكنات كل الحسابات في مكان واحد، فهي مقدم خدمة بحسب OSMACC وتحتاج تقييماً وعقداً.
- إذا كنت تنشر في Meta فقط، فقد يكفي Meta Business Suite. والأداة المنفصلة تبرر نفسها بالموافقة والسجل.
- الموافقة في Hootsuite من Advanced، وفي Sprout Social من Professional، وفي Buffer في Team. والدخول الموحد في الخطط الخاصة.
- Postiz v2.25.1 المستضاف ذاتياً لم يطبق الدور USER في الخادم في تجربتنا، ولا سجل تدقيق فيه ولا حالة موافقة، ويحتاج نحو 2.5GB من الذاكرة.
- Mixpost يصف حالة موافقة وصلاحية موافقة منفصلة، لكنها في Pro المدفوعة، ولم نختبرها.
وإذا قررت أن تبقى الأدوار في المنصات نفسها، فارجع إلى جدول المنصات في المقال السابق، وإلى أنظمة قسم التسويق لترى أين تقع هذه الأداة بين أنظمة الجهة.
 دليلمن يملك كلمة مرور حساب الجهة في منصات التواصل؟كيف تدير الوزارة أو الجامعة حساباتها الرسمية بأدوار لكل موظف بدلاً من كلمة مرور مشتركة، وماذا تفعل إذا سرق الحساب.
 دليلBitwarden أم Vaultwarden أم Passbolt؟ مدير كلمات مرور لفريقكمقارنة بين مديري كلمات المرور للفرق في طريقة المشاركة والترخيص والسعر والمزايا، ودليل يساعدك على اختيار الأنسب لشركتك.
 دليلمستخدم أم مدير؟ إدارة الأدوار عبر تطبيقاتك من authentikكيف تحدد من authentik من يدخل كل تطبيق ومن يكون مديراً فيه، وماذا يحدث للجلسات والتوكنات عندما تسحب الصلاحية.
 دليلدورة حياة حساب الموظف JML من أول يوم إلى آخر يومكيف تجعل الموارد البشرية مصدر كل حساب، فيجد الموظف ما يحتاجه في يومه الأول وتغلق كل أبوابه في يوم مغادرته.
 دليلبرنامج التوعية Security Awareness بأدوات مفتوحة المصدرالمحاضرة السنوية لا تغير ما يفعله الموظف أمام الرسالة المشبوهة، لذلك تبني هنا برنامج توعية مستمراً وتقيس أثره بأدوات مفتوحة المصدر.
 دليلما الأنظمة التي يحتاجها كل قسم في مؤسستك؟الحد الأدنى من الأنظمة لكل قسم في الشركة، ومتى يحتاجه، وكيف تربطه بالهوية وسجل الموظف وسجل العميل.
سجل التحديثات
- 2026-11-14: إعادة كتابة المقال بلغة أوضح دون كود، مع الإبقاء على النتائج الحقيقية.
- أكتوبر 2026: كتابة المقال، وقراءة صفحات الأسعار لكل من Hootsuite وSprout Social وBuffer وPostiz وMixpost في 15 أكتوبر 2026، وقراءة كود Postiz في الوسم v2.25.1، وتشغيل Postiz v2.25.1 بمستخدمين اثنين في 15 أكتوبر 2026.


