إذا كنت تبدأ في الأمن السيبراني وتسأل «أي دور أختار؟»، فهذا المقال لك. ستفتح منصات الوظائف فتجد مسميات كثيرة: محلل SOC، ومهندس أمن، ومحلل أمن معلومات، وأخصائي أمن سيبراني، وكل إعلان يطلب كل شيء. وأغلب الإجابات المنتشرة عن هذا السؤال آراء شخصية أو قوائم رواتب لا يعرف أحد مصدرها.
لذلك نجيب عنه هنا من المراجع الرسمية فقط: الإطار السعودي لكوادر الأمن السيبراني SCyWF من الهيئة الوطنية للأمن السيبراني وملحق المسارات المهنية الذي صدر معه في 2026، وإطار NICE من NIST، والإطار الأوروبي ECSF من ENISA، وصفحات الشهادات الرسمية.
ولن تجد في المقال أي رقم رواتب. فالرقم الذي لا تعرف مصدره ولا تاريخه ولا حجم الجهة التي يخصها يضرك أكثر مما يفيدك.
وستجد لكل دور من تسعة أدوار: ماذا يعمل صاحبه يومياً، والمهارات والأدوات، ومن أي مستوى يبدأ، وأي مراحل مسار الأمن السيبراني في الموقع تقودك إليه. وهذا المقال يكمل خطة التدريب في الأمن السيبراني لمن أنهى التدريب ويريد أن يختار.
المسمى الوظيفي يختلف من جهة لأخرى، فاقرأ المهام المكتوبة في الإعلان لا المسمى.
أربعة أدوار من التسعة تبدأ من المستوى الأول L1 في الإطار السعودي: محلل الدفاع (SOC)، وتقييم الثغرات، وأمن التطبيقات، والامتثال Compliance.
مختبر الاختراق ومعماري الأمن يبدآن من المستوى الثالث L3، أي بعد خبرة.
إدارة الثغرات Vulnerabilities تتشارك المعرفة مع أكثر من دور، فهي باب دخول يفتح أكثر من اتجاه.
الشهادة تثبت أنك نجحت في اختبار، والعمل الموثق يثبت أنك تستطيع أن تعمل.
والأرقام في هذا المقال عن عدد الأدوار والمهام والمستويات والتداخل عددناها بأنفسنا من الملفات الرسمية كما حملناها في 26 أكتوبر 2026: وثيقة SCyWF 1.5: 2026، وملحق المسارات المهنية 2026، وملف مكونات NICE الإصدار 2.2.0.
لماذا تربكك المسميات الوظيفية Job Titles؟
الإعلانات لا تتفق على شيء. «محلل أمن معلومات» في شركة يعني فرز تنبيهات الـ SIEM، وفي شركة أخرى يعني تعبئة استبيانات الامتثال. و«مهندس أمن» في بنك يعني إدارة جدران الحماية، وفي شركة برمجيات يعني مراجعة الكود.
والسبب أن المسمى يكتبه قسم الموارد البشرية في كل جهة بحسب هيكلها، ولا يوجد مسمى ملزم للجميع.
ولهذا وجدت أطر الكوادر Workforce Frameworks. فهي لا تصف المسميات، وإنما تصف العمل نفسه بثلاثة أشياء:
- المهام Tasks: ما يفعله صاحب الدور، مثل «فرز التنبيهات Alerts».
- المعرفة Knowledge: ما يجب أن يعرفه، مثل «بروتوكولات الشبكات».
- المهارات Skills: ما يجب أن يتقنه، مثل «قراءة السجلات».
ثم تجمعها في أدوار Job Roles لكل منها معرف ثابت. والأطر الثلاثة التي يرجع إليها الناس في منطقتنا هي:
| الإطار | الجهة | حجمه | ما يميزه |
|---|---|---|---|
| SCyWF | الهيئة الوطنية للأمن السيبراني | 5 فئات و12 مجالاً تخصصياً و40 دوراً | توصي الهيئة الجهات بتبنيه، ومعه ملحق يحدد مستويات كل دور |
| NICE Framework | NIST الأمريكية | 42 دوراً في 5 فئات و11 مجال كفاءة (الإصدار 2.2.0 بتاريخ 28 أبريل 2025) | بني عليه كثير من الأطر الأخرى |
| ECSF | ENISA الأوروبية | 12 ملف دور Role Profile فقط | أصغر بكثير، ولكل ملف عناوين بديلة |
وتصف الهيئة إطارها بأنه مرجع لإعداد الكوادر وتطويرها وتوظيفها وترقيتها. وتسمح للجهات بتخصيصه بشرط أن يبقى هيكله الأساسي كما هو. وقد أعلنت الهيئة في 2026 تحديثه بأوصاف أدوار ومهام ومعارف ومهارات جديدة، ومجالات كفاءة Competency Areas، وملحق للمسارات المهنية.
المصدر: وثيقة الإطار SCyWF 1.5: 2026، وصفحة إصدارات NICE ووثيقة SP 800-181 Rev. 1، وملفات أدوار ECSF.
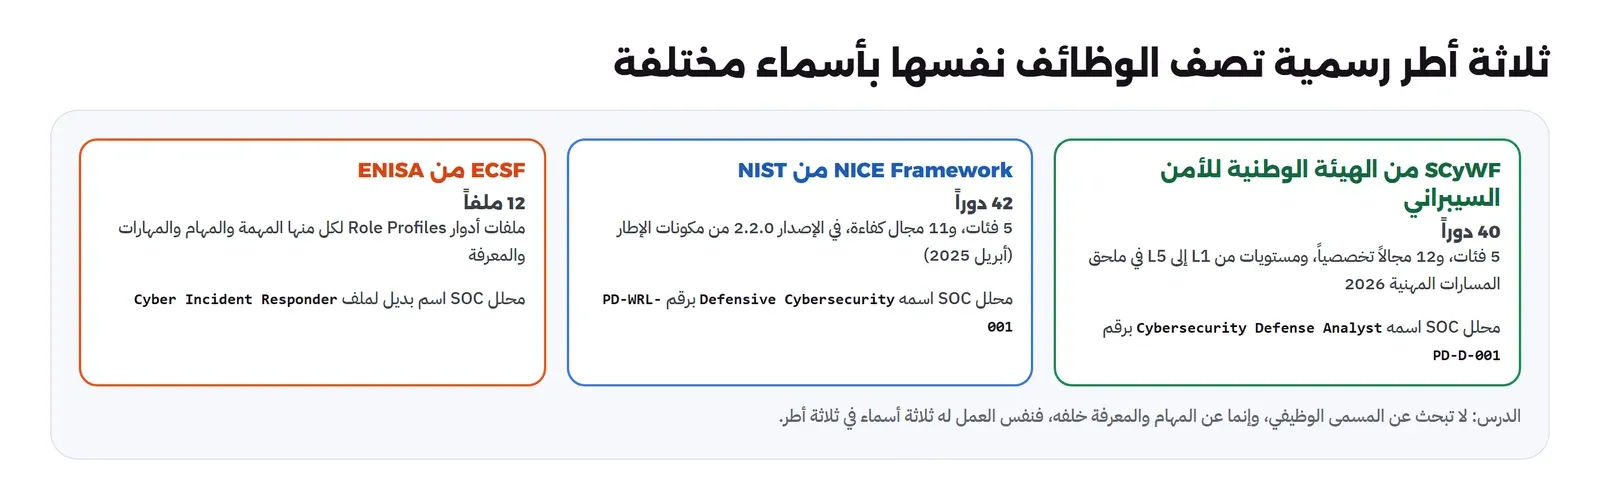
ولاحظ المثال في الصورة. محلل SOC اسمه في الإطار السعودي «محلل دفاع الأمن السيبراني» Cybersecurity Defense Analyst، وفي NICE اسمه Defensive Cybersecurity. وفي الإطار الأوروبي لا ملف مستقلاً له، وإنما يرد «SOC Analyst» اسماً بديلاً لملف «المستجيب لحوادث الأمن السيبراني».
فإذا قرأت إعلاناً يطلب «محلل SOC» فاسأل: هل المهام المكتوبة فرز تنبيهات وتصعيد، أم استجابة كاملة للحوادث، أم الاثنان؟ والفرق كبير في اليوم العادي وفي المستوى المطلوب.
وفي هذا المقال نستخدم الإطار السعودي مرجعاً أول، لأن الهيئة توصي به للجهات في المملكة، ولأن ملحقه يجيب عن سؤال «من أي مستوى يبدأ كل دور؟». ونذكر مقابل كل دور في NICE وECSF حتى تعرف الاسم في المصادر الأجنبية.
 دليلمصطلحات الأمن السيبراني للمبتدئين: من CVE إلى Purple Teamماذا تعني الكلمات التي تتكرر في كل عرض أمني، من رقم الثغرة وخطورتها إلى أدوات المراقبة SOC والفرق الحمراء والزرقاء.
 دليلخطة تدريب Internship في الأمن السيبراني لـ 8 أو 12 أسبوعاًخطة تدريب كاملة لقسم أمن يستقبل طلبات كثيرة بوقت مشرف قليل: فرز بمهمة حقيقية، ودفعات، ومختبر مشترك، ومعيار تقييم.
تسعة أدوار في ثلاث عائلات Role Families
الأطر فيها عشرات الأدوار، منها أدوار قيادية مثل مدير أمن المعلومات CISO، وأدوار متخصصة جداً مثل الهندسة العكسية للبرمجيات الخبيثة وأمن الأنظمة الصناعية ICS/OT. واخترنا هنا الأدوار التسعة التي يسأل عنها أغلب المبتدئين، وجمعناها في ثلاث عائلات بحسب السؤال الذي يجيب عنه كل دور:
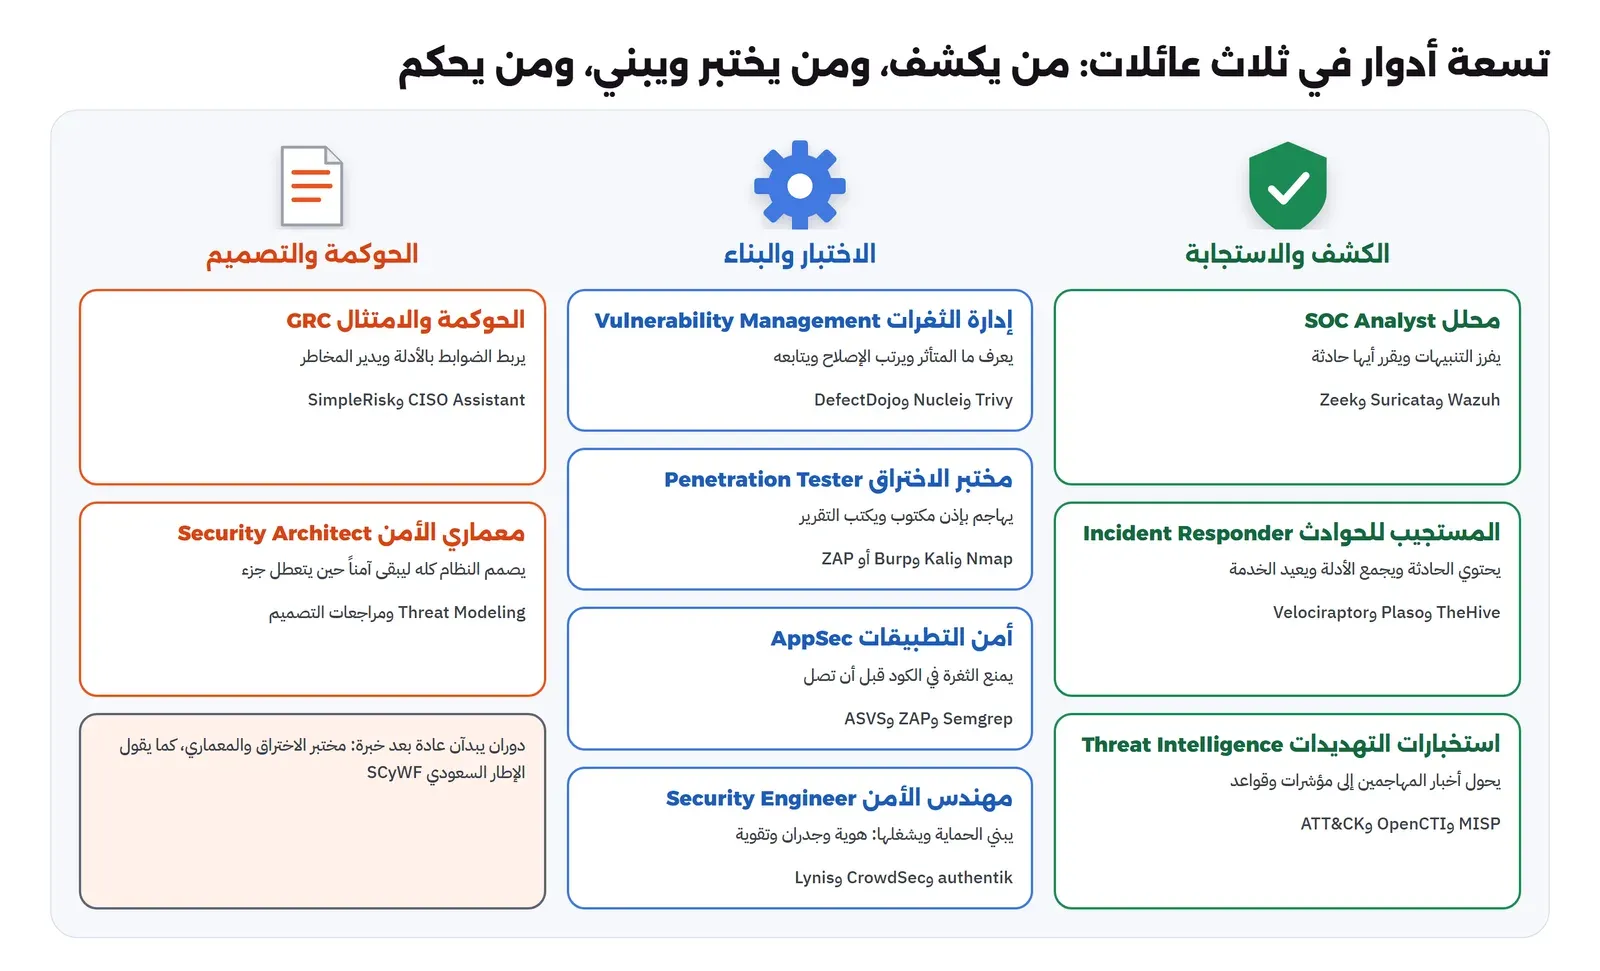
- الكشف والاستجابة: ماذا يحدث الآن، وهل هو هجوم؟ وفيها محلل SOC والمستجيب للحوادث ومحلل استخبارات التهديدات.
- الاختبار والبناء: ما الضعيف قبل أن يستغله أحد، وكيف نبني ما لا يضعف؟ وفيها إدارة الثغرات ومختبر الاختراق وأمن التطبيقات ومهندس الأمن.
- الحوكمة Governance والتصميم: هل نحن ملتزمون بما يطلبه النظام والعقد، وهل التصميم سليم؟ وفيها الحوكمة والامتثال GRC ومعماري الأمن.
والجدول التالي يضع كل دور مع معرفه في الأطر الثلاثة. وعمود «المهام والمعرفة والمهارات» عدد العناصر المذكورة لكل دور في الملحق A من وثيقة SCyWF، عددناها من الوثيقة في 26 أكتوبر 2026:
| الدور في هذا المقال | SCyWF | المهام والمعرفة والمهارات في SCyWF | NICE 2.2.0 | ECSF |
|---|---|---|---|---|
| محلل SOC | Cybersecurity Defense Analyst (PD-D-001) | 43 و87 و40 | Defensive Cybersecurity (PD-WRL-001) | اسم بديل في Cyber Incident Responder |
| المستجيب للحوادث | Cybersecurity Incident Responder (PD-IR-001) | 27 و42 و78 | Incident Response (PD-WRL-003) | Cyber Incident Responder |
| استخبارات التهديدات | Threat Intelligence Analyst (PD-TM-001) | 25 و36 و40 | Threat Analysis (PD-WRL-006) | Cyber Threat Intelligence Specialist |
| إدارة الثغرات | Vulnerability Assessment Specialist (PD-VA-001) | 12 و38 و23 | Vulnerability Analysis (PD-WRL-007) | اسم بديل في Penetration Tester |
| مختبر الاختراق | Penetration Tester/Red Team Specialist (PD-VA-002) | 14 و38 و25 | داخل Vulnerability Analysis | Penetration Tester |
| أمن التطبيقات AppSec | Secure Software Assessor (CARD-CRD-003) | 42 و63 و45 | Software Security Assessment (DD-WRL-005) | لا يوجد ملف مستقل |
| مهندس الأمن | Cybersecurity Infrastructure Specialist (PD-D-002) | 11 و37 و30 | Infrastructure Support (PD-WRL-004) | Cybersecurity Implementer |
| الحوكمة والامتثال GRC | Cybersecurity Compliance Officer (GRCL-GRC-002) | 35 و19 و20 | Security Control Assessment (OG-WRL-012) | Cyber Legal, Policy & Compliance Officer |
| معماري الأمن | Cybersecurity Architect (CARD-CA-001) | 33 و78 و39 | Cybersecurity Architecture (DD-WRL-001) | Cybersecurity Architect |
وفي الجدول ثلاث ملاحظات:
- مختبر الاختراق ليس دوراً مستقلاً في NICE: يضعه داخل تحليل الثغرات، بينما يفصله الإطاران السعودي والأوروبي. وهذا يشبه الواقع في جهات كثيرة يقوم فيها نفس الشخص بفحص الثغرات واختبار الاختراق.
- الأرقام لا تقيس الصعوبة: دور البنية التحتية فيه 11 مهمة فقط، لكن كل مهمة واسعة، مثل «تشغيل أنظمة الحماية وصيانتها». المهم ما في القائمة لا طولها.
- لا تقارن الأرقام بين الإطارين: محلل SOC في ملف NICE له 124 عنصر معرفة مقابل 87 في الإطار السعودي، ودور تقييم الضوابط في NICE له 130 عنصر معرفة مقابل 19 لمسؤول الامتثال في الإطار السعودي. والسبب أن NICE يجمع في الدور الواحد ما يقسمه الإطار السعودي على عدة أدوار في مجال الحوكمة. فقارن داخل الإطار الواحد فقط.
محلل SOC: من يفرز التنبيهات ويقرر أيها حادثة
يبدأ اليوم في مركز العمليات الأمنية SOC بقائمة تنبيهات وصلت في الليل من الـ SIEM (المنصة التي تجمع السجلات وتطلق التنبيهات) ومن أنظمة كشف التسلل. وأغلبها ليس هجوماً: سيرفر فحص الثغرات الداخلي الذي يعمل كل ليلة، أو موظف نسي كلمة مروره ثلاث مرات، أو قاعدة كشف عامة جداً.
وعمل المحلل أن يمر بكل تنبيه على خمس خطوات:
- الفرز Triage: هل يستحق التنبيه النظر الآن؟
- الإثراء Enrichment: من صاحب هذا الجهاز، وماذا حدث قبله وبعده؟
- القرار: إنذار خاطئ False Positive أم تنبيه صحيح True Positive؟
- التصعيد Escalation: إذا كان حقيقياً، يسلمه للمستجيب بملاحظة واضحة.
- التوثيق: ما رآه وما قرره ولماذا.
والإطار السعودي يصف المستوى الأول من هذا الدور بأنه يساعد الفريق في المراقبة والفرز الأول للأحداث، ويساعد في بناء التواقيع Signatures لأدوات الشبكة، ويكتب تقارير ملخصة. المصدر: ملحق المسارات المهنية.
- المهارات: قراءة السجلات Logs بسرعة ودقة، وفهم الشبكات وبروتوكولاتها، وأنظمة Linux وWindows، والكتابة الواضحة لملاحظة التصعيد، والصبر على التكرار.
- الأدوات: منصة SIEM مثل Wazuh، وأنظمة كشف التسلل مثل Suricata، وسجلات الشبكة مثل Zeek، ومصفوفة ATT&CK لتسمية ما تراه.
- من أين يبدأ: من المستوى الأول L1 لخريج بدبلوم QR1، وهو من أكثر الأدوار التي يبدأ منها الخريجون. ويمكنك أن تبني مختبراً منزلياً بـ Wazuh وتفرز تنبيهاته بنفسك قبل أي مقابلة.
- ما يتعبك فيه: العمل بنوبات Shifts في بعض الجهات، وكثرة الإنذارات الخاطئة، وأن تنبيهاً واحداً فاتك قد يكون هو الحادثة.
 دليلمراقبة السيرفرات مع Wazuh: من السجل Log إلى حظر المهاجمشغلنا Wazuh مع وكيل على سيرفر تجريبي، فكشف تخمين كلمات مرور SSH وحظر المهاجم تلقائياً، ونبه على ملف PHP دخيل خلال ثانية.
 دليلمراقبة الشبكة واكتشاف التسلل IDS مع Suricata وZeekمختبر حقيقي يقرأ الحركة نفسها بأداتين، فيكشف Suricata الهجمات المعروفة ويكتب Zeek سجلاً لكل اتصال، مع الضبط وفقد الحزم.
 دليليوم محلل SOC: فرز التنبيهات Alert Triage من التنبيه إلى القرارستة عشر تنبيهاً حقيقياً من Wazuh وSuricata نفرزها واحداً واحداً بالإثراء من Zeek حتى القرار والتصعيد.
 دليلMITRE ATT&CK: كيف يفكر المهاجم خطوة بخطوةلغة موحدة لسلوك المهاجمين مبنية على حوادث موثقة، نقرأ بها هجوم فدية حقيقياً مرحلة بمرحلة ونربط كل خطوة بالدفاع المقابل.
المستجيب للحوادث Incident Responder: من يحتوي الحادثة ويعيد الخدمة
عندما يصعد محلل SOC تنبيهاً ويتأكد أنه حادثة، ينتقل العمل إلى المستجيب. والفرق بينهما في السؤال:
- المحلل يسأل: «هل هذا هجوم؟»
- المستجيب يسأل: «إلى أين وصل المهاجم، وكيف نخرجه، وكيف نعيد الخدمة دون أن نمحو الأدلة؟»
ويصف الملحق المستوى الثاني بأنه يجمع بيانات الحادثة، ويربطها ليحدد الثغرات، وينفذ خطة الاستجابة كما هي مكتوبة. أما المستوى الثالث فيقيم خطورة الحادثة ويعلنها، ويحدد نطاقها وإجراءات الاحتواء، ويحلل الأدلة من الأجهزة والشبكة بعمق.
- المهارات: مراحل الاستجابة من الاستعداد إلى الدروس المستفادة، وحفظ الأدلة بالهاش Hash وسلسلة الحيازة Chain of Custody، والخط الزمني للحادثة، والتواصل تحت الضغط مع الإدارة والفريق القانوني.
- الأدوات: منصة إدارة الحالات مثل TheHive، وأدوات الخط الزمني مثل Plaso، والبحث في كل الأجهزة مثل Velociraptor، وتحليل الذاكرة بـ Volatility.
- من أين يبدأ: من المستوى الثاني L2. والطريق المعتاد يمر بدور مثل محلل SOC أولاً، لأن المستجيب يحتاج أن يعرف شكل التنبيهات قبل أن يتعامل مع ما بعدها.
- ما يتعبك فيه: الحادثة لا تختار وقتاً مناسباً، والقرارات فيها لها ثمن، مثل فصل سيرفر إنتاج في ساعات العمل.
 دليلخطة الاستجابة للحوادث Incident Response وكتيباتهاخطة استجابة للحوادث وكتيبان لأشهر حادثتين، الحساب المخترق والفدية، على NIST SP 800-61r3 ومهلة التبليغ في نظام حماية البيانات.
 دليلالتحقيق الرقمي DFIR: احفظ الأدلة قبل أن تنظف السيرفرماذا تفعل عندما تشك أن سيرفرك مخترق، ولماذا تمسح إعادة التشغيل والتنظيف الأدلة التي تحتاجها لتعرف ما حدث.
 دليلفحص سيرفر Linux مخترق دون أن تفسد الأدلةفحصنا سيرفراً مخترقاً في المختبر خطوة خطوة بالطريقة الصحيحة، فوجدنا برنامجاً من ملف محذوف وأمر ls مزروعاً ووقتاً مزوراً، دون أن نفسد دليلاً.
 دليلالخط الزمني للحادث Timeline مع Plaso وTimesketchبنينا خطاً زمنياً شاملاً لحادثة اختراق سيرفر بأداة Plaso، فأعاد الهجوم بالدقيقة، ثم رفعناه إلى Timesketch وشغلنا محلل تخمين كلمة المرور.
 دليلالاستجابة للحوادث Incident Response مع TheHiveحولنا تنبيهاً عن دخول مريب إلى حساب FTP إلى قضية في TheHive بمهام ومؤشرات وأسلوب ATT&CK، وقسنا ما تسمح به الرخصة فعلاً.
محلل استخبارات التهديدات Threat Intelligence
من الذي يعرف أن مجموعة فدية معينة بدأت تستهدف شركات النقل في المنطقة؟ هذا الدور. فالمحلل يجمع المعلومات من نشرات الجهات الرسمية وتقارير الموردين ومؤشرات الاختراق المشتركة، ويحولها إلى شيء يستخدمه الفريق:
- مؤشرات Indicators تضاف إلى الـ SIEM.
- قواعد كشف لأسلوب هجوم جديد.
- تقرير قصير للإدارة: ما الذي يهمنا من كل هذا، وما لا يهمنا.
والإطار السعودي يصفه بأنه يحلل أساليب المهاجمين وتقنياتهم وإجراءاتهم TTPs، ويستخرج المؤشرات التي تساعد الجهة على كشف الحوادث وتوقعها.
- المهارات: مصفوفة ATT&CK ولغتها، والكتابة التحليلية التي تفرق بين ما نعرفه وما نظنه، ومعايير المشاركة مثل STIX وTAXII، واستخراج ما يخص جهتك من تقرير تقني طويل.
- الأدوات: منصات مثل MISP وOpenCTI، ومصادر المؤشرات، والبحث في السجلات لتجربة المؤشر على بياناتك.
- من أين يبدأ: من المستوى الثاني L2. وفي الجهة الصغيرة لا يوجد غالباً موظف متفرغ له، وإنما يقوم به محلل SOC أو المستجيب جزءاً من وقته.
- تنبيه: هذا أقل الأدوار تداخلاً في المعرفة مع أمن التطبيقات، كما في قسم التداخل، فالانتقال بينهما يشبه البداية من جديد.
دليلMITRE ATT&CK: كيف يفكر المهاجم خطوة بخطوةلغة موحدة لسلوك المهاجمين مبنية على حوادث موثقة، نقرأ بها هجوم فدية حقيقياً مرحلة بمرحلة ونربط كل خطوة بالدفاع المقابل. دليلكيف تبني منصة استخبارات التهديدات؟ STIX وTAXIIكيف تجمع منصات التهديدات المؤشرات وتثريها وتشاركها، مع تجربة تطابق مغذي C2 حقيقياً بمؤشرات STIX.
 دليلمعلومات التهديدات Threat Intelligence مع MISP وOpenCTIماذا يدخل جدار الحماية من مغذي تهديدات حقيقي، مع مختبر على خادم MISP يفحص الحدث وينشره ثم ينقله موصل إلى OpenCTI.
إدارة الثغرات Vulnerability Management
تنشر جهة رسمية تنبيهاً عن ثغرة حرجة في مكتبة يستخدمها نصف سيرفرات الشركة. السؤال الأول: هل نحن متأثرون، وأين بالضبط؟ وهذا هو عمل إدارة الثغرات:
- جرد ما يعمل في الجهة.
- مطابقته مع الثغرات المنشورة.
- ترتيب الأولوية بحسب الخطورة واحتمال الاستغلال.
- متابعة الإصلاح حتى يتأكد بإعادة الفحص.
والإطار السعودي يصف أخصائي تقييم الثغرات بأنه يقيم الأنظمة والشبكات، ويحدد أين تنحرف عن الإعدادات المقبولة أو السياسات.
- المهارات: فهم CVE (رقم الثغرة Vulnerability) وCVSS (درجة خطورتها) وEPSS (احتمال استغلالها) وقائمة KEV (الثغرات المستغلة فعلاً). ومعرفة لماذا يخدعك رقم الإصدار على توزيعات Linux، لأنها تنقل الإصلاح إلى الإصدار القديم Backport دون أن تغير رقمه. والتعامل مع فرق التشغيل التي تملك الإصلاح.
- الأدوات: Trivy وGrype للحزم، وNuclei وOpenVAS للفحص الشبكي، وDefectDojo لتتبع النتائج.
- من أين يبدأ: من المستوى الأول L1، وهو من أفضل أبواب الدخول لأنه يجعلك ترى كل الأنظمة ويعلمك العمل مع الفرق الأخرى. وينتهي في الإطار عند المستوى الثالث، لذلك ينتقل صاحبه بعدها غالباً إلى اختبار الاختراق أو هندسة الأمن.
 دليلإدارة الثغرات Vulnerability Management: هل سيرفرك متأثر؟كيف تعرف خلال ساعات أن ثغرة جديدة تمس سيرفراتك، ولماذا يخدعك رقم الإصدار، وكيف ترتب الإصلاح وتتأكد أنه تم فعلاً.
 دليلمختبر Lab: اكتشف السيرفرات المتأثرة بثغرة CVE جديدة وأصلحهافحصنا ثلاثة سيرفرات قديمة وسيرفراً محدثاً بأدوات Trivy وWazuh وسكربت تنبيه صغير، فظهر من يكتشف ثغرة الأسبوع ومن يفوته.
 دليلفحص الثغرات المعروفة Known Vulnerabilities مع Nucleiشغلنا Nuclei على خدمات قديمة في شبكة Docker معزولة، فأصاب في ثغرات Apache وGrafana وأعطى أربعة إنذارات خاطئة على Redis.
 دليلإدارة نتائج الفحص والثغرات مع DefectDojoاستوردنا نتائج Nuclei وOpenVAS الحقيقية إلى DefectDojo، فجمع التكرار وأغلق المصلح وحده، وكاد إعداد افتراضي واحد أن يفسد كل شيء.
مختبر الاختراق Penetration Tester
هذا ما يتخيله أغلب الطلاب عندما يسمعون «الأمن السيبراني». ومختبر الاختراق يحاول، بإذن مكتوب ونطاق محدد، أن يصل إلى ما لا يجب أن يصل إليه بأساليب المهاجمين نفسها. ثم يكتب تقريراً: ماذا وجد، وكيف يعاد إنتاجه، وكيف يصلح.
والكلمة المهمة «بإذن مكتوب». فالفرق بين هذا العمل والجريمة هو الورقة الموقعة قبل البداية، كما شرحنا في اختبار الاختراق المصرح به. والمنتج النهائي هو التقرير، وكثير ممن يحبون الجزء التقني يكتشفون متأخرين أن نصف الوقت كتابة.
- المهارات: شبكات وأنظمة تشغيل وتطبيقات ويب بعمق، والبرمجة بلغة نصية على الأقل، ومنهجية بمراحل واضحة، وكتابة التقارير، وأخلاقيات المهنة.
- الأدوات: Nmap للاستكشاف، وتوزيعة Kali، ووكيل اعتراض للويب مثل ZAP، وكلها على أهداف مصرح بها فقط.
- من أين يبدأ: هنا المفاجأة. دور مختبر الاختراق في الإطار السعودي يبدأ من المستوى الثالث L3، والملحق يقول إن أدوار هذا المستوى تحتاج خبرة متوسطة وفهماً عملياً متيناً. ومن الأدوار التي يذكرها الملحق طريقاً إليه مطور الأمن السيبراني وأخصائي تطوير أمن الأنظمة. وفي الجهات الصغيرة يمر الطريق الشائع بتقييم الثغرات أولاً.
والنصيحة العملية: لا تترك الاختبار إذا أحببته، لكن لا تجعله أول وظيفة تبحث عنها. ابدأ بدور يعلمك الأنظمة والتطبيقات من الداخل، ومارس الاختبار في مختبرك المنزلي على أهداف تملكها.
 دليلاختبار الاختراق المصرح به: المنهجية والإذن والتقريريواجه مسؤول نظم طلب المستشفى باختبار اختراق سنوي، فنرافقه وهو يفهم الإذن والنطاق وقواعد الاشتباك وبنية التقرير قبل أن يبدأ.
 دليلاستكشاف الشبكة والمنافذ والخدمات مع Nmapنشغل Nmap على مختبر من Containers نملكها بثلاث خدمات، ونمر على الاكتشاف وفحص المنافذ وكشف الإصدار ومحرك السكربتات NSE بمخرج حقيقي.
 دليلKali Linux في Docker وأدوات الفريق الأحمر الأساسيةنرافق مسؤول نظم وهو يبني محطة Kali في Docker ويوجه أدواتها إلى مختبر يملكه، فيكشف gobuster مجلدات مخفية وتجد hydra كلمة مرور ضعيفة.
 دليلثغرات الويب بالتجربة: تطبيق نخترقه ثم نصلحهنرى أثر أشهر ثغرات الويب على متجر صغير على جهازك، ثم السطر المسؤول عن كل ثغرة، ثم الإصلاح والاختبار الذي يثبته.
أمن التطبيقات AppSec
أغلب الاختراقات المعروفة بدأت من ثغرة في كود التطبيق نفسه، لا في السيرفر. لذلك يعيش هذا الدور بجانب المطورين. وصاحبه:
- يراجع التصميم قبل الكود بنمذجة التهديدات Threat Modeling.
- يضع متطلبات أمان يمكن التحقق منها.
- يراجع طلبات الدمج Pull Requests، ويشغل أدوات الفحص في خط البناء.
- يعلم المطورين كيف يمنعون الثغرة وهم يكتبون.
والإطار السعودي يسمي أقرب دور له «مقيم البرمجيات الآمنة» Secure Software Assessor، ويصف مستواه الأول بأنه يدعم الفريق في تقييم أمن التطبيقات والكود ويقدم نتائج قابلة للتنفيذ.
- المهارات: البرمجة فعلاً بلغة أو اثنتين، وقائمة OWASP Top 10 ومعيار ASVS، ومراجعة الكود، ومعرفة كيف يعمل خط CI/CD.
- الأدوات: Semgrep للفحص الثابت SAST، وZAP للفحص الديناميكي DAST، وأدوات فحص الاعتماديات.
- من أين يبدأ: من المستوى الأول L1. وأقصر طريق إليه أن تكون مطوراً جيداً أولاً، فمن لا يكتب الكود لا يستطيع أن يقنع من يكتبه.
 دليلOWASP Top 10 للمبتدئين: أخطر عشر مشكلات في تطبيقات الويبأخطر عشر مشكلات أمنية في تطبيقات الويب، كل واحدة بمثال ضعيف ثم مصلح، وكيف تمنعها في الكود وأين تكتشفها.
 دليلالبرمجة الآمنة Secure Coding بأمثلة من أربع لغاتكيف تكتب الكود الذي يتعامل مع مدخلات المستخدم والملفات والأخطاء بحيث لا يحتاج إصلاحاً أمنياً لاحقاً، بأمثلة في أربع لغات.
 دليلOWASP ASVS ومراجعة الكود الأمنية لكل Pull Requestكيف تكتب متطلبات أمان يمكن اختبارها مع OWASP ASVS، وتراجع كل طلب دمج أمنياً في عشرين دقيقة بقائمة جاهزة.
 دليلنمذجة التهديدات Threat Modeling للمبتدئينكيف تسأل ما الذي قد يسوء في تصميم تطبيقك قبل أن تكتب الكود، وتقرر لكل تهديد هل تصلحه أو تقبله، مع قالب جاهز للنسخ.
مهندس الأمن Security Engineer
في كثير من الشركات لا يوجد شخص اسمه «مهندس أمن» بالضبط، لكن يوجد من بنى الدخول الموحد SSO، وقوى السيرفرات، وشغل أنظمة الحظر، وقسم الشبكة. هذا هو مهندس الأمن. وهو أقرب الأدوار إلى مهندس الأنظمة والشبكات، والفرق أنه يبني الحماية ويشغلها ويقيسها.
والإطار السعودي يسمي أقرب دور له «أخصائي البنية التحتية للأمن السيبراني» Cybersecurity Infrastructure Specialist، ويصفه بأنه يختبر وينفذ ويشغل ويصون العتاد والبرمجيات التي تحمي الأنظمة والشبكات.
- المهارات: Linux والشبكات بعمق، والهوية والوصول، والتقوية Hardening، والأتمتة، والنسخ الاحتياطي Backup واختبار الاستعادة.
- الأدوات: مزود هوية مثل authentik أو Keycloak، وCrowdSec وجدران الحماية، وLynis ومعايير CIS، وFreeRADIUS لشبكات Wi-Fi المؤسسية.
- من أين يبدأ: من المستوى الثاني L2. وأقرب خبرة إليه إدارة الأنظمة أو الشبكات، فخبرتك في تشغيل السيرفرات نصف الطريق. وهذا الدور يتشارك المعرفة مع إدارة الثغرات أكثر من أي دورين آخرين في المقال.
 دليلإدارة الهوية والوصول IAM والوصول المميز PAMمن يملك صلاحية root على سيرفراتك ومنذ متى، وكيف تضبط حسابات المديرين بصلاحيات مؤقتة وجلسات مسجلة.
 دليلتقوية السيرفر Hardening وقياسها مع Lynis ومعايير CISيواجه مسؤول نظم طلب المستشفى بدليل تقوية، فيقيس خادمه بـ Lynis وCIS ويقويه ويعيد القياس، ويكشف مفاجأة تخفض الدرجة.
 دليلCrowdSec: اكتشاف هجمات التخمين وحظرها جماعياًتتعرض سيرفرات مسؤول النظم لتخمين دائم، فيبني مختبراً يرى فيه CrowdSec يكتشف الهجوم ويصدر قرار حظر ينفذه الجدار الناري.
 دليلتقسيم الشبكة Network Segmentation بال VLAN وال VPCلماذا تصل كاميرا مخترقة إلى قاعدة بياناتك، وكيف تمنع ذلك بتقسيم الشبكة إلى مناطق لا يمر بينها إلا ما تسمح به.
 دليلWi-Fi للمؤسسات بحساب لكل موظف مع FreeRADIUSبنينا سيرفر FreeRADIUS واختبرنا دخول WPA2/3-Enterprise بأداة eapol_test، فرأينا الـ VLAN لكل موظف، وكيف أوقفت شهادة منتهية الدخول للجميع.
الحوكمة والامتثال GRC
يظن كثيرون أن الحوكمة أوراق. لكن مسؤول الامتثال هو من يعرف ما تطلبه الضوابط الأساسية للأمن السيبراني ECC من الجهة، وأي ضابط مطبق وأيها لا، وأين الدليل على كل واحد، ومن يملك كل خطر في سجل المخاطر، وماذا سيطلب المدقق.
والإطار السعودي يصفه بأنه يضمن التزام برنامج الأمن السيبراني بالمتطلبات Requirements والسياسات والمعايير، ويضع بجانبه في نفس المجال مسؤول المخاطر ومسؤول السياسات ومقيم الضوابط والمدقق.
- المهارات: قراءة الأطر والضوابط بدقة، وفهم كاف للتقنية حتى تسأل السؤال الصحيح عن الدليل، وإدارة المخاطر بالاحتمال والأثر، والكتابة المنظمة، والتعامل مع الإدارة العليا.
- الأدوات: CISO Assistant لإدارة الامتثال، وSimpleRisk لسجل المخاطر، وأدوات جمع الأدلة الآلية.
- من أين يبدأ: من المستوى الأول L1. وهو باب جيد لمن جاء من نظم المعلومات أو الإدارة، بشرط ألا يتوقف عن التعلم التقني. فمسؤول الامتثال الذي لا يفهم كيف يجمع الدليل من السيرفر يقبل أي لقطة شاشة.
 دليلمصطلحات GRC للمبتدئين بمثال من شركة صغيرةما الذي يعنيه GRC فعلاً، وما الكلمات التي يستخدمها المدقق، وكيف تثبت له أن ضوابطك تعمل كما تقول.
 دليلالضوابط الأساسية للأمن السيبراني NCA ECC بلغة بسيطةكيف تقرأ الضوابط الأساسية ECC دون أن تضيع في أرقامها، وعلى من تنطبق، وما المطلوب من جهتك فعلاً في كل مكون.
 دليلسجل المخاطر Risk Register مع SimpleRisk على سيرفركنبني سجل مخاطر حقيقياً بنموذج الهيئة ثم بأداة SimpleRisk، ونرى لماذا أعطت الأداة كل المخاطر مستوى واحداً، وكيف تكتب منهجية تعطي الأرقام معناها.
 دليلجمع أدلة الامتثال Evidence تلقائياً بدل لقطات الشاشةنبني جامع أدلة صغيراً يقرأ إعدادات السيرفرات عبر SSH ويحفظها بالهاش، ثم نجربه على تغيير مفاجئ ودليل معدل وجامع فقد صلاحيته بصمت.
 دليلالاستعداد للتدقيق Audit: ماذا يطلب المدقق وكيف تجهزماذا يطلب المدقق ولماذا، وكيف يختار العينة، وكيف تفحص جاهزية أدلتك وتسلمها وترد على الملاحظات، بالاستناد إلى نماذج التدقيق من الهيئة الوطنية.
معماري الأمن Security Architect
في اجتماع تصميم نظام جديد، تجد شخصاً لا يكتب الكود ولا يفرز التنبيهات، وإنما يسأل: أين تعبر البيانات حدود الثقة؟ ومن يحق له أن يصل إلى ماذا؟ وماذا يحدث إذا تعطل مزود الهوية؟ وأين توضع السجلات حتى لا يمسحها من اخترق السيرفر؟ هذا معماري الأمن.
ويصفه الإطار السعودي بأنه يصمم ويشرف على تطوير أنظمة الأمن السيبراني والشبكات وتنفيذها وإعدادها.
- المهارات: فهم واسع لكل ما سبق، ونمذجة التهديدات، وتصميم الأنظمة، والمفاضلة بين الأمن والتكلفة وسهولة الاستخدام، والإقناع.
- الأدوات: مخططات تدفق البيانات، ونمذجة التهديدات مثل STRIDE، والمعايير والأطر المرجعية.
- من أين يبدأ: من المستوى الثالث L3. ويذكر الملحق من الأدوار التي يأتي منها: الأدوار التقنية في المستوى الثالث، وأخصائي البنية التحتية، ومقيم الضوابط، والمدقق. أي أنه دور تصل إليه بعد سنوات، لا دور تتقدم إليه بعد التخرج.
دليلنمذجة التهديدات Threat Modeling للمبتدئينكيف تسأل ما الذي قد يسوء في تصميم تطبيقك قبل أن تكتب الكود، وتقرر لكل تهديد هل تصلحه أو تقبله، مع قالب جاهز للنسخ. دليلأطر الأمن السيبراني Frameworks: أيها تحتاج مؤسستك؟الفرق بين ECC وISO 27001 وNIST CSF وSOC 2 في الإلزام وطريقة الإثبات وما تحصل عليه، وأربعة أسئلة تحدد بها ما تحتاجه مؤسستك.
 دليلكيف يعمل محرك كشف SIEM من الداخل؟كيف يجمع SIEM ملايين السجلات ويوحدها ويطبق قواعد الكشف، مع خط أنابيب Vector وLoki وقاعدة Sigma تطلق فعلاً.
 دليلكيف يعمل وكيل EDR؟ من eBPF إلى قواعد الكشفكيف يرى وكيل EDR ما يجري داخل كل جهاز، ولماذا سائق النواة خطر، مع تشغيل Falco يكشف فعلاً مشبوهاً.
من أي مستوى Level يبدأ كل دور؟
هذا أهم ما في ملحق المسارات المهنية للمبتدئ. والصورة التالية تجمع المستويات الموجودة لكل دور من التسعة، كما قرأناها من جداول الملحق:
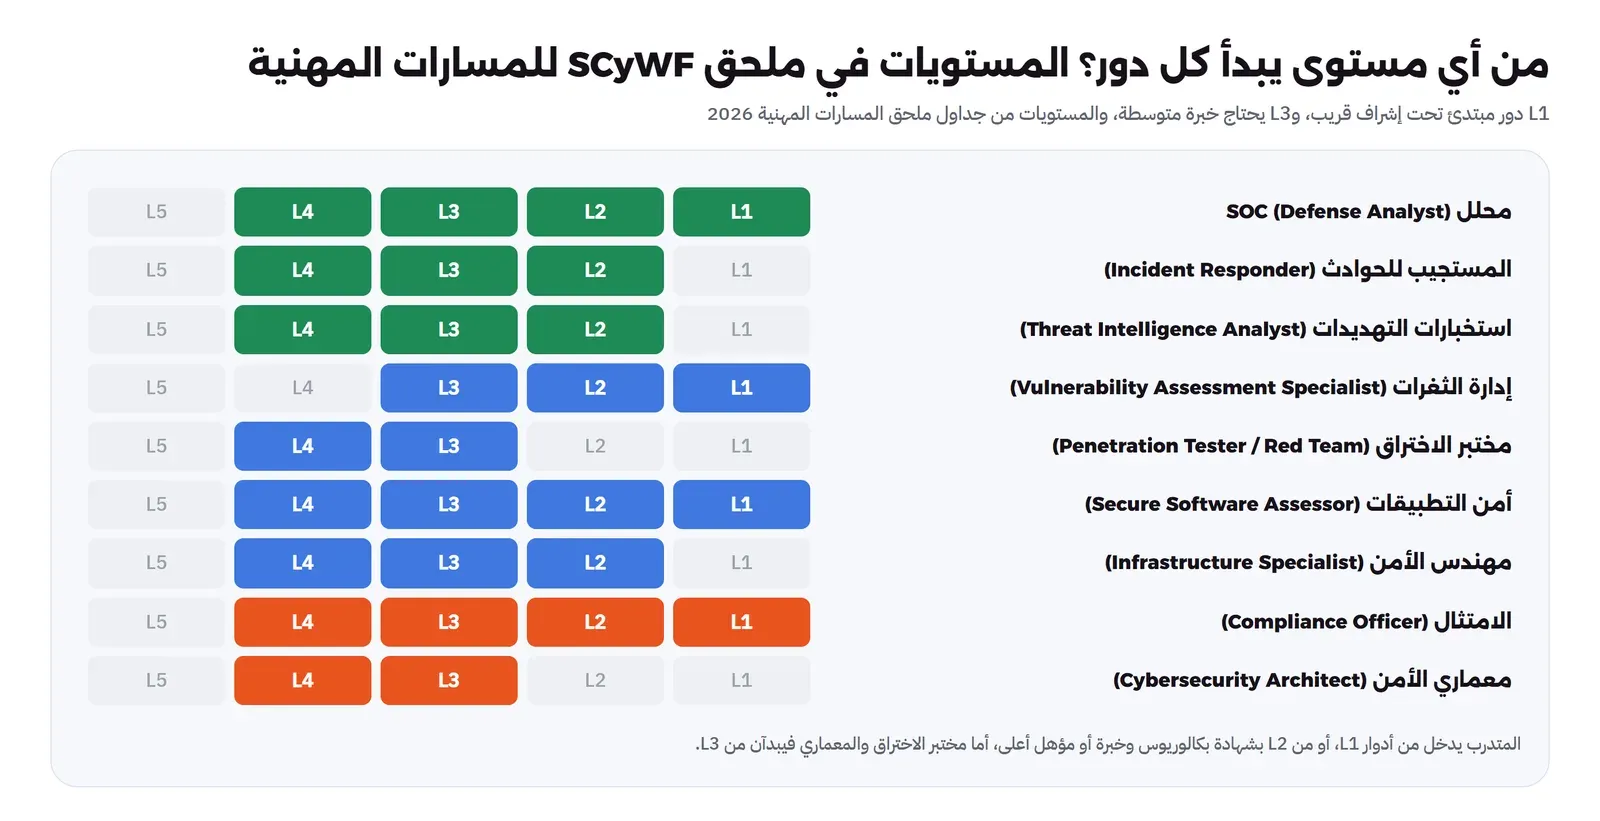
ولفهم الصورة، هذه تعريفات المستويات كما في الملحق:
| المستوى | ماذا يعني | الخبرة |
|---|---|---|
| L1 | مبتدئ: متدرب أو عضو مبتدئ تحت إشراف قريب، يكتسب المهارات ليصبح ممارساً | صفر، والمدة المعتادة فيه من سنة إلى ثلاث |
| L2 | يقوم بالمهام الأساسية للدور بإشراف قليل، ويستطيع أن يوجه مبتدئاً | خبرة مناسبة مع بكالوريوس |
| L3 | نطاق أكبر أو بيئات أعقد، ويشرف على الممارسين | إتقان متوسط Intermediate |
| L4 وL5 | خبرة واسعة وقيادة | أغلب المهنيين يصلون إلى L4 بعد عشر سنوات على الأقل، والأرجح بعد 15 إلى 17 سنة |
وأما المؤهل فيربطه الملحق بترتيب من QR1 إلى QR5:
- QR1: دبلوم متوسط في الأمن السيبراني أو ما يغطي معارفه، ويكفي لأي دور في المستوى الأول.
- QR2: بكالوريوس في الأمن السيبراني أو تخصص قريب مثل علوم الحاسب ونظم المعلومات وتقنية المعلومات وهندسة الحاسب وهندسة البرمجيات. وهو الحد الأدنى للمستوى الثاني فما فوق، مع خبرة مناسبة.
- المؤهل الأعلى: يمكن أن يحسب بدل بعض سنوات الخبرة.
والنتيجة العملية: الأدوار المفتوحة لك بعد التخرج من هذه التسعة هي محلل الدفاع، وأخصائي تقييم الثغرات، ومقيم البرمجيات الآمنة، ومسؤول الامتثال. أما اختبار الاختراق والمعمارية Architecture فوجهات بعد سنوات.
ولا تلتزم كل الجهات بهذا الترتيب حرفياً، فالإطار مرجع يمكن تخصيصه. لكنه أصدق صورة رسمية لما يتوقعه أصحاب العمل من المبتدئ.
الأدوار التي تتشارك المعرفة: الانتقال الجانبي Lateral Move
إذا بدأت محلل SOC وأردت بعد سنتين أن تنتقل، فإلى أين يكون الطريق أقصر؟ يقول الملحق إن الانتقالات الجانبية التي يذكرها جاءت من خبراء يرون كيف يتنقل الناس فعلاً، وإن أغلبها بين أدوار تتشارك جزءاً من المهام والمعارف. ويضرب مثلاً بانتقال محلل الدفاع إلى تقييم الثغرات.
ولنرى ذلك بالأرقام، قارنا قوائم المعرفة Knowledge لكل دورين في الإطار السعودي. والمقياس اسمه Jaccard، وفكرته بسيطة: عدد العناصر المشتركة مقسوماً على عدد العناصر في القائمتين معاً. فإذا كانت القائمتان متطابقتين كان الناتج 1، وإذا لم تشتركا في شيء كان 0.
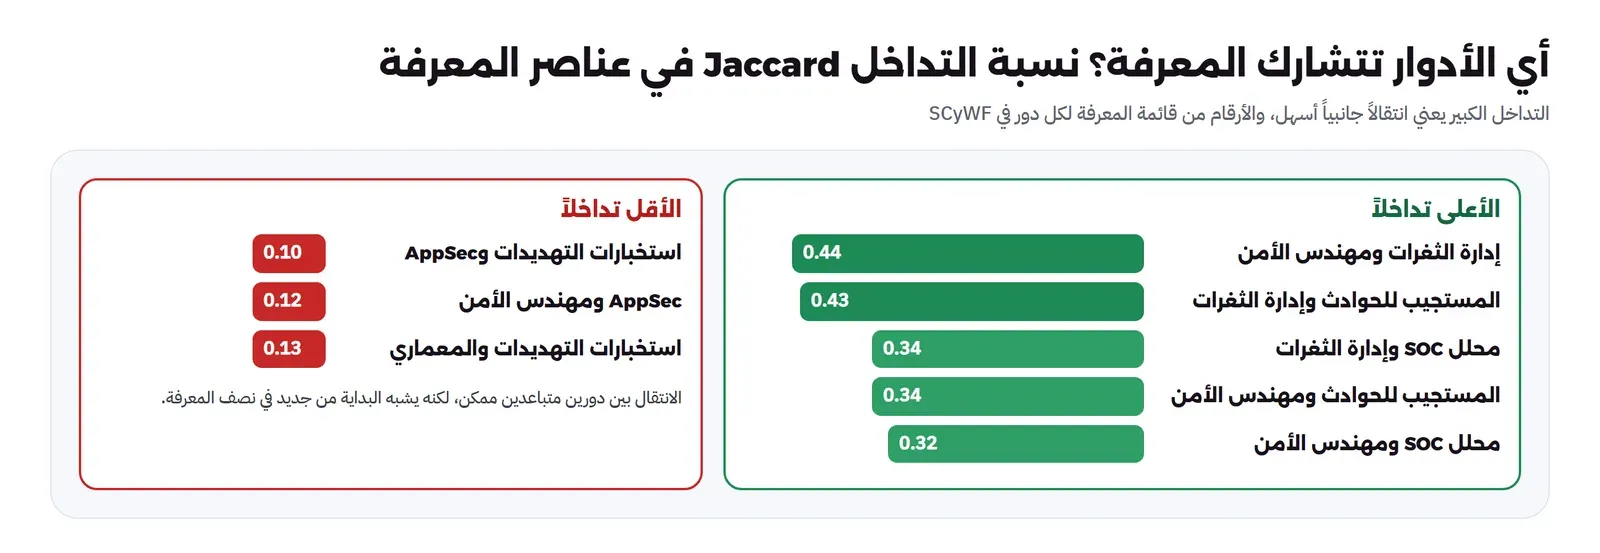
| الدوران | نسبة التداخل | عناصر المعرفة المشتركة |
|---|---|---|
| إدارة الثغرات ومهندس الأمن | 0.44 | 23 |
| المستجيب للحوادث وإدارة الثغرات | 0.43 | 24 |
| محلل SOC وإدارة الثغرات | 0.34 | 32 |
| المستجيب للحوادث ومهندس الأمن | 0.34 | 20 |
| محلل SOC ومهندس الأمن | 0.32 | 30 |
| استخبارات التهديدات وأمن التطبيقات (الأقل) | 0.10 | 9 |
| أمن التطبيقات ومهندس الأمن | 0.12 | 11 |
| استخبارات التهديدات ومعماري الأمن | 0.13 | 13 |
حسبناها من قوائم المعرفة في الملحق A من وثيقة SCyWF في 26 أكتوبر 2026. وما تقوله الأرقام:
- إدارة الثغرات دور «وسط»: تظهر في ثلاثة من أعلى خمسة أزواج، فهي تتصل بالمراقبة والاستجابة وهندسة الأمن. ومنها تذهب إلى أكثر من اتجاه.
- الأرقام تتفق مع الخبراء: محلل SOC يتشارك مع إدارة الثغرات 32 عنصر معرفة، وهو نفس المثال الذي يذكره الملحق للانتقال الجانبي.
- أمن التطبيقات بعيد عن الأدوار التشغيلية: معرفته تدور حول الكود ودورة التطوير. فالانتقال إليه من دور تشغيلي يحتاج أن تتعلم البرمجة بجدية، لا أداة جديدة فقط.
- المقياس مؤشر لا حكم: زوج مختبر الاختراق والامتثال جاء سادساً بتداخل 0.30. والسبب أن قائمتيهما قصيرتان وتتشاركان عناصر عن السياسات والقوانين، لا أن العملين متشابهان. وقد يكون عنصر مشترك واحد أهم من عشرة.
أي مراحل المسار تقودك إلى كل دور؟
مسار الأمن السيبراني في الموقع مقسم إلى مراحل. فإذا اخترت دوراً، أي المراحل تتعمق فيها، وأيها يكفيك أن تفهمها؟ الصورة التالية تجيب:
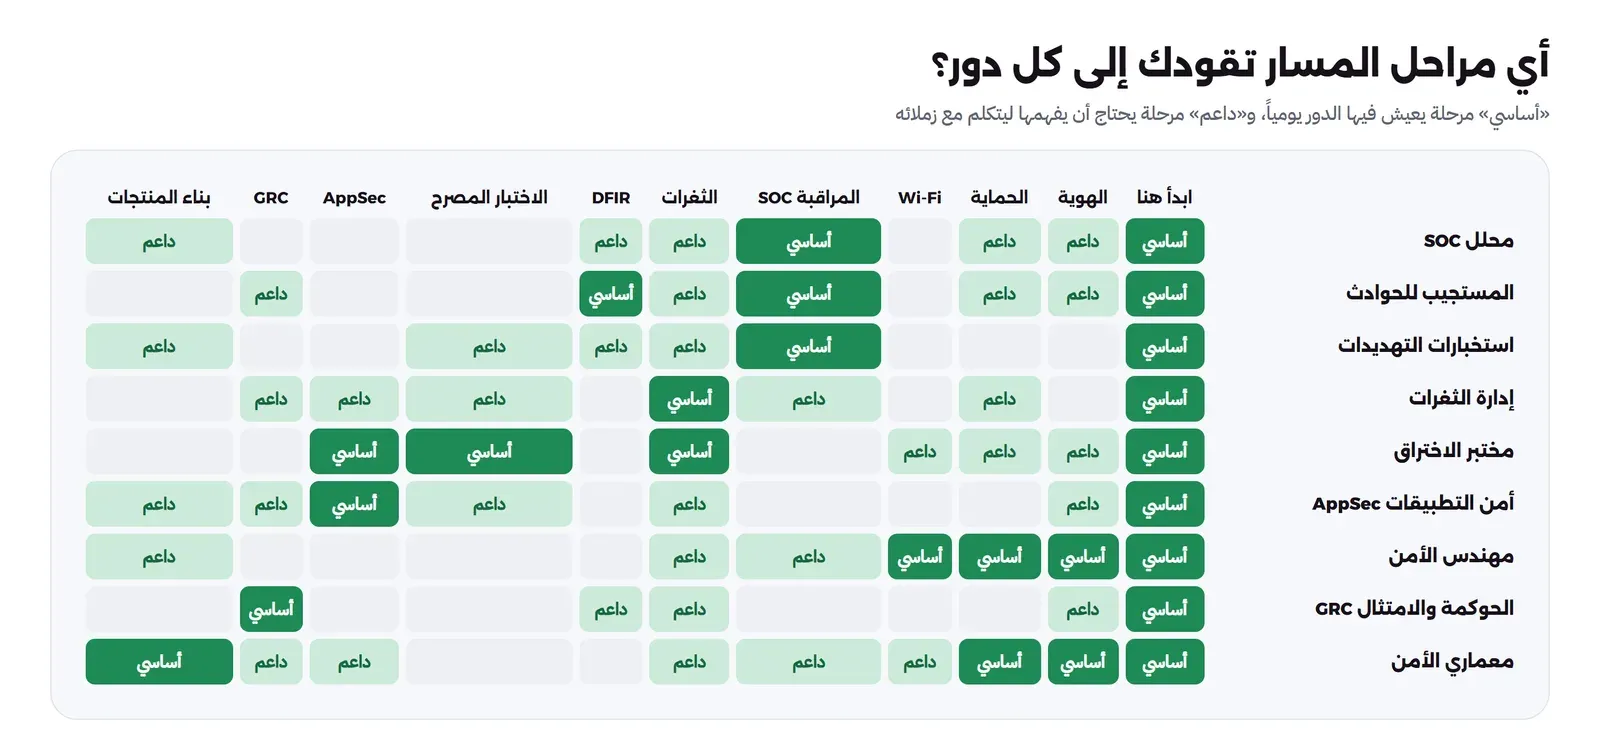
- أساسي: صاحب الدور يعمل بمحتوى هذه المرحلة يومياً.
- داعم: يحتاج أن يفهمها ليتكلم مع زملائه في الأدوار الأخرى.
مثال: محلل SOC لا يدير الهوية. لكنه إذا لم يفهم الدخول الموحد فلن يعرف لماذا قد يكون تنبيه «دخول من دولة جديدة» مجرد موظف مسافر.
وهذا الجدول تقدير منا مبني على مهام كل دور في الإطار ومحتوى كل مرحلة، وليس جزءاً من الإطار الرسمي. والغرض منه ترتيب القراءة، لا أن يمنعك من مرحلة.
والمراحل نفسها بالترتيب الذي يقترحه المسار:
دليلمصطلحات الأمن السيبراني للمبتدئين: من CVE إلى Purple Teamماذا تعني الكلمات التي تتكرر في كل عرض أمني، من رقم الثغرة وخطورتها إلى أدوات المراقبة SOC والفرق الحمراء والزرقاء.دليلMITRE ATT&CK: كيف يفكر المهاجم خطوة بخطوةلغة موحدة لسلوك المهاجمين مبنية على حوادث موثقة، نقرأ بها هجوم فدية حقيقياً مرحلة بمرحلة ونربط كل خطوة بالدفاع المقابل. دليلحلول الأمن التجارية وبدائلها مفتوحة المصدر: متى توفر فعلاً؟لكل فئة من حلول الأمن التجارية الشائعة في السعودية بديل مفتوح المصدر، وهنا تعرف متى يوفر عليك فعلاً ومتى يكون التجاري أفضل.دليلخطة تدريب Internship في الأمن السيبراني لـ 8 أو 12 أسبوعاًخطة تدريب كاملة لقسم أمن يستقبل طلبات كثيرة بوقت مشرف قليل: فرز بمهمة حقيقية، ودفعات، ومختبر مشترك، ومعيار تقييم.
الشهادات Certifications: ماذا تقول صفحاتها الرسمية؟
الإعلانات مليئة بالشهادات. لكن لاحظ ما يقوله الإطار السعودي نفسه: عن محلل الدفاع يقول إن الدور يتطلب «شهادات أو تدريباً» في الدفاع عن الشبكات وكشف التهديدات، وعن مختبر الاختراق «شهادات أو تدريباً» في منهجيات الاختبار. أي أنه يذكر المجال لا شهادة بعينها، ويضع التدريب بجانب الشهادة.
والجدول التالي يذكر ما تقوله صفحة الجهة المصدرة لكل شهادة كما قرأناها في 26 أكتوبر 2026، دون أسعار:
| الشهادة | الجهة | ما تقوله الصفحة الرسمية | أقرب دور |
|---|---|---|---|
| Certified in Cybersecurity (CC) | ISC2 | مستوى مبتدئ، ولا تتطلب خبرة عمل، ومن مجالاتها العمليات الأمنية والاستجابة للحوادث | أي دور في المستوى الأول |
| Security+ | CompTIA | تبني المهارات العملية لوظائف الأمن الأساسية، والإصدار V7 متاح والإصدار V8 قادم | محلل SOC وإدارة الثغرات |
| GCIH | GIAC | تتحقق من قدرة الممارس على كشف الحوادث والاستجابة لها وحلها | المستجيب للحوادث |
| PEN-200 | OffSec | دورة الاختبار التي تقود إلى شهادة OSCP المعروفة | مختبر الاختراق |
| CISA | ISACA | شهادة مدقق نظم المعلومات | التدقيق والامتثال |
| CRISC | ISACA | شهادة المخاطر وضوابط نظم المعلومات | المخاطر والامتثال |
| CISSP | ISC2 | خمس سنوات على الأقل من الخبرة بدوام كامل في مجالين أو أكثر من ثمانية، والشهادة الجامعية قد تحسب عن سنة واحدة. ومن ينجح دون الخبرة يصبح Associate of ISC2 وأمامه ست سنوات لاستكمالها | المعماري والقيادة، لا المبتدئ |
وما تتعلمه من الجدول:
- CISSP ليست للخريج: تظهر في إعلانات كثيرة للمبتدئين، وصفحتها نفسها تطلب خمس سنوات خبرة. فإذا طلبها إعلان لخريج، فإما أنه يطلب مستوى أعلى مما يسميه، وإما أن من كتبه لا يعرف الشهادة.
- العمل الموثق أقوى من شهادة مبتدئ: الشهادة تختبر المعرفة في يوم واحد. أما خط زمني لحادثة، وقاعدة كشف مع اختبارها، ونتيجة تقوية سيرفر قبل وبعد، فتثبت أنك تستطيع العمل.
- بعض الجهات تطلب شهادة بالاسم: في عقودها أو سياساتها الداخلية. فإذا كان هدفك جهة محددة، فاقرأ إعلاناتها هي.
كيف تبدأ فعلياً؟ خمس خطوات
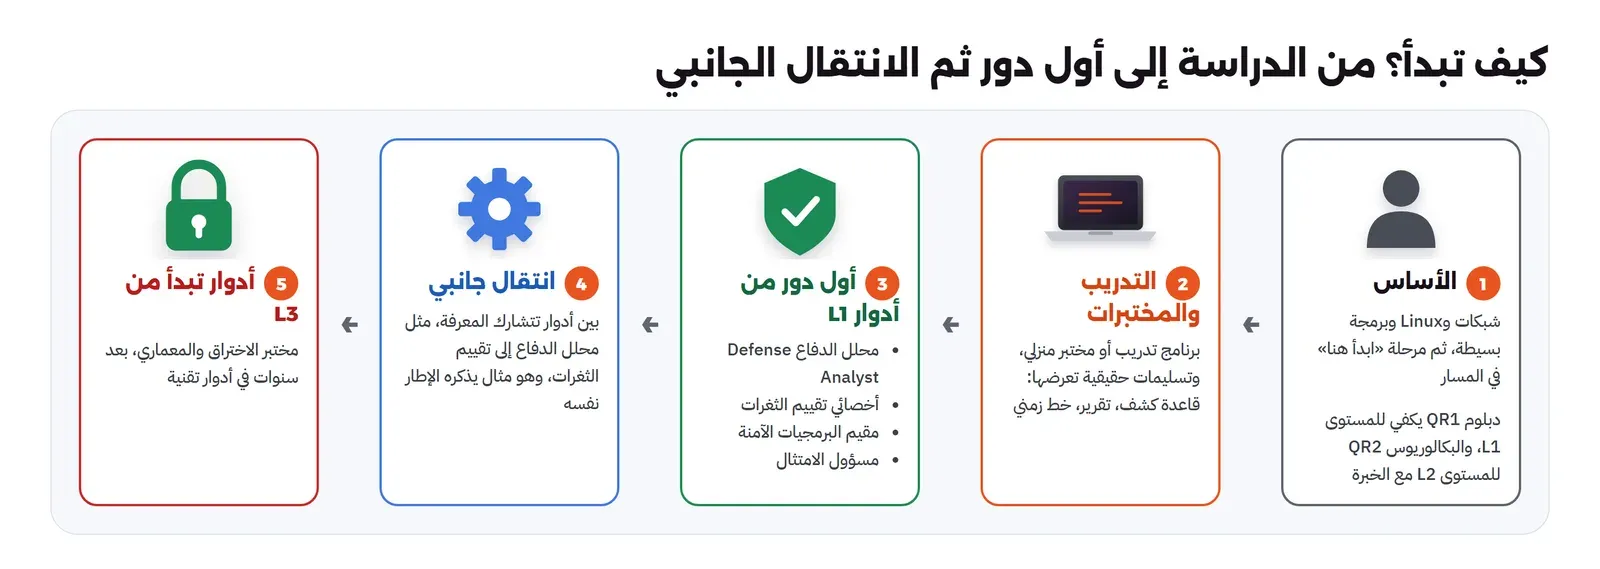
- الأساس قبل الأمن: الشبكات وLinux وقليل من البرمجة، لأن كل دور من التسعة يفترضها. فمن لا يعرف ما يحدث في اتصال TCP لن يفهم تنبيه كشف التسلل.
- مرحلة «ابدأ هنا» في المسار: المصطلحات وATT&CK ونمذجة التهديدات، وهي أساسية للأدوار كلها.
- عمل موثق تعرضه: بدل قائمة دورات في السيرة الذاتية، ضع ثلاثة روابط لعمل حقيقي: ملاحظات فرز لتنبيهات من مختبرك، وخط زمني لحادثة تدريبية، وإصلاح ثغرة مع ما يثبت أنه أصلحها.
- أول دور من المستوى الأول: اختر منها ما يقربك من وجهتك. إذا كانت وجهتك الاختبار، فإدارة الثغرات أقرب من الامتثال. وإذا كانت المعمارية، فهندسة الأمن أو تقييم الثغرات أقرب.
- انتقال جانبي بعد سنة أو سنتين: إلى دور يتشارك المعرفة مع دورك، فهو أقصر طريق إلى دور غير مفتوح للمبتدئين.
جدول قرار: إذا كان هذا يعجبك، فابدأ هنا
| إذا كان يعجبك... | الدور الأقرب | أول دور واقعي | المراحل التي تتعمق فيها |
|---|---|---|---|
| أن ترى ما يحدث الآن وتقرر بسرعة | محلل SOC | محلل الدفاع L1 | المراقبة SOC، ثم DFIR |
| حل اللغز بعد وقوع الحادثة | المستجيب للحوادث | محلل الدفاع L1 ثم المستجيب L2 | DFIR والمراقبة |
| قراءة التقارير وفهم المهاجمين | استخبارات التهديدات | محلل الدفاع L1 ثم L2 | ابدأ هنا والمراقبة |
| أن تجد الضعيف قبل أن يستغل | إدارة الثغرات ثم الاختبار | أخصائي تقييم الثغرات L1 | الثغرات ثم الاختبار المصرح به |
| البرمجة ومنع الخطأ قبل أن يحدث | أمن التطبيقات | مقيم البرمجيات الآمنة L1، أو مطور أولاً | AppSec |
| بناء الأنظمة وتشغيلها | مهندس الأمن | خبرة في الأنظمة أو الشبكات ثم L2 | الهوية والحماية وWi-Fi |
| التنظيم والكتابة والعمل مع الإدارة | الحوكمة والامتثال | مسؤول الامتثال L1 | GRC |
| الصورة الكاملة والتصميم | معماري الأمن | أي دور تقني ثم سنوات خبرة | كل المراحل، وبناء المنتجات |
أخطاء شائعة
- البحث عن المسمى لا عن المهام: «محلل أمن» في إعلانين قد يعني عملين لا علاقة بينهما.
- استهداف اختبار الاختراق من أول يوم: الإطار السعودي يبدأ هذا الدور من المستوى الثالث.
- جمع الشهادات بدل العمل الموثق: صاحب العمل يريد دليلاً على أنك تستطيع أن تعمل.
- التقدم لإعلانات تطلب CISSP لخريج: صفحة الشهادة نفسها تطلب خمس سنوات خبرة.
- تصديق أرقام الرواتب المتداولة: رقم بلا مصدر ولا تاريخ ولا حجم جهة لا يفيدك في قرار. اسأل من يعمل في الدور في الجهة التي تريدها.
- إهمال الكتابة: كل دور ينتهي بكتابة، من ملاحظة التصعيد إلى تقرير الاختبار إلى سياسة الأمن.
- الظن أن الحوكمة ليست تقنية: المدقق الجيد يعرف الفرق بين دليل حقيقي ولقطة شاشة.
الخلاصة
- المسميات تختلف من جهة لأخرى، والأطر الرسمية تصف العمل بالمهام والمعرفة والمهارات، فاقرأ الإعلان بهذه العين.
- المرجع الأول في المملكة هو SCyWF من الهيئة الوطنية للأمن السيبراني: 5 فئات و12 مجالاً و40 دوراً، وملحق يحدد مستويات كل دور.
- محلل الدفاع وتقييم الثغرات ومقيم البرمجيات الآمنة ومسؤول الامتثال تبدأ من L1، ومختبر الاختراق ومعماري الأمن من L3.
- إدارة الثغرات تتشارك المعرفة مع الدفاع والاستجابة والهندسة، فهي باب دخول يفتح أكثر من اتجاه.
- الشهادات مفيدة إذا عرفت ما تقوله صفحاتها، ولا تغني عن عمل موثق تعرضه.
وفي المقالات التالية من نفس المرحلة والمراحل القريبة منها:
دليلخطة تدريب Internship في الأمن السيبراني لـ 8 أو 12 أسبوعاًخطة تدريب كاملة لقسم أمن يستقبل طلبات كثيرة بوقت مشرف قليل: فرز بمهمة حقيقية، ودفعات، ومختبر مشترك، ومعيار تقييم.دليليوم محلل SOC: فرز التنبيهات Alert Triage من التنبيه إلى القرارستة عشر تنبيهاً حقيقياً من Wazuh وSuricata نفرزها واحداً واحداً بالإثراء من Zeek حتى القرار والتصعيد.دليلخطة الاستجابة للحوادث Incident Response وكتيباتهاخطة استجابة للحوادث وكتيبان لأشهر حادثتين، الحساب المخترق والفدية، على NIST SP 800-61r3 ومهلة التبليغ في نظام حماية البيانات.دليلمصطلحات الأمن السيبراني للمبتدئين: من CVE إلى Purple Teamماذا تعني الكلمات التي تتكرر في كل عرض أمني، من رقم الثغرة وخطورتها إلى أدوات المراقبة SOC والفرق الحمراء والزرقاء.دليلاختبار الاختراق المصرح به: المنهجية والإذن والتقريريواجه مسؤول نظم طلب المستشفى باختبار اختراق سنوي، فنرافقه وهو يفهم الإذن والنطاق وقواعد الاشتباك وبنية التقرير قبل أن يبدأ.دليلمصطلحات GRC للمبتدئين بمثال من شركة صغيرةما الذي يعنيه GRC فعلاً، وما الكلمات التي يستخدمها المدقق، وكيف تثبت له أن ضوابطك تعمل كما تقول.سجل التحديثات
- 2026-11-14: إعادة كتابة المقال بلغة أوضح دون كود، مع الإبقاء على النتائج الحقيقية.
- أكتوبر 2026: كتابة المقال، وعد الأدوار والمهام والمعرفة والمهارات والمستويات والتداخل من وثيقة SCyWF 1.5: 2026 وملحق المسارات المهنية 2026 من الهيئة الوطنية للأمن السيبراني، ومكونات NICE Framework الإصدار 2.2.0 من NIST، كما حملناها في 26 أكتوبر 2026.