في أي بيت اليوم عدد من الأجهزة المتصلة بالإنترنت أكبر مما تتوقع: جوالات العائلة، والتلفاز الذكي Smart TV، وجهاز الأطفال اللوحي، وحاسوب العمل، وربما مكبر صوت ذكي وكاميرا عند الباب. وكل جهاز منها يحمل إعلاناته ومتتبعاته Trackers الخاصة، فالتلفاز يعرض لافتات إعلانية في واجهته الرئيسية، والتطبيقات المجانية على الجوال ترسل بيانات الاستخدام إلى عشرات الشركات، وصفحات الأخبار تحمل في كل زيارة سكربتات إعلانية تزيد حجم الصفحة وتبطئها. وإذا حاولت حل ذلك بإضافة لحجب الإعلانات Ad Blocker في متصفحك، فستجد أنها تحمي هذا المتصفح وحده، ولا تصل إلى التلفاز ولا إلى تطبيقات الجوال ولا إلى جهاز الضيف الذي اتصل بشبكتك.
والفكرة التي يقوم عليها Pi-hole بسيطة: كل جهاز في البيت يسأل خادم أسماء النطاقات DNS قبل أن يتصل بأي موقع، فإذا جعلت هذا الخادم برنامجاً صغيراً في بيتك يعرف قائمة بأسماء الإعلانات والمتتبعات، فإنه يستطيع أن يرفض هذه الأسماء لكل الأجهزة مرة واحدة، دون تثبيت أي شيء على الأجهزة نفسها. وإذا كان مفهوم DNS جديداً عليك فابدأ بمقال شرح DNS وسجلاته للمبتدئين، فنحن نبني عليه هنا ولن نعيد شرحه. وقد ذكرنا Pi-hole باختصار في قسم حجب الإعلانات من دليل الاستضافة الذاتية للمستخدم المنزلي، وفي هذا المقال ندخل في التفاصيل: كيف يعمل من الداخل، وكم يحجب فعلاً على مواقع حقيقية، وما الذي يتعطل بسببه وكيف تصلحه.
وسوف نناقش في هذا المقال ما يلي:
- لماذا الحجب عبر DNS، والطرق الأبسط التي يجربها الناس أولاً ولماذا لا تكفي.
- كيف يعمل Pi-hole من الداخل: البرنامج FTL، وقاعدة Gravity، وطريقة الرد على الاسم المحجوب.
- تشغيل Pi-hole في Container مع جهاز تجريبي يستخدمه كخادم DNS، وقراءة كل سطر في المخرج.
- تجربة تصفح حقيقية لعشرة مواقع أخبار بثلاثة إعدادات، وقياس نسبة ما حجب وحجم ما وفرناه.
- قوائم الحجب Blocklists ورخصها، ولماذا لا تعني القائمة الأكبر حماية أكبر.
- الحجب الخاطئ False Positive الذي ظهر في تجربتنا، وكيف وجدنا سببه وسمحنا بالاسم.
- المجموعات Groups لاستثناء جهاز معين، وكيف تجعل كل أجهزة البيت تستخدم Pi-hole، وملاحظة عن DHCP.
- الأمان والنسخ الاحتياطي والتحديث، والأخطاء الشائعة، وقائمة تحقق قبل أن تعتمد عليه العائلة.
لماذا الحجب عبر DNS وليس في كل جهاز؟
قبل أن نثبت أي شيء لنمر على الحلول التي يجربها أغلب الناس أولاً، ونرى أين يقف كل منها. الحل الأول هو إضافة الحجب في المتصفح مثل uBlock Origin، وهي أقوى من أي حجب عبر DNS على مستوى الصفحة الواحدة، لأنها ترى عنوان كل طلب كاملاً وتستطيع إخفاء عناصر الصفحة نفسها، ولكنها تعيش داخل متصفح واحد على جهاز واحد، فلا تصل إلى تطبيق الجوال ولا إلى التلفاز ولا إلى أي جهاز لا يمكنك تثبيت الإضافات عليه. والحل الثاني هو ملف hosts على كل جهاز، حيث تكتب فيه أسماء الإعلانات مع العنوان 0.0.0.0، وهي طريقة قديمة تعمل، ولكنها تحتاج إلى صلاحية المدير على كل جهاز، ولا تعمل على الجوالات والتلفاز إلا بعد فك قيود النظام Jailbreak أو Root، وتحديث القائمة على عشرة أجهزة عمل لا ينتهي.
والحل الثالث هو ما يوفره بعض أجهزة ال Router من «حماية» أو «رقابة»، وهي في الغالب قوائم صغيرة مغلقة لا تعرف ماذا تحجب ولا تستطيع تعديلها. أما الحل الذي نشرحه هنا فهو ما يسمى DNS Sinkhole: خادم DNS في شبكتك يجيب عن الأسماء المعروفة للإعلانات والمتتبعات بعنوان لا يمكن الاتصال به، ويمرر باقي الأسئلة إلى خادم DNS عادي. وبما أن كل جهاز يسأل DNS قبل أي اتصال، فإن الحجب يصل إلى كل جهاز يستخدم هذا الخادم، سواءً كان جوالاً أو تلفازاً أو جهاز ضيف، ودون أن يعرف الجهاز أن شيئاً قد تغير.
وقد يتساءل البعض: إذا كان الحجب عبر DNS يصل إلى كل الأجهزة، فلماذا لا يستغني عن إضافة المتصفح؟ والإجابة أن الحجب عبر DNS يعمل على مستوى الاسم وليس على مستوى الطلب، فهو يرى أن الجهاز يريد pagead2.googlesyndication.com فيحجبه، ولكنه لا يستطيع أن يحجب إعلاناً يأتي من نفس اسم الموقع الذي تريده، وهذا هو السبب في أن إعلانات YouTube داخل الفيديو لا يحجبها Pi-hole، فهي تأتي من نفس الأسماء التي يأتي منها الفيديو، ولو حجبتها لتوقف الفيديو نفسه. لذلك الحل الأنسب هو الجمع بين الاثنين: Pi-hole لكل البيت، وإضافة المتصفح على الأجهزة التي تستطيع تثبيتها عليها.
وهناك سبب آخر يجعل حجب الإعلانات مسألة أمان وليس راحة فقط. ففي 21 ديسمبر 2022 نشر مكتب التحقيقات الفيدرالي الأمريكي FBI تنبيهاً للعامة عن مجرمين يشترون إعلانات في محركات البحث بأسماء شركات معروفة، فتظهر الإعلانات فوق النتائج الحقيقية وتقود إلى نسخ مزيفة من مواقع هذه الشركات توزع برامج خبيثة أو تسرق بيانات الدخول، وكان من نصائح التنبيه صراحة استخدام أداة لحجب الإعلانات أثناء البحث. وPi-hole لا يمنع كل ذلك وحده، ولكن جزءاً كبيراً من شبكات الإعلانات التي تمر منها هذه الإعلانات موجود في قوائمه.
كيف يعمل Pi-hole من الداخل؟
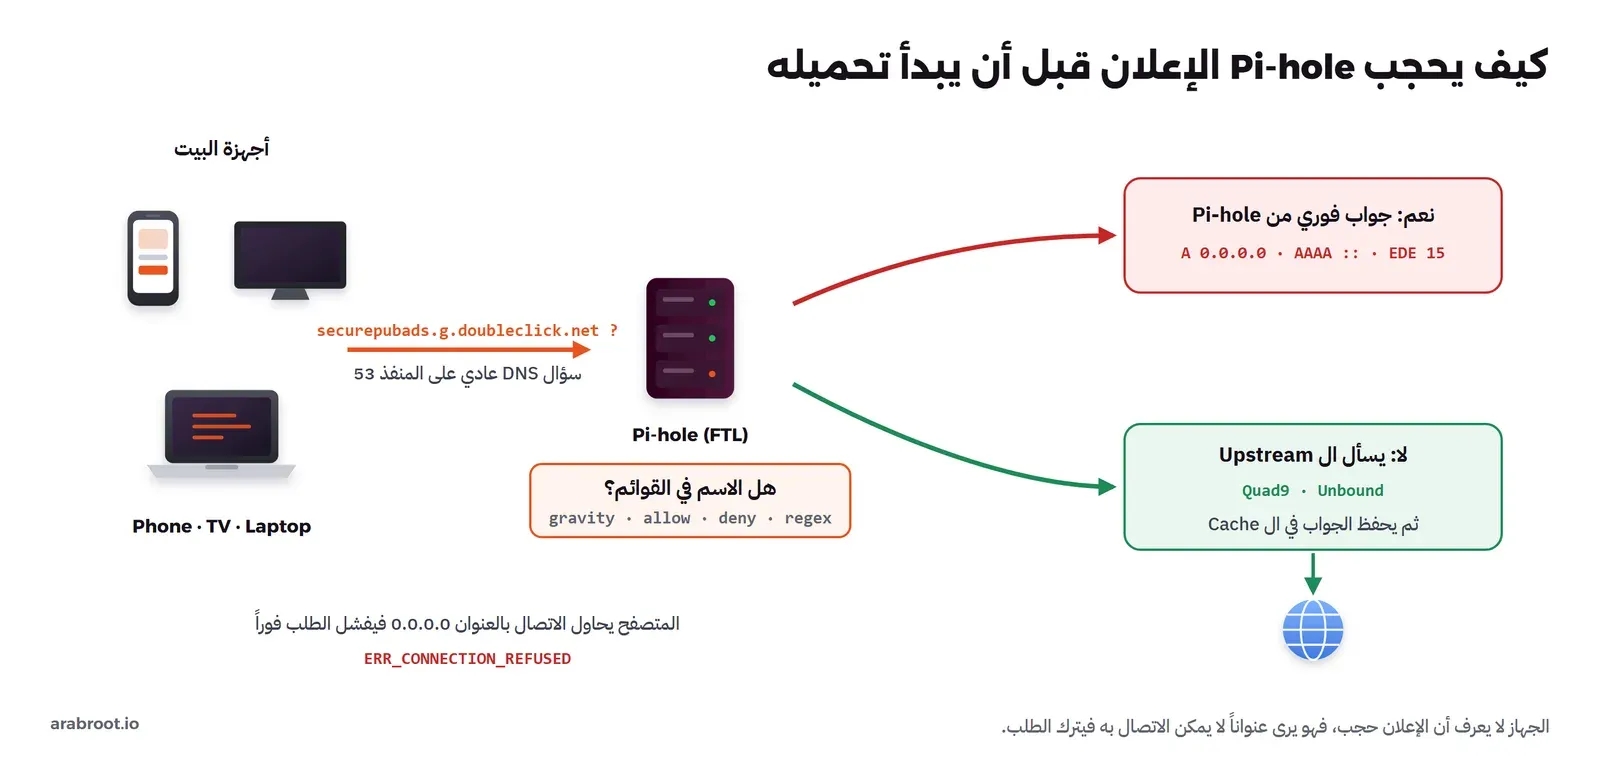
المشروع Pi-hole مفتوح المصدر، وقد بدأ على أجهزة Raspberry Pi ومنها أخذ اسمه، ولكنه يعمل على أي جهاز Linux أو في Container. وأهم جزء فيه برنامج اسمه pihole-FTL، وهو نسخة معدلة من البرنامج المعروف dnsmasq، يستقبل أسئلة DNS على المنفذ 53، ويقرر لكل سؤال: هل الاسم محجوب أم لا، ثم يجيب أو يمرر السؤال. ومنذ الإصدار السادس أصبح FTL نفسه يقدم واجهة الويب والواجهة البرمجية API، بعد أن كانت الواجهة تحتاج إلى خادم lighttpd وPHP منفصلين، وقد شرح الفريق هذا التغيير في إعلان Pi-hole v6. والصورة التالية تبين مسار السؤال:
وفيما يلي ما يحدث لكل سؤال بالترتيب:
- الجهاز يسأل عن اسم مثل
securepubads.g.doubleclick.net، لأن صفحة الأخبار طلبت منه تحميل سكربت إعلاني من هذا الاسم. - FTL يبحث عن الاسم في قائمة السماح Allowlist أولاً، ثم في قائمة الحجب اليدوية Denylist والتعابير النمطية Regex، ثم في قاعدة Gravity التي تجمع كل قوائم الحجب التي اشتركت فيها.
- إذا كان الاسم محجوباً يجيب FTL فوراً من عنده، وإلا يمرر السؤال إلى خادم DNS خارجي تختاره أنت ويسمى ال Upstream، ثم يحفظ الجواب في الذاكرة المؤقتة Cache حتى تنتهي مدة بقائه TTL.
- والمتصفح الذي يأخذ جواباً محجوباً يحاول الاتصال به فيفشل في أجزاء من الثانية، ويكمل باقي الصفحة دون الإعلان.
بماذا يجيب Pi-hole عن الاسم المحجوب؟
هناك أكثر من طريقة للرد على الاسم المحجوب، وصفحة أوضاع الحجب Blocking Modes في التوثيق تشرحها كلها، والوضع الافتراضي والموصى به هو NULL:
| الوضع | ماذا يرى الجهاز | متى تستخدمه |
|---|---|---|
NULL (الافتراضي) | العنوان 0.0.0.0 لسجل A، والعنوان :: لسجل AAAA | في أغلب البيوت، لأن الاتصال يفشل فوراً دون انتظار |
IP-NODATA-AAAA | عنوان Pi-hole نفسه لسجل A، ولا شيء لسجل AAAA | عندما تريد أن تعرض صفحة «محجوب» من سيرفر ويب لديك |
IP | عنوان Pi-hole في IPv4 وIPv6 | نفس السابق مع IPv6 |
NXDOMAIN | الاسم غير موجود | نادراً، فبعض التطبيقات تعيد المحاولة كثيراً عندما ترى هذا الجواب |
NODATA | الاسم موجود ولا يوجد له سجل من هذا النوع | للتجربة أو لحالات خاصة |
وفي الإصدار السادس يضيف Pi-hole إلى الجواب المحجوب رمز خطأ موسع Extended DNS Error برقم 15 ومعناه Blocked، مع سبب الحجب بين قوسين، وهذا مفيد جداً عند التشخيص كما سوف نرى في التجربة، لأنك تعرف من الجواب نفسه أن الحجب جاء من Pi-hole وليس من مشكلة في الشبكة.
قاعدة Gravity: من أين تأتي الأسماء المحجوبة؟
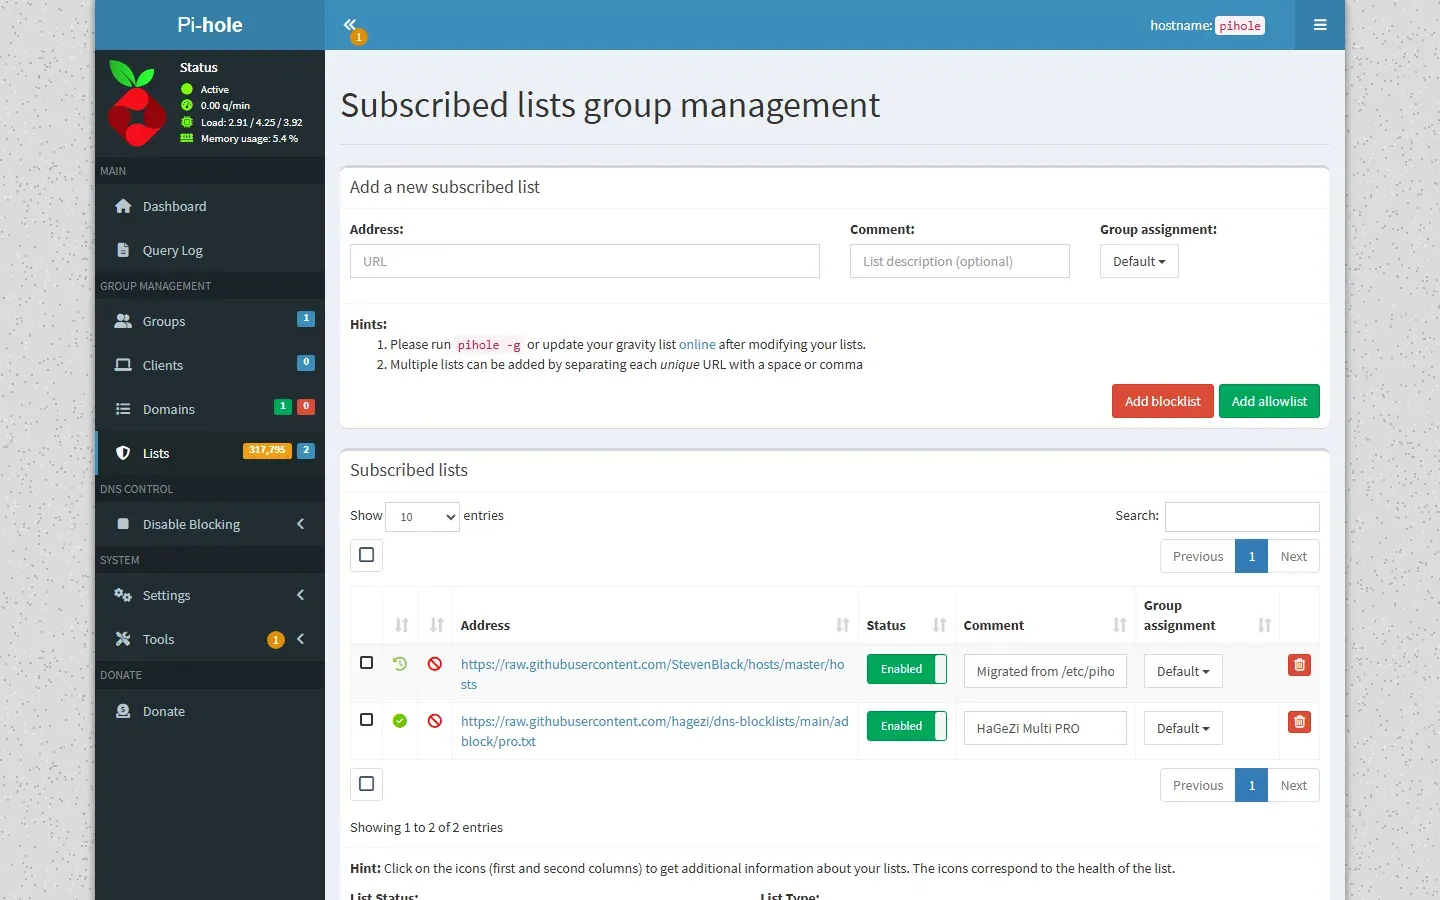
Pi-hole لا يأتي بقائمة خاصة به، وإنما يشترك في قوائم ينشرها آخرون على شكل ملفات نصية في الإنترنت، وعند تشغيل الأمر pihole -g (أو تلقائياً مرة في الأسبوع) ينزل كل القوائم ويحللها ويدمجها في قاعدة بيانات SQLite واحدة اسمها gravity.db، ويستخدمها FTL في البحث السريع. وتشرح صفحة قاعدة Gravity في التوثيق جداولها، ومنها جدول القوائم وجدول الأسماء وجدول المجموعات. والصورة التالية تبين ما حدث في تجربتنا عند إضافة قائمتين:
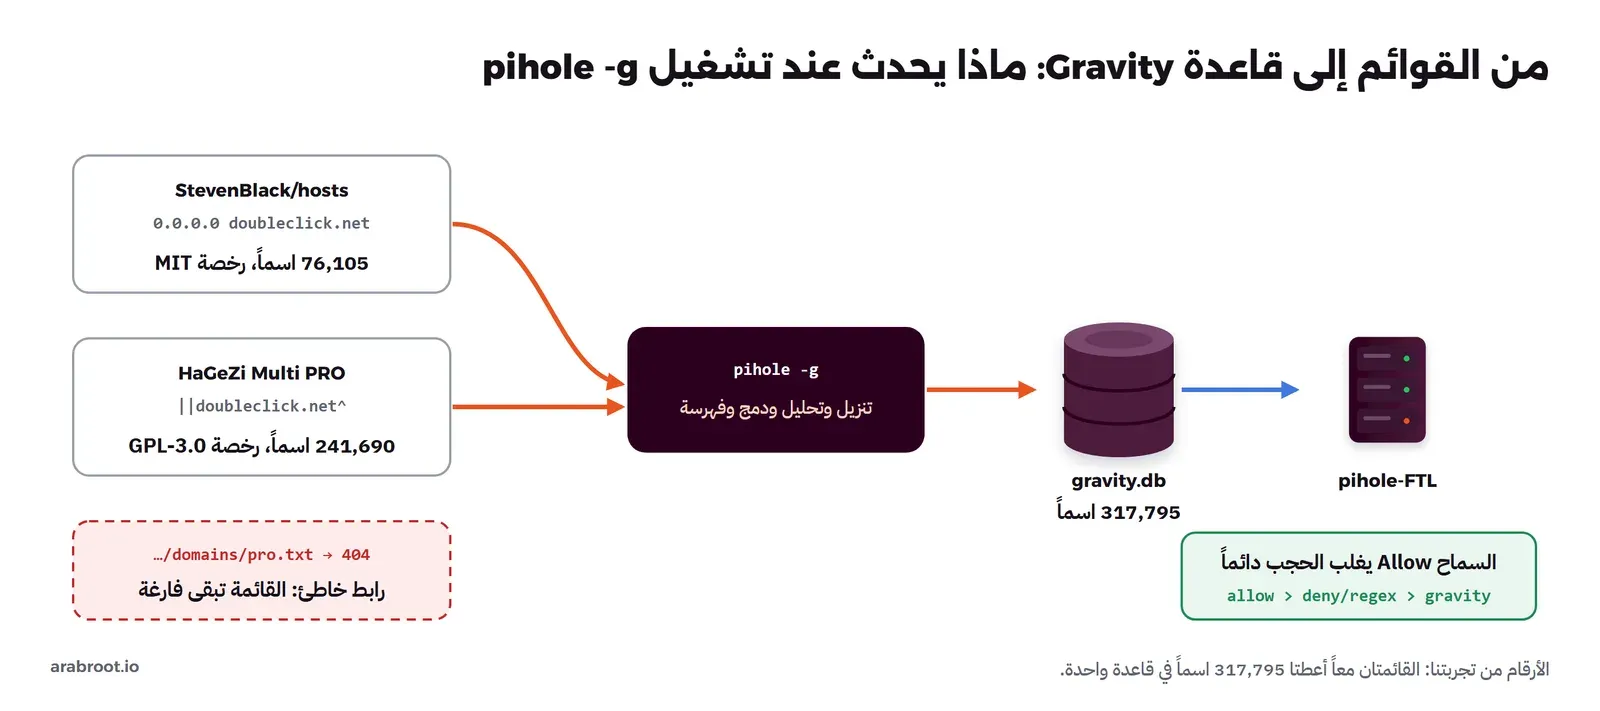
ولاحظ في الصورة أمرين سوف نعود إليهما: الأول أن القائمتين بصيغتين مختلفتين، فالأولى بصيغة ملف hosts التقليدية، والثانية بصيغة Adblock التي يدعمها Pi-hole منذ الإصدار السادس للأسماء فقط. والثاني أن ترتيب القرار ثابت: السماح يغلب أي حجب، ولذلك يكفي أن تضيف اسماً إلى قائمة السماح ليعود يعمل مهما كان عدد القوائم التي تحجبه.
المتطلبات Requirements
Pi-hole من أخف الخدمات التي يمكن أن تشغلها في البيت، فبحسب صفحة المتطلبات في التوثيق يكفيه 512 MB من الذاكرة و2 GB من المساحة (4 GB مستحسنة)، ويعمل على أي جهاز يشغل توزيعة مدعومة مثل Debian وUbuntu وRaspberry Pi OS وAlpine وFedora، وليس على Raspberry Pi فقط. وفي تجربتنا كان استهلاكه للذاكرة أقل بكثير من هذا الحد، كما سوف نرى. وإذا كنت ما زلت تختار الجهاز فراجع عتاد الهوم لاب: Mini PC أم NAS أم سيرفر مستعمل؟.
والمنافذ Ports التي يستخدمها:
- المنفذ 53 على TCP وUDP لل DNS، ويجب ألا يستخدمه برنامج آخر على نفس الجهاز، وأشهر من يستخدمه على Ubuntu هو
systemd-resolved. - المنفذ 67 على UDP إذا أردت تشغيل DHCP في Pi-hole، وهو اختياري.
- المنفذان 80 و443 لواجهة الويب، وإذا كانا مستخدمين ينتقل FTL إلى 8080 و8443.
- المنفذ 123 على UDP إذا أردت أن يعمل كخادم وقت NTP، وهو اختياري أيضاً.
والأهم من العتاد عنوان ثابت للجهاز في شبكتك، لأن كل أجهزة البيت سوف تسأل هذا العنوان، فإذا تغير توقف الإنترنت عن الجميع. لذلك احجز له عنواناً ثابتاً في إعدادات DHCP في ال Router قبل أن تبدأ، وإذا كان عنوان IP و DHCP غير واضحين لك فاقرأ TCP وUDP وDHCP ببساطة.
تجربة عملية: Pi-hole وجهاز يستخدمه كخادم DNS
الآن سوف نشغل Pi-hole في Container على جهازنا، ومعه أجهزة تجريبية في Containers أخرى لا تعرف خادم DNS غيره، وهذا يحاكي بيتاً صغيراً دون أن نغير إعدادات DNS في الجهاز الذي نعمل عليه. واستخدمنا Docker Engine 29.8 على Windows، والأوامر نفسها تعمل على أي Linux، وإذا لم يكن Docker مثبتاً عندك فاتبع تثبيت Docker على Ubuntu. وكل الملفات التي نستخدمها موجودة في مجلد lab مع هذا المقال.
تشغيل Pi-hole
نبدأ بشبكة Docker خاصة بعناوين ثابتة، ثم نشغل Pi-hole على العنوان 10.53.0.2 بالإصدار 2026.11.0 من الصورة الرسمية، ونربط واجهة الويب بالمنفذ 9545 على الجهاز المحلي فقط:
docker network create --subnet 10.53.0.0/24 hl1-net

docker run -d --name hl1-pihole --hostname pihole \
  --network hl1-net --ip 10.53.0.2 \
  -p 127.0.0.1:9545:80 \
  -e TZ=Asia/Riyadh \
  -e FTLCONF_webserver_api_password=hl1-lab-pass \
  -e FTLCONF_dns_listeningMode=all \
  -e 'FTLCONF_dns_upstreams=1.1.1.1;9.9.9.9' \
  -v hl1-pihole-etc:/etc/pihole \
  pihole/pihole:2026.11.0
في الأمر أعلاه لاحظ التالي:
- كل إعدادات FTL يمكن أن تمرر كمتغيرات بيئة Environment Variables تبدأ بالكلمة
FTLCONF_ثم اسم الإعداد، والقوائم تفصل بينها بفاصلة منقوطة كما فيdns_upstreams، وهذا موثق في صفحة إعداد Docker. ولهذه الطريقة أثر جانبي مهم سوف نصطدم به بعد قليل. - الإعداد
dns_listeningMode=allيجعل Pi-hole يجيب على الأسئلة القادمة من أي شبكة، وهو مطلوب هنا لأن الأجهزة التجريبية تصل إليه عبر شبكة Docker، أما في البيت فالأنسب أن يجيب على شبكتك المحلية فقط. - ال Volume المسمى
hl1-pihole-etcيحفظ الإعدادات وقاعدة Gravity وسجل الاستعلامات، فلا يضيع شيء عند تحديث ال Container. - كلمة المرور هنا للتجربة فقط، وفي بيتك ولد كلمة طويلة بالأمر
openssl rand -base64 24.
وعند أول تشغيل لا توجد قاعدة Gravity، فيبنيها Pi-hole من القائمة الافتراضية قبل أن يبدأ FTL، وهذا جزء من السجل كما ظهر عندنا بالأمر docker logs hl1-pihole:
  [i] No adlist file found, creating one with a default blocklist
  [i] /etc/pihole/gravity.db does not exist (Likely due to a fresh volume). This is a required file for Pi-hole to operate.
  [i] Gravity will now be run to create the database
  [✓] DNS resolution is available
  [i] Neutrino emissions detected...
  [i] Target: https://raw.githubusercontent.com/StevenBlack/hosts/master/hosts
  [✓] Status: Retrieval successful
  [✓] Parsed 76105 exact domains and 0 ABP-style domains (blocking, ignored 1 non-domain entries)
      Sample of non-domain entries:
        - fe80::1%lo0
  [i] Number of gravity domains: 76105 (76105 unique domains)
  [i] Number of exact denied domains: 0
  [i] Number of regex denied filters: 0
  [i] Number of exact allowed domains: 0
  [i] Starting pihole-FTL (no-daemon) as pihole
      Core version is v6.6 (Latest: v6.6)
      Web version is v6.6.1 (Latest: v6.6.1)
في المخرج أعلاه لاحظ التالي:
- القائمة الافتراضية هي قائمة StevenBlack الموحدة، وقد حللها Pi-hole إلى 76,105 اسماً، وتجاهل سطراً واحداً هو
fe80::1%lo0لأنه عنوان وليس اسماً، وهذا طبيعي في ملفات hosts. - السطر
Neutrino emissions detected...ليس خطأ ولا تحذيراً، وإنما دعابة من الفريق قبل تجهيز القاعدة، فلا تبحث عنه في التوثيق. - FTL يعمل بالمستخدم
piholeوليس root، وبقية السجل يقول إن الإصدارات Core v6.6 وWeb v6.6.1 وFTL v6.9 هي الأحدث وقت التجربة. - وظهرت في السجل تحذيرات عن صلاحيات
CAP_SYS_NICEوCAP_SYS_TIME، وهي تخص رفع أولوية العملية وضبط وقت النظام عبر NTP، ولا تؤثر على DNS، فإذا أردت إخفاءها أضف هذه الصلاحيات إلى ال Container.
جهاز تجريبي يسأل Pi-hole
الآن جهاز يمثل جوالاً أو حاسوباً في البيت، وهو Container صغير على Alpine فيه الأدوات dig وkdig وcurl والمتصفح Chromium، ونكتب في ملف /etc/resolv.conf عنوان Pi-hole فقط، تماماً كما يفعل ال Router عندما يعطي الأجهزة عنوان DNS:
docker build -t hl1-client:1 - <<'EOF'
FROM alpine:3.24
RUN apk add --no-cache bind-tools knot-utils curl jq chromium font-noto
EOF

docker run --rm --network hl1-net --ip 10.53.0.10 hl1-client:1 sh -c '
  echo nameserver 10.53.0.2 > /etc/resolv.conf
  dig +noall +comments +answer cdn.example-tracker.net
  dig +noall +comments +answer pagead2.googlesyndication.com AAAA
  dig +short example.com'
وقبل ذلك أضفنا قاعدة حجب بتعبير نمطي Regex لاسم تجريبي، حتى نرى الفرق بين سببي الحجب في الجواب:
docker exec hl1-pihole pihole deny --regex '(^|\.)example-tracker\.net$'والمخرج سوف يكون كما يلي:
  [✓] Added 1 domain(s):
    - (^|\.)example-tracker\.net$

;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 1468
; EDE: 15 (Blocked): (regex)
cdn.example-tracker.net. 2	IN	A	0.0.0.0
;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 12212
; EDE: 15 (Blocked): (gravity)
pagead2.googlesyndication.com. 2 IN	AAAA	::
172.66.147.243
104.20.23.154
في المخرج أعلاه لاحظ التالي:
- الاسم الأول محجوب بالتعبير النمطي، وسبب الحجب في سطر EDE هو
(regex)، والجواب0.0.0.0لأن الوضع الافتراضي NULL. - الاسم الثاني من قائمة StevenBlack، وسبب الحجب
(gravity)، والجواب لسجل AAAA هو::، أي «لا عنوان» في IPv6. - الحالة Status في الجوابين
NOERRORوليست خطأ، أي أن التطبيق يرى جواباً سليماً لا يستطيع الاتصال به، وهذا ما يجعل الحجب هادئاً. - مدة البقاء TTL للجواب المحجوب ثانيتان فقط، والسبب أنك إذا سمحت بالاسم لاحقاً فلن تنتظر الأجهزة طويلاً حتى يعود.
- والاسم العادي
example.comمر إلى ال Upstream وعاد بعنوانيه الحقيقيين.
وإذا سألت نفس الاسم العادي مرتين فسوف ترى أثر ال Cache مباشرة، ففي تجربتنا أخذ أول سؤال عن wikipedia.org مدة 60 ms لأنه ذهب إلى ال Upstream، وأخذ الثاني 10 ms من الذاكرة المؤقتة لأن الجواب أصبح عند Pi-hole.
نتصفح عشرة مواقع حقيقية: كم يحجب Pi-hole فعلاً؟
الأرقام التي تنشرها المواقع عن «نسبة الحجب» تختلف كثيراً، والسبب أنها تعتمد على ما تتصفحه وعلى القوائم التي تستخدمها، لذلك قسنا بأنفسنا. أخذنا عشر صفحات رئيسية لمواقع أخبار عربية وعالمية، وزرناها بمتصفح Chromium 156 دون واجهة Headless داخل جهاز تجريبي يسأل Pi-hole، وطلبنا من المتصفح أن يحفظ سجل الشبكة NetLog لكل صفحة، فيه كل طلب HTTP وكل خطأ وعدد البايتات المستلمة. وهذا هو السكربت الذي يزور الصفحات واحدة واحدة:
#!/bin/sh
# visit each site with headless chromium, keep a netlog per site
OUT=${1:-/out/run}; mkdir -p $OUT
i=0
while read url; do
  i=$((i+1))
  timeout 60 chromium-browser --headless=new --no-sandbox --disable-gpu --disable-dev-shm-usage \
    --no-first-run --disable-background-networking --disable-component-update --disable-features=DnsOverHttps,AsyncDns \
    --user-data-dir=/tmp/prof$i --log-net-log=$OUT/net$i.json --net-log-capture-mode=Default \
    --virtual-time-budget=20000 --dump-dom "$url" > $OUT/dom$i.html 2>/dev/null
  echo "$i $url dom=$(wc -c < $OUT/dom$i.html)"
  rm -rf /tmp/prof$i
done < /out/sites.txt
في السكربت أعلاه لاحظ التالي:
- الخيار
--disable-features=DnsOverHttpsيمنع المتصفح من استخدام DNS المشفر بنفسه، والسبب أن المتصفح الذي يتجاوز Pi-hole يفسد القياس، وسوف نعود إلى هذه النقطة في قسم التسرب. - كل صفحة تبدأ بملف تعريف Profile جديد، فلا يوجد Cache من الصفحة السابقة، والخيار
--virtual-time-budget=20000يعطي الصفحة عشرين ثانية لتحمل سكربتاتها وإعلاناتها. - والقائمة في
sites.txtهي الصفحات الرئيسية لعشرة مواقع: الجزيرة نت، والعربية، وسكاي نيوز عربية، واندبندنت عربية، وBBC عربي، وBBC News، والغارديان، واليوم السابع، والوطن، وسبق.
وشغلنا نفس الزيارة ثلاث مرات، وفي كل مرة جهاز تجريبي بعنوان مختلف حتى نفصل سجلاته في Pi-hole: المرة الأولى بعد إيقاف الحجب بالأمر pihole disable لتكون الأساس، والثانية مع قائمة StevenBlack وحدها، والثالثة بعد إضافة قائمة HaGeZi Multi PRO. ثم حسبنا من NetLog عدد الطلبات والبيانات، ومن الواجهة البرمجية API لPi-hole عدد أسئلة DNS ونسبة ما حجب منها:
client 10.53.0.11: queries 1820, blocked 0 (0.0%), unique domains 292, unique blocked 0 (0.0%)
client 10.53.0.12: queries 462, blocked 118 (25.5%), unique domains 123, unique blocked 38 (30.9%)
client 10.53.0.13: queries 446, blocked 141 (31.6%), unique domains 123, unique blocked 51 (41.5%)
وجمعنا كل الأرقام في الجدول التالي، علماً أن موقع الوطن لم يكتمل تحميله في التشغيل الثاني بخطأ اتصال من جهة الموقع، لذلك قارنا الطلبات والبيانات على المواقع التسعة التي تحملت في التشغيلات الثلاثة:
| المقياس | دون حجب | StevenBlack | StevenBlack مع HaGeZi |
|---|---|---|---|
| طلبات HTTP (9 مواقع) | 1,805 | 1,316 | 1,365 |
| البيانات المستلمة (9 مواقع) | 25.6 MB | 17.6 MB | 17.6 MB |
| أسئلة DNS في سجل Pi-hole | 1,820 | 462 | 446 |
| أسماء مختلفة سئل عنها | 292 | 123 | 123 |
| نسبة الأسئلة المحجوبة | 0% | 25.5% | 31.6% |
| نسبة الأسماء المحجوبة من الأسماء المختلفة | 0% | 30.9% (38 اسماً) | 41.5% (51 اسماً) |
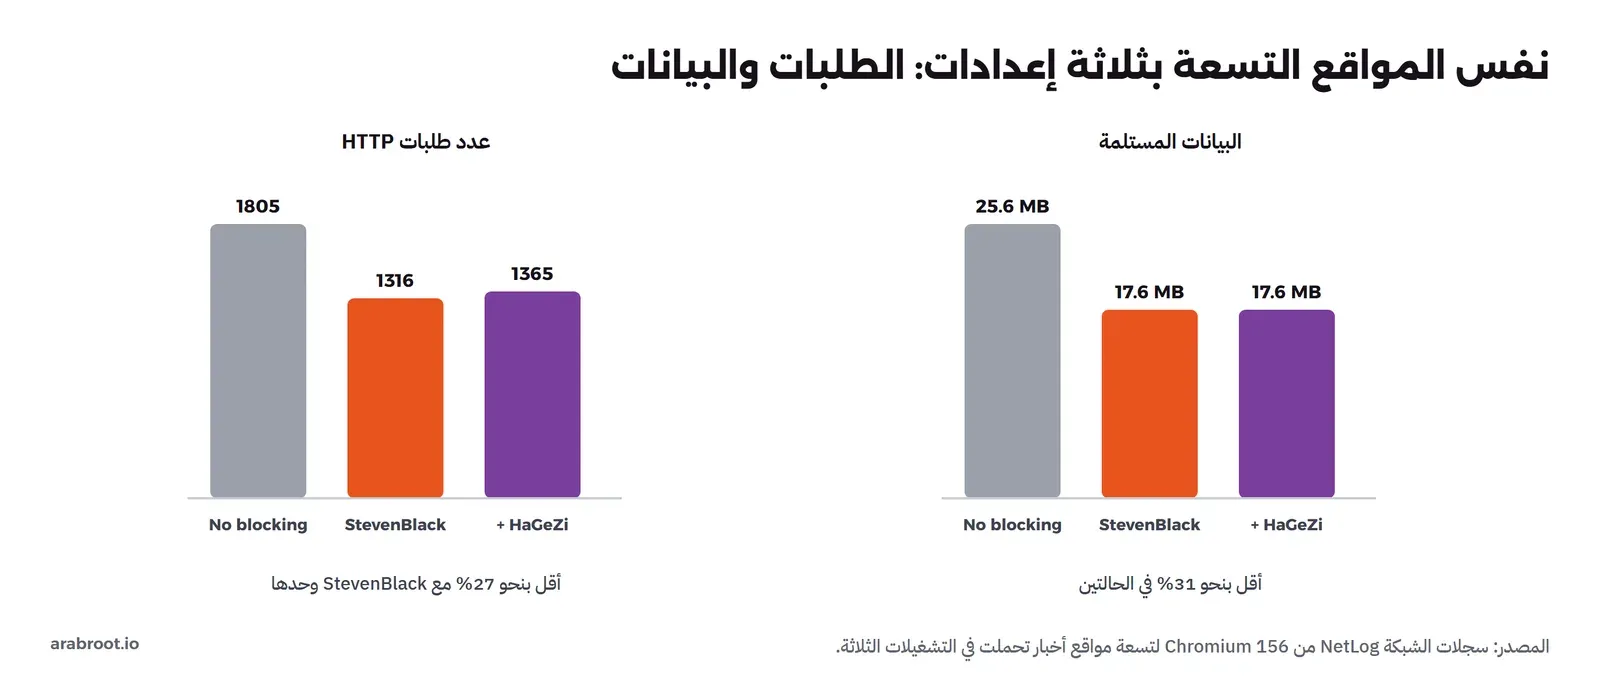
وهذه الأرقام تقول أشياء أكثر من النسبة المئوية:
- دون حجب سأل المتصفح عن 292 اسماً مختلفاً، ومع الحجب سأل عن 123 اسماً فقط، أي أن الحجب لم يمنع الأسماء المحجوبة وحدها، وإنما منع أسماء أخرى كان سيطلبها السكربت الإعلاني لو تحمل. فالإعلان الواحد يحمل سكربتاً، والسكربت يطلب مزاد إعلانات، والمزاد يطلب عشرات المتتبعات، فإذا حجبت الحلقة الأولى سقطت السلسلة كلها، ولهذا كانت أسئلة DNS أقل بأربع مرات تقريباً.
- إضافة قائمة HaGeZi رفعت عدد الأسماء المحجوبة من 38 إلى 51 اسماً، ولكنها لم تغير البيانات المستلمة (17.6 MB في الحالتين)، والسبب أن الأسماء الإضافية في الغالب متتبعات صغيرة وليست إعلانات ثقيلة، فهي تفيد الخصوصية أكثر مما تفيد السرعة.
- والطلبات في التشغيل الثالث كانت أكثر قليلاً من الثاني (1,365 مقابل 1,316)، وهذا لا يعني أن القائمة الأكبر أسوأ، وإنما يعني أن صفحات الأخبار تتغير بين دقيقة وأخرى، فلا تقارن قائمتين بفرق صغير في تشغيل واحد.
وفي سجل الشبكة يظهر كل طلب محجوب بخطأ واحد هو ERR_CONNECTION_REFUSED، لأن المتصفح حاول الاتصال بالعنوان 0.0.0.0 فرفض النظام الاتصال فوراً، وهذه أكثر الأسماء ظهوراً في التشغيل الثالث بحسب سجل Pi-hole:
  10 www.googletagmanager.com
  10 static.chartbeat.com
   8 securepubads.g.doubleclick.net
   8 static.cloudflareinsights.com
   4 cdn.qwtag.com
   4 pagead2.googlesyndication.com
   4 mybbc-analytics.files.bbci.co.uk
   4 pub.doubleverify.com
   4 cdn.optimizely.com
   3 68ff6-16562.api.pushwoosh.com
والقائمة كما ترى خليط من الإعلانات مثل securepubads.g.doubleclick.net وpagead2.googlesyndication.com، ومن أدوات القياس والتحليل مثل static.chartbeat.com وwww.googletagmanager.com، ومن خدمات الإشعارات مثل pushwoosh. وفي الحالة الثالثة ظهر سبب حجب جديد في السجل اسمه GRAVITY_CNAME ثلاث مرات، ومعناه أن الاسم المطلوب نفسه غير محجوب، ولكن جوابه كان اسماً مستعاراً CNAME يشير إلى اسم محجوب، فحجبه Pi-hole لأنه يفحص سلسلة ال CNAME كاملة، وهي طريقة يستخدمها بعض المتتبعين للاختباء خلف اسم فرعي من نطاق الموقع نفسه.
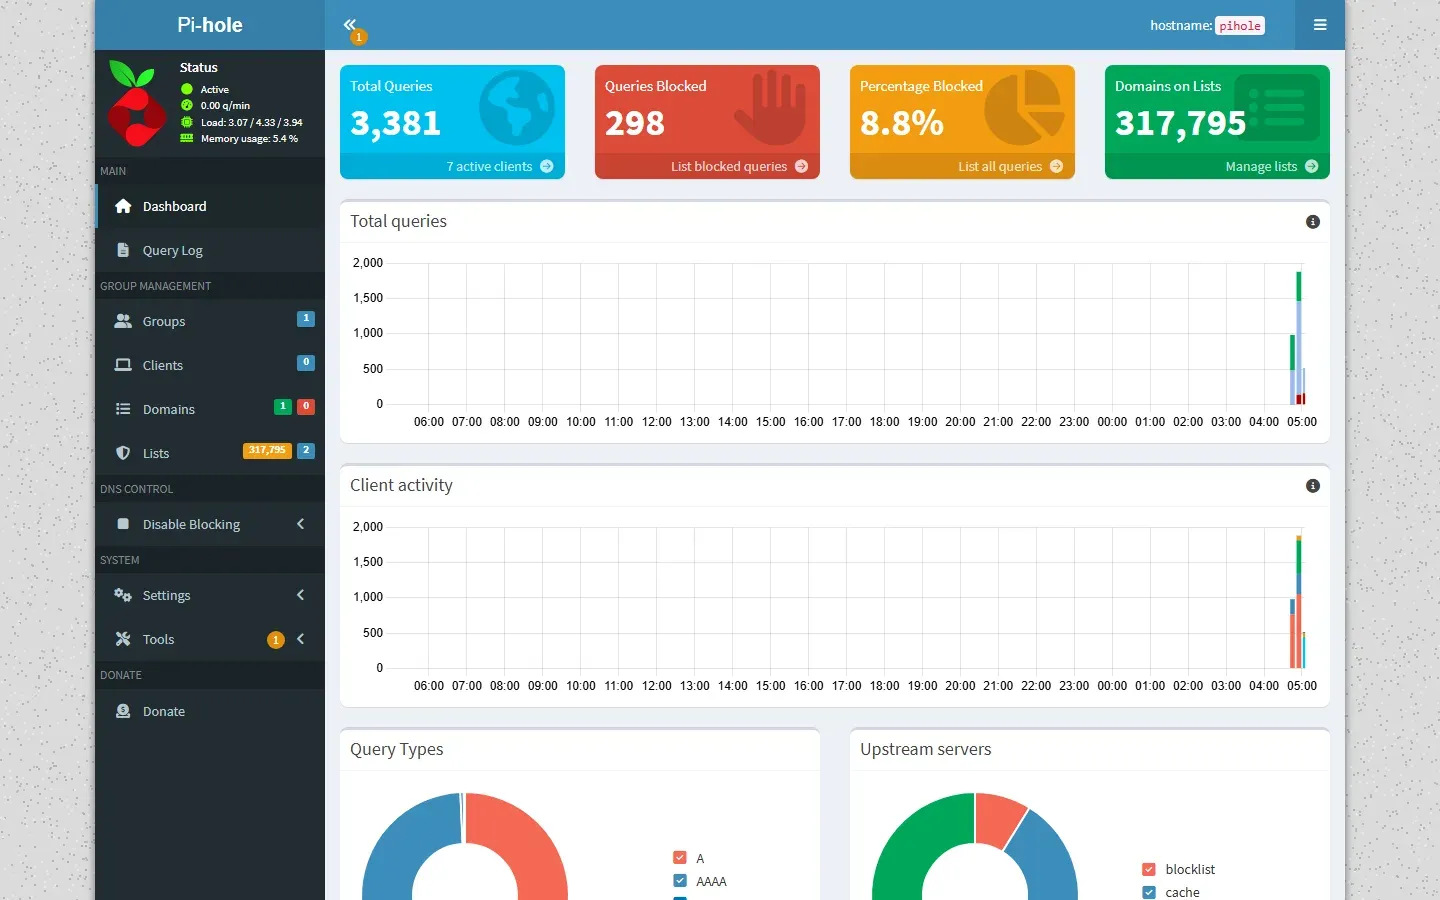
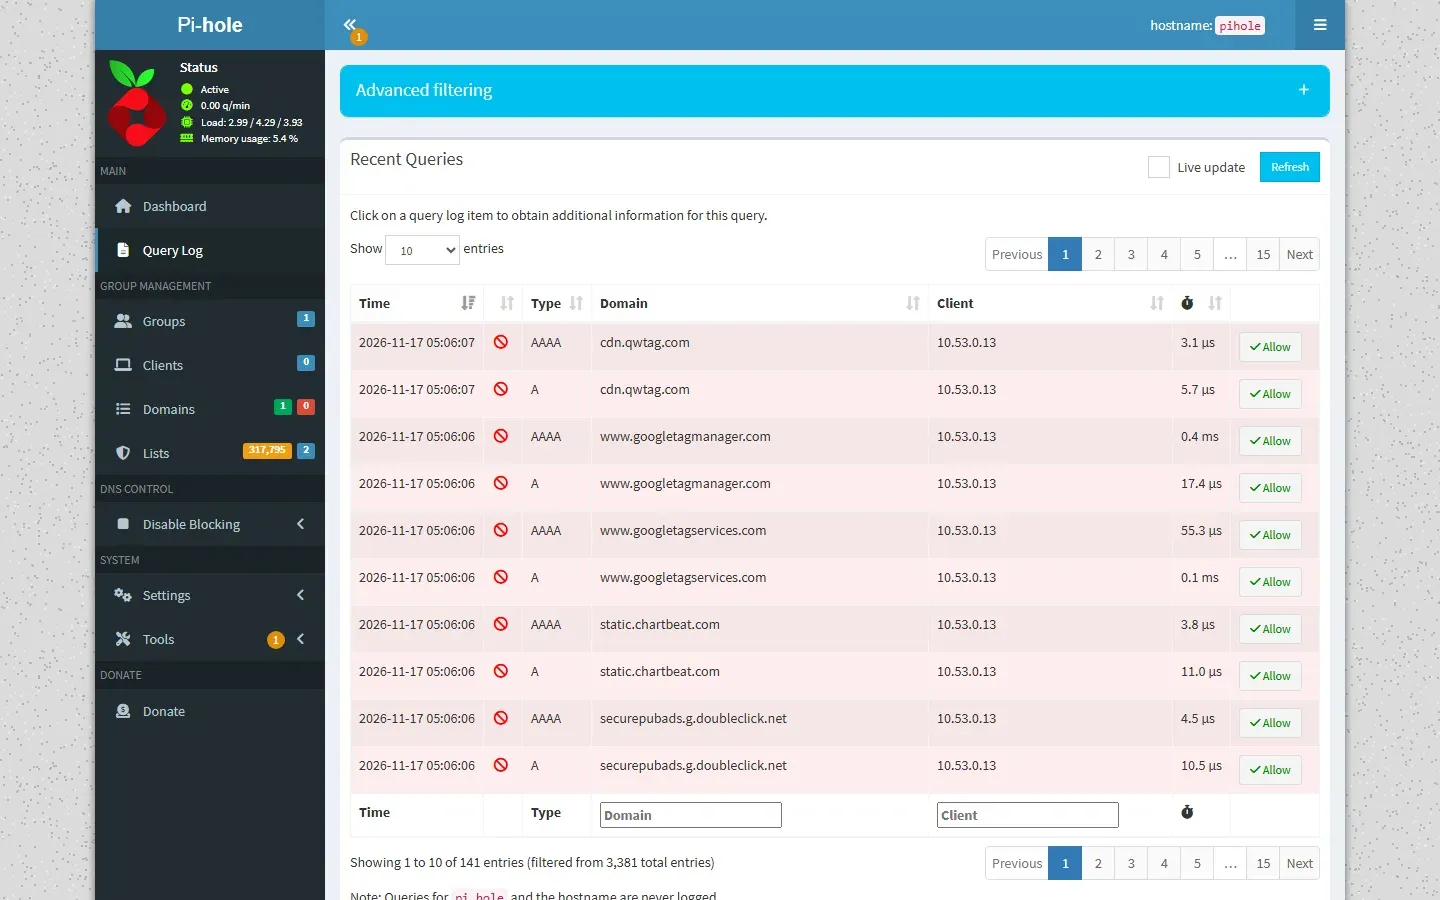
والصورة التالية من لوحة Pi-hole بعد التجارب، والنسبة الإجمالية فيها 8.8% فقط لأنها تجمع كل الأجهزة التجريبية، ومنها التشغيل الأول الذي أوقفنا فيه الحجب وكان وحده 1,820 سؤالاً، وهذا مثال جيد على أن الرقم الإجمالي في اللوحة لا يقول لك الكثير دون أن تعرف من سأل:
أما سجل الاستعلامات Query Log فهو الأداة التي سوف تعود إليها كل يوم، وفيه تختار جهازاً معيناً وترى كل اسم سأل عنه، والمحجوب منها بلون أحمر وبجانبه زر Allow للسماح به مباشرة:
قوائم الحجب Blocklists: أيها تختار ولماذا ليست الأكبر أفضل؟
القائمة الافتراضية StevenBlack/hosts تجمع عدة مصادر في ملف واحد بصيغة hosts، ورخصتها MIT، وهي قائمة متحفظة: تحجب الإعلانات والبرامج الخبيثة المعروفة وتحاول ألا تعطل المواقع. ولها نسخ إضافية في نفس المستودع تضيف فئات أخرى مثل المقامرة والمحتوى الإباحي ووسائل التواصل، وتختار منها ما يناسب بيتك. أما قوائم HaGeZi فهي مجموعة قوائم متدرجة من Light إلى Ultimate، ورخصتها GPL-3.0، ومنها Multi PRO التي استخدمناها، ويصفها صاحبها بأنها «نادراً ما تسبب مشاكل»، ويقترح لمستوى أعلى منها وجود شخص في البيت يعرف كيف يسمح بالأسماء عند الحاجة.
والرخصة تهمك إذا كنت سوف تعيد نشر القائمة أو تبني عليها قائمة عامة، فرخصة MIT تسمح بذلك مع ذكر المصدر، ورخصة GPL-3.0 تشترط أن تنشر عملك المشتق بنفس الرخصة. أما استخدامها في بيتك فلا تقيده أي منهما. وانتبه إلى أن بعض القوائم المشهورة لا تذكر رخصة واضحة، فإذا كنت تبني شيئاً سوف تنشره فاختر قائمة رخصتها مكتوبة في مستودعها.
وقد يتساءل البعض: لماذا لا أضيف عشرين قائمة وأحجب كل شيء؟ والإجابة أن كل قائمة إضافية تضيف احتمال حجب خاطئ، ولا تضيف حجباً بنفس النسبة، لأن القوائم الكبيرة تتداخل في معظم أسمائها. وتجربتنا تبين ذلك: القائمة الثانية رفعت القاعدة من 76 ألف اسم إلى 317 ألفاً، أي أكثر من أربعة أضعاف، ورفعت الأسماء المحجوبة في التصفح من 38 إلى 51 فقط، ولم تغير حجم البيانات. لذلك ابدأ بقائمة واحدة متوازنة، ثم أضف ثانية من نوع مختلف إذا وجدت سبباً، ولا تتجاوز قائمتين أو ثلاثاً في بيت فيه أطفال وكبار في السن لن يعرفوا لماذا توقف التطبيق.
إضافة قائمة، والخطأ الذي ظهر لنا
تضيف القائمة من صفحة Lists في الواجهة، أو عبر الواجهة البرمجية، ثم تشغل pihole -g لينزلها. وفي محاولتنا الأولى نسخنا رابط HaGeZi من الذاكرة بالمسار domains/pro.txt، فكان هذا جزءاً من مخرج pihole -g:
  [i] Target: https://raw.githubusercontent.com/hagezi/dns-blocklists/main/domains/pro.txt
  [✗] Status: Not found
  [✗] List download failed: no cached list available

  [i] Number of gravity domains: 76105 (76105 unique domains)
لاحظ أن Pi-hole لم يتوقف ولم يعطل الحجب، وإنما تجاهل القائمة وأكمل بالقائمة الأخرى، فبقي عدد الأسماء 76,105 كما كان، ولو لم تقرأ المخرج لظننت أن القائمة تعمل. وفي الواجهة ظهرت علامة تنبيه على قائمة Tools، وفيها هذه الرسالة التي قرأناها من الواجهة البرمجية:
"plain": "List with ID 2 (https://raw.githubusercontent.com/hagezi/dns-blocklists/main/domains/pro.txt) was inaccessible during last gravity run"والسبب أن المستودع ينشر القوائم في مجلدات بحسب الصيغة، مثل adblock وwildcard وdnsmasq، ولا يوجد مجلد domains. فاستبدلنا الرابط بنسخة Adblock من نفس القائمة، وأعدنا التحديث:
  [i] Target: https://raw.githubusercontent.com/hagezi/dns-blocklists/main/adblock/pro.txt
  [✓] Status: Retrieval successful
  [✓] Parsed 0 exact domains and 241690 ABP-style domains (blocking, ignored 0 non-domain entries)

  [i] Number of gravity domains: 317795 (317795 unique domains)
والقاعدة هنا: انسخ رابط القائمة من صفحة مشروعها مباشرة ولا تكتبه من الذاكرة، وبعد كل pihole -g اقرأ سطر Status لكل قائمة، وراجع صفحة Lists في الواجهة، فالقائمة السليمة يظهر بجانبها رمز أخضر:
الحجب الخاطئ False Positives: الصور التي اختفت من صفحة الأخبار
كل قائمة حجب تخطئ أحياناً، فتحجب اسماً يحتاجه موقع ليعمل، ولا يظهر ذلك كرسالة خطأ واضحة، وإنما كزر لا يستجيب أو صورة لا تظهر أو فيديو لا يبدأ. وفي تجربتنا ظهرت حالة حقيقية: صفحة اندبندنت عربية فيها قسم للفيديو، وكل فيديو له صورة مصغرة Thumbnail، وفي التشغيل مع قائمة StevenBlack ظهرت في سجل الشبكة خمسة طلبات فاشلة بنفس الخطأ:
5 assets-jpcust.jwpsrv.com ERR_CONNECTION_REFUSEDوالغريب أن هذا الاسم لا يوجد في مصدر الصفحة أصلاً، فالصفحة تطلب الصورة من cdn.jwplayer.com، وهذا الخادم يرد بتحويل Redirect برمز 302 إلى الاسم المحجوب، كما في هذا السطر من سجل الشبكة في تشغيل الأساس:
"location: https://assets-jpcust.jwpsrv.com/thumbnails/8aOQt41W-720.jpg"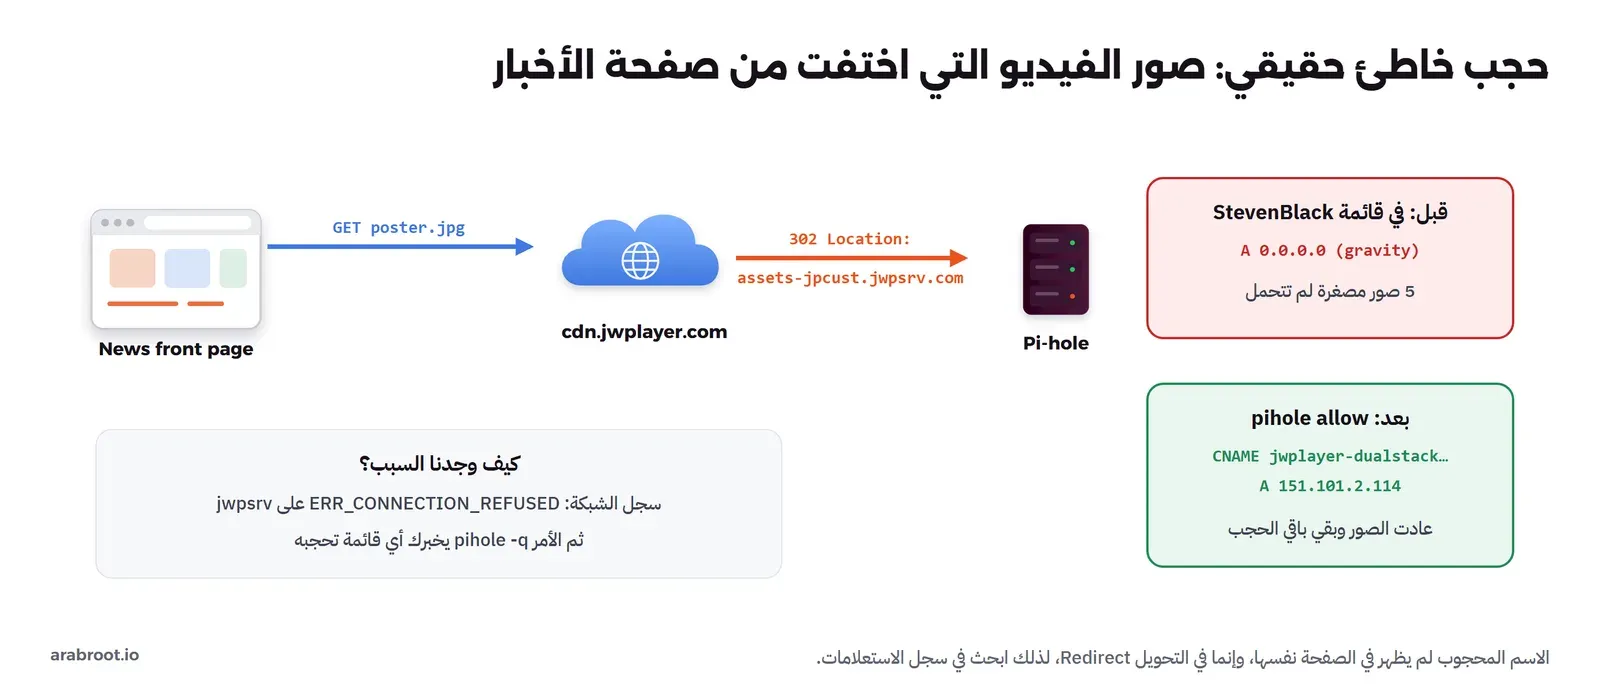
ولمعرفة القائمة التي تحجب الاسم استخدم الأمر pihole -q، فهو يبحث في كل القوائم وفي قوائم السماح والحجب اليدوية:
docker exec hl1-pihole pihole -q assets-jpcust.jwpsrv.comFound 0 domains exactly matching 'assets-jpcust.jwpsrv.com'.
Found 1 lists exactly matching 'assets-jpcust.jwpsrv.com'.
- https://raw.githubusercontent.com/StevenBlack/hosts/master/hosts (block)
- assets-jpcust.jwpsrv.comالجواب واضح: الاسم موجود في قائمة StevenBlack، ولا يوجد له أي سماح يدوي. فنسمح به مع تعليق يذكرنا لاحقاً لماذا سمحنا به، وهنا ظهرت لنا مشكلة صغيرة:
docker exec hl1-pihole pihole allow assets-jpcust.jwpsrv.com --comment "Independent Arabia video thumbnails (JW Player)" [✗] Found invalid characters in domain comment!الأمر رفض التعليق بسبب الأقواس، فالتعليق في سطر الأوامر يقبل حروفاً محدودة، فأعدناه بتعليق بسيط:
docker exec hl1-pihole pihole allow assets-jpcust.jwpsrv.com --comment "video thumbnails on a news site"
docker exec hl1-pihole pihole -q assets-jpcust.jwpsrv.com
[✓] Added 1 domain(s):
- assets-jpcust.jwpsrv.com
Found 1 domains exactly matching 'assets-jpcust.jwpsrv.com'.
- assets-jpcust.jwpsrv.com (type: exact allow domain)
Found 1 lists exactly matching 'assets-jpcust.jwpsrv.com'.
- https://raw.githubusercontent.com/StevenBlack/hosts/master/hosts (block)لاحظ أن الاسم ما زال في قائمة StevenBlack، ولكنه أصبح أيضاً في قائمة السماح، والسماح يغلب كما رأينا في صورة Gravity. والجواب من الجهاز التجريبي بعد السماح:
;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 47384
;; flags: qr rd ra; QUERY: 1, ANSWER: 5, AUTHORITY: 0, ADDITIONAL: 1
;; ANSWER SECTION:
assets-jpcust.jwpsrv.com. 212	IN	CNAME	jwplayer-dualstack.map.fastly.net.
jwplayer-dualstack.map.fastly.net. 212 IN A	151.101.2.114
jwplayer-dualstack.map.fastly.net. 212 IN A	151.101.66.114
اختفى سطر EDE واختفت العلامة aa التي كانت تعني أن Pi-hole أجاب من عنده، وجاء الجواب الحقيقي من ال Upstream. وفي التشغيل الثالث بعد السماح لم يفشل أي طلب لهذا الاسم، وبقيت كل الأسماء الأخرى محجوبة.
وفي نفس التجربة حجبت القوائم أسماء أخرى تستحق الانتباه، مثل a1.api.bbc.co.uk وapi.nextgen.guardianapps.co.uk وهي واجهات برمجية للموقعين، وcdn.cookielaw.org الذي يحمل نافذة الموافقة على ملفات تعريف الارتباط Cookies في كثير من المواقع. ولم نلاحظ عطلاً واضحاً في الصفحات الرئيسية بسببها، ولكنها من الأسماء التي ترتبط بها عادة شكاوى مثل «زر القبول لا يظهر» أو «قسم الأكثر قراءة فارغ». والطريقة التي اتبعناها هي نفسها التي ننصحك بها:
- عندما يشتكي أحد في البيت من موقع لا يعمل، افتح Query Log واختر جهازه، واطلب منه أن يعيد فتح الموقع، ثم انظر إلى الأسماء الحمراء التي ظهرت في نفس الثانية.
- استخدم
pihole -qلتعرف أي قائمة تحجب الاسم، وإذا تكرر الحجب الخاطئ من نفس القائمة فهذه علامة على أنها أكثر شدة مما يناسب بيتك. - اسمح بالاسم المحدد وليس بالنطاق كله، واكتب تعليقاً يذكر الموقع الذي احتاجه.
- وإذا كنت مستعجلاً فأوقف الحجب مؤقتاً بالأمر
pihole disable 5m، فيعود وحده بعد خمس دقائق، وهذا أفضل من أن تنسى إعادة تشغيله.
المجموعات Groups: جهاز لا تريد أن تحجب عنه شيئاً
ليست كل الأجهزة في البيت متساوية، فحاسوب العمل قد يحتاج إلى أدوات تحليل يحجبها Pi-hole، وجهاز الأطفال قد يحتاج إلى حجب أشد. ونظام إدارة المجموعات Group Management في Pi-hole يربط كل قائمة وكل اسم مسموح أو محجوب بمجموعة أو أكثر، ويربط كل جهاز بمجموعة أو أكثر، فيطبق على الجهاز ما في مجموعاته فقط. وكل شيء في البداية في المجموعة Default. والمثال التالي ينشئ مجموعة لحاسوب العمل لا ترتبط بها أي قائمة، ثم يضع الحاسوب فيها وحدها:
curl -s -X POST http://127.0.0.1:9545/api/groups -H "sid: $SID" \
  -d '{"name":"work-laptop","comment":"no ad blocking","enabled":true}'
curl -s -X POST http://127.0.0.1:9545/api/clients -H "sid: $SID" \
  -d '{"client":"10.53.0.14","comment":"work laptop","groups":[1]}'
والمتغير $SID هو رقم الجلسة الذي تأخذه من /api/auth بكلمة المرور، والتفاصيل في توثيق الواجهة البرمجية، ونفس الخطوات متاحة من صفحتي Groups وClients في الواجهة. ثم نسأل نفس الاسم الإعلاني من الحاسوب ومن جهاز آخر:
10.53.0.14 (work-laptop): pagead2.googlesyndication.com -> 172.217.17.34
10.53.0.15 (Default):     pagead2.googlesyndication.com -> 0.0.0.0
الحاسوب في مجموعة لا ترتبط بها قائمة StevenBlack ولا HaGeZi، فوصل إلى العنوان الحقيقي، والجهاز الآخر لم يعرفه Pi-hole فوضعه في Default وحجب عنه الاسم. وانتبه إلى أن Pi-hole يعرف الجهاز من عنوان IP، فإذا تغير عنوان الحاسوب من DHCP انتقل إلى Default دون أن تنتبه، لذلك ثبت عناوين الأجهزة التي لها إعدادات خاصة، أو عرفها بعنوان MAC إذا كان Pi-hole في نفس الشبكة المحلية ويراه.
كيف تجعل كل أجهزة البيت تستخدم Pi-hole؟
تشغيل Pi-hole لا يكفي، فالأجهزة ما زالت تسأل خادم DNS الذي يعطيها إياه ال Router، وهو في الغالب خادم مزود الخدمة. وهناك ثلاث طرق، من الأفضل إلى الأسوأ:
- تغيير DNS في إعدادات DHCP في ال Router: تكتب عنوان Pi-hole كخادم DNS الوحيد، فيأخذه كل جهاز مع عنوانه عند الاتصال القادم. وهذه أفضل طريقة إذا كان ال Router يسمح بها، وأغلب أجهزة المزودين تسمح بها في صفحة LAN أو DHCP.
- تغيير DNS الخاص بال Router نفسه في صفحة WAN أو Internet: يعمل، ولكن كل الأسئلة تصل إلى Pi-hole من عنوان ال Router، فترى في السجل جهازاً واحداً يسأل عن كل شيء، ولا تستطيع استخدام المجموعات.
- تشغيل DHCP في Pi-hole نفسه وإيقافه في ال Router، وهذا الحل عندما لا يسمح ال Router بتغيير DNS، كما في بعض أجهزة المزودين المقفلة.
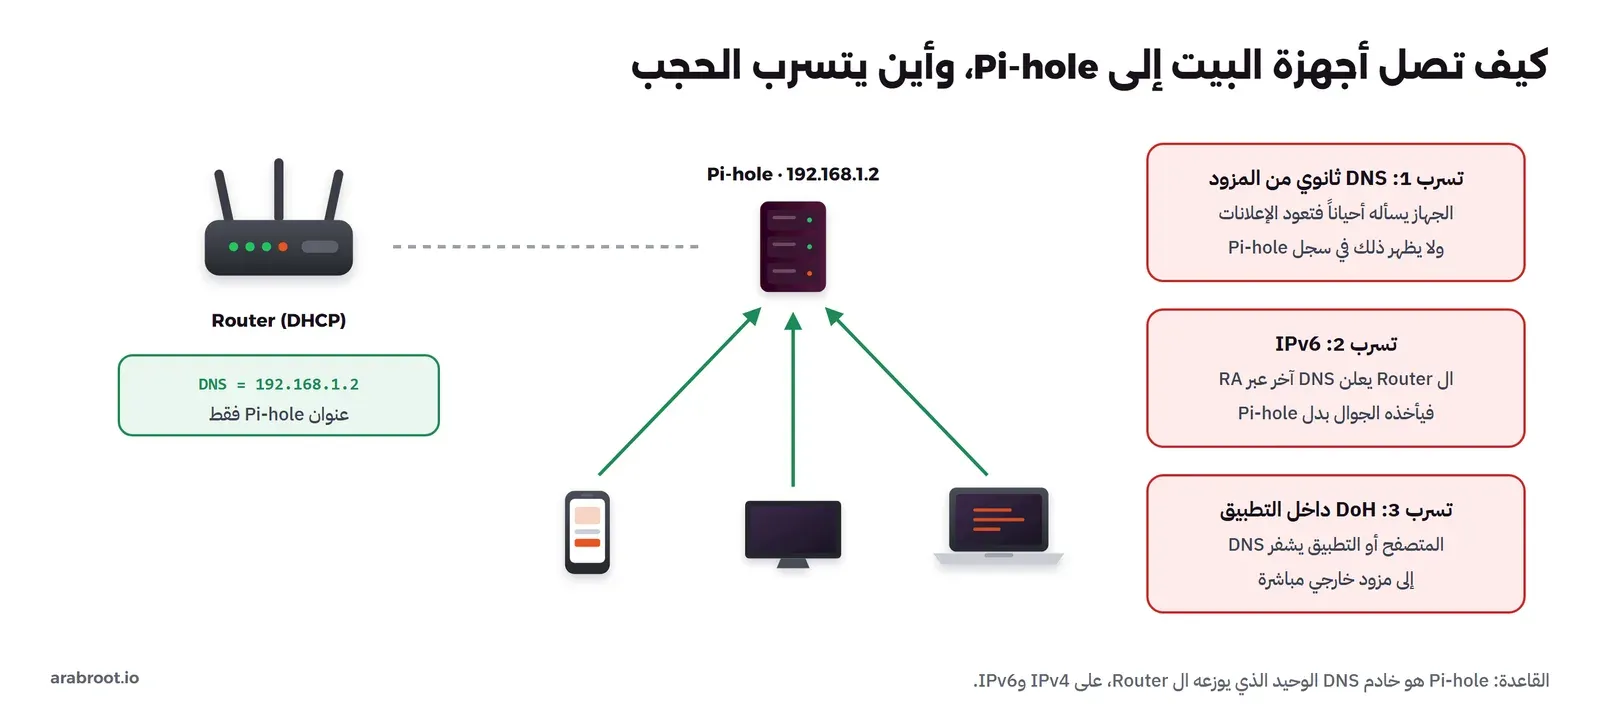
والخطأ الذي يقع فيه أغلب الناس هو كتابة خادم ثانوي Secondary DNS بجانب Pi-hole، مثل خادم المزود أو 8.8.8.8، «احتياطاً» إذا توقف Pi-hole. والمشكلة أن الأجهزة لا تستخدم الخادم الثانوي فقط عند تعطل الأول، فكثير من أنظمة التشغيل ترسل الأسئلة إلى الخادمين وتأخذ أسرع جواب، أو تنتقل إلى الثاني بعد أي تأخير بسيط، فتعود الإعلانات بشكل عشوائي، ولا ترى ذلك في سجل Pi-hole لأن هذه الأسئلة لم تصل إليه أصلاً. فإذا أردت خادماً احتياطياً فاجعله Pi-hole ثانياً على جهاز آخر، وليس خادماً عاماً.
والتسرب الثاني يأتي من IPv6: إذا كان مزودك يعطي البيت عناوين IPv6، فقد يعلن ال Router خادم DNS بعنوان IPv6 عبر رسائل Router Advertisement، فيأخذه الجوال ويتجاوز Pi-hole تماماً. والحل أن تجعل ال Router يعلن عنوان IPv6 الخاص بجهاز Pi-hole، أو أن توقف إعلان DNS في IPv6 من إعداداته. والتسرب الثالث هو DNS المشفر داخل المتصفحات والتطبيقات، حيث يرسل المتصفح أسئلته عبر HTTPS إلى مزود خارجي مباشرة، وهذا موضوع نفصله في مقال حماية الأطفال بالـ DNS ضمن هذه المرحلة.
ملاحظة عن DHCP في Pi-hole داخل Docker
إذا اخترت الطريقة الثالثة فاعلم أن DHCP يعمل بالبث Broadcast داخل الشبكة المحلية، والجهاز الجديد لا يعرف عنوان أي خادم بعد، فيرسل طلبه إلى كل الشبكة. وشبكة Docker العادية من نوع Bridge معزولة عن شبكة البيت، فلا يصل البث إلى Pi-hole داخلها. وصفحة DHCP في توثيق Docker تعرض ثلاثة حلول: تشغيل ال Container بشبكة الجهاز المضيف network_mode: host وهو أبسطها، أو شبكة macvlan تعطي ال Container عنواناً خاصاً به في شبكة البيت، أو برنامج وسيط DHCP Relay ينقل البث من شبكة البيت إلى ال Container. ونحن لم نشغل DHCP في تجربتنا لأن شبكة Docker التجريبية لا تحتاج إليه، ونصيحتنا أن تبقي DHCP في ال Router إذا كان يسمح بتغيير DNS، لأن Pi-hole إذا توقف وهو خادم DHCP فلن تحصل الأجهزة الجديدة على عناوين أصلاً، بينما توقفه كخادم DNS فقط أسهل في التشخيص.
متغيرات البيئة تجعل الإعداد للقراءة فقط
أثناء التجربة أردنا تغيير ال Upstream من الواجهة البرمجية، فجاء هذا الرد:
{
 "error": {
  "key": "bad_request",
  "message": "Config items set via environment variables cannot be changed via the API",
  "hint": "dns.upstreams"
 }
}
والسبب أننا مررنا ال Upstream كمتغير بيئة FTLCONF_dns_upstreams عند تشغيل ال Container، وتوثيق Docker يقول إن كل إعداد يأتي من متغير بيئة يصبح للقراءة فقط، فلا تغيره الواجهة ولا سطر الأوامر، وإذا حذفت المتغير يعود الإعداد إلى قيمته الافتراضية. وهذا السلوك مفيد إذا كنت تدير الإعداد من ملف docker-compose.yml وتريده أن يبقى كما هو، ومزعج إذا كنت تتوقع أن تغيره من الواجهة. فقرر من البداية: ما تريد تثبيته ضعه في متغيرات البيئة، وما تريد تعديله من الواجهة لا تضعه فيها. وفي تجربتنا أعدنا إنشاء ال Container بالقيمة الجديدة، وبقيت القوائم والسجلات لأنها في ال Volume.
وفي نفس الوقت لاحظنا أن الخادم 1.1.1.1 الذي وضعناه كأول Upstream لم يكن يجيب على المنفذ 53 من الشبكة التي جربنا منها، فكانت كل الأسئلة تذهب إلى 9.9.9.9 دون أن يظهر أي خطأ للأجهزة، لأن FTL يوزع الأسئلة على ال Upstreams ويفضل الأسرع منها. فإذا رأيت في سجل الاستعلامات أن خادماً واحداً من خوادمك يأخذ كل الأسئلة، فاختبر الآخر بالأمر dig @1.1.1.1 example.com من نفس الجهاز، فقد يكون محجوباً في شبكتك دون أن تعرف.
أي خادم DNS تضعه خلف Pi-hole؟
Pi-hole لا يعرف عناوين المواقع بنفسه، وإنما يسأل ال Upstream عن كل اسم غير محجوب، وهذا يعني أن مزود ال Upstream يرى كل المواقع التي يزورها بيتك، مجمعة من عنوان واحد. والخيارات الشائعة:
- خادم المزود ISP: الأسرع غالباً لأنه قريب، ولكنه يرى كل شيء، وبعض المزودين يعدلون الأجوبة.
- خادم عام مثل Quad9 أو Cloudflare: سياسة خصوصية منشورة، وQuad9 يحجب أيضاً نطاقات البرامج الخبيثة المعروفة، ولكنك نقلت ثقتك من المزود إلى شركة أخرى، والأسئلة ما زالت تمر بلا تشفير على الشبكة.
- خادم تكراري Recursive Resolver على جهازك مثل Unbound، يسأل الخوادم الجذرية Root Servers ثم خوادم كل نطاق مباشرة، فلا يوجد طرف واحد يرى كل أسئلتك، وهذا موضوع مقال مستقل في هذه المرحلة.
- أو DNS مشفر DoH أو DoT إلى خادم عام، وPi-hole لا يدعمه بنفسه ويحتاج إلى برنامج وسيط، بينما يدعمه AdGuard Home مباشرة، وهذا أحد أهم الفروق بين الأداتين.
لا تفتح المنفذ 53 للإنترنت
Pi-hole مصمم لشبكتك المحلية، ولا تقم إطلاقاً بفتح المنفذ 53 في ال Router لكي تستخدمه من خارج البيت، والسبب أن خادم DNS يجيب أي سائل من الإنترنت يسمى خادماً مفتوحاً Open Resolver، ويستخدمه المهاجمون في هجمات التضخيم DNS Amplification: يرسلون سؤالاً صغيراً بعنوان مزور هو عنوان الضحية، فيرسل خادمك جواباً أكبر منه بعشرات المرات إلى الضحية. وقد نشرت وكالة الأمن السيبراني الأمريكية تنبيهاً عن هجمات التضخيم في 29 مارس 2013 بعد هجمات استخدمت آلاف الخوادم المفتوحة، وما زالت التوصية نفسها: لا تجب إلا على شبكتك. فإذا أردت الحجب على جوالك خارج البيت فادخل إلى شبكة البيت عبر VPN، كما شرحنا في شبكة خاصة مع WireGuard وواجهة wg-easy، واجعل خادم DNS في إعدادات النفق هو عنوان Pi-hole.
وكذلك واجهة الويب: اجعلها على الشبكة المحلية فقط، بكلمة مرور قوية، ولا تنشرها عبر Reverse Proxy إلى الإنترنت، فمن يدخل إليها يستطيع أن يسمح بأي اسم أو يوقف الحجب، أو يقرأ سجل كل ما تزوره عائلتك.
النسخ الاحتياطي Backup والتحديث Upgrade
كل ما يهمك في Pi-hole موجود في المجلد /etc/pihole: ملف الإعداد pihole.toml، وقاعدة gravity.db بقوائمك ومجموعاتك وما سمحت به، وقاعدة السجلات pihole-FTL.db. وأسهل طريقة للنسخ الاحتياطي هي أداة Teleporter في صفحة Settings، فهي تنتج ملفاً مضغوطاً بالإعدادات والقوائم دون السجلات، وتستعيده على أي Pi-hole آخر. وإذا أردت نسخة كاملة فانسخ ال Volume وال Container متوقف:
docker stop hl1-pihole
docker run --rm -v hl1-pihole-etc:/data -v "$PWD:/backup" alpine:3.24 \
  tar czf /backup/pihole-etc-$(date +%F).tar.gz -C /data .
docker start hl1-pihole
وللتحديث لا تستخدم الأمر pihole -up داخل ال Container، فالتوثيق يطلب منك تحديث الصورة نفسها: غير الإصدار في الأمر أو في ملف Compose إلى الإصدار الأحدث من صفحة الصورة في Docker Hub، واقرأ ملاحظات إصدار FTL وCore، ثم احذف ال Container وأنشئه من جديد بنفس ال Volume. ولا تستخدم الوسم latest، لأن التحديث الكبير القادم سوف يصلك دون أن تقرر، وقد غير الانتقال من الإصدار الخامس إلى السادس أسماء متغيرات البيئة كلها.
أخطاء شائعة
- خادم DNS ثانوي عام بجانب Pi-hole: تعود الإعلانات بشكل عشوائي ولا ترى السبب في السجل. اجعل Pi-hole الخادم الوحيد، أو ضع Pi-hole ثانياً.
- المنفذ 53 مستخدم على نفس الجهاز: على Ubuntu يستخدمه
systemd-resolved، فلا يبدأ Pi-hole أو يبدأ دون أن يستقبل شيئاً. أوقف المستمع المحلي فيresolved.confبالإعدادDNSStubListener=noقبل التشغيل. - عشرون قائمة حجب: حجب خاطئ كثير وفائدة قليلة، كما رأينا في الأرقام. قائمة أو قائمتان تكفي أغلب البيوت.
- عدم قراءة مخرج
pihole -g: قائمة برابط خاطئ تبقى فارغة بصمت، ولا يظهر إلا تنبيه صغير في الواجهة. - توقع حجب إعلانات YouTube: تأتي من نفس أسماء الفيديو، فلا يحجبها أي حل يعمل على مستوى DNS.
- نسيان IPv6: ال Router يعلن خادم DNS آخر، والجوالات تفضل IPv6 عندما يكون متاحاً.
- تغيير الإعداد من الواجهة وهو من متغيرات البيئة: يرفضه Pi-hole، أو يعود بعد إعادة إنشاء ال Container.
- عنوان متغير لجهاز Pi-hole: يتوقف الإنترنت عن البيت كله عندما يتغير، فاحجز له عنواناً ثابتاً.
قائمة تحقق Checklist قبل أن تعتمد عليه العائلة
| البند | كيف تتحقق |
|---|---|
| عنوان ثابت لجهاز Pi-hole | حجز DHCP في ال Router، ثم أعد تشغيل الجهاز وتأكد أن العنوان لم يتغير |
| Pi-hole هو خادم DNS الوحيد | على جوال وحاسوب: الإعدادات تعرض عنوان Pi-hole فقط، على IPv4 وIPv6 |
| الحجب يعمل | dig doubleclick.net يعيد 0.0.0.0 ومعه EDE: 15 (Blocked) |
| كل القوائم نزلت | سطر Status: Retrieval successful لكل قائمة في مخرج pihole -g |
| طريقة سريعة للسماح | كل من يدير البيت يعرف فتح Query Log والضغط على Allow، أو pihole disable 5m |
| المنفذ 53 والواجهة غير مفتوحين للإنترنت | لا يوجد Port Forwarding لهما في ال Router |
| نسخة احتياطية | ملف Teleporter محفوظ خارج الجهاز بعد كل تغيير كبير |
| إصدار مثبت للصورة | الوسم في الأمر أو ملف Compose رقم إصدار وليس latest |
تدريب عملي
- أضف إلى التجربة قائمة ثالثة من فئة مختلفة، مثل نسخة StevenBlack التي تضيف وسائل التواصل، وأعد تشغيل التصفح بعنوان جهاز جديد، وقارن عدد الأسماء المحجوبة وعدد الطلبات الفاشلة في NetLog، ثم ابحث عن أي اسم يبدو أنه يعطل وظيفة في الصفحة.
- غير وضع الحجب إلى
NXDOMAINبالأمرpihole-FTL --config dns.blocking.mode NXDOMAIN، واسأل عن اسم محجوب بالأمرdig، ولاحظ الفرق في الحالة Status وفي سطر EDE.
الخلاصة
- Pi-hole خادم DNS في بيتك يجيب عن أسماء الإعلانات والمتتبعات بالعنوان
0.0.0.0، فيصل الحجب إلى كل جهاز دون تثبيت شيء عليه، ومعه إضافة المتصفح على الأجهزة التي تقبلها. - في تجربتنا على تسعة مواقع أخبار وفر الحجب نحو 27% من الطلبات و31% من البيانات، وأسقط سلسلة الإعلانات كلها فقلت أسئلة DNS أربع مرات تقريباً.
- القائمة الثانية رفعت عدد الأسماء في القاعدة أربعة أضعاف، ورفعت المحجوب في التصفح من 38 إلى 51 اسماً فقط، فلا تكثر القوائم.
- الحجب الخاطئ يحدث، وقد يكون في تحويل لا تراه في الصفحة، والطريق إليه Query Log ثم
pihole -qثم السماح بالاسم المحدد مع تعليق. - اجعل Pi-hole خادم DNS الوحيد على IPv4 وIPv6، ولا تفتح المنفذ 53 للإنترنت، وثبت إصدار الصورة، وانتبه إلى أن متغيرات البيئة تجعل الإعداد للقراءة فقط.
- وفي المقالات التالية من هذه المرحلة نرى AdGuard Home مع DNS المشفر، ثم نقارن الأداتين بنفس القوائم، ثم نضع Unbound خلف Pi-hole، ثم نتحدث عن حماية الأطفال.
 دليلAdGuard Home: حجب بالـ DNS مع تشفير DoH وDoTكيف تشغل AdGuard Home ليحجب الإعلانات ويشفر أسئلة DNS في الطريقين، ويعرف جهاز الأطفال باسمه حتى خارج البيت، مع تحقق حقيقي بالتقاط الحزم.
 دليلPi-hole أم AdGuard Home؟ مقارنة بالأرقام على نفس القوائمشغلنا Pi-hole وAdGuard Home بنفس القوائم وتصفحنا عبرهما نفس المواقع وضغطناهما بأداة dnsperf، لنعرف الفرق الحقيقي في الحجب والسرعة والذاكرة والميزات.
 دليلDNS خاص لبيتك دون مزود خارجي مع Unboundكيف تجعل Unbound في بيتك يحل الأسماء بنفسه من الجذر ويتحقق من DNSSEC، مع قياس حقيقي لثمن السؤال الأول وما يراه كل خادم من أسئلتك.
 دليلحماية الأطفال على الإنترنت: فلترة المحتوى بالـ DNSكيف تحجب المحتوى غير المناسب وتفرض البحث الآمن وتنظم وقت YouTube لأجهزة الأطفال عبر DNS، مع اختبار حقيقي لما يتجاوز هذه الفلترة.
 دليلشرح DNS وسجلاته للمبتدئين بمثال حقيقيكيف يتحول اسم نطاقك إلى عنوان سيرفرك، وما وظيفة كل سجل تضيفه في لوحة النطاق، والأخطاء التي تضيع فيها الساعات عادة.
 دليلما هو الهوم لاب Homelab ولماذا تبنيه في بيتك؟كيف تبني مختبراً في بيتك تتعلم عليه ويخدم عائلتك، وما الذي يكلفه فعلاً، وبأي إعداد تبدأ.
سجل التحديثات
17 نوفمبر 2026: كتابة الدليل واختباره على Pi-hole Core v6.6 وWeb v6.6.1 وFTL v6.9 بالصورة pihole/pihole:2026.11.0، مع Chromium 156 لتجربة التصفح.