


إذا كنت تدير قسم أمن سيبراني صغيراً، وتريد أن تستقبل متدربين في الصيف أو في التدريب التعاوني، فهذا المقال لك. والموقف المعتاد: طلبات كثيرة، مثلاً 90 طلباً لاثني عشر مقعداً، ومهندسان وقتهما ممتلئ أصلاً بالتنبيهات Alerts وطلبات المدقق. وإذا لم تخطط جيداً فالنتيجة معروفة: متدربون ينتظرون الحسابات أسبوعين، ثم قراءة عشوائية، وربما متدرب يصور شاشة نظام حقيقي ليسأل عنها في مجموعة خارجية.
ستجد هنا خطة تدريب كاملة لهذا الموقف، بنسختين: ثمانية أسابيع واثنا عشر أسبوعاً. ولكل أسبوع أهداف، ومقالات من الموقع يقرؤها المتدرب، وتمارين يشغلها بنفسه في بيئة معزولة، وتسليم Deliverable واحد، وطريقة واضحة للتحقق منه. والخطة تمشي على ترتيب مسار الأمن السيبراني في خارطة الطريق، وتنتهي بمشروع ختامي Capstone وعرض نهائي.
أما أساسيات أي برنامج تدريب، مثل أنظمة التدريب التعاوني Co-op Training والميزانية وقرار التوظيف، فشرحناها في سلسلة مستقلة:
 دليللماذا تحتاج شركتك برنامج تدريب Internship؟ماذا تستفيد الشركة من برنامج التدريب بالأرقام المنشورة، وأنواعه من الصيفي إلى تمهير، وما يقوله النظام في المملكة، ولماذا تفشل البرامج.
 دليلتخطيط برنامج التدريب Internship في 12 أسبوعاًكيف تحدد أهداف برنامج التدريب وميزانيته ومشرفيه ومشروعه قبل اليوم الأول، مع خطة اثني عشر أسبوعاً وقوالب جاهزة في جداول.
 دليلإدارة المتدربين Interns من الاستقطاب إلى قرار التوظيفكيف تستقطب المتدربين وتختارهم بعدل وتتابعهم أسبوعياً وتقيمهم بمعيار واضح حتى قرار التوظيف، مع القوالب والأدوات وأسعارها.
وقت المشرف: ثلاث ساعات في الأسبوع تكفي دفعة من 12 متدرباً، بدل 18 ساعة في الإشراف الفردي.
السلامة: كل التمارين في بيئة معزولة، ولا وصول إلى أنظمة الإنتاج ولا إلى بيانات شخصية حقيقية.
الفرز: مهمة صغيرة حقيقية بنسخة مختلفة لكل متقدم، والدرجة الآلية ترتب الطابور والإنسان يقرر.
الإيقاع: دفعة واحدة تبدأ معاً، وساعة مراجعة واحدة في الأسبوع، وثلاثة قادة أقران.
البيئة: المنصات الثقيلة على سيرفر مشترك في أسبوعها فقط، والخفيفة على أجهزة المتدربين.
الحسبة قبل الخطة: كم ساعة يملك المشرف؟
أغلب برامج التدريب تفشل لأن الخطة كتبت على افتراض أن المشرف متفرغ. ثم يأتي الأسبوع الثالث بحادثة أو تدقيق، فيختفي المشرف ويتوقف كل شيء.
لذلك ابدأ بسؤال واحد: كم ساعة في الأسبوع تستطيع أن تعطي البرنامج دون أن يتأثر عمل القسم؟ والجواب الصادق في قسم صغير غالباً ثلاث ساعات، وأربع في أحسن الأحوال.
ثم احسب ما يحتاجه الإشراف الفردي One-to-one، بافتراضات بسيطة غيرها بأرقامك:
- اجتماع ساعة مع كل متدرب في الأسبوع: 12 ساعة.
- نصف ساعة لقراءة تسليم كل متدرب: 6 ساعات.
- المجموع 18 ساعة في الأسبوع، أي ستة أضعاف ما تملكه.
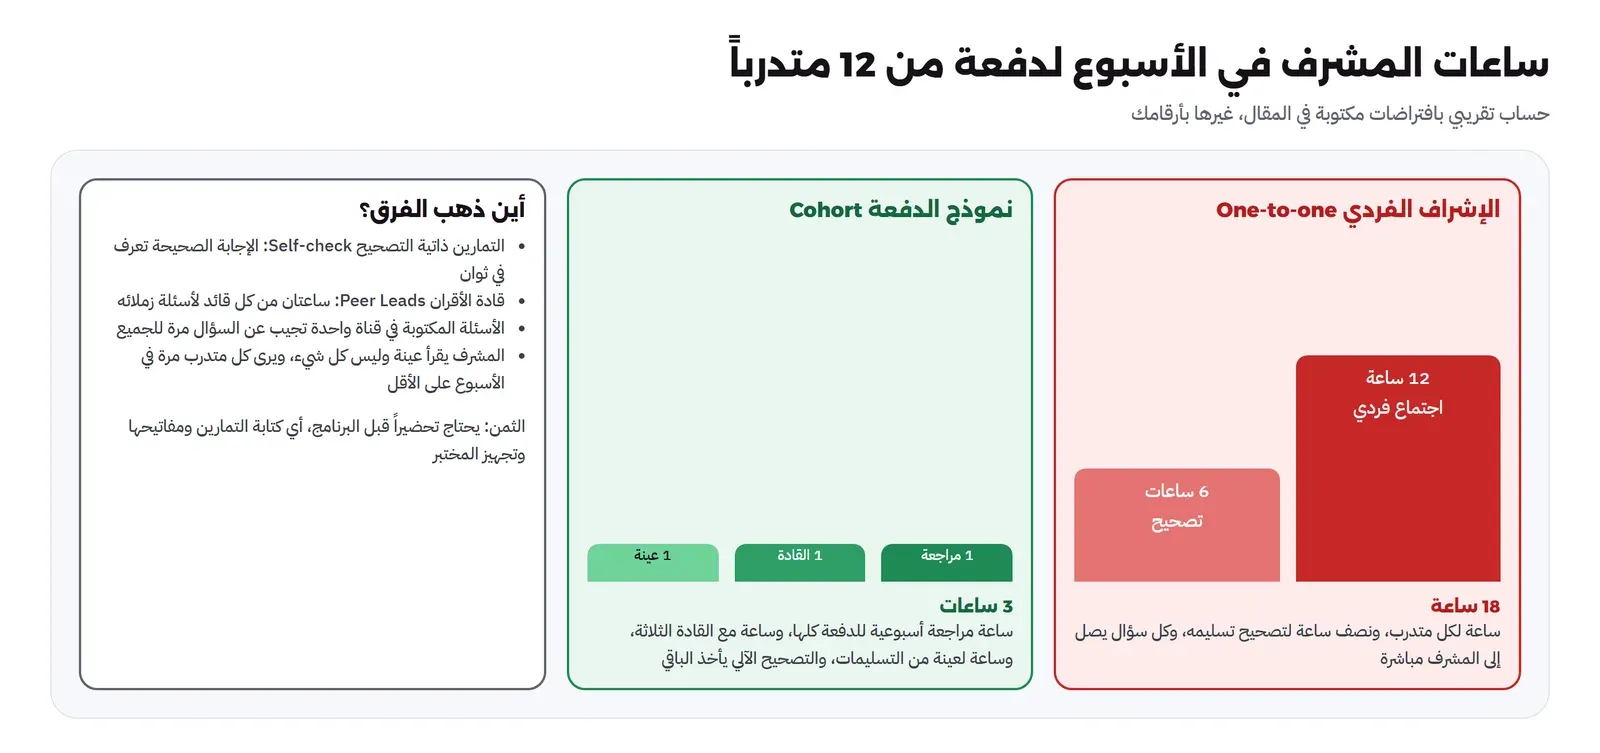
ونموذج الدفعة لا يقلل التعليم، وإنما يغير من يقوم بكل جزء منه:
| الجزء | من يقوم به | كيف |
|---|---|---|
| التصحيح الذاتي Self-check | أداة تصحيح آلي | كل تمرين له إجابات قابلة للفحص، مثل عدد المحاولات الفاشلة في سجل أو عنوان المهاجم، فيعرف المتدرب في ثوان أنه أخطأ |
| الأسئلة المتكررة ومراجعة التسليم الأولى | قادة الأقران Peer Leads | ثلاثة من أقوى المتدربين، يقود كل منهم مجموعة من أربعة |
| الشرح للجميع | المشرف، ساعة واحدة | ساعة مراجعة للدفعة كلها بدل اثني عشر اجتماعاً، والأسئلة المكتوبة في قناة واحدة يجاب عنها مرة |
| القراءة العميقة | المشرف، ساعة واحدة | قراءة عينة Sampling: ثلاثة تسليمات في الأسبوع بالدور، فيرى كل متدرب بعمق مرة كل أربعة أسابيع |
والثمن الحقيقي تحضير قبل البرنامج: التمارين ومفاتيح إجاباتها، والبيئة المشتركة، وورقة لكل أسبوع. لكنه عمل يتم مرة واحدة ويعاد استخدامه مع كل دفعة، بينما الإشراف الفردي يستهلك نفس الساعات في كل مرة. وكما في تخطيط برنامج التدريب: وقت المهندسين هو التكلفة الأكبر في البرنامج، لا المكافأة ولا الأجهزة.
ماذا يكون المتدرب في نهاية البرنامج؟
حدد المستوى الذي تستهدفه قبل أن تكتب أسبوعاً واحداً. وأوضح مرجع في المملكة هو الإطار السعودي لكوادر الأمن السيبراني SCyWF، الذي حدثته الهيئة في 2026 وأضافت له ملحق المسارات المهنية SCyWF Career Progression.
يصف الملحق المستوى الأول Level 1 بأنه دور مبتدئ لخريج، يعمل متدرباً أو عضواً مبتدئاً تحت إشراف قريب، ويطلب له إتقاناً أساسياً Foundational، أي أداء المهام الروتينية تحت إشراف. وهذا هدف البرنامج بالضبط: لا نريد محلل SOC مستقلاً بعد ثمانية أسابيع، وإنما شخصاً يقوم بالمهام الأساسية في عدة أدوار ويعرف متى يسأل. والأدوار ومستوياتها في مقال أدوار الأمن السيبراني.
قواعد السلامة Safety Rules قبل أول يوم
المتدرب الذي يصور شاشة نظام حقيقي لم يخطئ وحده، فلم يقل له أحد أين يبدأ المسموح وأين ينتهي. لذلك تكتب القواعد قبل الخطة، ويوقعها كل متدرب في اليوم الأول مع اتفاقية التدريب. وهي تقسم العالم إلى ثلاث مناطق:
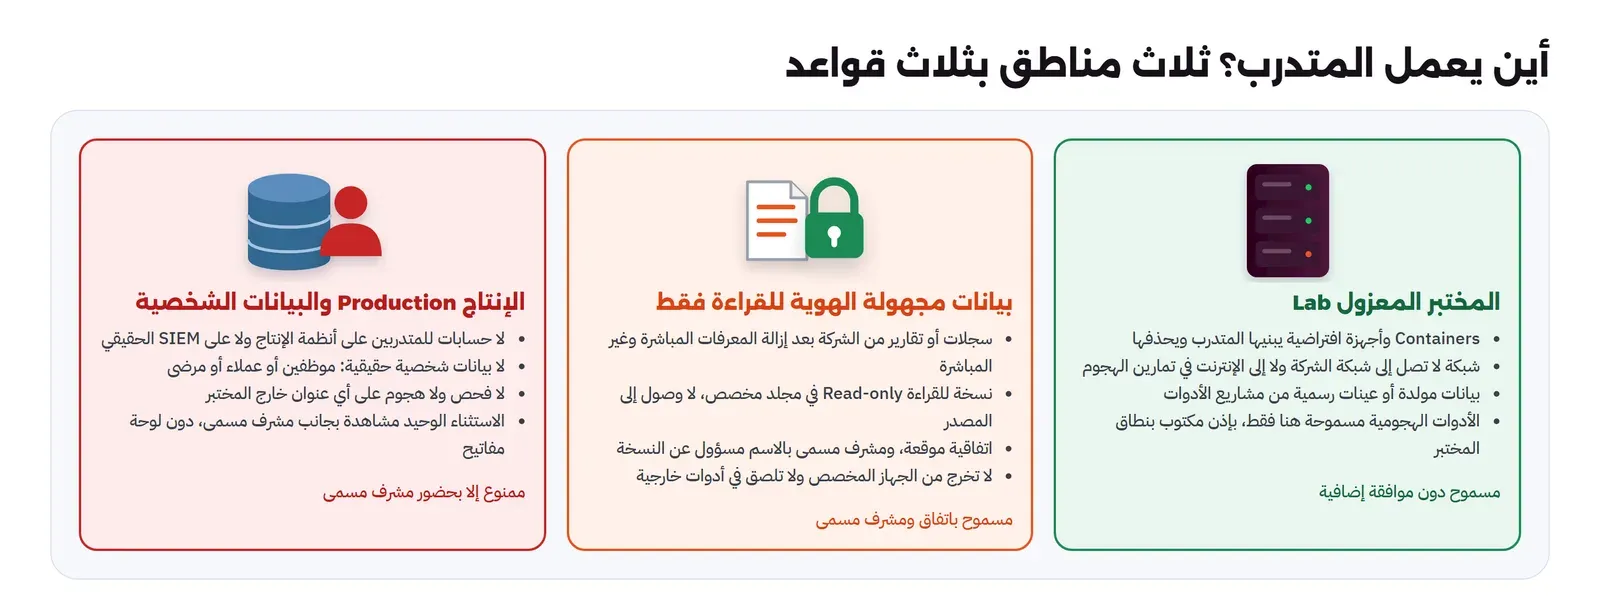
- العمل في البيئة المعزولة فقط: كل تمرين يعمل على جهاز المتدرب أو على السيرفر المشترك، ولا شيء منها على شبكة الشركة. فالبيئة المعزولة تسمح للمتدرب أن يخطئ ويعيد، والخطأ على النظام الحقيقي له ضحية.
- الأدوات الهجومية بإذن مكتوب ونطاق Scope: أدوات مثل Nmap وHydra وNuclei تعمل فقط على العناوين المكتوبة في ورقة الأسبوع، وفي شبكة لا تصل إلى الإنترنت. فالفرق بين اختبار الاختراق والجريمة هو الإذن المكتوب، كما في اختبار الاختراق المصرح به. والمتدرب الذي يجرب Nmap على موقع الجامعة «للتعلم» يعرض نفسه والشركة للمساءلة.
- لا بيانات شخصية حقيقية: لا سجلات فيها أسماء موظفين أو عملاء، ولا رسائل بريد حقيقية، ولا لقطات من أنظمة الإنتاج. كل البيانات مولدة أو عينات رسمية من مشاريع الأدوات نفسها.
- البيانات مجهولة الهوية للقراءة فقط Read-only استثناء مكتوب: إذا أراد القسم أن يرى المتدرب شكل سجلات حقيقية، فالطريق نسخة مجهولة الهوية في مجلد للقراءة فقط على جهاز مخصص، باتفاقية موقعة، ومشرف مسمى بالاسم مسؤول عن حذفها بعد الأسبوع.
- لا وصول إلى الإنتاج Production: لا حسابات للمتدربين على السيرفرات الحقيقية ولا على الـ SIEM الحقيقي. والاستثناء الوحيد أن يشاهد المتدرب عمل المهندس بجانبه، دون أن يلمس لوحة المفاتيح.
- لا نسخ إلى أدوات خارجية: لا تلصق سجلات البيئة المشتركة أو تسليمات الزملاء في محادثات عامة أو أدوات ذكاء اصطناعي خارجية دون إذن المشرف، لأن العادة التي تبدأ في التدريب تنتقل إلى العمل.
- الإبلاغ دون لوم: إذا وصل المتدرب إلى شيء حقيقي بالخطأ، مثل كلمة مرور في مستند، يبلغ المشرف فوراً ولا يجربه. ولا يعاقب على الإبلاغ، وإنما على الصمت.
متى تكون البيانات «مجهولة الهوية» فعلاً؟
خطأ شائع: يستبدلون أسماء الموظفين برموز ويظنون أن البيانات صارت آمنة. والتعريف الرسمي أشد من ذلك.
اللائحة التنفيذية لنظام حماية البيانات الشخصية من سدايا تعرف إخفاء الهوية Anonymisation بأنه إزالة المعرفات المباشرة وغير المباشرة بطريقة تجعل تحديد صاحب البيانات مستحيلاً بشكل دائم. وتطلب المادة التاسعة من جهة التحكم أن تتأكد أن إعادة التعرف مستحيلة، وأن تراجع فعالية الطريقة.
مثال: سجل دخول استبدلت فيه اسم المستخدم برمز، وبقي فيه عنوان جهاز الموظف ووقت دخوله كل صباح ورقم مكتبه. هذا ليس مجهول الهوية، لأن أي زميل يعرف صاحبه من الوقت والمكان.
لذلك الأسهل والأسلم أن تولد بيانات التدريب، وأن تبقى النسخة المجهولة استثناء نادراً يقرره القسم مع مسؤول حماية البيانات. وكيف تتسرب البيانات الشخصية إلى السجلات دون أن ينتبه أحد في حماية البيانات الشخصية PDPL للخدمات التي تستضيفها.
وماذا تطلب الضوابط الأساسية للأمن السيبراني ECC؟
المتدرب يعمل داخل الجهة حتى لو لم يكن موظفاً بعقد عمل عادي. لذلك يقرأ القسم عليه المكون الفرعي 1-9 «الأمن السيبراني المتعلق بالموارد البشرية» في وثيقة ECC-2:2024:
| الضابط | ما يطلبه | كيف تطبقه على المتدرب |
|---|---|---|
| 1-9-3 | بنود مسؤوليات الأمن السيبراني وعدم الإفصاح في العقود، حتى بعد انتهاء العلاقة، والمسح الأمني Screening or Vetting لمن في وظائف الأمن والوظائف ذات الصلاحيات الحرجة | بند عدم إفصاح في اتفاقية التدريب، ولا صلاحية حرجة للمتدرب أصلاً |
| 1-9-4 | التوعية بالأمن السيبراني عند بداية العمل وخلاله | قواعد السلامة أعلاه في اليوم الأول |
| 1-9-5 | مراجعة الصلاحيات وإلغاؤها فور انتهاء العلاقة | حذف حسابات البيئة المشتركة في آخر يوم |
والضوابط لا تذكر المتدربين بالاسم، فهي تتكلم عن العاملين Personnel من موظفين ومتعاقدين. لكن تطبيق نفس المنطق عليهم هو أسهل طريق.
الفرز Screening: مهمة حقيقية بدل السيرة الذاتية
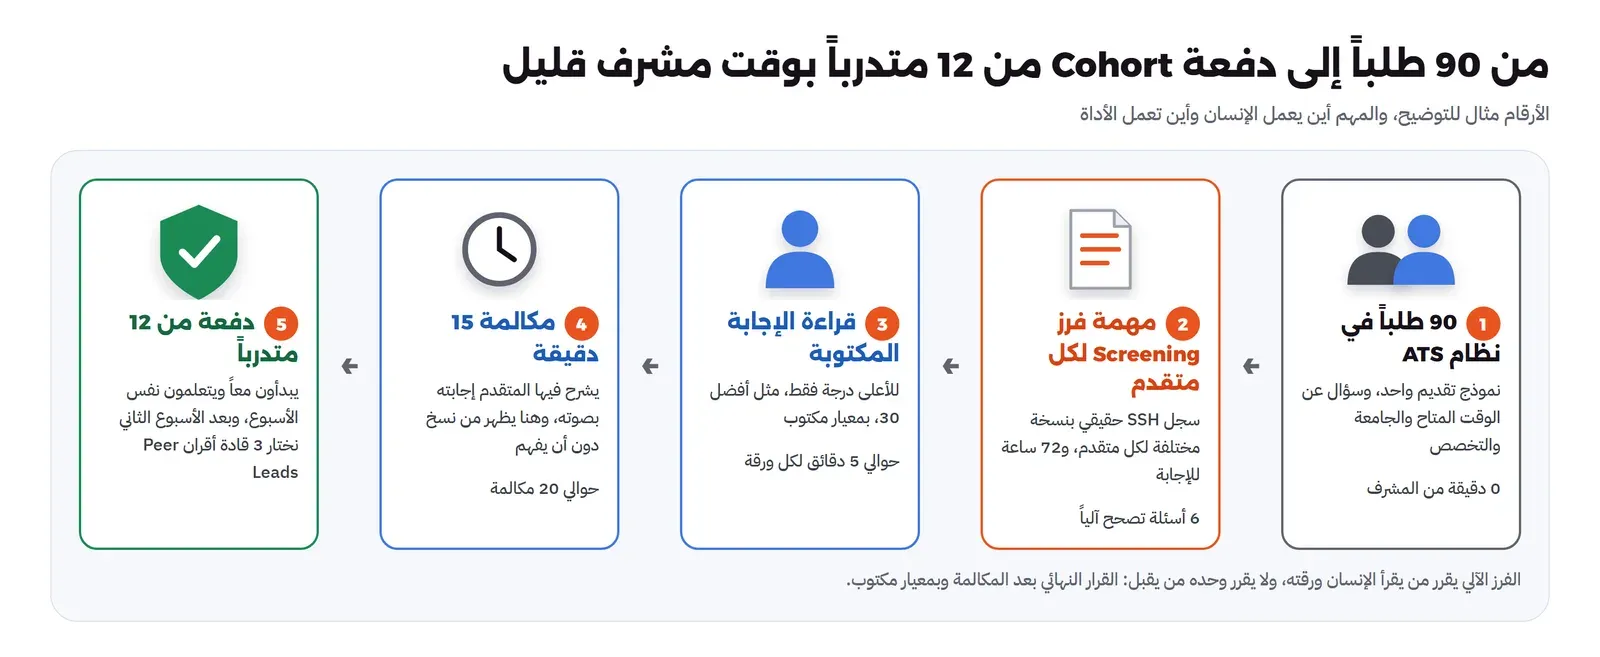
تسعون سيرة ذاتية لطلاب في نفس المرحلة تتشابه كثيراً: نفس المقررات، ونفس الشهادات المجانية، ونفس عبارة «شغوف بالأمن السيبراني». لذلك ابن الفرز على عمل صغير يشبه أول أسبوع في البرنامج.
الفكرة: يستلم كل متقدم سجل دخول SSH من سيرفر في بيئة معزولة، فيه محاولات تخمين ثم دخول ناجح، ويجيب عن سبعة أسئلة. ستة منها لها إجابة واحدة تصحح آلياً، والسابعة فقرة قصيرة يقرؤها إنسان.
والأسئلة السبعة:
- كم محاولة دخول فاشلة في السجل؟
- من أي عنوان جاء الهجوم؟
- ما الحساب الذي دخل إليه المهاجم؟
- متى دخل، بالثانية وبتوقيت UTC؟
- ما أسماء المستخدمين غير الموجودة التي جربها؟
- هل العنوان الثاني في السجل مشبوه أم سليم؟
- فقرة مكتوبة: ماذا حدث، وماذا تفعل في أول ساعة؟
وفي هذا التصميم قرارات لها أسباب:
- مهمة تشبه العمل لا اختباراً للذاكرة: سؤال مثل «ما الفرق بين IDS وIPS؟» يجيب عنه أي محرك بحث. أما قراءة سجل حقيقي واستنتاج القصة منه فهو ما سيفعله المتدرب في أسبوع المراقبة.
- نسخة مختلفة لكل متقدم: إذا أرسلت نفس الملف للجميع فستجد الإجابات في مجموعة على Telegram في اليوم الثاني. لذلك تصنع من السجل الحقيقي نسخة لكل متقدم بعناوين وأسماء وأوقات مختلفة، ويبقى مفتاح الإجابات عند القسم.
- الدرجة الآلية ترتب ولا تقرر: يقرأ الإنسان الفقرة المكتوبة لأعلى الدرجات فقط، ثم مكالمة قصيرة يشرح فيها المتقدم إجابته. وفي المكالمة يظهر من نسخ إجابة لا يفهمها.
- 72 ساعة لا ساعتان: كثير من المتقدمين في فترة اختبارات أو يعملون، والمهلة القصيرة تقيس من كان متفرغاً ذلك اليوم لا من هو الأفضل.
- معيار مكتوب قبل قراءة أي ورقة: ماذا تعني الفقرة الممتازة والمقبولة والضعيفة، حتى لا يتغير الحكم بين الورقة الأولى والثلاثين، كما في نظام تتبع المتقدمين ATS.
ونظام تتبع المتقدمين ATS هنا يحفظ الطلبات ويرسل المهمة ويسجل الدرجة، ولا يصحح. فإذا كان لديك نظام مثل Frappe HR الذي جربناه في نظام توظيف على سيرفرك، فالدرجة حقل في بطاقة المتقدم.
كيف يبدو السجل، وأين الفخ؟
بنينا هذه المهمة فعلاً في أكتوبر 2026: سيرفر SSH حقيقي (OpenSSH 10.0p2 على Debian 13) في شبكة معزولة، وجهاز يخمن كلمات المرور Passwords على عدة أسماء ثم يدخل بحساب صحيح، وجهاز ثان لموظفة أخطأت في كلمة مرورها مرة ثم دخلت. وخرج سجل من 32 سطراً. وهذه أسطر منه مع الوقت مختصراً:
| الوقت | السطر في السجل | معناه |
|---|---|---|
| 13:37:04 | Failed password for root from 10.251.15.21 | محاولة فاشلة على حساب موجود: سطر واحد |
| 13:37:12 | Invalid user admin from 10.251.15.21 | اسم غير موجود على السيرفر |
| 13:37:15 | Failed password for invalid user admin from 10.251.15.21 | نفس المحاولة على الاسم غير الموجود: سطر ثان |
| 13:37:35 | Failed password for deploy from 10.251.15.21 | آخر محاولة فاشلة |
| 13:37:37 | Accepted password for deploy from 10.251.15.21 | دخول ناجح من نفس العنوان بعد ثانيتين |
| 13:37:40 | Failed password for mona from 10.251.15.22 | عنوان ثان يخطئ مرة واحدة |
| 13:37:41 | Accepted password for mona from 10.251.15.22 | ثم يدخل بعد ثانية ونصف |
وما تعلمناه من السجل الحقيقي، وهو ما تقيسه المهمة:
- فخ العد: المحاولة على اسم غير موجود تكتب سطرين، «Invalid user» ثم «Failed password for invalid user». وفي سجلنا 10 محاولات فاشلة، منها 4 على أسماء غير موجودة. فمن يعد كل سطر فيه فشل أو اسم غير صحيح يصل إلى 14 لا 10.
- قصة الحادثة: تسع محاولات فاشلة من نفس العنوان، ثم دخول ناجح بعد ثانيتين فقط. التخمين ثم النجاح هو ما يجعلها حادثة.
- الموظفة ليست مهاجمة: فشل واحد ثم نجاح بعد ثانية ونصف شكل خطأ في الكتابة. والسؤال السادس يقيس هل يفرق المتقدم بين الحالتين، أم يحظر كل من فشل مرة.
- السجل يحتاج أوقاتاً: عندما جعلنا sshd يكتب سجله إلى ملف مباشرة خرجت الأسطر بلا أوقات، لأن الوقت يضيفه عادة نظام السجلات في الجهاز (syslog أو journald) لا sshd نفسه. وسجل بلا أوقات لا يصلح لمهمة سؤالها الرابع «متى دخل المهاجم؟»، فتأكد من الأوقات قبل أن ترسل المهمة.
نسخة لكل متقدم: هل تبقى مختلفة مع مئة متقدم؟
من السجل الأصلي تصنع أداة صغيرة نسخة لكل متقدم: تغير العناوين، واسم الحساب المخترق (من خمسة أسماء)، وأسماء المستخدمين المخمنة (ثلاثة من ثمانية)، وتزيح الوقت إلى الماضي. والقصة نفسها لا تتغير، فعدد المحاولات الفاشلة 10 للجميع، لأن الصعوبة يجب أن تكون واحدة.
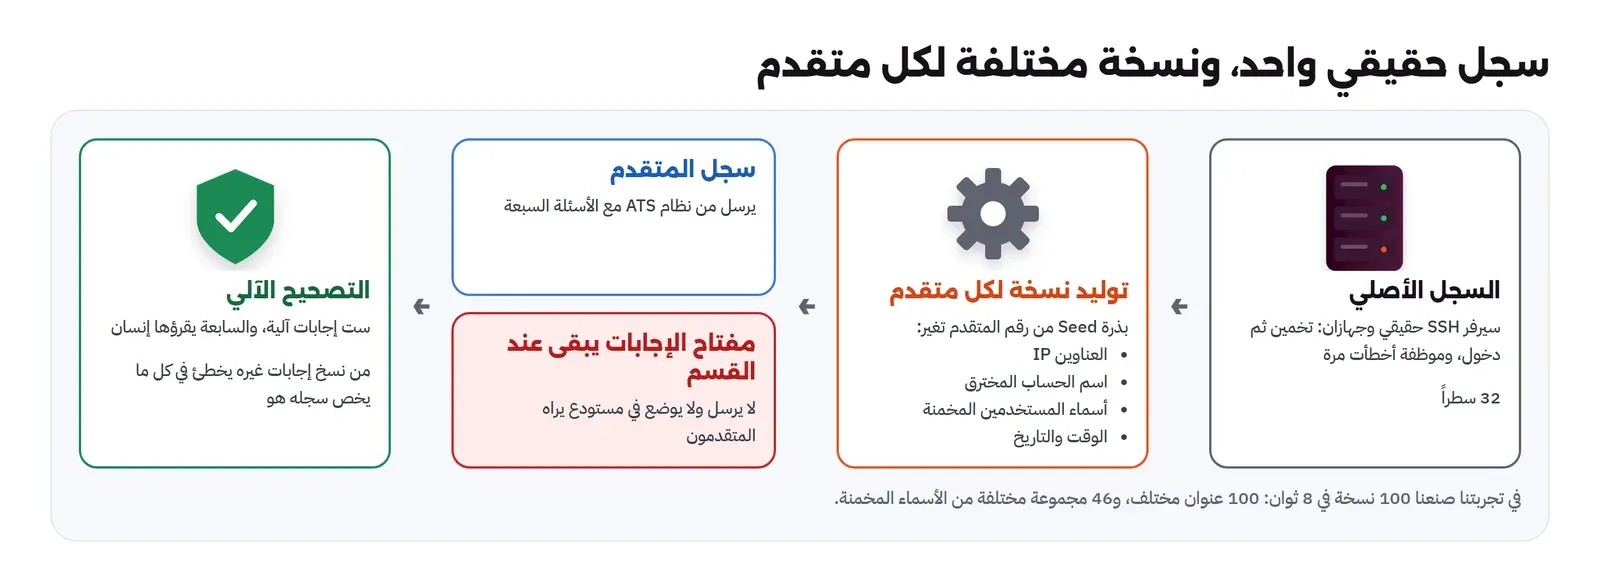
صنعنا مئة نسخة دفعة واحدة، وعددنا كم إجابة مختلفة ظهرت لكل سؤال:
| ما قسناه | النتيجة | معناها |
|---|---|---|
| وقت صنع 100 نسخة | 8 ثوان | صنع المهام ليس عائقاً، والوقت الحقيقي في قراءة الفقرات والمكالمات |
| عنوان المهاجم | 100 عنوان مختلف | لا يمكن نسخ هذه الإجابة |
| أسماء المستخدمين المخمنة | 46 مجموعة مختلفة | احتمال أن يحصل صديقان على نفس الإجابة ضعيف |
| الحساب المخترق | 5 قيم فقط | خمس المتقدمين تقريباً يتشاركون الإجابة، فزد الأسماء إذا أردت مهمة أقوى |
وفي نسخة أولى كنا نغير العناوين والحساب فقط، فبقيت الأسماء المخمنة نفسها في كل النسخ، أي أن إجابة السؤال الخامس كانت واحدة للجميع ويمكن تداولها. فراجع كل سؤال: هل تختلف إجابته فعلاً بين المتقدمين؟
والفائدة الكبرى تظهر عند النسخ. فمن ينسخ إجابات صديقه يخطئ في كل ما يخص سجله هو (العنوان والوقت والأسماء)، ويصيب فيما يشترك فيه الجميع (عدد المحاولات وحكم العنوان الثاني). وهذا النمط علامة واضحة، يؤكدها سؤال واحد في المكالمة: «من أين جاء هذا العنوان في سجلك؟».
الدفعات Cohorts وقادة الأقران Peer Leads
اجعل الاثني عشر يبدؤون معاً في نفس اليوم ويمشون في نفس الأسبوع، بدل أن يأتي كل متدرب في الموعد الذي تحدده جامعته. والدفعة الواحدة Cohort تعني:
- ورقة الأسبوع تكتب مرة واحدة.
- المنصة الثقيلة تعمل في أسبوعها فقط.
- السؤال عن Wazuh يسأله اثنا عشر شخصاً في نفس الأسبوع، فيجاب مرة واحدة.
أما التدفق المستمر، أي متدرب يبدأ كل أسبوعين، فيجعل المشرف يشرح الأسبوع الأول اثنتي عشرة مرة، ويترك كل متدرب وحيداً. وإذا فرضت الجامعات مواعيد مختلفة فاجعلها دفعتين أو ثلاثاً في السنة.
وقادة الأقران ثلاثة من الدفعة نفسها، تختارهم بعد الأسبوع الثاني لا في اليوم الأول، لأن أقوى سيرة ذاتية ليست دائماً أقوى متدرب. وتختارهم بثلاثة أدلة: درجات التصحيح الذاتي، وجودة التسليم المكتوب، وهل يجيب زملاءه بشرح أم بإجابة جاهزة. ودور القائد مكتوب:
- يقود مجموعة من أربعة، ويعقد معها جلسة قصيرة منتصف الأسبوع.
- يراجع تسليمات مجموعته بالمعيار قبل أن تصل إلى المشرف، ويكتب ملاحظة واحدة على كل تسليم.
- يرفع إلى المشرف ثلاثة أشياء فقط: سؤال لم يحله، أو متدرب متوقف أكثر من يومين، أو شك في خرق قواعد السلامة.
- لا يقيم زملاءه في التقييم النهائي، حتى لا يتحول إلى رقيب بدل زميل متقدم.
والقائد يستفيد بقدر ما يعطي، فالشرح للآخرين أسرع طريقة لتعرف ما لا تفهمه، ويذكر ذلك في تقييمه عملاً قيادياً. لكن لا تجعله مشرفاً مجانياً: ساعتان في الأسبوع حد أعلى، وإذا زاد فالمشكلة في التمارين.
الأسبوع النموذجي: ساعة مراجعة واحدة
كل أسابيع البرنامج تمشي على نفس الإيقاع. فالمتدرب الذي يعرف ماذا يحدث كل يوم لا يضيع وقته في السؤال عن الخطوة التالية، والمشرف الذي يعرف أين يقع تدخله لا يقاطع عمله كل ساعة.
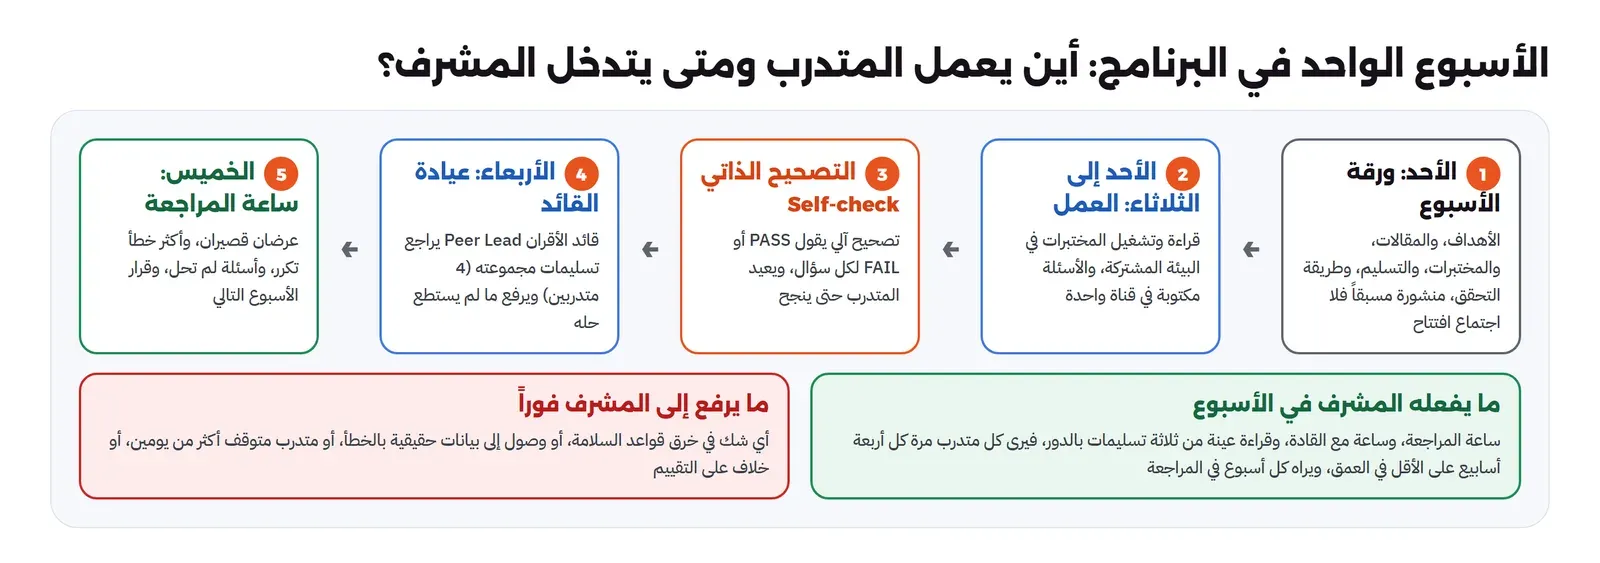
وساعة المراجعة يوم الخميس لها جدول ثابت حتى لا تتحول إلى محاضرة:
- عشر دقائق: أكثر خطأ تكرر في التصحيح الذاتي هذا الأسبوع وسببه. فخطأ يقع فيه خمسة متدربين يعني غالباً أن التمرين غير واضح.
- عشرون دقيقة: عرضان قصيران يختارهما القادة، خمس دقائق لكل عرض ثم أسئلة. وهذا تدريب على العرض النهائي.
- عشرون دقيقة: الأسئلة التي رفعها القادة ولم تحل.
- عشر دقائق: ما يتغير الأسبوع القادم، وأي تنبيه سلامة.
وورقة الأسبوع صفحة واحدة تنشر يوم الأحد، ولها نفس الأقسام دائماً: الأهداف، والمقالات بترتيب القراءة، والتمارين وأين تعمل، والتسليم، وطريقة التحقق، والموعد. والمقالات كلها من الموقع، فلا يكتب المشرف شرحاً، وإنما الورقة التي تربط بينها.
البيئة المشتركة Shared Lab: ماذا يعمل وأين؟
بعض التمارين في المسار خفيفة تعمل على أي حاسوب محمول. وبعضها منصات كاملة تحتاج ذاكرة كبيرة ووقتاً طويلاً للتشغيل الأول، فلا معنى لأن يشغلها كل متدرب على جهازه. والأرقام التالية من قياساتنا الفعلية في مقالات المسار نفسها:
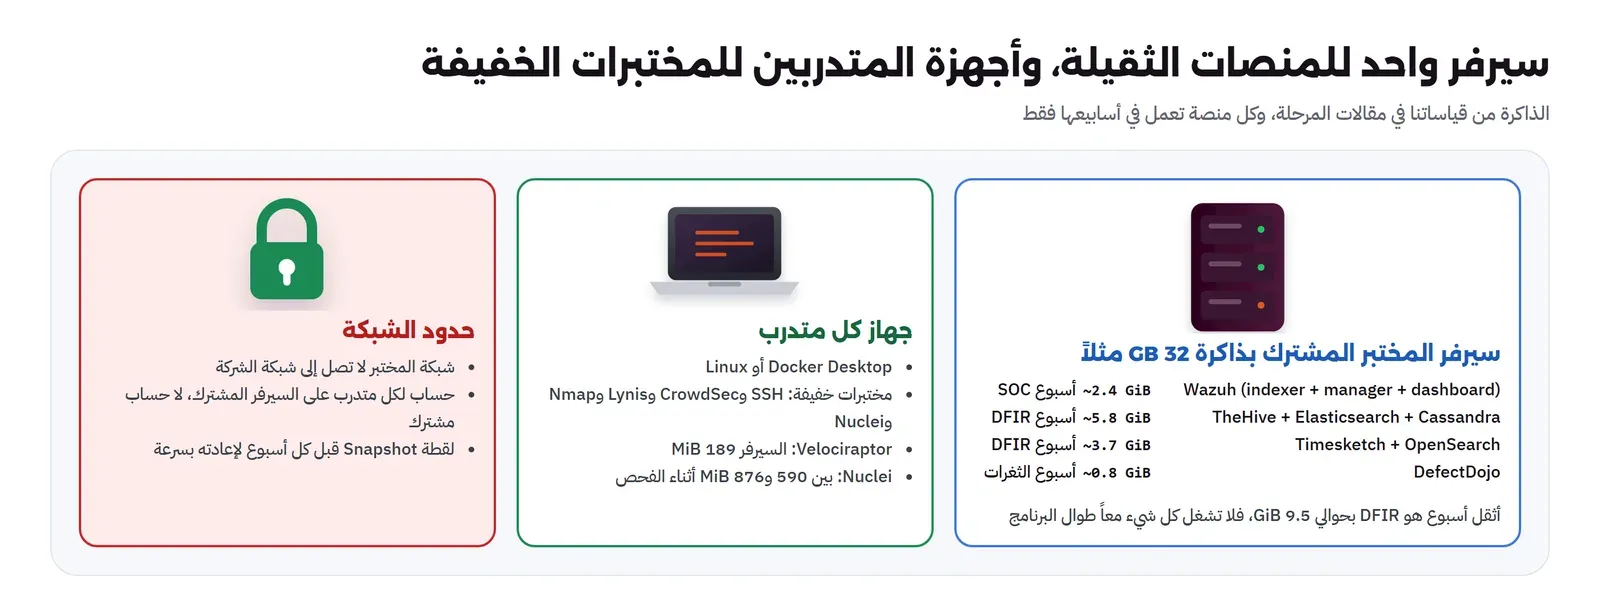
| المنصة | الذاكرة المقيسة | أين تعمل | المصدر |
|---|---|---|---|
| Wazuh بعقدة واحدة ووكيل واحد | indexer 1.63 GiB، وmanager 627 MiB، وdashboard 198 MiB | السيرفر المشترك، وكل متدرب يضيف وكيلاً Agent من جهازه | مقال Wazuh |
| TheHive مع Elasticsearch وCassandra | حوالي 5.8 GiB | السيرفر المشترك، ونسخة المجتمع تسمح بعدد محدود من المستخدمين | مقال TheHive |
| Timesketch مع OpenSearch | حوالي 3.7 GiB | السيرفر المشترك، وPlaso نفسه على جهاز المتدرب | مقال Plaso وTimesketch |
| DefectDojo | حوالي 0.8 GiB | السيرفر المشترك، ومنتج لكل متدرب داخله | مقال DefectDojo |
| Velociraptor | السيرفر 189 MiB، والعميل بين 64 و72 MiB | جهاز المتدرب | مقال Velociraptor |
| Nuclei | بين 590 و876 MiB أثناء الفحص | جهاز المتدرب، على أهداف البيئة المعزولة فقط | مقال Nuclei |
وما يعنيه الجدول في التخطيط:
- الجدولة توفر نصف الذاكرة: لو شغلت كل المنصات الثقيلة معاً طوال البرنامج لاحتجت أكثر من 12 GiB لها وحدها. ولو شغلت كل واحدة في أسبوعها، فأثقل أسبوع هو أسبوع الاستجابة والتحقيق، حيث يعمل TheHive وTimesketch معاً بحوالي 9.5 GiB. وهذا يتسع له سيرفر بذاكرة 32 GB مع هامش لنظام التشغيل Operating System.
- شغل المنصة قبل أسبوعها بيوم: TheHive احتاج في تجربتنا قرابة خمس دقائق حتى ترد واجهته، وOpenVAS احتاج أكثر من ثلاث ساعات لبناء بيانات الثغرات Vulnerabilities في تجربتنا. فلا تترك اثني عشر متدرباً ينتظرون صباح الأحد.
- OpenVAS ليس في الجدول عن قصد: وقت تجهيزه أكبر من فائدته في أسبوع واحد. يكفي المتدرب أن يقرأ تقريره في المقال ويشغل Nuclei بنفسه.
- حساب لكل متدرب: الحساب المشترك يجعل سجل «من فعل ماذا» بلا معنى، وهذا عكس ما نعلمه في أسبوع الهوية.
- لقطة Snapshot قبل كل أسبوع: إذا عطل متدرب المنصة بتجربة خاطئة تعود في دقائق.
خطة الثمانية أسابيع أسبوعاً بأسبوع
نسخة الثمانية أسابيع تناسب التدريب الصيفي، وتدمج المراحل المتقاربة. ونسخة الاثني عشر أسبوعاً تناسب التدريب التعاوني، وتعطي كل مرحلة أسبوعها.
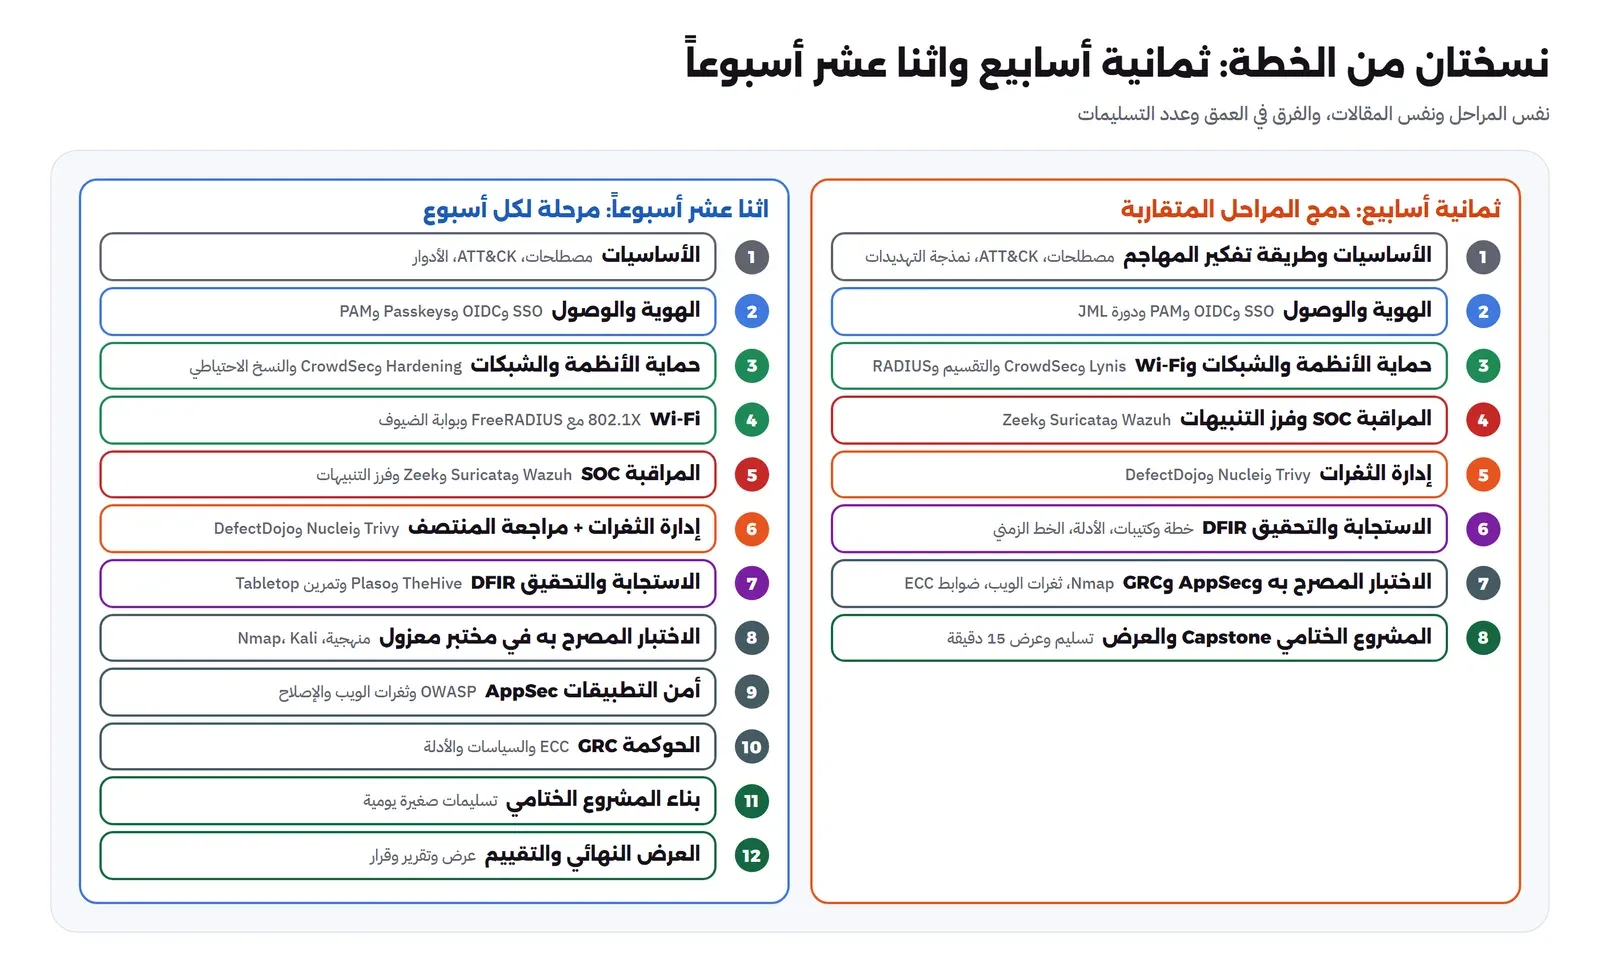
والتحقق في كل أسبوع من ثلاث طبقات: تصحيح آلي لما له إجابة واحدة، والقائد لما يحتاج قراءة، والمشرف لعينة.
الأسبوع الأول: الأساسيات وطريقة تفكير المهاجم
اليوم الأول لثلاثة أشياء: توقيع الاتفاقية وقواعد السلامة، وتجهيز جهاز كل متدرب والدخول إلى السيرفر المشترك بحسابه، ثم شرح حل مهمة الفرز نفسها في ساعة المراجعة، لأن كل متدرب يريد أن يعرف أين أخطأ. ثم يبدأ المحتوى باللغة المشتركة، فلا معنى لأسبوع المراقبة إذا كان المتدرب لا يفرق بين الحدث Event والتنبيه Alert والحادث Incident.
 دليلمصطلحات الأمن السيبراني للمبتدئين: من CVE إلى Purple Teamماذا تعني الكلمات التي تتكرر في كل عرض أمني، من رقم الثغرة وخطورتها إلى أدوات المراقبة SOC والفرق الحمراء والزرقاء.
 دليلMITRE ATT&CK: كيف يفكر المهاجم خطوة بخطوةلغة موحدة لسلوك المهاجمين مبنية على حوادث موثقة، نقرأ بها هجوم فدية حقيقياً مرحلة بمرحلة ونربط كل خطوة بالدفاع المقابل.
 دليلنمذجة التهديدات Threat Modeling للمبتدئينكيف تسأل ما الذي قد يسوء في تصميم تطبيقك قبل أن تكتب الكود، وتقرر لكل تهديد هل تصلحه أو تقبله، مع قالب جاهز للنسخ.
 دليلأدوار الأمن السيبراني Careers: ماذا يعمل كل دور؟تسعة أدوار في الأمن السيبراني من المراجع الرسمية: اليوم العادي والمهارات والأدوات، ومن أي مستوى يبدأ كل دور.
- الأهداف: يستخدم المصطلحات بدقة، ويقرأ هجوماً موثقاً على مصفوفة ATT&CK، ويرسم نموذج تهديدات بسيطاً لتطبيق صغير.
- التسليم: خريطة لحادثة مهمة الفرز على ATT&CK: التقنية في كل خطوة ورقمها، ولماذا اختارها، وماذا كان سيكشفها أو يمنعها.
- التحقق: أرقام التقنيات الأساسية لها مفتاح، والقائد يقرأ التعليل، والمشرف يناقش خريطتين في المراجعة.
الأسبوع الثاني: الهوية والوصول Identity
أغلب الحوادث تبدأ بحساب، كما في مهمة الفرز نفسها، لذلك تأتي الهوية مبكراً.
 دليلما هو الدخول الموحد SSO؟ المصطلحات التي تحتاجها أولاًخريطة لمصطلحات الدخول الموحد SSO، وكيف تفتح جلسة واحدة في مزود الهوية كل التطبيقات، وماذا يبقى مفتوحاً بعد الخروج.
 دليلشرح OAuth وOpenID Connect للمبتدئينلماذا لا يجب أن يعرف أي تطبيق كلمة مرورك، وكيف يحل OAuth ذلك بتوكنات محدودة، وكيف يضيف OpenID Connect الدخول الموحد.
 دليلالدخول دون كلمة مرور: شرح Passkeys وWebAuthnلماذا لا تحميك رموز SMS وTOTP من التصيد الحديث، وكيف تحل Passkeys المشكلة بمفتاح خاص لا يغادر جهازك.
 دليلإدارة الهوية والوصول IAM والوصول المميز PAMمن يملك صلاحية root على سيرفراتك ومنذ متى، وكيف تضبط حسابات المديرين بصلاحيات مؤقتة وجلسات مسجلة.
 دليلدورة حياة حساب الموظف JML من أول يوم إلى آخر يومكيف تجعل الموارد البشرية مصدر كل حساب، فيجد الموظف ما يحتاجه في يومه الأول وتغلق كل أبوابه في يوم مغادرته.
 دليلوصول مؤقت عند الحاجة Just-in-Time وحساب الطوارئ Break-glassجربنا صلاحيات تنتهي وحدها بقاعدة sudo وشهادة SSH قصيرة العمر، ثم حساب طوارئ مختوماً بثلاثة أشخاص يرسل تنبيهاً عند كل استخدام.
- الأهداف: يفهم أطراف الدخول الموحد SSO، ويمشي تدفق تسجيل الدخول في OAuth بنفسه، ويعرف لماذا تحتاج الحسابات المميزة إدارة خاصة.
- التمارين: من مقالات OAuth وIAM وPAM ودورة حياة الحساب JML.
- التسليم: تقرير صفحة عن دورة حياة الحساب: ما الأبواب التي أغلقت عند مغادرة الموظف، وما الباب الذي يبقى مفتوحاً لو نسيت خطوة، مع ما ظهر على جهازه فعلاً.
- التحقق: القائد يتأكد أن النتيجة من تشغيل حقيقي لا منسوخة من المقال، لأن الأسماء والأوقات تختلف.
وفي نهاية هذا الأسبوع يختار المشرف قادة الأقران الثلاثة، ويعلن المجموعات.
الأسبوع الثالث: حماية الأنظمة والشبكات وWi-Fi
أسبوع القياس قبل الحماية وبعدها، وأكثر أسبوع يرى فيه المتدرب أثر عمله برقم.
 دليلتقوية السيرفر Hardening وقياسها مع Lynis ومعايير CISيواجه مسؤول نظم طلب المستشفى بدليل تقوية، فيقيس خادمه بـ Lynis وCIS ويقويه ويعيد القياس، ويكشف مفاجأة تخفض الدرجة.
 دليلCrowdSec: اكتشاف هجمات التخمين وحظرها جماعياًتتعرض سيرفرات مسؤول النظم لتخمين دائم، فيبني مختبراً يرى فيه CrowdSec يكتشف الهجوم ويصدر قرار حظر ينفذه الجدار الناري.
 دليلتقسيم الشبكة Network Segmentation بال VLAN وال VPCلماذا تصل كاميرا مخترقة إلى قاعدة بياناتك، وكيف تمنع ذلك بتقسيم الشبكة إلى مناطق لا يمر بينها إلا ما تسمح به.
 دليلالنسخ الاحتياطي بقاعدة 3-2-1 واختبار الاستعادةكيف تحدد كم بيانات تقبل أن تخسر، وتبني نسخاً لا يستطيع المخترق حذفها، وتتأكد أنك تستطيع استعادتها فعلاً.
 دليلبوابة الدخول Captive Portal: شبكة الضيوف برمز تحققكيف تعمل بوابة الدخول في شبكة Wi-Fi الضيوف، وكيف تختار طريقة التحقق والأدوات المناسبة لمقهى أو فندق أو شركة.
 دليلWi-Fi للمؤسسات بحساب لكل موظف مع FreeRADIUSبنينا سيرفر FreeRADIUS واختبرنا دخول WPA2/3-Enterprise بأداة eapol_test، فرأينا الـ VLAN لكل موظف، وكيف أوقفت شهادة منتهية الدخول للجميع.
- الأهداف: يقيس تقوية سيرفر قبل التعديل وبعده، ويرى هجوم تخمين يكشف ويحظر، ويفهم فصل الضيوف عن شبكة الشركة، ودخول كل موظف إلى Wi-Fi المؤسسة بحسابه.
- التمارين: Lynis قبل التقوية وبعدها، وCrowdSec أمام جهاز مهاجم، وتقسيم الشبكة، واختبار FreeRADIUS دون أي جهاز لاسلكي.
- التسليم: فرق مؤشر Lynis قبل التقوية وبعدها، مع قائمة التعديلات وسبب كل واحد في سطر.
- التحقق: القائد يعيد القياس على نفس السيرفر فيرى نفس الرقم. الرقم يعاد إنتاجه أو لا يقبل.
وتمارين Wi-Fi هنا لا تحتاج بطاقة لاسلكية، فالمصادقة 802.1X تختبر عبر الشبكة. أما اكتشاف الأجهزة الدخيلة واختبار كلمة مرور الشبكة فلا تجرب إلا على شبكة يملكها القسم وبإذن مكتوب.
الأسبوع الرابع: المراقبة SOC وفرز التنبيهات Triage
يعمل Wazuh على السيرفر المشترك، ويضيف كل متدرب وكيلاً من جهازه، فيرى تنبيهاته بين تنبيهات زملائه. وهذا قريب جداً من يوم المحلل الحقيقي.
 دليلمراقبة السيرفرات مع Wazuh: من السجل Log إلى حظر المهاجمشغلنا Wazuh مع وكيل على سيرفر تجريبي، فكشف تخمين كلمات مرور SSH وحظر المهاجم تلقائياً، ونبه على ملف PHP دخيل خلال ثانية.
 دليلمراقبة الشبكة واكتشاف التسلل IDS مع Suricata وZeekمختبر حقيقي يقرأ الحركة نفسها بأداتين، فيكشف Suricata الهجمات المعروفة ويكتب Zeek سجلاً لكل اتصال، مع الضبط وفقد الحزم.
 دليليوم محلل SOC: فرز التنبيهات Alert Triage من التنبيه إلى القرارستة عشر تنبيهاً حقيقياً من Wazuh وSuricata نفرزها واحداً واحداً بالإثراء من Zeek حتى القرار والتصعيد.
- الأهداف: يقرأ تنبيه Wazuh وتنبيه Suricata، ويطابقهما مع سجل Zeek، ويقرر لكل تنبيه: صحيح أم إنذار خاطئ، وما خطورته، وهل يصعده.
- التسليم: ملاحظات فرز لعشرة تنبيهات بنفس القالب: ما رآه، وبماذا أثراه Enrichment، والقرار، والسبب.
- التحقق: القرار نفسه له مفتاح، والسبب يقرؤه القائد، والمشرف يناقش التنبيه الذي اختلف عليه أكثر المتدربين.
الأسبوع الخامس: إدارة الثغرات Vulnerability Management
 دليلإدارة الثغرات Vulnerability Management: هل سيرفرك متأثر؟كيف تعرف خلال ساعات أن ثغرة جديدة تمس سيرفراتك، ولماذا يخدعك رقم الإصدار، وكيف ترتب الإصلاح وتتأكد أنه تم فعلاً.
 دليلمختبر Lab: اكتشف السيرفرات المتأثرة بثغرة CVE جديدة وأصلحهافحصنا ثلاثة سيرفرات قديمة وسيرفراً محدثاً بأدوات Trivy وWazuh وسكربت تنبيه صغير، فظهر من يكتشف ثغرة الأسبوع ومن يفوته.
 دليلفحص الثغرات المعروفة Known Vulnerabilities مع Nucleiشغلنا Nuclei على خدمات قديمة في شبكة Docker معزولة، فأصاب في ثغرات Apache وGrafana وأعطى أربعة إنذارات خاطئة على Redis.
 دليلإدارة نتائج الفحص والثغرات مع DefectDojoاستوردنا نتائج Nuclei وOpenVAS الحقيقية إلى DefectDojo، فجمع التكرار وأغلق المصلح وحده، وكاد إعداد افتراضي واحد أن يفسد كل شيء.
- الأهداف: يعرف لماذا يخدعه رقم الإصدار على توزيعات Linux، ويرتب الأولوية بـ CVSS وEPSS وقائمة KEV، ويفحص سيرفرات قديمة ويرى الفرق بعد الإصلاح.
- التمارين: فحص السيرفرات القديمة بـ Trivy وNuclei، واستيراد النتائج إلى DefectDojo على السيرفر المشترك.
- التسليم: قائمة أولويات لخمس ثغرات من فحصه، مع سبب الترتيب، ودليل إعادة الفحص بعد الإصلاح.
- التحقق: أرقام CVE والحزم المتأثرة لها مفتاح، والترتيب يناقش، لأن ترتيبين مختلفين قد يصحان إذا اختلفت الافتراضات المكتوبة.
الأسبوع السادس: الاستجابة للحوادث والتحقيق الرقمي DFIR
أثقل أسبوع على السيرفر المشترك، وفيه أهم درس: الحادثة تبدأ بالخطة لا بالأدوات، وأول خطأ يرتكبه المبتدئ أن يعيد تشغيل السيرفر فيمحو الأدلة.
 دليلخطة الاستجابة للحوادث Incident Response وكتيباتهاخطة استجابة للحوادث وكتيبان لأشهر حادثتين، الحساب المخترق والفدية، على NIST SP 800-61r3 ومهلة التبليغ في نظام حماية البيانات.
 دليلالتحقيق الرقمي DFIR: احفظ الأدلة قبل أن تنظف السيرفرماذا تفعل عندما تشك أن سيرفرك مخترق، ولماذا تمسح إعادة التشغيل والتنظيف الأدلة التي تحتاجها لتعرف ما حدث.
 دليلفحص سيرفر Linux مخترق دون أن تفسد الأدلةفحصنا سيرفراً مخترقاً في المختبر خطوة خطوة بالطريقة الصحيحة، فوجدنا برنامجاً من ملف محذوف وأمر ls مزروعاً ووقتاً مزوراً، دون أن نفسد دليلاً.
 دليلالخط الزمني للحادث Timeline مع Plaso وTimesketchبنينا خطاً زمنياً شاملاً لحادثة اختراق سيرفر بأداة Plaso، فأعاد الهجوم بالدقيقة، ثم رفعناه إلى Timesketch وشغلنا محلل تخمين كلمة المرور.
 دليلالاستجابة للحوادث Incident Response مع TheHiveحولنا تنبيهاً عن دخول مريب إلى حساب FTP إلى قضية في TheHive بمهام ومؤشرات وأسلوب ATT&CK، وقسنا ما تسمح به الرخصة فعلاً.
- الأهداف: يعرف مراحل الاستجابة وأدوار الفريق، ويجمع الأدلة بالهاش وسلسلة الحيازة، ويبني خطاً زمنياً، ويدير قضية في TheHive.
- التمارين: فحص سيرفر Linux مخترق دون إفساد الأدلة، والخط الزمني بـ Plaso، وقضية في TheHive، ثم تمرين طاولة Tabletop.
- التسليم: خط زمني من عشرة أحداث على الأكثر يروي ما حدث، مع هاش كل دليل، وقضية مغلقة بحكمها.
- التحقق: الهاشات تقارن بالأصل آلياً، وأوقات الأحداث الرئيسية لها مفتاح، والقصة يقرؤها القائد، والمشرف يدير تمرين الطاولة بنفسه.
الأسبوع السابع: الاختبار المصرح به وأمن التطبيقات والحوكمة
في نسخة الثمانية أسابيع يجمع هذا الأسبوع ثلاث مراحل، فيختار المتدرب واحدة للتعمق، ويقرأ المقالات الأساسية في الأخريين:
 دليلاختبار الاختراق المصرح به: المنهجية والإذن والتقريريواجه مسؤول نظم طلب المستشفى باختبار اختراق سنوي، فنرافقه وهو يفهم الإذن والنطاق وقواعد الاشتباك وبنية التقرير قبل أن يبدأ.
 دليلاستكشاف الشبكة والمنافذ والخدمات مع Nmapنشغل Nmap على مختبر من Containers نملكها بثلاث خدمات، ونمر على الاكتشاف وفحص المنافذ وكشف الإصدار ومحرك السكربتات NSE بمخرج حقيقي.
 دليلثغرات الويب بالتجربة: تطبيق نخترقه ثم نصلحهنرى أثر أشهر ثغرات الويب على متجر صغير على جهازك، ثم السطر المسؤول عن كل ثغرة، ثم الإصلاح والاختبار الذي يثبته.
 دليلOWASP Top 10 للمبتدئين: أخطر عشر مشكلات في تطبيقات الويبأخطر عشر مشكلات أمنية في تطبيقات الويب، كل واحدة بمثال ضعيف ثم مصلح، وكيف تمنعها في الكود وأين تكتشفها.
 دليلمصطلحات GRC للمبتدئين بمثال من شركة صغيرةما الذي يعنيه GRC فعلاً، وما الكلمات التي يستخدمها المدقق، وكيف تثبت له أن ضوابطك تعمل كما تقول.
 دليلالضوابط الأساسية للأمن السيبراني NCA ECC بلغة بسيطةكيف تقرأ الضوابط الأساسية ECC دون أن تضيع في أرقامها، وعلى من تنطبق، وما المطلوب من جهتك فعلاً في كل مكون.
- الأهداف: يعرف أن الاختبار يبدأ بالإذن والنطاق، ثم إما يستكشف شبكة البيئة المعزولة بـ Nmap، وإما يستغل ثغرة ويب ثم يصلحها، وإما يربط ضابطاً من ECC بدليل حقيقي.
- التسليم: تقرير اختبار قصير بالمنهجية، أو إصلاح ثغرة مع اختبار يفشل قبل الإصلاح وينجح بعده، أو جدول ضابطين مع دليل آلي لكل منهما.
- التحقق: اختبار الإصلاح يشغل آلياً، ونتائج Nmap تعاد على نفس البيئة، وجدول الضوابط يقرؤه المشرف.
الأسبوع الثامن: المشروع الختامي Capstone والعرض
في الثمانية أسابيع يحدد المشروع الختامي من بداية الأسبوع السادس، ويعمل عليه المتدرب بجانب الأسبوعين السادس والسابع، ثم يتفرغ له في الأسبوع الأخير. والتفاصيل في قسم المشروع الختامي.
خطة الاثني عشر أسبوعاً: ماذا يضيف كل أسبوع إضافي؟
النسخة الطويلة ليست نفس الخطة ببطء، وإنما تعطي كل مرحلة عمقاً وتسليماً أكبر، وتضيف مراجعة منتصف مكتوبة:
| الأسبوع | المرحلة | التسليم | التحقق |
|---|---|---|---|
| 1 | الأساسيات وطريقة تفكير المهاجم | خريطة حادثة الفرز على ATT&CK | مفتاح للأرقام، والقائد للتعليل |
| 2 | الهوية والوصول | تقرير دورة حياة الحساب مع النتيجة الحقيقية | القائد يقارن النتيجة، والمشرف عينة |
| 3 | حماية الأنظمة والشبكات | فرق Lynis قبل وبعد، وتجربة CrowdSec | إعادة القياس على نفس السيرفر |
| 4 | Wi-Fi | FreeRADIUS بحساب لكل موظف ودخول مرفوض موثق | إعادة الاختبار |
| 5 | المراقبة SOC | فرز عشرين تنبيهاً وقاعدة كشف خاصة واحدة | مفتاح القرارات، واختبار القاعدة في Wazuh |
| 6 | إدارة الثغرات ومراجعة المنتصف | قائمة أولويات ودليل إعادة الفحص | مفتاح لأرقام CVE، ومراجعة منتصف مكتوبة |
| 7 | الاستجابة والتحقيق DFIR | خط زمني وقضية مغلقة ومشاركة في تمرين الطاولة | الهاشات والأوقات آلياً، والقصة يدوياً |
| 8 | الاختبار المصرح به في بيئة معزولة | تقرير اختبار مع ورقة الإذن | القائد يعيد خطوتين من التقرير |
| 9 | أمن التطبيقات AppSec | إصلاح ثغرتين مع اختبار لكل منهما | الاختبارات تشغل آلياً |
| 10 | الحوكمة GRC | سياسة قصيرة وجدول ضوابط بأدلتها | المشرف يقرأ |
| 11 | بناء المشروع الختامي | تسليمات صغيرة يومية | القائد يتابع يومياً |
| 12 | العرض النهائي والتقييم | المشروع والتقرير والعرض | لجنة من المشرف ومهندس آخر |
أسبوع Wi-Fi مستقل
الهدف ليس الهجوم على الشبكات، وإنما أن يفهم المتدرب لماذا كلمة مرور واحدة للجميع مشكلة، وكيف يعمل 802.1X، وما الفرق بين PEAP وEAP-TLS، ولماذا تظهر نقطة الوصول المزيفة Evil Twin. والتسليم إعداد FreeRADIUS بحساب لكل موظف، مع دخول ناجح ودخول مرفوض موثقين. والأدوات التي تحتاج بطاقة لاسلكية بوضع المراقبة Monitor Mode لا تجرب إلا على شبكة يملكها القسم وبإذن مكتوب، وإلا فيكفي ملف الحزم الرسمي من مشروع الأداة.
 دليلأمن الشبكات اللاسلكية: WPA3 وفصل الضيوف وإيقاف WPSدليل الإعدادات الدفاعية في أي راوتر: تشفير WPA3 وكلمة مرور قوية، وفصل شبكة الضيوف وأجهزة إنترنت الأشياء، وإيقاف ميزة WPS الخطرة.دليلWi-Fi للمؤسسات بحساب لكل موظف مع FreeRADIUSبنينا سيرفر FreeRADIUS واختبرنا دخول WPA2/3-Enterprise بأداة eapol_test، فرأينا الـ VLAN لكل موظف، وكيف أوقفت شهادة منتهية الدخول للجميع.دليلبوابة الدخول Captive Portal: شبكة الضيوف برمز تحققكيف تعمل بوابة الدخول في شبكة Wi-Fi الضيوف، وكيف تختار طريقة التحقق والأدوات المناسبة لمقهى أو فندق أو شركة.
 دليلاكتشاف الأجهزة اللاسلكية الدخيلة مع Kismetشغلنا Kismet على ملفات التقاط رسمية فصنف الأجهزة واستخرج المصنع واسم الشبكة، ورفع تنبيهاً أمنياً عن جهاز بلا حماية إطارات الإدارة.
 دليلاختبار أمان شبكتك اللاسلكية بإذن مع Aircrack-ngكسرنا كلمات مرور WPA وWEP على ملفات الالتقاط الرسمية لـ Aircrack-ng، فظهر لماذا الهجوم دون اتصال، ولماذا تسقط كلمة القاموس في ثوان.
مراجعة المنتصف Mid-point Review في الأسبوع السادس
يحق للمتدرب أن يعرف أين يقف وهو ما زال قادراً على التحسن. فيقيمه المشرف في الأسبوع السادس على نفس المعيار النهائي، بالدرجات الحالية، في جلسة مكتوبة تخرج بنقطتي قوة ونقطة أو اثنتين للتحسين بأمثلة، وقرار عن مشروعه الختامي. وهو نفس مبدأ مراجعة المنتصف في تخطيط برنامج التدريب، والفرق أن درجات ستة أسابيع جاهزة، فلا يقيم المشرف من الذاكرة.
أسبوع الاختبار المصرح به في بيئة معزولة
يحتاج هذا الأسبوع أوضح قواعد في البرنامج، لأن أدوات المختبر المصرح له هي نفسها أدوات المهاجم. لذلك يبدأ بورقة إذن لكل متدرب، فيها النطاق بالعناوين، والأدوات المسموحة، والمدة، وتوقيع المشرف، كما في منهجية الاختبار المصرح به بحجم أصغر. والشبكة داخلية لا تخرج إلى الإنترنت. والتسليم تقرير بشكل التقرير الحقيقي: الملخص، والنطاق، والنتائج بخطورتها، وخطوات إعادة الإنتاج، والتوصيات.
دليلاختبار الاختراق المصرح به: المنهجية والإذن والتقريريواجه مسؤول نظم طلب المستشفى باختبار اختراق سنوي، فنرافقه وهو يفهم الإذن والنطاق وقواعد الاشتباك وبنية التقرير قبل أن يبدأ.دليلاستكشاف الشبكة والمنافذ والخدمات مع Nmapنشغل Nmap على مختبر من Containers نملكها بثلاث خدمات، ونمر على الاكتشاف وفحص المنافذ وكشف الإصدار ومحرك السكربتات NSE بمخرج حقيقي. دليلKali Linux في Docker وأدوات الفريق الأحمر الأساسيةنرافق مسؤول نظم وهو يبني محطة Kali في Docker ويوجه أدواتها إلى مختبر يملكه، فيكشف gobuster مجلدات مخفية وتجد hydra كلمة مرور ضعيفة.
 دليلمحاكاة الهجمات لاختبار دفاعك: Atomic Red Team في مختبر معزولشغلنا أساليب مختارة من Atomic Red Team في حاوية معزولة، وتحققنا أي قاعدة كشف أطلقت، فظهرت فجوة ونجا السجل المركزي من محاولة المسح.
أسبوعا أمن التطبيقات والحوكمة
في أسبوع أمن التطبيقات يصلح المتدرب ثغرتين، ويكتب لكل إصلاح اختباراً يفشل قبله وينجح بعده. وهذا أهم من اكتشاف الثغرة، لأن الإصلاح بلا اختبار يعود بعد أشهر. وفي أسبوع الحوكمة Governance يكتب سياسة قصيرة من نموذج الهيئة، ويربط ضابطين بدليل آلي، فيرى أن الحوكمة هي الدليل على أن العمل التقني حدث.
دليلثغرات الويب بالتجربة: تطبيق نخترقه ثم نصلحهنرى أثر أشهر ثغرات الويب على متجر صغير على جهازك، ثم السطر المسؤول عن كل ثغرة، ثم الإصلاح والاختبار الذي يثبته. دليلالبرمجة الآمنة Secure Coding بأمثلة من أربع لغاتكيف تكتب الكود الذي يتعامل مع مدخلات المستخدم والملفات والأخطاء بحيث لا يحتاج إصلاحاً أمنياً لاحقاً، بأمثلة في أربع لغات.دليلOWASP Top 10 للمبتدئين: أخطر عشر مشكلات في تطبيقات الويبأخطر عشر مشكلات أمنية في تطبيقات الويب، كل واحدة بمثال ضعيف ثم مصلح، وكيف تمنعها في الكود وأين تكتشفها.
 دليلسياسات الأمن السيبراني Policies: كيف تكتب سياسة تطبق فعلاً؟كيف تبدأ من نماذج الهيئة الوطنية العربية وتحولها إلى سياسة قصيرة لها مالك وطريقة قياس، مع ما وجدناه في نموذج سياسة الهويات بنداً بنداً.
 دليلجمع أدلة الامتثال Evidence تلقائياً بدل لقطات الشاشةنبني جامع أدلة صغيراً يقرأ إعدادات السيرفرات عبر SSH ويحفظها بالهاش، ثم نجربه على تغيير مفاجئ ودليل معدل وجامع فقد صلاحيته بصمت.دليلالضوابط الأساسية للأمن السيبراني NCA ECC بلغة بسيطةكيف تقرأ الضوابط الأساسية ECC دون أن تضيع في أرقامها، وعلى من تنطبق، وما المطلوب من جهتك فعلاً في كل مكون.
المشروع الختامي Capstone والعرض النهائي
المشروع الختامي يجب أن يكون صغيراً بما يكفي لينتهي، وحقيقياً بما يكفي ليفيد القسم، وكله في البيئة المعزولة. وهذه مشاريع في حدود أسبوعين:
- حزمة قواعد كشف Detection Rules: ثلاث قواعد لسيناريوهات القسم، مع دليل أن كل قاعدة تطلق التنبيه، ودليل أنها لا تطلق على العمل العادي.
- دليل تقوية Hardening لنوع سيرفر يستخدمه القسم: التعديلات، وفرق Lynis قبل وبعد، وقائمة ما لم يطبق ولماذا.
- كتيب استجابة Playbook لحادثة واحدة: مثل حساب مخترق، مع تمرين طاولة يديره المتدرب لزملائه، وما تغير في الكتيب بعده.
- مواد توعية: ثلاث رسائل قصيرة وصفحة واحدة لموضوع اختاره القسم، مع خطة قياس بسيطة.
- جدول ضوابط بأدلة آلية: خمسة ضوابط من ECC مع طريقة جمع الدليل لكل منها.
ولكل مشروع ثلاثة مخرجات: العمل نفسه، وتقرير من صفحتين، وعرض مدته خمس عشرة دقيقة أمام لجنة من المشرف ومهندس آخر. والعرض بنفس الترتيب دائماً:
- المشكلة في دقيقتين.
- ما بناه.
- عرض حي، لا لقطات شاشة فقط.
- ما لم يكتمل، وما سيفعله لو كان لديه أسبوع آخر.
- أسئلة.
والخطوة الرابعة أهم ما في العرض. فالمتدرب الذي يقول بوضوح «هذا لم يعمل، وهذا سببه» يعرف ما فعله أكثر ممن يعرض نجاحاً كاملاً.
معيار التقييم Rubric
التقييم النهائي على خمسة معايير، بأربعة مستويات لكل منها، وهو نفس المعيار في مراجعة المنتصف والعرض النهائي:
| المعيار | يحتاج دعماً (1) | مقبول (2) | جيد (3) | متميز (4) |
|---|---|---|---|---|
| الدقة التقنية | أخطاء في الأساسيات تظهر في التصحيح الذاتي باستمرار | ينجح في أغلب التمارين بعد محاولات | ينجح في التمارين ويشرح السبب | يجد خطأ في تمرين أو يقترح تحسيناً له بدليل |
| الأدلة والتوثيق | نتائج بلا دليل حقيقي | دليل موجود بلا شرح | دليل مشروح يعاد إنتاجه | توثيق يستطيع غيره أن يكمل منه العمل |
| السلامة والأخلاق | بوابة لا درجة: أي خرق مقصود لقواعد السلامة يوقف المتدرب عن البيئة المشتركة حتى يراجع المشرف الأمر، والإبلاغ عن خطأ غير مقصود يحسب له لا عليه | |||
| التواصل | لا يسأل حتى يتوقف أياماً | يسأل ولكن بلا سياق | يسأل بسؤال واضح ومعه ما جربه | يجيب زملاءه بشرح ويكتب ما تعلمه للدفعة |
| الاستقلالية | ينتظر التوجيه في كل خطوة | يعمل وحده في التمارين المعروفة | يحل مشكلة جديدة وحده | يحدد المشكلة التالية بنفسه ويقترح حلها |
والدرجات الآلية تدخل في المعيار الأول فقط، والمعايير الأخرى يقيمها الإنسان. فما يجعل المتدرب موظفاً جيداً في الأمن ليس دقة العد وحدها، وإنما الأمانة والتوثيق ومعرفة متى يسأل. وقرار التوظيف بعد البرنامج في إدارة المتدربين من الاستقطاب إلى قرار التوظيف.
وإذا أردت أن يرى المتدربون نتائجهم فور التسليم في التمارين الأسبوعية، فالطريقة الأنسب منصة تمارين ذاتية التصحيح تستضيفها بنفسك، كما في مقال إدارة برنامج تدريب كبير بوقت قليل.
أخطاء شائعة
- البدء بالمحتوى قبل الوقت: خطة على افتراض مشرف متفرغ تتوقف في أول أسبوع مزدحم.
- حساب على الإنتاج «ليتعلم من الواقع»: أقصر طريق إلى حادثة يكون المتدرب ضحيتها قبل الشركة.
- بيانات «مجهولة» تعرف أصحابها: استبدال الاسم برمز مع بقاء العنوان والوقت والمكتب لا يخفي الهوية.
- نفس مهمة الفرز لكل المتقدمين: تنتشر الإجابات في يومين.
- ترك الدرجة الآلية تقرر وحدها: التصحيح الآلي يقيس الدقة فقط، والفقرة والمكالمة تقيسان الفهم.
- اختيار قادة الأقران في اليوم الأول: فتختار أقوى سيرة ذاتية لا أقوى متدرب.
- تشغيل كل المنصات الثقيلة طوال البرنامج: سيرفر بضعف الذاكرة، ومتدربون ينتظرون منصة لا تعمل.
- حساب مشترك للمتدربين: يجعل سجل «من فعل ماذا» بلا معنى.
- عرض نهائي هو أول عرض: العروض القصيرة الأسبوعية تحل ذلك.
قائمة تحقق قبل أن تفتح باب التقديم
| البند | متى | جاهز؟ |
|---|---|---|
| حساب ساعات المشرف المتاحة أسبوعياً بصدق، واختيار حجم الدفعة عليها | قبل الإعلان بشهرين | ☐ |
| اتفاقية التدريب مع بند عدم الإفصاح وقواعد السلامة، مراجعة من الموارد البشرية | قبل الإعلان بشهرين | ☐ |
| مهمة الفرز وأداة التصحيح، مع تجربتها على زميلين قبل نشرها | قبل الإعلان بشهر | ☐ |
| معيار مكتوب لقراءة الفقرة وللمكالمة | قبل الإعلان بشهر | ☐ |
| ورقة لكل أسبوع بالأهداف والمقالات والتمارين والتسليم والتحقق | قبل البداية بأسبوعين | ☐ |
| مفاتيح التصحيح الذاتي لكل أسبوع، في مكان لا يراه المتدربون | قبل البداية بأسبوعين | ☐ |
| السيرفر المشترك، وحساب لكل متدرب، ولقطة Snapshot نظيفة | قبل البداية بأسبوع | ☐ |
| شبكة التدريب معزولة عن شبكة الشركة، ومجربة من جهاز متدرب | قبل البداية بأسبوع | ☐ |
| قناة واحدة للأسئلة، وموعد ثابت لساعة المراجعة في تقويم المشرف | قبل البداية بأسبوع | ☐ |
| قائمة المشاريع الختامية المقترحة، كلها في البيئة المعزولة | قبل الأسبوع الخامس | ☐ |
| حذف حسابات التدريب وأي نسخة بيانات في آخر يوم | آخر يوم | ☐ |
الخلاصة
- ابدأ بساعات المشرف لا بالمحتوى: ثلاث ساعات في الأسبوع تكفي دفعة من اثني عشر متدرباً، إذا انتقل التصحيح والأسئلة المتكررة إلى التصحيح الآلي وقادة الأقران.
- قواعد السلامة توقع قبل أول يوم: بيئة معزولة فقط، ولا إنتاج ولا بيانات شخصية، والأدوات الهجومية بإذن مكتوب ونطاق محدد.
- إخفاء الهوية في اللائحة التنفيذية لنظام حماية البيانات الشخصية يعني استحالة إعادة التعرف، لا استبدال الاسم برمز.
- الفرز بمهمة حقيقية بنسخة مختلفة لكل متقدم، والدرجة الآلية ترتب، والإنسان يقرر بعد الفقرة والمكالمة.
- المنصات الثقيلة على سيرفر مشترك وفي أسبوعها فقط، فأثقل أسبوع يحتاج حوالي 9.5 GiB.
- نسختان من الخطة على نفس مراحل المسار، وتنتهيان بمشروع ختامي صغير وحقيقي وعرض حي.
وهذه المقالات الأقرب إلى هذا الموضوع، ومنها تبدأ المرحلة التالية في المسار:
دليلأدوار الأمن السيبراني Careers: ماذا يعمل كل دور؟تسعة أدوار في الأمن السيبراني من المراجع الرسمية: اليوم العادي والمهارات والأدوات، ومن أي مستوى يبدأ كل دور. دليلعشرات طلبات التدريب Internship: برنامج كبير بوقت قليلكيف تدير برنامج تدريب يستقبل عشرات الطلبات بوقت مدير قليل: فرز عادل، ودفعات، وقادة من المتدربين، وتمارين تصحح نفسها.دليلتخطيط برنامج التدريب Internship في 12 أسبوعاًكيف تحدد أهداف برنامج التدريب وميزانيته ومشرفيه ومشروعه قبل اليوم الأول، مع خطة اثني عشر أسبوعاً وقوالب جاهزة في جداول.دليليوم محلل SOC: فرز التنبيهات Alert Triage من التنبيه إلى القرارستة عشر تنبيهاً حقيقياً من Wazuh وSuricata نفرزها واحداً واحداً بالإثراء من Zeek حتى القرار والتصعيد.دليلخطة الاستجابة للحوادث Incident Response وكتيباتهاخطة استجابة للحوادث وكتيبان لأشهر حادثتين، الحساب المخترق والفدية، على NIST SP 800-61r3 ومهلة التبليغ في نظام حماية البيانات.
 دليلنظام تتبع المتقدمين ATS: من إعلان الوظيفة إلى العرضكيف تكتب إعلاناً واضحاً وتفرز المتقدمين بعدل وتقيس مسار التوظيف، وكيف تتعامل مع بياناتهم وفق نظام حماية البيانات الشخصية.
سجل التحديثات
- 2026-11-14: إعادة كتابة المقال بلغة أوضح دون كود، مع الإبقاء على النتائج الحقيقية.
- أكتوبر 2026: كتابة المقال، وبناء مهمة الفرز من سجل خادم OpenSSH 10.0p2 حقيقي على Debian 13، وتجربة صنع 100 نسخة منها.


