


في بداية نوفمبر 2026 كان هذا الموقع الذي تقرأ فيه الآن بطيئاً بشكل واضح. فالموقع مبني على Ghost 6، وفيه قرابة ألف مقال، ويعمل على سيرفر صغير، وكل صفحة يطلبها زائر كان Ghost يبنيها من البداية: يقرأ المقال ووسومه والمقالات المرتبطة به من قاعدة البيانات، ثم يمرره على القالب، ثم يرسل الصفحة. وكانت هذه العملية تأخذ بين ثانيتين وثلاث ثوان للصفحة الرئيسية ولصفحة المقال. وبعد أن وضعنا أمام Ghost نسخة محفوظة للصفحات على نفس السيرفر أصبحت الصفحات تصل خلال 0.35 إلى 0.45 ثانية من جهاز صاحب الموقع. ثم أضفنا Cloudflare، فظهرت مشاكل لم تكن موجودة: تعديل لا يظهر للزوار، ومسح شامل للنسخ أبطأ الصور كلها، وخطأ 502 ظهر بعد نشر نسخة جديدة من Ghost رغم أن Ghost نفسه كان يعمل.
وهذا المقال هو هذه القصة طبقة طبقة، لأن التخزين المؤقت Caching في موقع حقيقي ليس طبقة واحدة، وإنما عدة طبقات تحفظ كل منها نسخة: المتصفح، وشبكة توصيل المحتوى CDN، ونسخة الصفحات على السيرفر، والتطبيق، وقاعدة البيانات. وكل طبقة لها مدة وطريقة تجديد وطريقة تعطل، والمشاكل الحقيقية تأتي غالباً من العلاقة بين طبقتين وليس من طبقة واحدة. وقد شرحنا أنماط التخزين المؤقت داخل التطبيق والإبطال والاندفاع في مقال استراتيجيات التخزين المؤقت، وقارنا Varnish وNginx أمام الموقع في مقال Varnish أم Nginx، وشرحنا ترويسة Cache-Control وعمل الـ CDN في مقال الـ CDN للمبتدئين، فلن نعيد ذلك هنا. وإنما نبني نسخة من الحالة في مختبر Docker: Ghost 6.65.0 بقالب هذا الموقع نفسه وألف مقال، ومعه MySQL، ونسخة الصفحات بنفس إعداد nginx الذي يعمل في الإنتاج، و«حافة» تقوم بدور الـ CDN، ونقيس كل طبقة بأرقام حقيقية.
وسوف نناقش في هذا المقال ما يلي:
- لماذا كان Ghost يأخذ ثواني، وما علاقة ذلك بعدد الزوار في نفس اللحظة وليس بزائر واحد.
- خريطة الطبقات الخمس، وماذا تحفظ كل طبقة وإلى متى في الحالة الحقيقية.
- نسخة الصفحات على السيرفر بإعداد nginx من الإنتاج: المدة والنسخة القديمة والتحديث في الخلفية والقفل.
- الحافة CDN بحد أدنى ساعتين، والمسح Purge لرابط واحد مقابل مسح كل شيء، وماذا حدث للصور.
- مشكلة الخطأ 502 بعد إعادة نشر Ghost، وإعادتها في المختبر، والإصلاح بسطرين.
- طبقة قاعدة البيانات وذاكرة InnoDB، وطبقة المتصفح وزيارته الثانية.
- جدول قرار لكل طبقة، والأخطاء الشائعة، وقائمة تحقق.
لماذا كان Ghost بطيئاً؟ زائر واحد مقابل عشرين Concurrency
أول ما يخطر على البال عندما تسمع «الصفحة تأخذ ثلاث ثوان» أن هناك استعلاماً بطيئاً أو كوداً سيئاً، وأن الحل أن تجد هذا الشيء وتصلحه. ولكن عندما قسنا Ghost في المختبر بزائر واحد كانت الصورة مختلفة: الصفحة الرئيسية بقالب الموقع نفسه وألف مقال أخذت 271 ملي ثانية كوسيط لخمسة طلبات متتالية، وأول طلب بعد التشغيل 789 ملي ثانية، وصفحة المقال حوالي 100 ملي ثانية. وهذه أرقام مقبولة لزائر واحد. والذي غير الصورة أننا أرسلنا عشرين طلباً في نفس اللحظة، كما يحدث عندما يمر زاحف محرك بحث ومعه بعض الزوار، أو عندما تنشر مقالاً في قناة فيدخله الناس معاً:
18500 / n=60 parallel=20 median 3447 ms  min 2919  max 4623  statuses 200/-
18510 / #1 200 MISS     ttfb   129 ms  total   130 ms  39306 B
18510 / n=60 parallel=20 median 9 ms  min 5  max 34  statuses 200/HIT
السطر الأول هو Ghost مباشرة على المنفذ 18500، وبعشرين زائراً معاً أصبح الوسيط 3.4 ثانية والأبطأ 4.6 ثانية. والسبب بسيط: Node.js يبني الصفحات على خيط واحد، وContainer الـ Ghost محدد بمعالج واحد مثل سيرفر صغير، فكل صفحة تحتاج حوالي 170 ملي ثانية من وقت المعالج، والطلب العشرون ينتظر التسعة عشر قبله. أي أن الصفحة ليست بطيئة، وإنما المعالج مشغول ببناء نفس الصفحة عشرين مرة. والسطران التاليان هما نفس الطلبات عبر نسخة الصفحات على السيرفر بالمنفذ 18510: أول طلب MISS بنى الصفحة في 130 ملي ثانية، ثم ستون طلباً بعشرين في نفس اللحظة كلها HIT بوسيط 9 ملي ثانية، ولم يعرف Ghost بها أصلاً.
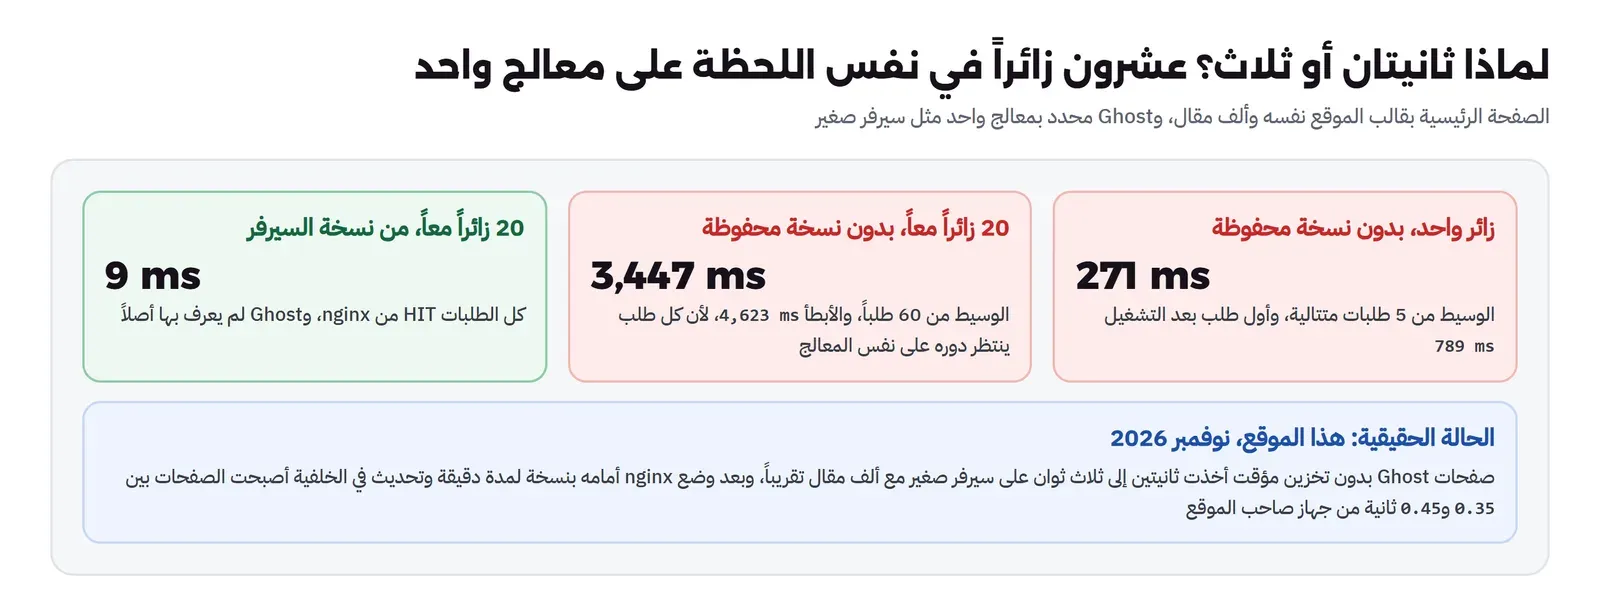
وهذا يفسر الحالة الحقيقية أكثر من أي استعلام: سيرفر صغير عليه قاعدة البيانات وخدمات أخرى، وموقع فيه ألف صفحة يزورها الزاحفون باستمرار، وقالب يقرأ أشياء كثيرة لكل صفحة. ويمكنك أن تقضي أسابيع في تسريع القالب من 170 إلى 120 ملي ثانية، وستبقى المشكلة نفسها مع ثلاثين زائراً بدلاً من عشرين. أما النسخة المحفوظة فتغير المعادلة كلها: Ghost يبني الصفحة مرة كل دقيقة بدلاً من مرة لكل زائر. وهذا هو المبدأ الذي يحكم كل طبقات هذا المقال: أفضل طلب هو الطلب الذي لا يصل إلى الطبقة البطيئة أصلاً. وإذا أردت أن تعرف كيف تقيس هذا النوع من الضغط بطريقة منظمة فقد شرحناه في مقال اختبار الضغط Load Testing.
خريطة الطبقات Cache Layers: من يحفظ ماذا، وإلى متى؟
قبل أن ندخل في كل طبقة، الصورة التالية تبين الطبقات الخمس التي يمر بها طلب واحد في الحالة الحقيقية، بالترتيب من الزائر إلى قاعدة البيانات، وماذا تحفظ كل منها والمدة وطريقة التجدد:
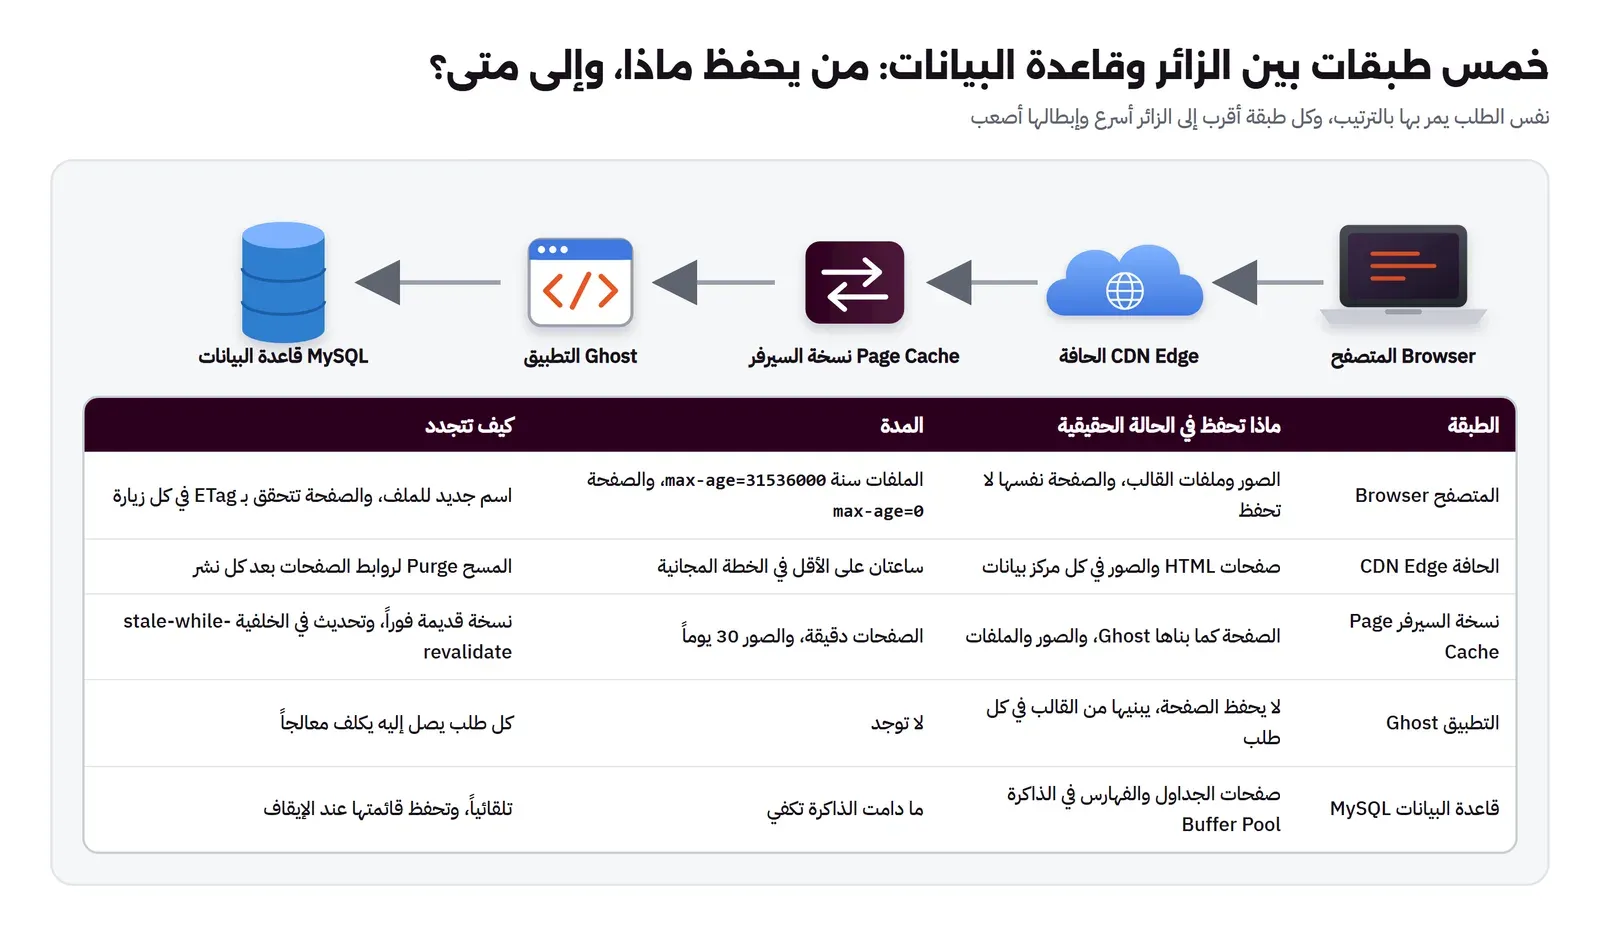
ولاحظ ثلاثة أشياء في الجدول قبل التفاصيل. الأول أن المدد تكبر كلما ابتعدت عن التطبيق: دقيقة على السيرفر، وساعتان على الحافة، وسنة في المتصفح للملفات. وهذا مقصود، لأن الطبقة الأبعد أصعب في التجديد، ولذلك لا نعطيها مدة طويلة إلا لما لا يتغير. والثاني أن كل طبقة تتجدد بطريقة مختلفة: الصفحة في المتصفح تسأل السيرفر في كل زيارة، والحافة لا تتجدد إلا بالمسح، والسيرفر يتجدد وحده بعد دقيقة. والثالث أن التطبيق نفسه لا يحفظ أي شيء، أي أن كل طلب يصل إليه يكلف معالجاً، وهذا ما يجعل الطبقات الثلاث أمامه مهمة لهذه الدرجة.
المختبر Lab: نسخة من الحالة في Docker
المختبر ملف Docker Compose واحد بأربع خدمات، والصور كلها بإصدارات محددة: MySQL 8.4 بذاكرة InnoDB حجمها 256 MB، وGhost 6.65.0 محدد بمعالج واحد وذاكرة 1 GB، ونسخة الصفحات nginx 1.31.6 بإعداد مأخوذ من ملف الإنتاج deploy/nginx-cache.conf في مستودع الموقع، وحافة ثانية من nginx تقوم بدور الـ CDN:
# Caching layers lab: MySQL -> Ghost (1 CPU, like a small server) -> origin page cache (nginx) -> "edge" cache (nginx, 2 h like a CDN).
#   docker compose -p wr-sre-cache up -d
name: wr-sre-cache
services:
  db:
    image: mysql:8.4
    environment:
      MYSQL_ROOT_PASSWORD: lab-root-pass
      MYSQL_DATABASE: ghost
      MYSQL_USER: ghost
      MYSQL_PASSWORD: lab-ghost-pass
    command: ["--innodb-buffer-pool-size=256M"]
    volumes: [db:/var/lib/mysql]
    healthcheck: { test: ["CMD", "mysqladmin", "ping", "-h", "127.0.0.1", "-plab-root-pass"], interval: 5s, retries: 30, start_period: 120s }
  ghost:
    image: ghost:6-alpine
    cpus: 1.0
    mem_limit: 1g
    environment:
      url: http://localhost:18510
      database__client: mysql
      database__connection__host: db
      # ... user, password, database ...
    volumes: [content:/var/lib/ghost/content]
    ports: ["18500:2368"]          # Ghost directly, no cache in front
    depends_on: { db: { condition: service_healthy } }
  cache:
    image: nginx:1.31.6-alpine
    volumes: ["./nginx-cache.conf:/etc/nginx/conf.d/default.conf:ro"]
    ports: ["18510:80"]            # origin page cache in front of Ghost
  edge:
    image: nginx:1.31.6-alpine
    volumes: ["./nginx-edge.conf:/etc/nginx/conf.d/default.conf:ro"]
    ports: ["18520:80"]            # "CDN" edge: keeps HTML 2 h, freshness only by purge
volumes: { db: {}, content: {} }
وفي الإعداد أعلاه لاحظ أن لكل طبقة منفذاً على جهازنا: 18500 يصل إلى Ghost مباشرة، و18510 إلى نسخة السيرفر، و18520 إلى الحافة، وبهذا نقيس نفس الصفحة من كل طبقة. والخيار start_period في فحص MySQL جاء من أول تشغيل: MySQL يحتاج وقتاً لتهيئة قاعدة جديدة، فانتهت المحاولات الثلاثون قبل أن يجهز، ورفض Compose تشغيل Ghost بالرسالة dependency failed to start: container wr-sre-cache-db-1 is unhealthy. ثم أخذ Ghost نفسه 169 ثانية لإنشاء جداوله على معالج واحد، وهذا ما تراه في سجله: Ghost database ready in 169.361s.
وبعد ذلك ملأنا Ghost بالسكربت seed.mjs: يسجل المالك عبر واجهة الإدارة Admin API، ويرفع عشرين صورة بحجم صور حقيقية، ثم ينشر ألف مقال لكل منها صورة ووسمان، واحتاج ذلك 229 ثانية. ثم نسخنا قالب هذا الموقع نفسه من المستودع إلى Ghost وفعلناه بالسكربت install-theme.sh، لأن القالب الافتراضي أخف بكثير، وأردنا أن تكون كلفة بناء الصفحة قريبة من الحقيقة. ولاحظ أن محاولة تفعيل القالب عبر واجهة الإدارة بتسجيل دخول ثان من السكربت رفضها Ghost بالخطأ 403، فغيرنا الإعداد active_theme في MySQL مباشرة وأعدنا تشغيل Ghost، وهذا يكفي لمختبر، وليس طريقة للإنتاج.
نسخة الصفحات على السيرفر Page Cache: إعداد الإنتاج سطراً سطراً
هذا هو الإعداد الذي يعمل أمام هذا الموقع، كما نسخناه إلى المختبر مع حذف ترويسات Cloudflare فقط:
# Origin page cache in front of Ghost, the same pattern as this site's deploy/nginx-cache.conf:
# pages 1 minute with stale-while-revalidate and background update, images and assets 30 days,
# Ghost Admin, members, previews and anyone with a Ghost cookie never cached.
proxy_cache_path /var/cache/nginx/ghost levels=1:2 keys_zone=ghost:50m max_size=2g inactive=60d use_temp_path=off;

map $http_cookie $ar_skip_cookie { default 0; ~*ghost-members-ssr 1; ~*ghost-admin-api-session 1; }
map $request_uri $ar_skip_uri { default 0; ~^/ghost/ 1; ~^/members/ 1; ~^/p/ 1; }
map "$ar_skip_cookie$ar_skip_uri" $ar_skip { default 1; 00 0; }

server {
    listen 80;
    # Ghost is recreated independently; refresh its address through Docker DNS every 5 s.
    resolver 127.0.0.11 valid=5s ipv6=off;
    set $ghost_backend ghost:2368;

    proxy_http_version 1.1;
    proxy_set_header Host $host;
    proxy_set_header Accept-Encoding "";
    proxy_cache ghost;
    proxy_cache_key $scheme$host$request_uri;
    proxy_cache_use_stale updating error timeout http_500 http_502 http_503 http_504;
    proxy_cache_background_update on;
    proxy_cache_lock on;
    add_header X-Cache-Status $upstream_cache_status always;

    location ~ ^/(content/images|assets|public)/ {
        proxy_pass http://$ghost_backend;
        proxy_ignore_headers Cache-Control Expires;
        proxy_cache_valid 200 30d;
    }
    location / {
        proxy_pass http://$ghost_backend;
        proxy_cache_bypass $ar_skip;
        proxy_no_cache $ar_skip;
        proxy_ignore_headers Cache-Control Expires;
        proxy_cache_valid 200 301 302 1m;
        proxy_cache_valid 404 1m;
    }
}
وكل سطر هنا قرار له سبب، والأسباب أهم من الأسطر، وتفاصيل كل أمر في توثيق وحدة proxy في nginx:
- مدة دقيقة واحدة للصفحات
proxy_cache_valid 200 301 302 1m: هذا هو التوازن بين الحداثة والكلفة. فالمقال الجديد أو التعديل يظهر خلال دقيقة تقريباً دون أن يفعل أحد أي شيء، وفي المقابل Ghost يبني كل صفحة مرة في الدقيقة على الأكثر، مهما كان عدد الزوار. ولو جعلناها ساعة لاحتجنا إلى مسح بعد كل نشر، ولو جعلناها عشر ثوان لرجع جزء كبير من الضغط إلى Ghost. - تجاهل ترويسة Ghost
proxy_ignore_headers Cache-Control Expires: Ghost يرسل للصفحاتCache-Control: public, max-age=0، أي «لا تحفظ هذه الصفحة»، وهذا صحيح للمتصفح ولأي وسيط لا يعرف الموقع. ولكن nginx هنا جزء من الموقع نفسه، ونحن من يقرر المدة، فنتجاهل الترويسة ونضع المدة بأنفسنا، وتبقى الترويسة كما هي في الرد الذي يصل إلى المتصفح. - النسخة القديمة أثناء التحديث
proxy_cache_use_stale updatingمعproxy_cache_background_update on: عندما تنتهي الدقيقة لا ينتظر الزائر Ghost، وإنما يأخذ النسخة القديمة فوراً، وnginx يطلب النسخة الجديدة في الخلفية. وهذا ما يسمى في HTTPstale-while-revalidateفي RFC 5861، وقد شرحنا الفكرة وقارناها بفترة السماح Grace في Varnish في مقال Varnish أم Nginx. والكلماتerror timeout http_502في نفس السطر تعني أن nginx يقدم النسخة القديمة أيضاً إذا كان Ghost متوقفاً أو يرجع خطأ، وسوف نرى أثر هذا في مشكلة الـ 502. - القفل
proxy_cache_lock on: إذا جاء عشرة زوار لنفس الصفحة وهي غير محفوظة، يرسل nginx طلباً واحداً إلى Ghost، والتسعة الباقون ينتظرون نتيجته بدلاً من أن يبني Ghost الصفحة عشر مرات. وهذا علاج الاندفاع Cache Stampede على مستوى الصفحة كلها، وقد رأيناه في المختبر: عشرة طلبات معاً لصفحة غير محفوظة أعطتstatuses 200/MISS,200/HIT، أي MISS واحداً والباقي انتظروه. - نسخة واحدة لكل صفحة
proxy_set_header Accept-Encoding "": نطلب من Ghost الصفحة بدون ضغط، فنحفظ نسخة واحدة، والضغط للزائر يتم في nginx. ولولا ذلك لحفظنا نسخة لكل قيمة مختلفة من الترويسة يرسلها المتصفح. - الصور والملفات 30 يوماً: رابط الصورة في Ghost لا يتغير محتواه أبداً، فالصورة الجديدة لها رابط جديد، ولذلك لا يوجد خطر في حفظها طويلاً. والسبب العملي سوف نراه في تجربة المسح الشامل.
- ما لا يحفظ أبداً
$ar_skip: لوحة الإدارة/ghost/، وصفحات الأعضاء، والمعاينة/p/، وأي زائر معه ملف ارتباط عضو أو مدير. والسبب أن هذه الردود تختلف من شخص لآخر، وحفظها يعني أن يرى زائر صفحة مدير، وهو أخطر خطأ في التخزين المؤقت على الإطلاق، وقد جربناه في مختبر مقال الـ CDN. ولاحظ أن nginx بشكل افتراضي لا يحفظ أي رد يحتويSet-Cookie، وهذه حماية إضافية. - الترويسة
X-Cache-Status: سطر صغير ولكنه أهم أداة تشخيص، فهو يقول لكل رد هل جاء HIT أو MISS أو STALE أو BYPASS، وهو أول ما تنظر إليه عندما يقول أحد «تعديلي لا يظهر».
متى يظهر التعديل؟ Freshness بالأرقام
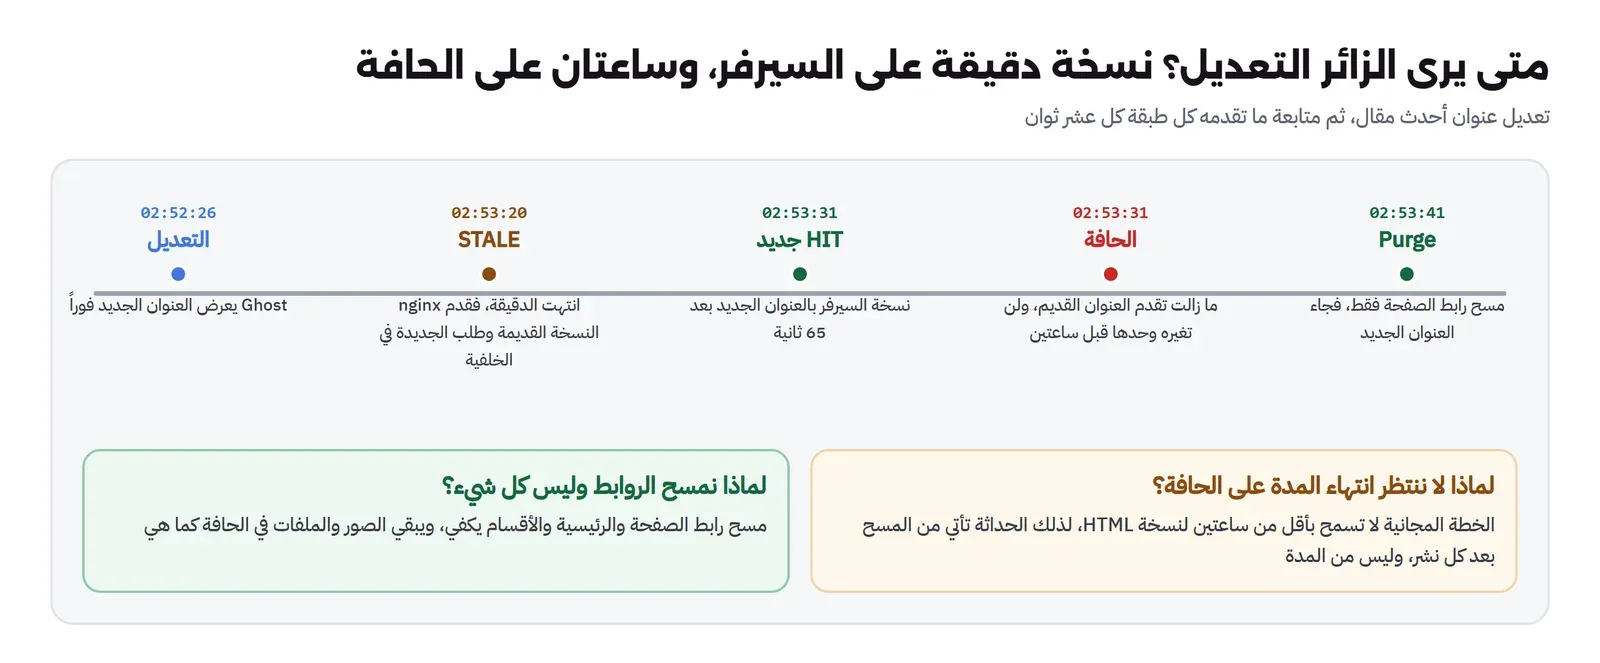
لكي نرى المدة والنسخة القديمة والتحديث في الخلفية تعمل معاً، عدلنا عنوان أحدث مقال في MySQL مباشرة بالملف edit-post.sql، كما يفعل محرر يعدل عنواناً من لوحة الإدارة، ثم تابعنا ما تقدمه كل طبقة كل عشر ثوان بالسكربت see.sh، والوقت بتوقيت UTC:
edited at 02:52:26
02:52:27 :18500  تعديل جديد على المقال 1000
02:52:27 :18510  مقال تجريبي رقم 1000 عن لينكس X-Cache-Status: HIT
02:53:09 :18510  مقال تجريبي رقم 1000 عن لينكس X-Cache-Status: HIT
02:53:20 :18510  مقال تجريبي رقم 1000 عن لينكس X-Cache-Status: STALE
02:53:31 :18510  تعديل جديد على المقال 1000 X-Cache-Status: HIT
02:53:31 :18520  مقال تجريبي رقم 1000 عن لينكس X-Cache-Status: HIT X-Edge-Status: HIT
Ghost مباشرة عرض العنوان الجديد بعد ثانية، لأنه يقرأ من قاعدة البيانات في كل طلب. ونسخة السيرفر بقيت HIT بالعنوان القديم حتى انتهت دقيقتها، ثم عند 02:53:20 قدمت النسخة القديمة مرة أخيرة بالحالة STALE وطلبت الجديدة في الخلفية، وعند 02:53:31 أصبح العنوان الجديد HIT. أي أن التعديل ظهر على السيرفر بعد 65 ثانية، دون أي تدخل، ودون أن ينتظر أي زائر Ghost. أما الحافة على المنفذ 18520 فما زالت تقدم العنوان القديم، وسوف تبقى كذلك ساعتين، وهذا موضوع القسم التالي.
القفل Cache Lock: عشرة زوار وطلب واحد
من الأسطر التي يسهل أن تحذفها لأنك لا ترى أثرها في الأيام العادية proxy_cache_lock on. ولكي نرى ما يفعله، مسحنا نسخة السيرفر كلها، ثم أرسلنا عبر الحافة عشرة طلبات في نفس اللحظة لنفس الصفحة غير المحفوظة /page/3/، مرتين:
18520 /page/3/ n=20 parallel=10 median 559 ms min 4 max 1025 statuses 200/MISS,200/HITالحالات MISS وHIT فقط، ولا يوجد عشرة MISS، والسبب أن أول طلب ذهب إلى Ghost، والتسعة الباقون انتظروا نتيجته عند nginx ثم أخذوها من النسخة. ولذلك الوسيط 559 ملي ثانية والأبطأ ثانية واحدة، أي زمن بناء صفحة واحدة مع قليل من الانتظار، وليس زمن بناء عشر صفحات على معالج واحد. وهذا بالضبط علاج الاندفاع Cache Stampede الذي شرحناه في مقال استراتيجيات التخزين المؤقت، ولكن على مستوى الصفحة كاملة وفي سطر واحد. ولاحظ أن القفل له مهلة، فإذا تأخر الطلب الأول أكثر من proxy_cache_lock_timeout، وهي خمس ثوان افتراضياً، يذهب المنتظرون إلى Ghost مباشرة، وفي إعداد الإنتاج رفعناها إلى عشر ثوان، لأن الصفحة البطيئة في لحظة ضغط هي بالضبط الحالة التي نريد أن نحمي Ghost فيها.
الحافة CDN Edge: ساعتان على الأقل، والحداثة من المسح Purge
بعد نسخة السيرفر وضعنا Cloudflare أمام الموقع، والسبب أن الزائر البعيد عن السيرفر يدفع ثمن المسافة في كل طلب، والحافة تقدم الصفحة من أقرب مركز بيانات إليه. ولكن هنا تظهر أول مشكلة بين طبقتين. فبحسب توثيق السلوك الافتراضي في Cloudflare لا تحفظ Cloudflare صفحات HTML بشكل افتراضي، ولا تحفظ أي رد عليه max-age=0، وهذا بالضبط ما يرسله Ghost. فإذا أردت أن تحفظ الحافة الصفحات فيجب أن تكتب قاعدة تخزين Cache Rule تجبرها على ذلك وتحدد مدة الحافة Edge TTL. وبحسب صفحة مدد التخزين في Cloudflare فأقل مدة للحافة في الخطة المجانية ساعتان، وفي خطة Pro ساعة، ولا تنزل إلى ثانية إلا في Business وEnterprise.
ومعنى ذلك أن صاحب الخطة المجانية أمام خيارين: إما ألا يحفظ الصفحات في الحافة أصلاً، فتبقى الحافة للصور والملفات فقط ويذهب كل طلب صفحة إلى السيرفر، أو أن يحفظها ساعتين على الأقل، وفي هذه الحالة يجب أن يمسح Purge روابط الصفحات التي تغيرت بعد كل نشر، وإلا بقي التعديل مخفياً ساعتين. واختار صاحب الموقع الخيار الثاني: نسخة السيرفر دقيقة، ثم مسح روابط الصفحات في Cloudflare بعد كل نشر أو تعديل بحوالي 70 ثانية، أي بعد أن تكون نسخة السيرفر قد تجددت، لأن المسح قبل ذلك يجعل الحافة تأخذ النسخة القديمة من السيرفر مرة أخرى وتحفظها ساعتين جديدتين. وهذه نقطة يغفل عنها كثيرون: ترتيب الطبقات يحدد ترتيب المسح، فامسح من الداخل إلى الخارج.
وفي المختبر قامت بدور الحافة نسخة ثانية من nginx، تحفظ الصفحات ساعتين مهما قال السيرفر، مثل قاعدة Cloudflare:
# "Edge" cache standing in for a CDN on the Free plan: HTML is kept 2 hours whatever the origin says,
# so a new post is only visible after a purge. Purge = delete the cached file (one URL) or the whole directory.
proxy_cache_path /var/cache/nginx/edge levels=1:2 keys_zone=edge:20m max_size=2g inactive=7d use_temp_path=off;
server {
    listen 80;
    resolver 127.0.0.11 valid=5s ipv6=off;
    set $origin cache:80;
    location / {
        proxy_pass http://$origin;
        proxy_set_header Host localhost:18510;
        proxy_cache edge;
        proxy_cache_key $request_uri;
        proxy_ignore_headers Cache-Control Expires Set-Cookie;
        proxy_cache_valid 200 301 2h;
        add_header X-Edge-Status $upstream_cache_status always;
    }
}
ونسخة nginx المفتوحة لا تملك أمر مسح لرابط واحد، ولكن طريقة تخزينها بسيطة: كل رد في ملف اسمه هاش MD5 لمفتاح التخزين، داخل مجلدين من آخر حروف الهاش بحسب levels=1:2. فكتبنا سكربتاً صغيراً purge-url.sh يحسب اسم الملف ويحذفه، وهذا هو المسح لرابط واحد:
#!/bin/sh
# Purges one URL from the edge cache: nginx stores each response in a file named md5(cache key), in levels=1:2 folders.
#   sh purge-url.sh /some/path/
key="$1"; h=$(printf '%s' "$key" | md5sum | cut -c1-32)
f="/var/cache/nginx/edge/$(echo $h | cut -c32)/$(echo $h | cut -c30-31)/$h"
docker exec wr-sre-cache-edge-1 sh -c "ls -la $f && head -c 400 $f | strings | grep '^KEY' ; rm -f $f"
-rw------- 1 nginx nginx 40057 Nov 5 02:51 /var/cache/nginx/edge/9/7d/6666cd76f96956469e7be39d750cc7d9
KEY: /
02:53:41 :18520 تعديل جديد على المقال 1000 X-Cache-Status: HIT X-Edge-Status: MISS
02:53:41 :18520 تعديل جديد على المقال 1000 X-Cache-Status: HIT X-Edge-Status: HITفي المخرج أعلاه لاحظ التالي: ملف الصفحة الرئيسية اسمه 6666cd76f96956469e7be39d750cc7d9، وهو هاش MD5 للمفتاح /، وموجود في المجلد 9/7d أي آخر حرف ثم الحرفان قبله، وفي رأس الملف السطر KEY: / الذي يؤكد أنه الملف الصحيح. وبعد حذفه جاء أول طلب MISS من الحافة، فأخذ الصفحة من نسخة السيرفر HIT بالعنوان الجديد، والطلب الذي بعده HIT من الحافة. وفي Cloudflare نفس الفكرة بأمر من الواجهة أو من الـ API، كما في توثيق المسح لرابط واحد، والأمر الذي يستخدمه هذا الموقع بعد كل نشر يمسح روابط المقال الجديد والصفحة الرئيسية وصفحات الأقسام فقط.
ماذا يحدث إذا مسحت كل شيء؟ Purge Everything
في الحالة الحقيقية حدث مرة أن مسح صاحب الموقع كل محتوى Cloudflare دفعة واحدة، وهو الخيار الأسهل في الواجهة، فبحسب توثيق مسح كل شيء يحذف هذا الأمر كل الملفات من كل مراكز البيانات فوراً، وتعود Cloudflare إلى السيرفر لتأخذ كل ملف من جديد. والذي حدث أن كل الصور سقطت من الحافة، وكانت نسخة السيرفر في ذلك الوقت لا تحفظ الصور، فوصلت كل طلبات الصور إلى Ghost، فكان يقدم كل صورة في ثانيتين إلى تسع ثوان. ولهذا السبب بالذات أضيفت قاعدة الثلاثين يوماً للصور في إعداد nginx الذي رأيناه.
ولكي نرى ذلك في المختبر كتبنا السكربت storm.mjs الذي يطلب عبر الحافة عشرين صفحة مختلفة وكل صور الصفحة الرئيسية في نفس اللحظة، كما يحدث عندما يكون في الموقع زوار كثيرون لحظة المسح، وشغلناه ثلاث مرات: بعد مسح الحافة ونسخة السيرفر معاً، أي كما كان الوضع قبل قاعدة الصور، ثم بعد مسح الحافة فقط ونسخة السيرفر تحفظ الصور، ثم دون أي مسح:
docker exec wr-sre-cache-edge-1 sh -c 'rm -rf /var/cache/nginx/edge/*'
docker exec wr-sre-cache-cache-1 sh -c 'rm -rf /var/cache/nginx/ghost/*'
node storm.mjs 18520 20
both layers purged:
home 228 ms | 20 pages: median 2384 ms, max 3509 ms | 27 images: median 1678 ms, max 2985 ms | all done after 3516 ms
edge purged, origin warm:
home 17 ms | 20 pages: median 60 ms, max 68 ms | 27 images: median 70 ms, max 76 ms | all done after 81 ms
no purge:
home 15 ms | 20 pages: median 60 ms, max 61 ms | 27 images: median 64 ms, max 66 ms | all done after 73 ms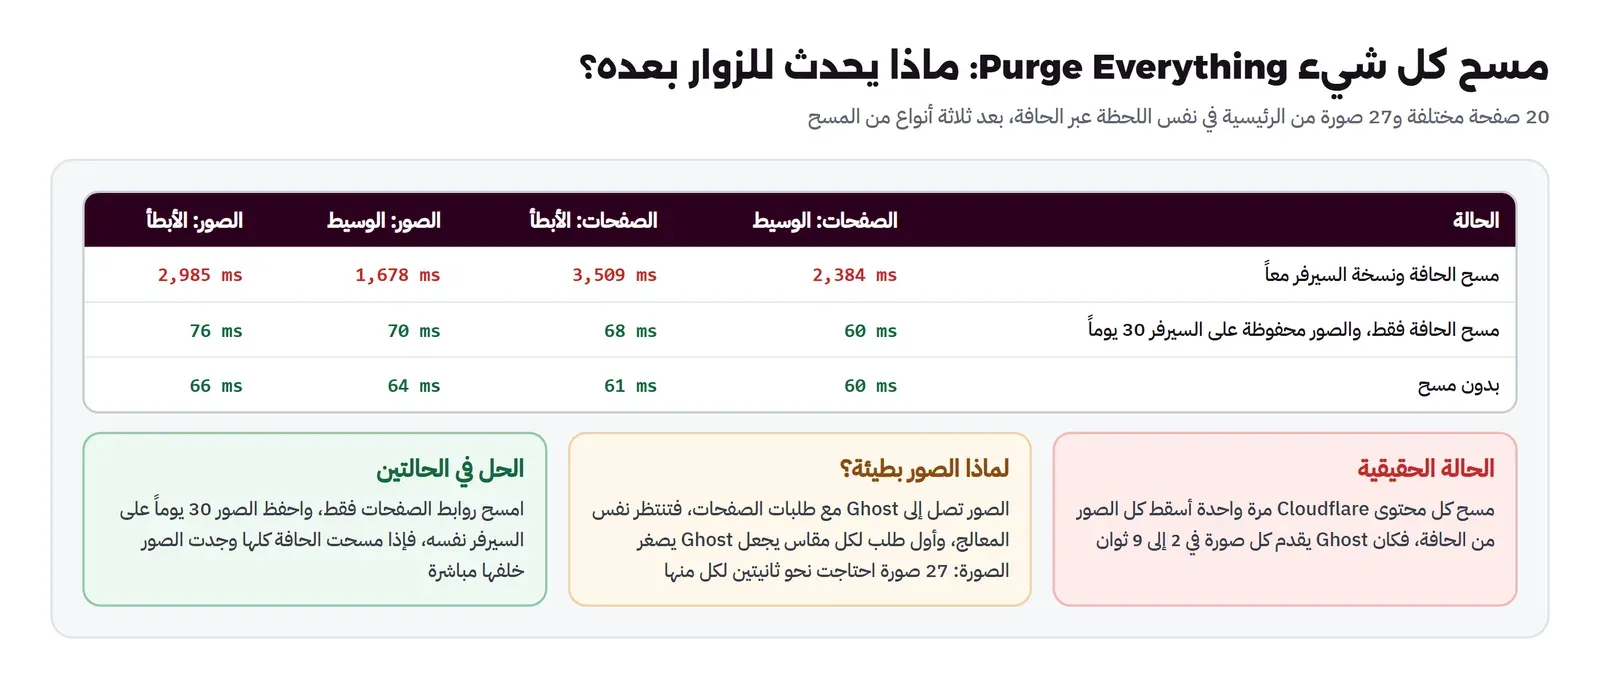
عندما مسحنا الطبقتين معاً وصل كل شيء إلى Ghost في نفس اللحظة: الصفحات بوسيط 2.4 ثانية، والصور بوسيط 1.7 ثانية وأبطأها 3 ثوان، مع أن الصورة الواحدة وحدها تخرج من Ghost في عشرات الملي ثواني. والسبب أن الصور تنتظر نفس المعالج الذي يبني الصفحات، فكل صورة تقف في الطابور خلف عشرين صفحة. وفي الحالة الحقيقية كان الوضع أسوأ لسبب ثان رأيناه أيضاً في المختبر: Ghost يصغر الصور عند الطلب، فأول طلب لكل مقاس من كل صورة يجعله يقرأ الصورة الأصلية ويصغرها ويحفظها، وعندما طلبنا الصور السبع والعشرين للصفحة الرئيسية لأول مرة مباشرة من Ghost احتاجت كل صورة حوالي ثانيتين، ثم في الطلب الثاني 150 ملي ثانية:
27 images from :18500 in parallel: all done after 2095 ms, median 1990 ms, max 2092 ms, statuses 200/-
27 images from :18500 in parallel: all done after 199 ms, median 153 ms, max 190 ms, statuses 200/-
أما عندما مسحنا الحافة فقط وبقيت الصور محفوظة على السيرفر فكانت النتيجة قريبة جداً من عدم المسح: 60 إلى 70 ملي ثانية، لأن كل ما سقط من الحافة وجد نسخته في الطبقة التي خلفها مباشرة. وهذا هو الدرس الأهم في هذا القسم: لا تجعل طبقة واحدة هي الحماية الوحيدة لأبطأ طبقة. فالحافة قد تمسح أو تتعطل أو تغير سياساتها، والطبقة التي على سيرفرك تحت سيطرتك دائماً. والقاعدة العملية التي يعمل بها الموقع اليوم: امسح روابط الصفحات فقط، ولا تستخدم «مسح كل شيء» إلا إذا تغيرت ملفات بنفس روابطها، وهذا لا يحدث في Ghost لأن روابط الصور والملفات تتغير مع محتواها. ولاحظ أن نفس صفحة التوثيق تذكر خياراً آخر اسمه «إبطال كل شيء» Invalidate Everything، يجعل Cloudflare تتحقق من كل ملف عند السيرفر بدلاً من أن تحذفه، فإذا لم يتغير الملف أعادت استخدام نسختها، وهذا أخف بكثير على السيرفر إذا احتجت فعلاً إلى تجديد كل شيء.
مشكلة حقيقية: الخطأ 502 بعد إعادة نشر Ghost DNS Resolver
بعد يوم من تشغيل نسخة الصفحات في الإنتاج نشرنا نسخة جديدة من Container الـ Ghost، فظهر الخطأ 502 على كل شيء غير محفوظ: الصور الجديدة، ولوحة الإدارة، وواجهة الإدارة Admin API، بينما كانت الصفحات المحفوظة تعمل وكأن شيئاً لم يحدث. وGhost نفسه كان يعمل، والسجل لا يذكر أي خطأ. والسبب كان في السطر proxy_pass http://ghost:2368; في النسخة الأولى من الإعداد: nginx يحول الاسم ghost إلى عنوان IP مرة واحدة عند تشغيله، ثم يستخدم هذا العنوان إلى الأبد. وعندما يعيد Docker إنشاء Container الـ Ghost قد يعطيه عنواناً جديداً على الشبكة، فيبقى nginx يتصل بالعنوان القديم الذي لم يعد لـ Ghost.
ولكي نعيد المشكلة في المختبر شغلنا نسخة السيرفر بالإعداد الأول nginx-cache-v1.conf، وهو نفس الإعداد ولكن بالسطر القديم ودون resolver، ثم أعدنا إنشاء Ghost. ولأن Docker قد يعيد نفس العنوان إذا كان متاحاً، شغلنا Container صغيراً يأخذ العنوان القديم قبل أن يعود Ghost، وهذا ما يحدث في الإنتاج عندما تكون على الشبكة خدمات أخرى تعاد كل يوم:
docker compose -f docker-compose.yml -f compose.v1.yml up -d cache
docker compose stop ghost && docker compose rm -f ghost
docker run -d --name wr-sre-cache-squat --network wr-sre-cache_default alpine:3.24 sleep 900
docker compose up -d ghost
ghost IP before: 172.21.0.3
squatter took 172.21.0.3, ghost IP after: 172.21.0.6
ghost answers directly: 200 0.142362s
18510 /page/7/ #1 502 MISS ttfb 12 ms total 13 ms 157 B
18510 / #1 200 HIT ttfb 12 ms total 13 ms 39296 B
2026/11/05 02:55:16 [error] 22#22: *5 connect() failed (111: Connection refused) while connecting to upstream, client: 172.21.0.1, server: , request: "GET /page/7/ HTTP/1.1", upstream: "http://172.21.0.3:2368/page/7/", host: "localhost:18510"وهذا المخرج هو الحالة الحقيقية بالضبط. فGhost يرد على منفذه مباشرة في 142 ملي ثانية، ولكن الصفحة غير المحفوظة /page/7/ ترجع 502 عبر nginx، والسجل يقول السبب صراحة: nginx يتصل بالعنوان 172.21.0.3، وهذا العنوان أصبح لـ Container آخر لا يستمع على المنفذ 2368، فرفض الاتصال. أما الصفحة الرئيسية فـ HIT لأنها محفوظة. وبعد دقيقة، عندما انتهت مدة الصفحة الرئيسية، لم تظهر المشكلة أيضاً:
18510 / #1 200 STALE    ttfb    14 ms  total    16 ms  39296 B
18510 /ghost/api/admin/site/ #1 502 BYPASS   ttfb    14 ms  total    15 ms  157 B
18510 /content/images/size/w300/2026/11/photo-5.jpg #1 502 MISS     ttfb    14 ms  total    15 ms  157 B
الصفحة الرئيسية STALE، أي أن nginx حاول تجديدها ففشل، فقدم النسخة القديمة بسبب الكلمة error في proxy_cache_use_stale. وهذه الميزة التي تحمي الزوار من توقف Ghost هي نفسها التي أخفت المشكلة عنا: الصفحات المشهورة تعمل، فيبدو الموقع سليماً لمن يفتحه، بينما لوحة الإدارة والصور الجديدة متوقفة تماماً. ولذلك الفحص الخارجي لصفحة رئيسية محفوظة لا يكفي لمراقبة موقع خلف تخزين مؤقت، ويجب أن يكون هناك فحص لرابط لا يحفظ أبداً، مثل /ghost/api/admin/site/، كما شرحنا في مقال فحص التوفر Uptime Checks.
والإصلاح سطران، وهو ما تراه في الإعداد الحالي: resolver 127.0.0.11 valid=5s، وproxy_pass بمتغير بدلاً من الاسم مباشرة. فالعنوان 127.0.0.11 هو خادم الأسماء الداخلي في Docker بحسب توثيق شبكات Docker، وvalid=5s تجعل nginx يعيد السؤال كل خمس ثوان بحسب توثيق resolver، والمتغير في proxy_pass هو ما يجعل nginx يحول الاسم عند الطلب بدلاً من عند التشغيل، كما يذكر توثيق proxy_pass: إذا احتوت القيمة على متغير وكان العنوان اسماً، يبحث عنه nginx باستخدام resolver. وأي واحد من السطرين وحده لا يكفي، فـ resolver دون متغير لا يغير شيئاً في proxy_pass الثابت. وبعد الإصلاح أعدنا نفس التجربة، ونقلنا Ghost إلى عنوان جديد بحجز العنوانين السابقين:
ghost before: 172.21.0.6
squatters 172.21.0.3 172.21.0.6, ghost now 172.21.0.7
18510 /page/10/ #1 200 MISS     ttfb   192 ms  total   193 ms  31328 B
18510 /page/10/ #2 200 HIT      ttfb     3 ms  total     3 ms  31328 B
18510 /content/images/size/w600/2026/11/photo-6.jpg #1 200 MISS     ttfb   112 ms  total   113 ms  35936 B
connect errors in nginx log: 0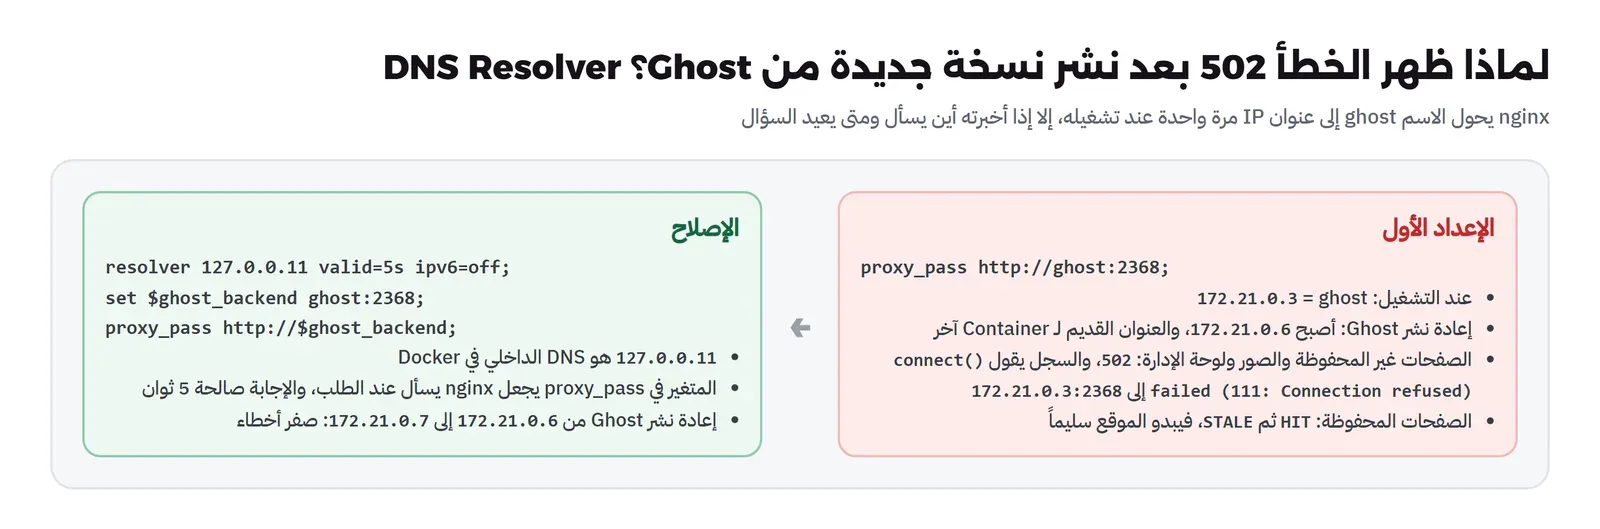
والقاعدة أوسع من Ghost: أي Reverse Proxy أمام خدمة في Docker أو Kubernetes يعاد إنشاؤها يجب أن يحول اسمها عند الطلب، أو أن يكون في نفس ملف Compose فيعاد تشغيله معها. وهذه المشكلة لا تظهر في الاختبار عادة، لأن Docker يعيد غالباً نفس العنوان عندما تعيد إنشاء Container وحده، كما حدث معنا في المحاولة الأولى للإصلاح عندما رجع Ghost إلى نفس العنوان 172.21.0.6 فلم تثبت التجربة شيئاً، واحتجنا أن نحجز العنوانين القديمين حتى نتأكد. وفي الإنتاج تظهر في أسوأ وقت، بعد نشر عادي، دون أي تغيير في إعداد nginx.
طبقة قاعدة البيانات: ذاكرة InnoDB Buffer Pool
حتى الآن تكلمنا عن طبقات أمام التطبيق، ولكن قاعدة البيانات نفسها طبقة تخزين مؤقت. فـ MySQL يحفظ صفحات الجداول والفهارس التي يقرؤها في ذاكرة اسمها InnoDB Buffer Pool، وكل قراءة تجدها هناك لا تذهب إلى القرص. ولاحظ أن MySQL كان فيه قديماً تخزين مؤقت لنتائج الاستعلامات Query Cache، وقد أزيل في الإصدار 8.0، وشرح فريق MySQL السبب في إعلان إيقافه: مشاكل في التوسع تجعله عنق زجاجة عندما تكثر الكتابة والاتصالات. ولذلك تخزين النتائج اليوم مكانه التطبيق أو طبقة مثل Valkey، كما شرحنا في مقال Redis وValkey، وما يبقى في قاعدة البيانات هو ذاكرة الصفحات.
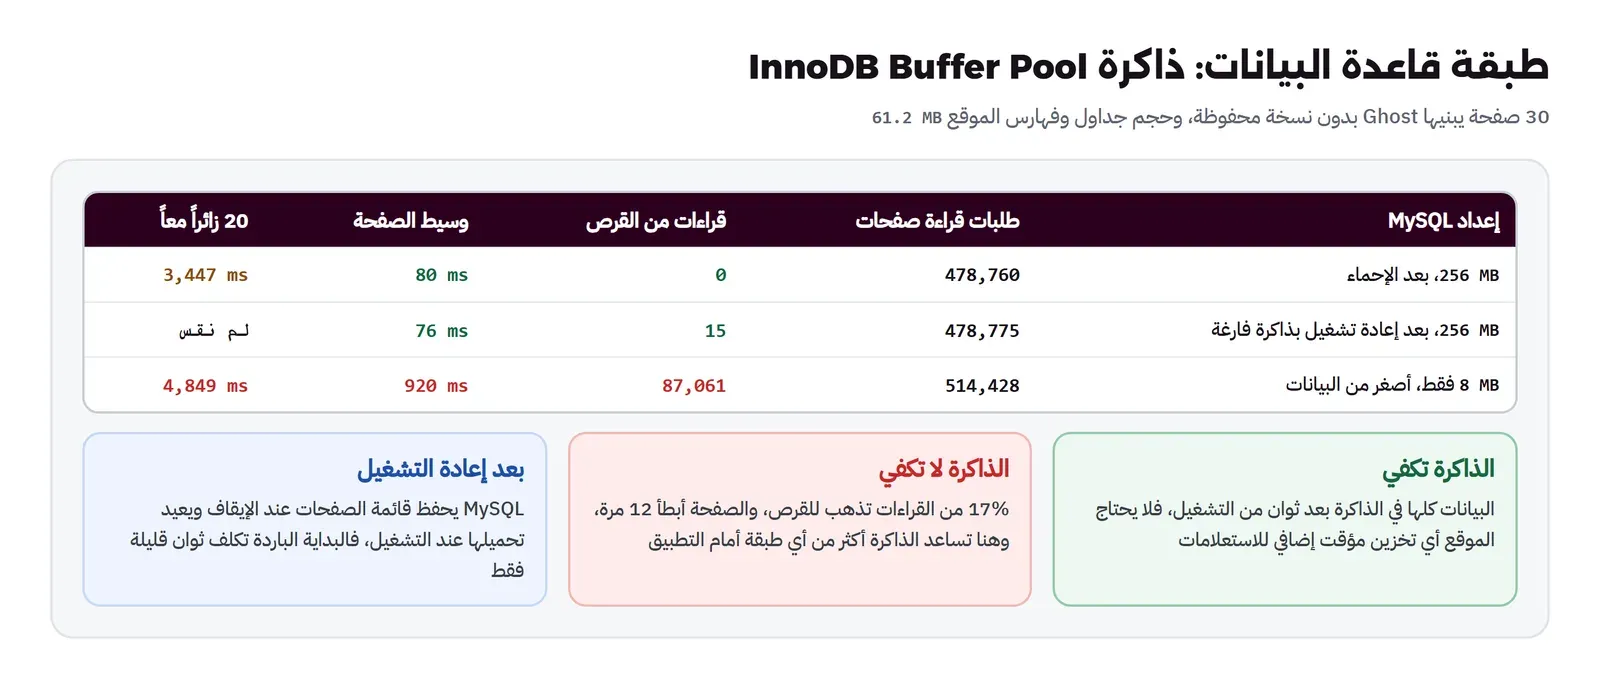
وسؤال هذه الطبقة الوحيد عملياً: هل الذاكرة تكفي البيانات التي تقرؤها كثيراً؟ فقسنا حجم جداول Ghost وفهارسها، ثم جعلنا Ghost يبني ثلاثين صفحة قائمة مختلفة دون نسخة الصفحات، وعددنا قراءات InnoDB قبل وبعد بالسكربت db-run.sh:
256.0000	1	1
61.2
before: Innodb_buffer_pool_pages_data=3349 Innodb_buffer_pool_read_requests=702103 Innodb_buffer_pool_reads=3207
30 pages: median 80 ms, max 134 ms
after:  Innodb_buffer_pool_pages_data=3349 Innodb_buffer_pool_read_requests=1180863 Innodb_buffer_pool_reads=3207
السطر الأول يقول إن الذاكرة 256 MB، وإن MySQL يحفظ قائمة الصفحات عند الإيقاف ويعيد تحميلها عند التشغيل، والسطر الثاني إن بيانات Ghost كلها 61.2 MB. وفي الثلاثين صفحة طلب Ghost من InnoDB حوالي 479 ألف قراءة صفحة، ولم تذهب أي واحدة منها إلى القرص، لأن العداد Innodb_buffer_pool_reads لم يتغير. ثم أعدنا تشغيل MySQL بذاكرة فارغة، بالخيار --innodb-buffer-pool-load-at-startup=OFF في الملف compose.cold.yml، فكانت القراءات من القرص في نفس التجربة 15 فقط، والوسيط 76 ملي ثانية، لأن البيانات صغيرة وامتلأت الذاكرة في الثواني الأولى. أي أن قاعدة البيانات في هذا الموقع لم تكن أبداً سبب البطء، وكل الوقت في بناء الصفحة نفسها، وهذا ما يجب أن تتأكد منه قبل أن تضيف أي تخزين مؤقت للاستعلامات.
ماذا لو كانت الذاكرة أصغر من البيانات؟ What If
ولكي نرى متى تصبح هذه الطبقة هي المشكلة، شغلنا MySQL بذاكرة 8 MB فقط، أي أقل من سدس البيانات، بالملف compose.small-pool.yml:
8.0000
before: Innodb_buffer_pool_pages_data=512 Innodb_buffer_pool_read_requests=557477 Innodb_buffer_pool_reads=92567
30 pages: median 920 ms, max 1446 ms
after:  Innodb_buffer_pool_pages_data=512 Innodb_buffer_pool_read_requests=1071905 Innodb_buffer_pool_reads=179628
18500 / n=60 parallel=20 median 4849 ms  min 4057  max 5340  statuses 200/-
الذاكرة تتسع لـ 512 صفحة فقط، وفي نفس الثلاثين صفحة ذهبت 87 ألف قراءة إلى القرص من أصل 514 ألفاً، أي حوالي 17%، وأصبح وسيط الصفحة 920 ملي ثانية بدلاً من 76 إلى 80، أي أبطأ 12 مرة، وعشرون زائراً معاً أصبحوا 4.8 ثانية بدلاً من 3.4. وفي هذه الحالة تضاعف نسخة الصفحات أهميتها، لأن كل طلب يصل إلى Ghost أغلى بكثير، ولكن الإصلاح الصحيح هنا ليس طبقة جديدة أمام التطبيق، وإنما ذاكرة أكبر لقاعدة البيانات. والمؤشر الذي يخبرك بذلك في الإنتاج هو نسبة Innodb_buffer_pool_reads إلى Innodb_buffer_pool_read_requests: إذا كانت قريبة من الصفر فالذاكرة تكفي، وإذا كانت بالنسب المئوية فالقرص يعمل في كل طلب.
طبقة المتصفح Browser Cache: الزيارة الثانية
أقرب طبقة إلى الزائر هي متصفحه، وهي الوحيدة التي لا تكلفك شيئاً على الإطلاق، لأن الطلب لا يخرج من جهازه. ويتحكم فيها Ghost بالترويسات التي رأيناها في المختبر: الصور وملفات القالب Cache-Control: public, max-age=31536000، أي سنة كاملة، والصفحات public, max-age=0 مع ترويسة ETag. وهذا الاختيار صحيح تماماً، والسبب أن رابط الصورة وملف CSS في Ghost يتغير عندما يتغير المحتوى، مثل screen.css?v=ynEv_tr82fn3tH0g، فلا خطر في حفظه سنة، بينما الصفحة تتغير تحت نفس الرابط، فيجب أن يسأل المتصفح عنها في كل زيارة، والسؤال رخيص بفضل ETag: إذا لم تتغير الصفحة يرد السيرفر بالحالة 304 دون جسم. ويشرح هذه الآلية بالتفصيل دليل HTTP Cache على web.dev، وقد جربناها في مختبر مقال الـ CDN. ولكي نرى أثرها كتبنا browser-visits.mjs الذي يفتح الصفحة الرئيسية مرتين في نفس المتصفح:
first  visit: html status 200 transfer 39596 B | 28 same-site resources, 0 from browser cache, 682283 B over the network | load 1960 ms
repeat visit: html status 200 transfer 300 B | 27 same-site resources, 23 from browser cache, 1500 B over the network | load 274 ms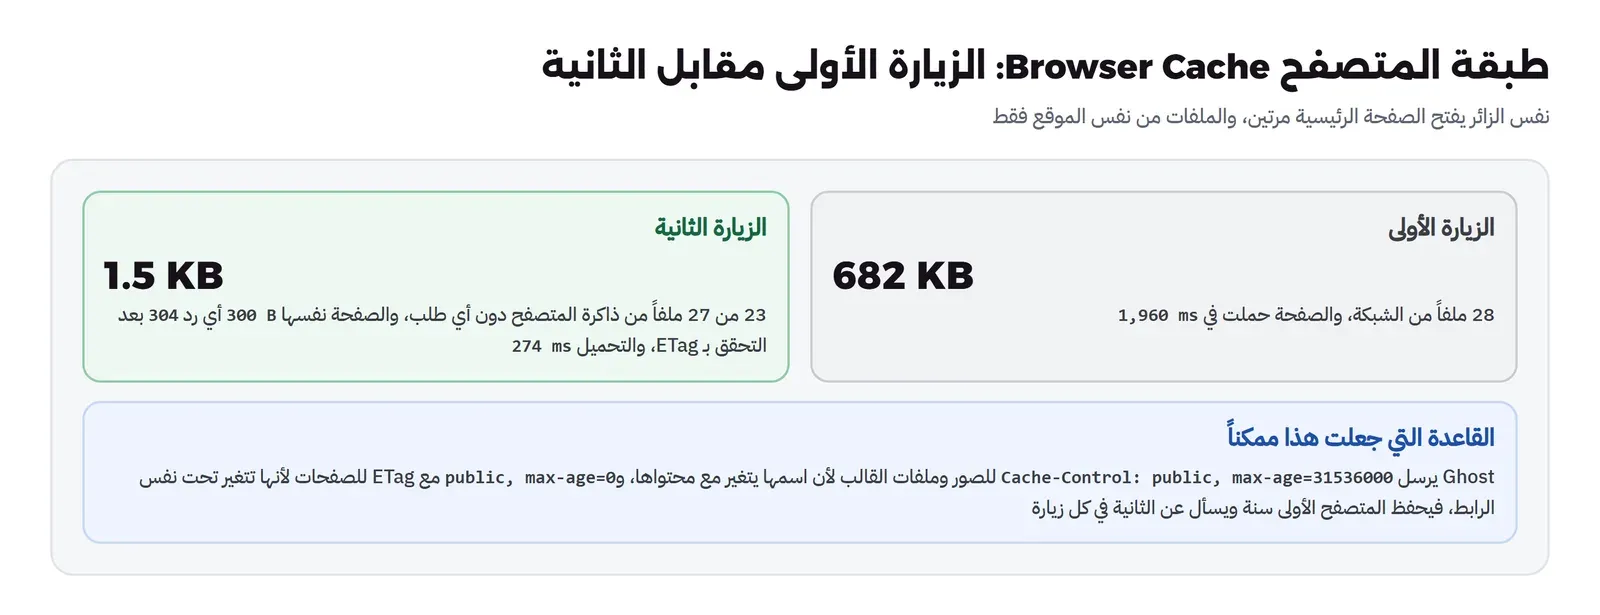
في الزيارة الثانية انتقل 1.5 KB فقط عبر الشبكة بدلاً من 682 KB، و23 ملفاً من 27 جاءت من ذاكرة المتصفح دون أي طلب، والصفحة نفسها 300 بايت، وهذا حجم الترويسات فقط، أي أن المتصفح سأل بـ ETag ورد السيرفر بـ 304. وانخفض زمن التحميل من 1.96 ثانية إلى 0.27 ثانية. ولاحظ أن Navigation Timing يعرض الحالة 200 حتى للرد 304، والدليل الحقيقي هو حجم النقل 300 بايت. والخطأ الشائع في هذه الطبقة أن يرسل الموقع مدة طويلة لملف يتغير تحت نفس الاسم، مثل style.css دون رقم إصدار، فيبقى الزوار على النسخة القديمة أياماً، ولا يوجد أي أمر مسح يصل إلى متصفحاتهم. ولذلك اجعل المدة الطويلة فقط للملفات التي يتغير اسمها مع محتواها.
الصفحات الخاصة Personalized Content: ما الذي لا يحفظ أبداً؟
كل ما قلناه عن الطبقات ينطبق على الصفحات العامة التي يراها كل الزوار بنفس الشكل، وهذه أغلب صفحات موقع محتوى. ولكن Ghost فيه أعضاء Members ونشرات بريدية وصفحات تختلف من شخص لآخر، مثل صفحة الحساب، أو مقال للمشتركين فقط يظهر كاملاً لمن اشترك ومختصراً لغيره. والخطر هنا أن نسخة واحدة محفوظة من هذه الصفحة قد تصل إلى كل الزوار، فيرى زائر اسم عضو آخر أو محتوى مدفوعاً. ولذلك قاعدة $ar_skip في الإعداد تمرر كل طلب معه ملف ارتباط عضو ghost-members-ssr أو مدير ghost-admin-api-session إلى Ghost مباشرة دون أن تحفظ رده، وكذلك كل ما تحت /members/ و/ghost/ وروابط المعاينة /p/. والنتيجة أن العضو المسجل لا يستفيد من نسخة السيرفر، وهذا ثمن مقبول، لأن عدد الأعضاء المسجلين في أي لحظة صغير مقارنة بالزوار والزاحفين.
ونفس القاعدة يجب أن تكون في الحافة أيضاً، وهذا ما ينساه الناس كثيراً: قاعدة التخزين في Cloudflare التي تجبر الحافة على حفظ HTML يجب أن تستثني نفس المسارات ونفس ملفات الارتباط، وإلا حفظت الحافة صفحة عضو وقدمتها للجميع ساعتين. وقد شرحنا كيف تكتب قواعد التخزين في Cloudflare دون تسريب صفحات المستخدمين في مقال إعداد Cloudflare. والقاعدة العامة: كل طبقة تحفظ HTML يجب أن تعرف من هو المستخدم الخاص، وإذا لم تكن متأكداً فلا تحفظ، لأن خطأ الحداثة يكلف دقيقة، وخطأ الخصوصية يكلف ثقة الزوار.
ترتيب المسح بعد النشر Purge Order
عندما يكون عندك طبقتان تحفظان الصفحات يصبح سؤال «متى أمسح؟» أهم من سؤال «ماذا أمسح؟». فلنفرض أنك نشرت مقالاً جديداً ثم مسحت الصفحة الرئيسية في Cloudflare فوراً. الطلب التالي من أي زائر يصل إلى الحافة فلا يجد شيئاً، فيذهب إلى نسخة السيرفر، ونسخة السيرفر ما زالت تحمل الصفحة الرئيسية القديمة لأن دقيقتها لم تنته، فترد بها HIT، فتحفظ الحافة الصفحة القديمة ساعتين جديدتين. أي أن المسح المبكر لم يفعل شيئاً، بل جدد عمر النسخة القديمة. ولذلك ينتظر هذا الموقع حوالي 70 ثانية بعد النشر قبل أن يمسح، أي دقيقة نسخة السيرفر وبعدها هامش صغير، ثم يمسح روابط المقال الجديد والصفحة الرئيسية وصفحات الأقسام التي يظهر فيها. والتعديل اليدوي من لوحة الإدارة يحتاج نفس الخطوة، لأن Ghost لا يعرف شيئاً عن طبقات أمامه.
وهناك طريقتان أفضل إذا كبر الموقع. الأولى أن يرسل Ghost نفسه إشعاراً Webhook عند النشر إلى خدمة صغيرة تنتظر ثم تمسح، فلا يعتمد الأمر على تذكر أحد. والثانية أن تمسح نسخة السيرفر نفسها أولاً ثم الحافة، فلا تحتاج أن تنتظر الدقيقة، ولكن nginx المفتوح لا يملك أمر مسح، فإما أن تحذف الملفات كما فعلنا في الحافة، أو تستخدم Varnish الذي يملك المسح والحظر Ban كما شرحنا في مقال Varnish أم Nginx. وأياً كانت الطريقة فالمبدأ واحد: امسح من الداخل إلى الخارج، الطبقة الأقرب إلى التطبيق أولاً.
كيف تقرر لكل طبقة؟ جدول القرار Decision Table
| الطبقة | ماذا تحفظ | المدة المناسبة | طريقة التجديد | كيف تتعطل | ما تراقبه |
|---|---|---|---|---|---|
| المتصفح | الملفات ذات الروابط المتغيرة مع المحتوى | سنة للملفات، صفر مع ETag للصفحات | رابط جديد للملف | ملف بمدة طويلة واسم ثابت يبقى قديماً عند الزوار | حجم النقل في الزيارة الثانية |
| الحافة CDN | الصفحات العامة والصور والملفات | بحسب الخطة، وساعتان في Cloudflare المجانية | مسح روابط الصفحات بعد النشر، من الداخل إلى الخارج | المسح الشامل يرسل كل شيء إلى السيرفر، وحفظ صفحة خاصة بمستخدم | نسبة HIT في لوحة الـ CDN |
| نسخة السيرفر | الصفحات العامة كما يبنيها التطبيق، والصور | دقيقة للصفحات، 30 يوماً للصور | انتهاء المدة مع نسخة قديمة وتحديث في الخلفية | اسم Upstream ثابت يعطي 502، وحفظ ردود فيها ملفات ارتباط | X-Cache-Status في السجل ونسبة HIT |
| التطبيق | نتائج محسوبة مكلفة إن وجدت، في Valkey أو الذاكرة | بحسب البيانات | حذف عند الكتابة أو مدة قصيرة | قيمة قديمة تعود، والاندفاع عند انتهاء مفتاح مشهور | نسبة HIT وزمن الحساب |
| قاعدة البيانات | صفحات الجداول والفهارس | ما دامت الذاكرة تكفي | تلقائياً | ذاكرة أصغر من البيانات المستخدمة | نسبة Innodb_buffer_pool_reads إلى الطلبات |
والطريقة التي تعمل بها هذه الطبقات معاً في الموقع اليوم بسيطة إذا رأيتها من الخارج: الزائر يأخذ الملفات من متصفحه، والصفحة من أقرب مركز بيانات لـ Cloudflare، وإذا لم تكن هناك فمن nginx على السيرفر، وإذا لم تكن هناك فمن Ghost، وGhost يقرأ من ذاكرة MySQL. وكل طبقة مسؤولة عن شيء واحد: الحافة عن المسافة، ونسخة السيرفر عن حماية Ghost من عدد الزوار، وذاكرة MySQL عن حماية القرص. وبعد كل إعادة تشغيل لنسخة السيرفر يملأ سكربت صغير النسخة من خريطة الموقع Sitemap، حتى لا يكون أول زائر لكل صفحة هو من يدفع ثمن بنائها.
أخطاء شائعة Common Mistakes
- البحث عن الاستعلام البطيء قبل قياس التزامن: صفحة Ghost أخذت 271 ملي ثانية لزائر واحد و3.4 ثانية لعشرين زائراً، والمشكلة في عدد مرات البناء وليس في سرعته.
- إضافة تخزين للاستعلامات وقاعدة البيانات ليست المشكلة: 479 ألف قراءة ولا واحدة من القرص، فالطبقة الجديدة لن تغير شيئاً.
- اسم Upstream ثابت في nginx أمام Container يعاد إنشاؤه: 502 لكل ما هو غير محفوظ بعد نشر عادي، والإصلاح
resolverمع متغير. - مراقبة صفحة محفوظة فقط: النسخة القديمة أخفت 502 عن الصفحة الرئيسية بينما لوحة الإدارة متوقفة، فراقب رابطاً لا يحفظ أبداً.
- مسح كل شيء في الـ CDN: أرسل كل الصفحات والصور إلى أبطأ طبقة في نفس اللحظة، والصور انتظرت ثانيتين إلى تسع ثوان.
- الاعتماد على الحافة وحدها لحماية التطبيق: عندما مسحنا الحافة فقط وبقيت الصور على السيرفر بقي كل شيء أقل من 80 ملي ثانية.
- المسح قبل أن تتجدد الطبقة الداخلية: الحافة تأخذ النسخة القديمة من السيرفر وتحفظها ساعتين جديدتين، فامسح من الداخل إلى الخارج.
- احترام
max-age=0من التطبيق في طبقة تملكها: لن تحفظ شيئاً، والقرار في طبقتك أنت، مع إبقاء الترويسة للمتصفح. - حفظ ردود فيها ملفات ارتباط أو لمستخدمين مسجلين: يرى زائر صفحة غيره، فاستثن لوحة الإدارة والأعضاء وكل طلب معه ملف ارتباط.
- مدة طويلة لملف يتغير تحت نفس الاسم: لا يوجد أمر يمسح متصفحات الزوار.
قائمة تحقق Checklist
| البند | كيف تتحقق منه |
|---|---|
| أين يذهب الوقت فعلاً | زائر واحد مقابل عشرين معاً، ونسبة قراءات القرص في قاعدة البيانات |
| نسخة الصفحات تحمي التطبيق | X-Cache-Status: HIT للصفحات العامة، ونسبة HIT من السجل |
| لا شيء خاص في النسخة | طلب بملف ارتباط مدير أو عضو يعطي BYPASS |
| النسخة القديمة أثناء التحديث | proxy_cache_use_stale updating مع proxy_cache_background_update on وproxy_cache_lock on |
| اسم الـ Upstream يتجدد | resolver 127.0.0.11 valid=5s مع متغير في proxy_pass، وتجربة إعادة نشر على عنوان جديد |
| الصور محفوظة على السيرفر | مدة طويلة للروابط التي لا يتغير محتواها، فالمسح في الحافة لا يصل إلى التطبيق |
| المسح لروابط محددة | سكربت يمسح المقال والرئيسية والأقسام بعد تجدد نسخة السيرفر، ولا مسح شامل |
| مراقبة رابط غير محفوظ | فحص خارجي لرابط في لوحة الإدارة أو API، بجانب الصفحة الرئيسية |
| ذاكرة قاعدة البيانات تكفي | Innodb_buffer_pool_reads قريب من الصفر مقارنة بالطلبات |
| المتصفح يحفظ الملفات | الزيارة الثانية بحجم نقل صغير، والملفات بروابط فيها رقم إصدار |
تدريب عملي Practice
- غير
proxy_cache_valid 200 301 302 1mإلى10s، وشغلnode timing.mjs 18510 / 30 20لمدة دقيقة، ثم عد كم مرة وصل طلب إلى Ghost من سجله، وقارنه بالمدة دقيقة. - احذف السطر
proxy_cache_lock on، وامسح نسخة السيرفر، ثم أرسل خمسين طلباً معاً لصفحة واحدة غير محفوظة، وقارن عدد طلبات Ghost والزمن بوجود القفل.
حذف المختبر Cleanup
docker compose -p wr-sre-cache down -v
docker rm -f wr-sre-cache-squat wr-sre-cache-squat1 wr-sre-cache-squat2 2>/dev/null
والـ Images المستخدمة ghost:6-alpine وmysql:8.4 وnginx:1.31.6-alpine وalpine:3.24 احذفها بالأمر docker rmi إذا لم تكن تحتاجها في عمل آخر.
الخلاصة Summary
وصلنا لنهاية الموضوع، وأهم ما فيه:
- بطء Ghost في الحالة الحقيقية كان من عدد مرات بناء الصفحة: 271 ملي ثانية لزائر واحد، و3.4 ثانية لعشرين معاً، و9 ملي ثانية من نسخة السيرفر.
- نسخة الصفحات لمدة دقيقة مع نسخة قديمة وتحديث في الخلفية وقفل جعلت التعديل يظهر بعد 65 ثانية دون أن ينتظر أي زائر.
- الحافة في خطة Cloudflare المجانية تحفظ HTML ساعتين على الأقل، فالحداثة من مسح روابط الصفحات بعد تجدد نسخة السيرفر.
- المسح الشامل للحافة والسيرفر معاً جعل الصفحات 2.4 ثانية والصور حتى 3 ثوان في المختبر، ومسح الحافة وحدها مع صور محفوظة على السيرفر بقي تحت 80 ملي ثانية.
- اسم Ghost الثابت في
proxy_passأعطى 502 بعد إعادة النشر، والنسخة القديمة أخفته، والإصلاحresolver 127.0.0.11 valid=5sمع متغير. - ذاكرة MySQL كانت تكفي البيانات كلها فلم تكن المشكلة، وعندما صغرناها إلى 8 MB أصبحت الصفحة أبطأ 12 مرة.
- المتصفح حفظ 23 من 27 ملفاً وسأل عن الصفحة بـ ETag، فنزلت الزيارة الثانية من 682 KB إلى 1.5 KB.
وفي المقال القادم من هذه المرحلة بإذن الله نسأل السؤال الذي يأتي بعد كل هذه الطبقات: متى لا يكفي التخزين المؤقت وتحتاج سيرفراً أكبر؟ وكيف تحسب ذلك بالقياس بدلاً من التخمين.
 دليلالتخزين المؤقت Caching بالتفصيل: الاستراتيجيات والإبطالكيف تختار نمط التخزين المؤقت المناسب، ومتى تبطل القيمة، وكيف تمنع انهيار قاعدة البيانات عندما ينتهي مفتاح مشهور.
 دليلالتخزين المؤقت أمام موقعك: Varnish أم Nginx؟كيف تضع Varnish أو Nginx أمام موقعك ليرد من ال Cache، وتمسح الصفحات، وتقدم نسخة قديمة عندما يتوقف السيرفر.
 دليلكيف تعمل شبكة توصيل المحتوى CDN وما الذي تحفظهلماذا يبطؤ موقعك على الزائر البعيد، وكيف تقرب شبكة CDN ملفاتك منه، وكيف تمنعها من حفظ الصفحات الخاصة.
 دليلRedis وبديله المفتوح Valkey: التخزين المؤقت والجلساتكيف تستخدم Redis للجلسات والعدادات دون أن تمتلئ الذاكرة، وماذا تعني رخصته الجديدة، ومتى يكفيك Valkey بدلاً منه.
 دليلCloudflare أمام سيرفرك: الإعداد الصحيح خطوة بخطوةكيف تضع Cloudflare أمام سيرفرك بوضع Full (strict)، وتغلق سيرفرك على عناوين Cloudflare فقط، وتستعيد عنوان الزائر الحقيقي.
 دليلاختبار الضغط Load Testing للمبتدئينلماذا يعمل تطبيقك مع خمسة مستخدمين وينهار مع خمسمئة، وكيف تكتشف ذلك وتصلحه قبل يوم الإطلاق.
سجل التحديثات Changelog
- نوفمبر 2026: كتابة الدليل من حالة هذا الموقع، وتنفيذ المختبر بإصدارات Ghost 6.65.0 وMySQL 8.4.11 وnginx 1.31.6 وChrome 156 على Docker Engine 29.8.0.


