إذا كنت تعمل في جهة حكومية سعودية وطلب منك أن تنقل نظاماً إلى السحابة، أو كنت مورداً تقنياً يريد أن يبيع خدمة سحابية لجهة حكومية، فسوف تجد نفسك أمام وثائق من خمس جهات مختلفة: وزارة الاتصالات وتقنية المعلومات، وهيئة الاتصالات والفضاء والتقنية، والهيئة الوطنية للأمن السيبراني، وهيئة الحكومة الرقمية، والهيئة السعودية للبيانات والذكاء الاصطناعي. وكل وثيقة تجيب عن جزء من السؤال، ولا توجد وثيقة واحدة تجمعها.
وهدف هذا المقال أن يجمعها لك في مكان واحد بلغة بسيطة: من يقرر ماذا، وما الذي يلزمك به كل نظام، وكيف تقرأها معاً عندما تقرر أين تضع نظاماً محدداً. والأرقام والنصوص هنا من الوثائق الرسمية كما قرأناها في 19 نوفمبر 2026، مع تاريخ كل وثيقة.
سوف نناقش في هذا المقال:
- الجهات الخمس، وما الذي تملكه كل جهة في قرار السحابة.
- سياسة الحوسبة السحابية أولاً Cloud First Policy: القاعدة التي بدأ منها كل شيء.
- تنظيمات تقديم خدمات الحوسبة السحابية من هيئة الاتصالات: فئات تسجيل المزودين A وB وC، وما تسمح به كل فئة.
- ضوابط الأمن السيبراني للحوسبة السحابية CCC-2:2024، والتغيير المهم في توطين البيانات.
- ضوابط هيئة الحكومة الرقمية للحوسبة السحابية في يوليو 2026، ونسب التبني المطلوبة حتى 2030.
- السحابة الحكومية ديم DEEM، والمناطق السحابية Cloud Regions للمزودين العالميين داخل المملكة.
- جدول قرار من تصنيف البيانات إلى مكان الاستضافة، ومثال لجهة افتراضية، وقائمة تحقق.
وهذا المقال من مرحلة السحابة السيادية والحكومية Sovereign Cloud في مسار الحوسبة السحابية وبدائلها. والمواضيع في هذه المرحلة:
- السحابة السيادية Sovereign Cloud: ما معناها وما الذي يجعلها سيادية
- الحوسبة السحابية في الأنظمة السعودية (الموضوع الحالي)
- حكومات بنت سحابتها على المصادر المفتوحة Open Source
- دراسة حالة: سحابة CERN على OpenStack
- نقل أنظمة جهة حكومية إلى السحابة: التصنيف والمزود والخطة
باختصار In Short
المزود: الجهة الحكومية تتعاقد فقط مع مزود مسجل لدى هيئة الاتصالات والفضاء والتقنية، وفئة تسجيله (A أو B أو C) تحدد مستوى البيانات الذي يستضيفه.
مكان البيانات: بيانات الجهات الحكومية لا تنقل خارج المملكة بأي شكل، حتى النسخ الاحتياطي، إلا بنص نظامي صريح.
الأمن: ضوابط CCC-2:2024 تنطبق على الجهة وعلى المزود معاً، بأربعة مستويات حسب تصنيف البيانات.
الهدف الرقمي: 60% من الموارد التقنية للجهة على السحابة بنهاية 2026، و70% في 2027، و80% قبل 2030، بحسب ضوابط هيئة الحكومة الرقمية.
البداية دائماً: تصنيف البيانات، لأن كل قرار بعده يعتمد عليه.
خمس جهات Regulators، ولكل منها جزء من القرار
أول ما يربك من يقرأ الأنظمة السحابية في المملكة أن كل جهة تكتب عن السحابة من زاويتها، فتظن أنها تتكرر أو تتعارض. والحقيقة أن كل جهة تملك سؤالاً واحداً:
| الجهة | السؤال الذي تجيب عنه | أهم وثيقة للسحابة |
|---|---|---|
| وزارة الاتصالات وتقنية المعلومات MCIT | هل يجب أن نذهب إلى السحابة أصلاً؟ | سياسة الحوسبة السحابية أولاً (أكتوبر 2020) |
| هيئة الاتصالات والفضاء والتقنية CST | من يحق له أن يقدم الخدمة، وبأي شروط تجاه العميل؟ | تنظيمات تقديم خدمات الحوسبة السحابية، الإصدار الرابع (أكتوبر 2023) |
| الهيئة الوطنية للأمن السيبراني NCA | كيف نحمي البيانات والخدمة على السحابة؟ | ضوابط الأمن السيبراني للحوسبة السحابية CCC-2:2024 |
| هيئة الحكومة الرقمية DGA | كيف تخطط الجهة الحكومية لتبني السحابة وتتابعه؟ | ضوابط الحوسبة السحابية للجهات الحكومية (يوليو 2026)، ودليل التبني (سبتمبر 2023) |
| الهيئة السعودية للبيانات والذكاء الاصطناعي SDAIA ومكتب إدارة البيانات الوطنية NDMO | ما مستوى هذه البيانات؟ وهل يجوز نقل البيانات الشخصية خارج المملكة؟ | سياسة تصنيف البيانات (مايو 2020)، ونظام حماية البيانات الشخصية PDPL ولائحة النقل |
والصورة التالية تبين ترتيبها في قرار واحد: تبدأ بالتصنيف من NDMO، ثم تعرف من السياسة أن السحابة هي الأصل، ثم تختار مزوداً بفئة تسجيل تناسب التصنيف، ثم تطبق ضوابط الأمن، ثم تتابع التنفيذ وتقيسه بحسب ضوابط هيئة الحكومة الرقمية:
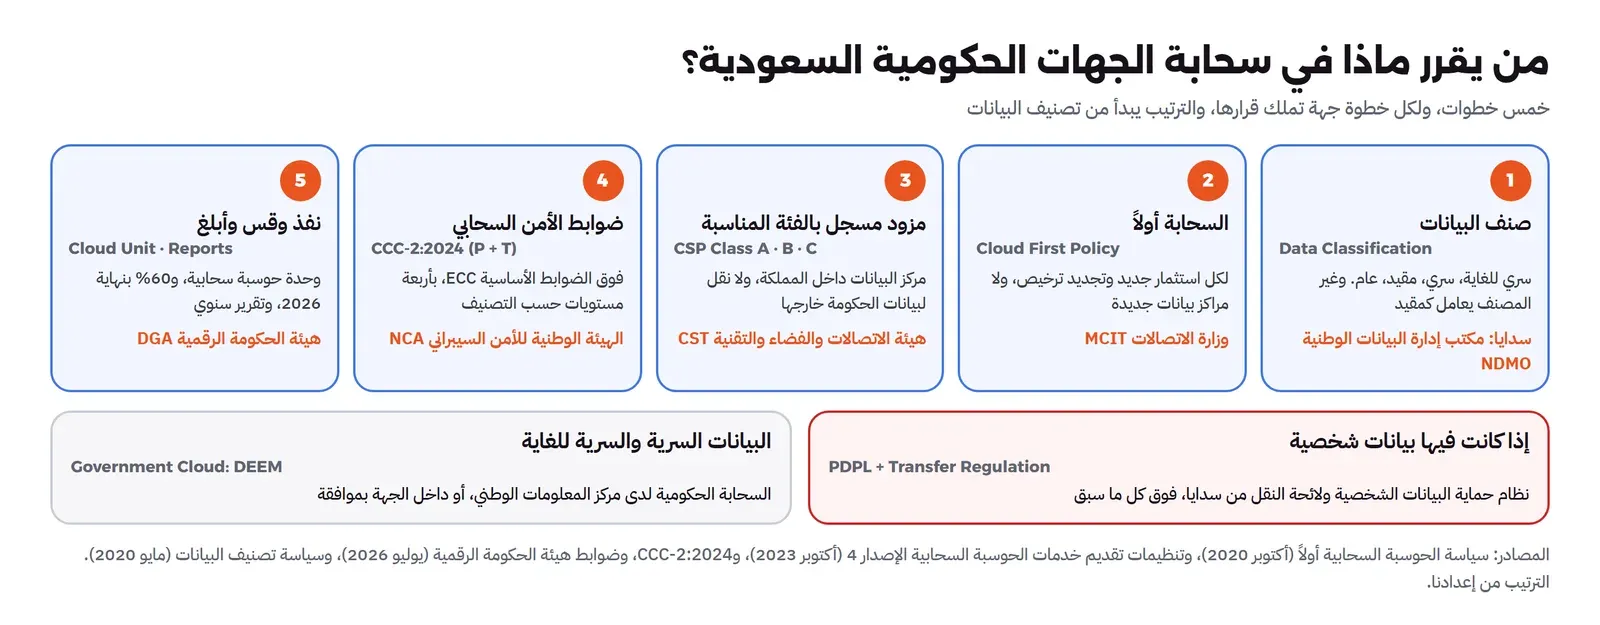
وقد شرحنا في مقالات سابقة جزأين من هذه الصورة بالتفصيل، فلن نعيدهما: تصنيف البيانات بمستوياته الأربعة وخطواته في حوكمة البيانات الحكومية NDMO وتصنيف البيانات، ونقل البيانات الشخصية خارج المملكة في حماية البيانات الشخصية PDPL للخدمات التي تستضيفها. وما يلي يركز على ما يخص السحابة.
سياسة الحوسبة السحابية أولاً Cloud First Policy: نقطة البداية
أصدرت وزارة الاتصالات وتقنية المعلومات سياسة «الحوسبة السحابية أولاً» للمملكة في أكتوبر 2020، بعد مسودة إنجليزية نشرت في فبراير 2019. والسياسة تنطبق على كل الجهات الحكومية، وتستثني البنك المركزي السعودي SAMA والجهات المسؤولة أساساً عن الأمن الوطني والدفاع، وهي وزارة الدفاع ورئاسة أمن الدولة ووزارة الداخلية والهيئة الوطنية للأمن السيبراني. أما الشركات المملوكة للحكومة والقطاع الخاص فتوصيها السياسة «بشدة» أن تتبناها، دون إلزام.
وأهم ما في السياسة ثلاث قواعد:
- السحابة أولاً لكل استثمار جديد: عند أي استثمار تقني جديد يجب أن تنظر الجهة في السحابة أولاً، والسياسة تعد تجديد الأجهزة أو تراخيص البرمجيات استثماراً جديداً. أي أن انتهاء ترخيص قديم هو لحظة قرار، وليس تجديداً تلقائياً.
- لا مراكز بيانات جديدة: لا يجوز للجهة أن تشتري أو تبني بنية تحتية جديدة لمركز بيانات.
- ترتيب نماذج الخدمة: البرمجيات كخدمة SaaS أولاً، ثم المنصة كخدمة PaaS، ثم البنية التحتية كخدمة IaaS. والسبب أن كل نموذج أعلى يترك للجهة عملاً أقل في التشغيل.
وتربط السياسة مكان الاستضافة بالتصنيف. فالبيانات المصنفة في المستوى الأول (سري للغاية) والمستوى الثاني (سري) «يجب أن تستضاف في السحابة الحكومية»، وأساساً لدى مركز المعلومات الوطني، وإذا لم تلب احتياجات الجهة يمكن لفريق تبني الحوسبة السحابية في برنامج يسر أن يوافق على استضافتها داخل الجهة، ويفضل أن تكون في سحابة خاصة Private Cloud. والمستوى الثالث (مقيد) يحتاج موافقة مكتب إدارة البيانات الوطنية، الذي قد يعامله معاملة البيانات السرية. والمستوى الرابع (عام) يمكن أن يذهب مباشرة إلى سحابة تجارية مرخصة.
وقد يتساءل البعض: هل ما زالت سياسة 2020 هي المرجع بعد كل الوثائق التي صدرت بعدها؟ والإجابة أنها ما زالت القاعدة العامة، ولكن التفاصيل التي تخص المزود والأمن والتنفيذ أصبحت في الوثائق الأحدث التي سنشرحها، ولذلك اقرأها معاً، وإذا اختلفت التفاصيل فارجع إلى الجهة المختصة بها.
المصدر: سياسة الحوسبة السحابية أولاً، وزارة الاتصالات وتقنية المعلومات (أكتوبر 2020).
تنظيمات هيئة الاتصالات CST: من يحق له أن يقدم الخدمة؟
الوثيقة الثانية من هيئة الاتصالات والفضاء والتقنية، واسمها الحالي «تنظيمات تقديم خدمات الحوسبة السحابية» Cloud Computing Services Provisioning Regulations. وكان اسمها من قبل «الإطار التنظيمي للحوسبة السحابية» Cloud Computing Regulatory Framework، وصدر منه الإصدار الأول في يناير 2018، والثاني في يناير 2019، والثالث في ديسمبر 2020. ثم وافقت الهيئة بالقرار 506/1445 على الإصدار الرابع بالاسم الجديد، ومعه دليل مقدمي الخدمات ودليل التسجيل في الفئة التأهيلية، وأصبح نافذاً في 10 أكتوبر 2023.
على من تنطبق؟ النطاق Scope
تنطبق التنظيمات على الخدمات المقدمة لمشتركين يقيمون في المملكة أو لهم عنوان فيها، وعلى البيانات التي تعالج أو تخزن في مراكز بيانات داخل المملكة أياً كان مكان المشترك. ولا يجوز لأي مزود أن يمارس سيطرة مباشرة أو فعلية على مركز بيانات أو بنية تحتية حرجة لنظام سحابي مستضاف ومستخدم في المملكة قبل أن يسجل لدى الهيئة.
فئات التسجيل A وB وC: أي مزود لأي بيانات؟
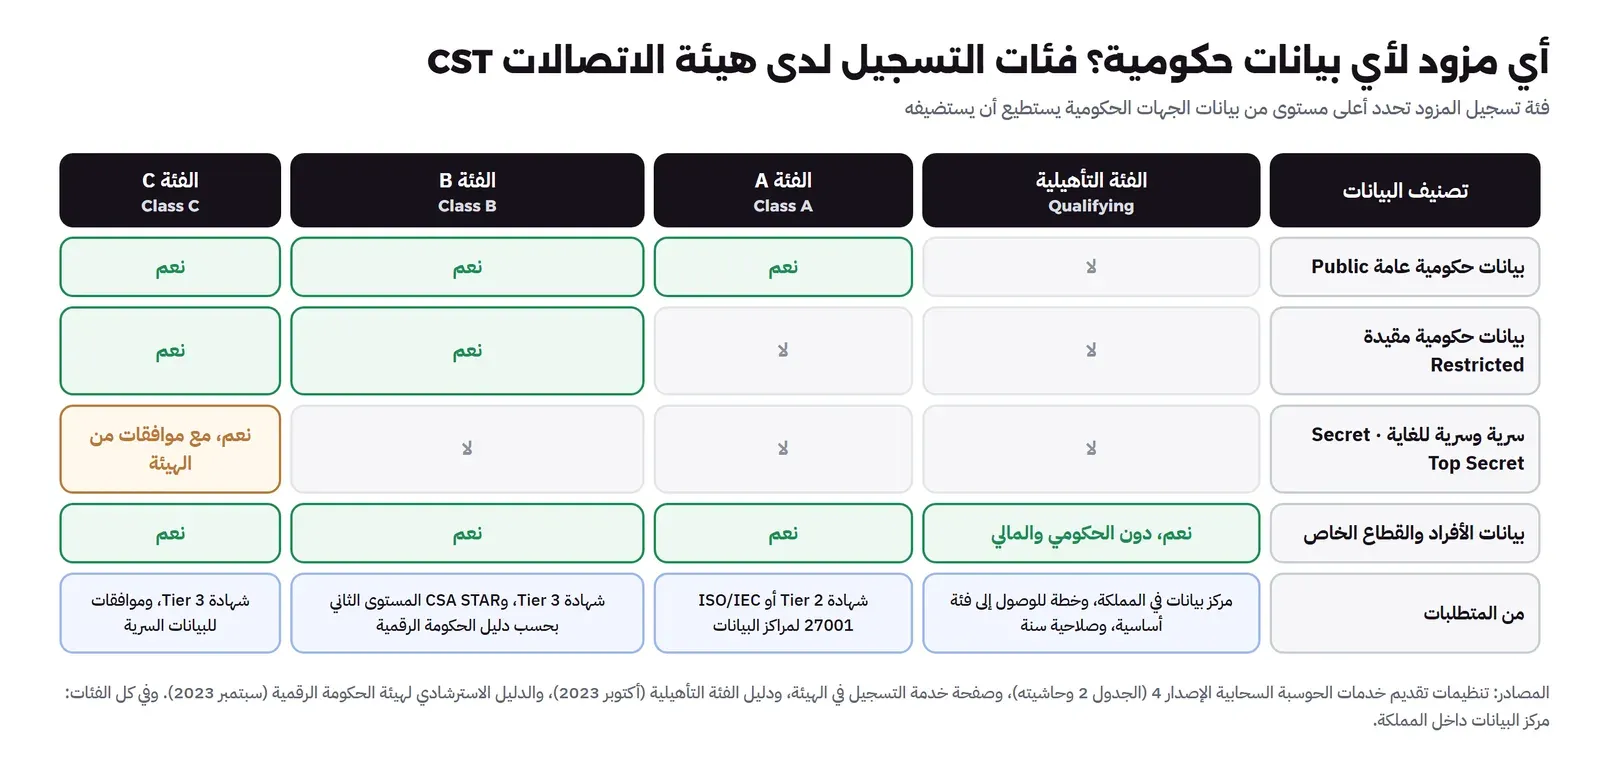
تقسم التنظيمات البيانات إلى نوعين: بيانات الجهات الحكومية السعودية بمستويات التصنيف الأربعة، وبيانات الجهات غير الحكومية، وهذه إما بيانات استلمتها من جهة حكومية فتأخذ تصنيفها، أو بيانات أخرى. ثم تسجل المزود في فئة تحدد ما يستضيفه من بيانات الحكومة:
| البيانات | الفئة A | الفئة B | الفئة C |
|---|---|---|---|
| بيانات حكومية عامة | نعم | نعم | نعم |
| بيانات حكومية مقيدة | لا | نعم | نعم |
| بيانات حكومية سرية وسرية للغاية | لا | لا | نعم، مع موافقات من الهيئة |
| البيانات غير الحكومية الأخرى | نعم | نعم | نعم |
وفي الحاشية تقول التنظيمات إن التعامل مع البيانات الحكومية المصنفة سرية وسرية للغاية يحتاج الرجوع إلى الهيئة للحصول على الموافقات اللازمة، أي أن الفئة C وحدها لا تكفي. وهناك أيضاً فئة رابعة اسمها الفئة التأهيلية Qualifying Category، وهي للمزودين الذين يخدمون الأفراد والقطاع الخاص فقط، ولا يجوز لهم أن يقدموا الخدمة للقطاع الحكومي أو المالي، ويجب أن يكون لهم مركز بيانات في المملكة، ويقدموا خطة للوصول إلى إحدى الفئات الأساسية، والتسجيل فيها صالح لسنة واحدة.
ومتطلبات التسجيل كما في صفحة خدمة التسجيل في الهيئة: الفئة A تحتاج شهادة تصميم وبناء المنشأة Constructed Facility من المستوى Tier 2 أو أعلى، أو شهادة ISO/IEC 27001 لمراكز البيانات، أما الفئتان B وC فتحتاجان شهادة المنشأة والاستدامة التشغيلية Operational Sustainability من المستوى Tier 3 أو أعلى. ولا توجد رسوم للتسجيل، والتقديم عبر بوابة الأعمال في الهيئة بالدخول عبر نفاذ. ويضيف دليل التبني من هيئة الحكومة الرقمية أن الفئة B تحتاج أيضاً شهادة CSA STAR من المستوى الثاني، وأن مركز البيانات في كل الفئات «يجب أن يكون في المملكة العربية السعودية».
الالتزامات Obligations التي تهمك كجهة حكومية
- مزود مسجل فقط: المشترك الذي تصنف بياناته بيانات جهات حكومية سعودية يجب أن يتعاقد مع مزود مسجل لدى الهيئة، والمزود يخبره كتابياً بفئة تسجيله.
- لا شيء يخرج من المملكة: لا يجوز للمزود ولا للمشترك نقل أي محتوى من بيانات الجهات الحكومية خارج المملكة لأي غرض وبأي شكل، دائماً أو مؤقتاً، والتنظيمات تذكر أمثلة صريحة منها التخزين المؤقت والنسخ الاحتياطي Backup، إلا إذا سمح بذلك نظام صراحة.
- السحابة العامة والهجينة: لا تذهب البيانات الحكومية إلى أي سحابة عامة أو مجتمعية أو هجينة لمزود في المملكة إلا إذا كان مسجلاً.
- الاختراق: يبلغ المزود الهيئة ومشتركيه دون تأخير غير مبرر، والهيئة تبلغ مكتب إدارة البيانات الوطنية إذا تأثرت جهات حكومية أو عدد كبير من الأشخاص.
- القدرة على فك التشفير: يجب أن يفصح المزود عن أي قدرة لديه على الاطلاع على البيانات المخزنة في المملكة أو فك تشفيرها، ولا يضيف قدرة جديدة من هذا النوع إلا بموافقة مكتوبة مسبقة من الهيئة.
- المسؤولية: المزود مسؤول عن أفعاله وأفعال وكلائه ومقاوليه، سواءً وقعت داخل المملكة أو خارجها، ولا يستطيع أن يعفي نفسه في العقد من المسؤولية عن فقد بيانات المشترك أو عن ضعف الجودة أو التوفر إذا كان السبب منه.
ولاحظ هذا البند الأخير جيداً عند مراجعة عقد المزود، فكثير من العقود النموذجية للمزودين العالميين مكتوبة لتعفي المزود من أغلب المسؤولية، والتنظيمات السعودية تحد من ذلك.
المصدر: صفحة تنظيمات تقديم خدمات الحوسبة السحابية في الهيئة، وقرار الموافقة على التحديث (أكتوبر 2023)، وصفحة خدمة تسجيل مقدمي الخدمات السحابية.
ضوابط الأمن السيبراني للحوسبة السحابية CCC-2:2024
شرحنا في ضوابط الهيئة الوطنية للأمن السيبراني: أيها ينطبق عليك؟ كيف تقرأ أي مجموعة متخصصة من الضوابط، وكيف يميز الحرف P ضوابط مقدم الخدمة Cloud Service Provider والحرف T ضوابط المشترك Cloud Service Tenant. وهنا نضيف ما تحتاجه الجهة عند قرار السحابة تحديداً.
تقول الهيئة في صفحة الضوابط إنها صدرت «لتكون امتداداً للضوابط الأساسية للأمن السيبراني، ومكملة لها»، أي أنك لا تطبقها وحدها، وإنما فوق الضوابط الأساسية ECC التي شرحناها في الضوابط الأساسية للأمن السيبراني ECC بلغة بسيطة. وبحسب الإصدار الإنجليزي من الوثيقة فهي تتكون من 4 مكونات أساسية و24 مكوناً فرعياً مشتركة بين الطرفين، ثم 37 ضابطاً أساسياً و94 ضابطاً فرعياً على مقدم الخدمة، و18 ضابطاً أساسياً و26 ضابطاً فرعياً على المشترك.
على من تنطبق؟ مقدم الخدمة CSP والمشترك CST
تنطبق على المشترك إذا كان جهة حكومية، داخل المملكة أو خارجها، بما فيها شركاتها والجهات التابعة لها، أو جهة خاصة تملك بنية تحتية وطنية حساسة Critical National Infrastructure أو تشغلها أو تستضيفها. وتنطبق على أي مزود يخدم هذه الجهات. أما المزود الذي يخدم الأفراد والشركات الخاصة العادية فقط فخارج نطاقها.
أربعة مستويات Levels بحسب التصنيف
تربط الضوابط كل ضابط بمستوى من أربعة، وكل مستوى يقابل تصنيفاً للبيانات من الجهة المختصة: المستوى الأول للسري للغاية، والثاني للسري، والثالث للمقيد، والرابع للعام. وفي ملحق الوثيقة جداول تبين لكل ضابط هل هو إلزامي أم اختياري في كل مستوى. والقاعدة التي تذكرها الوثيقة: إذا كانت البيانات تجمع مستويات مختلفة، فاعتمد أعلاها.
ولاحظ أن الإصدار الإنجليزي من الضوابط يسمي المستوى الثالث Confidential، بينما الاسم الرسمي بالعربية في سياسة التصنيف «مقيد» Restricted، وهذا اختلاف في الترجمة وليس مستوى جديداً.
التغيير الذي يجب أن تعرفه: توطين البيانات انتقل إلى NDMO
في الإصدار الأول CCC-1:2020 كان هناك ضابطان فرعيان يلزمان المزود بتقديم الخدمة من داخل المملكة، بما فيها أنظمة التخزين والمعالجة ومراكز التعافي من الكوارث Disaster Recovery، ثم أنظمة المراقبة والدعم. وفي الإصدار الثاني CCC-2:2024 حذف هذان الضابطان، والسبب كما يذكره ملحق التغييرات: نقلت الضوابط المتعلقة بتوطين البيانات Data Localization إلى مكتب إدارة البيانات الوطنية في سدايا، و«على الجهات الرجوع إلى المكتب بشأن توطين البيانات قبل اتخاذ أي إجراء».
وهذا لا يعني أن البيانات أصبحت حرة الحركة، فتنظيمات هيئة الاتصالات ما زالت تمنع نقل البيانات الحكومية خارج المملكة كما ذكرنا، وإنما يعني أن الجهة التي تملك قرار التوطين تغيرت. لذلك إذا قرأت مقالاً قديماً يستشهد بضابط التوطين في CCC، فاعلم أنه يقرأ الإصدار الأول.
وتبقى في الضوابط متطلبات أخرى ترتبط بالمكان والأشخاص، منها أن بعض الوظائف داخل المملكة يشغلها مواطنون سعوديون مؤهلون، وأن يخضع العاملون داخل المملكة للتحقق الأمني، وأن يتبع التشفير Encryption المعايير الوطنية للتشفير NCS-1:2020 في المستوى المتقدم.
المصدر: صفحة ضوابط الأمن السيبراني للحوسبة السحابية في الهيئة، والإصدار الإنجليزي CCC-2:2024.
هيئة الحكومة الرقمية DGA: من السياسة إلى التنفيذ والقياس
الوثائق السابقة تقول ماذا يجوز وماذا لا يجوز، ولكنها لا تقول للجهة كيف تنظم نفسها لتنتقل، ولا كيف يقاس تقدمها. وهذا ما تفعله وثيقتان من هيئة الحكومة الرقمية.
الدليل الاسترشادي لتبني الحوسبة السحابية Cloud Adoption Guideline (سبتمبر 2023)
نشرت الهيئة في 18 سبتمبر 2023 الإصدار الأول من «الدليل الاسترشادي لتبني الحوسبة السحابية للجهات الحكومية» برمز DGA-1-2-5-212. والدليل يبدأ بمسار قرار: هل راجعت الأنظمة؟ ثم هل صنفت البيانات إلى سري للغاية أو سري أو مقيد أو عام؟ وإذا لم تصنفها، فاطلب توجيه مكتب إدارة البيانات الوطنية قبل أن تكمل. ثم يشرح الدليل فئات تسجيل المزودين كما في الجدول السابق، ثم ركائز الانتقال: الاستراتيجية، ومركز التميز Center of Excellence، ونموذج الحوكمة Governance Model، وتقييم التطبيقات Application Assessment، واختيار المزود، ومنهجية الانتقال Migration Methodology.
ويعرف الدليل أيضاً نماذج النشر Deployment Models: العامة، والخاصة، و«السحابة المجتمعية الحكومية»، والهجينة، ونماذج الاستضافة: داخل الجهة On-premise، وخارجها Off-premise، والاستضافة المشتركة Co-location. ويعرف الأدوار حول السحابة، ومنها الوسيط السحابي Cloud Broker والمجمع Aggregator والموزع Reseller، وهي أدوار تراها في المنافسات الحكومية كثيراً. وإذا أردت الفرق بين نماذج النشر بتفصيل أكبر، فسوف نشرحه في مرحلة الحوسبة السحابية.
 دليلنماذج النشر السحابي Deployment Models: أيها يناسبك؟الفرق بين السحابة العامة والخاصة والمجتمعية والهجينة والسيادية بأمثلة حقيقية وتكلفة سنة، وكيف تختار النموذج لكل نظام.
 دليلالمسؤولية المشتركة Shared Responsibility في السحابةما الذي يحميه مزود السحابة وما الذي يبقى عليك في IaaS وPaaS وSaaS والسيرفر المخصص، مع حوادث موثقة وضوابط NCA للمستأجر.
ضوابط الحوسبة السحابية للجهات الحكومية Cloud Computing Controls (يوليو 2026)
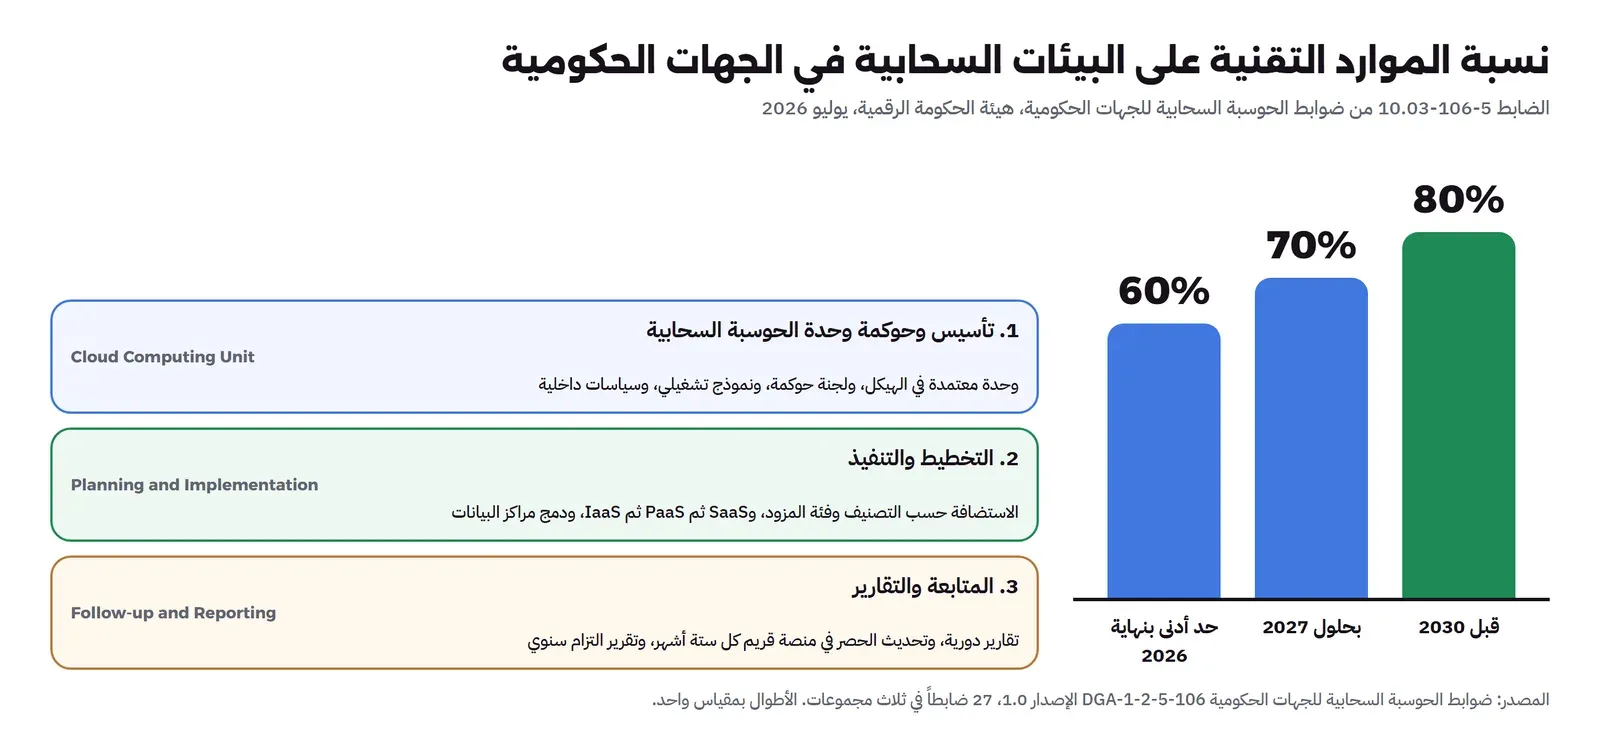
في 8 يوليو 2026 نشرت الهيئة الإصدار الأول من «ضوابط الحوسبة السحابية للجهات الحكومية» برمز DGA-1-2-5-106، وهي ضوابط إلزامية على كل الجهات الحكومية، وتتابع الهيئة الالتزام بها. وتتكون من 27 ضابطاً في ثلاث مجموعات:
- تأسيس وحوكمة وحدة الحوسبة السحابية: وحدة إدارية في الهيكل التنظيمي للجهة تقود الانتقال وتنسقه، ولها مسميات وظيفية وفريق ولجنة حوكمة ونموذج تشغيلي وسياسات داخلية للأمن والخصوصية والمخاطر واستمرارية الأعمال، وتشعر الجهة الهيئة بقرار اعتماد الوحدة.
- التخطيط والتنفيذ: خطة مبنية على تقييم الجاهزية والمخاطر، واختيار الاستضافة حسب تصنيف البيانات وفئة تسجيل المزود بحسب الدليل، واستخدام السحابة لكل خدمة جديدة بترتيب SaaS ثم PaaS ثم IaaS، ودمج مراكز البيانات، وإعادة استخدام الأصول التي تبقى بعد إغلاق مراكز البيانات.
- المتابعة والتقارير: تقارير دورية عن نسبة التبني والإنفاق السحابي ونقل أعباء العمل Workloads، وتحديث حصر الاحتياج الحكومي من الخدمات السحابية في منصة «قريم» كل ستة أشهر، وتقرير التزام سنوي إلى الهيئة.
وأهم رقم في الوثيقة في الضابط 5-106-10.03: أن تصل نسبة الموارد التقنية المستضافة على البيئات السحابية إلى 60% كحد أدنى بنهاية 2026، و70% بحلول 2027، و80% قبل 2030.
وفي الأحكام العامة للوثيقة شرط يغلق باباً مهماً: الالتزام بالتعاقد حصراً مع أحد مزودي خدمات الحوسبة السحابية المسجلين لدى هيئة الاتصالات والفضاء والتقنية، مع الالتزام بقواعد مكتب إدارة البيانات الوطنية، وقواعد كفاءة الإنفاق من هيئة كفاءة الإنفاق والمشروعات الحكومية EXPRO، وقواعد الهيئة الوطنية للأمن السيبراني.
وقد يتساءل البعض: هل نسبة 60% تعني أن تنقل الجهة 60% من أنظمتها إلى مزود تجاري؟ لا، فالضابط يتحدث عن «البيئات السحابية»، والسحابة الحكومية والسحابة الخاصة بيئات سحابية أيضاً. والمهم أن تدار الموارد بطريقة سحابية: تطلب وتقاس وتخصص من منصة، وليس سيرفراً لكل نظام. وقد شرحنا الطريقة التي يتغير بها ذلك على مستوى الفرق في FinOps: كيف تجعل فريقك مسؤولاً عن تكلفة السحابة.
المصدر: صفحة ضوابط الحوسبة السحابية للجهات الحكومية (8 يوليو 2026)، وصفحة الدليل الاسترشادي لتبني الحوسبة السحابية (18 سبتمبر 2023).
تصنيف البيانات Data Classification: الأساس الذي يعتمد عليه كل ما سبق
لاحظ أن كل وثيقة شرحناها تعود إلى سؤال واحد: ما تصنيف هذه البيانات؟ فالسياسة تحدد مكان الاستضافة بالتصنيف، وهيئة الاتصالات تحدد فئة المزود بالتصنيف، وضوابط الأمن تحدد المستوى بالتصنيف، ودليل هيئة الحكومة الرقمية يوقفك إذا لم تصنف. ولذلك فالجهة التي لم تصنف بياناتها لا تستطيع أن تتخذ قراراً سحابياً صحيحاً، مهما كان عندها من ميزانية.
وسياسة تصنيف البيانات في سياسات حوكمة البيانات الوطنية، الإصدار الأول بتاريخ 5 مايو 2020، تضع أربعة مستويات بحسب أثر الإفصاح: سري للغاية بأثر مرتفع، وسري بأثر متوسط، ومقيد بأثر منخفض، وعام بلا أثر. ومن قواعدها التي تهمك هنا أن البيانات التي لم تصنف بعد تعامل معاملة «المقيد» حتى تصنف تصنيفاً صحيحاً. أي أن نظاماً لم يصنف لا يذهب إلى مزود من الفئة A، لأن هذه الفئة للعام فقط.
والتفصيل الكامل لخطوات التصنيف وأمثلته في حوكمة البيانات الحكومية NDMO وتصنيف البيانات.
المصدر: سياسة تصنيف البيانات، سدايا (5 مايو 2020).
البيانات الشخصية: نظام حماية البيانات الشخصية PDPL ولائحة النقل
إذا كان النظام يحمل بيانات شخصية، فهناك طبقة أخرى فوق ما سبق. فنظام حماية البيانات الشخصية الصادر بالمرسوم الملكي م/19 بتاريخ 9/2/1443هـ والمعدل بالمرسوم م/148 بتاريخ 5/9/1444هـ، ينظم في المادة 29 نقل البيانات الشخصية خارج المملكة بأغراض وشروط، وتفصلها لائحة نقل البيانات الشخصية إلى خارج المملكة: قائمة الدول ذات الحماية المناسبة، والإعفاءات بضمانات مثل البنود التعاقدية القياسية Standard Contractual Clauses، وتقويم المخاطر قبل النقل في حالات محددة.
والفرق الذي يجب أن تفهمه بين النظامين: لائحة النقل في PDPL تسمح بالنقل بشروط، أما تنظيمات هيئة الاتصالات فتمنع نقل بيانات الجهات الحكومية خارج المملكة إلا بنص نظامي صريح. فإذا كانت البيانات الشخصية جزءاً من بيانات جهة حكومية، فأنت أمام القيدين معاً، والأشد هو الذي يحكم عملياً. وقد شرحنا تفاصيل لائحة النقل بأمثلة في حماية البيانات الشخصية PDPL للخدمات التي تستضيفها.
المصدر: نص نظام حماية البيانات الشخصية، ولائحة نقل البيانات الشخصية إلى خارج المملكة.
السحابة الحكومية ديم DEEM
ذكرت سياسة الحوسبة السحابية أولاً أن البيانات السرية والسرية للغاية تستضاف في السحابة الحكومية لدى مركز المعلومات الوطني. وهذه السحابة اسمها «ديم» DEEM، وتصفها صفحتها في موقع سدايا بأنها «حوسبة سحابية حكومية أطلقت بأمر سام في مطلع الشهر الثامن من العام 2018 للميلادي»، ويشغلها مركز المعلومات الوطني في سدايا.
وتقدم ديم خدمات من النماذج كلها: البنية التحتية كخدمة IaaS، والمنصة كخدمة PaaS، والبرمجيات كخدمة SaaS، ومنها مراكز البيانات الافتراضية Virtual Data Centers، والنسخ الاحتياطي، والتخزين، والبريد، والاجتماعات، والملفات. وتذكر الصفحة الإنجازات التالية دون تاريخ محدد:
- أكثر من 30 ألف جهاز افتراضي Virtual Machine.
- أكثر من 150 ألف صندوق بريد.
- دمج أكثر من 270 مركز بيانات.
- استضافة أكثر من 200 جهة حكومية.
- أثر مالي يزيد على 6.7 مليار ريال.
وتذكر الصفحة أن ديم مطابقة لاشتراطات الهيئة الوطنية للأمن السيبراني ECC وCCC كمزود خدمة سحابي، وأنها حصلت من هيئة الاتصالات على أعلى تصنيف كمزود خدمات سحابية من الفئة (ج)، أي الفئة C، وأن دليل هيئة الحكومة الرقمية ينص على استضافة الجهات المستثناة ذات البيانات المصنفة سري للغاية في ديم.
ولاحظ رقم «دمج أكثر من 270 مركز بيانات»، فهو التطبيق العملي لقاعدة «لا مراكز بيانات جديدة» في سياسة 2020 ولضابط دمج مراكز البيانات في ضوابط 2026.
المصدر: صفحة السحابة الحكومية ديم في موقع سدايا.
المزودون العالميون Hyperscalers داخل المملكة: من وصل ومن في الطريق؟
بسبب شرط أن يكون مركز البيانات في المملكة، افتتح أو أعلن عدد من المزودين العالميين مناطق سحابية Cloud Regions داخلها. والجدول التالي من الصفحات الرسمية للمزودين، بتاريخ كل إعلان:
| المزود | المنطقة | الحالة بحسب المصدر الرسمي |
|---|---|---|
| Oracle Cloud | جدة me-jeddah-1 | متاحة منذ 1 فبراير 2020 |
| Oracle Cloud | الرياض me-riyadh-1 | متاحة منذ 31 يوليو 2024 |
| Google Cloud | الدمام me-central2 | افتتحت في 15 نوفمبر 2023، والبيع عبر CNTXT حصرياً، ولها تسجيل من الفئة C بحسب صفحة Google |
| Microsoft Azure | Saudi Arabia East في المنطقة الشرقية | أعلنت Microsoft في 31 أغسطس 2026 أنها ستتاح في نوفمبر 2026 بثلاث مناطق توفر Availability Zones |
| AWS | منطقة في المملكة | قالت Amazon في 31 أغسطس 2026 إنها «في طريقها للإطلاق في ديسمبر 2026» باستثمار يزيد على 5.3 مليار دولار |
ولاحظ أمرين عند قراءة هذا الجدول. الأول أن وجود منطقة في المملكة لا يعني أن كل خدماتها متاحة فيها، فبعض الخدمات تصل متأخرة، فتحقق من الخدمة التي تحتاجها تحديداً. والثاني أن وجود المنطقة لا يغني عن فئة التسجيل لدى هيئة الاتصالات، فالسؤال الذي يجب أن تسأله لأي مزود: ما فئة تسجيلك، وهل هي مكتوبة في العقد؟ أما سؤال من يملك المزود وأي قانون أجنبي يخضع له، فقد ناقشناه في مقال مفهوم السحابة السيادية.
المصدر: Oracle: منطقة جدة، وOracle: منطقة الرياض، وGoogle Cloud: افتتاح منطقة الدمام (15 نوفمبر 2023)، وGoogle Cloud: الوصول إلى منطقة الدمام، وMicrosoft (31 أغسطس 2026)، وAmazon (31 أغسطس 2026).
جدول القرار Decision Table: من التصنيف إلى مكان الاستضافة Hosting
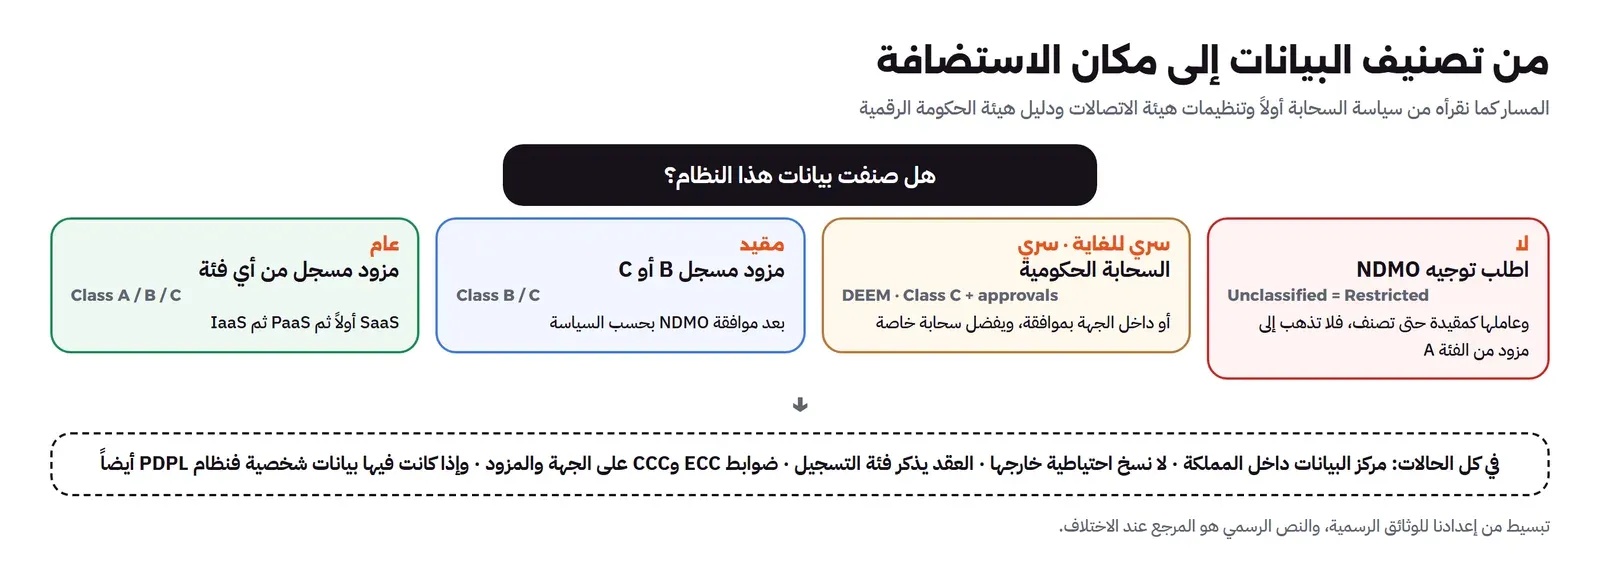
الآن نجمع كل ما سبق في جدول واحد تستخدمه عندما تقرر أين يذهب نظام محدد. والجدول تبسيط من إعدادنا للوثائق السابقة، فإذا اختلف مع نص رسمي فالنص هو المرجع:
| تصنيف البيانات | أين يمكن أن تستضاف | فئة المزود | مستوى CCC | ملاحظة |
|---|---|---|---|---|
| سري للغاية | السحابة الحكومية (ديم)، أو داخل الجهة بموافقة | C مع موافقات هيئة الاتصالات | المستوى الأول | الجهات المستثناة ذات هذه البيانات تستضاف في ديم بحسب دليل الهيئة |
| سري | السحابة الحكومية، أو داخل الجهة بموافقة | C مع موافقات هيئة الاتصالات | المستوى الثاني | يفضل في سحابة خاصة إذا استضيف داخل الجهة |
| مقيد | مزود تجاري مسجل، بعد موافقة NDMO بحسب السياسة | B أو C | المستوى الثالث | البيانات غير المصنفة تعامل كمقيدة |
| عام | مزود تجاري مسجل | A أو B أو C | المستوى الرابع | ما زال داخل المملكة، وما زال مزوداً مسجلاً |
وفي كل الحالات: مركز البيانات داخل المملكة، ولا نقل لبيانات الجهة الحكومية خارجها حتى للنسخ الاحتياطي، وعقد مكتوب يذكر فئة تسجيل المزود، وتطبيق ضوابط ECC وCCC على الطرفين. والصورة التالية تبين هذا المسار:
مثال Example: ثلاثة أنظمة في جهة حكومية افتراضية
لنأخذ مثالاً لجهة حكومية افتراضية، والأنظمة والأرقام هنا للتوضيح فقط، وليست لجهة حقيقية. لدى الجهة ثلاثة أنظمة تريد أن تقرر مكانها:
| النظام | ما يحمله | التصنيف المتوقع | القرار |
|---|---|---|---|
| البوابة العامة | أخبار الجهة وأدلة الخدمات والإحصاءات المنشورة | عام | مزود تجاري مسجل من أي فئة، بنموذج SaaS أو PaaS إن وجد |
| نظام الموارد البشرية | أسماء الموظفين وأرقام هوياتهم ورواتبهم | مقيد، وفيه بيانات شخصية | مزود مسجل من الفئة B أو C بعد موافقة NDMO، مع التزامات PDPL، ودون أي نسخة خارج المملكة |
| نظام التحقيقات الداخلية | ملفات تحقيق وقرارات لم تعلن | سري | السحابة الحكومية، أو سحابة خاصة داخل الجهة بموافقة |
ولاحظ ثلاثة أمور في هذا المثال. الأول أن التصنيف هنا «متوقع»، فالتصنيف الحقيقي يقرره المسؤول عن البيانات في الجهة بالخطوات الرسمية، وليس فريق التقنية. والثاني أن نظام الموارد البشرية قد يكون متاحاً كخدمة SaaS من مزود مسجل، فيوفر على الجهة تشغيله، بشرط أن تتأكد من فئة تسجيل المزود ومن أن النسخ الاحتياطية والدعم الفني لا تخرج من المملكة. والثالث أن نظام البوابة العامة يبدو سهلاً، ولكن إذا كانت البوابة تستقبل طلبات المواطنين فهي تحمل بيانات شخصية، فيتغير تصنيفها. لذلك صنف البيانات التي يحملها النظام فعلاً، وليس البيانات التي صمم لها في البداية.
وفي المقال الأخير من هذه المرحلة نأخذ هذا المثال خطوة بخطوة: من جرد الأنظمة إلى كراسة الشروط إلى خطة النقل.
إذا كنت مورداً Vendor: ماذا تحتاج لتبيع للجهات الحكومية؟
إذا كنت شركة تقنية تقدم خدمة سحابية، فكل ما سبق ينطبق عليك من الجهة الأخرى:
- سجل لدى هيئة الاتصالات في الفئة التي تناسب البيانات التي تريد استضافتها، والفئة التأهيلية لا تسمح لك بخدمة الجهات الحكومية أصلاً.
- جهز مركز البيانات أو المزود الذي تبني عليه بالشهادات المطلوبة للفئة، وتأكد أنه داخل المملكة.
- طبق ضوابط CCC بحرف P على خدمتك، وجهز أدلتها لأن الجهة سوف تطلبها منك لتثبت التزامها هي بضوابط T.
- راجع عقدك النموذجي: لا تستطيع أن تعفي نفسك من المسؤولية عن فقد البيانات إذا كان السبب منك، ويجب أن تفصح عن أي قدرة على فك التشفير.
- تأكد أن الدعم الفني والمراقبة والنسخ الاحتياطي لا تنقل أي بيانات حكومية خارج المملكة.
وتفاصيل المنافسات الحكومية ومنصة اعتماد في البيع للجهات الحكومية في السعودية.
أخطاء شائعة Common Mistakes
- البدء باختيار المزود قبل التصنيف: فئة المزود تتحدد بالتصنيف، فإذا اخترت أولاً فقد تكتشف أن مزودك لا يحق له استضافة بياناتك.
- «المنطقة في المملكة إذن نحن ملتزمون»: مكان المنطقة شرط واحد، وفئة التسجيل وضوابط CCC والعقد شروط أخرى.
- نسخ احتياطية في منطقة خارج المملكة: التنظيمات تذكر النسخ الاحتياطي والتخزين المؤقت بالاسم.
- الاستشهاد بضابط التوطين في CCC: حذف في الإصدار الثاني، وانتقل قرار التوطين إلى NDMO.
- تجديد الترخيص تلقائياً: السياسة تعد تجديد الأجهزة والتراخيص استثماراً جديداً يجب أن ينظر فيه إلى السحابة أولاً.
- فهم 60% على أنها مزود تجاري: الضابط يتحدث عن البيئات السحابية، والسحابة الحكومية والخاصة منها.
- نسيان وحدة الحوسبة السحابية: ضوابط 2026 تطلب وحدة معتمدة في الهيكل التنظيمي وإشعار الهيئة بقرارها، وليس فريق مشروع مؤقتاً.
- الاعتماد على نسخة قديمة من وثيقة: الإطار التنظيمي لهيئة الاتصالات أصبح «تنظيمات» في أكتوبر 2023، وضوابط CCC صدر منها إصدار ثان في 2024.
قائمة تحقق Checklist قبل أي قرار سحابي في جهة حكومية
- صنفت بيانات النظام بالخطوات الرسمية، ووثقت التصنيف ومدته.
- عرفت هل في النظام بيانات شخصية، وما التزامات PDPL عليه.
- حددت مكان الاستضافة المسموح لكل مستوى بحسب السياسة والدليل.
- تحققت من فئة تسجيل المزود لدى هيئة الاتصالات، وطلبت أن تكتب في العقد.
- تأكدت أن مركز البيانات والنسخ الاحتياطية والدعم والمراقبة كلها داخل المملكة.
- حددت مستوى CCC للنظام، وقسمت الضوابط بين ما عليك (T) وما على المزود (P).
- راجعت بند المسؤولية والإفصاح عن فك التشفير في العقد.
- رتبت نماذج الخدمة: SaaS أولاً، ثم PaaS، ثم IaaS.
- أسست وحدة الحوسبة السحابية واعتمدتها وأشعرت هيئة الحكومة الرقمية.
- حسبت نسبة الموارد على البيئات السحابية اليوم، وخطتك للوصول إلى 60% بنهاية 2026.
- حدثت حصر الاحتياج في منصة «قريم» وجدولت تحديثه كل ستة أشهر.
الخلاصة
- خمس جهات، ولكل منها سؤال: الوزارة (هل نذهب إلى السحابة؟)، وهيئة الاتصالات (من يقدمها؟)، والأمن السيبراني (كيف نحميها؟)، والحكومة الرقمية (كيف ننفذ ونقيس؟)، وسدايا (ما تصنيف البيانات، وهل تنقل البيانات الشخصية؟).
- السحابة هي الأصل لكل استثمار تقني جديد منذ أكتوبر 2020، ولا مراكز بيانات جديدة.
- فئة تسجيل المزود A أو B أو C تحدد أعلى مستوى من البيانات الحكومية يستضيفه، والسري يحتاج الفئة C مع موافقات.
- بيانات الجهات الحكومية لا تخرج من المملكة، حتى النسخ الاحتياطي.
- CCC-2:2024 تنطبق على الجهة والمزود بأربعة مستويات، وقرار التوطين انتقل منها إلى NDMO.
- ضوابط هيئة الحكومة الرقمية في يوليو 2026 تطلب وحدة حوسبة سحابية، و60% من الموارد على السحابة بنهاية 2026، و80% قبل 2030.
- كل ذلك يبدأ من تصنيف البيانات.
وفي المقال القادم بإذن الله ننظر إلى تجارب دول أخرى: حكومات بنت سحابتها على المصادر المفتوحة. وأقرب المقالات إلى هذا الموضوع:
 دليلحكومات بنت سحابتها على المصادر المفتوحةماذا بنت فرنسا وألمانيا وهولندا والاتحاد الأوروبي فعلاً من سحابة وقواعد ومعايير مفتوحة، بالأرقام من الوثائق الرسمية.
 دليلنقل أنظمة جهة حكومية إلى السحابة: خطة خطوة بخطوةإحدى عشرة خطوة لنقل أنظمة جهة حكومية إلى السحابة، من تصنيف البيانات واختيار المزود إلى الدفعات والتقارير، مع مثال وجداول قرار.
 دليلالسحابة السيادية Sovereign Cloud: ما الذي يجعلها سيادية؟لماذا لا يكفي أن يكون السيرفر في بلدك، وكيف تقيس سيادة أي سحابة بأربعة أبعاد وأسئلة محددة قبل أن تختار المزود.
 دليلحوكمة البيانات الحكومية: معايير NDMO وتصنيف البياناتما تطلبه معايير مكتب إدارة البيانات الوطنية من الجهة الحكومية فعلاً، وكيف تصنف بياناتها خطوة بخطوة، وكيف يقاس التزامها كل سنة.
 دليلحماية البيانات الشخصية PDPL للخدمات التي تستضيفهاما يعنيه نظام حماية البيانات الشخصية لمن يشغل خدمة على سيرفراته، من العقد مع العميل والإشعار بالتسرب إلى النسخ والسجلات والنقل للخارج.
 دليلضوابط الهيئة الوطنية للأمن السيبراني: أيها ينطبق عليك؟أي ضوابط الهيئة الوطنية للأمن السيبراني تنطبق على جهتك، وما الذي تضيفه كل مجموعة متخصصة فوق الضوابط الأساسية.
سجل التحديثات
- 2026-11-19: كتابة المقال من سياسة الحوسبة السحابية أولاً (أكتوبر 2020)، وتنظيمات تقديم خدمات الحوسبة السحابية الإصدار الرابع (أكتوبر 2023)، وCCC-2:2024، وضوابط هيئة الحكومة الرقمية (يوليو 2026) ودليل التبني (سبتمبر 2023)، وسياسة تصنيف البيانات، وPDPL ولائحة النقل، وصفحة ديم، وصفحات المزودين، ومراجعة كل المصادر في 19 نوفمبر 2026.