إذا طلبت منك عيادة أن تضيف «زيارة فيديو» إلى نظام المواعيد عندها، فأول ما يخطر في البال هو المكالمة نفسها: نضع رابط Jitsi في رسالة المريض، أو نشغل سيرفر LiveKit، وننتهي. ولكن بعد أسبوع من التشغيل تبدأ الأسئلة الحقيقية: من يضمن أن من فتح الرابط هو المريض نفسه؟ وأين موافقته على العلاج عن بعد؟ وهل يجوز تسجيل المكالمة؟ والطبيب كتب وصفة في نهاية الزيارة، فأين ذهبت؟ وكيف تصل إلى الصيدلية؟ ولماذا تجمدت صورة مريض في قرية بعيدة بينما صوته واضح؟
وهنا يظهر الفرق بين «مكالمة فيديو» و«زيارة طبية عن بعد». فالمكالمة جزء صغير، وحولها حجز وهوية وموافقة وسجل طبي ووصفة وقواعد نظامية. وفي هذا المقال سوف نبني هذه الزيارة كاملة في Docker، ونشغلها فعلاً بين متصفحين، ونقيس ما يحدث للصورة والصوت عندما يضعف خط المريض. وسوف نناقش ما يلي:
- ما الذي يجعل المكالمة زيارة طبية، والقواعد السعودية الرسمية للطب عن بعد والوصفة والتسجيل.
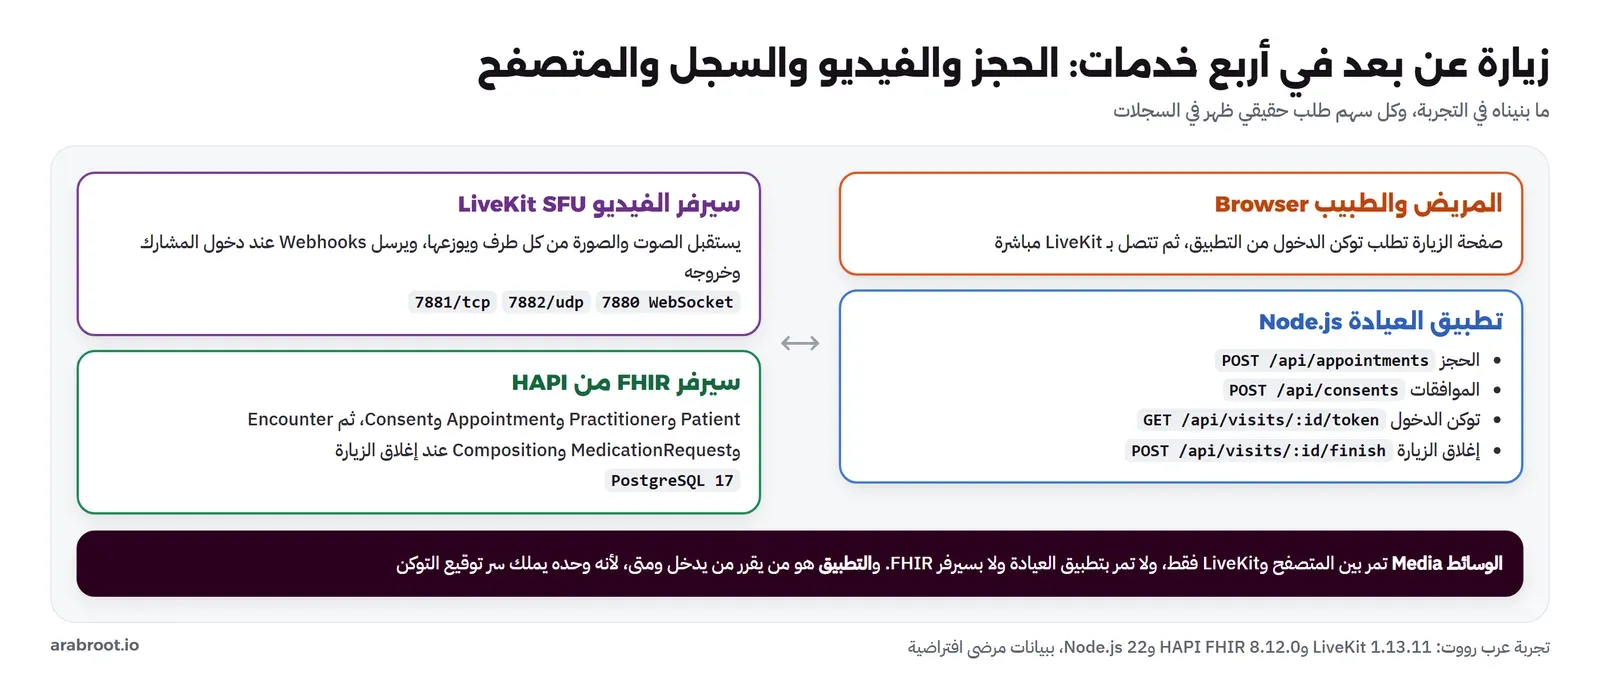
- بنية بسيطة من أربع خدمات: تطبيق العيادة، وسيرفر الفيديو LiveKit، وسيرفر FHIR من HAPI، والمتصفح.
- الحجز كمورد Appointment، والموافقة كمورد Consent، وبوابة تقرر من يدخل الغرفة ومتى.
- مشكلتان حقيقيتان ظهرتا في التجربة: نتائج بحث قديمة من ذاكرة HAPI، وموافقة زيارة سابقة فتحت زيارة جديدة.
- قياس جودة المكالمة على خط ضعيف بالأرقام، وكيف بنينا محاكي الشبكة عندما لم يتوفر tc netem.
- إغلاق الزيارة بوصفة MedicationRequest وملاحظة Composition وزيارة Encounter في معاملة واحدة.
- الأمن: التشفير من طرف إلى طرف E2EE بتجربة مفتاح خاطئ، وتوقيع ال Webhooks، وTURN، وقائمة تحقق للإنتاج.
وهذا المقال من مرحلة البيانات الصحية والذكاء الاصطناعي في مسار التقنية في الصحة، وهو يبني على ثلاثة مقالات سابقة لن نكرر ما فيها: سيرفر الفيديو وطبقاته وتوكنه شرحناها في مقال LiveKit، وسيرفر HAPI FHIR مع PostgreSQL والتحقق والمعاملات في مقال خادم FHIR، والمنصات الوطنية مثل صحتي ووصفتي ونفيس في مقال المنصات الصحية في السعودية. أما هنا فنربط الثلاثة في زيارة واحدة.
باختصار In Short
تطبيقك هو البوابة: سيرفر الفيديو يقبل أي توكن صحيح، وتطبيقك وحده يقرر من يحصل عليه ومتى.
في السعودية: الخدمة تقدمها منشأة مرخصة من وزارة الصحة، ولا وصفات للأدوية المخدرة أو الخاضعة للرقابة عن بعد، والتسجيل له نصوص مختلفة بين الحكومي والخاص.
على خط ضعيف: في تجربتنا تنازل المريض عن طبقات الصورة حتى 180p، وبقي الصوت سليماً بنسبة تعويض 1.2% فقط.
E2EE: بمفتاح خاطئ وصلت للطبيب نحو 3.6 MB من بيانات الصورة ولم يفك منها إطار واحد.
ما الذي يجعل المكالمة زيارة طبية؟ Video Call vs Visit
لنبدأ من سؤال بسيط: ما الفرق بين اجتماع عمل على الفيديو واستشارة طبية على الفيديو؟ من الناحية التقنية لا شيء تقريباً، نفس WebRTC ونفس السيرفر. والفرق كله فيما قبل المكالمة وما بعدها، وفي أن كل خطوة لها أثر نظامي وطبي:
| المرحلة | في اجتماع العمل | في الزيارة الطبية |
|---|---|---|
| قبل المكالمة | رابط يرسل لمن تريد | موعد مع طبيب محدد، وتحقق من هوية المريض، وموافقة موثقة على العلاج عن بعد |
| الدخول | من معه الرابط يدخل | المريض صاحب الموعد والطبيب فقط، وفي وقت الموعد فقط |
| التسجيل | زر في الواجهة | موافقة منفصلة، وقواعد حفظ وتشفير ومدة |
| بعد المكالمة | ملخص اختياري | زيارة موثقة في السجل الطبي، وملاحظة الطبيب، ووصفة تصل إلى الصيدلية |
| الجودة | صورة متقطعة مزعجة | صورة متقطعة قد تعني أن الطبيب لم ير ما يحتاجه، فيجب أن يعرف ذلك ويقرر |
لذلك سوف نبني الزيارة من الخارج إلى الداخل: القواعد أولاً، لأنها تحدد ما يجب أن يفعله الكود، ثم البنية، ثم التجربة خطوة خطوة.
القواعد السعودية للطب عن بعد Telehealth Regulations
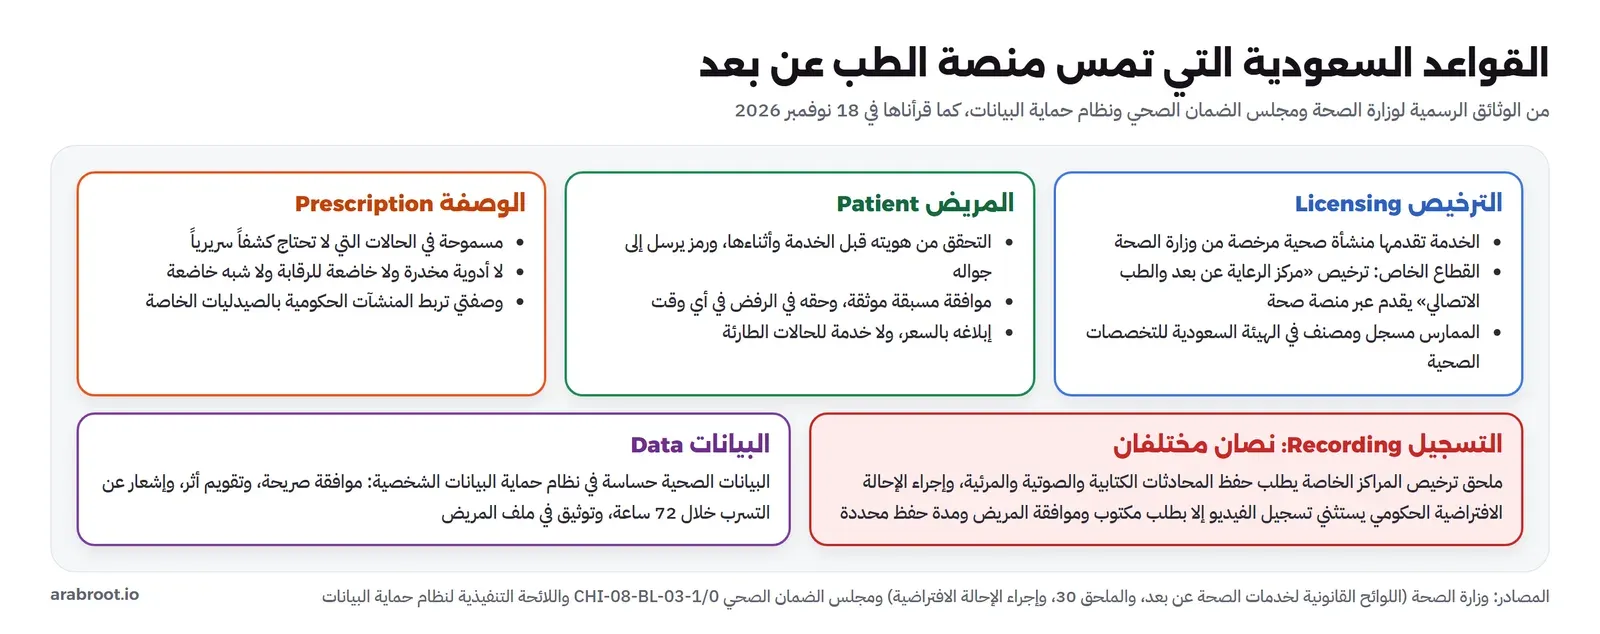
قبل أي سطر كود، تحتاج أن تعرف من يسمح لك بتقديم الخدمة، وما الذي تشترطه الجهات على المنصة. والصورة التالية تجمع أهم ما وجدناه في الوثائق الرسمية:
من يقدم الخدمة؟ الترخيص Licensing
نشرت وزارة الصحة وثيقة «اللوائح القانونية لخدمات الصحة عن بعد» Legal Regulations for Telehealth Services، وأساسها الأمر الملكي رقم 47455 بتاريخ 9/8/1441هـ الذي سمح للممارس الصحي بالفحص والعلاج عبر خدمات الصحة عن بعد. وتنص المادة الرابعة على أن خدمات الصحة عن بعد تقدمها فقط منشآت صحية مرخصة من وزارة الصحة، وأن الجهة غير المرخصة كمنشأة صحية في المملكة تحتاج ترخيصاً من مركز الصحة عن بعد. وتفرق المادة الخامسة بين القطاعين: القطاع الحكومي يحصل على موافقة مسبقة من مركز التميز للصحة الرقمية، والقطاع الخاص يحصل على الترخيص من إدارة التراخيص في الوزارة قبل تفعيل الخدمة.
ويجب أن تعرف أن هذه الوثيقة نفسها تقول إنها سارية حتى 31 ديسمبر 2021، وغلافها يقول حتى مارس 2022، ولم نجد لها إصداراً أحدث على موقع الوزارة حتى تاريخ قراءتنا في 18 نوفمبر 2026. لذلك نستخدمها كأساس للفهم، ونعتمد في التفاصيل الحالية على ملحق الترخيص ووثيقة مجلس الضمان الصحي التاليين.
وللقطاع الخاص ملحق ترخيص رقم 30 بعنوان «مركز الرعاية عن بعد والطب الاتصالي»، ويقدم طلبه عبر منصة صحة، ويشترط أن يحمل الممارس شهادة تسجيل وتصنيف سارية من الهيئة السعودية للتخصصات الصحية. وفي الملحق نقطة تهم من يبني منتجاً: التطبيقات الإلكترونية مثل تطبيق تنسيق المواعيد خارج نطاق مراكز الرعاية عن بعد، والتواصل مع المريض مسموح فقط عبر البرامج والتطبيقات المعتمدة للمركز. أي أن المركز المرخص هو من يقدم الخدمة، ومنصتك أداة يعتمدها المركز.
المصدر: اللوائح القانونية لخدمات الصحة عن بعد المواد 3 و4 و5، والملحق 30 لترخيص مراكز الرعاية عن بعد.
ما يخص المريض: الهوية والموافقة Identity and Consent
هنا يتحول النص النظامي إلى متطلبات برمجية مباشرة:
- الهوية: تنص المادة 11 من لوائح الوزارة على أن تكون لدى المنشأة والممارس أدلة كافية على هوية المريض قبل الخدمة وأثناءها. ووثيقة مجلس الضمان الصحي «سياسات وإجراءات الصحة عن بعد» (CHI-08-BL-03-1/0) تذكر في مادتها السابعة رمز تحقق يرسل إلى جوال المستفيد، مع المعرفات الأساسية مثل الاسم ورقم الهوية وتاريخ الميلاد ورقم الملف.
- الموافقة: المادة 12 تطلب موافقة مستنيرة قبل بدء الخدمة، يوقعها المريض وتكون متاحة إلكترونياً للتحقق. والمادة نفسها تعطي المريض حق رفض الخدمة أو إلغائها في أي وقت دون أن يذكر سبباً.
- السعر: الملحق 30 يطلب إبلاغ المريض بسعر الخدمة، ووثيقة المجلس تنص على ألا يزيد سعر الاستشارة عن بعد عن سعر الزيارة الحضورية.
- الحالات الطارئة: الملحق 30 ووثيقة المجلس يستثنيان الحالات الطارئة والمهددة للحياة.
وفي التأمين: انتقلت مسؤوليات التأمين الصحي من مجلس الضمان الصحي إلى هيئة التأمين في 4 مارس 2024، وتجيب الهيئة في أسئلتها الشائعة بأن وثيقة التأمين الصحي الأساسية تغطي خدمات الصحة عن بعد بحسب المبرر الطبي.
المصدر: سياسات وإجراءات الصحة عن بعد من مجلس الضمان الصحي، وخبر هيئة التأمين بتاريخ 4 مارس 2024، والأسئلة الشائعة لهيئة التأمين.
الوصفة عن بعد Prescribing
تسمح لوائح الوزارة في مادتها الثالثة عشرة بوصف الأدوية وصرفها ضمن خدمات الصحة عن بعد. ويقيد الملحق 30 ذلك بالحالات التي لا تتطلب كشفاً سريرياً. وتستثني وثيقة مجلس الضمان الصحي في مادتها التاسعة، ومعها إجراء «الإحالة الافتراضية» من الوزارة، وصف الأدوية المخدرة والخاضعة للرقابة وشبه الخاضعة للرقابة عن بعد. وهذا قيد يجب أن يطبقه الكود قبل أن يطبقه الطبيب، كما سنرى عند الوصفة.
أما وصفتي Wasfaty، فهي خدمة من الشركة الوطنية للشراء الموحد NUPCO تربط المستشفيات ومراكز الرعاية الحكومية بالصيدليات الخاصة، ليصرف المريض دواءه من أقرب صيدلية مسجلة. وبحسب خبر الوزارة في 29 ديسمبر 2021 صرفت الخدمة أكثر من 20 مليون وصفة لأكثر من 5 ملايين مريض عبر 2,018 مركزاً صحياً و197 مستشفى. ولم نجد مواصفة رسمية منشورة لربط منصات القطاع الخاص بها، والتفصيل عن المنصات الوطنية في مقال المنصات الصحية.
المصدر: إجراء الإحالة الافتراضية من وزارة الصحة القسم 11، وصفحة وصفتي في نوبكو، وخبر الوزارة بتاريخ 29 ديسمبر 2021.
تسجيل الزيارة Recording: نصان مختلفان
هذه أكثر نقطة تحتاج انتباهك، لأن الوثائق الرسمية فيها لا تقول نفس الشيء:
- الملحق 30 لمراكز الرعاية عن بعد الخاصة يطلب «حفظ عملية التواصل بين الممارس الصحي والمريض مع تسجيل المحادثات الكتابية والمكالمات الصوتية والمرئية».
- إجراء الإحالة الافتراضية الحكومي (يوليو 2021) يضع تسجيل الفيديو أثناء الاستشارة وحفظ ملفاته ضمن ما هو مستثنى، إلا بطلب مكتوب يتضمن نموذج موافقة المريض على حفظ مؤقت، مع التشفير ومدة الحفظ وطريقة الحذف.
والنتيجة العملية: لا تجعل التسجيل سلوكاً افتراضياً في المنصة، ولا تمنعه نهائياً. اجعله قراراً تأخذه المنشأة بحسب ترخيصها، وتحت شرط موافقة منفصلة من المريض لكل زيارة، مع تشفير ومدة حفظ وحذف موثق. وهذا ما سنبنيه في التجربة.
البيانات الصحية في نظام حماية البيانات PDPL
البيانات الصحية من البيانات الحساسة في نظام حماية البيانات الشخصية. وتسمح اللائحة التنفيذية في مادتها الحادية عشرة بأن تكون الموافقة كتابية أو شفوية أو إلكترونية، بشرط توثيقها مع وقتها ووسيلتها، وتطلب موافقة صريحة عندما تشمل المعالجة بيانات حساسة. وتطلب المادة 24 إشعار الجهة المختصة بالتسرب خلال 72 ساعة، والمادة 25 تقويماً مكتوباً للأثر لمعالجة البيانات الحساسة. وتفصيل هذه الأحكام للبيانات الصحية في مقال خصوصية البيانات الصحية، والأحكام العامة ومكان الاستضافة في مقال حماية البيانات للخدمات المستضافة.
المصدر: اللائحة التنفيذية لنظام حماية البيانات الشخصية في جريدة أم القرى.
مستشفى صحة الافتراضي Seha Virtual Hospital
إذا أردت أن ترى الطب عن بعد على نطاق دولة، فمستشفى صحة الافتراضي Seha Virtual Hospital هو المثال. افتتح في 28 فبراير 2022 بشبكة من أكثر من 130 مستشفى، وتقول صفحته في موقع الوزارة اليوم إنه يدعم أكثر من 242 مستشفى، ويقدم خدماته في 48 تخصصاً رئيسياً و68 تخصصاً فرعياً، بطاقة تشغيلية سنوية تتجاوز 597,000 مستفيد. وهو نموذج لما تحتاجه منصة القطاع الخاص أيضاً: طبيب في مكان ومريض في مكان آخر، وسجل واحد يجمع الزيارة.
المصدر: صفحة مستشفى صحة الافتراضي، وخبر الافتتاح بتاريخ 28 فبراير 2022.
البنية: أربع خدمات Architecture
الآن نترجم القواعد إلى بنية. والفكرة الأساسية أن تطبيق العيادة هو صاحب القرار، وسيرفر الفيديو وسيرفر FHIR خادمان له:
ولماذا LiveKit وليس Jitsi Meet؟ كلاهما مفتوح المصدر ويعمل على سيرفرك، والاختيار يعتمد على ما تبنيه:
| المعيار | Jitsi Meet | LiveKit |
|---|---|---|
| ما تحصل عليه | تطبيق اجتماعات كامل بواجهته | سيرفر وسائط SFU ومكتبات تبني بها واجهتك |
| ربط الدخول بموعد طبي | ممكن عبر التوكن JWT وإعدادات المصادقة | التوكن هو الطريقة الأساسية، ويحمل الغرفة والصلاحيات |
| المناسب له | عيادة تريد اجتماعات جاهزة بسرعة | منصة تبني تجربة الزيارة داخل تطبيقها |
| مقالنا عنه | اجتماعات الفيديو مع Jitsi Meet | الفيديو المباشر مع LiveKit |
وفي هذا المقال اخترنا LiveKit لأننا نبني الزيارة داخل تطبيق، ونريد أن يقرر التطبيق كل صلاحية في التوكن. وإذا كنت جديداً على WebRTC نفسه، فابدأ بـ مقال WebRTC من الداخل.
تجربة عملية: زيارة كاملة في Docker Lab
كل ملفات التجربة في مجلد lab/ مع المقال. والمكونات كما يلي:
| المكون | الإصدار | الدور |
|---|---|---|
| LiveKit Server | 1.13.11 | سيرفر الفيديو SFU |
| HAPI FHIR JPA Server | 8.12.0 مع PostgreSQL 17.11 | السجل: المواعيد والموافقات والزيارات والوصفات |
| تطبيق العيادة | Node.js 22.23.4 دون أي مكتبة خارجية | الحجز والبوابة والتوكن وال Webhooks وإغلاق الزيارة |
| المتصفحان | Chrome for Testing 156 من صورة Playwright 1.64 مع livekit-client 2.24.1 | الطبيب والمريض، بكاميرا وهمية من ملف فيديو |
| محاكي الشبكة | سكربت Node.js صغير | يضعف خط المريض على مراحل |
ملف Compose والإعداد
الملف التالي يشغل قاعدة البيانات وHAPI وLiveKit وتطبيق العيادة على شبكة واحدة، ونثبت عنوان LiveKit في الشبكة لأنه العنوان الذي يعلنه للمتصفحات لإرسال الوسائط:
name: hi5
services:
  db:
    image: postgres:17-alpine
    container_name: hi5-db
    environment:
      POSTGRES_DB: hapi
      POSTGRES_USER: hapi
      POSTGRES_PASSWORD: ${DB_PASSWORD:?set DB_PASSWORD in .env}
    volumes: [hi5-pg:/var/lib/postgresql/data]
    networks: [hi5-net]
    healthcheck:
      test: ["CMD-SHELL", "pg_isready -U hapi -d hapi"]
      interval: 5s
      retries: 10

  hapi:
    image: hapiproject/hapi:v8.12.0-2
    container_name: hi5-hapi
    depends_on: { db: { condition: service_healthy } }
    environment:
      SPRING_DATASOURCE_URL: jdbc:postgresql://hi5-db:5432/hapi
      SPRING_DATASOURCE_USERNAME: hapi
      SPRING_DATASOURCE_PASSWORD: ${DB_PASSWORD}
      SPRING_DATASOURCE_DRIVERCLASSNAME: org.postgresql.Driver
      HIBERNATE_DIALECT: ca.uhn.fhir.jpa.model.dialect.HapiFhirPostgresDialect
      HAPI_FHIR_FHIR_VERSION: R4
      HAPI_FHIR_CLIENT_ID_STRATEGY: ALPHANUMERIC
    networks: [hi5-net]
    ports: ["127.0.0.1:9571:8080"]

  livekit:
    image: livekit/livekit-server:v1.13.11
    container_name: hi5-livekit
    command: --config /etc/livekit.yaml
    volumes: ["./livekit.rendered.yaml:/etc/livekit.yaml:ro"]
    networks: { hi5-net: { ipv4_address: 10.95.69.10 } }

  app:
    image: node:22-alpine
    container_name: hi5-app
    working_dir: /app
    command: node server.mjs
    environment:
      FHIR_URL: http://hi5-hapi:8080/fhir
      LK_API_KEY: telemed-key
      LK_API_SECRET: ${LK_SECRET}
      LK_WS: ws://hi5-livekit:7880
    volumes: ["./app:/app:ro"]
    networks: [hi5-net]
    ports: ["127.0.0.1:9572:8080"]

networks:
  hi5-net:
    name: hi5-net
    ipam: { config: [{ subnet: 10.95.69.0/24 }] }
volumes:
  hi5-pg:
    name: hi5-pg
وملف LiveKit قصير، وأهم ما فيه أن ال Webhooks تذهب إلى تطبيق العيادة، وأن الغرفة لا تقبل أكثر من أربعة مشاركين، لأن الزيارة طبيب ومريض وربما مترجم أو مرافق:
port: 7880
bind_addresses: ["0.0.0.0"]
rtc:
  tcp_port: 7881
  udp_port: 7882
  use_external_ip: false
  node_ip: 10.95.69.10      # on a real server: its public IP
keys:
  telemed-key: ${LK_SECRET}
room:
  empty_timeout: 60
  max_participants: 4
webhook:
  api_key: telemed-key
  urls:
    - http://hi5-app:8080/livekit/webhook
logging:
  level: info
والآن نولد الأسرار ونشغل الخدمات:
printf 'DB_PASSWORD=%s\nLK_SECRET=%s\n' "$(openssl rand -hex 16)" "$(openssl rand -hex 32)" > .env
. ./.env; sed "s/\${LK_SECRET}/$LK_SECRET/" livekit.yaml > livekit.rendered.yaml
docker compose up -d
وعند تشغيل الأوامر سوف تجد أن LiveKit يبدأ خلال ثانية، والمخرج من سجله كما يلي:
INFO  livekit  rtcconfig/webrtc_config.go:112  using explicit node IP for NAT1To1Ips  {"ip": {"V4":"10.95.69.10","V6":""}, "advertiseInternalIP": false}
WARN  livekit  rtcconfig/rtc_unix.go:31  UDP receive buffer is too small for a production set-up  {"current": 425984, "suggested": 5000000}
INFO  livekit  service/server.go:309  starting LiveKit server  {"portHttp": 7880, "nodeIP": "10.95.69.10", "version": "1.13.11", "rtc.portTCP": 7881, "rtc.portUDP": {"Start":7882,"End":0}}
في المخرج أعلاه لاحظ التالي:
- السطر الأول يؤكد أن LiveKit سيعلن العنوان 10.95.69.10 للمتصفحات، وعلى سيرفر حقيقي يكون هذا العنوان العام.
- التحذير الثاني عن حجم ذاكرة استقبال UDP. على سيرفر إنتاج ترفع القيمة كما يقترح، وقد شرحنا ذلك في مقال LiveKit.
أما HAPI فاحتاج في تجربتنا 260 ثانية حتى أصبح جاهزاً (Started Application in 259.602 seconds)، لأن الجهاز كان مشغولاً بأعمال أخرى. فلا تقلق إذا تأخر في المرة الأولى.
الحجز: الموعد مورد Appointment في FHIR
أول قرار تصميمي: أين يعيش الموعد؟ الطريقة البسيطة أن نحفظه في جدول خاص بتطبيقنا. ولماذا لا تكفي؟ لأن الموعد جزء من السجل الطبي، والزيارة التي ستنتج عنه ستشير إليه، ونظام المستشفى قد يحتاج قراءته. لذلك نحفظه كمورد Appointment في سيرفر FHIR، ويصبح تطبيقنا مجرد طبقة فوقه.
والكود التالي من app/server.mjs يحجز الموعد:
on('POST', /^\/api\/appointments$/, async (req, body) => {
  const start = new Date(body.start), end = new Date(start.getTime() + (body.minutes || 15) * 60000);
  const appt = await fhir('POST', 'Appointment', {
    resourceType: 'Appointment', status: 'booked',
    serviceType: [{ text: 'استشارة طب عام عن بعد' }],
    appointmentType: { coding: [{ system: 'http://terminology.hl7.org/CodeSystem/v2-0276', code: 'ROUTINE' }] },
    description: 'زيارة فيديو', start: start.toISOString(), end: end.toISOString(),
    participant: [
      { actor: { reference: body.patient }, status: 'accepted' },
      { actor: { reference: body.practitioner }, status: 'accepted' }]
  });
  return [201, { id: appt.id, start: appt.start, end: appt.end }];
});
في الكود أعلاه لاحظ أن المشاركين في الموعد جزء من المورد نفسه في participant. وهذا ما ستعتمد عليه البوابة بعد قليل: من ليس في هذه القائمة لا يدخل الغرفة. ولاحظ أيضاً أن الإصدار R4 من FHIR ليس فيه حقل يقول «هذا موعد افتراضي»، فكتبنا ذلك في الوصف. أما الإصدار R5 فأضاف حقلاً اسمه virtualService يحمل تفاصيل الاتصال الافتراضي، فإذا كان سيرفرك على R5 فاستخدمه.
والآن نشغل سكربت visit.sh من حاوية صغيرة فيها curl وjq. فيضيف المرضى والطبيبة ببيانات افتراضية، ويحجز موعدين: واحداً بعد 5 دقائق، وآخر غداً. والمخرج سوف يكون كما يلي:
== 1. patients and doctor (synthetic)
PUT Patient/pt-1001 -> 200
PUT Patient/pt-1002 -> 200
PUT Practitioner/dr-77 -> 200
== 2. book: one visit starting in 5 minutes, one tomorrow
{"id":"1011","start":"2026-11-18T16:55:03.000Z","end":"2026-11-18T17:10:03.000Z"}
أعطى HAPI الموعد الرقم 1011، والمدة 15 دقيقة كما طلبنا. والرد 200 على المرضى لأنهم موجودون من تشغيل سابق، وفي أول تشغيل يكون الرد 201.
البوابة: من يحصل على توكن الدخول؟ Join Gate
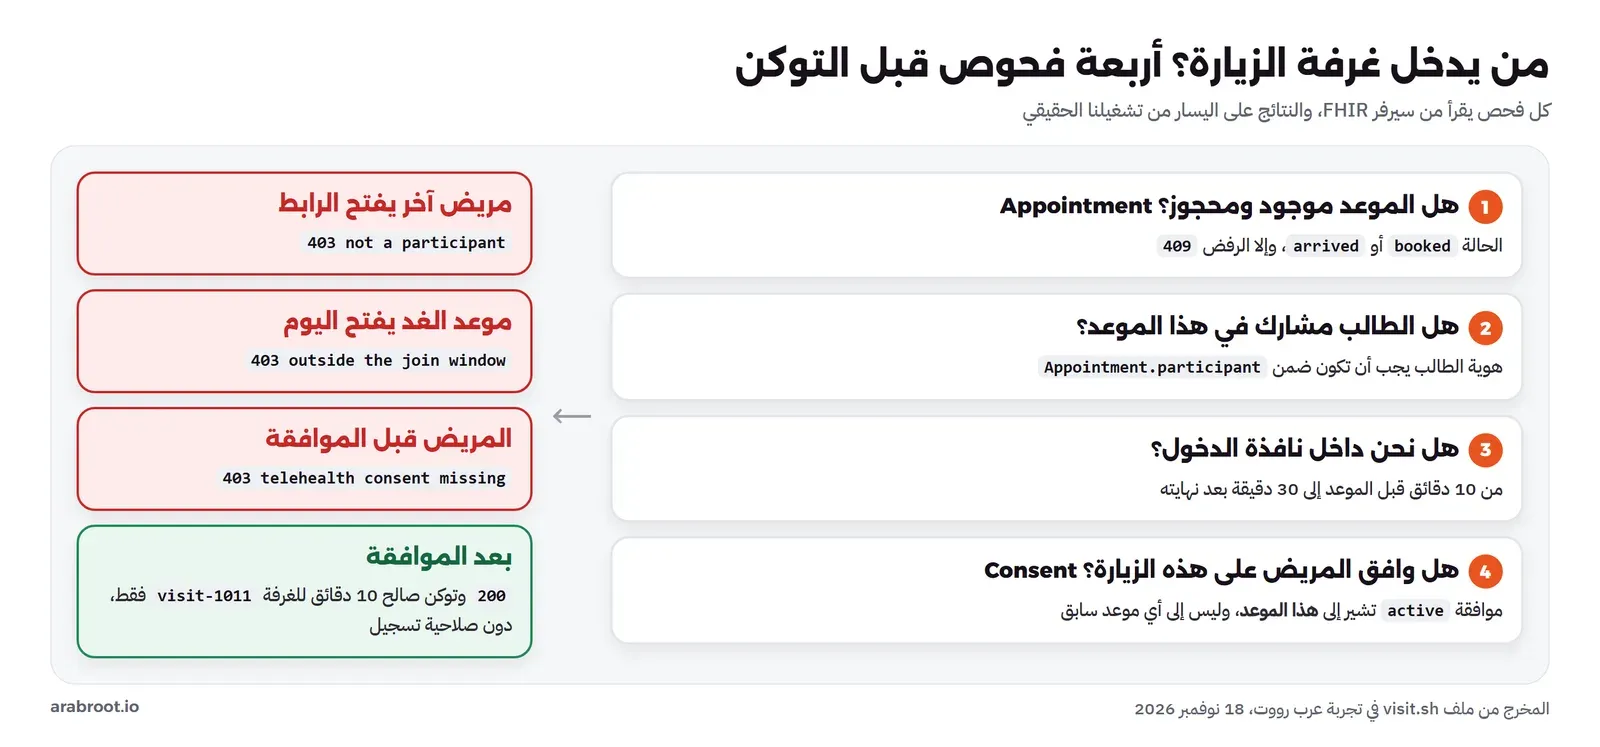
شرحنا في مقال LiveKit أن السيرفر يقبل أي توكن موقع بالسر الصحيح، ولا يعرف شيئاً عن المواعيد. فإذا أعطيت التوكن لمن لا يستحق، دخل الغرفة. لذلك كل الأمن هنا في السؤال: متى يصدر تطبيقك التوكن؟ والصورة التالية تبين الفحوص الأربعة التي بنيناها:
والكود المسؤول عن ذلك كما يلي:
on('GET', /^\/api\/visits\/([\w-]+)\/token$/, async (req, body, m) => {
  const user = req.headers['x-user'];                       // in production: the signed-in identity
  let appt;
  try { appt = await fhir('GET', `Appointment/${m[1]}`); } catch { return [404, { error: 'no such appointment' }]; }
  const actors = appt.participant.map(p => p.actor.reference);
  if (!actors.includes(user)) return [403, { error: 'not a participant of this appointment' }];
  if (appt.status !== 'booked' && appt.status !== 'arrived') return [409, { error: `appointment is ${appt.status}` }];
  const now = Date.now(), from = new Date(appt.start) - EARLY_MIN * 60000, to = +new Date(appt.end) + LATE_MIN * 60000;
  if (now < from || now > to) return [403, { error: 'outside the join window', opens: new Date(from).toISOString(), closes: new Date(to).toISOString() }];
  const isDoctor = user.startsWith('Practitioner/');
  if (!isDoctor) {
    const patient = actors.find(a => a.startsWith('Patient/'));
    const c = await activeConsent(patient, 'telehealth', appt.id);
    if (!c.forThis.length) return [403, { error: 'telehealth consent missing for this visit', other_consents: c.all.length }];
  }
  const room = `visit-${appt.id}`;
  const token = lkToken(user.replace('/', '-'), isDoctor ? 'الطبيب' : 'المريض', room,
    { canPublish: true, canSubscribe: true, canPublishData: true, roomAdmin: isDoctor, roomRecord: false }, 600);
  return [200, { ws: LK_WS, room, token }];
});
في الكود أعلاه لاحظ التالي:
- الهوية في التجربة تأتي من ترويسة
x-userلتبسيط الاختبار. وفي الإنتاج تأتي من جلسة المستخدم بعد تسجيل دخول حقيقي، مثل النفاذ الوطني الموحد أو نظام هوية المنشأة، ولا تقبلها من المتصفح أبداً. - اسم الغرفة مشتق من رقم الموعد، فلا توجد غرفة «عامة» يمكن تخمينها، والتوكن صالح لغرفة واحدة فقط.
- صلاحية التسجيل
roomRecordمغلقة دائماً في توكن المشاركين، والتسجيل يمر بمسار منفصل له شروطه. - عمر التوكن 600 ثانية، وهو للدخول فقط، فبعد الاتصال يجدد LiveKit الجلسة بنفسه.
أما التوكن نفسه فهو JWT نوقعه بأنفسنا بخوارزمية HS256 دون مكتبة، لأن بنيته بسيطة:
function lkToken(identity, name, room, grants, ttlSec) {
  const now = Math.floor(Date.now() / 1000);
  const head = b64u(JSON.stringify({ alg: 'HS256', typ: 'JWT' }));
  const body = b64u(JSON.stringify({ iss: LK_KEY, sub: identity, name, nbf: now, exp: now + ttlSec, video: { room, roomJoin: true, ...grants } }));
  const sig = crypto.createHmac('sha256', LK_SECRET).update(`${head}.${body}`).digest('base64url');
  return `${head}.${body}.${sig}`;
}
والآن نرى البوابة تعمل. يحاول السكربت الدخول ثلاث مرات قبل أي موافقة، ثم يسجل موافقة المريض ويحاول مرة رابعة، ويفك محتوى التوكن الناتج:
== 3. join attempts before consent
patient, no consent yet     -> 403 {"error":"telehealth consent missing for this visit","other_consents":2}
another patient             -> 403 {"error":"not a participant of this appointment"}
tomorrow's visit, today     -> 403 {"error":"outside the join window","opens":"2026-11-19T16:40:03.000Z","closes":"2026-11-19T17:35:03.000Z"}
== 4. consent to a video visit, then join
{"id":"1013"}
{"ws":"ws://hi5-livekit:7880","room":"visit-1011"}
{"iss":"telemed-key","sub":"Patient-pt-1001","name":"المريض","nbf":1795020607,"exp":1795021207,"video":{"room":"visit-1011","roomJoin":true,"canPublish":true,"canSubscribe":true,"canPublishData":true,"roomAdmin":false,"roomRecord":false}}
في المخرج أعلاه لاحظ التالي:
- المريضة صاحبة الموعد رفضت أولاً لأن موافقتها على هذه الزيارة غير موجودة، مع أن عندها موافقتين سابقتين (
other_consents: 2). وسنعود لهذا الرقم في المشكلة الثانية. - المريض الآخر pt-1002 فتح نفس الرابط فرفض، وهذا هو الخطأ الشائع في أنظمة كثيرة: رابط الزيارة يكفي للدخول. والاسم المعروف لهذه الثغرة الوصول المباشر غير المصرح IDOR.
- موعد الغد رفض مع وقت فتح النافذة وإغلاقها، وهذه رسالة تستطيع الواجهة أن تعرضها للمريض.
- بعد الموافقة صدر التوكن، والفرق بين
expوnbfهو 600 ثانية بالضبط، وroomRecordقيمته false.
الموافقة مورد Consent، والتسجيل موافقة أخرى
الموافقة في السجل ليست زراً في الواجهة، وإنما مورد له تاريخ وحالة ومرجع. لذلك نحفظها كمورد Consent في FHIR، ونجعل لكل نوع موافقة وسماً Tag يميزه، ونربطها بالموعد في provision.data:
const c = await fhir('POST', 'Consent', {
  resourceType: 'Consent', status: 'active',
  meta: { tag: [{ system: 'urn:lab:consent-kind', code: body.kind }] },
  scope: { coding: [{ system: 'http://terminology.hl7.org/CodeSystem/consentscope', code: 'treatment' }] },
  category: [{ coding: [{ system: 'http://loinc.org', code: '59284-0', display: 'Patient Consent' }] }],
  patient: { reference: body.patient }, dateTime: new Date().toISOString(),
  policyRule: { text: body.kind === 'recording' ? 'موافقة على تسجيل زيارة الفيديو' : 'موافقة على تلقي الرعاية عبر زيارة فيديو' },
  provision: { type: 'permit', data: [{ meaning: 'related', reference: { reference: `Appointment/${body.appointment}` } }] }
});
وفي المورد أعلاه لاحظ أن dateTime يحفظ وقت الموافقة، وهذا ما تطلبه اللائحة التنفيذية لنظام حماية البيانات عندما تشترط توثيق وقت الموافقة ووسيلتها. وفي الإنتاج أضف وسيلة الموافقة، ونص النموذج الذي وافق عليه المريض بإصداره، لأن النموذج نفسه يتغير مع الزمن.
والتسجيل له مسار منفصل في التطبيق، لا يسمح به إلا بموافقة تسجيل تشير إلى هذه الزيارة:
== 5. recording needs its own consent
record, no recording consent -> 403 {"error":"no recording consent for this visit","other_consents":2}
{"id":"1014"}
record, after consent        -> 202 {"allowed":true,"consent":"Consent/1014"}
رفض الطلب الأول مع أن المريضة عندها موافقتا تسجيل سابقتان، لأنهما لزيارات أخرى. وبعد موافقة جديدة على هذه الزيارة قبل الطلب. وفي التجربة توقفنا عند قرار السماح، لأن التسجيل الفعلي في LiveKit يمر بخدمة منفصلة اسمها Egress، تسجل الغرفة أو مساراً منها إلى ملف، وقد ذكرناها في قسم التسجيل من مقال LiveKit. والقاعدة هنا: لا تبدأ Egress إلا بعد أن يعيد هذا المسار 202، واحفظ رقم الموافقة مع ملف التسجيل.
مشكلة حقيقية: موافقة موجودة والبوابة لا تراها Search Cache
الآن نحكي ما حدث في أول تشغيل للتجربة، قبل أن يصل الكود إلى شكله أعلاه. سجلنا موافقة المريضة على الزيارة، ثم طلبنا التوكن بعد ثانيتين، فكان المخرج كما يلي:
== 4. consent to a video visit, then join
{"id":"1005"}
{"ws":null,"room":null}
jq: parse error: Invalid numeric literal at EOF at line 1, column 3
== 5. recording needs its own consent
record, no recording consent -> 403 {"error":"no recording consent for this visit","checked":0}
{"id":"1006"}
record, after consent        -> 403 {"error":"no recording consent for this visit","checked":0}
الموافقة 1005 حفظت، ولكن البوابة رفضت. والأغرب أن موافقة التسجيل 1006 حفظت، ثم رفض التسجيل وقيل إن عدد الموافقات صفر. فهل فشل الحفظ؟ بحثنا عن الموافقات مباشرة في HAPI فوجدناها. ثم كررنا نفس البحث الذي يجريه التطبيق، فجاء الرد كما يلي:
"lastUpdated": "2026-11-18T16:47:28.461+00:00"
"total": 0
تاريخ الحزمة 16:47:28، أي قبل حفظ الموافقة بثانية. وهذا هو السبب: يحفظ HAPI نتائج البحث في ذاكرة مؤقتة، ويعيد نفس النتيجة لنفس البحث خلال مدة محددة بدل أن يبحث من جديد. وبوابتنا سألت «هل توجد موافقة؟» قبل الموافقة، فحفظ HAPI الإجابة «لا»، ثم أعادها لنا بعد الموافقة.
والحل الذي يوثقه HAPI أن يرسل العميل الترويسة Cache-Control: no-cache مع البحث الذي يجب أن يكون حديثاً. فأضفناها إلى دالة fhir() في التطبيق، وكررنا البحث:
"lastUpdated": "2026-11-18T16:48:29.206+00:00"
"total": 1
والدرس أعم من HAPI: أي قرار أمني أو طبي يعتمد على بحث، مثل «هل وافق المريض؟» أو «هل الوصفة ما زالت سارية؟»، يجب أن يقرأ الحالة الحالية، وليس نسخة مؤقتة. واقرأ صفحة إعدادات HAPI لترى كيف تضبط مدة هذه الذاكرة على مستوى السيرفر.
مشكلة ثانية: موافقة Consent زيارة قديمة فتحت زيارة جديدة
بعد إصلاح الذاكرة شغلنا السكربت مرة ثانية. وهذه المرة كانت النتيجة أسوأ من الرفض:
== 3. join attempts before consent
patient, no consent yet     -> 200 {"ws":"ws://hi5-livekit:7880","room":"visit-1007","token":"eyJhbGciOiJIUzI1NiIs..."}
المريضة دخلت زيارة جديدة قبل أن توافق عليها. والسبب في الكود الأول للبوابة: كان يسأل «هل للمريضة موافقة نشطة على الطب عن بعد؟»، ولم يسأل «على هذه الزيارة؟». والموافقة 1005 من التشغيل الأول كانت ما زالت نشطة، فقبلت.
وهذا قرار تصميمي يجب أن تأخذه بوعي، وليس خطأ برمجياً فقط: هل الموافقة على الطب عن بعد عامة لكل الزيارات، أم لكل زيارة؟ لوائح الوزارة تتحدث عن موافقة قبل بدء الخدمة، والملحق 30 عن موافقة مسبقة على الخدمة المقدمة وحقوق المريض فيها. ونحن اخترنا الأضيق: موافقة لكل زيارة، تشير إلى الموعد. لذلك أصلحنا الدالة لتفرق بين كل الموافقات النشطة، وموافقات هذا الموعد:
// active consents of one kind that name this appointment (a consent from an older visit does not count)
async function activeConsent(patientRef, kind, apptId) {
  const b = await fhir('GET', `Consent?patient=${patientRef}&status=active&_tag=${kind}`);
  const all = (b.entry || []).map(e => e.resource);
  return { all, forThis: all.filter(c => c.provision?.data?.some(d => d.reference.reference === `Appointment/${apptId}`)) };
}
ولهذا ظهر الرقم other_consents: 2 في المخرج الصحيح أعلاه: الدالة ترى الموافقتين القديمتين، ولكنها لا تقبل بهما. وإذا قررت أن تكون موافقتك عامة، فاكتب ذلك في نصها، واجعل لها تاريخ انتهاء، واعرض على المريض طريقة لسحبها، لأن حقه في الرفض في أي وقت منصوص عليه.
المكالمة: متصفحان وكاميرا من ملف Fake Camera
الآن ندخل الغرفة. نشغل متصفحين في حاويتين، الطبيبة والمريضة، وكل متصفح يفتح صفحة الزيارة من تطبيق العيادة، فتطلب الصفحة التوكن من البوابة ثم تتصل بـ LiveKit. ولأنه لا توجد كاميرا حقيقية، نعطي Chrome ملف فيديو بصيغة Y4M يقرأه كأنه كاميرا. وصنعنا الملف بسكربت make-y4m.cjs: أشرطة متحركة ومربع يتحرك وتشويش خفيف، بدقة 960x540 و15 إطاراً في الثانية، لأن صورة ثابتة لا تحتاج أي عرض نطاق فلا تظهر أثر الشبكة.
وفي صفحة الزيارة نطلب الطبقات Simulcast الثلاث: 540p و360p و180p، ونجمع كل ثانيتين إحصاءات WebRTC من getStats: ما يرسله كل متصفح، وما يستقبله، وطريق الاتصال:
const opts = { adaptiveStream: false, dynacast: true,
  publishDefaults: { simulcast: true, videoSimulcastLayers: [VideoPresets.h180, VideoPresets.h360] },
  videoCaptureDefaults: { resolution: VideoPresets.h540.resolution } };
وكل متصفح يعمل بأمر مثل التالي، والأعلام الثلاثة الأولى للكاميرا الوهمية، والرابع لأن الصفحة على http داخل الشبكة، والمتصفح لا يعطي الكاميرا لصفحة غير آمنة:
const browser = await chromium.launch({ executablePath: `/ms-playwright/${exe}/chrome-linux64/chrome`, headless: true, args: [
  '--use-fake-device-for-media-stream', '--use-fake-ui-for-media-stream', '--use-file-for-fake-video-capture=/data/media/clinic.y4m',
  '--unsafely-treat-insecure-origin-as-secure=http://hi5-app:8080', '--autoplay-policy=no-user-gesture-required'] });
وعند الدخول بدأت ال Webhooks تصل إلى التطبيق، وهذا سجله لزيارة كاملة:
17:28:02 token Practitioner/dr-77 visit-1043 doctor
17:28:02 token Patient/pt-1001 visit-1043 patient
17:28:04 webhook room_started  visit-1043
17:28:04 webhook participant_joined Practitioner-dr-77 visit-1043
17:28:04 webhook participant_joined Patient-pt-1001 visit-1043
17:28:05 webhook track_published Patient-pt-1001 visit-1043
17:28:05 webhook track_published Practitioner-dr-77 visit-1043
17:30:35 webhook participant_left Patient-pt-1001 visit-1043
17:30:37 webhook participant_left Practitioner-dr-77 visit-1043
17:30:57 webhook room_finished  visit-1043
في السجل أعلاه لاحظ أن الغرفة بدأت مع دخول أول مشارك، وأن كل مشارك نشر مسارين (صوت وصورة، وأخفينا السطرين المكررين)، وأن room_finished وصل بعد 20 ثانية من خروج آخر مشارك. وهذه الأوقات هي التي سنكتبها في سجل الزيارة، فهي أصدق من وقت الموعد، لأن المريض قد يتأخر عشر دقائق.
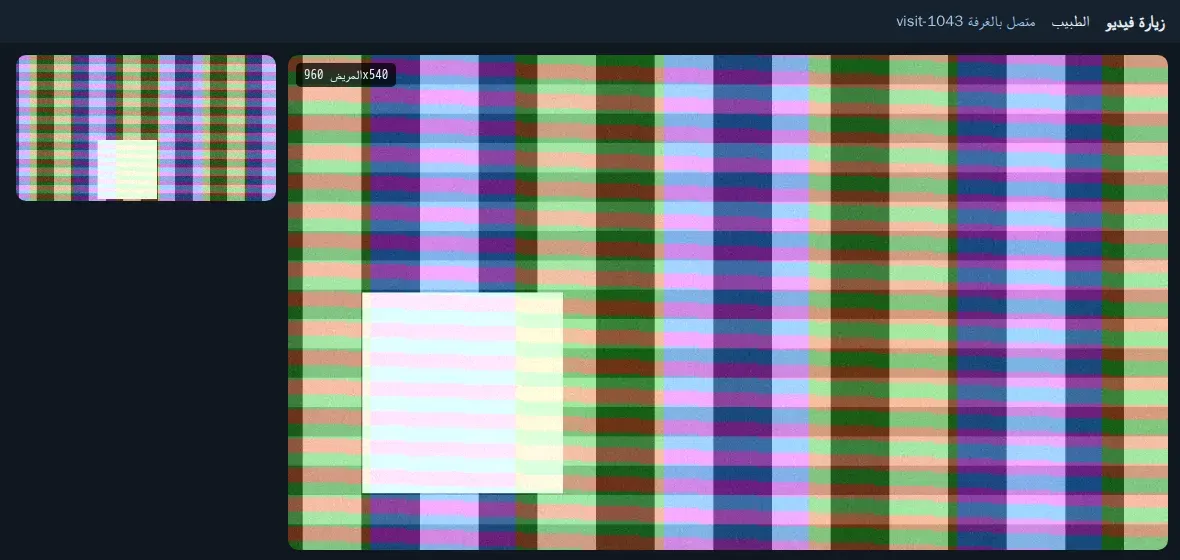
والصورة التالية لقطة حقيقية من متصفح الطبيبة في الثانية 25 من الزيارة، والخط نظيف، والصورة الكبيرة صورة المريضة بدقة 960x540:
قياس الجودة على خط ضعيف Network Throttling
أغلب المرضى لا يتصلون من مكتب فيه ألياف ضوئية، وإنما من جوال في بيت أو سيارة أو قرية بعيدة. لذلك أردنا أن نعرف بالأرقام: ماذا يحدث للزيارة عندما يضعف خط رفع المريض Uplink؟
مشكلة ثالثة: لا يوجد netem
الطريقة المعروفة في Linux لمحاكاة شبكة ضعيفة هي أداة tc مع نوع الطابور netem، تضيف بها تأخيراً وفقداً وحداً للسرعة. فثبتنا iproute2 في حاوية المريضة وجربنا، وكان المخرج كما يلي:
Error: Specified qdisc kind is unknown.فجربنا ستة أنواع من الطوابير في نواة Docker Desktop على WSL2 (الإصدار 5.15.167.4-microsoft-standard-WSL2)، فنجح pfifo وfq_codel فقط، وفشل netem وtbf وhtb وcake بنفس الخطأ. أي أن النواة نفسها بنيت دون هذه الوحدات. وعلى سيرفر Linux عادي ستجد netem غالباً، ولكن على Docker Desktop لن تجده.
والحل الذي اخترناه أن نبني محاكي الشبكة بأنفسنا في مساحة المستخدم: حاوية صغيرة hi5-shaper تستقبل حزم UDP من المريضة، وتمررها إلى LiveKit بعد أن تطبق عليها حداً للسرعة وتأخيراً وفقداً عشوائياً. ولكي تمر حزم المريضة عبرها دون أن يعرف المتصفح، نضيف قاعدة DNAT في حاوية المريضة:
iptables -t nat -A OUTPUT -p udp -d 10.95.69.10 --dport 7882 -j DNAT --to-destination 10.95.69.20:7882والمتصفح يظن أنه يرسل إلى LiveKit على 10.95.69.10، وتعيد النواة كتابة العنوان إلى المحاكي، ثم تعيد الردود كأنها من LiveKit. وقلب المحاكي هذه الدالة:
function sendUp(msg, sock) {
  stats.up++;
  if (Math.random() < cfg.loss) { stats.upDropLoss++; return; }
  const now = performance.now();
  let depart = now;
  if (cfg.rateKbit > 0) {
    const start = Math.max(now, upFree);
    if (start - now > cfg.queueMs) { stats.upDropQueue++; return; }   // buffer full: drop-tail
    upFree = start + (msg.length * 8) / cfg.rateKbit;                 // ms on the wire (kbit/s = bit/ms)
    depart = upFree;
  }
  setTimeout(() => sock.send(msg, UP.port, UP.host), depart - now + cfg.delayMs);
}
في الكود أعلاه لاحظ أن كل حزمة تحجز «السلك» مدة تساوي حجمها مقسوماً على السرعة، فإذا تراكمت الحزم أكثر من 250 ملي ثانية أسقطنا الجديدة، كما يفعل أي Router بذاكرة محدودة. وهذا أقرب للواقع من الفقد العشوائي وحده، لأن الشبكة الضعيفة تفقد الحزم أساساً عندما يمتلئ طابورها.
أربع مراحل Phases في زيارة واحدة
شغلنا زيارة مدتها نحو دقيقتين، وغيرنا خط رفع المريضة كل 30 ثانية تقريباً:
- خط نظيف.
- سرعة 1 Mbit/s وتأخير 80 ملي ثانية في كل اتجاه.
- سرعة 300 kbit/s وتأخير 150 ملي ثانية وفقد 3%، وهو ما قد يعيشه مريض على شبكة جوال ضعيفة.
- خط نظيف مرة أخرى، لنرى كيف تتعافى المكالمة.
وهذا ما سجله المحاكي في نهاية كل مرحلة:
17:28:02 phase: clean link
{"cfg":{"rateKbit":0,"delayMs":0,"loss":0},"stats":{"up":4611,"upDropLoss":0,"upDropQueue":0,"down":1807}}
17:28:34 phase: patient uplink 1 Mbit/s, +80 ms each way
{"cfg":{"rateKbit":1000,"delayMs":80,"loss":0},"stats":{"up":4011,"upDropLoss":0,"upDropQueue":0,"down":2541}}
17:29:06 phase: patient uplink 300 kbit/s, +150 ms each way, 3% loss
{"cfg":{"rateKbit":300,"delayMs":150,"loss":0.03},"stats":{"up":2629,"upDropLoss":93,"upDropQueue":72,"down":2109}}
17:29:39 phase: clean again
{"cfg":{"rateKbit":0,"delayMs":0,"loss":0},"stats":{"up":4644,"upDropLoss":2,"upDropQueue":0,"down":2688}}
في المرحلة الثالثة مرت 2,629 حزمة، وأسقط المحاكي 93 منها عشوائياً (3.5% تقريباً) و72 لأن الطابور امتلأ. ولاحظ أن عدد الحزم انخفض من 4,611 في الخط النظيف إلى 2,629، فالمتصفح خفف ما يرسله بنفسه قبل أن يسقط المحاكي أكثر. وفي المرحلة الرابعة سقطت حزمتان، وهما من حزم كانت في الطريق عند تغيير الإعداد.
النتائج بالأرقام Results
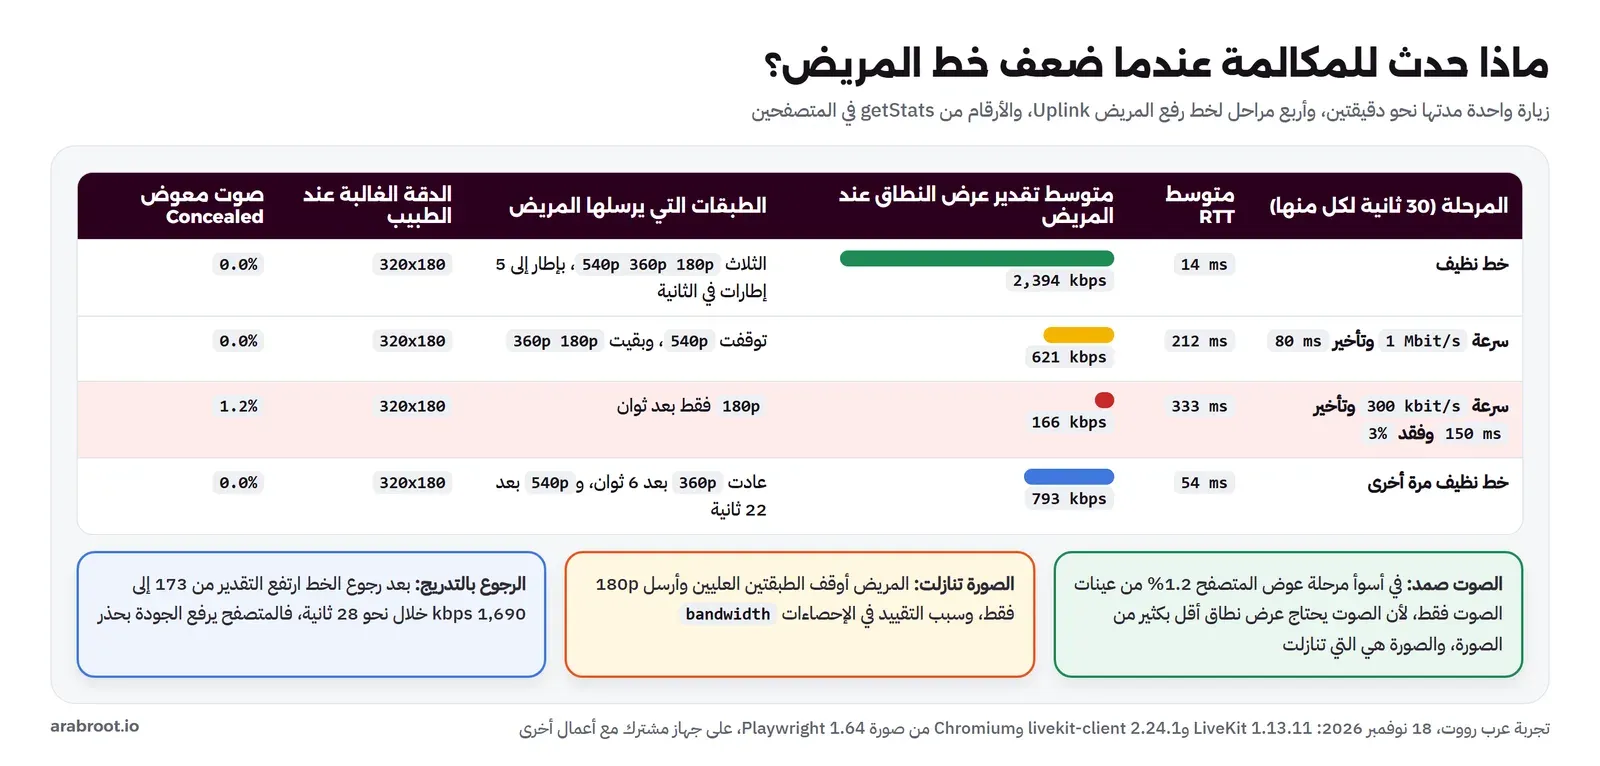
ولنقرأ الجدول مرحلة مرحلة، لأن كل رقم فيه يحكي قراراً اتخذه المتصفح أو السيرفر:
- الخط النظيف: زمن الذهاب والعودة 14 ملي ثانية، وتقدير عرض النطاق ارتفع من 632 kbps في أول ثانيتين إلى 2,850 kbps. والمريضة كانت ترسل الطبقات الثلاث. ولكن عدد الإطارات كان منخفضاً، بين إطار و5 إطارات في الثانية للطبقة العليا، مع أن الملف 15 إطاراً. ولم يسجل المتصفح سبباً للتقييد في أغلب عينات هذه المرحلة، ونرجح أن السبب ضغط المعالج على الجهاز المشترك الذي شغلنا عليه التجربة، لأن ترميز ثلاث طبقات عمل ثقيل، ولأن عدد الإطارات ارتفع بوضوح عندما توقفت الطبقة العليا في المرحلة التالية، وفي أول ثوانيها سجل المتصفح السبب
cpuصراحة. وهذا درس مهم بحد ذاته: على جوال قديم قد يكون المعالج هو الحد، وليس الشبكة. - سرعة 1 Mbit/s: ارتفع زمن الذهاب والعودة إلى 212 ملي ثانية في المتوسط، ونزل التقدير إلى نحو 600 kbps. وأوقفت المريضة الطبقة العليا 540p، وبقيت 360p و180p. ولاحظ أن عدد الإطارات تحسن هنا إلى ما بين 8 و15، لأن المعالج تحرر من ترميز الطبقة العليا.
- سرعة 300 kbit/s مع فقد: زمن الذهاب والعودة 333 ملي ثانية، والتقدير 166 kbps. وبعد نحو 4 ثوان من بداية المرحلة أوقفت المريضة طبقة 360p أيضاً، وبقيت 180p وحدها، وسبب التقييد
bandwidth. ومع ذلك عوض متصفح الطبيبة 1.2% فقط من عينات الصوت، أي أن المحادثة نفسها بقيت مفهومة. - الخط النظيف مرة أخرى: نزل زمن الذهاب والعودة فوراً إلى أرقام صغيرة، ولكن التقدير ارتفع بالتدريج من 173 إلى 1,690 kbps خلال نحو 28 ثانية. وعادت طبقة 360p بعد 6 ثوان، و540p بعد 22 ثانية. فالمتصفح لا يثق بالخط فوراً، وإنما يرفع الجودة بحذر حتى لا يسبب ازدحاماً جديداً.
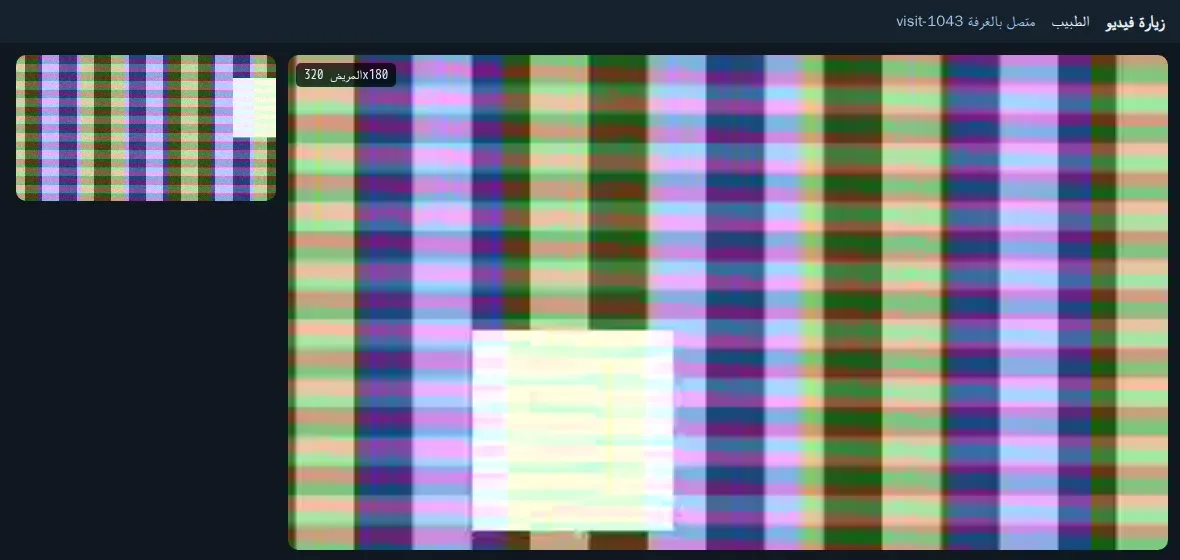
وهذه لقطة من متصفح الطبيبة في الثانية 85، في وسط المرحلة الثالثة. قارنها باللقطة السابقة، وانظر إلى حواف المربع والأشرطة:
ماذا تعني جودة الصورة Video Quality لزيارة طبية؟
في اجتماع عمل لا تهم صورة 320x180 كثيراً. ولكن في زيارة طبية قد يطلب الطبيب من المريض أن يقرب الكاميرا من طفح جلدي أو جرح، وعلى هذه الدقة لن يرى التفاصيل. والمشكلة أن الطبيب لا يعرف أنه يرى صورة مصغرة، لأن الصورة تكبر لتملأ النافذة. لذلك نقترح ثلاثة أمور في المنتج:
- اعرض الجودة للطبيب: مؤشر صغير يقول «صورة منخفضة الدقة» عندما تكون الطبقة المستقبلة أقل من 360p، أو عندما يكون سبب التقييد عند المريض
bandwidth. فهذه الأرقام متاحة في getStats كما رأينا. - سجل الجودة مع الزيارة: إذا اتخذ الطبيب قراراً بناء على صورة ضعيفة، فهذه معلومة مهمة في السجل. ويمكن أن تكون ملاحظة في الزيارة تقول إن جودة الاتصال كانت ضعيفة.
- أعط بديلاً: زر يطلب من المريض صورة ثابتة بدقة كاملة من كاميرا الجوال ترفع كملف، بدل الاعتماد على الفيديو. وإذا لم يكف ذلك، فالقرار الطبي الصحيح زيارة حضورية، وصفحة العيادات الافتراضية في وزارة الصحة تذكر أن الطبيب في الزيارة الأولى يقرر إن كانت حالة المريض تحتاج حضوره.
وقد رأينا في مقال LiveKit تجربة مشابهة على طبقات الصورة عند تصغير النافذة وضعف الشبكة، وهنا أضفنا الصوت وأسباب التقييد ووقت التعافي.
إغلاق الزيارة: Encounter وMedicationRequest وComposition
انتهت المكالمة، والطبيبة كتبت ملاحظتها ووصفة. والآن يجب أن يدخل كل ذلك في السجل. والطريقة البسيطة أن نرسل ثلاثة طلبات منفصلة: الزيارة، ثم الوصفة، ثم الملاحظة. ولماذا لا تكفي؟ لأن الطلب الثاني قد ينجح والثالث يفشل، فتبقى وصفة دون ملاحظة، أو زيارة مغلقة دون وصفة كتبها الطبيب. لذلك نرسلها في حزمة واحدة من نوع transaction، فتكتب كلها أو لا يكتب شيء، كما شرحنا في قسم المعاملات من مقال خادم FHIR:
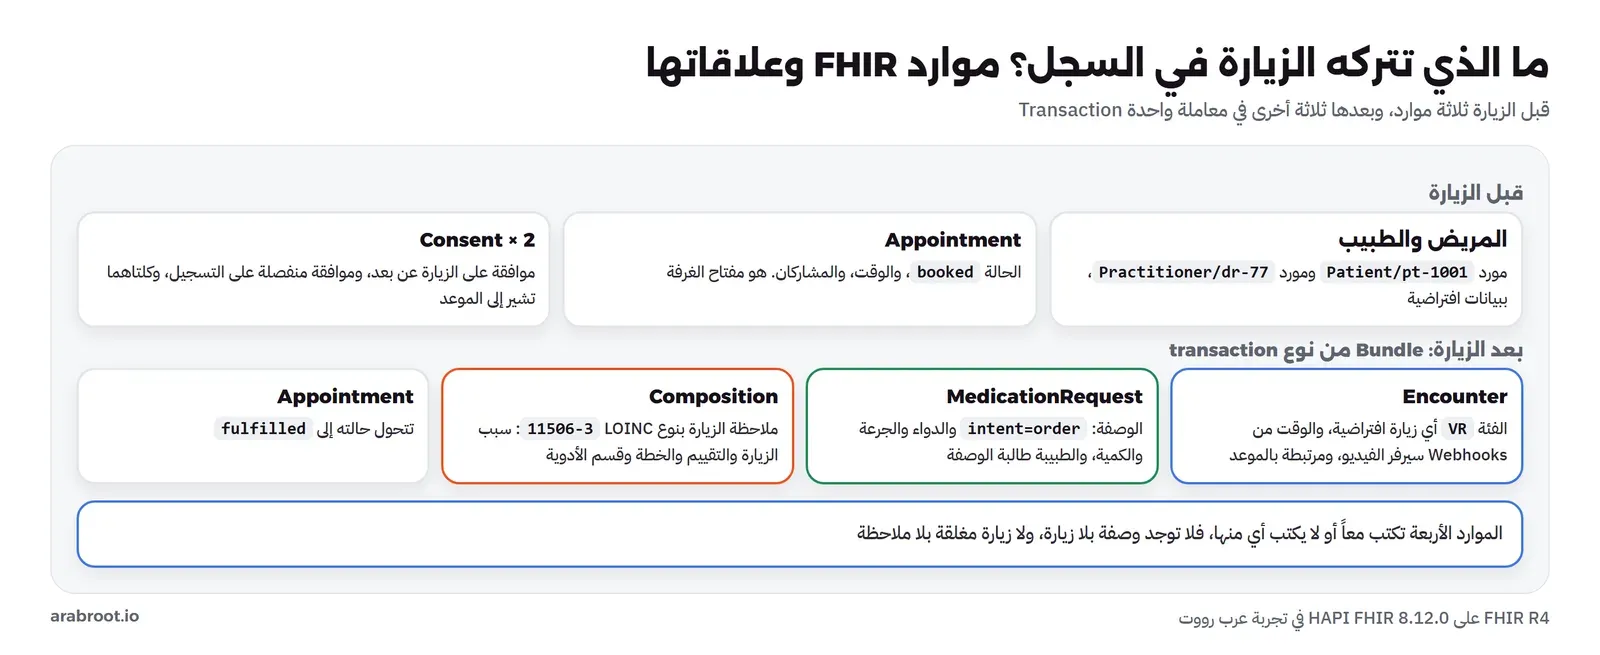
والجزء المهم من الحزمة كما يلي، والمراجع بين الموارد بصيغة urn:uuid لأن الأرقام الحقيقية لا تعرف قبل الحفظ:
{ fullUrl: enc, request: { method: 'POST', url: 'Encounter' }, resource: {
  resourceType: 'Encounter', status: 'finished',
  class: { system: 'http://terminology.hl7.org/CodeSystem/v3-ActCode', code: 'VR', display: 'virtual' },
  subject: { reference: patient }, participant: [{ individual: { reference: doctor } }],
  appointment: [{ reference: `Appointment/${appt.id}` }],
  period: { start: v.joined || appt.start, end: v.left || now } } },
{ fullUrl: med, request: { method: 'POST', url: 'MedicationRequest' }, resource: {
  resourceType: 'MedicationRequest', status: 'active', intent: 'order',
  medicationCodeableConcept: { text: body.rx.drug },
  subject: { reference: patient }, encounter: { reference: enc }, requester: { reference: doctor },
  authoredOn: now, dosageInstruction: [{ text: body.rx.dose }],
  dispenseRequest: { quantity: { value: body.rx.qty, unit: body.rx.unit }, numberOfRepeatsAllowed: 0 } } },
{ fullUrl: doc, request: { method: 'POST', url: 'Composition' }, resource: {
  resourceType: 'Composition', status: 'final',
  type: { coding: [{ system: 'http://loinc.org', code: '11506-3', display: 'Progress note' }] },
  subject: { reference: patient }, encounter: { reference: enc }, date: now, author: [{ reference: doctor }],
  title: 'ملاحظة زيارة عن بعد', section: [ /* reason, assessment and plan, medications */ ] } },
{ request: { method: 'PUT', url: `Appointment/${appt.id}` }, resource: { ...appt, status: 'fulfilled' } }
في الحزمة أعلاه لاحظ التالي:
- فئة الزيارة
VRمن مجموعة الرموز ActEncounterCode تعني زيارة افتراضية، وهي ما يميز الزيارة عن بعد في أي تقرير لاحق. - وقت الزيارة من ال Webhooks، وليس من الموعد.
- الوصفة MedicationRequest بنية
orderأي أمر صرف فعلي، وليست اقتراحاً، ودون تكرار. - الملاحظة Composition بنوع LOINC 11506-3، وفيها قسم الأدوية يشير إلى الوصفة نفسها، فمن يقرأ الملاحظة يصل إلى الوصفة.
والآن نشغل finish.sh، فيغلق الزيارة ثم يقرأ الموارد من HAPI:
== 6. close the visit
{"status":"201 Created","location":"Encounter/1047/_history/1"}
{"status":"201 Created","location":"MedicationRequest/1048/_history/1"}
{"status":"201 Created","location":"Composition/1049/_history/1"}
{"status":"200 OK","location":"Appointment/1043/_history/2"}
== 7. read back
{"id":"1047","status":"finished","class":"VR","period":{"start":"2026-11-18T17:28:04.000Z","end":"2026-11-18T17:30:57.000Z"}}
{"id":"1048","status":"active","intent":"order","med":"Paracetamol 500 mg tablet","dose":"قرص واحد كل 6 ساعات عند الحاجة، بحد أقصى 4 أقراص في اليوم","qty":{"value":20,"unit":"tablet"},"requester":"Practitioner/dr-77"}
{"id":"1049","status":"final","type":"11506-3","title":"ملاحظة زيارة عن بعد","sections":["سبب الزيارة","التقييم والخطة","الأدوية"]}
{"id":"1043","status":"fulfilled"}
في المخرج أعلاه لاحظ التالي:
- العمليات الأربع نجحت معاً، وأصبح الموعد في نسخته الثانية
_history/2بحالة fulfilled. - بداية الزيارة 17:28:04، وهو وقت
participant_joinedفي سجل ال Webhooks. أما النهاية 17:30:57 فهي وقتroom_finished، أي بعد 20 ثانية من خروج آخر مشارك. وهذا خطأ صغير في كودنا: كتبنا وقت النهاية عند كلparticipant_leftثم عندroom_finished، فغلب الأخير. والأصح أن تأخذ وقت خروج آخر مشارك، لأن الثواني العشرين وقت انتظار السيرفر وليست زيارة.
من الوصفة في السجل إلى الصيدلية E-Prescription
في التجربة كتبنا اسم الدواء نصاً حراً. وفي نظام حقيقي يجب أن يكون الدواء برمز من قائمة رسمية، لأن الصيدلية والتأمين يحتاجان الرمز وليس النص، كما في مقال المصطلحات الطبية الموحدة. ومع الرمز تستطيع أن تطبق قاعدة الوصف عن بعد في الكود: قائمة بالأدوية المخدرة والخاضعة للرقابة وشبه الخاضعة، يرفض التطبيق أي وصفة منها إذا كانت فئة الزيارة VR، قبل أن تصل إلى الطبيب كخطأ بشري.
أما الطريق إلى الصيدلية فيعتمد على المنشأة: المنشآت الحكومية تعمل مع وصفتي، والمنشآت الخاصة لها ربطها مع الصيدليات وشركات التأمين، ومطالبات التأمين تمر عبر نفيس. ولم نجد مواصفة رسمية منشورة لربط منصة خاصة بوصفتي، فلا تعد عميلك بذلك قبل أن تسأل الجهة المشغلة.
الأمن Security: ما الذي يحمي الزيارة؟
الزيارة تمر بثلاث قنوات، ولكل منها حماية مختلفة: قناة التنسيق بين المتصفح وLiveKit، وطريق الوسائط، وال Webhooks بين LiveKit وتطبيقك. ونبدأ بالأهم للبيانات الصحية.
التشفير من طرف إلى طرف E2EE
كل مكالمة WebRTC مشفرة أصلاً بين المتصفح والسيرفر بتقنية DTLS-SRTP. ولكن في بنية SFU يفك السيرفر هذا التشفير ليوزع الحزم، فمن يتحكم في السيرفر يستطيع نظرياً أن يرى الصورة. والتشفير من طرف إلى طرف End-to-End Encryption، واختصاراً E2EE، يضيف طبقة ثانية: المتصفح يشفر كل إطار بمفتاح لا يعرفه السيرفر، والطرف الآخر وحده يفكه. ويقول توثيق LiveKit إنه مع E2EE لا يستطيع أي وسيط، بما في ذلك سيرفرات LiveKit، أن يصل إلى المحتوى أو يغيره، وإن توزيع المفتاح مسؤوليتك، فـ LiveKit لا يخزن المفاتيح ولا ينقلها.
وفي صفحة الزيارة فعلنا E2EE بمفتاح مشترك يمرره التطبيق:
keyProvider = new ExternalE2EEKeyProvider();
opts.e2ee = { keyProvider, worker: new Worker(new URL('/livekit-client.e2ee.worker.mjs', location.href), { type: 'module' }) };
// ...
await keyProvider.setKey(key); await room.setE2EEEnabled(true);
ولاحظ أن الحقل e2ee في خيارات الغرفة يعمل في الإصدار الذي جربناه، ولكن توثيق LiveKit يصفه بأنه مهمل Deprecated وسيحذف في الإصدار الرئيسي القادم، ويطلب استخدام الحقل encryption بدلاً منه.
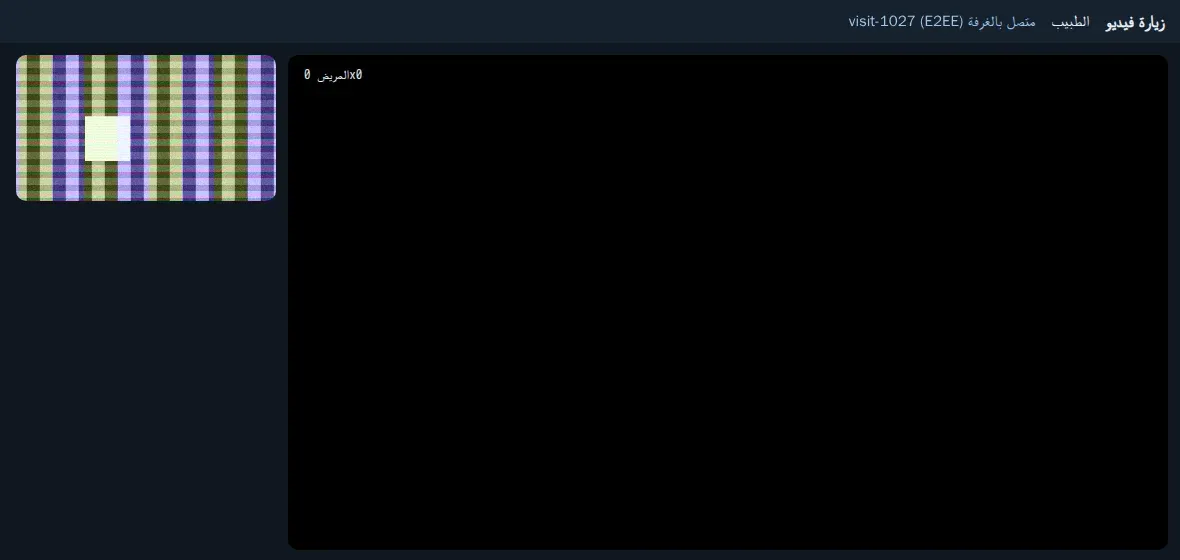
وشغلنا الزيارة مرتين بالتشفير. في الأولى بمفتاح واحد للطرفين، فعملت الزيارة، وفك متصفح الطبيبة 541 إطاراً من صورة المريضة. وفي الثانية أعطينا الطبيبة مفتاحاً مختلفاً عن مفتاح المريضة، لنرى ما يراه من لا يملك المفتاح. وهذه لقطة من متصفح الطبيبة:
وهذه آخر عينة من إحصاءات متصفح الطبيبة في نهاية تلك الزيارة، للصورة ثم للصوت:
{"bytes":3590401,"lost":37,"recv":3563,"jitter":0.093,"freezes":0,"freezeSec":0,"decoded":0}
{"lost":127,"recv":5449,"jitter":0.021,"concealed":0,"total":0}
وصلت 3,563 حزمة صورة بحجم 3,590,401 بايت، أي نحو 3.6 MB، وعدد الإطارات المفكوكة decoded صفر. ووصلت 5,449 حزمة صوت، وعدد عينات الصوت المستقبلة total صفر. وفي سجل المتصفح ظهر الخطأ التالي مرة بعد مرة:
InvalidKey: Decryption failed: OperationError {room: visit-1027, participant: Practitioner-dr-77}وهذا بالضبط ما سيراه أي طرف في الطريق، بما فيه السيرفر نفسه: حزم تصل ولا يفهم منها شيئاً. ولكن لهذه الحماية ثمن يجب أن تعرفه قبل أن تفعلها:
- التسجيل على السيرفر: خدمة Egress تعمل على السيرفر، فإذا لم يكن معها المفتاح فلن تسجل إلا بيانات مشفرة. فإذا كانت منشأتك ملزمة بحفظ التسجيل كما في الملحق 30، فإما أن يعطى المسجل المفتاح، فيصبح طرفاً في الزيارة، وإما أن يكون التسجيل من جهة الطبيب.
- المعالج: التشفير يجري في المتصفح لكل إطار. وفي تجربتنا على جهاز مشغول ظهر سبب التقييد
cpuعند المريضة في أغلب العينات أثناء زيارة E2EE، فالأثر على الأجهزة الضعيفة يستحق القياس على أجهزة مرضاك. - المفتاح: إذا وزع تطبيقك المفتاح مع التوكن، فمن يتحكم في تطبيقك يتحكم في المفتاح. وE2EE هنا يحميك من السيرفر الوسيط ومن مزود الاستضافة، وليس من تطبيقك نفسه.
توقيع ال Webhooks
تطبيقنا يكتب وقت الزيارة في السجل الطبي من ال Webhooks. فماذا لو أرسل أي شخص على الشبكة رسالة مزيفة تقول إن المريض خرج؟ لهذا يوقع LiveKit كل Webhook بتوكن JWT في ترويسة Authorization، فيه بصمة SHA-256 لجسم الرسالة، والتطبيق يتحقق من التوقيع ومن البصمة. وجربنا رسالتين مزيفتين بسكربت fake-webhook.sh، فكان المخرج كما يلي:
no signature      -> {"error":"no token"} 401
forged signature  -> {"error":"bad signature"} 401
وفي سجل التطبيق ظهر السطران webhook rejected: no token وwebhook rejected: bad signature، ولم يتغير شيء في وقت الزيارة.
TURN والشبكات المغلقة
في التجربة كان كل شيء على شبكة Docker واحدة، فاتصلت المتصفحات بـ LiveKit مباشرة عبر UDP، وسجلت الإحصاءات الطريق udp 10.95.69.10:7882 في كل المراحل. أما في الواقع فبعض المرضى خلف شبكات تحجب UDP، مثل شبكة مستشفى أو شركة. وهنا يأتي دور TURN، وهو سيرفر وسيط يمرر الوسائط عبر TCP أو TLS على المنفذ 443 عندما لا يوجد طريق آخر. وLiveKit فيه TURN مدمج يمكن تفعيله، وشرحنا الموضوع كاملاً مع تجربة في مقال STUN وTURN وICE، وتجربة منع UDP في مقال LiveKit. والنقطة التي تخص الزيارة الطبية: سيرفر TURN يرى الحزم المشفرة فقط، وفي حالة E2EE لا يرى حتى ما يراه سيرفر الفيديو.
لا تعرض سيرفر FHIR
في التجربة نشرنا منفذ HAPI على 127.0.0.1 فقط، ولا يصل إليه المتصفح. والسبب أن HAPI في إعداده الافتراضي لا يطلب أي مصادقة: من يصل إليه يقرأ ويكتب كل السجلات. لذلك يمر كل شيء عبر تطبيقك الذي يتحقق من الهوية والصلاحية. وإذا احتجت أن تصل تطبيقات أخرى إلى السجل، فالطريقة القياسية SMART on FHIR، وشرحنا ما ينقص السيرفر لها في مقال خادم FHIR.
من التجربة إلى الإنتاج Production
التجربة بنيت لتعلم الفكرة، وهذه الفروق بينها وبين خدمة حقيقية:
| البند | في التجربة | في الإنتاج |
|---|---|---|
| الهوية | ترويسة x-user | تسجيل دخول حقيقي مع رمز تحقق إلى الجوال كما تذكر وثيقة مجلس الضمان، والهوية من الجلسة فقط |
| الاتصال | http وws داخل الشبكة | HTTPS وWSS بشهادة صالحة، ومنفذ UDP مفتوح لـ LiveKit، وTURN على 443 |
| الموافقة | نص قصير في policyRule | نموذج موافقة بإصدار، مع وسيلة الموافقة ووقتها، وطريقة لسحبها |
| الوصفة | اسم دواء نصاً | رمز من قائمة رسمية، وفحص للأدوية الممنوعة عن بعد، وربط بالصيدلية أو المنصة الوطنية |
| التسجيل | قرار السماح فقط | Egress مع تشفير الملف ومدة حفظ وحذف موثق، ورقم الموافقة مع الملف |
| السجل | HAPI بلا مصادقة على localhost | شبكة خاصة، ومصادقة، وسجل تدقيق لكل قراءة وكتابة كما في مقال سجل التدقيق |
| الاستضافة | جهاز واحد | داخل المملكة، مع ضوابط الهيئة الوطنية للأمن السيبراني المطلوبة لنوع المنشأة |
| الجودة | إحصاءات في الصفحة | مؤشر للطبيب، وحفظ ملخص الجودة مع الزيارة |
قائمة تحقق قبل الإطلاق Checklist
| البند | جاهز؟ |
|---|---|
| المنشأة التي تقدم الخدمة مرخصة من وزارة الصحة، والممارسون مسجلون في الهيئة السعودية للتخصصات الصحية | ☐ |
| البوابة تفحص المشارك والوقت والحالة والموافقة على هذه الزيارة بالتحديد | ☐ |
| كل بحث يبني عليه قرار أمني أو طبي يرسل Cache-Control: no-cache أو يقرأ المورد مباشرة | ☐ |
| التوكن لغرفة واحدة، وعمره قصير، ودون صلاحية تسجيل | ☐ |
| التسجيل بموافقة منفصلة لكل زيارة، مع سياسة حفظ وحذف مكتوبة | ☐ |
| إغلاق الزيارة في معاملة واحدة: Encounter بفئة VR والوصفة والملاحظة | ☐ |
| فحص الأدوية الممنوعة عن بعد قبل حفظ الوصفة | ☐ |
| التحقق من توقيع كل Webhook | ☐ |
| مؤشر جودة الصورة للطبيب، وبديل لرفع صورة ثابتة | ☐ |
| قرار مكتوب عن E2EE وأثره على التسجيل، وTURN للشبكات التي تحجب UDP | ☐ |
أخطاء شائعة Common Mistakes
- الرابط هو الصلاحية: من يملك رابط الزيارة يدخل، فيدخل كل من وصلته الرسالة. البوابة يجب أن تعرف من يطلب.
- موافقة عامة دون قرار: كما رأينا، موافقة زيارة قديمة فتحت زيارة جديدة لأن الكود لم يسأل «لهذه الزيارة؟».
- الثقة بنتيجة بحث مؤقتة: ذاكرة البحث في HAPI أعادت «لا توجد موافقة» بعد أن وجدت.
- التسجيل افتراضي: النصوص الرسمية مختلفة، والقرار للمنشأة بموافقة المريض، وليس إعداداً تقنياً مخفياً.
- وقت الموعد بدل وقت الزيارة: الوقت الصحيح من دخول المشاركين وخروجهم، وانتبه لفرق room_finished.
- ثلاثة طلبات بدل معاملة: وصفة بلا ملاحظة أو زيارة بلا وصفة.
- تجاهل جودة الصورة: الطبيب يرى صورة مكبرة من 180p ولا يعرف.
- تفعيل E2EE دون حساب التسجيل: المسجل على السيرفر لا يرى إلا بيانات مشفرة.
إزالة التجربة Cleanup
كل ما أنشأناه يبدأ بالاسم hi5-، فتزيله الأوامر التالية دون أن تمس شيئاً آخر على جهازك:
docker rm -f hi5-shaper hi5-doctor hi5-patient 2>/dev/null
docker compose down -v
docker image rm hi5-browser:1 hi5-client:1
تدريب عملي Practice
- أصلح وقت نهاية الزيارة ليكون وقت خروج آخر مشارك، وليس
room_finished، ثم شغلfinish.shوتأكد أن الفرق اختفى. - أضف إلى مسار
finishقائمة صغيرة بأسماء أدوية تعدها «خاضعة للرقابة»، وارفض الوصفة منها بالرمز 422 مع رسالة واضحة. - غير المرحلة الثالثة في
run-call.shإلى 150 kbit/s، وقارن عدد عينات الصوت المعوضة مع نتيجتنا.
الخلاصة
- الزيارة عن بعد موعد وهوية وموافقة ومكالمة وسجل ووصفة، والمكالمة أصغر جزء فيها.
- في السعودية: الخدمة لمنشأة مرخصة من وزارة الصحة، والممارس مسجل في الهيئة السعودية للتخصصات الصحية، ولا وصفات للأدوية المخدرة أو الخاضعة للرقابة عن بعد، وللتسجيل نصان مختلفان.
- سيرفر الفيديو يقبل أي توكن صحيح، فالبوابة في تطبيقك تفحص المشارك والوقت والحالة والموافقة على هذه الزيارة.
- في التجربة ظهرت مشكلتان حقيقيتان: ذاكرة البحث في HAPI، وموافقة زيارة سابقة، وكلتاهما تفتح أو تغلق الباب بالخطأ.
- على خط 300 kbit/s مع فقد 3% بقيت طبقة 180p وحدها، وعوض المتصفح 1.2% فقط من الصوت، وعادت الطبقة العليا بعد 22 ثانية من تحسن الخط.
- الزيارة تغلق في معاملة واحدة: Encounter بفئة VR، وMedicationRequest، وComposition.
- مع E2EE بمفتاح خاطئ وصلت الحزم ولم يفك إطار واحد، وهذا ما يراه السيرفر والمسجل عليه.
وإذا أضفت إلى منصتك نموذجاً يحلل صورة المريض أو صوته، فقد يصبح جهازاً طبياً تحت رقابة الهيئة العامة للغذاء والدواء، وهذا موضوع مقال الذكاء الاصطناعي كجهاز طبي في نفس المرحلة، وتجده في البطاقات التالية.
 دليلالصوت والفيديو المباشر Real-time في تطبيقك مع LiveKitكيف تضيف مكالمات الصوت والفيديو إلى تطبيقك بسيرفر LiveKit على سيرفرك، بتجربة حقيقية بين طبيب ومريض نقرأ فيها التوكن والطبقات واختبار الضغط بالأرقام.
 دليلخادم FHIR على سيرفرك: تجربة عملية مع HAPI FHIRكيف تشغل سيرفر FHIR يحفظ في PostgreSQL ويتحقق من البيانات بدليل نفيس، مع البحث بالأسماء العربية والنسخ والمعاملات.
 دليلالمنصات الصحية في السعودية: نفيس NPHIES وصحتي ووصفتيمن يملك كل منصة صحية وطنية وماذا تفعل، من صحتي ومستشفى صحة الافتراضي إلى نفيس والسجل الموحد، وما يعنيه ذلك لمن يبني نظاماً.
 دليلخصوصية البيانات الصحية وإخفاء الهوية De-identificationما يقوله النظام السعودي عن البيانات الصحية، ومن يحق له أن يراها، وكيف تخفي هوية المرضى وتقيس أن البيانات لم تعد تدل عليهم.
 دليلالذكاء الاصطناعي كجهاز طبي: متطلبات SFDA في السعوديةمتى يصبح برنامج الذكاء الاصطناعي جهازاً طبياً، وكيف يصنف ويحصل على إذن التسويق من الهيئة، وكم يكلف في السنة الأولى.
 دليلمكالمات WebRTC خلف NAT: شرح STUN وTURN وICEلماذا تتصل المكالمة ولا يصل الصوت، وكيف تحل STUN وTURN المشكلة دون أن تفتح باباً إلى شبكتك الداخلية.
 دليلالأهلية Eligibility والموافقة المسبقة Prior Authorizationنبني رسائل الأهلية والموافقة المسبقة بدليل نفيس، ونتحقق منها في HAPI FHIR، ونرد عليها بشركة تأمين وهمية تفحص التغطية والحدود والتشخيص.
سجل التحديثات
- 2026-11-18: كتابة المقال وتشغيل التجربة على LiveKit 1.13.11 وHAPI FHIR 8.12.0 وChrome for Testing 156، ومراجعة وثائق وزارة الصحة ومجلس الضمان الصحي وهيئة التأمين ونظام حماية البيانات في نفس التاريخ.