إذا قرأت عن OpenStack فستجد أسماء خدمات كثيرة: Keystone وNova وNeutron وCinder وGlance وPlacement، وستجد مخططات فيها مربعات وأسهم بين هذه الخدمات، ولكن الصورة لا تكتمل حتى ترى هذه الخدمات تعمل أمامك، وتنشئ بيدك مشروعاً Project وشبكة Network وجهازاً افتراضياً Instance، ثم ترى أين يذهب كل أمر وما الذي يتغير على السيرفر Server. والمشكلة أن أغلب أدلة التثبيت إما أن تفترض أن لديك ثلاثة سيرفرات وشبكتين، أو أن تختصر كل شيء في سكربت Script واحد ثم تقول «افتح المتصفح»، فلا تعرف ما الذي حدث بين الخطوتين، ولا تعرف ماذا تفعل عندما يفشل شيء.
وفي هذا الدليل سوف نبني سحابة OpenStack كاملة على جهاز واحد، داخل جهاز افتراضي Virtual Machine بنظام Ubuntu 24.04، باستخدام DevStack على الإصدار 2026.2 الذي يحمل الاسم Hibiscus، ثم نستخدمها كما يستخدمها فريق في مؤسسة: ننشئ مشروعاً لفريق المالية ومستخدماً له وحصصاً Quotas، ثم شبكة خاصة وRouter ومجموعة أمان Security Group، ثم نشغل جهاز CirrOS ونعطيه عنواناً عائماً Floating IP، ثم نضيف له قرصاً Volume. وكل مخرج في هذا الدليل من التشغيل الحقيقي، ومعه المشكلات التي ظهرت وكيف قرأناها. وقد شرحنا الخدمات نفسها ودور كل منها في مقال «OpenStack من الداخل» من هذه المرحلة، لذلك سوف نذكر هنا من كل خدمة ما تحتاجه لتفهم المخرج فقط.
وسوف نناقش في هذا المقال ما يلي:
- طرق تجربة OpenStack على جهاز واحد: DevStack وKolla-Ansible وOpenStack-Ansible وSunbeam، ولماذا اخترنا DevStack للتعلم.
- تجهيز جهاز افتراضي بـ QEMU وKVM مع المحاكاة الافتراضية المتداخلة Nested Virtualization، وملف الإعداد local.conf سطراً سطراً.
- تشغيل stack.sh وقراءة ما يتركه على السيرفر: الخدمات، والسجلات Logs، والشبكات.
- بناء مشروع لفريق كامل: المستخدم والدور Role والحصص، ثم الشبكة والـ Router ومجموعة الأمان.
- تشغيل أول جهاز، وإعطاؤه عنواناً عائماً، والدخول إليه بـ SSH، ثم إضافة قرص إليه.
- واجهة Horizon، وتجارب «ماذا لو»: تجاوز الحصة، ومجموعة أمان بلا قواعد، وإعادة تشغيل السيرفر.
- ما الذي يختلف في الإنتاج Production، وقائمة تحقق Checklist، وحذف المختبر.
وهذا المقال من مرحلة السحابة الخاصة مفتوحة المصدر في مسار الحوسبة السحابية وبدائلها.
المواضيع في السلسلة:
- السحابة الخاصة Private Cloud: متى تبنيها وماذا تحتاج
- OpenStack من الداخل: Nova وNeutron وCinder وKeystone
- سحابة OpenStack صغيرة بيدك: من التثبيت إلى أول جهاز (الموضوع الحالي)
- Apache CloudStack وOpenNebula: بدائل أخف من OpenStack
- Harvester وعنقود Proxmox: الحوسبة المتقاربة HCI
- OpenStack أم CloudStack أم OpenNebula أم Proxmox؟
 دليلالسحابة الخاصة Private Cloud: متى تبنيها وماذا تحتاجمتى تحتاج مؤسستك سحابة خاصة بدل عنقود أجهزة افتراضية، وما الذي تجهزه من فريق وعتاد وعمليات وميزانية قبل أن تبدأ.
 دليلOpenStack من الداخل: Nova وNeutron وCinder وKeystoneماذا تفعل كل خدمة في OpenStack، وكيف يمر طلب إنشاء جهاز افتراضي بين Keystone وNova وPlacement وNeutron وCinder، مع مخرجات حقيقية من سحابة 2026.2.
باختصار In Short
- بنينا OpenStack 2026.2 Hibiscus كاملاً بـ DevStack في جهاز Ubuntu 24.04 واحد بأربعة معالجات و10 GB ذاكرة، والأجهزة داخله تعمل بـ KVM متداخل.
- التشغيل الأول توقف بعد 162 دقيقة عند «Neutron did not start»، والسبب مهلة 60 ثانية مع معالج مشغول، والتشغيل الثاني اكتمل في 77 دقيقة بعد رفع المهلة.
- مشروع لفريق المالية بحصص صغيرة، وشبكة وRouter، وجهاز CirrOS بنى في 114 ثانية، وعنوان عائم لم يرد حتى أضفنا قواعد مجموعة الأمان، وقرص من Cinder عبر iSCSI.
- بعد إعادة تشغيل السيرفر عادت الخدمات والقرص، ولم يعد الجهاز ولا عنوان الشبكة العامة، وهذا الفرق بين أداة تطوير وأداة إنتاج.
كيف تجرب OpenStack على جهاز واحد؟ أربع طرق Deployment Options
قبل أن نثبت أي شيء، يجب أن تعرف أن OpenStack ليس برنامجاً واحداً له ملف تثبيت، وإنما مجموعة خدمات مستقلة، كل منها مشروع له مستودعه وإصداراته، وتتحدث مع بعضها عبر واجهات REST API وطابور رسائل Message Queue وقاعدة بيانات Database مشتركة. لذلك ظهرت أدوات نشر Deployment Tools تجمع هذه الخدمات وتثبتها معاً، ولكل منها هدف مختلف. والقائمة التالية تبين أشهرها لمن يريد أن يجرب على جهاز واحد:
- DevStack: مجموعة سكربتات Shell يبني بها مطورو OpenStack بيئة كاملة من الكود في Git مباشرة، وتستخدمها اختبارات CI في المشروع نفسه. تشغل أمراً واحداً هو
stack.sh، فيثبت الحزم ويستنسخ المستودعات ويكتب ملفات الإعداد ويشغل الخدمات. - Kolla-Ansible: يشغل كل خدمة في Container له إصدار ثابت، ويديرها بـ Ansible، ولديه وضع «كل شيء في عقدة واحدة» All-in-one للتجربة. ويطلب دليل البدء السريع بطاقتي شبكة و8 GB من الذاكرة و40 GB من القرص كحد أدنى.
- OpenStack-Ansible: يثبت الخدمات في بيئات Python معزولة وأحياناً في LXC، وله أيضاً وضع All-in-one للتجربة.
- Canonical Sunbeam: طريقة Canonical الحالية لنشر OpenStack فوق Kubernetes بالـ Snaps، وهي الامتداد لما كان اسمه MicroStack.
والثلاثة الأخيرة أدوات إنتاج يمكن تصغيرها للتجربة، أما DevStack فأداة تطوير، وتقول أسئلته الشائعة بوضوح إنه موجه للمطورين وأنظمة CI، وإنه يتخذ قرارات كثيرة لا تناسب أنظمة الإنتاج، وإن الخيار الأفضل للإنتاج هو توزيعة OpenStack. وقد يتساءل البعض: لماذا نختار أداة لا تصلح للإنتاج؟ والإجابة أن هدف هذا الدليل أن ترى OpenStack نفسه وليس أداة النشر، وDevStack يضع كل خدمة كوحدة systemd عادية، وكل ملف إعداد في /etc، وكل سجل في journalctl، فتقرأ كل شيء دون طبقة Containers أو Ansible بينك وبين الخدمة. وعندما تفهم ما رأيته هنا، فإن الانتقال إلى Kolla-Ansible يصبح انتقالاً في طريقة التثبيت فقط، والخدمات والأوامر هي نفسها.
تجهيز الجهاز الافتراضي Virtual Machine
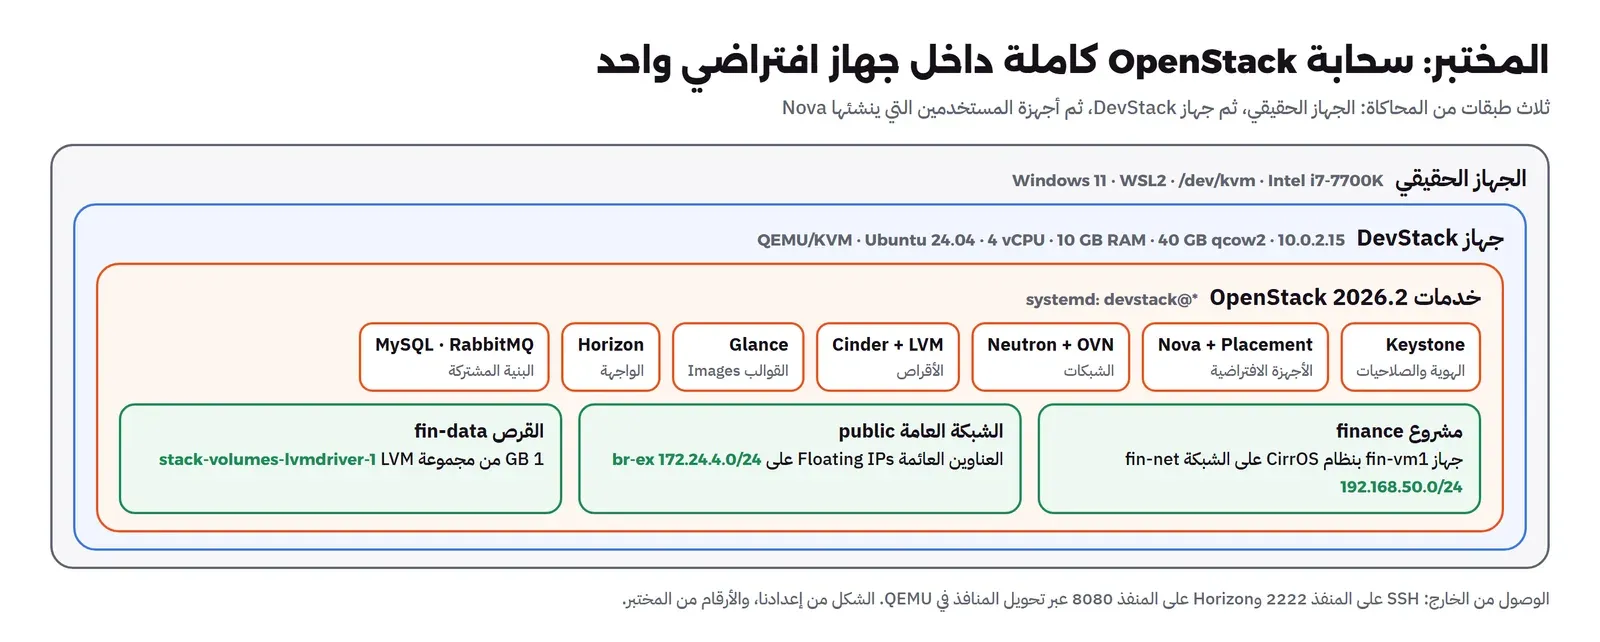
يقول توثيق DevStack إنه يجب أن يبدأ من تثبيت نظيف وبسيط لنظام Linux، وإن Ubuntu 24.04 هو الخيار الافتراضي إذا لم يكن لديك تفضيل، لأنه أكثر ما يختبره المشروع. والسبب في «نظيف» أن DevStack يغير إعدادات كثيرة في النظام: يثبت MySQL وRabbitMQ وOpen vSwitch وApache، ويضيف جسور شبكة Bridges، ويغير قواعد iptables، فإذا شغلته على جهازك اليومي أو على سيرفر عليه خدمات أخرى فقد يتعارض معها. لذلك شغلناه داخل جهاز افتراضي واحد، وهذا الجهاز نفسه سوف يشغل أجهزة افتراضية أخرى بداخله، أي أننا نحتاج المحاكاة الافتراضية المتداخلة Nested Virtualization.
بنينا الجهاز من صورة Ubuntu السحابية Cloud Image الرسمية، مع قرص qcow2 رقيق Thin يأخذ من مساحة القرص الحقيقي ما يكتب فيه فقط، وملف cloud-init يضيف المستخدم ومفتاح SSH. وملفات البناء كاملة في مجلد lab مع هذا الدليل، وأهم سطر فيها هو أمر تشغيل QEMU:
qemu-img create -f qcow2 -F qcow2 -b noble.img ostack.qcow2 40G

qemu-system-x86_64 -enable-kvm -cpu host -smp 4 -m 10240 -nographic \
  -drive file=ostack.qcow2,if=virtio,format=qcow2,discard=unmap \
  -drive file=ostack-seed.iso,media=cdrom \
  -netdev user,id=u,hostfwd=tcp::2222-:22,hostfwd=tcp::8080-:80 \
  -device virtio-net-pci,netdev=u
في الإعداد أعلاه لاحظ التالي:
-cpu hostهو ما يجعل المحاكاة المتداخلة ممكنة، لأنه ينقل إلى الجهاز الافتراضي كل ميزات المعالج الحقيقي، ومنها VT-x. وبدونه يرى الجهاز معالجاً عاماً لا يدعم المحاكاة، فيعمل Nova بالمحاكاة البرمجية البطيئة.- 4 معالجات و10 GB من الذاكرة، والسبب أن خدمات OpenStack وحدها تأخذ عدة GB قبل أول جهاز، ومع أقل من 8 GB سوف ترى خدمات تتوقف بسبب نفاد الذاكرة OOM.
- القرص 40 GB رقيق، فهو يبدأ بحجم الصورة الأصلية تقريباً، ولا يكبر إلا مع ما يكتبه DevStack فعلاً.
- الشبكة بوضع المستخدم User-mode في QEMU، فيأخذ الجهاز العنوان 10.0.2.15، ونحول المنفذ 2222 إلى SSH والمنفذ 8080 إلى Horizon. وهذا يعني أن الأجهزة داخل OpenStack لن تكون ظاهرة من الخارج، وسوف نصل إليها من داخل الجهاز نفسه.
وبعد الإقلاع نتأكد أن المعالج داخل الجهاز يدعم المحاكاة، وأن وحدة KVM محملة:
lscpu | grep -E "Model name|Virtualization|^CPU\(s\)"
cat /sys/module/kvm_intel/parameters/nested
lsmod | grep kvm
ls -la /dev/kvm
CPU(s): 4
Model name: Intel(R) Core(TM) i7-7700K CPU @ 4.20GHz
Virtualization: VT-x
Virtualization type: full
Y
kvm_intel 487424 0
kvm 1404928 1 kvm_intel
irqbypass 12288 1 kvm
crw-rw---- 1 root kvm 10, 232 Nov 19 13:00 /dev/kvmوالمخرج سوف يكون كما ترى: Virtualization: VT-x يعني أن الجهاز الافتراضي يرى ميزة المحاكاة، والقيمة Y في nested تعني أن وحدة kvm_intel تسمح بطبقة أخرى فوقها، والملف /dev/kvm موجود، وهو ما سوف يستخدمه libvirt لتشغيل أجهزة OpenStack بسرعة قريبة من السرعة الحقيقية. وإذا لم يظهر /dev/kvm فلا يفشل DevStack، وإنما يضبط Nova على virt_type = qemu، أي المحاكاة البرمجية، وهي تكفي لجهاز CirrOS صغير ولكنها أبطأ بعشرات المرات. وقد شرحنا ميزات المعالج هذه في دعم المعالج للأجهزة الافتراضية، وأساسيات KVM في KVM مع libvirt وvirsh.
المستخدم stack وملف local.conf
يطلب DevStack أن يعمل بمستخدم عادي له صلاحية sudo، وليس بالمستخدم root، لأن السكربت يستنسخ المستودعات وينشئ البيئات بصلاحيات هذا المستخدم، ويرفع صلاحياته فقط عندما يثبت حزمة أو يغير إعداداً في النظام. والأوامر هي نفسها التي في التوثيق:
sudo useradd -s /bin/bash -d /opt/stack -m stack
sudo chmod +x /opt/stack
echo "stack ALL=(ALL) NOPASSWD: ALL" | sudo tee /etc/sudoers.d/stack
sudo -u stack -i
git clone --depth 1 -b stable/2026.2 https://opendev.org/openstack/devstack
cd devstack
ولاحظ أننا استنسخنا الفرع stable/2026.2 وليس الفرع الرئيسي master، والسبب أن الفرع الرئيسي يتغير كل يوم، وقد تجده في يوم ما مكسوراً لأن تعديلاً دخل في خدمة ولم يصل بعد إلى أخرى، أما الفرع المستقر فيثبت الإصدار 2026.2 Hibiscus الذي صدر في 30 سبتمبر 2026، بالإصدارات نفسها لكل الخدمات. وآخر تعديل في الفرع عند الاستنساخ كان في 28 أكتوبر 2026.
بعد ذلك نكتب ملف local.conf في مجلد devstack، وهذا هو الملف الذي استخدمناه:
[[local|localrc]]
ADMIN_PASSWORD=sc3lab
DATABASE_PASSWORD=$ADMIN_PASSWORD
RABBIT_PASSWORD=$ADMIN_PASSWORD
SERVICE_PASSWORD=$ADMIN_PASSWORD
HOST_IP=10.0.2.15
GIT_DEPTH=1
VOLUME_BACKING_FILE_SIZE=8G
disable_service tempest
disable_service dstat
LOGFILE=$DEST/logs/stack.sh.log
في الإعداد أعلاه لاحظ التالي:
- كلمات المرور الأربع هي الحد الأدنى في الإعداد البسيط Minimal Configuration: كلمة مرور المستخدم admin، وكلمة مرور قاعدة البيانات، وكلمة مرور RabbitMQ، وكلمة المرور التي تستخدمها كل خدمة لتتحقق من نفسها عند Keystone. وجعلناها واحدة لأنها بيئة تجربة، ولا تقم بذلك في أي بيئة أخرى.
HOST_IPهو العنوان الذي تكتب عليه نقاط الوصول Endpoints لكل الخدمات. ويقول توثيق الإعداد إن DevStack يكتشفه في أول تشغيل، ولكنه قد يصبح غير محدد في التشغيلات التالية لأن العنوان ينتقل من بطاقة الشبكة إلى جسر، لذلك ثبتناه.GIT_DEPTH=1يجعل الاستنساخ سطحياً Shallow، فينزل آخر نسخة من كل مستودع دون تاريخه، ويوفر مئات الـ MB.VOLUME_BACKING_FILE_SIZE=8Gحجم الملف الذي يصنع منه DevStack مجموعة LVM باسمstack-volumes-lvmdriver-1لخدمة Cinder، والقيمة الافتراضية 24G. والملف رقيق أيضاً، ولكننا صغرناه حتى لا يعد Cinder بمساحة لا يملكها القرص.- أوقفنا Tempest، وهو مجموعة اختبارات المشروع، لأنه يضيف وقتاً ومساحة ولا نحتاجه هنا، وdstat لأنه أداة مراقبة للتطوير فقط.
ولاحظ أيضاً ما لم نكتبه: لم نحدد الخدمات، فأخذنا القائمة الافتراضية في هذا الإصدار، وهي Keystone وGlance وNova مع Placement وNeutron مع OVN وCinder وHorizon، ولم نحدد الشبكة العامة، فأخذنا الافتراضي الذي يقول عنه توثيق الشبكات في DevStack إنه نطاق عناوين عائمة 172.24.4.0/24 ببوابة 172.24.4.1 على جسر br-ex يديره Neutron، وهذا النطاق لا يخرج من السيرفر، وهو كاف لأننا سوف نصل إلى الأجهزة من داخل السيرفر نفسه.
تشغيل stack.sh: ماذا يفعل في ساعة؟
الآن نقوم بتشغيل السكربت، ونحفظ مخرجه في ملف حتى نقرأه بعد ذلك، لأنه يكتب عشرات الآلاف من الأسطر:
cd ~/devstack
./stack.sh > ~/stack-console.log 2>&1 &
tail -f ~/stack-console.log
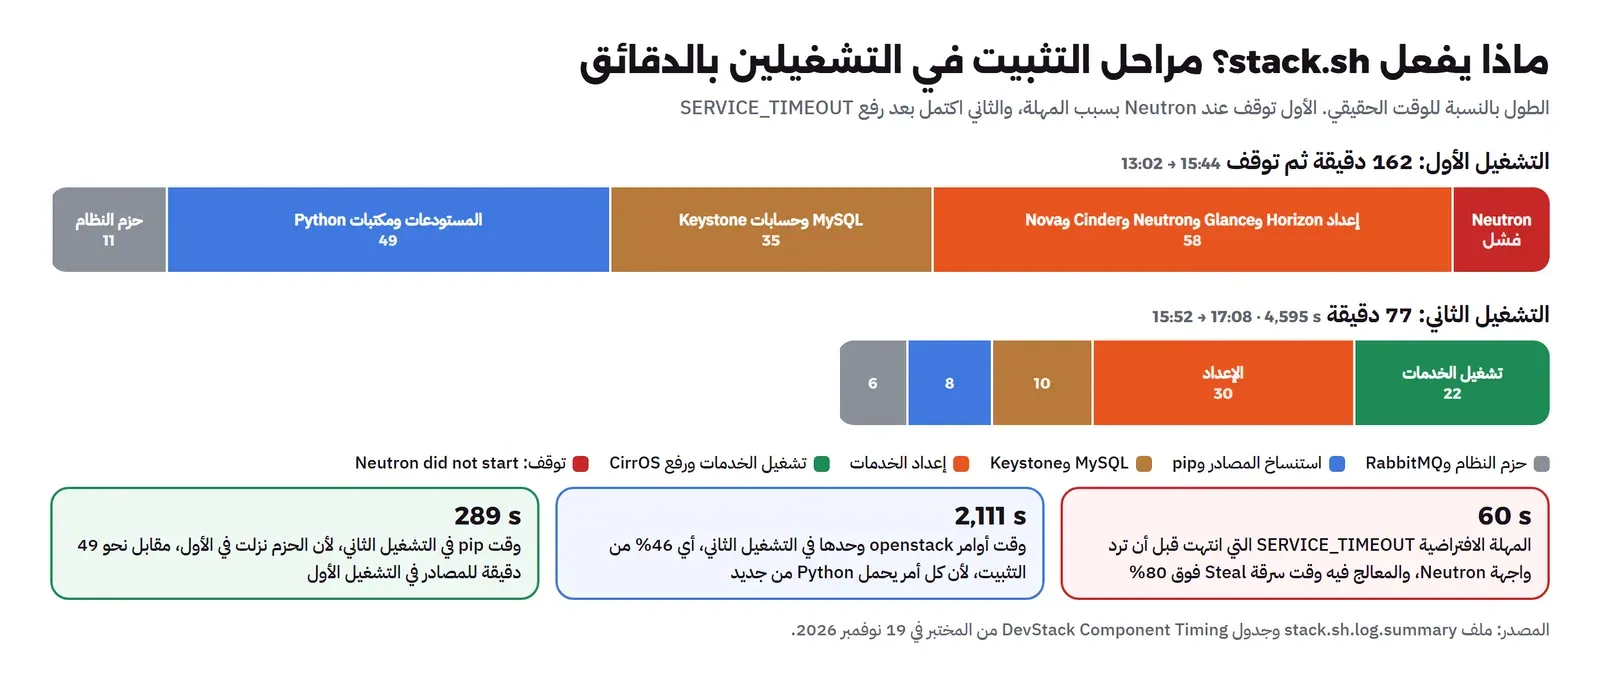
والسكربت يمر بمراحل ثابتة، ويكتب عند بداية كل مرحلة سطراً في ملف الملخص stack.sh.log.summary داخل /opt/stack/logs، وهذا الملف هو أفضل مكان لتعرف أين وصل التثبيت دون أن تغرق في السجل الكامل. وهذا ملخص التشغيل الأول في المختبر:
2026-11-19 13:02:05.056 | stack.sh log /opt/stack/logs/stack.sh.log.2026-11-19-130204
2026-11-19 13:07:37.187 | Installing package prerequisites
2026-11-19 13:12:50.366 | Starting RabbitMQ
2026-11-19 13:13:46.872 | Installing OpenStack project source
2026-11-19 14:02:55.422 | Configuring and starting MySQL
2026-11-19 14:05:49.186 | Starting Keystone
2026-11-19 14:38:28.202 | Configuring Horizon
2026-11-19 14:59:14.589 | Configuring Glance
2026-11-19 14:59:16.088 | Configuring Neutron
2026-11-19 15:19:14.805 | Configuring Cinder
2026-11-19 15:19:16.363 | Configuring placement
2026-11-19 15:27:11.951 | Configuring Nova
2026-11-19 15:33:16.474 | Starting Nova API
2026-11-19 15:34:17.962 | Starting OVN services
2026-11-19 15:36:42.060 | Starting Neutron
في المخرج أعلاه لاحظ التالي:
- من 13:02 إلى 13:13 يثبت السكربت حزم النظام: MySQL وRabbitMQ وApache وOpen vSwitch وOVN وlibvirt وQEMU، وهذه هي البنية المشتركة التي تقف عليها كل الخدمات.
- من 13:13 إلى 14:02، أي قرابة خمسين دقيقة، يستنسخ مستودعات المشاريع ويثبت مكتبات Python الخاصة بها في بيئة واحدة
/opt/stack/data/venv، وهذه أطول مرحلة لأنها تنزل مئات الحزم من الإنترنت. - بعد ذلك تبدأ الخدمات واحدة بعد الأخرى، ويبدأ كل منها بإنشاء حساباتها في Keystone وقاعدة بياناتها، ثم تكتب ملفات إعدادها في
/etc/novaو/etc/neutronو/etc/cinder. - ولاحظ الفرق الكبير بين «Starting Keystone» في 14:05 و«Configuring Horizon» في 14:38: في هذه الدقائق ينشئ السكربت المستخدمين والمشاريع والأدوار ونقاط الوصول لكل الخدمات، وكل واحد منها أمر
openstackمستقل، وكل أمر يحمل مكتبات Python من جديد، فإذا كان المعالج مشغولاً تضاعف الوقت.
المشكلة الأولى: Neutron did not start
بعد ساعتين وأربعين دقيقة توقف التشغيل الأول عند هذه الأسطر:
Waiting for Neutron to start...
+ functions-common:test_with_retry:2364    :   timeout 60 sh -c 'while ! wget --no-proxy -q -O- http://10.0.2.15/networking; do sleep 0.5; done'
+ functions-common:test_with_retry:2365    :   die 2365 'Neutron did not start'
[Call Trace]
./stack.sh:1307:start_neutron_service_and_check
/opt/stack/devstack/lib/neutron:658:test_with_retry
/opt/stack/devstack/functions-common:2365:die
[ERROR] /opt/stack/devstack/functions-common:2365 Neutron did not start
Error on exit
وقد يظن البعض أن Neutron فيه خطأ في الإعداد، ولكن السطر الأول من المخرج يقول ما حدث بالضبط: السكربت ينتظر 60 ثانية فقط حتى ترد واجهة Neutron على العنوان http://10.0.2.15/networking، فإذا لم ترد خلالها أوقف التثبيت كله. لذلك قبل أن تبحث في ملفات الإعداد قم بفحص الخدمة نفسها بعد الفشل:
systemctl list-units "devstack@*" --no-pager
curl -s -o /dev/null -w "%{http_code}\n" http://10.0.2.15/networking
UNIT LOAD ACTIVE SUB DESCRIPTION
[email protected] loaded active running Devstack [email protected]
[email protected] loaded active running Devstack [email protected]
[email protected] loaded active running Devstack [email protected]
[email protected] loaded active running Devstack [email protected]
[email protected] loaded active running Devstack [email protected]
[email protected] loaded active running Devstack [email protected]
[email protected] loaded active running Devstack [email protected]
[email protected] loaded active running Devstack [email protected]
200والمخرج سوف يكون كما ترى: خدمة devstack@neutron-api تعمل، والواجهة ترد بالرمز 200، أي أن Neutron اشتغل فعلاً ولكن بعد انتهاء المهلة. والسبب أن المعالج في الجهاز كان مشغولاً، فقد أظهر top داخل الجهاز قيمة st، أي وقت السرقة Steal Time، فوق 80%، وهذا يعني أن الجهاز الافتراضي كان ينتظر أن يعطيه الجهاز الحقيقي وقتاً على المعالج أغلب الوقت، لأن أجهزة أخرى كانت تعمل عليه. وشرحنا وقت السرقة ومتى يظهر في تحليل أداء سيرفر Linux في 60 ثانية.
والحل ليس في Neutron، وإنما في المهلة نفسها، فقد وجدنا أن الرقم 60 يأتي من متغير اسمه SERVICE_TIMEOUT في الملف stackrc:
grep -n "SERVICE_TIMEOUT" ~/devstack/stackrc ~/devstack/lib/neutron/opt/stack/devstack/stackrc:784:SERVICE_TIMEOUT=${SERVICE_TIMEOUT:-60}
/opt/stack/devstack/stackrc:787:NOVA_READY_TIMEOUT=${NOVA_READY_TIMEOUT:-$SERVICE_TIMEOUT}
/opt/stack/devstack/lib/neutron:658: test_with_retry "$testcmd" "Neutron did not start" $SERVICE_TIMEOUTفأضفنا إلى local.conf السطر SERVICE_TIMEOUT=300، ثم أعدنا التشغيل. ولا يوجد في DevStack استكمال من حيث توقف، لذلك نقوم أولاً بتشغيل unstack.sh الذي يوقف كل الخدمات ويفك الشبكات وأقراص LVM، ثم stack.sh من جديد:
./unstack.sh
./stack.sh > ~/stack-console.log 2>&1 &
ولاحظ أن DevStack ترك لنا عند الفشل ملفين مفيدين في /opt/stack/logs: الملف error.log وفيه سطر الخطأ وحده، والملف worlddump-*.txt الذي يجمع فيه حالة السيرفر لحظة الفشل: العمليات والشبكات وجسور OVS والذاكرة والقرص، في 550 سطراً. فإذا فشل التثبيت عندك ابدأ بهذين الملفين قبل السجل الكامل.
التشغيل الثاني: 4,595 ثانية، وأين ذهب الوقت؟
اكتمل التشغيل الثاني بعد ساعة وست عشرة دقيقة، وفي نهايته يطبع DevStack الملخص التالي:
This is your host IP address: 10.0.2.15
This is your host IPv6 address: fec0::5054:ff:fe12:3456
Horizon is now available at http://10.0.2.15/dashboard
Keystone is serving at http://10.0.2.15/identity/
The default users are: admin and demo
The password: sc3lab

Services are running under systemd unit files.
For more information see:
https://docs.openstack.org/devstack/latest/systemd.html

DevStack Version: 2026.2
Change: e66e72e0cdb4e652df430e6afb8cfa24fb8e178e Merge "Install glance_store S3 extra" into stable/2026.2 2026-10-28 19:10:52 +0000
OS Version: Ubuntu 24.04 noble
وقبل هذه الأسطر يطبع جدولاً بتوزيع الوقت، وهو أهم من الملخص لمن يريد أن يفهم لماذا يأخذ التثبيت كل هذا الوقت:
stack.sh completed in 4595 seconds.
DevStack Component Timing
 (times are in seconds)
=========================
wait_for_service     230
async_wait           1174
osc                  2111
apt-get               68
test_with_retry       30
dbsync                66
pip_install          289
apt-get-update        92
run_process          349
-------------------------
Unaccounted time     184
=========================
Total runtime        4593

=================
 Async summary
=================
 Time spent in the background minus waits: 3165 sec
 Elapsed time: 4593 sec
 Time if we did everything serially: 7758 sec
في المخرج أعلاه لاحظ التالي:
oscهو أمرopenstackنفسه، أي OpenStack Client، وقد أخذ 2,111 ثانية، أي 46% من وقت التثبيت كله. والسبب ما ذكرناه: كل حساب ودور ونقطة وصول أمر مستقل يحمل Python ومكتباته من جديد، وفي جهاز معالجه مشغول يصبح هذا أبطأ جزء.pip_installأخذ 289 ثانية فقط، لأن الحزم نزلت في التشغيل الأول وبقيت في الذاكرة المؤقتة Cache، وفي التشغيل الأول كانت مرحلة تثبيت المصادر وحدها قرابة خمسين دقيقة.test_with_retryأخذ 30 ثانية، وهو الانتظار الذي فشل في التشغيل الأول عند 60 ثانية، أي أن Neutron هذه المرة كان أسرع، ولكن المهلة الجديدة كانت ستحمينا لو تأخر.- الـ Async summary يقول إن DevStack ينفذ بعض المراحل في الخلفية بالتوازي، ولولا ذلك لأخذ التثبيت 7,758 ثانية بدل 4,593.
ما الذي تركه DevStack على السيرفر؟
قبل أن ننشئ أي شيء، من المفيد أن ترى ما أصبح على السيرفر، لأن هذا ما سوف تراقبه وتصلحه عندما تدير سحابة. وأول شيء هو الخدمات، فكل خدمة من خدمات OpenStack وحدة systemd باسم يبدأ بـ devstack@ كما يشرح توثيق systemd في DevStack:
systemctl list-units "devstack@*" --no-pager --plainUNIT LOAD ACTIVE SUB DESCRIPTION
[email protected] loaded active running Devstack [email protected]
[email protected] loaded active running Devstack [email protected]
[email protected] loaded active running Devstack [email protected]
[email protected] loaded active running Devstack [email protected]
[email protected] loaded active running Devstack [email protected]
[email protected] loaded active running Devstack [email protected]
[email protected] loaded active running Devstack [email protected]
[email protected] loaded active running Devstack [email protected]
[email protected] loaded active running Devstack [email protected]
[email protected] loaded active running Devstack [email protected]
[email protected] loaded active running Devstack [email protected]
[email protected] loaded active running Devstack [email protected]
[email protected] loaded active running Devstack [email protected]
[email protected] loaded active running Devstack [email protected]
[email protected] loaded active running Devstack [email protected]
[email protected] loaded active running Devstack [email protected]
[email protected] loaded active running Devstack [email protected]
[email protected] loaded active running Devstack [email protected]
[email protected] loaded active running Devstack [email protected]
19 loaded units listed.والمخرج سوف يكون 19 وحدة، والأسماء مختصرة كما ترى، وفيما يلي معنى كل مجموعة:
c-apiوc-schوc-vol: خدمات Cinder الثلاث، الواجهة API والمجدول Scheduler والخدمة التي تنشئ الأقراص فعلاً على LVM.n-apiوn-schوn-super-condوn-cond-cell1وn-cpu: خدمات Nova، الواجهة، والمجدول، والموصل Conductor في مستوى السحابة كلها ثم في الخلية Cell الأولى، وخدمة الحوسبة التي تتحدث مع libvirt. وn-api-metaخدمة البيانات الوصفية Metadata التي يقرأ منها الجهاز اسمه ومفتاحه عند الإقلاع، وn-novnc-cell1شاشة الجهاز في المتصفح.neutron-apiوneutron-rpc-serverوالعاملان الدوريان، ثمq-ovn-agent: خدمات Neutron مع OVN. ولاحظ أنه لا يوجد وكيل L3 ولا وكيل DHCP منفصل كما في الإعدادات القديمة، لأن OVN يتولى التوجيه Routing والـ NAT والـ DHCP بنفسه.g-apiلـ Glance، وplacement-apiلخدمة Placement التي تعرف كم بقي من الموارد في كل سيرفر، وkeystone، وetcdالذي يستخدمه Cinder للتنسيق.
ولاحظ أيضاً ما ليس في القائمة: MySQL وRabbitMQ وApache وOVN نفسه وlibvirt، فهذه خدمات النظام العادية وليست جزءاً من OpenStack، ولكن OpenStack لا يعمل بدونها. وكل خدمة من هذه الخدمات تعيد تشغيلها وتقرأ سجلها بالأوامر المعتادة، مثل sudo systemctl restart devstack@n-cpu وsudo journalctl -u devstack@n-cpu.
بعد ذلك نسأل OpenStack نفسه عن حالته، بصلاحية المدير admin، وهذا أول أمر يجب أن تحفظه في أي سحابة:
source ~/devstack/openrc admin admin
openstack compute service list
openstack network agent list
openstack volume service list
+--------------------------------------+----------------+--------+----------+---------+-------+----------------------------+
| ID | Binary | Host | Zone | Status | State | Updated At |
+--------------------------------------+----------------+--------+----------+---------+-------+----------------------------+
| cac1f53c-2e9e-419f-bd5a-9c04540b88d4 | nova-scheduler | ostack | internal | enabled | up | 2026-11-19T17:10:01.000000 |
| aec4e3ed-e94f-47bd-841e-639fb1877bc3 | nova-conductor | ostack | internal | enabled | up | 2026-11-19T17:08:16.000000 |
| 3d285bf5-859d-4764-b849-e1ac1c3450e1 | nova-conductor | ostack | internal | enabled | up | 2026-11-19T17:10:02.000000 |
| 10e9de26-7c10-43e3-ad3e-5eb4cd6fa1fb | nova-compute | ostack | nova | enabled | up | 2026-11-19T17:08:25.000000 |
+--------------------------------------+----------------+--------+----------+---------+-------+----------------------------+
+--------------------------------------+------------------------------+--------+-------------------+-------+-------+-------------------+
| ID | Agent Type | Host | Availability Zone | Alive | State | Binary |
+--------------------------------------+------------------------------+--------+-------------------+-------+-------+-------------------+
| 31a7e17b-1153-5823-ba36-8096c76a8bd5 | OVN Neutron agent | ostack | | :-) | UP | neutron-ovn-agent |
| bc5866c1-0308-41fa-9c75-3cdda6b94a4e | OVN Controller Gateway agent | ostack | | :-) | UP | ovn-controller |
+--------------------------------------+------------------------------+--------+-------------------+-------+-------+-------------------+
+------------------+--------------------+------+---------+-------+----------------------------+---------+---------------+
| Binary | Host | Zone | Status | State | Updated At | Cluster | Backend State |
+------------------+--------------------+------+---------+-------+----------------------------+---------+---------------+
| cinder-scheduler | ostack | nova | enabled | up | 2026-11-19T17:09:36.000000 | None | None |
| cinder-volume | ostack@lvmdriver-1 | nova | enabled | up | 2026-11-19T17:09:12.000000 | None | None |
+------------------+--------------------+------+---------+-------+----------------------------+---------+---------------+في المخرج أعلاه لاحظ التالي:
- عمود
Stateهو الأهم، وقيمتهupتعني أن الخدمة أرسلت نبضة Heartbeat حديثة عبر قاعدة البيانات، والوقت فيUpdated Atهو آخر نبضة. فإذا رأيتdownلخدمةnova-computeفي سحابة إنتاج، فإن المجدول لن يرسل إليها أجهزة جديدة، حتى لو كانت تعمل فعلاً، والسبب غالباً أنها لا تصل إلى RabbitMQ. Zoneللخدمات الداخليةinternal، أماnova-computeففي منطقة التوفر Availability Zone المسماةnova، وهي المنطقة الافتراضية التي سوف يظهر فيها جهازنا.cinder-volumeاسمهostack@lvmdriver-1، أي السيرفر ثم اسم الواجهة الخلفية Backend، فإذا أضفت إلى Cinder واجهة Ceph مثلاً ظهرت سطراً آخر بنفس الشكل.
وأيضاً جهز DevStack قالباً Image واحداً هو cirros-0.6.3-x86_64-disk، وعشرة أحجام Flavors من m1.tiny بذاكرة 512 MB وقرص 1 GB إلى m1.xlarge بذاكرة 16 GB، وشبكتين: public بالنطاق 172.24.4.0/24 وprivate بالنطاق 10.0.0.0/26 مع Router اسمه router1 لمشروع demo. ولن نستخدم الشبكة private، لأننا سوف نبني شبكة فريقنا بأنفسنا. ومن جهة التخزين صنع DevStack مجموعة LVM من ملف رقيق:
sudo losetup -a
sudo vgs
sudo lvs
/dev/loop0: [64769]:262650 (/opt/stack/data/stack-volumes-lvmdriver-1-backing-file)
VG #PV #LV #SN Attr VSize VFree
stack-volumes-lvmdriver-1 1 1 0 wz--n- <8.00g 388.00m
LV VG Attr LSize Pool Origin Data% Meta% Move Log Cpy%Sync Convert
stack-volumes-lvmdriver-1-pool stack-volumes-lvmdriver-1 twi-a-tz-- 7.60g 0.00 10.74ولاحظ أن المجموعة اسمها stack-volumes-lvmdriver-1، وأن فيها مجمعاً رقيقاً Thin Pool واحداً بحجم 7.60g، ولهذا يظهر VFree وكأن المجموعة ممتلئة. فكل قرص ينشئه Cinder سوف يكون LV رقيقاً داخل هذا المجمع، يأخذ من المساحة ما يكتب فيه فقط، وسوف نرى ذلك بعد قليل.
مشروع لفريق المالية: المستخدم والدور والحصص Quotas
لنفرض أن فريق المالية في مؤسستك طلب مكاناً يشغل فيه أجهزته، والمطلوب أن يدير أجهزته بنفسه دون أن يرى أجهزة الفرق الأخرى، ودون أن يأخذ من موارد السحابة أكثر من نصيبه. في OpenStack هذا هو المشروع Project، وهو وحدة العزل والملكية والحصص في كل الخدمات: كل جهاز وشبكة وقرص يتبع مشروعاً، والمستخدم يرى ما في المشاريع التي له فيها دور فقط. والأوامر التالية تنفذ بصلاحية admin:
openstack project create --description "Finance team" finance
openstack user create --project finance --password 'Fin-Lab-2026' fin-admin
openstack role add --project finance --user fin-admin member
openstack role assignment list --project finance --names
+-------------+----------------------------------+
| Field | Value |
+-------------+----------------------------------+
| description | Finance team |
| domain_id | default |
| enabled | True |
| id | a31973590480418c8500a1a9a39c9289 |
| is_domain | False |
| name | finance |
| parent_id | default |
+-------------+----------------------------------+
...
+--------+-------------------+-------+-----------------+--------+--------+-----------+
| Role | User | Group | Project | Domain | System | Inherited |
+--------+-------------------+-------+-----------------+--------+--------+-----------+
| member | fin-admin@Default | | finance@Default | | | False |
+--------+-------------------+-------+-----------------+--------+--------+-----------+في المخرج أعلاه لاحظ التالي:
- المشروع داخل النطاق Domain المسمى
default، والنطاق في Keystone هو المستوى الأعلى الذي يجمع المشاريع والمستخدمين، وفي المؤسسة الكبيرة قد تجعل لكل جهة نطاقاً يأتي مستخدموه من LDAP خاص بها. - إنشاء المستخدم لا يعطيه أي صلاحية، حتى لو حددت له مشروعاً افتراضياً، والصلاحية تأتي من إسناد الدور Role Assignment، وهو الثلاثية: مستخدم، ودور، ومشروع.
- الدور
memberيسمح للمستخدم بإنشاء الموارد داخل مشروعه وحذفها، ولا يسمح له بإدارة المستخدمين أو الحصص. وهذا هو التقسيم الذي يجعل السحابة خدمة ذاتية Self-service: الفريق يعمل وحده داخل حدوده، والمدير يضع الحدود.
والحدود هي الحصص Quotas، وهي ما يمنع فريقاً واحداً من أن يأخذ السحابة كلها. ونضعها لهذا المشروع صغيرة عمداً حتى نختبرها بعد قليل:
openstack quota set --instances 2 --cores 4 --ram 2048 \
  --volumes 2 --gigabytes 5 --floating-ips 1 finance
openstack quota show finance
+-----------------------+-------+
| Resource | Limit |
+-----------------------+-------+
| cores | 4 |
| instances | 2 |
| ram | 2048 |
| floating_ips | 1 |
| networks | 100 |
| security_group_rules | 100 |
| security_groups | 10 |
| volumes | 2 |
| snapshots | 10 |
| gigabytes | 5 |
| routers | 10 |
| ports | 500 |
...ولاحظ أن أمراً واحداً وضع حدوداً تنفذها ثلاث خدمات مختلفة: instances وcores وram تتحقق منها Nova، وfloating_ips وnetworks وports يتحقق منها Neutron، وvolumes وgigabytes يتحقق منها Cinder. فالأمر openstack يوزع الطلب على الخدمات، وكل خدمة تحفظ حصصها في قاعدة بياناتها. وتفاصيل الحصص وطريقة حسابها في توثيق الحصص في Nova.
الآن نعمل كمستخدم الفريق وليس كمدير، وأسهل طريقة لذلك ملف clouds.yaml في ~/.config/openstack، فيه بيانات الدخول لكل سحابة باسم قصير، ثم نختار السحابة بالمتغير OS_CLOUD. والملف كاملاً في مجلد lab، وأهم ما فيه عنوان Keystone http://10.0.2.15/identity واسم المستخدم والمشروع:
export OS_CLOUD=finance
openstack token issue -c expires -c project_id -c user_id
+------------+----------------------------------+
| Field | Value |
+------------+----------------------------------+
| expires | 2026-11-19T18:15:19+0000 |
| project_id | a31973590480418c8500a1a9a39c9289 |
| user_id | 5c2ce79919d74d6e8c63eedb9996c742 |
+------------+----------------------------------+والمخرج سوف يكون توكن Token مرتبطاً بالمشروع finance، وكل أمر بعد ذلك يرسل هذا التوكن إلى الخدمة، فتسأل الخدمة Keystone عن صحته وعن أدوار صاحبه. ولاحظ أن التوكن ينتهي بعد ساعة، والأمر openstack يطلب غيره تلقائياً، أما السكربتات التي تحفظ التوكن وتعيد استخدامه فسوف تفشل بعد ساعة برسالة 401 Unauthorized، فلا تقم بحفظ التوكن، واحفظ بيانات الدخول في clouds.yaml بصلاحيات قراءة لك وحدك.
الشبكة الخاصة Network والـ Router
جهاز بلا شبكة لا فائدة منه، وفي OpenStack لكل مشروع أن يبني شبكاته الخاصة Self-service Networks بعناوين يختارها، حتى لو تكررت العناوين نفسها في مشروع آخر، لأن Neutron يعزل كل شبكة عن غيرها. ولكي تخرج هذه الشبكة إلى الخارج نحتاج Router يربطها بالشبكة العامة public، تماماً كما يفعل الـ Router في البيت بين أجهزتك والإنترنت:
openstack network create fin-net
openstack subnet create --network fin-net --subnet-range 192.168.50.0/24 \
  --dns-nameserver 1.1.1.1 fin-subnet
openstack router create fin-router
openstack router set --external-gateway public fin-router
openstack router add subnet fin-router fin-subnet
openstack router show fin-router -c external_gateway_info -c interfaces_info -f yaml
| id | b2bd22f0-3eb4-4a46-a1af-aa55cb10063a |
| mtu | 1442 |
| name | fin-net |
| provider:network_type | None |
| status | ACTIVE |
...
| allocation_pools | 192.168.50.2-192.168.50.254 |
| cidr | 192.168.50.0/24 |
| enable_dhcp | True |
| gateway_ip | 192.168.50.1 |
...
external_gateway_info:
enable_snat: true
external_fixed_ips:
- ip_address: 172.24.4.11
subnet_id: 2d5fec4e-bc80-4d67-b145-360a027f06e1
- ip_address: 2001:db8::197
subnet_id: 1a1981b9-8db1-47e8-850c-b6cb591dcf86
network_id: 6252b988-8085-48df-bfae-9d80a9375f71
interfaces_info:
- ip_address: 192.168.50.1
port_id: cd55c0f6-d2fc-47e6-9f5d-644898cb5bdc
subnet_id: c9377d78-9f3c-4b31-9ed8-05728b78ffa3في المخرج أعلاه لاحظ التالي:
mtuقيمته 1442 وليس 1500، والسبب أن الشبكات الخاصة في OVN تمر بين السيرفرات داخل نفق Geneve، والنفق يضيف رأساً Header إلى كل حزمة، فينقص Neutron الـ MTU حتى لا تتجزأ الحزم. وإذا رأيت يوماً اتصال SSH يعمل ونقل ملف كبير يتوقف، فابدأ بالبحث في الـ MTU.provider:network_typeقيمتهNoneلأن المستخدم العادي لا يرى نوع الشبكة تحتها، وهذا مقصود: الفريق يطلب «شبكة»، والمدير هو من يقرر هل هي Geneve أو VLAN.- الـ Subnet أخذ البوابة 192.168.50.1 تلقائياً، ونطاق التوزيع من 192.168.50.2 إلى 192.168.50.254، والـ DHCP مفعل، فكل جهاز على هذه الشبكة يأخذ عنوانه تلقائياً.
- الـ Router أخذ عنواناً من الشبكة العامة 172.24.4.11، و
enable_snat: trueيعني أن كل الأجهزة فيfin-netتخرج إلى الخارج بهذا العنوان، مثل NAT البيت تماماً، أما الدخول إليها من الخارج فيحتاج العنوان العائم كما سوف نرى.
وقد يتساءل البعض: أين هذا الـ Router؟ هل هو برنامج يعمل؟ في OVN لا يوجد برنامج خاص لكل Router، وإنما سجل في قاعدة بيانات OVN الشمالية Northbound، يحوله OVN إلى قواعد تدفق Flows في Open vSwitch على كل سيرفر. ويمكن أن تراه بأمر ovn-nbctl، وسوف نعود إليه بعد أن نضيف العنوان العائم.
مجموعة الأمان Security Group ومفتاح SSH
مجموعة الأمان جدار ناري Firewall على مستوى منفذ Port كل جهاز، وليس على حدود الشبكة، أي أن جهازين على الشبكة نفسها لا يصلان إلى بعضهما إلا بما تسمح به قواعد المجموعة. ونبدأ بإنشاء مجموعة جديدة دون أن نضيف إليها أي قاعدة:
openstack security group create fin-web
openstack security group rule list fin-web
openstack keypair create --public-key ~/.ssh/id_ed25519.pub fin-key
+--------------------------------------+-------------+-----------+-----------+------------+-----------+
| ID | IP Protocol | Ethertype | IP Range | Port Range | Direction |
+--------------------------------------+-------------+-----------+-----------+------------+-----------+
| 01325889-c81a-4496-9969-7555aad3c553 | None | IPv4 | 0.0.0.0/0 | | egress |
| 80cf280c-96f8-43ce-8c54-af92633c47ba | None | IPv6 | ::/0 | | egress |
+--------------------------------------+-------------+-----------+-----------+------------+-----------+
+-------------+-------------------------------------------------+
| Field | Value |
+-------------+-------------------------------------------------+
| fingerprint | 17:4e:f9:be:2e:39:42:68:ce:91:0f:a8:d2:9e:1a:06 |
| name | fin-key |
| type | ssh |
+-------------+-------------------------------------------------+ولاحظ أن المجموعة الجديدة ليست فارغة تماماً، ففيها قاعدتان تسمحان بكل خروج egress في IPv4 وIPv6، ولا توجد فيها أي قاعدة دخول ingress، وهذا يعني أن الجهاز يستطيع أن يخرج إلى أي مكان، ولا يستطيع أحد أن يصل إليه. وقد تركناها هكذا عمداً لنرى ما يحدث، وسوف نعود إليها بعد تشغيل الجهاز. أما المفتاح fin-key فهو المفتاح العام الذي سوف تضعه Nova داخل الجهاز عند الإقلاع عبر خدمة البيانات الوصفية، فندخل إليه دون كلمة مرور.
تشغيل أول جهاز Instance
الآن نجمع كل ما سبق في أمر واحد: الحجم m1.tiny، والقالب CirrOS، والشبكة، ومجموعة الأمان، والمفتاح. والخيار --wait يجعل الأمر ينتظر حتى يصبح الجهاز جاهزاً، ووضعنا قبله time لنعرف كم أخذ:
time openstack server create --flavor m1.tiny --image cirros-0.6.3-x86_64-disk \
  --network fin-net --security-group fin-web --key-name fin-key --wait fin-vm1
+-----------------------------+-----------------------------------------------------------------+
| Field | Value |
+-----------------------------+-----------------------------------------------------------------+
| OS-EXT-AZ:availability_zone | nova |
| addresses | fin-net=192.168.50.199 |
| created | 2026-11-19T17:23:46Z |
| flavor | disk='1', ephemeral='0', name='m1.tiny', ram='512', vcpus='1' |
| id | 10ac0183-a5f7-4c93-a632-cd0d747a5399 |
| name | fin-vm1 |
| status | ACTIVE |
| updated | 2026-11-19T17:26:03Z |
+-----------------------------+-----------------------------------------------------------------+
real 3m10.858sأصبح الجهاز ACTIVE وأخذ العنوان 192.168.50.199 من الـ DHCP، والأمر كله أخذ ثلاث دقائق وعشر ثوان. ولكن ما الذي حدث في هذه الدقائق؟ كل طلب في OpenStack يحمل معرفاً Request ID يمر معه في سجلات كل الخدمات، فنأخذ المعرف من سجل أحداث الجهاز، ثم نبحث عنه في سجل كل خدمة من خدمات Nova:
openstack server event list fin-vm1
sudo journalctl -u devstack@n-api -o short-precise | grep req-5c60cb8c-8a82-4133-b6e7-602cbe55b412
sudo journalctl -u devstack@n-cpu -o short-precise | grep 10ac0183
| Request ID | Server ID | Action | Start Time |
| req-5c60cb8c-8a82-4133-b6e7-602cbe55b412 | 10ac0183-a5f7-4c93-a632-cd0d747a5399 | create | 2026-11-19T17:23:31.000000 |
Nov 19 17:23:47.291964 INFO nova.api.openstack.requestlog [None req-5c60cb8c... finance fin-admin] 10.0.2.15 "POST /compute/v2.1/servers" status: 202 len: 405 microversion: 2.100 time: 15.888243
Nov 19 17:24:10.024814 INFO nova.compute.claims [instance: 10ac0183-...] Claim successful on node ostack
Nov 19 17:24:30.802355 INFO nova.virt.libvirt.driver [instance: 10ac0183-...] Creating image(s)
Nov 19 17:25:53.201638 INFO nova.compute.manager [-] [instance: 10ac0183-...] VM Started (Lifecycle Event)
Nov 19 17:25:53.445121 INFO nova.virt.libvirt.driver [-] [instance: 10ac0183-...] Instance spawned successfully.
Nov 19 17:25:57.800532 INFO nova.compute.manager [instance: 10ac0183-...] Took 87.17 seconds to spawn the instance on the hypervisor.
Nov 19 17:26:03.625032 INFO nova.compute.manager [instance: 10ac0183-...] Took 114.32 seconds to build instance.والصورة التالية ترتب هذه الأسطر على خط زمني واحد، مع دور كل خدمة:
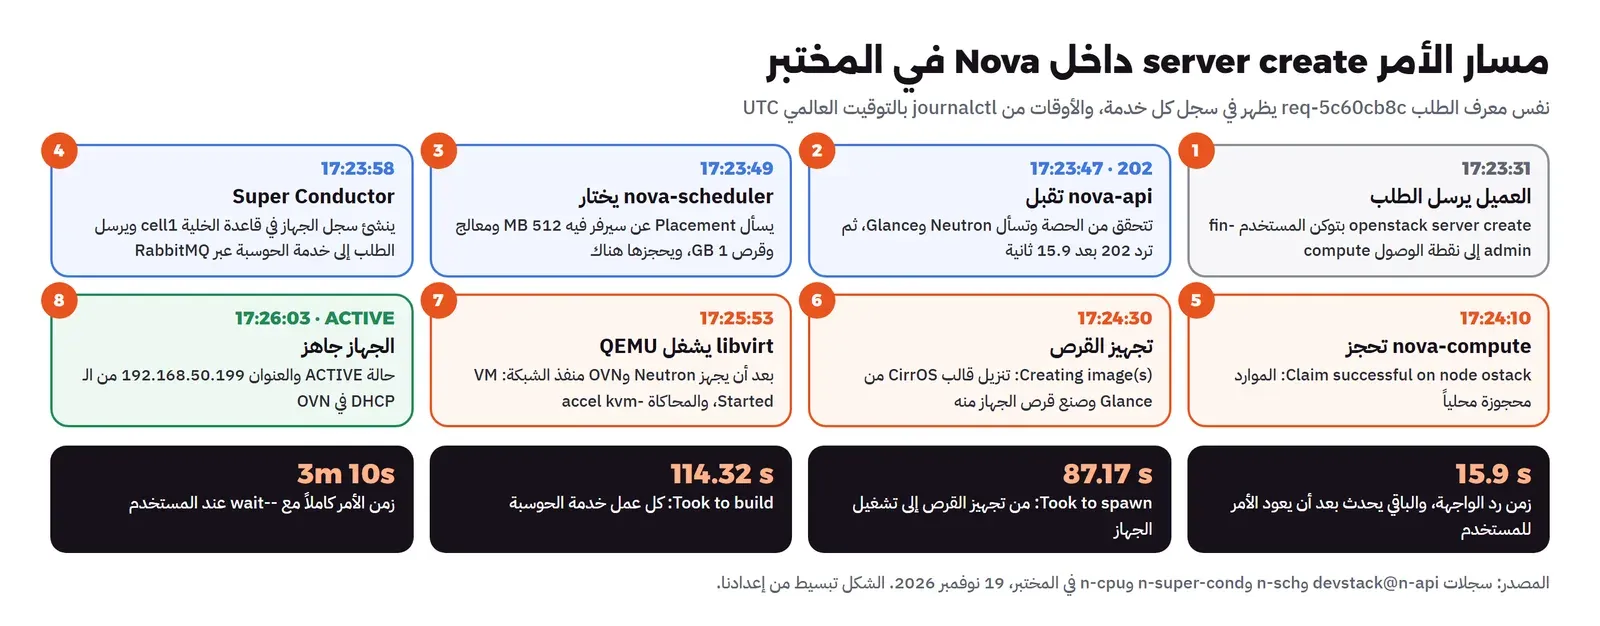
وفي الأسطر أعلاه لاحظ التالي:
- الواجهة
nova-apiردت بالرمز202، أي «قبلت الطلب وسوف أنفذه»، وليس 200، لأن إنشاء الجهاز عمل غير متزامن Asynchronous: الواجهة تتحقق من الصلاحية والحصة وتسأل Neutron وGlance عن الشبكة والقالب، ثم تسجل الطلب في قاعدة البيانات وتعيد الرد فوراً، وقد أخذ ذلك 15.9 ثانية في المختبر بسبب انشغال المعالج. - بعد ذلك يختار المجدول
nova-schedulerالسيرفر بسؤال Placement عن السيرفرات التي فيها 512 MB ومعالج وقرص 1 GB فارغة، ثم يحجز هذه الموارد هناك، وفي سحابة من سيرفر واحد لا يوجد اختيار، ولكن الخطوات نفسها تحدث. Claim successful on node ostackفي 17:24:10 تعني أن خدمة الحوسبة قبلت الجهاز وحجزت موارده محلياً، ثمCreating image(s)تعني أنها بدأت تجهز القرص من قالب Glance، أي تنزل القالب إلى السيرفر أول مرة وتصنع منه قرصاً للجهاز.- من 17:24:30 إلى 17:25:53، أي 83 ثانية، تجهيز القرص وطلب منفذ الشبكة من Neutron وانتظار أن يخبر OVN بأن المنفذ جاهز، ثم تشغيل الجهاز عبر libvirt. والسطر
Took 87.17 seconds to spawnهو هذا الجزء، وTook 114.32 seconds to buildهو العملية كلها من أول ما وصل الطلب إلى خدمة الحوسبة.
والخطوات نفسها، بمعنى كل خدمة ولماذا تفصل Nova بين الواجهة والمجدول والموصل، شرحناها بالتفصيل في مقال «OpenStack من الداخل» من هذه المرحلة، فلن نكررها هنا.
وهل يعمل الجهاز فعلاً بـ KVM، أم بالمحاكاة البرمجية؟ نسأل libvirt، ثم ننظر في أمر QEMU الذي شغله:
sudo virsh list --all
ps -eo args | grep [q]emu-system | tr " " "\n" | grep -E "^-accel|^-m$|^-smp" -A1
grep -E "^virt_type|^cpu_mode|^cpu_models" /etc/nova/nova-cpu.conf
Id Name State
-----------------------------------
1 instance-00000001 running
-accel
kvm
--
-m
size=524288k
--
-smp
1,sockets=1,dies=1,cores=1,threads=1
cpu_models = Nehalem
cpu_mode = custom
virt_type = kvmوالمخرج سوف يكون جهازاً واحداً اسمه في libvirt instance-00000001 وليس fin-vm1، لأن Nova تسمي الأجهزة بأرقامها، والاسم الذي اختاره المستخدم موجود في قاعدة بيانات Nova فقط، لذلك عندما تبحث عن جهاز مستخدم على السيرفر ابحث بالمعرف وليس بالاسم. والقيمة -accel kvm تؤكد أن الجهاز يعمل بالمحاكاة المادية، بذاكرة 512 MB ومعالج واحد كما في الحجم m1.tiny. ولاحظ أن DevStack ضبط cpu_mode = custom بنموذج Nehalem، أي أن الجهاز يرى معالجاً قديماً معروفاً بدل المعالج الحقيقي، والسبب أن هذا يسمح بنقل الأجهزة بين سيرفرات مختلفة المعالجات، فكل الأجهزة ترى المعالج نفسه أينما عملت.
العنوان العائم Floating IP: لماذا لا يرد الجهاز؟
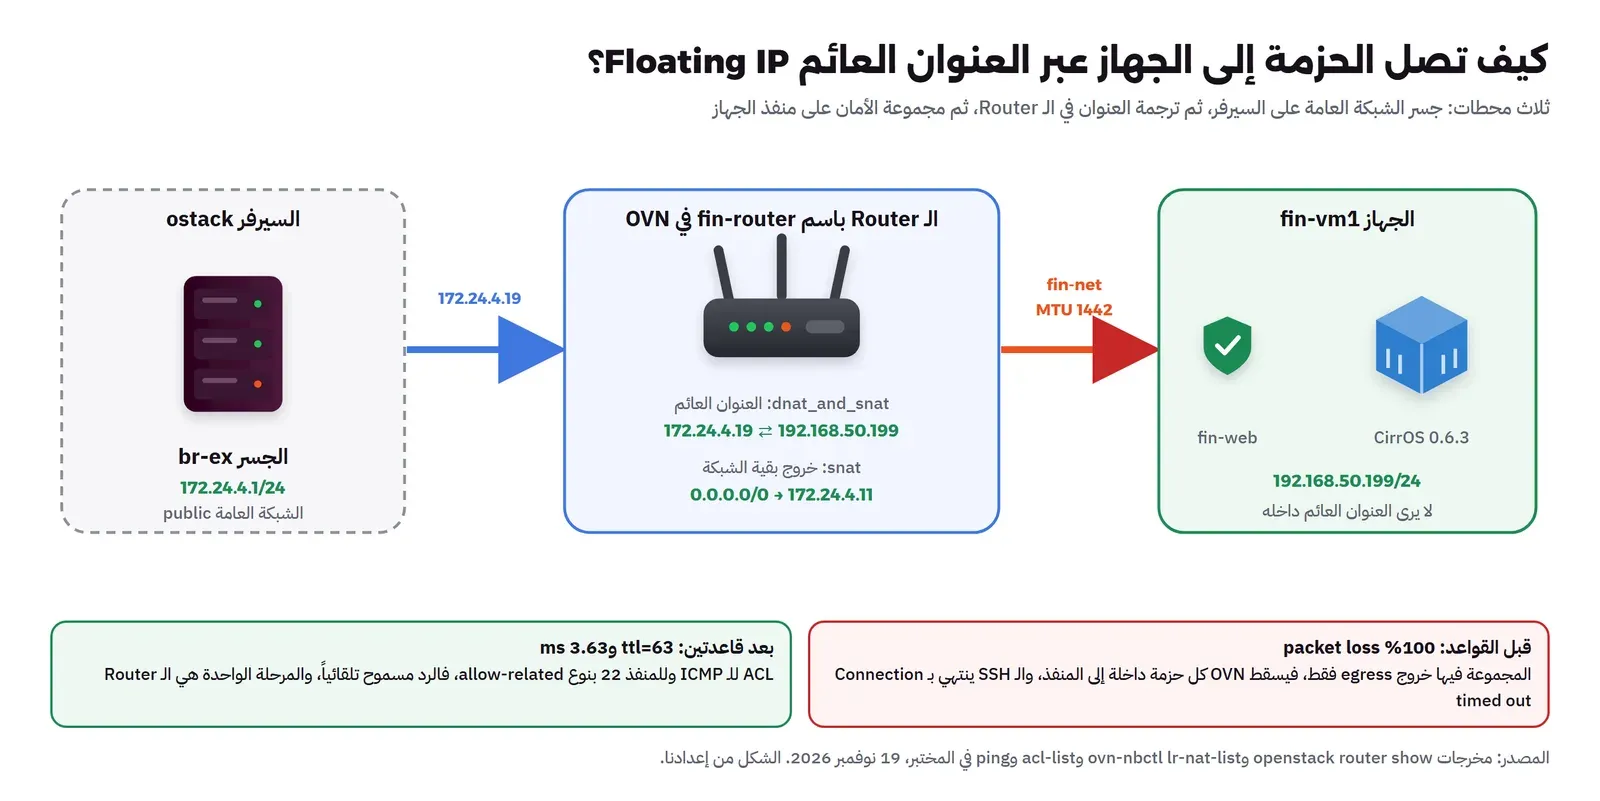
العنوان 192.168.50.199 داخل شبكة الفريق فقط، ولا يصل إليه أحد من خارجها. ولكي نصل إليه نحجز عنواناً من الشبكة العامة ونربطه بالجهاز، وهذا هو العنوان العائم، وسمي كذلك لأنك تستطيع أن تنقله من جهاز إلى آخر دون أن يتغير العنوان الذي يعرفه المستخدمون:
openstack floating ip create public
openstack server add floating ip fin-vm1 172.24.4.19
openstack server show fin-vm1 -c addresses
ping -c 3 -W 2 172.24.4.19
ssh [email protected]
| floating_ip_address | 172.24.4.19 |
| status | DOWN |
...
| addresses | fin-net=172.24.4.19, 192.168.50.199 |
PING 172.24.4.19 (172.24.4.19) 56(84) bytes of data.
--- 172.24.4.19 ping statistics ---
3 packets transmitted, 0 received, 100% packet loss, time 2123ms
ssh: connect to host 172.24.4.19 port 22: Connection timed outالجهاز يعمل، والعنوان مربوط، ولكن لا يوجد رد على الـ ping ولا على SSH. والسبب ليس في الشبكة ولا في الـ Router، وإنما في مجموعة الأمان التي تركناها بلا قواعد دخول، فالحزم تصل إلى منفذ الجهاز ويسقطها OVN قبل أن تدخل. وهذا أشهر سؤال يطرحه من يبدأ مع OpenStack، والإجابة دائماً أن تنظر في قواعد المجموعة قبل أي شيء آخر. والآن نضيف قاعدتين: SSH على المنفذ 22، والـ ICMP للـ ping:
openstack security group rule create --protocol tcp --dst-port 22 --remote-ip 0.0.0.0/0 fin-web
openstack security group rule create --protocol icmp fin-web
ping -c 3 -W 2 172.24.4.19
ssh [email protected] "hostname; ip -4 addr show eth0 | grep inet; cat /etc/os-release | head -2; curl -s http://169.254.169.254/latest/meta-data/instance-type"
64 bytes from 172.24.4.19: icmp_seq=1 ttl=63 time=17.6 ms
64 bytes from 172.24.4.19: icmp_seq=2 ttl=63 time=4.65 ms
64 bytes from 172.24.4.19: icmp_seq=3 ttl=63 time=3.63 ms
--- 172.24.4.19 ping statistics ---
3 packets transmitted, 3 received, 0% packet loss, time 2004ms
fin-vm1
inet 192.168.50.199/24 brd 192.168.50.255 scope global dynamic noprefixroute eth0
PRETTY_NAME="CirrOS 0.6.3"
NAME="CirrOS"
m1.tinyفي المخرج أعلاه لاحظ التالي:
- لم نعد تشغيل الجهاز ولم نغير شيئاً فيه، فالقاعدة الجديدة طبقت على منفذه فوراً، لأن مجموعة الأمان خارج الجهاز وليست داخله.
- الـ
ttl=63وليس 64 يعني أن الحزمة مرت بمرحلة توجيه Hop واحدة، وهي الـ Routerfin-router. - داخل الجهاز لا يوجد العنوان 172.24.4.19 أصلاً، فالجهاز يعرف عنوانه الخاص 192.168.50.199 فقط، والترجمة بين العنوانين تحدث في الـ Router. وهذا يعني أن أي تطبيق داخل الجهاز يطبع «عنواني» سوف يطبع العنوان الخاص.
- الطلب إلى
169.254.169.254هو خدمة البيانات الوصفية، وقد ردت باسم الحجمm1.tiny، ومنها أخذ الجهاز اسمهfin-vm1ومفتاح SSH الذي دخلنا به.
والآن نعود إلى سؤال «أين الـ Router؟»، فنطلب من OVN أن يعرض الـ Router وقواعد الترجمة فيه، ثم قواعد مجموعة الأمان كما حولها OVN:
sudo ovn-nbctl lr-nat-list neutron-1e2b4c9d-6470-4e79-aaa5-b87abae63591
sudo ovn-nbctl acl-list pg_7eefe45b_a5b0_4414_a156_a5a532254fa1
ip -br addr show br-ex
TYPE GATEWAY_PORT EXTERNAL_IP EXTERNAL_PORT LOGICAL_IP
dnat_and_snat 172.24.4.19 192.168.50.199
snat 172.24.4.11 0.0.0.0/0
from-lport 1002 (inport == @pg_7eefe45b_a5b0_4414_a156_a5a532254fa1 && ip4) allow-related
from-lport 1002 (inport == @pg_7eefe45b_a5b0_4414_a156_a5a532254fa1 && ip6) allow-related
to-lport 1002 (outport == @pg_7eefe45b_a5b0_4414_a156_a5a532254fa1 && ip4 && ip4.src == 0.0.0.0/0 && icmp4) allow-related
to-lport 1002 (outport == @pg_7eefe45b_a5b0_4414_a156_a5a532254fa1 && ip4 && ip4.src == 0.0.0.0/0 && tcp && tcp.dst == 22) allow-related
br-ex UNKNOWN 172.24.4.1/24 2001:db8::2/64في المخرج أعلاه لاحظ التالي:
- الـ Router في OVN اسمه
neutron-ثم معرف الـ Router في Neutron، وفيه قاعدتا ترجمة:dnat_and_snatهي العنوان العائم، تترجم الدخول إلى 172.24.4.19 إلى الجهاز 192.168.50.199 وخروج الجهاز إلى العنوان العائم، وsnatهي خروج بقية الشبكة بعنوان الـ Router 172.24.4.11. - مجموعة الأمان أصبحت مجموعة منافذ Port Group في OVN اسمها
pg_ثم معرف المجموعة، وكل قاعدة أصبحت ACL. والقاعدتان الأوليان هما الخروج المسموح، والأخيرتان هما ما أضفناه للتو، أي ICMP والمنفذ 22. - والكلمة
allow-relatedتعني أن الرد على الاتصال مسموح تلقائياً، وهذا ما يجعل مجموعات الأمان Stateful: لا تحتاج قاعدة للرد، وإنما للاتصال الأول فقط. - الجسر
br-exعلى السيرفر يحمل العنوان 172.24.4.1، أي بوابة الشبكة العامة، ومن خلاله استطاع السيرفر نفسه أن يصل إلى العنوان العائم. ولاحظ أن هذا العنوان على الجسر وضعه DevStack بأمر، وليس في إعدادات الشبكة الدائمة، وهذا مهم في تجربة إعادة التشغيل.
إضافة قرص Volume من Cinder
قرص الجهاز الأساسي في m1.tiny حجمه 1 GB، وهو قرص مؤقت Ephemeral، أي أنه يحذف مع الجهاز. أما البيانات التي يجب أن تبقى، مثل قاعدة بيانات أو ملفات الفريق، فمكانها قرص من Cinder، يعيش مستقلاً عن الجهاز، وتستطيع أن تفصله وتربطه بجهاز آخر:
openstack volume create --size 1 fin-data
openstack server add volume fin-vm1 fin-data
openstack volume list
| id | d068f02e-12a7-45ac-b5f2-1594c3096efb |
| size | 1 |
| status | creating |
| type | lvmdriver-1 |
...
| Server ID | 10ac0183-a5f7-4c93-a632-cd0d747a5399 |
| Volume ID | d068f02e-12a7-45ac-b5f2-1594c3096efb |
| Device | /dev/vdb |
| Delete On Termination | False |
...
+----------+-----------+------+-------------+
| Name | Status | Size | Attached to |
+----------+-----------+------+-------------+
| fin-data | attaching | 1 | |
+----------+-----------+------+-------------+وهنا ظهرت مشكلة صغيرة: أمر الربط عاد فوراً ومعه Device /dev/vdb، فدخلنا إلى الجهاز لنهيئ القرص، فكانت النتيجة:
NAME    MAJ:MIN RM  SIZE RO TYPE MOUNTPOINTS
vda     252:0    0    1G  0 disk
|-vda1  252:1    0 1015M  0 part /
`-vda15 252:15   0    8M  0 part
The file /dev/vdb does not exist and no size was specified.
والسبب في عمود Status أعلاه: القرص ما زال في حالة attaching، فالربط عمل غير متزامن أيضاً، والاسم /dev/vdb الذي رجع هو ما تتوقعه Nova وليس ما حدث. ويقول سجل Nova نفسه في أثناء الإنشاء إن libvirt لا يستطيع أن يلتزم بأسماء الأقراص التي يطلبها المستخدم، لذلك لا تعتمد على الاسم في السكربتات، وانتظر حتى تصبح الحالة in-use، ثم ابحث عن القرص داخل الجهاز بحجمه أو بمعرفه في /dev/disk/by-id. وبعد دقيقة تقريباً:
openstack volume list -c Name -c Status -c Size -c "Attached to"
ssh [email protected] "lsblk; sudo mkfs.ext4 -q /dev/vdb && sudo mkdir -p /mnt/data && sudo mount /dev/vdb /mnt/data && echo invoice-2026 | sudo tee /mnt/data/hello.txt && df -h /mnt/data"
+----------+--------+------+----------------------------------+
| Name | Status | Size | Attached to |
+----------+--------+------+----------------------------------+
| fin-data | in-use | 1 | Attached to fin-vm1 on /dev/vdb |
+----------+--------+------+----------------------------------+
vdb 252:16 0 1G 0 disk
invoice-2026
Filesystem Size Used Available Use% Mounted on
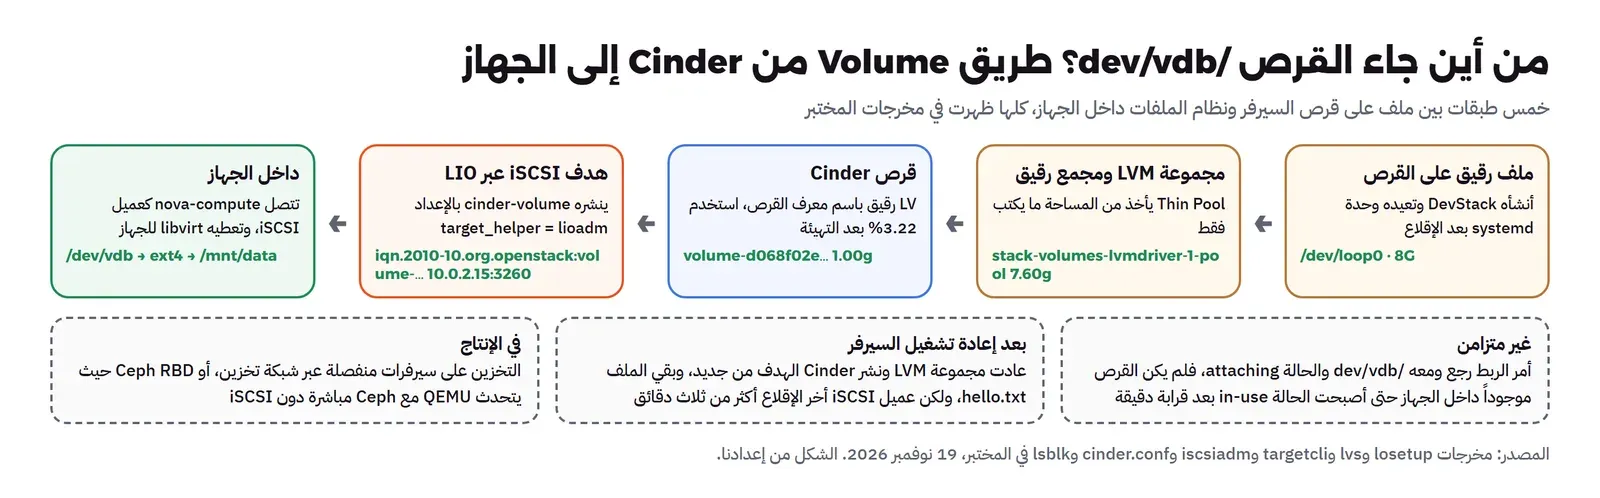
/dev/vdb 973.4M 28.0K 906.2M 0% /mnt/dataوالآن نرى من جهة السيرفر من أين جاء هذا القرص، وكيف وصل إلى الجهاز:
sudo lvs
sudo targetcli ls /iscsi
sudo iscsiadm -m session
grep -E "^target_helper|^volume_driver|^volume_group" /etc/cinder/cinder.conf
LV VG Attr LSize Pool Data%
stack-volumes-lvmdriver-1-pool stack-volumes-lvmdriver-1 twi-aotz-- 7.60g 0.42
volume-d068f02e-12a7-45ac-b5f2-1594c3096efb stack-volumes-lvmdriver-1 Vwi-aotz-- 1.00g stack-volumes-lvmdriver-1-pool 3.22
o- iscsi ............................................................................. [Targets: 1]
o- iqn.2010-10.org.openstack:volume-d068f02e-12a7-45ac-b5f2-1594c3096efb .............. [TPGs: 1]
o- tpg1 ........................................................... [no-gen-acls, auth per-acl]
o- acls ........................................................................... [ACLs: 1]
| o- iqn.2016-04.com.open-iscsi:4bff886f351 .................... [1-way auth, Mapped LUNs: 1]
o- luns ........................................................................... [LUNs: 1]
| o- lun0 [block/... (/dev/stack-volumes-lvmdriver-1/volume-d068f02e-12a7-45ac-b5f2-1594c3096efb)]
o- portals ..................................................................... [Portals: 1]
o- 10.0.2.15:3260 .................................................................... [OK]
tcp: [1] 10.0.2.15:3260,1 iqn.2010-10.org.openstack:volume-d068f02e-12a7-45ac-b5f2-1594c3096efb (non-flash)
target_helper = lioadm
volume_group = stack-volumes-lvmdriver-1
volume_driver = cinder.volume.drivers.lvm.LVMVolumeDriverفي المخرج أعلاه لاحظ التالي:
- القرص LV رقيق اسمه
volume-ثم معرف القرص في Cinder، بحجم 1.00g ولكنه يستخدم 3.22% منه فقط، وهي ملفات نظام الملفات التي كتبناها. - خدمة
cinder-volumeلم تعط القرص للجهاز مباشرة، وإنما نشرته كهدف iSCSI Target باسمiqn.2010-10.org.openstack:volume-...عبر LIO في نواة Linux، وtarget_helper = lioadmهو الإعداد الذي اختار ذلك. ثم اتصلت خدمة الحوسبة بهذا الهدف كعميل iSCSI، كما يظهر فيiscsiadm -m session، وأعطت القرص الناتج للجهاز عبر libvirt. - في مختبرنا الهدف والعميل على السيرفر نفسه 10.0.2.15، أما في الإنتاج فسيرفر التخزين غير سيرفر الحوسبة، والمسار نفسه يمر عبر الشبكة، لذلك تحتاج شبكة تخزين Storage Network مستقلة. ومع Ceph يختلف المسار، فيتحدث QEMU مع Ceph مباشرة عبر RBD دون iSCSI.
ماذا لو تجاوز الفريق حصته؟ What-if
وضعنا لفريق المالية ذاكرة 2048 MB وعنواناً عائماً واحداً، والجهاز الأول يستخدم 512 MB والعنوان الوحيد. فلنحاول أن نشغل جهازاً بحجم m1.small الذي يحتاج 2048 MB وحده، ثم أن نحجز عنواناً عائماً ثانياً:
openstack server create --flavor m1.small --image cirros-0.6.3-x86_64-disk --network fin-net fin-vm2
openstack floating ip create public
openstack quota show --usage
ForbiddenException: 403: Client Error for url: http://10.0.2.15/compute/v2.1/servers, Quota exceeded for ram: Requested 2048, but already used 512 of 2048 ram
ConflictException: 409: Client Error for url: http://10.0.2.15/networking/v2.0/floatingips, Quota exceeded for resources: ['floatingip'].
| Resource | Limit | In Use |
| cores | 4 | 1 |
| instances | 2 | 1 |
| ram | 2048 | 512 |
| floating_ips | 1 | 1 |
| volumes | 2 | 1 |
| gigabytes | 5 | 1 |في المخرج أعلاه لاحظ التالي:
- الرفض فوري، ولم ينشأ جهاز في حالة خطأ، لأن Nova تتحقق من الحصة في الواجهة قبل أن ترسل الطلب إلى المجدول، ورسالتها واضحة: طلبت 2048، والمستخدم 512 من 2048.
- الخدمتان ردتا برمزين مختلفين لنفس نوع المشكلة: Nova بـ
403 ForbiddenوNeutron بـ409 Conflict، فإذا كتبت سكربتاً أو أداة تتعامل مع الحصص، فلا تعتمد على رمز واحد، واقرأ نص الرسالة. - عدد الأجهزة المسموح 2 والمستخدم 1، ومع ذلك رفض الجهاز الثاني، لأن كل حصة تحسب وحدها، والذاكرة هي التي انتهت. وهذا يعني أن الحصص تحتاج أن تصمم مع الأحجام Flavors معاً، فحصة جهازين مع ذاكرة لا تكفي إلا جهازاً واحداً من الحجم المتاح لا معنى لها.
واجهة Horizon: نفس الموارد في المتصفح
كل ما فعلناه بالأوامر يظهر في واجهة Horizon، وهي واجهة الويب التي يستخدمها أغلب المستخدمين غير التقنيين. وفي مختبرنا وصلنا إليها من المتصفح على المنفذ المحول 8080، ودخلنا بمستخدم الفريق fin-admin، فظهرت صفحة الملخص بحصص المشروع:
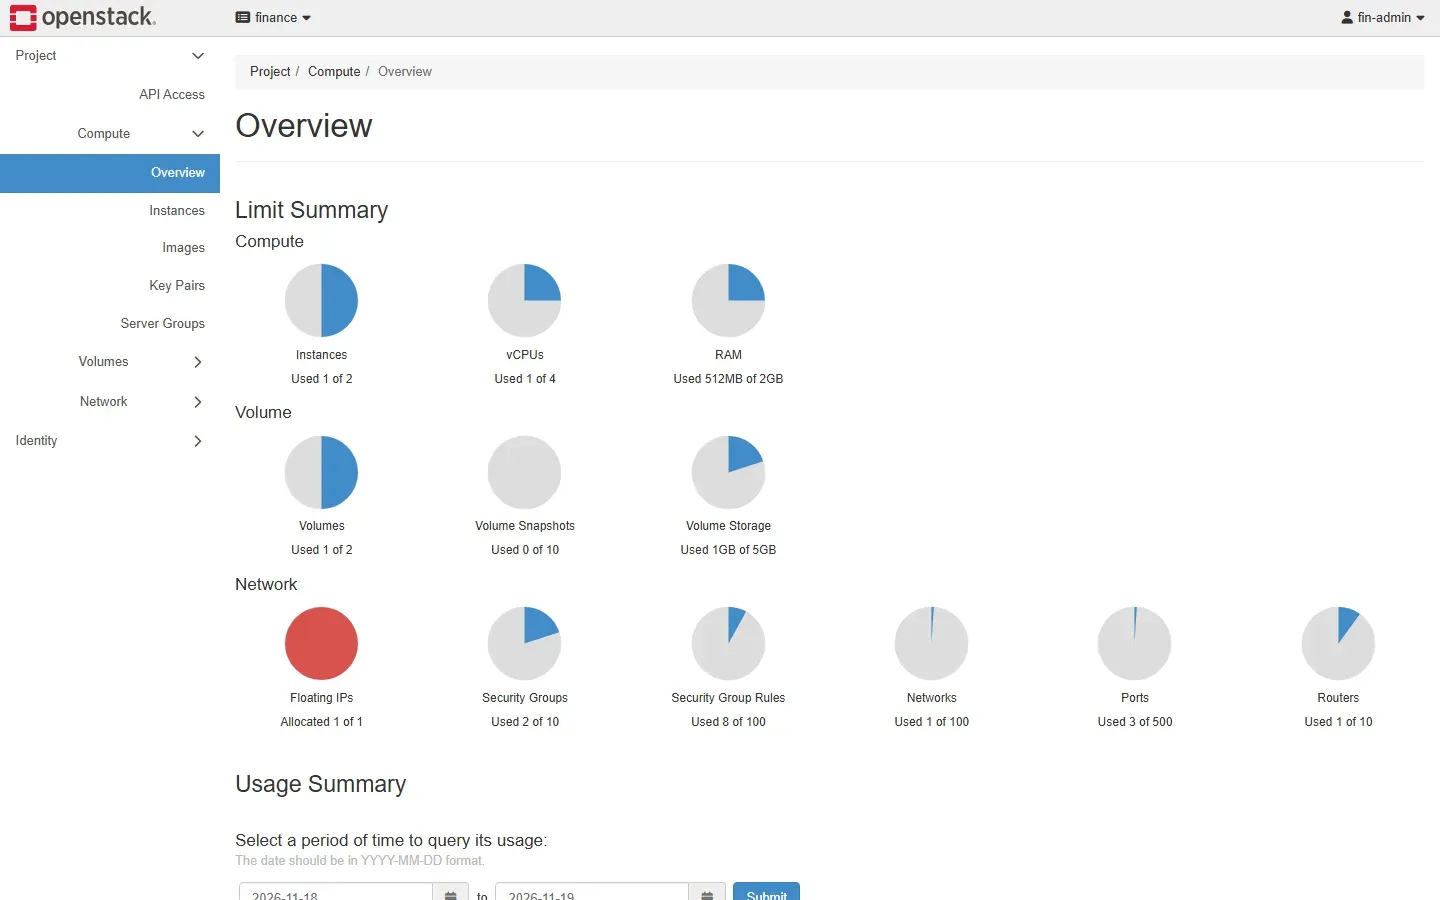
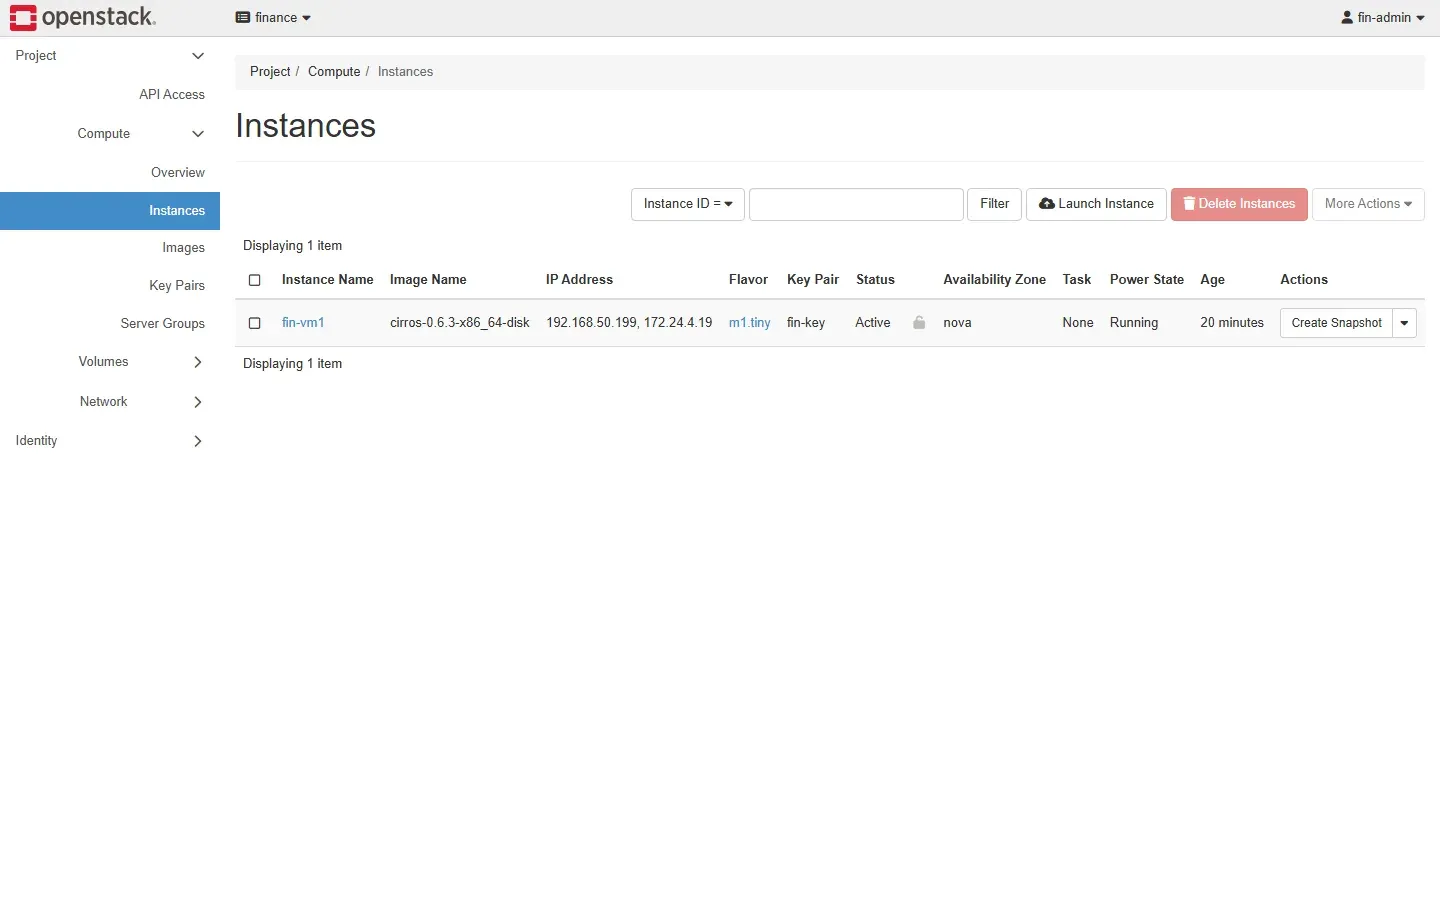
ولاحظ أن الواجهة تعرض الحصص التي وضعناها بالأوامر كما هي، والدائرة الحمراء للعناوين العائمة هي التي رفضت طلبنا الثاني. ولاحظ أيضاً أن مجموعات الأمان 2 وليست 1، لأن لكل مشروع مجموعة default تنشأ تلقائياً، وأن المنافذ Ports ثلاثة: منفذ الجهاز، ومنفذ الـ Router على شبكتنا، ومنفذ خدمة الـ DHCP والبيانات الوصفية في OVN. وفي صفحة الأجهزة يظهر fin-vm1 بعنوانيه، الخاص والعائم:
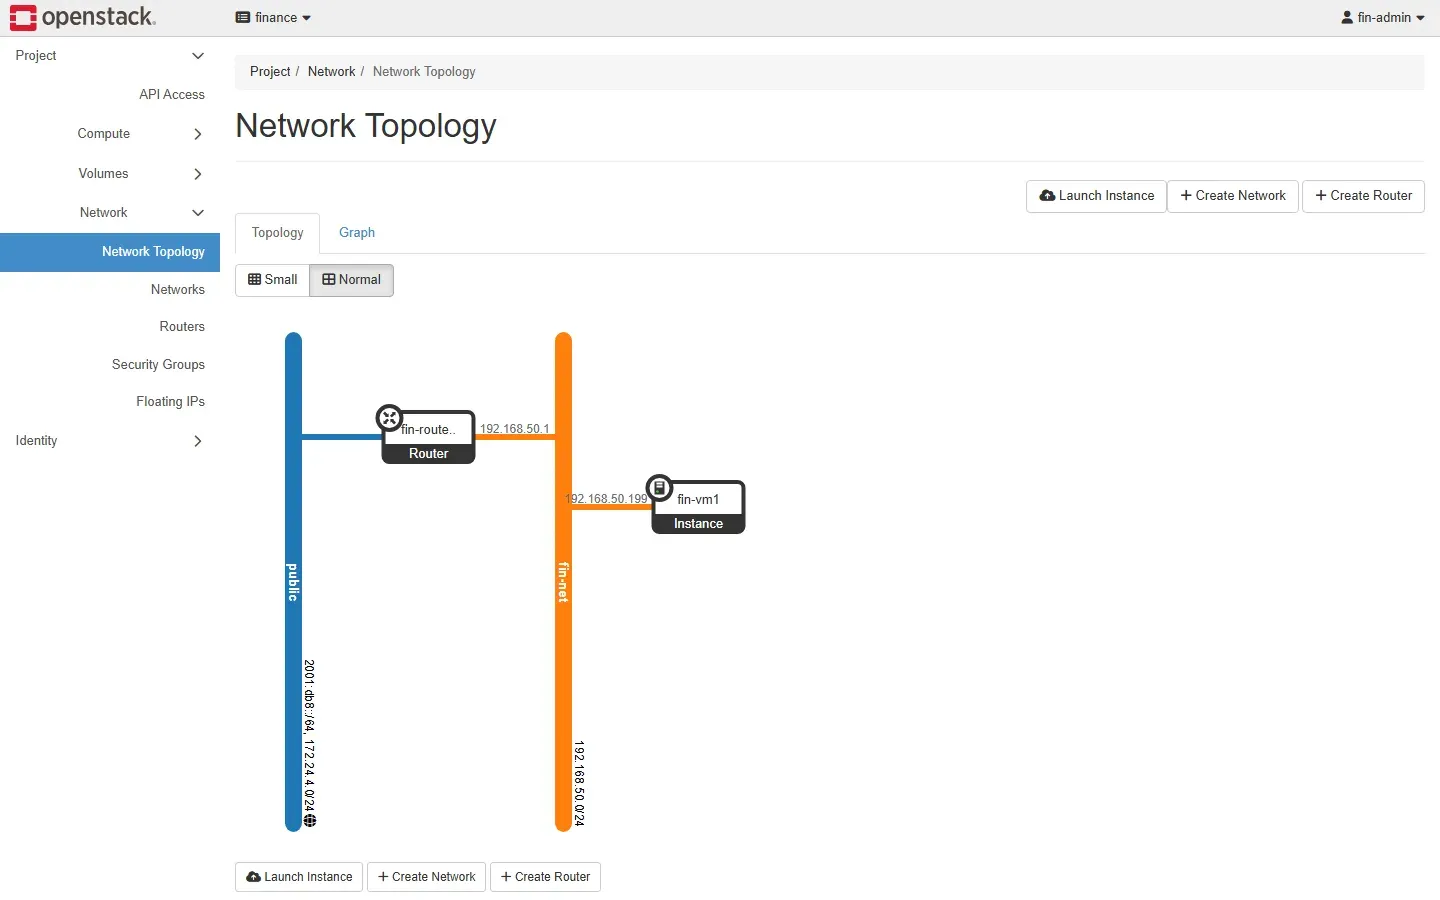
وأوضح صفحة لفهم الشبكة هي خريطة الشبكة Network Topology، فهي ترسم ما بنيناه: الشبكة العامة public باللون الأزرق، والـ Router بينها وبين fin-net بعنوانه 192.168.50.1، والجهاز على fin-net بعنوانه 192.168.50.199:
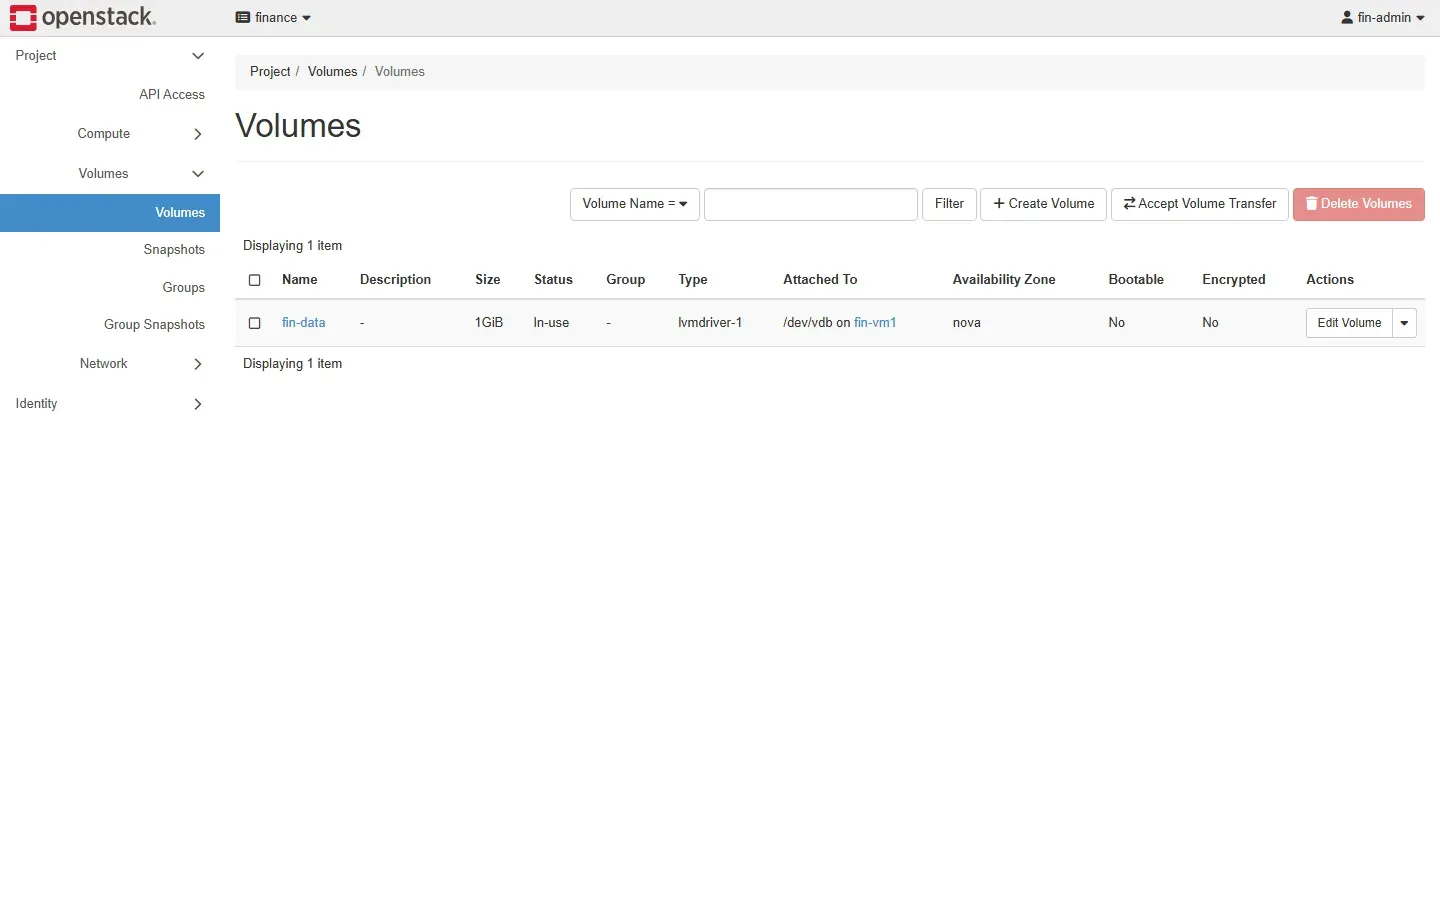
وفي صفحة الأقراص يظهر fin-data بحجم 1GiB ونوعه lvmdriver-1، مربوطاً بالجهاز على /dev/vdb:
ولاحظ أن Horizon لا يملك أي بيانات خاصة به، فهو يرسل الطلبات نفسها التي أرسلها الأمر openstack إلى الواجهات نفسها، بتوكن المستخدم نفسه. لذلك إذا أنشأ أحدهم جهازاً من الواجهة رأيته فوراً في الأوامر، والعكس صحيح، وإذا لم تكن الواجهة تعرض شيئاً تحتاجه فإن الأمر يستطيع ذلك دائماً.
ماذا لو أعدنا تشغيل السيرفر؟ What-if
في أي سحابة حقيقية سوف يعاد تشغيل السيرفرات، لتحديث النواة أو لصيانة العتاد أو لانقطاع الكهرباء، والسؤال المهم: ماذا يعود وحده، وماذا يحتاج تدخلك؟ لذلك أعدنا تشغيل جهاز DevStack كله والجهاز fin-vm1 يعمل والقرص مربوط به، ثم راقبنا. وأول ما ظهر أن الإقلاع نفسه تأخر، وظهر على الشاشة:
[  *** ] (2 of 2) Job open-iscsi.service/start running (3min 9s / no limit)
[FAILED] Failed to start open-iscsi.service - Login to default iSCSI targets.
sudo journalctl -u open-iscsi -b --no-pager | tail -4
systemd-analyzeostack iscsiadm[1003]: Logging in to [iface: default, target: iqn.2010-10.org.openstack:volume-d068f02e-12a7-45ac-b5f2-1594c3096efb, portal: 10.0.2.15,3260]
ostack systemd[1]: open-iscsi.service: Main process exited, code=exited, status=8/n/a
ostack systemd[1]: Failed to start open-iscsi.service - Login to default iSCSI targets.
Startup finished in 9.515s (kernel) + 3min 47.586s (userspace) = 3min 57.102sوالسبب واضح من السطر الأول: عندما ربطت Nova القرص، سجل عميل iSCSI الهدف في قائمته، فحاول عند الإقلاع أن يتصل به تلقائياً، ولكن الهدف نفسه تنشره خدمة cinder-volume، وهي لم تبدأ بعد، فانتظر أكثر من ثلاث دقائق ثم فشل، وتأخر الإقلاع كله إلى قرابة أربع دقائق. وفي الإنتاج لا يحدث هذا بنفس الشكل لأن سيرفر التخزين غير سيرفر الحوسبة، ولكن الدرس نفسه يبقى: ترتيب إقلاع السيرفرات مهم، فسيرفرات التخزين وقاعدة البيانات وRabbitMQ يجب أن تعود قبل سيرفرات الحوسبة.
بعد الإقلاع فحصنا الخدمات والجهاز والشبكة:
openstack compute service list -c Binary -c State
openstack server list --all-projects -c Name -c Status
sudo virsh list --all
sudo losetup -a
ip -br addr show br-ex
ping -c 2 -W 2 172.24.4.19
| nova-scheduler | up |
| nova-conductor | up |
| nova-conductor | up |
| nova-compute | up |
| fin-vm1 | ACTIVE | fin-net=172.24.4.19, 192.168.50.199 |
Id Name State
------------------------------------
- instance-00000001 shut off
/dev/loop0: [64769]:262650 (/opt/stack/data/stack-volumes-lvmdriver-1-backing-file)
br-ex DOWN
2 packets transmitted, 0 received, 100% packet loss, time 1024msوفي المخرج أعلاه ثلاث نتائج مهمة:
- الخدمات عادت وحدها: كل وحدات
devstack@مفعلة في systemd فبدأت مع الإقلاع، وكذلك ملف LVM الذي يحمل الأقراص، فقد أضاف له DevStack وحدة خاصة اسمهاstack-volumes-lvmdriver-1-backing-file.service، فعاد/dev/loop0وعادت مجموعة LVM، وأعادتcinder-volumeنشر هدف iSCSI عندما بدأت. - الجهاز لم يعد: Nova تقول
ACTIVEوlibvirt يقولshut off. فالإعداد الافتراضي في Nova لا يعيد تشغيل الأجهزة بعد إقلاع السيرفر، وبعد دقائق قليلة صححت Nova حالته في قاعدة بياناتها إلىSHUTOFF. ويوجد في Nova إعداد اسمهresume_guests_state_on_host_bootيعيد الأجهزة إلى حالتها، ولكنه معطل افتراضياً، والسبب أن تشغيل مئات الأجهزة دفعة واحدة بعد عطل قد يكون آخر ما يريده المدير. - الشبكة العامة فقدت عنوانها: الجسر
br-exبلا عنوان وفي حالةDOWN، لأن DevStack وضع العنوان 172.24.4.1 عليه بأمرipوقت التثبيت، ولم يكتبه في إعدادات الشبكة الدائمة. والنتيجة أن العناوين العائمة لن تصل من السيرفر حتى لو شغلنا الجهاز.
والإصلاح خطوتان، إعادة عنوان الجسر، ثم تشغيل الجهاز:
openstack server show fin-vm1 -c status -c OS-EXT-STS:power_state
sudo ip link set br-ex up
sudo ip addr add 172.24.4.1/24 dev br-ex
openstack server reboot --hard --wait fin-vm1
ping -c 3 -W 2 172.24.4.19
ssh [email protected] "sudo mount /dev/vdb /mnt; sudo cat /mnt/hello.txt"
| OS-EXT-STS:power_state | Shutdown |
| status | SHUTOFF |
br-ex UNKNOWN 172.24.4.1/24 fe80::fc54:1dff:fed1:804a/64
Complete
64 bytes from 172.24.4.19: icmp_seq=1 ttl=63 time=2.42 ms
64 bytes from 172.24.4.19: icmp_seq=2 ttl=63 time=4.21 ms
64 bytes from 172.24.4.19: icmp_seq=3 ttl=63 time=1.05 ms
invoice-2026والملف الذي كتبناه في القرص قبل إعادة التشغيل ما زال موجوداً، أي أن القرص من Cinder حفظ البيانات كما يجب، وأن Nova أعادت ربطه بالجهاز عند التشغيل عبر iSCSI. ولاحظ شيئاً صغيراً حدث في أثناء الإصلاح: أول ping بعد reboot --hard مباشرة فشل، لأن Complete تعني أن libvirt شغل الجهاز، وليس أن نظام التشغيل داخله أقلع وأخذ عنوانه، وبعد ثوان رد الجهاز. فإذا كتبت سكربت مراقبة بعد تشغيل جهاز، فانتظر حتى يرد على الشبكة، ولا تعتمد على حالة ACTIVE وحدها.
kolla-ansible stop لإيقاف الخدمات وkolla-ansible mariadb-recovery لاستعادة عنقود قاعدة البيانات بعد انقطاع كامل، كما في دليل تشغيل Kolla.من المختبر إلى الإنتاج Production: ما الذي يتغير؟
كل ما فعلناه بالأوامر في هذا الدليل، من المشروع والحصص إلى العنوان العائم والقرص، هو نفسه في سحابة إنتاج تخدم مئات المستخدمين، فواجهة OpenStack واحدة مهما كانت أداة النشر. أما ما تحت هذه الواجهة فيختلف كثيراً، والصورة التالية تضع الفرق في جدول واحد:
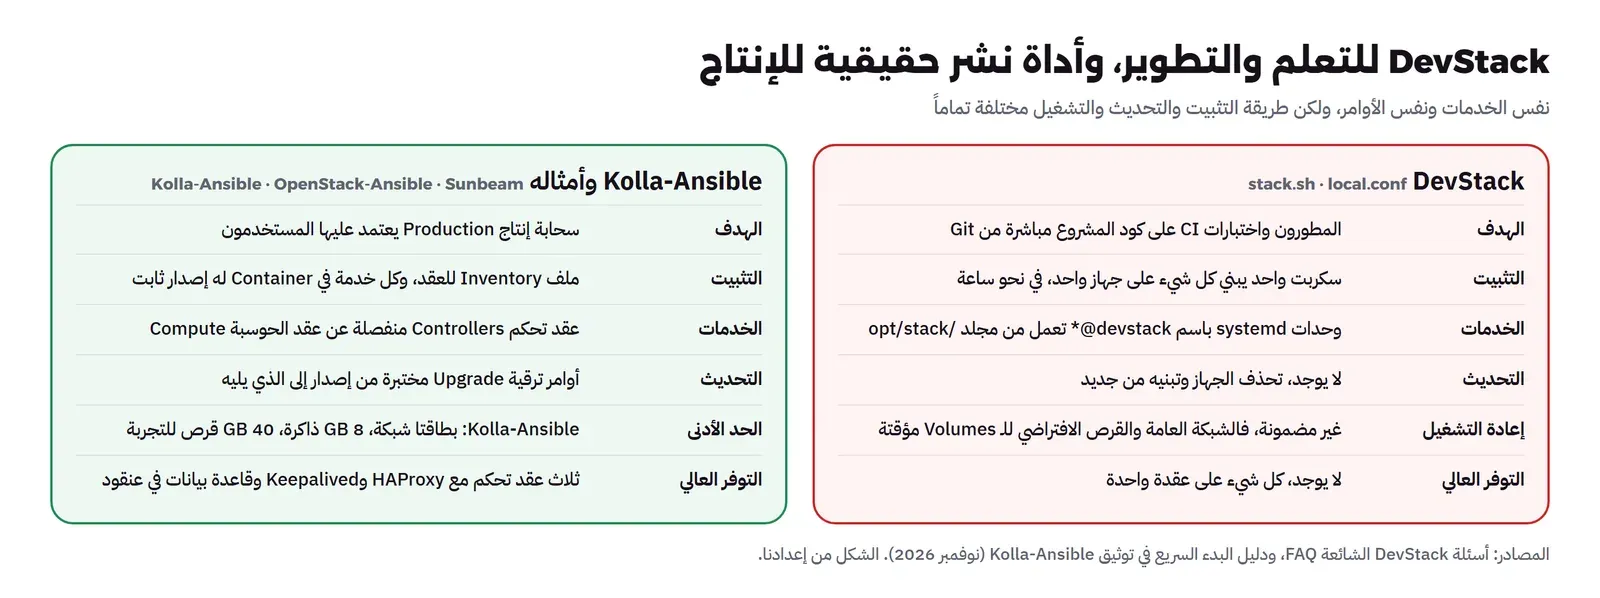
وفي الصورة أعلاه لاحظ التالي:
- عقد بأدوار منفصلة: يقسم دليل معمارية الإنتاج في Kolla-Ansible العقد إلى مجموعات: عقد التحكم Control التي تحمل الواجهات وقاعدة البيانات، ويقول إن عددها يجب أن يكون فردياً من أجل النصاب Quorum، وعقد الشبكة Network التي تحمل وكلاء Neutron، وعقد الحوسبة Compute التي تشغل الأجهزة، وعقد التخزين Storage. وفي مختبرنا كانت كل هذه الأدوار على جهاز واحد، فإذا توقف توقف كل شيء.
- شبكات حقيقية: الشبكة العامة في مختبرنا 172.24.4.0/24 لا تخرج من السيرفر، أما في الإنتاج فهي شبكة VLAN حقيقية مربوطة بـ
br-exعلى بطاقة مخصصة، ولها نطاق عناوين يعطيك إياه فريق الشبكات، وهذا هو سبب طلب Kolla-Ansible بطاقتي شبكة حتى في التجربة. - تخزين مشترك: Cinder في مختبرنا يأخذ أقراصه من ملف واحد على قرص السيرفر، فإذا امتلأ القرص أو تعطل ضاعت كل الأقراص. وفي الإنتاج يكون التخزين عادة Ceph، كما شرحنا في Ceph للمبتدئين، وهو ما يسمح أيضاً بالنقل الحي للأجهزة بين عقد الحوسبة.
- الترقية: DevStack لا يرقى، وإنما تحذف الجهاز وتبنيه. أما في الإنتاج فالترقية كل ستة أشهر أو كل سنة هي أكبر عمل يقوم به فريق السحابة، ورأينا في تجربة CERN كيف رقى فريقها مكوناً بعد مكون حتى لا تتوقف الأجهزة.
- الهوية: مستخدمو مختبرنا في قاعدة بيانات Keystone نفسها، أما في المؤسسة فيأتون من LDAP أو Active Directory أو نظام دخول موحد SSO، حتى لا تدير كلمات المرور في مكانين.
أخطاء شائعة Common Mistakes
- تشغيل DevStack على جهاز عليه خدمات: السكربت يثبت MySQL وApache ويغير iptables والجسور، فقد يوقف ما كان يعمل. شغله دائماً في جهاز افتراضي نظيف تستطيع حذفه.
- الفرع الرئيسي master للتعلم: قد تجده مكسوراً في يوم ما بسبب تعديل لم يكتمل بين خدمتين. استخدم آخر فرع مستقر
stable/2026.2. - ذاكرة أقل من 8 GB: الخدمات وحدها تأخذ عدة GB، ومع ذاكرة قليلة يتوقف بعضها بسبب OOM في منتصف التثبيت، وتظهر رسائل لا علاقة لها بالسبب الحقيقي.
- البحث في Neutron عندما يقول «Neutron did not start»: افحص الخدمة أولاً بـ
systemctlوcurl، فإذا كانت تعمل فالمشكلة في المهلةSERVICE_TIMEOUTوفي انشغال المعالج. - مجموعة أمان بلا قواعد دخول: الجهاز يعمل والعنوان العائم مربوط ولا يوجد رد. انظر في قواعد المجموعة قبل الشبكة والـ Router.
- الاعتماد على اسم القرص /dev/vdb: الاسم الذي ترجعه Nova توقع، والربط غير متزامن. انتظر الحالة
in-useوابحث عن القرص بحجمه أو بمعرفه. - الاعتماد على ACTIVE وحدها: بعد إعادة تشغيل السيرفر بقيت الحالة
ACTIVEبينما الجهاز متوقف، وبعدrebootتأتيCompleteقبل أن يقلع النظام داخله. قس من جهة الشبكة. - حصص لا تناسب الأحجام: حصة جهازين مع ذاكرة 2 GB لا تكفي جهازاً واحداً من
m1.small. صمم الحصص والأحجام معاً. - معاملة DevStack كسحابة إنتاج: لا يوجد فيه تحديث، ولا توفر عال، والشبكة العامة لا تعود بعد إعادة التشغيل. وما تعلمته فيه ينتقل كما هو إلى أداة الإنتاج، أما السيرفر نفسه فاحذفه.
قائمة تحقق Checklist
- جهاز افتراضي نظيف بـ Ubuntu 24.04، 4 معالجات و10 GB ذاكرة وقرص 40 GB رقيق، والمحاكاة المتداخلة ظاهرة:
/dev/kvmموجود وnestedقيمتهY. - مستخدم
stackبصلاحية sudo، والفرعstable/2026.2. local.confفيه كلمات المرور الأربع، وHOST_IPثابت، وSERVICE_TIMEOUTأكبر من 60 إذا كان المعالج مشتركاً.- بعد التثبيت:
compute service listوnetwork agent listوvolume service listكلهاup. - مشروع لكل فريق، ومستخدم بدور
member، وحصص مصممة مع الأحجام. - شبكة خاصة وSubnet وRouter بمخرج إلى
public. - مجموعة أمان فيها قواعد الدخول التي تحتاجها فقط، ومفتاح SSH بدل كلمات المرور.
- الجهاز
ACTIVEويرد على الشبكة، والقرصin-useومهيأ ومركب داخله. - جربت إعادة تشغيل السيرفر، وتعرف ما الذي يعود وحده وما الذي يحتاجك.
تدريب عملي Practice
- أنشئ مشروعاً ثانياً وشبكة بنفس النطاق 192.168.50.0/24، وتأكد أن جهازاً فيه لا يصل إلى
fin-vm1، ثم اشرح لماذا لم يتعارض النطاقان. - افصل القرص
fin-dataعن الجهاز، وأنشئ جهازاً ثانياً واربط القرص به، وتأكد أن الملفhello.txtما زال فيه. - غير قاعدة SSH في مجموعة الأمان لتسمح فقط من العنوان 172.24.4.1، ثم انظر كيف تغيرت الـ ACL في
ovn-nbctl acl-list.
حذف المختبر Cleanup
الحذف بعكس ترتيب الإنشاء، لأن كل مورد يعتمد على ما قبله، فلا يمكن حذف الشبكة وعليها منفذ Router، ولا حذف القرص وهو مربوط بجهاز:
export OS_CLOUD=finance
openstack server remove volume fin-vm1 fin-data
openstack volume delete fin-data
openstack server delete --wait fin-vm1
openstack floating ip delete 172.24.4.19
openstack router remove subnet fin-router fin-subnet
openstack router unset --external-gateway fin-router
openstack router delete fin-router
openstack network delete fin-net
openstack security group delete fin-web
openstack keypair delete fin-key
source ~/devstack/openrc admin admin
openstack project delete finance
openstack user delete fin-admin
وإذا انتهيت من DevStack كله، فلا تحاول تنظيف السيرفر، وإنما احذف الجهاز الافتراضي وقرصه، فهذا أسرع وأنظف من unstack.sh وclean.sh.
الخلاصة Summary
وصلنا لنهاية الموضوع، وأهم ما فيه:
- DevStack أداة تطوير تبني OpenStack كاملاً من Git على جهاز واحد، وهو أوضح طريق لترى الخدمات نفسها، وليس طريقاً للإنتاج.
- التشغيل الأول توقف بعد ساعتين وأربعين دقيقة عند «Neutron did not start» لأن المهلة 60 ثانية والمعالج مشغول، وحلها
SERVICE_TIMEOUT=300، والتشغيل الثاني اكتمل في 4,595 ثانية، 46% منها في أوامرopenstack. - المشروع والدور والحصص هي ما يجعل السحابة خدمة ذاتية، والحصة رفضت الطلب فوراً برسالة واضحة من Nova وNeutron.
- الشبكة الخاصة والـ Router والعنوان العائم سجلات في OVN، تراها بـ
ovn-nbctl، ومجموعة الأمان بلا قواعد دخول تمنع كل شيء حتى لو كانت الشبكة سليمة. - الجهاز بنى في 114 ثانية على KVM متداخل، والقرص من Cinder LV رقيق منشور عبر iSCSI، وبقيت بياناته بعد إعادة تشغيل السيرفر.
- بعد إعادة التشغيل عادت الخدمات وحدها، ولم تعد الأجهزة ولا عنوان
br-ex، وتأخر الإقلاع أربع دقائق بسبب iSCSI، وهذا ما يجعل أدوات الإنتاج ضرورية.
وفي المقال التالي بإذن الله ننظر إلى بديلين أخف من OpenStack، هما Apache CloudStack وOpenNebula، ثم نختم المرحلة بمقارنة تساعدك على اختيار المنصة المناسبة لفريقك وحجمك.
دليلOpenStack من الداخل: Nova وNeutron وCinder وKeystoneماذا تفعل كل خدمة في OpenStack، وكيف يمر طلب إنشاء جهاز افتراضي بين Keystone وNova وPlacement وNeutron وCinder، مع مخرجات حقيقية من سحابة 2026.2. دليلApache CloudStack وOpenNebula: بدائل أخف من OpenStackكيف يعمل CloudStack وOpenNebula من الداخل، ومختبر حقيقي على OpenNebula 7.4 بحصص وجدولة، ومتى تختار كلاً منهما بدل OpenStack.
 دليلOpenStack أم CloudStack أم OpenNebula أم Proxmox؟قرار السحابة الخاصة مبني على فريقك وحجمك وحاجتك إلى تعدد المستأجرين، مع معايير المقارنة وأسعار الدعم المنشورة وشجرة قرار ومثال لتكلفة سنة.
 دليلسحابة CERN على OpenStack: دروس من آلاف الخوادمكيف بنت CERN سحابة خاصة على OpenStack تحمل أكثر من 90% من حوسبتها منذ 2013، وما الذي تتعلمه جهتك من أرقامها وأخطائها.
سجل التحديثات Changelog
- 2026-11-19: كتابة الدليل وتنفيذ المختبر كاملاً على DevStack stable/2026.2 (OpenStack 2026.2 Hibiscus) في جهاز Ubuntu 24.04 على QEMU/KVM، مع openstack CLI 10.3.1 وCirrOS 0.6.3، ومراجعة التوثيق الرسمي في 19 نوفمبر 2026.