


لنفرض أنك تعمل منذ ثلاث سنوات مدير أنظمة في جهة حكومية، تدير سيرفرات Linux وWindows وحسابات Active Directory والنسخ الاحتياطية، وكنت أنت من وجد العام الماضي أن حساب خدمة قديماً ما زال يعمل بكلمة مرور لم تتغير منذ سنوات، ومن يومها وأنت تقرأ عن الأمن السيبراني وتريد الانتقال إليه. ثم رأيت إعلاناً من مزود خدمات أمنية مدارة MSSP يطلب محلل SOC بمستوى مبتدئ إلى متوسط، والتقديم يغلق بعد ثلاثة أسابيع، فبدأت تبحث عن طريقة الاستعداد فوجدت ما يجده الجميع: قوائم شهادات طويلة، ونصائح بأن تبدأ بشهادة لا تحصل عليها إلا بعد خمس سنوات، ومنصات تحديات بالمئات، ولا أحد يقول لك ماذا سيسألك المقابل في هذه الوظيفة بالذات.
والمشكلة أن «الاستعداد لمقابلة أمن سيبراني» سؤال واسع جداً، لأن الأمن مجال فيه أدوار مختلفة، ومقابلة محلل SOC لا تشبه مقابلة مختبر الاختراق أو مختص الحوكمة. وفي مقال إدارة المقابلة التقنية وفي مقال أسئلة مقابلة الأمن السيبراني كتبنا للمقابل كيف يبني مقابلة كل دور وماذا يقيس، وهذا المقال للجهة الأخرى من الطاولة: كيف تستعد بحسب الدور، وماذا تبني في مختبرك المنزلي، وماذا تعرض، ومتى تهم الشهادات، مع خطة ثلاثة أسابيع نتبع فيها نفس مدير الأنظمة.
وسوف نناقش في هذا المقال ما يلي:
- الأدوار في الأمن السيبراني وماذا يختبر كل منها، ولماذا تختار دوراً واحداً أولاً.
- ما يقوله مديرو التوظيف في الاستطلاعات المنشورة، وكيف تقدم خبرة تقنية المعلومات.
- الشهادات: ما تثبته كل منها من صفحاتها الرسمية، ومتى تستحق وقتك ومالك.
- مختبر منزلي للدفاع تتعلم فيه وتكتب منه تقارير، وما تعرضه للمقابل.
- الاستعداد بحسب الدور، مع أسئلة شائعة وإجابات نموذجية، وتمرين فرز للتدرب.
- الأسئلة السلوكية والأخلاقيات، وخطة ثلاثة أسابيع، والأخطاء الشائعة، وقائمة تحقق.
اختر دوراً واحداً قبل أن تبدأ
أول قرار في الاستعداد هو الدور، والسبب أن ثلاثة أسابيع تكفي للاستعداد لدور واحد بعمق، ولا تكفي لكل الأدوار بسطحية، والمقابل يكتشف السطحية في السؤال الثاني من سلم المتابعة. والمرجع الذي يساعدك في فهم الأدوار في المملكة هو الإطار السعودي لكوادر الأمن السيبراني SCyWF من الهيئة الوطنية للأمن السيبراني، وفي إصداره 1.5 لسنة 2026 أربعون دوراً في خمس فئات، ولكل دور مهامه ومعارفه ومهاراته، فاقرأ وصف الدور الذي تتقدم له قبل أي شيء آخر، لأن جهات كثيرة تكتب إعلاناتها منه. والصورة التالية تبين ستة أدوار شائعة، وما يختبره كل منها، وما تعرضه للمقابل:
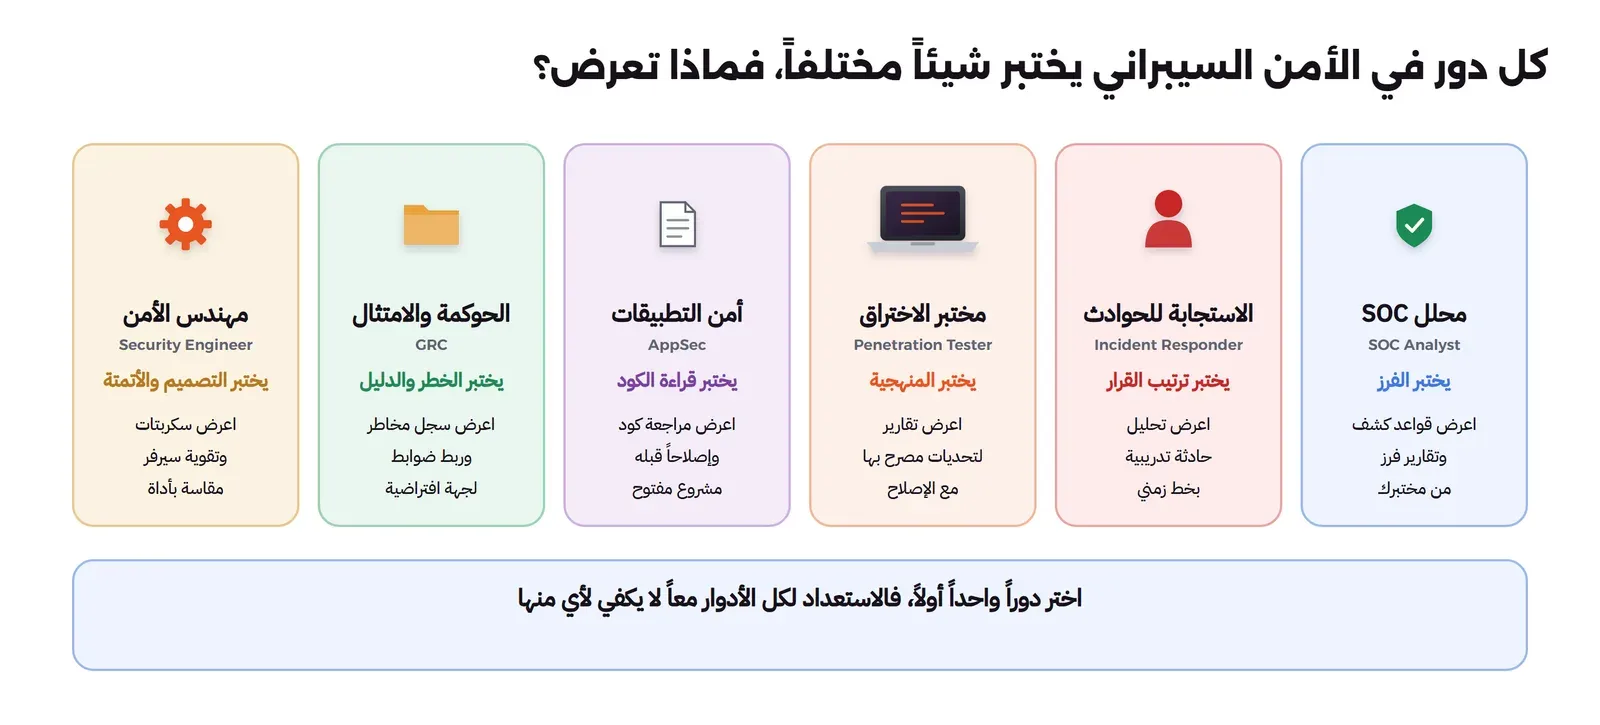
وكيف تختار؟ ابدأ مما تملكه، لا مما يبدو أكثر إثارة. فمدير الأنظمة الذي قرأ السجلات في الأعطال سنوات يملك نصف ما يحتاجه محلل SOC أو مهندس الأمن، والمطور الذي كتب الكود وراجعه يملك نصف ما يحتاجه مختص أمن التطبيقات، ومن عمل في التدقيق أو الجودة أو إدارة المشاريع يملك نصف ما يحتاجه مختص الحوكمة. أما اختبار الاختراق فهو الدور الذي يتجه إليه أغلب المبتدئين بسبب شهرته، وعدد وظائفه للمبتدئين أقل من غيره، لذلك إذا كان هدفك على المدى البعيد فلا مانع أن تبدأ من الدفاع ثم تنتقل، فالمختبر الذي يعرف كيف يرى المدافع هجومه أفضل في عمله. وصاحبنا اختار محلل SOC لأنه أقرب ما يكون إلى ما يفعله كل يوم، ولأن الإعلان أمامه.
ماذا يقول مديرو التوظيف؟
قبل أن تقرر أين تضع وقتك، انظر إلى ما يقوله من يوظف فعلاً، فهناك استطلاعان حديثان من ISC2 يجيبان عن أسئلة المبتدئ مباشرة. في دراسة اتجاهات التوظيف المنشورة في 11 يونيو 2025، والمبنية على 929 مدير توظيف في ستة بلدان، قال 90% إنهم يقبلون النظر في مرشح للوظائف المبتدئة لا يملك إلا خبرة عمل سابقة في تقنية المعلومات، و89% في مرشح لا يملك إلا شهادة أمن مبتدئة، وجاء العمل في فريق وحل المشكلات والتفكير التحليلي في مقدمة ما يبحثون عنه قبل المهارات التقنية، و84% من الجهات تستخدم تقييمات قائمة على المهارة للمتقدمين المبتدئين. وفي دراسة القوى العاملة المنشورة في 4 ديسمبر 2025 بقيت تقنية المعلومات أشهر طريق للدخول إلى الأمن بنسبة 56% من المشاركين، وجاء حل المشكلات أولاً بين المهارات غير التقنية التي يقدمها مديرو التوظيف بنسبة 29%، ثم التعاون والتواصل والرغبة في التعلم.
وهذا يقول لصاحبنا ثلاثة أشياء: خبرته في تقنية المعلومات ليست شيئاً يعتذر عنه، وإنما أقوى ما يملكه إذا ربطه بالدور، والمقابلة غالباً فيها تقييم عملي، فالمختبر أهم من الشهادة في الأسابيع الثلاثة، وطريقة تفكيره وتواصله ستقاس بقدر معرفته. وفي نفس دراسة التوظيف رقم يستحق الانتباه: 54% من مديري التوظيف قالوا إنهم رفضوا مرشحين بسبب نشاطهم على وسائل التواصل، وفي الأمن تحديداً فإن منشوراً يتفاخر بالدخول إلى نظام دون إذن ينهي فرصتك قبل المقابلة.
اقرأ الإعلان كما يقرؤه المقابل
الإعلان هو أول ما يقول لك ماذا سيسأل المقابل، وأغلب المتقدمين يقرؤونه بحثاً عن سبب ليتقدموا أو لا يتقدموا، والأفضل أن تقرأه بحثاً عن المواضيع. وقرأ صاحبنا إعلان المزود بهذه الطريقة، وقسمه إلى أربعة أجزاء:
- المهام اليومية: «مراقبة التنبيهات على مدار الساعة، وفرزها، وتصعيد الحوادث، وكتابة التقارير للعملاء». وكل مهمة هنا سؤال محتمل، فالمراقبة على مدار الساعة تعني ورديات، والتقارير للعملاء تعني أن الكتابة ستقاس، لأن المزود يبيع تقاريره.
- الأدوات المذكورة: اسم منصة SIEM وأداة EDR. وإذا لم تعمل عليهما فلا مشكلة غالباً، فالمقابل يعرف أن الأدوات تتعلم، ولكن اعرف ما تفعله كل فئة، وتعلم أداة مفتوحة المصدر من نفس الفئة في مختبرك حتى تتحدث عن تجربة لا عن قراءة.
- المتطلبات والميزات: فرق بين «مطلوب» و«ميزة»، وإذا طلب الإعلان شهادة خبرة لوظيفة مبتدئة فتقدم إذا كنت تملك باقي المتطلبات، كما ذكرنا في فقرة الشهادات.
- ما لا يذكره الإعلان: مثل التدريب الذي تقدمه الجهة، ومسار الترقية، وعدد العملاء لكل محلل، وهذه أسئلتك أنت في آخر المقابلة.
ثم كتب لكل مهمة سؤالين يتوقعهما، وكانت النتيجة قائمة من ستة عشر سؤالاً، أغلبها موجود بصيغة قريبة في بنك الأسئلة، وهذه القائمة أصبحت محور الأسبوع الثالث.
كيف تقدم خبرة تقنية المعلومات؟
أكثر خطأ يقع فيه المنتقل من تقنية المعلومات أن يقدم نفسه كمبتدئ لا يعرف شيئاً، فيخفي ثلاث سنوات من العمل الحقيقي ويتحدث عن دورة قصيرة أخذها الشهر الماضي. والصورة التالية تبين ما يملكه مدير الأنظمة، وما يحتاج أن يضيفه، وكيف يقوله في المقابلة:
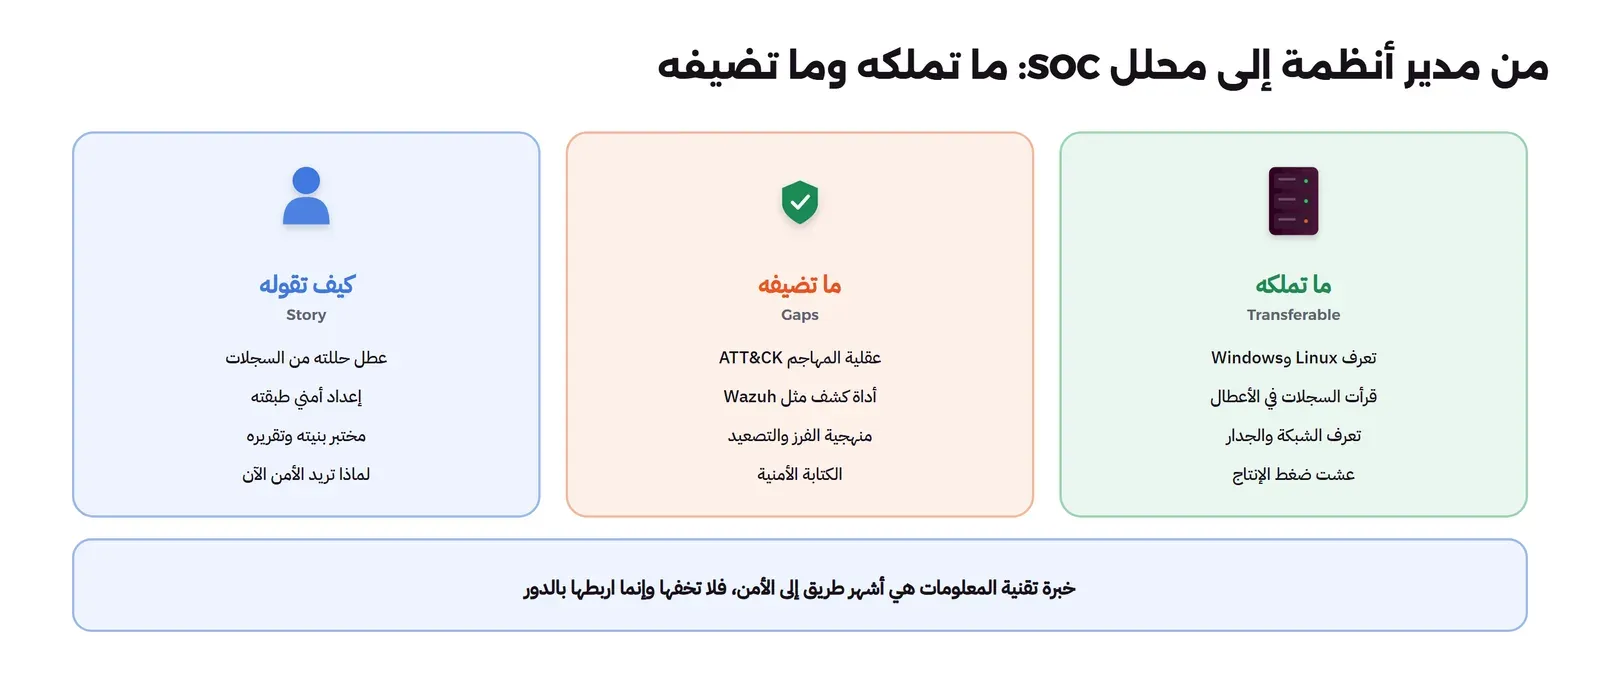
وصاحبنا كتب ثلاث قصص من عمله، لكل منها جانب أمني: حساب الخدمة القديم الذي وجده وكيف أقنع الإدارة بتغييره، وعطل في الدخول حلله من سجلات Windows فوجد أن سببه سياسة قفل الحسابات، وتطبيق التحقق متعدد العناصر على حسابات المسؤولين وما واجهه من اعتراضات. وهذه القصص الثلاث أقوى في المقابلة من أي شهادة، لأنها تثبت ما تقيسه الجهات في محلل SOC: أنه يقرأ السجلات، ويفهم المصادقة، ويتعامل مع الناس.
وإذا كنت حديث تخرج بلا خبرة عمل؟
نفس الطريقة تصلح لحديث التخرج مع تغيير مصدر القصص: مشروع التخرج إذا كان له جانب أمني، والتدريب التعاوني، والأندية الطلابية والمسابقات، والمختبر المنزلي. وفي دراسة القوى العاملة من ISC2 السابقة كان الدخول إلى الأمن من برنامج دراسي في الأمن السيبراني 23% بين من أعمارهم من 21 إلى 29 سنة، وهذا يعني أن الطريق من الجامعة مباشرة موجود ويكبر، ولكنه ليس الطريق الأشهر، لذلك لا تتردد في التقدم لوظيفة دعم فني أو إدارة أنظمة في جهة لها فريق أمن، ثم الانتقال الداخلي بعد سنة. وإذا كنت ما زلت طالباً فالاستعداد لمقابلة التدريب له مقال مستقل في السلسلة، فيه السيرة الذاتية بلا خبرة والمشاريع التي تبنيها.
الشهادات: متى تستحق وقتك ومالك؟
الشهادات في الأمن السيبراني موضوع يكثر فيه الكلام، والإجابة الصادقة أنها تفيد في الفرز أكثر من المقابلة، وأن قيمتها تعتمد على ما تثبته: معرفة أساسية، أو مهارة عملية، أو سنوات خبرة. والصورة التالية تبين أشهرها بحسب الدور والمرحلة:
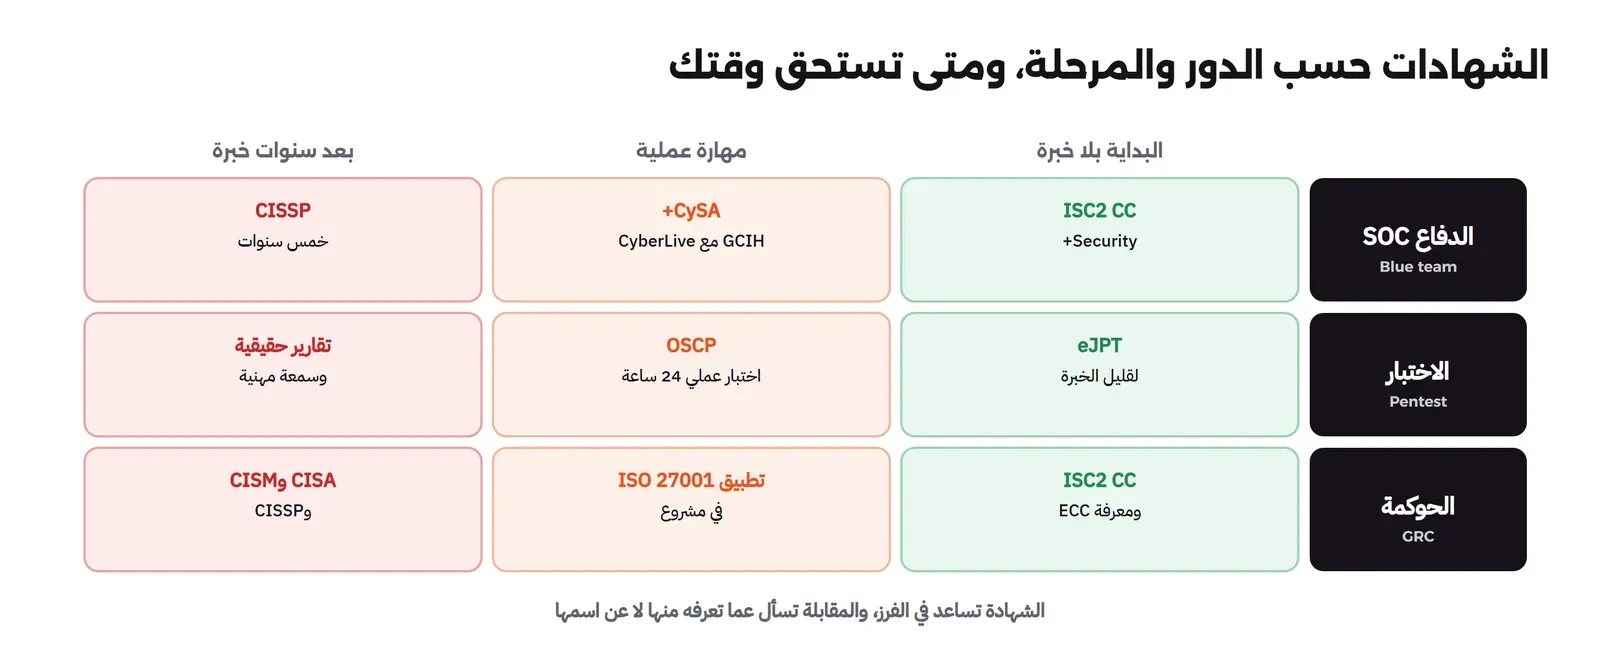
والجدول التالي يجمع ما تقوله الصفحات الرسمية، بتاريخ اطلاعنا عليها في أكتوبر 2026، مع رأينا في متى تفيد كل منها:
| الشهادة | ما تقوله الصفحة الرسمية | متى تفيد |
|---|---|---|
| ISC2 CC | لا تشترط خبرة عمل، وتستهدف المنتقلين والطلاب وحديثي التخرج، بخمسة مجالات من مبادئ الأمن إلى العمليات والاستجابة | أول شهادة لمن لا يملك خلفية، وتثبت المفردات |
| CompTIA Security+ | الإصدار V8 متوقع في 17 نوفمبر 2026 تقريباً | كثيرة الطلب في الإعلانات، وتحقق من الإصدار قبل أن تشتري مواد الدراسة |
| CompTIA CySA+ | للمحلل الأمني، واختبار V3 بالإنجليزية يتوقف في 22 ديسمبر 2026 لصالح V4 | لمحلل SOC بعد الأساسيات |
| GIAC GCIH | 106 أسئلة في 4 ساعات، ونسبة النجاح 69% للإصدارات من 10 مايو 2025، مع أسئلة CyberLive عملية | للاستجابة للحوادث، وتكلفتها عالية فتناسب من تموله جهته |
| INE eJPT | مصممة لمن لديه خبرة قليلة أو لا خبرة، واختبارها عملي يحاكي سيناريوهات حقيقية | أول خطوة في مسار الاختبار |
| OffSec OSCP | اختبار عملي 24 ساعة بمراقبة، مع تقرير، ولا متطلبات رسمية مع توصية بأساسيات الشبكات والأنظمة والسكربتات | إشارة قوية في الاختبار، بعد أساسيات جيدة |
| ISC2 CISSP | تشترط خمس سنوات خبرة عمل | للأدوار الخبيرة والقيادية، وليست بداية |
وفي الجدول أعلاه لاحظ التالي:
- إعلانات كثيرة تطلب شهادات خبرة لوظائف مبتدئة، وهذا خطأ عند من كتب الإعلان وليس شرطاً حقيقياً في أغلب الأحيان، فقد وجدت دراسة ISC2 السابقة أن 34% من مديري التوظيف يشترطون CISSP لوظائف المبتدئين مع أنها تحتاج خمس سنوات، فتقدم إذا كنت تملك باقي ما يطلبه الإعلان.
- لا تشتر شهادة قبل أن تقرأ عشرة إعلانات حقيقية للدور الذي تريده في المنطقة، وتعد كم مرة تتكرر كل شهادة، والسبب أن الشهادة المطلوبة في السوق الأمريكية قد لا تطلب عندنا، والعكس.
- في الأسابيع الثلاثة قبل المقابلة لا تبدأ دراسة شهادة، فالوقت أثمن في المختبر وفي بنك الأسئلة، ودراسة الشهادة خطة للأشهر التالية.
- وفي المقابلة لا تقل «لدي الشهادة» كإجابة، فالمقابل سيسألك سؤالاً من مجالها ويصعد فيه، والشهادة الحقيقية تظهر في الدرجة الثالثة من سلم المتابعة.
مختبر منزلي للدفاع: ماذا تبني؟
المختبر المنزلي Home Lab هو أكثر ما يفرق بين المرشحين المبتدئين، والسبب أنه يعطيك ما لا تعطيه الدورات: تجربة حقيقية تتعثر فيها وتحلها، وقصة تحكيها في المقابلة، وتقريراً تعرضه. ولا تحتاج عتاداً خاصاً، فجهازك مع Docker يكفي للبداية، وإذا أردت التوسع فقد شرحنا الخيارات في مقال ما هو الهوم لاب ولماذا تبنيه. والصورة التالية تبين مختبراً دفاعياً بسيطاً بنى صاحبنا مثله في الأسبوع الثاني:
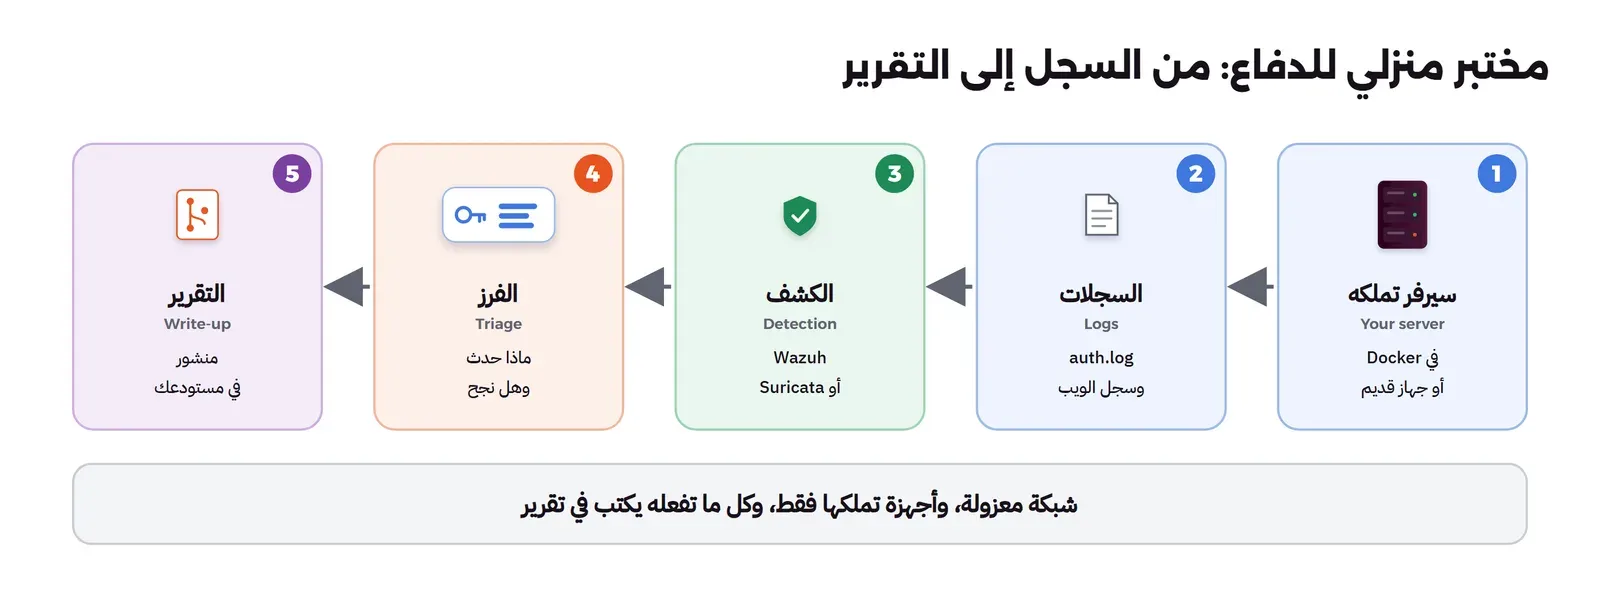
وقبل أي شيء ثلاث قواعد لا تتغير: كل الأجهزة في المختبر تملكها أنت، والشبكة معزولة عن شبكة بيتك أو عملك، ولا توجه أي أداة إلى نظام لا تملكه أو لا تملك إذناً مكتوباً بفحصه، حتى لو كان نظام جهتك. والسبب أن الفضول ليس عذراً عند مالك النظام ولا عند من سيوظفك، والمقابل في الأمن يسألك عن الحدود صراحة كما سنرى.
ومكونات المختبر بحسب الدور، مع المقالات التي تشرح بناء كل منها على الموقع:
- لمحلل SOC والاستجابة: سيرفر Linux عليه وكيل Wazuh يجمع سجلاته، كما في مراقبة السيرفرات مع Wazuh، ثم مراقبة الشبكة في اكتشاف التسلل مع Suricata وZeek، وتولد فيه أحداثاً بنفسك مثل محاولات دخول فاشلة متكررة على حسابك، ثم تفرزها وتكتب عنها. وإذا أردت أن تعرف أي المنصتين تبدأ بها فقد قارنا بينهما في Wazuh أم Security Onion؟.
- للاستجابة للحوادث: تمرن على جمع الأدلة من سيرفر في المختبر بالطريقة الصحيحة، كما في فحص سيرفر Linux مخترق دون أن تفسد الأدلة، وعلى إدارة الحالة في TheHive.
- لأمن التطبيقات: تطبيق تدريب مقصود الضعف مثل OWASP Juice Shop، وهو تطبيق JavaScript صممه مشروع OWASP للتدريب وثغراته من OWASP Top 10، وتتعلم عليه الثغرة ثم إصلاحها، ومعه مقال ثغرات الويب بالتجربة وأدوات الفحص في SAST وDAST.
- لمهندس الأمن: سيرفر تقويه وتقيس التقوية قبلها وبعدها، كما في تقوية السيرفر وقياسها مع Lynis ومعايير CIS، ثم تقسيم شبكة صغير ودخول موحد.
- لمسار الاختبار: ابدأ بالمنهجية والإذن والتقرير قبل الأدوات، في اختبار الاختراق المصرح به، ثم تمرن على المنصات المصممة لذلك فقط.
- للحوكمة: المختبر هنا ورقي: جهة افتراضية صغيرة تكتب لها سجل مخاطر وتربط ضوابطها بأدلة، كما في سجل المخاطر مع SimpleRisk وإدارة الامتثال مع CISO Assistant.
وفي مختبر صاحبنا ظهرت أول مشكلة حقيقية في اليوم الأول: لم يظهر أي تنبيه رغم محاولات الدخول الفاشلة، فوجد بعد ساعة أن وكيل Wazuh لا يقرأ ملف auth.log أصلاً، لأن الملف لم يكن موجوداً لحظة تثبيت الوكيل، وهي نفس المشكلة الموثقة في مقال Wazuh. وهذه المشكلة الصغيرة أصبحت أفضل قصة في مقابلته، لأنها تثبت ما يريده المقابل: أنه لا يفترض أن الأداة ترى كل شيء، وأنه يعرف كيف يتحقق.
ماذا تعرض للمقابل؟
المقابل في الأمن لا يستطيع أن يرى ما تعرفه إلا من خلال ما تقوله في ساعة، لذلك ما تكتبه وتنشره قبل المقابلة يعطيه دليلاً إضافياً، ويعطيك أنت أسئلة تعرف إجابتها. وأفضل ما تعرضه هو التقرير المكتوب Write-up، والصورة التالية تبين أجزاءه:
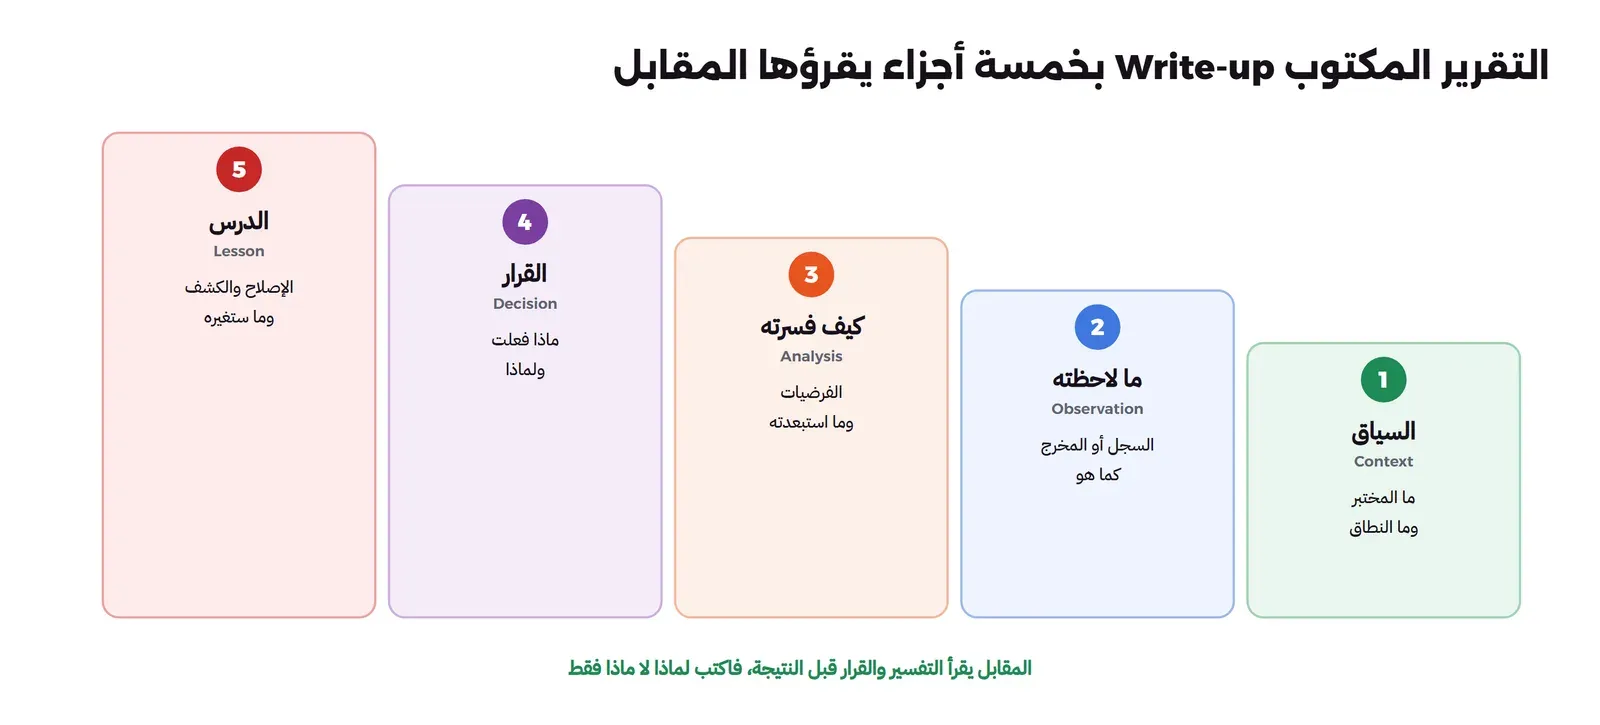
والتقرير الجيد قصير، صفحة أو صفحتان، ويحتوي المخرج الحقيقي كما هو، والفرضيات التي استبعدتها، وما ستفعله لو تكرر الأمر. وكتب صاحبنا ثلاثة تقارير في الأسبوع الثاني ونشرها في مستودع على GitHub بعنوان واضح: فرز محاولات دخول متكررة، وكتابة قاعدة كشف خاصة لسجلات تطبيق وضبطها حتى انخفضت إيجابياتها الكاذبة، وتحليل سجل ويب فيه طلبات فحص آلي. وكتبها بالعربية مع المصطلحات بالإنجليزية، لأن المقابل في جهة سعودية يقرأ العربية، والكتابة بلغتك تظهر فهمك أكثر من ترجمة متكلفة.
وهذه بقية ما يمكن أن تعرضه، مرتبة من الأقوى إلى الأضعف في رأينا:
- تقارير من مختبرك: لأنها تثبت أنك بنيت وتعثرت وحللت.
- مساهمة دفاعية مفتوحة المصدر: قاعدة كشف أو تحسين توثيق في مشروع أمني معروف، لأن غيرك راجعها وقبلها.
- تحديات CTF على منصات مصرح بها: مثل picoCTF من جامعة Carnegie Mellon وهي مجانية، وOverTheWire لأساسيات Linux، وCyberDefenders لتحديات الدفاع والتحقيق، وتكتب عن بعضها تقارير بنفس الأجزاء. ولاحظ أن قواعد بعض المنصات تمنع نشر حلول التحديات النشطة، فاقرأ القواعد قبل أن تنشر.
- الشهادات: في قسم مستقل في السيرة، مع تاريخها.
- قائمة الدورات: أضعف الأدلة، فاذكر منها ما بنيت بعده شيئاً فقط.
ورتب المستودع نفسه بحيث يفهمه المقابل في دقيقة: ملف README في أوله يقول ما الدور الذي تستعد له وما يحتويه المستودع، ثم مجلد لكل تقرير فيه المخرج الحقيقي وملفات الإعداد التي استخدمتها، دون أي كلمات مرور أو عناوين حقيقية أو بيانات من جهة عملك. والسبب أن المقابل الذي يفتح مستودعاً مرتباً يقرأ تقريرين على الأقل، أما المستودع المبعثر فيغلقه بعد ثوان، ووجود سر أو بيانات حقيقية فيه يقول عنك عكس ما تريد تماماً في وظيفة أمن.
الاستعداد بحسب الدور
في كل دور مواضيع يسأل عنها المقابل غالباً، وأسئلة تتكرر بصيغ مختلفة. وفيما يلي لكل دور المواضيع وسؤالان بإجابة نموذجية، والإجابة النموذجية ليست نصاً تحفظه، وإنما شكل لما يقوله من فهم الموضوع، وتجد بقية الأسئلة بإجابات المبتدئ والخبير وعلامات التحذير في مقال أسئلة مقابلة الأمن السيبراني المرتبط في آخر هذا المقال.
محلل SOC
المواضيع: الشبكات (TCP/IP وDNS وHTTP والمنافذ)، وسجلات Linux وأحداث Windows الأساسية، والمصادقة والهوية، وMITRE ATT&CK، وأداة SIEM واحدة على الأقل، والفرز والتصعيد وكتابة التذكرة. وتجد الأساسيات في تمارين Kata في الشبكات وتمارين Kata في Linux.
سؤال: «ما الفرق بين الإيجابي الكاذب False Positive والسلبي الكاذب False Negative، وأيهما أخطر؟»
إجابة نموذجية: «الإيجابي الكاذب تنبيه على شيء ليس هجوماً، مثل أداة نسخ احتياطي تتصل بعدد كبير من السيرفرات فتبدو كمسح، والسلبي الكاذب هجوم حقيقي لم يطلق أي تنبيه. والسلبي الكاذب أخطر لأنك لا تعرف بوجوده أصلاً، ولكن كثرة الإيجابي الكاذب تصنع سلبياً كاذباً بطريقة أخرى، فالمحلل الذي يغلق مئتي تنبيه كاذب يومياً سيغلق الحقيقي معها، لذلك ضبط القواعد جزء من الأمن وليس رفاهية». ولاحظ أن الإجابة لا تقف عند التعريف، وإنما تربط المفهومين بعمل المحلل اليومي، وهذا ما يجعلها تصل إلى الدرجة الثالثة.
سؤال: «وصلك تنبيه أن مستخدماً سجل الدخول من السعودية ثم من بلد آخر بعد عشر دقائق، ماذا تفعل؟»
إجابة نموذجية: «هذا تنبيه سفر مستحيل Impossible Travel، وقبل أن أصعده أتحقق من الأسباب البريئة: هل يستخدم المستخدم VPN، أو هل الدخول الثاني من خدمة سحابية تظهر بعنوان في بلد آخر. ثم أنظر إلى ما حدث بعد الدخول الثاني: هل نجح التحقق متعدد العناصر، وهل غير شيئاً مثل قواعد البريد أو كلمة المرور. فإذا لم أجد تفسيراً، أصعد وأقترح إلغاء الجلسات وإعادة تعيين كلمة المرور بحسب الإجراء المكتوب، وأكتب ما تحققت منه وما لم أتحقق منه».
الاستجابة للحوادث
المواضيع: مراحل الاستجابة وترتيب القرارات، وحفظ الأدلة وترتيب جمعها بحسب عمرها، والاحتواء دون فقدان الأدلة، والتواصل أثناء الحادثة، وتقرير ما بعد الحادثة. والمرجع الحديث NIST SP 800-61 Rev. 3 الذي صدر في 3 أبريل 2025 وربط الاستجابة بإطار NIST CSF 2.0، فاقرأ ملخصه على الأقل لأن معرفة التغيير إشارة على أنك تتابع.
سؤال: «لماذا لا تعيد تشغيل السيرفر المخترق فوراً؟»
إجابة نموذجية: «لأن إعادة التشغيل تمسح الذاكرة والاتصالات الحالية والعمليات، وهي أكثر الأدلة قيمة وأقصرها عمراً، فقد يكون البرنامج الضار في الذاكرة فقط. لذلك أحتوي أولاً بعزل السيرفر في الشبكة، وأجمع ما يختفي، ثم أقرر. والاستثناء أن يكون الضرر المستمر أكبر من قيمة الأدلة، مثل تشفير يمتد إلى بيانات أخرى، وهنا يكون القرار للقائد بحسب الخطة، وأوثق سببه».
سؤال: «ما أهم رقم في تقرير ما بعد الحادثة؟»
إجابة نموذجية: «المدة بين أول أثر للمهاجم ووقت الاكتشاف، لأنها تقول كم من الوقت كان المهاجم داخل الأنظمة دون أن نراه، وهي ما تحسنه قواعد الكشف والمراقبة. ثم ما الذي اكتشف الحادثة، تنبيه أم موظف أم عميل، لأن الاكتشاف من خارج الفريق يعني فجوة في الكشف».
مختبر الاختراق
المواضيع: المنهجية من الاستكشاف إلى التقرير، والإذن والنطاق وقواعد الاشتباك، والشبكات والأنظمة بعمق، وثغرات الويب الشائعة في OWASP Top 10، وتقدير الخطورة، وكتابة التقرير. والجزء الذي يهمله أغلب المتقدمين لهذا الدور هو التقرير والإذن، والمقابل يسأل عنهما أكثر مما تتوقع، لذلك ابدأ بمقال اختبار الاختراق المصرح به ثم OWASP Top 10 للمبتدئين.
سؤال: «ما الذي تحتاجه قبل أن تبدأ أي اختبار؟»
إجابة نموذجية: «إذن مكتوب من مالك النظام، يحدد النطاق بالعناوين والنطاقات، وما هو خارج النطاق صراحة، ونافذة الوقت، وما الممنوع مثل حجب الخدمة أو تعديل بيانات الإنتاج، وجهة اتصال إذا تعطل شيء أو وجدت ثغرة حرجة. وبدون ذلك لا أبدأ، حتى لو طلبه مديري شفهياً».
سؤال: «كيف تكتب ثغرة في التقرير حتى يصلحها المطور؟»
إجابة نموذجية: «عنوان واضح، والخطورة بمقياس معروف مثل CVSS مع السياق الذي يرفعها أو يخفضها، والأثر بلغة العمل، والدليل بأقل قدر من البيانات، وخطوات إعادة الإنتاج التي يستطيع المطور اتباعها، والإصلاح المقترح بمثال في لغتهم، وطريقة التحقق من الإصلاح. والمطور الذي يفهم السبب يصلح كل الأماكن المشابهة، لا المكان الذي ذكرته فقط».
أمن التطبيقات
المواضيع: قراءة الكود في لغة واحدة على الأقل، وثغرات الويب وال API وإصلاحها، والتفويض على مستوى الكائن، والأسرار، ونمذجة التهديدات، وأدوات SAST وSCA وDAST وإدارة نتائجها، والعمل مع المطورين. وأفضل استعداد أن تراجع كوداً حقيقياً، كما في OWASP ASVS ومراجعة الكود الأمنية، وأن تكتب نموذج تهديدات لتطبيق صغير كما في نمذجة التهديدات للمبتدئين. وشركة Amazon تذكر في صفحة مقابلة مهندس الأمن مراجعة الكود الآمنة ونمذجة التهديدات وثغرات الويب بين الكفاءات التي تقيسها، وتطلب أن تفكر بصوت مسموع في نمذجة التهديدات وأن تسأل لتفهم المشكلة.
سؤال: «كيف تمنع حقن SQL، ولماذا لا يكفي تنظيف المدخلات؟»
إجابة نموذجية: «الحقن يحدث عندما يختلط الكود بالبيانات في نص واحد، والحل أن ترسل الاستعلام والقيم منفصلة بالمعاملات Parameters، فلا تصبح أي قيمة كوداً مهما احتوت. والتنظيف يعتمد على أن تتذكره في كل مكان وأن تعرف كل الحالات، وهذا لا يتحقق في فريق كبير. ويبقى ما لا يقبل معاملات مثل اسم العمود في الترتيب، وهنا أستخدم قائمة مسموحة».
سؤال: «أداة الفحص أعطت مئات النتائج، كيف تتعامل معها؟»
إجابة نموذجية: «أفرز القواعد قبل النتائج، فأعطل الضجيج الذي لا يناسب المشروع، ثم أضع خطاً أساسياً يقبل القديم مؤقتاً ويمنع الجديد في كل Pull Request، ثم أعمل مع الفريق على القديم بدفعات بحسب الخطورة، لأن مئات النتائج المرسلة مرة واحدة لا يصلح منها شيء».
الحوكمة والمخاطر والامتثال
المواضيع: مفهوم الخطر وتقديره ومعالجته، والأطر وعلاقتها ببعض (ECC وISO 27001 وNIST CSF)، والضوابط والأدلة والتدقيق، والسياسات، والكتابة للإدارة، والأنظمة السعودية ذات الصلة مثل نظام حماية البيانات الشخصية. وابدأ من مصطلحات GRC بمثال من شركة صغيرة ثم الضوابط الأساسية NCA ECC بلغة بسيطة ثم الاستعداد للتدقيق.
سؤال: «ما الفرق بين السياسة والإجراء والمعيار؟»
إجابة نموذجية: «السياسة تقول ماذا ولماذا على مستوى الجهة ويعتمدها صاحب صلاحية، مثل «كل الدخول عن بعد بتحقق متعدد العناصر»، والمعيار يحدد التفاصيل التقنية القابلة للقياس، مثل أنواع العناصر المقبولة، والإجراء يشرح الخطوات لمن ينفذ، مثل كيف يسجل الموظف جهازه. والمدقق يسأل عن الثلاثة، ثم عن الدليل أنها تطبق».
سؤال: «كيف تقنع مدير قسم بتطبيق ضابط يراه عبئاً؟»
إجابة نموذجية: «أبدأ بالخطر الذي يعالجه الضابط بمثال من قطاعه، ثم أسأل عما يجعله عبئاً، فقد يكون التطبيق نفسه هو المشكلة وليس الضابط، فأبحث عن طريقة أخف تحقق نفس الغرض. وإذا بقي الرفض فطريق الاستثناء مكتوب: خطر يقبله مالكه بتوقيعه ولمدة محددة، وليس قراراً شفهياً».
مهندس الأمن
المواضيع: التشفير العملي (TLS والشهادات والمفاتيح)، والهوية والدخول الموحد، وتقسيم الشبكة، وتقوية الأنظمة، والسكربتات والأتمتة بلغة واحدة على الأقل، والسحابة. وفي صفحة Amazon تأتي السكربتات والأتمتة والتشفير وأساسيات الأمن في قائمة الكفاءات، فتمرن على كتابة سكربت صغير أمام شخص آخر، كما في تمارين Kata في الأمن.
سؤال: «كيف تتحقق أن السيرفرات كلها لا تقبل الدخول بكلمة مرور على SSH؟»
إجابة نموذجية: «لا أكتفي بقراءة ملف الإعداد، لأن الإعداد قد يأتي من ملف آخر أو من كتلة شرطية، فأسأل السيرفر عن إعداده الفعلي بالأمر sshd -T، وأشغل ذلك على قائمة السيرفرات من مصدر الجرد بالتوازي ومع مهلة، وأفرق في النتيجة بين «لا يقبل» و«لم أستطع الوصول»، ثم أجعله فحصاً دورياً ينبه عند التغيير».
سؤال: «ما الفرق بين التشفير والتوقيع الرقمي؟»
إجابة نموذجية: «التشفير يحمي السرية، فلا يقرأ البيانات إلا من يملك المفتاح، والتوقيع يحمي السلامة والمصدر، فيثبت أن البيانات لم تتغير وأنها من صاحب المفتاح الخاص. وفي المفتاح العام تشفر بالمفتاح العام للمستلم، وتوقع بمفتاحك الخاص، وTLS يستخدم الاثنين: التوقيع في الشهادة لإثبات هوية السيرفر، والتشفير المتماثل بمفتاح جلسة للبيانات». وتجد الشرح في GPG وOpenPGP.
تمرين فرز تتدرب عليه
في الأسبوع الثالث تدرب صاحبنا على تمرين الفرز بالوقت، لأن أغلب مقابلات محلل SOC فيها تمرين من هذا النوع. والمخرج التالي حقيقي من مختبر مقال Wazuh، وهو تنبيهات هجوم تخمين على SSH، فأعط نفسك خمس عشرة دقيقة، واكتب إجابة الأسئلة الستة: ماذا حدث، ومن أين، وهل نجح، وما الأثر، وماذا تفعل، وماذا تكتب في التذكرة:
19:33:44 5503 5 1 PAM: User login failed. | 192.168.112.6 T1110.001
19:33:46 5760 5 1 sshd: authentication failed. | 192.168.112.6 T1110.001,T1021.004
19:33:48 5503 5 2 PAM: User login failed. | 192.168.112.6 T1110.001
19:33:50 5760 5 2 sshd: authentication failed. | 192.168.112.6 T1110.001,T1021.004
...
19:34:08 5503 5 7 PAM: User login failed. | 192.168.112.6 T1110.001
19:34:12 5760 5 7 sshd: authentication failed. | 192.168.112.6 T1110.001,T1021.004
19:34:12 5551 10 1 PAM: Multiple failed logins in a small period of time. | 192.168.112.6 T1110
19:34:14 5763 10 1 sshd: brute force trying to get access to the system. Authentication failed. | 192.168.112.6 T1110
19:34:16 651 3 1 Host Blocked by firewall-drop Active Response | 192.168.112.6
تذكرة نموذجية بعد الفرز
«بين 19:33:44 و19:34:14 محاولات دخول SSH فاشلة متكررة على السيرفر من العنوان 192.168.112.6، أطلقت القاعدتين 5551 و5763 بالمستوى 10 وهما قاعدتا تكرار، وحظر Active Response العنوان في 19:34:16. لا يوجد تنبيه دخول ناجح في السجل المركزي، وطلبت سجل auth.log من السيرفر للتأكد. العنوان داخلي من شبكة خاصة، لذلك أصعد للتحقق من الجهاز المصدر ولا أغلق التذكرة على أنه فحص عام من الإنترنت».
ولاحظ ما تقيسه في إجابتك: هل قرأت أن كل محاولة تعطي تنبيهين بالمستوى 5، وأن المستوى 10 من قاعدتي تكرار وليس سطرين جديدين، وهل سألت «هل نجح؟» ولم تكتف بغياب التنبيه، وهل لاحظت أن العنوان داخلي فغير ذلك قرارك. وتجد شرح هذه التنبيهات سطراً سطراً في مقال Wazuh.
الجلسة العملية: كيف تتصرف أمام تمرين لم تره؟
أغلب مقابلات الأمن اليوم فيها جلسة عملية، وشكلها يختلف بحسب الدور: سجل تنبيهات تفرزه، أو تقرير فحص تقرؤه وترتب ما بعده، أو تطبيق صغير تمذج تهديداته، أو ضابط تربطه بدليله، أو دالة تراجعها. والتمرين نفسه سيكون جديداً عليك غالباً، لذلك ما تستعد له هو الطريقة، وهذه القواعد التي كتبها صاحبنا على ورقة أمامه:
- اقرأ كل شيء قبل أن تتكلم: دقيقتان في قراءة المخرج أو الوصف كاملاً، لأن أهم تفصيلة قد تكون في السطر الأخير، مثل سطر الحظر في تمرين الفرز.
- قل ما تراه، ثم ما تفترضه: «أرى عشرين محاولة فاشلة من عنوان واحد، وأفترض أن الساعة بتوقيت السيرفر، فهل هذا صحيح؟». والسؤال هنا ليس ضعفاً، وإنما ما يفعله المحلل الجيد في عمله.
- اطلب البيانات التي تغير قرارك: «هل عندي سجل الدخول الناجح؟ هل أعرف ما هذا الجهاز؟». والمقابل قد يعطيك البيانات أو يقول «افترض أنها غير متاحة»، وكلاهما يكتب لصالحك.
- قرر بوضوح، واذكر ما لم تتحقق منه: لا تنه التمرين بقائمة احتمالات، وإنما بقرار وسببه، ثم ما تفعله لتتأكد.
- اكتب كما تكتب في العمل: إذا طلب منك تذكرة أو ملخص فاكتبه قصيراً بالترتيب: ماذا حدث، وما الدليل، وما القرار، وما الخطوة التالية.
وإذا تعثرت فقل أين تعثرت، فالمقابل يعطي تلميحاً غالباً ويكتب «وصل بعد تلميح»، وهذا أفضل بكثير من صمت طويل أو تخمين بثقة، وقد شرحنا في دليل المقابلة كيف يكتب المقابل درجاته ودليله، وإذا قرأته فستعرف لماذا التفكير بصوت مسموع يرفع درجتك.
الأسئلة السلوكية والأخلاقيات
في مقابلة الأمن جلسة السلوك ليست مجاملة، لأن من يعمل في الأمن يحمل صلاحيات ويرى بيانات لا يراها غيره، والمقابل يبحث فيها عن الحكم والحدود والصدق قبل أي شيء. وأجب عن هذه الأسئلة بطريقة STAR: الموقف، والمهمة، وما فعلته أنت، والنتيجة، كما تنصح Amazon في صفحة مقابلاتها، بصيغة «أنا» لا «نحن». وهذه أكثر الأسئلة تكراراً، مع ما تحتويه الإجابة الجيدة:
- «حدثني عن مرة وجدت فيها مشكلة أمنية في نظام لا تملكه، ماذا فعلت؟»: الإجابة الجيدة تبين أنك توقفت عند أول دليل، وأبلغت عبر القناة الرسمية، ولم تحتفظ ببيانات، ولم تنشر شيئاً قبل الإصلاح. وإذا لم يحدث لك ذلك فقل إنه لم يحدث، واشرح كيف كنت ستتصرف، فهذا أفضل من قصة مخترعة.
- «حدثني عن خطأ ارتكبته أثر على التشغيل»: صاحبنا حكى عن تحديث طبقه على سيرفر إنتاج دون نافذة صيانة فأوقف خدمة ساعة، وكيف أبلغ فوراً، وما تغير بعدها: نافذة صيانة إلزامية ومراجعة ثانية. والمقابل يبحث عن الملكية وعن التغيير في النظام، لا عن الاعتذار.
- «مدير طلب منك استثناء حسابه من ضابط أمني، ماذا تفعل؟»: تفهم المشكلة وراء الطلب، وتقترح حلاً يخفف الألم دون إلغاء الحماية، وإذا أصر فطريق الاستثناء الرسمي المكتوب.
- «لماذا الأمن السيبراني، ولماذا الآن؟»: قصة حقيقية من عملك أفضل من «أحب الأمن منذ صغري». وصاحبنا حكى عن حساب الخدمة القديم الذي بدأ منه كل شيء.
- «كيف تشرح خطراً تقنياً لمدير غير تقني؟»: بالأثر على العمل لا بالمصطلحات، ومثال واحد بالأرقام إن وجد، وطلب قرار واضح.
خطة الأسابيع الثلاثة
الخطة التالية لمحلل SOC بساعتين في كل يوم عمل، وتعدل لبقية الأدوار بتغيير مواضيع الأسبوع الأول ومحتوى المختبر في الأسبوع الثاني. والصورة التالية تبينها:
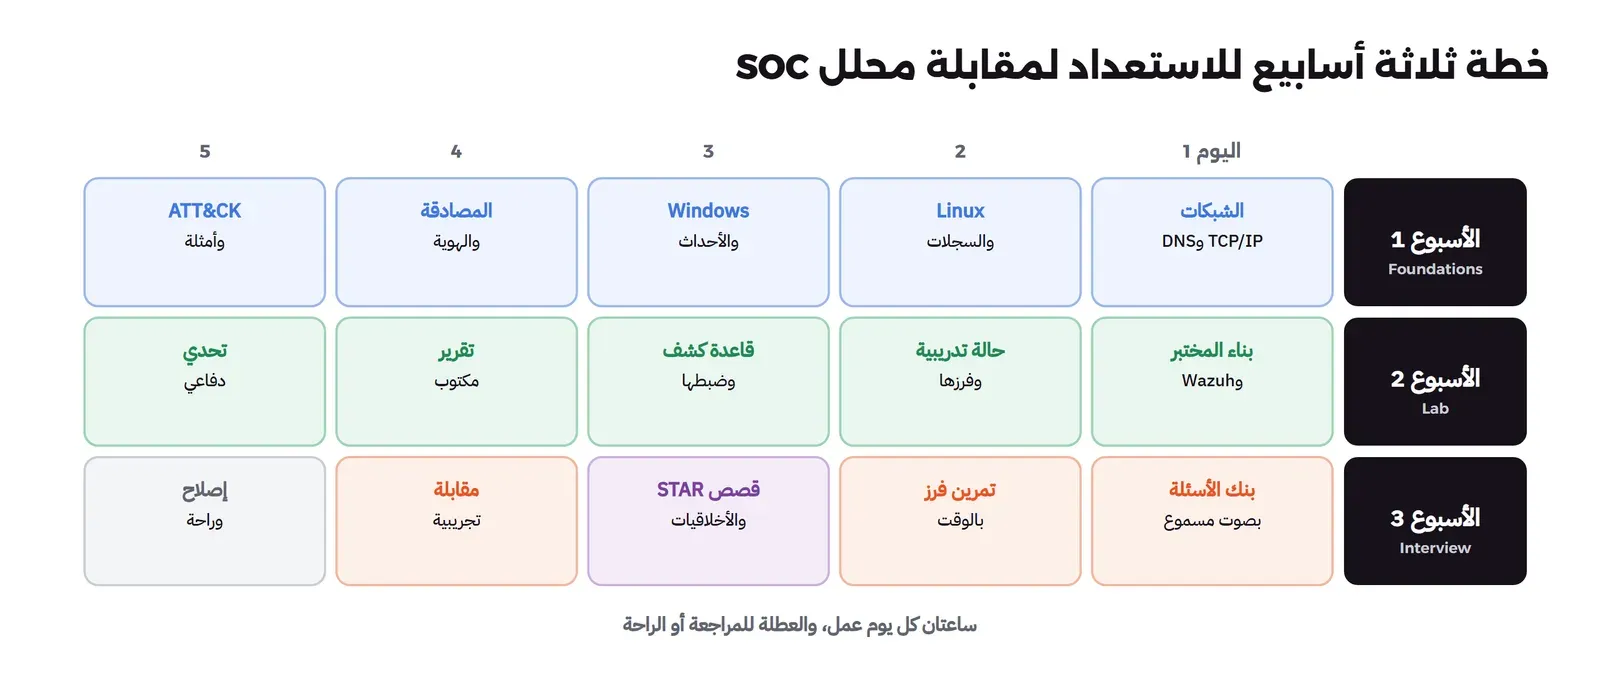
| الأسبوع | الهدف | ما تخرج به |
|---|---|---|
| الأول: الأساسيات | تجيب بصوت مسموع عن أسئلة الشبكات والسجلات والمصادقة حتى الدرجة الثالثة من سلم المتابعة | ملف ملاحظات بما لم تعرفه وكيف تعلمته |
| الثاني: المختبر | تبني مختبراً صغيراً، وتولد أحداثاً، وتفرزها، وتكتب قاعدة كشف وتضبطها | ثلاثة تقارير منشورة في مستودعك |
| الثالث: المقابلة | بنك الأسئلة بصوت مسموع، وتمرين فرز بالوقت، وست قصص STAR، ومقابلة تجريبية | ملاحظات المقابلة التجريبية وإصلاح أضعف نقطتين |
وفي الخطة أعلاه لاحظ أن أيام العطلة الأسبوعية ليست فيها، والسبب أن من يعمل بدوام كامل يحتاج يوماً للراحة ويوماً للتعويض إذا تأخر، والخطة التي لا تترك مساحة للتأخير تفشل في الأسبوع الثاني. وإذا كان لديك وقت أطول من ثلاثة أسابيع فأطل الأسبوع الثاني، لأن المختبر هو ما يبقى معك بعد المقابلة.
كيف تعدل الخطة لبقية الأدوار؟
الأسبوع الثالث يبقى كما هو تقريباً في كل الأدوار، لأن بنك الأسئلة والقصص والمقابلة التجريبية لا تختلف إلا في محتواها، أما الأسبوعان الأول والثاني فيتغيران كما يلي:
- الاستجابة للحوادث: الأسبوع الأول للأنظمة والسجلات وترتيب جمع الأدلة وقراءة ملخص NIST SP 800-61 Rev. 3، والثاني لحالة تدريبية كاملة في مختبرك تكتب لها خطاً زمنياً وتقرير ما بعد الحادثة.
- اختبار الاختراق: الأسبوع الأول للشبكات والأنظمة وثغرات الويب في OWASP Top 10، والثاني لتحديات على منصات التعلم المصممة لذلك مع تقرير بالأجزاء الخمسة لكل منها، ولا شيء خارج هذه المنصات ومختبرك.
- أمن التطبيقات: الأسبوع الأول للثغرات وإصلاحها في لغة تعرفها، والثاني لمراجعة كود مشروع مفتوح صغير ونموذج تهديدات لتطبيق، مع تجربة أداة SAST وقراءة نتائجها.
- الحوكمة والامتثال: الأسبوع الأول للأطر والضوابط ومفهوم الخطر، والثاني لجهة افتراضية تكتب لها سجل مخاطر من عشرة أسطر وتربط ثلاثة ضوابط بأدلتها وتكتب سياسة قصيرة.
- مهندس الأمن: الأسبوع الأول للتشفير العملي والهوية والشبكات، والثاني لتقوية سيرفر وقياسها، وسكربت فحص صغير تنشره مع اختباراته.
والقاعدة في كل الأدوار واحدة: ما تبنيه في الأسبوع الثاني يجب أن ينتهي بشيء مكتوب تعرضه، لأن ما لم يكتب يصعب أن تحكيه بثقة في المقابلة.
أسئلتك أنت في آخر المقابلة
الدقائق الخمس الأخيرة لأسئلتك، وهي جزء من التقييم وجزء من قرارك، لأن الوظيفة الأمنية الأولى تحدد كثيراً مما ستتعلمه في السنوات التالية. وهذه الأسئلة التي جهزها صاحبنا لوظيفة محلل SOC في مزود خدمات:
- كيف تعمل الورديات، وكم محللاً في كل وردية، ومن أصعد إليه ليلاً؟
- هل توجد إجراءات مكتوبة Playbooks للحالات الشائعة، ومن يحدثها؟
- كيف يتعلم المحلل الجديد في أشهره الأولى، وهل يوجد تدريب أو ميزانية للشهادات؟
- كم عميلاً يتابعه المحلل، وكيف تقيسون جودة الفرز؟
- كيف ينتقل المحلل إلى الاستجابة للحوادث أو هندسة الكشف بعد سنة أو سنتين؟
ولاحظ أن الإجابة عن السؤال الثاني والرابع تقول لك الكثير عن الجهة: فالمركز الذي لا يملك إجراءات مكتوبة ولا يقيس جودة الفرز سيعلمك الإرهاق قبل الأمن، وهذا لا يعني أن ترفض العرض، ولكن أن تعرف ما تدخل إليه.
أخطاء شائعة في الاستعداد
| الخطأ | لماذا يضر | البديل |
|---|---|---|
| الاستعداد لكل الأدوار معاً | سطحية تظهر في السؤال الثاني | دور واحد بعمق، ثم توسع بعد الوظيفة |
| جمع الشهادات قبل المختبر | المقابلة تقيس ما تفعله لا ما تحمله | مختبر وتقارير، ثم شهادة بحسب الإعلانات |
| إخفاء خبرة تقنية المعلومات | تخسر أقوى ما تملكه | اربط كل خبرة بجانبها الأمني |
| حفظ أسماء الأدوات | المقابل يسأل متى لا تستخدمها | أداة واحدة تعرفها بعمق ومشكلة واجهتها فيها |
| تحديات بلا تقارير | لا يرى المقابل طريقة تفكيرك | تقرير قصير لكل تحد مهم، إذا سمحت قواعد المنصة |
| قصص عن تجاوز الحدود | رفض فوري في أغلب الجهات | قصص من مختبرك ومن عمل مصرح به |
| إجابة الأسئلة بالتعريف فقط | تقف عند الدرجة الأولى | التعريف ثم الآلية ثم متى لا يكفي ثم مثال |
قائمة تحقق قبل مقابلة الأمن
- اخترت دوراً واحداً، وقرأت وصفه في SCyWF وفي الإعلان نفسه.
- كتبت ثلاث قصص من عملي الحالي لكل منها جانب أمني، بصيغة «أنا».
- أجيب بصوت مسموع عن أسئلة الأساسيات للدور حتى الدرجة الثالثة.
- بنيت مختبراً صغيراً أملكه، معزولاً، وواجهت فيه مشكلة حقيقية وحللتها.
- نشرت تقريرين أو ثلاثة بالأجزاء الخمسة، وأعرف كل سطر فيها.
- تدربت على تمرين فرز أو تمرين الدور بالوقت.
- جهزت ست قصص STAR، منها قصة خطأ وقصة حدود.
- راجعت حساباتي على وسائل التواصل وما ينشر فيها.
- أجريت مقابلة تجريبية، وأعرف ما سأسأله للجهة عن الوردية والتدريب وأدوات الفريق.
الخلاصة
وصلنا لنهاية الموضوع، وأهم ما فيه:
- اختر دوراً واحداً من الأدوار في الإطار السعودي SCyWF، واستعد له بعمق، فالمقابل يكشف السطحية في السؤال الثاني.
- مديرو التوظيف في الاستطلاعات المنشورة يقبلون خبرة تقنية المعلومات وشهادة مبتدئة، ويقدمون حل المشكلات والعمل في فريق، فاربط خبرتك بالدور ولا تخفها.
- الشهادة تفيد في الفرز بحسب ما تثبته، ولا تبدأ دراسة شهادة في الأسابيع الأخيرة قبل المقابلة.
- المختبر المنزلي المعزول والتقارير المكتوبة منه أقوى ما تعرضه، والمشكلة التي واجهتها فيه أفضل قصة في المقابلة.
- الأخلاقيات والحدود جزء من القرار، فلا تحك عن تجاوز ولا تنشره، وتعلم على ما تملكه وعلى المنصات المصممة للتعلم.
ومقالات السلسلة، وأقرب مقالات الأمن إلى المختبر:
 دليلأسئلة مقابلة الأمن السيبراني من المبتدئ إلى الخبيركيف تقابل محلل SOC ومختبر الاختراق ومختص GRC وغيرهم، بأسئلة لكل دور وتمارين عملية على سجلات وتقارير حقيقية.
 دليلكيف تدير مقابلة تقنية تكشف مستوى المرشح؟كيف تبني مقابلة تقنية منظمة تفرق بين المبتدئ والخبير بأسئلة المتابعة والتقييم بالدرجات بدلاً من الانطباع.
 دليلكيف تستعد لمقابلة مطور برمجيات في أسبوعين؟ما الذي تختبره الشركات في مقابلة المطور، وخطة استعداد من أسبوعين للمسائل والأساسيات والتصميم وقصة مشروعك والأسئلة السلوكية.
 دليلكيف تستعد لمقابلة التدريب Internship وأنت طالب؟سيرة ذاتية بلا خبرة عمل، ومشاريع تبنيها لمسار التطوير والأمن، وإجابات لأسئلة مقابلة التدريب الشائعة، وأسئلة تسألها أنت.
 دليلمراقبة السيرفرات مع Wazuh: من السجل Log إلى حظر المهاجمشغلنا Wazuh مع وكيل على سيرفر تجريبي، فكشف تخمين كلمات مرور SSH وحظر المهاجم تلقائياً، ونبه على ملف PHP دخيل خلال ثانية.
 دليلمراقبة الشبكة واكتشاف التسلل IDS مع Suricata وZeekمختبر حقيقي يقرأ الحركة نفسها بأداتين، فيكشف Suricata الهجمات المعروفة ويكتب Zeek سجلاً لكل اتصال، مع الضبط وفقد الحزم.
 دليلتقوية السيرفر Hardening وقياسها مع Lynis ومعايير CISيواجه مسؤول نظم طلب المستشفى بدليل تقوية، فيقيس خادمه بـ Lynis وCIS ويقويه ويعيد القياس، ويكشف مفاجأة تخفض الدرجة.
 دليلنمذجة التهديدات Threat Modeling للمبتدئينكيف تسأل ما الذي قد يسوء في تصميم تطبيقك قبل أن تكتب الكود، وتقرر لكل تهديد هل تصلحه أو تقبله، مع قالب جاهز للنسخ.
 دليلمصطلحات GRC للمبتدئين بمثال من شركة صغيرةما الذي يعنيه GRC فعلاً، وما الكلمات التي يستخدمها المدقق، وكيف تثبت له أن ضوابطك تعمل كما تقول.
سجل التحديثات
- أكتوبر 2026: كتابة المقال، والتحقق من صفحات الشهادات ودراستي ISC2 والإطار السعودي SCyWF 1.5 وصفحة Amazon بتاريخ 26 أكتوبر 2026، والمخرج في تمرين الفرز من مختبر مقال Wazuh.


