إذا كنت تعمل في تقنية المعلومات أو الأمن في مستشفى، فأنت تعرف أن المستشفى ليس شركة فيها أجهزة طبية، وإنما مكان يعمل على مدار الساعة، وتوقف نظامه ساعة واحدة قد يؤخر علاج مريض. وفي الشبكة نفسها أنظمة إدارية عادية، ونظام سجل طبي إلكتروني يفتحه مئات الأطباء والممرضين في وقت واحد، وأرشيف صور أشعة بحجم كبير، ومختبر وصيدلية، ثم مئات الأجهزة الطبية المتصلة: أجهزة مراقبة المرضى، ومضخات الحقن، وأجهزة الأشعة، وكثير منها يعمل بنظام تشغيل لا تستطيع أن تحدثه، لأن المصنع لم يعتمد التحديث بعد. وفوق ذلك بيانات صحية لها أحكام خاصة في نظام حماية البيانات الشخصية، وربط بمنصة التأمين الوطنية.
وفي النماذج السابقة طبقنا طريقة مقال المبادئ والطبقات على شركات وجهة حكومية. وهذا النموذج يطبقها على مستشفى افتراضي، ويضيف ما لا يوجد في غيره: الأجهزة الطبية وتقسيمها، وأحكام البيانات الصحية، وسياسات تبادل المعلومات الصحية، ومتطلبات منصة نفيس، ثم الفريق والتكلفة وخطة أول تسعين يوماً، ودرساً كاملاً من هجوم فدية حقيقي على نظام صحي وطني.
 دليلكيف تصمم بنية تحتية آمنة Secure Architecture؟الطريقة التي نبني بها كل النماذج المرجعية في الموقع، من المبادئ وجرد الأصول إلى التصميم ضد حوادث حقيقية مربوطاً بضوابط الهيئة.
 دليلالمستشفى من الداخل: خريطة الأنظمة HIS وEMRما هي أنظمة المستشفى من التسجيل والسجل الطبي إلى المختبر والأشعة والصيدلية والفوترة، وكيف تتصل ببعضها، ومن أين تبدأ.
 دليلخصوصية البيانات الصحية وإخفاء الهوية De-identificationما يقوله النظام السعودي عن البيانات الصحية، ومن يحق له أن يراها، وكيف تخفي هوية المرضى وتقيس أن البيانات لم تعد تدل عليهم.
 دليلالمنصات الصحية في السعودية: نفيس NPHIES وصحتي ووصفتيمن يملك كل منصة صحية وطنية وماذا تفعل، من صحتي ومستشفى صحة الافتراضي إلى نفيس والسجل الموحد، وما يعنيه ذلك لمن يبني نظاماً.
وسوف نناقش في هذا المقال ما يلي:
- ملف المستشفى الافتراضي، وجرد أصوله، ولماذا الأجهزة الطبية أصعب أصل فيه.
- هجوم Conti على هيئة الخدمات الصحية في أيرلندا من تقريرها الرسمي، وما تعلمه المستشفيات منه.
- أحكام البيانات الصحية: نظام حماية البيانات الشخصية ولائحته، وسياسات تبادل المعلومات الصحية، والتزامات المستخدمين في منصة نفيس.
- تقسيم الأجهزة الطبية IoMT، وما تقوله الهيئة العامة للغذاء والدواء عنها.
- البنية المرجعية، والضوابط لكل طبقة مع الأدوات، والفريق، والتكلفة، والخطة، والأخطاء الشائعة، وقائمة التحقق.
باختصار Quick Summary
أكبر خطر: الفدية التي توقف السجل الطبي والأشعة والمختبر، كما حدث في أيرلندا في 2021 حين عاد الأطباء إلى الورق.
البنية: مناطق للأنظمة السريرية، ومناطق للأجهزة الطبية بحسب نوعها، ونسخ لا يصل إليها المهاجم، وإجراءات توقف Downtime مجربة.
البيانات الصحية: حساسة بنص النظام، وتقويم الأثر لمعالجتها إلزامي، والوصول مقصور على أقل عدد ممكن، وكل وصول مسجل.
الضوابط: الفئة (أ) في NCNICC-1:2025 لمستشفى خاص إذا عممتها الهيئة، أو ECC-2:2024 ومعها DCC وCSCC لمستشفى حكومي.
التكلفة التقديرية: نحو 4 ملايين ريال في السنة الأولى ونحو 2.8 مليون في كل سنة بعدها.
المستشفى الافتراضي Hypothetical Profile
نبني هذا النموذج على مستشفى افتراضي للمثال، وليس مستشفى حقيقياً:
| البند | المستشفى الافتراضي |
|---|---|
| الحجم | 300 سرير، ونحو 1,400 موظف بين أطباء وتمريض وفنيين وإداريين، وإيرادات تتجاوز 200 مليون ريال |
| المواقع | مبنى المستشفى الرئيسي، وعيادتان خارجيتان متصلتان به، ومركز بيانات داخلي، ونسخة تعاف عند مقدم خدمة داخل المملكة |
| الأنظمة السريرية | نظام معلومات المستشفى HIS مع السجل الطبي الإلكتروني EMR، ونظام المختبر LIS، ونظام الأشعة RIS وأرشيف الصور PACS، ونظام الصيدلية، وبنك الدم، ومحرك تكامل Interface Engine يربطها |
| الأنظمة الإدارية | دورة الإيرادات والمطالبات RCM المرتبطة بمنصة نفيس، والموارد البشرية والمالية، والبريد، وبوابة المرضى وتطبيق المواعيد |
| الأجهزة الطبية | نحو 600 جهاز متصل: أجهزة مراقبة المرضى، ومضخات الحقن، وأجهزة الأشعة والمقطعي والرنين، وأجهزة المختبر، وأجهزة غسيل الكلى |
| أنظمة المبنى | التكييف والتهوية، ونداء التمريض، وغازات المستشفى، والمصاعد، والكاميرات، وكلها على شبكات IP |
| البيانات | بيانات صحية للمرضى، وصور طبية، ونتائج مختبر، ومطالبات تأمين، وبيانات الموظفين |
| الجهات المنظمة | وزارة الصحة، ومجلس الضمان الصحي ومنصة نفيس، والهيئة العامة للغذاء والدواء للأجهزة الطبية، وسدايا لحماية البيانات الشخصية، والهيئة الوطنية للأمن السيبراني |
وقد شرحنا الأنظمة السريرية وكيف تتصل ببعضها في مقال المستشفى من الداخل، والصور الطبية وأرشيفها في مقال DICOM وPACS، والتكامل بين الأنظمة في مقال HL7 وFHIR. وهذا النموذج لا يعيد شرحها، وإنما يسأل عن كل منها: كيف نحميه، وكيف نعمل إذا توقف؟
جرد الأصول Asset Inventory والقائمة القصيرة
| النوع | الأصول | المالك | الأهمية |
|---|---|---|---|
| الأنظمة السريرية | HIS وEMR، وLIS، وRIS وPACS، والصيدلية، وبنك الدم، ومحرك التكامل | الإدارة الطبية والمعلوماتية السريرية | حرجة |
| الأجهزة الطبية | نحو 600 جهاز متصل بأنواعها | الهندسة الطبية الحيوية Biomedical Engineering | حرجة |
| الهوية | Active Directory، والدخول الموحد للأنظمة السريرية، وبطاقات الدخول السريع للتمريض | تقنية المعلومات | حرجة |
| البيانات | السجلات الطبية، والصور، ونتائج المختبر، والمطالبات، وبيانات الموظفين | مسؤول حماية البيانات والإدارات المالكة | حرجة |
| الربط الخارجي | الربط مع منصة نفيس، ومع منصات وزارة الصحة، ومع المختبرات المرجعية | دورة الإيرادات والمعلوماتية | عالية |
| البنية | مركز البيانات، والشبكة السلكية واللاسلكية، والنسخ الاحتياطي، وموقع التعافي | تقنية المعلومات | حرجة |
| أنظمة المبنى | التكييف ونداء التمريض والغازات الطبية والمصاعد والكاميرات | إدارة المرافق | عالية |
| الأطراف الخارجية | موردو HIS وPACS والأجهزة الطبية الذين يدخلون للدعم عن بعد، وشركة إدارة المطالبات | المشتريات وتقنية المعلومات | عالية |
والقائمة القصيرة Crown Jewels للمستشفى: HIS مع EMR وقاعدة بياناته، لأنه ما يقرأ منه الطبيب ويكتب فيه، وPACS، لأن قسم الطوارئ لا يعمل دون صور، وLIS والصيدلية، لأن الدواء الخاطئ أخطر من التأخير، ومحرك التكامل، لأنه يربط كل ما سبق، ونظام الهوية والنسخ الاحتياطي كما في كل نموذج. ولاحظ ما ليس في القائمة: الأجهزة الطبية نفسها. والسبب ليس أنها غير مهمة، وإنما أنها كثيرة ومتنوعة، فنحميها بطريقة مختلفة: لا نحاول أن نجعل كل جهاز آمناً من الداخل، وإنما نضعه في منطقة لا يصل إليها إلا ما يحتاجه، كما سيأتي.
وأصعب جزء في جرد المستشفى هو الأجهزة الطبية، لأن قسم التقنية لا يملكها ولا يعرفها غالباً، والهندسة الطبية الحيوية تعرفها ولكن بسجل صيانة لا بسجل شبكة. لذلك اجعل الجرد مشتركاً بين القسمين، وأضف لكل جهاز أعمدة لا توجد في جرد الحواسيب: المصنع والطراز ونظام التشغيل الداخلي، وهل المصنع ما زال يصدر تحديثات له، وهل يحتاج اتصالاً بالشبكة أصلاً، وإلى أي نظام يرسل بياناته، ومن المورد الذي يدخل إليه للصيانة. وهذه الأعمدة هي التي تحدد المنطقة التي يوضع فيها كل جهاز.
التهديدات الأهم Top Threats: درس أيرلندا
في التقرير السنوي لمركز شكاوى جرائم الإنترنت IC3 لعام 2025، أكثر القطاعات الحساسة تأثراً بأشهر عشرة برامج فدية مبلغ عنها كانت التصنيع الحرج، والرعاية الصحية والصحة العامة، والمرافق الحكومية. والمستشفى هدف مغر للفدية لسبب بسيط: لا يستطيع أن ينتظر. ولكن أفضل ما نتعلم منه ليس الإحصاءات، وإنما تقرير رسمي مفصل عن حادثة واحدة.
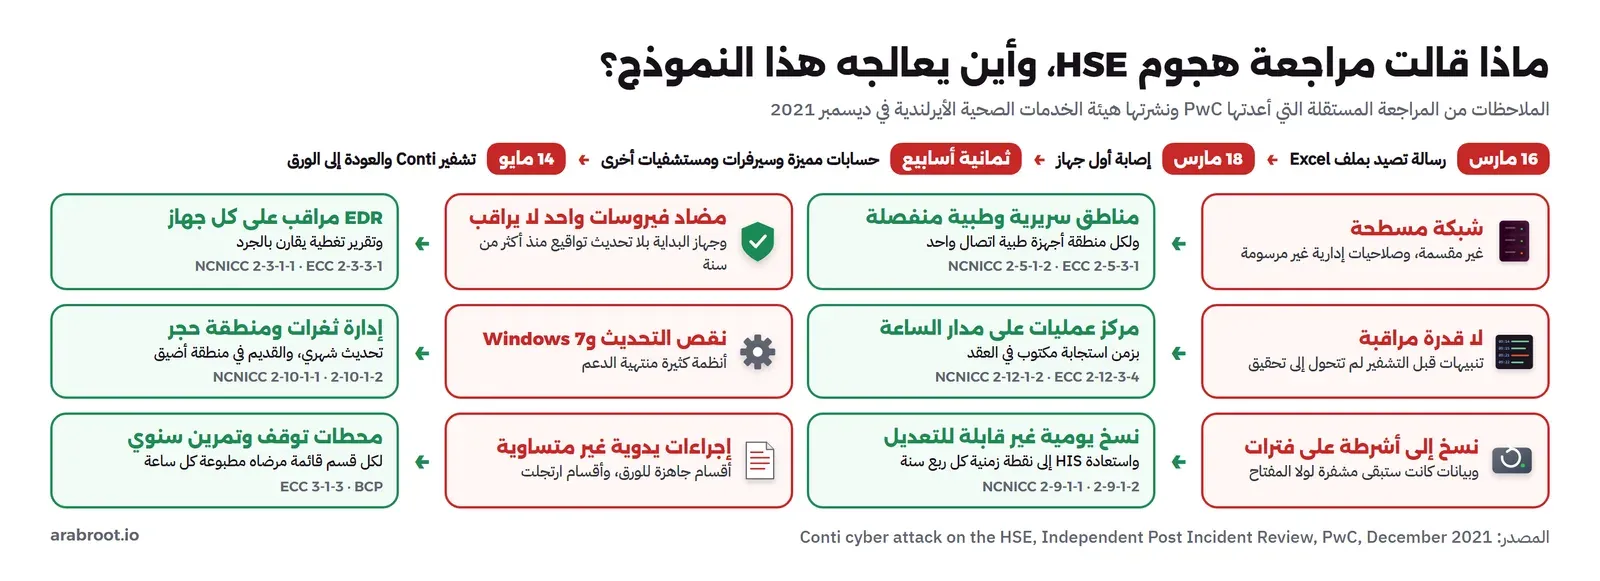
هجوم Conti على هيئة الخدمات الصحية في أيرلندا HSE 2021
وفي التقرير نفسه ما يجعل هذه الحادثة درساً معمارياً لا مجرد قصة:
- الشبكة مسطحة: يصف التقرير الشبكة الصحية الوطنية بأنها غير مقسمة في الأساس، صممت لتسهيل وصول الموظفين إلى التطبيقات، ومع صلاحيات إدارية معقدة وغير مرسومة، وهذا ما مكن المهاجم من الوصول إلى أنظمة كثيرة في جهات كثيرة.
- مضاد فيروسات واحد لا يراقب: اعتمدت الهيئة على منتج واحد لم يكن يراقب أو يحدث بشكل فعال، والجهاز الذي بدأ منه الهجوم لم تحدث تواقيعه منذ أكثر من سنة.
- لا قدرة مراقبة: يقول التقرير إنه لم توجد قدرة مراقبة أمنية تستطيع أن تكتشف التنبيهات وتحقق فيها وتستجيب لها عبر البيئة.
- التحديثات وWindows 7: يذكر التقرير نقص التحديث الفعال عبر البيئة، وانتشار Windows 7 على نطاق واسع.
- النسخ على أشرطة على فترات: يقول التقرير إنه من غير الواضح كم من البيانات كان سيفقد لولا حصول الهيئة على مفتاح فك التشفير، لأن البنية الاحتياطية كانت تنسخ إلى أشرطة غير متصلة على فترات فقط، فمن المرجح جداً أن أجزاء من البيانات كانت ستبقى مشفرة.
- الورق أنقذ الخدمة: الأقسام التي كانت مستعدة أكثر لاستمرار الخدمة أثناء توقف طويل هي التي تعتمد على السجلات الورقية، وبعض المستشفيات كان لديها إجراء يدوي جاهز لعمليات محددة، وبعضها لم يكن.
ويذكر التقرير أيضاً أمرين يخصان الأجهزة الطبية بالذات. الأول أنه لا يوجد دليل على أن المهاجم اخترق الأجهزة الطبية مباشرة، ولكن تدفق المعلومات من الأجهزة وإليها توقف أثناء توقف الأنظمة. والثاني أن الضرر كان يمكن أن يكون أكبر لو كان برنامج الفدية ينتشر وحده عبر الحدود بين الشبكات إلى الأجهزة الطبية، بثغرة مثل EternalBlue التي استخدمها WannaCry وNotPetya. ولاحظ أن الهيئة حصلت على مفتاح فك التشفير بعد أن أصدره المهاجمون في 20 مايو، ويقول تقرير المراقب والمدقق العام الأيرلندي إن الفدية المطلوبة كانت نحو 20 مليون دولار، وإن الهيئة قالت إنها لم تتواصل مع المهاجمين ولم تدفع، وإن تكاليفها في 2021 وحدها بلغت نحو 37 مليون يورو تشغيلية و14 مليوناً رأسمالية، دون أن تكون التكلفة الكاملة قد حسبت.
والشكل التالي يضع ما قاله التقرير أمام الطبقة التي تعالجه في هذا النموذج:
تهديدات أخرى في القائمة Other Threats
- الأجهزة الطبية القديمة: جهاز أشعة غال يعمل بنظام تشغيل انتهى دعمه، ولا يسمح المصنع بتحديثه أو بتثبيت وكيل حماية عليه، ويبقى في الخدمة سنوات.
- الوصول عن بعد للموردين: موردو HIS وPACS والأجهزة يدخلون للصيانة، وأحياناً بأدوات دعم عن بعد ثبتوها بأنفسهم وبكلمات مرور لا يعرفها المستشفى.
- الوصول الزائد إلى السجلات: موظف يفتح ملف قريب أو شخصية معروفة دون علاقة علاجية، وهذا خرق لخصوصية المريض حتى لو لم يخرج شيء من المستشفى.
- الاحتيال في المطالبات وسرقة الهوية الطبية: بيانات المريض والتأمين تستخدم لمطالبات وهمية، كما شرحنا في مقال كشف الاحتيال في المطالبات الصحية.
- أنظمة المبنى: التكييف وغازات المستشفى ونداء التمريض على شبكات IP، وإذا كانت على شبكة المستشفى العادية فهي باب آخر، كما في مقال أمن التقنية التشغيلية OT.
أحكام البيانات الصحية Health Data Rules
قبل الطبقات التقنية، يحتاج المصمم أن يعرف ما الذي تطلبه الأنظمة من البيانات الصحية نفسها، لأن كثيراً منه يتحول مباشرة إلى قرارات في الهوية والسجلات والنسخ. وقد فصلنا النصوص في مقال خصوصية البيانات الصحية، ونلخص هنا ما يؤثر في البنية.
نظام حماية البيانات الشخصية PDPL ولائحته
يعد نظام حماية البيانات الشخصية البيانات الصحية من البيانات الحساسة بنص مادته الأولى، وتخصها مادته الثالثة والعشرون بضوابط إضافية، أولها قصر حق الاطلاع عليها على أقل عدد ممكن من الموظفين وبالقدر اللازم فقط لتقديم الخدمات الصحية. وتفصل اللائحة التنفيذية ذلك في مادتها السادسة والعشرين «معالجة البيانات الصحية»، ومن بنودها توثيق كل مراحل المعالجة وإمكانية تحديد الشخص المسؤول عن كل مرحلة، وقصر المعالجة على الحد الأدنى اللازم، وتبني الاشتراطات الصادرة عن وزارة الصحة ومجلس الضمان الصحي والجهات المنظمة للخدمات الصحية والتأمين الصحي. وتلزم المادة الخامسة والعشرون جهة التحكم بإعداد تقويم أثر Data Protection Impact Assessment قبل معالجة البيانات الحساسة.
والترجمة المعمارية لهذه النصوص ثلاثة قرارات: صلاحيات في السجل الطبي مبنية على العلاقة العلاجية والدور، لا على «كل الأطباء يرون كل شيء»، وسجل تدقيق Audit Trail لكل اطلاع وتعديل يعرف منه من فعل ماذا ومتى، كما شرحنا في مقال سجل التدقيق، وتقويم أثر لكل نظام جديد يعالج بيانات صحية قبل إطلاقه، يصبح جزءاً من بوابة الموافقة على المشاريع.
سياسات تبادل المعلومات الصحية Health Information Exchange
ونشرت وزارة الصحة في 2015 سياسات تبادل المعلومات الصحية السعودية IS0303 بالإصدار 1.0، وفيها قواعد تصلح داخل أي مستشفى اليوم حتى قبل الاتصال بمنصة تبادل وطنية، وقد شرحناها في مقال خصوصية البيانات الصحية. وأهمها للمصمم: أن الوصول الطارئ Break the Glass يفرضه الطبيب فقط، ويطلق إشعاراً ومراجعة لاحقة، وأن البيانات الأشد حساسية تعلم بعلامة خاصة وتقتصر على مقدمي رعاية متخصصين بحسب الدور، وأن كل نظام متصل يسجل كل وصول وإنشاء وتعديل وحذف، وأن جلسة المستخدم تغلق آلياً بعد مدة خمول لا تزيد على 30 دقيقة. وكل واحدة منها إعداد في HIS أو في مزود الهوية، فاكتبها في متطلبات النظام عند الشراء، لا بعد التشغيل.
منصة نفيس NPHIES: البيانات والالتزامات
المستشفى الخاص يرسل معاملات التأمين من الأهلية إلى المطالبة عبر منصة نفيس، كما شرحنا في مقال المنصات الصحية في السعودية. وتقول المنصة في إشعار الخصوصية المحدث في 24 فبراير 2025 إنها تجمع معلومات صحية حساسة مثل السجلات الصحية والتشخيصات والأدوية الموصوفة، وإنها تطبق ضمانات منها التشفير وضوابط الوصول وتقنيات إخفاء الهوية، وتقليل البيانات وتحديد الأغراض، وتدابير أمنية وفق نظام حماية البيانات الشخصية والمعايير الدولية مثل ISO 27001. وفي الدليل الإرشادي لمنصة نفيس المنشور في مكتبتها الرقمية التزامات على المستخدم والمشترك تمس البنية مباشرة: المستخدم مسؤول عن سرية تفاصيل حسابه وعن أي نشاط يحدث عبره، ولا يجوز له إعطاء بيانات حسابه لأشخاص غير مخولين، وعليه الحفاظ على سرية المعلومات المتبادلة عبر المنصة، والمشترك مسؤول عن أعمال شركات إدارة المطالبات أو دورة الإيرادات التي يتعاقد معها. ويذكر الدليل ضمن متطلبات الامتثال لمقدمي الخدمات الصحية المحافظة على التدابير اللازمة لأمن البيانات والخصوصية وإمكانية الوصول إلى المنصة.
والترجمة المعمارية: حسابات الربط مع نفيس حسابات خدمة محمية في خزنة، لا كلمات مرور في ملف إعداد، وحسابات موظفي المطالبات فردية بتحقق متعدد، وشركة إدارة المطالبات التي تعمل نيابة عن المستشفى تدخل بحسابات باسم أشخاصها وصلاحيات محددة، لأن المستشفى هو المسؤول عن أعمالها أمام المنصة.
أي ضوابط الهيئة تنطبق؟ Which NCA Controls
الإجابة تعتمد على ملكية المستشفى. فالمستشفى الحكومي جهة حكومية أو تابعة لها، فتنطبق عليه الضوابط الأساسية ECC-2:2024، ومعها ضوابط البيانات DCC، وضوابط الأنظمة الحساسة CSCC على الأنظمة التي يحددها حساسة بمعايير الهيئة، والأرجح أن تكون HIS وPACS منها، وقد شرحنا كيف تجتمع هذه المجموعات في نموذج الجهة الحكومية. أما مستشفانا الافتراضي فخاص، وعدد موظفيه 1,400، فهو في الفئة (أ) من ضوابط القطاع الخاص NCNICC-1:2025 إذا عممتها الهيئة عليه، إلا إذا كان مصنفاً من البنى التحتية الوطنية الحساسة فتنطبق عليه ECC. ولذلك نضع في جداول هذا النموذج رقم NCNICC للفئة (أ) ورقم ECC معاً، وترقيم المكون الثاني فيهما واحد، كما شرحنا في مقال أي ضوابط الهيئة ينطبق عليك.
وماذا يتغير لو كان المستشفى حكومياً؟ ثلاثة أشياء كبيرة. الأول أن HIS وPACS إذا صنفا حساسين بمعايير الهيئة فعليهما شروط CSCC بأرقامها في نسختها العربية CSCC-2:2026: لا وصول عن بعد من خارج المملكة في 2-2-1-1، وتحديث شهري للمتصل منها بالإنترنت وكل ثلاثة أشهر للداخلي في 2-3-1-3، ومراقبة على مدار الساعة في 2-11-1-4، واحتفاظ بالسجلات لا يقل عن 18 شهراً في 2-11-2، ونسخ متصلة وغير متصلة واختبار استعادة كل ثلاثة أشهر في 2-8-1-1 و2-8-2، ومركز تعاف في 3-1-1-1. والثاني أن ضوابط البيانات DCC تنطبق على السجلات الطبية بحسب تصنيفها، ومنها قوائم صلاحيات معتمدة ومراجعتها، وأمن الطابعات والماسحات بسجل لا يقل عن 12 شهراً، والإتلاف الآمن بسجل لكل عملية. والثالث أن تصنيف البيانات يتبع سياسة مكتب إدارة البيانات الوطنية، والسجل الطبي من أمثلة البيانات المقيدة فيها كما شرحنا في مقال حوكمة البيانات وتصنيفها. ولاحظ أن الأجهزة الطبية نفسها لا تحقق شرط التحديث الشهري غالباً، فالحل ليس أن تستثنيها بصمت، وإنما أن توثق الضابط التعويضي لكل نوع منها في سجل المخاطر، وتعرضه على المقيم بهذا الاسم.
وأنظمة المبنى، إذا كانت أنظمة تحكم صناعي في مرفق حساس، تدخل في نطاق ضوابط الأنظمة التشغيلية OTCC، وهذا خارج هذا النموذج، وقد خصصنا له نموذجاً مستقلاً. والقاعدة في المستشفى أن تفصل شبكة المبنى عن شبكة المستشفى في كل الأحوال.
الأجهزة الطبية المتصلة IoMT: التقسيم بدل التحديث
هنا أكبر اختلاف بين المستشفى وأي مؤسسة أخرى. ففي الشركة، الحل لجهاز فيه ثغرة هو تحديثه. أما في المستشفى، فجهاز الرنين أو جهاز مراقبة المرضى جهاز طبي معتمد، والتحديث الذي لم يعتمده المصنع قد يغير سلوكه، فلا تحدثه أنت، وإنما تنتظر تحديث المصنع. وتقول إرشادات الهيئة العامة للغذاء والدواء لأمن الأجهزة الطبية بعد التسويق MDS-G37 إن التهديدات السيبرانية لا يمكن إلغاؤها، وإن على المصنعين والمستشفيات والمنشآت أن يديروها، وتطلب من المصنعين مراقبة الثغرات في البرمجيات الخارجية في أجهزتهم طوال عمرها، وتحقيق التحديثات قبل إصدارها، وسياسة إفصاح منسق عن الثغرات. وتعرف الإرشادات «الضابط التعويضي» Compensating Control بأنه حماية تنشر عندما لا توجد ضوابط صممها المصنع في الجهاز، تكون خارج تصميم الجهاز، وتضبط في الموقع، ويستخدمها المستخدم لتعطي حماية مكملة أو مكافئة. وهذا بالضبط دور المستشفى: الضوابط التعويضية حول الجهاز، وأهمها التقسيم.
ويعرض دليل NIST SP 1800-8 عن تأمين مضخات الحقن اللاسلكية في المنشآت الصحية المشكلة نفسها: الأجهزة الطبية كانت أجهزة مستقلة لا تتعامل إلا مع المريض والطبيب، وأصبحت اليوم متصلة بأنظمة الدواء والسجل الطبي، وهذا الاتصال يحسن الرعاية ولكنه يخلق مخاطر، منها الوصول غير المصرح إلى معلومات المريض وتغيير جرعات الدواء والتدخل في عمل المضخة. والشكل التالي يبين التقسيم الذي نقترحه:
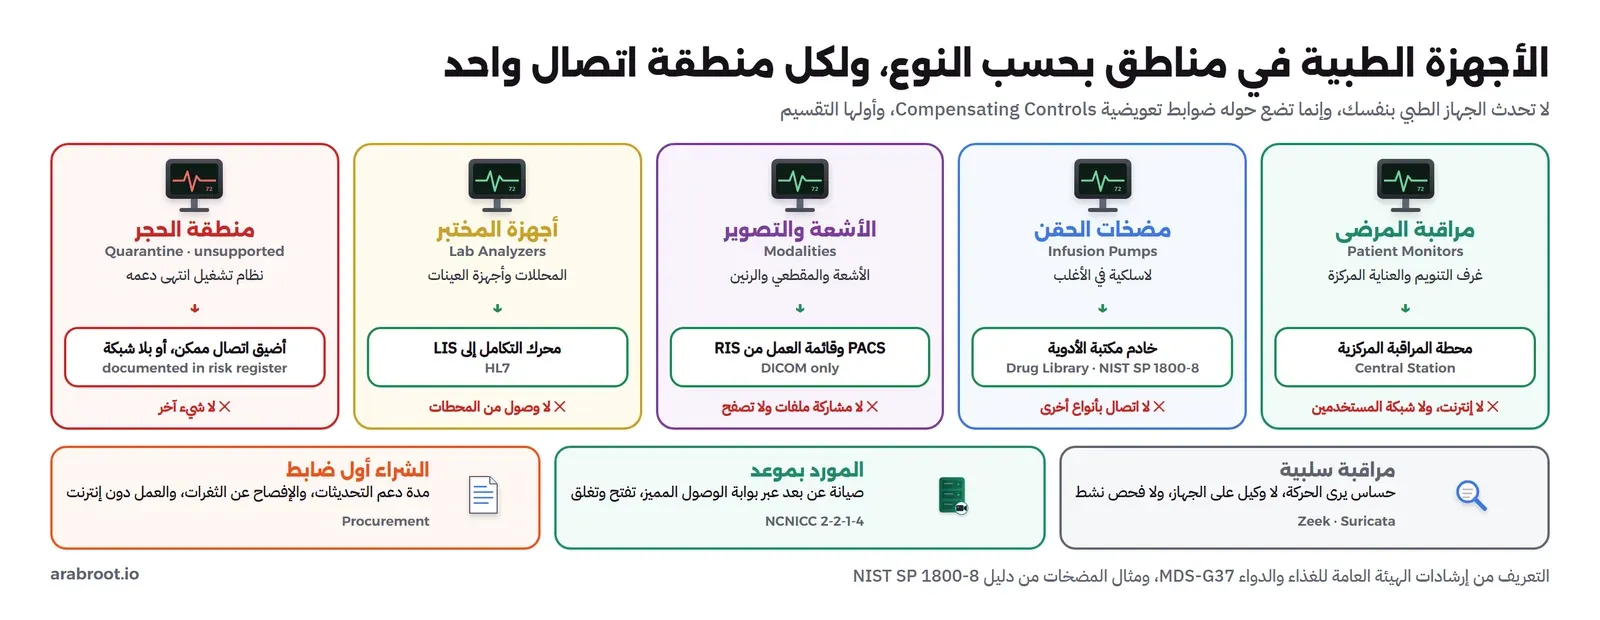
والقواعد التي يبنى عليها هذا التقسيم:
- منطقة لكل نوع: أجهزة مراقبة المرضى في منطقة، ومضخات الحقن في منطقة، والأشعة والتصوير في منطقة، وأجهزة المختبر في منطقة، لأن كل نوع يتكلم مع نظام مختلف، ولأن اختراق جهاز من نوع لا يجب أن يصل إلى نوع آخر.
- اتصال واحد مسموح: جهاز الأشعة يرسل صوره إلى PACS على منفذ DICOM وحده، ويستقبل قائمة العمل من RIS، ولا يحتاج أي شيء آخر. وأجهزة المختبر ترسل النتائج إلى محرك التكامل. ولا يحتاج أي جهاز طبي إنترنت، إلا ما يطلبه المصنع للصيانة، وهذا يمر من البوابة لا من الإنترنت مباشرة.
- منطقة حجر للأجهزة غير المدعومة: الجهاز الذي انتهى دعم نظامه ولا يمكن استبداله يذهب إلى منطقة أضيق، وقد لا يتصل بالشبكة أصلاً إذا كان عمله لا يحتاجها، كما يحدث لأجهزة تنقل بياناتها بوسيط آخر.
- مراقبة سلبية: لا تثبت وكيلاً على جهاز طبي، وإنما تراقب حركته على الشبكة بحساس سلبي مثل Zeek وSuricata، كما في مقال Suricata وZeek، فتعرف إذا بدأ جهاز يتصل بما لم يكن يتصل به.
- المورد بموعد: صيانة الجهاز عن بعد تمر عبر بوابة الوصول المميز، بصلاحية تفتح عند الطلب وتغلق بعده، ولا يثبت المورد أداة دعم دائمة.
- الشراء أول ضابط: اكتب في كراسة الشراء متطلبات أمنية للجهاز: قائمة مكوناته البرمجية، ومدة دعم التحديثات، وطريقة الإفصاح عن الثغرات، وقدرته على العمل في منطقة مقسمة دون إنترنت، لأن الجهاز الذي تشتريه اليوم سيبقى عشر سنوات.
وقد يتساءل البعض: لماذا لا نضع كل الأجهزة الطبية في منطقة واحدة، وهذا أسهل في الإدارة؟ والإجابة في تقرير HSE نفسه: أخطر سيناريو ذكره التقرير هو برنامج ينتشر وحده عبر الحدود إلى الأجهزة الطبية، ومنطقة واحدة لكل الأجهزة تعني أن جهازاً قديماً واحداً مصاباً يصل إلى مضخات الحقن كلها. ولأمن أجهزة إنترنت الأشياء عموماً قواعد شرحناها في مقال أمن إنترنت الأشياء.
البنية المرجعية Reference Architecture
الرسم التالي يجمع البنية. والفكرة الأساسية فيه أن الأنظمة السريرية تحمى كأنها أنظمة حساسة حتى في مستشفى خاص، لأن توقفها يمس المرضى، وأن الأجهزة الطبية وأنظمة المبنى خارج شبكة المستخدمين تماماً، وأن خطة التوقف جزء من البنية لا ملحق بها:
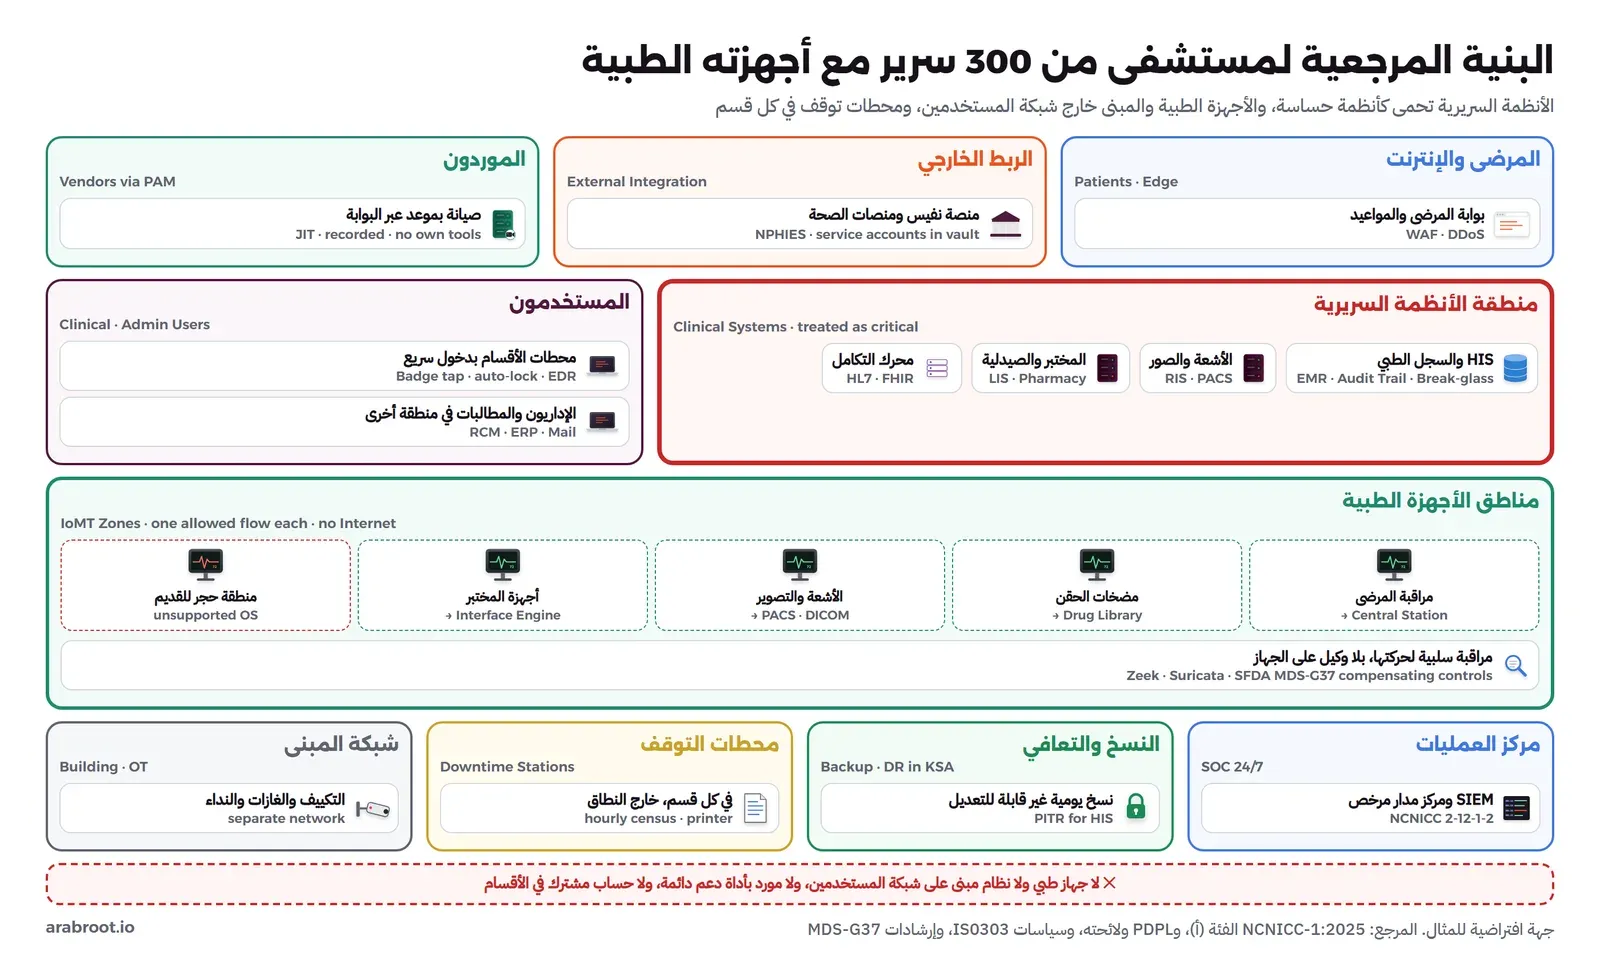
وفي الرسم عنصر لا يوجد في النماذج الأخرى: محطات التوقف Downtime Stations. وهي حاسب في كل قسم سريري، خارج النطاق، يحمل نسخة تتحدث كل ساعة من قائمة المرضى المنومين وأدويتهم وحساسياتهم وآخر نتائجهم، ومعه طابعة، حتى يستمر العمل على الورق إذا توقف HIS، وقد شرحنا إجراءات التوقف في قسم التوقف في مقال المستشفى من الداخل. وهذا ما رأيناه في تقرير HSE: الأقسام التي كان لديها إجراء يدوي جاهز صمدت أكثر.
الضوابط لكل طبقة Controls per Layer
في كل جدول نذكر ما نطبقه، ثم رقمه في الفئة (أ) من NCNICC، ثم المقابل في ECC-2:2024، ثم ضابط CIS، ثم الأداة المفتوحة والخيار التجاري.
الهوية والوصول Identity and Access
الهوية في المستشفى لها مشكلة خاصة: الممرضة تنتقل بين عشر محطات في الوردية، والطبيب يفتح السجل في الطوارئ بيد واحدة، فإذا كان الدخول بطيئاً تحايل الناس عليه بحساب مشترك مفتوح طوال الوردية، وهذا أسوأ من أي ضعف تقني. لذلك نصمم الدخول ليكون سريعاً وآمناً معاً: بطاقة أو قارئ قريب للدخول السريع إلى المحطة مع رقم سري قصير، وجلسة تتنقل مع المستخدم، وإغلاق تلقائي بعد الخمول بحسب سياسات تبادل المعلومات الصحية، والتحقق المتعدد الكامل للدخول عن بعد وللحسابات المميزة.
| ما نطبقه | NCNICC (أ) | ECC | CIS | مفتوح المصدر | تجاري |
|---|---|---|---|---|---|
| صلاحيات السجل الطبي بالدور والعلاقة العلاجية، والبيانات الأشد حساسية بعلامة خاصة | 2-2-1-3 | 2-2-3-3 | 6 | الأدوار في HIS ومزود الهوية Keycloak | إعدادات HIS التجاري |
| الوصول الطارئ Break the Glass يسجل ويراجع | 2-2-1-3 | 2-2-3-3 | 6 و8 | كما في مقال JIT وحساب الطوارئ | ميزة الوصول الطارئ في HIS |
| MFA للدخول عن بعد والبريد والحسابات المميزة، ودخول سريع بالبطاقة في الأقسام | 2-2-1-2 | 2-2-3-2 | 6 | Keycloak مع Passkeys | حلول الدخول السريع للمنشآت الصحية |
| بوابة وصول مميز للموردين وللمسؤولين، بتسجيل الجلسات | 2-2-1-4 | 2-2-3-4 | 5 و6 | Guacamole وأدوات الوصول الآمن | منتجات PAM |
| مراجعة دورية للصلاحيات، ومراجعة الوصول غير المعتاد إلى السجلات | 2-2-1-5 | 2-2-3-5 | 5 | JML وسجل التدقيق في HIS | أدوات مراقبة خصوصية المرضى |
| حسابات الربط مع نفيس والأنظمة الخارجية حسابات خدمة في خزنة | 2-2-1-1 | 2-2-3-1 | 5 | Vaultwarden أو OpenBao | خزائن الأسرار التجارية |
الأجهزة الطرفية والسيرفرات Endpoints and Servers
| ما نطبقه | NCNICC (أ) | ECC | CIS | مفتوح المصدر | تجاري |
|---|---|---|---|---|---|
| EDR مراقب على كل حاسوب وسيرفر، لا مضاد فيروسات وحده | 2-3-1-1 | 2-3-3-1 | 10 | وكيل Wazuh وVelociraptor | منصات EDR |
| تحديث شهري بجدول، واستبدال الأنظمة المنتهية الدعم أو عزلها | 2-10-1-1 | 2-3-3-3 | 7 | كما في مقال إدارة التحديثات | أدوات إدارة التحديثات |
| محطات الأقسام السريرية بإعداد موحد مقوى، ومنع الوسائط القابلة للإزالة | 2-3-1-2 | 2-3-3-2 | 4 | سياسات المجموعات والتقوية | إدارة الأجهزة التجارية |
| مزامنة الوقت مركزياً، لأن ترتيب أحداث السجل الطبي دليل | 2-3-1-3 | 2-3-3-4 | 8 | chrony مع time.saso.gov.sa | الخدمة نفسها |
| فحص الثغرات لكل الأصول ما عدا الأجهزة الطبية، والأجهزة الطبية بالجرد ونشرات المصنعين | 2-10-1-2 و2-10-1-4 | 2-10-3 | 7 | OpenVAS بإقصاء مناطق الأجهزة الطبية | فاحصات تجارية بوضع سلبي للأجهزة الطبية |
ولاحظ الصف الأخير: لا تفحص الأجهزة الطبية بفاحص نشط يرسل حزماً إليها، لأن بعض الأجهزة القديمة قد تتوقف أو تعيد التشغيل تحت الفحص، وهذا جهاز متصل بمريض. واعرف ثغراتها من الجرد ومن نشرات المصنع ومن المراقبة السلبية، وإذا احتجت فحصاً نشطاً فافعله بالتنسيق مع الهندسة الطبية الحيوية على جهاز غير مستخدم.
البريد Email
البريد كان باب HSE، فنطبق ما طبقناه في كل النماذج: تصفية الرسائل والمرفقات والروابط في 2-4-1-1 من NCNICC و2-4-3-1 من ECC، والحماية من التهديدات المتقدمة بفحص المرفقات في بيئة معزولة في 2-4-1-3 و2-4-3-4، وتوثيق النطاق بسجلات SPF وDKIM وDMARC في 2-4-1-2 و2-4-3-5، وMFA للبريد عبر الويب. ونضيف قاعدة للمستشفى: منع ملفات Office بوحدات الماكرو القادمة من خارج المستشفى، لأن ملف Excel خبيثاً كان بداية HSE، وقاعدة تمنع إرسال ملفات فيها بيانات مرضى إلى بريد خارجي إلا بقناة معتمدة. وقد شرحنا البوابات في مقال بوابات أمن البريد.
الشبكة والمناطق Network and Zones
| ما نطبقه | NCNICC (أ) | ECC | CIS | مفتوح المصدر | تجاري |
|---|---|---|---|---|---|
| مناطق للأنظمة السريرية، والأجهزة الطبية بحسب نوعها، والمستخدمين السريريين، والإداريين، والضيوف، والمبنى | 2-5-1-2 | 2-5-3-1 | 12 | OPNsense كما في مقال تقسيم الشبكة | أجهزة NGFW |
| اتصال واحد مسموح لكل منطقة أجهزة طبية، ولا إنترنت لها | 2-5-1-5 | 2-5-3-5 | 4 و12 | قواعد الجدار ومصفوفة المناطق | منصات أمن الأجهزة الطبية |
| مراقبة سلبية لحركة الأجهزة الطبية، وكشف ومنع التسلل على الحدود | 2-5-1-6 | 2-5-3-6 | 13 | Zeek وSuricata كما في مقالهما | منصات رؤية الأجهزة الطبية |
| Wi-Fi بحساب لكل موظف، وشبكة للأجهزة الطبية اللاسلكية، وشبكة ضيوف للمرضى والزوار | 2-5-1-3 | 2-5-3-4 | 12 | FreeRADIUS | شبكات لاسلكية مؤسسية |
| العيادتان الخارجيتان متصلتان بالمستشفى وحده بأنفاق مشفرة | 2-5-1-1 | 2-5-3-1 | 12 | WireGuard أو IPsec | SD-WAN |
| حماية بوابة المرضى من حجب الخدمة وبجدار تطبيقات | 2-5-1-7 و2-15-1-1 | 2-5-3-9 و2-15-3-1 | 13 و16 | كما في مقال جدار WAF | WAF وحماية DDoS مدارة |
البيانات والتشفير Data and Cryptography
تطلب الفئة (أ) تقنيات منع تسرب البيانات وإدارة الصلاحيات في 2-7-1-1، والتشفير أثناء التخزين والنقل في 2-8-1-1، بحسب المستوى الأساسي من المعايير الوطنية للتشفير في 2-8-1-2، وأمن الطابعات والإتلاف في 2-7-1-3 و2-7-1-4. وفي المستشفى نضيف ما تطلبه أحكام البيانات الصحية: تقويم الأثر قبل كل معالجة جديدة، وسجل تدقيق لكل وصول في HIS وPACS، والصور الطبية التي تخرج للبحث أو التعليم تنظف من الوسوم التعريفية كما شرحنا في قسم إزالة الهوية في مقال DICOM وPACS، والبيانات التي تستخدم في بيئة الاختبار تعتم Masking ولا تنقل كما هي. وللإتلاف أهمية خاصة هنا، لأن أقراص أجهزة الأشعة والطابعات والماسحات في الأقسام تحمل بيانات مرضى، وتخرج من المستشفى مع المورد عند الاستبدال.
النسخ الاحتياطي والتعافي Backup and Recovery
تطلب الفئة (أ) النسخ الدوري لأنظمة الأعمال الحساسة في 2-9-1-1، وفحص فعالية الاستعادة دورياً في 2-9-1-2. ودرس HSE هنا مباشر: النسخ على فترات إلى أشرطة لا تكفي لنظام يتغير كل دقيقة. لذلك:
- قاعدة HIS: نسخ متصل يسمح بالاستعادة إلى نقطة زمنية Point-in-Time Recovery، كما شرحنا لقواعد PostgreSQL في مقال نسخ قواعد البيانات، ونسخة يومية غير قابلة للتعديل.
- PACS: الصور كبيرة ولكنها لا تتغير بعد حفظها، فتنسخ إلى أرشيف ثان في موقع التعافي، ونسخة غير قابلة للتعديل، كما في مقال Object Lock.
- سيرفر النسخ خارج النطاق: بحسابات منفصلة، ويسحب ولا يدفع إليه أحد.
- موقع تعاف داخل المملكة: لأن البيانات صحية، ولأن نقلها إلى الخارج له أحكام في النظام كما شرحنا في مقال PDPL للخدمات المستضافة.
- اختبار ربع سنوي لاستعادة HIS كاملاً في بيئة معزولة، مع قياس الوقت، وتمرين سنوي يعمل فيه قسم كامل على إجراءات التوقف ساعتين.
وترتيب الاستعادة بعد حادثة شاملة يكتب مسبقاً ويوقع عليه المدير الطبي، لا مدير التقنية وحده، لأنه قرار سريري: الهوية والشبكة أولاً، ثم HIS والصيدلية والمختبر، ثم PACS، ثم أنظمة الإيرادات، وكل ذلك مع خطة استمرارية الأعمال كما في مقال استمرارية الأعمال والتعافي.
المراقبة ومركز العمليات Monitoring and SOC
تطلب الفئة (أ) تفعيل السجلات على الأصول الحساسة في 2-12-1-1، والاشتراك لدى مقدم خدمة مركز عمليات مدار مرخص من الهيئة في 2-12-1-2. والمستشفى يعمل ليلاً، والمهاجم يعرف ذلك، فالمراقبة على مدار الساعة هنا ضرورة. والمصادر الأولى إلى SIEM: نظام الهوية، والجدران، وبوابة الوصول المميز، وEDR، وسيرفرات HIS وPACS، والمستشعر السلبي لمناطق الأجهزة الطبية. وأهم القواعد مأخوذة من HSE: تنبيه برمجية ضارة لم تعالج على أي جهاز، ودخول حساب مميز إلى أكثر من سيرفر في وقت قصير، واستخدام أدوات الإدارة عن بعد من محطة قسم، وجهاز طبي يتصل بعنوان جديد، وحذف نسخ احتياطية. ولا تنس الدرس الأهم في التقرير: التنبيه الذي لا يتحول إلى تحقيق لا قيمة له، فاكتب في عقد المركز المدار زمن الاستجابة لكل مستوى ومن يتصل بمن في الليل. وقد شرحنا ذلك في مقال فرز تنبيهات SOC.
الاستجابة للحوادث Incident Response
تطلب الفئة (أ) خططاً تفصيلية للاستجابة لحوادث مثل اختراق البيانات والفدية، مع آليات التصعيد، في 2-13-1-1، وتبليغ الهيئة في 2-13-1-2. وفي المستشفى يضاف إلى الكتيب أطراف لا توجد في غيره: المدير الطبي ومدير التمريض، لأن قرار تحويل المرضى أو إيقاف استقبال الطوارئ قرار سريري، ومسؤول حماية البيانات، لأن الإشعار عن تسرب بيانات صحية له أحكامه، والهندسة الطبية الحيوية، لأن فصل شبكة قد يوقف تدفق بيانات من أجهزة متصلة بمرضى. واكتب الكتيبات بالقالب في مقال خطة الاستجابة للحوادث، وجربها مرتين في السنة في تمرين طاولة يحضره الأطباء لا التقنيون وحدهم.
الموردون Third Parties
للمستشفى موردون أكثر من أي نموذج آخر: موردو HIS وPACS وLIS، ومصنعو الأجهزة الطبية ووكلاؤهم، وشركة إدارة المطالبات، ومقدم خدمة التعافي. وتطلب الفئة (أ) أن تتضمن العقود سرية المعلومات في 3-1-1-1، وإجراءات التواصل عند الحادثة في 3-1-1-2. ونضيف بنوداً تخص المستشفى: كل دخول للصيانة عبر بوابة الوصول المميز بموعد، ولا أداة دعم دائمة، ومدة دعم التحديثات لكل جهاز في عقد شرائه، والتزام المورد بإبلاغ المستشفى بالثغرات التي يكتشفها في جهازه، وهذا يكمل ما تطلبه إرشادات الهيئة العامة للغذاء والدواء من المصنعين من مراقبة الثغرات والإفصاح المنسق عنها. وقد جمعنا الأسئلة في مقال مخاطر الموردين.
الفريق والإجراءات Staffing and Processes
| الدور | من يشغله | المسؤولية |
|---|---|---|
| رئيس وحدة الأمن السيبراني | موظف سعودي متفرغ، يرفع إلى المدير التنفيذي، كما تطلب الفئة (أ) في 1-1-1 و1-1-2 | السياسات والمخاطر والتقارير والميزانية |
| مهندسا أمن | موظفان | المناطق والهوية والوصول المميز، وSIEM والقواعد، والتحقيق في ساعات العمل |
| أخصائي حوكمة وخصوصية | موظف، يعمل مع مسؤول حماية البيانات | تقويم الأثر، ومراجعة الوصول إلى السجلات، والموردون، والأدلة |
| أخصائي أمن الأجهزة الطبية | من الهندسة الطبية الحيوية بتدريب أمني | جرد الأجهزة، ونشرات المصنعين، ومتطلبات الشراء، والتنسيق قبل أي تغيير في مناطقها |
| مركز العمليات المدار | مقدم خدمة مرخص داخل المملكة | المراقبة على مدار الساعة والتصعيد |
| لجنة الأمن والخصوصية | المدير التنفيذي، والمدير الطبي، ومدير التمريض، ومدير التقنية، ورئيس الوحدة، ومسؤول حماية البيانات | قرارات المخاطر، وترتيب الاستعادة، ونتائج التمارين |
والإجراءات الدورية: كل يوم متابعة المركز المدار، وكل أسبوع تقرير النسخ والوصول الطارئ إلى السجلات، وكل شهر فحص الثغرات والتحديث ونشرات مصنعي الأجهزة، وكل ربع سنة مراجعة الصلاحيات واختبار استعادة HIS ومراجعة عينة من الوصول إلى السجلات، وكل سنة تمرين توقف لقسم كامل واختبار اختراق ومراجعة مستقلة. وتذكر أن وجود الأدوات لا يغني عن الإجراء: HSE كان لديها مضاد فيروسات وتنبيهات، والذي غاب هو من يتابعها.
التكلفة بالريال Cost: السنة الأولى وكل سنة بعدها
| البند | السنة الأولى (ريال) | كل سنة بعدها (ريال) | الأساس |
|---|---|---|---|
| فريق الأمن: 5 موظفين | 1,500,000 | 1,500,000 | افتراض للمثال: 300,000 ريال للموظف في السنة بالبدلات |
| مركز عمليات مدار مرخص على مدار الساعة | 360,000 | 360,000 | افتراض للمثال |
| منصة EDR وإدارة الأجهزة لنحو 1,000 حاسوب وسيرفر | 500,000 | 500,000 | افتراض للمثال |
| جدران المناطق وحساسات الشبكة ونقاط الوصول المؤسسية | 600,000 | 80,000 | افتراض للمثال: الأجهزة ثم الدعم |
| إعادة تقسيم شبكة الأجهزة الطبية بالتنسيق مع المصنعين | 250,000 | 0 | افتراض للمثال: عمل لمرة واحدة |
| سيرفر النسخ وتخزين غير قابل للتعديل ونسخ PACS | 400,000 | 60,000 | افتراض للمثال |
| موقع التعافي عند مقدم داخل المملكة | 180,000 | 180,000 | افتراض للمثال |
| محطات التوقف وطابعاتها في 20 قسماً | 60,000 | 0 | افتراض للمثال |
| اختبار اختراق سنوي ومراجعة مستقلة | 120,000 | 120,000 | افتراض للمثال |
| مفاتيح FIDO2 لستين حساباً مميزاً وحرجاً | 13,050 | 2,175 | YubiKey 5 NFC: 58 دولاراً × 60، ثم 10 مفاتيح بديلة |
| الأدوات المفتوحة: Keycloak وWazuh وZeek وSuricata وGuacamole وVelociraptor | 0 | 0 | مفتوحة المصدر، وتكلفتها في وقت الفريق |
| المجموع التقديري | 3,983,050 | 2,802,175 |
ولاحظ أن تكلفة الفريق والمراقبة نحو نصف السنة الأولى ونحو ثلثي كل سنة بعدها، وأن بنداً واحداً في الجدول لا يوجد في أي نموذج آخر، وهو إعادة تقسيم شبكة الأجهزة الطبية، لأنه يحتاج تنسيقاً مع مصنعين ونوافذ صيانة في أقسام تعمل على مدار الساعة. ولكي تقرأ المبلغ بمقياس المستشفى، تذكر أن تقرير المراقب العام الأيرلندي قال إن تكاليف HSE في سنة الهجوم وحدها بلغت نحو 51 مليون يورو بين التشغيلية والرأسمالية، دون أن تحسب التكلفة الكاملة، ودون حساب أثر التأخير على المرضى.
خطة 30/60/90 يوماً Roadmap
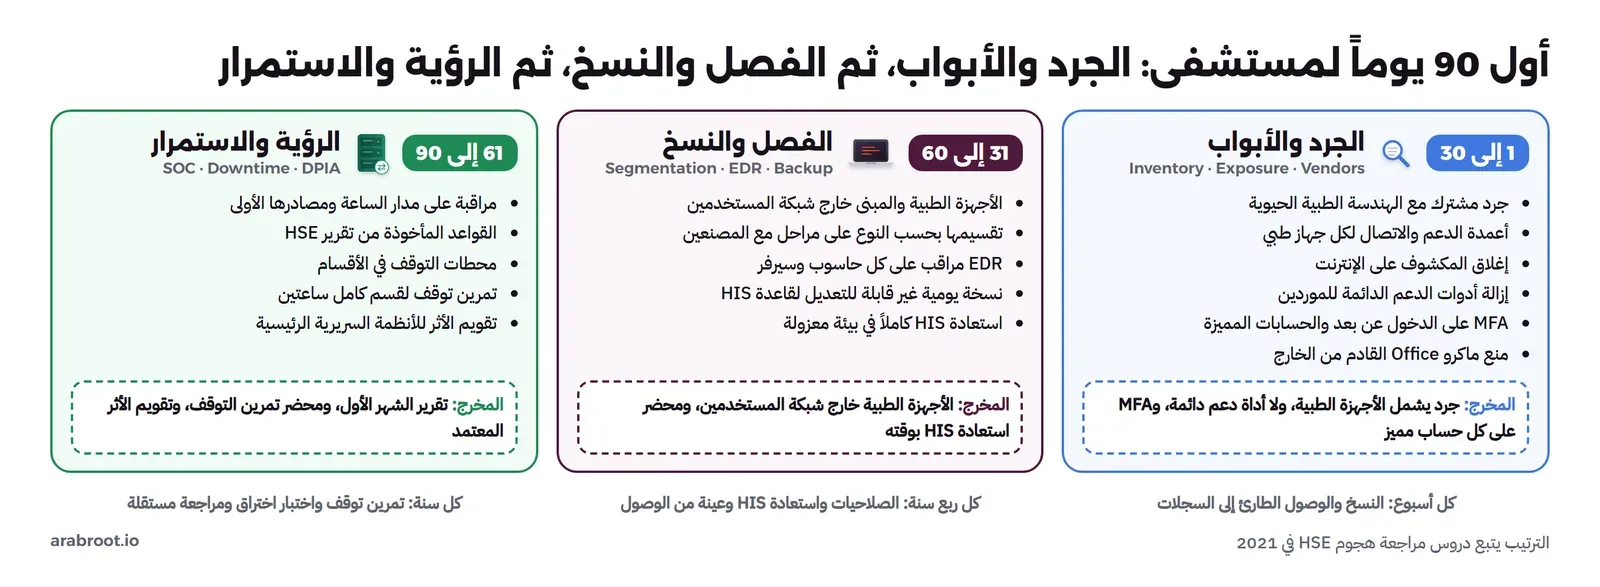
الأيام 1 إلى 30، الجرد والأبواب: ابدأ الجرد المشترك مع الهندسة الطبية الحيوية، وأضف لكل جهاز طبي أعمدة الدعم والاتصال. ثم اجرد كل ما يظهر على الإنترنت وأغلق المكشوف، وابحث عن أدوات الدعم عن بعد التي ثبتها الموردون وانقل دخولهم إلى بوابة الوصول المميز، وفعل التحقق المتعدد على الدخول عن بعد والحسابات المميزة، وامنع ماكرو Office القادم من الخارج. والمخرج: جرد يشمل الأجهزة الطبية، ولا أداة دعم دائمة، وMFA على كل حساب مميز.
الأيام 31 إلى 60، الفصل والنسخ: افصل شبكة المبنى والأجهزة الطبية عن شبكة المستخدمين، ولو بمنطقة واحدة مؤقتاً، ثم قسمها بحسب النوع على مراحل مع المصنعين. وثبت EDR على كل حاسوب وسيرفر واربطه بلوحة يراقبها أحد، وأنشئ النسخة اليومية غير القابلة للتعديل لقاعدة HIS، واختبر استعادة HIS كاملاً في بيئة معزولة. والمخرج: الأجهزة الطبية خارج شبكة المستخدمين، وتغطية EDR تساوي الجرد، ومحضر استعادة HIS بوقته.
الأيام 61 إلى 90، الرؤية والاستمرار: وقع عقد المراقبة على مدار الساعة، واربط المصادر الأولى، وفعل القواعد المأخوذة من HSE. ثم ضع محطات التوقف في الأقسام، وجرب إجراءات التوقف في قسم كامل ساعتين، وأعد تقويم الأثر للأنظمة السريرية الرئيسية. والمخرج: تقرير الشهر الأول من المراقبة، ومحضر تمرين التوقف، وتقويم الأثر المعتمد.
أخطاء شائعة Common Mistakes
- الأجهزة الطبية على شبكة المستخدمين: الحاسوب المصاب يصل إلى مضخات الحقن وأجهزة المراقبة.
- فحص نشط لجهاز متصل بمريض: بعض الأجهزة القديمة تتوقف تحت الفحص.
- حساب مشترك في محطة التمريض: يلغي سجل التدقيق الذي يطلبه النظام، والحل دخول سريع لا حساب مشترك.
- مورد يدخل بأداته الخاصة: كلمة مرور لا يعرفها المستشفى ولا يراقبها أحد.
- نسخ على فترات لنظام يتغير كل دقيقة: درس HSE المباشر.
- خطة تعاف يكتبها قسم التقنية وحده: ترتيب الاستعادة قرار سريري.
- لا إجراءات توقف مجربة: اليوم الذي يتوقف فيه HIS ليس يوم كتابة الإجراء.
- شراء جهاز طبي دون متطلبات أمنية: يبقى عشر سنوات بثغراته.
- تنبيهات دون من يحولها إلى تحقيق: كما حدث قبل 14 مايو 2021.
قائمة التحقق Checklist
| السؤال | الضابط أو المصدر | الدليل |
|---|---|---|
| هل يشمل الجرد الأجهزة الطبية بمصنعها ونظامها ودعمها واتصالها؟ | NCNICC 2-1-1 و2-1-2 | سجل الأصول المشترك |
| هل الأجهزة الطبية وأنظمة المبنى خارج شبكة المستخدمين، ولكل منطقة اتصال واحد؟ | NCNICC 2-5-1-2 و2-5-1-5 | مصفوفة المناطق وقواعد الجدار |
| هل صلاحيات السجل الطبي بالدور، والوصول الطارئ يسجل ويراجع؟ | PDPL المادة 23، وIS0303 | إعداد HIS وتقارير المراجعة |
| هل لكل نظام سريري جديد تقويم أثر قبل إطلاقه؟ | اللائحة التنفيذية لنظام حماية البيانات | التقويم المعتمد |
| هل تغلق الجلسة آلياً بعد الخمول، ولا يوجد حساب مشترك في الأقسام؟ | IS0303، وNCNICC 2-2-1-3 | إعداد الجلسات وقائمة الحسابات |
| هل حسابات الربط مع نفيس في خزنة، وشركة المطالبات بحسابات فردية؟ | الدليل الإرشادي لنفيس | الخزنة وقائمة الحسابات |
| هل يدخل كل مورد عبر بوابة الوصول المميز بموعد؟ | NCNICC 2-2-1-4 | تسجيلات الجلسات |
| هل على كل حاسوب وسيرفر EDR يراقبه أحد على مدار الساعة؟ | NCNICC 2-3-1-1 و2-12-1-2 | تقرير التغطية وعقد المراقبة |
| هل استعدت HIS كاملاً هذا الربع، وتعرف كم يستغرق؟ | NCNICC 2-9-1-2 | محضر الاستعادة بالوقت |
| هل جربت إجراءات التوقف في قسم كامل هذه السنة؟ | خطة الاستمرارية | محضر التمرين |
| هل كتيب الفدية يذكر قرار تحويل المرضى ومن يتخذه؟ | NCNICC 2-13-1-1 | الكتيب الموقع |
الخلاصة Summary
- المستشفى يعمل على مدار الساعة، والفدية توقف الرعاية، كما بين تقرير هجوم Conti على HSE في 2021.
- الأنظمة السريرية تحمى كأنظمة حساسة، والأجهزة الطبية وأنظمة المبنى خارج شبكة المستخدمين في مناطق بحسب النوع.
- لا تحدث الجهاز الطبي بنفسك، وإنما تضع حوله ضوابط تعويضية كما تسميها إرشادات الهيئة العامة للغذاء والدواء، وأهمها التقسيم والمراقبة السلبية.
- البيانات الصحية حساسة بنص النظام: أقل عدد ممكن يطلع عليها، وكل وصول مسجل، وتقويم الأثر قبل كل معالجة، ومنصة نفيس تحمل المستخدم مسؤولية حسابه.
- محطات التوقف وإجراءاتها المجربة جزء من البنية، لا ملحق بها.
- التكلفة التقديرية نحو 4 ملايين ريال في السنة الأولى ونحو 2.8 مليون بعدها، وأغلبها الفريق والمراقبة.
سجل التحديثات
- 2026-11-21: كتابة المقال من مراجعة PwC لهجوم Conti على HSE وتقرير المراقب والمدقق العام الأيرلندي، وتقرير IC3 لعام 2025، ونظام حماية البيانات الشخصية ولائحته التنفيذية، وسياسات تبادل المعلومات الصحية IS0303، وإشعار الخصوصية والدليل الإرشادي لمنصة نفيس، وإرشادات MDS-G37 من الهيئة العامة للغذاء والدواء، ودليل NIST SP 1800-8، وضوابط NCNICC-1:2025 وECC-2:2024.