إذا كنت مسؤولاً عن التقنية أو الأمن في مؤسسة، فغالباً لديك اليوم قطع كثيرة متفرقة: جدار ناري Firewall اشتريته قبل سنوات، ومضاد فيروسات Antivirus على أجهزة الموظفين، ونسخ احتياطي Backup يعمل كل ليلة، وربما مزود هوية Identity Provider للدخول الموحد، وسجلات Logs تجمعها أداة ما. وكل قطعة منها صحيحة وحدها، ولكن السؤال الذي يصلك من الإدارة أو من المدقق Auditor مختلف: هل هذه القطع تحمي المؤسسة فعلاً؟ وما الذي ينقص؟ ومن أين تبدأ إذا كنت تبني من جديد؟
وقد شرحنا في مسار الأمن السيبراني كل قطعة من هذه القطع في مقال مستقل: الدفاع متعدد الطبقات، وتقسيم الشبكة، والهوية والوصول المميز، وحماية الأجهزة، وتقوية السيرفرات، والسجلات، والنسخ الاحتياطي، والاستجابة للحوادث، وضوابط الهيئة الوطنية للأمن السيبراني NCA. وهذا المقال هو أول مقالات مرحلة «البنية التحتية الآمنة»، ودوره أن يجمع هذه القطع في طريقة واحدة للتصميم، ثم تأتي بعده نماذج مرجعية Reference Architectures لأنواع مختلفة من المؤسسات، وكل نموذج يطبق هذه الطريقة على مؤسسة افتراضية بأرقام الضوابط وبالتكلفة وبخطة التنفيذ.
وسوف نناقش في هذا المقال ما يلي:
- لماذا تفشل الأدوات الصحيحة إذا لم تجمعها بنية واحدة، من تقرير رسمي عن حادثة حقيقية.
- المبادئ التي يبنى عليها أي تصميم آمن، ولماذا كل منها.
- الطبقات العشر التي نقسم بها كل نموذج مرجعي، ورقم المكون في الضوابط الأساسية ECC-2:2024 وضابط CIS المقابل لكل طبقة.
- جرد الأصول Asset Inventory خطوة بخطوة، لأنه أول ما يبنى عليه كل شيء.
- كيف تختار التهديدات التي تصمم ضدها من حوادث موثقة، لا من الخيال.
- أي مجموعة من ضوابط الهيئة تنطبق على مؤسستك، والمناطق Zones الأساسية في أي شبكة.
- كيف نحسب التكلفة في النماذج، وكيف تقرأ النماذج المرجعية التي تلي هذا المقال.
باختصار Quick Summary
ابدأ بالجرد: لا تحمي ما لا تعرف أنه موجود، فالجرد هو الضابط 2-1 في ECC والضابط الأول في CIS.
صمم ضد حوادث حقيقية: سرقة الحسابات، والحركة داخل الشبكة المسطحة Flat Network، وحذف النسخ الاحتياطية قبل التشفير.
افترض الاختراق Assume Breach: اسأل في كل طبقة: إذا دخل المهاجم إلى هنا، فإلى أين يصل؟
الضوابط: ECC-2:2024 للجهات الحكومية والبنى الحساسة، وNCNICC-1:2025 لبقية القطاع الخاص عند تعميم الهيئة، ثم المجموعات المتخصصة بحسب الأنظمة.
التكلفة: نحسبها للسنة الأولى ولكل سنة بعدها، وأكبر بند فيها غالباً الناس وليس الرخص.
لماذا لا تكفي الأدوات الصحيحة؟ Why Architecture
قد يتساءل البعض: إذا كانت لدي الأدوات كلها، فما الذي يضيفه التصميم؟ والإجابة أن الأداة تحمي النقطة التي وضعتها فيها فقط، أما المهاجم فلا يمر من نقطة واحدة، وإنما يمشي في طريق: يدخل من رسالة بريد، ثم يسرق حساباً، ثم يتنقل بين الأجهزة، ثم يصل إلى السيرفرات والنسخ الاحتياطية. فإذا كانت كل أداة تعمل وحدها، ولا يقرأ أحد ما تراه، ولا يمنع شيء في الشبكة انتقاله من جهاز إلى آخر، فالطريق مفتوح حتى لو كانت كل نقطة عليه «محمية» على الورق.
وأوضح مثال موثق على ذلك ما حدث لهيئة الخدمات الصحية في أيرلندا HSE في 2021. فقد نشرت الهيئة المراجعة المستقلة بعد الحادثة التي أعدتها شركة PwC، وفيها أن الإصابة بدأت في 18 مارس 2021 من ملف Excel خبيث وصل مرفقاً في رسالة تصيد Phishing، وأن المهاجم بقي في الشبكة نحو ثمانية أسابيع قبل أن يشغل برنامج الفدية Ransomware في 14 مايو. ولم تكن الهيئة بلا أدوات، فقد كان لديها مضاد فيروسات، ولكن التقرير يقول إنه منتج واحد لم يكن يراقب أو يحدث بشكل فعال، وإن الجهاز الذي بدأ منه الهجوم لم تحدث تواقيع مضاد الفيروسات عليه منذ أكثر من سنة. وكانت هناك تنبيهات Alerts قبل التشفير، ولكن لم يوجد من يتابعها ويحولها إلى تحقيق، والشبكة نفسها يصفها التقرير بأنها مسطحة لا تقسيم فيها، والنسخ الاحتياطية كانت تنقل إلى أشرطة غير متصلة Offline Tape على فترات فقط.
لذلك فالبنية الآمنة Secure Architecture ليست قائمة مشتريات، وإنما مجموعة قرارات مكتوبة: ما الأصول التي نحميها، وما التهديدات التي نصمم ضدها، وما الطبقات التي نضعها بين المهاجم وكل أصل مهم، وكيف نعرف أن طبقة ما فشلت، وكيف نعود إلى العمل إذا فشلت كلها. وهذا المقال يعطيك هذه القرارات بترتيبها، والنماذج المرجعية بعده تطبقها على مؤسسات مختلفة.
المبادئ التي يبنى عليها التصميم Design Principles
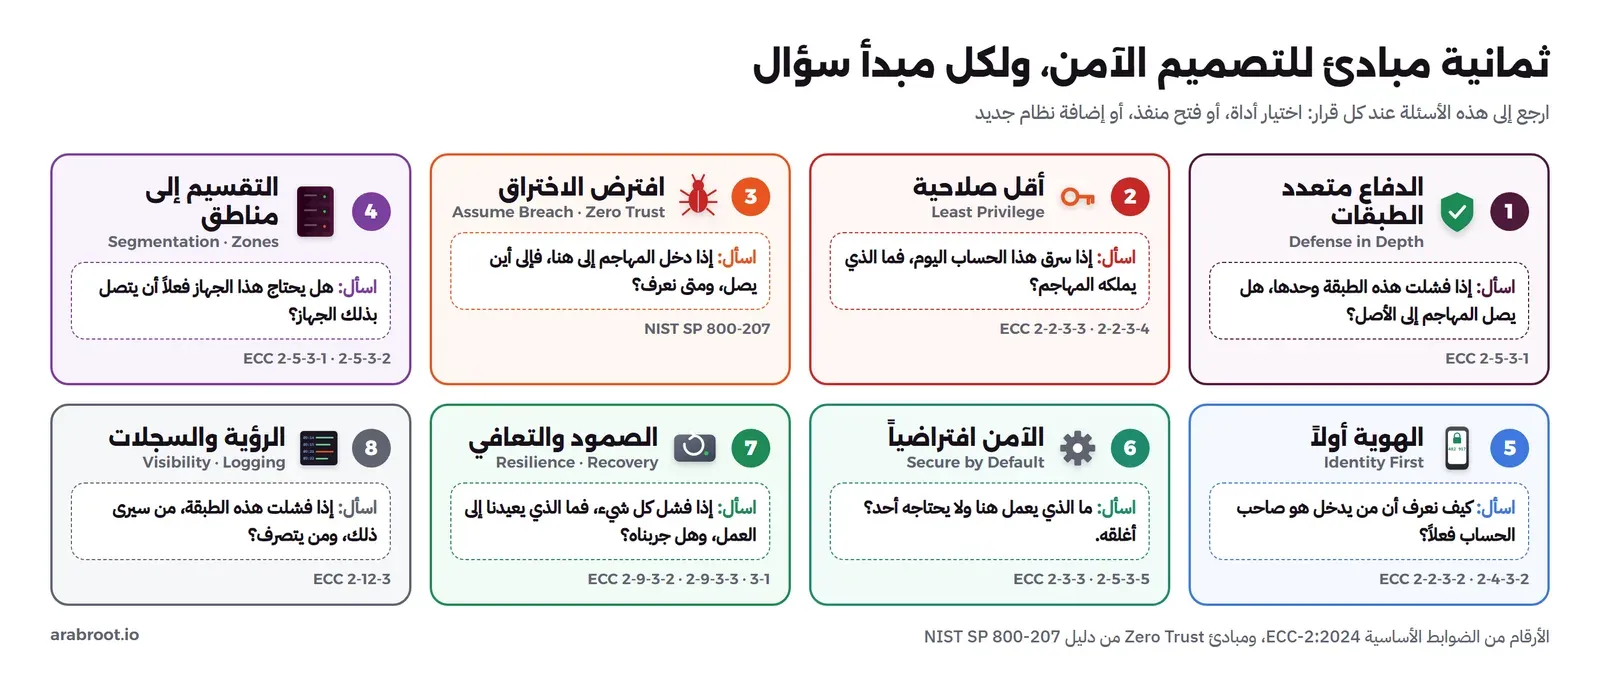
قبل أي رسم للشبكة أو اختيار لأداة، نحتاج مجموعة صغيرة من المبادئ نرجع إليها عند كل قرار. وهذه المبادئ ليست جديدة، فأغلبها موجود في أدلة المعهد الوطني للمعايير والتقنية الأمريكي NIST وفي ضوابط الهيئة نفسها، ولكن قيمتها أنها تعطيك إجابة سريعة عن أسئلة التصميم اليومية. والشكل التالي يجمعها، ثم نشرح كل مبدأ وسبب وجوده:
الدفاع متعدد الطبقات Defense in Depth
الفكرة أن تضع بين المهاجم وكل أصل مهم أكثر من حاجز، بحيث إذا فشل حاجز بقي الذي بعده، كما شرحنا بالتفصيل وبنموذج الجبن السويسري في مقال الدفاع متعدد الطبقات. والضوابط الأساسية تطلب هذا بالاسم، فالضابط الفرعي 2-5-3-1 في ECC-2:2024 يطلب عزل أجزاء الشبكة وتقسيمها «باستخدام جدار الحماية ومبدأ الدفاع متعدد المراحل». والسؤال الذي يطرحه المصمم هنا: إذا فشلت هذه الطبقة وحدها، هل يصل المهاجم إلى الأصل؟ فإذا كانت الإجابة نعم، فأنت تحتاج طبقة أخرى قبل الأصل.
ولاحظ أن الطبقات يجب أن تكون مختلفة في طبيعتها، فطبقتان من النوع نفسه تفشلان معاً غالباً. فكلمة مرور ثم كلمة مرور أخرى ليستا طبقتين حقيقيتين، لأن من سرق الأولى من جهاز المستخدم يسرق الثانية بالطريقة نفسها، أما كلمة المرور ثم مفتاح FIDO2 مادي فطبقتان مختلفتان. وكذلك نسختان احتياطيتان على السيرفر نفسه ليستا طبقتين، لأن من يملك صلاحية المدير على السيرفر يحذفهما معاً.
أقل صلاحية Least Privilege
كل حساب، بشرياً كان أو حساب خدمة Service Account، يأخذ أقل صلاحية تكفيه لعمله، ولأقل وقت ممكن. والسبب أن الحساب المسروق يعطي المهاجم صلاحياته بالضبط، فإذا كان حساب المحاسب يستطيع الدخول إلى سيرفرات الإنتاج، فسرقة حساب المحاسب تعني الوصول إلى الإنتاج. والضابط 2-2-3-3 في ECC يطلب الصلاحيات بمبدأ الحاجة إلى المعرفة والاستخدام Need-to-Know and Need-to-Use وأقل صلاحية وفصل المهام Segregation of Duties، والضابط 2-2-3-4 يطلب إدارة الوصول المميز Privileged Access Management، وقد شرحنا الفرق بينهما في مقال IAM وPAM، وشرحنا الصلاحية المؤقتة وحساب الطوارئ في مقال الوصول المؤقت JIT.
افترض الاختراق Assume Breach ومعنى Zero Trust
هذا المبدأ هو الذي يغير طريقة التفكير أكثر من غيره: بدل أن تسأل «كيف أمنع المهاجم من الدخول؟» وحدها، تسأل أيضاً «إذا دخل فعلاً، فإلى أين يصل، وكم يحتاج من الوقت لأعرف؟». والسبب أن المنع يفشل في النهاية، فرسالة تصيد واحدة ناجحة من بين آلاف كافية. وهذا هو أساس نموذج الثقة المعدومة Zero Trust الذي يصفه دليل NIST SP 800-207، ومن مبادئه السبعة أن كل الموارد تعامل كموارد تحتاج حماية، وأن كل اتصال يؤمن بغض النظر عن مكانه في الشبكة، وأن الوصول يعطى لكل جلسة على حدة بسياسة تراعي حالة المستخدم والجهاز، وأن المؤسسة تراقب حالة أصولها وتجمع عنها أكبر قدر من المعلومات لتحسن أمنها.
ولاحظ أن Zero Trust ليس منتجاً تشتريه، وإنما نتيجة لمبادئ أخرى في هذه القائمة مجتمعة: هوية قوية، وجهاز تعرف حالته، وتقسيم يمنع الحركة الحرة، ومراقبة لكل وصول. لذلك لا نخصص له طبقة مستقلة في النماذج، وإنما يظهر في كل طبقة.
التقسيم إلى مناطق Segmentation and Zones
الشبكة المسطحة، أي الشبكة التي يستطيع فيها كل جهاز أن يتصل بكل جهاز، هي أسرع طريق لتحويل جهاز مصاب واحد إلى حادثة على مستوى المؤسسة. وقد رأينا ذلك في تقرير HSE، ونراه في كل تقرير عن برامج الفدية. والتقسيم يعني أن تقسم الأجهزة إلى مناطق Zones بحسب وظيفتها وحساسيتها، وأن تمنع الاتصال بين المناطق إلا ما تحتاجه الخدمة فعلاً، بقواعد مكتوبة في جدار ناري يسجل ما يمر وما يمنع. والطريقة العملية، من شبكات VLAN إلى شبكات VPC في السحابة، شرحناها في مقال تقسيم الشبكة. والضوابط تطلبه في 2-5-3-1 للتقسيم عموماً، وفي 2-5-3-2 لعزل شبكة الإنتاج عن بيئات التطوير والاختبار.
الهوية أولاً Identity First
في أغلب المؤسسات اليوم، البريد والملفات وأنظمة العمل في السحابة، والموظف يعمل من المكتب ومن البيت ومن جواله، فلم يعد للشبكة «داخل» واضح يحميه جدار عند الباب. والذي يربط كل هذا هو الهوية: من هذا الشخص؟ وهل هو فعلاً هو؟ وما الذي يحق له؟ لذلك نضع الهوية في أول طبقات الحماية لا في آخرها، ونطلب التحقق متعدد العوامل MFA على الأقل حيث تطلبه الضوابط: للوصول عن بعد وللحسابات المميزة في 2-2-3-2، وللبريد عبر الويب Webmail في 2-4-3-2. وأفضل منه التحقق المقاوم للتصيد Phishing-resistant مثل مفاتيح المرور Passkeys، كما شرحنا في مقال المصادقة الثنائية.
الآمن افتراضياً Secure by Default
كل جهاز وسيرفر وخدمة يبدأ مغلقاً، ثم تفتح منه ما تحتاجه فقط. والسبب بسيط: الخدمة التي لا تعرف أنها تعمل لن تحدثها ولن تراقبها. ومن أمثلته تغيير كلمات المرور الافتراضية، وإيقاف الخدمات غير اللازمة، وإغلاق المنافذ Ports، وتطبيق إعدادات التقوية Hardening من معيار معروف، كما شرحنا في مقال تقوية السيرفرات. والضوابط تطلب ذلك في 2-3-3 لحماية الأنظمة، وفي 2-5-3-5 لتقييد خدمات الشبكة وبروتوكولاتها ومنافذها.
الصمود والتعافي Resilience
افترض أن كل ما سبق فشل، فما الذي يعيدك إلى العمل؟ الإجابة نسخة احتياطية لا يستطيع المهاجم الوصول إليها، وخطة تعاف جربتها قبل الحادثة. ودليل الفدية الذي تنشره وكالة الأمن السيبراني الأمريكية CISA في صفحة StopRansomware يوصي بنسخ احتياطية غير متصلة Offline ومشفرة للبيانات المهمة، واختبار توفرها وسلامتها في سيناريو تعاف، ويذكر السبب صراحة: كثير من برامج الفدية تبحث عن النسخ المتاحة فتحذفها أو تشفرها. والضوابط تطلب في 2-9-3-2 القدرة على الاستعادة السريعة بعد الحوادث، وفي 2-9-3-3 اختبار فعالية الاستعادة دورياً، وقد شرحنا القاعدة العملية في مقال قاعدة 3-2-1 واختبار الاستعادة.
الرؤية Visibility: إذا لم تسجله فلم يحدث
كل طبقة تفشل يجب أن تترك أثراً يراه شخص ما. وهذا يحتاج ثلاثة أشياء معاً: سجلات مفعلة على الأصول المهمة والحسابات المميزة، ومكان مركزي يجمعها ويحفظها، وشخص أو فريق يقرأ التنبيهات ويتصرف. والضوابط تطلب ذلك في 2-12-3، ومنها مدة احتفاظ لا تقل عن 12 شهراً في 2-12-3-5، وقد شرحنا ماذا تجمع ولماذا في مقال السجلات الأمنية. وتذكر أن HSE كان لديها تنبيهات قبل التشفير، ولكن لم يكن لديها من يحولها إلى تحقيق، فالرؤية دون متابعة لا تختلف كثيراً عن العمى.
الطبقات العشر Ten Layers في كل نموذج مرجعي
المبادئ تخبرك كيف تفكر، والطبقات تخبرك أين تضع الحماية. ونقسم كل نموذج مرجعي في هذه المرحلة إلى عشر طبقات ثابتة، حتى تستطيع أن تقارن بين النماذج، وحتى يعرف القارئ أين يجد الهوية أو النسخ الاحتياطي في أي نموذج. والشكل التالي يبين الطبقات وترتيبها من الحوكمة في الأساس إلى المراقبة والاستجابة التي تحيط بكل شيء:
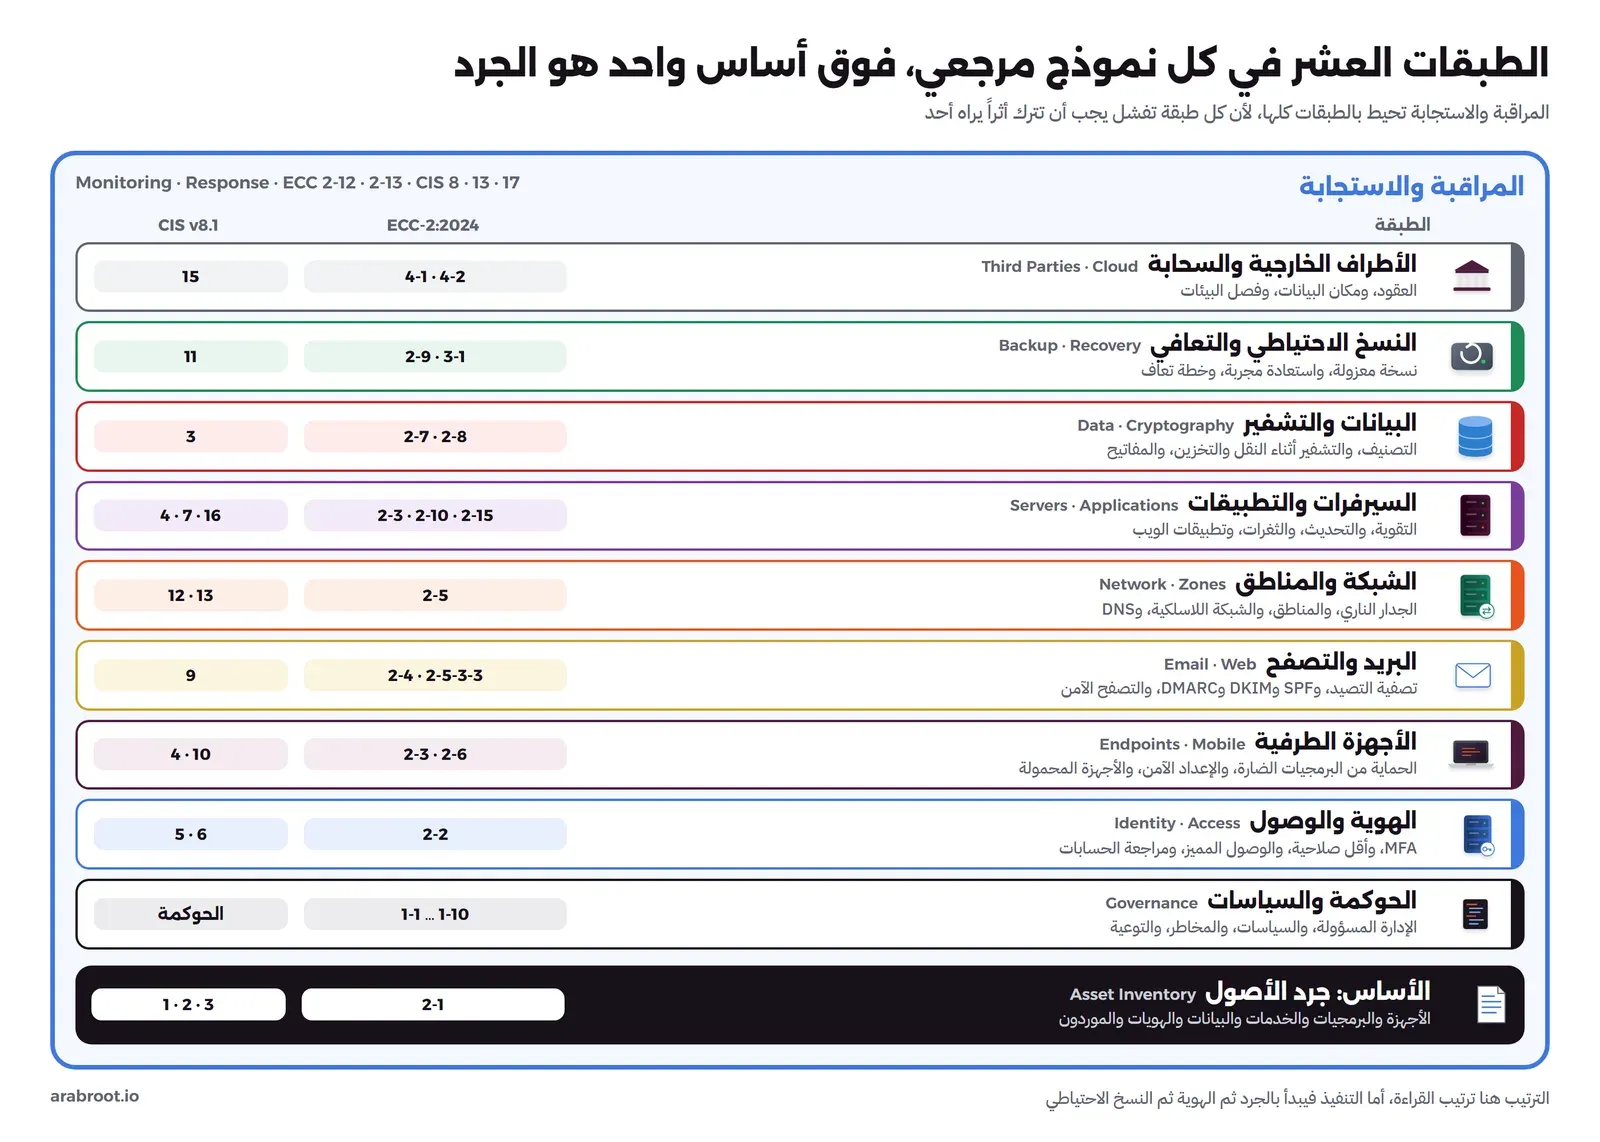
والجدول التالي يربط كل طبقة بالمكون الفرعي في الضوابط الأساسية ECC-2:2024، وبالضابط المقابل في ضوابط CIS الإصدار 8.1، وبالمقال الذي شرح الطريقة على الموقع، لأن النماذج المرجعية لا تعيد الشرح وإنما تحيل إليه:
| الطبقة | ECC-2:2024 | CIS Controls v8.1 | الشرح على الموقع |
|---|---|---|---|
| الحوكمة والسياسات Governance | 1-1 إلى 1-10 | لا يقابلها ضابط مباشر، والإطار نفسه يضعها في وظيفة الحوكمة | ECC بلغة بسيطة والسياسات |
| الأساس تحت كل الطبقات: جرد الأصول Asset Management | 2-1 | 1 و2 و3 | قسم الجرد أدناه |
| الهوية والوصول Identity and Access | 2-2 | 5 و6 | IAM وPAM |
| الأجهزة الطرفية Endpoints | 2-3 و2-6 | 4 و10 | حماية الأجهزة الطرفية |
| البريد والتصفح Email and Web | 2-4 و2-5-3-3 | 9 | بوابات أمن البريد |
| الشبكة والمناطق Network and Zones | 2-5 | 12 و13 | تقسيم الشبكة |
| السيرفرات والتطبيقات Servers and Apps | 2-3 و2-10 و2-15 | 4 و7 و16 | تقوية السيرفرات |
| البيانات والتشفير Data and Cryptography | 2-7 و2-8 | 3 | PDPL للخدمات المستضافة |
| النسخ والتعافي Backup and Recovery | 2-9 و3-1 | 11 | قاعدة 3-2-1 وBCP وDRP |
| المراقبة والاستجابة Monitoring and Response | 2-12 و2-13 | 8 و13 و17 | السجلات الأمنية وخطة الاستجابة |
| الأطراف الخارجية والسحابة Third Parties and Cloud | 4-1 و4-2 | 15 | مخاطر الموردين |
ولاحظ أن ترتيب الطبقات في الجدول ليس ترتيب التنفيذ. فالتنفيذ يبدأ دائماً بالجرد ثم الهوية ثم النسخ الاحتياطي، لأنها الأعلى أثراً والأقل تكلفة، كما شرحنا في مقال أول عشر خطوات لتأمين مؤسسة صغيرة، أما الترتيب هنا فهو ترتيب القراءة، من الأساس الإداري إلى ما يحيط بكل شيء.
وقد يسأل البعض: لماذا لا نستخدم طبقات النموذج الأمريكي أو الأوروبي كما هي؟ والإجابة أننا اخترنا أن تكون الطبقات قريبة من ترتيب المكون الثاني في ECC، لأن أغلب قراء هذه النماذج سوف يقابلون هذا الترتيب في تقييم الالتزام، فإذا رتبت عملك بالترتيب نفسه، صار الدليل الذي تجمعه لكل طبقة هو نفسه الدليل الذي يطلبه المقيم لكل مكون فرعي، دون ترجمة بين إطارين.
جرد الأصول Asset Inventory: الخطوة التي يبنى عليها كل شيء
كل قرار في التصميم يحتاج أن تعرف ما الذي تحميه. فالتقسيم يحتاج أن تعرف الأجهزة ووظائفها، والتحديث يحتاج أن تعرف البرامج وإصداراتها، والنسخ الاحتياطي يحتاج أن تعرف البيانات المهمة وأين تحفظ، والمراقبة تحتاج أن تعرف الأصول الحساسة التي يجب أن ترسل سجلاتها. لذلك يأتي الجرد أولاً في CIS، فالضابط الأول فيه جرد الأصول المؤسسية والثاني جرد البرمجيات، ويأتي أولاً في المكون الثاني من ECC، فالضابط 2-1-1 يطلب تحديد متطلبات إدارة الأصول وتوثيقها واعتمادها، و2-1-2 يطلب تطبيقها، و2-1-5 يطلب تصنيف الأصول وترميزها Labeling والتعامل معها بحسب المتطلبات التشريعية والتنظيمية.
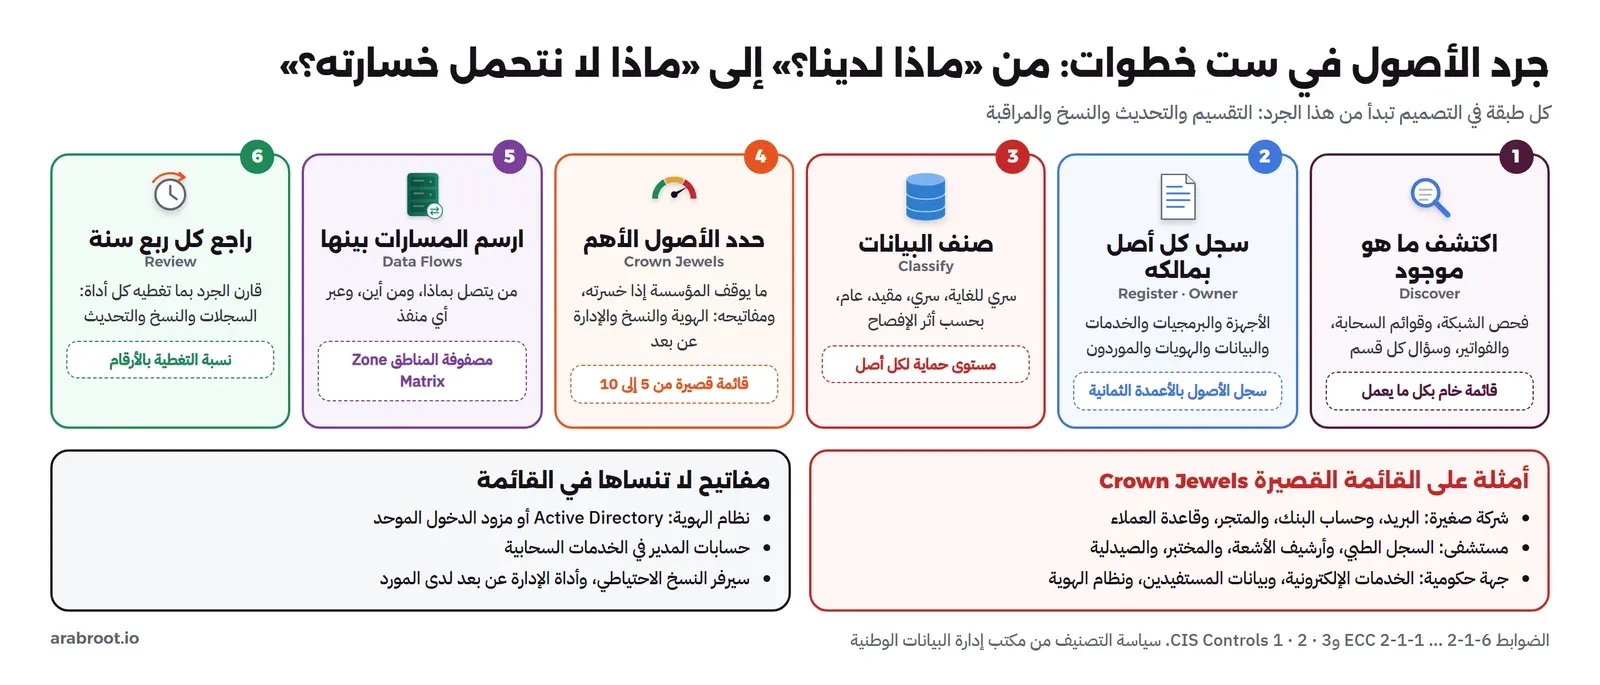
والشكل التالي يبين الخطوات الست التي نتبعها في كل نموذج مرجعي، من اكتشاف ما هو موجود إلى تحديد الأصول الأهم التي يدور حولها التصميم:
ما الذي يدخل في الجرد Inventory Scope؟
أكبر خطأ في الجرد أن يقتصر على الأجهزة. فالمهاجم لا يهتم بالجهاز وحده، وإنما بما يصل إليه من خلاله. لذلك نجرد في كل نموذج ستة أنواع من الأصول:
- الأجهزة Hardware: أجهزة الموظفين، والسيرفرات، وأجهزة الشبكة، والطابعات، والكاميرات، وكل جهاز متصل لا يديره قسم التقنية مثل أجهزة المباني أو الأجهزة الطبية.
- البرمجيات Software: أنظمة التشغيل والتطبيقات وإصداراتها، لأن الثغرة Vulnerability تخص إصداراً محدداً.
- الخدمات السحابية Cloud Services: البريد والملفات وأنظمة العمل التي تستخدمها المؤسسة كخدمة SaaS، وكثير منها اشترك فيه قسم دون علم قسم التقنية.
- البيانات Data: قاعدة العملاء، والبيانات المالية، والبيانات الشخصية والصحية، والملكية الفكرية، ولكل منها تصنيف ومكان.
- الهويات Identities: حسابات الموظفين، والحسابات المميزة، وحسابات الخدمات، وحسابات الموردين، لأن الحساب أصل يسرق مثل الجهاز.
- الأطراف الخارجية Third Parties: كل مورد له وصول إلى بياناتك أو أنظمتك، وما الذي يصل إليه، وهذا ما يغطيه المكون 4-1 في ECC والضابط 15 في CIS.
أعمدة سجل الأصول Asset Register
لا تحتاج أداة غالية لتبدأ، فجدول بسيط يكفي في الأشهر الأولى، ثم تنقله إلى أداة مثل Snipe-IT كما شرحنا في مقال Snipe-IT عندما يكبر. والمهم الأعمدة، والجدول التالي يبين الحد الأدنى الذي نستخدمه في كل النماذج:
| العمود | لماذا تحتاجه |
|---|---|
| الاسم والنوع | لتعرف ماذا هو: سيرفر، أو جهاز موظف، أو خدمة SaaS، أو قاعدة بيانات |
| المالك Owner | الشخص الذي يقرر في الأصل ويحاسب عليه، وليس من يشغله فقط |
| البيانات التي عليه وتصنيفها | لتعرف مستوى الحماية المطلوب، فالتصنيف يحدد التشفير والنسخ ومن يصل |
| المكان والمنطقة Zone | في أي شبكة أو حساب سحابي، ومن أين يمكن الوصول إليه |
| الظهور على الإنترنت Exposure | هل له منفذ أو واجهة مفتوحة للعامة؟ فهذه الأصول تفحص وتحدث أولاً |
| الأهمية للأعمال Criticality | كم تتحمل المؤسسة توقفه، وهذا يحدد هدف التعافي RTO وحجم الفقد المقبول RPO |
| الحماية المطبقة | هل عليه وكيل حماية، وهل يرسل سجلاته، وهل يدخل في النسخ الاحتياطي |
| تاريخ آخر مراجعة | الجرد الذي لا يراجع يصبح قديماً خلال أشهر |
وعمود «الحماية المطبقة» هو الذي يحول الجرد من وثيقة إلى أداة قياس. فعندما تقارن عدد الأصول في الجرد بعدد الأصول التي ترسل سجلاتها إلى نظام المراقبة، أو التي يغطيها النسخ الاحتياطي، تظهر لك الفجوة بالأرقام. وقد ذكرنا في مقال تحقيق ضوابط ECC بأدوات مفتوحة المصدر أن أول ما يبدأ به المقيم غالباً سجل الأصول، ثم يسأل: هل تغطي أدواتك كل ما فيه؟
الأصول الأهم Crown Jewels: القائمة القصيرة
بعد الجرد الكامل، اختر من خمسة إلى عشرة أصول تتوقف المؤسسة إذا خسرتها أو تسربت. وهذه القائمة القصيرة هي التي يدور حولها التصميم كله: لها أقوى تحقق، وأضيق شبكة، وأقرب مراقبة، ونسخة احتياطية معزولة مختبرة. ففي الشركة الصغيرة قد تكون البريد وحساب البنك والمتجر وقاعدة العملاء، وفي المستشفى نظام السجل الطبي وأرشيف الصور الطبية والمختبر والصيدلية، وفي الجهة الحكومية الخدمات الإلكترونية وقواعد بيانات المستفيدين ونظام الهوية. وفي كل نموذج مرجعي سوف ترى هذه القائمة في قسم الجرد، ثم ترى أن كل طبقة بعده تسأل: كيف تحمي هذه القائمة بالذات؟
وانتبه إلى الأصول التي تبدو صغيرة ولكنها مفاتيح لغيرها: نظام الهوية Active Directory أو مزود الدخول الموحد، وحسابات المدير في الخدمة السحابية، وسيرفر النسخ الاحتياطي نفسه، وأداة الإدارة عن بعد التي يستخدمها المورد. فهذه ليست بيانات مهمة في ذاتها، ولكن من يملكها يملك كل شيء، ولذلك تدخل في القائمة القصيرة دائماً.
تصنيف البيانات Data Classification
التصنيف يحدد مستوى الحماية، ولذلك لا يكتمل الجرد دونه. وفي الجهات الحكومية المرجع هو سياسة تصنيف البيانات من مكتب إدارة البيانات الوطنية NDMO في الهيئة السعودية للبيانات والذكاء الاصطناعي SDAIA، وفيها أربعة مستويات: سري للغاية Top Secret، وسري Secret، ومقيد Restricted، وعام Public، والتصنيف فيها بحسب أثر الإفصاح غير المصرح به، كما شرحنا في مقال حوكمة البيانات وتصنيفها. وفي القطاع الخاص تستطيع أن تستخدم المستويات نفسها، أو ثلاثة مستويات أبسط، والمهم أن تكون مكتوبة وأن يعرف كل موظف الفرق بينها. والبيانات الشخصية لها حكم إضافي في نظام حماية البيانات الشخصية PDPL، والبيانات الصحية حساسة بنص النظام، وهذا ما نفصله في نموذج المستشفى.
التهديدات التي نصمم ضدها Threat-driven Design
التصميم دون تهديدات محددة يتحول إلى قائمة أمنيات. لذلك نختار في كل نموذج أهم التهديدات على ذلك القطاع من مصادر رسمية: تقارير الحوادث المنشورة، ونشرات فرق الاستجابة الحكومية، والإحصاءات الرسمية. ثم نرسم الطريق الذي يمشيه المهاجم، ونضع على كل خطوة منه الطبقة التي توقفه أو تكشفه. ولكي تتحدث مع فريقك بلغة واحدة عن خطوات المهاجم، استخدم مصفوفة MITRE ATT&CK التي شرحناها في مقال MITRE ATT&CK.
Shamoon: حساب صالح وتاريخ محدد ومسح كامل
ولاحظ ماذا يعني هذا للتصميم. فالبرنامج لا يحتاج ثغرة معقدة، وإنما يحتاج حساباً صالحاً له صلاحية على أجهزة كثيرة، وشبكة تسمح له بالوصول إلى هذه الأجهزة. لذلك فالطبقات التي توقفه هي أقل صلاحية، فلا يوجد حساب واحد يدير كل الأجهزة، والتقسيم، فلا يصل جهاز الموظف إلى بقية الأجهزة، والنسخة الاحتياطية المعزولة، لأن المسح لا يترك شيئاً تستعيده من الأجهزة نفسها. وتاريخ الانفجار المحدد سلفاً يعني أن المهاجم كان داخل الشبكة قبل ذلك بوقت، أي أن طبقة الرؤية كان أمامها وقت لتكشفه لو كانت تراقب الدخول غير المعتاد.
NotPetya: تحديث برنامج موثوق وكلمات مرور مسروقة
وفي يونيو 2017 انتشر البرنامج الخبيث NotPetya في مؤسسات كثيرة حول العالم. وتقول نشرة CISA رقم TA17-181A إنه وصل عبر تحديث لبرنامج محاسبة ضريبية أوكراني اسمه M.E.Doc بعد أن اخترق المهاجمون بيئة تطويره، وإن أنجح طرق انتشاره داخل الشبكة كانت سرقة بيانات دخول Windows بنسخة معدلة من أداة Mimikatz ثم استخدامها مع أدوات الإدارة العادية PsExec وWMI، وإن طريقته الثانية كانت ثغرة SMBv1 المعروفة باسم EternalBlue في الأجهزة التي لم تحدث، رغم أن التحديث صدر في مارس 2017. وتقول النشرة إنه يتصرف كبرنامج تدميري أكثر منه برنامج فدية، لأن استعادة الملفات بعده غير مرجحة حتى لو دفعت الفدية.
والدرس هنا أن المورد الموثوق قد يكون الباب، وهذا سبب وجود طبقة الأطراف الخارجية في كل نموذج، وأن أدوات الإدارة العادية تصبح أدوات المهاجم إذا كانت متاحة من كل جهاز إلى كل جهاز، وأن التحديث المتأخر شهرين أو ثلاثة كاف لتحويل جهاز واحد إلى مئات.
طريق المهاجم Attack Path وأين تقف كل طبقة
إذا جمعت هذه الحوادث ومعها تقرير HSE، تجد طريقاً متكرراً بخمس خطوات تقريباً: دخول أول من رسالة أو من خدمة مكشوفة، ثم سرقة حساب، ثم حركة جانبية Lateral Movement بين الأجهزة، ثم الوصول إلى النسخ الاحتياطية وتعطيلها، ثم التشفير أو المسح أو سرقة البيانات. والشكل التالي يضع على كل خطوة الطبقة التي توقفها أو تكشفها:
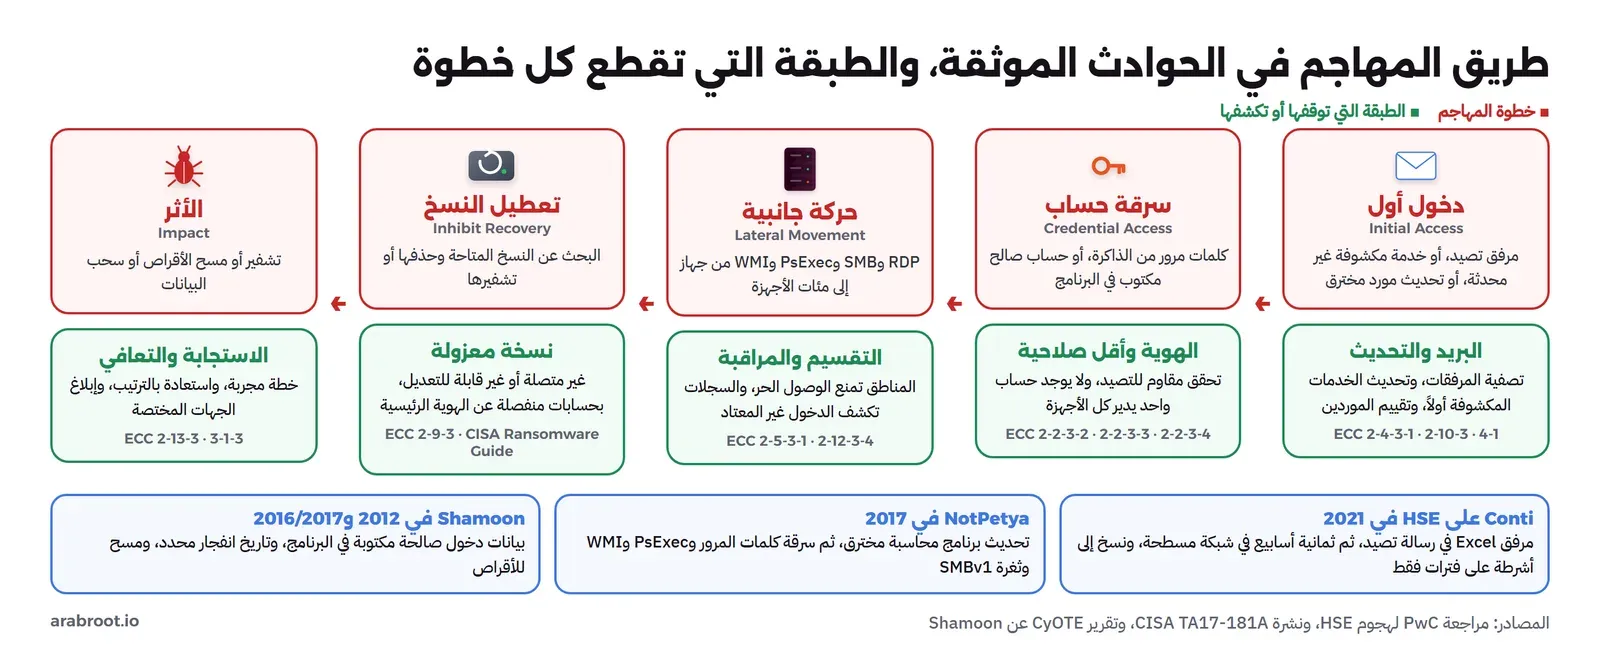
وفائدة هذا الشكل أنه يجيب عن سؤال الإدارة المعتاد: لماذا نحتاج كل هذا؟ فإذا كانت ميزانيتك تكفي ثلاث طبقات فقط، فاختر طبقات تقطع الطريق في أماكن مختلفة: واحدة عند الدخول، وواحدة عند الحساب، وواحدة عند النسخ الاحتياطي، ولا تضع الثلاث عند الدخول. وكثير من المؤسسات تنفق أغلب ميزانيتها على الخطوة الأولى وحدها، فإذا مر المهاجم منها لم يجد شيئاً بعدها.
ماذا تقول الإحصاءات الرسمية Official Statistics؟
الحوادث الكبيرة تعلمك الطريق، والإحصاءات الرسمية تخبرك بما هو أكثر تكراراً. ففي مسح الاختراقات السيبرانية لعام 2025 الذي تنشره الحكومة البريطانية، قالت 43% من الشركات إنها تعرضت لاختراق أو هجوم في الأشهر الاثني عشر السابقة، وكان التصيد أكثر الأنواع انتشاراً وأكثرها إزعاجاً، فقد ذكرته 85% من الشركات التي تعرضت لاختراق. وفي التقرير السنوي لمركز شكاوى جرائم الإنترنت IC3 لعام 2025 التابع لمكتب التحقيقات الفيدرالي الأمريكي، بلغت الخسائر المبلغ عنها من اختراق البريد التجاري Business Email Compromise أكثر من 3 مليارات دولار. وهذه أرقام من بلدين آخرين، ولكنها تكفي لتخبرك أن البريد والهوية هما أول ما تصمم له في أي مؤسسة، قبل التهديدات الأكثر إثارة في الأخبار.
أي ضوابط الهيئة تنطبق؟ Which NCA Controls
كل نموذج مرجعي يربط عناصره بأرقام ضوابط الهيئة الوطنية للأمن السيبراني، ولكن أي ضوابط؟ والإجابة تعتمد على نوع المؤسسة وأنظمتها، وقد فصلنا ذلك في مقال أي ضوابط الهيئة ينطبق عليك. والملخص الذي نحتاجه هنا:
| نوع المؤسسة أو النظام | المجموعة | ملاحظة |
|---|---|---|
| جهة حكومية أو تابعة لها، أو جهة خاصة تملك أو تشغل أو تستضيف بنى تحتية وطنية حساسة | ECC-2:2024 | بنص قسم نطاق العمل في الوثيقة |
| جهة خاصة ليست من البنى الحساسة، تعمم عليها الهيئة | NCNICC-1:2025 | الفئة (أ) للجهات الكبيرة، والفئة (ب) للصغيرة والمتوسطة بحسب تعريف منشآت |
| من تشملهم ECC ويستخدمون السحابة | CCC-2:2024 | بضوابط للمشترك CST وأخرى لمقدم الخدمة CSP |
| الجهات الحكومية والبنى الحساسة، لكل أشكال البيانات | DCC-1:2022 | بمتطلبات تتدرج بمستوى تصنيف البيانات |
| الأنظمة التي تصنفها الجهة حساسة بحسب معايير الهيئة | CSCC | على الأنظمة الحساسة وحدها، وليس على الجهة كلها |
| من يسمح بالعمل عن بعد من الجهات السابقة | TCC-1:2021 | على أنظمة العمل عن بعد |
| أنظمة التحكم الصناعي في المرافق الحساسة | OTCC-1:2022 | بثلاثة مستويات بحسب المرفق |
| مورد لجهة من الجهات السابقة | ما يفرضه العقد | الضابط 4-1-2 يطلب أن تلزم العقود الطرف الخارجي بمتطلبات الجهة |
ولاحظ أمرين يتكرران في النماذج. الأول أن ضوابط القطاع الخاص NCNICC تقول في نصها إنها ملزمة للجهات التي «يتم التعميم عليها من قبل الهيئة»، فلا تفترض أن شركتك ملزمة بها تلقائياً، ولكنها مع ذلك أفضل خريطة مختصرة لشركة خاصة تريد أن تبدأ، لأن ترقيم مكونها الثاني يطابق ترقيم المكون الثاني في ECC. والثاني أن المجموعات المتخصصة تضيف إلى ECC ولا تستبدلها، فالجهة التي عليها CSCC ما زالت عليها ECC كاملة، وتطبق الأشد على كل أصل. وفي النماذج نذكر أيضاً ضوابط CIS عندما تفيد، لأنها مرتبة بالأولوية في ثلاث مجموعات تطبيق Implementation Groups، والمجموعة الأولى IG1 فيها 56 إجراءً وقائياً Safeguards تصفها CIS بأنها الحد الأدنى الذي ينبغي أن تطبقه كل مؤسسة.
المناطق الأساسية Reference Zones في أي شبكة
كل نموذج مرجعي يرسم شبكة مختلفة، ولكن المناطق نفسها تتكرر بأسماء ثابتة، حتى تقرأ أي رسم بسرعة. والقاعدة في كل منطقة أن تسأل ثلاثة أسئلة: ما الذي فيها؟ ومن يحق له أن يدخل إليها؟ وإلى أين يحق لها أن تخرج؟ وكل اتصال لا يجيب عنه هذا الجدول ممنوع افتراضياً:
| المنطقة | ما فيها | القاعدة الأهم |
|---|---|---|
| حافة الإنترنت Edge | الجدار الناري، والحماية من حجب الخدمة DDoS، وجدار تطبيقات الويب WAF | لا يمر من الإنترنت إلا ما ينتهي في المنطقة المنزوعة DMZ |
| المنطقة المنزوعة DMZ | الخدمات المعروضة للعامة: الموقع، وبوابة البريد، وبوابة الوصول عن بعد | لا تصل إلى الداخل إلا عبر منفذ محدد إلى خدمة محددة |
| منطقة المستخدمين Users | أجهزة الموظفين والطابعات | تصل إلى التطبيقات عبر منافذها فقط، ولا تصل إلى منافذ الإدارة |
| منطقة السيرفرات Servers | التطبيقات وقواعد البيانات | قاعدة البيانات لا يصل إليها إلا التطبيق، بمبدأ المعمارية متعددة المستويات في 2-15-3-2 |
| منطقة الإدارة Management | منافذ إدارة السيرفرات والشبكة، وبوابة الوصول المميز | لا يدخلها إلا مسؤول عبر بوابة PAM بتحقق متعدد وتسجيل |
| منطقة الأمن Security | جمع السجلات والكشف، وفاحص الثغرات | تستقبل السجلات من الجميع، ولا يحذف منها أحد في الإنتاج |
| منطقة النسخ Backup | سيرفر النسخ وتخزينه، ونسخة معزولة أو غير قابلة للتعديل | حسابات منفصلة عن نظام الهوية الرئيسي، ونسخة لا يصل إليها أحد من الشبكة |
| الضيوف والأجهزة غير المدارة Guest and IoT | شبكة الضيوف، والكاميرات، وأجهزة المباني | إلى الإنترنت فقط، أو إلى سيرفر واحد تحتاجه |
| التطوير والاختبار Dev and Test | بيئات المطورين | منفصلة عن الإنتاج كما يطلب 2-5-3-2، ولا تحمل بيانات إنتاج حقيقية |
وليس كل نموذج يحتاج كل المناطق. فالشركة الصغيرة التي بريدها وملفاتها في السحابة قد لا يكون لديها سيرفر داخلي أصلاً، فتختصر المناطق إلى المستخدمين والضيوف والطابعات، وتنقل بقية الأسئلة إلى إعدادات الخدمة السحابية. أما المستشفى فيضيف مناطق للأجهزة الطبية، والجهة الحكومية تضيف مناطق للأنظمة الحساسة بحسب CSCC. وفي كل الحالات اكتب القواعد بين المناطق في مصفوفة Zone Matrix، كما شرحنا في قسم مصفوفة المناطق في مقال تقسيم الشبكة، لأن المصفوفة هي التي يراجعها المقيم، وهي التي تذكرك بعد سنة لماذا فتحت هذا المنفذ.
ولاحظ أن منطقة النسخ الاحتياطي لها قاعدة خاصة لا تطبق على غيرها: حساباتها منفصلة عن نظام الهوية الرئيسي. والسبب أن أول ما يفعله المهاجم بعد أن يصبح مدير النطاق Domain Admin هو البحث عن سيرفر النسخ، فإذا كان سيرفر النسخ يستخدم الحسابات نفسها، فقد أعطيته مفتاحه. وقد رأينا في مقال Object Lock ضد الفدية كيف تجعل النسخة نفسها غير قابلة للحذف حتى لمن يملك حساب المدير.
أدوات مفتوحة المصدر أم تجارية؟ Tool Choices
في كل نموذج نضع أمام كل ضابط خيارين على الأقل: أداة مفتوحة المصدر Open Source لها مقال عملي على الموقع، وخيار تجاري معروف. والسبب أن القرار لا يتعلق بالمبدأ وإنما بنوع التكلفة التي تتحملها مؤسستك. فالأداة المفتوحة تدفع ثمنها من وقت فريقك في التثبيت والتحديث والمراقبة، والتجارية تدفع ثمنها رخصة كل سنة، وقد قارنا بينهما بالأرقام في مقال البدائل مفتوحة المصدر لأدوات الأمن. والقاعدة التي نتبعها في النماذج:
- إذا كان في الفريق من يشغل الأداة ويحدثها، فالأداة المفتوحة غالباً أوفر، خاصة في جمع السجلات والنسخ الاحتياطي والهوية.
- إذا لم يوجد من يشغلها، فالخدمة المدارة أكثر أماناً من سيرفر مهمل، لأن الأداة التي لا يحدثها أحد تصبح هي نفسها ثغرة.
- بعض الطبقات لا تكفي فيها أداة على سيرفرك، مثل الحماية من هجمات حجب الخدمة الكبيرة، لأن الهجوم يملأ خط الإنترنت قبل أن يصل إليك.
- المراقبة على مدار الساعة تحتاج أشخاصاً قبل الأداة. والضابط 4-1-3-2 في ECC يطلب أن تكون مراكز الخدمات المدارة للمراقبة والتشغيل التي تستخدم الوصول عن بعد داخل المملكة بالكامل، وضوابط NCNICC تطلب في 2-12-1-2 الاشتراك لدى مقدم خدمة مركز عمليات مدار مرخص من الهيئة، وهو ملزم للفئة (أ) وموصى به للفئة (ب).
كيف نحسب التكلفة؟ Cost Method
كل نموذج مرجعي فيه جدول تكلفة بالريال، وطريقتنا فيه واحدة حتى تقارن بين النماذج:
- سنة واحدة فقط: عمود للسنة الأولى، وعمود لكل سنة بعدها، دون جمع لخمس سنوات، لأن الأرقام بعد سنتين تتغير أكثر مما يفيد جمعها.
- أسعار من الصفحات الرسمية: الرخص والأجهزة من صفحات أسعار المصنعين كما ظهرت في نوفمبر 2026، بالدولار، محولة بسعر الصرف الثابت 3.75 ريال للدولار الذي يؤكد البنك المركزي السعودي التزامه به، ودون ضريبة القيمة المضافة.
- الافتراضات مكتوبة: بنود مثل وقت المهندس وعقد المراقبة واختبار الاختراق ليس لها سعر رسمي منشور، فنكتب أمامها «افتراض للمثال» ونذكر الرقم الذي افترضناه، وعليك أن تضع مكانه عرض السعر الذي يصلك وراتب فريقك الفعلي.
- الناس قبل الرخص: سوف تلاحظ في كل النماذج أن أكبر بند هو الوقت والخدمات، لا الرخص. وهذا متوقع، فالأداة المجانية تحتاج من يشغلها، والأداة الغالية تحتاج من يقرأ تنبيهاتها.
كيف تقرأ النماذج المرجعية Blueprints؟
كل نموذج بعد هذا المقال يطبق الطريقة نفسها على مؤسسة افتراضية، وبالترتيب نفسه، حتى تنتقل بينها بسهولة:
- ملف الجهة Profile: عدد الموظفين والمواقع والأنظمة وأنواع البيانات والجهات المنظمة، وهي جهة افتراضية للمثال.
- الجرد والقائمة القصيرة: الأصول، والأهم منها.
- التهديدات الأهم: من حوادث موثقة ومصادر رسمية في ذلك القطاع.
- البنية المرجعية: رسم بالمناطق والهوية والأجهزة والبريد والنسخ والمراقبة والوصول عن بعد.
- الضوابط لكل طبقة: رقم الضابط، وضابط CIS، والأداة المفتوحة، والخيار التجاري.
- الفريق والإجراءات: من يشغل ماذا، وما الإجراءات الدورية.
- التكلفة: السنة الأولى وكل سنة بعدها، بتقدير مكتوب المصادر.
- خطة 30/60/90 يوماً: ما الذي يتم أولاً.
- الأخطاء الشائعة وقائمة التحقق.
والنماذج المرجعية في هذه المرحلة:
 دليلنموذج مرجعي: بنية آمنة لشركة صغيرة من 20 موظفاًتصميم أمني لشركة صغيرة أغلب أنظمتها سحابية، يبدأ بالهوية والبريد، مربوطاً بضوابط القطاع الخاص NCNICC وبتكلفة السنة الأولى.
 دليلنموذج مرجعي: بنية آمنة لشركة متوسطة لها فروعتصميم أمني لشركة لها مقر وفروع وسيرفرات داخلية، يقطع طريق المهاجم من الفرع إلى نظام الهوية والنسخ، مربوطاً بضوابط الهيئة وبتكلفة السنة الأولى.
 دليلنموذج مرجعي: بنية آمنة لجهة حكومية وفق ضوابط NCAكيف تجمع جهة حكومية ضوابط الهيئة وتصنيف البيانات والاستضافة داخل المملكة في بنية واحدة، مع الفريق والتكلفة وخطة أول 90 يوماً.
 دليلنموذج مرجعي: بنية آمنة لمستشفى والأجهزة الطبيةتصميم أمني لمستشفى يحمي أنظمته السريرية وأجهزته الطبية وبياناته الصحية، مستفيداً من تقرير هجوم الفدية على الخدمة الصحية الأيرلندية، مع التكلفة وخطة أول 90 يوماً.
 دليلنموذج مرجعي: بنية آمنة لشركة مالية وفق إطار SAMAكيف تصمم شركة مدفوعات بنيتها حول الطريق الذي يخرج منه المال، مع أرقام بنود إطار البنك المركزي وضوابط ECC وتكلفة السنة الأولى.
 دليلنموذج مرجعي: حماية البنية الحرجة OT في المصانع والمحطاتبنية مرجعية لمحطة مياه افتراضية تربط مستويات Purdue وضوابط OTCC بالأدوات والفريق والتكلفة وخطة أول 90 يوماً.
 دليلنموذج مرجعي: بنية آمنة لمنصة SaaS في السحابةكيف تصمم منصة SaaS أو متجراً في السحابة يحمي بيانات كل عميل، مربوطاً بضوابط الهيئة الوطنية للأمن السيبراني وتكلفة السنة الأولى.
 دليلنموذج مرجعي: بنية آمنة لجامعة أو مدرسةكيف تصمم بنية آمنة لجامعة أو مدرسة بشبكتها المفتوحة وحسابات طلابها، مربوطة بضوابط الهيئة الوطنية وبتكلفة السنة الأولى.
 دليلنموذج مرجعي: بنية آمنة لفريق يعمل عن بعد Remote Teamتصميم أمني لفريق بلا مكتب يبدأ بالهوية والجهاز، مربوط بضوابط ECC وTCC، مع التكلفة وخطة أول 90 يوماً.
وإذا كانت مؤسستك لا تشبه أياً منها تماماً، فاختر الأقرب ثم عدل عليه بالخطوات في هذا المقال: الجرد أولاً، ثم التهديدات، ثم الطبقات. فشركة متوسطة تعمل كلها عن بعد تأخذ من نموذج الشركة المتوسطة ومن نموذج الفريق البعيد، ومستشفى خاص صغير يأخذ من نموذج المستشفى ويختصر المناطق.
التصميم عملية تتكرر Design Loop
البنية التي ترسمها اليوم لن تبقى صحيحة سنة كاملة، فالأنظمة تضاف، والموظفون يتغيرون، والتهديدات تتطور، والضوابط نفسها تصدر بإصدارات جديدة، فقد حلت ECC-2:2024 محل ECC-1:2018، وصدرت ضوابط الأنظمة الحساسة بإصدار ثان في 2026. لذلك اجعل التصميم دورة تتكرر لا مشروعاً ينتهي:
- كل ربع سنة: راجع الجرد والقائمة القصيرة، وقارن عدد الأصول بعدد ما تغطيه كل أداة.
- عند كل نظام جديد: اسأل أسئلة المناطق الثلاثة قبل الإطلاق، كما يطلب الضابط 1-5-3 تقييم المخاطر في بداية المشاريع التقنية وقبل التغييرات الكبيرة.
- بعد كل حادثة أو تمرين: حدث الطبقة التي فشلت، واكتب لماذا فشلت، كما شرحنا في مقال تمرين الطاولة Tabletop.
- كل سنة: اختبار اختراق من جهة مستقلة يغطي الخدمات المعروضة على الإنترنت، كما يطلب 2-11-3-1، واختبار تعاف كامل لأهم نظام.
أخطاء شائعة Common Mistakes
- البدء بالشراء قبل الجرد: تشتري أداة ممتازة ثم تكتشف أنها لا تغطي نصف أصولك لأنك لم تعرف أنها موجودة.
- كل الطبقات عند الباب: جدار ناري غال ونظام منع اختراق، ثم شبكة مسطحة وحساب مدير واحد لكل الأجهزة خلفهما.
- طبقتان من النوع نفسه: كلمتا مرور، أو نسختان احتياطيتان على السيرفر نفسه، فتفشلان معاً.
- النسخ الاحتياطي على الحسابات نفسها: من يصبح مدير النطاق يحذف النسخ قبل أن يشفر.
- سجلات دون من يقرؤها: تجمع كل شيء ولا يتابع أحد التنبيهات، فتكتشف الحادثة يوم التشفير.
- نسيان الأطراف الخارجية: المورد الذي يدير أنظمتك عن بعد قد يكون أقصر طريق إليها.
- تصميم دون تهديدات: قائمة ضوابط طويلة لا تعرف أياً منها يقطع الطريق الذي يمشيه المهاجم فعلاً.
- اعتبار الامتثال هدفاً: الجهة التي تطارد الشهادة دون أن تطبق المبادئ تحصل على ورقة لا تحميها، والأفضل أن يكون الدليل نتيجة للتصميم لا بديلاً عنه.
قائمة التحقق Checklist
| السؤال | كيف تتحقق |
|---|---|
| هل لديك سجل أصول بالأنواع الستة، ولكل أصل مالك وتصنيف؟ | السجل نفسه وتاريخ آخر مراجعة |
| هل لديك قائمة قصيرة بالأصول الأهم، ومعها مفاتيحها مثل نظام الهوية وسيرفر النسخ؟ | قائمة معتمدة من الإدارة |
| هل اخترت التهديدات من حوادث ومصادر رسمية، وتعرف أي طبقة تقطع كل خطوة؟ | رسم طريق المهاجم لمؤسستك |
| هل يوجد تحقق متعدد على الوصول عن بعد والحسابات المميزة والبريد عبر الويب؟ | تقرير من مزود الهوية بحالة كل حساب |
| هل الشبكة مقسمة إلى مناطق، ولها مصفوفة قواعد مكتوبة؟ | مصفوفة المناطق وقواعد الجدار الناري |
| هل توجد نسخة احتياطية لا يصل إليها حساب المدير الرئيسي، واختبرت استعادتها هذا الربع؟ | محضر آخر اختبار استعادة |
| هل تصل سجلات الأصول المهمة إلى مكان مركزي، ويوجد من يتابع التنبيهات؟ | مقارنة الجرد بقائمة مصادر السجلات |
| هل تعرف أي ضوابط الهيئة تنطبق عليك، وأي مجموعة متخصصة تضاف إليها؟ | قرار مكتوب بالمجموعات المنطبقة |
| هل لكل مورد له وصول عقد فيه بنود الأمن وإجراء التواصل عند الحادثة؟ | العقود وسجل الموردين |
الخلاصة Summary
- البنية الآمنة قرارات مكتوبة تربط الأدوات في تصميم واحد، والأدوات الصحيحة المتفرقة لا تمنع مهاجماً يمشي في طريق، كما بين تقرير هجوم Conti على HSE.
- ثمانية مبادئ نرجع إليها عند كل قرار: الطبقات، وأقل صلاحية، وافترض الاختراق، والتقسيم، والهوية أولاً، والآمن افتراضياً، والصمود، والرؤية.
- عشر طبقات ثابتة في كل نموذج، مرتبة على المكون الثاني في ECC-2:2024، ومعها ضوابط CIS.
- الجرد أول خطوة، والمخرج الأهم منه قائمة قصيرة بالأصول التي لا تتحمل المؤسسة خسارتها ومفاتيحها.
- صمم ضد طريق المهاجم المتكرر في الحوادث الموثقة، وضع طبقاتك في أماكن مختلفة منه.
- التكلفة سنة أولى وكل سنة بعدها، والناس أكبر بند فيها.
وفي المقال التالي نبدأ بأبسط النماذج، شركة صغيرة من عشرين موظفاً، ثم نكبر الحجم والتعقيد في النماذج بعده بإذن الله.
سجل التحديثات
- 2026-11-21: كتابة المقال من الضوابط الأساسية ECC-2:2024 وضوابط NCNICC-1:2025 ودليل NIST SP 800-207 وضوابط CIS الإصدار 8.1، ومراجعة PwC لهجوم Conti على HSE، ونشرة CISA عن NotPetya، وتقرير CyOTE عن Shamoon.