إذا كنت تدير شركة صغيرة، أو كنت الشخص الذي يسأله الجميع عن «الكمبيوتر» في شركة فيها عشرون موظفاً، فأنت تعرف المشهد: بريد على خدمة سحابية، ومتجر إلكتروني أو نظام حجوزات، ونظام محاسبة سحابي يصدر الفواتير، وحاسبات محمولة يأخذها الموظفون إلى البيت، وراوتر وصل مع خط الإنترنت ولم يغير أحد إعداده، وطابعة وكاميرات في المكتب. ولا يوجد قسم أمن ولا ميزانية كبيرة، ولكن يوجد عميل كبير أرسل استبياناً أمنياً، أو حادثة سمعت عنها في شركة مجاورة، أو رسالة احتيال كادت تنجح مع المحاسب.
وقد شرحنا في مقال أول عشر خطوات لتأمين مؤسسة صغيرة ماذا تفعل أولاً، وفي مقال المبادئ والطبقات وجرد الأصول الطريقة التي نبني بها كل النماذج المرجعية. وهذا المقال يطبق الطريقة على شركة افتراضية من عشرين موظفاً، فيعطيك رسماً كاملاً للبنية، وأمام كل عنصر فيه رقم الضابط من ضوابط الهيئة الوطنية للأمن السيبراني NCA، والأداة المفتوحة والتجارية، ثم الفريق والتكلفة بالريال وخطة أول تسعين يوماً.
 دليلكيف تصمم بنية تحتية آمنة Secure Architecture؟الطريقة التي نبني بها كل النماذج المرجعية في الموقع، من المبادئ وجرد الأصول إلى التصميم ضد حوادث حقيقية مربوطاً بضوابط الهيئة.
 دليلأول عشر خطوات لتأمين مؤسسة صغيرة: من الجرد إلى MFAخطة عملية مرتبة بالأثر لا بالثمن لتأمين شركة صغيرة، من الجرد والمصادقة الثنائية إلى النسخ الاحتياطي وخطة الاستجابة، مع قائمة فحص لخوادمك.
وسوف نناقش في هذا المقال ما يلي:
- ملف الشركة الافتراضية، وجرد أصولها، والقائمة القصيرة بما لا تتحمل خسارته.
- التهديدات الأكثر تكراراً على الشركات الصغيرة من مصادر رسمية: اختراق البريد التجاري، والتصيد، والفدية.
- أي الضوابط تنطبق على شركة بهذا الحجم، ولماذا نستخدم ضوابط القطاع الخاص NCNICC خريطةً.
- البنية المرجعية في رسم واحد، ثم الضوابط لكل طبقة مع الأدوات.
- من يشغل هذا في شركة بلا قسم أمن، وكم يكلف في السنة الأولى وكل سنة بعدها.
- خطة 30/60/90 يوماً، والأخطاء الشائعة، وقائمة التحقق.
باختصار Quick Summary
أكبر خطر: البريد، فاختراق البريد التجاري BEC والتصيد يتصدران الإحصاءات الرسمية، ثم الفدية.
البنية: هوية سحابية بتحقق متعدد MFA، وأجهزة مدارة مشفرة، وشبكة مكتب بثلاث مناطق، ونسخة احتياطية غير قابلة للتعديل خارج المكتب.
الضوابط: الفئة (ب) في NCNICC-1:2025 خريطةً، ومعها ضوابط CIS للمجموعة الأولى IG1.
التكلفة التقديرية: نحو 81 ألف ريال في السنة الأولى ونحو 73 ألفاً في كل سنة بعدها، أغلبها رخص الحزمة السحابية ووقت الدعم الفني.
البداية: MFA على البريد وحسابات المدير، ثم إجراء التحقق من تحويلات المال، ثم النسخة المعزولة.
الشركة الافتراضية Hypothetical Profile
نبني هذا النموذج على شركة افتراضية للمثال، وليست شركة حقيقية، ونختار لها ما يشبه أغلب الشركات الصغيرة التي نعرفها في التجارة والخدمات:
| البند | الشركة الافتراضية |
|---|---|
| الحجم | 20 موظفاً بدوام كامل: إدارة، ومبيعات وخدمة عملاء، ومحاسبة، وتسويق، ومخزن |
| المواقع | مكتب واحد ومستودع صغير ملحق به، وبعض الموظفين يعملون من البيت يومين في الأسبوع |
| الأنظمة | بريد ومستندات وملفات على حزمة سحابية، ومتجر إلكتروني على منصة متاجر SaaS، ونظام محاسبة سحابي يصدر الفواتير الإلكترونية، وبوابة دفع إلكتروني، وأداة تسويق بالبريد |
| الأجهزة | 20 حاسوباً محمولاً، وجوالات شخصية يستخدمها الموظفون للبريد، وراوتر، ونقطتا وصول Wi-Fi، وطابعة، وكاميرات مراقبة، وجهاز تخزين شبكي NAS صغير |
| البيانات | بيانات عملاء شخصية (أسماء وجوالات وعناوين توصيل)، وبيانات الموظفين والرواتب، والفواتير والحسابات البنكية، وملفات التصميم والتسويق. ولا تحفظ الشركة بيانات بطاقات الدفع، فبوابة الدفع تتولاها |
| الجهات المنظمة | نظام حماية البيانات الشخصية PDPL لبيانات العملاء والموظفين، وضوابط القطاع الخاص NCNICC إذا عممتها الهيئة على الشركة، وما يفرضه العملاء الكبار في العقود |
| فريق التقنية | لا يوجد قسم تقنية، وموظف إداري يتابع الحسابات والأجهزة، مع عقد دعم فني خارجي |
ولاحظ أن الشركة لا تملك سيرفرات تقريباً، وهذا هو الوضع الشائع اليوم. ولكن هذا لا يعني أن الأمن «عند مزود السحابة». فالمزود يحمي منصته، أما الحسابات والصلاحيات والإعدادات والأجهزة التي يدخل منها الموظفون فهي مسؤوليتك أنت، وأغلب حوادث الشركات الصغيرة تبدأ من هذه المنطقة بالذات.
جرد الأصول Asset Inventory والقائمة القصيرة
نتبع خطوات الجرد الست التي شرحناها في مقال المبادئ، والنتيجة لهذه الشركة في الجدول التالي، مع المالك والأهمية لكل نوع:
| النوع | الأصول | المالك | الأهمية |
|---|---|---|---|
| الهويات Identities | 20 حساب بريد، وحسابا مدير للحزمة السحابية، وحساب مدير المتجر، وحسابات البنك الإلكتروني، وحساب مسجل النطاق Domain Registrar | المدير العام | حرجة |
| الخدمات السحابية SaaS | البريد والملفات، والمتجر، والمحاسبة، وبوابة الدفع، وأداة التسويق | مالك كل خدمة من الإدارات | حرجة |
| البيانات Data | قاعدة العملاء في المتجر، والفواتير، والرواتب، وملفات التصميم | المحاسبة والمبيعات | عالية |
| الأجهزة الطرفية Endpoints | 20 حاسوباً محمولاً، والجوالات التي تحمل البريد | الموظف الإداري المسؤول عن التقنية | متوسطة |
| الشبكة Network | الراوتر، ونقطتا Wi-Fi، والسويتش، والطابعة، والكاميرات | الموظف الإداري | متوسطة |
| التخزين المحلي | جهاز NAS لملفات التصميم والنسخ المحلية | الموظف الإداري | متوسطة |
| الأطراف الخارجية | شركة الدعم الفني، ووكالة التسويق التي تملك صلاحية على المتجر، ومزود الإنترنت | المدير العام | عالية |
والقائمة القصيرة Crown Jewels لهذه الشركة خمسة أصول: حساب المدير في الحزمة السحابية، لأن من يملكه يملك كل البريد والملفات، وبريد المدير والمحاسب، لأنه طريق الاحتيال المالي، وحساب البنك الإلكتروني، وحساب مدير المتجر مع قاعدة العملاء، وحساب مسجل النطاق، لأن من يغير سجلات DNS يستطيع أن يستقبل بريدك أو يوجه زوار متجرك إلى موقع آخر. ولاحظ أن ثلاثة من الخمسة حسابات وليست أجهزة، ولهذا تبدأ البنية كلها من الهوية.
وكثيراً ما يكشف الجرد في شركة بهذا الحجم ثلاثة أشياء لم يكن أحد يعرفها: حساب موظف غادر قبل أشهر وما زال بريده يعمل، ووكالة تسويق سابقة ما زالت مضافة مديراً على المتجر، وكلمة مرور الراوتر الافتراضية المطبوعة على ظهره. وكل واحد منها باب مفتوح لا يحتاج المهاجم معه أي مهارة، لذلك اجعل الجرد أول مهمة في الخطة.
التهديدات الأهم Top Threats من مصادر رسمية
قد يتساءل البعض: من يهاجم شركة صغيرة لا يعرفها أحد؟ والإجابة أن أغلب الهجمات على الشركات الصغيرة لا تستهدفها باسمها، وإنما تمر على آلاف العناوين والحسابات وتأخذ الأسهل. والأرقام الرسمية تخبرك ما الأكثر تكراراً.
اختراق البريد التجاري Business Email Compromise
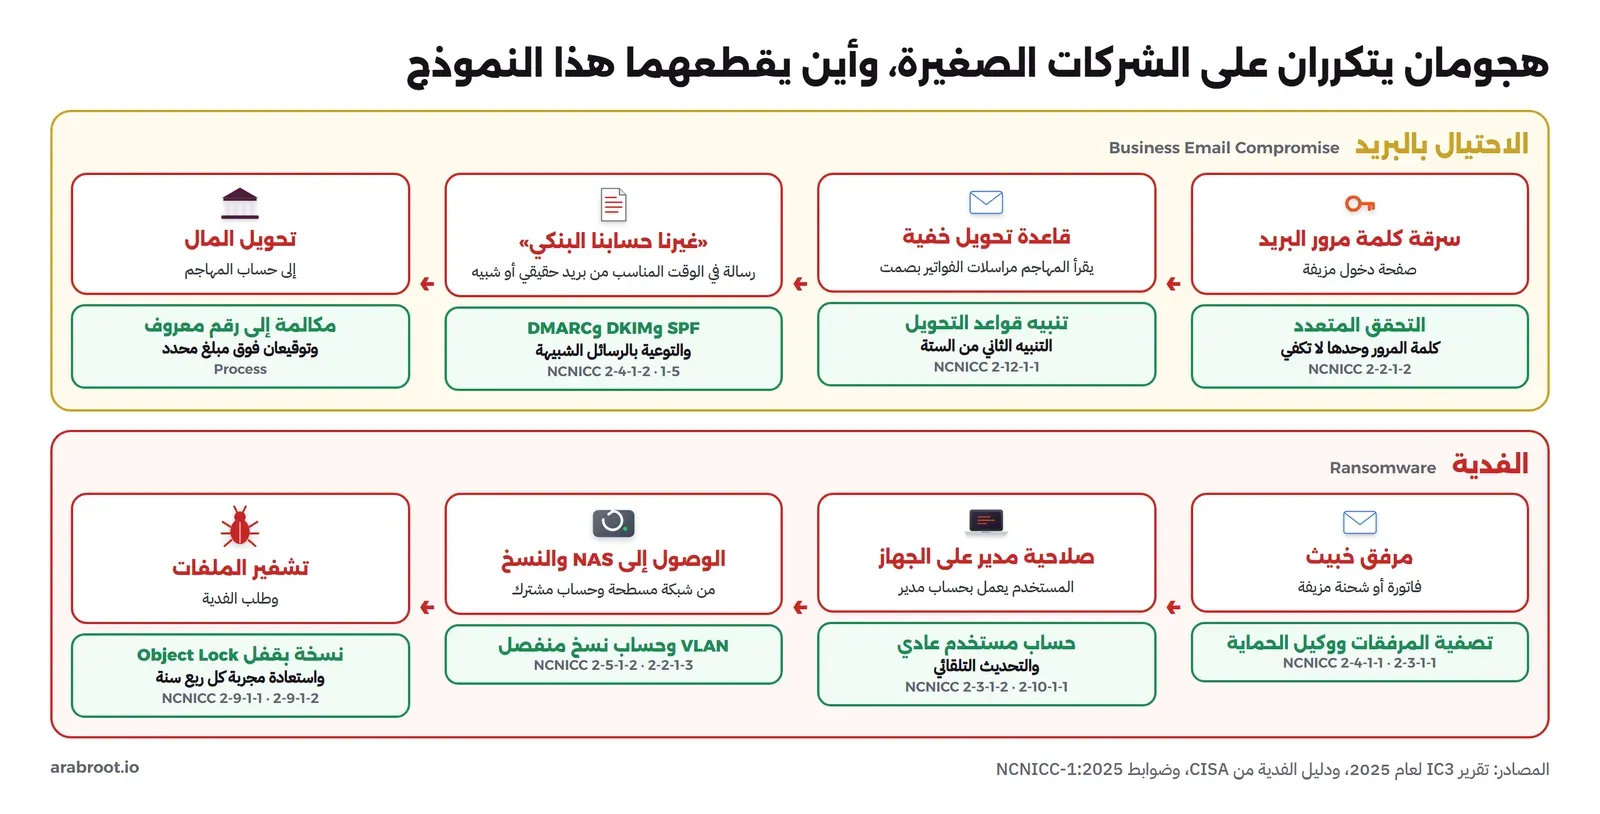
في التقرير السنوي لمركز شكاوى جرائم الإنترنت IC3 لعام 2025، التابع لمكتب التحقيقات الفيدرالي الأمريكي FBI، بلغت الخسائر المبلغ عنها من اختراق البريد التجاري أكثر من 3.04 مليار دولار في 2025، مقابل نحو 2.77 مليار في 2024. والهجوم لا يحتاج برنامجاً خبيثاً: يدخل المهاجم إلى بريد موظف أو مورد، أو ينتحل نطاقاً يشبهه، ثم يرسل في الوقت المناسب رسالة تطلب تحويل دفعة إلى حساب بنكي جديد. وقد شرحنا شكل هذه الرسائل في مقال أشهر الهجمات.
ولاحظ لماذا هذا الهجوم خطير على الشركة الصغيرة بالذات: لا يوجد فيها غالباً إجراء مكتوب للتحقق من تغيير الحساب البنكي للمورد، والمحاسب نفسه هو من يستلم الطلب ويحول المال، والإدارة تطلب السرعة. لذلك فالحماية هنا جزء منها تقني، وهو تحقق متعدد على البريد وسجلات SPF وDKIM وDMARC لنطاقك، والجزء الأهم إجراء: أي تغيير في بيانات حساب بنكي يؤكد بمكالمة إلى رقم معروف مسبقاً، لا إلى الرقم المكتوب في الرسالة.
والشكل التالي يضع الهجومين الأكثر تكراراً على شركة بهذا الحجم جنباً إلى جنب، الاحتيال بالبريد والفدية، وتحت كل خطوة الضابط الذي يقطعها في هذا النموذج:
التصيد Phishing على الشركات الصغيرة
وفي مسح الاختراقات السيبرانية لعام 2025 الذي تنشره الحكومة البريطانية، قالت 42% من الشركات الصغيرة إنها رصدت هجمات تصيد في الأشهر الاثني عشر السابقة، وكان التصيد أكثر أنواع الاختراق انتشاراً، فقد ذكرته 85% من الشركات التي تعرضت لاختراق أو هجوم. والمسح بريطاني، ولكن البريد الذي يصل إلى موظفيك هو البريد نفسه، والدرس أن البريد هو الباب الأول الذي تصمم له.
الفدية Ransomware على الشركات المهنية
ويقول تقرير IC3 نفسه إنه استقبل في 2025 أكثر من 1,400 شكوى فدية من جهات لا تنتمي إلى قطاعات البنية الحساسة، وكانت أكثرها من مكاتب المحاماة بنسبة 18%، ثم شركات المقاولات بنسبة 17%، ثم مكاتب الهندسة والتصميم بنسبة 10%، ثم شركات الاستشارات بنسبة 7%. وهذه بالضبط الشركات الصغيرة والمتوسطة التي تظن أنها ليست هدفاً. والطريق المعتاد في الفدية شرحناه في مقال المبادئ: دخول أول، ثم سرقة حساب، ثم الوصول إلى الملفات والنسخ، ثم التشفير.
تهديدات أخرى في القائمة Other Threats
- سرقة جهاز أو فقده: حاسوب محمول في سيارة أو مقهى، فيه بريد مفتوح وملفات العملاء. والحماية تشفير القرص والقدرة على مسح الجهاز عن بعد.
- المورد الذي يملك صلاحية: وكالة التسويق التي تدير المتجر، أو شركة الدعم الفني التي تدخل إلى الأجهزة عن بعد. فإذا اخترق المورد وصل المهاجم إليك بصلاحياته.
- الموظف الذي غادر: حساب لم يغلق، أو كلمة مرور مشتركة لم تغير بعد مغادرته.
- أجهزة المكتب المنسية: الراوتر والكاميرات بكلمات مرور افتراضية، كما شرحنا في مقال أمن إنترنت الأشياء.
أي الضوابط تنطبق؟ Which Controls
شركة خاصة من عشرين موظفاً ليست جهة حكومية ولا تملك بنية تحتية وطنية حساسة، فالضوابط الأساسية ECC-2:2024 لا تنطبق عليها مباشرة. ولكن الهيئة نشرت في نهاية 2025 ضوابط الأمن السيبراني لجهات القطاع الخاص من غير ذات البنى التحتية الحساسة NCNICC-1:2025، وفيها فئتان بحسب حجم الجهة وفق تعريف الهيئة العامة للمنشآت الصغيرة والمتوسطة منشآت: الفئة (أ) للجهات التي تضم أكثر من 250 موظفاً أو تتجاوز إيراداتها السنوية 200 مليون ريال، والفئة (ب) للجهات التي تضم من 6 إلى 249 موظفاً أو تتراوح إيراداتها بين 3 و200 مليون ريال. وشركتنا الافتراضية في الفئة (ب)، وعليها في الوثيقة 13 مكوناً فرعياً و26 ضابطاً أساسياً ملزماً.
ولكن انتبه لشرط مهم في النص: ضوابط الفئة (ب) ملزمة «للجهات الصغيرة والمتوسطة التي يتم التعميم عليها من قبل الهيئة». فلا تفترض أن شركتك ملزمة بها تلقائياً، ولكننا نستخدمها في هذا النموذج خريطةً لسببين. الأول أنها أقرب وثيقة رسمية سعودية لحجم الشركة، والثاني أن ترقيم مكونها الثاني يطابق ترقيم المكون الثاني في ECC، فإذا طلب منك عميل حكومي لاحقاً الالتزام بضوابط ECC في العقد، كما يسمح له الضابط 4-1-2 فيها، فقد بنيت الأساس بالأرقام نفسها. وقد فصلنا الفرق بين المجموعات في مقال أي ضوابط الهيئة ينطبق عليك.
ونضيف بجانب كل ضابط في النموذج ما يقابله في ضوابط CIS الإصدار 8.1، لأن مجموعة التطبيق الأولى IG1 فيها 56 إجراءً وقائياً تصفها CIS بأنها مناسبة لمؤسسة صغيرة أو متوسطة خبرتها التقنية محدودة، وتهدف إلى صد الهجمات العامة غير الموجهة، وهذا وصف شركتنا بالضبط.
وأما نظام حماية البيانات الشخصية فينطبق على الشركة بلا شرط تعميم، لأنها تجمع بيانات عملاء وموظفين، وقد شرحنا ما يعنيه للخدمات المستضافة، ومنه الإشعار عن التسرب ونقل البيانات خارج المملكة، في مقال PDPL للخدمات المستضافة. وفي هذا النموذج يظهر أثره في ثلاثة أماكن: تقليل من يرى بيانات العملاء، وتسجيل من وصل إليها، وخطة إشعار مكتوبة إذا تسربت.
البنية المرجعية Reference Architecture
الرسم التالي يجمع البنية كلها. والفكرة الأساسية فيه أن الحماية الأهم ليست عند باب المكتب، لأن أغلب الأنظمة ليست في المكتب أصلاً، وإنما في الهوية التي تدخل إلى الخدمات السحابية وفي الجهاز الذي تدخل منه. أما شبكة المكتب فتقسم إلى ثلاث مناطق بسيطة حتى لا يصل جهاز الضيف أو الكاميرا إلى أجهزة الموظفين:
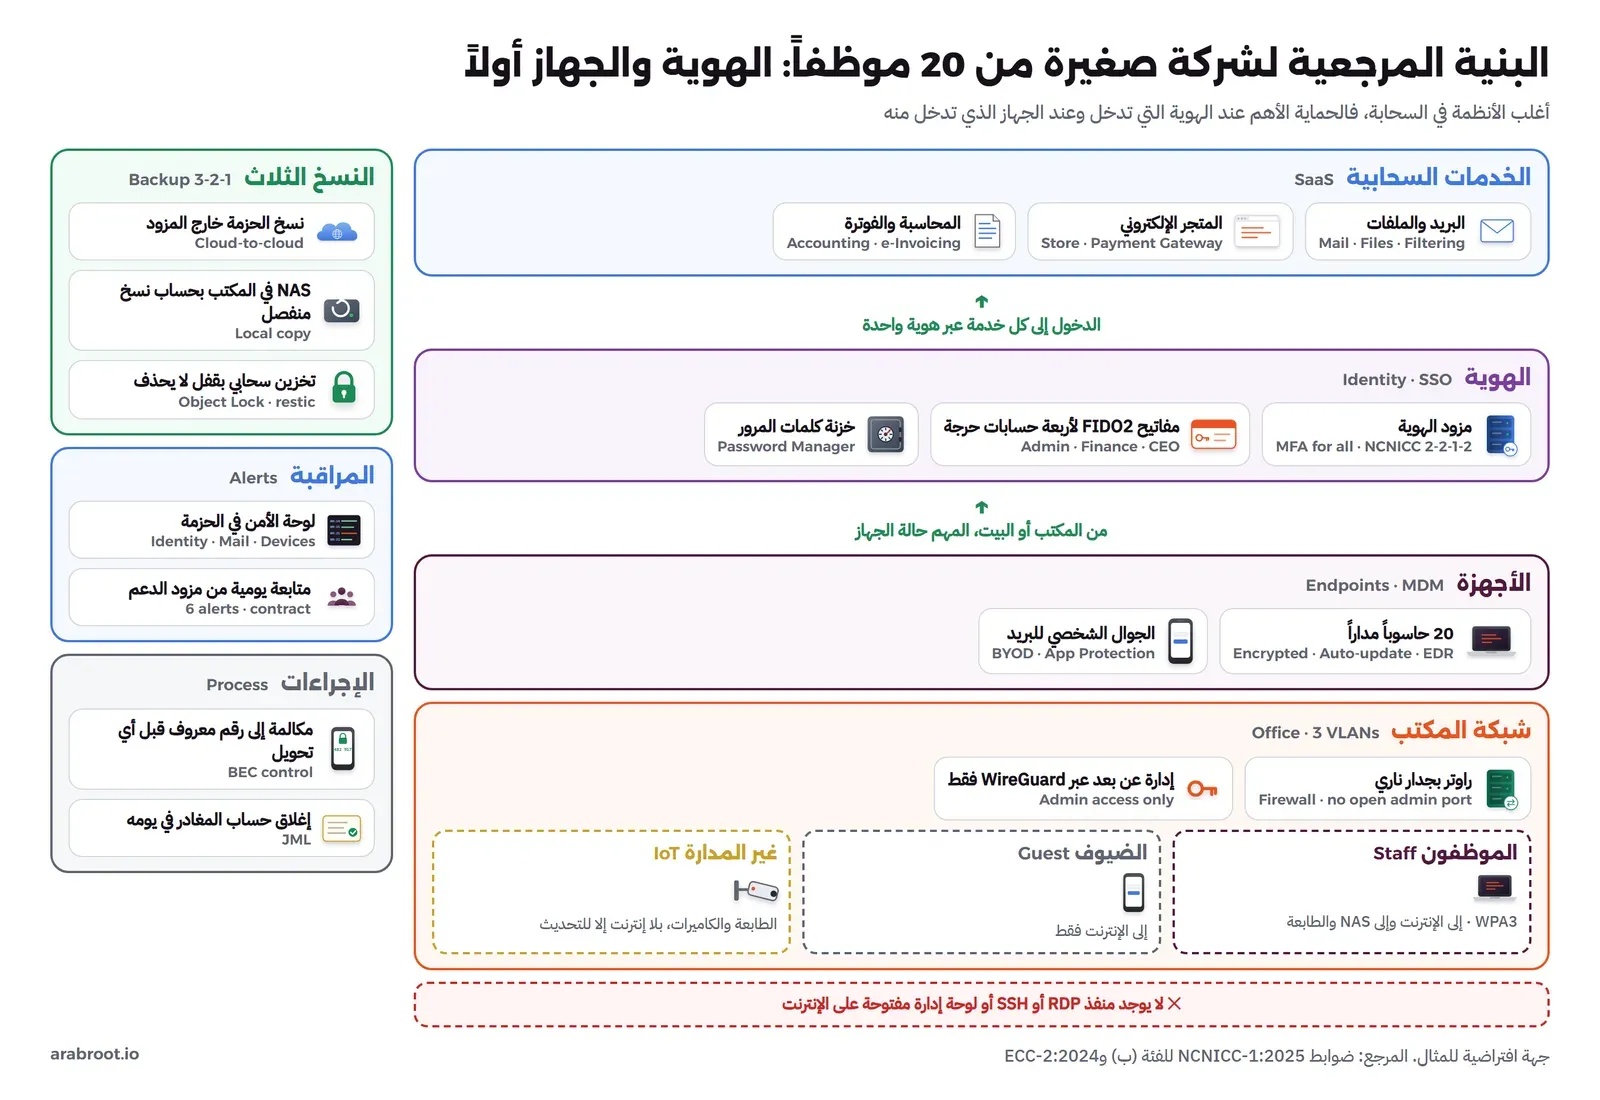
ولنقرأ الرسم من الأعلى إلى الأسفل:
- الهوية Identity: كل الخدمات السحابية تدخل عبر مزود هوية واحد بالدخول الموحد SSO حيث تدعمه الخدمة، والتحقق المتعدد إجباري للجميع، ومفاتيح FIDO2 مادية للمدير العام والمحاسب والموظف المسؤول عن التقنية.
- الأجهزة Endpoints: كل حاسوب مسجل في نظام إدارة الأجهزة MDM، والقرص مشفر، والتحديثات تلقائية، وعليه وكيل حماية يرسل تنبيهاته إلى لوحة واحدة. والجوال الشخصي يدخل إلى البريد عبر تطبيق مدار يفصل بيانات الشركة عن بياناته.
- البريد Email: تصفية للتصيد والمرفقات في الحزمة السحابية، وسجلات SPF وDKIM وDMARC للنطاق، وإجراء تحقق من تحويلات المال.
- شبكة المكتب Office Network: راوتر بجدار ناري وثلاث شبكات VLAN: الموظفون، والضيوف إلى الإنترنت فقط، والأجهزة غير المدارة من طابعة وكاميرات وNAS بقواعد محددة.
- النسخ الاحتياطي Backup: نسخ لبيانات الحزمة السحابية خارج المزود، ونسخة محلية على NAS، ونسخة ثالثة في تخزين سحابي بقفل Object Lock لا يحذفها أحد قبل مدتها.
- المراقبة Monitoring: لوحة الأمن في الحزمة السحابية تجمع تنبيهات الهوية والبريد والأجهزة، ويتابعها مزود الدعم يومياً بحسب العقد.
- الوصول عن بعد Remote Access: لا توجد شبكة خاصة VPN للموظفين، لأن الأنظمة سحابية أصلاً، وإدارة الراوتر من خارج المكتب عبر WireGuard فقط، لا عبر منفذ مفتوح على الإنترنت.
وقد يتساءل البعض: لماذا لا نضع جداراً نارياً من الجيل الجديد NGFW غالياً عند باب المكتب؟ والإجابة أنه يحمي حركة تمر من المكتب، بينما الموظف الذي يعمل من البيت يومين في الأسبوع والجوال الذي يقرأ البريد في كل مكان لا يمران به أصلاً. فالمال الذي كنت ستنفقه على الجهاز الغالي يحميك أكثر إذا ذهب إلى إدارة الأجهزة والتحقق المتعدد، والراوتر الجيد بجدار ناري وشبكات VLAN يكفي المكتب، كما شرحنا في دليل شراء أجهزة الجدار الناري.
الضوابط لكل طبقة Controls per Layer
في كل طبقة نذكر ما الذي نطبقه، ورقم الضابط في الفئة (ب) من NCNICC، والضابط المقابل في ECC للعميل الذي يطلبها في العقد، وضابط CIS، ثم الأداة المفتوحة والخيار التجاري. وكل أداة مفتوحة نذكرها لها مقال عملي على الموقع.
الهوية والوصول Identity and Access
هذه أهم طبقة في الشركة الصغيرة، والسبب ما رأيناه في التهديدات: البريد والحسابات هي الباب. وتطلب الفئة (ب) في NCNICC بشكل ملزم ثلاثة أشياء في الهوية: التحقق بإدارة آمنة لاسم المستخدم وكلمة المرور في 2-2-1-1، والتحقق متعدد العناصر MFA لعمليات الدخول عن بعد بما يشمل البريد الإلكتروني والتطبيقات الخارجية في 2-2-1-2، والصلاحيات بمبادئ الحاجة إلى المعرفة وأقل صلاحية وفصل المهام في 2-2-1-3، والمراجعة الدورية لهويات الدخول والصلاحيات في 2-2-1-5. أما إدارة الصلاحيات المميزة PAM في 2-2-1-4 فموصى بها للفئة (ب)، ولكنها في شركة صغيرة لا تحتاج أداة، وإنما قاعدة: حسابا مدير منفصلان عن البريد اليومي، ولا يستخدمان إلا للإدارة.
| ما نطبقه | NCNICC (ب) | ECC | CIS | مفتوح المصدر | تجاري |
|---|---|---|---|---|---|
| MFA إجباري للجميع، ومفاتيح FIDO2 للحسابات الحرجة | 2-2-1-2 | 2-2-3-2 | 6 | authentik أمام التطبيقات التي تدعم SSO، وPasskeys | التحقق المتعدد في الحزمة السحابية |
| حساب لكل شخص، ولا حسابات مشتركة، وأقل صلاحية | 2-2-1-3 | 2-2-3-3 | 5 و6 | المجموعات في مزود الهوية | المجموعات والأدوار في الحزمة السحابية |
| حسابا مدير منفصلان، أحدهما للطوارئ في ظرف مغلق | 2-2-1-4 (موصى به) | 2-2-3-4 | 5 | كما في مقال حساب الطوارئ | الأدوار الإدارية في الحزمة |
| مدير كلمات مرور للحسابات التي لا تدعم SSO | 2-2-1-1 | 2-2-3-1 | 5 | Vaultwarden | Bitwarden Teams |
| مراجعة الحسابات كل ربع سنة، وإغلاق حساب المغادر في يومه | 2-2-1-5 | 2-2-3-5 | 5 | قائمة المغادرة في مقال دورة حياة الحساب JML | تقرير الحسابات في الحزمة |
ولاحظ أن مدير كلمات المرور ليس رفاهية في شركة صغيرة، لأن حسابات المتجر والبنك ومسجل النطاق ومنصات التواصل غالباً لا تدعم الدخول الموحد، فتنتهي في جدول أو في رسالة محادثة، وقد شرحنا البدائل وتكلفتها في مقال إدارة كلمات المرور في المؤسسة. والقاعدة التي تمنع أغلب المشاكل: كل حساب مشترك في الخزنة، ولكل شخص صلاحية على ما يحتاجه منها فقط، وعند مغادرة أي موظف تغير كلمات المرور التي كان يراها.
الأجهزة الطرفية Endpoints
الحاسوب المحمول يخرج من المكتب كل يوم، فلا تحميه شبكة المكتب. لذلك نحميه هو نفسه: تشفير القرص، والتحديث التلقائي، ووكيل حماية من البرمجيات الضارة، وقفل الشاشة، والقدرة على مسحه عن بعد. والفئة (ب) تطلب بشكل ملزم الحماية من الفيروسات والبرمجيات الضارة على أجهزة المستخدمين والأجهزة المحمولة في 2-3-1-1، وتغيير الإعدادات الافتراضية وتقييد الوسائط القابلة للإزالة في 2-3-1-2، ومزامنة الوقت مركزياً من مصدر موثوق في 2-3-1-3، ومتطلبات الأجهزة المحمولة والأجهزة الشخصية BYOD في 2-6، والتحديث المنتظم للأنظمة والبرمجيات Patch Management في 2-10-1-1.
| ما نطبقه | NCNICC (ب) | ECC | CIS | مفتوح المصدر | تجاري |
|---|---|---|---|---|---|
| وكيل حماية على كل حاسوب، بتنبيهات في لوحة واحدة | 2-3-1-1 | 2-3-3-1 | 10 | وكيل Wazuh مع ClamAV | Microsoft Defender for Business |
| تسجيل الأجهزة في MDM، وتشفير القرص، وقفل الشاشة، والمسح عن بعد | 2-6-1 و2-6-2 | 2-6-3-1 و2-6-3-3 | 4 | Fleet مع osquery كما في مقال إدارة أجهزة الموظفين | Microsoft Intune |
| تحديثات تلقائية للنظام والمتصفح والتطبيقات، ومتابعة شهرية للمتأخر | 2-10-1-1 | 2-3-3-3 | 7 | تقارير osquery عن الإصدارات | تقارير التحديث في Intune |
| البريد على الجوال الشخصي عبر تطبيق مدار يفصل بيانات الشركة | 2-6-2 | 2-6-3-1 | 4 | سياسة BYOD كما في مقال BYOD | حماية التطبيقات في Intune |
| حساب المستخدم العادي على الجهاز ليس مديراً | 2-3-1-2 | 2-3-3 | 4 و5 | إعداد في MDM | إعداد في Intune |
والطريقة الأبسط لشركة بهذا الحجم أن تأخذ الحماية والإدارة من الحزمة نفسها التي فيها البريد، فتقرأ التنبيهات في لوحة واحدة. والطريق المفتوح ممكن، ولكنه يحتاج من يشغل سيرفر Wazuh وFleet ويحدثهما، وقد شرحنا في مقال حماية أجهزة الموظفين الفرق بين مضاد الفيروسات التقليدي وأدوات الاكتشاف والاستجابة EDR، ولماذا لا تكفي الأداة دون من يقرأ تنبيهاتها.
البريد Email
البريد هو الباب الأول، ولذلك تطلب الفئة (ب) بشكل ملزم تحليل رسائل البريد وتصفيتها، وبخاصة رسائل التصيد والرسائل الاقتحامية، في 2-4-1-1، وتوثيق نطاق البريد للجهة من خلال منصة حصين باستخدام SPF وDKIM وDMARC في 2-4-1-2. والحماية من التهديدات المتقدمة المستمرة APT في 2-4-1-3 موصى بها للفئة (ب).
| ما نطبقه | NCNICC (ب) | ECC | CIS | مفتوح المصدر | تجاري |
|---|---|---|---|---|---|
| تصفية التصيد والمرفقات والروابط | 2-4-1-1 | 2-4-3-1 | 9 | Proxmox Mail Gateway لمن يستضيف بريده | Defender for Office 365 في الحزمة |
| SPF وDKIM وDMARC بسياسة رفض تدريجياً | 2-4-1-2 | 2-4-3-5 | 9 | سجلات DNS كما في شرح SPF وDKIM وDMARC | تقارير DMARC من مزود مدفوع اختياري |
| MFA على البريد عبر الويب والتطبيقات | 2-2-1-2 | 2-4-3-2 | 6 | مزود الهوية | الحزمة السحابية |
| إجراء التحقق الهاتفي من أي تغيير في حساب بنكي أو طلب تحويل عاجل | 1-5 (التوعية) | 1-10 | 14 | إجراء مكتوب | إجراء مكتوب |
والصف الأخير هو أرخص ضابط في المقال كله وأكثرها أثراً على خسارة المال. اكتب الإجراء في نصف صفحة: أي طلب لتغيير حساب بنكي، أو لتحويل عاجل خارج المعتاد، يؤكد بمكالمة من المحاسب إلى رقم المورد أو المدير المسجل مسبقاً في النظام، ويوقع عليه شخصان إذا تجاوز مبلغاً تحدده الإدارة. ثم درب المحاسبة عليه بحملة تصيد مصرح بها كما شرحنا في مقال GoPhish.
شبكة المكتب Office Network
شبكة المكتب صغيرة، ولكن تقسيمها يمنع أسوأ سيناريو فيها: كاميرا أو طابعة قديمة مخترقة يصل منها المهاجم إلى حاسبات الموظفين، أو ضيف يجلس في قاعة الاجتماعات على الشبكة نفسها. وتطلب الفئة (ب) بشكل ملزم استخدام جدران الحماية وبوابات الوصول الآمنة في 2-5-1-1، وأمن الشبكات اللاسلكية بوسائل آمنة للتحقق والتشفير في 2-5-1-3. أما العزل والتقسيم في 2-5-1-2 فموصى به للفئة (ب)، وهو رخيص جداً على راوتر يدعم VLAN، فلا يوجد سبب لتأجيله.
| ما نطبقه | NCNICC (ب) | ECC | CIS | مفتوح المصدر | تجاري |
|---|---|---|---|---|---|
| جدار ناري يمنع كل دخول من الإنترنت، ولا منفذ إدارة مفتوحاً | 2-5-1-1 | 2-5-3-1 و2-5-3-5 | 12 و4 | MikroTik RouterOS أو OPNsense | جهاز UTM تجاري |
| ثلاث شبكات VLAN: الموظفون، والضيوف، والأجهزة غير المدارة | 2-5-1-2 (موصى به) | 2-5-3-1 | 12 | كما في مقال تقسيم الشبكة | الجهاز نفسه |
| Wi-Fi بتشفير WPA3، وشبكة الضيوف منفصلة، وإيقاف WPS | 2-5-1-3 | 2-5-3-4 | 12 | كما في مقال أمن الشبكات اللاسلكية | نقاط وصول بإدارة سحابية |
| إدارة الراوتر عن بعد عبر WireGuard فقط | 2-5-1-1 | 2-5-3-5 | 12 | WireGuard | VPN الجهاز التجاري |
| فلترة DNS للمواقع الخبيثة | 2-5-1-4 (موصى به) | 2-5-3-3 و2-5-3-7 | 9 | محلل DNS بقوائم حظر | خدمة DNS محمية |
وفي الأمن المادي تطلب الفئة (ب) بشكل ملزم حماية الوصول المادي إلى غرف تقنية المعلومات والأجهزة الحساسة في 2-14-1-1، وحماية سجلات أنظمة المراقبة CCTV في 2-14-1-3. وفي مكتب صغير يعني هذا خزانة مقفلة للراوتر والسويتش وNAS لا يفتحها إلا المنسق، وتسجيلات الكاميرات على جهاز في شبكة الأجهزة غير المدارة بصلاحية مشاهدة لشخصين فقط، لأن تسجيلات المكتب فيها وجوه الموظفين والعملاء.
الخدمات والتطبيقات Services and Apps
لا توجد سيرفرات تقريباً، ولكن توجد تطبيقات خارجية يراها العالم: المتجر، وبوابة الدفع. والفئة (ب) تطلب بشكل ملزم فحص الثغرات واكتشافها دورياً للتطبيقات الخارجية في 2-10-1-3، وإدارة الثغرات ومعالجتها بحسب تصنيفها مع اختبار الإصلاح قبل تثبيته في 2-10-1-4. ولأن المتجر خدمة SaaS، فأغلب الثغرات في المنصة نفسها يصلحها المزود، والذي يبقى عليك ثلاثة أشياء: إضافات المتجر وقوالبه التي ثبتها فريقك، وحسابات المدير فيه ومن يملكها، والنطاق وشهاداته. والفحص الخارجي الدوري يكشف ما نسيته، مثل نطاق فرعي قديم يشير إلى خدمة أغلقت، أو صفحة تجريبية ما زالت مفتوحة.
| ما نطبقه | NCNICC (ب) | ECC | CIS | مفتوح المصدر | تجاري |
|---|---|---|---|---|---|
| فحص خارجي شهري للنطاق والمتجر والنطاقات الفرعية | 2-10-1-3 | 2-10-3-1 | 7 | Nuclei أو OpenVAS كما في مقال أدوات إدارة الثغرات | خدمة فحص خارجي مدارة |
| تحديث إضافات المتجر، وحذف ما لا يستخدم | 2-10-1-4 | 2-10-3-3 | 2 و7 | سجل في الجرد | لوحة المتجر |
| مراجعة حسابات المدير في المتجر وبوابة الدفع كل ربع سنة | 2-2-1-5 | 2-2-3-5 | 5 | قائمة في الجرد | تقارير المنصة |
| اختبار اختراق سنوي للمتجر بإذن من المنصة | 2-11 (موصى به) | 2-11-3 | 18 | بالمنهجية في مقال اختبار الاختراق المصرح به | جهة مستقلة |
البيانات والتشفير Data and Cryptography
تطلب الفئة (ب) بشكل ملزم استخدام تشفير البيانات أثناء التخزين والنقل في 2-8-1-1، وأمن استخدام الطابعات والماسحات في 2-7-1-3، وأمن إتلاف الأصول وإعادة استخدامها، ومنها الوثائق الورقية ووسائط التخزين، في 2-7-1-4. والتطبيق في شركتنا بسيط: تشفير قرص كل حاسوب، وتشفير NAS، والحزمة السحابية تشفر بياناتها، وكل حاسوب يغادر الشركة يمسح بطريقة آمنة قبل بيعه أو إعادته، كما شرحنا في مقال دورة حياة أجهزة المؤسسة. وأما منع تسريب البيانات DLP في 2-7-1-1 فموصى به للفئة (ب)، والحزمة السحابية التجارية فيها قواعد أساسية له، فابدأ بقاعدة واحدة تمنع إرسال ملف فيه أرقام هويات كثيرة إلى بريد خارجي.
وبيانات العملاء في المتجر تحتاج قراراً واحداً مهماً: من يستطيع أن يصدرها ملفاً؟ ففي أغلب المتاجر يستطيع أي موظف بصلاحية مدير أن يصدر قاعدة العملاء كلها، وهذا ما يطلبه نظام حماية البيانات الشخصية بتقليله: أقل عدد ممكن من الأشخاص، وتسجيل من فعل ذلك ومتى.
النسخ الاحتياطي والتعافي Backup and Recovery
تطلب الفئة (ب) بشكل ملزم إجراء النسخ الاحتياطي لأنظمة الأعمال الحساسة بشكل دوري في 2-9-1-1، وإجراء فحص دوري للتأكد من فعالية استعادة النسخ في 2-9-1-2. وفي هذا النموذج ثلاث نسخ بقاعدة 3-2-1 التي شرحناها في مقال قاعدة 3-2-1 واختبار الاستعادة:
- الحزمة السحابية: البريد والملفات تنسخ بأداة نسخ خارج المزود، لأن المزود يحمي منصته من الأعطال ولكنه لا يعيد لك ملفاً حذفه موظف قبل مدة الاحتفاظ، ولا يحميك من مهاجم دخل بحساب المدير وحذف.
- NAS في المكتب: نسخة محلية سريعة لملفات التصميم، بحساب نسخ منفصل لا يستخدمه أحد للعمل اليومي.
- تخزين سحابي بقفل Object Lock: نسخة مشفرة من NAS ومن نسخ الحزمة، لا يستطيع أحد حذفها قبل انتهاء مدتها، حتى من يملك كلمة مرور الحساب، كما شرحنا في مقال Object Lock ضد الفدية، بأداة مثل restic كما في مقال النسخة خارج السيرفر.
والنسخة الثالثة هي التي تجعل الفدية مزعجة بدل أن تكون نهاية الشركة. وإعدادات المتجر ونظام المحاسبة عند مزوديهما، فاسأل كل مزود: كيف أصدر بياناتي؟ وكم يحتفظ بها؟ وصدرها مرة كل شهر إلى NAS، لأن الضابط 3-2-1-1 في NCNICC، وهو موصى به للفئة (ب)، يطلب أن تعاد البيانات بصيغة قابلة للاستخدام عند انتهاء الخدمة، وأنت لا تريد أن تكتشف يوم انتهاء العقد أن التصدير لا يعمل.
السجلات والمراقبة Logging and Monitoring
تطلب الفئة (ب) بشكل ملزم تفعيل سجلات الأحداث الخاصة بالأمن السيبراني على الأصول المعلوماتية الحساسة في 2-12-1-1، أما الاشتراك لدى مقدم خدمات مركز عمليات أمن مدار مرخص من الهيئة في 2-12-1-2 فموصى به للفئة (ب) وملزم للفئة (أ). وفي شركة من عشرين شخصاً لا يوجد من يراقب على مدار الساعة، فنكتفي بثلاثة أشياء: تفعيل سجل التدقيق في الحزمة السحابية وتمديد مدة الاحتفاظ إلى ما تسمح به الرخصة، وتنبيهات بريدية على ستة أحداث، ومتابعة يومية من مزود الدعم بحسب العقد.
والتنبيهات الستة التي نختارها لأنها تطابق طريق المهاجم في هذا النموذج:
- دخول ناجح لحساب مدير من دولة أو جهاز جديد.
- إنشاء قاعدة تحويل للبريد إلى عنوان خارجي، فهذه أول ما يفعله من يخترق بريداً للاحتيال المالي.
- تعطيل التحقق المتعدد لأي حساب.
- تنبيه برمجية ضارة على أي جهاز لم يعالج تلقائياً.
- حذف كمية كبيرة من الملفات في وقت قصير.
- فشل مهمة النسخ الاحتياطي يومين متتاليين.
وإذا أردت مكاناً مركزياً لسجلات الراوتر وNAS أيضاً، فسيرفر Wazuh صغير يكفي، كما في مقال مراقبة السيرفرات مع Wazuh، ولكن لا تثبته إذا لم يوجد من يقرأ تنبيهاته، فالأداة التي تجمع ولا يقرأ أحد ما تجمعه تعطيك شعوراً بالأمان أكثر مما تعطيك أماناً.
الحوادث والإبلاغ Incident Response
تطلب الفئة (ب) بشكل ملزم تبليغ الهيئة عند حدوث حادثة أمن سيبراني في 2-13-1-2، ومشاركة معلومات الأمن السيبراني مع الهيئة في 2-13-1-3، أما الخطط التفصيلية للاستجابة في 2-13-1-1 فموصى بها للفئة (ب). ولكن الخطة في شركة صغيرة صفحتان، ولا يوجد سبب لتأجيلها: من نتصل به أولاً، وكيف نفصل جهازاً مصاباً، ومن يغير كلمات مرور المدير، ومن يتصل بالبنك فوراً إذا حول مال إلى حساب احتيالي، ومن يقرر إبلاغ الهيئة وإشعار العملاء بحسب نظام حماية البيانات. واكتبها بالقالب في مقال خطة الاستجابة للحوادث، ثم جربها في جلسة ساعة كما في مقال تمرين الطاولة.
يوم الحادثة: مثال بالخطوات Incident Walkthrough
لنأخذ مثالاً افتراضياً يجمع ما سبق: صباح يوم عمل، يتصل مورد بالمحاسب يسأل لماذا لم تصل دفعته، والمحاسب يقول إنه حولها أمس إلى الحساب الجديد الذي أرسله المورد في رسالة. وهنا تبدأ الخطة التي كتبتها، وترتيبها كما يلي:
- اتصل بالبنك فوراً: قبل أي شيء آخر، لأن فرصة إيقاف التحويل أو استرداده تقل مع كل ساعة. ورقم قسم الاحتيال في البنك يجب أن يكون مكتوباً في الخطة، لا أن تبحث عنه يومها.
- اعرف من أين جاءت الرسالة: هل جاءت من بريد المورد الحقيقي، أي أن المورد هو المخترق، أم من نطاق يشبهه، أم من داخل بريد المحاسب نفسه بعد أن اخترق؟ وسجل التدقيق في الحزمة السحابية هو الذي يجيب.
- افحص بريد المحاسب: ابحث عن قاعدة تحويل خفية، وعن دخول من دولة أو جهاز غريب، وهذا ما يكشفه التنبيهان الأول والثاني في قائمة التنبيهات الستة إذا كانا مفعلين.
- أغلق الباب: غير كلمة مرور الحساب، وأنه كل الجلسات المفتوحة، واحذف القاعدة، وتأكد أن التحقق المتعدد لم يعطل.
- قرر الإبلاغ: الإبلاغ إلى الهيئة إذا كانت الشركة من الجهات التي عممت عليها الضوابط، وإلى الجهات الأمنية عن الاحتيال المالي، وإشعار المورد لأن حسابه قد يكون مخترقاً ويستهدف عملاء آخرين.
- اكتب ما تعلمته: أين كان يجب أن يتوقف الهجوم؟ والإجابة في هذا المثال واضحة: عند المكالمة إلى رقم المورد المعروف قبل التحويل. فإذا لم يكن الإجراء مطبقاً، فهذا أول ما تصلحه.
ولاحظ أن خمس خطوات من الست لا تحتاج أداة، وإنما تحتاج أن تكون مكتوبة قبل الحادثة، وأن يعرف المحاسب والمدير ترتيبها. وهذا سبب أن الخطة في الشركة الصغيرة أهم من أي أداة مراقبة.
الأطراف الخارجية Third Parties
الطرفان الأهم في هذه الشركة هما مزود الدعم الفني، لأنه يملك وصولاً إلى الأجهزة، ووكالة التسويق، لأنها تملك صلاحية على المتجر. والمكون 3-1 في NCNICC موصى به للفئة (ب)، ويطلب أن تتضمن العقود المحافظة على سرية المعلومات وإجراءات التواصل عند الحادثة. والتطبيق العملي: كل مورد بحساب باسمه لا بحساب مشترك، وبأقل صلاحية، ويزال في يوم انتهاء العقد، وفي العقد بند يلزمه بإبلاغك فوراً إذا تعرض لحادثة، وقد جمعنا الأسئلة التي تسألها قبل التعاقد في مقال مخاطر الموردين.
الأدوات المفتوحة أم الحزمة التجارية؟ Tool Choices
في شركة بهذا الحجم، الفرق بين الطريقين ليس في الثمن فقط وإنما في من يشغل الأدوات. فالحزمة التجارية الشاملة تعطيك الهوية والبريد وإدارة الأجهزة والحماية في لوحة واحدة، والأدوات المفتوحة تعطيك تحكماً وبيانات داخل المملكة دون رخصة لكل مستخدم، ولكنها تحتاج سيرفراً ومن يحدثه. وقد قارنا البديلين بالتفصيل في مقال حلول الأمن التجارية وبدائلها مفتوحة المصدر. والجدول التالي يلخص القرار لهذه الشركة:
| الطبقة | الاختيار في هذا النموذج | لماذا |
|---|---|---|
| الهوية والبريد وإدارة الأجهزة والحماية | الحزمة التجارية | لا يوجد من يشغل سيرفرات، وكل التنبيهات في مكان واحد |
| مدير كلمات المرور | Bitwarden Teams، أو Vaultwarden إذا وجد سيرفر مدار | الخدمة السحابية أكثر أماناً من سيرفر مهمل |
| الجدار الناري وWi-Fi | MikroTik أو OPNsense | لا اشتراك سنوي، والإعداد مرة واحدة |
| النسخ الاحتياطي | restic مع تخزين سحابي بقفل Object Lock | مجاني ومشفر، والتكلفة في التخزين فقط |
| الفحص الخارجي والتوعية | Nuclei وGoPhish | مجانية، ويشغلها مزود الدعم شهرياً |
الفريق والإجراءات Staffing and Processes
لا تحتاج هذه الشركة موظف أمن بدوام كامل، ولكنها تحتاج أسماء واضحة، لأن أسوأ ما يحدث في شركة صغيرة أن يكون الأمن «مسؤولية الجميع» فلا يتابعه أحد:
| الدور | من يشغله | الوقت | المسؤولية |
|---|---|---|---|
| مالك الأمن | المدير العام | ساعتان في الشهر | اعتماد السياسات، وقرارات المخاطر، والتوقيع على الخطة |
| منسق الأمن والتقنية | الموظف الإداري المسؤول عن التقنية | نحو خمس وقته | الجرد، والحسابات، والتنبيهات اليومية مع المزود، وقائمة المغادرة |
| مزود الدعم الفني | شركة خارجية بعقد سنوي | بحسب العقد | إعداد الحزمة والراوتر، والنسخ واختبار الاستعادة، والفحص الشهري، ومتابعة التنبيهات |
| المحاسبة | المحاسب | ضمن عمله | إجراء التحقق من تحويلات المال وتغيير الحسابات البنكية |
| الموارد البشرية | من يتابع شؤون الموظفين | ضمن عمله | إبلاغ المنسق في يوم أي تعيين أو مغادرة |
والإجراءات الدورية هي ما يجعل البنية تبقى صحيحة بعد شهر الإعداد. فكل أسبوع: مراجعة التنبيهات المفتوحة وتقرير النسخ. وكل شهر: الفحص الخارجي، وتقرير الأجهزة المتأخرة في التحديث، ورسالة توعية قصيرة. وكل ربع سنة: مراجعة الحسابات والصلاحيات، واختبار استعادة ملف ونظام، وحملة تصيد مصرح بها، ومراجعة الجرد. وكل سنة: تمرين طاولة، واختبار اختراق للمتجر، ومراجعة العقود.
التكلفة بالريال Cost: السنة الأولى وكل سنة بعدها
| البند | السنة الأولى (ريال) | كل سنة بعدها (ريال) | الأساس |
|---|---|---|---|
| حزمة سحابية فيها البريد والهوية وإدارة الأجهزة والحماية | 19,800 | 19,800 | Microsoft 365 Business Premium: 22 دولاراً للمستخدم شهرياً بالدفع السنوي × 20 |
| مدير كلمات المرور للفريق | 3,600 | 3,600 | Bitwarden Teams: 4 دولارات للمستخدم شهرياً × 20 |
| مفاتيح FIDO2 لأربعة حسابات حرجة، مفتاحان لكل شخص | 1,740 | 435 | YubiKey 5 NFC: 58 دولاراً × 8، ثم مفتاحان بديلان كل سنة |
| راوتر بجدار ناري وVLAN | 821 | 0 | MikroTik RB5009: السعر المقترح 219 دولاراً |
| سويتش 24 منفذاً | 746 | 0 | MikroTik CRS326: 199 دولاراً |
| نقطتا وصول Wi-Fi | 968 | 0 | MikroTik cAP ax: 129 دولاراً × 2 |
| جهاز NAS بقرصين | 4,000 | 0 | افتراض للمثال |
| تخزين سحابي بقفل Object Lock، 1 تيرابايت | 313 | 313 | Backblaze B2: 6.95 دولار للتيرابايت شهرياً |
| نسخ بيانات الحزمة السحابية خارج المزود | 3,000 | 3,000 | افتراض للمثال |
| عقد دعم فني يشمل المهام الأمنية في القسم السابق | 36,000 | 36,000 | افتراض للمثال: 3,000 ريال شهرياً |
| اختبار اختراق سنوي للمتجر وفحص خارجي | 10,000 | 10,000 | افتراض للمثال |
| الأدوات المفتوحة: restic وNuclei وGoPhish وWireGuard | 0 | 0 | مفتوحة المصدر |
| المجموع التقديري | 80,988 | 73,148 |
ولاحظ ثلاثة أمور في الجدول. أولها أن أكبر بندين هما الحزمة السحابية وعقد الدعم، والحزمة في أغلب الشركات مدفوعة أصلاً للبريد، فالتكلفة الإضافية الحقيقية للأمن هي الفرق بين الخطة التي تدفعها اليوم والخطة التي فيها الحماية وإدارة الأجهزة، فاحسب هذا الفرق من فاتورتك. وثانيها أن الأجهزة كلها أقل من 3,000 ريال، أي أن شبكة المكتب الآمنة ليست مكلفة، والمكلف هو الإهمال. وثالثها أن المبلغ في كل سنة بعد الأولى قريب من الأولى، لأن أغلبه اشتراكات ووقت، وهذا طبيعي: الأمن عمل مستمر لا شراء مرة واحدة.
ولنأخذ مثالاً على قراءة الجدول: إذا كانت الشركة تدفع اليوم خطة بريد أبسط، وقررت أن تبقى عليها، وأن تأخذ الحماية من أدوات مفتوحة على سيرفر صغير، فإنها توفر جزءاً من الرخص، ولكنها تضيف سيرفراً وساعات عمل لتشغيل Wazuh وFleet وتحديثهما. والقرار الصحيح يعتمد على سؤال واحد: هل في عقد الدعم أو في الشركة من يشغل هذه السيرفرات فعلاً؟ فإذا كانت الإجابة لا، فالحزمة أوفر حتى لو بدت أغلى.
خطة 30/60/90 يوماً Roadmap
الترتيب يتبع الأثر لا الثمن: الهوية والبريد أولاً لأنهما الباب، ثم الأجهزة والنسخ، ثم الشبكة والمراقبة والتدريب. والشكل التالي يلخص الخطة، ولكل مرحلة مخرج تستطيع أن تقيسه:
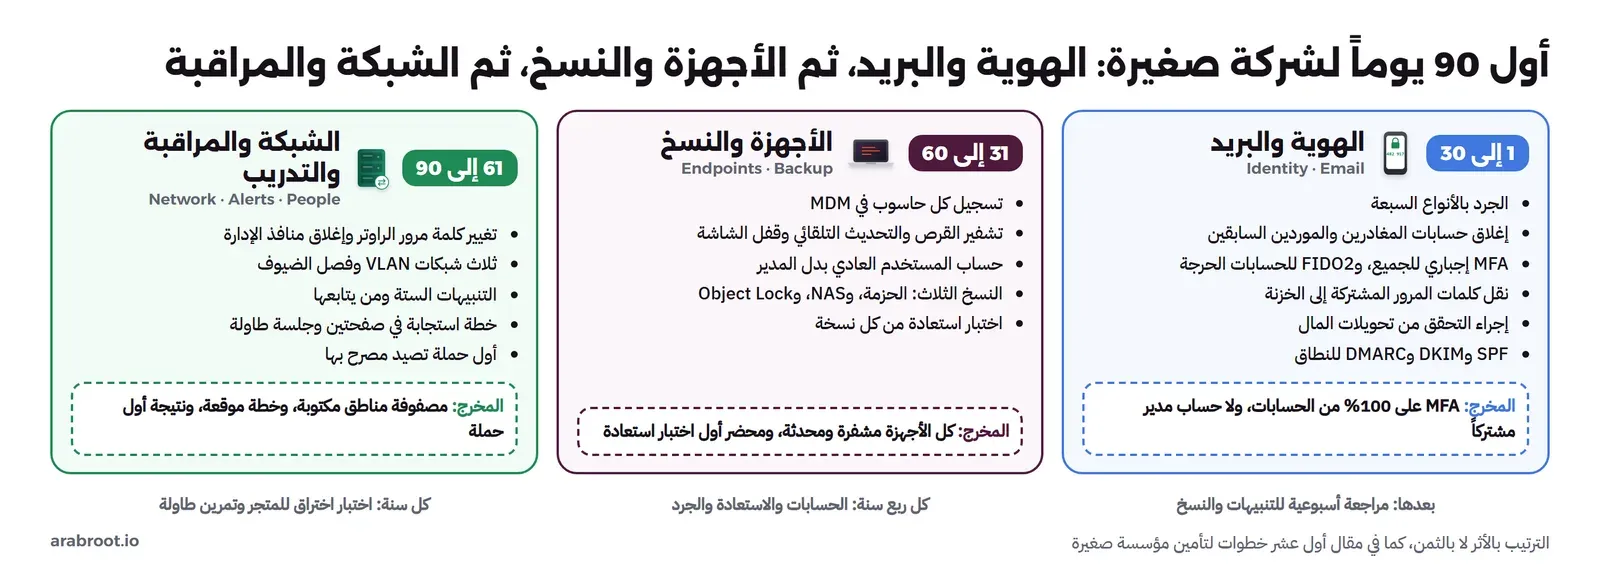
الأيام 1 إلى 30، الهوية والبريد: اكتب الجرد بالأنواع السبعة في الجدول السابق، وأغلق كل حساب لموظف غادر، وأزل كل مورد سابق من المتجر والحزمة. ثم فعل التحقق المتعدد إجبارياً للجميع، ووزع مفاتيح FIDO2 على الحسابات الأربعة الحرجة، وانقل كلمات المرور المشتركة إلى الخزنة. واكتب إجراء التحقق من تحويلات المال ووقع عليه المدير والمحاسب، وراجع سجلات SPF وDKIM وDMARC للنطاق. والمخرج: نسبة الحسابات التي عليها MFA تساوي 100%، ولا يوجد حساب مدير مشترك.
الأيام 31 إلى 60، الأجهزة والنسخ: سجل كل حاسوب في نظام إدارة الأجهزة، وفعل تشفير القرص والتحديث التلقائي وقفل الشاشة، واجعل حساب المستخدم عادياً لا مديراً. ثم أنشئ النسخ الثلاث، وجرب استعادة ملف من كل نسخة، واكتب محضر الاستعادة. والمخرج: كل الأجهزة مشفرة ومحدثة، ومحضر أول اختبار استعادة.
الأيام 61 إلى 90، الشبكة والمراقبة والتدريب: غير كلمة مرور الراوتر وأغلق منافذ الإدارة، وقسم الشبكة إلى ثلاث VLAN، وافصل شبكة الضيوف. ثم فعل التنبيهات الستة، واكتب خطة الاستجابة في صفحتين وجربها في جلسة طاولة، وأرسل أول حملة تصيد مصرح بها. والمخرج: مصفوفة مناطق مكتوبة، وخطة استجابة موقعة، ونتيجة أول حملة.
أخطاء شائعة Common Mistakes
- الظن أن الأمن عند مزود السحابة: المزود يحمي منصته، والحسابات والإعدادات عليك.
- التحقق المتعدد للجميع إلا المدير: المدير هو الهدف الأول، ولا استثناء له.
- حساب المدير هو البريد اليومي: رسالة تصيد واحدة تعطي المهاجم الحزمة كلها.
- تحويل المال بناء على رسالة: بلا مكالمة إلى رقم معروف، الاحتيال مسألة وقت.
- النسخ الاحتياطي على NAS وحده: الفدية التي تصل إلى المكتب تصل إليه.
- الراوتر كما وصل: كلمة المرور الافتراضية ومنفذ الإدارة المفتوح على الإنترنت.
- المورد بحساب مشترك: لا تعرف من فعل ماذا، ولا تستطيع إغلاق وصوله وحده.
- أداة مراقبة لا يقرأ أحد تنبيهاتها: تكلفة دون أثر.
قائمة التحقق Checklist
| السؤال | الضابط | الدليل |
|---|---|---|
| هل لديك جرد بالحسابات والخدمات والأجهزة والموردين، وتاريخ آخر مراجعة؟ | NCNICC 2-1-1 و2-1-2 | سجل الأصول |
| هل التحقق المتعدد مفعل لكل الحسابات بلا استثناء؟ | NCNICC 2-2-1-2 | تقرير الحسابات من مزود الهوية |
| هل حسابات المدير منفصلة عن البريد اليومي، ويوجد حساب طوارئ محفوظ؟ | NCNICC 2-2-1-3 | قائمة الأدوار الإدارية |
| هل يوجد إجراء مكتوب للتحقق من تحويلات المال؟ | NCNICC 1-5 (توعية) | الإجراء الموقع |
| هل SPF وDKIM وDMARC مضبوطة للنطاق؟ | NCNICC 2-4-1-2 | سجلات DNS وتقرير DMARC |
| هل كل حاسوب مسجل ومشفر ومحدث وعليه وكيل حماية؟ | NCNICC 2-3-1-1 و2-6 و2-10-1-1 | تقرير نظام إدارة الأجهزة |
| هل الشبكة مقسمة، وشبكة الضيوف منفصلة، ولا منفذ إدارة مفتوحاً؟ | NCNICC 2-5-1-1 و2-5-1-3 | إعداد الراوتر ومصفوفة المناطق |
| هل توجد نسخة لا يحذفها أحد قبل مدتها، واختبرت الاستعادة هذا الربع؟ | NCNICC 2-9-1-1 و2-9-1-2 | إعداد Object Lock ومحضر الاستعادة |
| هل تفحص المتجر والنطاقات الخارجية شهرياً؟ | NCNICC 2-10-1-3 | تقارير الفحص بتواريخها |
| هل يوجد من يتابع التنبيهات الستة يومياً؟ | NCNICC 2-12-1-1 | العقد وسجل المتابعة |
| هل خزانة الشبكة مقفلة، وتسجيلات الكاميرات محمية بصلاحيات؟ | NCNICC 2-14-1-1 و2-14-1-3 | قائمة من يملك المفتاح وصلاحيات المشاهدة |
| هل تعرف من يبلغ الهيئة والعملاء عند الحادثة، ومتى؟ | NCNICC 2-13-1-2 | خطة الاستجابة |
الخلاصة Summary
- في شركة صغيرة أغلب أنظمتها سحابية، الحماية الأهم في الهوية والجهاز، لا عند باب المكتب.
- البريد هو الباب الأول بحسب الإحصاءات الرسمية، فالتحقق المتعدد وSPF وDKIM وDMARC وإجراء التحقق من تحويلات المال أول ما تفعله.
- نسخة ثالثة غير قابلة للتعديل خارج المكتب تجعل الفدية حادثة تتعافى منها.
- الفئة (ب) في NCNICC-1:2025 خريطة جيدة حتى قبل أن تعمم عليك، وترقيمها يطابق ECC.
- التكلفة التقديرية نحو 81 ألف ريال في السنة الأولى ونحو 73 ألفاً بعدها، وأغلبها اشتراكات ووقت لا أجهزة.
- لا تحتاج موظف أمن، ولكنك تحتاج أسماء ومواعيد: مالك، ومنسق، ومزود دعم، ومحاسب يطبق الإجراء.
وفي النموذج التالي نكبر الحجم إلى شركة متوسطة لها مقر وفروع، فتظهر مشكلات جديدة: ربط الفروع، والسيرفرات الداخلية، والحاجة إلى مراقبة حقيقية.
سجل التحديثات
- 2026-11-21: كتابة المقال من ضوابط NCNICC-1:2025 والضوابط الأساسية ECC-2:2024 وضوابط CIS الإصدار 8.1، وتقرير IC3 لعام 2025، ومسح الاختراقات البريطاني لعام 2025، ودليل الفدية من CISA، وصفحات أسعار Microsoft وBitwarden وYubico وMikroTik وBackblaze كما ظهرت في نوفمبر 2026.