إذا كنت تعمل في إدارة الأمن السيبراني أو تقنية المعلومات في جهة حكومية، فأنت لا تبدأ من صفحة بيضاء. فالضوابط الأساسية للأمن السيبراني ECC-2:2024 تنطبق على جهتك بنص الوثيقة، وتقييم الالتزام يأتي عبر منصة الهيئة، ومعها ضوابط للبيانات وللأنظمة الحساسة وللحوسبة السحابية وللعمل عن بعد ولحسابات التواصل الاجتماعي، وفوقها سياسة تصنيف البيانات من مكتب إدارة البيانات الوطنية وتنظيمات الحوسبة السحابية من هيئة الاتصالات والفضاء والتقنية. والسؤال الذي يتكرر في أغلب الجهات ليس «ماذا تطلب الضوابط؟»، فهو مكتوب، وإنما «كيف تبدو البنية التي تحقق كل هذا معاً، وبأي ترتيب نبنيها؟».
وهذا المقال يجيب عن هذا السؤال بنموذج مرجعي لجهة حكومية افتراضية، على الطريقة التي شرحناها في مقال المبادئ والطبقات وجرد الأصول. فيبدأ من ملف الجهة وأصولها، ثم من حوادث موثقة أصابت جهات حكومية، ثم يرسم البنية بمناطقها ومستويات تصنيف بياناتها، ويضع أمام كل عنصر رقم الضابط من كل مجموعة، ثم الفريق والتكلفة وخطة أول تسعين يوماً. ولا يعيد المقال شرح الضوابط نفسها، فقد شرحناها في مقالاتها:
 دليلكيف تصمم بنية تحتية آمنة Secure Architecture؟الطريقة التي نبني بها كل النماذج المرجعية في الموقع، من المبادئ وجرد الأصول إلى التصميم ضد حوادث حقيقية مربوطاً بضوابط الهيئة.
 دليلالضوابط الأساسية للأمن السيبراني NCA ECC بلغة بسيطةكيف تقرأ الضوابط الأساسية ECC دون أن تضيع في أرقامها، وعلى من تنطبق، وما المطلوب من جهتك فعلاً في كل مكون.
 دليلضوابط الهيئة الوطنية للأمن السيبراني: أيها ينطبق عليك؟أي ضوابط الهيئة الوطنية للأمن السيبراني تنطبق على جهتك، وما الذي تضيفه كل مجموعة متخصصة فوق الضوابط الأساسية.
 دليلحوكمة البيانات الحكومية: معايير NDMO وتصنيف البياناتما تطلبه معايير مكتب إدارة البيانات الوطنية من الجهة الحكومية فعلاً، وكيف تصنف بياناتها خطوة بخطوة، وكيف يقاس التزامها كل سنة.
وسوف نناقش في هذا المقال ما يلي:
- ملف الجهة الافتراضية، وجرد أصولها، والقائمة القصيرة.
- التهديدات الأهم من نشرات رسمية: الهجوم على حكومة ألبانيا في 2022، والموجة الثانية من Shamoon على جهات سعودية.
- مجموعات ضوابط الهيئة التي تنطبق على الجهة، وأين تنطبق كل مجموعة.
- تصنيف البيانات والاستضافة داخل المملكة، وكيف يحددان مكان كل نظام.
- البنية المرجعية، والضوابط لكل طبقة مع الأدوات.
- إدارة الأمن السيبراني وفريقها، والتكلفة، والخطة، والأخطاء الشائعة، وقائمة التحقق.
باختصار Quick Summary
أكبر خطر: مهاجم يدخل من خدمة مكشوفة لم تحدث، ويبقى شهوراً، ثم يسحب البريد ويشفر ويمسح، كما في هجوم ألبانيا الذي وصفته CISA.
الضوابط: ECC-2:2024 على كل شيء، وDCC-1:2022 على البيانات، وCSCC على النظامين الحساسين، وCCC-2:2024 للخدمات المستضافة سحابياً، وTCC-1:2021 للعمل عن بعد، وOSMACC-1:2021 للحسابات الرسمية.
البنية: مناطق بحسب التصنيف، والنظامان الحساسان في منطقة معزولة لا إنترنت فيها ولا شبكة لاسلكية، وإدارة من أجهزة مخصصة، ومركز عمليات على مدار الساعة، ومركز تعاف، ونسخ متصلة وغير متصلة.
التكلفة التقديرية: نحو 6.4 مليون ريال في السنة الأولى ونحو 4.7 مليون في كل سنة بعدها، وأغلبها فريق الإدارة والمراقبة لا الأدوات.
البداية: قائمة الأنظمة الحساسة، وتصنيف البيانات، وكل ما هو مكشوف على الإنترنت.
الجهة الافتراضية Hypothetical Profile
نبني هذا النموذج على جهة حكومية افتراضية للمثال، وليست جهة حقيقية:
| البند | الجهة الافتراضية |
|---|---|
| الحجم | 900 موظف، منهم نحو 40 في تقنية المعلومات |
| المواقع | مقر فيه مركز بيانات صغير، وأربعة فروع إقليمية تستقبل المراجعين، وموقع ثان للتعافي |
| الأنظمة | بوابة خدمات إلكترونية للمستفيدين، ونظام إدارة الطلبات والقضايا، ونظام الموارد البشرية والمالية، والبريد، والأرشيف الإلكتروني للمراسلات، وبوابة الموظفين، وحسابات رسمية على منصات التواصل |
| الأنظمة الحساسة | نظامان صنفتهما الجهة حساسين بحسب معايير الهيئة عبر منصتها: نظام إدارة الطلبات والقضايا، وبوابة الخدمات الإلكترونية |
| الاستضافة | بوابة الخدمات على مقدم خدمة سحابية مسجل لدى هيئة الاتصالات والفضاء والتقنية، وبقية الأنظمة في مركز البيانات الداخلي |
| البيانات | بيانات المستفيدين الشخصية، ومستندات طلباتهم، وبيانات الموظفين والرواتب، ومراسلات داخلية بعضها مصنف «سري» |
| العمل عن بعد | مسموح لفئات محددة عبر بوابة الجهة |
| الجهات المنظمة | الهيئة الوطنية للأمن السيبراني، ومكتب إدارة البيانات الوطنية في سدايا، وهيئة الاتصالات والفضاء والتقنية للاستضافة السحابية، وهيئة الحكومة الرقمية، ونظام حماية البيانات الشخصية |
جرد الأصول Asset Inventory والقائمة القصيرة
| النوع | الأصول | المالك | التصنيف الأعلى |
|---|---|---|---|
| الأنظمة الحساسة | نظام الطلبات والقضايا وقاعدته، وبوابة الخدمات الإلكترونية | وكالة الخدمات | سري |
| البيانات | بيانات المستفيدين، والمستندات المرفوعة، والمراسلات المصنفة، والرواتب | المسؤولون التنفيذيون عن البيانات في كل وكالة | سري |
| الهوية | Active Directory، ومزود الدخول الموحد للموظفين، والربط مع منصة الدخول الوطني للمستفيدين | إدارة التقنية | مقيد |
| البنية | مركز البيانات وبيئة المحاكاة والتخزين، والشبكة بين المقر والفروع، وموقع التعافي | إدارة التقنية | مقيد |
| البريد والأرشيف | البريد الإلكتروني، والأرشيف الإلكتروني للمراسلات | الاتصالات الإدارية | سري |
| الأجهزة | نحو 1,000 حاسوب، وأجهزة الفروع، والطابعات والماسحات المركزية، والكاميرات | الدعم الفني | مقيد |
| الحسابات الرسمية | حسابات الجهة على منصات التواصل | الاتصال المؤسسي | عام في محتواها، حساسة في سمعتها |
| الأطراف الخارجية | مقدم الخدمة السحابية، ومورد نظام الطلبات، ومقدم خدمة المراقبة المدارة، وشركات الاستشارات | المشتريات وإدارة الأمن | بحسب ما يصلون إليه |
والقائمة القصيرة Crown Jewels: نظام الطلبات والقضايا مع قاعدة بياناته، لأنه عمل الجهة الأساسي، وبوابة الخدمات، لأنها وجه الجهة أمام المستفيدين، والبريد والأرشيف، لأن فيهما المراسلات المصنفة، ونظام الهوية، لأنه مفتاح كل ما سبق، ونظام النسخ الاحتياطي ومركز التعافي، لأنهما ما يعيد الجهة إلى العمل. ولاحظ أن البريد في القائمة، وهذا ليس مبالغة، فكما سنرى في هجوم ألبانيا كان سحب البريد أحد أهداف المهاجم الأولى.
التهديدات الأهم Top Threats من نشرات رسمية
ألبانيا Albania 2022: خدمة مكشوفة، وأربعة عشر شهراً، ثم مسح
وتستحق هذه الحادثة القراءة خطوة خطوة، لأن كل خطوة فيها يقابلها ضابط محدد في ECC، والشكل التالي يضعها على خط زمني:
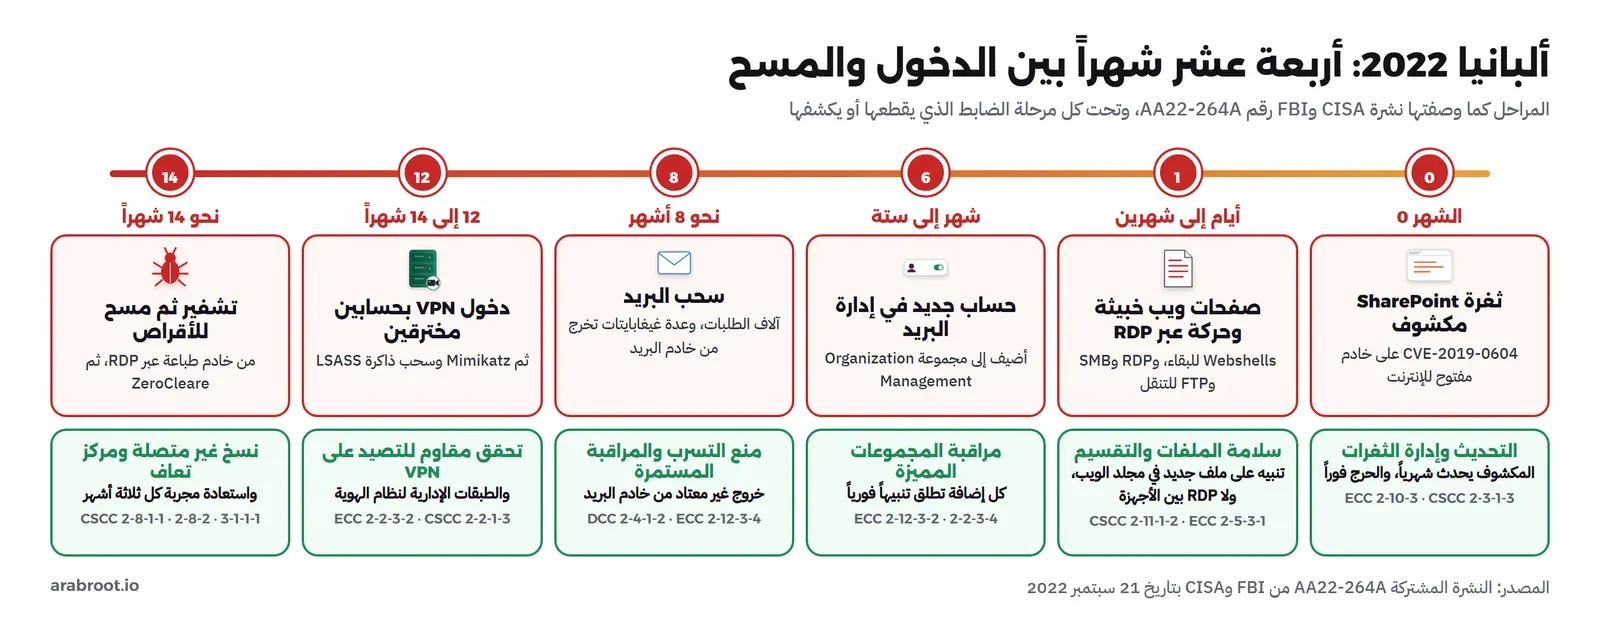
ولنقرأها بعين المصمم. فالدخول جاء من ثغرة نشر لها تحديث قبل الهجوم بسنوات، أي أن الضابط 2-10-3 لإدارة الثغرات، ومعه في CSCC تطبيق التحديثات شهرياً على الأنظمة الحساسة المتصلة بالإنترنت ومعالجة الثغرات الحرجة فوراً، كان يكفي لإغلاق الباب. ثم بقي المهاجم أربعة عشر شهراً، أي أن طبقة الرؤية لم تكن ترى، فلا تنبيه على صفحة جديدة في مجلد الويب، ولا على حساب جديد أضيف إلى مجموعة إدارة البريد، ولا على عدة غيغابايتات تخرج من خادم البريد، وهذه بالضبط توصيات النشرة نفسها. ثم كان الاتصال بالـ VPN بحسابات مسروقة، والنشرة توصي بالتحقق المتعدد المقاوم للتصيد لكل المستخدمين ولكل اتصالات VPN. ثم انتشر التشفير من خادم طباعة إلى بقية الأجهزة، أي أن الشبكة سمحت لخادم طباعة أن يدير أجهزة أخرى، والنشرة توصي بالتقسيم الدقيق Micro-segmentation لمنع الحركة الجانبية.
Shamoon 2: جهات حكومية سعودية في 2016 و2017
ويقول تقرير برنامج CyOTE الذي أعده مختبر Idaho الوطني لوزارة الطاقة الأمريكية إن الموجة الثانية من Shamoon بين نوفمبر 2016 ويناير 2017 استهدفت قطاع الطاقة في المملكة والهيئة العامة للطيران المدني والبنك المركزي، وإن 22 جهة على الأقل تأثرت بها، وإنها استخدمت برنامج Disttrack الذي ينتشر ببيانات دخول صالحة مكتوبة فيه مسبقاً، وينفجر في تاريخ محدد، ويمسح الأقراص. والدرس للجهة الحكومية أن الهدف هنا لم يكن الفدية ولا المال، وإنما إيقاف الجهة، فخطة التعافي يجب أن تفترض أن الأجهزة كلها مسحت، لا أن ملفات قليلة شفرت.
تهديدات أخرى في القائمة Other Threats
- الاستيلاء على الحساب الرسمي في منصات التواصل: رسالة واحدة من حساب الجهة المخترق تصل إلى ملايين، ولهذا ضوابط مستقلة هي OSMACC.
- تسريب البيانات المصنفة: من موظف، أو من مورد استشاري يصل إلى البيانات، أو من صورة شاشة، ولهذا ضوابط البيانات DCC.
- هجمات حجب الخدمة على البوابة: في أيام الذروة أو لأسباب سياسية، فتتوقف الخدمة أمام المستفيدين.
- المورد صاحب الصلاحية: مورد نظام الطلبات الذي يدخل للدعم، ومقدم الخدمة المدارة الذي يرى السجلات.
أي ضوابط الهيئة تنطبق؟ Applicable NCA Controls
الجهة الحكومية لا تختار، فالنطاق مكتوب في كل وثيقة. والضوابط الأساسية ECC-2:2024 تنطبق على الجهات الحكومية والجهات والشركات التابعة لها بنص قسم نطاق العمل. ثم تضاف المجموعات المتخصصة بحسب أنظمة الجهة واستخدامها، والشكل التالي يبين أين تنطبق كل مجموعة في جهتنا الافتراضية:
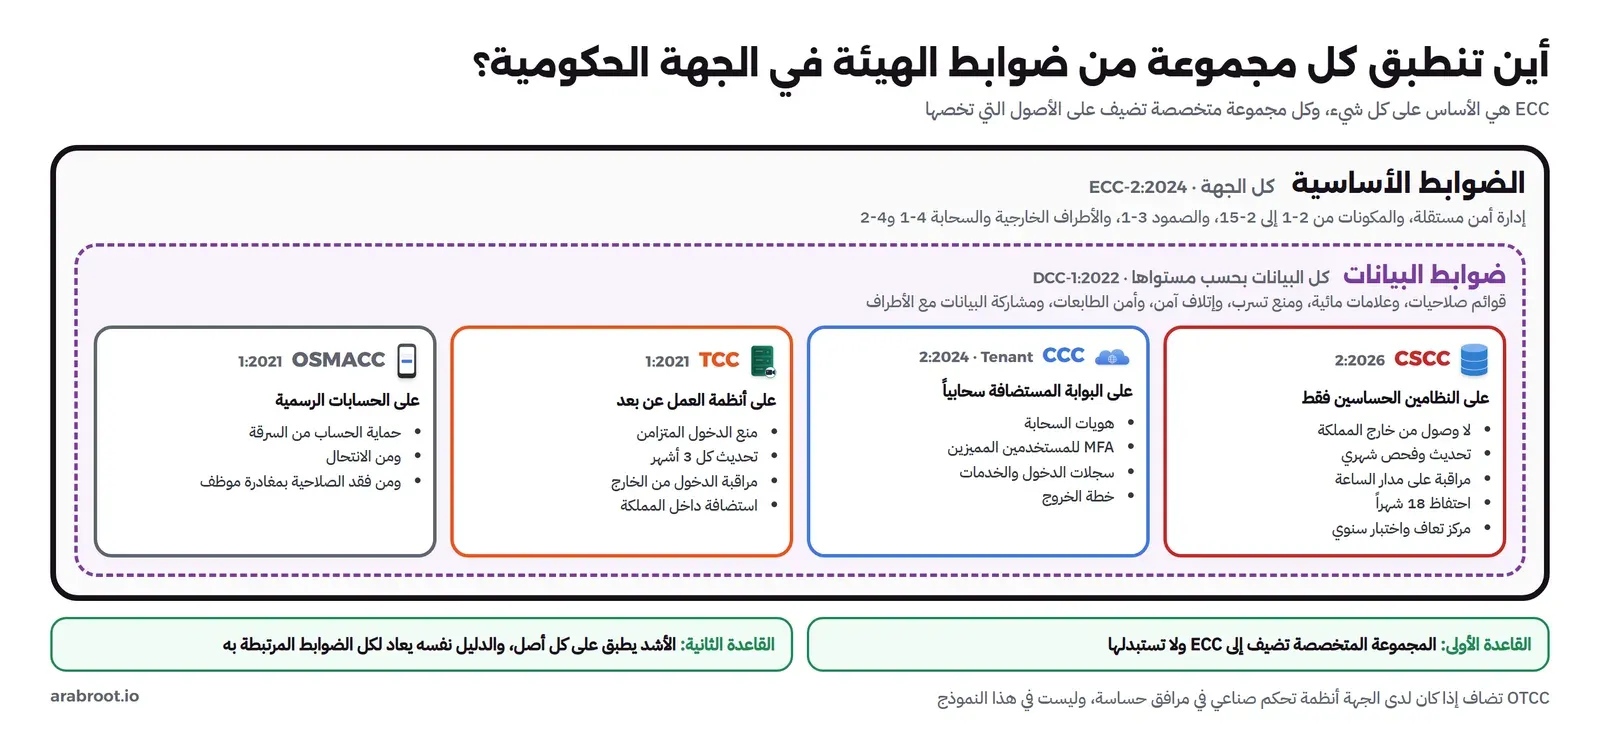
| المجموعة | على ماذا تنطبق في جهتنا | ما الذي تضيفه أهم شيء |
|---|---|---|
| ECC-2:2024 | الجهة كلها | الأساس: إدارة أمن مستقلة، والمكونات الفرعية من 2-1 إلى 2-15، والصمود، والأطراف الخارجية |
| DCC-1:2022 | كل البيانات الورقية والرقمية، بحسب مستوى تصنيفها | قوائم صلاحيات مقتصرة على موظفين سعوديين إلا باستثناء، والعلامات المائية، ومنع التسريب، وإتلاف آمن، وأمن الطابعات |
| CSCC | نظام الطلبات وبوابة الخدمات فقط | منع الوصول عن بعد من خارج المملكة، وأجهزة إدارة معزولة، وتحديث شهري، ومراقبة على مدار الساعة، واحتفاظ 18 شهراً، ومركز تعاف |
| CCC-2:2024 | البوابة المستضافة سحابياً، والجهة فيها مشترك CST | إدارة هويات السحابة، وMFA للمستخدمين المميزين، وسجلات السحابة، وخطة الخروج |
| TCC-1:2021 | أنظمة العمل عن بعد | منع الدخول المتزامن، ومراقبة الدخول من خارج المملكة، واستضافة أنظمة العمل عن بعد داخل المملكة |
| OSMACC-1:2021 | الحسابات الرسمية على منصات التواصل | حماية الحساب من السرقة والانتحال |
ولاحظ أمرين قبل أن تقرأ الطبقات. الأول أن CSCC تنطبق على الأنظمة الحساسة وحدها، والنسخة المنشورة اليوم على صفحتها في موقع الهيئة هي CSCC-2:2026 بالعربية، وتقول إن تحديد النظام الحساس يكون «وفقاً لمعايير تحديد الأنظمة الحساسة من خلال البوابة الوطنية لخدمات الأمن السيبراني (حصين)»، فأول عمل فيها قائمة لا سياسة. والثاني أن بعض المجموعات المتخصصة صدرت قبل ECC-2:2024 فتشير في نصها إلى أرقام الإصدار الأول، وقد شرحنا ذلك وكيف تجمع بين المجموعات في مقال أي ضوابط الهيئة ينطبق عليك. والقاعدة في الحالتين: طبق الأشد على كل أصل، وأعد استخدام الدليل نفسه لكل الضوابط المرتبطة به.
تصنيف البيانات والاستضافة Data Classification and Hosting
في الجهة الحكومية لا تبدأ البنية من الشبكة، وإنما من التصنيف، لأنه يحدد أين يستضاف كل نظام، ومن يصل إلى بياناته، وأي مستوى من ضوابط البيانات والتشفير ينطبق عليه.
سياسة تصنيف البيانات من مكتب إدارة البيانات الوطنية NDMO
تضع سياسة تصنيف البيانات الصادرة عن مكتب إدارة البيانات الوطنية في الهيئة السعودية للبيانات والذكاء الاصطناعي SDAIA أربعة مستويات: سري للغاية Top Secret، وسري Secret، ومقيد Restricted، وعام Public، والتصنيف فيها بحسب أثر الوصول غير المصرح به أو الإفصاح، لا بحسب إحساس الموظف بأهمية البيانات. ومن قواعدها المهمة للمصمم أن البيانات التي لم تصنف عند إنشائها أو استلامها تعامل كبيانات مقيدة حتى تصنف، وأن التصنيف يراجع، وأن الحماية تطبق بحسب المستوى، ومنها الوسم Protective Marking والصلاحيات بمبدأ الحاجة إلى المعرفة والإتلاف الآمن. وقد شرحنا المستويات والعملية بخطواتها السبع وأمثلة كل مستوى في مقال حوكمة البيانات وتصنيفها.
وفي جهتنا الافتراضية تكون النتيجة كالتالي: المراسلات المصنفة وبعض ملفات القضايا «سري»، وبيانات المستفيدين الشخصية والرواتب «مقيد»، ومحتوى البوابة العام وإحصاءات الخدمات المنشورة «عام». ولا توجد في الجهة بيانات «سري للغاية»، وإذا وجدت فلها بيئة خاصة خارج هذا النموذج.
وما الذي يتغير عملياً بين «مقيد» و«سري»؟ الإجابة في ضوابط البيانات DCC-1:2022، فكثير من ضوابطها مكتوب بعبارة «حسب المدة المحددة لكل مستوى»، مثل تطبيق التحديثات على الأنظمة التي تتعامل مع البيانات من وقت إطلاقها، ومراجعة التقوية، ومراجعة قوائم الصلاحيات، ومراجعة تطبيق الإتلاف الآمن، وضابط التشفير فيها يذكر مستويين من المعايير الوطنية للتشفير: المتقدم والمتوسط. فالتصنيف ليس وسماً على المستند فقط، وإنما جدول مواعيد ومستوى تشفير لكل نظام يحمل البيانات، ولذلك يجب أن يظهر في سجل الأصول بجانب كل نظام، حتى تعرف أي مدة تنطبق عليه.
أين يستضاف كل نظام؟ Hosting Decision
الاستضافة السحابية للجهات الحكومية تحكمها تنظيمات تقديم خدمات الحوسبة السحابية من هيئة الاتصالات والفضاء والتقنية، الصادرة بالقرار 506/1445 بتاريخ 8 أكتوبر 2023، وضوابط الحوسبة السحابية للجهات الحكومية من هيئة الحكومة الرقمية. وقد جمعنا ما تقوله هذه الوثائق مع سياسة التصنيف في قرار عملي لكل نظام في مقال نقل أنظمة جهة حكومية إلى السحابة: التصنيف يحدد البيئة وفئة تسجيل مقدم الخدمة، والتعاقد يكون مع مقدم مسجل بالفئة التي تناسب أعلى تصنيف في الحزمة، والبيانات ونسخها الاحتياطية تبقى داخل المملكة. وفي جهتنا:
| النظام | أعلى تصنيف | الاستضافة في النموذج | الضوابط الإضافية |
|---|---|---|---|
| بوابة الخدمات الإلكترونية | مقيد | مقدم خدمة سحابية مسجل بالفئة المناسبة، داخل المملكة | CSCC وCCC للمشترك وECC 4-2 |
| نظام الطلبات والقضايا | سري | مركز البيانات الداخلي في منطقة معزولة | CSCC وDCC بمستوى «سري» |
| البريد والأرشيف | سري | مركز البيانات الداخلي | DCC، وECC 2-4 |
| الموارد البشرية والمالية | مقيد | مركز البيانات الداخلي، أو مقدم مسجل بعد قرار التصنيف | DCC بمستوى «مقيد» |
| بوابة العمل عن بعد | بحسب ما تصل إليه | داخل المملكة | TCC 3-1-1-1 |
ولاحظ أن الضابط 4-2-3 في ECC-2:2024 يطلب من مقدم السحابة حماية بيانات الجهة بحسب تصنيفها وإعادتها بصيغة قابلة للاستخدام عند انتهاء الخدمة في 4-2-3-1، وفصل بيئة الجهة عن غيرها في 4-2-3-2، وأن الضابط 3-1-1-1 في TCC يطلب أن يكون موقع أنظمة العمل عن بعد المستضافة داخل المملكة. أما سؤال السيادة الأوسع، أي القانون الذي يحكم المزود ومن يملك المفاتيح، فشرحناه في مقال السحابة السيادية.
البنية المرجعية Reference Architecture
الرسم التالي يجمع البنية. والفكرة الأساسية فيه أن المناطق ترتب بالتصنيف وبالحساسية معاً: كلما ارتفع التصنيف أو كان النظام حساساً، ضاقت المنطقة وقل من يصل إليها وزادت المراقبة:
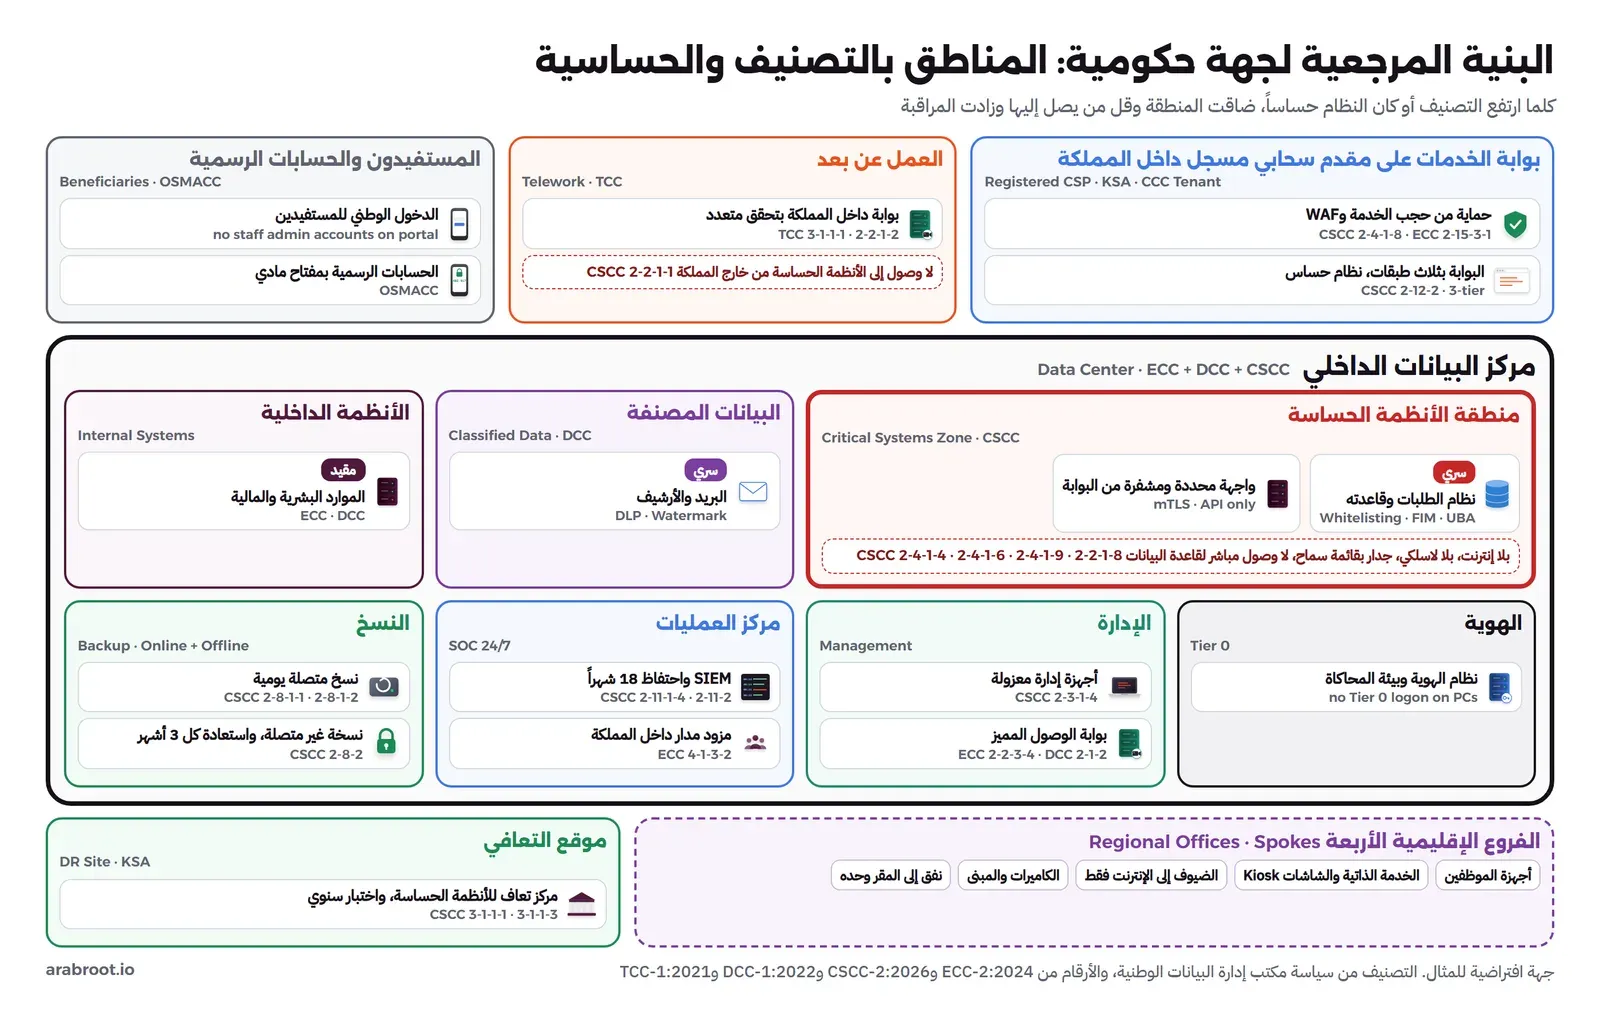
ولنقرأ الرسم بست أفكار:
- منطقة الأنظمة الحساسة معزولة: نظام الطلبات يقدم خدمة داخلية، فلا يتصل بالإنترنت، كما يطلب الضابط 2-4-1-6 في CSCC، ولا يتصل بالشبكة اللاسلكية كما يطلب 2-4-1-4، وجدارها يعمل بقائمة سماح Whitelisting فقط كما في 2-4-1-9، وقاعدة بياناته لا يصل إليها إلا التطبيق، فلا يتعامل أحد معها مباشرة إلا مشرفو قواعد البيانات بحسب 2-2-1-8.
- البوابة في السحابة ولكن بمعايير الحساسة: خلف خدمة حماية من حجب الخدمة وجدار تطبيقات ويب، بثلاث طبقات على الأقل كما يطلب 2-12-2 في CSCC، وتصل إلى نظام الطلبات عبر واجهة محددة ومشفرة فقط.
- الإدارة من أجهزة مخصصة: أجهزة حاسب لموظفي التقنية ذوي الصلاحيات المهمة، في شبكة إدارة معزولة، لا تتصل بالبريد ولا بالإنترنت، كما يطلب 2-3-1-4 في CSCC، ومنها فقط يمر الدخول عبر بوابة الوصول المميز.
- لا وصول عن بعد من خارج المملكة إلى الأنظمة الحساسة: بنص 2-2-1-1 في CSCC، والوصول عن بعد من داخل المملكة مقيد ويتأكد منه مركز العمليات عند كل عملية دخول بحسب 2-2-1-2.
- مركز عمليات على مدار الساعة: كما يطلب 2-11-1-4 في CSCC، ويرى كل المناطق، ويحتفظ بسجلات الأنظمة الحساسة 18 شهراً على الأقل بحسب 2-11-2.
- نسخ متصلة وغير متصلة ومركز تعاف: نطاق النسخ المتصل وغير المتصل يشمل كل الأنظمة الحساسة بحسب 2-8-1-1 في CSCC، ومركز تعاف للأنظمة الحساسة بحسب 3-1-1-1، واختبار سنوي لخطة التعافي بحسب 3-1-1-3.
الضوابط لكل طبقة Controls per Layer
في كل جدول نذكر ما نطبقه، ثم رقمه في ECC-2:2024، ثم الإضافة من المجموعة المتخصصة إن وجدت، ثم ضابط CIS، ثم الأداة المفتوحة والخيار التجاري. وأرقام CSCC من نسختها العربية CSCC-2:2026، وأرقام DCC من أداة تقييم الالتزام الرسمية التي تنشرها الهيئة على صفحة DCC.
إدارة الأمن السيبراني Cybersecurity Department
الضابط 1-2-1 في ECC يطلب إدارة للأمن السيبراني مستقلة عن إدارة تقنية المعلومات والاتصالات، بحسب الأمر السامي رقم 37140 وتاريخ 14/8/1438هـ، والضابط 1-2-2 يطلب أن تشغل كل وظائف الأمن السيبراني بمواطنين سعوديين متفرغين ومؤهلين، والضابط 1-2-3 يطلب لجنة إشرافية للأمن السيبراني بتوجيه من صاحب الصلاحية. وفوق ذلك الاستراتيجية في 1-1، والسياسات في 1-3، والأدوار في 1-4، والمخاطر في 1-5، والأمن في المشاريع في 1-6، والمراجعة والتدقيق في 1-8، والموارد البشرية في 1-9، والتوعية في 1-10. وهذه كلها قرارات وأدوار لا أدوات، وقد شرحنا كيف تكتب السياسة التي يطبقها الناس في مقال السياسات، وكيف تدير المخاطر في مقال سجل المخاطر، وكيف تجمع الأدلة في مقال جمع الأدلة تلقائياً ومقال CISO Assistant.
الهوية والوصول Identity and Access
في الجهة الحكومية هويتان منفصلتان يجب ألا تختلطا: هوية الموظفين في نظام الهوية الداخلي، وهوية المستفيدين الذين يدخلون إلى البوابة عبر منصة الدخول الوطني. والقاعدة الأولى في التصميم أن البوابة لا تحمل أي حساب موظف بصلاحية إدارية، وأن موظف الجهة الذي يعالج الطلبات يدخل إلى نظام الطلبات من شبكة الجهة بحسابه الداخلي لا من البوابة العامة، فإذا اخترقت البوابة لا يجد المهاجم فيها طريقاً إلى حسابات الموظفين. والقاعدة الثانية نموذج الطبقات الإدارية لنظام الهوية الداخلي: متحكمات النطاق وبيئة المحاكاة وسيرفر النسخ في الطبقة صفر، وحساباتها لا تدخل أبداً إلى حواسيب الموظفين، لأن كلمة المرور التي تدخل إلى جهاز تبقى في ذاكرته، وهذا ما استخدمه المهاجمون في ألبانيا حين سحبوا ذاكرة LSASS بأداة Mimikatz. والقاعدة الثالثة أن كل حساب مميز، بشرياً كان أو حساب خدمة، مسجل باسم مالك، ويراجع في موعد، ويغلق عند انتهاء الحاجة إليه، لأن الحسابين اللذين دخل بهما المهاجمون إلى VPN في ألبانيا كانا حسابين صالحين لم يلاحظ أحد أنهما يستخدمان من مكان غريب.
| ما نطبقه | ECC | الإضافة المتخصصة | CIS | مفتوح المصدر | تجاري |
|---|---|---|---|---|---|
| MFA للوصول عن بعد والحسابات المميزة، ولكل مستخدمي الأنظمة الحساسة | 2-2-3-2 | CSCC 2-2-1-3 و2-2-1-4، وCCC 2-2-T-1-4 | 6 | Keycloak أو authentik مع Passkeys | مزودو الهوية التجاريون |
| منع الوصول عن بعد إلى الأنظمة الحساسة من خارج المملكة، وتحقق المركز من كل دخول من داخلها | 2-2-3 | CSCC 2-2-1-1 و2-2-1-2 | 6 و13 | قواعد الموقع الجغرافي في بوابة الوصول مع تنبيه SIEM | بوابات الوصول التجارية |
| قوائم صلاحيات للبيانات المصنفة مقتصرة على موظفين سعوديين إلا باستثناء من صاحب الصلاحية | 2-2-3-3 | DCC 2-1-1-1 و2-1-1-2 | 6 | المجموعات في الدليل مع مراجعة موثقة | أدوات حوكمة الهوية |
| إدارة الوصول المميز، وللبيانات المصنفة أيضاً | 2-2-3-4 | DCC 2-1-2 | 5 و6 | Guacamole وما في مقال أدوات الوصول الآمن | منتجات PAM التجارية |
| حسابات الخدمات دون دخول تفاعلي، ولا وصول مباشر لقواعد البيانات | 2-2-3-3 | CSCC 2-2-1-7 و2-2-1-8 | 5 | سياسات الدليل وصلاحيات قاعدة البيانات | أدوات أمن قواعد البيانات |
| مراجعة هويات الأنظمة الحساسة كل ثلاثة أشهر، وبقية الهويات دورياً | 2-2-3-5 | CSCC 2-2-2، وDCC 2-1-3 | 5 | JML وSCIM | أدوات حوكمة الهوية |
| منع الدخول المتزامن لمستخدم العمل عن بعد من أكثر من جهاز | 2-2-3 | TCC 2-2-1-2 | 6 | إعداد بوابة الوصول | إعداد بوابة الوصول |
الأجهزة والسيرفرات Endpoints and Servers
| ما نطبقه | ECC | الإضافة المتخصصة | CIS | مفتوح المصدر | تجاري |
|---|---|---|---|---|---|
| حماية الأجهزة والسيرفرات بتقنيات حديثة، وقائمة سماح للتطبيقات على سيرفرات الأنظمة الحساسة | 2-3-3-1 | CSCC 2-3-1-1 و2-3-1-2 | 2 و10 | وكيل Wazuh، وfapolicyd أو AppLocker للقائمة | منصات EDR التجارية |
| تحديث شهري للأنظمة الحساسة المتصلة بالإنترنت، وكل ثلاثة أشهر للداخلية، والحرج فوراً | 2-3-3-3 و2-10-3 | CSCC 2-3-1-3 و2-9-1-2 و2-9-1-3 | 7 | كما في مقال إدارة التحديثات | أدوات إدارة التحديثات |
| أجهزة إدارة مخصصة في شبكة إدارة معزولة | 2-3-3 | CSCC 2-3-1-4 | 12 | أجهزة PAW بنظام مقوى | الأجهزة نفسها |
| مراجعة التقوية كل ستة أشهر للأنظمة الحساسة | 2-3-3 | CSCC 2-3-1-6 | 4 | Lynis ومعايير CIS كما في مقال تقوية السيرفر | أدوات قياس الإعدادات |
| تعطيل تصوير الشاشة على الأجهزة التي تنشئ الوثائق المصنفة | 2-7 | DCC 2-2-1-4 | 3 | سياسات المجموعات | أدوات حماية المستندات |
| إدارة الأجهزة المحمولة مركزياً مع المسح عن بعد، ومنع وصولها للأنظمة الحساسة إلا مؤقتاً، وتشفير القرص كاملاً | 2-6-3 | DCC 2-3-1-1 و2-3-1-2، وCSCC 2-5-1-1 و2-5-1-2 | 4 | Fleet وHeadwind MDM كما في مقال إدارة الأجهزة | منصات MDM التجارية |
| مزامنة الوقت مع المصدر الوطني | 2-3-3-4 | 8 | chrony مع time.saso.gov.sa كما في مقال ضوابط ECC بأدوات مفتوحة | الخدمة نفسها |
البريد والأرشيف Email
البريد في هذا النموذج داخلي لأنه يحمل مراسلات سرية، وهذا يجعل الجهة مسؤولة عن كل طبقاته: بوابة تصفية أمام الخادم تحلل الرسائل والمرفقات في 2-4-3-1، وحماية من التهديدات المتقدمة في 2-4-3-4، وMFA للبريد عبر الويب في 2-4-3-2، وأرشفة ونسخ في 2-4-3-3، وSPF وDKIM وDMARC في 2-4-3-5. والدرس المباشر من ألبانيا ثلاث قواعد: خادم البريد يحدث كأنه نظام حساس لأنه مكشوف، وأي إضافة إلى مجموعة إدارة البريد تطلق تنبيهاً فورياً، وأي خروج غير معتاد لكميات كبيرة من خادم البريد يراقب، كما توصي النشرة نصاً. وقد شرحنا البوابات المفتوحة في مقال بوابات أمن البريد ومقال Proxmox Mail Gateway.
الشبكة والمناطق Network and Zones
| ما نطبقه | ECC | الإضافة المتخصصة | CIS | مفتوح المصدر | تجاري |
|---|---|---|---|---|---|
| مناطق بالتصنيف والحساسية، وعزل شبكة الإنتاج عن التطوير والاختبار | 2-5-3-1 و2-5-3-2 | CSCC 2-4-1-1 | 12 | OPNsense كما في مقال تقسيم الشبكة | أجهزة NGFW |
| قائمة سماح فقط في جدار الأنظمة الحساسة، ومراجعة قواعده كل ستة أشهر | 2-5-3-5 | CSCC 2-4-1-9 و2-4-1-2 | 4 و12 | قواعد OPNsense مع مراجعة موثقة | أدوات إدارة سياسات الجدار |
| لا إنترنت ولا شبكة لاسلكية للأنظمة الحساسة الداخلية، ولا توصيل لجهاز قبل فحصه | 2-5-3-4 | CSCC 2-4-1-3 و2-4-1-4 و2-4-1-6 | 12 | قواعد الجدار، و802.1X عبر FreeRADIUS | التحكم بالوصول إلى الشبكة NAC |
| منع الاختراق IPS والحماية من التهديدات المتقدمة على مستوى الشبكة | 2-5-3-6 و2-5-3-8 | CSCC 2-4-1-5 | 13 | Suricata وZeek كما في مقال Suricata وZeek | IPS وصناديق التحليل التجارية |
| أمن DNS والتصفح | 2-5-3-3 و2-5-3-7 | 9 | محلل DNS داخلي بقوائم حظر | بوابات الويب الآمنة | |
| الحماية من حجب الخدمة للبوابة | 2-5-3-9 | CSCC 2-4-1-8 | 13 | كما في طبقات الحماية من DDoS | خدمة تنظيف حركة من مقدم داخل المملكة |
| الفروع متصلة بالمقر وحده، بقواعد لكل نفق | 2-5-3-1 | 12 | WireGuard أو IPsec كما في مقارنة الشبكات الخاصة | شبكات WAN المدارة |
الفروع الإقليمية ومراجعو الخدمات Regional Offices
الفرع الإقليمي في الجهة الحكومية يختلف عن فرع الشركة في أمر واحد مهم: فيه مراجعون من الجمهور يجلسون أمام موظف، وأحياناً جهاز خدمة ذاتية أو شاشة انتظار أو شبكة ضيوف. لذلك نقسم شبكة الفرع إلى أربع مناطق على الأقل: أجهزة الموظفين، وأجهزة الخدمة الذاتية والشاشات، والضيوف إلى الإنترنت فقط، والكاميرات وأنظمة المبنى. وجهاز الخدمة الذاتية يعامل كجهاز في مكان عام، أي أن أي شخص قد يصل إلى منافذه، فلا يوصل بشبكة الموظفين، ولا يحمل حساباً له صلاحية على الأنظمة الداخلية، ويعمل بوضع التطبيق الواحد Kiosk Mode. والفرع كله متصل بالمقر وحده بنفق مشفر، ولا يصل إلى منطقة الأنظمة الحساسة إلا عبر التطبيق نفسه، والضابط 2-4-1-3 في CSCC يمنع توصيل أي جهاز مباشرة بالشبكة المحلية للأنظمة الحساسة إلا بعد فحصه والتأكد من عناصر الحماية فيه، وهذا يعني في الفرع أن منافذ الشبكة في قاعة المراجعين معطلة أو في شبكة الضيوف.
العمل عن بعد Telework وفق TCC
سمحت الجهة لفئات محددة بالعمل عن بعد، فتنطبق ضوابط العمل عن بعد TCC-1:2021 على أنظمة العمل عن بعد، أي بوابة الوصول وما يصل إليه الموظف منها. وأهم ما تضيفه بأرقامها في نص الوثيقة: تطبيق التحديثات على أنظمة العمل عن بعد كل ثلاثة أشهر على الأقل في 2-3-1-1، ومراجعة تقويتها كل سنة في 2-3-1-2، وإدارة الجلسات بموثوقيتها وإقفالها وإنهاء مهلتها في 2-3-1-4، وتقييد المنافذ والخدمات المستخدمة للوصول عن بعد وفتحها بحسب الحاجة في 2-4-1-1، ومراجعة قواعد الجدار سنوياً في 2-4-1-2، ومراجعة هويات العمل عن بعد سنوياً في 2-2-2، واختبار استعادة نسخ أنظمة العمل عن بعد كل ستة أشهر في 2-8-2، والاحتفاظ بسجلاتها 12 شهراً على الأقل في 2-11-2، وأن تكون أنظمة العمل عن بعد المستضافة داخل المملكة في 3-1-1-1. ولاحظ أن هذه المدد أخف من مدد CSCC، فإذا كانت بوابة العمل عن بعد توصل إلى نظام حساس، فالقاعدة نفسها: الأشد ينطبق، أي أن الموظف لا يصل إلى النظام الحساس عن بعد إلا بشروط CSCC، ومنها ألا يكون من خارج المملكة.
كيف يبدو تقييم الالتزام؟ Compliance Assessment
تقيس الهيئة التزام الجهات بأدوات تقييم تنشرها مع كل مجموعة، وعبر منصتها، ومنها زيارات للتدقيق بحسب ما تقوله نصوص الضوابط. والفرق بين جهة تجتاز التقييم بهدوء وجهة تقضي شهراً في جمع الأوراق ليس في عدد الأدوات، وإنما في أن الدليل يخرج من التصميم نفسه: مصفوفة المناطق هي دليل التقسيم، وتسجيلات بوابة الوصول المميز هي دليل الإدارة، وإعداد الاحتفاظ كما يقرؤه نظام السجلات هو دليل المدة، ومحاضر الاستعادة بتواريخها هي دليل النسخ. وقد شرحنا ما يطلبه المقيم وأساليبه الأربعة في مقال الاستعداد للتدقيق، والقاعدة التي نكررها في كل النماذج: الضابط الذي له مالك ونوع إثبات ودليل بتاريخ لا يقلقك يوم التقييم.
التطبيقات والبوابة Applications
البوابة تطبيق ويب خارجي، فينطبق عليها المكون 2-15 في ECC: جدار حماية تطبيقات الويب في 2-15-3-1، والمعمارية متعددة المستويات في 2-15-3-2، والبروتوكولات الآمنة في 2-15-3-3، والتحقق بعوامل مناسبة بحسب تقييم الأثر في 2-15-3-5. ولأنها نظام حساس، تضيف CSCC إدارة آمنة للجلسات وتطبيق معايير OWASP Top Ten في حدها الأدنى في 2-12-1، ومعمارية لا تقل عن ثلاث طبقات في 2-12-2، ومراجعة أمنية للكود المصدري قبل الإطلاق كما شرحنا في مقال ضوابط أمن التطبيقات. ونظام الطلبات الداخلي تنطبق عليه ضوابط حماية التطبيقات الداخلية في 2-13 من CSCC بالمبادئ نفسها. وفي الاختبار: فحص الثغرات للأنظمة الحساسة مرة شهرياً على الأقل في 2-9-2 من CSCC، واختبار الاختراق لها كل ستة أشهر على الأقل في 2-10-2، بفريق مؤهل وبنطاق يشمل كل مكوناتها التقنية وخدماتها الداخلية والخارجية.
البيانات والتشفير Data and Cryptography
| ما نطبقه | ECC | الإضافة المتخصصة | CIS | مفتوح المصدر | تجاري |
|---|---|---|---|---|---|
| حماية البيانات بحسب مستوى تصنيفها، وتصنيف كل بيانات الأنظمة الحساسة | 2-7-2 | CSCC 2-6-1-2 | 3 | حقل التصنيف في سجل الأصول، والوسم في المستندات | أدوات التصنيف والوسم |
| العلامات المائية، ومنع تسرب البيانات وإدارة الحقوق | 2-7-2 | DCC 2-4-1-1 و2-4-1-2، وCSCC 2-6-1-3 | 3 | البدائل المفتوحة محدودة في هذا المجال | منصات DLP وإدارة الحقوق |
| لا بيانات إنتاج في بيئات الاختبار إلا بتعتيم Masking أو مزج | 2-5-3-2 | DCC 2-4-1-3، وCSCC 2-6-1-1 و2-6-1-5 | 3 و16 | أدوات التعتيم مثل Presidio | أدوات التعتيم التجارية |
| تشفير كل بيانات الأنظمة الحساسة أثناء النقل والتخزين، بحسب المعايير الوطنية للتشفير | 2-8-3 | CSCC 2-7-1-1 و2-7-1-2، وDCC 2-5-1 | 3 | LUKS وTLS بإعدادات المعيار، والتشفير للمطورين | أجهزة HSM ومنصات المفاتيح |
| الإتلاف الآمن مع سجل لكل عملية | 2-14-3-4 | DCC 2-6-1-1 إلى 2-6-1-5 | 3 | أدوات المسح الآمن مع سجل | خدمات الإتلاف المعتمدة |
| أمن الطابعات والماسحات: تعطيل التخزين المؤقت، والتحقق قبل الطباعة، وسجل 12 شهراً | 2-14-3 | DCC 2-7-3-1 إلى 2-7-3-3 | 4 | خادم طباعة بتحقق | حلول الطباعة الآمنة |
ولاحظ صف منع التسرب وإدارة الحقوق: هذا من المجالات القليلة التي لا نجد لها أداة مفتوحة ناضجة تقابل المنتجات التجارية، وقد صنفنا البدائل المفتوحة لمنع التسرب بأنها «محدودة» في مقال حلول الأمن التجارية وبدائلها. فلا تحاول بناءه من أدوات متفرقة، وإنما اختر منتجاً يدعم العربية في المستندات ويعمل داخل المملكة.
النسخ الاحتياطي والتعافي Backup and Recovery
تطلب ECC نطاق نسخ يشمل الأصول الحساسة في 2-9-3-1، والقدرة على الاستعادة السريعة بعد الحوادث في 2-9-3-2، واختبار فعالية الاستعادة دورياً في 2-9-3-3، وخطط التعافي من الكوارث في 3-1-3-3. وتضيف CSCC للأنظمة الحساسة: نطاق نسخ متصل وغير متصل Online and Offline في 2-8-1-1، ونسخاً على فترات مخططة توصي الهيئة بأن تكون يومية في 2-8-1-2، وحماية وسائط النسخ من الإتلاف والتعديل والاطلاع في 2-8-1-3، واختبار الاستعادة كل ثلاثة أشهر على الأقل في 2-8-2، ثم مركزاً للتعافي من الكوارث في 3-1-1-1، واختبار خطط التعافي مرة سنوياً على الأقل في 3-1-1-3، وتوصي باختبار حي في 3-1-1-4.
والتصميم في النموذج: سيرفر نسخ في منطقة مستقلة بحسابات خارج النطاق، ونسخة غير متصلة على وسائط تفصل بعد النسخ وتحفظ في مكان آمن، ونسخة في موقع التعافي. واختبار الاستعادة الربع سنوي يكون لنظام الطلبات كاملاً لا لملف، والاختبار السنوي تشغيل حقيقي من موقع التعافي. وتذكر درس Shamoon: خطة التعافي تفترض أن كل الأجهزة مسحت، فرتب الاستعادة بالهوية أولاً، ثم الشبكة، ثم الأنظمة الحساسة، كما شرحنا في مقال استمرارية الأعمال والتعافي ومقال قاعدة 3-2-1.
المراقبة ومركز العمليات Monitoring and SOC
تطلب ECC تفعيل السجلات على الأصول الحساسة وعلى الحسابات المميزة وأحداث الوصول عن بعد في 2-12-3-1 و2-12-3-2، وتقنيات SIEM في 2-12-3-3، والمراقبة المستمرة في 2-12-3-4، والاحتفاظ 12 شهراً على الأقل في 2-12-3-5. وتضيف CSCC للأنظمة الحساسة: سجلات على كل المكونات التقنية في 2-11-1-1، ومراقبة سلامة الملفات File Integrity في 2-11-1-2، وتحليل سلوك المستخدم UBA في 2-11-1-3، ومراقبة على مدار الساعة في 2-11-1-4، واحتفاظاً لا يقل عن 18 شهراً في 2-11-2. ويضيف TCC مراقبة الدخول عن بعد من خارج المملكة في 2-11-1-4، وتضيف CCC جمع سجلات الدخول وسجلات خدمات السحابة في 2-11-T-1-1.
والقرار الأكبر هنا: مركز عمليات داخلي أم مدار؟ وفي جهة بهذا الحجم نقترح خليطاً: فريق داخلي صغير يملك SIEM والقواعد والتحقيق، ومقدم خدمة مدارة للمراقبة خارج ساعات العمل، بشرط الضابط 4-1-3-2 أن تكون مراكز الخدمات المدارة التي تستخدم الوصول عن بعد داخل المملكة بالكامل. وأول القواعد التي يبنيها الفريق مأخوذة من نشرة ألبانيا مباشرة: ملف جديد في مجلدات الويب على أي خادم مكشوف، وإضافة إلى مجموعات إدارة البريد أو النطاق، وخروج كميات كبيرة من خادم البريد، ودخول VPN بحساب من دولة جديدة أو بحسابين من الجهاز نفسه، وتشغيل أدوات سحب كلمات المرور على أي جهاز، وتعطيل وكيل الحماية. وقد شرحنا بناء هذه القواعد في مقال قواعد الكشف بلغة Sigma، ومستويات المركز في مقال مركز العمليات الأمنية.
الحوادث والإبلاغ Incident Management
يطلب الضابط 2-13-3 خطط الاستجابة وإجراءات التصعيد، وتصنيف الحوادث، وإبلاغ الهيئة بالحوادث في 2-13-3-3، ومشاركة الإشعارات ومعلومات التهديدات ومؤشرات الاختراق وتقارير الحوادث معها في 2-13-3-4، وجمع معلومات التهديدات ومعالجتها في 2-13-3-5. والإبلاغ هنا إجراء له قنوات تحددها الهيئة، فاكتب في الخطة من يبلغ وكيف ومتى، واحفظ نسخة من كل بلاغ، وأضف إليها الإشعار الذي يطلبه نظام حماية البيانات الشخصية إذا تسربت بيانات المستفيدين، كما في مقال PDPL. وأدوات الفريق: TheHive لإدارة الحالات، وVelociraptor لجمع الأدلة من الأجهزة، وMISP وOpenCTI لمعلومات التهديدات، والكتيبات بالقالب في مقال خطة الاستجابة.
الأطراف الخارجية والحسابات الرسمية Third Parties and Social Accounts
يطلب المكون 4-1 في ECC بنود عدم الإفصاح والحذف الآمن عند انتهاء الخدمة، وإجراءات التواصل عند الحادثة، وإلزام الطرف الخارجي بمتطلبات الجهة في 4-1-2، وتقييم المخاطر قبل التعاقد في 4-1-3-1. وتضيف DCC للأطراف التي تصل إلى البيانات: المسح الأمني لموظفي الطرف الخارجي، وضمانات تعاقدية للحذف الآمن مع دليل، وتوثيق كل مشاركة للبيانات ومبررها، وإلزامه بإبلاغ الجهة فوراً عند الحادثة، وإعادة تصنيف البيانات إلى أقل مستوى يحقق الهدف بالتعتيم قبل مشاركتها، وذلك في الضوابط من 3-1-1-1 إلى 3-1-1-6، ولشركات الاستشارات قاعة مغلقة وأجهزة مملوكة للجهة في 3-1-2-6. وأما الحسابات الرسمية على منصات التواصل فتحكمها OSMACC، وأقل ما تفعله: حساب باسم الجهة لا باسم موظف، وتحقق متعدد بمفتاح مادي، وجهاز مخصص للنشر، وقائمة بمن يملك الصلاحية تراجع عند كل مغادرة.
إدارة الأمن السيبراني وفريقها Staffing and Processes
الحجم المناسب للفريق قرار تتخذه الجهة بحسب مخاطرها، ولا تحدد ECC عدداً، ولكنها تحدد الشروط: إدارة مستقلة، وموظفون سعوديون متفرغون مؤهلون. وتنشر الهيئة الإطار السعودي لكوادر الأمن السيبراني SCyWF الذي يصف الأدوار ومهامها ومعارفها، فاستخدمه لكتابة الوصف الوظيفي. والتوزيع الذي نقترحه لجهتنا الافتراضية، وهو افتراض للمثال:
| الدور | العدد | المسؤولية |
|---|---|---|
| مدير إدارة الأمن السيبراني | 1 | الاستراتيجية، والتقارير لصاحب الصلاحية واللجنة الإشرافية، والميزانية |
| أخصائي حوكمة ومخاطر وامتثال GRC | 2 | السياسات، وسجل المخاطر، وتقييم الالتزام عبر منصة الهيئة، والأطراف الخارجية |
| مهندس معمارية وأمن البنية | 1 | المناطق، والهوية والوصول المميز، ومراجعة المشاريع الجديدة قبل الإطلاق |
| محلل مركز العمليات ومستجيب للحوادث | 3 | SIEM والقواعد والتحقيق ساعات العمل، والتنسيق مع المزود المدار |
| أخصائي أمن التطبيقات والمشاريع | 1 | مراجعة الكود والمتطلبات الأمنية في المشاريع الجديدة، وتنسيق اختبارات البوابة |
| أخصائي إدارة الثغرات | 1 | الفحص الشهري، ومتابعة المعالجة، واختبارات الاختراق |
| مقدم خدمة مدارة داخل المملكة | عقد | المراقبة خارج ساعات العمل والتصعيد |
والإجراءات الدورية التي يفرضها النص لا يكفي أن تكون في جدول، وإنما يجب أن يكون لكل منها مالك وتاريخ ودليل: كل يوم متابعة المركز، وكل شهر فحص الثغرات للأنظمة الحساسة وتطبيق تحديثات المتصلة منها بالإنترنت، وكل ثلاثة أشهر مراجعة هويات الأنظمة الحساسة واختبار استعادتها وتطبيق تحديثات الداخلية منها، وكل ستة أشهر مراجعة التقوية وقواعد الجدار واختبار الاختراق للأنظمة الحساسة، وكل سنة اختبار التعافي ومراجعة الاستراتيجية والسياسات. وجمع هذه الأدلة يدوياً قبل كل تقييم يستهلك أسابيع، لذلك اجعل الأدوات تنتجها آلياً.
التكلفة بالريال Cost: السنة الأولى وكل سنة بعدها
| البند | السنة الأولى (ريال) | كل سنة بعدها (ريال) | الأساس |
|---|---|---|---|
| فريق إدارة الأمن السيبراني: 9 موظفين | 2,700,000 | 2,700,000 | افتراض للمثال: 300,000 ريال للموظف في السنة بالبدلات |
| مركز عمليات مدار داخل المملكة خارج ساعات العمل | 600,000 | 600,000 | افتراض للمثال |
| منصة EDR وإدارة الأجهزة لنحو 1,000 جهاز | 600,000 | 600,000 | افتراض للمثال |
| منع التسرب وإدارة الحقوق والعلامات المائية | 500,000 | 200,000 | افتراض للمثال: التنفيذ في السنة الأولى ثم الرخص |
| جدران الأنظمة الحساسة والمقر بتوافرية عالية، وحساسات الشبكة | 800,000 | 120,000 | افتراض للمثال: الأجهزة ثم الدعم |
| سيرفرات الأدوات الأمنية وتخزين السجلات لثمانية عشر شهراً | 450,000 | 60,000 | افتراض للمثال |
| تجهيز النسخ غير المتصل وموقع التعافي للأنظمة الحساسة | 500,000 | 150,000 | افتراض للمثال |
| اختبار اختراق مرتين في السنة للنظامين الحساسين، وسنوياً لبقية الخدمات المكشوفة | 240,000 | 240,000 | افتراض للمثال |
| مفاتيح FIDO2 لمئة حساب مميز وحرج | 21,750 | 4,350 | YubiKey 5 NFC: 58 دولاراً × 100، ثم 20 مفتاحاً بديلاً |
| الأدوات المفتوحة: Keycloak وWazuh وSuricata وZeek وTheHive وVelociraptor وMISP وGuacamole | 0 | 0 | مفتوحة المصدر، وتكلفتها في وقت الفريق أعلاه |
| المجموع التقديري | 6,411,750 | 4,674,350 |
وأوضح ما في الجدول أن الفريق أكثر من 40% من السنة الأولى وأكثر من نصف كل سنة بعدها. وهذا ليس غريباً: ECC تشترط الإدارة والكوادر، وCSCC تشترط المراقبة على مدار الساعة واختبارات دورية بتواريخ، وكل ذلك عمل ناس. وإذا كانت الأدوات المفتوحة توفر رخصاً كثيرة في هذا النموذج، فإنها لا توفر الفريق، بل تحتاج فريقاً يفهمها، وقد ناقشنا هذا التوازن في مقال المصادر المفتوحة للجهات الحكومية.
خطة 30/60/90 يوماً Roadmap
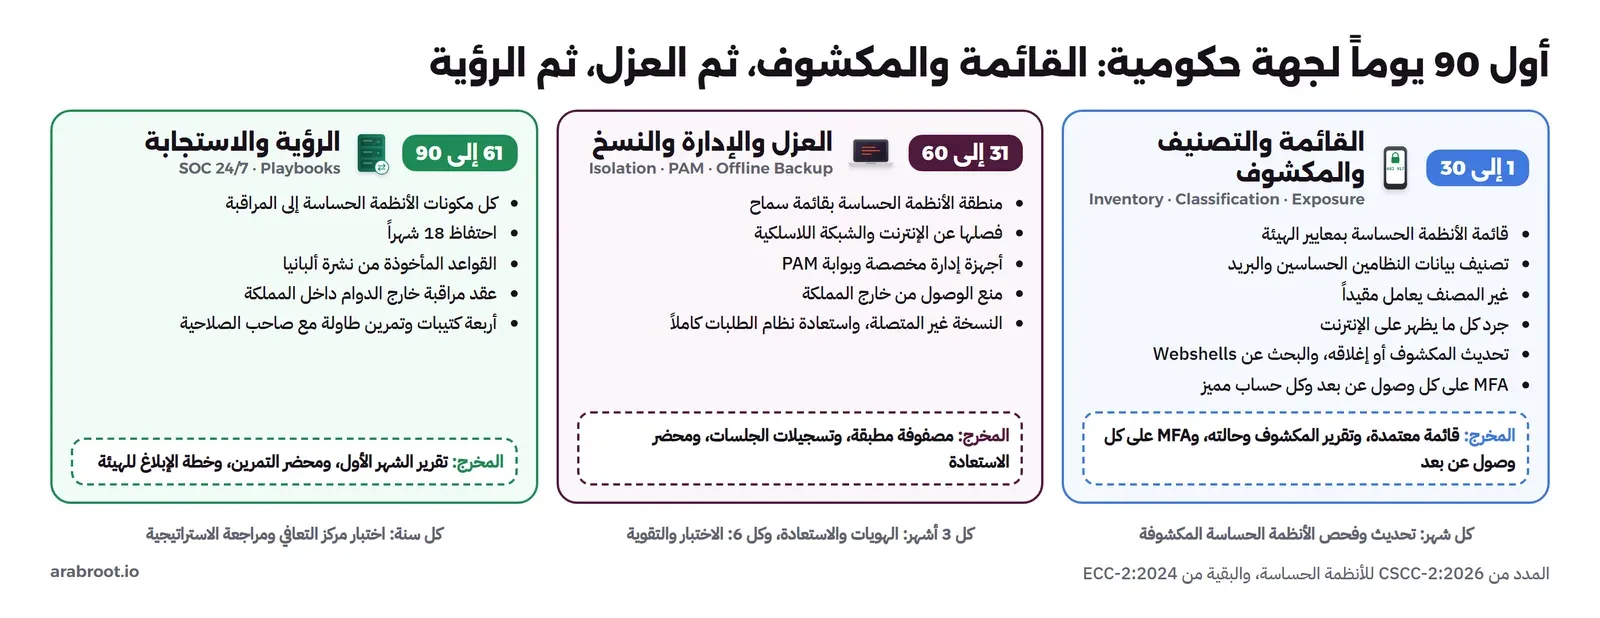
الأيام 1 إلى 30، القائمة والتصنيف والمكشوف: ثبت قائمة الأنظمة الحساسة بحسب معايير الهيئة، وصنف بيانات النظامين الحساسين والبريد أولاً، وطبق قاعدة أن غير المصنف يعامل مقيداً. ثم اجرد كل ما يظهر على الإنترنت، وحدث كل خدمة مكشوفة أو أغلقها، وابحث فيها عن صفحات ويب لا تعرفها، فهذا الدرس الأول من ألبانيا، وفعل التحقق المتعدد على كل وصول عن بعد وكل حساب مميز. والمخرج: قائمة معتمدة بالأنظمة الحساسة، وتقرير بالخدمات المكشوفة وحالة تحديثها، وMFA على كل وصول عن بعد.
الأيام 31 إلى 60، العزل والإدارة والنسخ: انقل النظامين الحساسين إلى منطقتهما بقائمة السماح، وافصلهما عن الإنترنت والشبكة اللاسلكية، ووزع أجهزة الإدارة المخصصة، وانقل كل دخول إداري إلى بوابة الوصول المميز، وامنع الوصول من خارج المملكة. ثم أنشئ النسخة غير المتصلة، واختبر استعادة نظام الطلبات كاملاً. والمخرج: مصفوفة المناطق مطبقة، وتسجيلات جلسات الإدارة، ومحضر الاستعادة.
الأيام 61 إلى 90، الرؤية والاستجابة: اربط كل مكونات الأنظمة الحساسة بالمراقبة، واضبط الاحتفاظ على 18 شهراً، وفعل القواعد المأخوذة من نشرة ألبانيا، ووقع عقد المراقبة خارج ساعات العمل مع مقدم داخل المملكة، واكتب كتيبات الفدية والمسح والحساب المخترق وتسرب البيانات، وجرب أحدها في تمرين طاولة مع صاحب الصلاحية. والمخرج: تقرير الشهر الأول من المراقبة، ومحضر التمرين، وخطة الإبلاغ للهيئة.
أخطاء شائعة Common Mistakes
- تطبيق CSCC على الجهة كلها أو على لا شيء: هي للأنظمة الحساسة، وأول عمل فيها القائمة.
- الاستضافة قبل التصنيف: تختار مقدماً ثم تكتشف أن فئة تسجيله لا تسمح بنصف أنظمتك.
- خادم مكشوف لم يحدث لأنه «قديم وسيستبدل»: هذا بالضبط باب ألبانيا.
- إدارة الأنظمة الحساسة من حاسوب يقرأ البريد: رسالة تصيد واحدة تصل إلى أخطر نظام.
- احتفاظ بالسجلات 12 شهراً للأنظمة الحساسة: CSCC تطلب 18 شهراً على الأقل.
- مركز عمليات مدار خارج المملكة: يخالف 4-1-3-2 في ECC.
- اختبار استعادة ملف بدل اختبار مركز التعافي: CSCC تطلب اختباراً سنوياً لخطة التعافي.
- الحساب الرسمي باسم موظف غادر: تفقد الجهة صوتها الرسمي في يوم.
قائمة التحقق Checklist
| السؤال | الضابط | الدليل |
|---|---|---|
| هل إدارة الأمن السيبراني مستقلة عن التقنية، وموظفوها سعوديون متفرغون، واللجنة الإشرافية قائمة؟ | ECC 1-2-1 إلى 1-2-3 | القرار والهيكل ومحاضر اللجنة |
| هل لديك قائمة معتمدة بالأنظمة الحساسة بحسب معايير الهيئة؟ | CSCC | القائمة من منصة الهيئة |
| هل صنفت البيانات، وغير المصنف يعامل مقيداً؟ | ECC 2-1-5 وسياسة التصنيف | سجل التصنيف |
| هل كل نظام مستضاف بحسب تصنيفه، عند مقدم مسجل وداخل المملكة؟ | ECC 4-2، وتنظيمات هيئة الاتصالات | العقود وفئة التسجيل |
| هل الأنظمة الحساسة الداخلية بلا إنترنت وبلا شبكة لاسلكية، وجدارها بقائمة سماح؟ | CSCC 2-4-1-4 و2-4-1-6 و2-4-1-9 | قواعد الجدار ومراجعتها |
| هل الإدارة من أجهزة مخصصة معزولة، ولا وصول عن بعد من خارج المملكة؟ | CSCC 2-3-1-4 و2-2-1-1 | قائمة الأجهزة وسجلات البوابة |
| هل تحدث الأنظمة الحساسة المتصلة بالإنترنت شهرياً وتفحص شهرياً؟ | CSCC 2-3-1-3 و2-9-2 | تقارير التحديث والفحص |
| هل المراقبة على مدار الساعة، والاحتفاظ 18 شهراً للأنظمة الحساسة؟ | CSCC 2-11-1-4 و2-11-2 | العقد وإعداد الاحتفاظ كما يقرؤه النظام |
| هل توجد نسخ متصلة وغير متصلة، واختبار استعادة كل ثلاثة أشهر، واختبار تعاف سنوي؟ | CSCC 2-8-1-1 و2-8-2 و3-1-1-3 | محاضر الاختبارات |
| هل صلاحيات البيانات المصنفة في قوائم معتمدة، ومنع التسرب مطبق؟ | DCC 2-1-1 و2-4-1-2 | القوائم وتقارير DLP |
| هل خطة الإبلاغ للهيئة مكتوبة، ومن يبلغ ومتى؟ | ECC 2-13-3-3 | الخطة وسجل البلاغات |
الخلاصة Summary
- الجهة الحكومية تبدأ من التصنيف وقائمة الأنظمة الحساسة، لا من الشبكة، لأنهما يحددان الاستضافة والمناطق والضوابط الإضافية.
- ECC على كل شيء، وDCC على البيانات بحسب مستواها، وCSCC على الأنظمة الحساسة وحدها، وCCC وTCC وOSMACC بحسب الاستخدام، والأشد يطبق على كل أصل.
- هجوم ألبانيا يلخص الطريق: خدمة مكشوفة غير محدثة، وأربعة عشر شهراً دون رؤية، وسحب البريد، ثم تشفير ومسح من خادم طباعة.
- الأنظمة الحساسة في أضيق منطقة: بلا إنترنت ولا لاسلكي، وإدارة من أجهزة مخصصة، ومراقبة على مدار الساعة، واحتفاظ 18 شهراً، ونسخ غير متصلة، ومركز تعاف مجرب.
- التكلفة التقديرية نحو 6.4 مليون ريال في السنة الأولى ونحو 4.7 مليون بعدها، وأغلبها الفريق والمراقبة.
وفي النموذج التالي ننتقل إلى المستشفى، حيث تضاف إلى كل هذا أجهزة طبية لا تستطيع أن تحدثها، وبيانات صحية لها أحكامها الخاصة.
سجل التحديثات
- 2026-11-21: كتابة المقال من الضوابط الأساسية ECC-2:2024، وضوابط الأنظمة الحساسة CSCC-2:2026 بنسختها العربية، وأداة تقييم الالتزام بضوابط البيانات DCC-1:2022، وضوابط CCC-2:2024 وTCC-1:2021، وسياسة تصنيف البيانات من مكتب إدارة البيانات الوطنية، وتنظيمات الحوسبة السحابية من هيئة الاتصالات والفضاء والتقنية، ونشرة CISA وFBI رقم AA22-264A، وتقرير CyOTE عن Shamoon.