إذا كنت مدير تقنية المعلومات في شركة متوسطة، لها مقر رئيسي وفروع في مدن أخرى، وفي المقر غرفة سيرفرات فيها نظام تخطيط الموارد ERP وخادم الملفات ونظام الهوية Active Directory، والفروع متصلة بالمقر عبر الإنترنت، وفريقك أربعة أشخاص يقضون يومهم في حل مشكلات الطابعات والحسابات والشبكة، فأنت تعرف أن الأمن في شركتك لم يصمم، وإنما تراكم: جدار ناري هنا، ومضاد فيروسات هناك، وشبكة خاصة VPN أضيفت أيام العمل عن بعد ولم يراجعها أحد بعد ذلك.
وفي النموذج السابق صممنا بنية لشركة صغيرة أغلب أنظمتها سحابية، فكانت الحماية الأهم في الهوية والجهاز. أما هنا فيظهر ما لم يكن هناك: سيرفرات داخلية مهمة، وفروع متصلة بالمقر، ونظام هوية واحد يملك كل شيء، وحجم يجعل المراقبة على مدار الساعة ضرورة لا رفاهية. وهذا المقال يطبق طريقة مقال المبادئ والطبقات على شركة افتراضية من 220 موظفاً، فيعطيك البنية في رسم واحد، وأمام كل عنصر رقم الضابط من ضوابط الهيئة الوطنية للأمن السيبراني NCA والأداة المفتوحة والتجارية، ثم الفريق والتكلفة وخطة أول تسعين يوماً.
 دليلكيف تصمم بنية تحتية آمنة Secure Architecture؟الطريقة التي نبني بها كل النماذج المرجعية في الموقع، من المبادئ وجرد الأصول إلى التصميم ضد حوادث حقيقية مربوطاً بضوابط الهيئة.
 دليلنموذج مرجعي: بنية آمنة لشركة صغيرة من 20 موظفاًتصميم أمني لشركة صغيرة أغلب أنظمتها سحابية، يبدأ بالهوية والبريد، مربوطاً بضوابط القطاع الخاص NCNICC وبتكلفة السنة الأولى.
وسوف نناقش في هذا المقال ما يلي:
- ملف الشركة الافتراضية وجرد أصولها، ولماذا يصبح نظام الهوية أخطر أصل فيها.
- التهديدات الأهم من حوادث موثقة: NotPetya الذي انتشر بكلمات مرور مسروقة، والموجة الثانية من Shamoon التي دخلت بالتصيد وبيانات دخول سطح المكتب البعيد.
- لماذا تقع الشركة في الفئة (أ) من ضوابط القطاع الخاص NCNICC، وما الذي يضيفه ذلك.
- البنية المرجعية للمقر والفروع، ومصفوفة المناطق، ونموذج الطبقات الإدارية لنظام الهوية.
- الضوابط لكل طبقة مع الأدوات، والفريق، والتكلفة، والخطة، والأخطاء، وقائمة التحقق.
باختصار Quick Summary
أكبر خطر: مهاجم يسرق حساباً ثم يتنقل بين المقر والفروع حتى يصل إلى نظام الهوية والنسخ الاحتياطية، كما في NotPetya وShamoon.
البنية: فروع متصلة بالمقر بنموذج المحور والأطراف Hub and Spoke دون اتصال بين الفروع، ومناطق منفصلة في المقر، وطبقات إدارية لنظام الهوية، وبوابة وصول مميز، ومراقبة على مدار الساعة، ونسخة معزولة.
الضوابط: الفئة (أ) في NCNICC-1:2025 لأن إيراداتها تتجاوز 200 مليون ريال، ومعها ECC-2:2024 بالعقد إذا كانت مورداً لجهة حكومية.
التكلفة التقديرية: نحو 860 ألف ريال في السنة الأولى ونحو 774 ألفاً في كل سنة بعدها، وأكبر البنود الرخص ومهندس الأمن ومركز المراقبة المدار.
البداية: حسابات المدير ونظام الهوية، ثم النسخة المعزولة، ثم فصل الفروع.
الشركة الافتراضية Hypothetical Profile
نبني هذا النموذج على شركة افتراضية للمثال، وليست شركة حقيقية:
| البند | الشركة الافتراضية |
|---|---|
| الحجم | 220 موظفاً، وإيرادات سنوية نحو 260 مليون ريال |
| المواقع | مقر رئيسي فيه الإدارة وغرفة السيرفرات، وثلاثة فروع لكل منها صالة عرض ومستودع، وفريق مبيعات ميداني يعمل من السيارة والبيت |
| الأنظمة | نظام تخطيط موارد ERP داخلي، وخادم ملفات، وActive Directory، ونظام نقاط بيع POS في الفروع، ونظام إدارة مستودعات، وبريد وملفات على حزمة سحابية، وبوابة للعملاء من الشركات على الإنترنت، ومنصة اتصالات IP |
| البنية | بيئة محاكاة افتراضية Virtualization في المقر عليها نحو 25 سيرفراً افتراضياً، وشبكة VPN بين الفروع والمقر، وVPN للموظفين الميدانيين |
| البيانات | بيانات العملاء والموردين، والأسعار والعقود، والرواتب وبيانات الموظفين، والفواتير الإلكترونية، وبيانات المخزون |
| الجهات المنظمة | نظام حماية البيانات الشخصية PDPL، وضوابط القطاع الخاص NCNICC إذا عممتها الهيئة، وضوابط ECC بالعقد مع عميلين حكوميين |
| فريق التقنية | مدير تقنية وأربعة فنيين للدعم والشبكات والأنظمة، ولا يوجد موظف أمن |
ولاحظ الفرق الجوهري عن الشركة الصغيرة: هنا يوجد «داخل» حقيقي، أي سيرفرات ونظام هوية في المقر، وهذا الداخل متصل بثلاثة فروع وبعشرات الأجهزة الميدانية. فإذا دخل المهاجم من أي فرع، والشبكة بين الفروع مفتوحة، فهو عملياً في غرفة السيرفرات.
جرد الأصول Asset Inventory والقائمة القصيرة
| النوع | الأصول | المالك | الأهمية |
|---|---|---|---|
| الهوية Identity | Active Directory بمتحكمين اثنين، وحسابات المدير، وحسابات الخدمات، والربط مع الحزمة السحابية | مدير التقنية | حرجة |
| أنظمة الأعمال | ERP وقاعدة بياناته، ونظام المستودعات، ونقاط البيع، وبوابة العملاء | المالية والعمليات | حرجة |
| البنية Infrastructure | سيرفرات المحاكاة وتخزينها، وسيرفر النسخ الاحتياطي، والجدران النارية، وبوابة VPN | مدير التقنية | حرجة |
| البيانات Data | قاعدة العملاء والعقود، والرواتب، والأسعار، وملفات الإدارات على خادم الملفات | مالكو البيانات في الإدارات | عالية |
| الأجهزة الطرفية | نحو 200 حاسوب، و40 جهاز نقاط بيع، و60 جوالاً للعمل، وأجهزة المستودع اليدوية | الدعم الفني | متوسطة |
| الشبكة | الجدار الناري في المقر وفي كل فرع، والسويتشات، وWi-Fi، والكاميرات | فني الشبكات | عالية |
| الأطراف الخارجية | مورد ERP الذي يدخل عن بعد للدعم، ومزود الاتصالات، وشركة صيانة نقاط البيع | مدير التقنية | عالية |
والقائمة القصيرة Crown Jewels لهذه الشركة: Active Directory، لأنه مفتاح كل سيرفر وحاسوب، وERP مع قاعدة بياناته، لأن توقفه يوقف البيع والشراء، وسيرفر النسخ الاحتياطي، لأنه آخر خط للتعافي، وبيئة المحاكاة نفسها، لأن من يملك لوحتها يستطيع أن يحذف أو يشفر كل السيرفرات الافتراضية دفعة واحدة، وأداة الدعم عن بعد التي يستخدمها مورد ERP. ولاحظ أن ثلاثة من الخمسة ليست بيانات، وإنما أنظمة تملك صلاحية على البيانات، وهذا ما يتكرر في كل حادثة كبيرة.
التهديدات الأهم Top Threats من حوادث موثقة
في مسح الاختراقات السيبرانية البريطاني لعام 2025، قالت 67% من الشركات المتوسطة إنها تعرضت لاختراق أو هجوم في الأشهر الاثني عشر السابقة، مقارنة بنحو 43% للشركات عموماً. فكلما زاد الحجم زادت الأبواب وزاد ما يستحق المحاولة. ولكن الأهم من النسبة هو الطريق الذي يمشيه المهاجم داخل شركة بهذا الشكل، وفيه حادثتان موثقتان تستحقان القراءة.
NotPetya: كلمة مرور مسروقة تكفي لمئات الأجهزة
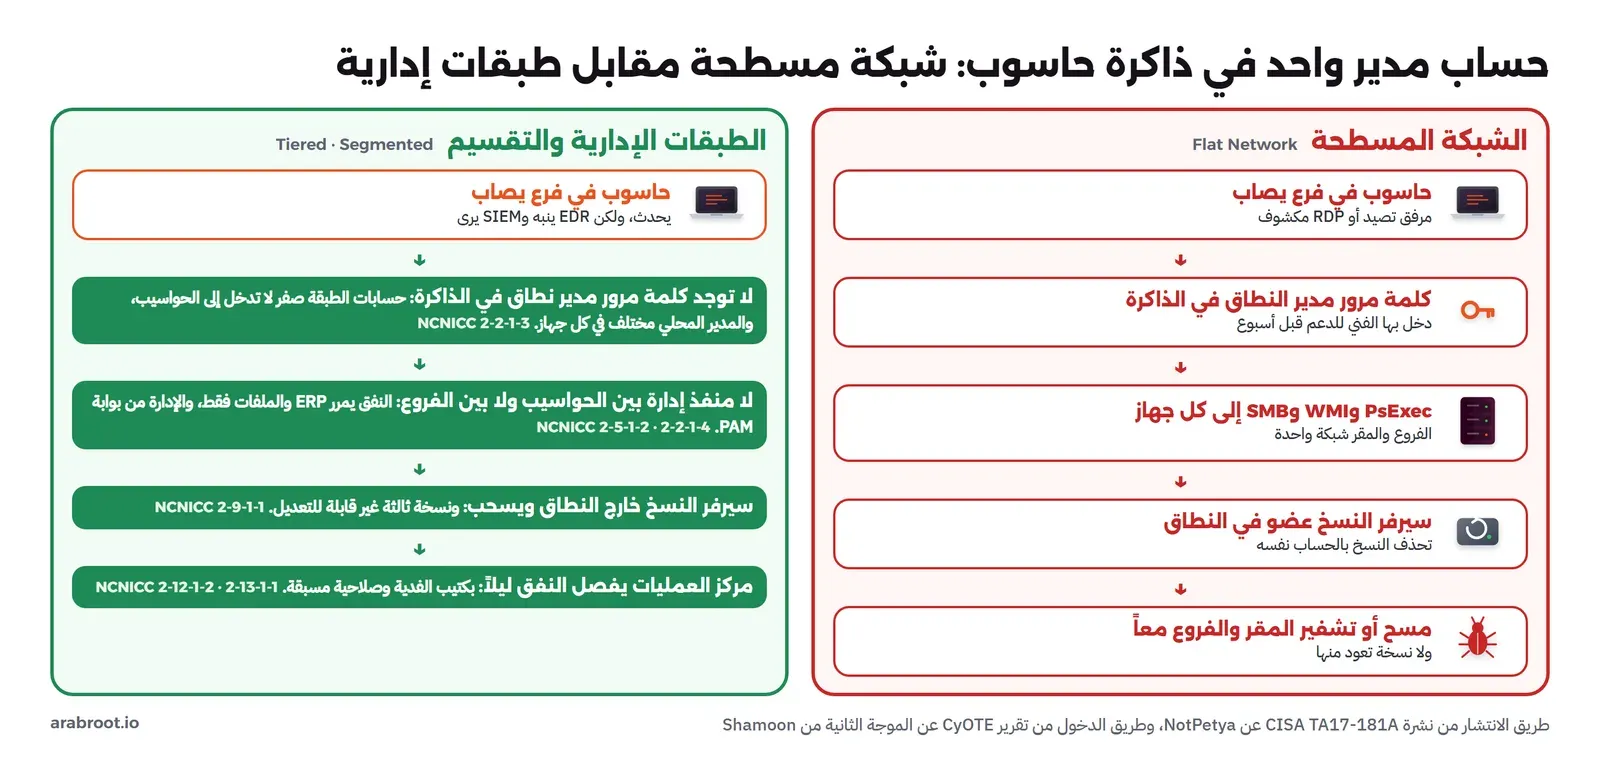
ولنقرأ الحادثة بعين مصمم هذه الشركة. فالبرنامج دخل من مورد موثوق، وهذا ما يشبه مورد ERP الذي يدخل للدعم أو يرسل تحديثات. ثم انتشر بأدوات الإدارة العادية وبكلمات مرور موجودة في ذاكرة الأجهزة، أي أن كل حاسوب سجل عليه مدير النطاق Domain Admin يوماً ما للدعم الفني صار يحمل مفتاح الشركة كلها. ثم انتقل عبر الشبكة لأن كل جهاز يصل إلى منافذ SMB في كل جهاز. والطبقات التي تقطع هذا الطريق في هذا النموذج ثلاث: نموذج الطبقات الإدارية الذي يمنع حساب مدير النطاق من الدخول إلى الحواسيب، والتقسيم الذي يمنع الوصول إلى منافذ الإدارة بين الأجهزة، والتحديث الذي يغلق الثغرة المعروفة خلال أسابيع لا أشهر.
الموجة الثانية من Shamoon: تصيد وبيانات دخول RDP
والدرس هنا للفروع والعاملين الميدانيين بالذات: أي منفذ RDP مفتوح على الإنترنت، أو VPN يقبل كلمة مرور دون تحقق متعدد، هو باب يكفيه حساب واحد مسروق. وتاريخ الانفجار المحدد سلفاً يعني أن المهاجم كان داخل الشبكة قبله بوقت، وكان يمكن أن يكشف لو كان هناك من يراقب دخول الحسابات غير المعتاد. وهذا سبب أن المراقبة على مدار الساعة في هذا النموذج ليست رفاهية.
تهديدات أخرى في القائمة Other Threats
- اختراق البريد التجاري BEC: قسم المشتريات يتعامل مع عشرات الموردين، وأي رسالة بتغيير حساب بنكي هدف سهل، كما شرحنا بالأرقام في نموذج الشركة الصغيرة.
- نقاط البيع والأجهزة المنسية: أجهزة في الفروع بنظام تشغيل قديم يديرها مورد الصيانة، وكاميرات بكلمات مرور افتراضية، كما في مقال أمن إنترنت الأشياء.
- هجمات حجب الخدمة على بوابة العملاء: إذا كانت البوابة ومخرج الإنترنت في المقر نفسه، فالهجوم الذي يملأ الخط يوقف الفروع أيضاً.
- الموظف الذي غادر: 220 موظفاً يعني تعيينات ومغادرات كل شهر، وحساباً منسياً في VPN أو في ERP.
والشكل التالي يجمع طريق المهاجم المتكرر في هذه الحوادث على شركة بهذا الشكل، ويبين كيف يقطعه نموذج الطبقات الإدارية والتقسيم:
أي الضوابط تنطبق؟ Which Controls
الشركة خاصة وليست من البنى الحساسة، فالمرجع الأقرب لها ضوابط القطاع الخاص NCNICC-1:2025. وعدد موظفيها 220، وهذا وحده يضعها في الفئة (ب)، ولكن الوثيقة تعرف الفئة (أ) بالجهات التي تضم أكثر من 250 موظفاً «أو» تحقق أكثر من 200 مليون ريال من الإيرادات السنوية، وإيرادات شركتنا الافتراضية نحو 260 مليوناً، فهي في الفئة (أ)، وعليها 3 مكونات أساسية و22 مكوناً فرعياً و65 ضابطاً أساسياً ملزماً. والتذكير نفسه من نموذج الشركة الصغيرة: الضوابط ملزمة للجهات التي تعمم عليها الهيئة، ولكنها الخريطة الأقرب لشركة بهذا الحجم.
وما الذي تضيفه الفئة (أ) على الفئة (ب)؟ الفرق كبير في الحوكمة: إنشاء وحدة إدارية معنية بالأمن السيبراني ترتبط برئيس الجهة أو من يفوضه وتكون مستقلة عن وحدة تقنية المعلومات في 1-1-1، وأن يشغل رئاستها والوظائف الإشرافية والحساسة فيها مواطنون متفرغون ذوو كفاءة في 1-1-2، ومنهجية مخاطر في 1-3، ومراجعة من طرف مستقل في 1-4-1، وبرنامج توعية في 1-5. وفي الدفاع تصبح ملزمة: إدارة الصلاحيات المميزة PAM في 2-2-1-4، والعزل والتقسيم في 2-5-1-2، وأنظمة منع الاختراق IPS في 2-5-1-6، والحماية من حجب الخدمة في 2-5-1-7، وفحص الثغرات لجميع الأصول في 2-10-1-2، واختبار الاختراق في 2-11، والاشتراك لدى مقدم خدمات مركز عمليات أمن مدار مرخص من الهيئة في 2-12-1-2، والخطط التفصيلية للاستجابة في 2-13-1-1، وحماية تطبيقات الويب في 2-15، وعقود الأطراف الخارجية والسحابة في المكون الثالث.
وفوق ذلك، الشركة مورد لعميلين حكوميين، والضابط 4-1-2 في الضوابط الأساسية ECC-2:2024 يطلب أن تلزم عقود الجهة الطرف الخارجي بتطبيق متطلباتها وسياساتها، فتصلها ECC بالعقد. ولذلك نضع في جداول هذا النموذج رقم NCNICC ورقم ECC معاً، وترقيم المكون الثاني فيهما واحد، كما شرحنا في مقال أي ضوابط الهيئة ينطبق عليك. ونضيف ضوابط CIS لمجموعة التطبيق الثانية IG2، لأنها مصممة لمؤسسة فيها فريق تقنية يدير بنية داخلية.
البنية المرجعية Reference Architecture
الرسم التالي يجمع البنية: المقر في الوسط بمناطقه، والفروع حوله متصلة به وحده، والموظفون الميدانيون يدخلون عبر بوابة وصول بتحقق متعدد، والمراقبة والنسخ في مناطق مستقلة:
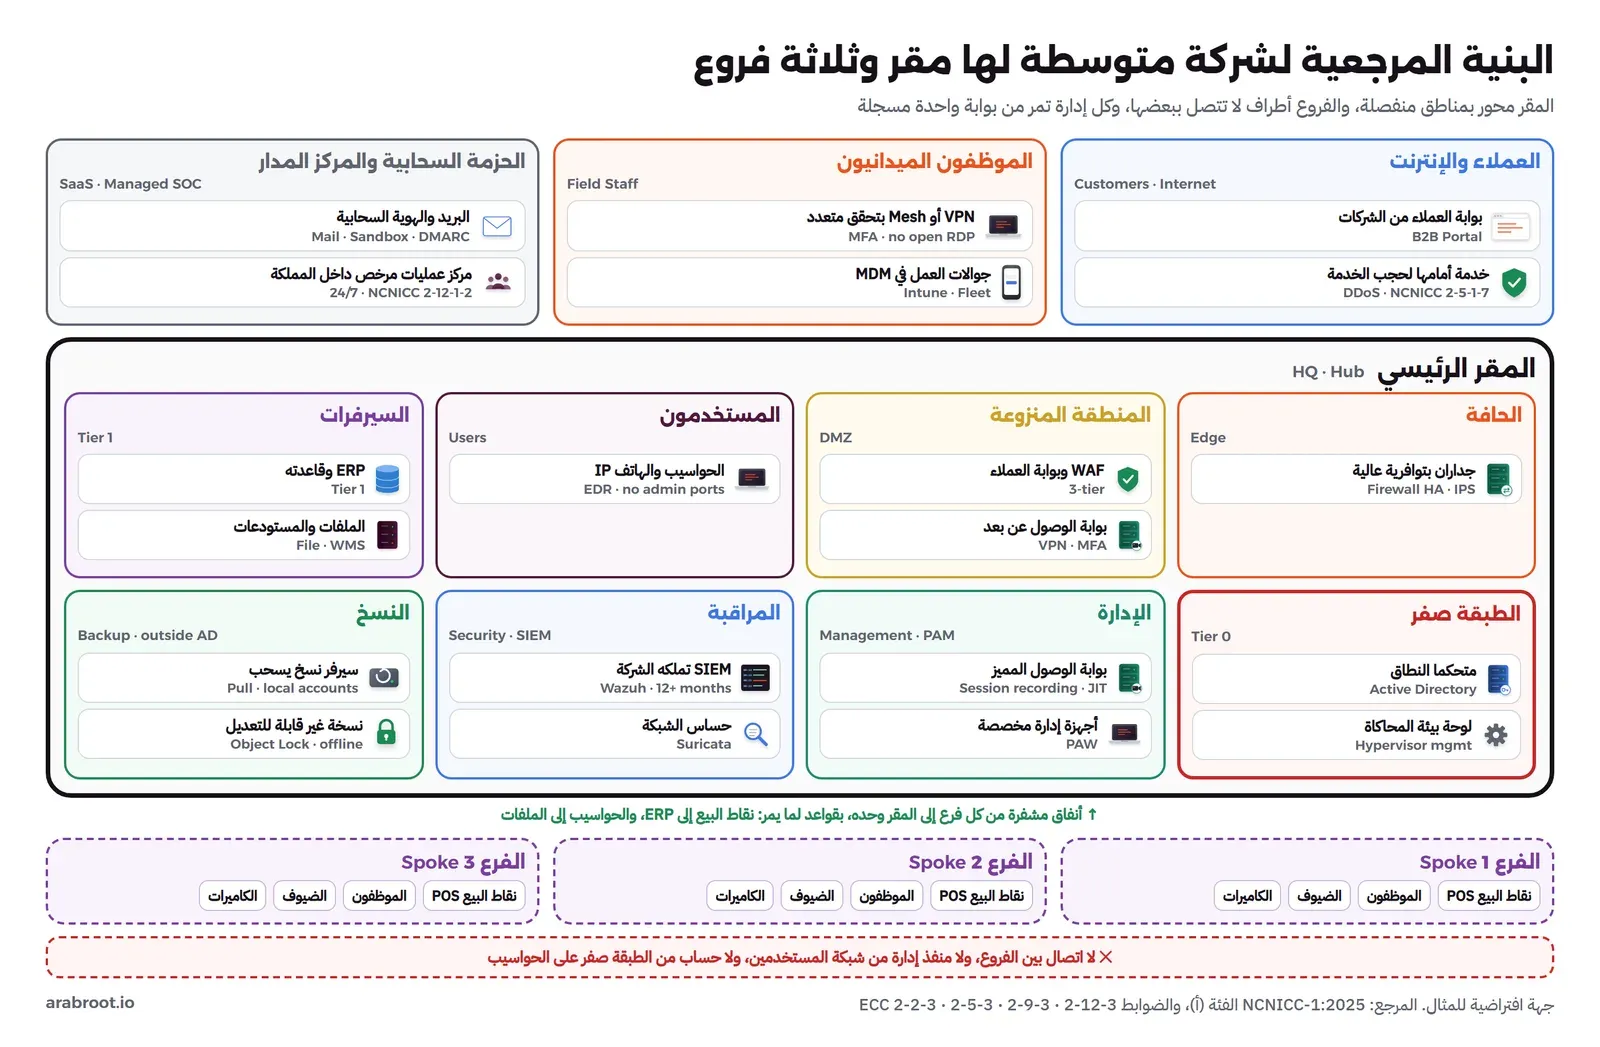
ولنقرأ الرسم بالأفكار الخمس التي تميزه عن نموذج الشركة الصغيرة:
- الفروع أطراف لا شبكة واحدة: كل فرع يتصل بالمقر بنفق مشفر، ولا يتصل فرع بفرع، وما يمر في النفق محدد بقواعد: نقاط البيع إلى ERP على منفذه، والحواسيب إلى خادم الملفات والطباعة، ولا شيء إلى منافذ الإدارة. وهذا نموذج المحور والأطراف Hub and Spoke.
- نظام الهوية في طبقة خاصة: متحكمات النطاق وسيرفر النسخ وبيئة المحاكاة في الطبقة صفر Tier 0، ولا يدخل إليها إلا حسابات خاصة من أجهزة إدارة مخصصة.
- الإدارة من باب واحد: كل دخول إداري إلى السيرفرات والشبكة يمر عبر بوابة وصول مميز PAM تسجل الجلسة وتطلب تحققاً متعدداً، ومنها يدخل مورد ERP بصلاحية مؤقتة.
- المراقبة منطقة مستقلة: كل الأنظمة ترسل سجلاتها إلى SIEM في منطقة المراقبة، ومعها حساس لكشف التسلل على حركة المقر، ومركز عمليات مدار يتابع على مدار الساعة.
- النسخة الأخيرة خارج الهوية: سيرفر النسخ بحسابات محلية لا تنتمي إلى النطاق، ونسخة ثالثة غير قابلة للتعديل في تخزين داخل المملكة.
مصفوفة المناطق Zone Matrix
الرسم يبين المناطق، والمصفوفة تبين القواعد بينها، وهي الوثيقة التي يراجعها المقيم، والتي تمنع فنياً متعجلاً من فتح «كل شيء إلى كل شيء» لحل مشكلة يوم الخميس. والشكل التالي يلخصها، وكل خلية فارغة فيه تعني أن الاتصال ممنوع:
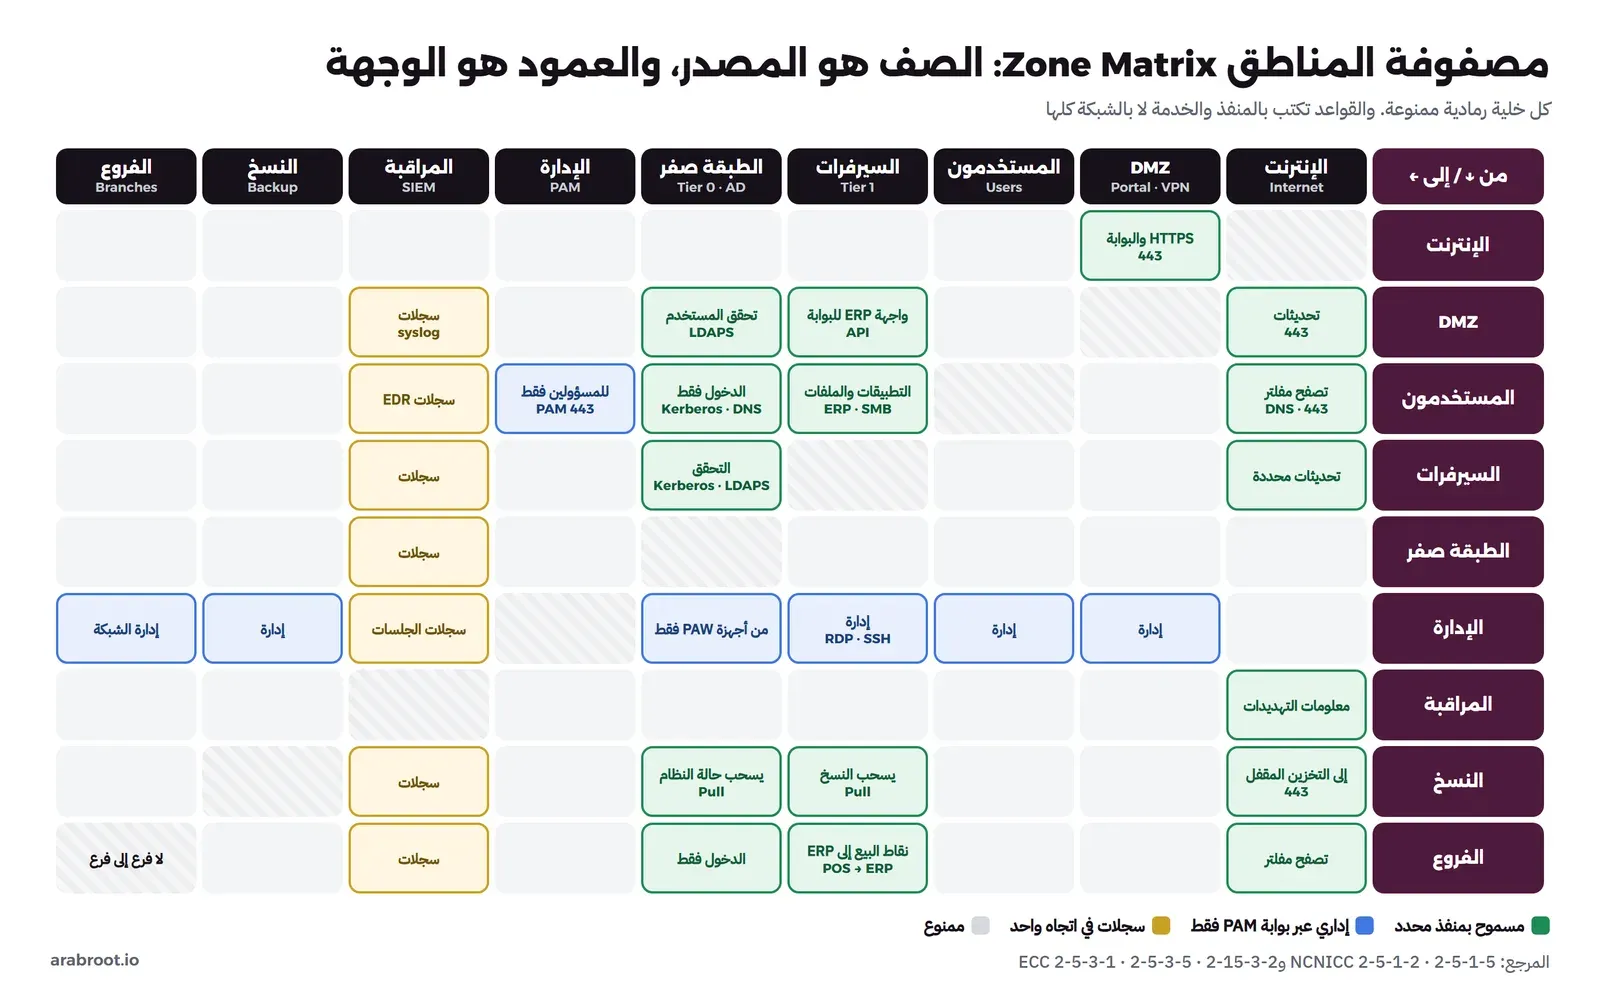
ولاحظ ثلاث قواعد في المصفوفة تبدو غريبة أول مرة. الأولى أن سيرفر النسخ يسحب البيانات من السيرفرات Pull ولا تدفع السيرفرات إليه، والسبب أن السيرفر المخترق إذا كان يملك صلاحية الكتابة على سيرفر النسخ فهو يملك صلاحية الحذف أيضاً. والثانية أن المراقبة تستقبل من الجميع ولا ترسل إلى أحد إلا التنبيهات، حتى لا تصبح هي نفسها طريقاً. والثالثة أن المستخدمين لا يصلون إلى منافذ الإدارة مثل RDP وSSH وSMB الإداري حتى داخل المقر، لأن هذا بالضبط ما استخدمه NotPetya.
الضوابط لكل طبقة Controls per Layer
في كل طبقة نذكر ما نطبقه، ورقم الضابط في الفئة (أ) من NCNICC، والمقابل في ECC-2:2024، وضابط CIS، ثم الأداة المفتوحة التي شرحناها والخيار التجاري.
الحوكمة Governance: وحدة أمن مستقلة
أول تغيير في هذا الحجم ليس تقنياً. فالفئة (أ) تطلب في 1-1-1 وحدة للأمن السيبراني مستقلة عن تقنية المعلومات ترتبط برئيس الجهة، والسبب منطقي: الفريق الذي يقيس أداؤه بسرعة حل التذاكر سيفتح المنفذ اليوم ويراجعه «لاحقاً». والتطبيق في شركة بهذا الحجم لا يحتاج قسماً كبيراً، وإنما مهندس أمن واحد على الأقل يرفع تقاريره إلى الرئيس التنفيذي أو نائبه لا إلى مدير التقنية، ومعه لجنة صغيرة تجتمع كل ربع سنة. وفي الجدول التالي ما يلزم:
| ما نطبقه | NCNICC (أ) | ECC | أدوات تساعد |
|---|---|---|---|
| وحدة أمن مستقلة عن التقنية، برئاسة مواطن متفرغ مؤهل | 1-1-1 و1-1-2 | 1-2-1 و1-2-2 | قرار إداري وهيكل تنظيمي |
| سياسات معتمدة منشورة، ومراجعتها دورياً | 1-2-1 إلى 1-2-3 | 1-3 | قوالب الهيئة كما في مقال السياسات |
| منهجية مخاطر وسجل مخاطر | 1-3-1 إلى 1-3-3 | 1-5 | SimpleRisk أو CISO Assistant |
| مراجعة الضوابط من طرف مستقل عن وحدة الأمن | 1-4-1 | 1-8-2 | مدقق خارجي، والأدلة من جمع الأدلة تلقائياً |
| برنامج توعية يشمل التصيد والفدية وكلمات المرور | 1-5-1 إلى 1-5-3 | 1-10 | برنامج التوعية وGoPhish |
الهوية والوصول Identity: نموذج الطبقات الإدارية
في شركة لها Active Directory، الهوية ليست مزود دخول موحد فقط، وإنما هي النطاق نفسه، ومن يصبح مدير النطاق يملك كل شيء. لذلك نطبق نموذج الطبقات الإدارية Tiered Administration بثلاث طبقات: الطبقة صفر لمتحكمات النطاق وسيرفر النسخ وبيئة المحاكاة، والطبقة الأولى للسيرفرات والتطبيقات، والطبقة الثانية للحواسيب والمستخدمين. والقاعدة بسيطة: حساب كل طبقة لا يسجل الدخول إلى طبقة أدنى منه، فحساب مدير النطاق لا يدخل أبداً إلى حاسوب موظف، والسبب ما رأيناه في NotPetya: كلمة المرور التي تدخل إلى جهاز تبقى في ذاكرته. وقد شرحنا النطاق والسياسات في مقال Active Directory، والفرق بين IAM وPAM في مقال IAM وPAM.
| ما نطبقه | NCNICC (أ) | ECC | CIS | مفتوح المصدر | تجاري |
|---|---|---|---|---|---|
| MFA على VPN والبريد والتطبيقات الخارجية وحسابات المدير | 2-2-1-2 | 2-2-3-2 | 6 | authentik أو Keycloak | Entra ID في الحزمة السحابية |
| طبقات إدارية بثلاث مجموعات حسابات، وحسابات مدير منفصلة عن الحسابات اليومية | 2-2-1-3 | 2-2-3-3 | 5 و6 | سياسات المجموعات في Active Directory أو Samba AD | الأدوات نفسها مع حلول حماية الهوية التجارية |
| بوابة وصول مميز بتسجيل الجلسات وصلاحية مؤقتة | 2-2-1-4 | 2-2-3-4 | 5 و6 | Apache Guacamole وما في مقال أدوات الوصول الآمن | منتجات PAM التجارية |
| حساب الطوارئ وصلاحية مؤقتة JIT للمورد | 2-2-1-4 | 2-2-3-4 | 6 | كما في مقال JIT وحساب الطوارئ | ميزات PAM التجارية |
| ربط الموارد البشرية بالحسابات، وإغلاق المغادر في يومه، ومراجعة ربع سنوية | 2-2-1-5 | 2-2-3-5 | 5 | JML وSCIM | أدوات حوكمة الهوية |
| خزنة لكلمات مرور الحسابات المشتركة والخدمية | 2-2-1-1 | 2-2-3-1 | 5 | Vaultwarden | Bitwarden Teams |
تقوية نظام الهوية Active Directory Hardening
الطبقات الإدارية تمنع انتشار كلمة مرور المدير، ولكن نظام الهوية نفسه يحتاج تقوية، لأن أغلب الطرق التي يستخدمها المهاجم بعد دخوله إعدادات افتراضية قديمة لم يغيرها أحد. وهذه القائمة هي الحد الأدنى الذي نطبقه في هذا النموذج، وكل بند فيها يقطع خطوة رأيناها في الحوادث:
- كلمة مرور مختلفة للمدير المحلي في كل جهاز: إذا كانت كلمة مرور حساب المدير المحلي واحدة في كل الحواسيب، فسرقتها من جهاز واحد تفتح كل الأجهزة. والحل أداة تديرها مركزياً وتغيرها دورياً، مثل Windows LAPS المدمجة في Windows، وتحفظ كل كلمة مرور في النطاق بصلاحية قراءة لفريق الدعم وحده.
- إيقاف SMBv1: البروتوكول القديم الذي استغلته ثغرة EternalBlue في NotPetya، ولا يحتاجه أي نظام حديث، فأوقفه بسياسة مجموعات على كل الأجهزة، وابحث في الجرد عن الجهاز القديم الذي يحتاجه قبل ذلك، لأنه سيكون أخطر جهاز عندك.
- منع الإدارة عن بعد من شبكة المستخدمين: منافذ RDP وSMB الإدارية وWMI وWinRM لا تقبل اتصالاً إلا من منطقة الإدارة، بقواعد في الجدار الناري المحلي لكل جهاز وفي الجدار بين المناطق، فلا يستطيع حاسوب مستخدم مصاب أن يستخدم PsExec على حاسوب آخر.
- حسابات الخدمات بأقل صلاحية: حساب الخدمة الذي يشغل ERP لا يحتاج أن يكون مدير نطاق، وكلمة مروره طويلة وتغير، ولا يسمح له بالدخول التفاعلي.
- مراقبة المجموعات الحساسة: أي إضافة إلى مجموعة مديري النطاق أو مديري المؤسسة تطلق تنبيهاً فورياً في SIEM، لأنها من أوضح علامات الاختراق، ونادراً ما تحدث في العمل العادي.
- متحكمان على الأقل، ونسخة من حالة النظام System State: كما شرحنا في مقال Samba AD، فالمتحكم الواحد نقطة توقف للشركة كلها، والنسخة التي لا تتضمن حالة متحكم النطاق لا تعيد بناءه بعد مسح شامل.
ولاحظ أن أغلب هذه البنود إعدادات لا تكلف مالاً، وإنما تكلف وقتاً واختباراً، لأن بعض الأنظمة القديمة قد تتوقف إذا تغير إعداد كان يعتمد عليه. لذلك طبقها على مجموعة تجريبية من الأجهزة أولاً، ثم على الفرع الأصغر، ثم على البقية.
الأجهزة الطرفية Endpoints ونقاط البيع
نحو 200 حاسوب و40 جهاز نقاط بيع و60 جوالاً، وهذا حجم لا يدار يدوياً. فالحواسيب في نظام إدارة أجهزة مع وكيل اكتشاف واستجابة EDR يرسل إلى لوحة واحدة، والجوالات في الإدارة نفسها، وأما نقاط البيع فحالة خاصة: نظامها يحدده المورد، وتحديثها مرتبط بعقده، ولذلك نعاملها كأجهزة غير مدارة في شبكة مستقلة لا تصل إلا إلى ERP، ونطلب من المورد في العقد جدول تحديث.
| ما نطبقه | NCNICC (أ) | ECC | CIS | مفتوح المصدر | تجاري |
|---|---|---|---|---|---|
| EDR على كل حاسوب وسيرفر، والتنبيهات إلى SIEM | 2-3-1-1 | 2-3-3-1 | 10 | وكيل Wazuh، وVelociraptor للتحقيق | Microsoft Defender for Business |
| إدارة الأجهزة والتشفير والإعداد الآمن | 2-3-1-2 و2-6 | 2-3-3 و2-6-3 | 4 | Fleet مع osquery كما في مقال إدارة الأجهزة | Microsoft Intune |
| تحديث شهري بجدول، والحرج خلال أيام بعد تجربته على مجموعة صغيرة | 2-10-1-1 و2-10-1-4 | 2-3-3-3 و2-10-3-4 | 7 | كما في مقال إدارة التحديثات | Intune أو WSUS |
| منع الوسائط القابلة للإزالة إلا بإذن | 2-3-1-2 | 2-3-3-2 | 10 | سياسات المجموعات | Intune |
| مزامنة الوقت مركزياً من مصدر وطني | 2-3-1-3 | 2-3-3-4 | 8 | chrony مع time.saso.gov.sa كما في مقال ضوابط ECC بأدوات مفتوحة | الخدمة نفسها |
البريد Email
البريد على الحزمة السحابية، فنأخذ التصفية منها، ونضيف ما يخص هذا الحجم: الحماية من التهديدات المتقدمة APT في 2-4-1-3، وهي ملزمة للفئة (أ)، أي فحص المرفقات في بيئة معزولة Sandbox قبل وصولها، وقواعد تمنع المرفقات التنفيذية والماكرو من خارج الشركة. وتوثيق النطاق من خلال منصة حصين بسجلات SPF وDKIM وDMARC في 2-4-1-2، وتطبيق خدمة حماية العلامة التجارية Brand Protection في 2-7-1-2، لأن نطاقاً يشبه نطاق الشركة هو أداة الاحتيال الأولى على عملائها. وقد شرحنا البوابات المفتوحة لمن يستضيف بريده في مقال بوابات أمن البريد، والسجلات في شرح SPF وDKIM وDMARC.
الشبكة والفروع Network and Branches
هنا أكبر تغيير معماري عن الشركة الصغيرة. فالفئة (أ) تطلب بشكل ملزم جدران الحماية وبوابات الوصول الآمنة في 2-5-1-1، والعزل والتقسيم في 2-5-1-2، وأمن الشبكات اللاسلكية في 2-5-1-3، وأمن التصفح في 2-5-1-4، وقيود المنافذ والبروتوكولات في 2-5-1-5، وأنظمة منع الاختراق IPS في 2-5-1-6، والحماية من حجب الخدمة في 2-5-1-7.
| ما نطبقه | NCNICC (أ) | ECC | CIS | مفتوح المصدر | تجاري |
|---|---|---|---|---|---|
| جداران ناريان في المقر بتوافرية عالية، وجدار في كل فرع | 2-5-1-1 | 2-5-3-1 | 12 | OPNsense أو MikroTik | أجهزة NGFW تجارية |
| فروع بنموذج المحور والأطراف، وقواعد لما يمر في كل نفق | 2-5-1-2 و2-5-1-5 | 2-5-3-1 و2-5-3-5 | 12 و13 | WireGuard أو IPsec كما في مقارنة WireGuard وOpenVPN وIPsec | SD-WAN تجاري |
| مناطق المقر بشبكات VLAN ومصفوفة مكتوبة | 2-5-1-2 | 2-5-3-1 و2-5-3-2 | 12 | كما في مقال تقسيم الشبكة | الأجهزة نفسها |
| كشف ومنع التسلل على حركة المقر والأنفاق | 2-5-1-6 | 2-5-3-6 | 13 | Suricata كما في مقال Suricata وZeek | IPS في جهاز NGFW |
| Wi-Fi بحساب لكل موظف، وشبكة ضيوف منفصلة | 2-5-1-3 | 2-5-3-4 | 12 | FreeRADIUS | نقاط وصول مؤسسية |
| فلترة DNS والتصفح | 2-5-1-4 | 2-5-3-3 و2-5-3-7 | 9 | محلل DNS بقوائم حظر | بوابة ويب آمنة |
| حماية بوابة العملاء من حجب الخدمة بخدمة أمامها | 2-5-1-7 | 2-5-3-9 | 13 | كما في طبقات الحماية من DDoS | خدمة تنظيف حركة من مزود |
وقد يتساءل البعض: لماذا لا نربط الفروع ببعضها مباشرة، وهذا أسرع للمستخدمين؟ والإجابة أن كل اتصال بين فرعين طريق إضافي للمهاجم لا تحتاجه الأعمال، فنقاط البيع في الفرع الأول لا تحتاج شيئاً من الفرع الثاني، وكل ما تحتاجه موجود في المقر. وإذا احتاجت الشركة يوماً أن تنقل ERP إلى السحابة، فالنموذج نفسه يبقى، والذي يتغير هو مكان المحور.
وأما الموظفون الميدانيون فيدخلون عبر بوابة VPN بتحقق متعدد إجباري، أو عبر شبكة Mesh تعرف هوية المستخدم وحالة جهازه كما في مقال Headscale، ولا يصلون إلا إلى التطبيقات التي يحتاجونها، لا إلى الشبكة كلها. ولا يوجد أي منفذ RDP مفتوح على الإنترنت، وهذا الدرس المباشر من الموجة الثانية من Shamoon.
السيرفرات والتطبيقات Servers and Applications
نحو 25 سيرفراً افتراضياً على بيئة محاكاة واحدة، وكل واحد منها يحتاج تقوية وتحديثاً وفحصاً. والفئة (أ) تطلب بشكل ملزم فحص الثغرات لجميع أصول الجهة في 2-10-1-2، وللتطبيقات الخارجية في 2-10-1-3، ومعالجتها بحسب تصنيفها في 2-10-1-4، واختبار الاختراق ليشمل كل الخدمات المقدمة عبر الإنترنت في 2-11، وحماية تطبيقات الويب بجدار WAF وبمعمارية متعددة المستويات وبروتوكولات آمنة في 2-15.
| ما نطبقه | NCNICC (أ) | ECC | CIS | مفتوح المصدر | تجاري |
|---|---|---|---|---|---|
| تقوية السيرفرات بمعيار مكتوب، وقياسها | 2-3-1-2 | 2-3-3 | 4 | Lynis ومعايير CIS كما في مقال تقوية السيرفر | أدوات قياس الإعدادات التجارية |
| فحص ثغرات شهري لكل الأصول، ومتابعة حتى الإغلاق | 2-10-1-2 و2-10-1-4 | 2-10-3 | 7 | OpenVAS وأدوات إدارة الثغرات | Tenable أو Qualys أو Rapid7 |
| بوابة العملاء خلف WAF، بثلاث طبقات: الواجهة والتطبيق وقاعدة البيانات | 2-15-1-1 و2-15-1-2 | 2-15-3-1 و2-15-3-2 | 16 | كما في مقال جدار WAF على سيرفرك | WAF مدار |
| اختبار اختراق سنوي لكل ما يظهر على الإنترنت | 2-11 | 2-11-3 | 18 | بالمنهجية في مقال اختبار الاختراق | جهة مستقلة |
| بيئة اختبار منفصلة لتجربة التحديثات قبل الإنتاج | 2-10-1-4 | 2-5-3-2 و2-10-3-4 | 16 | سيرفرات افتراضية في منطقة الاختبار | البيئة نفسها |
البيانات والتشفير Data and Cryptography
الفئة (أ) تطلب بشكل ملزم تقنيات منع تسريب البيانات DLP وإدارة الصلاحيات Rights Management في 2-7-1-1، وتشفير البيانات أثناء التخزين والنقل في 2-8-1-1، بخوارزميات حديثة بحسب المستوى الأساسي من المعايير الوطنية للتشفير في 2-8-1-2، وأمن الطابعات والإتلاف في 2-7-1-3 و2-7-1-4. والتطبيق: تصنيف بيانات بأربعة مستويات، وقواعد DLP في البريد والملفات تبدأ بقاعدتين، الأولى تمنع إرسال قاعدة العملاء أو الرواتب إلى خارج الشركة، والثانية تنبه عند نسخ كمية كبيرة من خادم الملفات، وتشفير أقراص الحواسيب والسيرفرات والنسخ الاحتياطية. وأما نظام حماية البيانات الشخصية فيضيف سجل أنشطة المعالجة وخطة الإشعار عند التسرب، كما في مقال PDPL للخدمات المستضافة.
النسخ الاحتياطي والتعافي Backup and Recovery
تطلب الفئة (أ) النسخ الدوري لأنظمة الأعمال الحساسة في 2-9-1-1، وفحص فعالية الاستعادة دورياً في 2-9-1-2. وفي هذا النموذج:
- سيرفر نسخ في منطقة منفصلة: مثل Proxmox Backup Server أو أداة النسخ التجارية التي تستخدمها لبيئة المحاكاة، بحسابات محلية لا تنتمي إلى النطاق، ويسحب النسخ من السيرفرات.
- نسخ متسقة لقواعد البيانات: قاعدة ERP تنسخ بأداتها لا بلقطة القرص وحدها، كما شرحنا في مقال نسخ قواعد البيانات بشكل متسق.
- نسخة غير قابلة للتعديل خارج المقر: في تخزين بقفل Object Lock داخل المملكة، أو أشرطة أو أقراص تدار بالتناوب وتحفظ مفصولة، كما في مقال Object Lock ضد الفدية.
- اختبار استعادة ربع سنوي: لنظام كامل لا لملف، وأوله ERP مع قاعدة بياناته، واختبار سنوي لإعادة بناء متحكم نطاق من الصفر، لأن هذا ما سوف تحتاجه بعد مسح شامل.
وأهم قرار في هذه الطبقة ترتيب الاستعادة. فبعد حادثة تشبه NotPetya لا تستعيد ERP أولاً، وإنما نظام الهوية، لأن ERP لا يعمل دون نطاق نظيف، ثم الشبكة والجدار، ثم ERP، ثم خادم الملفات، ثم الحواسيب. واكتب هذا الترتيب في خطة التعافي كما شرحنا في مقال استمرارية الأعمال والتعافي، وحدد لكل نظام هدف وقت التعافي RTO وحجم الفقد المقبول RPO.
السجلات والمراقبة Logging and SOC
تطلب الفئة (أ) تفعيل سجلات الأحداث على الأصول الحساسة في 2-12-1-1، والاشتراك لدى مقدم خدمات مركز عمليات أمن مدار مرخص من الهيئة في 2-12-1-2. والسبب الثاني واضح من الحوادث: المهاجم يعمل ليلاً وفي العطل، وفريق من أربعة فنيين ومهندس أمن لا يراقب على مدار الساعة. والضابط 4-1-3-2 في ECC، الذي يصل الشركة بعقود عملائها الحكوميين، يطلب أن تكون مراكز الخدمات المدارة للمراقبة والتشغيل التي تستخدم الوصول عن بعد داخل المملكة بالكامل.
والتصميم الذي نقترحه هجين: SIEM تملكه الشركة وتحتفظ فيه بسجلاتها، مثل Wazuh، ويقرأ منه مركز العمليات المدار، فإذا تغير المزود بقيت السجلات. والمصادر الأولى التي ترسل إلى SIEM بالترتيب: متحكمات النطاق، والجدران النارية وبوابة VPN، وبوابة الوصول المميز، وERP، وسيرفر النسخ، ثم EDR من كل الأجهزة. وقد شرحنا ماذا تجمع من كل مصدر في مقال السجلات الأمنية، وكيف تكتب قواعد الكشف في مقال قواعد الكشف بلغة Sigma، وكيف يعمل مركز العمليات في مقال مركز العمليات الأمنية.
وأهم القواعد التي نبدأ بها لأنها تطابق طريق المهاجم في الحوادث: دخول حساب من الطبقة صفر إلى أي جهاز خارج الطبقة صفر، واستخدام PsExec أو WMI عن بعد من حاسوب مستخدم، ودخول VPN ناجح من دولة جديدة، وحذف نسخ احتياطية أو تعديل مدة الاحتفاظ، وإنشاء حساب في مجموعة المديرين، وتعطيل وكيل EDR على أي جهاز.
الحوادث والاستجابة Incident Response
تطلب الفئة (أ) خططاً تفصيلية للاستجابة لحوادث مثل اختراق البيانات والفدية مع آليات التصعيد في 2-13-1-1، وتبليغ الهيئة عند الحادثة في 2-13-1-2، ومشاركة المعلومات معها في 2-13-1-3. واكتب ثلاثة كتيبات تشغيل Playbooks بالقالب في مقال خطة الاستجابة للحوادث: الفدية، والحساب المخترق، والاحتيال بالبريد. وفي كتيب الفدية قرار واحد يجب أن يتخذ مسبقاً لا يوم الحادثة: متى نفصل الفروع عن المقر؟ والإجابة الأفضل أن يملك مهندس الأمن صلاحية فصل الأنفاق فوراً دون انتظار موافقة، لأن الدقائق هنا تساوي فروعاً كاملة. وجرب الكتيبات مرتين في السنة في تمرين طاولة كما في مقال تمرين الطاولة، واجعل مدير المبيعات ومدير المالية جزءاً منه، لأن قرارات الحادثة قرارات أعمال قبل أن تكون تقنية.
الأطراف الخارجية والسحابة Third Parties and Cloud
الطرف الأخطر هنا مورد ERP الذي يدخل للدعم، وشركة صيانة نقاط البيع. والفئة (أ) تطلب أن تتضمن العقود المحافظة على سرية المعلومات في 3-1-1-1، وإجراءات التواصل عند الحادثة في 3-1-1-2، ومراجعة متطلبات الأطراف الخارجية دورياً في 3-1-3، وتصنيف البيانات قبل استضافتها لدى مقدمي السحابة وإعادتها بصيغة قابلة للاستخدام عند انتهاء الخدمة في 3-2-1-1، وفصل بيئة الجهة عن غيرها في 3-2-1-2. والتطبيق: المورد يدخل عبر بوابة الوصول المميز فقط، بحساب باسم الشخص لا باسم الشركة، وبصلاحية تفتح عند طلب الدعم وتغلق بعده، وتسجل جلسته، ولا يثبت أداة دعم عن بعد خاصة به على السيرفرات. واسأل كل مورد الأسئلة في مقال مخاطر الموردين قبل التجديد.
الفريق والإجراءات Staffing and Processes
| الدور | من يشغله | الوقت | المسؤولية |
|---|---|---|---|
| رئيس وحدة الأمن السيبراني | مهندس أمن سعودي متفرغ، يرفع إلى الرئيس التنفيذي | دوام كامل | السياسات والمخاطر، وSIEM والقواعد، ومتابعة مركز العمليات، والكتيبات، والتقارير |
| لجنة الأمن | الرئيس التنفيذي أو نائبه، ومدير التقنية، ومدير المالية، ورئيس الوحدة | اجتماع كل ربع سنة | اعتماد السياسات، وقرارات المخاطر، والميزانية |
| فريق التقنية | مدير التقنية والفنيون الأربعة | ضمن عملهم | التحديث، والنسخ والاستعادة، والحسابات، والشبكة، بإجراءات تكتبها الوحدة |
| مركز العمليات المدار | مقدم خدمة مرخص من الهيئة، داخل المملكة | على مدار الساعة | المراقبة، والفرز، والتصعيد بحسب الكتيبات |
| المراجعة المستقلة واختبار الاختراق | جهة خارجية | مرة في السنة على الأقل | مراجعة الالتزام، واختبار كل ما يظهر على الإنترنت |
ولاحظ الفصل بين من ينفذ ومن يراجع: فريق التقنية يطبق التحديث والنسخ، ووحدة الأمن تقيس أنه طبق، والمراجع المستقل يتحقق من الاثنين. وهذا ليس بيروقراطية، وإنما ما يجعل الرقم في التقرير صادقاً. والإجراءات الدورية: كل يوم مراجعة تصعيدات المركز المدار، وكل أسبوع تقرير النسخ والأجهزة المتأخرة في التحديث، وكل شهر فحص الثغرات وتقرير للإدارة، وكل ربع سنة مراجعة الحسابات والصلاحيات واختبار استعادة واجتماع اللجنة، وكل سنة اختبار اختراق ومراجعة مستقلة وتمرينا طاولة.
وقد يسأل مدير التقنية: ماذا يفعل مهندس الأمن الجديد في أسبوعه الأول، وكل شيء يبدو عاجلاً؟ والإجابة ألا يبدأ بأداة، وإنما بثلاثة أسئلة يكتب إجاباتها في صفحة واحدة: ما الأصول في القائمة القصيرة ومن يملك صلاحية المدير عليها اليوم؟ وما الذي يظهر من الشركة على الإنترنت؟ ومتى كانت آخر استعادة كاملة ناجحة لنظام ERP؟ فهذه الأسئلة الثلاثة تكشف غالباً أخطر ثلاث فجوات، وتعطي الخطة ترتيبها، وتعطي الإدارة صورة صادقة عن الوضع قبل أن تبدأ الميزانية والمشتريات.
التكلفة بالريال Cost: السنة الأولى وكل سنة بعدها
| البند | السنة الأولى (ريال) | كل سنة بعدها (ريال) | الأساس |
|---|---|---|---|
| حزمة سحابية فيها البريد والهوية وإدارة الأجهزة وEDR | 217,800 | 217,800 | Microsoft 365 Business Premium: 22 دولاراً للمستخدم شهرياً × 220، والخطة لحد 300 مستخدم |
| مدير كلمات مرور لفريق التقنية والحسابات المشتركة | 7,200 | 7,200 | Bitwarden Teams: 4 دولارات × 40 مستخدماً |
| مفاتيح FIDO2 لاثني عشر حساباً حرجاً، مفتاحان لكل شخص | 5,220 | 870 | YubiKey 5 NFC: 58 دولاراً × 24، ثم 4 مفاتيح بديلة |
| جداران ناريان في المقر بتوافرية عالية | 3,488 | 0 | MikroTik CCR2004: 465 دولاراً × 2 |
| جدار ناري لكل فرع | 2,464 | 0 | MikroTik RB5009: 219 دولاراً × 3 |
| سويتشات PoE للمقر والفروع | 9,169 | 0 | MikroTik CRS328-24P: 489 دولاراً × 5 |
| نقاط وصول Wi-Fi | 5,805 | 0 | MikroTik cAP ax: 129 دولاراً × 12 |
| سيرفر نسخ احتياطي بتخزينه | 35,000 | 0 | افتراض للمثال |
| سيرفرات الأدوات الأمنية: SIEM وبوابة PAM ومزود الهوية وSuricata | 25,000 | 0 | افتراض للمثال، على بيئة المحاكاة القائمة |
| تخزين بقفل Object Lock، 10 تيرابايت | 3,128 | 3,128 | Backblaze B2: 6.95 دولار للتيرابايت شهرياً. وللبيانات التي يجب أن تبقى داخل المملكة استخدم مزوداً محلياً بسعره |
| مهندس أمن متفرغ | 300,000 | 300,000 | افتراض للمثال للراتب والبدلات |
| مركز عمليات مدار مرخص على مدار الساعة | 180,000 | 180,000 | افتراض للمثال |
| اختبار اختراق سنوي | 45,000 | 45,000 | افتراض للمثال |
| مراجعة مستقلة للضوابط | 20,000 | 20,000 | افتراض للمثال |
| الأدوات المفتوحة: Wazuh وGuacamole وauthentik وSuricata وOpenVAS وGoPhish | 0 | 0 | مفتوحة المصدر |
| المجموع التقديري | 859,274 | 773,998 |
اقرأ الجدول بثلاث ملاحظات. الأولى أن الحزمة السحابية تمثل نحو ربع المبلغ، وأغلب الشركات تدفع جزءاً منها أصلاً للبريد، فالتكلفة الإضافية الحقيقية هي الفرق بين الخطة الحالية والخطة التي فيها EDR وإدارة الأجهزة والتحقق المتعدد. والثانية أن الناس، أي المهندس ومركز العمليات، أكثر من نصف المبلغ، وهذا ما تطلبه الفئة (أ) بالاسم، ولا توجد أداة تحل محله. والثالثة أن الأجهزة كلها أقل من 30 ألف ريال، فالشبكة الآمنة للمقر والفروع ليست أغلى بنود الأمن، وإنما أكثرها إهمالاً.
ولنأخذ مثالاً على المقارنة: إذا رأت الإدارة أن 860 ألفاً كثير، فاسألها سؤالاً واحداً: كم يوماً تستطيع الشركة أن تعمل دون ERP ودون فروع؟ فإذا كان توقف أسبوع يكلف أكثر من هذا المبلغ في المبيعات الضائعة وحدها، فالحساب واضح. وإذا لم يكن، فابدأ بالبنود التي لا تكلف إلا الوقت: الطبقات الإدارية، وفصل الفروع، والنسخة المعزولة، ثم أضف البقية بالترتيب في الخطة.
خطة 30/60/90 يوماً Roadmap
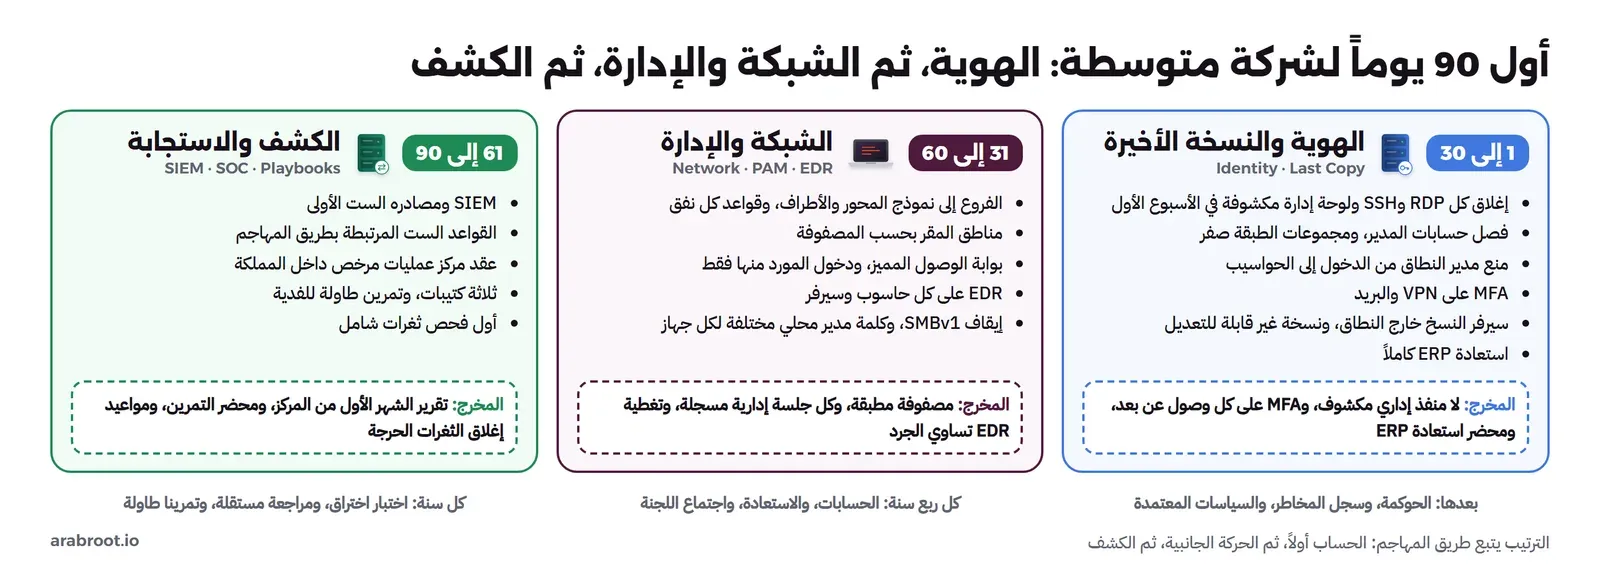
الأيام 1 إلى 30، الهوية والنسخة الأخيرة: اكتب الجرد والقائمة القصيرة، وابحث عن كل منفذ RDP أو SSH أو لوحة إدارة مكشوفة على الإنترنت وأغلقه في الأسبوع الأول، فهذا أسرع إجراء يقلل الخطر في الخطة كلها. ثم افصل حسابات المدير عن الحسابات اليومية، وأنشئ مجموعات الطبقة صفر، وامنع حسابات مدير النطاق من الدخول إلى الحواسيب، وفعل التحقق المتعدد على VPN والبريد. وأخرج سيرفر النسخ من النطاق، وأنشئ النسخة غير القابلة للتعديل، وجرب استعادة ERP. والمخرج: لا منفذ إداري مكشوف، وMFA على كل وصول عن بعد، ومحضر استعادة ERP.
الأيام 31 إلى 60، الشبكة والإدارة: حول الفروع إلى نموذج المحور والأطراف، واكتب قواعد كل نفق، وقسم المقر إلى المناطق في المصفوفة. ثم شغل بوابة الوصول المميز، وانقل إليها كل دخول إداري ودخول المورد، وثبت EDR على كل حاسوب وسيرفر. والمخرج: مصفوفة مناطق مطبقة، وكل جلسة إدارية مسجلة، وتغطية EDR تساوي عدد الأجهزة في الجرد.
الأيام 61 إلى 90، الكشف والاستجابة: شغل SIEM واربط به المصادر الستة الأولى، وفعل القواعد الست، ووقع عقد مركز العمليات المدار، واكتب الكتيبات الثلاثة وجرب كتيب الفدية في تمرين طاولة، وشغل أول فحص ثغرات شامل. والمخرج: تقرير أول شهر من المركز المدار، ومحضر التمرين، وقائمة الثغرات الحرجة بمواعيد إغلاقها.
وبعد التسعين يوماً تأتي بنود الحوكمة التي تحتاج وقتاً أطول: اعتماد الهيكل والسياسات، وسجل المخاطر، والمراجعة المستقلة الأولى، واختبار الاختراق السنوي، وقواعد DLP. ولا تؤجل تعيين رئيس الوحدة إلى ما بعد الخطة، لأنه هو من سينفذها.
أخطاء شائعة Common Mistakes
- مدير النطاق للدعم اليومي: كل حاسوب سجل عليه يحمل مفتاح الشركة، وهذا ما استغله NotPetya.
- شبكة واحدة بين المقر والفروع: الفرع المخترق يصبح غرفة السيرفرات.
- سيرفر النسخ عضو في النطاق: من يملك النطاق يحذف النسخ قبل أن يشفر.
- RDP مكشوف «مؤقتاً» للمورد: المؤقت يبقى سنوات، والحساب المسروق يكفي.
- مركز عمليات مدار دون سجلات تملكها: إذا تغير المزود فقدت تاريخك كله.
- وحدة الأمن تحت مدير التقنية: يراجع الفريق نفسه، والفئة (أ) تطلب الاستقلال.
- استعادة ملف بدل نظام: الاختبار الذي لا يعيد ERP كاملاً لا يثبت أنك تستطيع.
- نقاط البيع على شبكة الموظفين: جهاز لا تحدثه أنت يصبح جاراً لحاسوب المحاسب.
قائمة التحقق Checklist
| السؤال | الضابط | الدليل |
|---|---|---|
| هل توجد وحدة أمن مستقلة عن التقنية، برئيس متفرغ؟ | NCNICC 1-1-1 و1-1-2 | القرار والهيكل التنظيمي |
| هل لا يوجد منفذ إداري مكشوف على الإنترنت؟ | NCNICC 2-5-1-5 | فحص خارجي بتاريخ |
| هل MFA مفعل على VPN والبريد والتطبيقات الخارجية وحسابات المدير؟ | NCNICC 2-2-1-2 | تقرير مزود الهوية |
| هل حسابات الطبقة صفر لا تدخل إلى الحواسيب؟ | NCNICC 2-2-1-3 | سياسات المجموعات وسجل الدخول |
| هل كل دخول إداري عبر بوابة PAM مسجلة؟ | NCNICC 2-2-1-4 | تسجيلات الجلسات |
| هل الفروع لا تتصل ببعضها، ولكل نفق قواعد مكتوبة؟ | NCNICC 2-5-1-2 | مصفوفة المناطق وإعداد الجدران |
| هل سيرفر النسخ خارج النطاق، والنسخة الثالثة غير قابلة للتعديل؟ | NCNICC 2-9-1-1 | إعداد السيرفر والتخزين |
| هل استعدت ERP كاملاً هذا الربع؟ | NCNICC 2-9-1-2 | محضر الاستعادة |
| هل تصل السجلات إلى SIEM تملكه، ويتابعها مركز مرخص؟ | NCNICC 2-12-1-1 و2-12-1-2 | قائمة المصادر والعقد |
| هل فحصت كل الأصول هذا الشهر، وتتابع الحرج حتى الإغلاق؟ | NCNICC 2-10-1-2 و2-10-1-4 | تقارير الفحص |
| هل الكتيبات الثلاثة مكتوبة ومجربة؟ | NCNICC 2-13-1-1 | محضر التمرين |
| هل يدخل المورد بحساب باسمه وصلاحية مؤقتة؟ | NCNICC 3-1 | تسجيلات PAM والعقد |
الخلاصة Summary
- في الشركة المتوسطة يظهر «داخل» حقيقي: نظام هوية وسيرفرات وفروع، والمهاجم يمشي بينها بحساب مسروق كما في NotPetya وShamoon.
- ثلاثة قرارات معمارية تقطع هذا الطريق: الطبقات الإدارية لنظام الهوية، والفروع أطرافاً للمقر لا شبكة واحدة، والإدارة من بوابة واحدة مسجلة.
- النسخة الأخيرة خارج النطاق وغير قابلة للتعديل، وترتيب الاستعادة يبدأ بالهوية.
- الفئة (أ) في NCNICC تطلب وحدة أمن مستقلة ومراقبة مدارة مرخصة، والناس أكثر من نصف التكلفة.
- التكلفة التقديرية نحو 860 ألف ريال في السنة الأولى ونحو 774 ألفاً بعدها.
وفي النموذج التالي ننتقل إلى جهة حكومية، حيث تنطبق ECC كاملة، وتضاف إليها ضوابط البيانات والأنظمة الحساسة وتصنيف البيانات والاستضافة داخل المملكة.
سجل التحديثات
- 2026-11-21: كتابة المقال من ضوابط NCNICC-1:2025 والضوابط الأساسية ECC-2:2024 وضوابط CIS الإصدار 8.1، ونشرة CISA عن NotPetya، وتقرير CyOTE عن Shamoon، ومسح الاختراقات البريطاني لعام 2025، وصفحات أسعار Microsoft وBitwarden وYubico وMikroTik وBackblaze كما ظهرت في نوفمبر 2026.