إذا كنت مسؤولاً عن التقنية أو الأمن في شركة تقنية مالية FinTech تحت إشراف البنك المركزي السعودي SAMA، أو في فريق يجهز ملف الترخيص Licence، فسوف تصلك قبل الإطلاق أسئلة من نوع واحد: أين تجلس قاعدة بيانات الأرصدة؟ ومن يستطيع أن يرسل أمر تحويل إلى البنك؟ وماذا يحدث لو سرق شخص كلمة مرور موظف في الدعم؟ وأين نحفظ السجلات Logs، وكم سنة؟ وهل يكفي أن نشتري جداراً نارياً Firewall وبرنامج مراقبة ثم نكتب السياسات؟ والجواب المختصر أن الشركة المالية لا تحمي «بيانات» فقط، وإنما تحمي حركة الأموال نفسها، ولذلك تحتاج إلى تصميم يبدأ من السؤال: ما الطريق الذي يخرج منه المال، ومن يستطيع أن يلمسه؟
وهذا المقال نموذج مرجعي Reference Blueprint لهذا التصميم. فنأخذ شركة مدفوعات افتراضية، ونجرد أصولها، ونقرأ أهم حادثة موثقة في القطاع من مصادرها الرسمية، ثم نرسم البنية المرجعية Reference Architecture بمناطقها، ونربط كل طبقة بأرقام بنود الإطار السيبراني للبنك المركزي SAMA Cyber Security Framework من صفحات دليل الأنظمة Rulebook الرسمي، وبأرقام الضوابط الأساسية للأمن السيبراني ECC-2:2024 من الهيئة الوطنية للأمن السيبراني NCA. وهو مقال يجمع ما شرحناه في مقالات المسار ولا يكرره، فكل طبقة تحيلك إلى المقال الذي يشرحها بالتفصيل. وسوف نناقش في هذا المقال ما يلي:
- أي إطار يحكم الشركة المالية: الإطار السيبراني CSF، والمتطلبات الأساسية للصمود السيبراني CRFR، وموقع ECC وPCI DSS منهما.
- جرد الأصول Asset Inventory لشركة مدفوعات، وأهم التهديدات Threats من حادثة بنك بنغلاديش المركزي وما يشبهها.
- البنية المرجعية بمناطقها Zones، ولماذا تعزل «منطقة الأموال» عن كل ما عداها.
- الضوابط Controls طبقة بطبقة، مع رقم البند في SAMA ورقم الضابط في ECC.
- الأدوات مفتوحة المصدر Open Source والتجارية Commercial، والفريق Staffing، وتقدير التكلفة بالريال للسنة الأولى وكل سنة بعدها.
- خطة 30 و60 و90 يوماً، والأخطاء الشائعة، وقائمة تحقق Checklist.
وهذا المقال جزء من سلسلة النماذج المرجعية، ويعتمد على الطريقة التي نشرحها في مقال المبادئ والطبقات وجرد الأصول:
الجهة الافتراضية: شركة مدفوعات تحت إشراف SAMA
لنفرض أن لديك شركة مدفوعات ناشئة، وهي جهة افتراضية بنيناها لهذا المقال وليست شركة حقيقية، ولكن مكوناتها هي المكونات التي تجدها في أغلب شركات المدفوعات والمحافظ الرقمية Digital Wallets. والشركة تقدم محفظة رقمية للأفراد عبر تطبيق جوال Mobile App، وبوابة للتجار Merchant Portal مع واجهة برمجية API يربط بها التاجر متجره، وتنفذ التحويلات إلى الحسابات البنكية عبر ربط مباشر مع بنك تسوية Settlement Bank. وبيانات البطاقات لا تحفظها الشركة بنفسها، وإنما يحفظها معالج دفع مرخص ويعيد لها رمزاً Token مكان الرقم، كما شرحنا في قسم الترميز في مقال PCI DSS.
واخترنا شركة مدفوعات لا بنكاً، لأن أغلب قراء هذا المقال يبنون شركات من هذا الحجم، ولأن البنك له إدارات أمن كاملة ومراكز عمليات Security Operations Center داخلية لا تحتاج إلى نموذج. وإذا فهمت النموذج على شركة صغيرة الحجم كبيرة المسؤولية، تستطيع أن تكبره على أي جهة مالية. أما الترخيص نفسه، أي من يحتاج إليه وما مراحله، فقد شرحناه في مقال ترخيص شركات التقنية المالية وفي مقال المحافظ الرقمية، فلن نعيده هنا.
أي إطار يحكمك؟ SAMA CSF وCRFR وECC وPCI DSS
قبل أن ترسم أي شيء عليك أن تعرف أي وثيقة سوف يقيسك بها المدقق Auditor، لأن كل وثيقة لها ترقيمها ولغتها، والخلط بينها هو أول خطأ يقع فيه الفريق الجديد. وهناك أربع وثائق تتقاطع على شركة المدفوعات:
- الإطار السيبراني للبنك المركزي SAMA Cyber Security Framework: صدر بالتعميم رقم 381000091275 بتاريخ 24 مايو 2017، وصفحته في دليل أنظمة البنك المركزي تذكر في نطاق التطبيق Scope of Application القطاع البنكي وقطاع التمويل وأنظمة المدفوعات ومقدمي خدمات المدفوعات Payment Service Providers ومكاتب الائتمان والبيئة التجريبية التشريعية. وفي القسم 1.5 ينص على أن الإطار ملزم من البنك المركزي، وأن الجهات الخاضعة له Member Organizations مسؤولة عن تطبيقه.
- المتطلبات الأساسية للصمود السيبراني Cyber Resilience Fundamental Requirements واختصاراً CRFR: وثيقة صدرت سنة 2022 للجهات حديثة التأسيس، ونطاقها قطاع التمويل وأنظمة المدفوعات ومقدمو خدماتها والصرافة والبيئة التجريبية. وتنص في القسم 1.2 على أنها تنطبق على من يريد دخول البيئة التجريبية أو يطلب الترخيص، وأنها ليست بديلاً عن الإطار السيبراني وإطار استمرارية الأعمال اللذين تلتزم بهما الجهة بعد قرار الترخيص.
- الضوابط الأساسية للأمن السيبراني ECC-2:2024: نطاقها في ملف الهيئة الجهات الحكومية والجهات التابعة لها والجهات الخاصة التي تملك بنية تحتية وطنية حساسة Critical National Infrastructure أو تشغلها أو تستضيفها، والهيئة «تشجع بشدة» بقية الجهات على الاستفادة منها. فإذا لم تكن شركتك من هذه الفئات فهي ليست ملزمة بها مباشرة، ولكنها مفيدة لك لسببين: أن عملاءك من الجهات الحكومية سوف يطلبونها في العقد، وأن ترقيمها واضح ويصلح لغة مشتركة بين فريقك ومورديك. وقد شرحنا في مقال ضوابط الهيئة أن الجهات الخاصة الأخرى لها ضوابط NCNICC التي صدرت في نهاية 2025.
- معيار أمن بيانات صناعة بطاقات الدفع PCI DSS: وهنا ملاحظة مهمة في القسم 1.4 من الإطار السيبراني: الجهات غير البنكية تستثنى من المكون الفرعي 3.2.3، «ولكن إذا كانت الجهة تحفظ بيانات حامل البطاقة أو تعالجها أو ترسلها، أو تتعامل مع خدمات SWIFT، فيجب أن تطبق معيار PCI و/أو إطار ضوابط أمن عملاء SWIFT». وشركتنا تتعامل مع البطاقات، فالمعيار عليها حتى مع الترميز، والفرق أن الترميز يضيق نطاقه.
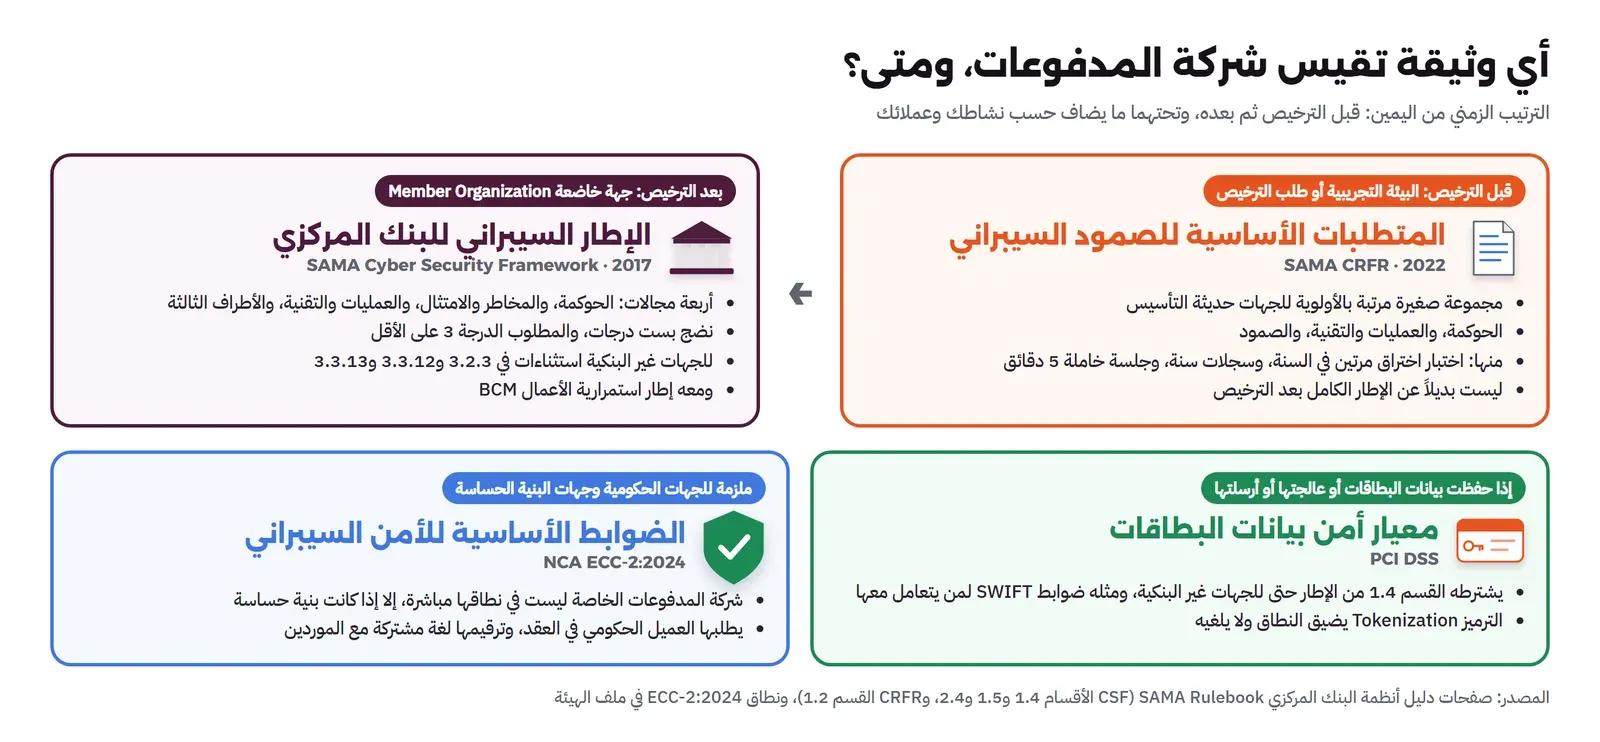
وفي الإطار السيبراني تفصيل آخر يغير طريقة تخطيطك. فالقسم 1.4 يستثني الجهات غير البنكية من المكون الفرعي 3.3.12 أنظمة المدفوعات Payment Systems ومن المكون 3.3.13 الخدمات المصرفية الإلكترونية Electronic Banking Services، ولكنه يشترط أنه «إذا كانت الجهة تقدم خدمات إلكترونية للعملاء فيجب أن تطبق المصادقة متعددة العوامل Multi-Factor Authentication». ولذلك نقرأ بنود 3.3.13 في هذا المقال على أنها أفضل ممارسة تعلمنا ما يقلق البنك المركزي، وليست إلزاماً حرفياً على شركتنا.
والإطار يقيس النضج Maturity بست درجات من 0 إلى 5 في القسم 2.4، ويطلب أن تعمل الجهة في الدرجة 3 على الأقل، أي أن تكون الضوابط معرفة ومعتمدة ومطبقة بشكل منظم، وأن تستطيع إثبات تطبيقها، وأن تراقب الالتزام بالسياسات بمؤشرات أداء KPIs. وللبنوك تعميم آخر بعنوان متطلبات الدرجة الرابعة طلب منها خطة للوصول إلى الدرجة 4 في أربعة مكونات فرعية: إدارة الأحداث 3.3.14، وإدارة الحوادث 3.3.15، وإدارة التهديدات 3.3.16، وإدارة الثغرات 3.3.17. وهذا التعميم للبنوك لا لشركتنا، ولكنه يخبرك بوضوح أين يضع البنك المركزي ثقله: في الكشف والاستجابة، لا في الأوراق فقط.
وبقية المقال تكتب رقم البند في الإطار السيبراني بهذا الشكل: «3.3.5 (4-f)» ويعني البند f من الفقرة 4 من المكون الفرعي 3.3.5 في صفحة الإطار، وتكتب ضوابط ECC بالشرطات كما في ملف الهيئة، مثل 2-12-3-5، ولاحظ أن هذا الرقم داخل السطر العربي يقرأ من اليمين كما في النسخة العربية من الضوابط، أي المكون 2 ثم 12 ثم 3 ثم 5. وإذا كانت شركتك ما زالت في البيئة التجريبية فابدأ بأرقام CRFR التي نذكرها مع كل طبقة، لأنها مجموعة أصغر ومرتبة بالأولوية، وكل بند فيها يحيل إلى المكون المقابل في الإطار الكامل.
جرد الأصول Asset Inventory: ما الذي تحميه فعلاً؟
الإطار السيبراني يطلب في المكون 3.3.3 سجلاً موحداً للأصول Unified Register فيه المالك لكل أصل وتصنيفه، ويطلب اكتشاف الأصول الجديدة، والضابط 2-1-5 في ECC يطلب تصنيف الأصول وترميزها والتعامل معها حسب التصنيف. وفي شركة المدفوعات لا يكفي أن تكتب قائمة بالسيرفرات، وإنما عليك أن تكتب لكل أصل سؤالاً واحداً: ماذا يستطيع من يتحكم في هذا الأصل أن يفعل بالمال؟ والجدول التالي هو الجرد المختصر لشركتنا الافتراضية:
| الأصل Asset | أمثلة | التصنيف | ماذا يحدث لو سيطر عليه المهاجم؟ |
|---|---|---|---|
| دفتر الأرصدة Ledger | قاعدة بيانات القيود المزدوجة وأرصدة المحافظ | حرج Critical | تغيير الأرصدة أو إنشاء رصيد من لا شيء |
| خدمة التحويل إلى البنوك Payout Service | الربط مع بنك التسوية، ملفات أو واجهات التحويل، شهادات الربط | حرج | إخراج المال فعلاً، وهو أخطر أصل في الشركة |
| المفاتيح Keys | وحدة أمن العتاد HSM أو خدمة إدارة المفاتيح KMS، مفاتيح توقيع أوامر التحويل، مفاتيح تشفير الحقول | حرج | توقيع أوامر مزورة يقبلها البنك، أو فك تشفير البيانات |
| واجهات العملاء Customer APIs | واجهة التطبيق، واجهة التجار، بوابة التجار | مرتفع High | الاستيلاء على حسابات العملاء، وإضافة مستفيدين |
| بيانات العملاء Customer Data | بيانات معرفة العميل KYC، الهوية، أرقام الجوال، سجل العمليات | مرتفع، وبيانات شخصية تحت PDPL | تسريب، واحتيال بانتحال الهوية |
| محرك الاحتيال Fraud Engine | قواعد الحدود والتنبيهات، قوائم المنع | مرتفع | إيقاف القواعد قبل عملية سرقة |
| أدوات الدعم والعمليات Back-office | لوحة الدعم، تغيير رقم الجوال، إعادة تعيين كلمة المرور | مرتفع | الاستيلاء على حساب عميل دون اختراق تقني |
| خط النشر CI/CD والمستودعات Repositories | الكود، أسرار البيئة، صلاحيات النشر إلى الإنتاج | مرتفع | زرع كود يحول المال أو يسرب المفاتيح |
| الهوية Identity | مزود الهوية IdP، الدليل Directory، حسابات المسؤولين | حرج | مفتاح كل ما سبق |
| السجلات والنسخ الاحتياطية Logs and Backups | منصة SIEM، التخزين غير القابل للتعديل، نسخ قاعدة الدفتر | مرتفع | محو الأثر، أو تعطيل التعافي |
| أجهزة الموظفين Endpoints | حواسيب الفريق، أجهزة المسؤولين المخصصة، الجوالات | متوسط إلى مرتفع | نقطة الدخول الأولى في أغلب الحوادث |
| الموردون Third Parties | المزود السحابي، معالج البطاقات، مزود الرسائل القصيرة SMS، مزود التحقق من الهوية | حسب الخدمة | الوصول عبر علاقة موثوقة |
لاحظ في الجدول أن أخطر أصلين ليسا قاعدة بيانات العملاء كما يتوقع أغلب الناس، وإنما خدمة التحويل والمفاتيح، لأن تسريب البيانات مصيبة يمكن أن تتعافى منها الشركة، أما خروج المال إلى حسابات في الخارج فقد لا يعود. ولاحظ أيضاً أن أدوات الدعم مصنفة عالية، والسبب أن من يغير رقم جوال العميل يستطيع أن يستقبل رمز التحقق ثم يضيف مستفيداً، وهذا لا يحتاج إلى أي ثغرة تقنية. ولهذا وضع البنك المركزي في المكون 3.3.13 للبنوك بنداً صريحاً: تغيير رقم جوال العميل يكون من الفرع أو من جهاز الصراف فقط، وترسل رسالة إلى الرقمين القديم والجديد. وطريقة بناء هذا الجرد وتحديثه من الطبقات هي موضوع مقال المبادئ والطبقات وجرد الأصول.
التهديدات Threats الأهم في القطاع المالي من حوادث موثقة
المهاجم الذي يستهدف شركة مالية يريد في الغالب شيئاً واحداً: المال، وأقصر طريق إليه هو النظام الذي يرسل أوامر الدفع. ولذلك نبدأ بالحادثة التي غيرت طريقة تفكير القطاع المالي كله في هذا النظام، ثم نذكر بقية التهديدات باختصار مع الإحالة إلى المقالات التي فصلتها.
بنك بنغلاديش المركزي سنة 2016: حين صار جهاز الرسائل هو الهدف
في فبراير 2016 أرسل مهاجمون من داخل شبكة بنك بنغلاديش المركزي أوامر تحويل عبر شبكة SWIFT إلى حساب البنك لدى بنك الاحتياطي الفيدرالي في نيويورك. وبحسب التنبيه المشترك AA20-239A الذي نشرته وكالة الأمن السيبراني وأمن البنية التحتية الأمريكية CISA مع وزارة الخزانة ومكتب التحقيقات الفيدرالي والقيادة السيبرانية سنة 2020، فقد سرقت المجموعة التي تسميها الحكومة الأمريكية BeagleBoyz «81 مليون دولار من بنك بنغلاديش سنة 2016»، و«أوقف بنك الاحتياطي الفيدرالي في نيويورك ما تبقى من محاولة سرقة مليار دولار بعد أن اكتشف أموراً غير طبيعية في تعليمات التحويل التي وصلته». وفي بيان وزارة الخزانة الأمريكية سنة 2019 عند فرض العقوبات على مجموعة Lazarus ومجموعتيها الفرعيتين، ذكرت الوزارة أن مجموعة Bluenoroff عملت مع Lazarus لسرقة نحو 80 مليون دولار من حساب البنك المركزي في بنغلاديش لدى الاحتياطي الفيدرالي في نيويورك.
والمهم لك في هذه الحادثة ليس الرقم، وإنما الطريق الذي يصفه التنبيه نفسه، لأنه يصف أسلوب المجموعة في حوادث كثيرة لا في حادثة واحدة:
- الدخول الأول Initial Access: رسائل تصيد موجه Spearphishing بمرفقات خبيثة، ومواقع مخترقة يزورها موظفو القطاع، واستغلال أنظمة مكشوفة على الإنترنت، وحسابات صحيحة مسروقة Valid Accounts، والدخول عبر علاقة موثوقة Trusted Relationship مع جهة لها وصول.
- البحث عن نظامين بعينهما: يقول التنبيه إن المجموعة بعد دخول الشبكة تبحث عن جهاز SWIFT وعن السيرفر الذي يشغل المحول المالي Payment Switch، وتصل إليهما بكلمات مرور مسروقة، مستفيدة من أن هذه الأنظمة الحرجة يمكن الوصول إليها من أجهزة أخرى في الشبكة الإدارية.
- فتح الطريق: أنشأت المجموعة استثناءات في الجدار الناري على منافذ محددة، منها 443 و6443 و8443 و9443، واستعملت أدوات أنفاق Tunneling لتمرير الاتصال من أنظمة لا تتصل بالإنترنت، مثل جهاز SWIFT، إلى أجهزة متصلة بالإنترنت.
- المراقبة قبل الضرب: تراقب المجموعة الأنظمة لتتعلم إعداداتها ونمط استخدامها الطبيعي، ثم ترسل رسائل مزورة وتحاول إخفاء نشاطها عن الكشف، ووضعت في حوادث أخرى أدوات تمسح الأدلة، وفي 2018 شغلت برنامج مسح Wiper على بنك في تشيلي عطل آلاف الأجهزة ليشغل الفريق عن الرسائل المزورة التي خرجت من جهاز SWIFT.
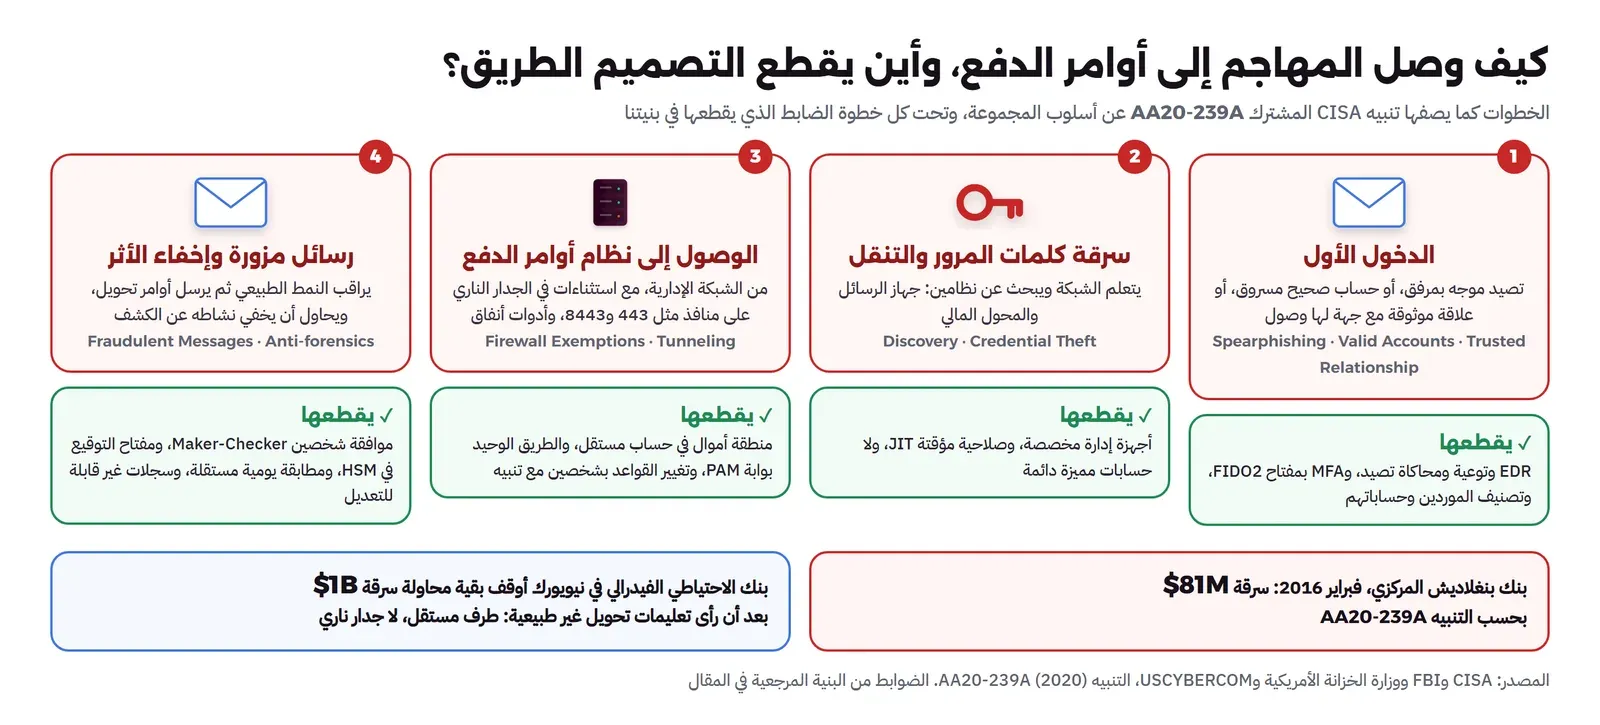
والدرس الذي تأخذه لشركة مدفوعات لا تتعامل مع SWIFT أصلاً هو أن «جهاز SWIFT» عندك له اسم آخر: خدمة التحويل إلى البنك، وملفات الدفع، وواجهة بنك التسوية، وشهادة الربط التي توقع الطلبات. فإذا كانت هذه الخدمة تقبل اتصالاً من أي جهاز في الشبكة، أو كان مفتاح توقيعها في ملف على السيرفر، أو كان أمر التحويل يخرج بقرار شخص واحد، فأنت تكرر الظروف نفسها بحجم أصغر. ولاحظ أن الذي أوقف أغلب المحاولة في بنغلاديش لم يكن جداراً نارياً في البنك الضحية، وإنما جهة مستقلة عند الطرف الآخر رأت أن التعليمات غير طبيعية. وهذا يعني أن بنيتك تحتاج إلى طبقة مطابقة ومراقبة للمعاملات Transaction Monitoring لا يتحكم بها من يتحكم في نظام الإرسال.
والتوصيات في نهاية التنبيه نفسه تطلب من كل المؤسسات المالية أن تتحقق من التزامها بمعايير الأمن للأنظمة الحرجة، وتذكر منها معيار PCI DSS وإطار ضوابط أمن عملاء SWIFT Customer Security Controls Framework، وهي النقطة نفسها التي يربطها الإطار السيبراني للبنك المركزي بالجهات التي تتعامل مع البطاقات أو مع SWIFT.
بقية التهديدات: المحول المالي والعملات الرقمية والسحابة والاحتيال
التنبيه نفسه يذكر أن المجموعة استهدفت أيضاً المحولات المالية لصرف النقد من أجهزة الصراف ATM بحملة سمتها الحكومة الأمريكية FASTCash، وقد شرحنا هذه الحالة بالتفصيل في مقال المحول المالي. ويذكر كذلك أنها تستهدف منصات تداول العملات الرقمية Cryptocurrency Exchanges لأن التحويل فيها لا يمكن استرجاعه، فإذا كانت محفظتك تحفظ أصولاً رقمية فهذا التهديد عليك مباشرة.
وفي جانب السحابة، فرض مكتب مراقب العملة الأمريكي OCC على Capital One غرامة قدرها 80 مليون دولار سنة 2020، وذكر في بيانه أن السبب هو إخفاق البنك في بناء عمليات فعالة لتقييم المخاطر قبل أن ينقل جزءاً كبيراً من عملياته التقنية إلى السحابة العامة، وإخفاقه في تصحيح القصور في وقته. وتفاصيل الحادثة التقنية نفسها في مقال المسؤولية المشتركة، والدرس التنظيمي هنا أن الجهة الرقابية تحاسبك على تقييم المخاطر قبل الانتقال، وهو بالضبط ما يطلبه البند 3.4.3 من الإطار السيبراني قبل أي خدمة سحابية.
ويبقى تهديد لا يحتاج إلى أي ثغرة: الاحتيال بالاستيلاء على الحساب Account Takeover عبر الهندسة الاجتماعية Social Engineering وتغيير رقم الجوال وإضافة المستفيدين. ولن نذكر هنا أرقاماً عن حجمه لأننا لم نجد إحصاء رسمياً منشوراً نستطيع أن نحيلك إليه، ولكن تكفيك قراءة بنود المكون 3.3.13 لتعرف أين رأى البنك المركزي الخطر: المصادقة متعددة العوامل عند إضافة المستفيد وتعديله، وعند إعادة تعيين كلمة المرور، وعند العمليات التي تتجاوز حداً معيناً، وإيقاف الوصول بعد ثلاث محاولات خاطئة، وتنبيه بالرسائل القصيرة عند كل عملية وكل مستفيد جديد. وطرق كشف هذا النوع من الاحتيال بالقواعد والنماذج في مقال كشف الاحتيال.
البنية المرجعية Reference Architecture: المناطق Zones والممرات
الإطار السيبراني يطلب في المكون 3.3.4 بنية أمنية Cyber Security Architecture معرفة ومعتمدة، فيها مبادئ تصميم الضوابط بمبدأ الأمن من التصميم Security by Design، ومراجعة دورية، ومعماريون مؤهلون. والفكرة التي تقوم عليها بنيتنا بسيطة: نقسم الأنظمة إلى مناطق Zones حسب ما تستطيع أن تفعله بالمال، ولا نسمح بالانتقال من منطقة إلى أخرى إلا عبر ممر Conduit واحد معروف، وكل ممر له بوابة تسجل كل ما يمر منها. وهذه هي الفكرة نفسها التي شرحناها في مقال الدفاع متعدد الطبقات ومقال تقسيم الشبكة، ولكننا هنا نرتبها حول الأموال.
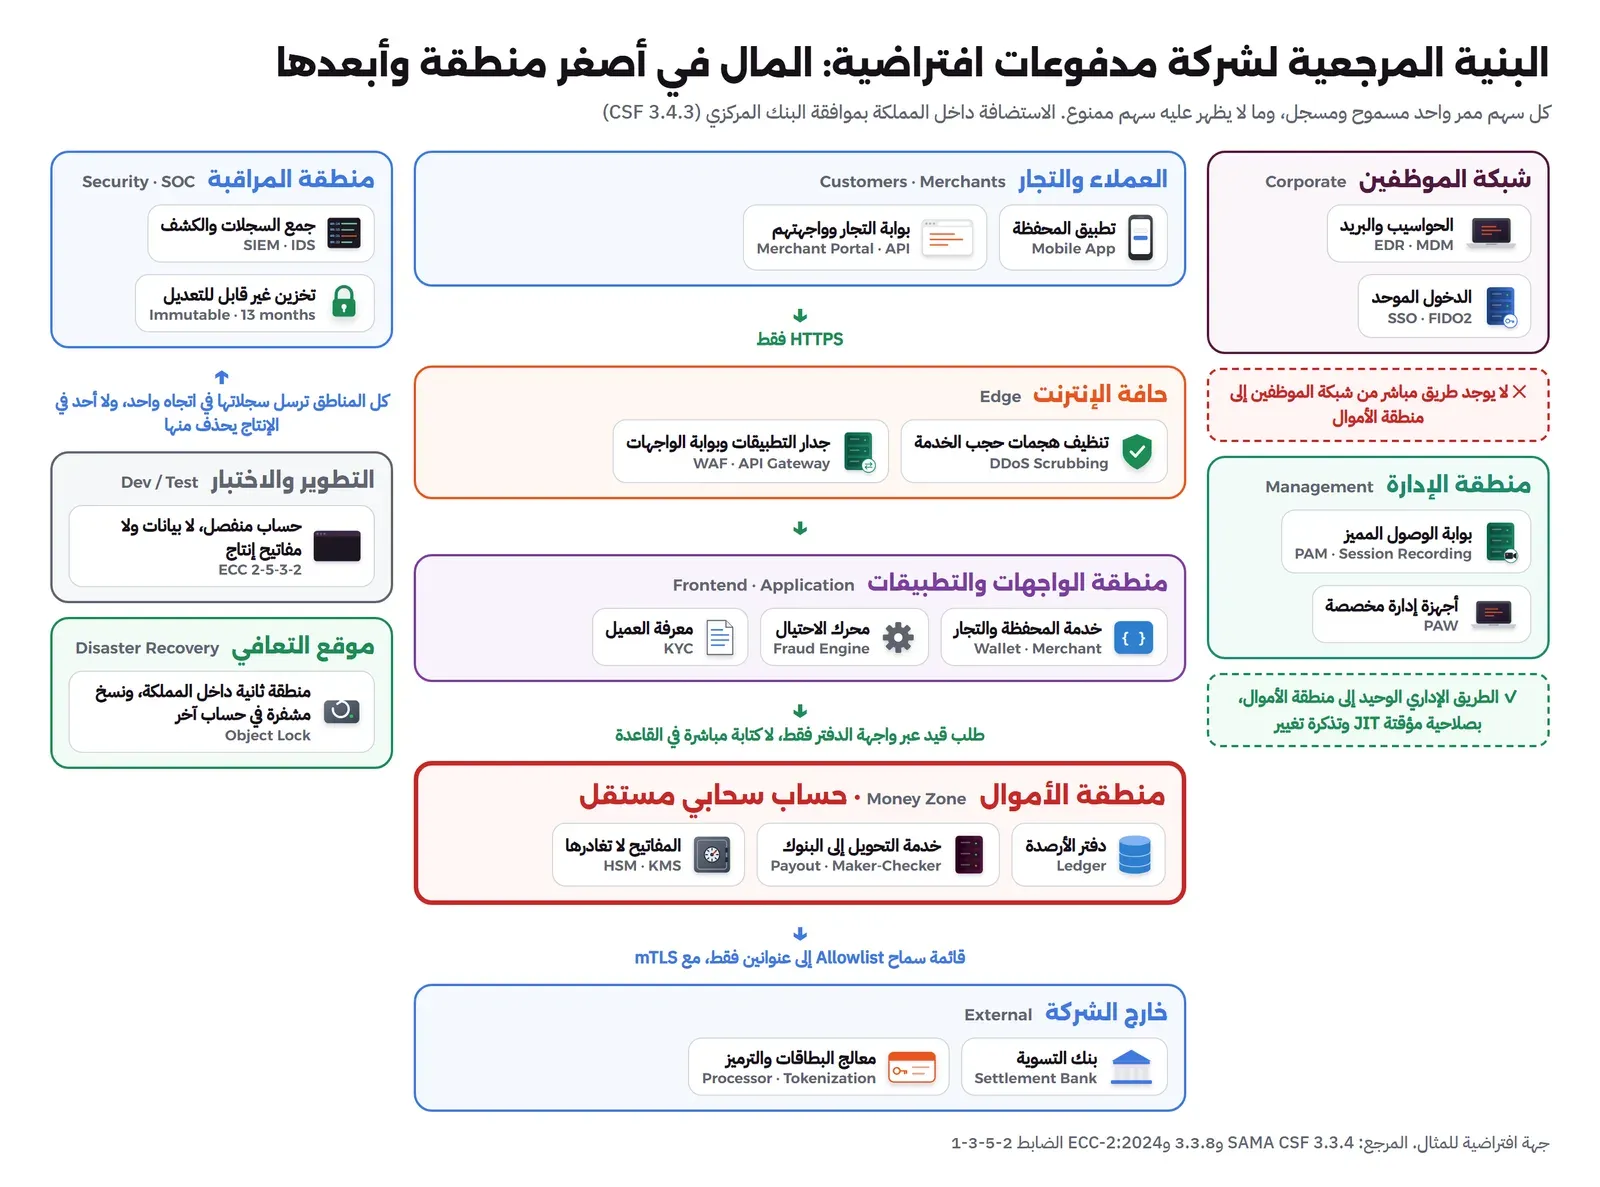
وفيما يلي المناطق من الخارج إلى الداخل، ولكل منطقة سبب وجودها:
- حافة الإنترنت Edge: خدمة تنظيف حركة هجمات حجب الخدمة DDoS Scrubbing من مزود متخصص، ثم جدار تطبيقات الويب WAF وبوابة الواجهات API Gateway. وهنا ينتهي كل اتصال من الإنترنت، فلا يصل أي طلب إلى سيرفر تطبيق مباشرة.
- منطقة الواجهات Frontend Zone: خدمات الواجهة للتطبيق وللتجار، وهي لا تحمل منطقاً مالياً، وإنما تتحقق من التوكن وتمرر الطلب.
- منطقة التطبيقات Application Zone: خدمات المحفظة والتجار ومعرفة العميل ومحرك الاحتيال. وهذه الخدمات تطلب من الدفتر أن يسجل قيداً، ولكنها لا تكتب في قاعدة الدفتر مباشرة.
- منطقة الأموال Money Zone: دفتر الأرصدة، وخدمة التحويل إلى البنوك، ووحدة أمن العتاد HSM أو خدمة المفاتيح. وهي أصغر منطقة وأشدها، فلا يصل إليها من شبكة الموظفين أي اتصال، ولا تتصل هي بالإنترنت إلا بعنوان بنك التسوية ومعالج البطاقات بقائمة سماح Allowlist، ولا يخرج منها أمر تحويل يتجاوز الحد إلا بموافقة شخصين.
- منطقة الإدارة Management Zone: بوابة الوصول المميز PAM التي يمر منها كل مسؤول إلى أي سيرفر، مع تسجيل الجلسة. ولا يوجد طريق إداري إلى منطقة الأموال إلا من هنا، ومن أجهزة إدارة مخصصة Privileged Access Workstations.
- منطقة المراقبة Security Zone: جمع السجلات ومنصة SIEM والتخزين غير القابل للتعديل Immutable Storage. والسجلات تتدفق إليها في اتجاه واحد، وحسابات الإنتاج لا تملك صلاحية حذف شيء منها.
- شبكة الموظفين Corporate Zone: الحواسيب والبريد والدخول الموحد SSO وأدوات العمل. وهي أكثر منطقة تتعرض للتصيد، ولذلك هي أبعد منطقة عن المال، وهذا بالضبط الدرس الذي تعلمناه من بنغلاديش.
- بيئة التطوير والاختبار Dev/Test: حساب سحابي منفصل وشبكة منفصلة، فلا بيانات إنتاج فيها ولا مفاتيح إنتاج، كما يطلب الضابط 2-5-3-2 من ECC والبند 3.3.7 (4-g) من الإطار السيبراني.
- موقع التعافي Disaster Recovery Site: منطقة ثانية لدى المزود السحابي داخل المملكة، مع نسخ احتياطية مشفرة خارج الحساب الأساسي.
وقد يسأل البعض: لماذا لا نضع الدفتر وخدمة التحويل في منطقة التطبيقات ونكتفي بقواعد الجدار الناري بين الخدمات؟ والإجابة أن منطقة التطبيقات تتغير كل يوم، ففيها عشرات الخدمات التي ينشرها الفريق عدة مرات في الأسبوع، وكل خدمة جديدة احتمال جديد لثغرة. أما منطقة الأموال فتتغير نادراً، وكل تغيير فيها يمر بمراجعة أشد، ولذلك تستطيع أن تجعل قواعدها قليلة وثابتة، وأن تنبه على أي اتصال جديد فيها لأنه غير طبيعي بالتعريف. ولاحظ أن الفصل هنا ليس شبكياً فقط: منطقة الأموال لها حساب سحابي مستقل Separate Cloud Account، ومفاتيح مستقلة، ومجموعة مسؤولين أصغر، وخط نشر مستقل يحتاج موافقة إضافية.
الضوابط Controls طبقة بطبقة مع أرقام SAMA وECC
في هذا القسم نمر على كل طبقة من البنية، ونذكر ما تطلبه الوثيقتان، ثم كيف نطبقه في شركتنا. والجداول تحمل الأرقام، والنص يشرح لماذا. وإذا كانت شركتك في البيئة التجريبية فرقم CRFR مكتوب في عمود SAMA بجانب رقم الإطار الكامل. وعبارة «لا بند صريح» في أي خلية تعني أننا لم نجد في تلك الوثيقة بنداً يذكر هذا الضابط بالاسم، فهو عندنا من الوثيقة الأخرى أو من الممارسة التي يقتضيها التصميم، ولم نلصق به رقماً لا يقوله النص.
الحوكمة Governance: من يملك القرار؟
أغلب الفرق التقنية تقفز إلى الأدوات، ولكن الإطار السيبراني يبدأ من الحوكمة لأنه يريد أن يعرف من يحاسب عند الحادثة. والمكون 3.1.1 يطلب لجنة أمن سيبراني Cyber Security Committee بتفويض من مجلس الإدارة، يرأسها مدير مستقل من وظيفة رقابية، وتجتمع كل ربع سنة على الأقل، ووظيفة أمن سيبراني مستقلة عن التقنية بخط تقارير وميزانية وتقييم موظفين منفصل، ومدير أمن سيبراني CISO متفرغ في الإدارة العليا، سعودي الجنسية، مؤهل، وبعد الحصول على عدم ممانعة البنك المركزي. والضابط 1-2-1 في ECC يطلب الشيء نفسه تقريباً، أي إدارة أمن سيبراني مستقلة عن إدارة التقنية، والضابط 1-2-2 يطلب أن يشغل وظائف الأمن السيبراني سعوديون متفرغون مؤهلون.
| المطلوب | SAMA | ECC-2:2024 | كيف نطبقه في شركتنا |
|---|---|---|---|
| لجنة أمن سيبراني بتفويض المجلس | CSF 3.1.1 (1-4)، CRFR 3.1.1 | 1-2-3 | لجنة يرأسها مدير المخاطر، فيها مدير العمليات ومدير التقنية ومدير الامتثال والـ CISO، وتجتمع كل ربع سنة بمحضر |
| وظيفة أمن مستقلة عن التقنية | CSF 3.1.1 (5-7) | 1-2-1 | الـ CISO يرفع تقاريره إلى الرئيس التنفيذي، وميزانيته منفصلة عن ميزانية التقنية |
| CISO سعودي متفرغ بعدم ممانعة البنك المركزي | CSF 3.1.1 (8-9) | 1-2-2 | توظيف قبل الإطلاق، لا بعده، لأن عدم الممانعة يأخذ وقتاً |
| الاستراتيجية والسياسة والمعايير | CSF 3.1.2، 3.1.3، CRFR 3.1.2 و3.1.3 | 1-1-1، 1-3-1، 1-3-3 | سياسة واحدة يعتمدها المجلس، تحتها معايير تقنية قصيرة لكل طبقة |
| تقييم المخاطر وسجلها | CSF 3.2.1، CRFR 3.1.6 | 1-5-1 إلى 1-5-3 | سجل مخاطر مركزي يراجع كل ربع سنة |
| المراجعة والتدقيق المستقل | CSF 3.2.4، 3.2.5 | 1-8-1، 1-8-2 | تدقيق داخلي سنوي، ومراجعة خارجية مستقلة |
ولاحظ نقطة يغفل عنها كثير من المؤسسين: الإطار يطلب أن يكون الـ CISO مستقلاً عن مدير التقنية، فإذا جعلت مسؤول الأمن موظفاً تحت مدير التقنية لتوفير الوقت، فقد بنيت تعارضاً في المصالح سوف يظهر في أول مراجعة. والسبب واضح: مدير التقنية يقاس بسرعة الإطلاق، ومسؤول الأمن يقاس بأن لا يحدث شيء، ولا يصح أن يقيم أحدهما الآخر. وطريقة كتابة السياسات التي يطبقها الناس فعلاً في مقال السياسات، وسجل المخاطر في مقال سجل المخاطر.
الهوية والوصول Identity and Access: الطبقة التي يبدأ منها كل اختراق
في حادثة بنغلاديش وصل المهاجم إلى النظام الحرج بكلمات مرور مسروقة، ولذلك الهوية عندنا هي الطبقة الأولى بعد الحوكمة. والمكون 3.3.5 يطلب أن تكون إدارة الهوية مركزية ومدعومة بالأتمتة، وأن تبدأ تغييرات حالة الموظف من الموارد البشرية في دورة الانضمام والانتقال والمغادرة Joiners, Movers and Leavers، وأن تراجع الصلاحيات دورياً، ويطلب المصادقة متعددة العوامل للأنظمة الحساسة والحرجة، ولكل وصول عن بعد بلا استثناء، وللوصول المميز إلى الأنظمة الحرجة حسب تقييم المخاطر. ويطلب للحسابات المميزة غير الشخصية أن تكون محدودة ومراقبة، وأن تتغير كلمة مرورها كثيراً وفي نهاية كل جلسة.
| المطلوب | SAMA | ECC-2:2024 | كيف نطبقه |
|---|---|---|---|
| هوية مركزية ودورة الموظف من الموارد البشرية | CSF 3.3.5 (4-b، 4-c، 4-d)، CRFR 3.2.1 | 2-2-2، 1-9-5 | مزود هوية واحد، وكل التطبيقات عبر الدخول الموحد SSO، والحساب يغلق يوم المغادرة تلقائياً |
| المصادقة متعددة العوامل MFA | CSF 3.3.5 (4-e، 4-f-1) | 2-2-3-2 | مفاتيح عتادية FIDO2 للمسؤولين وفريق العمليات، وتطبيق مصادقة لبقية الموظفين |
| أقل صلاحية وفصل المهام | CSF 3.3.5 (4-a)، 3.3.6 (5-c) | 2-2-3-3 | مصفوفة صلاحيات Authorization Matrix لكل تطبيق، ولا يجمع شخص واحد بين إنشاء التحويل واعتماده |
| الوصول المميز PAM | CSF 3.3.5 (4-f) | 2-2-3-4 | بوابة وصول مع تسجيل الجلسات، وصلاحية مؤقتة Just-in-Time، وحساب طوارئ Break-glass في خزنة |
| مراجعة الصلاحيات | CSF 3.3.5 (4-b-6، 4-f-2) | 2-2-3-5 | مراجعة كل ربع سنة لحسابات منطقة الأموال، وكل نصف سنة لبقية الحسابات |
| كلمات المرور وإغلاق الجلسة | CRFR 3.1.5، 3.2.15 | 2-2-3-1 | إيقاف الحساب بعد ثلاث محاولات خاطئة، وإنهاء الجلسة الخاملة بعد 5 دقائق في التطبيقات والبنية |
والرقم الذي يفاجئ الفرق في CRFR هو البند 3.2.15: الجلسات الخاملة Inactive Sessions لا تتجاوز 5 دقائق في التطبيقات والبنية التحتية. وهذا يزعج فريق الدعم في البداية، ولكنه يغلق باباً حقيقياً، فالجلسة المفتوحة على لوحة الدعم في جهاز تركه صاحبه هي أسهل طريق لتغيير رقم جوال عميل. أما المصادقة القوية فقد قارنا طرقها في مقال المصادقة الثنائية ومقال Passkeys، وخلاصتها لشركة مالية أن رمز الرسائل القصيرة SMS لا يصلح للموظفين المميزين. والفرق بين إدارة الهوية والوصول المميز في مقال IAM وPAM، والصلاحية المؤقتة وحساب الطوارئ في مقال JIT وBreak-glass.
الشبكة Network: الممر الواحد إلى منطقة الأموال
المكون 3.3.8 يطلب معايير أمن لكل مكونات البنية في مركز البيانات الأساسي وموقع التعافي والمكاتب، ويذكر منها تقسيم الشبكات Network Segmentation، ومنع تسرب البيانات DLP، والقائمة البيضاء للتطبيقات Application Whitelisting والحماية من التهديدات المتقدمة APT، ويذكر للحماية من هجمات حجب الخدمة DDoS خمسة بنود: خدمة تنظيف حركة، وسعة متفق عليها، ومراقبة على مدار الساعة من مركز العمليات والمزود ومزود التنظيف، واختبار التنظيف مرتين في السنة على الأقل، وأن تغطي الحماية مركز البيانات وموقع التعافي معاً. ويطلب البند 3.2.3 في CRFR شبكة مقسمة حسب وظيفة الخدمات مع جدران نارية بين الأجزاء.
| المطلوب | SAMA | ECC-2:2024 | كيف نطبقه |
|---|---|---|---|
| تقسيم الشبكة والجدار الناري بين المناطق | CSF 3.3.8 (6-e)، CRFR 3.2.3 | 2-5-3-1 | شبكة VPC لكل منطقة، وقواعد افتراضها المنع Default Deny، ومنطقة الأموال في حساب مستقل |
| فصل الإنتاج عن التطوير والاختبار | CSF 3.3.7 (4-g) | 2-5-3-2 | حسابات سحابية منفصلة، ولا بيانات إنتاج في الاختبار |
| التحكم في الخدمات والمنافذ | CSF 3.3.8 (6-d) | 2-5-3-5 | قائمة سماح للاتصالات الخارجة من منطقة الأموال إلى عناوين البنك والمعالج فقط |
| منع التسلل IPS وتحليل الحزم | CSF 3.3.14 (4-g) | 2-5-3-6 | مستشعر شبكة على الممرات بين المناطق |
| أمن DNS | لا بند صريح | 2-5-3-7 | DNS داخلي مع تسجيل الاستعلامات، ومنع الاستعلام المباشر إلى الخارج من منطقة الأموال |
| حماية DDoS واختبارها | CSF 3.3.8 (6-h) | 2-5-3-9 | مزود تنظيف للموقعين، واختبار مجدول مرتين في السنة بمحضر |
| جدار تطبيقات الويب والبنية متعددة الطبقات | لا بند صريح | 2-15-3-1، 2-15-3-2 | WAF أمام كل واجهة، ولا تطبيق يكلم قاعدة البيانات من الحافة |
وأهم قاعدة في هذه الطبقة نأخذها من التنبيه AA20-239A حرفياً: المهاجم فتح استثناءات في الجدار الناري ليصل إلى النظام الحرج. ولذلك اجعل أي تغيير على قواعد منطقة الأموال تغييراً يحتاج موافقة شخصين ويرسل تنبيهاً إلى مركز المراقبة، واطلب من فريق المراقبة أن يقارن القواعد الفعلية بالقواعد المعتمدة كل يوم. فالقاعدة التي أضيفت يوم الخميس الساعة الحادية عشرة ليلاً بلا تذكرة تغيير Change Ticket هي حادثة حتى يثبت العكس. وطبقات الحماية من حجب الخدمة مشروحة في مقال طبقات الحماية من DDoS، واختيار جدار تطبيقات الويب في مقال WAF.
الأجهزة Endpoints: أجهزة الموظفين وأجهزة المسؤولين
الجهاز الذي يفتح عليه الموظف رسالة التصيد هو أول خطوة في أغلب الحوادث، ولذلك يطلب البند 3.2.10 في CRFR حماية لحظية للأجهزة Real-time Protection، وحلولاً تعتمد على السلوك أو التواقيع، وتحديث التواقيع والفحص الدوري، وللجوالات فصل بيانات الجهة وتشفيرها ومسحها عند الفقد أو السرقة. والمكون 3.3.10 في الإطار يطلب لمن يسمح بالأجهزة الشخصية BYOD معياراً مكتوباً، وفصل بيانات العمل عن البيانات الشخصية Containerization، وإدارة الأجهزة MDM.
| المطلوب | SAMA | ECC-2:2024 | كيف نطبقه |
|---|---|---|---|
| الحماية من البرمجيات الخبيثة EDR | CSF 3.3.8 (6-f)، CRFR 3.2.10 | 2-3-3-1 | وكيل كشف واستجابة EDR على كل جهاز وسيرفر، مع تنبيهاته في SIEM |
| التحديثات Patch Management | CSF 3.3.17 (3-f)، CRFR 3.2.7 | 2-3-3-3، 2-10-3-4 | نافذة تحديث أسبوعية، والحرج خلال أيام بعد تجربته في بيئة غير إنتاجية |
| وسائط التخزين الخارجية | لا بند صريح | 2-3-3-2 | منع USB في أجهزة المسؤولين وفريق العمليات |
| مزامنة الوقت | لا بند صريح | 2-3-3-4 | مصدر وقت موحد موثوق لكل الأنظمة، لأن الخط الزمني للحادثة يعتمد عليه |
| الجوالات والأجهزة الشخصية | CSF 3.3.10، CRFR 3.2.10 (d) | 2-6-3-1 إلى 2-6-3-3 | MDM مع حاوية عمل، والوصول إلى أدوات الدعم من الأجهزة المدارة فقط |
| أجهزة الإدارة المخصصة | CSF 3.3.5 (4-f) | 2-2-3-4 | جهاز للمسؤولين لا يفتح عليه بريد ولا متصفح عام، ومنه فقط يصل إلى بوابة PAM |
والقاعدة العملية هنا أن جهاز المسؤول الذي يدير منطقة الأموال لا يجوز أن يكون هو الجهاز الذي يقرأ عليه البريد، لأن هذا يجمع أخطر صلاحية مع أكثر نقطة تتعرض للهجوم في جهاز واحد. وتفاصيل حماية الأجهزة في مقال حماية أجهزة الموظفين، وإدارتها في مقال MDM، والأجهزة الشخصية في مقال BYOD، وبرنامج التوعية الذي يقلل نجاح التصيد في مقال التوعية.
التطبيقات والمدفوعات Applications and Payments: أين يتقرر خروج المال؟
المكون 3.3.6 يطلب دورة تطوير آمنة Secure SDLC معتمدة، ومعايير كتابة كود آمن Secure Coding، وفصل المهام داخل التطبيق بمصفوفة صلاحيات موثقة، وحماية البيانات حسب التصنيف. والمكون 3.3.7 يطلب لكل تغيير اختبار أمن يشمل اختبار الاختراق ومراجعة الكود، وموافقة مالك الخدمة، وموافقة وظيفة الأمن قبل لجنة التغيير CAB، وفصل التطوير عن الاختبار والتشغيل في البيئة وفي الأشخاص. ويضيف CRFR في البند 3.2.8 تقنيات حماية التطبيق Shielding، مثل تعمية الكود Code Obfuscation ومقاومة العبث Anti-tampering، وفي البند 3.2.9 حماية العلامة التجارية Brand Protection بمراقبة التطبيقات والحسابات والمواقع المزيفة وإزالتها.
| المطلوب | SAMA | ECC-2:2024 | كيف نطبقه |
|---|---|---|---|
| دورة تطوير آمنة وكود آمن | CSF 3.3.6 (4، 5-a)، CRFR 3.2.8 | 1-6-3-1 إلى 1-6-3-5 | نمذجة التهديدات لكل ميزة مالية، ومراجعة كود إلزامية، وفحص آلي في خط النشر |
| ضوابط التغيير والموافقات | CSF 3.3.7 (4-b إلى 4-f)، CRFR 3.2.2 | 1-6-1، 1-6-2 | كل نشر إلى منطقة الأموال يحتاج موافقة الأمن ومالك الخدمة، ويسجل في التذكرة |
| فصل المهام في التطبيق Maker-Checker | CSF 3.3.6 (5-c) | 2-2-3-3 | التحويل اليدوي والتسويات وتعديل الحدود تحتاج منشئاً ومعتمداً مختلفين |
| MFA للخدمات الإلكترونية للعملاء | CSF 1.4، 3.3.13 (4-b-6) | 2-15-3-5 | MFA عند التسجيل والدخول وإضافة المستفيد وإعادة كلمة المرور والعمليات فوق الحد |
| حماية تطبيق الجوال والعلامة | CRFR 3.2.8، 3.2.9، CSF 3.3.13 (4-a، 4-b-1، 4-b-2) | لا بند صريح | نشر التطبيق من المتاجر الرسمية فقط، ومراقبة التطبيقات المقلدة وطلب إزالتها |
| بيانات البطاقات | CSF 1.4 (PCI DSS) | 2-7-2 | ترميز عند المعالج، ولا رقم بطاقة في أي سجل أو قاعدة لدينا |
والضابط الذي يقطع سيناريو بنغلاديش في هذه الطبقة هو فصل المهام: أمر التحويل الذي يتجاوز حداً معيناً، أو يذهب إلى حساب جديد، لا يخرج إلا بعد أن يعتمده شخص ثان من جهاز مختلف وبمصادقة مختلفة، والحد نفسه لا يغيره إلا شخصان. ثم تأتي المطابقة اليومية Reconciliation بين ما سجله الدفتر وما نفذه البنك فعلاً، ويقوم بها فريق المالية لا فريق التقنية، وأي فرق فيها تنبيه أمني لا خطأ محاسبي فقط. وبناء الدفتر بالقيد المزدوج الذي يجعل هذه المطابقة ممكنة شرحناه في مقال المحفظة الرقمية من الداخل، والدورة الآمنة في مقال Secure SDLC، ونمذجة التهديدات في مقال Threat Modeling، وأمن الواجهات في مقال أمن API، وأمن تطبيق الجوال في مقال MASVS.
البيانات والتشفير Data and Cryptography: المفتاح أهم من الخوارزمية
المكون 3.3.9 يطلب معياراً للتشفير يحدد الحلول المعتمدة ومتى تستعمل، وإدارة المفاتيح Key Management بدورة حياتها كاملة مع الأرشفة والاسترجاع. والبند 3.2.4 في CRFR يطلب خوارزميات قوية وأن تكون الاتصالات بين التطبيقات والسيرفرات مشفرة ببروتوكولات آمنة. والضابط 2-8-3 في ECC يحيلك إلى المعايير الوطنية للتشفير، ويذكر إدارة المفاتيح الآمنة في 2-8-3-2، وتشفير البيانات أثناء النقل In Transit وأثناء التخزين At Rest في 2-8-3-3.
| المطلوب | SAMA | ECC-2:2024 | كيف نطبقه |
|---|---|---|---|
| معيار تشفير وحلول معتمدة | CSF 3.3.9 (4-a، 4-b)، CRFR 3.2.4 | 2-8-3-1 | وثيقة قصيرة بالخوارزميات والإصدارات المسموحة، وTLS 1.2 فما فوق في كل اتصال |
| إدارة المفاتيح | CSF 3.3.9 (4-c) | 2-8-3-2 | مفاتيح منطقة الأموال في HSM أو KMS لا يخرج منها المفتاح، وتدوير مجدول، وفصل من يدير المفاتيح عمن يستعملها |
| التشفير أثناء النقل والتخزين | CSF 3.3.8 (6-c) | 2-8-3-3 | تشفير الأقراص والنسخ، وتشفير الحقول الحساسة مثل الهوية، وTLS متبادل mTLS بين الخدمات في منطقة الأموال |
| حماية البيانات حسب التصنيف | CSF 3.3.3 (3-d)، 3.3.6 (5-d) | 2-7-2، 2-1-5 | تصنيف كل جدول وكل حقل، وإخفاء البيانات في لوحات الدعم |
| الإتلاف الآمن | CSF 3.3.11 | 2-14-3-4 | حذف مفاتيح التشفير عند إتلاف البيانات Crypto-shredding، ومحضر إتلاف للأقراص |
| البيانات الشخصية | CSF 3.2.2 | 2-7-1 | سجل معالجة وإشعار خصوصية وإجراءات طلبات أصحاب البيانات حسب PDPL |
وتذكر أن المهاجم الذي يصل إلى سيرفر خدمة التحويل لا يحتاج إلى كسر التشفير إذا كان مفتاح التوقيع ملفاً على القرص نفسه، ولذلك الضابط الذي يهمك أكثر من اختيار الخوارزمية هو أن المفتاح لا يغادر وحدة HSM، وأن كل عملية توقيع تسجل باسم الخدمة التي طلبتها. وهرم المفاتيح وتدويرها في مقال HSM، وإدارة الأسرار الأخرى مثل كلمات مرور قواعد البيانات في مقال إدارة الأسرار، والتزامات البيانات الشخصية للخدمات المستضافة في مقال PDPL.
المراقبة والكشف Monitoring and Detection: مركز عمليات على مدار الساعة
هنا يضع البنك المركزي ثقله كما رأينا في تعميم الدرجة الرابعة. فالمكون 3.3.14 يطلب معياراً يحدد الأحداث الإلزامية التي تراقب لكل أصل حسب تصنيفه، وفريقاً مخصصاً للمراقبة أي مركز عمليات أمنية SOC، بموظفين مدربين، في مكان مقيد، على مدار الساعة 24x7، مع تحليل حزم الشبكة، وحماية السجلات، وتحليل مركزي آلي للسجلات وربط الأحداث في منصة SIEM، واختبار مستقل دوري لفعالية مركز العمليات مثل تمارين الفريق الأحمر Red Teaming. ويطلب CRFR في البند 3.2.11 الاحتفاظ بالسجلات الأمنية سنة على الأقل، وفي 3.2.12 ربط التطبيقات والبنية بمنصة SIEM، وفي 3.2.13 مراقبة مستمرة. والضابط 2-12-3-5 في ECC يحدد الاحتفاظ بـ 12 شهراً على الأقل أيضاً.
| المطلوب | SAMA | ECC-2:2024 | كيف نطبقه |
|---|---|---|---|
| تفعيل السجلات للأصول الحرجة والحسابات المميزة | CSF 3.3.14 (3-a)، CRFR 3.2.11 | 2-12-3-1، 2-12-3-2 | قائمة أحداث إلزامية لكل أصل في الجرد، تبدأ بمنطقة الأموال وبوابة PAM ومزود الهوية |
| منصة SIEM وربط الأحداث | CSF 3.3.14 (4-j)، CRFR 3.2.12 | 2-12-3-3 | منصة مركزية تجمع كل المصادر، وقواعد كشف مكتوبة ومختبرة |
| مراقبة مستمرة 24x7 | CSF 3.3.14 (4-d)، CRFR 3.2.13 | 2-12-3-4 | ساعات العمل من الفريق الداخلي، وبقية الساعات من مزود خدمة مدارة داخل المملكة |
| الاحتفاظ سنة على الأقل وحماية السجلات | CSF 3.3.14 (4-h)، CRFR 3.2.11 | 2-12-3-5 | تخزين غير قابل للتعديل خارج حساب الإنتاج لمدة 13 شهراً |
| معلومات التهديدات | CSF 3.3.16 | 2-13-3-5 | مصادر من البنك المركزي والهيئة ومنصة MISP أو OpenCTI لمؤشرات الاختراق |
| اختبار فعالية مركز العمليات | CSF 3.3.14 (4-l) | لا بند صريح | محاكاة هجمات معروفة كل ربع سنة، وتمرين أحمر سنوي |
وقواعد الكشف التي تكتبها أولاً لشركة مدفوعات ليست قواعد عامة عن البرمجيات الخبيثة، وإنما قواعد على الأحداث المالية نفسها: أمر تحويل خارج ساعات العمل، أو إلى حساب لم يستعمل من قبل، أو اعتماد من الشخص نفسه الذي أنشأ الأمر، أو تغيير في قواعد الجدار الناري لمنطقة الأموال، أو جلسة PAM إلى سيرفر خدمة التحويل لا يقابلها تذكرة، أو مفتاح توقيع استعملته خدمة غير خدمة التحويل. وهذه القواعد تحتاج إلى سجلات التطبيق لا سجلات النظام فقط، ولذلك اكتب في معيار التطوير أن كل عملية مالية تكتب سطراً منظماً فيه الفاعل والمبلغ والحساب والنتيجة. وما تجمعه ومن أين في مقال السجلات الأمنية، وحساب سعة الاحتفاظ في قسم الاحتفاظ فيه، وكتابة القواعد بلغة Sigma في مقال قواعد الكشف، وطريقة عمل مركز العمليات في مقال SOC.
الاستجابة للحوادث Incident Response: الساعة التي يتصل فيها البنك المركزي
المكون 3.3.15 فيه ثلاثة بنود يجب أن تكون في خطة الاستجابة قبل أي شيء آخر: أن تبلغ إدارة الإشراف على مخاطر التقنية في البنك المركزي فوراً عند حادثة مصنفة متوسطة أو عالية، وأن تحصل على عدم ممانعة البنك المركزي قبل أي تواصل مع الإعلام عن الحادثة، وأن ترسل تقريراً رسمياً بعد استئناف العمل فيه وقت وقوع الحادثة ووقت اكتشافها والأصول المتأثرة والتفاصيل التقنية وتحليل السبب الجذري Root Cause والأثر وعدد العملاء المتأثرين والتكلفة التقديرية للحادثة وللتصحيح. وفي CRFR يطلب البند 3.2.16 الإبلاغ الفوري عن الحوادث المتوسطة فما فوق في الأمن السيبراني والاحتيال وكل حادثة تعطل الخدمة، إلى البريد المذكور في الصفحة نفسها. والضابط 2-13-3-3 في ECC يطلب الإبلاغ إلى الهيئة، وهو يهمك إذا كنت في نطاقها أو كان عقدك مع جهة حكومية يطلبه.
ولاحظ أن التقرير يطلب وقت الوقوع ووقت الاكتشاف منفصلين، وهذا يعني أن البنك المركزي سوف يرى الفرق بينهما، أي المدة التي بقي فيها المهاجم دون أن تراه. ولا تستطيع أن تجيب عن هذا السؤال إلا إذا كانت سجلاتك محفوظة ومتزامنة الوقت. ولذلك خطة الاستجابة في شركتنا تبدأ بكتيب تشغيل Playbook لثلاث حالات قبل غيرها: أمر تحويل مشبوه خرج أو كاد يخرج، واستيلاء على حساب موظف مميز، وبرنامج فدية Ransomware في شبكة الموظفين. ولكل كتيب أرقام هواتف بنك التسوية خارج ساعات العمل لإيقاف التحويلات، لأن الدقائق الأولى هي التي تحدد هل يعود المال أم لا. وبناء الخطة والكتيبات في مقال خطة الاستجابة، وتجربتها قبل الحادثة في مقال تمرين الطاولة، وإدارة الحالة في مقال TheHive.
| المطلوب | SAMA | ECC-2:2024 | كيف نطبقه |
|---|---|---|---|
| خطة استجابة وتصنيف الحوادث | CSF 3.3.15 (1، 4-e)، CRFR 3.2.14 | 2-13-3-1، 2-13-3-2 | تصنيف بثلاث درجات يطابق تصنيف البنك المركزي، وكتيبات للحالات الثلاث |
| الإبلاغ الفوري | CSF 3.3.15 (5)، CRFR 3.2.16 | 2-13-3-3 | مسؤول مسمى للإبلاغ ونائب له، ونموذج جاهز للتقرير الأول |
| عدم الممانعة قبل الإعلام | CSF 3.3.15 (6) | لا بند صريح | بند في خطة التواصل يمنع أي تصريح قبل موافقة البنك المركزي |
| التقرير بعد الاستئناف | CSF 3.3.15 (7) | 2-13-3-4 | قالب بالحقول الأحد عشر المطلوبة يملأ أثناء الحادثة لا بعدها |
| الأدلة والتحقيق الجنائي | CSF 3.3.15 (4-c، 4-g، 4-h) | لا بند صريح | عقد مسبق مع فريق تحقيق رقمي معتمد، وحفظ الأدلة قبل إعادة البناء |
الصمود والنسخ الاحتياطي Resilience and Backup
البند 3.3.2 في CRFR يطلب متطلبات نسخ واستعادة تشمل جدول النسخ، وتشفير النسخ، وحفظها دون اتصال Offline أو خارج الموقع Offsite، والإتلاف الآمن، واختبارات الاستعادة. والإطار السيبراني يحيل الاستمرارية إلى إطار إدارة استمرارية الأعمال BCM الذي يغطي خطة الاستمرارية BCP وخطة التعافي من الكوارث DRP والاختبار. وفي ECC يطلب الضابط 2-9-3 نطاق نسخ يغطي الأصول الحرجة والقدرة على الاستعادة السريعة بعد الحوادث واختبار الاستعادة دورياً، والضابط 3-1-3 خطط التعافي من الكوارث.
والسؤال الذي تختبر به هذه الطبقة في شركة مدفوعات ليس «هل عندنا نسخة؟»، وإنما «لو شفر برنامج فدية كل شيء في الحساب السحابي الأساسي، هل نستطيع أن نعيد الدفتر إلى آخر قيد صحيح ونعرف ما بعده من سجلات بنك التسوية؟». وهذا يحتاج إلى نسخ في حساب آخر لا يملك مسؤولو الإنتاج صلاحية حذفه، مع قفل للكائنات Object Lock، وتجربة استعادة كاملة للدفتر مرة كل ربع سنة على الأقل، ومقارنة الأرصدة بعد الاستعادة. وقاعدة النسخ 3-2-1 في مقال النسخ الاحتياطي، ونسخ قواعد البيانات بشكل متسق في مقال نسخ قواعد البيانات، والخطة والأرقام RTO وRPO في مقال BCP وDRP.
الموردون والسحابة Third Parties and Cloud: الموافقة قبل التوقيع
المكون 3.4.3 هو أكثر بند يغير خطة الإطلاق في الشركات الناشئة، لأنه يطلب للسحابة العامة والهجينة تقييم مخاطر وفحصاً نافياً للجهالة Due Diligence على المزود، والحصول على موافقة البنك المركزي قبل استعمال الخدمة أو توقيع العقد، وأن تكون الخدمات في الأصل داخل المملكة، فإذا كانت خارجها فبموافقة صريحة من البنك المركزي، وألا يستعمل المزود بيانات الجهة لأغراض ثانوية، وأن تكون البيانات مفصولة منطقياً عن بيانات غيرها، وحق الجهة في مراجعة المزود وتدقيقه. والمكون 3.4.2 يطلب موافقة البنك المركزي قبل الإسناد الجوهري Material Outsourcing، والمكون 3.4.1 يطلب تقييم المخاطر في الشراء ومتطلبات الأمن في العقد وحق المراجعة والتدقيق. وفي ECC تطلب الضوابط 4-1-2 و4-1-3 بنود السرية والإبلاغ عن الحوادث، والضابط 4-1-3-2 أن تكون مراكز الخدمات المدارة للمراقبة والتشغيل التي تستعمل الوصول عن بعد داخل المملكة بالكامل، والضابط 4-2-3 حماية البيانات وإعادتها عند انتهاء الخدمة وفصل بيئة الجهة عن غيرها.
| المطلوب | SAMA | ECC-2:2024 | كيف نطبقه |
|---|---|---|---|
| موافقة البنك المركزي قبل السحابة | CSF 3.4.3 (4-a-2) | 4-2-1 | ملف تقييم المخاطر والفحص يرفع قبل التعاقد، لا بعد البناء |
| البيانات داخل المملكة | CSF 3.4.3 (4-b) | 4-2-3-1 | منطقة المزود داخل المملكة للإنتاج والتعافي والنسخ والسجلات |
| فصل البيانات وحق التدقيق | CSF 3.4.3 (4-e، 4-g) | 4-2-3-2 | بنود صريحة في العقد، وتقرير تدقيق المزود يراجع كل سنة |
| موافقة الإسناد الجوهري | CSF 3.4.2 (3-a) | 4-1-3-1 | مركز المراقبة المدار ومعالج البطاقات يعاملان كإسناد جوهري |
| مركز العمليات المدار داخل المملكة | لا بند صريح | 4-1-3-2 | شرط في المناقصة أن يكون فريق المزود ومنصته داخل المملكة |
| متطلبات العقد والخروج | CSF 3.4.1 (5) | 4-1-2-1 إلى 4-1-2-3 | بند الإبلاغ عن الحوادث خلال مدة محددة، وبند إعادة البيانات وحذفها عند الخروج |
وأخطر مورد في القائمة ليس المزود السحابي كما يظن الفريق، وإنما الموردون الصغار الذين يملكون وصولاً لا يراه أحد: مزود الرسائل القصيرة الذي يرسل رموز التحقق، ومزود التحقق من الهوية، ومطور خارجي له حساب في المستودع. فالمهاجم في التنبيه AA20-239A استعمل العلاقة الموثوقة كطريق دخول، ولذلك صنف الموردين بالمخاطر كما في مقال مخاطر الموردين، وأمن سلسلة التوريد البرمجية في مقاله. والصورة الكاملة للأنظمة السعودية في السحابة في مقال الحوسبة السحابية في الأنظمة السعودية.
الثغرات واختبار الاختراق Vulnerabilities and Penetration Testing
المكون 3.3.17 يطلب فحص كل الأصول بتكرار يعتمد على المخاطر، وتصنيف الثغرات، ومدداً محددة للمعالجة لكل تصنيف، وأولوية للأصول المصنفة. ويطلب البند 3.2.5 في CRFR تقييماً شاملاً للثغرات في طبقتي التطبيق والبنية، والبند 3.2.6 اختبار اختراق مرتين في السنة على الأقل أو بعد كل تغيير جوهري. وفي ECC يطلب الضابط 2-10-3 الفحص والتصنيف والمعالجة والاشتراك في مصادر الثغرات، والضابط 2-11-3-1 أن يشمل اختبار الاختراق كل الخدمات المقدمة عبر الإنترنت ومكوناتها، ومنها تطبيقات الجوال والوصول عن بعد.
واختبار الاختراق مرتين في السنة رقم واضح يدخل في الميزانية من اليوم الأول، فلا تتركه حتى يطلبه المدقق. واجعل الاختبار الأول قبل الإطلاق على الواجهات وتطبيق الجوال، والثاني بعد ستة أشهر على البنية الداخلية ومحاولة الوصول من شبكة الموظفين إلى منطقة الأموال، لأن هذا هو السيناريو الذي يجب أن تثبت أنه لا ينجح. وإدارة الثغرات وتحديد المدد في مقال إدارة الثغرات، والمنهجية والإذن المكتوب والتقرير في مقال اختبار الاختراق، ومحاكاة الهجمات المعروفة لقياس الكشف في مقال Atomic Red Team. ولمن يصل إلى مرحلة الفريق الأحمر فللبنك المركزي إطار اختبار الفريق الأحمر الأخلاقي للجهات المالية FEER في الدليل نفسه.
الأدوات: مفتوحة المصدر Open Source أم تجارية Commercial؟
الإطار السيبراني لا يسمي أي منتج، وإنما يطلب قدرات، ولذلك تستطيع أن تحقق أغلب الطبقات بأدوات مفتوحة المصدر إذا كان لديك الفريق الذي يشغلها، أو بأدوات تجارية إذا كان الوقت أغلى من الترخيص. والقاعدة التي نقترحها لشركة مالية بهذا الحجم: أدوات مفتوحة حيث يملك فريقك الخبرة ويستفيد من التحكم الكامل في البيانات، مثل جمع السجلات والهوية والوصول المميز، وخدمات مدارة أو تجارية حيث تحتاج إلى سعة أو شهادة لا تستطيع بناءها، مثل تنظيف DDoS ووحدة HSM ومركز المراقبة الليلي. والجدول التالي يجمع الخيارات، وكل أداة مفتوحة فيه لها مقال عندنا:
| الطبقة | مفتوحة المصدر (مقالنا) | تجارية أو مدارة (مرجع فقط) | ملاحظة للشركة المالية |
|---|---|---|---|
| الهوية والدخول الموحد | Keycloak، authentik | Microsoft Entra ID، Okta | مكان الاستضافة يجب أن يتوافق مع شرط البيانات داخل المملكة |
| الوصول المميز PAM | بوابات الوصول، Guacamole، تسجيل الجلسات | CyberArk، BeyondTrust | تسجيل الجلسة دليل يطلبه التحقيق بعد الحادثة |
| الجدار الناري والتقسيم | OPNsense، مجموعات الأمان في السحابة | Palo Alto Networks، Fortinet | في السحابة غالباً تكفي أدوات المزود مع إدارة القواعد ككود |
| WAF وDDoS | WAF على سيرفرك | خدمة تنظيف من مزود متخصص | التنظيف يحتاج سعة لا تبنيها بنفسك، والإطار يطلب اختبارها مرتين في السنة |
| السجلات وSIEM | Wazuh، Security Onion | Splunk، Microsoft Sentinel، IBM QRadar | الاختيار بينهما في مقال المقارنة |
| كشف الشبكة | Suricata وZeek | أجهزة NDR تجارية | ضعه على الممرات إلى منطقة الأموال قبل غيرها |
| الأجهزة EDR وMDM | Fleet وosquery | CrowdStrike، Microsoft Defender for Endpoint | غالباً تجاري، لأن الحماية اللحظية والتحديث المستمر للتواقيع صعب تشغيله بنفسك |
| الأسرار والمفاتيح | OpenBao وInfisical | HSM من مزود سحابي أو جهاز معتمد | مفاتيح توقيع التحويلات في HSM، وبقية الأسرار في مدير الأسرار |
| الثغرات | OpenVAS، Nuclei، DefectDojo | Tenable، Qualys | DefectDojo يجمع النتائج ويقيس مدد المعالجة التي يطلبها 3.3.17 |
| الاستجابة والتحقيق | TheHive، Velociraptor، MISP وOpenCTI | فريق تحقيق رقمي خارجي بعقد مسبق | البند 3.3.15 (4-c) يطلب سعة تحقيق معتمدة للحوادث الكبيرة |
| الامتثال والأدلة | CISO Assistant، SimpleRisk | منصات GRC تجارية | الدرجة 3 في نموذج النضج تذكر أداة GRC لمراقبة الالتزام |
| النسخ الاحتياطي | restic وKopia | خدمات النسخ لدى المزود السحابي | النسخة في حساب آخر مع قفل الكائنات |
وخريطة كل ضابط في ECC والأداة المفتوحة التي تحققه موجودة في مقال تحقيق ECC بأدوات مفتوحة المصدر، فإذا أردت أن تضيف عمود SAMA إليها فهذا المقال يعطيك أرقامه. والملاحظة التي يجب أن تعرفها قبل أن تختار الأداة المفتوحة لكل شيء: الإطار يقيس الفعالية، أي أن المدقق سوف يسأل من يراقب التنبيهات في الثالثة فجراً، ومتى عولجت آخر ثغرة حرجة، لا هل الأداة مثبتة. والأداة المفتوحة التي لا يشغلها أحد أسوأ من أداة تجارية يشغلها مزود.
الفريق Staffing: من تحتاج ومتى تستعين بمزود خدمة MSSP؟
شركة من 70 موظفاً لا تستطيع أن تبني مركز عمليات داخلياً على مدار الساعة، لأن تغطية 24 ساعة في 7 أيام تحتاج إلى عدة محللين بالمناوبات، وهذا أكبر من فريق الأمن كله. ولذلك النموذج الذي نقترحه فريق داخلي صغير يملك القرار والهندسة، ومزود خدمات أمنية مدارة Managed Security Service Provider واختصاراً MSSP يغطي المراقبة خارج ساعات العمل، بشرطين: أن يكون المزود ومنصته داخل المملكة كما يطلب الضابط 4-1-3-2 في ECC، وأن يعامل كإسناد جوهري يحتاج إلى موافقة البنك المركزي حسب 3.4.2. وتذكر أن الإسناد ينقل العمل ولا ينقل المسؤولية، فالـ CISO هو من يجيب البنك المركزي.
| الدور Role | العدد | داخلي أم خارجي | المهام الأساسية |
|---|---|---|---|
| مدير الأمن السيبراني CISO | 1 | داخلي، سعودي متفرغ بعدم ممانعة البنك المركزي | الاستراتيجية والسياسات والمخاطر واللجنة والتواصل مع البنك المركزي |
| مهندس أمن البنية والسحابة Security Engineer | 1 | داخلي | المناطق والقواعد والهوية وPAM والمفاتيح ومراجعة التغييرات |
| محلل مراقبة واستجابة SOC Analyst | 1 | داخلي في ساعات العمل | قواعد الكشف المالية والفرز وكتيبات الاستجابة |
| أخصائي حوكمة وامتثال GRC Specialist | 1 | داخلي | الأدلة والتقييم الذاتي وسجل الموردين والتدقيق |
| مراقبة 24x7 | خدمة | مزود MSSP داخل المملكة | المراقبة خارج ساعات العمل والتصعيد حسب الكتيبات |
| اختبار الاختراق | خدمة | جهة خارجية مستقلة | اختباران في السنة على الأقل |
| التحقيق الرقمي | خدمة عند الطلب | عقد مسبق | الحوادث الكبيرة وحفظ الأدلة |
| التدقيق المستقل | خدمة | جهة لا تتبع وظيفة الأمن | المراجعة السنوية حسب 3.2.5 و1-8-2 |
ولاحظ أن الأمن في شركة مدفوعات لا يقوم به فريق الأمن وحده. فالمطابقة اليومية من المالية، واعتماد التحويلات من العمليات، ودورة الموظف من الموارد البشرية، وكتابة السجلات المالية المنظمة من فريق الهندسة. ولذلك اكتب هذه المسؤوليات في الوصف الوظيفي لكل دور كما يطلب البند 3.1.4 (3-c)، وإلا سوف تجد في أول حادثة أن كل فريق يظن أن غيره يراقب. وكيف تتوزع الأدوار في مركز العمليات في مقال SOC، ومسار المحلل اليومي في مقال فرز التنبيهات.
التكلفة Cost بالريال: تقدير السنة الأولى وكل سنة بعدها
الجدول التالي تقدير لشركتنا الافتراضية، وليس عرض سعر، ولم نأخذ أرقامه من مسح رواتب أو من أسعار منشورة لمورد بعينه، وإنما من افتراضات مكتوبة في عمود مستقل حتى تستبدلها بأرقامك. ولاحظ أن الأرقام بالريال لسنة واحدة، وأن السنة الأولى أعلى لأنها تحمل التأسيس: بناء المناطق وإعداد الأدوات وكتابة السياسات والاختبارات الأولى. والعامل الذي يحرك الرقم أكثر من غيره هو الرواتب، ثم المراقبة على مدار الساعة، ثم حجم السجلات.
| البند | السنة الأولى (تقدير) | كل سنة بعدها (تقدير) | الافتراض |
|---|---|---|---|
| فريق الأمن الداخلي (4 أشخاص) | 1,600,000 | 1,600,000 | متوسط افتراضي 400,000 ريال للشخص في السنة شاملاً البدلات والتأمينات، ورقمك الحقيقي يأتي من عروض التوظيف |
| المراقبة 24x7 من مزود MSSP | 300,000 | 300,000 | عقد افتراضي بحسب عدد المصادر وحجم الأحداث، اطلب ثلاثة عروض |
| البنية الأمنية في السحابة: حسابات ومناطق، WAF، تخزين السجلات 13 شهراً، موقع التعافي | 250,000 | 200,000 | يعتمد على حجم السجلات اليومي، فاحسبه كما في مقال السجلات |
| تنظيف DDoS للموقعين | 120,000 | 120,000 | اشتراك افتراضي بسعة متفق عليها، مع اختبارين في السنة |
| HSM أو خدمة مفاتيح بعتاد معتمد | 150,000 | 100,000 | جهازان للتوافر أو خدمة سحابية مكافئة، والسنة الأولى تحمل الإعداد |
| تراخيص EDR وMDM لنحو 90 جهازاً وسيرفراً | 60,000 | 60,000 | رخصة افتراضية لكل جهاز في السنة |
| اختبارا اختراق في السنة | 160,000 | 160,000 | اختباران افتراضيان، والأول قبل الإطلاق |
| التدقيق المستقل وتقييم PCI DSS | 120,000 | 100,000 | يعتمد على نطاق البطاقات بعد الترميز |
| التأسيس: السياسات والتصميم ومراجعة البنية | 150,000 | 0 | استشارة افتراضية لمرة واحدة إذا لم يكن لديك معماري أمن |
| التدريب والتوعية ومحاكاة التصيد | 40,000 | 30,000 | شهادات للفريق ومنصة توعية |
| عقد التحقيق الرقمي عند الطلب | 30,000 | 30,000 | رسوم حجز سنوية افتراضية، والتحقيق الفعلي يحسب عند الحادثة |
| المجموع (تقدير) | 2,980,000 | 2,700,000 | كل الأرقام افتراضية للمثال |
والمثال المحسوب Worked Example الذي يساعدك في القرار: لو جعلت المراقبة الليلية داخلية بدل المزود، فأنت تحتاج إلى أربعة محللين إضافيين على الأقل لتغطية المناوبات والإجازات، وبالافتراض نفسه للراتب يصبح الفرق نحو 1,600,000 ريال في السنة مقابل 300,000 للمزود، ولذلك يبقى المزود هو القرار الصحيح حتى يكبر حجم الشركة أو يطلب البنك المركزي غير ذلك. وفي الاتجاه الآخر، لا توفر في اختبار الاختراق ولا في التدقيق المستقل، لأنهما الدليل الذي يقدمه الـ CISO للجنة وللبنك المركزي على أن الطبقات تعمل.
خطة 30 و60 و90 يوماً
هذه الخطة تفترض أنك بدأت مع فريق صغير والشركة في طريقها إلى البيئة التجريبية أو الترخيص، والهدف في نهاية التسعين يوماً أن تستطيع أن تثبت متطلبات CRFR كلها وأن تكون منطقة الأموال معزولة ومراقبة، ثم تكمل بقية الإطار في السنة الأولى.
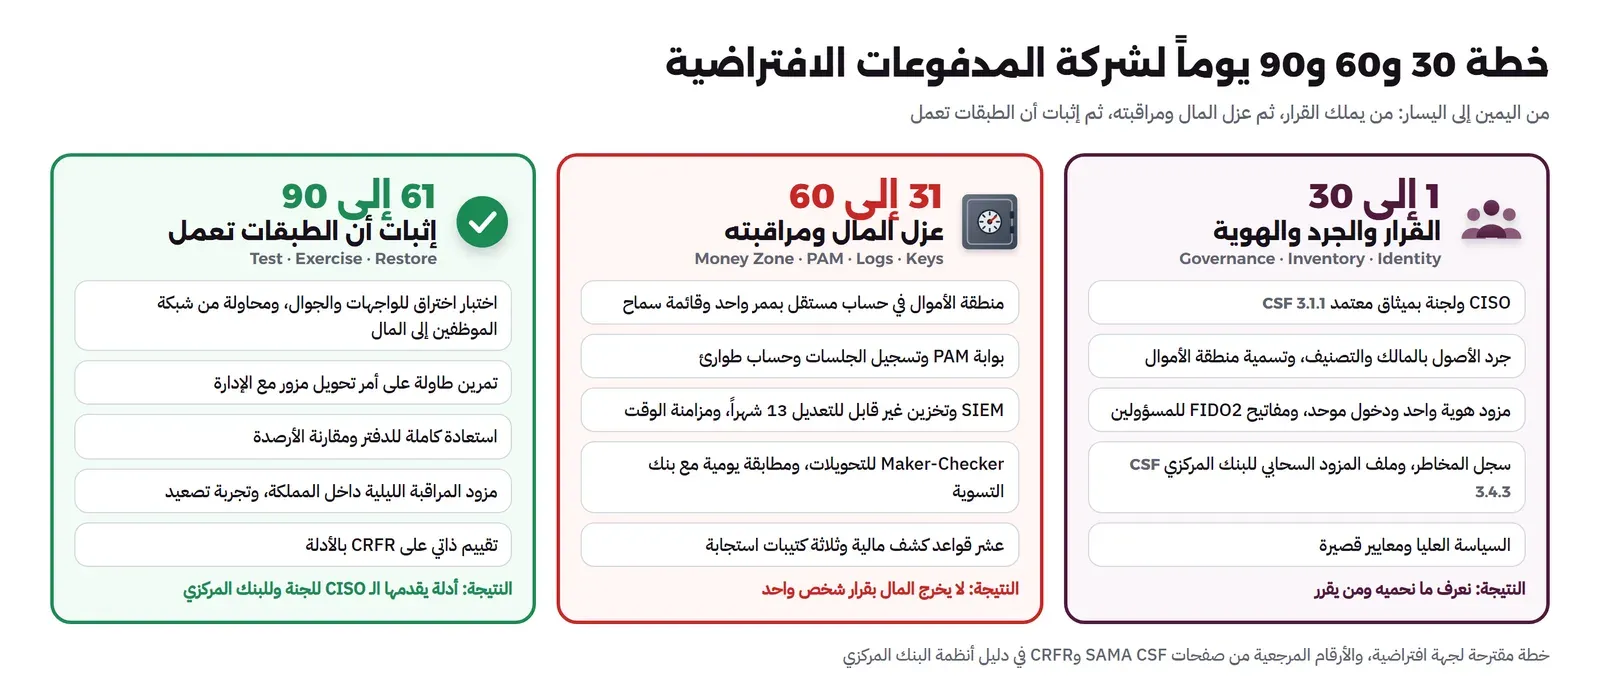
الأيام 1 إلى 30: من يملك القرار وما الذي نحميه.
- تعيين الـ CISO أو بدء إجراءات عدم الممانعة، وتشكيل لجنة الأمن السيبراني بميثاق Charter معتمد من المجلس (CSF 3.1.1).
- جرد الأصول كاملاً مع المالك والتصنيف، وتحديد منطقة الأموال بالأسماء (CSF 3.3.3، ECC 2-1-5).
- مزود هوية واحد، والدخول الموحد لكل الأدوات، ومفاتيح FIDO2 لكل حساب مميز، وإغلاق الحسابات المشتركة.
- تقييم المخاطر الأول وسجل المخاطر، وملف تقييم المزود السحابي لرفعه إلى البنك المركزي (CSF 3.4.3).
- السياسة العليا ومعايير قصيرة لكلمات المرور والجلسات والتشفير.
الأيام 31 إلى 60: عزل المال ومراقبته.
- نقل الدفتر وخدمة التحويل والمفاتيح إلى حساب سحابي مستقل بممر واحد وقائمة سماح للخارج.
- بوابة PAM مع تسجيل الجلسات، وأجهزة إدارة مخصصة، وحساب طوارئ في خزنة.
- جمع السجلات إلى منصة SIEM مع تخزين غير قابل للتعديل لمدة 13 شهراً، ومزامنة الوقت لكل الأنظمة.
- فصل المهام Maker-Checker للتحويلات فوق الحد ولتعديل الحدود، والمطابقة اليومية مع بنك التسوية.
- أول عشر قواعد كشف مالية، وكتيبات الحالات الثلاث مع أرقام بنك التسوية للطوارئ.
الأيام 61 إلى 90: إثبات أن الطبقات تعمل.
- اختبار الاختراق الأول على الواجهات وتطبيق الجوال، ومحاولة الوصول من شبكة الموظفين إلى منطقة الأموال.
- تمرين طاولة على سيناريو أمر تحويل مزور يحضره الرئيس التنفيذي والمالية والعمليات.
- تجربة استعادة كاملة للدفتر من النسخة في الحساب الآخر، ومقارنة الأرصدة.
- تعاقد مزود المراقبة الليلية بعد موافقة الإسناد، وتجربة تصعيد ليلي حقيقي.
- التقييم الذاتي على CRFR بالأدلة، وخطة السنة الأولى لبقية مكونات الإطار الكامل.
أخطاء شائعة Common Mistakes
- البناء ثم طلب الموافقة: الفريق يبني على مزود سحابي ثم يكتشف أن البند 3.4.3 يطلب موافقة البنك المركزي قبل الاستعمال، فيتأخر الإطلاق أو يعاد البناء. ارفع ملف المزود في الشهر الأول.
- منطقة الأموال تقبل الاتصال من شبكة الموظفين: «مؤقتاً لتسهيل الدعم». وهذا بالضبط الطريق الذي وصفه التنبيه AA20-239A. لا يوجد طريق إلى منطقة الأموال إلا بوابة PAM.
- الـ CISO تحت مدير التقنية: يخالف استقلال الوظيفة في 3.1.1 و1-2-1، ويظهر في أول مراجعة.
- مفتاح توقيع التحويلات في ملف إعدادات: من يقرأ السيرفر يوقع أوامر يقبلها البنك. المفتاح في HSM أو KMS لا يخرج منه.
- شخص واحد ينشئ التحويل ويعتمده: أو يستطيع أن يغير الحد ثم يحول. فصل المهام يجب أن يكون في الكود لا في السياسة فقط.
- سجلات النظام دون سجلات المعاملات: منصة SIEM ممتلئة بسجلات الدخول، ولا سطر واحد يقول من حول كم وإلى أين، فلا تستطيع أن تكتب أي قاعدة مالية.
- السجلات في الحساب نفسه: المهاجم الذي يملك صلاحية الإنتاج يحذفها. احفظها في حساب آخر غير قابل للتعديل.
- رمز الرسائل القصيرة للمسؤولين: يكفي للعملاء بشروط البنك المركزي، ولكنه لا يصلح لمن يدير منطقة الأموال.
- اعتبار الترميز إعفاء من PCI DSS: الترميز يضيق النطاق، والقسم 1.4 من الإطار يربطك بالمعيار ما دمت تتعامل مع بيانات البطاقات.
- خطة استجابة دون بند الإعلام: تصريح متسرع قبل عدم ممانعة البنك المركزي يخالف 3.3.15 (6) ويزيد الضرر.
- مزود مراقبة خارج المملكة: يخالف 4-1-3-2 في ECC، ويضيف بيانات تخرج دون موافقة.
قائمة تحقق Checklist
- هل تعرف أي وثيقة تقيسك الآن: CRFR أم الإطار الكامل، ومعهما PCI DSS؟
- هل لديك CISO متفرغ بعدم ممانعة، ولجنة تجتمع كل ربع سنة بمحضر؟
- هل في الجرد مالك وتصنيف لكل أصل، ومنطقة الأموال محددة بالأسماء؟
- هل كل التطبيقات خلف الدخول الموحد، وكل حساب مميز بمفتاح FIDO2، والجلسة الخاملة تنتهي بعد 5 دقائق؟
- هل منطقة الأموال في حساب مستقل لا يصل إليه أحد إلا من بوابة PAM، وتخرج إلى عناوين البنك والمعالج فقط؟
- هل أي تغيير على قواعد منطقة الأموال يحتاج شخصين ويرسل تنبيهاً؟
- هل مفاتيح التوقيع في HSM أو KMS، وكل استعمال لها مسجل؟
- هل التحويل فوق الحد يحتاج منشئاً ومعتمداً مختلفين، والمطابقة اليومية تقوم بها المالية؟
- هل السجلات محفوظة 13 شهراً في حساب آخر غير قابل للتعديل، والوقت متزامن في كل الأنظمة؟
- هل المراقبة تغطي 24 ساعة، والمزود داخل المملكة، وتجربة التصعيد الليلي نجحت؟
- هل خطة الاستجابة فيها الإبلاغ الفوري للبنك المركزي، وعدم الممانعة قبل الإعلام، وقالب التقرير؟
- هل جربت استعادة الدفتر كاملاً هذا الربع؟
- هل اختبرت حماية DDoS هذه السنة مرتين، وأجريت اختباري اختراق؟
- هل حصلت على موافقة البنك المركزي على المزود السحابي والإسناد الجوهري قبل التعاقد؟
- هل التقييم الذاتي مكتوب بالأدلة، ويعرف كل مسؤول أين دليله؟
الخلاصة
- الشركة المرخصة من البنك المركزي يحكمها الإطار السيبراني SAMA CSF، والجديدة تبدأ بـ CRFR ثم تنتقل إليه، ومعهما PCI DSS لمن يتعامل مع البطاقات، وECC لغة مشتركة مع العملاء الحكوميين.
- أخطر أصل في شركة المدفوعات هو الطريق الذي يخرج منه المال: خدمة التحويل والمفاتيح، لا قاعدة العملاء وحدها.
- حادثة بنك بنغلاديش كما يصفها التنبيه AA20-239A بدأت بالتصيد وكلمات المرور المسروقة، ووصلت إلى نظام الرسائل من الشبكة الإدارية، وأوقفها طرف مستقل رأى تعليمات غير طبيعية.
- البنية المرجعية تعزل منطقة الأموال في حساب مستقل بممر واحد، وتجعل شبكة الموظفين أبعد منطقة عنها.
- فصل المهام والمطابقة اليومية وقواعد الكشف على المعاملات المالية هي الضوابط التي تقطع سيناريو السرقة، أكثر من أي منتج.
- السجلات سنة على الأقل في مكان لا يحذف منه المهاجم، والإبلاغ الفوري للبنك المركزي، وعدم الممانعة قبل الإعلام.
- الموافقة على السحابة والإسناد قبل التوقيع، والبيانات والمراقبة داخل المملكة.
- تقدير شركتنا الافتراضية نحو 3 ملايين ريال في السنة الأولى ونحو 2.7 مليون في كل سنة بعدها، وأكبر بند فيه الفريق.
وبقية النماذج المرجعية في هذه المرحلة:
 دليلكيف تصمم بنية تحتية آمنة Secure Architecture؟الطريقة التي نبني بها كل النماذج المرجعية في الموقع، من المبادئ وجرد الأصول إلى التصميم ضد حوادث حقيقية مربوطاً بضوابط الهيئة.
 دليلنموذج مرجعي: بنية آمنة لشركة صغيرة من 20 موظفاًتصميم أمني لشركة صغيرة أغلب أنظمتها سحابية، يبدأ بالهوية والبريد، مربوطاً بضوابط القطاع الخاص NCNICC وبتكلفة السنة الأولى.
 دليلنموذج مرجعي: بنية آمنة لشركة متوسطة لها فروعتصميم أمني لشركة لها مقر وفروع وسيرفرات داخلية، يقطع طريق المهاجم من الفرع إلى نظام الهوية والنسخ، مربوطاً بضوابط الهيئة وبتكلفة السنة الأولى.
 دليلنموذج مرجعي: بنية آمنة لجهة حكومية وفق ضوابط NCAكيف تجمع جهة حكومية ضوابط الهيئة وتصنيف البيانات والاستضافة داخل المملكة في بنية واحدة، مع الفريق والتكلفة وخطة أول 90 يوماً.
 دليلنموذج مرجعي: بنية آمنة لمستشفى والأجهزة الطبيةتصميم أمني لمستشفى يحمي أنظمته السريرية وأجهزته الطبية وبياناته الصحية، مستفيداً من تقرير هجوم الفدية على الخدمة الصحية الأيرلندية، مع التكلفة وخطة أول 90 يوماً.
 دليلنموذج مرجعي: حماية البنية الحرجة OT في المصانع والمحطاتبنية مرجعية لمحطة مياه افتراضية تربط مستويات Purdue وضوابط OTCC بالأدوات والفريق والتكلفة وخطة أول 90 يوماً.
 دليلنموذج مرجعي: بنية آمنة لمنصة SaaS في السحابةكيف تصمم منصة SaaS أو متجراً في السحابة يحمي بيانات كل عميل، مربوطاً بضوابط الهيئة الوطنية للأمن السيبراني وتكلفة السنة الأولى.
 دليلنموذج مرجعي: بنية آمنة لجامعة أو مدرسةكيف تصمم بنية آمنة لجامعة أو مدرسة بشبكتها المفتوحة وحسابات طلابها، مربوطة بضوابط الهيئة الوطنية وبتكلفة السنة الأولى.
 دليلنموذج مرجعي: بنية آمنة لفريق يعمل عن بعد Remote Teamتصميم أمني لفريق بلا مكتب يبدأ بالهوية والجهاز، مربوط بضوابط ECC وTCC، مع التكلفة وخطة أول 90 يوماً.
سجل التحديثات
- نوفمبر 2026: كتابة المقال، ومراجعة صفحات الإطار السيبراني للبنك المركزي والمتطلبات الأساسية للصمود السيبراني CRFR وتعميم متطلبات الدرجة الرابعة في دليل الأنظمة، وملف ECC-2:2024 الإنجليزي، والتنبيه AA20-239A وبيان وزارة الخزانة الأمريكية وبيان OCC بتاريخ 21 نوفمبر 2026.