


إذا قرأت المقالات السابقة في هذه المرحلة، فقد رأيت OpenTofu ينشئ سيرفرات وسجلات DNS، ورأيت Ansible يضبط ما داخل السيرفرات ويقويها، وربما لاحظت أن الأداتين تستطيعان، على الورق، أن تفعلا عمل بعضهما: فـ OpenTofu يستطيع أن يشغل أوامر على السيرفر بعد إنشائه، وAnsible فيه وحدات تنشئ سيرفرات عند المزودات السحابية و Containers في Docker. ولذلك يتكرر السؤال في كل فريق يبدأ: هل نختار واحدة ونكتفي بها؟ وإذا استخدمنا الاثنتين، فأين ينتهي عمل الأولى ويبدأ عمل الثانية؟ وما الذي يحدث في المنطقة التي بينهما؟
والإجابة المختصرة التي تجدها في كل مكان هي «OpenTofu للتجهيز Provisioning، وAnsible لإدارة الإعدادات Configuration Management»، وقد شرحنا هذا التقسيم في مصطلحات البنية كشيفرة IaC. ولكن هذه الجملة لا تقول لك لماذا، ولا ماذا يحدث عندما تخالفها. لذلك في هذا المقال لا نكرر الجملة، وإنما نشغل الأداتين معاً على مختبر يعمل على جهازك، ثم نخالف التقسيم عمداً من الجهتين ونرى ما يحدث: Ansible ينشئ السيرفرات، وOpenTofu يضبط ما داخلها، ثم نرى ما يحدث عندما تستبدل OpenTofu سيرفراً ضبطه Ansible. وفي النهاية جدول قرار مبني على ما رأيناه، وليس على ما يقال. وسوف نناقش في هذا المقال ما يلي:
- الفرق الحقيقي بين الأداتين في جملة واحدة: ما الذي تتذكره كل منهما.
- المختبر: OpenTofu ينشئ السيرفرات ويكتب المخزون، وAnsible يقرؤه ويضبط السيرفرات.
- ماذا ترى كل أداة عندما يعدل أحد السيرفر بيده؟
- تجربة: Ansible ينشئ السيرفرات، ثم نحذف واحداً من القائمة.
- تجربة: OpenTofu يضبط السيرفر بـ
remote-exec، ثم نغير الأوامر، ثم نخطئ فيها. - تجربة: OpenTofu يستبدل سيرفرات ضبطها Ansible، وما الذي يضيع.
- طرق تمرير المعلومات بين الأداتين، والحالات الرمادية، وجدول القرار.
الفرق في جملة واحدة: State أم Convergence؟
إذا أردت أن تفهم كل الفروق بين الأداتين من فكرة واحدة، فهي هذه: OpenTofu يتذكر ما أنشأه، وAnsible لا يتذكر شيئاً. فـ OpenTofu يحفظ في ملف الحالة، كما شرحنا في ملف الحالة State في OpenTofu، قائمة بكل مورد أنشأه ومعرفه عند المزود، فإذا حذفت مورداً من الكود عرف أنه موجود في الواقع وليس في الكود، فخطط لحذفه. أما Ansible فيقرأ قائمة السيرفرات في كل تشغيل، ويدخل إلى كل منها، ويقارن ما يجده بما كتبته، ويغير الفرق، ثم ينسى كل شيء، وهذا ما يسمى التقارب Convergence: كل تشغيل يقرب السيرفر من الحالة المكتوبة، دون أن يعرف ما كان عليه السيرفر قبل ذلك ولا ما فعله التشغيل السابق.
ومن هذه الفكرة تخرج كل الفروق الأخرى. فالأداة التي تتذكر تستطيع أن تحذف ما لم يعد في الكود، وتستطيع أن تعرض خطة بالفروق قبل أن تفعل أي شيء، ولكنها تحتاج إلى أن تكون هي وحدها من يدير هذا المورد، وإلا اختلفت ذاكرتها عن الواقع. والأداة التي لا تتذكر لا تستطيع أن تحذف ما نسيته، ولكنها لا تحتاج إلى ملف حالة يحمى ويقفل ويشفر، وتستطيع أن تعمل على سيرفر لم تره من قبل، وأن تعيد ما عدله أحد داخل السيرفر كل مرة. وسوف ترى في التجارب أن كل مشكلة ظهرت كانت نتيجة مباشرة لهذا الفرق.
من أين جاءت كل أداة؟ History
الفرق في الذاكرة ليس صدفة، وإنما نتيجة للمشكلة التي جاءت كل أداة لتحلها. فـ Ansible بدأ في 2012، ومستودعه أنشئ في مارس من تلك السنة، في وقت كانت فيه السيرفرات أجهزة تعيش سنوات، والمشكلة الكبرى هي ضبط ما بداخلها بالطريقة نفسها، وكانت الأدوات الموجودة لذلك، مثل Puppet وChef، تحتاج إلى برنامج وكيل Agent على كل سيرفر وسيرفر مركزي يديره. فجاء Ansible بفكرة بسيطة: لا وكيل، وإنما SSH الذي يوجد أصلاً على كل سيرفر، وملفات YAML يقرؤها أي شخص. ونجحت الفكرة حتى أعلنت Red Hat في أكتوبر 2015 أنها سوف تستحوذ على الشركة التي تطوره. وفي ذلك العالم لم تكن الذاكرة مهمة، لأن السيرفر نفسه موجود ولا يختفي، والسؤال الوحيد هو «ما الذي يجب أن يكون عليه الآن؟».
أما Terraform، الذي خرج منه OpenTofu، فقد صدر إصداره الأول 0.1.0 في يوليو 2014، في وقت أصبحت فيه السيرفرات موارد تطلبها من واجهة برمجية عند مزود سحابي وتحذفها بعد ساعة، ومعها شبكات وموازنات ضغط وسجلات DNS ومساحات تخزين، وكلها أشياء ليس لها «داخل» تدخل إليه بـ SSH. والمشكلة هنا مختلفة تماماً: ليس ما الذي بداخل السيرفر، وإنما ما الذي أنشأته أصلاً، وما الذي يجب أن تحذفه، وبأي ترتيب. وهذه مشكلة لا تحل دون ذاكرة، فجاءت الأداة بملف الحالة من يومها الأول. وقد شرحنا في Terraform أم OpenTofu؟ كيف خرج OpenTofu من Terraform في 2023 بعد تغيير الترخيص. ولاحظ أن كل أداة ما زالت تحمل أثر عالمها الأول: Ansible قوي داخل السيرفرات وضعيف في حذف ما نسيه، وOpenTofu قوي في الموارد وضعيف داخلها.
كيف تعمل كل أداة من الداخل؟ API أم SSH
الفرق الثاني بعد الذاكرة هو الطريق الذي تصل به كل أداة إلى ما تديره. فـ OpenTofu يتحدث إلى الواجهات البرمجية للمزودات عبر إضافات المزودات، كما شرحنا في أول بنية مع OpenTofu: في كل خطة يسأل المزود عن كل مورد في الحالة، ثم يقارن، ثم يبني رسماً للاعتماديات Dependency Graph يقرر منه ترتيب الإنشاء والحذف وما يمكن أن يحدث بالتوازي. ولا يدخل إلى أي سيرفر، ولا يحتاج إلى أن يكون السيرفر يعمل أصلاً. وهذا يعني أن حدوده هي حدود الواجهة البرمجية للمزود: ما يعرضه المزود يراه OpenTofu، وما لا يعرضه، مثل ملف داخل قرص السيرفر، لا يراه أبداً، وهذا بالضبط ما رأيناه عندما عدل أحد الصفحة.
أما Ansible فيدخل إلى كل سيرفر عبر SSH، وينسخ إليه برنامج Python صغيراً لكل مهمة، ويشغله هناك، ويقرأ نتيجته، كما شرحنا في Ansible للمبتدئين. فهو يرى كل ما يراه نظام التشغيل، ولكنه يحتاج إلى أن يكون السيرفر يعمل، وأن يقبل SSH، وأن يكون فيه Python. وهذا يفسر لماذا لا يناسب Ansible إنشاء السيرفرات: عندما تنشئ سيرفراً بـ Ansible فأنت لا تستخدم طريقته الطبيعية، وإنما وحدة تتحدث إلى الواجهة البرمجية للمزود من جهاز التحكم نفسه، أي أنك تستخدم Ansible كأنه OpenTofu دون ملف حالة، فتحصل على أضعف ما في الطريقتين.
ولهذا الفرق أثر في السرعة أيضاً. فـ OpenTofu يرسل طلبات قليلة لكل مورد، وكلها إلى واجهة واحدة، فالخطة على مئات الموارد تأخذ ثواني أو دقائق، والقيد الأهم فيها هو حدود عدد الطلبات عند المزود. أما Ansible فيفتح اتصالاً بكل سيرفر وينفذ كل مهمة عليه، فتشغيل على 500 سيرفر يعتمد على عدد الاتصالات التي يفتحها معاً، وهو الخيار forks، وعلى سرعة كل سيرفر، وعلى أبطأ سيرفر في كل دفعة.
المختبر: OpenTofu ينشئ ثم Ansible يضبط Hand-off
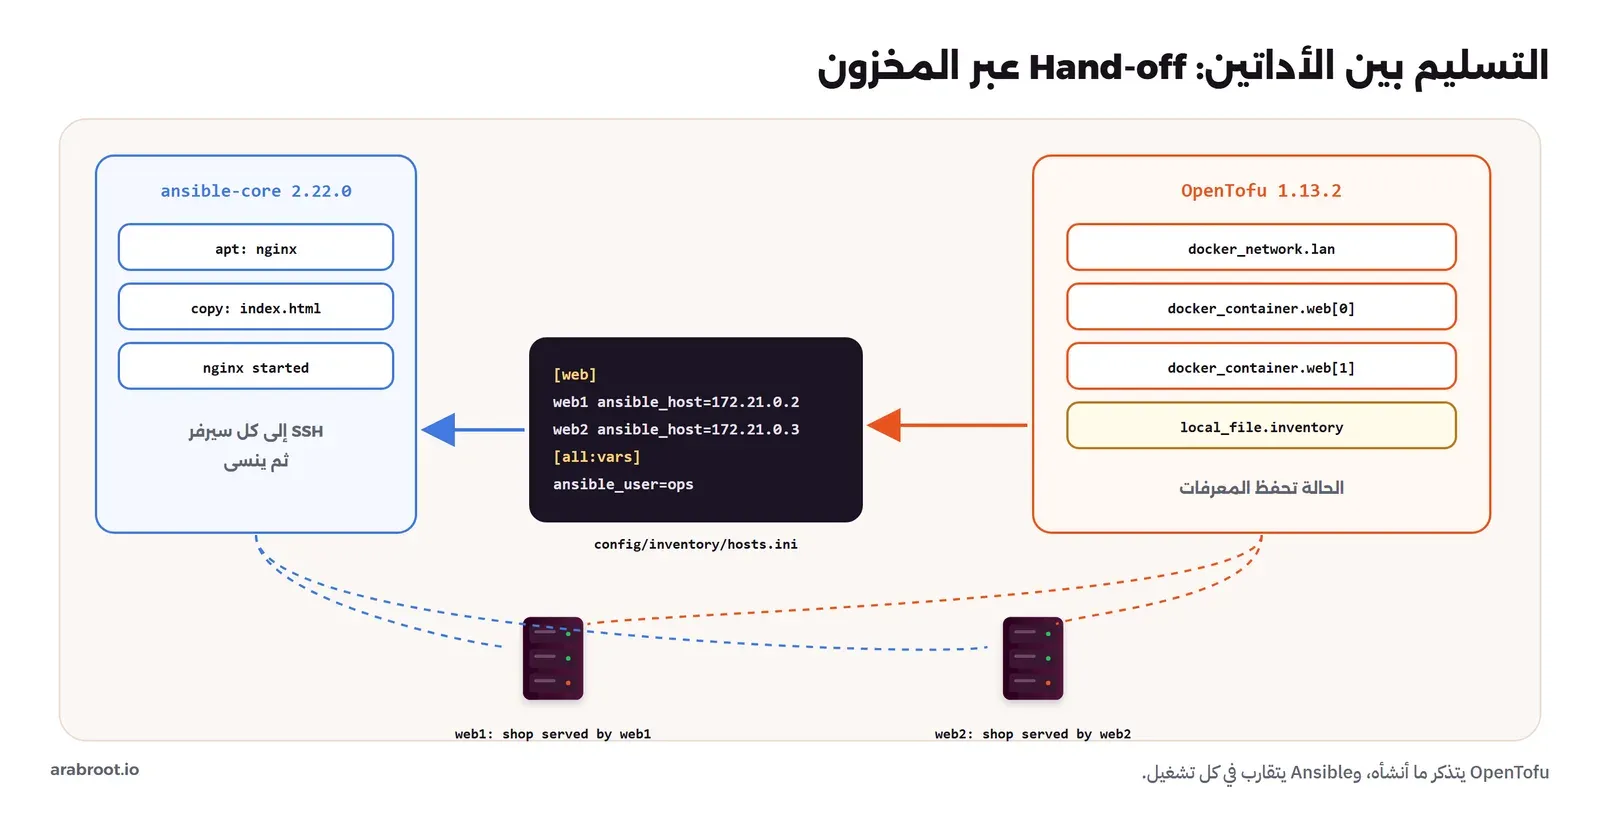
بنينا مختبراً صغيراً يمثل ما يحدث في أغلب الفرق: OpenTofu 1.13.2 ينشئ شبكة وسيرفري ويب، والسيرفر هنا Container يعمل بـ systemd وSSH كما في مقال تقوية السيرفرات مع Ansible، و Image هذا Container يقوم مقام Image نظام التشغيل عند المزود. ثم يكتب OpenTofu ملف المخزون Inventory الذي يقرؤه Ansible، وansible-core 2.22.0 يثبت nginx ويضع صفحة تقول أي سيرفر رد. وهذا هو الجزء المهم من ملف OpenTofu:
variable "server_image" {
  description = "The server image (stands for the OS image at a cloud provider)"
  type        = string
  default     = "wr-iac-mix-target:1"
}

resource "docker_container" "web" {
  count      = var.web_count
  name       = "wr-iac-mix-web-${count.index + 1}"
  hostname   = "web${count.index + 1}"
  image      = var.server_image
  ...
}

# The hand-off: OpenTofu writes the inventory that Ansible reads
resource "local_file" "inventory" {
  filename        = "${path.module}/../config/inventory/hosts.ini"
  file_permission = "0644"
  content = templatefile("${path.module}/hosts.ini.tftpl", {
    web = { for c in docker_container.web : c.hostname => c.network_data[0].ip_address }
  })
}
والقالب الذي يبني المخزون:
# Generated by OpenTofu (infra/main.tf). Do not edit: the next apply rewrites it.
[web]
%{ for name, ip in web ~}
${name} ansible_host=${ip}
%{ endfor ~}

[all:vars]
ansible_user=ops
في الإعداد أعلاه لاحظ أن المورد local_file من المزود hashicorp/local بالإصدار 2.9.1 لا ينشئ شيئاً عند أي مزود، وإنما يكتب ملفاً على الجهاز الذي يشغل الأداة، كما في وثائق المورد local_file، ولكنه مورد مثل غيره: يظهر في الخطة، ويعتمد على السيرفرات، ويتغير عندما تتغير عناوينها. وهذا هو نقطة التسليم Hand-off بين الأداتين: ما تعرفه OpenTofu عن السيرفرات، أي أسماؤها وعناوينها، يصل إلى Ansible في ملف يقرؤه، فلا يكتب أحد عنواناً بيده. وبعد التطبيق:
docker_network.lan: Creation complete after 3s [id=72fe71166bffa24fef67bcc01ff8602a61952c62c43f152140a7421a7d670f0c]
docker_container.web[0]: Creation complete after 6s [id=cf52e9f0d935231b2f01b29c175a496fc424c4def0d95f5950e8df7ed43bc487]
docker_container.web[1]: Creation complete after 7s [id=140934242b9187f89b58b646afe776f38866bd9ebc21ceb48585f55fb3c641a7]
local_file.inventory: Creation complete after 0s [id=29314644aa9abd7e4effa4ae49a407e0819e3a71]
Apply complete! Resources: 4 added, 0 changed, 0 destroyed.
web_ips = {
  "web1" = "172.21.0.2"
  "web2" = "172.21.0.3"
وهذا الملف الذي كتبه:
# Generated by OpenTofu (infra/main.tf). Do not edit: the next apply rewrites it.
[web]
web1 ansible_host=172.21.0.2
web2 ansible_host=172.21.0.3

[all:vars]
ansible_user=ops
ولاحظ ترتيب الإنشاء: الملف أنشئ في النهاية، لأنه يقرأ عناوين السيرفرات، والعناوين لا تعرف إلا بعد إنشائها. ثم شغلنا Ansible بهذا المخزون، وهذا الـ Playbook كاملاً:
- name: What runs inside the web servers
  hosts: web
  become: true
  tasks:
    - name: nginx
      ansible.builtin.apt:
        name: nginx
        state: present
        update_cache: true
        cache_valid_time: 3600

    - name: Page that says which server answered
      ansible.builtin.copy:
        dest: /var/www/html/index.html
        content: "shop served by {{ inventory_hostname }}\n"
        mode: "0644"

    - name: nginx runs
      ansible.builtin.systemd_service:
        name: nginx
        state: started
        enabled: true
web1 : ok=4 changed=3 unreachable=0 failed=0 skipped=0 rescued=0 ignored=0
web2 : ok=4 changed=3 unreachable=0 failed=0 skipped=0 rescued=0 ignored=0
shop served by web1
shop served by web2السيرفران يعملان، وكل منهما يرد باسمه. وهذا هو الشكل الطبيعي للتعاون: كل أداة في طبقتها، والملف بينهما. ولاحظ أن Ansible لا يعرف أن هذه السيرفرات أنشأها OpenTofu، ولا يحتاج أن يعرف، فهو يقرأ ملف مخزون عادياً كأي ملف كتبته بيدك، وهذا ما يجعل الأداتين مستقلتين: تستطيع أن تستبدل إحداهما يوماً دون أن تلمس الأخرى، ما دام الملف بينهما بالشكل نفسه.
ماذا ترى كل أداة؟ Drift من الجهتين
الآن عدل أحد الصفحة على web1 بيده، كتب فيها hand edit. ثم سألنا الأداتين. OpenTofu أولاً:
No changes. Your infrastructure matches the configuration.OpenTofu لا يرى شيئاً، وهذا صحيح من وجهة نظره: ال Container موجود، واسمه وImage وشبكته كما في الحالة، أما ما داخل نظام ملفاته فلا يعرفه المزود ولا يسأل عنه. ثم Ansible بوضع الفحص:
-hand edit
+shop served by web1
changed: [web1]
web1 : ok=4 changed=1 unreachable=0 failed=0 skipped=0 rescued=0 ignored=0
web2 : ok=4 changed=0 unreachable=0 failed=0 skipped=0 rescued=0 ignored=0Ansible رأى التعديل اليدوي على web1 وحده، وعرض الفرق سطراً بسطر، ولم يجد أي فرق على web2. وهذا هو التقسيم نفسه من زاوية أخرى: كل أداة تكشف الانحراف في طبقتها فقط. فإذا أردت أن تعرف هل تغير شيء في بنيتك، فأنت تحتاج إلى الاثنين: خطة OpenTofu مجدولة لما عند المزود، كما فعلنا في تشغيل OpenTofu من CI/CD، وفحص Ansible مجدول لما داخل السيرفرات، كما فعلنا في Semaphore UI. وأي واحدة منهما وحدها تترك نصف البنية دون مراقبة. وإذا اخترت أن يعيد Ansible التعديلات اليدوية تلقائياً في تشغيله الدوري، فاعرف أن هذا القرار نفسه يجب أن يتخذ في OpenTofu أيضاً، فلا معنى لأن تعيد ما داخل السيرفر كل ساعة وتترك قاعدة جدار حماية عند المزود فتحها أحد بيده شهراً.
تجربة: Ansible ينشئ السيرفرات Provisioning بلا State
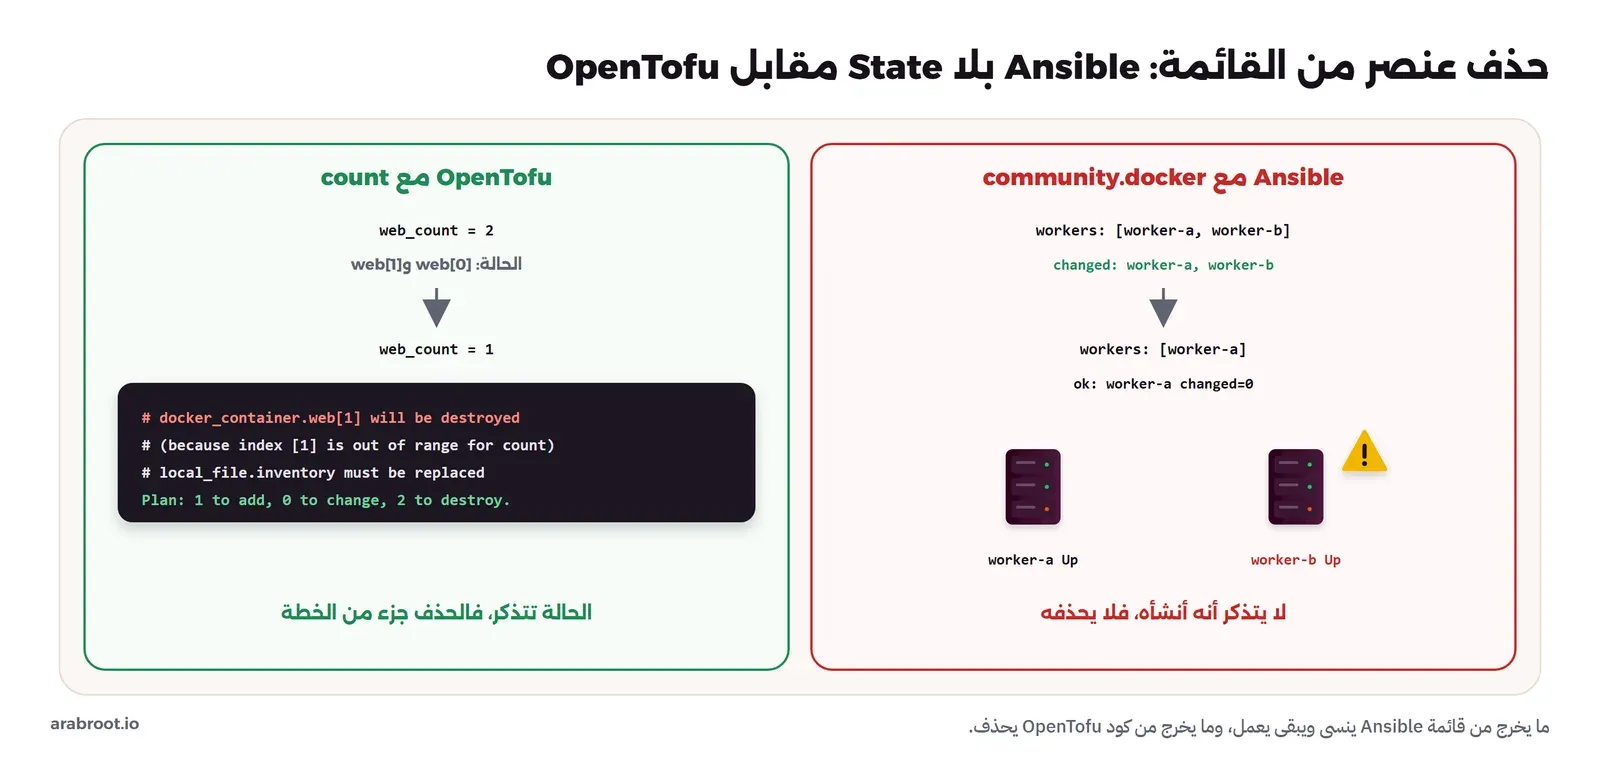
الآن نخالف التقسيم من الجهة الأولى. فقد قرر الفريق أن تعلم أداتين كثير، وأن Ansible يكفي، ففيه مجموعة community.docker التي تنشئ Containers، كما أن فيه مجموعات تنشئ سيرفرات عند أغلب المزودات السحابية. فكتب Playbook ينشئ عاملين Workers من قائمة:
# Anti-pattern on purpose: creating "servers" with Ansible instead of OpenTofu
- name: Workers made by Ansible
hosts: localhost
gather_facts: false
vars:
workers: [worker-a, worker-b]
tasks:
- name: One container per worker in the list
community.docker.docker_container:
name: "wr-iac-mix-{{ item }}"
image: alpine:3.22
command: sleep infinity
state: started
networks:
- name: wr-iac-mix
loop: "{{ workers }}"changed: [localhost] => (item=worker-a)
changed: [localhost] => (item=worker-b)
localhost : ok=1 changed=1 unreachable=0 failed=0 skipped=0 rescued=0 ignored=0حتى هنا كل شيء يعمل، وهذا ما يجعل هذا الخيار مغرياً. ثم قلت الحاجة إلى العمال، فحذف الزميل worker-b من القائمة وشغل الـ Playbook:
ok: [localhost] => (item=worker-a)
localhost : ok=1 changed=0 unreachable=0 failed=0 skipped=0 rescued=0 ignored=0wr-iac-mix-worker-b Up 7 seconds
wr-iac-mix-worker-a Up 11 secondsالتشغيل نجح بـ changed=0، أي أن Ansible يقول إن كل شيء كما يجب، وworker-b ما زال يعمل. والسبب هو الفكرة التي بدأنا بها: Ansible لا يتذكر أنه أنشأ worker-b، فعندما اختفى من القائمة لم يعد موجوداً في نظره أصلاً. وعلى مزود سحابي هذا يعني سيرفراً تدفع ثمنه كل شهر، لا يعرفه أي ملف، ولا يظهر في أي تشغيل، وهو بالضبط المورد اليتيم الذي رأيناه في مقال الحالة، ولكن هنا دون أي أداة تكتشفه. والحل في Ansible أن تكتب state: absent لكل ما تريد حذفه، أي أن تحتفظ أنت بقائمة ما حذفته، وهذا ما يفعله ملف الحالة نيابة عنك. ثم طلبنا من OpenTofu الشيء نفسه، أي تقليل السيرفرات من اثنين إلى واحد:
# docker_container.web[1] will be destroyed
# (because index [1] is out of range for count)
# local_file.inventory must be replaced
Plan: 1 to add, 0 to change, 2 to destroy.OpenTofu يعرف أن web[1] موجود وليس في الكود، فخطط لحذفه، وخطط أيضاً لإعادة كتابة المخزون بسيرفر واحد، فلا يبقى في ملف Ansible سيرفر محذوف. وهذا ما تعطيه الذاكرة: الحذف جزء من الخطة، ويراه المراجع قبل أن يحدث.
تجربة: OpenTofu يضبط السيرفر remote-exec
والآن نخالف التقسيم من الجهة الأخرى. فقد قرر فريق آخر أن OpenTofu يكفي، وأن تثبيت nginx يمكن أن يكون جزءاً من إنشاء السيرفر، بالمجهز remote-exec الذي يدخل إلى السيرفر عبر SSH بعد إنشائه ويشغل أوامر:
resource "docker_container" "app" {
count = var.with_app ? 1 : 0
name = "wr-iac-mix-app"
...
connection {
type = "ssh"
host = self.network_data[0].ip_address
user = "ops"
private_key = file("/lab/ops_key")
}
provisioner "remote-exec" {
inline = [
"sudo apt-get update -q",
"sudo DEBIAN_FRONTEND=noninteractive apt-get install -y -q nginx",
]
}
}docker_container.app[0]: Creating...
docker_container.app[0]: Provisioning with 'remote-exec'...
docker_container.app[0] (remote-exec): Connecting to remote host via SSH...
docker_container.app[0] (remote-exec): Connected!
docker_container.app[0] (remote-exec): Reading package lists...
docker_container.app[0] (remote-exec): Setting up nginx (1.26.3-3+deb13u10) ...
docker_container.app[0]: Creation complete after 27s [id=a3b59543ec5e455c1235bde3ce93fa076870ae24742de3168e80c5a399a93e39]
Apply complete! Resources: 1 added, 0 changed, 0 destroyed.نجح، وأخذ 27 ثانية، منها محاولات الاتصال بـ SSH حتى قلع السيرفر، ثم التثبيت. ثم احتاج الفريق إلى curl على السيرفر أيضاً، فأضافه إلى سطر التثبيت في الأوامر نفسها، وطلب الخطة:
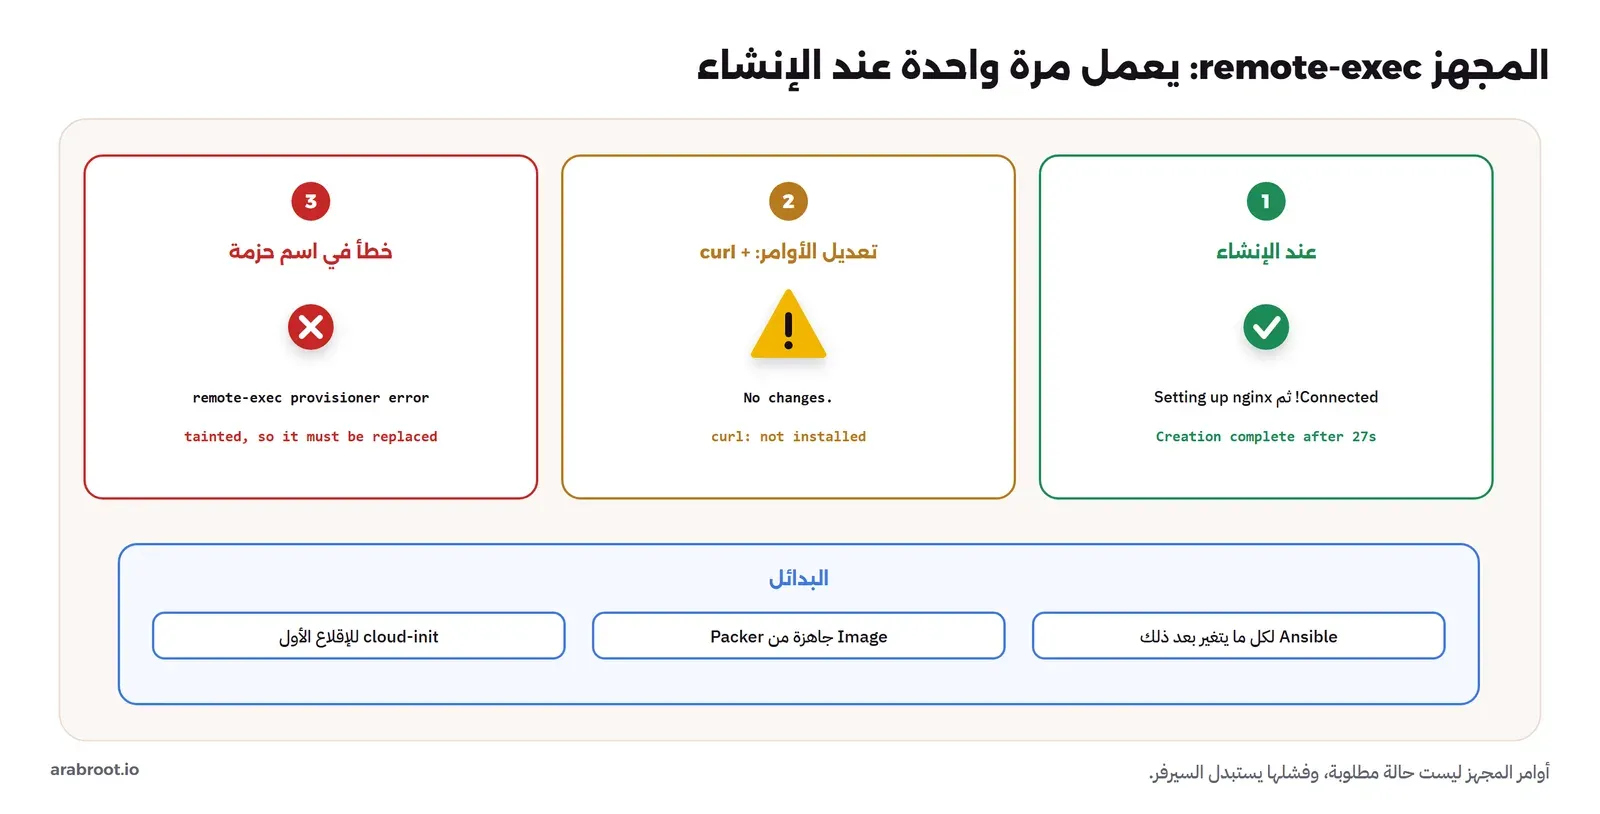
No changes. Your infrastructure matches the configuration.curl: not installedالخطة لا ترى أي تغيير، وcurl غير موجود على السيرفر. والسبب أن المجهزات في OpenTofu تعمل عند الإنشاء فقط، وتقول وثائق المجهزات ذلك صراحة: المجهزات التي تعمل عند الإنشاء لا تعمل عند التحديث ولا في أي مرحلة أخرى، وهي مخصصة لتهيئة النظام أول مرة. أي أن الأوامر ليست جزءاً من الحالة المطلوبة للمورد، وإنما شيء يحدث مرة واحدة، فتعديلها لا يصل إلى أي سيرفر موجود، ويصل فقط إلى السيرفرات التي تنشأ بعده. وبعد سنة يكون كل سيرفر قد نفذ نسخة مختلفة من الأوامر بحسب تاريخ إنشائه، وهي المشكلة نفسها التي بدأنا بها مقال بناء Images مع Packer.
وماذا لو أخطأت في الأوامر؟ Tainted
ثم أخطأ أحد في اسم حزمة، وطلب إعادة إنشاء السيرفر بالخيار -replace ليطبق الأوامر الجديدة، وهو الطريق الوحيد لتشغيل المجهز مرة ثانية:
docker_container.app[0] (remote-exec): E: Unable to locate package nginx-extras-typo
Error: remote-exec provisioner error
error executing "'/tmp/terraform_1645259363.sh'": Process exited with statusثم طلبنا الخطة التالية:
# docker_container.app[0] is tainted, so it must be replaced
Plan: 1 to add, 0 to change, 1 to destroy.ال Container أنشئ ويعمل، ولكن OpenTofu علمه بأنه ملوث Tainted، لأن المجهز فشل، والوثائق تشرح السبب: المجهز الفاشل قد يترك المورد نصف مضبوط، وOpenTofu لا يعرف ماذا فعلت الأوامر، فالحل الوحيد عنده أن يحذف المورد كله وينشئه من جديد. أي أن خطأ إملائياً في اسم حزمة يعني استبدال سيرفر كامل، بقرصه وعنوانه، وليس إصلاح سطر. وقارن ذلك بـ Ansible: المهمة التي تفشل تتوقف عندها، والتشغيل التالي بعد الإصلاح يكمل من حيث يحتاج، دون أن يلمس ما نجح، كما رأينا في Ansible للمبتدئين عندما فشل أول تشغيل في منتصفه. ولهذا تقول الوثائق إن المجهزات هي الملاذ الأخير، وإن هناك بدائل أفضل في أغلب الحالات، أهمها بيانات الإقلاع الأول التي يقرؤها cloud-init.
تجربة: OpenTofu يستبدل سيرفراً ضبطه Ansible
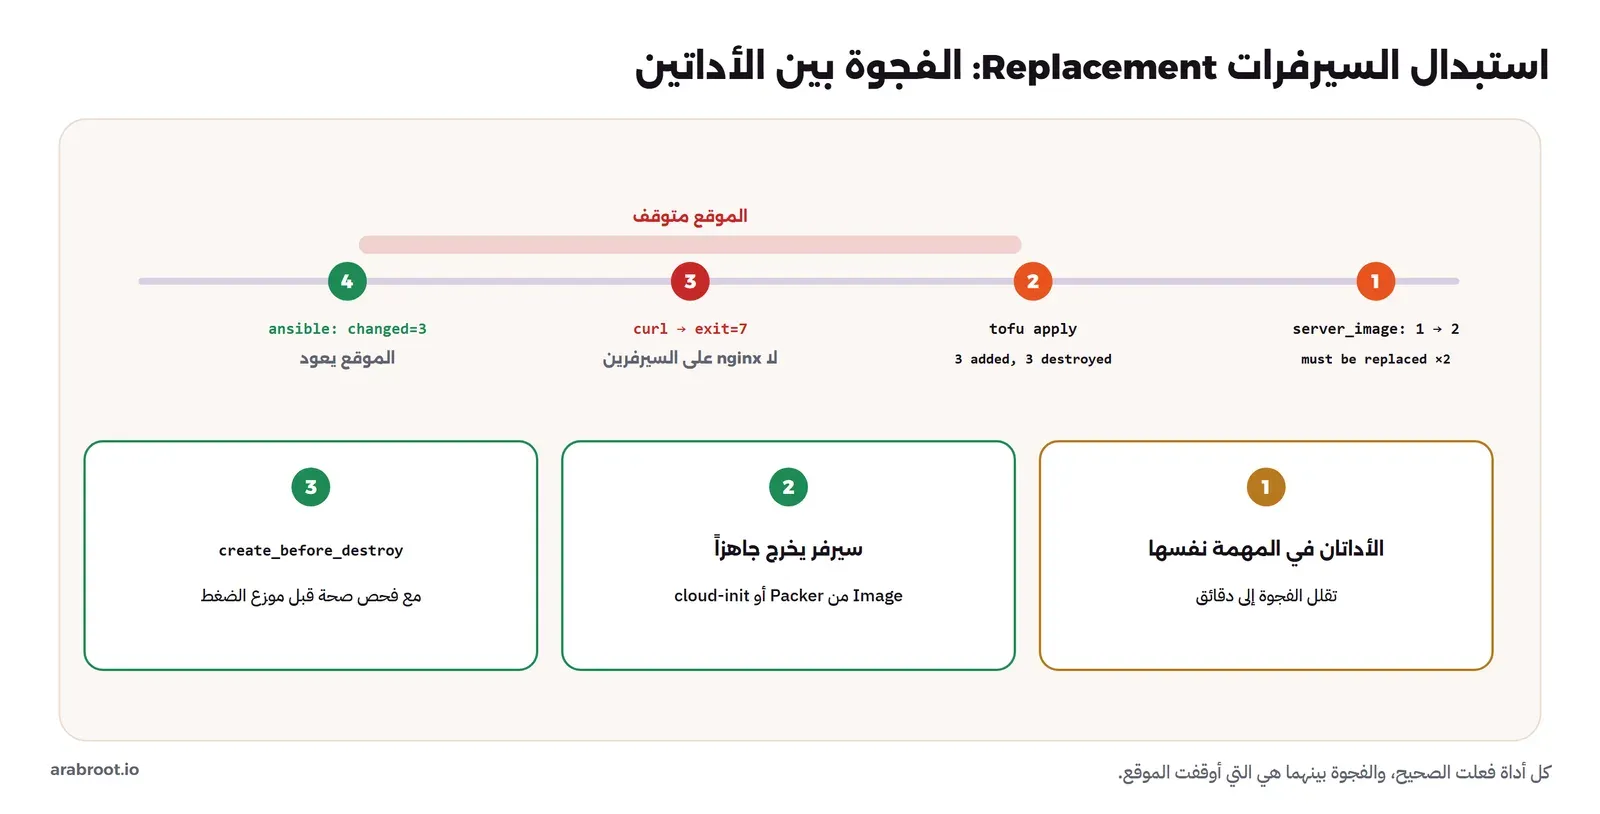
التجربتان السابقتان تخالفان التقسيم، أما هذه فتتبعه تماماً، ومع ذلك فيها مشكلة. فقد صدرت Image جديدة لنظام التشغيل فيها تحديث أمني، فغير الفريق المتغير server_image من الإصدار 1 إلى 2، وهذا تغيير في طبقة OpenTofu، فطلب الخطة:
# docker_container.web[0] must be replaced
~ image = "wr-iac-mix-target:1" -> "wr-iac-mix-target:2" # forces replacement
# docker_container.web[1] must be replaced
~ image = "wr-iac-mix-target:1" -> "wr-iac-mix-target:2" # forces replacement
# local_file.inventory must be replaced
Plan: 3 to add, 0 to change, 3 to destroy.الخطة صادقة تماماً: السيرفران سوف يستبدلان. ولكن الخطة لا تقول، ولا تستطيع أن تقول، إن السيرفرين الجديدين سوف يخرجان دون nginx ودون الصفحة، لأن هذه الأشياء وضعها Ansible، وOpenTofu لا يعرف عنها شيئاً. وبعد التطبيق سألنا السيرفرين:
172.21.0.2 -> 000 exit=7
172.21.0.3 -> 000 exit=7الرمز 7 من curl يعني أن الاتصال رفض، فلا يوجد شيء يستمع على المنفذ 80. السيرفران الجديدان يعملان، وعناوينهما في المخزون كما هي، ولكنهما فارغان، والموقع متوقف، وسوف يبقى متوقفاً حتى يشغل أحد Ansible. وعندما شغلناه:
web1                       : ok=4    changed=3    unreachable=0    failed=0    skipped=0    rescued=0    ignored=0
web2                       : ok=4    changed=3    unreachable=0    failed=0    skipped=0    rescued=0    ignored=0
shop served by web1
shop served by web2عاد كل شيء، وchanged=3 على كل سيرفر يعني أن Ansible ثبت كل شيء من البداية. ولاحظ شيئاً لم يظهر في المخرج: مفاتيح SSH للسيرفرين تغيرت، لأنهما سيرفران جديدان، وفي مختبرنا كان التحقق من مفاتيح السيرفرات معطلاً في إعداد Ansible فلم تظهر رسالة، أما في إعداد صحيح يتحقق منها فسوف يرفض Ansible الاتصال حتى تحدث ملف known_hosts، وهذا جزء آخر من التسليم بين الأداتين يجب أن تفكر فيه.
والحل الصحيح لمفاتيح SSH ليس أن تعطل التحقق كما فعلنا في المختبر، لأن التعطيل يعني أن Ansible يقبل أي سيرفر يرد على العنوان، ومنه سيرفر مخترق انتحل العنوان. والطرق المعروفة ثلاث: أن تحذف من ملف known_hosts مفاتيح السيرفرات المستبدلة في الخطوة نفسها التي تشغل فيها OpenTofu، ثم تقبل المفاتيح الجديدة مرة واحدة عند أول اتصال، وهذا مقبول في شبكة خاصة، أو أن يولد OpenTofu مفتاح السيرفر بنفسه ويمرره إلى cloud-init، فيعرف المفتاح العام قبل أن يقلع السيرفر ويكتبه في known_hosts مع المخزون، أو أن تستخدم شهادات SSH يوقعها مرجع واحد يثق به Ansible، فلا يحتاج إلى معرفة مفتاح كل سيرفر. والطريقة الثانية تحفظ المفتاح الخاص للسيرفر في الحالة، فتذكر ما قلناه عن تشفير الحالة.
والمشكلة هنا ليست في أي من الأداتين، وإنما في الترتيب: كل أداة فعلت ما يجب، ولكن لا يوجد شيء يربط «استبدل السيرفر» بـ «اضبطه». وهناك ثلاث طرق لربطهما، من الأضعف إلى الأقوى:
- أن يشغل خط CI/CD الأداتين بالترتيب في المهمة نفسها: تطبيق OpenTofu، ثم Ansible على المخزون الجديد. وهذا يقلل الفجوة إلى دقائق، ولكنه لا يلغيها، فالموقع متوقف بين الخطوتين.
- أن يخرج السيرفر من الإقلاع الأول جاهزاً، إما من Image فيها nginx بنيتها مع Packer، أو بملف cloud-init يثبت ما يلزم، فيكون Ansible بعد ذلك للتأكيد والتعديلات اللاحقة فقط. وهذا يلغي الفجوة في السيرفر نفسه.
- أن لا يستبدل السيرفر الذي يخدم العملاء قبل أن يكون بديله جاهزاً، أي
create_before_destroyمع فحص صحة قبل أن يدخل السيرفر الجديد في موزع الضغط Load Balancer، كما فعلنا مع ال Reverse Proxy في وحدات OpenTofu Modules. وهذا يحتاج إلى الطريقة الثانية، لأن الفحص لا ينجح على سيرفر فارغ.
ماذا لو عدل أحد المخزون الذي يكتبه OpenTofu؟ Generated Files
الملف الذي كتبه OpenTofu فيه سطر في أوله يقول «لا تعدل»، ولكن السطر لا يمنع أحداً. فقد احتاج زميل إلى أن يجرب Playbook على سيرفر ثالث أنشأه لنفسه، فأضاف سطراً في آخر الملف بيده. ولكي نرى ما يحدث، أنشأنا مشروعاً صغيراً فيه المورد local_file وحده، وطبقناه، ثم أضفنا السطر web3 ansible_host=172.21.0.9 إلى الملف، وطلبنا الخطة:
  # local_file.inventory will be created
Plan: 1 to add, 0 to change, 0 to destroy.
OpenTofu يرى أن الملف تغير عن الذي كتبه، فلا يعتبره الملف نفسه، ويخطط لإنشائه من جديد بالمحتوى الذي في الكود. وبعد التطبيق:
[web]
web1 ansible_host=172.21.0.2
web2 ansible_host=172.21.0.3
السطر الذي أضافه الزميل اختفى دون أي سؤال، والخطة لم تقل «سوف أحذف السطر الذي أضافه أحد»، وإنما «سوف أنشئ ملفاً»، وهي عبارة تبدو بريئة لأي مراجع. فإذا كان الزميل يعتمد على هذا السطر، فسيرفره الثالث سوف يختفي من تشغيلات Ansible في التطبيق التالي لـ OpenTofu، ولن يعرف لماذا. وهذه نسخة صغيرة من مشكلة أكبر: كل ملف تكتبه أداة يجب أن يكون مكتوباً بها وحدها، فإذا احتجت إلى سيرفرات خارج OpenTofu في المخزون، فضعها في ملف آخر بجانبه، فـ Ansible يقرأ مجلد المخزون كله ويجمع الملفات، وهذا ما تقوله وثائق المخزون عن استخدام أكثر من مصدر. والقاعدة الأعم: لا يكتب شخص ولا أداة في ملف تكتبه أداة أخرى.
كيف تمرر المعلومات بين الأداتين؟ Inventory Hand-off
في المختبر كتب OpenTofu ملف المخزون، وهذه واحدة من أربع طرق تستخدمها الفرق، ولكل منها ثمن:
| الطريقة | كيف تعمل | الميزة | الثمن |
|---|---|---|---|
| ملف يكتبه OpenTofu | local_file من المخرجات، كما في المختبر | بسيط، ويظهر في الخطة | الملف على جهاز من طبق، ويحتاج أن يصل إلى من يشغل Ansible |
| مخرجات OpenTofu | tofu output -json ثم سكربت يبني المخزون | لا يكتب ملفات من OpenTofu | من يقرأ المخرجات يحتاج إلى الوصول إلى الحالة |
| إضافة مخزون تقرأ الحالة | مثل مجموعة cloud.terraform | المخزون دائماً من آخر حالة | Ansible يقرأ الحالة كلها، ومعها أسرارها، كما شرحنا في مقال الحالة |
| إضافة مخزون تسأل المزود | إضافات المزودات السحابية التي تجد السيرفرات بوسوم Tags | لا تعتمد على OpenTofu أصلاً، وترى ما هو موجود فعلاً | تحتاج وسوماً منضبطة على كل سيرفر، ومفتاح قراءة عند المزود |
وفي أغلب الحالات نفضل الطريقة الأخيرة عندما يكون المزود يدعمها، لأنها تجعل الأداتين لا تعرفان بعضهما: OpenTofu يضع وسماً مثل role=web على كل سيرفر، وAnsible يسأل المزود عن السيرفرات التي تحمل هذا الوسم، فإذا أنشأ أحد سيرفراً بطريقة أخرى ووضع عليه الوسم نفسه ضبطه Ansible أيضاً، وإذا حذف OpenTofu سيرفراً اختفى من المخزون في التشغيل التالي. والقاعدة نفسها التي ذكرناها في مقال الوحدات عن terraform_remote_state: اسأل المزود عن الشيء، ولا تقرأ حالة أداة أخرى إلا إذا لم يوجد بديل.
الحالات الرمادية: Gray Areas
بعض الأشياء لا تقع بوضوح في طبقة واحدة، وهذه أكثرها ظهوراً في الفرق، مع ما نختاره لكل منها:
- جدار الحماية: عند المزود يوجد جدار حماية للشبكة، مثل مجموعات الأمان Security Groups، وعلى السيرفر يوجد جدار حماية للنظام، مثل nftables الذي ضبطناه في مقال التقوية. والأول مورد عند المزود فمكانه OpenTofu، والثاني ملف داخل السيرفر فمكانه Ansible، والخطأ الشائع أن تكتب القواعد نفسها في المكانين فيختلفان مع الوقت. والقاعدة أن يكون جدار المزود هو الحد الخارجي الواسع، وجدار السيرفر هو الحد الداخلي الدقيق.
- سجلات DNS: موارد عند مزود DNS، فمكانها OpenTofu، كما في أول بنية مع OpenTofu، حتى لو كان سيرفر DNS نفسه يضبطه Ansible.
- مستخدمو السيرفرات ومفاتيحهم: المستخدم الأول ومفتاحه يأتيان من cloud-init عند الإنشاء، لأن Ansible يحتاجهما ليدخل أصلاً، وكل ما بعد ذلك، أي مستخدمو الفريق وإضافتهم وحذفهم، مكانه Ansible.
- قواعد البيانات: قاعدة البيانات المدارة عند المزود مورد في OpenTofu، أما المستخدمون والصلاحيات داخلها فبعض الفرق تضعها في OpenTofu بمزود PostgreSQL، وبعضها في Ansible، والمهم أن تختار مكاناً واحداً.
- تطبيقاتك نفسها: لا هذه ولا تلك في أغلب الأحيان، وإنما خط النشر الذي ينشر Container جديداً، فالتطبيق يتغير عدة مرات في اليوم، والبنية تتغير عدة مرات في الشهر، ولا تريد أن يمر كل نشر للتطبيق من خطة OpenTofu أو تشغيل Ansible على كل السيرفرات.
سيرفر جديد من البداية إلى النهاية: End-to-End
لكي ترى كيف تعمل الأداتان معاً في يوم عادي، هذا ما يحدث في فريق رتب الأمور بالشكل الذي وصلنا إليه، عندما يحتاج المتجر إلى سيرفر ويب ثالث:
- يفتح المطور طلب دمج يغير
web_countمن 2 إلى 3 في ملف OpenTofu، ولا يلمس أي ملف آخر. - يشغل الخط الخطة ويضعها في الطلب، كما في تشغيل OpenTofu من CI/CD، فيرى المراجع سطرين: سيرفر جديد، وملف المخزون سوف يعاد كتابته. ولا يرى أي حذف، وهذا ما يبحث عنه أولاً.
- بعد الدمج يطبق الخط الخطة، فينشأ السيرفر من Image بنيت مع Packer كما في بناء Images جاهزة، فيقلع وفيه nginx والتقوية الأساسية، ويقبل SSH بمفتاح Ansible الذي وضعه cloud-init.
- في المهمة نفسها، وبعد التطبيق مباشرة، يشغل الخط Ansible على السيرفر الجديد وحده بالخيار
--limit web3، فيطبق الأدوار التي تتغير أكثر من ال Image، مثل إعدادات التطبيق ودور التقوية بآخر نسخة، ويتحقق بالطريقة التي رأيناها في مقال التقوية. - لا يدخل السيرفر إلى موزع الضغط إلا بعد أن ينجح فحص صحته، فإذا فشل Ansible بقي السيرفر خارج الخدمة، ولم يصل أي عميل إلى سيرفر نصف جاهز.
- في الليل يعمل فحص الانحراف من الجهتين: خطة OpenTofu تقول إن عند المزود ثلاثة سيرفرات كما في الكود، وفحص Ansible يقول إن ما داخل السيرفرات الثلاثة كما في الأدوار.
ولاحظ أن المطور لم يكتب عنواناً، ولم يدخل إلى أي سيرفر، ولم يشغل Ansible بيده، ولم يعرف أصلاً أن هناك أداتين، فكل ما فعله أنه غير رقماً في طلب دمج. وهذا هو المعيار الذي تحكم به على أي ترتيب بين الأداتين: هل يحتاج التغيير البسيط إلى أن يعرف الشخص كيف تعمل الأداتان معاً؟ إذا كان الجواب نعم، فالتسليم بينهما ما زال يدوياً في مكان ما.
مستودع واحد أم اثنان؟ Repository Layout
في المختبر كان كل شيء في مجلد واحد فيه infra/ لـ OpenTofu وconfig/ لـ Ansible، وهذا هو الشكل الذي نوصي به لأغلب الفرق الصغيرة والمتوسطة، لأن التغيير الذي يحتاج إلى الأداتين، مثل سيرفر بدور جديد، يمر في طلب دمج واحد يراه المراجع كاملاً. ولكن في الجهات الأكبر يكون لكل أداة فريق مختلف غالباً: فريق المنصة يملك الشبكات والسيرفرات، وفرق الخدمات تملك ما داخل سيرفراتها، وهنا يصبح المستودعان المنفصلان أوضح، لأن الصلاحيات تتبع المستودع، والفريق الذي يملك الشبكات لا يريد أن يدمج كل تغيير في إعداد nginx.
وفي الحالتين، النقطة التي تحتاج إلى عناية هي العقد بينهما، أي ما يعطيه OpenTofu لـ Ansible: أسماء المجموعات في المخزون، والوسوم على السيرفرات، والمتغيرات التي يحتاجها Ansible من البنية مثل عنوان قاعدة البيانات. فإذا غير فريق المنصة اسم مجموعة من web إلى frontend، توقفت كل أدوار فريق الخدمات عن العمل على هذه السيرفرات بصمت، لأن Ansible لا يجد أي سيرفر في المجموعة القديمة، فيخرج بنجاح دون أن يفعل شيئاً. لذلك عامل هذه الأسماء كما تعامل مخرجات الوحدات في وحدات OpenTofu: جزء من عقد لا يتغير إلا بإعلان، وأضف إلى Playbooks تحققاً يفشل إذا كانت المجموعة فارغة.
وماذا عن الأدوات الأخرى؟ Other Tools
OpenTofu وAnsible ليسا الأداتين الوحيدتين، والأسئلة نفسها تنطبق على غيرهما، وهذه أكثرها ظهوراً في نقاشات الفرق:
- Puppet وChef وSalt: أدوات إدارة إعدادات مثل Ansible، ولكنها تعمل بوكيل على كل سيرفر يسحب الإعداد دورياً، فتكشف الانحراف وتصلحه دون أن يشغلها أحد. وهي في الطبقة نفسها التي فيها Ansible، فالسؤال بينها وبين Ansible سؤال طريقة عمل، وليس سؤال طبقة.
- Pulumi: في طبقة OpenTofu نفسها، ويحفظ حالة مثله، ولكنك تكتب البنية بلغة برمجة عامة مثل Python أو TypeScript بدلاً من HCL، فما قلناه عن الذاكرة والتسليم ينطبق عليه كما هو.
- cloud-init وPacker: ليسا بديلين لأي منهما، وإنما الطبقة التي بينهما، وقد رأيت في تجربة الاستبدال أن غياب هذه الطبقة هو ما أوقف الموقع.
- Kubernetes: إذا كانت تطبيقاتك تعمل عليه، فأغلب ما كان Ansible يفعله داخل السيرفرات ينتقل إلى ملفات Kubernetes التي تطبقها أدوات GitOps، ويبقى OpenTofu لإنشاء العنقود Cluster نفسه وما حوله، ويبقى Ansible، إن بقي، للسيرفرات التي تحت العنقود.
جدول القرار: OpenTofu أم Ansible؟ Decision Table
هذا الجدول مبني على ما رأيناه في التجارب، وليس على قاعدة عامة:
| ما تريد أن تفعله | الأداة | لماذا |
|---|---|---|
| إنشاء السيرفرات والشبكات والأقراص وسجلات DNS والمساحات التخزينية | OpenTofu | يتذكر ما أنشأه، فيحذف ما خرج من الكود، ويعرض الخطة قبل التغيير |
| تغيير عدد السيرفرات أو حذف واحد | OpenTofu | Ansible ترك worker-b يعمل بعد حذفه من القائمة |
| تثبيت الحزم وضبط الملفات داخل السيرفرات | Ansible | يرى ما داخل السيرفر ويعيده عند كل تشغيل، وOpenTofu لم يجد التعديل اليدوي |
| تغيير إعداد على سيرفرات موجودة | Ansible | تعديل أوامر remote-exec لم يصل إلى السيرفر الموجود |
| الإعداد الأول عند الإقلاع | cloud-init أو Image من Packer | المجهز الفاشل استبدل السيرفر كله، والسيرفر الجديد يجب أن يكون جاهزاً قبل أن يخدم |
| المهام اليومية مثل إعادة تشغيل خدمة أو قياس | Ansible من Semaphore أو خط مجدول | لا تغير البنية، ولا تحتاج إلى خطة |
| نشر التطبيق | خط النشر بـ Containers | يتغير كثيراً، ولا يجب أن يمر من أدوات البنية |
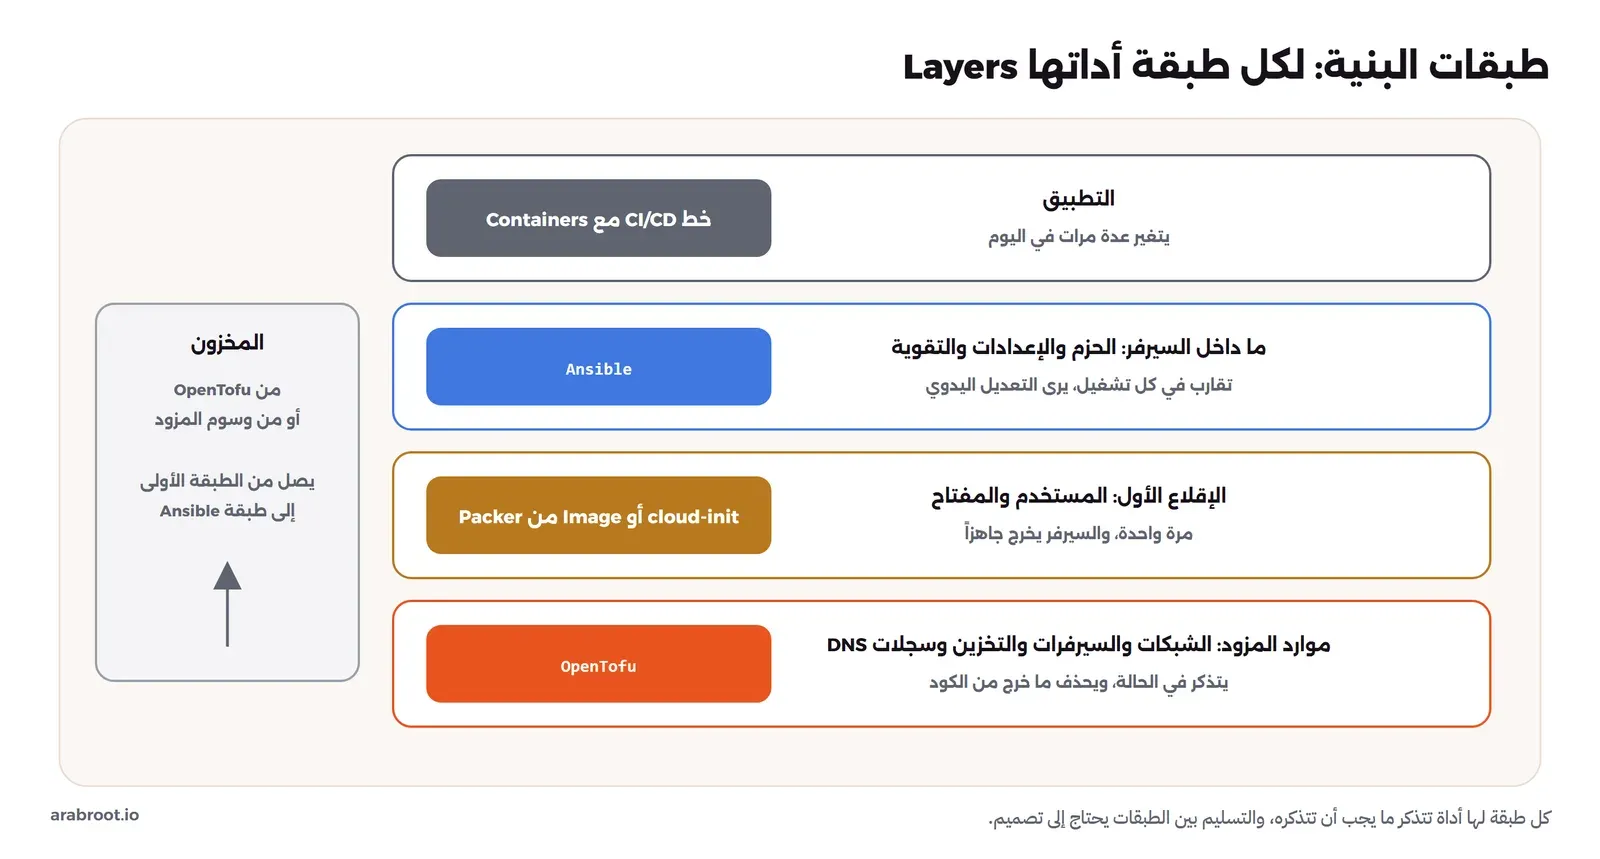
وإذا كان فريقك صغيراً جداً، سيرفران أو ثلاثة لا تتغير، فلا بأس أن تبدأ بـ Ansible وحده وتنشئ السيرفرات من لوحة المزود، فالمشكلة التي رأيتها مع worker-b تظهر عندما تتغير السيرفرات كثيراً، وليس عندما تبقى سنة كما هي. ولكن في اليوم الذي تجد فيه نفسك تكتب في Ansible state: absent لسيرفرات حذفتها، أو تبحث في لوحة المزود عن سيرفر لا يعرف أحد من أنشأه، فهذا وقت OpenTofu.
ماذا يكلفك استخدام أداتين؟ Costs
لا نريد أن نقول إن الأداتين معاً بلا ثمن، فللترتيب الذي وصلنا إليه تكاليف حقيقية يجب أن تعرفها قبل أن تقرر. الأولى أن الفريق يتعلم لغتين وطريقتي تفكير: HCL مع الخطة والحالة في OpenTofu، وYAML مع المهام والأدوار والتقارب في Ansible، والأخطاء في كل منهما مختلفة، كما رأيت في المقالات السابقة. والثانية أن عندك سرين يجب أن يحميا بطريقتين: مفتاح المزود وعبارة تشفير الحالة لـ OpenTofu، ومفتاح SSH لـ Ansible، وكل منهما يحتاج إلى مكانه في الخط أو في Semaphore. والثالثة أن عندك فحصين للانحراف يجب أن يراقبهما أحد، وسجلين للتغيير، وطريقتين للرجوع عن خطأ. والرابعة، وهي الأهم، أن عندك نقطة تسليم بين الأداتين يجب أن تصممها، فإذا لم تصممها صممها الواقع، كما رأيت في تجربة الاستبدال وتجربة تعديل المخزون.
ومقابل ذلك تحصل على أداة في كل طبقة تفعل ما صممت له: لا سيرفرات منسية تدفع ثمنها، ولا تعديلات داخل السيرفرات لا يراها أحد، ولا سيرفرات تستبدل بسبب خطأ إملائي. وفي تجربتنا مع الفرق، الثمن يدفع مرة واحدة في الأشهر الأولى، والفائدة تبقى طوال عمر البنية، بشرط أن تكون نقطة التسليم واضحة ومكتوبة، وهي في أغلب الحالات مخزون من OpenTofu أو من وسوم المزود، وسيرفر يخرج جاهزاً من Image، وخط يشغل الأداتين بالترتيب.
كيف تقرر في فريقك؟ Questions
الجدول السابق يعطيك الإجابة لأغلب الحالات، ولكن الحالات الجديدة تأتي كل شهر، ونقترح لها أربعة أسئلة بالترتيب، تجيب عنها قبل أن تكتب سطراً:
- هل لهذا الشيء معرف عند جهة خارجية، مثل رقم سيرفر عند مزود، أو اسم سجل عند مزود DNS، أو مساحة تخزين؟ إذا كان كذلك، فهو مورد يحتاج إلى من يتذكره، فمكانه OpenTofu. وإذا كان ملفاً أو حزمة أو خدمة داخل نظام تشغيل، فمكانه Ansible.
- عندما لا تعود تحتاجه، هل يجب أن يحذف؟ إذا كان حذفه مهماً، مثل سيرفر تدفع ثمنه، فأنت تحتاج إلى ذاكرة، أي OpenTofu. وإذا كان بقاؤه لا يضر، مثل حزمة على سيرفر، فـ Ansible يكفي، مع
state: absentعندما تهتم. - هل يتغير بعد الإنشاء؟ إذا كان يتغير كثيراً، فلا تضعه في مجهز يعمل مرة، ولا في Image تبنى شهرياً، وإنما في Ansible أو في خط النشر.
- هل يجب أن يكون موجوداً قبل أن يصل أول عميل؟ إذا كان كذلك، فلا يكفي أن يأتي من Ansible بعد الإنشاء، وإنما يجب أن يكون في Image أو في cloud-init، وإلا رأيت الفجوة التي رأيناها في تجربة الاستبدال.
ولاحظ أن الأسئلة الأربعة لا تسأل «أي أداة يعرفها الفريق أفضل؟»، وهذا هو السؤال الذي يقرر في الواقع في أغلب الفرق، ويسبب أغلب المشاكل التي رأيتها في هذا المقال. فالفريق الذي يعرف Ansible جيداً سوف ينشئ به السيرفرات، والذي يعرف OpenTofu سوف يضبط به ما داخلها، وكلاهما يعمل في الأسبوع الأول، ثم يظهر worker-b أو السيرفر الملوث بعد شهر. وتعلم الأداة الثانية يكلف أياماً، أما إصلاح بنية بنيت بالأداة الخطأ فيكلف أشهراً.
أخطاء شائعة Common Mistakes
- إنشاء السيرفرات بـ Ansible ثم حذفها من القائمة: تبقى تعمل، والتشغيل يقول
changed=0. - ضبط السيرفرات بـ
remote-exec: يعمل مرة عند الإنشاء، وتعديله لا يصل، وفشله يستبدل السيرفر. - تطبيق OpenTofu دون Ansible بعده عند استبدال السيرفرات: السيرفرات الجديدة فارغة والموقع متوقف.
- كتابة المخزون بيدك: أول سيرفر يستبدل يغير عنوانه ويبقى في المخزون عنوان قديم.
- إدارة الشيء نفسه من الأداتين: كل أداة تعيد ما فعلته الأخرى، والخطط والتشغيلات لا تنتهي من التغيير.
- مراقبة الانحراف بأداة واحدة: OpenTofu لا يرى ما داخل السيرفر، وAnsible لا يرى ما عند المزود.
- إعطاء Ansible الحالة كلها ليبني المخزون: يقرأ معها كل أسرار البنية.
- تجاهل مفاتيح SSH للسيرفرات بعد الاستبدال: إما تعطيل التحقق كلياً، وهذا خطر، أو فشل الاتصال، فخطط لتحديث
known_hosts.
قائمة التحقق Checklist
| قبل أن تعتبر الأداتين تعملان معاً | كيف تتحقق |
|---|---|
| كل مورد له أداة واحدة | لا يوجد شيء يدار من OpenTofu وAnsible معاً |
| المخزون لا يكتب باليد | من OpenTofu أو من وسوم المزود |
| حذف السيرفر من OpenTofu | الخطة فيها destroy، والمخزون يعاد كتابته |
لا remote-exec لما يتغير | الإقلاع الأول من cloud-init أو Image، والباقي من Ansible |
| السيرفر الجديد يخرج جاهزاً | بعد الاستبدال، الخدمة ترد قبل أي تشغيل لـ Ansible |
| الترتيب في الخط | تطبيق OpenTofu ثم Ansible في المهمة نفسها عند أي استبدال |
| الانحراف من الجهتين | خطة OpenTofu مجدولة، وفحص Ansible مجدول |
| مفاتيح SSH بعد الاستبدال | طريقة واضحة لتحديث known_hosts دون تعطيل التحقق |
الخلاصة Summary
وصلنا لنهاية الموضوع، وأهم ما فيه:
- الفرق كله في الذاكرة: OpenTofu يتذكر ما أنشأه في ملف الحالة، وAnsible يتقارب في كل تشغيل ثم ينسى.
- لذلك عندما أنشأ Ansible العمال ثم حذفنا واحداً من القائمة بقي يعمل، وOpenTofu خطط للحذف وأعاد كتابة المخزون.
- والمجهز
remote-execيعمل مرة عند الإنشاء، فتعديله لم يصل إلى السيرفر، وخطأ واحد فيه علم السيرفر بأنه ملوث يجب استبداله. - كل أداة ترى الانحراف في طبقتها فقط: OpenTofu لم يجد التعديل اليدوي، وAnsible وجده.
- حتى مع التقسيم الصحيح، استبدال السيرفرات أوقف الموقع حتى شغلنا Ansible، والحل سيرفر يخرج جاهزاً من Image أو cloud-init، ثم Ansible للتأكيد.
- المخزون يأتي من OpenTofu أو من وسوم المزود، وليس من يدك، والأفضل ألا تقرأ أداة حالة الأخرى.
وفي المقال التالي في المرحلة بإذن الله نخرج قليلاً من الأدوات الكبيرة، ونكتب بـ Python سكربتات صغيرة لمهام السيرفر التي لا تستحق Playbook. والمقالات المرتبطة بهذا المقال:
 دليلمصطلحات البنية كشيفرة IaC التي تحتاجها قبل أي أداةما معنى أن تكتب بنيتك في ملفات داخل Git، ولماذا يفشل السكربت العادي عند تشغيله مرة ثانية، وما الذي تحفظه الأداة في ملف الحالة.
 دليلأول بنية مع OpenTofu: سيرفرات مع سجلات DNS من ملف واحدمختبر يعمل على جهازك ينشئ السيرفرات وسجل DNS الذي يشير إليها من ملف واحد، ويقرأ معك كل سطر في مخرج init وplan وapply.
 دليلAnsible للمبتدئين: Inventory مع Playbooks ثم Rolesمشروع Ansible كامل يضبط ثلاثة سيرفرات عبر SSH، ويطبق تغييراً يراجعه قبل أن يصل، ويعيد ما عدله أحد بيده.
 دليلبناء Images جاهزة للسيرفرات مع Packerنبني Image حقيقية من Debian 13 بجهاز افتراضي يعمل بـ QEMU، ونقلع منها سيرفرين جاهزين في ثوان، ونرى ما الذي يحدث إذا لم ننظفها قبل الحفظ.
تدريب عملي Practice
إذا أردت أن تجرب بنفسك ما رأيته، فهذه ثلاث مهام قصيرة على مختبر مثل الذي بنيناه، وكل منها تأخذ أقل من ساعة:
- غير ملف OpenTofu بحيث يضع وسماً Label على كل سيرفر بدوره، مثل
role=web، ثم اكتب مخزوناً لـ Ansible يقرأ السيرفرات من Docker مباشرة بالوسم بدلاً من الملف الذي يكتبه OpenTofu، باستخدام إضافة المخزون في مجموعة community.docker، ثم احذف سيرفراً من OpenTofu وتأكد أنه اختفى من المخزون دون أي ملف وسيط. - أضف إلى ال Image التي يقلع منها السيرفر nginx والصفحة، ثم كرر تجربة تغيير ال Image، وقس هل بقي الموقع يرد أثناء الاستبدال وبعده مباشرة قبل أن تشغل Ansible.
- اكتب Playbook ينشئ عمالاً بـ Ansible كما في التجربة، ثم أضف إليه ما يجعله يحذف أي عامل يحمل وسماً معيناً وليس في القائمة، ولاحظ كم سطراً احتجت لتكتب ما يفعله ملف الحالة وحده، وما الذي يحدث إذا نسي أحد أن يضع الوسم.
سجل التحديثات Changelog
- نوفمبر 2026: كتابة المقال وتنفيذ المختبر بـ OpenTofu 1.13.2 مع kreuzwerker/docker 4.6.0 وhashicorp/local 2.9.1، وansible-core 2.22.0 مع community.docker 5.0.0 ومكتبة docker 7.1.0 على Python 3.13، وسيرفرات Debian 13 من debian:trixie-slim بـ systemd وOpenSSH، على Docker Engine 29.8.0.


