كل عرض تقديمي من مورد أمني تقريباً فيه اليوم شريحة عنوانها Zero Trust: جدار ناري Firewall بنموذج Zero Trust، وVPN بنموذج Zero Trust، ومنصة هوية بنموذج Zero Trust. وإذا كنت مسؤولاً عن التقنية أو الأمن فغالباً سألك مديرك: هل نحن Zero Trust؟ وكم يكلف أن نصبح كذلك؟ والإجابة الصادقة أن الثقة الصفرية Zero Trust ليست منتجاً تشتريه، ولا مشروعاً ينتهي في ربع سنة، وإنما طريقة في التفكير تغير سؤالاً واحداً: بدل «هل هذا الطلب قادم من داخل الشبكة؟» تسأل «من يطلب، ومن أي جهاز، ولأي مورد، وهل يجوز له ذلك الآن؟».
وقد ذكرنا الفكرة باختصار في مقال الدفاع متعدد الطبقات باسم «الثقة المعدومة»، وفي مقال البنية التحتية الآمنة ضمن مبدأ «افترض الاختراق». وهذا المقال هو الشرح الكامل للمفهوم من مصادره الأصلية، وبعده مقالان في هذه المرحلة: أدوات Zero Trust مفتوحة المصدر، ثم تطبيق عملي على شركة صغيرة.
وسوف نناقش في هذا المقال ما يلي:
- من أين جاءت الفكرة، من Jericho Forum إلى ورقة Google عن BeyondCorp في 2014.
- تعريف NIST SP 800-207 ومبادئه السبعة، ونقطتا القرار والتنفيذ PDP وPEP، ونماذج النشر.
- كيف طبقت Google الفكرة على شبكتها، وكيف انتقلت بموظفيها دون أن يتوقف العمل.
- نموذج نضج Zero Trust من CISA بركائزه الخمس.
- ما ليس Zero Trust، وعلاقته بالـ VPN والـ VLAN والـ DMZ.
- ضوابط الهيئة الوطنية للأمن السيبراني التي تتوافق معه، وكيف تبدأ بخطوات صغيرة، والأخطاء الشائعة.
باختصار Quick Summary
المرجع: دليل NIST SP 800-207 الصادر في أغسطس 2020، وفيه سبعة مبادئ، ونقطة قرار PDP ونقطة تنفيذ PEP قريبة من المورد.
المثال الأشهر: BeyondCorp في Google، التي نقلت تطبيقاتها الداخلية خلف Proxy يعرف الهوية والجهاز، ووصفتها في ورقة في ديسمبر 2014.
القياس: نموذج CISA الإصدار 2.0 في أبريل 2023 بخمس ركائز: الهوية، والأجهزة، والشبكات، والتطبيقات، والبيانات.
ما ليس هو: ليس منتجاً، ولا إلغاء الجدار الناري غداً، ولا المصادقة الثنائية وحدها.
البداية: جرد، ثم هوية قوية، ثم تطبيق واحد منخفض الخطر خلف Proxy يعرف الهوية، ثم التوسع.
من أين جاءت الفكرة؟ Origins
الشبكة التقليدية مبنية على فكرة القلعة: سور خارجي قوي، وكل من في الداخل موثوق. ونجحت الفكرة عندما كان كل الموظفين في مبنى الشركة، وكل التطبيقات في غرفة السيرفرات. ولكن السور فقد معناه تدريجياً، فالموظف يعمل من البيت ومن المطار، والتطبيقات في السحابة وفي خدمات SaaS، والمورد يتصل عن بعد لصيانة نظامه. والأخطر من ذلك أن المهاجم الذي يدخل من رسالة تصيد Phishing واحدة يصبح «داخل السور»، فيعامل كأنه موظف.
وتروي وثيقة NIST SP 800-207 في قسم تاريخ الفكرة أن منتدى Jericho Forum نشر في 2004 فكرة إزالة المحيط De-perimeterization، أي تقليل الاعتماد على دفاع واحد ثابت حول جزء كبير من الشبكة، ثم صاغ John Kindervag مصطلح Zero Trust أثناء عمله في Forrester. وأشهر تطبيق مبكر للفكرة جاء من Google، فقد نشر Rory Ward وBetsy Beyer في مجلة ;login: عدد ديسمبر 2014 ورقة «BeyondCorp: A New Approach to Enterprise Security»، وفيها جملة تلخص المشكلة: كل شركة تقريباً تستخدم الجدار الناري لحماية المحيط، ولكن عندما يخترق المحيط يصل المهاجم بسهولة نسبية إلى الشبكة الداخلية المميزة.
ثم جاء التوحيد الرسمي. فقد نشر المعهد الوطني للمعايير والتقنية الأمريكي NIST دليل SP 800-207 في أغسطس 2020، ونشرت وكالة CISA نموذج نضج Zero Trust بإصداره الأول في أغسطس 2021، ثم الإصدار 2.0 في أبريل 2023، الذي يقول إنه متوافق مع مذكرة البيت الأبيض M-22-09 الصادرة في يناير 2022 لنقل الجهات الفيدرالية الأمريكية إلى هذا النموذج.
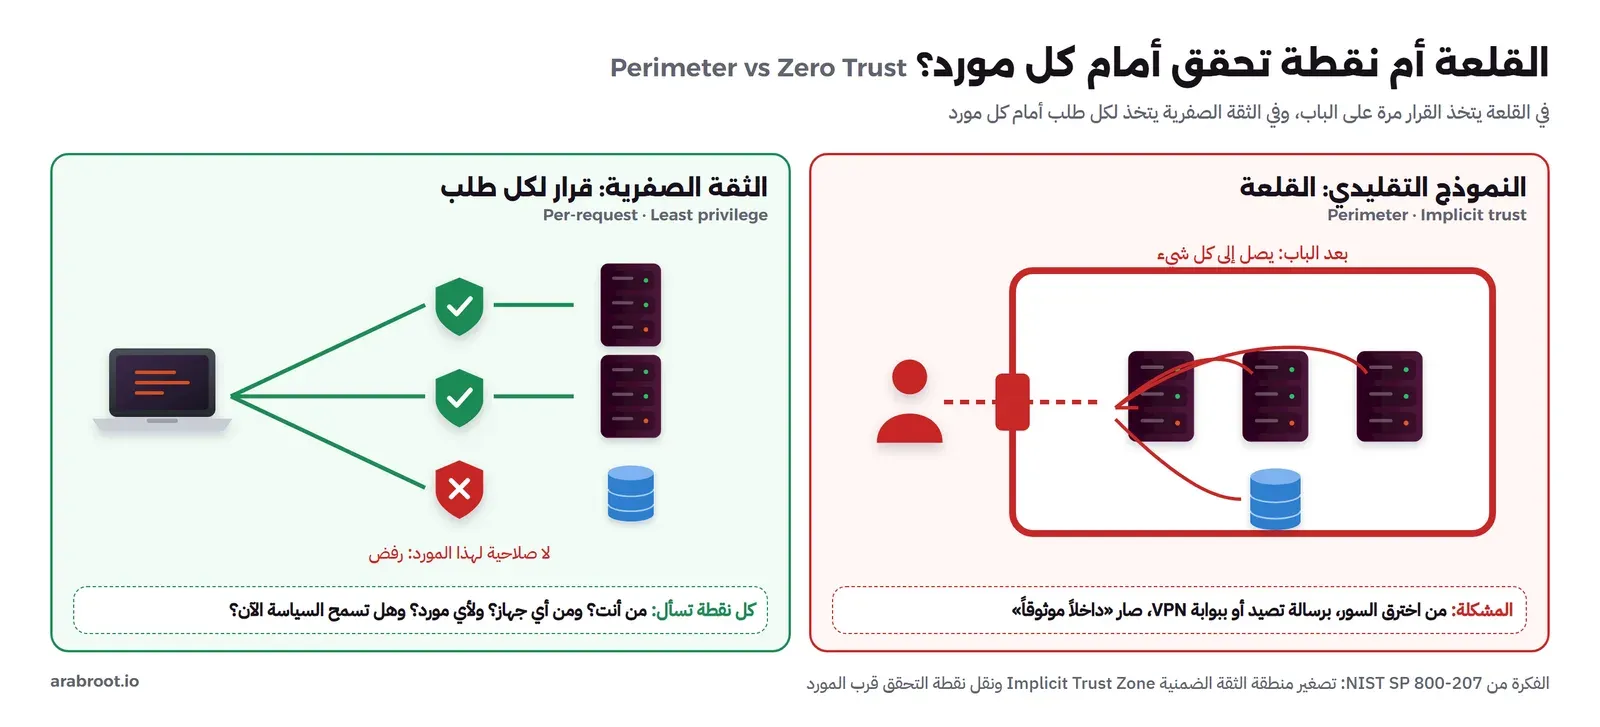
تعريف NIST: تصغير مناطق الثقة الضمنية Definition
يعرف دليل NIST الثقة الصفرية بأنها مجموعة مفاهيم وأفكار تهدف إلى تقليل عدم اليقين عند فرض قرارات وصول دقيقة بأقل صلاحية Least Privilege لكل طلب، في أنظمة المعلومات والخدمات، باعتبار أن الشبكة مخترقة. ومعمارية الثقة الصفرية ZTA (Zero Trust Architecture) هي خطة الأمن السيبراني في المؤسسة التي تستخدم هذه المفاهيم. ويقول الدليل صراحة إن الثقة الصفرية ليست معمارية واحدة، وإنما مبادئ توجيهية لتصميم سير العمل والأنظمة والعمليات.
ويشرح الدليل الفكرة بمثال من المطار. فكل المسافرين يمرون بنقطة التفتيش الأمني ليصلوا إلى بوابات الصعود، وبعدها يتحرك المسافرون والموظفون وطاقم الطائرة في صالة الانتظار، وكلهم يعاملون كموثوقين. فصالة الانتظار هي «منطقة الثقة الضمنية» Implicit Trust Zone، وكل من فيها موثوق بقدر آخر نقطة تفتيش مر بها. ونقطة التفتيش لا تستطيع أن تطبق أي سياسة بعد موقعها. لذلك فالهدف أن تصغر منطقة الثقة الضمنية قدر الإمكان، أي أن تنقل نقطة التفتيش أقرب ما يمكن إلى المورد نفسه، بدل نقطة واحدة على باب الشبكة كلها.
ويلخص ملخص الدليل الهدف في جملة واحدة: معمارية مبنية على مبادئ الثقة الصفرية ومصممة لمنع تسرب البيانات وللحد من الحركة الجانبية Lateral Movement داخل الشبكة. ولاحظ الهدف الثاني، فهو ما يجعل الفكرة مهمة حتى لمن يظن أن المهاجم لن يدخل: فأغلب الحوادث الكبيرة الموثقة لم يكن الضرر فيها من الجهاز الأول الذي أصيب، وإنما من الطريق الذي مشى فيه المهاجم بعده إلى السيرفرات والنسخ الاحتياطية، كما رأينا في حادثة HSE في مقال البنية التحتية الآمنة.
طلب واحد في النموذجين One Request, Two Models
لنأخذ موظفة في المالية تفتح نظام المحاسبة من حاسوبها. في النموذج التقليدي تدخل إلى الـ VPN بكلمة مرور ورمز، فيعطيها النفق عنواناً في الشبكة الداخلية، ومن هذه اللحظة يصل حاسوبها إلى نظام المحاسبة، ولكنه يصل أيضاً إلى سيرفر الملفات ولوحة إدارة الطابعات وأي سيرفر لم يغلق منفذه، لأن القرار اتخذ مرة واحدة على باب النفق. فإذا كان حاسوبها مصاباً ببرنامج خبيث، فقد دخل البرنامج معها إلى كل ذلك.
وفي نموذج الثقة الصفرية تفتح نفس الرابط، فيصل الطلب إلى نقطة التنفيذ أمام نظام المحاسبة. ونقطة التنفيذ تسأل نقطة القرار، فتقرأ هذه من مزود الهوية أن الموظفة في مجموعة المالية وأنها صادقت بمفتاح أمان، ومن نظام إدارة الأجهزة أن الحاسوب مسجل ومحدث ومشفر، ثم تسمح بالجلسة لهذا التطبيق وحده. وإذا حاول نفس الحاسوب الوصول إلى سيرفر الملفات، فهذا طلب جديد بقرار جديد. وإذا تغير شيء أثناء الجلسة، مثل تنبيه من نظام الحماية على الجهاز، فقد تلغى الجلسة. ولاحظ أن البرنامج الخبيث في هذا النموذج ما زال على الجهاز، فالثقة الصفرية لا تمنع الإصابة، ولكنها تجعل ما يصل إليه هو تطبيق واحد لا الشبكة كلها، وتجعل حالة الجهاز جزءاً من القرار.
المبادئ السبعة Seven Tenets
يضع دليل NIST سبعة مبادئ، ويقول إنها الهدف المثالي، وإن بعضها قد لا يطبق بصورته الكاملة في أي استراتيجية. والجدول التالي يضع كل مبدأ مع معناه في شركة عادية:
| المبدأ في SP 800-207 | معناه عملياً | مثال |
|---|---|---|
| 1. كل مصادر البيانات وخدمات الحوسبة موارد | لا يوجد جهاز «غير مهم» خارج الحساب | الطابعة وخدمة SaaS وجهاز الموظف الشخصي إن كان يصل إلى بيانات الشركة |
| 2. كل اتصال يؤمن بغض النظر عن مكانه في الشبكة | الشبكة الداخلية لا تعطي ثقة تلقائية | لوحة إدارة داخلية تعمل بـ TLS ومصادقة حتى لو لم تكن مكشوفة على الإنترنت |
| 3. الوصول لكل مورد يعطى لكل جلسة Per-session | الدخول إلى مورد لا يعطيك موارد أخرى | من دخل نظام الموارد البشرية لا يصل بذلك إلى نظام المحاسبة |
| 4. الوصول تحدده سياسة ديناميكية | القرار بهوية المستخدم والتطبيق وحالة الجهاز، وقد يضاف السلوك والبيئة | نفس الموظف يصل من جهاز الشركة المحدث، ويرفض من جهاز لم يحدث منذ أشهر |
| 5. المؤسسة تراقب سلامة كل أصولها وحالتها الأمنية | لا يوجد أصل موثوق بذاته | جهاز فيه ثغرة معروفة يعامل بشكل مختلف حتى تصلح |
| 6. المصادقة والتفويض ديناميكيان ويطبقان بصرامة قبل الوصول | تحقق مستمر، وإعادة مصادقة عند تغير الظروف | طلب مصادقة جديد عند الوصول إلى مورد حساس أو عند سلوك غير معتاد |
| 7. المؤسسة تجمع أكبر قدر من المعلومات عن حالة أصولها وشبكتها واتصالاتها | البيانات تغذي تحسين السياسة | سجلات القرارات تراجع لتضييق الصلاحيات التي لا يستخدمها أحد |
ولاحظ ملاحظة مهمة في الدليل نفسه: هذه المبادئ تنطبق على العمل داخل المؤسسة أو مع شركائها، لا على العملاء والجمهور في الخدمات العامة، لأن المؤسسة لا تستطيع أن تفرض سياساتها الداخلية على مستخدمي الإنترنت. أي أن Zero Trust موضوعه وصول موظفيك وأنظمتك ومورديك إلى مواردك، لا تسجيل دخول العملاء إلى متجرك. ولاحظ أيضاً أن المبدأ السادس يذكر صراحة أن المؤسسة التي تطبق المعمارية يتوقع أن يكون لديها نظام لإدارة الهوية والصلاحيات وإدارة الأصول، واستخدام المصادقة متعددة العوامل MFA لبعض الموارد أو كلها. فالهوية والجرد شرطان قبل أي شيء آخر، وقد شرحنا الهوية في مقال IAM وPAM.
نقطة القرار ونقطة التنفيذ PDP and PEP
في قلب كل معمارية Zero Trust مكونان منطقيان. نقطة قرار السياسة PDP (Policy Decision Point) تقرر هل يسمح بالطلب، ونقطة تنفيذ السياسة PEP (Policy Enforcement Point) تقف في طريق الطلب وتنفذ القرار. ويقسم الدليل نقطة القرار إلى جزأين: محرك السياسة PE (Policy Engine) الذي يتخذ القرار النهائي ويسجله، ومدير السياسة PA (Policy Administrator) الذي ينفذه فيفتح مسار الاتصال أو يغلقه بأوامر إلى نقطة التنفيذ، وينشئ التوكن أو بيانات الاعتماد الخاصة بالجلسة. والصورة التالية تبين المكونات:
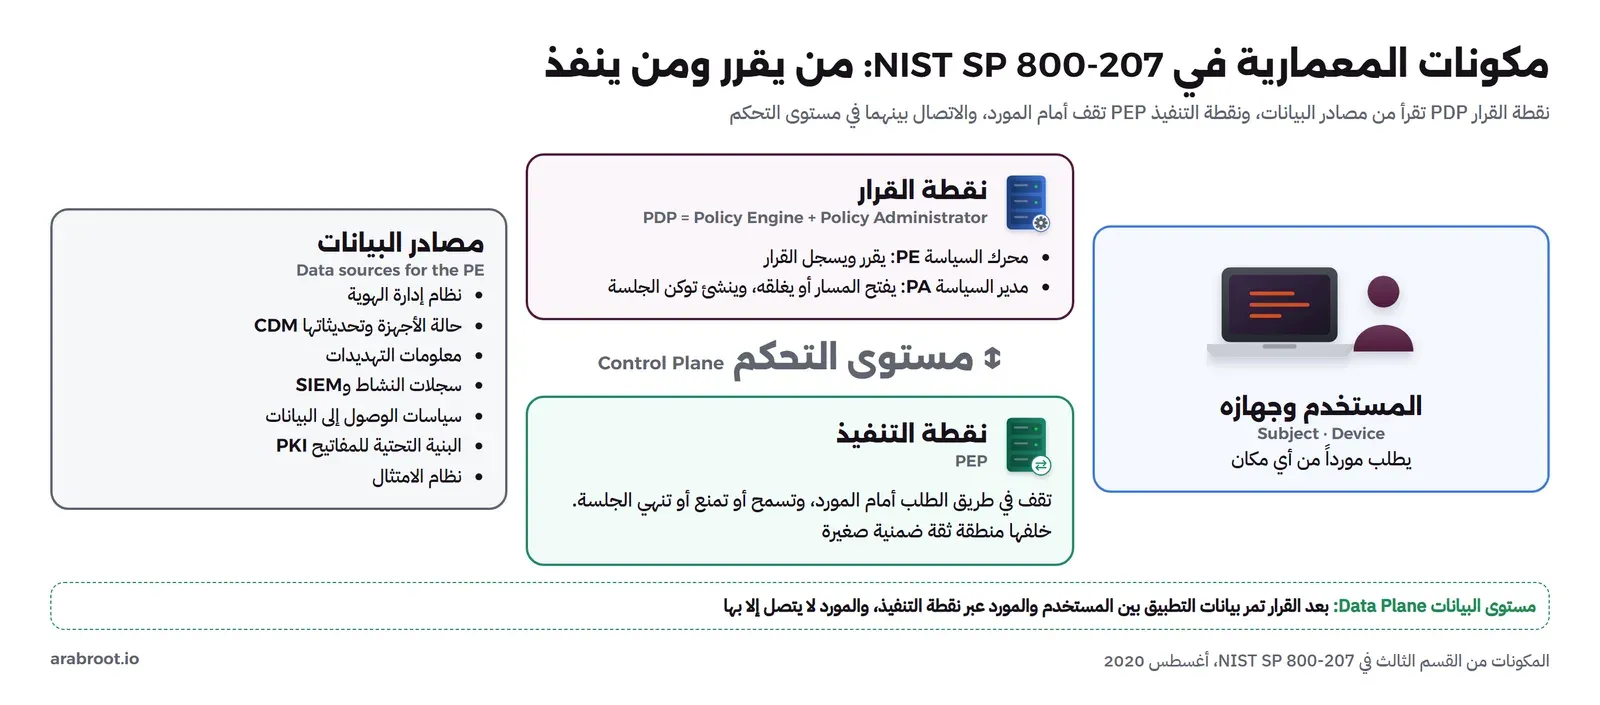
ومحرك السياسة لا يقرر من فراغ، وإنما يقرأ من مصادر بيانات يعددها الدليل: نظام التشخيص والمعالجة المستمرة CDM الذي يعرف حالة الجهاز وتحديثاته وثغراته، ونظام الامتثال، وتغذيات معلومات التهديدات، وسجلات نشاط الشبكة والأنظمة، وسياسات الوصول إلى البيانات، والبنية التحتية للمفاتيح العامة PKI، ونظام إدارة الهوية، ونظام SIEM. ويفصل الدليل بين مستوى التحكم Control Plane الذي تتواصل فيه هذه المكونات، ومستوى البيانات Data Plane الذي تمر فيه بيانات التطبيق نفسها.
وهنا سؤال يتكرر: إذا كانت كل الطلبات تمر بنقطة القرار، أليست هذه نقطة فشل واحدة؟ والإجابة نعم، والدليل يعترف بذلك في قسم التهديدات. فهو يذكر أن تخريب عملية القرار نفسها خطر، فالمدير الذي يملك صلاحية تعديل قواعد محرك السياسة قد يغير شيئاً غير معتمد أو يخطئ فيعطل العمل، لذلك تسجل كل تغييرات الإعداد وتراجع. ويذكر حجب الخدمة Denial of Service عن نقطة القرار أو التنفيذ، ويقترح أن تكون في بيئة سحابية مؤمنة أو موزعة على أكثر من موقع. ويذكر أن المهاجم الذي يملك بيانات اعتماد صحيحة، أو الموظف الخبيث، ما زال يستطيع الوصول إلى ما يسمح به حسابه، ولكن المعمارية تمنعه من التحرك أبعد من ذلك.
كيف يقرر محرك السياسة؟ خوارزمية الثقة Trust Algorithm
يسمي الدليل طريقة القرار خوارزمية الثقة TA (Trust Algorithm)، ويفرق بينها على محورين. المحور الأول: هل القرار بالمعايير أم بالدرجة؟ الخوارزمية القائمة على المعايير Criteria-based تشترط مجموعة شروط يجب أن تتحقق كلها، مثل «مدير، ومن جهاز الشركة، ومع مصادقة ثنائية»، أما القائمة على الدرجة Score-based فتحسب مستوى ثقة من كل مصادر البيانات بأوزان تحددها المؤسسة، وتسمح إذا تجاوز حداً معيناً للمورد. والمحور الثاني: هل كل طلب منفصل Singular، أم يؤخذ في الاعتبار تاريخ صاحبه القريب Contextual؟ والدليل يقول إن الخوارزمية المثالية سياقية، ويضرب مثالاً: موظف في الموارد البشرية يطلع عادة على 20 إلى 30 سجلاً في اليوم، فإذا تجاوز فجأة 100 سجل، أو طلب السجلات بعد ساعات العمل، فقد تطلق الخوارزمية السياقية تنبيهاً، بينما الخوارزمية التي تنظر إلى كل طلب وحده ترى طلبات صحيحة من حساب صحيح فتسمح بها.
ويحذر الدليل من أن وضع المعايير أو الأوزان لكل مورد يحتاج تخطيطاً واختباراً، وأن المؤسسة ستمر في البداية بمرحلة ضبط Tuning ترفض فيها طلبات مشروعة بسبب إعداد خاطئ، وأن طلب المصادقة من جديد باستمرار على سلوك طبيعي يسبب مشكلات في الاستخدام. وهذه نقطة عملية مهمة لأي مشروع: خطط لمرحلة الضبط قبل أن تبدأ، واعرف من يستقبل شكوى الموظف الذي رفض طلبه، وكيف يصحح القرار في دقائق لا في أيام.
طرق البناء ونماذج النشر Approaches and Deployment Models
يذكر الدليل ثلاث طرق لبناء المعمارية بحسب مصدر السياسة الأساسي، وكل واحدة تطبق كل المبادئ ولكن بتركيز مختلف:
- الحوكمة المعززة للهوية Enhanced Identity Governance: هوية المستخدم وصلاحياته هي المكون الأساسي للسياسة، وهذا ما تفعله أغلب المؤسسات التي تبدأ بمزود هوية ودخول موحد.
- التقسيم الدقيق Micro-segmentation: كل مورد أو مجموعة موارد في قطعة شبكة خاصة يحميها جدار أو بوابة، وقد شرحنا التقسيم في مقال تقسيم الشبكة.
- البنية الشبكية والمحيط المعرف برمجياً SDP (Software Defined Perimeter): الشبكة نفسها تبنى طبقة فوق الشبكة، والمسار يفتح لكل جلسة بعد القرار.
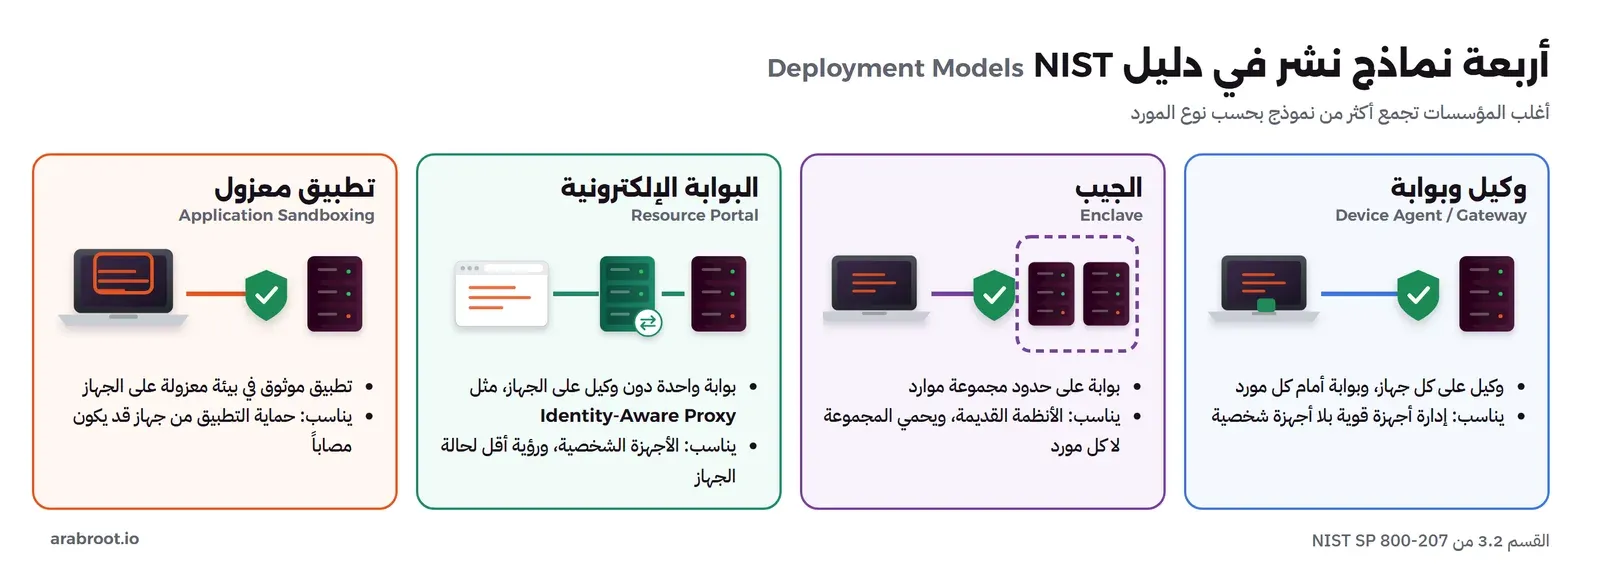
ثم يذكر أربعة نماذج نشر، وهي ما تراه في المنتجات والأدوات:
| النموذج في SP 800-207 | كيف يعمل | يناسب | يحذر الدليل من |
|---|---|---|---|
| وكيل على الجهاز وبوابة Device Agent/Gateway | وكيل على جهاز المستخدم، وبوابة أمام كل مورد، ولا يتصل المورد إلا بالبوابة | مؤسسة لديها إدارة أجهزة قوية ولا تسمح بالأجهزة الشخصية | يحتاج وكيلاً على كل جهاز |
| الجيب Enclave | البوابة على حدود مجموعة موارد، مثل مركز بيانات أو تطبيق قديم لا يمكن وضع بوابة أمامه | الأنظمة القديمة | البوابة تحمي المجموعة لا كل مورد، وقد يرى المستخدم موارد لا صلاحية له عليها |
| البوابة الإلكترونية Resource Portal | بوابة واحدة يدخل منها المستخدم دون وكيل على جهازه | الأجهزة الشخصية والتعاون مع جهات أخرى | رؤية محدودة لحالة الجهاز، والبوابة نفسها مكشوفة لمحاولات الاكتشاف والحجب |
| عزل التطبيق على الجهاز Application Sandboxing | تطبيقات موثوقة تعمل في بيئة معزولة على الجهاز وتتصل بالبوابة | حماية التطبيق من جهاز قد يكون مخترقاً | صيانة التطبيقات المعزولة على كل جهاز |
والوكيل الذي يعرف الهوية IAP (Identity-Aware Proxy)، الذي جربناه مع Pomerium وauthentik في مقال بديل Cloudflare Access، هو مثال عملي على نموذج البوابة الإلكترونية لتطبيقات الويب. أما شبكات Mesh مثل NetBird وHeadscale، التي ذكرناها في خريطة أدوات الوصول الآمن، فهي أقرب إلى نموذج الوكيل والبوابة.
أين تضع نقطة التنفيذ لكل نوع من الموارد؟ Choosing Enforcement Points
المؤسسة الحقيقية فيها أنواع مختلفة من الموارد، ولا يوجد نموذج نشر واحد يناسبها كلها. والجدول التالي قاعدة قرار نقترحها، مبنية على نماذج NIST وعلى الأدوات التي شرحناها في هذا المسار:
| نوع المورد | نقطة التنفيذ المناسبة | لماذا |
|---|---|---|
| تطبيق ويب داخلي | Proxy يعرف الهوية IAP أمامه | لا يحتاج وكيلاً على الجهاز، والسياسة تكتب بالمجموعات |
| خدمة SaaS | مزود الهوية بسياسات وصول شرطية | لا تملك الشبكة ولا السيرفر، فالهوية هي نقطة التنفيذ الوحيدة |
| SSH وقواعد البيانات للمديرين | بوابة وصول مميز أو شبكة Mesh بسياسة لكل خدمة | بروتوكولات غير الويب، وحاجة إلى تسجيل الجلسات |
| نظام قديم لا يدعم المصادقة الحديثة | بوابة على حدود جيب Enclave | لا يمكن وضع نقطة أمام كل مورد، فتصغر المنطقة حوله |
| اتصال خدمة بخدمة | هوية للخدمات وشهادات متبادلة mTLS وتقسيم دقيق | لا يوجد إنسان يصادق، والخدمة تحتاج هوية أيضاً |
| جهاز لا يمكن تثبيت وكيل عليه، مثل الطابعات والأجهزة الطبية | تقسيم الشبكة وقواعد صارمة حوله | لا يملك هوية قوية، فتحمى المنطقة لا الجهاز |
ولاحظ الصف الأخير والصف الذي قبله في الجدول. فالأجهزة التي لا تحمل هوية لا تخضع للثقة الصفرية بالمعنى الكامل، وهنا يعود دور التقسيم القديم ليصغر الضرر. وهذا يؤكد ما قاله NIST: المؤسسة تعمل في وضع هجين، والقرار لكل مورد بحسب ما يحتمله. وقد شرحنا بوابات الوصول المميز وتسجيل الجلسات في مقال الوصول المؤقت وحساب الطوارئ، ونموذجاً كاملاً لفريق يعمل عن بعد في النموذج المرجعي للعمل عن بعد.
كيف فعلتها Google؟ BeyondCorp
قيمة ورقة BeyondCorp أنها لم تكن نظرية، وإنما وصفت ما بنته Google لموظفيها، والصورة نفسها تقريباً هي ما وصفه NIST بعد ست سنوات. فالورقة تقول إن الوصول في النموذج الجديد يعتمد فقط على بيانات اعتماد الجهاز والمستخدم، بغض النظر عن موقع المستخدم في الشبكة. والمكونات التي تصفها الورقة هي:
- الجهاز المدار Managed Device: جهاز اشترته المؤسسة وتديره، وتسجله في قاعدة بيانات جرد الأجهزة Device Inventory Database، وله شهادة تعرفه. وفقط الأجهزة المدارة تصل إلى تطبيقات الشركة.
- قاعدة المستخدمين والمجموعات: مرتبطة بإجراءات الموارد البشرية، فتتغير الصلاحيات عند التعيين وتغير الدور والمغادرة.
- الدخول الموحد SSO: بوابة مصادقة مركزية تتحقق من العامل الأول والثاني وتصدر توكن قصير العمر.
- الشبكة غير المميزة Unprivileged Network: شبكة داخل مباني Google تشبه الإنترنت تماماً، فالوجود في المكتب لا يعطي أي ميزة، مع مصادقة 802.1x للشبكات السلكية واللاسلكية.
- Proxy الوصول على الإنترنت Access Proxy: كل تطبيقات الشركة مكشوفة عبره للعملاء من الداخل والخارج، ويفرض التشفير، وأسماؤها مسجلة في DNS العام تشير إليه.
- محرك التحكم في الوصول Access Control Engine: داخل الـ Proxy، يقرر لكل طلب بحسب مستوى الثقة المستنتج في المستخدم والجهاز.
وتضرب الورقة مثالاً بتطبيق مراجعة الكود في Google. فعندما يطلب مهندس التطبيق من حاسوب الشركة، يقدم الحاسوب شهادة الجهاز، ثم يحول الـ Proxy المهندس إلى نظام الدخول الموحد إذا لم يعرفه، فيصادق بالعامل الأول والثاني ويحصل على توكن. ثم يتحقق محرك التحكم، في كل طلب، من أربعة أشياء: أن المستخدم في مجموعة المهندسين، وأن مستوى الثقة فيه كاف، وأن الجهاز مدار وحالته جيدة، وأن مستوى الثقة في الجهاز كاف. فإذا نجحت كلها مر الطلب، وإذا فشل واحد منها رفض. ولاحظ أن موقع المهندس، في المكتب أو في البيت، لم يظهر في أي خطوة.
الانتقال دون أن يتوقف العمل Migration
والجزء الذي نراه أهم ما في الورقة لمن يريد البدء هو طريقة الانتقال. فقد صنفت Google كل تطبيق في واحدة من ثلاث حالات: متاح من الشبكة المميزة ومن VPN فقط، أو متاح من الشبكة المميزة ومن الـ Proxy معاً، أو متاح من الـ Proxy فقط. ثم قللت استخدام الـ VPN تدريجياً: قصرته على من يثبت حاجته، وسحبته ممن لم يستخدمه خلال فترة محددة، وشجعت من صارت كل أعماله متاحة عبر الـ Proxy على تركه.
ولكي لا ينقل موظفاً إلى الشبكة غير المميزة فيتوقف عمله، بنت Google خط تحليل لحركة الشبكة، ومحاكياً على كل جهاز يقارن حركته بقائمة ما هو مسموح بين الشبكة غير المميزة وبقية الشبكة. ويعمل المحاكي في وضعين: وضع التسجيل Logging الذي يسجل الحركة غير المؤهلة ويسمح بها، ووضع الفرض Enforcement الذي يسجلها ويمنعها. وكانت القاعدة أن ينتقل الجهاز إلى وضع الفرض عندما تكون أكثر من 99.99% من حركته مؤهلة طوال 30 يوماً متصلة، بعد مرحلة التسجيل التي تبحث عن الأجهزة التي تزيد نسبتها على 99.9%، ثم بعد 30 يوماً ناجحة في وضع الفرض يسجل ذلك في جرد الأجهزة. وتقول الورقة إن أغلب الأعمال كانت مؤهلة في وقت كتابتها، وإن هناك «ذيلاً طويلاً» من الأعمال التي ستأخذ وقتاً، مثل التطبيقات التي تستخدم بروتوكولات خاصة.
والدرس هنا ليس الأرقام نفسها، وإنما الطريقة: قس قبل أن تفرض، وانقل الأجهزة واحداً واحداً بناء على حركتها الحقيقية لا على افتراضاتك، واترك طريقاً للرجوع. وهذا عكس ما تفعله مؤسسات كثيرة حين تشتري منتجاً وتقرر يوماً تغلق فيه الـ VPN.
نموذج النضج من CISA: الركائز الخمس Zero Trust Maturity Model
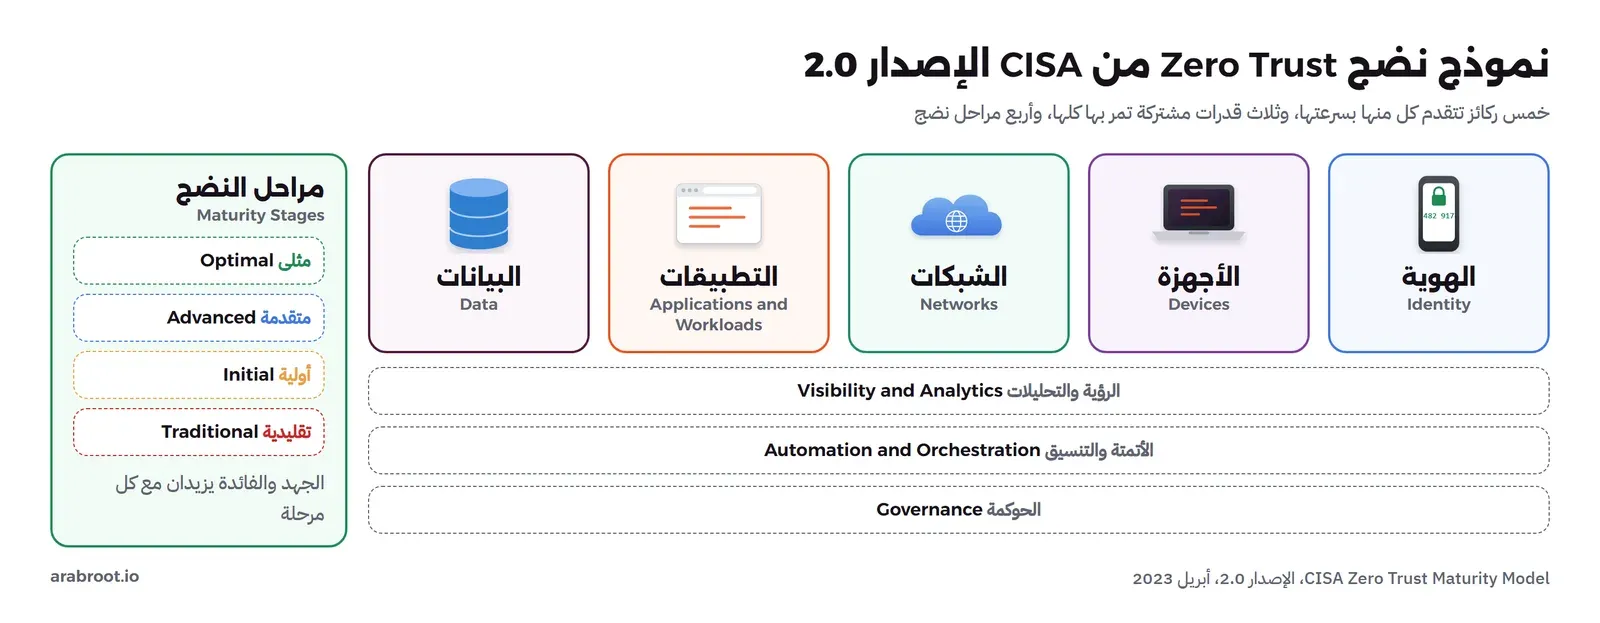
إذا كان دليل NIST يصف المعمارية، فإن نموذج نضج Zero Trust من CISA يجيب عن سؤال «أين نحن، وما الخطوة التالية؟». والإصدار 2.0 الصادر في أبريل 2023 يقسم العمل إلى خمس ركائز Pillars، وثلاث قدرات مشتركة Cross-cutting Capabilities تمر بها كلها، وأربع مراحل نضج: تقليدية Traditional، وأولية Initial، ومتقدمة Advanced، ومثلى Optimal. والصورة التالية تبين البناء:
| الركيزة | السؤال الذي تجيب عنه | شكل البداية في مؤسسة صغيرة |
|---|---|---|
| الهوية Identity | من المستخدم، وما مدى ثقتنا في مصادقته؟ | مزود هوية واحد، ومصادقة متعددة العوامل مقاومة للتصيد للمديرين |
| الأجهزة Devices | ما الجهاز الذي يطلب، وما حالته؟ | جرد الأجهزة، وتحديثات وتشفير قرص، وإدارة أجهزة مركزية |
| الشبكات Networks | هل الحركة مقسمة ومشفرة، وهل نرى ما يمر فيها؟ | تقسيم السيرفرات عن أجهزة الموظفين، وتشفير الاتصالات الداخلية |
| التطبيقات وأعباء العمل Applications and Workloads | هل كل تطبيق يتحقق من الوصول بنفسه، وهل هو مؤمن؟ | التطبيقات الداخلية خلف Proxy يعرف الهوية بدل VPN |
| البيانات Data | هل نعرف بياناتنا الحساسة ومن يصل إليها؟ | تصنيف البيانات، وتشفيرها، وسجل من وصل إليها |
والقدرات الثلاث المشتركة هي: الرؤية والتحليلات Visibility and Analytics، والأتمتة والتنسيق Automation and Orchestration، والحوكمة Governance. ويقول النموذج إن كل ركيزة يمكن أن تتقدم بسرعتها حتى تحتاج تنسيقاً مع غيرها، وإن هذا يسمح بتطور تدريجي يوزع التكلفة على الوقت بدل أن تدفع كلها في البداية، وإن الجهد والفائدة يزيدان مع كل مرحلة. ويطلب قبل أي استثمار أن تقيم الجهة أنظمتها ومواردها وبنيتها وأشخاصها وإجراءاتها الحالية، بما يتوافق مع خطوات NIST للانتقال. ولاحظ أن النموذج كتب للجهات الفيدرالية الأمريكية، ولكن ركائزه ومراحله تصلح لأي مؤسسة كلغة تقيس بها نفسها.
مثال: ركيزة الهوية في المراحل الأربع Identity Pillar
لكي ترى كيف تقرأ النموذج، هذه وظيفة المصادقة Authentication في ركيزة الهوية كما يصفها الجدول الثاني في وثيقة CISA. في المرحلة التقليدية تصادق الجهة بكلمات المرور أو بالمصادقة متعددة العوامل مع وصول ثابت. وفي الأولية تستخدم المصادقة متعددة العوامل، وقد تكون كلمة المرور أحد عواملها، مع التحقق من خصائص مثل الموقع أو النشاط. وفي المتقدمة تبدأ بالمصادقة المقاومة للتصيد Phishing-resistant MFA لكل الهويات، مع بداية الدخول دون كلمة مرور عبر FIDO2. وفي المثلى تتحقق من الهوية باستمرار بمصادقة مقاومة للتصيد، لا عند منح الوصول أول مرة فقط. ووظيفة إدارة الوصول في الركيزة نفسها تمشي بنفس الطريقة: من صلاحيات دائمة تراجع دورياً، إلى صلاحيات تنتهي مع مراجعة آلية، إلى وصول بحسب الحاجة ولكل جلسة، إلى وصول آلي «في الوقت المناسب وبالقدر المناسب» Just-in-time وJust-enough لكل فعل ولكل مورد.
والفائدة العملية من هذا الجدول أنه يحول السؤال الغامض «هل نحن Zero Trust؟» إلى أسئلة محددة لكل وظيفة: هل مصادقة مديرينا مقاومة للتصيد؟ وهل صلاحياتنا المميزة تنتهي وحدها أم تبقى حتى يتذكرها أحد؟ وقد تجد أن مؤسستك في المرحلة المتقدمة في المصادقة، والتقليدية في إدارة الوصول، وهذا طبيعي، والنموذج نفسه يقول إن الركائز والوظائف تتقدم بسرعات مختلفة.
ما ليس Zero Trust What It Is Not
أغلب الخلط حول المفهوم يأتي من التسويق، والتصحيح يأتي من نفس المراجع:
- ليس منتجاً: دليل NIST يقول إن الانتقال إليه لا يتحقق باستبدال شامل للتقنية، وإنه مسار طويل يبدأ بتقييم المخاطر في مهمة المؤسسة. فالمنتج الذي يحمل الاسم قد يكون نقطة تنفيذ أو مصدر بيانات، لا المعمارية كلها.
- ليس «لا تثق بأحد أبداً»: الثقة تمنح فعلاً، ولكن لكل طلب، وبأقل صلاحية، ومع إعادة تقييم. والاسم يعني أن الثقة لا تمنح تلقائياً بسبب الموقع.
- ليس إلغاء الجدار الناري والـ VPN غداً: الدليل يقول إن أغلب المؤسسات ستعمل في وضع هجين بين المحيط والثقة الصفرية لفترة غير محددة، وإن الانتقال يتم عملية عمل بعد أخرى.
- ليس المصادقة الثنائية وحدها: المصادقة شرط، ولكن الحساب الصحيح على جهاز مخترق، أو بصلاحيات واسعة، ما زال خطراً، والدليل يذكر صراحة أن المهاجم ببيانات اعتماد صحيحة يصل إلى ما يسمح به الحساب.
- ليس للعمل عن بعد فقط: المبدأ الثاني يقول إن الطلب من داخل المكتب يخضع لنفس المتطلبات، وهذا ما فعلته Google بالشبكة غير المميزة داخل مبانيها.
- ليس بديلاً عن الأساسيات: NIST يقول إن المؤسسة تحتاج حداً أدنى من الكفاءة قبل أن تنشر بيئة تركز على الثقة الصفرية، وهو جرد الأصول والمستخدمين والعمليات وتدفقات البيانات.
وماذا عن VPN وVLAN وDMZ؟ Relation to Network Isolation
شرحنا هذه الأدوات وماذا يمنع كل منها في مقال مستويات العزل في الشبكة، والسؤال هنا: هل تلغيها الثقة الصفرية؟ والإجابة لا، وإنما تغير دورها. فهذه الأدوات تقسم الشبكة إلى مناطق، والثقة الصفرية تقول إن المنطقة وحدها لا تكفي لمنح الوصول:
| الأداة | دورها في النموذج التقليدي | دورها مع Zero Trust |
|---|---|---|
| VLAN وتقسيم الشبكة | من في الشبكة الفرعية يصل إلى ما فيها | تصغير منطقة الثقة الضمنية، أي تقليل ما يصل إليه المهاجم إذا تجاوز نقطة التنفيذ |
| DMZ | منطقة للخدمات المكشوفة بسياسة أشد | تبقى، والخدمة فيها تتحقق من كل طلب بنفسها أيضاً |
| VPN للوصول البعيد | من دخل النفق صار «داخل» الشبكة | يستبدل تدريجياً بوصول لكل تطبيق، أو يبقى نفقاً يهبط في منطقة ضيقة جداً |
| VPN لربط المواقع | الشبكتان تعملان كشبكة واحدة | النفق واجهة لها قواعد، لا كابل داخلي |
والسبب في التحول عن الـ VPN بالذات أن بوابته تصبح أثمن هدف في الشبكة: نقطة واحدة مكشوفة على الإنترنت، ومن يتجاوزها يصبح في الداخل. وأوضح مثال موثق قريب هو التوجيه الطارئ ED 24-01 من CISA الصادر في 19 يناير 2024 عن بوابات Ivanti Connect Secure وIvanti Policy Secure، وهي بوابات وصول عن بعد. فقد طلب التوجيه من الجهات الفيدرالية معالجة ثغرتي CVE-2023-46805 لتجاوز المصادقة وCVE-2024-21887 لحقن الأوامر، ثم طلب في توجيه إضافي في 31 يناير فصل كل البوابات المتأثرة عن شبكات الجهات قبل 2 فبراير، وإعادة ضبطها من المصنع وبنائها، واعتبار حسابات النطاق المرتبطة بها مخترقة. وتقول CISA إنها رأت استغلالاً واسعاً ونشطاً، وإن المهاجمين استطاعوا التحرك داخل الشبكات وسرقة البيانات والبقاء فيها. ولاحظ أن المشكلة لم تكن في المصادقة الثنائية للموظفين، وإنما في أن البوابة نفسها كانت باب الشبكة كلها. وفي نموذج الثقة الصفرية، اختراق نقطة تنفيذ واحدة يعطي المهاجم ما خلفها فقط، لا الشبكة كلها، بشرط أن تكون منطقة الثقة الضمنية خلفها صغيرة.
ضوابط الهيئة الوطنية للأمن السيبراني التي تتوافق معه NCA Alignment
لا تستخدم الضوابط الأساسية ECC-2:2024 مصطلح Zero Trust، ولكن كثيراً من مبادئه مطلوب فيها بأسماء أخرى. وفي ضوابط العمل عن بعد TCC-1:2021 ضوابط تقترب منه أكثر، لأنها تتعامل مع الوصول من خارج المكتب. ومسودة «المبادئ العامة للتصميم الآمن SBD-1:2020» التي نشرتها الهيئة تضع Zero Trust صراحة ضمن مبادئها، مع الدفاع متعدد الطبقات والإعدادات الآمنة افتراضياً وتقليل سطح الهجوم، ولكنها مسودة. والجدول التالي يربط المبادئ بالضوابط كما قرأناها في النصوص الرسمية:
| ما يطلبه Zero Trust | الضابط | نصه باختصار |
|---|---|---|
| اعرف كل الموارد | ECC 2-1-1 و2-1-2، وTCC 2-1-1-1 | متطلبات إدارة الأصول، وجرد سنوي لأصول أنظمة العمل عن بعد |
| تصنيف الموارد والبيانات | ECC 2-1-5 | تصنيف الأصول وترميزها والتعامل معها بحسب الأنظمة |
| مصادقة قوية بحسب الخطر | ECC 2-2-3-2 | المصادقة متعددة العوامل للوصول عن بعد والحسابات المميزة، بعدد عوامل يحدده تقييم الأثر |
| أقل صلاحية | ECC 2-2-3-3 | الصلاحيات بمبادئ الحاجة إلى المعرفة والاستخدام، وأقل صلاحية، وفصل المهام |
| إدارة الوصول المميز | ECC 2-2-3-4 | إدارة صلاحيات الوصول المميز |
| مراجعة الصلاحيات | ECC 2-2-3-5، وTCC 2-2-2 | مراجعة دورية، ولأنظمة العمل عن بعد مرة في السنة على الأقل |
| القرار بحسب الجهاز والحساسية | TCC 2-2-1-1 | صلاحيات العمل عن بعد بحسب الحاجة وحساسية الأنظمة ومستوى الصلاحية ونوع الجهاز |
| جلسة لها حدود | TCC 2-2-1-2 و2-3-1-4 | منع الدخول المتزامن من أكثر من جهاز، وإدارة الجلسة بالمصادقة والقفل وانتهاء المهلة |
| حالة الأجهزة | ECC 2-3-3-1 و2-3-3-3، وTCC 2-5-1-1 | الحماية من البرمجيات الخبيثة والتحديثات، وإدارة مركزية للأجهزة المحمولة MDM |
| تصغير مناطق الثقة | ECC 2-5-3-1 و2-5-3-2 | عزل الشبكات وتقسيمها بالجدار الناري ومبدأ الدفاع متعدد الطبقات، وعزل الإنتاج عن الاختبار |
| فتح ما يلزم فقط | ECC 2-5-3-5، وTCC 2-4-1-1 | تقييد خدمات الشبكة والبروتوكولات والمنافذ، وخاصة للوصول البعيد إلى الأنظمة الداخلية |
| جمع المعلومات وتحسين السياسة | ECC 2-12-3 | سجلات الأصول الحساسة والحسابات المميزة والوصول عن بعد، ومراقبتها، والاحتفاظ بها 12 شهراً على الأقل |
ولاحظ ضابط TCC 2-2-1-1 بالذات، فهو أقرب الضوابط إلى المبدأ الرابع في NIST: الصلاحية لا تحددها هوية الموظف وحدها، وإنما معها حساسية النظام ونوع الجهاز. وإذا كانت جهتك ملزمة بالضوابط فهذا يعني أن جزءاً من الطريق إلى Zero Trust مطلوب منك أصلاً، والسؤال هو هل تطبقه بطريقة متصلة تجعل القرار لكل طلب، أم بضوابط متفرقة. وقد شرحنا على من تنطبق كل مجموعة ضوابط في مقال أي ضوابط الهيئة تنطبق عليك.
كيف تبدأ بخطوات صغيرة؟ Start Small
يقترح دليل NIST في قسم الانتقال أن تبدأ بثلاثة أنواع من الجرد: الفاعلين في المؤسسة، أي المستخدمين والحسابات الآلية والخدمات، والأصول التي تملكها المؤسسة، والعمليات الأساسية ومخاطرها. ثم أن تختار عملية منخفضة الخطر أولاً، حتى لا يؤثر أي تعطل على المؤسسة كلها، ويقول إن العمليات التي تستخدم موارد سحابية أو يستخدمها العاملون عن بعد مرشحة جيدة غالباً. والصورة التالية تبين الخطوات التي نقترحها على هذا الأساس:
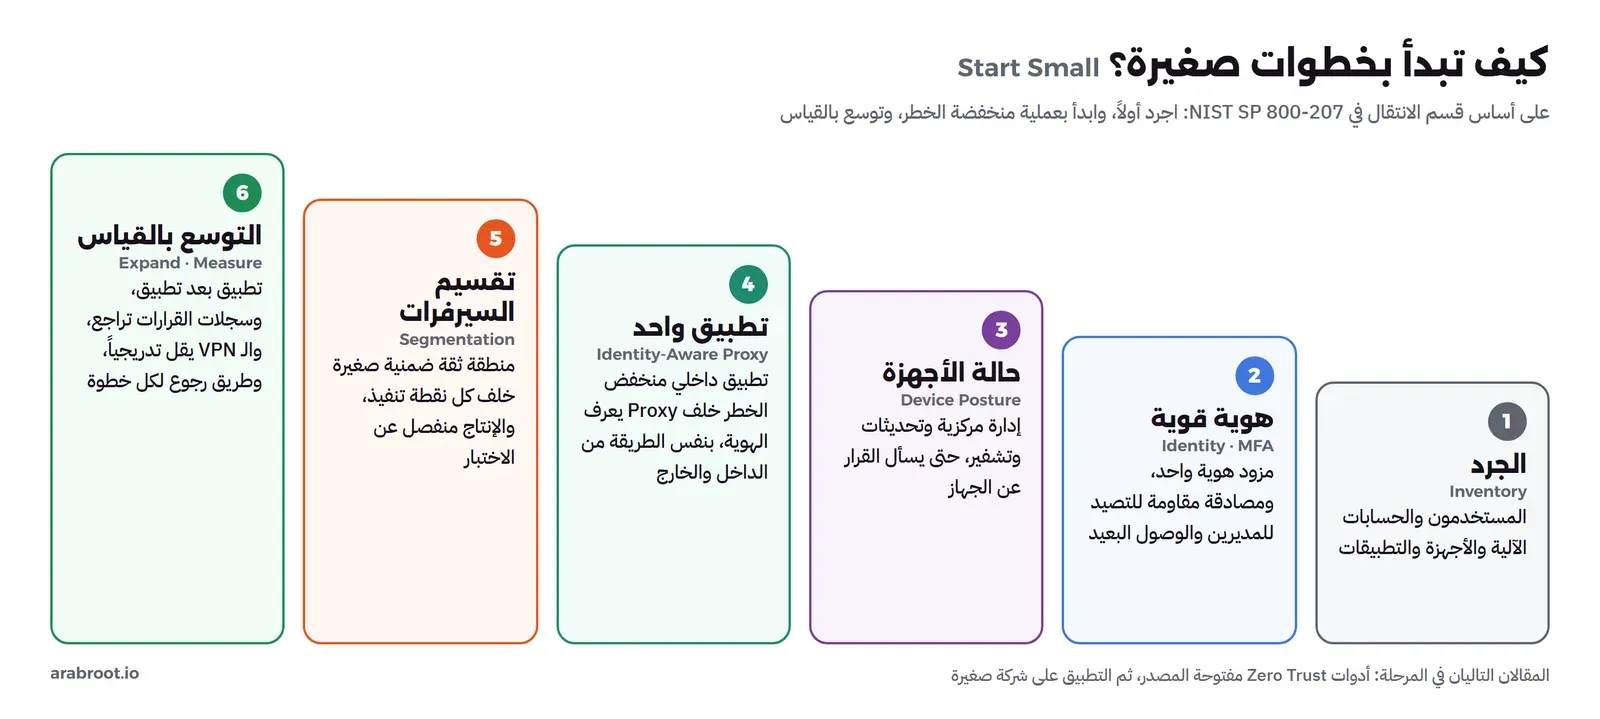
- الجرد Inventory: قائمة بالمستخدمين والحسابات الآلية، وبالأجهزة، وبالتطبيقات ومن يحتاج كلاً منها. ويقول NIST إن المعرفة الناقصة تؤدي غالباً إلى أن يرفض محرك السياسة طلبات مشروعة لأنه لا يملك معلومات كافية، أي أن الجرد الناقص يعطل العمل قبل أن يحميه. وقد شرحنا الجرد في مقال البنية التحتية الآمنة.
- هوية واحدة قوية Identity: مزود هوية واحد ودخول موحد لكل التطبيقات، ومصادقة متعددة العوامل مقاومة للتصيد مثل مفاتيح FIDO2 والـ Passkeys للمديرين ولكل وصول بعيد أولاً، كما شرحنا في مقال المصادقة الثنائية ومقال Passkeys. ولا معنى لأي سياسة ديناميكية إذا كانت الهوية التي تبنى عليها ضعيفة.
- حالة الأجهزة Device Posture: إدارة مركزية للأجهزة، وتحديثات وتشفير قرص وحماية طرفية، كما في مقال حماية أجهزة الموظفين، حتى يستطيع القرار أن يسأل «هل هذا جهاز الشركة، وهل حالته جيدة؟».
- تطبيق واحد خلف Proxy يعرف الهوية: اختر تطبيق ويب داخلياً منخفض الخطر، مثل الويكي الداخلي، وضعه خلف Proxy يعرف الهوية بسياسة تذكر المجموعة المسموح لها، واجعله متاحاً من الداخل والخارج بنفس الطريقة. وبهذا ترى المشكلات الحقيقية، من مدة الجلسة إلى التطبيقات التي تعتمد على عنوان IP، في تطبيق لا يضر تعطله أحداً.
- تقسيم السيرفرات Segmentation: فصل السيرفرات عن أجهزة الموظفين، وفصل الإنتاج عن الاختبار، والسماح بما يلزم فقط، حتى تكون منطقة الثقة الضمنية خلف كل نقطة تنفيذ صغيرة.
- التوسع بالقياس: انقل التطبيقات واحداً واحداً، وسجل كل قرار رفض أو قبول، وراجع السجلات لتضييق الصلاحيات التي لا يستخدمها أحد، وقلل مستخدمي الـ VPN تدريجياً كما فعلت Google، لا بقرار في يوم واحد.
وبعد كل خطوة ارجع إلى جدول النضج من CISA وسجل أين انتقلت كل وظيفة، فهذا يعطيك تقريراً للإدارة لا يعتمد على شعار «أصبحنا Zero Trust»، وإنما على جمل يمكن التحقق منها، مثل «مصادقة المديرين انتقلت من المرحلة الأولية إلى المتقدمة» أو «ستة من عشرة تطبيقات داخلية خلف Proxy يعرف الهوية». واجعل لكل خطوة طريق رجوع مكتوباً، كما فعلت Google بوضع التسجيل قبل وضع الفرض، لأن الموظف الذي يمنع من عمله يوماً كاملاً بسبب سياسة خاطئة سيطالب بإلغاء المشروع كله، لا بتصحيح السياسة.
وفي المقالين التاليين من هذه المرحلة نقارن أدوات Zero Trust مفتوحة المصدر، ثم نطبق هذه الخطوات على شركة صغيرة: الهوية والجهاز والسياسة.
كم يأخذ من فريقك في سنة؟ Effort in One Year
لا يمكن أن نعطيك سعراً لمشروع Zero Trust، لأن أغلب الخطوات تستخدم أدوات قد تكون عندك أصلاً، والتكلفة الحقيقية وقت الفريق. والجدول التالي تقدير Estimate للجهد بأيام عمل مهندس لشركة صغيرة من نحو خمسين موظفاً وعشرة تطبيقات داخلية، وكل أرقامه افتراضات للمثال لترى النسبة بين البنود، لا لتعتمدها، والأدوات المفتوحة التي سنقارنها في المقال التالي لا رخصة لها:
| البند | السنة الأولى (أيام عمل) | كل سنة بعدها (أيام عمل) | الأساس |
|---|---|---|---|
| الجرد: المستخدمون والأجهزة والتطبيقات | 10 | 4 | افتراض للمثال: بناء أولي ثم مراجعة ربع سنوية |
| مزود الهوية والدخول الموحد لكل التطبيقات | 15 | 5 | افتراض للمثال: يوم أو يومان لكل تطبيق |
| مفاتيح أمان وPasskeys للمديرين والوصول البعيد | 5 | 2 | افتراض للمثال، ومعها تكلفة المفاتيح نفسها |
| إدارة الأجهزة وحالتها | 10 | 6 | افتراض للمثال |
| Proxy يعرف الهوية ونقل التطبيقات إليه | 15 | 5 | افتراض للمثال: التطبيق الأول أطول، والباقي أسرع |
| تقسيم السيرفرات ومراجعة القواعد | 8 | 4 | افتراض للمثال |
| مرحلة الضبط ودعم المستخدمين | 10 | 3 | افتراض للمثال: طلبات مرفوضة خطأ في الأشهر الأولى |
| المجموع التقديري | 73 | 29 |
وأوضح ما في الجدول أن السنة الأولى تحتاج نحو ثلث وقت مهندس متفرغ، وأن كل سنة بعدها تحتاج نحو ثمنه، بحساب نحو 217 يوم عمل في السنة للمهندس، وأن أكبر البنود الهوية والـ Proxy والضبط، لا الأجهزة. وإذا كانت مؤسستك ملزمة بالضوابط، فجزء كبير من هذا الجهد مطلوب منك أصلاً للجرد والمصادقة والصلاحيات، والفرق أنك تبنيه هذه المرة ليخدم القرار لكل طلب.
أخطاء شائعة Common Mistakes
- شراء منتج «Zero Trust» قبل الجرد: فيرفض محرك السياسة طلبات مشروعة لأنه لا يعرف الأصول والمستخدمين، ويعود الفريق إلى استثناءات واسعة.
- نقطة تنفيذ واحدة أمام شبكة مسطحة: وهذا هو الـ VPN القديم باسم جديد، فمن تجاوزها وصل إلى كل شيء.
- سياسة تقول «كل الموظفين»: البوابة تتحقق من الهوية ثم تسمح للجميع بكل شيء، فلا يوجد أقل صلاحية فعلاً.
- نسيان الحسابات الآلية: حسابات الخدمات ومفاتيح API بصلاحيات واسعة، وNIST يذكر الكيانات غير البشرية ضمن تهديدات المعمارية.
- استثناء المديرين: «المدير يحتاج وصولاً كاملاً» يجعل أثمن الحسابات أضعفها، والدليل يقول إن المطورين ومديري الأنظمة يحتاجون تدقيقاً إضافياً لا أقل.
- عدم حماية نقطة القرار نفسها: من يعدل السياسة يملك الشبكة، فسجل كل تغيير وراجعه.
- إغلاق الـ VPN في يوم واحد: بدل قياس الحركة ونقل المستخدمين تدريجياً.
- نسيان من في المكتب: تطبيق القواعد على العاملين عن بعد وحدهم، بينما من في الشبكة الداخلية يصل دون تحقق.
قائمة تحقق Checklist
| السؤال | الدليل |
|---|---|
| هل لديك جرد للمستخدمين والحسابات الآلية والأجهزة والتطبيقات؟ | السجلات وتاريخ آخر تحديث |
| هل كل التطبيقات خلف مزود هوية واحد؟ | قائمة التطبيقات المربوطة وغير المربوطة |
| هل المصادقة مقاومة للتصيد للمديرين والوصول البعيد؟ | تقرير مزود الهوية |
| هل يعرف القرار حالة الجهاز، لا الهوية فقط؟ | سياسة واحدة على الأقل تذكر الجهاز |
| هل يوجد تطبيق واحد على الأقل يصل إليه الموظف بنفس الطريقة من الداخل والخارج؟ | إعداد الـ Proxy وسياسته |
| هل الشبكة مقسمة بحيث لا يصل جهاز موظف إلى كل السيرفرات؟ | مصفوفة المناطق وقواعد الجدار |
| هل قرارات الوصول مسجلة وتراجع؟ | سجلات نقطة القرار في المراقبة |
| هل تغييرات السياسة نفسها مسجلة ومراجعة؟ | سجل التغييرات |
الخلاصة Summary
- الثقة الصفرية طريقة تفكير لا منتج: الموقع في الشبكة لا يعطي ثقة، وكل طلب يقيم بالهوية والجهاز والسياسة.
- دليل NIST SP 800-207 الصادر في أغسطس 2020 يضع سبعة مبادئ، ونقطة قرار PDP ونقطة تنفيذ PEP، وأربعة نماذج نشر.
- BeyondCorp في Google، كما وصفتها ورقة ديسمبر 2014، نقلت التطبيقات خلف Proxy يعرف الهوية والجهاز، وانتقلت بالقياس لا بالقرار.
- نموذج CISA الإصدار 2.0 في أبريل 2023 يقيس خمس ركائز بأربع مراحل، وكل ركيزة تتقدم بسرعتها.
- VLAN وDMZ تبقى لتصغير مناطق الثقة، والـ VPN يستبدل تدريجياً لأن بوابته باب الشبكة كلها، كما بين توجيه CISA عن Ivanti في 2024.
- ضوابط ECC وTCC تطلب كثيراً من المبادئ بأسماء أخرى، وأقربها ضابط TCC 2-2-1-1 الذي يربط الصلاحية بنوع الجهاز.
- ابدأ بالجرد والهوية القوية، ثم تطبيق واحد منخفض الخطر خلف Proxy، ثم توسع بالقياس.
سجل التحديثات
- 2026-11-21: كتابة المقال من دليل NIST SP 800-207، وورقة BeyondCorp في ;login: عدد ديسمبر 2014، ونموذج نضج Zero Trust من CISA الإصدار 2.0، والتوجيه الطارئ ED 24-01 من CISA، والضوابط الأساسية ECC-2:2024، وضوابط العمل عن بعد TCC-1:2021.