


في صباح أحد الأيام وصلت رسالة من سيرفر النسخ الاحتياطي فيها سطر واحد: No space left on device. والسبب سكربت Bash صغير كتبه أحد الزملاء قبل سنة ليحذف النسخ القديمة، ثم عدله زميل آخر ليبقي النسخ الأسبوعية، ثم أضاف ثالث شرطاً للنسخ الشهرية، حتى أصبح ثلاثين سطراً من find وawk وdate لا يجرؤ أحد على تعديلها، وفي آخر تعديل توقف عن حذف أي شيء دون أن يطبع خطأ. وفي الأسبوع نفسه انتهت شهادة TLS لموقع داخلي يستخدمه فريق المبيعات، لأن السكربت الذي يفحص الشهادات كان يتوقف عند أول سيرفر لا يرد، فلا يصل إلى الباقي. وهذه ليست مهاماً تستحق Playbook في Ansible ولا مورداً في OpenTofu، فهي مهام صغيرة تعمل على سيرفر واحد كل ليلة، ولكنها تحتاج أن تكون صحيحة، وأن تفشل بصوت عال، وأن يفهمها من يقرؤها بعد سنة.
واللغة التي تختارها أغلب الفرق لهذه المهام عندما يكبر سكربت Bash هي Python، لأنها موجودة على كل توزيعة Linux تقريباً، ومكتبتها القياسية فيها كل ما تحتاجه: الملفات والتواريخ والشبكة وTLS والعمليات والتوازي، دون أن تثبت أي حزمة. وقد شرحنا اللغة نفسها وأدواتها في Python للمطورين، فلن نعيد التركيب، وإنما نكتب سكربتين حقيقيين لمهام السيرفر، ونشغلهما على سيرفر Debian 13 بـ Python الموجود فيه، ثم نجعل أحدهما يعمل كل ليلة من systemd، ونمر بمشكلتين حقيقيتين ظهرتا هناك، وبتجربة تبين لماذا قد يحذف سطر واحد في Python ما لم تطلب حذفه. وسوف نناقش في هذا المقال ما يلي:
- متى تكتب Python بدلاً من Bash أو Ansible، ولماذا المكتبة القياسية فقط.
- سكربت يحذف النسخ الاحتياطية القديمة بأمان: التشغيل التجريبي، وحدود المسار، والقفل، ورموز الخروج.
- تشغيله من systemd، ومشكلة
Read-only file systemمع التقوية، ومشكلة المنطقة الزمنية في الجدولة. - سكربت يفحص شهادات TLS لعدة سيرفرات بالتوازي، ولا يتوقف عند أول خطأ.
- ماذا لو احتوى اسم ملف على أمر Shell؟ تجربة
shell=True. - الأخطاء الشائعة، وقائمة تحقق لأي سكربت يعمل على سيرفر.
متى Python، ومتى Bash أو Ansible؟ When
ليس كل سكربت يحتاج إلى Python، فالأمر الذي يربط ثلاثة أوامر بأنبوب Pipe في سطر واحد مكانه Bash، وكتابته في Python تجعله أطول وأصعب في القراءة. ولكن Bash يبدأ في الإيذاء عندما يظهر واحد من هذه الأشياء: تواريخ تحسب، مثل «احتفظ بالنسخة إذا كانت يوم أحد خلال الشهر الماضي»، أو أسماء ملفات قد تحتوي على مسافات أو رموز، أو أخطاء يجب أن تعالج بدلاً من أن تمر، أو منطق فيه أكثر من شرطين متداخلين، أو مهمة تحتاج إلى التوازي. وفي هذه الحالات يصبح Bash حقلاً من الأخطاء الصامتة، وأشهرها متغير فارغ في أمر حذف، أو اسم ملف فيه مسافة يصبح ملفين.
أما Ansible فمكانه عندما تكون المهمة «اجعل هذه الحالة صحيحة على كل السيرفرات»، كما في تقوية السيرفرات مع Ansible، وليس عندما تكون «افعل هذا الحساب كل ليلة على هذا السيرفر». والحل الطبيعي في الواقع هو الاثنان معاً: Python يكتب السكربت ويختبر، وAnsible ينشر السكربت وملف systemd الذي يشغله إلى كل سيرفر يحتاجه. وقد شرحنا في OpenTofu أم Ansible؟ كيف تقسم المهام بين الأداتين، وPython هنا طبقة ثالثة صغيرة داخل السيرفر نفسه.
واخترنا في هذا المقال المكتبة القياسية فقط، دون أي حزمة من PyPI، لسبب عملي: السكربت الذي يحتاج إلى حزمة يحتاج إلى بيئة افتراضية Virtual Environment على كل سيرفر، وإلى من يحدثها، لأن Debian يرفض تثبيت الحزم في Python النظام منذ PEP 668، كما رأينا في مقال Python للمطورين. أما السكربت الذي يكتفي بالمكتبة القياسية فيعمل بـ Python الذي يأتي مع النظام، ويحدثه النظام مع تحديثاته الأمنية، وهذا يكفي لأغلب مهام السيرفر. وتذكر أن إصدار Python يختلف بين التوزيعات، فـ Debian 13 يأتي بالإصدار 3.13، والتوزيعات الأقدم بإصدارات أقدم، فلا تستخدم ميزة جديدة في اللغة قبل أن تتأكد أنها في أقدم سيرفر سوف يعمل عليه السكربت. وعندما تحتاج حزمة فعلاً، فاجعل السكربت مشروعاً حقيقياً ببيئته وملف قفله، كما شرحنا هناك.
مثال صغير: حلقة Bash مع اسم فيه مسافة Word Splitting
لكي ترى ما نقصده بالأخطاء الصامتة، هذه الحلقة التي تجدها في أغلب سكربتات حذف النسخ القديمة، شغلناها في مجلد فيه ملفان: نسخة عادية، ونسخة نسخها أحد بيده من مدير الملفات فأخذت اسماً فيه مسافات. ووضعنا echo مكان أمر الحذف حتى نرى ما كانت سوف تحذفه:
DIR=/b
for f in $(ls $DIR | grep 2026-09); do
  echo "would delete: [$DIR/$f] exists=$(test -e "$DIR/$f" && echo yes || echo no)"
done
would delete: [/b/shop] exists=no
would delete: [/b/2026-09-02] exists=no
would delete: [/b/(copy).tar.gz] exists=no
would delete: [/b/shop-2026-09-01.tar.gz] exists=yesالملف ذو المسافات أصبح ثلاثة أسماء لا وجود لها، لأن Bash يقسم مخرج $(ls ...) عند كل مسافة، فأمر الحذف الحقيقي كان سوف يفشل ثلاث مرات برسالة «لا يوجد ملف»، والسكربت يكمل، والملف يبقى على القرص إلى الأبد ويأكل المساحة، وهذا بالضبط ما حدث في السكربت الذي بدأنا به المقال. وفي Python لا توجد هذه المشكلة، لأن Path.iterdir() يعطيك كل ملف كاسم كامل، ولا يوجد Shell يقسمه. والإصلاح في Bash ممكن، بـ find -print0 مع xargs -0 أو حلقة على "$DIR"/*، ولكنه يحتاج إلى أن يعرف كل من يعدل السكربت هذه القواعد، والسكربت الذي يحذف لا يجب أن يعتمد على ذاكرة كل من يعدله.
المختبر: سيرفر Debian مع Python النظام Lab
شغلنا سيرفراً من Debian 13 في Container يعمل بـ systemd، لأن السكربت سوف يعمل في النهاية من مؤقت systemd، وفيه Python الذي يأتي مع التوزيعة فقط:
# A Debian 13 "server" with systemd and the distribution's own Python (no pip, no venv: standard library only)
FROM debian:trixie-slim
ENV DEBIAN_FRONTEND=noninteractive
RUN apt-get update -qq \
 && apt-get install -y -qq --no-install-recommends systemd systemd-sysv python3 ca-certificates procps \
 && rm -rf /var/lib/apt/lists/*
STOPSIGNAL SIGRTMIN+3
CMD ["/lib/systemd/systemd"]
Python 3.13.5
lrwxrwxrwx 1 root root 27 Oct 21 00:32 /etc/localtime -> /usr/share/zoneinfo/Etc/UTCولاحظ السطر الثاني: المنطقة الزمنية للنظام UTC، وهذا هو الحال في أغلب Images الحاويات والسيرفرات السحابية، وسوف يعود هذا السطر في قسم الجدولة. ثم أنشأنا في /var/backups/shop ستين نسخة احتياطية، واحدة لكل يوم من 7 سبتمبر إلى 5 نوفمبر 2026، كل منها 1 ميجابايت، ومعها ملف notes.txt لا علاقة له بالنسخ، وهو هنا ليمثل ما يضعه الناس في مجلدات النسخ دائماً.
سكربت حذف النسخ القديمة: backup_prune.py
القاعدة التي يريدها الفريق: احتفظ بآخر سبع نسخ يومية، ومن النسخ الأقدم احتفظ بنسخ يوم الأحد الأربع الأحدث، واحذف الباقي. وهذا هو السكربت كاملاً، ثم نشرح القرارات فيه:
#!/usr/bin/env python3
"""Keep the last N daily and M weekly backups, delete the rest.

Dry run by default: nothing is deleted without --apply.
Exit codes: 0 ok, 1 error, 2 another run is active, 3 refused (unsafe path or nothing to keep).
"""
import argparse
import fcntl
import logging
import re
import sys
from datetime import date
from pathlib import Path

ALLOWED_ROOT = Path("/var/backups")          # the script never touches anything outside this folder
LOCK_FILE = Path("/run/lock/backup_prune.lock")
NAME = re.compile(r"^shop-(\d{4})-(\d{2})-(\d{2})\.tar\.gz$")

log = logging.getLogger("backup_prune")


def parse_args(argv):
    p = argparse.ArgumentParser(description=__doc__.splitlines()[0])
    p.add_argument("directory", type=Path)
    p.add_argument("--daily", type=int, default=7, help="newest daily backups to keep")
    p.add_argument("--weekly", type=int, default=4, help="Sunday backups to keep after the dailies")
    p.add_argument("--apply", action="store_true", help="really delete (default: dry run)")
    return p.parse_args(argv)


def backups(directory):
    """(date, path) for every file that looks like one of our backups; anything else is ignored."""
    found = []
    for path in directory.iterdir():
        m = NAME.match(path.name)
        if m and path.is_file():
            found.append((date(int(m[1]), int(m[2]), int(m[3])), path))
        elif path.is_file():
            log.info("skip %s (not a backup name)", path.name)
    return sorted(found, reverse=True)       # newest first


def plan(found, daily, weekly):
    keep = set(p for _, p in found[:daily])
    sundays = [p for d, p in found[daily:] if d.isoweekday() == 7]
    keep.update(sundays[:weekly])
    delete = [p for _, p in found if p not in keep]
    return keep, delete


def main(argv=None):
    args = parse_args(argv)
    logging.basicConfig(level=logging.INFO, format="%(levelname)s %(message)s", stream=sys.stdout)

    directory = args.directory.resolve()
    if ALLOWED_ROOT not in directory.parents:
        log.error("refusing %s: only folders inside %s are allowed", directory, ALLOWED_ROOT)
        return 3

    # One run at a time: a second copy (cron + a person, or a slow disk) exits instead of racing
    lock = open(LOCK_FILE, "w")
    try:
        fcntl.flock(lock, fcntl.LOCK_EX | fcntl.LOCK_NB)
    except BlockingIOError:
        log.error("another run is active on %s", directory)
        return 2

    found = backups(directory)
    keep, delete = plan(found, args.daily, args.weekly)
    if not keep:
        log.error("refusing: the plan keeps nothing in %s", directory)
        return 3

    freed = sum(p.stat().st_size for p in delete)
    log.info("found=%d keep=%d delete=%d free=%.1f MiB mode=%s",
             len(found), len(keep), len(delete), freed / 2**20, "APPLY" if args.apply else "dry-run")
    for p in sorted(keep):
        log.info("keep %s", p.name)
    for p in sorted(delete):
        if args.apply:
            p.unlink()
            log.info("deleted %s", p.name)
        else:
            log.info("would delete %s", p.name)
    return 0


if __name__ == "__main__":
    sys.exit(main())
في الكود أعلاه لاحظ القرارات التالية، فكل منها جاء من خطأ رأيناه في سكربتات الآخرين أو في سكربتاتنا:
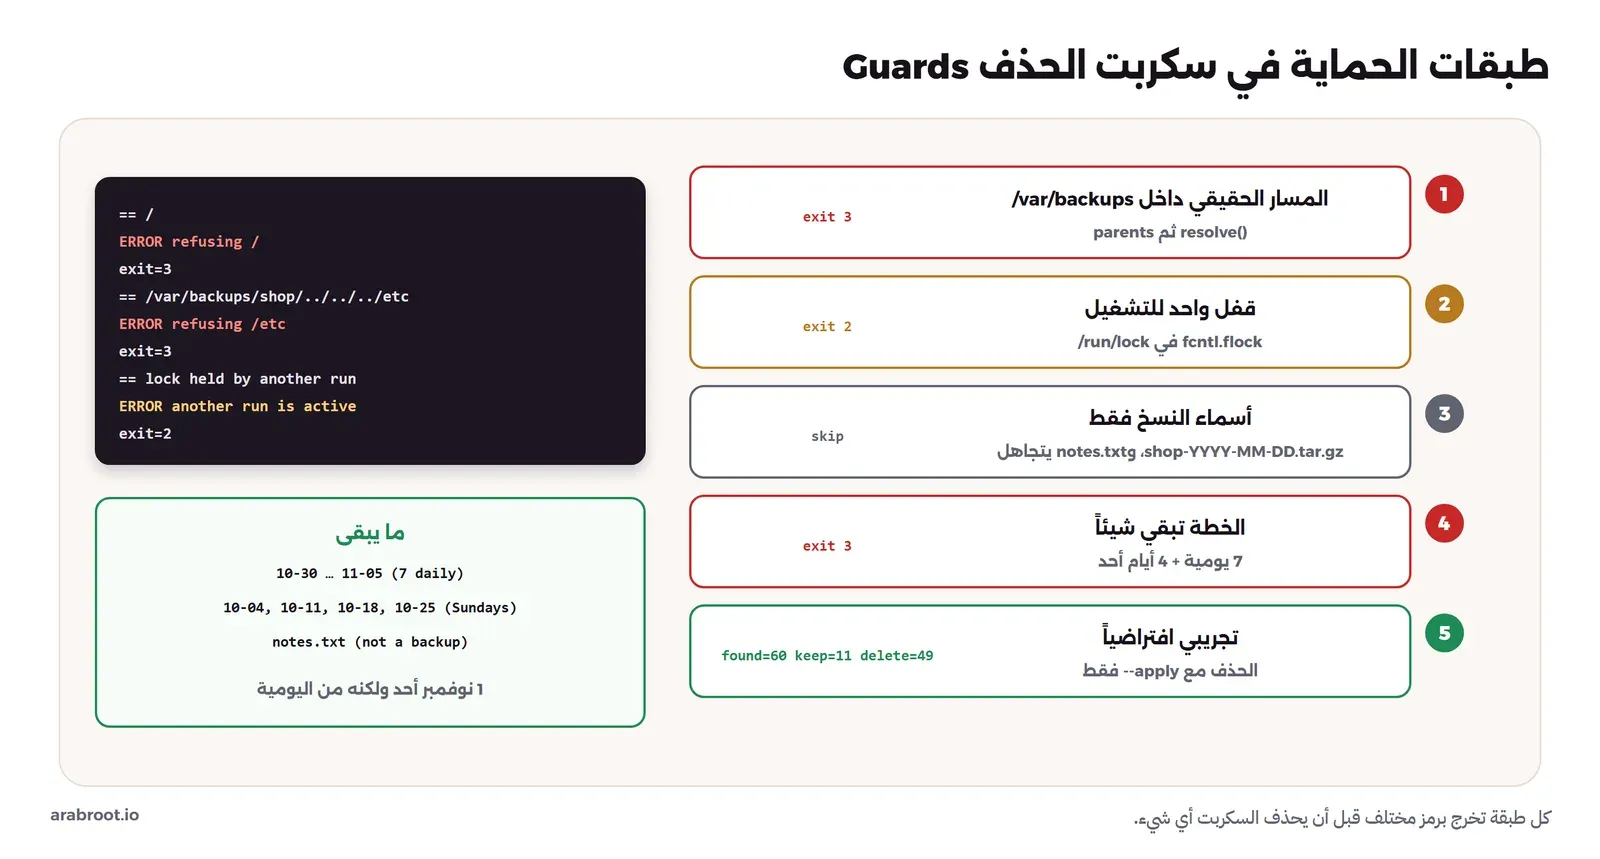
- التشغيل التجريبي Dry Run هو الافتراضي، والحذف يحتاج إلى
--applyصريح. والسبب أن من يجرب السكربت أول مرة، أو يشغله بيده ليرى ماذا يفعل، لا يجب أن يحذف شيئاً بالخطأ. وهذه الفكرة نفسها التي تجعلtofu planوansible-playbook --checkمفيدين. - السكربت لا يحذف إلا الملفات التي يطابق اسمها النمط
shop-YYYY-MM-DD.tar.gz، والتاريخ يقرأ من الاسم وليس من وقت تعديل الملف، لأن نسخ الملف أو استعادته يغير وقت التعديل ولا يغير اسمه. وكل ملف آخر في المجلد يتجاهل ويسجل، فلا يختفيnotes.txtلأنه قديم. - المسار يحول إلى مساره الحقيقي بـ
resolve()، ثم يجب أن يكون داخل/var/backups، وليس/var/backupsنفسه، وإلا رفض السكربت قبل أي شيء. - القفل بـ
fcntl.flockفي/run/lockيمنع نسختين من العمل معاً، والقفل يفتح وحده عندما تنتهي العملية، حتى لو قتلت، لأن نظام التشغيل يغلق ملفاتها، كما في وثائق fcntl. وهذا يختلف عن ملف «قفل» تنشئه وتحذفه بنفسك، فذاك يبقى بعد أن يموت السكربت، وهي المشكلة نفسها التي رأيناها مع القفل العالق في ملف الحالة State. - إذا كانت الخطة لا تبقي شيئاً، رفض السكربت أن يكمل، لأن مجلد نسخ احتياطية بلا نسخة واحدة لا يمكن أن يكون ما يريده أحد، وهذا يحميك مثلاً من نمط اسم تغير فأصبحت كل الملفات «غير معروفة».
- رموز خروج مختلفة لكل نوع فشل، مكتوبة في أول الملف، حتى يعرف من يشغل السكربت، إنساناً أو systemd أو أداة مراقبة، ماذا حدث دون أن يقرأ السجل.
- السجل يكتب إلى المخرج القياسي بمستوى وسطر لكل عملية، لأن systemd يأخذ المخرج إلى journal كما سوف نرى، فلا حاجة إلى ملف سجل خاص يحتاج هو نفسه إلى من يحذف القديم منه.
التشغيل التجريبي أولاً: Dry Run
python3 /opt/ops/backup_prune.py /var/backups/shopINFO skip notes.txt (not a backup name)
INFO found=60 keep=11 delete=49 free=49.0 MiB mode=dry-run
INFO keep shop-2026-10-04.tar.gz
INFO keep shop-2026-10-11.tar.gz
INFO keep shop-2026-10-18.tar.gz
INFO keep shop-2026-10-25.tar.gz
INFO keep shop-2026-10-30.tar.gz
INFO keep shop-2026-10-31.tar.gz
INFO keep shop-2026-11-01.tar.gz
INFO keep shop-2026-11-02.tar.gz
INFO keep shop-2026-11-03.tar.gz
INFO keep shop-2026-11-04.tar.gz
INFO keep shop-2026-11-05.tar.gz
INFO would delete shop-2026-09-07.tar.gz
...في المخرج أعلاه لاحظ التالي: الملف notes.txt تجوهل وسجل، والخطة تبقي 11 نسخة، وهي سبع يومية من 30 أكتوبر إلى 5 نوفمبر، وأربع نسخ يوم أحد قبلها: 25 و18 و11 و4 أكتوبر. ولاحظ أن 1 نوفمبر يوم أحد أيضاً، ولكنه من النسخ اليومية أصلاً، فلم يحسب من الأسابيع الأربعة، وهذا تفصيل يقرره الكود في دالة plan ويجب أن تعرفه قبل أن تعتمد عليه، والتشغيل التجريبي هو الذي يريك إياه. والسطر الأول من الملخص يعطيك القرار كله في سطر: 60 نسخة، تبقى 11، تحذف 49، وتتحرر 49 ميجابايت.
ماذا لو أخطأ أحد في المسار؟ Path Guards
في 31 يناير 2017 فقدت GitLab جزءاً من بيانات خدمتها، وبحسب المراجعة التي نشرتها الشركة كان أحد المهندسين يحاول إصلاح النسخ المتماثل Replication بين قاعدتي البيانات، فحذف مجلد بيانات PostgreSQL وهو يظن أنه على السيرفر الثانوي، وكان في الحقيقة على الرئيسي، وأوقف الأمر بعد ثانية أو ثانيتين، وكان قد حذف حوالي 300 جيجابايت. واستعادت الشركة البيانات من نسخة مأخوذة قبل الحادثة بست ساعات. والمراجعة نفسها تقول إن منع أوامر معينة لا يكفي، وإن الهدف بيئة تستطيع فيها أن تخطئ وتستعيد بسرعة. والدرس الذي يهمنا هنا أصغر: أي سكربت يحذف يجب أن يعرف حدود ما يسمح له بحذفه، وأن يرفض كل ما خارجها قبل أن يبدأ. فجربنا ثلاثة مسارات خاطئة:
== /
ERROR refusing /: only folders inside /var/backups are allowed
exit=3
== /var/backups/shop/../../../etc
ERROR refusing /etc: only folders inside /var/backups are allowed
exit=3
== /var/backups
ERROR refusing /var/backups: only folders inside /var/backups are allowed
exit=3
ولاحظ المسار الثاني: يبدو للعين أنه داخل /var/backups لأنه يبدأ به، ولكن resolve() حوله إلى /etc، فرفض. ولو قارن السكربت النص بأن المسار «يبدأ بـ /var/backups» لقبله. وحتى مع --apply لم يلمس السكربت شيئاً في الحالات الثلاث.
ماذا لو عمل السكربت مرتين معاً؟ flock
ثم أخذنا القفل من عملية أخرى تنتظر ثماني ثوان، كأن تشغيلاً سابقاً ما زال يعمل على قرص بطيء، وشغلنا السكربت أثناءها:
ERROR another run is active on /var/backups/shop
exit=2
خرج فوراً بالرمز 2 دون أن ينتظر أو يحذف شيئاً. والخيار LOCK_NB هو الذي يجعله لا ينتظر، وهذا اختيار مقصود: في مهمة مجدولة تتكرر كل ليلة، الأفضل أن تخرج النسخة الثانية وتسجل ذلك، بدلاً من أن تتراكم النسخ المنتظرة إذا كانت الأولى عالقة.
اختبار القاعدة قبل أن تحذف شيئاً: unittest
قاعدة «سبع يومية وأربعة أيام أحد» تبدو بسيطة، ولكنها مليئة بالحالات التي لا تخطر لك: ماذا لو كان في المجلد ثلاث نسخ فقط؟ ماذا لو كان يوم أحد من النسخ اليومية؟ ماذا لو طلب أحد صفر نسخ يومية؟ ولأن الدالة plan لا تلمس القرص، وإنما تأخذ قائمة تواريخ وترجع ما يبقى وما يحذف، نستطيع أن نختبرها بآلاف الحالات دون ملف حقيقي واحد. وكتبنا أربعة اختبارات بوحدة unittest من المكتبة القياسية، حتى لا يحتاج السيرفر أي حزمة لتشغيلها:
"""Tests for the pure part of backup_prune: which files are kept. No real files are touched."""
import unittest
from datetime import date, timedelta
from pathlib import Path

from backup_prune import plan


def series(last, days):
    """(date, path) newest first, one backup per day, like backups() returns."""
    out = []
    for i in range(days):
        d = last - timedelta(days=i)
        out.append((d, Path(f"shop-{d:%Y-%m-%d}.tar.gz")))
    return out


class PlanTest(unittest.TestCase):
    def test_lab_case(self):
        keep, delete = plan(series(date(2026, 11, 5), 60), daily=7, weekly=4)
        self.assertEqual(len(keep), 11)
        self.assertEqual(len(delete), 49)
        self.assertIn(Path("shop-2026-10-04.tar.gz"), keep)      # 4th Sunday after the dailies

    def test_few_backups_keeps_all(self):
        keep, delete = plan(series(date(2026, 11, 5), 3), daily=7, weekly=4)
        self.assertEqual((len(keep), len(delete)), (3, 0))

    def test_sunday_inside_dailies_is_not_counted_twice(self):
        ...

    def test_daily_zero_still_keeps_weekly(self):
        keep, _ = plan(series(date(2026, 11, 5), 30), daily=0, weekly=2)
        self.assertEqual(sorted(p.name for p in keep), ["shop-2026-10-25.tar.gz", "shop-2026-11-01.tar.gz"])
test_daily_zero_still_keeps_weekly (test_backup_prune.PlanTest.test_daily_zero_still_keeps_weekly) ... ok
test_few_backups_keeps_all (test_backup_prune.PlanTest.test_few_backups_keeps_all) ... ok
test_lab_case (test_backup_prune.PlanTest.test_lab_case) ... ok
test_sunday_inside_dailies_is_not_counted_twice (test_backup_prune.PlanTest.test_sunday_inside_dailies_is_not_counted_twice) ... ok
Ran 4 tests in 0.012s
OKثم جربنا ما يحدث عندما «ينظف» أحد الكود بعد سنة، فيرى أن found[daily:] تعقيد لا داعي له، ويكتب found وحدها، أي أيام الأحد من كل النسخ بدلاً مما بعد اليومية:
FAIL: test_lab_case (test_backup_prune.PlanTest.test_lab_case)
AssertionError: 10 != 11
FAIL: test_sunday_inside_dailies_is_not_counted_twice (test_backup_prune.PlanTest.test_sunday_inside_dailies_is_not_counted_twice)
AssertionError: Lists differ: ['shop-2026-10-25.tar.gz', 'shop-2026-11-01.tar.gz'] != ['shop-2026-10-04.tar.gz', 'shop-2026-10-25.tar.gz', 'shop-2026-11-01.tar.gz']
Ran 4 tests in 0.005s
FAILED (failures=2)
التغيير الذي يبدو بريئاً جعل نسخة الأحد في 1 نوفمبر تحسب مرتين، مرة يومية ومرة أسبوعية، فخرجت نسخة 4 أكتوبر من القائمة، وكانت سوف تحذف في الليلة التالية. وهذا النوع من الأخطاء لا يظهر في السجل ولا في المراقبة، فالسكربت يعمل وينجح، ولكنه يحذف نسخة واحدة أكثر مما يجب كل أسبوع، ولا يعرف أحد حتى يحتاج إلى تلك النسخة. لذلك ضع الاختبارات بجانب السكربت في المستودع، واجعل خط CI/CD يشغلها قبل أن ينشر Ansible أي نسخة جديدة. ولاحظ أيضاً أن argparse يعطيك صفحة مساعدة مجانية من الأوصاف التي كتبتها، فالأمر backup_prune.py --help يطبع الخيارات ومعنى كل منها، وهذه أول وثيقة يقرؤها من يجد السكربت على السيرفر بعد سنة:
usage: backup_prune.py [-h] [--daily DAILY] [--weekly WEEKLY] [--apply]
                       directory

Keep the last N daily and M weekly backups, delete the rest.

options:
  -h, --help       show this help message and exit
  --daily DAILY    newest daily backups to keep
  --weekly WEEKLY  Sunday backups to keep after the dailies
  --apply          really delete (default: dry run)
تشغيله كل ليلة من systemd: Service مع Timer
الطريقة التقليدية لتشغيل سكربت كل ليلة هي cron، ولكن على أي توزيعة حديثة تعمل بـ systemd نفضل المؤقت Timer، والسبب ثلاثة أشياء تراها في هذا القسم: السجل يذهب إلى journal مع كل تشغيل منفصلاً، وتستطيع أن تقوي العملية بخيارات تحدد ما تستطيع أن تكتب عليه، وPersistent=true يشغل المهمة الفائتة إذا كان السيرفر مطفأ وقت موعدها. وقد شرحنا الخدمات والسجلات في الخدمات والسجلات مع systemd. والمؤقت يحتاج إلى ملفين، الأول الخدمة التي تشغل السكربت:
[Unit]
Description=Prune old shop backups (keep 7 daily + 4 weekly)

[Service]
Type=oneshot
ExecStart=/usr/bin/python3 /opt/ops/backup_prune.py /var/backups/shop --apply
# Hardening: the script can read the system but write nowhere it does not need
ProtectSystem=strict
ProtectHome=yes
PrivateTmp=yes
NoNewPrivileges=yes
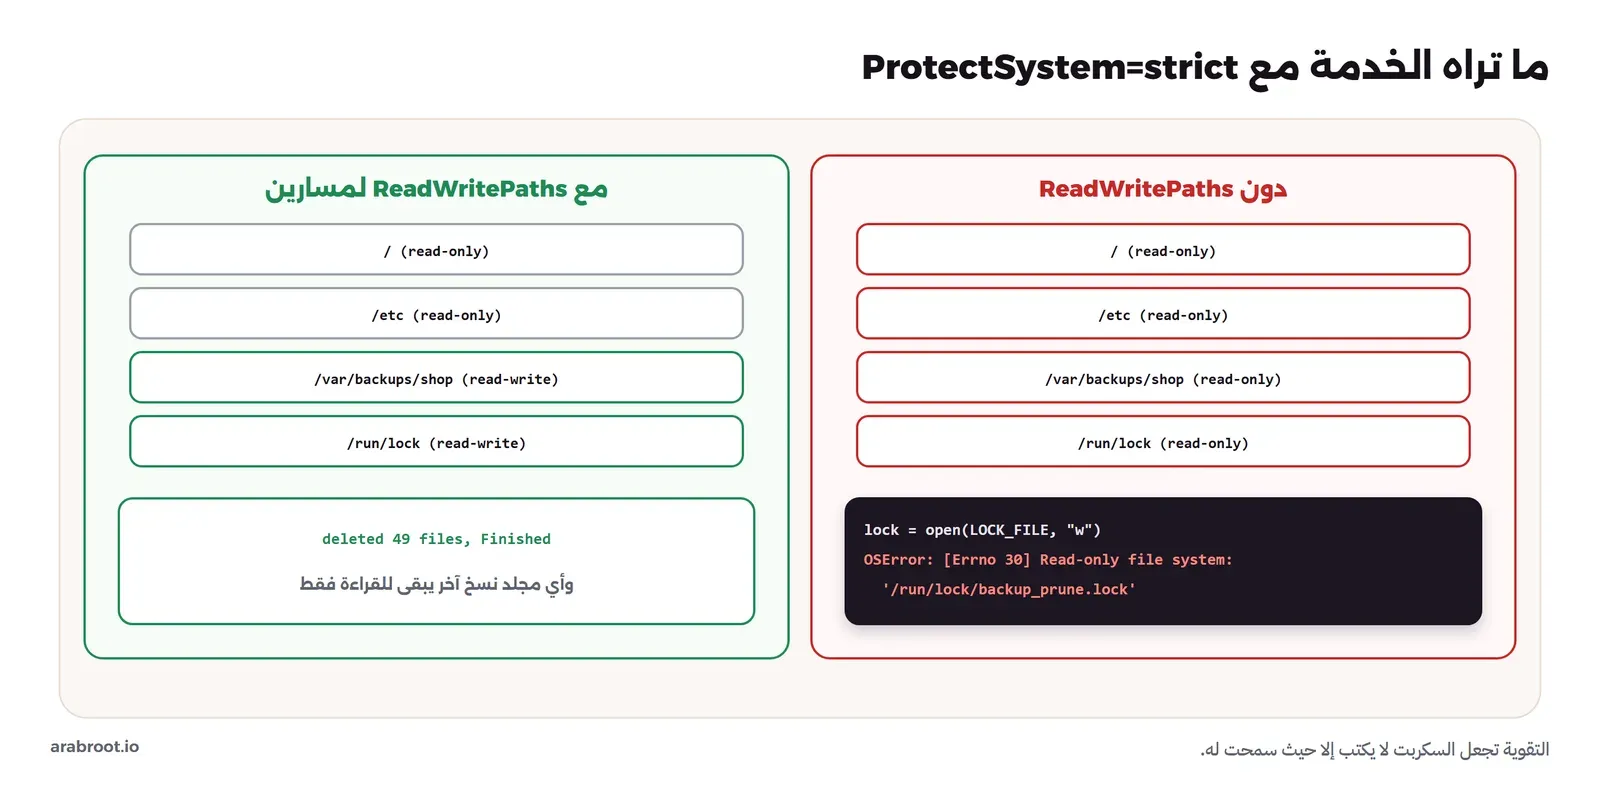
والخيار ProtectSystem=strict يجعل نظام الملفات كله للقراءة فقط بالنسبة لهذه العملية، وProtectHome يخفي مجلدات المستخدمين، وNoNewPrivileges يمنعها من رفع صلاحياتها، كما في صفحة systemd.exec. والفكرة أن السكربت يعمل بصلاحيات root لأنه يحذف ملفات يملكها root، فإذا كان فيه خطأ، أو استبدله أحد بملف آخر، فالضرر محدود بما سمحت له بالكتابة عليه.
مشكلة حقيقية: Read-only file system
شغلنا الخدمة بيدنا قبل أن نفعل المؤقت، وهذه عادة جيدة: لا تنتظر الثالثة فجراً لتعرف أن المهمة تفشل:
× backup-prune.service - Prune old shop backups (keep 7 daily + 4 weekly)
     Loaded: loaded (/etc/systemd/system/backup-prune.service; static)
     Active: failed (Result: exit-code) since Thu 2026-11-05 07:23:44 +03; 12ms ago
    Process: 318 ExecStart=/usr/bin/python3 /opt/ops/backup_prune.py /var/backups/shop --apply (code=exited, status=1/FAILURE)
Traceback (most recent call last):
  File "/opt/ops/backup_prune.py", line 89, in <module>
    sys.exit(main())
             ~~~~^^
  File "/opt/ops/backup_prune.py", line 61, in main
    lock = open(LOCK_FILE, "w")
OSError: [Errno 30] Read-only file system: '/run/lock/backup_prune.lock'
السكربت نفسه يعمل من الطرفية، ولكنه فشل من systemd لأن ProtectSystem=strict جعل /run/lock للقراءة فقط أيضاً، فلم يستطع أن ينشئ ملف القفل. ولاحظ أنه فشل في القفل قبل أن يصل إلى الحذف، ولو كان القفل بعد الحذف لحذف شيئاً ثم فشل، وهذا سبب آخر لأن يكون القفل أول ما يفعله السكربت. ولاحظ أيضاً أن الخطأ ظهر كـ Traceback كامل بالرمز 1، وهو الرمز الذي كتبناه في أول الملف للخطأ غير المتوقع، أما الأخطاء المتوقعة فلها رموزها. والإصلاح أن نسمح بالكتابة في المكانين اللذين يحتاجهما السكربت فقط:
# ...except the two places it must write: the backups and its lock
ReadWritePaths=/var/backups/shop /run/lock
2026-11-05T07:24:06+03:00 srv python3[348]: INFO keep shop-2026-11-05.tar.gz
2026-11-05T07:24:06+03:00 srv python3[348]: INFO deleted shop-2026-09-07.tar.gz
2026-11-05T07:24:06+03:00 srv python3[348]: INFO deleted shop-2026-09-08.tar.gz
2026-11-05T07:24:06+03:00 srv systemd[1]: backup-prune.service: Deactivated successfully.
2026-11-05T07:24:06+03:00 srv systemd[1]: Finished backup-prune.service - Prune old shop backups (keep 7 daily + 4 weekly).كل سطر طبعه السكربت أصبح في journal مع وقته واسم السيرفر ورقم العملية، دون أي سطر في السكربت يكتب إلى ملف. وبعد التشغيل بقي في المجلد 11 نسخة مع notes.txt، وتشغيل ثان أعطى found=11 keep=11 delete=0، أي أن السكربت آمن عند التكرار مثل أي أداة رأيناها في هذه المرحلة. وهذه الخاصية مهمة هنا أكثر من أي مكان آخر، لأن Persistent=true قد يشغل المهمة مرتين متقاربتين، مرة عند الإقلاع لأن موعدها فات، ومرة في موعدها المعتاد، فالسكربت الذي لا يحذف شيئاً في التشغيل الثاني لا يهمه كم مرة شغلته. وتستطيع أن تبحث في كل تشغيلات الخدمة السابقة بالأمر journalctl -u backup-prune.service، وأن تعرض تشغيلاً واحداً بمعرفه، فكل تشغيل له رقم Invocation ID مختلف يظهر في systemctl status، وهذا ما تحتاجه عندما يسألك أحد بعد أسبوع «متى حذفت نسخة 9 سبتمبر؟»، فتجد السطر بوقته. ولاحظ أن ReadWritePaths فيه /var/backups/shop وحده وليس /var/backups، فلو كان في السكربت خطأ يجعله يحذف في مجلد نسخ آخر، لرفض نظام التشغيل نفسه.
مشكلة ثانية: الثالثة فجراً بأي توقيت؟ OnCalendar
ثم الملف الثاني، وهو المؤقت:
[Unit]
Description=Prune old shop backups every night

[Timer]
OnCalendar=*-*-* 03:00:00
Persistent=true
RandomizedDelaySec=10min

[Install]
WantedBy=timers.target
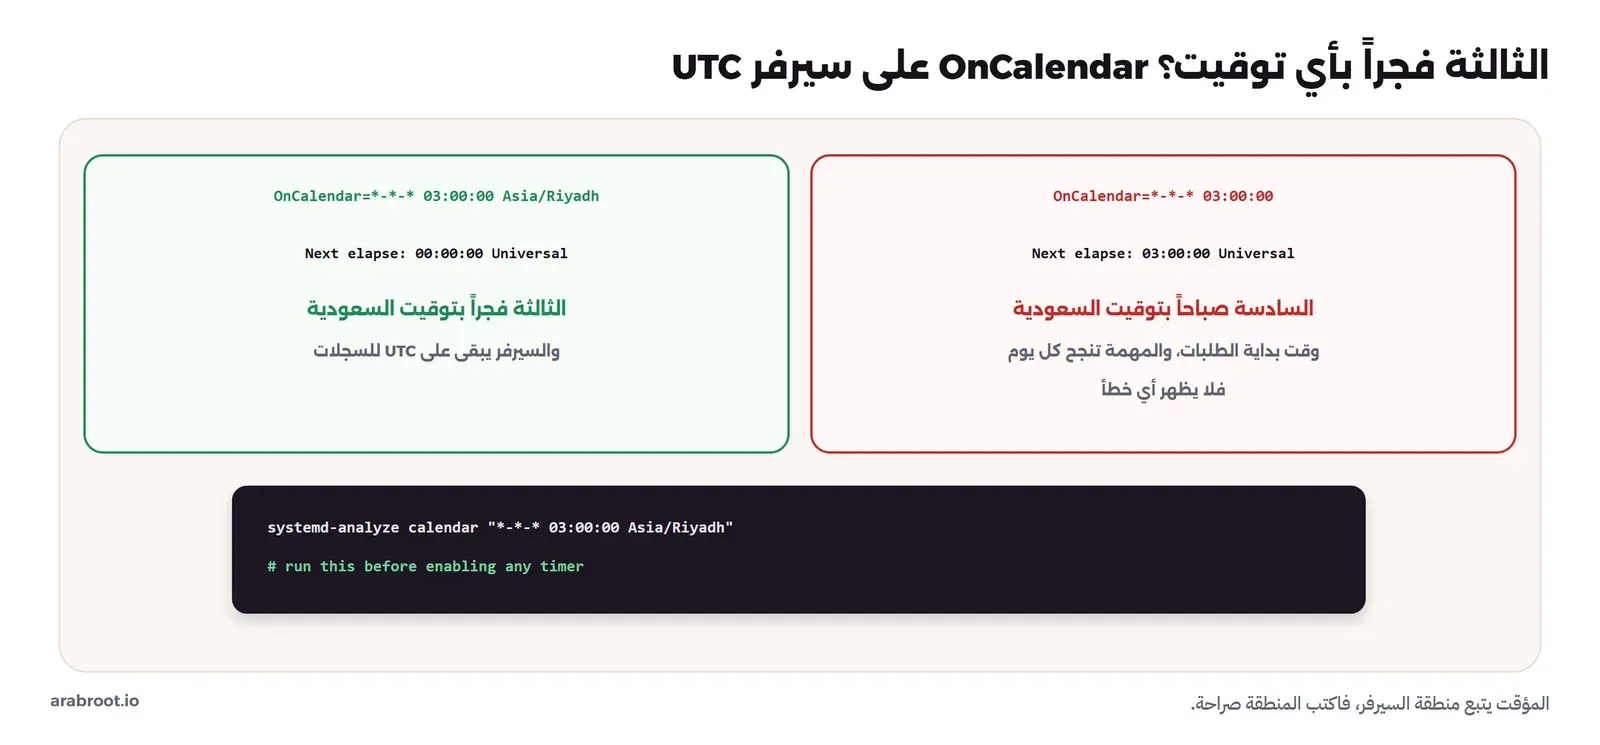
والفريق كتب الثالثة فجراً لأن هذا وقت هادئ في المتجر، بعد أن تنتهي النسخة الاحتياطية الليلية. ثم سألنا systemd متى سوف يعمل المؤقت فعلاً، بالأمر systemd-analyze calendar:
/usr/share/zoneinfo/Etc/UTC
    Next elapse: Fri 2026-11-06 03:00:00 Universal
       From now: 22h left
---
Normalized form: *-*-* 03:00:00 Asia/Riyadh
    Next elapse: Fri 2026-11-06 00:00:00 Universal
       From now: 19h left
المنطقة الزمنية للنظام UTC، فالثالثة في المؤقت تعني الثالثة بتوقيت UTC، أي السادسة صباحاً بتوقيت السعودية، وفي السادسة تبدأ أول الطلبات وأول نسخة احتياطية لقاعدة البيانات في بعض الفرق. ولم يكن هناك أي خطأ يدل على ذلك، فالمؤقت يعمل كل يوم بنجاح، ولكن في الوقت الخطأ. والجزء الثاني من المخرج يبين الحل: تستطيع أن تكتب المنطقة الزمنية في المؤقت نفسه 03:00:00 Asia/Riyadh، فيحسب systemd الموعد الصحيح، الثالثة بتوقيتنا وهي منتصف الليل بتوقيت UTC، كما في صفحة systemd.time. والحل الآخر أن تضبط المنطقة الزمنية للسيرفر كله، ولكننا نفضل أن تبقى السيرفرات على UTC، لأن السجلات من سيرفرات في أماكن مختلفة تقارن ببعضها بسهولة، وأن تكتب المنطقة صراحة في كل مكان يهم فيه الوقت المحلي. ولاحظ أيضاً أن الوقت في سجلات journal ظهر +03:00 لأننا قرأناه من جلسة فيها TZ=Asia/Riyadh، فالعرض يتبع من يقرأ، والمؤقت يتبع النظام، وهذا الفرق هو ما يخدع الناس.
وفي المؤقت خياران آخران: Persistent=true يجعل systemd يشغل المهمة عند الإقلاع إذا فات موعدها والسيرفر مطفأ، وRandomizedDelaySec=10min يؤخر البدء عشوائياً حتى عشر دقائق، حتى لا تبدأ المهمة نفسها على مئة سيرفر في الثانية نفسها فتضغط على مكان التخزين المشترك، كما في صفحة systemd.timer.
cron أم systemd timer؟
قد تسأل: لماذا كل هذا، وسطر واحد في crontab يكفي؟ والإجابة أن cron ما زال يعمل جيداً، ولكن الفروق تظهر في اليوم الذي تفشل فيه المهمة. فمخرج cron يرسل بالبريد إلى المستخدم المحلي، وأغلب السيرفرات اليوم لا يوجد فيها بريد محلي يقرؤه أحد، فيضيع، أما مؤقت systemd فكل تشغيل له سجل في journal تبحث فيه بالأمر journalctl -u، ومعه رمز الخروج وحالة الخدمة. وcron لا يعرف شيئاً عن التقوية، فالمهمة تعمل بكل صلاحيات المستخدم، أما الخدمة فتأخذ ProtectSystem وأخواتها كما رأيت. وcron إذا كان السيرفر مطفأ وقت المهمة لا يشغلها أبداً، والمؤقت مع Persistent=true يشغلها عند الإقلاع. وcron لا يمنع تشغيلين معاً، والخدمة من نوع oneshot لا تبدأ مرة ثانية ما دامت الأولى تعمل، وهذا مع القفل في السكربت طبقتان بدلاً من واحدة. والثمن أن المؤقت ملفان بدلاً من سطر، وأن قراءة موعده تحتاج إلى systemd-analyze calendar بدلاً من خمسة حقول تحفظها، وهو ثمن صغير مقابل أن تعرف ماذا حدث في الثالثة فجراً.
سكربت فحص الشهادات بالتوازي: cert_check.py
المهمة الثانية جاءت من الشهادة التي انتهت: سكربت يمر على قائمة من المواقع، ويقرأ تاريخ انتهاء شهادة TLS لكل منها، ويخرج برمز فشل إذا كانت أي شهادة ستنتهي خلال 21 يوماً، أو إذا لم يستطع أن يفحص موقعاً. والمشكلة في السكربت القديم كانت أنه يتوقف عند أول موقع لا يرد، وأنه يفحص المواقع واحداً بعد الآخر، فموقع واحد بطيء يؤخر الكل. وهذا السكربت الجديد:
#!/usr/bin/env python3
"""Days left on the TLS certificate of each host; exit 1 if any is below the warning threshold."""
import argparse
import socket
import ssl
import sys
import time
from concurrent.futures import ThreadPoolExecutor
from datetime import datetime, timezone


def days_left(host, port=443, timeout=5.0):
    ctx = ssl.create_default_context()                  # verifies the chain and the host name
    with socket.create_connection((host, port), timeout=timeout) as raw:
        with ctx.wrap_socket(raw, server_hostname=host) as tls:
            cert = tls.getpeercert()
    expires = datetime.fromtimestamp(ssl.cert_time_to_seconds(cert["notAfter"]), tz=timezone.utc)
    return (expires - datetime.now(timezone.utc)).days, expires


def check(host, warn):
    t0 = time.monotonic()
    try:
        days, expires = days_left(host)
        status = "WARN" if days < warn else "ok"
        return status, f"{status:5} {host:28} {days:4d} days  (until {expires:%Y-%m-%d})"
    except (OSError, ssl.SSLError) as e:                 # timeouts, refused, bad chain: all reported, none crash the run
        return "ERROR", f"ERROR {host:28} {type(e).__name__}: {e}  ({time.monotonic() - t0:.1f}s)"


def main():
    p = argparse.ArgumentParser(description=__doc__)
    p.add_argument("hosts", nargs="+")
    p.add_argument("--warn", type=int, default=21, help="warn when fewer days are left")
    args = p.parse_args()

    t0 = time.monotonic()
    with ThreadPoolExecutor(max_workers=8) as pool:      # network waits overlap; one slow host does not delay the rest
        results = list(pool.map(lambda h: check(h, args.warn), args.hosts))
    for _, line in results:
        print(line)
    print(f"checked {len(results)} hosts in {time.monotonic() - t0:.1f}s")
    return 1 if any(s != "ok" for s, _ in results) else 0


if __name__ == "__main__":
    sys.exit(main())
في الكود أعلاه لاحظ التالي:
ssl.create_default_context()يتحقق من سلسلة الشهادة ومن اسم الموقع، كما في وثائق ssl، فالسكربت لا يقرأ تاريخ الانتهاء فقط، وإنما يتحقق أيضاً أن الشهادة صالحة الآن، لأن شهادة صالحة لمئة يوم ولكن لاسم آخر هي مشكلة اليوم وليس بعد مئة يوم.- كل اتصال له مهلة خمس ثوان، فالموقع الذي لا يرد لا يعلق السكربت إلى الأبد.
- كل الأخطاء الشبكية وأخطاء TLS تلتقط لكل موقع وحده، وتتحول إلى سطر
ERROR، فلا يتوقف السكربت عند أول موقع، وهذا هو الخطأ الذي كان في السكربت القديم. - الأوقات كلها بتوقيت UTC صريح
timezone.utc، لأن تاريخ الشهادة بتوقيت UTC، وطرح وقت محلي منه بلا منطقة زمنية يعطي فرقاً خاطئاً بساعات في أيام الحدود. - التوازي بـ
ThreadPoolExecutorمن وحدة concurrent.futures، والخيوط Threads مناسبة هنا رغم قفل GIL، لأن السكربت ينتظر الشبكة ولا يحسب، وقد شرحنا ذلك في التزامن في Python.
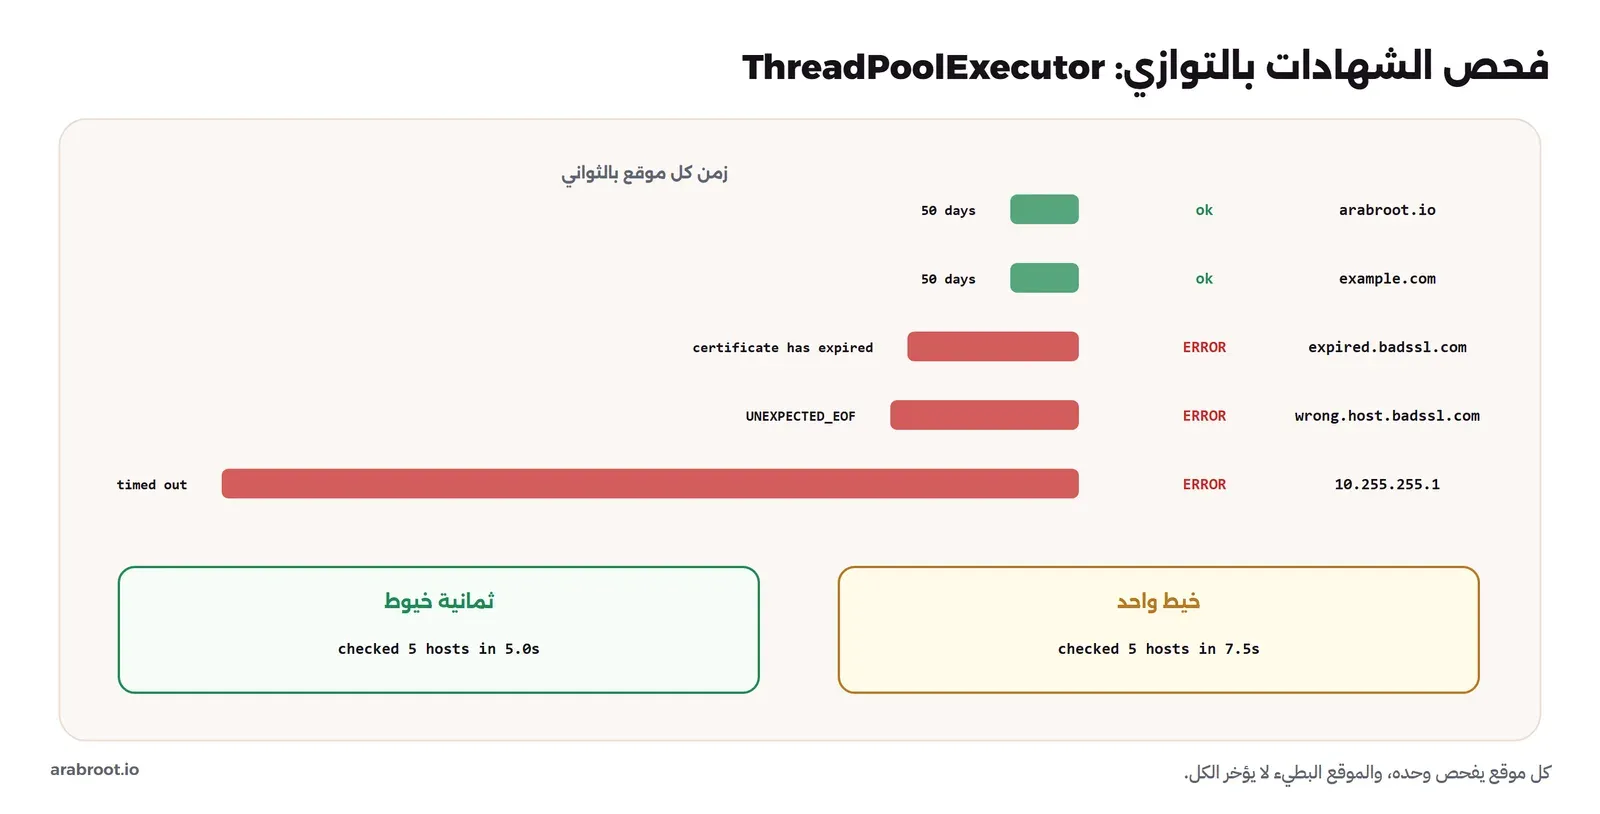
ولماذا نكتب فاحص شهادات أصلاً، وأدوات المراقبة تفعل ذلك؟ لأن كثيراً من الفرق الصغيرة لا تملك أداة مراقبة تفحص الشهادات بعد، ولأن المواقع الداخلية التي تنتهي شهاداتها غالباً هي التي لا يراقبها أحد، مثل لوحة إدارة أو أداة داخلية لفريق واحد، فالسكربت الصغير بقائمة واضحة أفضل من لا شيء، حتى يأتي اليوم الذي تنقل فيه القائمة نفسها إلى أداة المراقبة. وشغلناه على خمسة مواقع: موقعان سليمان، وموقعان من badssl.com المخصص لاختبار أخطاء TLS، أحدهما بشهادة منتهية والآخر لاسم مختلف، وعنوان داخلي لا يرد:
python3 /opt/ops/cert_check.py arabroot.io example.com expired.badssl.com wrong.host.badssl.com 10.255.255.1 --warn 21; echo exit=$?ok arabroot.io 50 days (until 2026-12-25)
ok example.com 50 days (until 2026-12-25)
ERROR expired.badssl.com SSLCertVerificationError: [SSL: CERTIFICATE_VERIFY_FAILED] certificate verify failed: certificate has expired (_ssl.c:1029) (1.0s)
ERROR wrong.host.badssl.com SSLEOFError: [SSL: UNEXPECTED_EOF_WHILE_READING] EOF occurred in violation of protocol (_ssl.c:1029) (1.1s)
ERROR 10.255.255.1 TimeoutError: timed out (5.0s)
checked 5 hosts in 5.0s
exit=1في المخرج أعلاه لاحظ التالي:
- الموقعان السليمان ينتهيان في اليوم نفسه، 25 ديسمبر 2026، وهذه صدفة تحققنا منها بالأمر
openssl s_client، فشهادة الأول من Let's Encrypt والثاني من مصدر آخر، ولكن هذا النوع من الصدف شائع في الشهادات قصيرة العمر، ولهذا يحتاج الفحص إلى أن يكون آلياً وليس في تقويم أحد. - الشهادة المنتهية لم تصل إلى حساب الأيام أصلاً، لأن التحقق نفسه فشل برسالة واضحة
certificate has expired. - الموقع ذو الاسم المختلف أعطى خطأ مختلفاً عما توقعناه، فالاتصال أغلق أثناء المصافحة
UNEXPECTED_EOF_WHILE_READINGولم يصل إلى فحص الاسم، وهذا بالضبط سبب أن السكربت يلتقط كل أنواع الأخطاء ويطبع نوعها، بدلاً من أن يتوقع خطأ واحداً بعينه. - العنوان الذي لا يرد أخذ خمس ثوان كاملة، وهي المهلة، ولكن السكربت كله أخذ 5.0 ثانية، أي أن الانتظار حدث بالتوازي مع الباقي. وعندما شغلنا الملف نفسه بخيط واحد أخذ 7.5 ثانية، والفرق يكبر مع كل موقع يضاف إلى القائمة.
- رمز الخروج 1 لأن ثلاثة مواقع ليست سليمة، وهذا ما يقرؤه المؤقت أو أداة المراقبة.
وتشغيل هذا السكربت يومياً يكون بالطريقة نفسها التي شغلنا بها الأول، بخدمة ومؤقت، ولكن ما الذي يحدث عندما يخرج بالرمز 1؟ systemd يسجل أن الخدمة فشلت، ولا يخبر أحداً. والربط الذي نستخدمه هو الخيار OnFailure= في ملف الخدمة، الذي يشغل خدمة أخرى عند الفشل، ترسل رسالة إلى قناة الفريق، أو أن تجمع أداة المراقبة حالة الخدمات الفاشلة من systemd، كما شرحنا في التنبيهات Alerting. والمهم أن رمز الخروج هو الواجهة بين السكربت وبقية النظام، فلا تجعل سكربتاً يطبع «ERROR» ويخرج بالرمز 0.
ماذا لو احتوى اسم ملف على أمر؟ shell=True
المهمة الثالثة صغيرة: ضغط ملفات السجل في مجلد بالأمر gzip. وكتبها أحد الزملاء بالطريقة التي يكتب بها أغلب من ينتقل من Bash إلى Python:
#!/usr/bin/env python3
# DON'T: builds a shell command from file names
import subprocess
from pathlib import Path

for path in Path("/var/log/shop").glob("*.log"):
    subprocess.run(f"gzip -k {path}", shell=True)
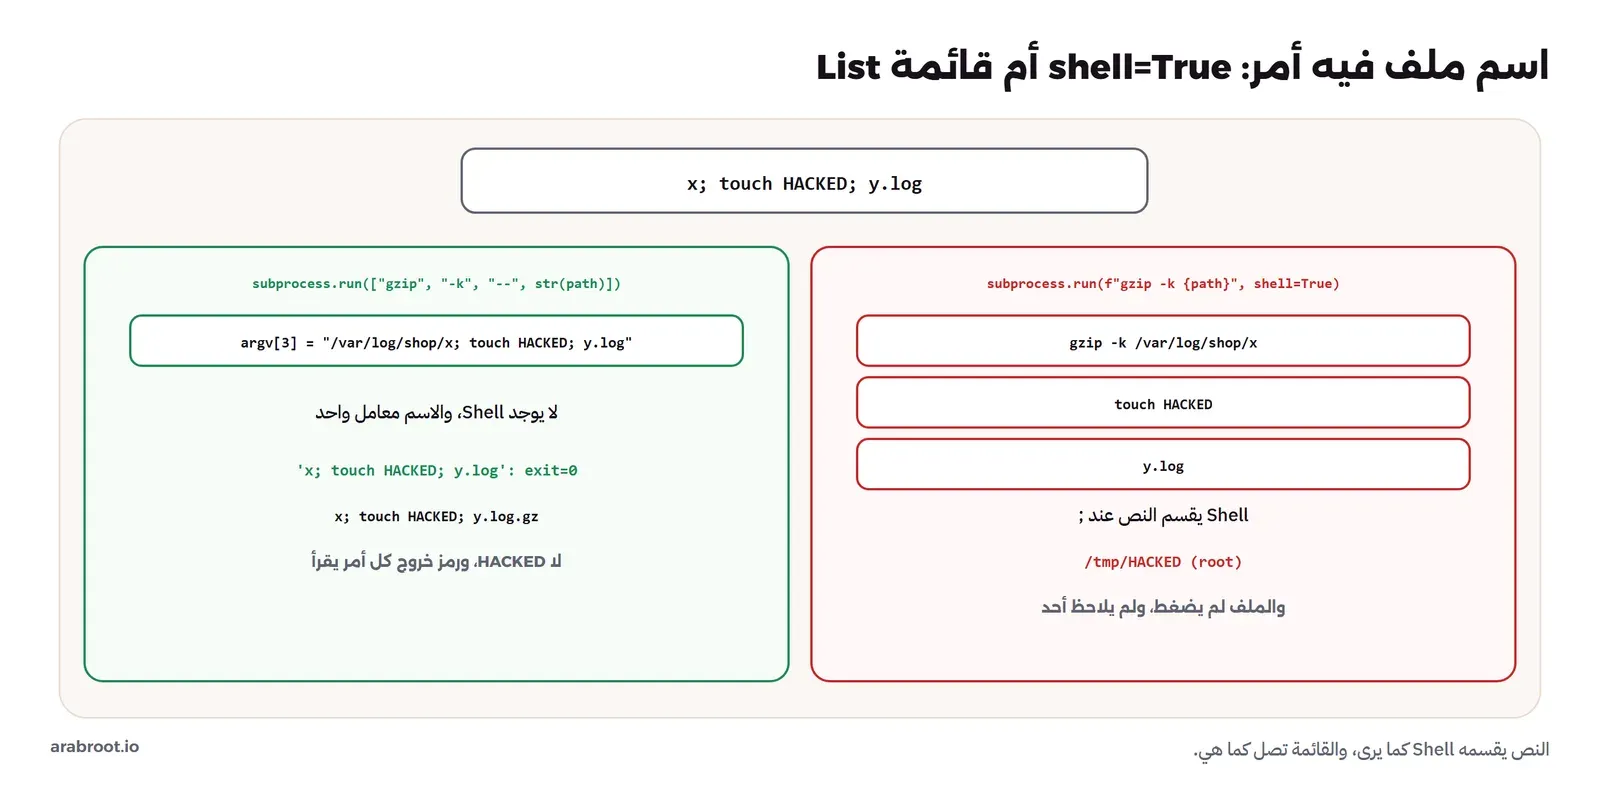
وفي المجلد ملفان، أحدهما سجل عادي، والآخر اسمه x; touch HACKED; y.log، وهو اسم يستطيع أن يكتبه أي برنامج يكتب سجلات في هذا المجلد، أو أي شخص يستطيع أن يرفع ملفاً باسم يختاره إلى مجلد تعالجه سكربتاتك. ثم شغلنا السكربت من /tmp:
gzip: /var/log/shop/x: No such file or directory
/bin/sh: 1: y.log: not found
-rw-r--r-- 1 root root 0 Nov  5 07:26 /tmp/HACKED
الملف /tmp/HACKED أنشئ بصلاحيات root، والسبب أن shell=True يمرر النص كله إلى Shell، وShell يرى الفاصلة المنقوطة فيفصل الأوامر: gzip -k /var/log/shop/x، ثم touch HACKED، ثم y.log. وكان الأمر هنا touch البريء، ولكنه كان يمكن أن يكون أي أمر، والسكربت يعمل بـ root. ولاحظ أيضاً أن الملف لم يضغط، والسكربت لم يلاحظ، لأنه لا يقرأ رمز الخروج من gzip. وهذا ما تحذر منه وثائق subprocess في قسم الأمان. والطريقة الصحيحة أن تمرر الأمر قائمة، فلا يوجد Shell أصلاً، وكل عنصر في القائمة معامل واحد مهما كانت حروفه:
#!/usr/bin/env python3
# DO: pass a list; the file name is one argument, whatever characters it contains
import subprocess
from pathlib import Path

for path in Path("/var/log/shop").glob("*.log"):
    r = subprocess.run(["gzip", "-k", "--", str(path)], capture_output=True, text=True)
    print(f"{path.name!r}: exit={r.returncode} {r.stderr.strip()}")
'app.log': exit=0
'x; touch HACKED; y.log': exit=0
ls: cannot access '/tmp/HACKED': No such file or directory
app.log
app.log.gz
x; touch HACKED; y.log
x; touch HACKED; y.log.gzالملف ذو الاسم الغريب ضغط كأي ملف، ولم ينشأ HACKED، والسكربت يطبع رمز خروج كل أمر. ولاحظ -- قبل اسم الملف: هذا يقول لـ gzip إن ما بعده أسماء ملفات وليس خيارات، فملف اسمه -rf لا يصبح خياراً. وإذا احتجت فعلاً إلى Shell، لأنبوب مثلاً، فاستخدم shlex.quote لكل قيمة تدخل في النص، كما في وثائق shlex، ولكن في أغلب الحالات تستطيع أن تفعل الأنبوب نفسه في Python دون Shell.
كيف يصل السكربت إلى السيرفرات؟ Deploy
في المختبر نسخنا السكربت وملفي systemd إلى السيرفر بيدنا، أما مع أكثر من سيرفر فهذه هي المهمة التي يناسبها Ansible تماماً: دور صغير ينسخ السكربت إلى /opt/ops بصلاحيات 0755 ويملكه root، وينسخ ملفي الخدمة والمؤقت، ويشغل daemon-reload عند تغييرهما، ويفعل المؤقت. وبهذا يصبح السكربت في Git مع اختباراته، ويمر كل تعديل فيه من طلب دمج، ويصل إلى كل السيرفرات بالطريقة نفسها، ويكشف Ansible أي تعديل يدوي على السكربت في سيرفر واحد، كما رأينا مع ملفات SSH في مقال التقوية. ولاحظ أن ملكية السكربت لـ root وصلاحية الكتابة له وحده ليست تفصيلاً: السكربت يعمل بـ root من systemd، فمن يستطيع أن يعدل الملف يستطيع أن يشغل أي شيء بـ root في الثالثة فجراً.
والاختبار سهل لأن الكود مقسم إلى دوال: الدالة plan لا تلمس القرص، وإنما تأخذ قائمة تواريخ وترجع ما يبقى وما يحذف، فتستطيع أن تختبرها بـ pytest بتواريخ تختارها، مثل شهر فيه خمسة أيام أحد، أو مجلد فيه ثلاث نسخ فقط، دون أي ملف حقيقي. وقد شرحنا الاختبارات في مقال Python للمطورين، والمهم هنا أن السكربت الذي يحذف ملفات يستحق اختبارات أكثر من أي كود آخر تكتبه.
ومن يراقب السكربت نفسه؟ Dead Man's Switch
ربطنا فشل السكربت بالتنبيه، ولكن هناك حالة لا يغطيها هذا الربط أبداً: السكربت الذي لا يعمل أصلاً. فإذا عطل أحد المؤقت بالخطأ، أو حذف ملفه أثناء تحديث، أو استبدل السيرفر ولم ينشر Ansible الملف إلى الجديد، فلا يوجد فشل يسجل، ولا تنبيه يرسل، والنسخ تتراكم بصمت حتى يمتلئ القرص من جديد، وهي المشكلة نفسها التي بدأنا بها. والحل المعروف لذلك يسمى مفتاح الرجل الميت Dead Man's Switch: السكربت يرسل إشارة «ما زلت أعمل» عند كل نجاح، وأداة المراقبة تنبه إذا لم تصلها الإشارة في الوقت المتوقع، أي أن التنبيه على الغياب وليس على الخطأ.
وأبسط طريقة لذلك في سكربت مثل سكربتنا أن يكتب في آخر تشغيل ناجح وقته في ملف معروف، مثل /var/lib/backup-prune/last-success، وأن تقرأ أداة المراقبة عمر هذا الملف، فتنبه إذا زاد عن يوم وبضع ساعات، كما شرحنا في دليل المراقبة. وطريقة أخرى أن يرسل السكربت طلب HTTP إلى خدمة مراقبة الوظائف المجدولة عند انتهائه، وهي خدمات تعمل على هذه الفكرة بالضبط. والمهم أن تختار مدة الإنذار أطول قليلاً من الفترة بين التشغيلين، مع هامش لـ RandomizedDelaySec، حتى لا يأتي التنبيه كل ليلة لأن السكربت تأخر عشر دقائق. ولاحظ أن هذا الملف يحتاج أن يكون في ReadWritePaths أيضاً، وإلا عدنا إلى مشكلة Read-only file system.
أين يوضع السكربت؟ Layout
في المختبر وضعنا السكربتات في /opt/ops، وهذه بعض القرارات الصغيرة حول المكان والتشغيل التي تجنبك مشاكل لاحقة. السكربت يشغل في ملف الخدمة بالمسار الكامل للمفسر /usr/bin/python3، وليس عبر سطر #!/usr/bin/env python3 وحده، لأن env يبحث في متغير PATH، وPATH في systemd يختلف عن PATH في جلستك، فقد يجد مفسراً آخر ثبته أحد في /usr/local/bin بإصدار مختلف. والسكربت ملف واحد يملكه root بصلاحية 0755، ولا يكتب فيه أحد غير root، كما ذكرنا في قسم النشر. وأي إعداد يتغير بين السيرفرات، مثل عدد النسخ اليومية، يمر كمعامل في سطر ExecStart أو في ملف إعداد منفصل، وليس بتعديل السكربت على كل سيرفر، حتى يبقى السكربت نفسه متطابقاً في كل مكان، ويستطيع Ansible أن يكتشف أي تعديل يدوي عليه. وأخيراً، كل سكربت يكتب في أوله ماذا يفعل وما رموز خروجه، كما فعلنا، لأن هذا التعليق هو ما يقرؤه من يجد الملف في /opt/ops بعد أن ترك كاتبه الفريق.
متى يصبح السكربت أكبر من سكربت؟ Signs
السكربتات الصغيرة تكبر، وهذا طبيعي، ولكن هناك نقطة يصبح فيها السكربت برنامجاً يحتاج إلى معاملة برنامج، وهذه العلامات التي نستخدمها لنعرف أننا وصلنا إليها:
- أصبح يحتاج إلى حزمة من خارج المكتبة القياسية، مثل عميل لواجهة برمجية لمزود سحابي. هنا يحتاج إلى بيئة افتراضية وملف قفل وطريقة لتحديثهما، أي مشروع كامل كما في مقال Python للمطورين، وربما Container يشغله.
- أصبح يعمل على أكثر من سيرفر من مكان واحد، مثل أن يمر سكربت الشهادات على كل سيرفرات الشركة. هنا ربما يكون مكانه Ansible، أو أداة مراقبة تفحص الشهادات أصلاً، بدلاً من سكربت يكبر ليصبح أداة مراقبة صغيرة.
- أصبح له حالة يتذكرها بين التشغيلات، مثل «آخر ملف عالجته». هنا تحتاج إلى أن تفكر في مكان الحالة وقفلها ونسخها الاحتياطي، وهي الأسئلة نفسها التي ناقشناها في مقال ملف الحالة، وقد تكون قاعدة بيانات صغيرة أنسب من ملف.
- أصبح أكثر من شخص يعدله كل شهر. هنا يحتاج إلى مستودع خاص واختبارات في الخط ومراجعة، وليس إلى ملف في مجلد مشترك.
وليس في أي من هذه العلامات شيء سيئ، وإنما هي إشارة إلى أن الأدوات التي تحيط بالسكربت يجب أن تكبر معه. والخطأ الشائع أن يبقى السكربت ملفاً منسوخاً على سيرفر، بلا مستودع ولا اختبارات، بعد أن أصبح يحذف بيانات الإنتاج على عشرين سيرفراً. ولاحظ أن هذا المقال نفسه طبق أول هذه الخطوات: السكربتات في مستودع، ومعها اختبارات بالمكتبة القياسية، وملفات systemd مكتوبة، وجاهزة لأن ينشرها دور Ansible، فإذا كبرت لاحقاً فالأساس موجود.
قواعد لأي سكربت يعمل على سيرفر: Script Rules
من السكربتين والتجربة نخرج بقواعد نطبقها على أي سكربت نكتبه للسيرفرات، بلغة Python أو غيرها:
- التشغيل التجريبي افتراضي لكل ما يحذف أو يغير، والتنفيذ يحتاج إلى خيار صريح.
- حدود واضحة لما يسمح للسكربت أن يلمسه، مكتوبة في الكود، ومطبقة على المسار الحقيقي بعد
resolve(). - قفل يفتحه نظام التشغيل وحده عند موت العملية، وليس ملفاً تحذفه بنفسك.
- رموز خروج مختلفة لكل نوع فشل، وصفر فقط عندما نجح كل شيء.
- السجل إلى المخرج القياسي بسطر لكل عملية، وsystemd يأخذه إلى journal.
- مهلة لكل اتصال شبكي، والتقاط الأخطاء لكل عنصر وحده حتى لا يوقف خطأ واحد الكل.
- الأوقات بمنطقة زمنية صريحة، UTC للحساب، والمنطقة المحلية فقط حيث يقرأ إنسان.
- الأوامر الخارجية بقائمة، دون
shell=True، مع قراءة رمز خروج كل أمر. - تقوية الخدمة في systemd بـ
ProtectSystem=strictوReadWritePathsلما يحتاجه فقط. - المكتبة القياسية ما أمكن، وإذا احتجت حزمة فمشروع ببيئة افتراضية وملف قفل.
أخطاء شائعة Common Mistakes
- الحذف حسب وقت تعديل الملف: نسخ الملف أو استعادته يغير الوقت، فتحذف نسخة قديمة تبدو جديدة أو العكس.
- التحقق من المسار بمقارنة نصية «يبدأ بـ»:
/var/backups/shop/../../../etcيمر. - ملف قفل تنشئه وتحذفه بنفسك: يبقى بعد موت السكربت، فلا يعمل التشغيل التالي.
- تفعيل المؤقت دون تشغيل الخدمة بيدك أولاً: تعرف أنها تفشل في الثالثة فجراً.
- كتابة وقت في
OnCalendarدون منطقة زمنية على سيرفر UTC: المهمة تعمل كل يوم بنجاح في الوقت الخطأ. shell=Trueمع أسماء ملفات أو أي مدخلات: Shell يقسم النص كما يرى.- تجاهل رمز خروج الأوامر الخارجية: الملف الذي لم يضغط لم يلاحظه أحد.
- سكربت يطبع الخطأ ويخرج بالرمز 0: systemd والمراقبة يرونه نجاحاً.
- تثبيت حزم في Python النظام بـ
pip: Debian يرفض، والحل بيئة افتراضية أو المكتبة القياسية. - سكربت يعمل بـ root ويستطيع غير root أن يعدله: أي شخص يكتب فيه يشغل ما يريد بـ root.
قائمة التحقق Checklist
| قبل أن يعمل السكربت وحده كل ليلة | كيف تتحقق |
|---|---|
| التشغيل التجريبي يقول ما سوف يحدث | تشغيل دون --apply يطبع الخطة وملخصاً في سطر |
| المسارات الخاطئة ترفض | / والمسارات التي فيها .. تخرج برمز غير صفر دون أي تغيير |
| تشغيلان معاً لا يتسابقان | الثاني يخرج فوراً برمز مختلف |
| الخدمة مقواة وتعمل | systemctl start بيدك ينجح مع ProtectSystem=strict |
| الموعد صحيح | systemd-analyze calendar يعطي الوقت الذي تقصده بتوقيت السيرفر |
| الفشل يصل إلى أحد | OnFailure= أو المراقبة تنبه عند خروج بغير صفر |
| لا Shell مع مدخلات | لا يوجد shell=True، واسم ملف فيه ; يعالج كأي اسم |
| السكربت في Git مع اختباراته | ينشر بـ Ansible، ويملكه root، ولا يكتب فيه غيره |
الخلاصة Summary
وصلنا لنهاية الموضوع، وأهم ما فيه:
- Python بالمكتبة القياسية مناسب لمهام السيرفر التي تحتاج حساب تواريخ أو معالجة أخطاء أو توازياً، ويعمل بـ Python النظام دون حزم.
- سكربت الحذف أبقى 11 نسخة من 60 وحذف 49 بعد تشغيل تجريبي، ورفض ثلاثة مسارات خاطئة منها مسار يبدو داخل المجلد المسموح، وخرج فوراً عندما كان تشغيل آخر يملك القفل.
- التقوية في systemd كشفت أن السكربت يحتاج الكتابة في
/run/lock، فأضفناReadWritePathsلمسارين فقط. - الثالثة فجراً في المؤقت كانت السادسة صباحاً بتوقيتنا لأن السيرفر على UTC، والحل منطقة زمنية صريحة في
OnCalendar. - فحص الشهادات بالتوازي أخذ وقت أبطأ موقع، 5.0 ثانية مقابل 7.5 بخيط واحد، وكل خطأ ظهر بنوعه دون أن يوقف الباقي.
- اسم ملف فيه
;جعلshell=Trueينفذ أمراً بـ root، والقائمة عالجته كأي اسم.
وفي المقال التالي في المرحلة بإذن الله نعود إلى الأسرار، فنشفرها داخل Git نفسه مع SOPS وage، حتى تستطيع أن تراجعها مع الكود دون أن يقرأها كل من يقرأ المستودع. والمقالات المرتبطة بهذا المقال:
 دليلPython للمطورين: التركيب Syntax والأدوات في يوم واحددليل لمن يبرمج بلغة أخرى ويريد أن يبدأ بـ Python 3.15 من أول يوم: التثبيت، وما يختلف في التركيب، والأدوات uv وruff وmypy وpytest على مشروع حقيقي بمخرجه الفعلي.
 دليلإدارة الخدمات Services والسجلات Logs مع systemdننقل واجهة برمجية من nohup إلى خدمة systemd تعود وحدها بعد التوقف والإقلاع، ونقرأ سجلاتها مع journalctl، ونرى ثلاث مشاكل حقيقية واجهتنا في الطريق.
 دليلتقوية السيرفرات تلقائياً مع Ansible Hardeningدور Ansible يقوي إعداد SSH مع جدار الحماية وإعدادات النواة على كل السيرفرات بالطريقة نفسها، ويتحقق من النتيجة الفعلية، مع قياس Lynis قبل وبعد وتجربة أغلق فيها Ansible الباب على نفسه.
 دليلالتزامن Concurrency في Python: الخيوط و asyncio وقفل GILقسنا مئة طلب HTTP وأربعة ملايين عملية هاش بالخيوط وasyncio والعمليات والبناء الخالي من القفل في Python 3.15، ثم أعدنا تسابقاً باع عشرين قطعة من مخزون عشرة وجموداً بين قفلين وأصلحناهما.
سجل التحديثات Changelog
- نوفمبر 2026: كتابة المقال وتنفيذ المختبر بـ Python 3.13.5 من Debian 13 (debian:trixie-slim) مع systemd، دون أي حزمة خارج المكتبة القياسية، على Docker Engine 29.8.0، والرجوع إلى مراجعة GitLab لحادثة 31 يناير 2017.


