إذا كنت مسؤولاً عن عدد من أجهزة Windows، فقد كتبت يوماً سكربتاً يجمع من كل جهاز رقم إصدار النظام، والمساحة الحرة على القرص، والتحديثات المثبتة، وغالباً بدأ السكربت بالأمر wmic. ثم جاء يوم شغلت فيه السكربت نفسه على جهاز Windows 11 حديث، فقال لك النظام إن الأمر غير موجود. وإذا كنت مطوراً، فربما رأيت في كود قديم سطراً يسأل عن رقم المعالج أو اسم المستخدم المسجل عبر استعلام يشبه SQL، ولم تعرف من يجيب عنه. وإذا كنت محللاً أمنياً، فقد قرأت عن مهاجمين يشغلون برامجهم «عبر WMI» حتى لا يظهر اسمهم كأب للعملية، أو يتركون اشتراكاً يعيد تشغيل برنامجهم كلما أقلع الجهاز. وكل هذا يعود إلى طبقة واحدة في Windows عمرها أكثر من ربع قرن، وما زالت تعمل خلف أدوات الإدارة كلها تقريباً: أدوات إدارة Windows، أي Windows Management Instrumentation، واختصاراً WMI، ومعيارها المفتوح CIM.
وهذا المقال من مرحلة برمجة النظام في Windows، بعد مقال نموذج المكونات COM من الداخل الذي ذكر أن WMI مبني كله على COM، ومقال PowerShell للمسؤولين الذي استعمل بعض أوامره. أما هنا فنفتح الطبقة نفسها: من يجيب عن الاستعلام، وأين تعيش الكلاسات، وكيف تستدعي طريقة Method تنفذ شيئاً على الجهاز، وكيف تشترك في الأحداث، وكيف يبدو كل هذا من جهة الدفاع. وكل التجارب للقراءة أو على برامجنا نحن، على Windows 11 حقيقي دون صلاحيات المدير، بـ PowerShell وبرنامج C++ صغير.
 دليلنموذج المكونات COM من الداخل: الواجهات والتسجيلنبني خادم COM صغيراً بلغة C++ ونسجله للمستخدم الحالي فقط، ونتتبع كل QueryInterface وAddRef وRelease حتى نفهم لماذا يظهر Class not registered وE_NOINTERFACE.
 دليلPowerShell للمسؤولين: الكائنات Objects بدل النصلماذا ينكسر السكربت الذي يقص مخرج الأوامر في Windows، وكيف تبني بكائنات PowerShell تقريراً صباحياً عن الأقراص والخدمات والأخطاء يعمل في 5.1 و7 دون صلاحيات المدير.
 دليلAutoruns: كل ما يعمل تلقائياً مع Windowsكيف يقرأ Autoruns كل مكان يبدأ منه برنامج مع الإقلاع والدخول، ومختبر بصلاحيات مستخدم عادي يفحص 1690 مدخلاً ويتتبع تعريفاً بلا ملف ويحل لغز ملف غير موقع في System32.
 دليلSysmon: مراقبة أمنية مجانية لأجهزة Windowsكيف يسجل Sysmon ما لا يسجله Windows من عمليات وسطور أوامر وفتح للذاكرة، وكيف تكتب فلاتره وتفحصها، مع مختبر يقرأ مخططه وأحداث هجمات حقيقية منشورة بصلاحيات مستخدم عادي.
 دليلتتبع الأحداث ETW: المصدر الذي تقرأ منه أدوات الحمايةنكتب مزود TraceLogging في برنامج C، ونجمع أحداثه بجلسة logman ثم بجلسة لحظية مع أحداث PowerShell على Windows 11 دون صلاحيات المدير، ونقيس كلفة الحدث، ونرى بالأرقام ما يبقى للمدير والنواة ولماذا تعتمد عليه برامج الحماية.
وسوف نناقش في هذا المقال ما يلي:
- ما هو WMI وما هو CIM، ومعمارية WMI: الخدمة والمستودع والمزودات Providers وعملية WmiPrvSE.exe.
- مساحات الأسماء Namespaces والكلاسات Classes والوراثة على جهاز حقيقي بالأرقام.
- لغة الاستعلام WQL، والفرق بين التصفية في الخادم والتصفية في PowerShell، وكلفة كل طريقة.
- استدعاء طريقة تنشئ عملية، ولماذا يصبح أبوها WmiPrvSE.exe لا برنامجك.
- الاشتراك في الأحداث اشتراكاً مؤقتاً، والاشتراكات الدائمة التي يستعملها المهاجمون للبقاء، وكيف تكشفها.
- WMI من C++ عبر COM، وWMI عن بعد عبر DCOM وWS-Man، وما سجله WMI نفسه عن كل ما فعلناه.
- الأخطاء الشائعة، وجدول قرار، وقائمة فحص، وتدريب عملي.
ما هو WMI وما هو CIM؟
WMI هو تطبيق Microsoft لمعيار اسمه نموذج المعلومات العام Common Information Model، واختصاراً CIM، وضعته منظمة DMTF في التسعينيات ليصف أي شيء يدار في الحاسب، من القرص إلى العملية إلى الخدمة، بكلاسات Classes لها خصائص Properties وطرق Methods وعلاقات Associations. والفكرة أن يسأل برنامج الإدارة سؤالاً واحداً بالشكل نفسه على أي نظام، مثل «أعطني كل الأقراص المنطقية ومساحتها الحرة»، ولا يهمه كيف يعرف النظام الجواب. وتشرح صفحة Microsoft عن WMI أنه البنية التحتية لبيانات الإدارة وعملياتها في Windows، وأن المسؤولين يستعملونه بالسكربتات وPowerShell، والمطورين من C++ و.NET.
ولأن CIM معيار لا منتج، فالفكرة نفسها موجودة خارج Windows: على Linux نفذت Microsoft نسخة مفتوحة المصدر من مدير كائنات CIM لإدارة الأجهزة بالطريقة نفسها، وأدوات إدارة الخوادم من شركات العتاد تتكلم بكلاسات CIM لتعرض حالة المراوح والأقراص ووحدات الطاقة. ولهذا فإن ما تتعلمه هنا من أسماء الكلاسات ومفهوم المزود والعلاقات يفيدك حتى خارج Windows، وإن كان استعماله اليومي الأكبر في عالم Windows.
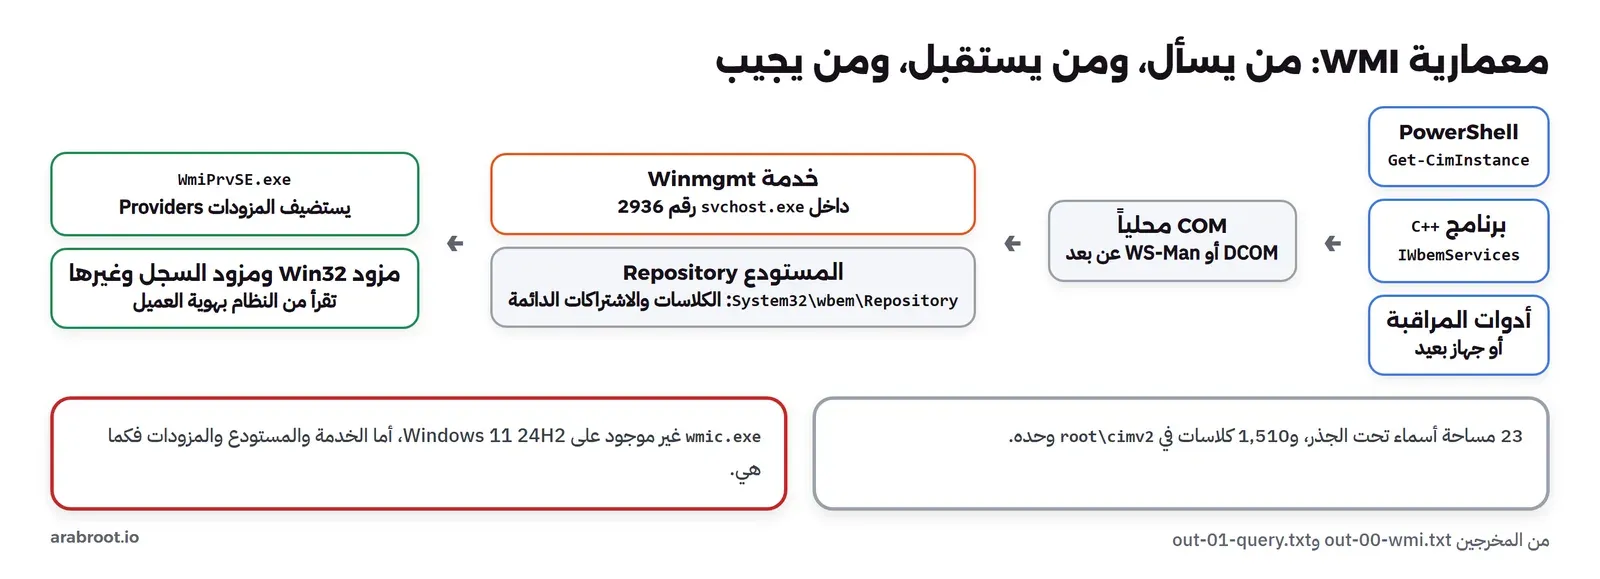
والمثال الأقرب من الحياة هو موظف الاستقبال في مبنى حكومي كبير: أنت لا تعرف أي قسم يملك ملفك، ولا في أي طابق، فتسأل الاستقبال بنموذج طلب موحد، وهو يعرف أي قسم يجيب عن أي نوع من الطلبات، فيرسل طلبك إليه ويعيد لك الجواب بالنموذج نفسه. والاستقبال في WMI هو خدمة اسمها Winmgmt، والأقسام هي المزودات Providers، ونموذج الطلب هو الكلاس ولغة الاستعلام WQL.
وتشرح صفحة معمارية WMI الأجزاء بالتفصيل، وأهمها لك أربعة:
- المستهلكون Consumers: كل من يسأل، مثل PowerShell وبرامج المراقبة وبرنامج C++ الذي سوف نكتبه.
- مدير كائنات CIM CIM Object Manager، وهو خدمة Winmgmt التي تعمل داخل عملية
svchost.exe، يستقبل الطلب، ويعرف من المستودع أي مزود يجيب، ويمرر الطلب إليه. - المستودع Repository: قاعدة بيانات في
C:\Windows\System32\wbem\Repositoryتحفظ تعريفات الكلاسات، وبعض البيانات الثابتة، والاشتراكات الدائمة التي سوف نعود إليها. - المزودات Providers: مكتبات DLL تعرف كيف تجيب فعلاً، فمزود Win32 يقرأ العمليات والأقراص من النظام، ومزود السجل يقرأ Registry، وغيرها كثير. والخدمة لا تحمل أغلب المزودات في عمليتها، وإنما في عمليات مضيفة اسمها
WmiPrvSE.exe، كما تشرح صفحة استضافة المزودات، حتى لا يسقط عطل مزود واحد الخدمة كلها.
قصة قصيرة: من WBEM إلى CimCmdlets
بدأت القصة في منتصف التسعينيات بمبادرة اسمها إدارة المؤسسات عبر الويب Web-Based Enterprise Management، واختصاراً WBEM، اشتركت فيها شركات كبيرة لتوحيد طريقة إدارة الأجهزة، ومنها خرج معيار CIM الذي تديره DMTF. ولهذا تجد اسم wbem في مسار ملفات WMI حتى اليوم، في System32\wbem. ووصل WMI إلى Windows NT 4 ثم صار جزءاً أساسياً من Windows 2000، وكانت الأداة wmic وسكربتات VBScript طريق المسؤولين إليه سنوات طويلة. ثم جاء معيار WS-Management ليجعل الإدارة عن بعد تمر عبر HTTP بدلاً من DCOM، ونفذته Microsoft في خدمة WinRM، ثم جاءت أوامر CimCmdlets في PowerShell 3.0 لتتكلم بالمعيار الجديد، ومعها واجهة برمجية جديدة اسمها Windows Management Infrastructure، تشرحها صفحة Windows Management Infrastructure. وأخيراً أزيلت wmic كما رأيت، أما الطبقة نفسها، أي الخدمة والمستودع والمزودات، فهي كما هي منذ ربع قرن، ولذلك تعمل السكربتات المكتوبة لـ Windows Server 2008 على Windows 11 بمجرد تغيير اسم الأمر.
تجهيز المختبر Lab
أغلب المختبر سكربتات PowerShell بالوحدة CimCmdlets الموجودة مع Windows PowerShell 5.1، ومعها برنامج C++ واحد اسمه wmiquery.exe يسأل WMI عبر COM، ويعمل أيضاً كعملية ابن في تجربة الطرق والأحداث. ونبنيه بأدوات Microsoft للغة C++ x64، والسكربت 00-setup.ps1 يبني ثم يطبع البيئة وحالة WMI:
OS        : Microsoft Windows 11 Pro (build 26100.9711)
PowerShell: 5.1.26100.9711
Elevated  : False
Lab folder: C:\lab
Microsoft (R) C/C++ Optimizing Compiler Version 19.51.36256 for x64
wmiquery.cpp
wmiquery.exe
Winmgmt service: Running, start mode Auto, process svchost PID 2936
CimCmdlets module: 1.0.0.0
wmic.exe present: Falseوالسطر الأخير يجيب عن الموقف الأول في بداية المقال: wmic.exe غير موجود على هذا الجهاز. وتقول صفحة الميزات الملغاة في Windows إن أداة WMIC ألغيت، وإنها أزيلت ولم تعد متاحة كميزة اختيارية على Windows 11 الإصدار 24H2 وما بعده، وإن البديل هو PowerShell، وإن الإلغاء يخص أداة سطر الأوامر فقط، أما WMI نفسه فلم يتأثر. أي أن سكربتك القديم يحتاج ترجمة إلى Get-CimInstance، والبيانات خلفه كما هي. والخدمة Winmgmt تعمل تلقائياً داخل svchost برقم 2936، وهو الرقم الذي سوف نراه مرة أخرى بعد قليل.
مساحات الأسماء Namespaces والكلاسات Classes
الكلاسات في WMI منظمة في شجرة مساحات أسماء Namespaces تشبه المجلدات، وأشهرها root\cimv2 الذي يحمل كلاسات النظام الأساسية. والسكربت 01-query.ps1 يبدأ بسؤال الجذر عن مساحاته، ثم يعد الكلاسات في root\cimv2، ثم يقرأ تعريف الكلاس Win32_Process:
> Get-CimInstance -Namespace root -ClassName __NAMESPACE | Select-Object -ExpandProperty Name
Appv, aspnet, CIMV2, Cli, DEFAULT, directory, Hardware, HyperVCluster, Intel_ME, Interop, Microsoft, msdtc, PEH, Policy, RSOP, SECURITY, SecurityCenter, SecurityCenter2, ServiceModel, StandardCimv2, subscription, virtualization, WMI

classes in root/cimv2: 1510; Win32_*: 1059; CIM_*: 286; __* (system): 53

> Get-CimClass Win32_Process
properties: 45; methods: Create, Terminate, GetOwner, GetOwnerSid, SetPriority, AttachDebugger, GetAvailableVirtualSize
superclass chain: Win32_Process -> CIM_Process -> CIM_LogicalElement -> CIM_ManagedSystemElement
وفي هذا المخرج لاحظ التالي:
- تحت الجذر 23 مساحة، ومنها ما تتوقعه مثل
CIMV2وSecurityCenter2الذي تسأله أدوات مراقبة الحماية عن برنامج مكافحة الفيروسات، وStandardCimv2الذي تعمل عليه أوامر الشبكة الحديثة في PowerShell، ومنها ما تضيفه البرامج المثبتة مثلIntel_ME. فكل برنامج يستطيع أن يضيف مساحته ومزوده، وهذا ما يجعل WMI مكاناً واحداً تسأل فيه عن أشياء كثيرة. - في
root\cimv2وحده 1,510 كلاسات، منها 1,059 تبدأ بـWin32_، وهي إضافات Microsoft، و286 تبدأ بـCIM_، وهي كلاسات المعيار نفسه، و53 كلاساً للنظام تبدأ بشرطتين سفليتين مثل__NAMESPACEو__EventFilter. - الكلاس
Win32_Processله 45 خاصية و7 طرق، ويرث منCIM_Processالذي يرث منCIM_LogicalElementثمCIM_ManagedSystemElement. وهذه الوراثة هي فكرة المعيار: برنامج إدارة يعرفCIM_Processفقط يستطيع أن يقرأ العمليات على Windows دون أن يعرف شيئاً عنWin32_Process، وتشرح صفحة Win32_Process كل خصائصها.
لغة الاستعلام WQL والعلاقات Associations
WQL، أي لغة استعلام WMI، مجموعة صغيرة من SQL للقراءة فقط، تشرحها صفحة WQL: SELECT وFROM وWHERE وبعض العوامل، دون JOIN ودون أي كتابة. والأمر Get-CimInstance، الذي تشرحه صفحة Get-CimInstance، يقبل الكلاس مع -Filter، أو الاستعلام كاملاً مع -Query:
> Get-CimInstance Win32_OperatingSystem | Select-Object Caption, Version, BuildNumber, OSArchitecture, LastBootUpTime, FreePhysicalMemory
Caption            : Microsoft Windows 11 Pro
Version            : 10.0.26100
BuildNumber        : 26100
OSArchitecture     : 64-bit
LastBootUpTime     : 2026-11-17 9:08:10 PM
FreePhysicalMemory : 29003492

> Get-CimInstance -Query "SELECT Name, ProcessId, ParentProcessId, HandleCount, WorkingSetSize FROM Win32_Process WHERE ProcessId = $PID"
Name            : powershell.exe
ProcessId       : 27520
ParentProcessId : 30228
HandleCount     : 1661
WorkingSetSize  : 148148224

> Get-CimInstance Win32_LogicalDisk -Filter "DeviceID='C:'" | Get-CimAssociatedInstance -ResultClassName Win32_DiskPartition
C: size 930.4 GB, free 3.7 GB, file system NTFS
Name                  Type            BootPartition SizeGB
----                  ----            ------------- ------
Disk #2, Partition #0 GPT: Basic Data         False  930.4

> Get-CimInstance Win32_LogicalDisk | Get-CimAssociatedInstance (all association classes, first hop)
Win32_Directory x1, Win32_DiskPartition x1, Win32_ComputerSystem x1

> Get-CimInstance Win32_Service -Filter "Name='Winmgmt'"
Name      : Winmgmt
State     : Running
StartMode : Auto
ProcessId : 2936
PathName  : C:\Windows\system32\svchost.exe -k netsvcs -p
الاستعلام الأول أجاب عن الجهاز كله بسطر واحد: الإصدار والبناء ووقت آخر إقلاع والذاكرة الحرة بالكيلوبايت. والثاني سأل عن عملية PowerShell نفسها برقمها، فأعاد عدد مقابضها وحجم مجموعة العمل Working Set، وهي الأرقام التي شرحها مقال مدير الذاكرة. والثالث هو ما يميز CIM عن مجرد جدول: العلاقات Associations. فالقرص المنطقي C: مرتبط بالقسم Partition الذي يحمله، وبالمجلد الجذر، وبالجهاز نفسه، والأمر Get-CimAssociatedInstance يمشي على هذه العلاقات دون أن تعرف أنت اسم كلاس العلاقة، فوجد أن C: على القرص 2 القسم 0 من نوع GPT. وفي السطر الأخير عرفنا أن الخدمة Winmgmt تعمل في svchost.exe -k netsvcs، أي في مجموعة خدمات مشتركة، كما شرح مقال الخدمات في Windows.
أين تحدث التصفية، وكم تكلف؟
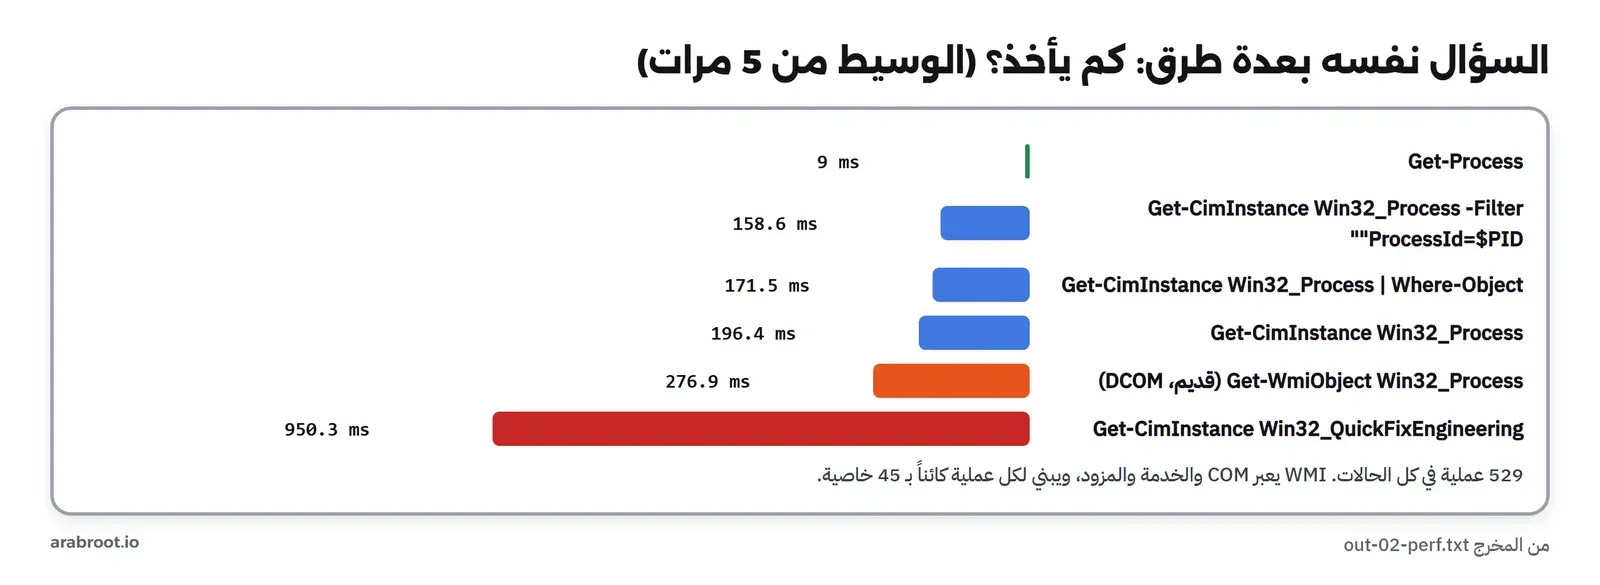
السؤال نفسه يمكن أن يطرح بعدة طرق، وكلفتها مختلفة جداً. فقسنا في 02-perf.ps1 الوسيط من خمس مرات لكل طريقة:
processes: Get-Process sees 529, Win32_Process returns 529

Get-Process                                                                   9 ms
Get-CimInstance Win32_Process                                             196.4 ms
Get-CimInstance Win32_Process -Property Name,ProcessId                    202.9 ms
Get-CimInstance Win32_Process -Filter "ProcessId=$PID"                    158.6 ms
Get-CimInstance Win32_Process | Where-Object ProcessId -eq $PID           171.5 ms
Get-WmiObject Win32_Process (old cmdlet, DCOM)                            276.9 ms
Get-CimInstance Win32_Process -CimSession (reused local session)          205.5 ms
Get-CimInstance Win32_QuickFixEngineering                                 950.3 ms
والأرقام تقول عدة أشياء. أولاً Get-Process أخذ 9 ميلي ثوان، وGet-CimInstance Win32_Process أخذ قرابة 200، أي عشرين ضعفاً، للعدد نفسه من العمليات: 529. والسبب أن Get-Process تقرأ من النظام مباشرة داخل عملية PowerShell، أما WMI فيمر الطلب عبر COM إلى الخدمة، ثم إلى المزود في WmiPrvSE.exe، ثم يبني المزود كائناً لكل عملية بكل خصائصها، ثم تعود الكائنات وتحول إلى كائنات PowerShell. ثانياً طلب خاصيتين فقط بـ -Property لم يوفر شيئاً هنا، لأن المزود يجمع البيانات نفسها في كل الأحوال. ثالثاً التصفية بـ -Filter في الخادم كانت أسرع من جلب الكل ثم التصفية بـ Where-Object، والفرق هنا صغير لأن الجهاز محلي، ولكنه يصبح كبيراً عندما تسأل جهازاً بعيداً، لأن كل كائن لا تحتاجه يعبر الشبكة. رابعاً الأمر القديم Get-WmiObject كان الأبطأ، وهو لا يعمل أصلاً في PowerShell 7، فلا سبب لاستعماله في كود جديد. وأخيراً كلاس التحديثات المثبتة Win32_QuickFixEngineering أخذ قرابة ثانية، وهذا تذكير بأن كل كلاس له مزود بكلفته الخاصة، فلا تفترض أن كل استعلام يأخذ عشرات الميلي ثواني لأن أحدها فعل، وقس الكلاس الذي تستعمله فعلاً قبل أن تضعه في سكربت يعمل كل دقيقة على مئات الأجهزة.
وأسوأ مثال على هذه القاعدة كلاس لم نشغله عن قصد: Win32_Product، الذي يبدو كأنه قائمة البرامج المثبتة. وتحذر صفحة Win32_Product من أن أي استعلام عليه يجعل مزود Windows Installer يعدد كل البرامج المثبتة بحزم MSI ويفحص اتساق كل واحد منها، وقد يصلحه، وأن ذلك قد يسبب تأخيراً وأحداث فشل تثبيت. أي أن سؤالاً يبدو للقراءة فقط يكتب في النظام، ولذلك اقرأ البرامج المثبتة من مفاتيح Uninstall في السجل بدلاً منه.
ماذا يحدث خلف سطر Get-CimInstance واحد؟
لنتتبع الآن استعلاماً واحداً من المختبر خطوة بخطوة، بالأرقام التي رأيناها، لأن هذا ما يفسر الكلفة التي قسناها والسلوك الذي سوف نراه في الطرق والأحداث. عندما تكتب Get-CimInstance Win32_Process في PowerShell، تفتح الوحدة CimCmdlets اتصالاً محلياً بالخدمة Winmgmt، التي تعمل في svchost.exe رقم 2936 على هذا الجهاز. والخدمة تقرأ من المستودع تعريف الكلاس Win32_Process، وتجد فيه اسم المزود الذي يجيب عنه، وهو مزود Win32 المسمى CIMWin32، ثم تبحث عن عملية WmiPrvSE.exe تستضيف هذا المزود بالمستوى الأمني المطلوب، فإذا لم تجدها أنشأتها. ثم يقرأ المزود قائمة العمليات من النظام، ويبني لكل عملية كائناً بـ 45 خاصية، حتى لو طلبت خاصيتين فقط، ثم تعود الكائنات إلى الخدمة، ومنها إلى PowerShell، التي تحولها إلى كائنات .NET تعرضها لك. وكل هذا لكي تحصل على المعلومات التي تقرؤها Get-Process مباشرة من النظام دون أي وسيط.
وقد يتساءل البعض: إذا كان الطريق بهذا الطول، فلماذا يستعمله أحد؟ والإجابة على ذلك أن قيمة WMI ليست في السرعة، وإنما في ثلاثة أشياء لا تعطيك إياها الدوال المباشرة: الأول أن السؤال نفسه يعمل على جهاز بعيد بإضافة اسم الجهاز فقط، والثاني أن مئات الكلاسات من مزودات مختلفة، من العتاد إلى برنامج الحماية إلى Hyper-V، تسأل بالطريقة نفسها وتعود بالشكل نفسه، والثالث أن الأحداث والطرق جزء من النموذج نفسه. ولهذا يبقى WMI أداة الإدارة، وتبقى الدوال المباشرة أداة البرامج التي تحتاج السرعة.
لماذا يستهلك WmiPrvSE.exe المعالج؟
من أشهر الأسئلة التي تصل إلى مسؤول Windows: «عملية اسمها WmiPrvSE.exe تأخذ 30% من المعالج، هل هي فيروس؟». والجواب في أغلب الحالات لا، فهي العملية المضيفة للمزودات التي رأيتها للتو، وهي لا تعمل من تلقاء نفسها، وإنما لأن برنامجاً ما يسألها، وغالباً برنامج مراقبة أو إدارة يكرر استعلاماً ثقيلاً كل ثوان. والطريقة الصحيحة للتحقيق ليست إيقافها، وإنما معرفة من يسأل: افتح القناة WMI-Activity/Operational وانظر في أحداث العمليات، فكل حدث يحمل رقم العملية العميلة ClientProcessId والاستعلام نفسه، كما سوف نرى في آخر المختبر، ثم اعرف اسم العملية بذلك الرقم. وفي Process Explorer تستطيع أن ترى المكتبات المحملة في كل نسخة من WmiPrvSE.exe، فتعرف أي مزود يعمل فيها. وإذا كانت هناك عدة نسخ، فهذا طبيعي، لأن الخدمة تفصل المزودات حسب مستوى الأمان الذي تحتاجه، فبعضها يعمل بحساب Network Service وبعضها بحساب Local System.
أسئلة يومية يجيب عنها WMI
بعد أن عرفت كيف يعمل، هذه أسئلة يسألها المسؤول كل أسبوع تقريباً، وكلها في root\cimv2 وتعمل بحساب عادي محلياً. فرقم الجهاز التسلسلي ورقم إصدار البرنامج الثابت BIOS في الكلاس Win32_BIOS، وهو ما تحتاجه عند فتح تذكرة دعم Ticket مع مصنع الجهاز دون أن تقلب الجهاز لتقرأ الملصق. ووقت آخر إقلاع في Win32_OperatingSystem كما رأيت، ومنه تعرف إن كان الجهاز أعيد تشغيله بعد آخر تحديث، وقد استعمله مقال كيف يقلع Windows لبناء خط زمني للإقلاع. والخدمات التي بدؤها تلقائي وحالتها متوقفة في Win32_Service، وهي غالباً أول ما تبحث عنه بعد إقلاع فيه مشكلة. والمساحة الحرة لكل قرص في Win32_LogicalDisk، والتحديثات المثبتة في Win32_QuickFixEngineering مع تاريخ كل منها، ومعلومات المعالج والذاكرة في Win32_Processor وWin32_PhysicalMemory. وفي root\SecurityCenter2 تجد برنامج مكافحة الفيروسات المسجل وحالته على أجهزة المستخدمين. والجامع بينها أنك تسأل بالشكل نفسه، فإذا كتبت الدالة مرة لجهاز واحد، صارت تعمل على مئة جهاز بإضافة -CimSession، وهذا هو السبب الذي جعل WMI يعيش ربع قرن رغم بطئه.
وانتبه لفرق صغير يربك من ينتقل من الأمر القديم Get-WmiObject إلى Get-CimInstance: الكائن الذي يعيده القديم يحمل طرقه معه، فتكتب $p.Terminate() مباشرة، أما الكائن الذي يعيده الجديد فهو بيانات فقط، وتستدعي طرقه بـ Invoke-CimMethod كما فعلنا مع GetOwner في تجربة الطرق. وهذا ليس نقصاً، وإنما نتيجة التصميم الجديد: الكائن يمكن أن يعود من جهاز بعيد عبر WS-Man، فلا يحمل اتصالاً حياً بالخدمة، والطريقة تستدعى باتصال جديد عند الحاجة. والفرق الثاني أن التواريخ في الجديد تصلك كتاريخ عادي، أما القديم فيعيدها بصيغة CIM النصية التي سوف تراها في مخرج C++.
استدعاء طريقة Method: من هو أب العملية؟
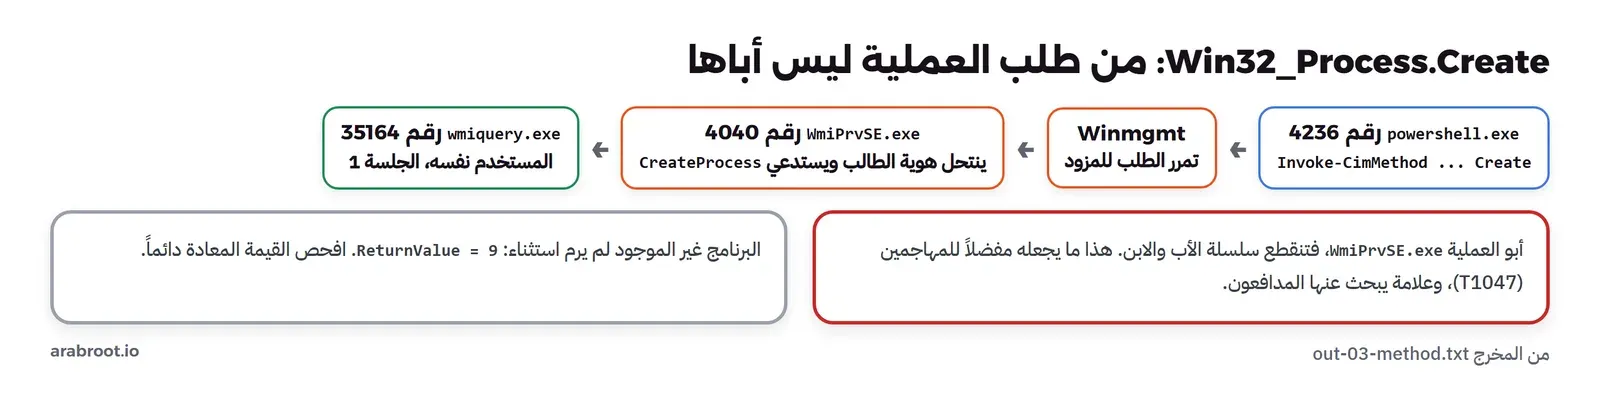
الكلاسات في WMI ليست للقراءة فقط، فلبعضها طرق تنفذ أشياء، وWin32_Process له الطريقة Create التي تنشئ عملية، وتشرحها صفحة Create. واستدعيناها بـ Invoke-CimMethod لتشغل برنامجنا wmiquery.exe في الوضع child، وهو وضع يكتب في ملف من هو أبوه، ومعه كائن Win32_ProcessStartup بالقيمة ShowWindow = 0 حتى لا تظهر أي نافذة. ثم استدعيناها مرة ثانية ببرنامج غير موجود:
> Invoke-CimMethod -ClassName Win32_Process -MethodName Create -Arguments @{ CommandLine = 'wmiquery.exe child child.txt'; ... ShowWindow = 0 }
ReturnValue = 0, ProcessId = 35164
running: wmiquery.exe PID 35164, parent PID 4040 = WmiPrvSE.exe, owner PC-01\user1

> Get-Content child.txt   (written by the child itself)
wmiquery child PID 35164, session 1, user user1
parent PID 4040 = WmiPrvSE.exe

this PowerShell is PID 4236

> Invoke-CimMethod -ClassName Win32_Process -MethodName Create -Arguments @{ CommandLine = 'no-such-program.exe' }
ReturnValue = 9
نجح الإنشاء بالقيمة 0، ولكن أب العملية الجديدة ليس PowerShell رقم 4236 الذي طلبها، وإنما WmiPrvSE.exe رقم 4040، أي العملية المضيفة لمزود Win32، لأن المزود هو الذي استدعى CreateProcess فعلاً، بعد أن انتحل Impersonate هوية من طلب، ولذلك صاحب العملية هو المستخدم نفسه في الجلسة نفسها. وفي المحاولة الثانية لم يرم الأمر أي استثناء، وإنما أعاد ReturnValue = 9، وهي في الصفحة «المسار غير موجود». وهذه نقطتان عمليتان: الأولى أن طرق WMI تبلغ عن الفشل بقيمة معادة لا بخطأ، فإذا لم تفحص ReturnValue فلن تعرف أن شيئاً فشل. والثانية أن كل عملية تبدأ عبر WMI يظهر أبوها WmiPrvSE.exe، وهذا ما يجعل التنفيذ عبر WMI مفضلاً عند المهاجمين، لأنه يقطع سلسلة الأب والابن التي تعتمد عليها أدوات الكشف، وتصنفه التقنية T1047 Windows Management Instrumentation في MITRE ATT&CK. وفي المقابل صار هذا النمط نفسه علامة مشهورة: عملية مثل powershell.exe أو cmd.exe أبوها WmiPrvSE.exe تستحق النظر، وقد رأيت مثالاً حقيقياً لهذا في مقال Sysmon.
الاشتراك في الأحداث: المؤقت
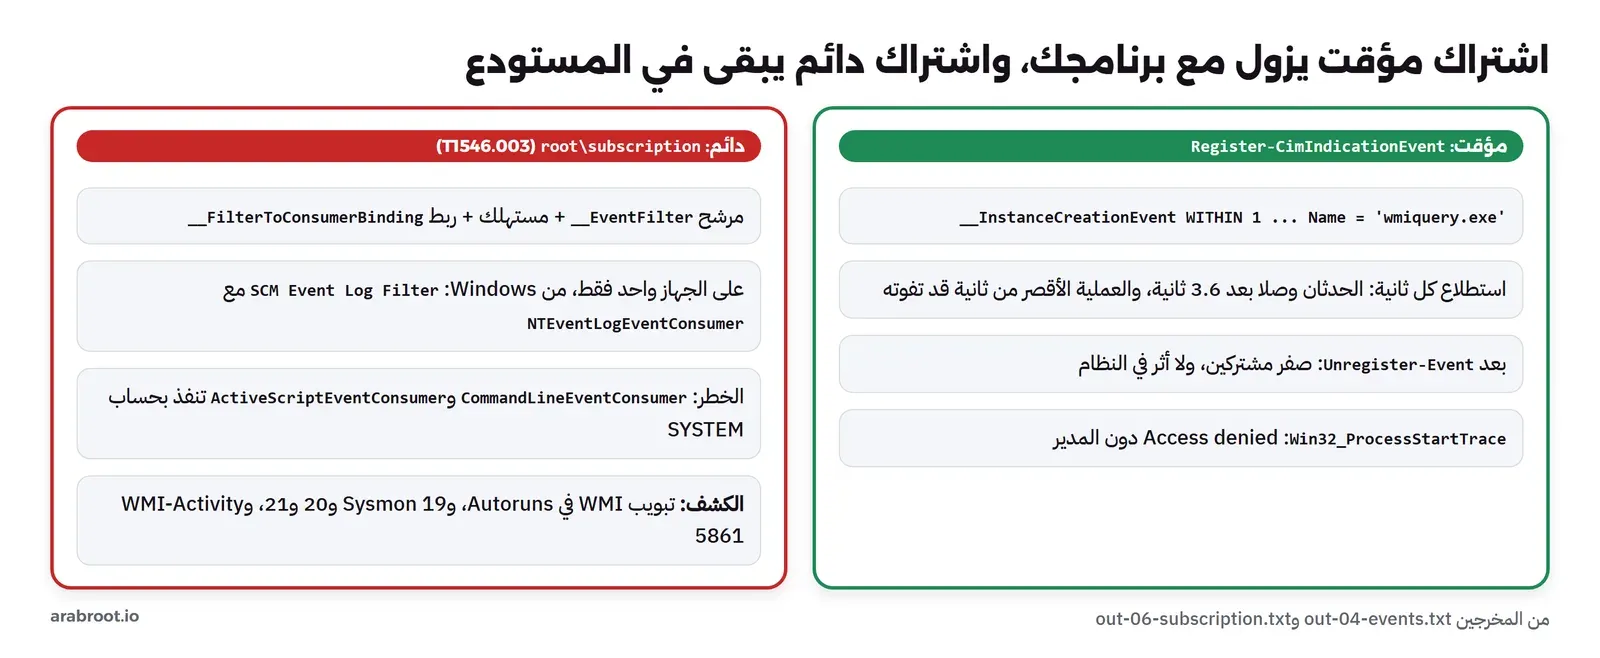
WMI لا يجيب عن الأسئلة فقط، وإنما يخبرك عندما يتغير شيء. والاشتراك المؤقت Temporary Subscription يعيش ما دام البرنامج الذي سجله يعمل، وتشرحه صفحة استقبال أحداث WMI. وفي 04-events.ps1 سجلنا بـ Register-CimIndicationEvent استعلاماً يقول: أخبرني بكل كائن Win32_Process جديد اسمه wmiquery.exe، ثم شغلنا البرنامج مرتين:
> Register-CimIndicationEvent -Query "SELECT * FROM __InstanceCreationEvent WITHIN 1 WHERE TargetInstance ISA 'Win32_Process' AND TargetInstance.Name = 'wmiquery.exe'" -SourceIdentifier ArabRootLab
subscribers in this session: 1
started wmiquery.exe twice: PIDs 29712, 31312
event 1: wmiquery.exe PID 29712, parent 22836, class __InstanceCreationEvent
event 2: wmiquery.exe PID 31312, parent 22836, class __InstanceCreationEvent
all events received after 3,626 ms
after Unregister-Event: subscribers 0

> Register-CimIndicationEvent -ClassName Win32_ProcessStartTrace -SourceIdentifier ArabRootTrace
Access denied
وصل الحدثان، كل منهما يحمل نسخة كاملة من كائن العملية الجديدة في TargetInstance، وأبوها هذه المرة PowerShell 22836 لأنها بدأت بـ Start-Process لا بـ WMI. ولكن انظر إلى العبارة WITHIN 1 في الاستعلام: كلاس __InstanceCreationEvent لا يعرف بالعمليات الجديدة من النظام، وإنما تسأل WMI عن قائمة العمليات كل ثانية وتقارنها بالسابقة، أي أنه استطلاع Polling. ولهذا وصل الحدثان بعد 3.6 ثانية من البدء، ولو عاشت عملية أقل من ثانية لما رآها هذا الاشتراك أبداً. والبديل الذي يعرف بالعمليات لحظة بدئها هو الكلاس Win32_ProcessStartTrace، الذي يأخذ أحداثه من تتبع الأحداث في النواة، ولكنه رفضنا بـ Access denied، لأنه يحتاج صلاحيات المدير، تماماً كما رفض مزود عمليات النواة في مقال ETW. وبعد Unregister-Event صار عدد المشتركين صفراً، ولم يبق في النظام أي أثر للاشتراك.
الأحداث الداخلية والخارجية
الكلاس __InstanceCreationEvent واحد من عائلة أحداث يسميها WMI الأحداث الداخلية Intrinsic Events، ومعه __InstanceDeletionEvent عند اختفاء كائن، و__InstanceModificationEvent عند تغير خاصية فيه. وهذه الأحداث تعمل على أي كلاس، حتى لو لم يكتب مزوده أي دعم للأحداث، لأن WMI نفسه يستطلع الكلاس بالفترة التي تحددها WITHIN ويقارن، ولذلك هي مرنة جداً ومكلفة في الوقت نفسه: اشتراك يستطلع كل العمليات كل ثانية يعني استعلام Win32_Process كاملاً كل ثانية، وقد رأيت كم يكلف هذا الاستعلام. أما الأحداث الخارجية Extrinsic Events، مثل Win32_ProcessStartTrace، فيكتبها المزود نفسه عندما يعرف بالحدث، دون أي استطلاع، فتصل فوراً ولا تكلف شيئاً حين لا يحدث شيء، ولكن لكل مزود صلاحياته، كما رأينا مع رفض الوصول. ولهذا إذا رأيت WmiPrvSE.exe مشغولاً باستمرار على جهاز، فابحث عن اشتراك بفترة قصيرة على كلاس كبير، فهذا من أشهر أسباب ذلك.
الاشتراكات الدائمة Permanent Subscriptions: كيف يبقى المهاجم
النوع الثاني من الاشتراكات لا يحتاج أي برنامج يعمل، لأنه يحفظ في المستودع نفسه، ويبقى بعد إعادة التشغيل، وتنفذه الخدمة Winmgmt بنفسها. ويتكون من ثلاثة كائنات في مساحة root\subscription، تشرحها صفحة مراقبة الأحداث:
- المرشح Filter من كلاس
__EventFilter: استعلام WQL يحدد الحدث، مثل «بعد دقائق من الإقلاع» أو «عند دخول مستخدم». - المستهلك Consumer: ما ينفذ عند الحدث، من كلاسات المستهلكين القياسية، وتشرحها صفحة المستهلكين القياسيين.
- الربط Binding من كلاس
__FilterToConsumerBinding: يربط المرشح بالمستهلك.
وقرأنا ما يوجد منها على جهاز المختبر، دون أن ننشئ شيئاً:
> Get-CimInstance -Namespace root/subscription -ClassName __EventFilter
instances: 1
  __EventFilter  Name=SCM Event Log Filter  Query=select * from MSFT_SCMEventLogEvent

> Get-CimInstance -Namespace root/subscription -ClassName __EventConsumer
instances: 1
  NTEventLogEventConsumer  Name=SCM Event Log Consumer

> Get-CimInstance -Namespace root/subscription -ClassName __FilterToConsumerBinding
instances: 1
  __FilterToConsumerBinding  Name=  Filter=__EventFilter (Name = "SCM Event Log Filter") Consumer=NTEventLogEventConsumer (Name = "SCM Event Log Consumer")

consumer classes in root/subscription: __EventConsumer, ActiveScriptEventConsumer, CommandLineEventConsumer, LogFileEventConsumer, NTEventLogEventConsumer, SMTPEventConsumer
على الجهاز اشتراك دائم واحد، وهو من Windows نفسه: المرشح SCM Event Log Filter يستمع لأحداث مدير الخدمات، والمستهلك من نوع NTEventLogEventConsumer يكتبها في سجل الأحداث، والربط يجمعهما. وهذا الاشتراك موجود على أغلب أجهزة Windows، فاحفظ شكله حتى لا يربكك. أما السطر الأخير فهو سبب أهمية هذا الموضوع للأمن: من بين كلاسات المستهلكين CommandLineEventConsumer الذي يشغل أي أمر، وActiveScriptEventConsumer الذي ينفذ سكربت VBScript أو JScript، وكلاهما ينفذ بحساب SYSTEM من داخل الخدمة. ولهذا فإن مرشحاً يستمع لحدث الإقلاع مع مستهلك من هذا النوع هو طريقة بقاء Persistence معروفة، تصنفها التقنية T1546.003 Windows Management Instrumentation Event Subscription في MITRE ATT&CK، وإنشاؤه يحتاج صلاحيات المدير، ولذلك تجده بعد اختراق كامل لا قبله.
وهذه ليست طريقة نظرية. فصفحة التقنية في MITRE تذكر مجموعات كثيرة استعملتها، ومنها حملة اختراق SolarWinds، المسجلة باسم C0024، التي تقول الصفحة إن المهاجمين فيها استعملوا مرشح أحداث WMI يستدعي مستهلك أوامر عند إقلاع الجهاز، ليشغل بابهم الخلفي Backdoor عبر rundll32.exe. والدرس من الحادثة أن المهاجم الذي يصل إلى صلاحيات المدير يختار مكان البقاء الأقل مراقبة، والاشتراك الدائم لا يظهر في أماكن البدء التلقائي التي يعرفها أغلب المسؤولين. ولهذا أضافت Microsoft قاعدة في قواعد تقليل سطح الهجوم Attack Surface Reduction في Microsoft Defender اسمها «Block persistence through WMI event subscription»، تشرحها صفحة مرجع قواعد ASR، تمنع إنشاء هذه الاشتراكات في الأجهزة التي تفعلها فيها.
ومن جهة الدفاع، هذه الاشتراكات لا تظهر في مجلد بدء التشغيل ولا في المهام المجدولة، ولكنها تظهر في ثلاثة أماكن رأيتها في مقالات سابقة. فـ Autoruns له تبويب WMI يعرض المرشحات والمستهلكين، وSysmon يكتب الأحداث 19 و20 و21 عند إنشاء مرشح أو مستهلك أو ربط، وسجل WMI-Activity يكتب حدثاً عند تسجيل كل مستهلك دائم. والقاعدة البسيطة: أي اشتراك دائم غير اشتراك SCM يجب أن يكون له صاحب تعرفه، وأي مستهلك من نوع CommandLineEventConsumer أو ActiveScriptEventConsumer على جهاز مستخدم يستحق التحقيق فوراً، وقبل أن تحذفه احفظ استعلام المرشح والأمر الذي ينفذه المستهلك، لأنهما دليلك إلى ما تركه المهاجم على القرص.
من يحق له أن يسأل WMI؟
كل ما فعلناه في المختبر عمل بحساب مستخدم عادي، وهذا قد يفاجئ من يظن أن WMI أداة للمديرين فقط. وتشرح صفحة الوصول إلى مساحات WMI أن لكل مساحة أسماء واصف أمان Security Descriptor، وأن الخدمة تقارن به رمز الأمان Token لمن يتصل، تماماً كما تفعل النواة مع الملفات والكائنات في مقال رموز الأمان، وأن UAC يؤثر في ما يراه المدير الذي يعمل بالرمز المصفى. وفوق صلاحيات المساحة يأتي المزود نفسه، فهو ينتحل هوية العميل عند العمل، وبالتالي يرى المستخدم العادي ما يحق له أن يراه في النظام فقط. ولهذا أعاد Win32_Process.Create عملية بحساب المستخدم نفسه لا بحساب الخدمة، ولهذا رفض Win32_ProcessStartTrace الذي يحتاج أحداث النواة. والاتصال من جهاز آخر أضيق من ذلك، فهو يحتاج صلاحية التفعيل عن بعد Remote Enable على المساحة، ويحتاج صلاحيات DCOM أو WinRM، وتشرح صفحة تأمين اتصال WMI البعيد الإعدادات. والقاعدة العملية: لا تعط أي حساب صلاحية الاتصال البعيد بـ WMI على السيرفرات إلا حسابات الإدارة، لأن من يستطيع أن يستدعي الطرق عن بعد يستطيع أن ينشئ عمليات.
WMI من .NET وغيرها
إذا كنت تكتب بلغة C#، فلا تحتاج واجهات COM التي سوف نراها بعد قليل، لأن مكتبة System.Management تغلفها بكلاسات مثل ManagementObjectSearcher، وتأخذ استعلام WQL نفسه وتعيد الكائنات نفسها. ومن Python تجد مكتبات تتكلم مع WMI عبر COM بالطريقة نفسها. والقاعدة واحدة في كل اللغات: الاستعلام نص WQL، والجواب كائنات لها خصائص بأنواع CIM، والاتصال يمر بالخدمة نفسها، فما تعلمته عن الكلفة والتصفية والصلاحيات ينطبق عليها كلها.
WMI من C++ عبر COM
كل ما فعلته أوامر PowerShell يمر في النهاية بواجهات COM نفسها، ورأينا في مقال COM أن WMI من أكبر مستخدميه. والبرنامج wmiquery.exe يتبع مثال Microsoft للحصول على بيانات WMI: تهيئة COM، ثم ضبط الأمان، ثم إنشاء كائن IWbemLocator، ثم الاتصال بمساحة ROOT\CIMV2 لتحصل على IWbemServices، ثم ضبط هوية الاتصال، ثم الاستعلام:
    check(CoInitializeEx(NULL, COINIT_MULTITHREADED), "CoInitializeEx");
    check(CoInitializeSecurity(NULL, -1, NULL, NULL, RPC_C_AUTHN_LEVEL_DEFAULT, RPC_C_IMP_LEVEL_IMPERSONATE, NULL, EOAC_NONE, NULL), "CoInitializeSecurity");
    IWbemLocator *loc = NULL; IWbemServices *svc = NULL;
    check(CoCreateInstance(CLSID_WbemLocator, NULL, CLSCTX_INPROC_SERVER, IID_IWbemLocator, (void **)&loc), "CoCreateInstance(CLSID_WbemLocator)");
    check(loc->ConnectServer(_bstr_t(L"ROOT\\CIMV2"), NULL, NULL, NULL, 0, NULL, NULL, &svc), "IWbemLocator::ConnectServer(ROOT\\CIMV2)");
    check(CoSetProxyBlanket(svc, RPC_C_AUTHN_WINNT, RPC_C_AUTHZ_NONE, NULL, RPC_C_AUTHN_LEVEL_CALL, RPC_C_IMP_LEVEL_IMPERSONATE, NULL, EOAC_NONE), "CoSetProxyBlanket");
    const wchar_t *os[] = { L"Caption", L"BuildNumber", L"LastBootUpTime", L"FreePhysicalMemory" };
    print_rows(svc, L"SELECT Caption, BuildNumber, LastBootUpTime, FreePhysicalMemory FROM Win32_OperatingSystem", os, 4);
    wchar_t q[200]; swprintf(q, 200, L"SELECT Name, ProcessId, ParentProcessId, ThreadCount FROM Win32_Process WHERE ProcessId = %lu", GetCurrentProcessId());
    const wchar_t *pr[] = { L"Name", L"ProcessId", L"ParentProcessId", L"ThreadCount" };
    print_rows(svc, q, pr, 4);
والخطوة التي ينساها كثيرون هي CoInitializeSecurity، فهي تحدد مستوى انتحال الهوية Impersonation Level الذي يسمح به برنامجك للخدمة، والقيمة RPC_C_IMP_LEVEL_IMPERSONATE تعني أن المزود يستطيع أن يعمل بهويتك أنت، وهذا ما يحتاجه أغلب المزودات حتى تعيد لك ما يحق لك أن تراه. وبدونها يتصل البرنامج ثم تفشل الاستعلامات برفض الوصول، فتظن أن المشكلة في الاستعلام. ثم CoSetProxyBlanket تطبق الإعداد نفسه على الكائن الذي عاد من ConnectServer، لأن هذا الكائن في الحقيقة وكيل Proxy لكائن في عملية الخدمة، كما شرح مقال COM. والمخرج سوف يكون كما يلي:
> wmiquery.exe query
CoInitializeEx                                 hr = 0x00000000
CoInitializeSecurity                           hr = 0x00000000
CoCreateInstance(CLSID_WbemLocator)            hr = 0x00000000
IWbemLocator::ConnectServer(ROOT\CIMV2)        hr = 0x00000000
CoSetProxyBlanket                              hr = 0x00000000

WQL: SELECT Caption, BuildNumber, LastBootUpTime, FreePhysicalMemory FROM Win32_OperatingSystem
IWbemServices::ExecQuery                       hr = 0x00000000
  Caption          = Microsoft Windows 11 Pro   (CIM type 8)
  BuildNumber      = 26100   (CIM type 8)
  LastBootUpTime   = 20261117210810.062086+180   (CIM type 101)
  FreePhysicalMemory = 29243880   (CIM type 21)

WQL: SELECT Name, ProcessId, ParentProcessId, ThreadCount FROM Win32_Process WHERE ProcessId = 36724
IWbemServices::ExecQuery                       hr = 0x00000000
  Name             = wmiquery.exe   (CIM type 8)
  ProcessId        = 36724   (CIM type 19)
  ParentProcessId  = 2924   (CIM type 19)
  ThreadCount      = 7   (CIM type 19)

IWbemServices::GetObject(Win32_Process)       hr = 0x00000000
  __SUPERCLASS = CIM_Process
  __DERIVATION = CIM_Process CIM_LogicalElement CIM_ManagedSystemElement
  methods: Create Terminate GetOwner GetOwnerSid SetPriority AttachDebugger GetAvailableVirtualSize  (7)
[exit code 0 = 0x00000000]
كل استدعاء أعاد hr = 0x00000000، أي S_OK. ولاحظ أن كل قيمة تصل مع نوعها في CIM: النوع 8 نص، و19 رقم صحيح بلا إشارة من 32 بت، و21 رقم من 64 بت، و101 تاريخ ووقت. والتاريخ 20261117210810.062086+180 بصيغة CIM الخاصة: السنة ثم الشهر واليوم والساعة، ثم كسور الثانية، ثم فرق التوقيت بالدقائق، أي 180 دقيقة، وهي الصيغة التي تحولها PowerShell تلقائياً إلى تاريخ عادي كما رأيت في المخرج الأول. والجزء الأخير يبين أن الكلاس نفسه كائن تستطيع أن تقرأه: كلاسه الأب في __SUPERCLASS، وسلسلة الوراثة في __DERIVATION، وأسماء طرقه السبع، وهي الأرقام نفسها التي أعطتها Get-CimClass. وأب هذه العملية رقم 2924 هو PowerShell التي شغلت السكربت، لأننا هنا شغلناها مباشرة لا عبر WMI.
WMI عن بعد: DCOM أم WS-Man؟
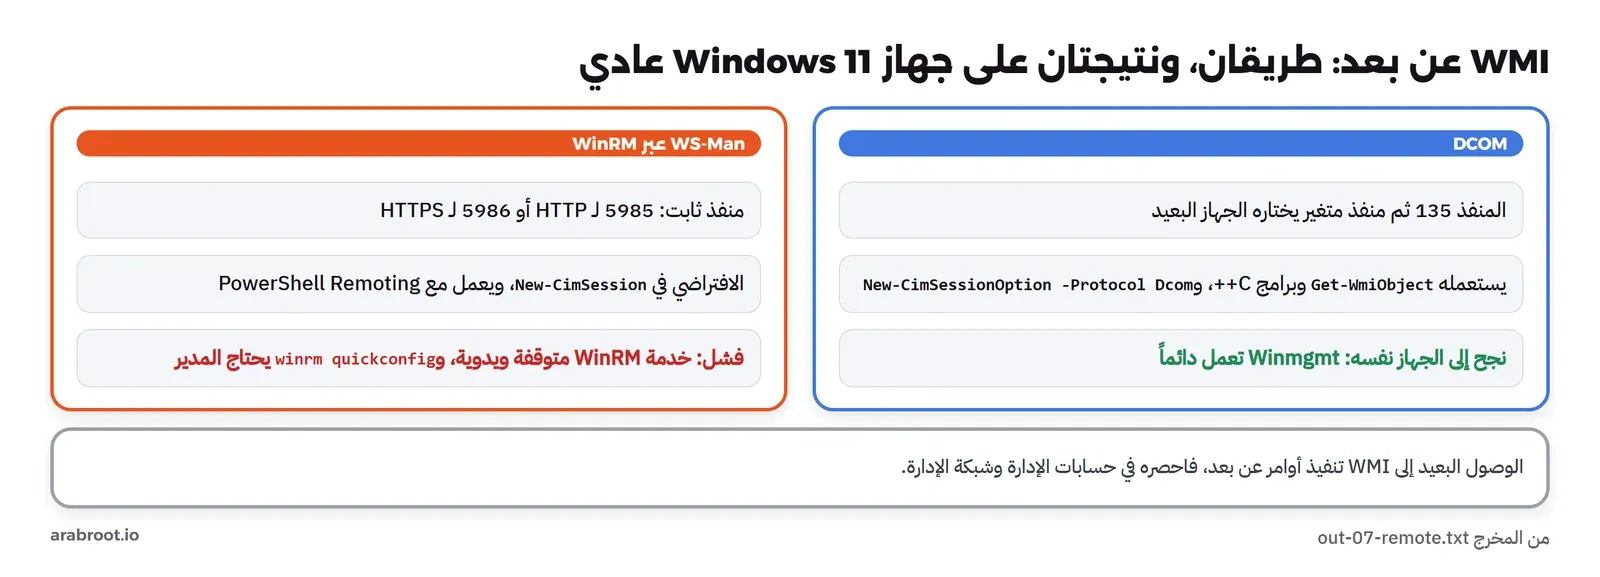
قيمة WMI الحقيقية للمسؤول أن السؤال نفسه يطرح على جهاز آخر. وهناك طريقان لذلك: الأول DCOM، وهو الطريق القديم الذي يستعمله Get-WmiObject والبرامج المكتوبة بـ C++، ويتصل بالمنفذ 135 ثم بمنفذ متغير يختاره الجهاز البعيد، ولذلك يصعب ضبطه في جدار الحماية Firewall، وتشرح صفحة الاتصال بـ WMI عن بعد ما يحتاجه. والثاني WS-Man، أي بروتوكول إدارة الويب الذي تنفذه خدمة WinRM، على منفذ واحد ثابت هو 5985 لـ HTTP أو 5986 لـ HTTPS، وهو الافتراضي في New-CimSession كما تشرح صفحة New-CimSession. والسكربت 07-remote.ps1 يحاول الطريقين على الجهاز نفسه دون أي إعداد:
> Get-Service WinRM
Name   Status StartType
----   ------ ---------
WinRM Stopped    Manual

> New-CimSession -ComputerName localhost   (default protocol: WS-Man)
The client cannot connect to the destination specified in the request. Verify that the service on the destination is running and is accepting requests. Consult the logs and documentation for the WS-Management service running on the destination, most commonly IIS or WinRM. If the destination is the WinRM service, run the following command on the destination to analyze and configure the WinRM service: "winrm quickconfig".

> New-CimSession -ComputerName localhost -SessionOption (New-CimSessionOption -Protocol Dcom)
ok: protocol DCOM; Win32_OperatingSystem.Caption = Microsoft Windows 11 Pro
خدمة WinRM متوقفة ويدوية على جهاز Windows 11 عادي، فلم يجد طريق WS-Man من يجيب، وأعطانا الخطأ الذي ينصح بالأمر winrm quickconfig، وهو أمر يحتاج المدير ويفتح منفذاً في جدار الحماية، ولذلك لم نشغله. أما DCOM إلى الجهاز نفسه فنجح فوراً، لأن خدمة Winmgmt تعمل دائماً. والقاعدة في الشبكات الحقيقية: على السيرفرات تكون WinRM مفعلة غالباً، فاستعمل WS-Man مع جلسة CimSession واحدة تعيد استعمالها لكل الاستعلامات على الجهاز نفسه، واستعمل DCOM مع الأجهزة القديمة أو حين لا تملك تفعيل WinRM، واحرص في الحالتين على أن يكون الوصول لحسابات الإدارة فقط، لأن الوصول البعيد إلى WMI هو تنفيذ أوامر عن بعد كما رأيت مع Win32_Process.Create.
وفي العمل اليومي يبدو هذا كله في سطرين: تنشئ جلسة لكل سيرفر في قائمتك مرة واحدة، ثم تمرر الجلسات كلها إلى Get-CimInstance في أمر واحد، فيرسل PowerShell السؤال إلى كل السيرفرات بالتوازي، ويعيد لك النتائج مع اسم الجهاز في الخاصية PSComputerName، ثم تحذف الجلسات. وإذا كان بعض السيرفرات قديماً بلا WinRM، فإنك تنشئ جلسته بخيار DCOM كما فعلنا، والأوامر بعد ذلك لا تعرف الفرق. والذي يجعل هذا يعمل في شبكة حقيقية ليس الكود، وإنما ثلاثة إعدادات خارجه: أن تسمح جدران الحماية بالمنفذ المناسب من شبكة الإدارة فقط، وأن يكون الحساب الذي تستعمله له صلاحية الاتصال البعيد على السيرفرات، وأن تكون المصادقة بـ Kerberos داخل النطاق، لا بكلمات مرور ترسل كيفما اتفق. وسوف ترى هذه الإعدادات في مقالات Active Directory في هذا المسار.
ماذا سجل WMI عنا؟ ومشكلة قابلتنا
WMI نفسه مزود في تتبع الأحداث ETW، ويكتب في القناة Microsoft-Windows-WMI-Activity/Operational التي يستطيع المستخدم العادي قراءتها، وتشرح صفحة تتبع نشاط WMI أحداثها. وفي أول نسخة من السكربت 08-activity.ps1 طلبنا كل أحداث القناة في آخر 15 دقيقة، فخرجت معها أحداث من تشغيل سابق للمختبر، لأننا شغلناه أكثر من مرة أثناء الكتابة، فاختلطت عمليات PowerShell القديمة بالجديدة. فغيرنا الطريقة: نبحث عن أحدث حدث 5860 يذكر اشتراكنا، ونأخذ منه رقم العملية التي سجلته، ثم نعرض أحداث هذا الرقم فقط:
events written for the PowerShell of 04-events.ps1 (PID 22836) by Id: 5858 x2, 5860 x1

Id 5860:
  Namespace = root\cimv2;
  NotificationQuery = SELECT * FROM __InstanceCreationEvent WITHIN 1 WHERE TargetInstance ISA 'Win32_Process' AND TargetInstance.Name = 'wmiquery.exe';
  UserName = PC-01\user1;
  ClientProcessID = 22836, ClientMachine = PC-01;
  PossibleCause = Temporary
Id 5858:
  Id = {997C38E7-76BE-0002-C986-439ABE76DD01};
  ClientMachine = PC-01;
  User = PC-01\user1;
  ClientProcessId = 22836;
  Component = Unknown;
  Operation = Start IWbemServices::ExecNotificationQuery - root\cimv2 : SELECT * FROM __InstanceCreationEvent WITHIN 1 WHERE TargetInstance ISA 'Win32_Process' AND TargetInstance.Name = 'wmiquery.exe';
  ResultCode = 0x80041032;
  PossibleCause = Unknown
Id 5858:
  Id = {997C38E7-76BE-0005-E719-719ABE76DD01};
  ClientMachine = PC-01;
  User = PC-01\user1;
  ClientProcessId = 22836;
  Component = Unknown;
  Operation = Start IWbemServices::ExecNotificationQuery - root\cimv2 : Select * from Win32_ProcessStartTrace;
  ResultCode = 0x80041032;
  PossibleCause = Unknown
الحدث 5860 سجل الاشتراك المؤقت بكامل استعلامه، واسم المستخدم، ورقم العملية التي طلبته، وصنفه Temporary، ولو كان اشتراكاً دائماً لكتب WMI الحدث 5861 مع تفاصيل المستهلك. والحدثان 5858 لكل من الاستعلامين بالنتيجة 0x80041032، وهي رمز WMI لاستدعاء ألغي، أي أن الاشتراكين انتهيا: الأول لأننا ألغيناه بـ Unregister-Event، والثاني بعد رفض الوصول. وهذه المشكلة الصغيرة تتكرر في كل تحقيق حقيقي، لأن الأجهزة لا تتوقف عن العمل بينما تبحث أنت، فالبرامج الأخرى تكتب في القناة نفسها في الدقائق نفسها، والوقت وحده لا يميز بين ما فعله المهاجم وما فعله برنامج المراقبة. والدرس العملي: هذه القناة مصدر ممتاز للتحقيق، لأنها تربط كل استعلام وكل اشتراك برقم عملية واسم مستخدم، ولأن قراءتها لا تحتاج صلاحيات المدير، ولكن عند التحليل اربط الأحداث برقم العملية لا بالوقت وحده.
أخطاء شائعة Common Mistakes
- الاعتماد على
wmicفي سكربتات جديدة. أزيل من Windows 11 24H2، فترجم كل استعماله إلىGet-CimInstanceوأخواتها. - جلب كل شيء ثم التصفية في PowerShell. استعمل
-Filterحتى يصفي المزود في الخادم، وخاصة مع الأجهزة البعيدة. - الاستعلام عن
Win32_Product. يفحص كل حزم MSI وقد يصلحها، فاقرأ مفاتيح Uninstall بدلاً منه. - تجاهل
ReturnValue. الطريقة التي فشلت لا ترمي استثناء، كما رأينا مع القيمة 9، فافحص القيمة دائماً. - الاعتماد على
WITHINلأحداث العمليات. الاستطلاع كل ثانية يفوت العمليات القصيرة، وللمراقبة الأمنية استعمل مصدراً من النواة مثل Sysmon. - اتصال جديد لكل استعلام على جهاز بعيد. أنشئ
CimSessionمرة واحدة، ومرر-CimSessionلكل الأوامر، ثم احذفها. - إيقاف WmiPrvSE.exe عند ارتفاع المعالج. العملية تعود عند أول استعلام، والسبب برنامج يسأل، فابحث عنه في قناة WMI-Activity برقم العملية العميلة، ثم عالج الاستعلام نفسه أو فترته.
- نسيان
CoInitializeSecurityفي C++. يتصل البرنامج ثم تفشل الاستعلامات برفض الوصول، لأن المزود لا يستطيع أن ينتحل هويتك، فاستدعها قبل أي اتصال. - إهمال الاشتراكات الدائمة عند فحص جهاز. لا تكفي مفاتيح Run والمهام المجدولة، فافحص
root\subscriptionأو تبويب WMI في Autoruns.
جدول قرار Decision Table: WMI أم غيره؟
| ما تريده | الطريقة المناسبة | لماذا |
|---|---|---|
| معلومات العتاد والنظام من جهاز أو عدة أجهزة | Get-CimInstance مع CimSession | سؤال واحد بالشكل نفسه على كل الأجهزة |
| قائمة العمليات على الجهاز المحلي بسرعة | Get-Process | أسرع بعشرين ضعفاً في قياسنا |
| البرامج المثبتة | مفاتيح Uninstall في السجل | Win32_Product يفحص ويصلح الحزم |
| معرفة بدء العمليات لأغراض أمنية | Sysmon أو EDR | أحداث من النواة دون استطلاع |
| تشغيل مهمة عند الإقلاع | المهام المجدولة أو خدمة | واضحة للمسؤولين، بدلاً من اشتراك WMI دائم |
| إدارة عن بعد للسيرفرات الحديثة | WS-Man عبر WinRM | منفذ واحد ثابت، ويعمل مع PowerShell Remoting |
| برنامج C++ يحتاج معلومات النظام | واجهات COM لـ WMI، أو Win32 مباشرة إن وجدت | Win32 أسرع، وWMI حين لا توجد دالة مباشرة |
قائمة فحص لأجهزتك Checklist
- هل ترجمت كل سكربت يستعمل
wmicقبل ترقية الأجهزة إلى 24H2؟ - هل تعرف كل اشتراك دائم في
root\subscriptionعلى أجهزتك، وصاحبه؟ - هل يجمع نظام المراقبة أحداث Sysmon 19 و20 و21 وأحداث WMI-Activity 5861؟
- هل تنبه أدواتك على عمليات مثل
powershell.exeوcmd.exeأبوهاWmiPrvSE.exe؟ - هل الوصول البعيد إلى WMI وWinRM محصور في حسابات الإدارة وشبكة الإدارة؟
- هل تتجنب سكربتاتك
Win32_Product؟ - هل فعلت قاعدة ASR التي تمنع البقاء عبر اشتراكات WMI على الأجهزة التي تستعمل Microsoft Defender، بعد اختبارها على مجموعة صغيرة أولاً؟
تدريب عملي Practice
- اكتب سكربتاً يطبع لكل قرص ثابت مساحته الحرة بالنسبة المئوية، بالكلاس
Win32_LogicalDiskمع-Filter "DriveType=3"، ثم شغله على جهازك عبرCimSessionبـ DCOM. - غير
WITHIN 1في04-events.ps1إلىWITHIN 5، وشغل برنامجاً يعيش ثانيتين فقط. هل يصل الحدث دائماً؟ - أضف إلى
wmiquery.cppاستعلاماً عنWin32_Serviceيطبع اسم كل خدمة متوقفة ونوع بدئها تلقائي، أي الخدمات التي يفترض أن تعمل ولا تعمل. - افتح Autoruns على جهازك وانظر في تبويب WMI، وقارن ما تجده بمخرج
06-subscription.ps1. - شغل
08-activity.ps1بعد أن تفتح Event Viewer أو أداة مراقبة تعرفها، وانظر أي البرامج على جهازك تسأل WMI باستمرار، وبأي استعلامات.
حذف المختبر Cleanup
السكربت 99-cleanup.ps1 يوقف أي نسخة من wmiquery.exe بقيت، ويحذف مجلد المختبر، ويتأكد أن لا مرشح دائماً باسم المختبر في المستودع:
permanent filters named ArabRoot: 0
lab folder removed: True
والاشتراكات المؤقتة زالت مع جلسات PowerShell التي سجلتها، وجلسة DCOM حذفت بـ Remove-CimSession، ولم يغير المختبر خدمة WinRM ولا جدار الحماية ولا المستودع.
الخلاصة Summary
- WMI تطبيق Microsoft لمعيار CIM: خدمة Winmgmt تستقبل، والمستودع يعرف الكلاسات، والمزودات في
WmiPrvSE.exeتجيب. - في
root\cimv2وحده 1,510 كلاسات بوراثة وعلاقات، وWQL لغة قراءة فقط بشكل SQL. - WMI أبطأ بكثير من الدوال المباشرة، فاجعل التصفية في الخادم، وأعد استعمال الجلسات، وتجنب
Win32_Product. - العملية التي تنشئها
Win32_Process.CreateأبوهاWmiPrvSE.exe، وهذا ما يستغله المهاجمون وما يبحث عنه المدافعون. - الاشتراك المؤقت يزول مع برنامجك ويستطلع بـ
WITHIN، والدائم يبقى وينفذ بحساب SYSTEM، وتكشفه بـ Autoruns وSysmon وقناة WMI-Activity. wmicأزيل، وWMI باق، والطريق إليه اليوم CimCmdlets عبر DCOM أو WS-Man.- كل استعلام وكل اشتراك يترك أثراً في قناة WMI-Activity برقم العملية واسم المستخدم، وهي متاحة للقراءة دون صلاحيات المدير، فاربط بها عند التحقيق.
وفي المقال الأخير من هذه المرحلة ننتقل إلى ما يحدث عندما ينهار برنامج أو الجهاز كله: كيف تلتقط ملف التفريغ Dump، وكيف تقرؤه بـ WinDbg حتى تصل إلى السطر الذي سبب العطل.
سجل التحديثات Changelog
- نوفمبر 2026: كتابة المقال، وتشغيل المختبر على Windows 11 Pro 24H2 (البناء 26100.9711) بـ Windows PowerShell 5.1 والوحدة CimCmdlets دون صلاحيات المدير، مع wmiquery.exe مبني بمترجم Microsoft C/C++ الإصدار 19.51 لمعمارية x64.