إذا كنت مطوراً، فربما وصلك يوماً تقرير عطل Crash من جهاز عميل، وفي أعلى مكدس الاستدعاءات Call Stack مكتبة لم تكتبها ولم تسمع بها، اسمها يشبه اسم برنامج حماية، وهي داخل عمليتك أنت. وربما لاحظت أن برنامجك يفتح الملفات أبطأ بكثير على أجهزة الشركة منه على جهازك، أو أن أداة مراقبة أداء تعرف كل ملف فتحه برنامجك دون أن تضيف أنت سطراً واحداً من الكود. وإذا كنت محللاً أمنياً، فقد قرأت عن برامج ضارة «تزيل خطافات EDR» قبل أن تبدأ عملها، ولم يكن واضحاً ما الذي تزيله بالضبط. وكل هذا يعود إلى تقنية واحدة: اعتراض الدوال API Hooking، أي أن يغير برنامج أول بايتات دالة في ذاكرة عملية، أو المؤشر الذي يستدعيها البرنامج من خلاله، حتى تمر كل الاستدعاءات بكوده قبل أن تصل إلى الدالة الحقيقية.
وهذا المقال هو الثاني في مرحلة برمجة النظام في Windows، بعد مقال الخطافات Hooks الذي تعامل مع آلية رسمية يقدمها النظام في طريق الرسائل. أما هنا فلا يقدم النظام أي واجهة، وإنما نكتب نحن في كود دوال Windows نفسها داخل عملية برنامجنا. وسوف نعتمد على ما شرحه مقال المكتبات المشتركة DLL عن جدول الاستيراد، ومقال مدير الذاكرة في Windows عن الصفحات المشتركة ونسخها عند الكتابة. وكل التجارب على برنامج C صغير من صنعنا، يعترض الدوال داخل نفسه أو داخل عملية ابن شغلها هو، على Windows 11 حقيقي دون صلاحيات المدير، مع مكتبة Detours من Microsoft ومصحح الأخطاء cdb.
 دليلالخطافات Hooks في Windows: كيف يعترض البرنامج الرسائلنركب خطافات SetWindowsHookEx على خيوط برنامج C صغير ونوافذه فقط على Windows 11 دون صلاحيات المدير، فنرى ترتيب السلسلة وتغيير الرسائل وحقن المكتبة في عملية أخرى وكلفة الخطاف، ثم نشرح الخطافات العامة وبرامج تسجيل لوحة المفاتيح من جهة الكشف.
 دليلالمكتبات المشتركة DLL: التحميل وترتيب البحث وDLL Hellنبني مكتبة DLL صغيرة بأنفسنا ونراقب المحمل وهو يقرأ جداولها ويحملها ويستدعي DllMain، ثم نرى من أين جاء جحيم المكتبات وكيف عزله Windows بالنسخ جنباً إلى جنب.
 دليلاختطاف DLL Hijacking: كيف يحدث وكيف تحمي تطبيقكنزرع مكتبة غير ضارة بجانب برنامج كتبناه بأنفسنا لنرى كيف يحملها Windows بدل الأصلية، ثم نجرب ست طرق دفاع في الكود ونكتشف المكتبة المزروعة بالمسار والتوقيع.
 دليلكيف يعمل وكيل EDR؟ من eBPF إلى قواعد الكشفكيف يرى وكيل EDR ما يجري داخل كل جهاز، ولماذا سائق النواة خطر، مع تشغيل Falco يكشف فعلاً مشبوهاً.
 دليلتتبع الأحداث ETW: المصدر الذي تقرأ منه أدوات الحمايةنكتب مزود TraceLogging في برنامج C، ونجمع أحداثه بجلسة logman ثم بجلسة لحظية مع أحداث PowerShell على Windows 11 دون صلاحيات المدير، ونقيس كلفة الحدث، ونرى بالأرقام ما يبقى للمدير والنواة ولماذا تعتمد عليه برامج الحماية.
وسوف نناقش في هذا المقال ما يلي:
- ما هو اعتراض الدوال API Hooking، وأين يمكن أن يقف الكود المعترض: جدول الاستيراد IAT، أو أول بايتات الدالة Inline Hook، أو أبواب استدعاءات النظام في
ntdll.dll. - مختبر عملي: البايتات الأولى لدوال Windows قبل أي تغيير، ثم اعتراض بجدول الاستيراد كتبناه بأيدينا، ومتى يفلت منه الاستدعاء.
- الاعتراض المباشر بمكتبة Detours: البايتات قبل وبعد، وتعليمة الانتقال Jump، والترامبولين Trampoline، كما يراها مصحح الأخطاء.
- كم يكلف الاعتراض لكل استدعاء، والمشكلة التي قابلتنا: خطاف لم يعمل مرة واحدة من 20 مليون استدعاء.
- الكشف: مقارنة كود الدوال في الذاكرة بالملفات على القرص، ونتيجة فيها اختلاف لم نصنعه نحن.
- تشغيل برنامج مع مكتبة اعتراض من أول لحظة، كما تفعل أدوات المراقبة.
- كيف تستعمل برامج الحماية EDR هذه التقنية، ولماذا تراجع الاعتماد عليها، ثم الأخطاء الشائعة وجدول قرار وتدريب عملي.
ما هو اعتراض الدوال API Hooking؟
اعتراض الدوال API Hooking هو أن تجعل استدعاء دالة معينة يمر بدالة أخرى كتبتها أنت، دون أن تغير الكود الذي يستدعيها، والدالة التي كتبتها تسمى الدالة البديلة Detour أو المعترض Hook. ثم تقرر الدالة البديلة ماذا تفعل: تسجل الاستدعاء ومعاملاته Parameters ثم تمرره إلى الدالة الأصلية، أو تغير المعاملات، أو ترفض الاستدعاء وتعيد خطأ دون أن تصل إلى الأصلية أبداً. والمثال الأقرب من الحياة هو تحويل المكالمات في هاتف المكتب: المتصل يطلب الرقم نفسه الذي يعرفه، ولكن المكالمة تصل أولاً إلى السكرتير، الذي يقرر هل يحولها إلى المدير، أو يسجل اسم المتصل ويحولها، أو يعتذر نيابة عنه. والمتصل لا يعرف أن هناك تحويلاً إلا إذا لاحظ تأخيراً بسيطاً.
والاستعمالات المشروعة كثيرة: أدوات مراقبة الأداء Profilers والتتبع Tracing، وطبقات التوافق Compatibility Shims التي تجعل برنامجاً قديماً يعمل على نظام جديد، وأدوات الاختبار التي تحاكي فشل القرص أو الشبكة، وبرامج الحماية التي تريد أن ترى ما يفعله البرنامج قبل أن يحدث. والاستعمالات الضارة لا تقل عنها: سرقة كلمات المرور من داخل دوال المصادقة، وهي التقنية T1056.004 Credential API Hooking في MITRE ATT&CK، وإخفاء ملفات أو عمليات عن البرامج التي تسأل عنها، وتعطيل برامج الحماية نفسها بإزالة اعتراضاتها، وهي جزء من التقنية T1562.001 Disable or Modify Tools. والآلية واحدة في الحالتين، والفرق في النية والموافقة.
أين يقف الكود المعترض؟
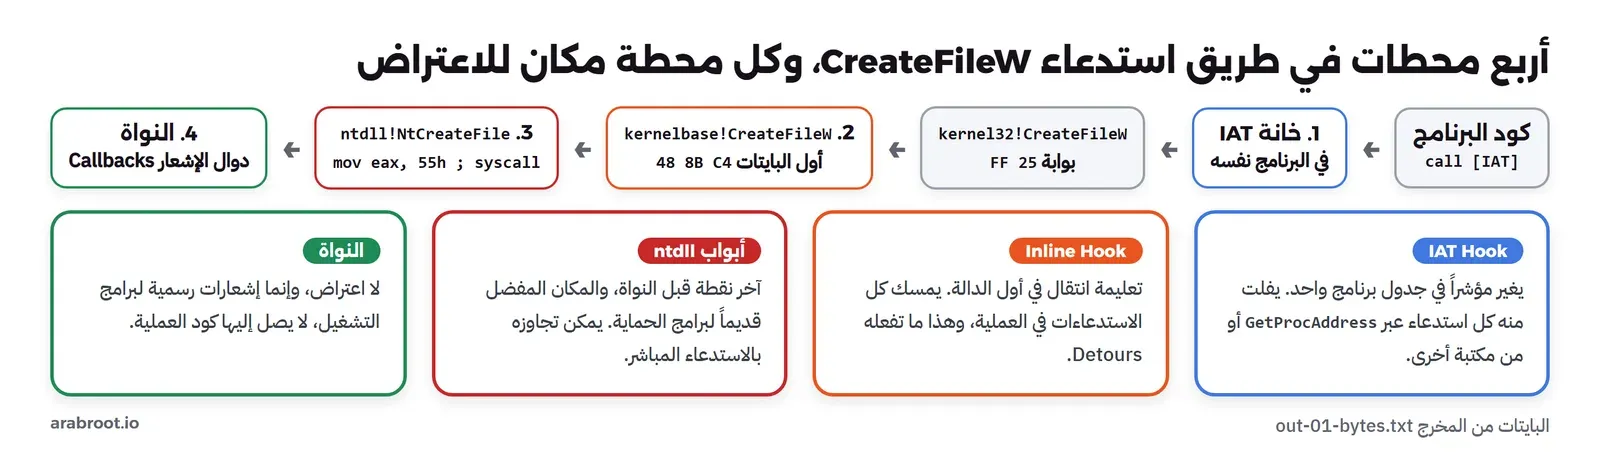
عندما يستدعي برنامجك CreateFileW يمر الاستدعاء بعدة محطات قبل أن يصل إلى النواة، وكل محطة منها مكان ممكن للاعتراض:
- جدول عناوين الاستيراد Import Address Table، واختصاراً IAT. البرنامج لا يعرف عنوان
CreateFileWعند بنائه، وإنما يكتب المحمل Loader العنوان في جدول داخل البرنامج عند تحميله، وكل استدعاء في الكود هو تعليمة انتقال عبر خانة في هذا الجدول، كما شرح مقال المكتبات المشتركة. فإذا غيرت الخانة مر الاستدعاء بدالتك، ولكن في هذا البرنامج وحده، ولهذه الدالة المستوردة وحدها. - أول بايتات الدالة نفسها، وهو الاعتراض المباشر Inline Hook. تكتب في بداية الدالة الحقيقية في الذاكرة تعليمة انتقال إلى دالتك، فكل من يستدعيها من أي مكان في العملية يمر بك، سواء عبر جدول الاستيراد أو بعنوان أخذه من
GetProcAddress. وهذا ما تفعله Detours. - أبواب استدعاءات النظام في
ntdll.dll. كل دالة في Win32 تنتهي في النهاية بدالة صغيرة فيntdll.dllاسمها يبدأ بـNt، مثلNtCreateFile، وهي التي تنفذ التعليمةsyscallوتنتقل إلى النواة، كما شرح مقال فضاء النواة وفضاء المستخدم. وهذه آخر نقطة في وضع المستخدم، ولذلك كانت المكان المفضل لبرامج الحماية. - داخل النواة، وهنا لا يعترض أحد الدوال بالمعنى السابق، وإنما يسجل برنامج تشغيل Driver دوال إشعار رسمية Callbacks عند إنشاء العمليات وتحميل المكتبات وفتح المقابض، وهذا خارج ما يستطيع برنامج عادي أن يفعله، وسوف نعود إليه في قسم برامج الحماية.
تجهيز المختبر Lab
المختبر برنامج واحد بلغة C اسمه apihook.exe، ومكتبة اسمها tracedll.dll، ونبنيهما بأدوات Microsoft للغة C++ x64، ونربطهما بمكتبة Detours، وهي حزمة من Microsoft Research بدأت بـ ورقة بحثية سنة 1999، وصارت مفتوحة المصدر برخصة MIT، وآخر إصدار موسوم لها 4.0.1، ويقول ملف المشروع إن فرقاً داخل Microsoft تستعملها في منتجاتها. وملف البناء ينزل Detours ويبنيها مرة واحدة بالأداة nmake إذا لم يجدها:
@echo off
rem Build with the MSVC x64 tools ("x64 Native Tools Command Prompt for VS", or 00-setup.ps1 calls it).
rem Detours (MIT license) is downloaded and built once, unless DETOURS points to a built copy (include\ and lib.X64\).
if "%DETOURS%"=="" set DETOURS=%~dp0Detours-4.0.1
if not exist "%DETOURS%\lib.X64\detours.lib" (
  curl -sSL -o detours.zip https://github.com/microsoft/Detours/archive/refs/tags/v4.0.1.zip || exit /b 1
  tar -xf detours.zip || exit /b 1
  pushd "%DETOURS%\src" && nmake /nologo >nul && popd
)
cl 2>&1 | findstr /c:"Version"
set INC=/I"%DETOURS%\include"
set LIB=%LIB%;%DETOURS%\lib.X64
cl /nologo /W3 /O2 /Zi %INC% apihook.c /link /PDBALTPATH:%%_PDB%% detours.lib || exit /b 1
cl /nologo /W3 /O2 /LD %INC% tracedll.c /link detours.lib user32.lib /export:DetourFinishHelperProcess,@1,NONAME || exit /b 1
dir /b *.exe *.dll
ولاحظ في السطر الأخير الخيار /export:DetourFinishHelperProcess,@1,NONAME، فـ Detours تشترط أن تصدر المكتبة التي تحقنها في عملية أخرى دالة برقم ترتيبي 1، وإلا رفضت تحميلها، وهذا ما تفعله ملفات البناء في أمثلة المشروع نفسه. والسكربت 00-setup.ps1 يبني في مجلد المختبر داخل %TEMP% ويطبع البيئة:
OS        : Microsoft Windows 11 Pro (build 26100.9711)
PowerShell: 5.1.26100.9711
Elevated  : False
Lab folder: C:\lab
Microsoft (R) C/C++ Optimizing Compiler Version 19.51.36256 for x64
apihook.c
tracedll.c
   Creating library tracedll.lib and object tracedll.exp
apihook.exe
tracedll.dll
وكل اعتراض في هذا المختبر يحدث داخل apihook.exe نفسه، أو داخل عملية ابن يشغلها apihook.exe من الملف نفسه. ولا يفتح المختبر أي عملية أخرى، لأن كتابة كود في ذاكرة عملية لا تملكها هي بالضبط ما تبحث عنه برامج الحماية، وما يجب أن تبحث عنه أنت أيضاً.
البايتات الأولى قبل أي اعتراض
قبل أن نغير أي شيء نطبع أول 16 بايت من بعض الدوال كما هي في ذاكرة عمليتنا، لأن من لا يعرف الشكل الطبيعي لن يعرف الشكل المعدل:
> apihook.exe bytes
first 16 bytes of some functions in this process (no hook yet):
  kernel32!CreateFileW         00007FF9AADF7050 : FF 25 DA 3E 03 00 CC CC CC CC CC CC CC CC CC CC
  kernelbase!CreateFileW       00007FF9A9C577F0 : 48 8B C4 48 89 58 08 48 89 68 10 48 89 70 18 48
  ntdll!NtCreateFile           00007FF9AC6A27E0 : 4C 8B D1 B8 55 00 00 00 F6 04 25 08 03 FE 7F 01 75 03 0F 05 C3 CD 2E C3
  ntdll!NtClose                00007FF9AC6A1F20 : 4C 8B D1 B8 0F 00 00 00 F6 04 25 08 03 FE 7F 01 75 03 0F 05 C3 CD 2E C3
  ntdll!NtReadVirtualMemory    00007FF9AC6A2520 : 4C 8B D1 B8 3F 00 00 00 F6 04 25 08 03 FE 7F 01 75 03 0F 05 C3 CD 2E C3
[exit code 0 = 0x00000000]
وفي هذا المخرج ثلاثة أشكال مختلفة، ومن المهم أن تحفظها:
kernel32!CreateFileWيبدأ بـFF 25، وهي تعليمة انتقال غير مباشرة عبر عنوان محفوظ، ثم حشوCC. أي أن الدالة فيkernel32.dllليست الدالة الحقيقية، وإنما بوابة تقفز إلىkernelbase.dll، وهذا من نتائج إعادة تقسيم مكتبات Windows منذ Windows 7. والبايتCCهو التعليمةint 3، أي نقطة توقف Breakpoint، ويملأ بها المترجم المسافات بين الدوال حتى تبدأ كل دالة على حد مناسب في الذاكرة، فإذا وصل التنفيذ إليها بالخطأ توقف البرنامج فوراً بدلاً من أن ينفذ كوداً عشوائياً. ولذلك فإن من يريد اعتراضCreateFileWفعلاً يعترضها فيkernelbase.dll.kernelbase!CreateFileWيبدأ بـ48 8B C4، أيmov rax, rsp، وهي بداية دالة عادية تحفظ السجلات Registers على المكدس.- والدوال الثلاث في
ntdll.dllتتطابق تقريباً:4C 8B D1أيmov r10, rcx، ثمB8ورقم من أربعة بايتات، وهو رقم استدعاء النظام System Service Number: 0x55 لـNtCreateFileو0x0F لـNtCloseو0x3F لـNtReadVirtualMemory، ثم0F 05وهي التعليمةsyscallنفسها، ثمC3أي العودة. وهذه الدالة الصغيرة كلها هي الباب الذي يعبر منه كل شيء إلى النواة، ولذلك هي الهدف الأول لكل من يريد أن يرى ما تفعله العملية.
الاعتراض بجدول الاستيراد IAT Hook بأيدينا
نبدأ بالطريقة الأبسط: نبحث في جدول الاستيراد في برنامجنا عن الخانة التي تحمل عنوان KERNEL32.dll!CreateFileW، ونحفظ العنوان القديم في Real_CreateFileW، ونكتب مكانه عنوان دالتنا My_CreateFileW. والخانة في صفحة ذاكرة للقراءة فقط بعد التحميل، ولذلك نغير حمايتها مؤقتاً بـ VirtualProtect ثم نعيدها. ودالتنا البديلة ترفض أي ملف في اسمه الكلمة secret، وتمرر ما عداه إلى الدالة الأصلية:
typedef HANDLE (WINAPI *CreateFileW_t)(LPCWSTR, DWORD, DWORD, LPSECURITY_ATTRIBUTES, DWORD, DWORD, HANDLE);
static CreateFileW_t Real_CreateFileW = NULL;          // filled by the IAT hook or by Detours (then it points to the trampoline)
static int g_calls;
static HANDLE WINAPI My_CreateFileW(LPCWSTR name, DWORD acc, DWORD share, LPSECURITY_ATTRIBUTES sa, DWORD disp, DWORD flags, HANDLE tmpl) {
    g_calls++;
    if (wcsstr(name, L"secret")) { printf("    [hook] CreateFileW(\"%ls\") BLOCKED\n", name); SetLastError(ERROR_ACCESS_DENIED); return INVALID_HANDLE_VALUE; }
    HANDLE h = Real_CreateFileW(name, acc, share, sa, disp, flags, tmpl);
    printf("    [hook] CreateFileW(\"%ls\") -> %s\n", name, h == INVALID_HANDLE_VALUE ? "INVALID_HANDLE_VALUE" : "handle");
    return h;
}
static void cmd_iat(void) {
void **slot = find_iat_slot(GetModuleHandleW(NULL), "KERNEL32.dll", "CreateFileW");
printf("IAT slot of KERNEL32.dll!CreateFileW in apihook.exe: %p holds %p (GetProcAddress gives %p)\n", slot, *slot, fn("kernel32.dll", "CreateFileW"));
DWORD old; VirtualProtect(slot, sizeof(void *), PAGE_READWRITE, &old);
Real_CreateFileW = (CreateFileW_t)*slot; *slot = (void *)My_CreateFileW;
VirtualProtect(slot, sizeof(void *), old, &old);
printf("after the IAT hook the slot holds %p (My_CreateFileW = %p)\n", *slot, (void *)My_CreateFileW);
try_open("CreateFileW through the IAT:", L"a.txt", CreateFileW);
try_open("CreateFileW through the IAT:", L"secret.txt", CreateFileW);
try_open("GetProcAddress, bypasses the IAT:", L"secret.txt", (CreateFileW_t)fn("kernel32.dll", "CreateFileW"));
hex("kernelbase!CreateFileW code", fn("kernelbase.dll", "CreateFileW"), 16);
}والمخرج سوف يكون كما يلي:
> apihook.exe iat
IAT slot of KERNEL32.dll!CreateFileW in apihook.exe: 00007FF6B430D008 holds 00007FF9AADF7050 (GetProcAddress gives 00007FF9AADF7050)
after the IAT hook the slot holds 00007FF6B4247980 (My_CreateFileW = 00007FF6B4247980)
    [hook] CreateFileW("a.txt") -> handle
  CreateFileW through the IAT:       a.txt        -> opened (error 0)
    [hook] CreateFileW("secret.txt") BLOCKED
  CreateFileW through the IAT:       secret.txt   -> failed (error 5)
  GetProcAddress, bypasses the IAT:  secret.txt   -> opened (error 0)
  kernelbase!CreateFileW code  00007FF9A9C577F0 : 48 8B C4 48 89 58 08 48 89 68 10 48 89 70 18 48
[exit code 0 = 0x00000000]
الخانة في جدولنا كانت تحمل 00007FF9AADF7050، وهو العنوان نفسه الذي تعطيه GetProcAddress، أي بوابة kernel32 التي رأيناها في القسم السابق. وبعد التغيير صارت تحمل عنوان دالتنا، فمر الاستدعاءان الأول والثاني بها: الملف a.txt فتح بعد أن سجلته الدالة، والملف secret.txt رفض بالخطأ 5 أي ERROR_ACCESS_DENIED دون أن يصل الطلب إلى القرص. أما الاستدعاء الثالث فأخذ العنوان من GetProcAddress مباشرة واستدعاه، ففتح secret.txt بنجاح ولم تر دالتنا شيئاً. والسطر الأخير يؤكد أن كود kernelbase!CreateFileW لم يتغير بايتاً واحداً.
وهذا هو حد الاعتراض بجدول الاستيراد: يرى فقط الاستدعاءات التي تمر بجدول هذا البرنامج بالذات، ولا يرى ما تستدعيه المكتبات الأخرى في العملية من جداولها، ولا ما يأخذه أي كود بـ GetProcAddress، ولا ما يحمل لاحقاً. وفي المقابل هو آمن نسبياً، لأنه لا يغير أي كود، وإنما مؤشراً واحداً، ولذلك تستعمل طبقات التوافق في Windows هذا النوع من الاعتراض لإصلاح برامج قديمة محددة.
وهناك جدول آخر قريب من جدول الاستيراد، وهو جدول التصدير Export Address Table في المكتبة نفسها، الذي تقرأ منه GetProcAddress عنوان كل دالة. فإذا غير أحد العنوان في جدول تصدير kernelbase.dll داخل عملية، فإن كل من يستدعي GetProcAddress بعد ذلك يأخذ العنوان الجديد، أما البرامج التي حملت قبل التغيير فتبقى على العنوان القديم في جداول استيرادها. وكذلك تحتاج الاستيرادات المؤجلة Delay-load Imports انتباهاً خاصاً، لأن عنوانها لا يكتب في الجدول إلا عند أول استدعاء، كما تشرح صفحة دالة المساعدة للتحميل المؤجل. والخلاصة أن كل طرق الاعتراض بالجداول تغير مؤشرات يقرأ منها بعض الكود ولا يقرأ منها كله، ولذلك هي مناسبة حين تعرف بالضبط من يستدعي، وغير مناسبة حين تريد أن تمسك كل شيء.
الاعتراض المباشر Inline Hook بمكتبة Detours
الطريقة الثانية تغير الدالة نفسها، فلا يفلت منها أحد في العملية. وتنفذها Detours بأربع دوال تشرحها صفحة الاعتراض في Wiki المشروع: تبدأ معاملة Transaction، وتضيف إليها الخيوط التي يجب أن تتوقف أثناء التعديل، ثم تطلب الاعتراض، ثم تنفذ المعاملة كلها مرة واحدة:
static void attach(void) {
    Real_CreateFileW = (CreateFileW_t)fn("kernelbase.dll", "CreateFileW");
    DetourTransactionBegin(); DetourUpdateThread(GetCurrentThread());
    LONG e = DetourAttach((PVOID *)&Real_CreateFileW, My_CreateFileW);
    LONG c = DetourTransactionCommit();
    printf("DetourAttach -> %ld, DetourTransactionCommit -> %ld\n", e, c);
}
static void detach(void) {
    DetourTransactionBegin(); DetourUpdateThread(GetCurrentThread());
    DetourDetach((PVOID *)&Real_CreateFileW, My_CreateFileW);
    printf("DetourDetach + Commit -> %ld\n", DetourTransactionCommit());
}
ولاحظ أن Real_CreateFileW يمرر بعنوانه &Real_CreateFileW، لأن Detours تكتب فيه عنواناً جديداً بعد الاعتراض، كما سوف نرى. والمخرج سوف يكون كما يلي:
> apihook.exe detours
before:
  kernelbase!CreateFileW       00007FF9A9C577F0 : 48 8B C4 48 89 58 08 48 89 68 10 48 89 70 18 48
DetourAttach -> 0, DetourTransactionCommit -> 0
after:
  kernelbase!CreateFileW       00007FF9A9C577F0 : E9 83 89 FE BF CC CC 48 89 68 10 48 89 70 18 48
  My_CreateFileW is at 00007FF6B4247980
  trampoline (Real_CreateFileW) 00007FF969C40120 : 48 8B C4 48 89 58 08 FF 25 3B 00 00 00 CC CC CC CC CC CC CC CC CC CC CC
    [hook] CreateFileW("a.txt") -> handle
  CreateFileW through the IAT:       a.txt        -> opened (error 0)
    [hook] CreateFileW("secret.txt") BLOCKED
  CreateFileW through the IAT:       secret.txt   -> failed (error 5)
    [hook] CreateFileW("secret.txt") BLOCKED
  GetProcAddress, same code:         secret.txt   -> failed (error 5)
DetourDetach + Commit -> 0
after detach:
  kernelbase!CreateFileW       00007FF9A9C577F0 : 48 8B C4 48 89 58 08 48 89 68 10 48 89 70 18 48
  CreateFileW, hook removed:         secret.txt   -> opened (error 0)
[exit code 0 = 0x00000000]
وفي هذا المخرج لاحظ التالي:
- البايتات الخمسة الأولى تغيرت من
48 8B C4 48 89إلىE9 83 89 FE BF، وE9هي تعليمة الانتقال النسبي Relative Jump، والبايتات الأربعة بعدها مسافة تعليمة الانتقال. ثم بايتانCCمكان بقية التعليمة الثانية التي قطعتها تعليمة الانتقال، ثم يستمر الكود الأصلي كما هو من البايت الثامن. Real_CreateFileWلم يعد يشير إلى الدالة الأصلية، وإنما إلى عنوان جديد00007FF969C40120فيه البايتات السبعة الأولى الأصلية48 8B C4 48 89 58 08، ثمFF 25، وهي تعليمة انتقال عائدة. وهذا هو الترامبولين Trampoline: نسخة من التعليمات التي غطتها تعليمة الانتقال، ثم تعليمة انتقال إلى بقية الدالة الأصلية. فإذا أرادت دالتك أن تستدعي الأصلية، فإنها تستدعي الترامبولين، فتنفذ التعليمات المنقولة ثم تكمل الأصلية من حيث انتهت تعليمة الانتقال.- هذه المرة رفض
secret.txtحتى عندما استدعينا العنوان الذي أعطتهGetProcAddress، لأن التغيير في الدالة نفسها، فلا يهم من أين جاء الاستدعاء. - وبعد
DetourDetachعادت البايتات كما كانت تماماً، وفتح الملف.
ماذا يحدث داخل المعاملة Transaction؟
قد يبدو تغيير خمسة بايتات أمراً بسيطاً، ولكن المشكلة في أن العملية ليست متوقفة أثناء التغيير. فإذا كان خيط آخر ينفذ أول تعليمتين في CreateFileW في اللحظة نفسها التي تكتب فيها تعليمة الانتقال، فقد ينفذ نصف تعليمة قديمة ونصف تعليمة انتقال جديدة، فيقع العطل في مكان لا علاقة له بكودك، ولا يتكرر إلا مرة كل عدة آلاف تشغيل. ولذلك تعمل Detours بالمعاملات: DetourTransactionBegin تفتح معاملة، وDetourUpdateThread تسجل فيها كل خيط يجب أن يتوقف، وDetourAttach تجهز التعديل دون أن تكتبه، ثم DetourTransactionCommit توقف الخيوط المسجلة، وتكتب كل التعديلات، وتعيد الخيوط إلى العمل. وتقول صفحة DetourUpdateThread إن Detours تعدل مؤشر التعليمة Instruction Pointer في كل خيط مسجل إذا كان يقع داخل الكود الذي أعيدت كتابته، سواء في الدالة الأصلية أو في الترامبولين، وإن الخيوط غير المسجلة قد تنفذ خليطاً غير صالح من الكود القديم والجديد. ولهذا يسجل المثال خيطه الحالي فقط، لأنه برنامج بخيط واحد يعترض قبل أن ينشئ أي خيط آخر، أما في برنامج حقيقي متعدد الخيوط فعليك أن تسجل كل الخيوط، أو أن تعترض قبل إنشائها، كما في DllMain عند تحميل المكتبة في عملية متوقفة.
وتشرح صفحة الاعتراض في Wiki المشروع بقية التفاصيل: تنسخ Detours التعليمات من بداية الدالة إلى الترامبولين حتى يصل المنسوخ إلى خمسة بايتات على الأقل، وهي مساحة تعليمة الانتقال، ولذلك نقلت في مثالنا سبعة بايتات هي تعليمتان كاملتان. وإذا كانت إحدى التعليمات المنسوخة تستعمل عنواناً نسبياً إلى موقعها، مثل قراءة متغير عام نسبة إلى rip، فإن Detours تعيد حساب العنوان لأن التعليمة انتقلت إلى مكان آخر. وإذا كانت الدالة أقصر من خمسة بايتات رفضت الاعتراض. وكل هذا يحتاج مفكك تعليمات كاملاً لمعمارية المعالج، وهذا ما يجعل كتابة اعتراض مباشر بيدك فكرة سيئة إلا لغرض التعلم.
الاعتراض نفسه كما يراه مصحح الأخطاء
البايتات وحدها لا تكفي لفهم المسار، فشغلنا البرنامج تحت cdb.exe، وهو مصحح الأخطاء النصي في حزمة WinDbg، مع رموز Microsoft من خادم الرموز Symbol Server، وجعلنا البرنامج يتوقف بعد الاعتراض مباشرة، ثم طلبنا تفكيك التعليمات Disassembly بالأمر u الذي تشرحه صفحة الأمر u، وقراءة العناوين المحفوظة بالأمر dqs:
0:000> .echo === CreateFileW now
=== CreateFileW now
0:000> u KERNELBASE!CreateFileW L3
KERNELBASE!CreateFileW:
00007ff9`a9c577f0 e98389febf      jmp     00007ff9`69c40178
00007ff9`a9c577f5 cc              int     3
00007ff9`a9c577f6 cc              int     3
0:000> .echo === the jmp lands in a region Detours allocated near kernelbase
=== the jmp lands in a region Detours allocated near kernelbase
0:000> u poi(apihook!g_region) L1
00007ff9`69c40178 ff25f2ffffff    jmp     qword ptr [00007ff9`69c40170]
0:000> dqs poi(apihook!g_region)-8 L1
00007ff9`69c40170  00007ff6`b4247980 apihook!My_CreateFileW [C:\lab\apihook.c @ 23]
0:000> .echo === the trampoline: the moved instructions, then a jump back
=== the trampoline: the moved instructions, then a jump back
0:000> u poi(apihook!g_tramp) L3
00007ff9`69c40120 488bc4          mov     rax,rsp
00007ff9`69c40123 48895808        mov     qword ptr [rax+8],rbx
00007ff9`69c40127 ff253b000000    jmp     qword ptr [00007ff9`69c40168]
0:000> dqs poi(apihook!g_tramp)+0x48 L1
00007ff9`69c40168  00007ff9`a9c577f7 KERNELBASE!CreateFileW+0x7
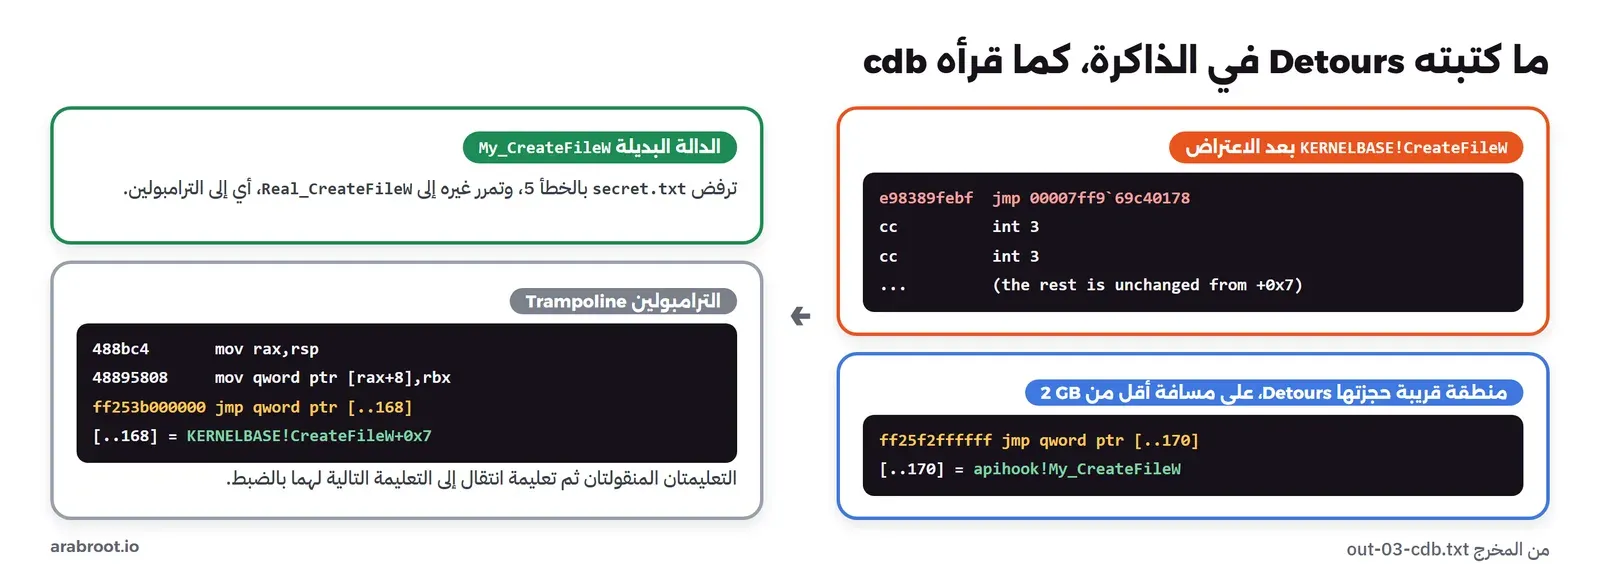
والآن صار المسار كاملاً: تعليمة الانتقال في KERNELBASE!CreateFileW لا تذهب إلى دالتنا مباشرة، وإنما إلى عنوان قريب 00007ff9`69c40178 حجزته Detours على مسافة أقل من 2 جيجابايت من kernelbase.dll، لأن تعليمة الانتقال النسبية بأربعة بايتات لا تصل أبعد من ذلك. وفي ذلك العنوان تعليمة انتقال ثانية غير مباشرة عبر خانة فيها عنوان apihook!My_CreateFileW، وعرف cdb اسم الدالة ورقم سطرها في ملفنا من ملف الرموز PDB. والترامبولين يحمل التعليمتين المنقولتين mov rax,rsp وmov qword ptr [rax+8],rbx، ثم يقفز إلى KERNELBASE!CreateFileW+0x7، أي إلى التعليمة التي تلي ما نقل بالضبط. ولهذا تحتاج Detours مفكك تعليمات Disassembler داخلها: يجب أن تعرف أين تنتهي كل تعليمة، حتى لا تنقل نصف تعليمة.
وهناك أثر لا تراه في هذا المخرج، ولكنه نتيجة مباشرة لما شرحه مقال مدير الذاكرة: صفحات كود kernelbase.dll مشتركة بين كل العمليات التي تحملها، لأنها مأخوذة من ملف واحد على القرص. وعندما كتبت Detours في الصفحة بعد أن غيرت حمايتها، أعطى مدير الذاكرة عمليتنا نسخة خاصة من هذه الصفحة فقط، وهو النسخ عند الكتابة Copy-on-Write، فبقيت العمليات الأخرى على الجهاز ترى الكود الأصلي. ولذلك فإن الاعتراض المباشر يخص العملية التي حدث فيها وحدها، ومن يريد أن يعترض في كل العمليات يجب أن يدخل كل عملية على حدة.
كم يكلف الاعتراض؟ ومشكلة قابلتنا
لقياس الكلفة اخترنا دالة رخيصة جداً، حتى يظهر وزن الاعتراض نفسه لا وزن عمل الدالة: GetCurrentProcessId، واستدعيناها 20 مليون مرة قبل الاعتراض وبعده. وفي أول نسخة من المختبر اعترضنا kernelbase!GetCurrentProcessId ثم استدعينا العنوان الذي أعطته GetProcAddress من kernel32.dll، كما فعلنا مع CreateFileW، فكانت النتيجة أن الخطاف عمل صفر مرة. وظننا أن الاعتراض فشل، حتى طبعنا بايتات الدالتين:
> apihook.exe cost
  kernel32!GetCurrentProcessId 00007FF9AADC2BB0 : 65 48 8B 04 25 40 00 00 00 C3 CC CC CC CC CC CC
  kernelbase!GetCurrentProcessId 00007FF9A9D32150 : 65 48 8B 04 25 30 00 00 00 8B 40 40 C3 CC CC CC
no hook:   20000000 calls in    23.8 ms =  1.19 ns per call
  kernelbase, after DetourAttach 00007FF9A9D32150 : E9 23 E0 FE BF CC CC CC CC 8B 40 40 C3 CC CC CC
kernel32 copy, detoured kernelbase: 20000000 calls in    25.5 ms, hook ran 0 times
kernelbase, detoured: 20000000 calls in   124.4 ms =  6.22 ns per call (hook ran 20000000 times)
[exit code 0 = 0x00000000]
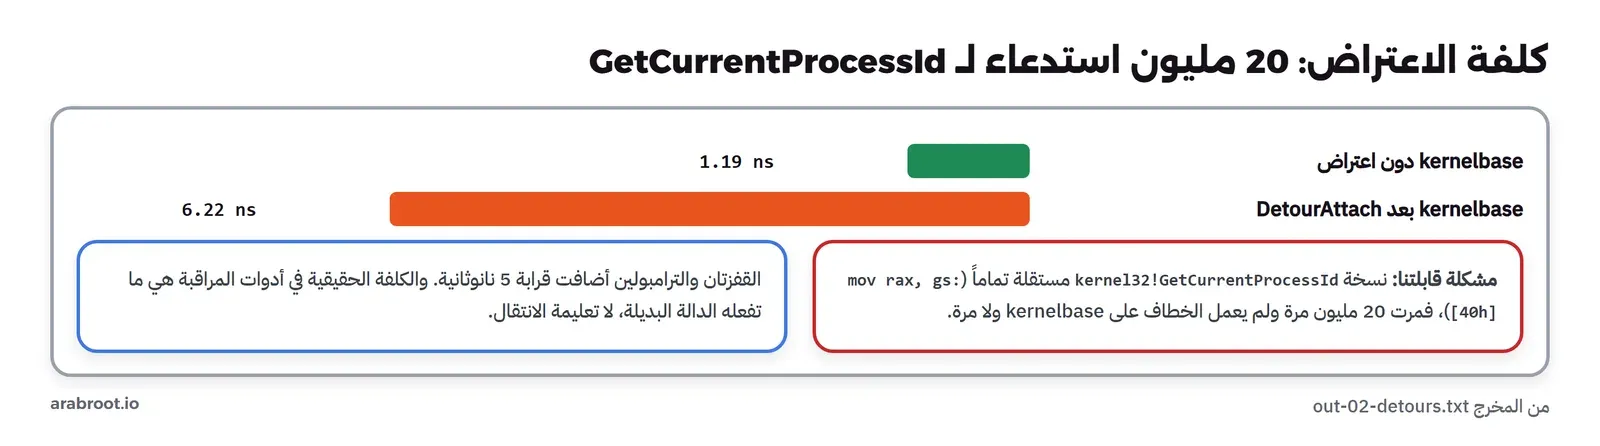
والسبب في السطرين الأولين: kernel32!GetCurrentProcessId ليست بوابة إلى kernelbase كما كانت CreateFileW، وإنما نسخة مستقلة كاملة من الدالة، تقرأ رقم العملية من كتلة معلومات الخيط TEB بتعليمة واحدة mov rax, gs:[40h] وتعود. فالدالة نفسها موجودة مرتين في الذاكرة بكودين مختلفين، واعتراض إحداهما لا يمس الأخرى، وكل برنامج يستورد GetCurrentProcessId من kernel32.dll، وهذا ما يفعله أغلب البرامج المبنية بأدوات Microsoft، يفلت من اعتراضك تماماً. والدرس العام: قبل أن تعترض دالة، افحص بالمصحح أين يذهب الاستدعاء فعلاً، ولا تفترض أن اسم الدالة يدل على مكان واحد.
وأما الكلفة نفسها، فالاستدعاء المباشر أخذ 1.19 نانوثانية، والمعترض أخذ 6.22 نانوثانية، أي قرابة 5 نانوثانية إضافية تذهب في تعليمتي انتقال ودالة بديلة واستدعاء الترامبولين. وهذا رقم صغير جداً مقارنة بأي عمل حقيقي، فـ CreateFileW نفسها تأخذ عشرات الميكروثواني. والكلفة الحقيقية في أدوات المراقبة ليست تعليمة الانتقال، وإنما ما تفعله الدالة البديلة: تسجيل في ملف، أو إرسال حدث إلى خدمة، أو فحص محتوى، وهذا ما يجعل برنامجك أبطأ على أجهزة الشركة كما في الموقف الثاني في بداية المقال.
الكشف: مقارنة الذاكرة بالملف
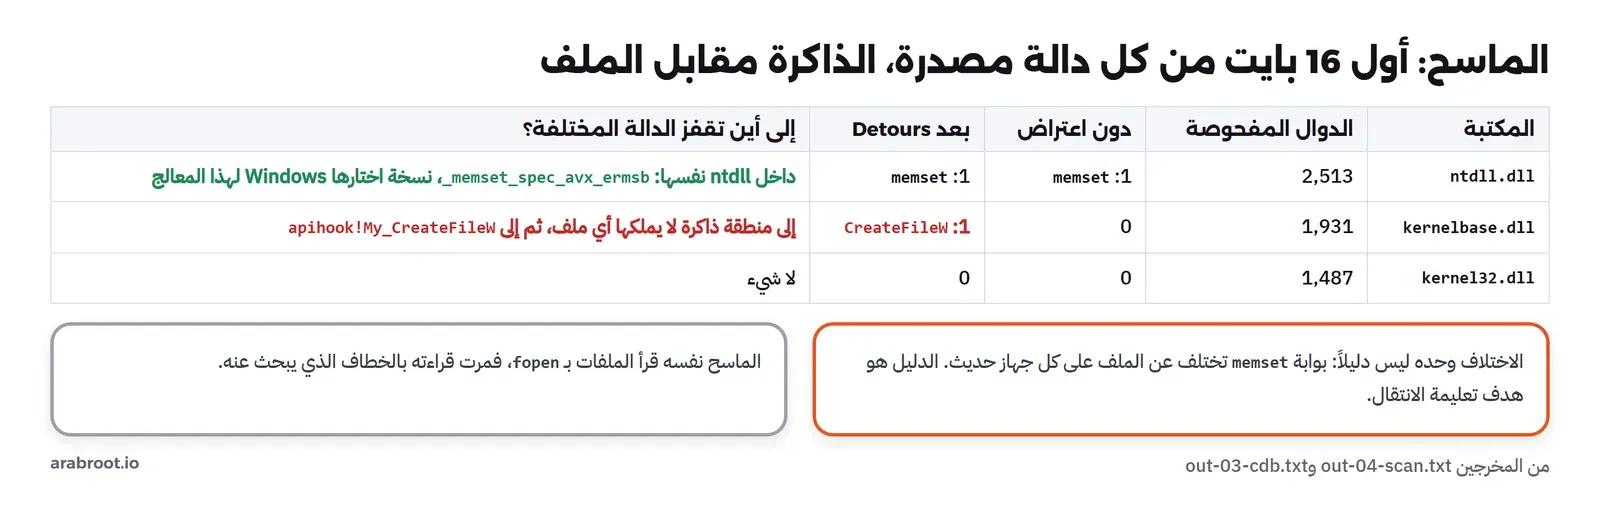
إذا كان الاعتراض المباشر يغير بايتات الكود في الذاكرة، فالكشف البديهي أن تقارن هذه البايتات بالملف على القرص. وهذا ما يفعله الماسح في المختبر: يقرأ ntdll.dll وkernelbase.dll وkernel32.dll من System32، ويطبق عليها جدول إعادة التوطين Relocations بالفرق بين عنوان التحميل الحقيقي والعنوان المفضل في الملف، كما يفعل المحمل تماماً، ثم يقارن أول 16 بايت من كل دالة مصدرة Exported Function تقع في قسم كود قابل للتنفيذ، ويتجاهل الدوال المحولة Forwarders والبيانات المصدرة، ويعتمد في ذلك على مواصفات صيغة PE:
    for (i = 0; i < ex->NumberOfNames; i++) {
        DWORD rva = funcs[ords[i]];
        if (rva >= ed.VirtualAddress && rva < ed.VirtualAddress + ed.Size) continue;     // forwarder string, not code
        int exec = 0; for (int s = 0; s < nsec; s++) if (rva >= sec[s].VirtualAddress && rva < sec[s].VirtualAddress + sec[s].Misc.VirtualSize && (sec[s].Characteristics & IMAGE_SCN_MEM_EXECUTE)) exec = 1;
        if (!exec) continue;                                                              // exported data
        checked++;
        if (memcmp(mem + rva, img + rva, 16)) {
            diff++;
            if (verbose) { char lab[80]; sprintf(lab, "%s!%s", dllname, (char *)(img + names[i]));
                printf("  DIFFERENT %s\n", lab); hex("  file", img + rva, 16); hex("  memory", mem + rva, 16); }
        }
    }
شغلنا الماسح مرتين: مرة دون أي اعتراض، ومرة بعد اعتراض CreateFileW بـ Detours:
> apihook.exe scan
  DIFFERENT ntdll.dll!memset
    file                       000001F38A384070 : E9 8B 48 FF FF CC CC CC CC CC CC CC CC CC CC CC
    memory                     00007FF9AC6B3030 : E9 8B 52 FF FF CC CC CC CC CC CC CC CC CC CC CC
ntdll.dll       2513 exported functions checked, 1 different from the file
kernelbase.dll  1931 exported functions checked, 0 different from the file
kernel32.dll    1487 exported functions checked, 0 different from the file
[exit code 0 = 0x00000000]

> apihook.exe scanhooked
DetourAttach -> 0, DetourTransactionCommit -> 0
    [hook] CreateFileW("C:\Windows\SYSTEM32\ntdll.dll") -> handle
  DIFFERENT ntdll.dll!memset
    file                       0000017127E3B070 : E9 8B 48 FF FF CC CC CC CC CC CC CC CC CC CC CC
    memory                     00007FF9AC6B3030 : E9 8B 52 FF FF CC CC CC CC CC CC CC CC CC CC CC
ntdll.dll       2513 exported functions checked, 1 different from the file
    [hook] CreateFileW("C:\Windows\System32\KERNELBASE.dll") -> handle
  DIFFERENT kernelbase.dll!CreateFileW
    file                       0000017127E92830 : 48 8B C4 48 89 58 08 48 89 68 10 48 89 70 18 48
    memory                     00007FF9A9C577F0 : E9 83 89 FE BF CC CC 48 89 68 10 48 89 70 18 48
kernelbase.dll  1931 exported functions checked, 1 different from the file
    [hook] CreateFileW("C:\Windows\System32\KERNEL32.DLL") -> handle
kernel32.dll    1487 exported functions checked, 0 different from the file
DetourDetach + Commit -> 0
[exit code 0 = 0x00000000]
في التشغيل الثاني وجد الماسح ما صنعناه بالضبط: kernelbase.dll!CreateFileW في الملف 48 8B C4 وفي الذاكرة E9 83 89 FE BF، وهي تعليمة الانتقال نفسها التي رأيناها في القسم السابق. ولاحظ طرفة صغيرة: الماسح يقرأ الملفات بـ fopen، التي تستدعي CreateFileW، فسجل خطافنا قراءة الماسح نفسه للملفات، أي أن الكود الذي يبحث عن الخطاف مر بالخطاف. وهذا ليس مجرد طرفة، فالبرنامج الضار الذي يعترض دوال قراءة الملفات يستطيع أن يعطي الماسح نسخة نظيفة من الملف، ولذلك تقرأ أدوات الكشف الجادة الملفات بطرق أدنى، أو تعمل من خارج العملية المفحوصة.
ولكن الأهم في المخرج هو السطر الذي لم نصنعه: في التشغيلين وجد الماسح اختلافاً في ntdll.dll!memset، والدالة تبدأ في الملف وفي الذاكرة بتعليمة الانتقال E9 نفسها، ولكن بمسافة مختلفة. وهذا يشبه تماماً شكل الاعتراض الذي يبحث عنه الماسح، فسألنا مصحح الأخطاء في الجلسة نفسها التي رأيناها:
0:000> .echo === memset in ntdll, and where the jmp in the file would land
=== memset in ntdll, and where the jmp in the file would land
0:000> u poi(apihook!g_memset) L1
ntdll!memset$thunk$772440563353939046:
00007ff9`ac6b3030 e98b52ffff      jmp     ntdll!_memset_spec_avx_ermsb (00007ff9`ac6a82c0)
0:000> ln poi(apihook!g_memset)+5+0xffffffffffff488b
(00007ff9`ac6a78c0)   ntdll!memset   |  (00007ff9`ac6a7ac0)   ntdll!_memset_repmovs
Exact matches:
الدالة المصدرة memset في ntdll.dll بوابة صغيرة Thunk، وفي الملف تقفز إلى ntdll!memset، أي النسخة العامة التي تعمل على أي معالج، أما في الذاكرة فتقفز إلى ntdll!_memset_spec_avx_ermsb، وهي نسخة خاصة بالمعالجات التي تدعم تعليمات AVX وتسريع النسخ ERMSB. أي أن Windows نفسه عدل هذه تعليمة الانتقال عند التحميل ليختار أسرع نسخة لمعالج هذا الجهاز. وبالتالي فإن الماسح الذي يكتفي بالمقارنة سوف يبلغ عن «اعتراض» في كل جهاز حديث، وهذا ما يجعل أدوات الكشف تحتاج قوائم استثناء، وتحتاج أن تتبع تعليمة الانتقال إلى هدفها وتسأل: هل الهدف داخل المكتبة نفسها، أم في منطقة ذاكرة لا يملكها أي ملف؟ والقاعدة العملية: الاختلاف وحده ليس دليلاً، والدليل أن تقفز الدالة إلى كود لا ينتمي إلى مكتبة موقعة من صاحب النظام.
وقراءة الملف من القرص ليست الطريقة الوحيدة للحصول على نسخة نظيفة. فقد رأينا في مقال المقابض والكائنات المجلد \KnownDlls في مساحة أسماء الكائنات، وفيه أقسام ذاكرة Sections جاهزة لمكتبات النظام الأكثر استعمالاً، مثل kernel32.dll وkernelbase.dll، يربطها المحمل في كل عملية بدلاً من قراءتها من القرص كل مرة. وأي برنامج يستطيع أن يفتح هذه الأقسام ويربطها في ذاكرته مرة ثانية للقراءة، فيحصل على نسخة لم يمسها أي اعتراض في العملية الحالية. وهذه الحيلة نفسها يستعملها الطرفان: أداة الكشف تقارن بها، والبرنامج الضار ينسخ منها البايتات الأصلية فوق اعتراضات برنامج الحماية. ولهذا لا تعتمد برامج الحماية الحديثة على بقاء اعتراضاتها، وإنما تعد اختفاءها نفسه إشارة مريبة تستحق التسجيل، لأن البرنامج العادي لا يملك أي سبب ليعيد كتابة كود ntdll.dll في ذاكرته.
تشغيل برنامج مع مكتبة اعتراض من أول لحظة
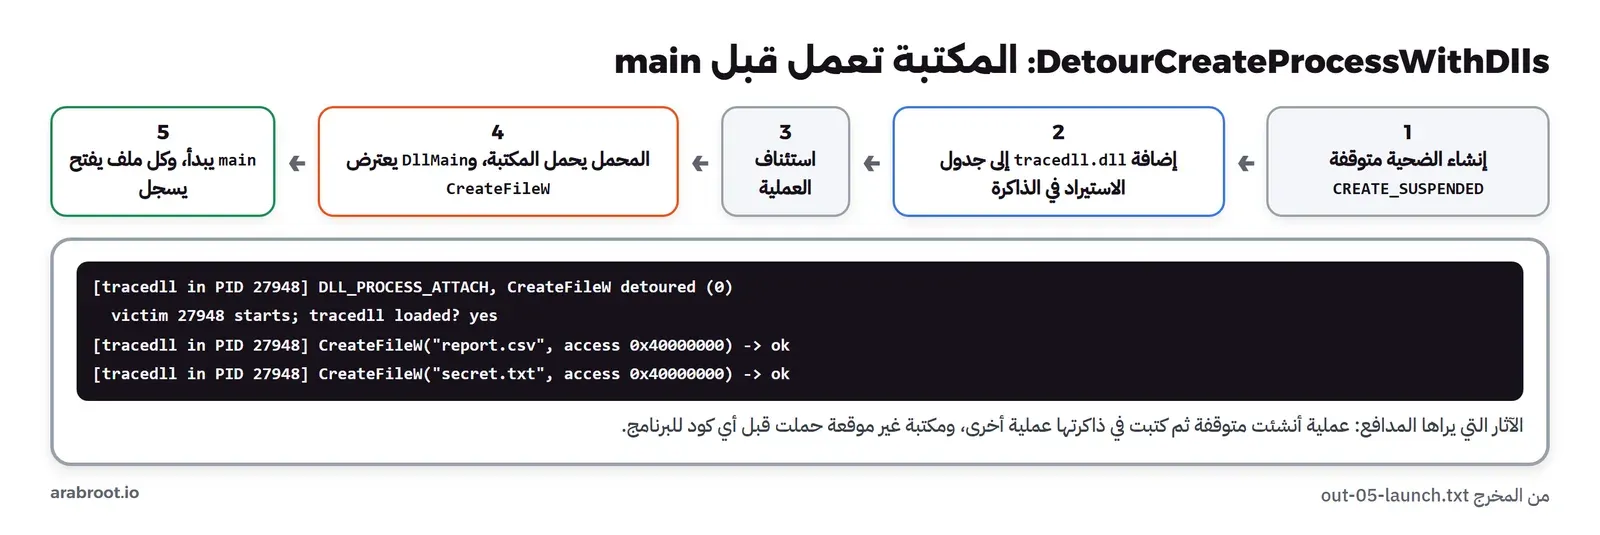
الاعتراض داخل برنامجك سهل لأنك تملك الكود، ولكن أدوات المراقبة تريد أن تعترض دوال برنامج لم تكتبه، ومن قبل أن ينفذ أول سطر فيه. والطريقة التي تقدمها Detours لذلك هي DetourCreateProcessWithDlls: تنشئ العملية متوقفة Suspended، وتضيف إلى جدول الاستيراد في نسخة البرنامج في الذاكرة مدخلاً جديداً لمكتبتك، ثم تكمل العملية، فيحمل المحمل مكتبتك قبل أن يصل إلى main، لأنه يظن أن البرنامج يحتاجها. ومكتبتنا tracedll.dll تعترض CreateFileW في DllMain وتسجل كل ملف يفتح دون أن تمنع شيئاً:
BOOL WINAPI DllMain(HINSTANCE h, DWORD reason, LPVOID r) {
    if (DetourIsHelperProcess()) return TRUE;
    if (reason == DLL_PROCESS_ATTACH) {
        DetourRestoreAfterWith();   // undo the import-table change Detours made to load us
        Real_CreateFileW = (void *)GetProcAddress(GetModuleHandleA("kernelbase.dll"), "CreateFileW");
        DetourTransactionBegin(); DetourUpdateThread(GetCurrentThread());
        DetourAttach((PVOID *)&Real_CreateFileW, Trace_CreateFileW);
        LONG e = DetourTransactionCommit();
        char b[120]; wsprintfA(b, "    [tracedll in PID %lu] DLL_PROCESS_ATTACH, CreateFileW detoured (%ld)\r\n", GetCurrentProcessId(), e); say(b);
    } else if (reason == DLL_PROCESS_DETACH) {
        DetourTransactionBegin(); DetourUpdateThread(GetCurrentThread());
        DetourDetach((PVOID *)&Real_CreateFileW, Trace_CreateFileW); DetourTransactionCommit();
    }
    return TRUE;
}
والدالة DetourRestoreAfterWith في أولها تعيد جدول الاستيراد كما كان، حتى لا يجد من يفحص البرنامج لاحقاً مدخلاً غريباً فيه. والعملية الضحية هنا نسخة من apihook.exe نفسه في الوضع victim، تفتح ملفين. والمخرج سوف يكون كما يلي:
> apihook.exe launch
DetourCreateProcessWithDllsA(victim, tracedll.dll): starts it suspended, adds the DLL to its import table, resumes
    [tracedll in PID 27948] DLL_PROCESS_ATTACH, CreateFileW detoured (0)
  victim 27948 starts; tracedll loaded? yes
    [tracedll in PID 27948] CreateFileW("report.csv", access 0x40000000) -> ok
  victim CreateFileW:                report.csv   -> opened (error 0)
    [tracedll in PID 27948] CreateFileW("secret.txt", access 0x40000000) -> ok
  victim CreateFileW:                secret.txt   -> opened (error 0)
victim PID 27948 exited with 0
[exit code 0 = 0x00000000]
رسالة DLL_PROCESS_ATTACH من المكتبة ظهرت قبل أول سطر طبعه البرنامج الضحية نفسه، أي أن الاعتراض كان جاهزاً قبل أن ينفذ البرنامج أي كود من كوده، ثم سجلت المكتبة الملفين مع صلاحية الكتابة 0x40000000، أي GENERIC_WRITE. وهذه هي فكرة أدوات تتبع الاستدعاءات بالكامل، ومنها أمثلة مثل traceapi في مجلد أمثلة Detours، الذي يعترض مئات دوال Win32 ويكتب كل استدعاء ومعاملاته. وفي المجلد نفسه برنامج اسمه withdll يفعل ما فعلناه في cmd_launch: يأخذ اسم مكتبة واسم برنامج، ويشغل البرنامج مع المكتبة، فتستطيع أن تجرب أي مكتبة اعتراض على أي برنامج تملكه دون أن تكتب برنامج تشغيل خاصاً بك، وهذا مفيد جداً في التشخيص على جهاز اختبار. ومن جهة الدفاع، لاحظ أن هذه الطريقة تحتاج أن تكون أنت من يشغل البرنامج، أو أن تملك صلاحية كتابة في ذاكرته، وكلاهما يترك آثاراً: عملية أنشئت متوقفة ثم كتبت في ذاكرتها عملية أخرى، ومكتبة غير موقعة محملة مبكراً، وهذه بالضبط الأنماط التي يسجلها Sysmon وبرامج EDR.
عطل في مكتبة لم تكتبها: كيف تعرف أن السبب اعتراض؟
لنعد إلى الموقف الأول في بداية المقال: تقرير عطل من جهاز عميل، وفي أعلى المكدس مكتبة لا تعرفها. والخطوات التي تفصل بين «برنامجنا فيه خطأ» و«برنامج آخر يعترض دوالنا» قليلة، وكلها بالأدوات التي استعملناها هنا. أولاً، افتح ملف التفريغ Dump في WinDbg أو cdb، واطبع المكدس، وانظر في الإطار الذي يسبق المكتبة الغريبة: إذا كان كودك استدعى دالة من Windows مثل CreateFileW، والإطار التالي في مكتبة لا تنتمي إلى Windows، ثم يعود المكدس إلى kernelbase، فهذا شكل الاعتراض المباشر الذي رأيناه، لأن دالة Windows قفزت إلى تلك المكتبة ثم استدعت الأصلية عبر الترامبولين. ثانياً، اطلب تفكيك أول تعليمات الدالة بالأمر u، فإذا وجدت jmp في أول بايت، فالدالة معترضة في ملف التفريغ نفسه. ثالثاً، اعرف صاحب المكتبة بالأمر lm مع اسمها، الذي تشرحه صفحة الأمر lm، فهو يطبع مسارها وإصدارها، ثم افحص توقيعها بـ Sigcheck على جهاز العميل. وإذا كان العطل في عملية تعمل الآن، فإن ListDLLs أو Process Explorer تعرض كل مكتبة محملة فيها مع توقيعها.
وبعد أن تعرف أن السبب برنامج حماية أو مراقبة، فالحل ليس أن تزيل اعتراضه من داخل برنامجك، لأن هذا بالضبط ما تفعله البرامج الضارة، وسوف يعدك برنامج الحماية تهديداً. والحل أن ترسل ملف التفريغ إلى صاحب المكتبة، وأن تطلب من مسؤول الأجهزة استثناء برنامجك بمساره وتوقيعه إذا كان ذلك مناسباً، وأن تتأكد أن برنامجك نفسه لا يفعل ما يربك المعترضين، مثل استدعاء الدوال من خيوط كثيرة أثناء تحميل المكتبات. وسوف نعمل على ملفات التفريغ وأوامر cdb هذه بالتفصيل في آخر مقال من هذه المرحلة.
أدوات أخرى للاعتراض
Detours ليست الخيار الوحيد. فمكتبة MinHook مكتبة C صغيرة مفتوحة المصدر تفعل الاعتراض المباشر نفسه لمعماريتي x86 وx64 بواجهة أبسط، وتستعملها مشاريع كثيرة. وأداة Frida تأخذ الفكرة إلى مستوى آخر: تحقن محرك JavaScript في العملية، فتكتب الاعتراض بسكربت وتغيره والبرنامج يعمل، وهي منتشرة في تحليل تطبيقات الجوال واختبار الاختراق. والمبدأ في الثلاث واحد: تعليمة انتقال في أول الدالة، وترامبولين، ودالة بديلة، وما تعلمته في هذا المقال عن الكشف ينطبق عليها كلها.
كيف تستعمل برامج الحماية EDR الاعتراض، ولماذا تراجع؟
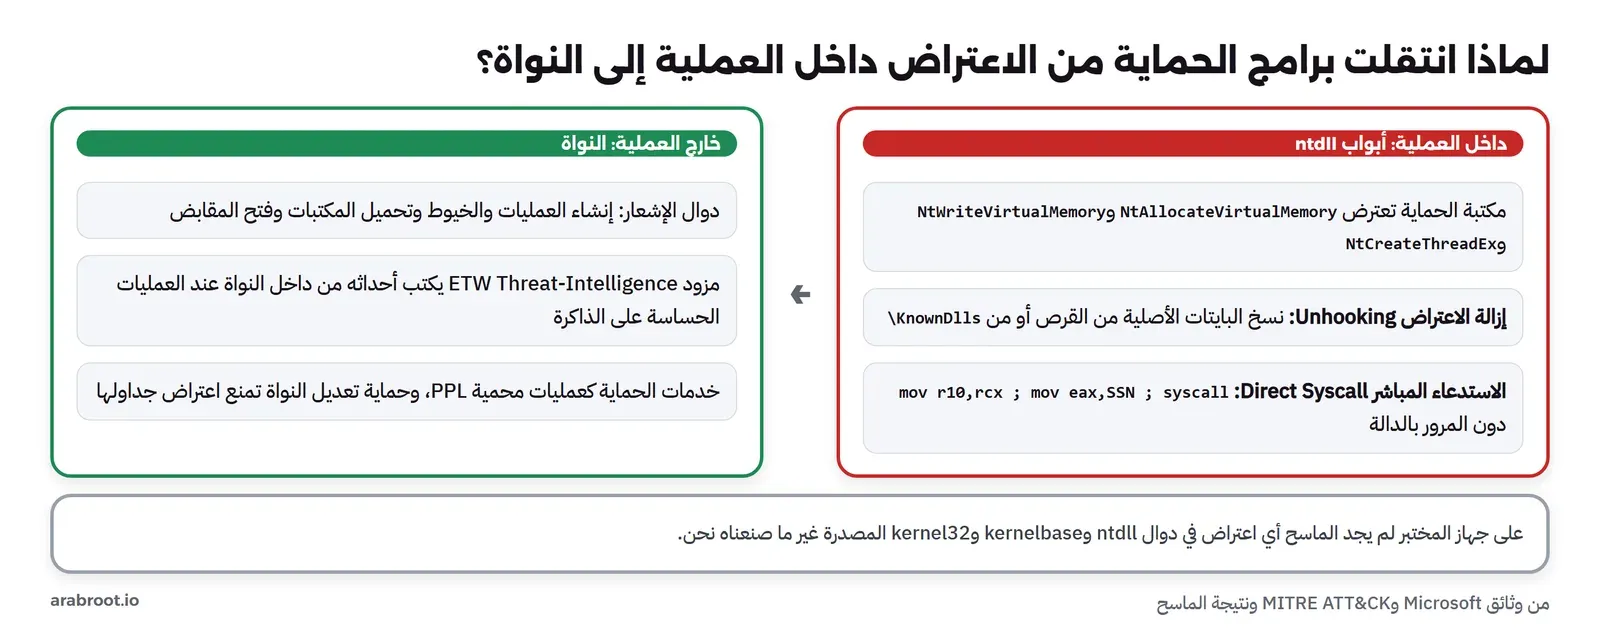
لسنوات طويلة كانت أغلب برامج الحماية تعمل بالطريقة التي رأيناها: برنامج تشغيل في النواة يعرف بإنشاء كل عملية جديدة عبر دالة إشعار رسمية مثل PsSetCreateProcessNotifyRoutineEx، ثم يحقن مكتبة الحماية في العملية، والمكتبة تعترض أبواب ntdll.dll مثل NtAllocateVirtualMemory وNtWriteVirtualMemory وNtCreateThreadEx، لأن كل محاولة حقن كود أو قراءة ذاكرة عملية أخرى تمر بها. وقد شرح مقال كيف يعمل وكيل EDR مصادر البيانات هذه من جهة من يبني النظام. وعلى جهاز المختبر لم يجد الماسح أي اعتراض في الدوال المصدرة غير ما صنعناه، أي أن برنامج الحماية المثبت عليه لا يعمل بهذه الطريقة في عملياتنا.
والسبب في التراجع أن الاعتراض في وضع المستخدم يعيش داخل العملية التي يراقبها، والكود الضار يعمل في العملية نفسها بالصلاحيات نفسها، وبالتالي يستطيع أن يفعل ما فعله ماسحنا بالعكس: يقرأ ntdll.dll من القرص، وينسخ البايتات الأصلية فوق تعليمة الانتقال، فيزيل الاعتراض، وهذا ما يسمى إزالة الاعتراض Unhooking. أو لا يمر بالدالة أصلاً، فينفذ التعليمة syscall بنفسه بعد أن يضع رقم الاستدعاء في eax، كما رأينا في بايتات NtCreateFile، وهذا ما يسمى الاستدعاء المباشر Direct Syscall. ولهذا انتقلت برامج الحماية الحديثة إلى مصادر لا يصل إليها كود في وضع المستخدم: دوال الإشعار في النواة، ومزود Threat-Intelligence في تتبع الأحداث ETW الذي يكتب أحداثه من داخل النواة نفسها عند كل عملية حساسة على الذاكرة، وسوف نراه في المقال التالي. وبقي الاعتراض في وضع المستخدم مصدراً إضافياً رخيصاً، لا مصدراً وحيداً.
وفي الاتجاه المعاكس، تقدم Windows للبرنامج الذي يريد أن يحمي نفسه من الحقن سياسة تمنع تحميل أي مكتبة غير موقعة من Microsoft في عمليته، وتشرحها صفحة PROCESS_MITIGATION_BINARY_SIGNATURE_POLICY، وهي تمنع مكتبتنا tracedll.dll وأمثالها، وقد تمنع معها مكتبات برامج حماية أو إضافات يحتاجها برنامجك، ولذلك لا تفعلها إلا وأنت تعرف ما يحتاجه برنامجك.
هل يحتاج الاعتراض صلاحيات المدير؟
قد يتساءل البعض: إذا كان برنامج عادي يستطيع أن يغير كود kernelbase.dll، فما الذي يمنعه من تغييره في كل البرامج على الجهاز؟ والإجابة على ذلك أن كل ما فعلناه كان في ذاكرة عمليتنا، والعملية تملك ذاكرتها، فلم نحتج أي صلاحية خاصة غير VirtualProtect على صفحاتنا. أما الكتابة في ذاكرة عملية أخرى فتحتاج مقبضاً لها بالصلاحيات PROCESS_VM_OPERATION وPROCESS_VM_WRITE، وتشرح صفحة صلاحيات العمليات متى يعطيها النظام. والقاعدة العملية أن برامج المستخدم نفسه وبمستوى السلامة نفسه تستطيع أن تفتح بعضها بهذه الصلاحيات، ولذلك يستطيع برنامج ضار يعمل بحسابك أن يعترض دوال متصفحك، ولا يستطيع أن يعترض خدمة تعمل بحساب SYSTEM أو برنامجاً يعمل كمدير، كما شرح مقال رموز الأمان. وفوق ذلك هناك العمليات المحمية Protected Processes، وأشهرها خدمات برامج الحماية التي تعمل كعمليات محمية خفيفة Protected Process Light، كما تشرح صفحة حماية خدمات مكافحة البرامج الضارة، وهذه لا يستطيع حتى المدير أن يكتب في ذاكرتها أو يحقن فيها مكتبة غير موقعة بالمستوى المطلوب، وهذا ما يحمي برنامج الحماية من أن يعترضه من يحاول تعطيله.
وفي النواة نفسها كانت القصة مشابهة قبل عشرين سنة: كانت برامج حماية كثيرة على أنظمة 32 بت تعترض جدول استدعاءات النظام داخل النواة مباشرة، حتى تمسك كل استدعاء من كل عملية. ومع أنظمة 64 بت أضافت Microsoft حماية لكود النواة وجداولها الحساسة، اسمها حماية تعديل النواة Kernel Patch Protection، تفحص هذه البنى كل فترة، فإذا وجدت تعديلاً أوقفت الجهاز بشاشة زرقاء رمزها 0x109، كما تشرح صفحة الخطأ CRITICAL_STRUCTURE_CORRUPTION. ولهذا قدمت Microsoft بدلاً من ذلك دوال الإشعار الرسمية التي ذكرناها، فصار الاعتراض في النواة غير مسموح، والإشعار هو الطريق الموثق. وهذا موضوع مقال برامج التشغيل Drivers في هذه المرحلة.
أخطاء شائعة Common Mistakes
- اعتراض الاسم لا المكان. رأينا أن
GetCurrentProcessIdموجودة بكودين في مكتبتين، وأنkernel32!CreateFileWبوابة إلىkernelbase. افحص بالمصحح أين ينتهي الاستدعاء قبل أن تقرر أين تعترض. - الاعتماد على IAT لأمر أمني. أي استدعاء عبر
GetProcAddressأو من مكتبة أخرى يفلت منه، كما رأينا معsecret.txt. استعمله للتوافق والتشخيص، لا للمنع. - كتابة الاعتراض المباشر بيدك. نسخ نصف تعليمة، أو تعليمة تستعمل عنواناً نسبياً إلى موقعها مثل
rip، أو خيط آخر ينفذ البايتات لحظة كتابتها، كلها تنتهي بعطل لا يتكرر. لذلك استعمل مكتبة ناضجة مثل Detours، فهي تفكك التعليمات، وتصلح العناوين النسبية، وتوقف الخيوط المسجلة بـDetourUpdateThreadأثناء التعديل. - استدعاء الدالة المعترضة من داخل دالتك البديلة. إذا استدعت
My_CreateFileWالدالةCreateFileWبدلاً منReal_CreateFileWدخلت في تكرار لا ينتهي حتى يمتلئ المكدس. وكذلك احذر الدوال التي تستدعيCreateFileWفي الخفاء، مثل الكتابة في ملف سجل. - عمل ثقيل داخل
DllMain. الاعتراض فيDllMainمقبول لأن Detours مصممة له، ولكن فتح ملفات أو تحميل مكتبات أخرى هناك يقود إلى أقفال المحمل، كما تحذر صفحة DllMain. - عد كل اختلاف عن الملف اعتراضاً. بوابة
memsetفيntdllتختلف عن الملف على كل جهاز حديث، فتتبع هدف تعليمة الانتقال قبل أن تحكم. - نسيان الإزالة. إذا أزيلت مكتبتك من العملية وبقيت تعليمة الانتقال في الكود، فأول استدعاء بعدها يقفز إلى ذاكرة لم تعد موجودة. أزل الاعتراض في
DLL_PROCESS_DETACHكما فيtracedll.c.
جدول قرار Decision Table: أي طريقة تحتاج؟
| ما تريده | الطريقة المناسبة | لماذا |
|---|---|---|
| إصلاح سلوك دالة واحدة في برنامجك القديم | اعتراض IAT في برنامجك | تغيير مؤشر واحد، دون لمس كود Windows |
| تتبع كل استدعاءات دالة في عملية تملكها | Detours مع DetourAttach | يمسك كل المسارات، ومجرب في منتجات Microsoft |
| تتبع برنامج لم تكتبه من أول لحظة على جهاز اختبار | DetourCreateProcessWithDlls | المكتبة تعمل قبل main |
| معرفة الملفات ومفاتيح السجل التي يلمسها برنامج | Process Monitor أو تتبع الأحداث ETW | لا كود داخل العملية، ولا خطر عليها |
| محاكاة فشل القرص أو الشبكة في الاختبار | طبقة تجريد في كودك، أو Detours في بيئة الاختبار | الاعتراض في الإنتاج يضيف خطراً لا تحتاجه |
| مراقبة أمنية لا يستطيع البرنامج المراقب إزالتها | دوال الإشعار في النواة وETW | تعيش خارج العملية |
قائمة فحص قبل أن تعترض دالة Checklist
- هل تملك العملية التي تعترض فيها، ووافق صاحب الجهاز على ذلك كتابياً إذا لم تكن جهازك؟
- هل فحصت بالمصحح المكان الذي ينتهي فيه الاستدعاء فعلاً، والنسخ الأخرى من الدالة في مكتبات أخرى؟
- هل تستدعي الدالة البديلة الترامبولين لا الاسم، ولا تستدعي أي دالة قد تعود إليها؟
- هل تزيل الاعتراض عند إزالة المكتبة وعند الخروج؟
- هل المكتبة التي تحقنها موقعة رقمياً، وهل اختبرتها مع برنامج الحماية الذي يعمل في بيئة الإنتاج؟
- هل يكفي ETW أو Process Monitor لما تريده، دون أي كود داخل العملية؟
تدريب عملي Practice
- اعترض
kernel32!GetCurrentProcessIdبدلاً من نسخةkernelbase، وقس الكلفة مرة أخرى، ثم افحص بـcdbأي النسختين يستدعيهاapihook.exeفعلاً من جدول استيراده. - عدل الماسح حتى يتتبع هدف كل تعليمة انتقال
E9يجدها، ويطبع اسم المكتبة التي يقع فيها الهدف، أو «لا مكتبة» إذا كان الهدف خارج كل المكتبات المحملة. شغله قبل الاعتراض وبعده وقارن. - أضف إلى
tracedll.cاعتراضاً لـRegOpenKeyExW، ثم اجعل الضحية تفتح مفتاحاً تحتHKEY_CURRENT_USER. ماذا يسجل الاعتراض؟ - اقرأ في مستودع Detours مثال
traceapiوقارن طريقته في تسجيل الاستدعاءات بطريقةtracedll.c.
حذف المختبر Cleanup
السكربت 99-cleanup.ps1 يوقف أي نسخة من apihook.exe بقيت، ويحذف مجلد المختبر، وطبع:
lab folder removed: Trueوالاعتراضات نفسها لا تحتاج أي حذف، لأنها كانت في نسخ خاصة من صفحات الذاكرة داخل عملياتنا، واختفت مع انتهاء هذه العمليات، ولم تتغير ملفات Windows على القرص، ولم يتغير شيء في أي عملية أخرى. وإذا بنيت Detours بملف البناء فهي داخل مجلد المختبر وحذفت معه.
الخلاصة Summary
- اعتراض الدوال يمكن أن يكون في جدول الاستيراد، أو في أول بايتات الدالة، أو في أبواب
ntdll، أو في النواة، وكل مكان له نطاق مختلف. - اعتراض IAT يغير مؤشراً واحداً ويفلت منه كل من يستدعي عبر
GetProcAddress، والاعتراض المباشر يمسك كل الاستدعاءات في العملية. - Detours تكتب تعليمة انتقال من خمسة بايتات، وتبني ترامبولين فيه التعليمات المنقولة وتعليمة انتقال عائدة، وتكلفة ذلك هنا قرابة 5 نانوثانية لكل استدعاء.
- الدالة الواحدة قد تكون بكودين في مكتبتين، فافحص المكان قبل الاعتراض.
- مقارنة الذاكرة بالملف تكشف الاعتراض، ولكنها تكشف أيضاً تعديلات Windows المشروعة مثل بوابة
memset، فالدليل هو هدف تعليمة الانتقال. - الاعتراض داخل العملية يستطيع كود العملية أن يزيله أو يتجاوزه، ولذلك اعتمدت برامج الحماية الحديثة على النواة وETW.
- الاعتراض لا يحتاج صلاحيات المدير داخل عمليتك أو عمليات حسابك بالمستوى نفسه، ولا يصل إلى خدمات النظام والعمليات المحمية، وفي النواة صار ممنوعاً بحماية تعديل النواة.
- وإذا ظهرت مكتبة غريبة في مكدس عطل برنامجك، فابدأ بالأمرين
uوlmقبل أن تشك في كودك أو تتهم برنامج الحماية.
وفي المقال التالي من هذه المرحلة ننتقل إلى تتبع الأحداث ETW: المصدر الذي تقرأ منه أدوات الأداء وبرامج الحماية دون أي اعتراض، وكيف تكتب مزوداً Provider في برنامجك، وما الذي يستطيع المستخدم العادي أن يقرأه منه، وما الذي يحتاج النواة.
سجل التحديثات Changelog
- نوفمبر 2026: كتابة المقال، وتشغيل المختبر على Windows 11 Pro 24H2 (البناء 26100.9711) بـ Windows PowerShell 5.1 دون صلاحيات المدير، مع Detours 4.0.1 ومترجم Microsoft C/C++ الإصدار 19.51 لمعمارية x64، ومصحح الأخطاء cdb الإصدار 10.0.29680.1004 من حزمة WinDbg.