

في مقال ما هو الهوم لاب Homelab ولماذا تبنيه في بيتك؟ بدأنا بجهاز واحد هادئ تحت التلفاز، وقلنا إن الهوم لاب ليس مركز بيانات. ولكن هناك مرحلة يصل إليها كثير من المهندسين بعد سنة أو سنتين: العائلة تعتمد على خدمات البيت، وفريق صغير يعمل معك ويحتاج ملفات وويكي ودخولاً موحداً، وربما عميل أو اثنان يحتاجان موقعاً أو تطبيقاً، وأنت تريد أن تتعلم كيف تبني الشركات شبكاتها فعلاً: كابلات داخل الجدار تنتهي في خزانة، وSwitch يفهم VLAN، وجدار ناري Firewall مستقل، وسيرفرات افتراضية، وNAS، وUPS يطفئ كل شيء بترتيب صحيح عندما تنقطع الكهرباء.
وهذه السلسلة عن هذه المرحلة تحديداً، أي كيف تبني في البيت بيئة تشبه بيئة الإنتاج Production، وهي لا تكرر ما شرحناه في مقالات الموقع الأخرى، وإنما تجمعها في تصميم واحد وتحيلك إلى كل مقال في مكانه.
المواضيع في السلسلة:
- الهوم لاب بمواصفات الإنتاج (1): التصميم والعتاد (الموضوع الحالي): الأهداف، والقرار الصادق حول خدمات العملاء، والتصميم المرجعي، وقائمة العتاد، والكابلات، وPoE، وال UPS، والتوثيق.
- الهوم لاب بمواصفات الإنتاج (2): الشبكة والجدار الناري: خطة العناوين وشبكات VLAN، ومصفوفة المناطق، وإعداد OPNsense وال Switch، وWireGuard، وتجربة عملية تتحقق من القواعد.
- الهوم لاب بمواصفات الإنتاج (3): الخدمات ونشرها: ما الذي يعمل أين، والخدمات الداخلية، ونشر خدمات العملاء عبر VPS، والمراقبة والنسخ الاحتياطي، وتجربة عملية لطلب يصل من الإنترنت إلى البيت عبر نفق.
وسوف نناقش في هذا المقال ما يلي:
- الأهداف والمتطلبات قبل شراء أي جهاز.
- هل تستضيف خدمات العملاء في البيت؟ الجواب بالأرقام: التوفر Availability، وسرعة الرفع Upload، وشروط المزود، والأمان.
- التصميم المرجعي لخزانة البيت كلها في صورة واحدة.
- قائمة العتاد على مستويين: اقتصادي Budget وموصى به Recommended.
- الخزانة Rack، وال Patch Panel، وأنواع الكابلات، وميزانية PoE.
- ال Switch المدار، والجدار الناري المستقل، وسيرفرات Proxmox، وال NAS.
- حجم ال UPS بالحساب الصحيح بين VA وW، والإطفاء المنظم مع NUT.
- الحرارة والضجيج والكهرباء، والتوثيق والتسمية، والأمن المادي Physical Security.
ابدأ بالمتطلبات وليس بقائمة المشتريات
أكثر خطأ نراه في هذه المرحلة أن يبدأ المهندس من صورة خزانة جميلة على الإنترنت، فيشتري Switch بثمانية وأربعين منفذاً وسيرفرين مستعملين، ثم يكتشف أنه لا يعرف ماذا سيشغل عليها، وأن الضجيج لا يحتمل. والطريقة الصحيحة هي نفس ما تفعله الشركات: تكتب المتطلبات أولاً، ثم تختار التصميم الذي يحققها، ثم تشتري العتاد الذي يحتاجه التصميم. والمتطلبات في بيت مثل الذي وصفناه تكون عادة كما يلي:
- المستخدمون Users: العائلة بأجهزتها، وفريق صغير يعمل عن بعد، وضيوف يحتاجون Wi-Fi فقط، وربما عملاء يدخلون إلى تطبيق من الإنترنت.
- الخدمات Services: ملفات وصور، وويكي للتوثيق، ودخول موحد SSO، ومراقبة، ونسخ احتياطي، وكاميرات، وأجهزة منزل ذكي، وأجهزة افتراضية للتجربة.
- التوفر المطلوب Availability: كم ساعة توقف تقبل في السنة لكل خدمة، فتوقف مكتبة الأفلام ساعة لا يضر أحداً، أما توقف تطبيق يدفع له عميل فقصة أخرى.
- البيانات Data: كم تيرابايت اليوم وبعد ثلاث سنوات، وما الذي لا يمكن أن يضيع أبداً، وهذا يحدد ال NAS والنسخ الاحتياطي.
- الوصول من الخارج Remote Access: من يدخل من خارج البيت، وإلى ماذا، وهذا يحدد ال VPN.
- الحدود Constraints: الميزانية، والمكان، والضجيج، والكهرباء، والوقت الذي تملكه للصيانة.
وكل متطلب يتحول إلى قرار في التصميم، والجدول التالي يبين ذلك لهذا البيت:
| المتطلب | القرار في التصميم | أين نشرحه |
|---|---|---|
| ضيوف وأجهزة ذكية وكاميرات لا نثق بها | شبكات VLAN منفصلة وجدار ناري بينها | الجزء الثاني |
| فريق يعمل عن بعد | WireGuard إلى البيت، والإدارة عبر VPN فقط | الجزء الثاني |
| ملفات وويكي ودخول موحد | خدمات داخلية على Proxmox خلف Reverse Proxy | الجزء الثالث |
| عملاء من الإنترنت | VPS أمام البيت أو الخدمة كلها على VPS | هذا المقال ثم الجزء الثالث |
| بيانات لا يجوز أن تضيع | NAS، ونسخ 3-2-1 مع نسخة خارج البيت | هذا المقال ثم الجزء الثالث |
| انقطاع الكهرباء | UPS بالحجم الصحيح وإطفاء منظم | هذا المقال |
هل تستضيف خدمات العملاء في البيت؟ الجواب بالأرقام
قبل أن نرسم الخزانة، لا بد من الإجابة عن السؤال الذي يغير التصميم كله، والسبب أن خدمة يعتمد عليها عميل تحتاج شيئاً لا يستطيع البيت أن يضمنه وحده. لاحظ أننا لا نقول لك ماذا تفعل، وإنما نضع أمامك الأرقام، وأنت تقرر بحسب خدمتك وعملائك.
التوفر: ماذا تعني النسبة بالساعات؟
نسبة التوفر في أي عقد هي نسبة من وقت الفترة، والسنة فيها 8760 ساعة، لذلك فإن 99% تعني أن العقد يسمح بتوقف 87.6 ساعة في السنة، و99.9% تعني 8.76 ساعة، و99.99% تعني قرابة 52.6 دقيقة. ولنأخذ أمثلة حقيقية: اتفاقية مستوى الخدمة SLA لخدمة Amazon EC2 تلتزم بنسبة 99.5% شهرياً للجهاز الواحد Instance-Level، و99.99% شهرياً عندما توزع أجهزتك على منطقتين Availability Zones أو أكثر، وشروط Hetzner تقول في البند 3.3 إنها تبذل جهداً معقولاً للوصول إلى متوسط سنوي لتوفر الشبكة 99.9% في مراكز بياناتها. أما اشتراك الإنترنت في بيتك فافتح عقده وابحث فيه عن رقم مماثل، فإن لم تجد رقماً فلا يوجد التزام، ثم أضف إليه انقطاعات الكهرباء في حيك، وإعادة تشغيل ال Router بعد تحديث، والأسبوع الذي تكون فيه مسافراً ويتوقف القرص.
والصورة التالية تبين ساعات التوقف المسموحة لكل نسبة، وبجانبها الحساب الثاني المهم وهو سرعة الرفع:
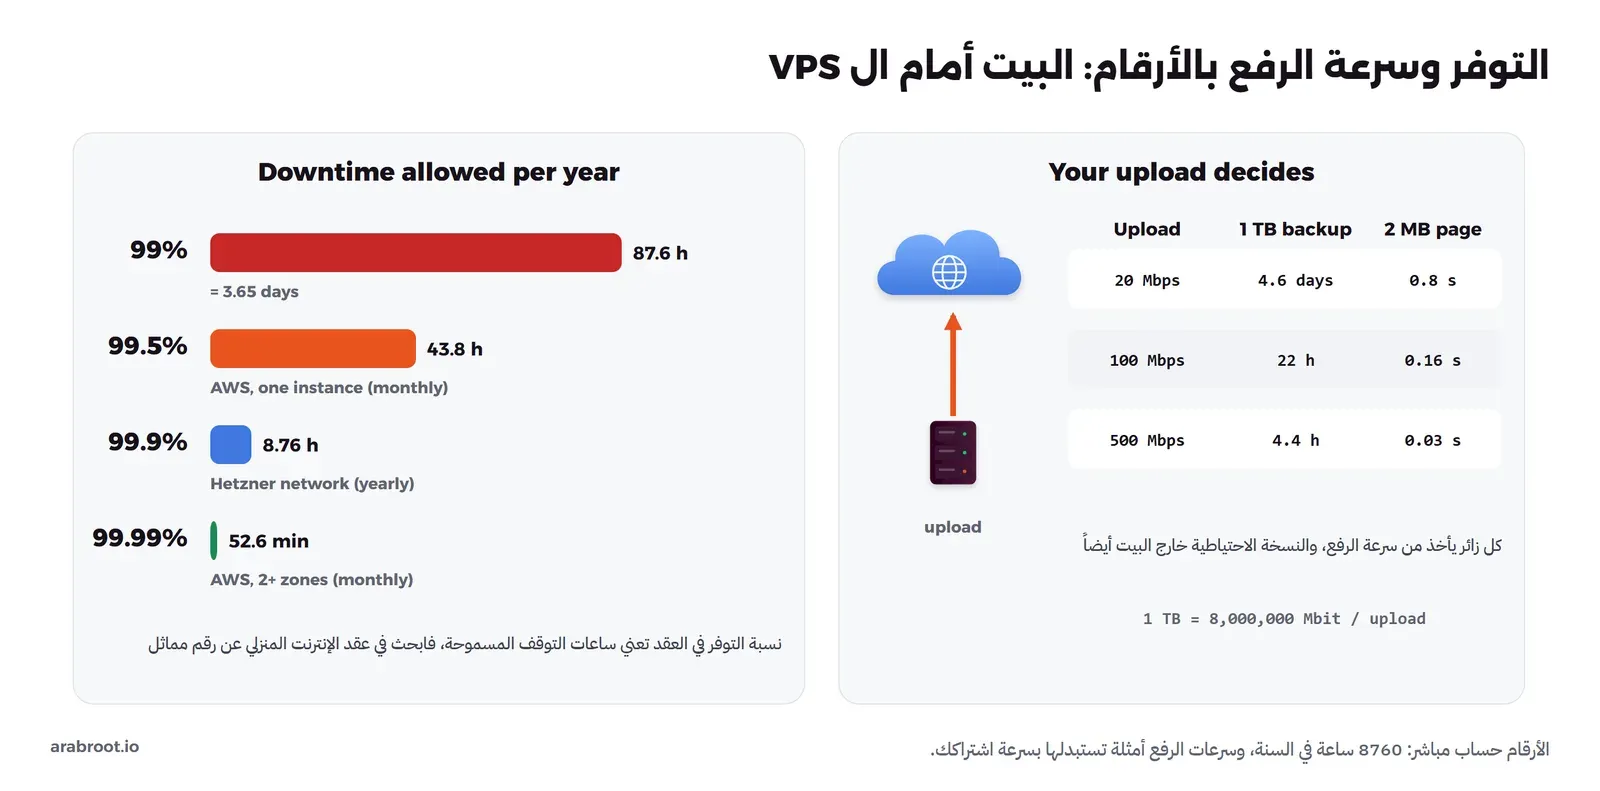
في الصورة أعلاه لاحظ التالي:
- الأرقام حساب مباشر: النسبة الضائعة مضروبة في 8760 ساعة، والنسب الشهرية في عقد AWS حولناها إلى سنة للمقارنة فقط.
- المهم في عقد ال VPS ليس الرقم نفسه، وإنما أن هناك جهة ملتزمة بتعويض إذا لم تتحقق النسبة، وهناك كهرباء احتياطية ومولدات وأكثر من مزود إنترنت في مركز البيانات.
- سرعة الرفع في البيت تحدد كم زائراً تخدم في الوقت نفسه، وكم يستغرق إرسال النسخة الاحتياطية خارج البيت، فاشتراك برفع 20 Mbps يحتاج قرابة 4.6 أيام لإرسال 1 TB، لأن 1 TB تساوي 8,000,000 Mbit، وهذا قبل أن يستخدم أحد في البيت الإنترنت.
شروط المزود وال CGNAT والعنوان المتغير
وحتى لو قبلت ساعات التوقف، فهناك ثلاثة أسئلة شرحناها بالتفصيل في دليل تشغيل خادمك من إنترنت المنزل، ونذكرها هنا باختصار: هل عقدك يسمح بتشغيل سيرفرات أو يحجب المنافذ الواردة؟ وهل لديك عنوان عام أصلاً أم أنك خلف CGNAT الذي يستخدم المجال 100.64.0.0/10 المخصص له في RFC 6598؟ وهل عنوانك يتغير فتحتاج DDNS؟ وكل سؤال من هذه له حل، ولكن كل حل يضيف قطعة جديدة يجب أن تعمل حتى تعمل خدمة العميل.
الأمان: باب العميل هو باب بيتك
عندما تفتح منفذاً من الإنترنت إلى سيرفر في البيت، فإن أي ثغرة في التطبيق تصبح طريقاً إلى شبكة فيها حاسوب أطفالك وكاميرات بيتك، وعنوانك العام يظهر في سجلات DNS لكل من يبحث. ونعم، ال DMZ والجدار الناري الذي نبنيه في الجزء الثاني يقللان هذا الخطر كثيراً، ولكن الخطأ في قاعدة واحدة يكفي، كما سترى في التجربة العملية هناك.
التوصية، والقرار لك
بناء على الأرقام أعلاه، توصيتنا كما يلي، والجدول بعدها يضع الخيارات الثلاثة أمامك:
- الخدمات الداخلية للعائلة والفريق، والتعلم والتجربة، مكانها البيت، لأن هذا ما يتفوق فيه البيت: البيانات عندك، والسرعة داخل الشبكة عالية، والتكلفة الشهرية كهرباء فقط.
- خدمات العملاء مكانها VPS، إما كاملة عليه، أو بشكل هجين Hybrid: ال VPS هو الواجهة العامة Edge، وعليه ال Reverse Proxy، وهو يصل إلى البيت عبر نفق WireGuard يبدأ من البيت، فلا يفتح البيت أي منفذ، وهذا ما نبنيه في الجزء الثالث.
| الخيار | نقاط القوة | نقاط الضعف | يناسب |
|---|---|---|---|
| الخدمة في البيت بمنفذ مفتوح | لا توجد تكلفة إضافية، والبيانات في البيت | توفر البيت، وسرعة الرفع، وCGNAT، وعنوانك مكشوف، وخطأ واحد يفتح الشبكة | تجربة أو خدمة لا يضر توقفها أحداً |
| هجين: VPS أمام البيت ونفق WireGuard | لا يوجد منفذ مفتوح في البيت، وعنوان البيت مخفي، ويعمل خلف CGNAT | توقف البيت يوقف الخدمة، وسرعة الرفع ما زالت السقف، وسيرفر إضافي تحميه | خدمة تحتاج بيانات كبيرة في البيت ويقبل عملاؤها توقفاً قصيراً |
| الخدمة كلها على VPS | توفر مركز البيانات وسرعته، ولا علاقة لكهرباء بيتك | تدفع شهرياً، والبيانات خارج البيت، وتحتاج تأمين ال VPS | أي خدمة يدفع لها عميل |
وإذا اخترت ال VPS فقد شرحنا كيف تختار خادماً افتراضياً VPS، وإذا أردت أن تعرف متى تصبح الاستضافة الذاتية قراراً صحيحاً للأعمال عموماً فاقرأ الاستضافة الذاتية: متى تصبح خياراً استراتيجياً لأعمالك.
التصميم المرجعي: الخزانة كلها في صورة واحدة
الآن بعد أن عرفنا ما الذي سيعمل في البيت، هذا هو التصميم الذي سوف نبنيه في السلسلة كلها، والصورة التالية تبين كل جهاز في الخزانة وكيف يتصل:
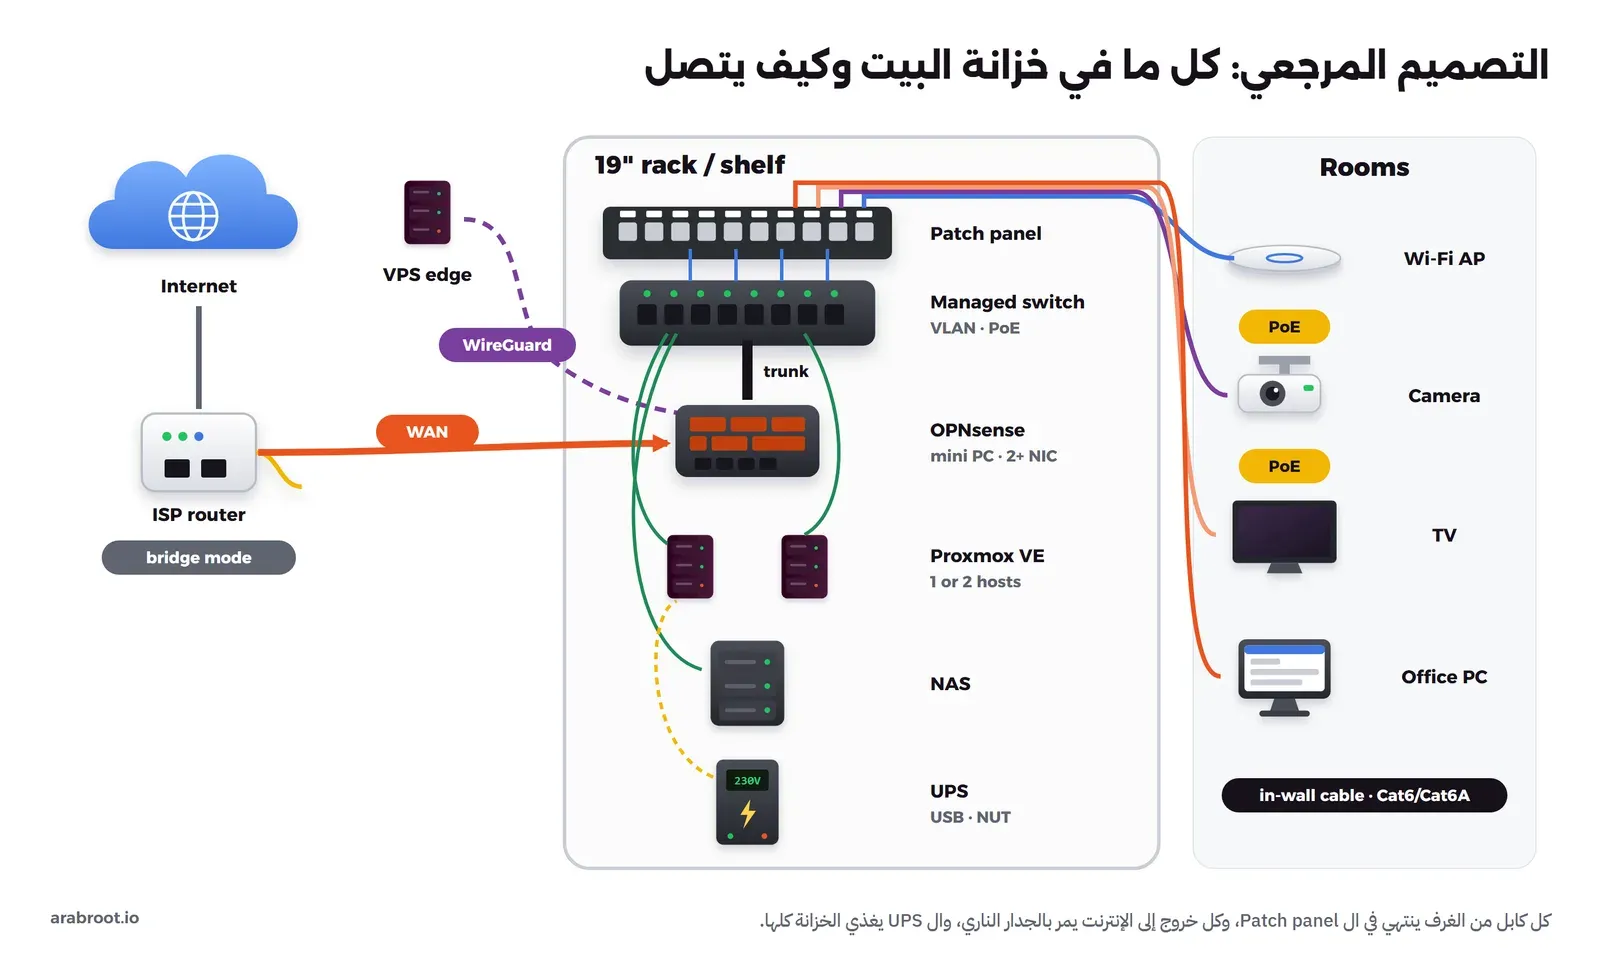
في التصميم أعلاه لاحظ التالي:
- جهاز المزود في وضع الجسر Bridge Mode، فلا يقوم بالتوجيه ولا بالجدار الناري، والعنوان العام يصل مباشرة إلى OPNsense، فلا يوجد NAT مزدوج Double NAT.
- الجدار الناري OPNsense هو البوابة الوحيدة بين كل الشبكات الداخلية وبين الإنترنت، وهو أيضاً نقطة نهاية WireGuard للوصول من الخارج وللنفق إلى ال VPS.
- بين الجدار الناري وال Switch كابل واحد من نوع Trunk يحمل كل شبكات VLAN، وكل جهاز في الغرف في منفذ Access لشبكته، كما شرحنا في منفذ Access ومنفذ Trunk.
- الكابلات من الغرف ثابتة داخل الجدار، وتنتهي في ال Patch panel، ومنه كوابل قصيرة Patch Cords إلى ال Switch، فإذا تغير مكان جهاز غيرت الكابل القصير فقط.
- ال UPS في أسفل الخزانة لأنه الأثقل، ويتصل بسيرفر Proxmox عبر USB، والسيرفر يبلغ بقية الأجهزة عبر الشبكة بأداة NUT.
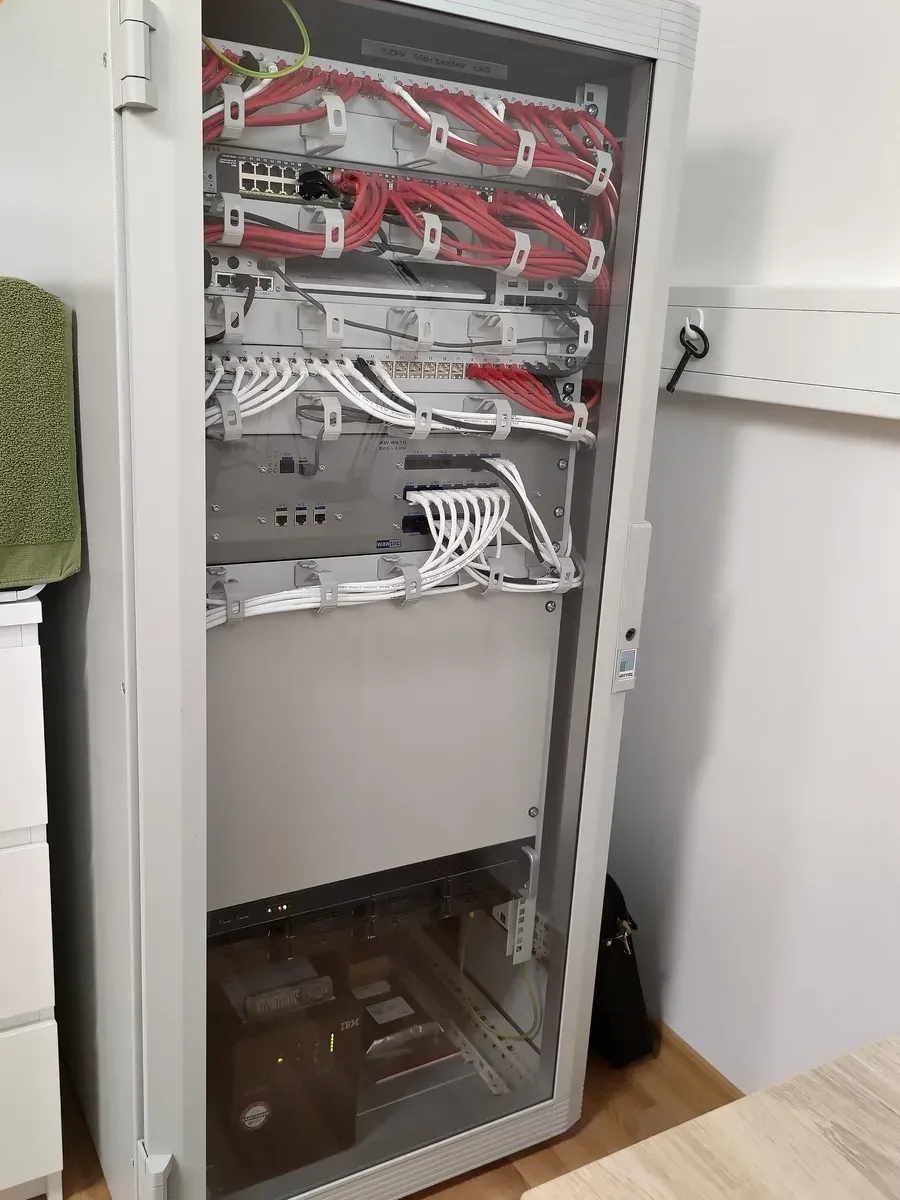
والصورة التالية لخزانة شبكة حقيقية في بيت عائلي حديث، وفيها نفس الفكرة: Patch panels في الأعلى بكابلات حمراء وبيضاء مرتبة بحلقات، ثم الأجهزة، ثم مساحة فارغة للتوسع، ثم السيرفر في الأسفل:
قائمة العتاد على مستويين
القائمة التالية على مستويين: الاقتصادي Budget يحقق التصميم كله بأقل تكلفة، والموصى به Recommended يعطيك سرعات أعلى ومساحة للنمو. والأسعار المذكورة هي الأسعار المنشورة في صفحة الشركة يوم كتابة المقال، وسوف تختلف عندك بالشحن والضريبة، والأجهزة أمثلة حقيقية تشرح الفئة، وليست الخيار الوحيد:
| القطعة | الاقتصادي Budget | الموصى به Recommended | لماذا |
|---|---|---|---|
| الجدار الناري Firewall | Mini PC مستعمل بمنفذي Ethernet أو بمنفذ واحد ومحول USB | جهاز بدون مروحة بأربعة منافذ Intel مثل Protectli VP2420e: معالج Celeron J6412 وأربعة منافذ Intel I226-V بسرعة 2.5G، وسعره المنشور 359 دولاراً | منفذ للإنترنت WAN ومنفذ لل Trunk على الأقل |
| ال Switch | Switch مدار بمنافذ PoE+ مثل TP-Link TL-SG2210P: ثمانية منافذ Gigabit بتغذية 802.3af/at بقدرة إجمالية 61 W ومنفذا SFP | MikroTik CRS310-8G+2S+IN: ثمانية منافذ 2.5G ومنفذا SFP+ بسرعة 10G، وسعره المقترح 219 دولاراً، وصفحته لا تذكر تغذية PoE للأجهزة، فتضيف معه Switch PoE صغيراً للنقاط والكاميرات | VLAN وتغذية النقاط والكاميرات |
| سيرفر Proxmox | Mini PC واحد بذاكرة 32 جيجابايت | جهازان مع جهاز ثالث صغير للتصويت QDevice | انظر عتاد الهوم لاب |
| التخزين NAS | قرصان في جهاز Proxmox نفسه | NAS مستقل بقرصين أو أكثر | انظر مقالات ال NAS أدناه |
| ال UPS | Line-Interactive صغير بمنفذ USB | Line-Interactive بقدرة بالواط تزيد عن الحمل بوضوح ومنفذ USB أو بطاقة شبكة | الإطفاء المنظم |
| الكابلات | Cat6 داخل الجدار | Cat6A داخل الجدار، وDAC أو ألياف بين ال Switch والسيرفرات | انظر قسم الكابلات |
| الخزانة | رف قوي في مكان جيد التهوية | خزانة جدارية 19 إنش بباب يقفل | الترتيب والأمن المادي |
| Wi-Fi | نقطة واحدة تدعم عدة شبكات SSID مع VLAN | نقطتان أو أكثر بتغذية PoE في السقف | شبكة لكل منطقة |
خزانة Rack أم رف؟
الخزانة بمقاس 19 إنش هي المعيار في مراكز البيانات، وكل جهاز Rackmount يركب فيها بأذنين على الجانبين، وهذا ما يجعلها مرتبة، ولكن قد يتساءل البعض: هل أحتاجها في البيت؟ والإجابة أن الرف القوي يكفي إذا كانت أجهزتك Mini PC وNAS مكتبي، والخزانة تصبح مفيدة عندما يكون لديك Patch panel وSwitch بمقاس 19 إنش وكابلات كثيرة، أو عندما تريد باباً يقفل في بيت فيه أطفال. وعند الاختيار انتبه لما يلي:
- العمق Depth: الخزانات الجدارية الصغيرة قليلة العمق، والسيرفر المستعمل من مراكز البيانات لا يدخل فيها، لذلك اقرأ عمق كل جهاز قبل الشراء.
- التهوية Ventilation: الخزانة المغلقة في خزانة ملابس تتحول إلى فرن، والهواء يجب أن يدخل من جهة ويخرج من الأخرى.
- الوزن: الأثقل في الأسفل، وأثقل شيء عادة هو ال UPS ببطاريته.
- مساحة للنمو: اترك مكاناً فارغاً، فكل خزانة تمتلئ أسرع مما تتوقع.
ال Patch Panel والكابلات داخل الجدار
الحل البسيط هو أن تمد كابلاً طويلاً من كل غرفة وتدخله مباشرة في ال Switch، وهذا يعمل في اليوم الأول، ولكن بعد سنة يصبح لديك عشرون كابلاً لا تعرف أيها يذهب إلى أين، وكل تغيير يعني أن تسحب كابلاً من داخل الجدار. والطريقة التي تستخدمها الشركات اسمها الكابلات المنظمة Structured Cabling: الكابل الذي في الجدار ثابت لا يتحرك، ويبدأ من مقبس Keystone في الغرفة، وينتهي في منفذ مرقم في ال Patch panel داخل الخزانة، ومن ال Patch panel تأخذ كابلاً قصيراً Patch Cord إلى منفذ ال Switch. والصورة التالية ل Patch panel من النوع الذي يقبل وحدات Keystone منفصلة، وكل منفذ عليه رقم ومكان لبطاقة التسمية:
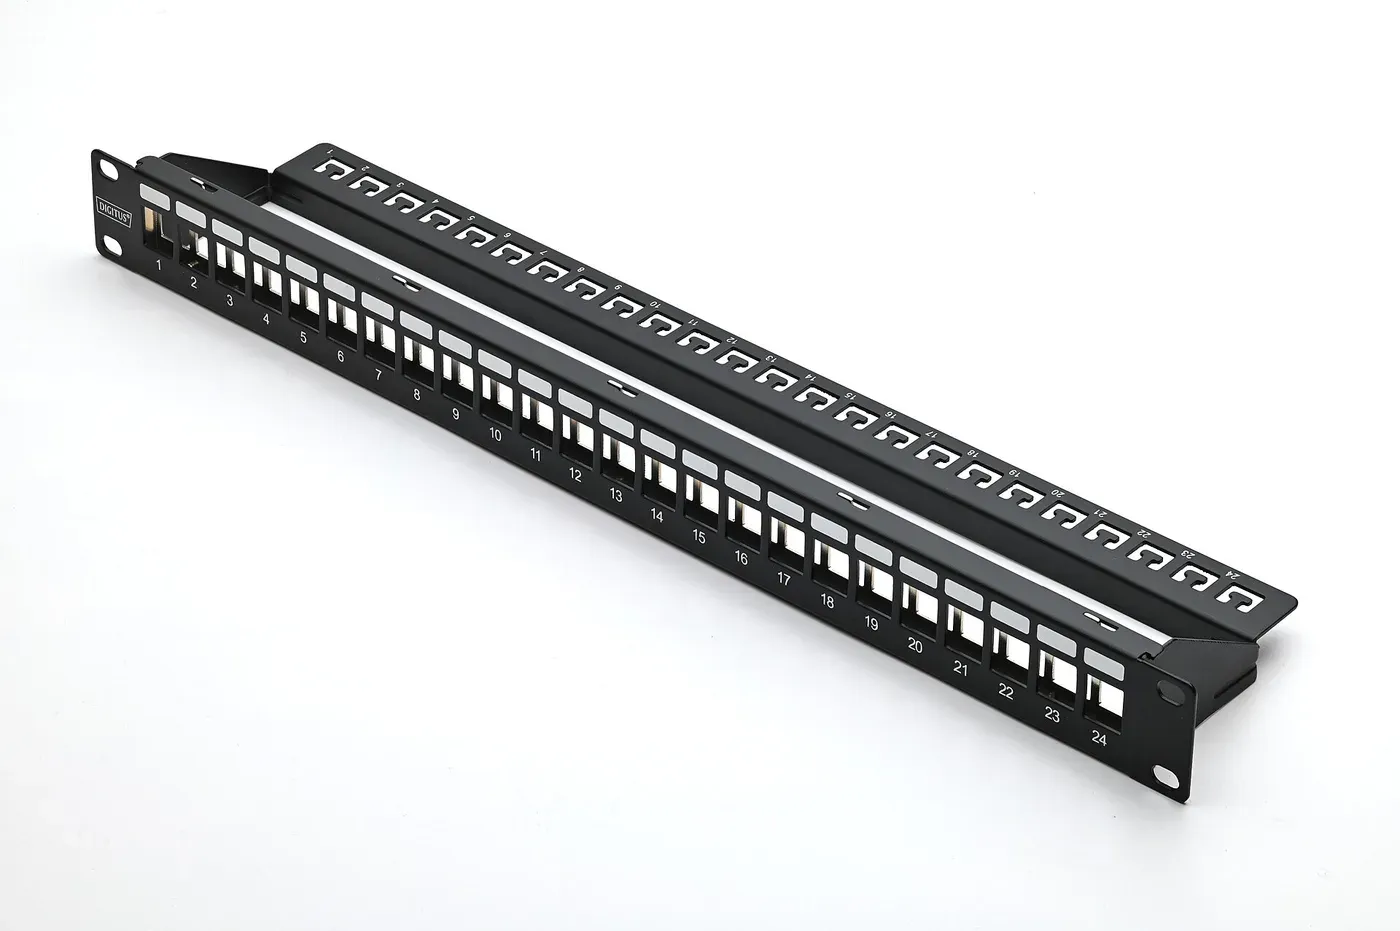
وفي كثير من البيوت الحديثة تجد بدل الخزانة لوحة توزيع داخل الجدار، وفيها نفس الفكرة بحجم أصغر، والصورة التالية للوحة من هذا النوع، ولاحظ ما يحدث عندما لا تكون هناك تسمية ولا ترتيب: الكابلات تتقاطع، ولا يمكنك أن تعرف أي كابل يذهب إلى أي غرفة إلا بتتبعه بيدك:
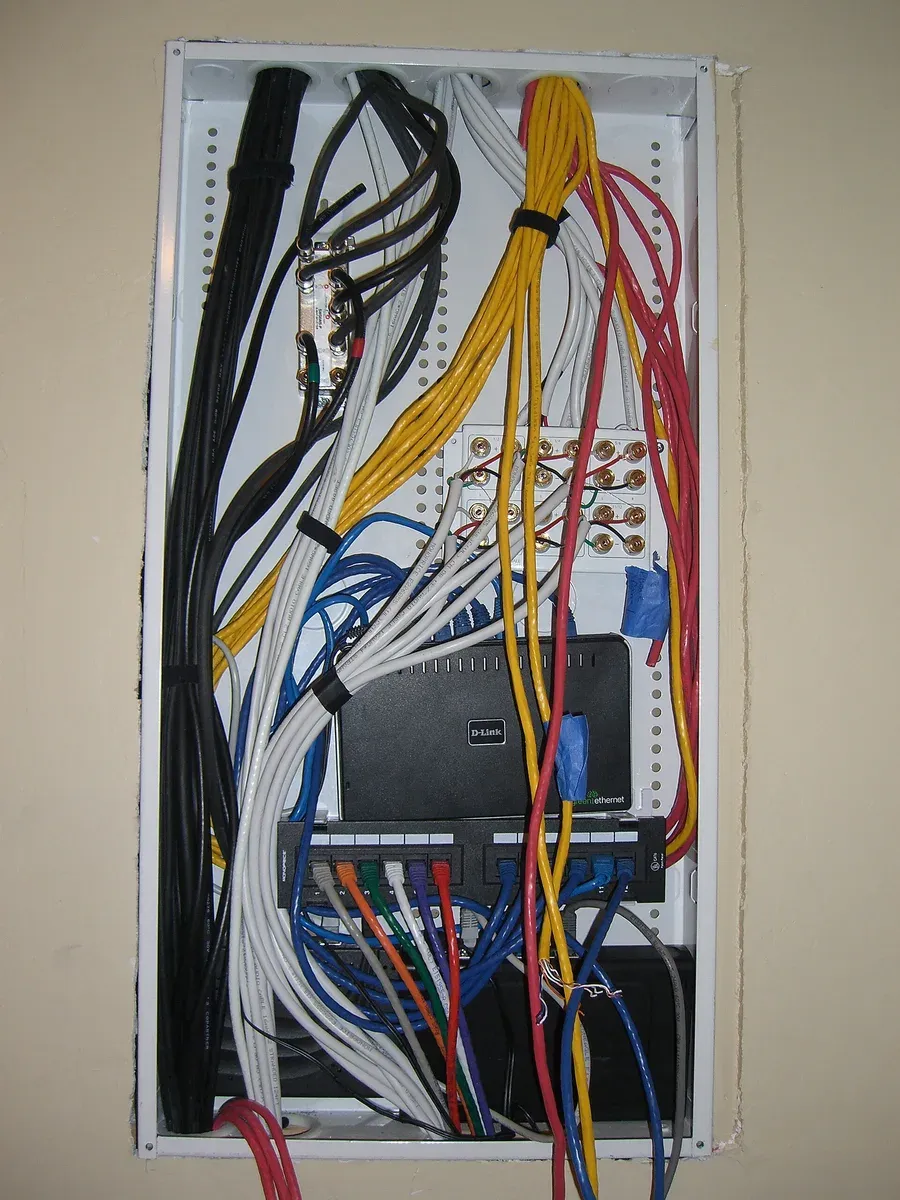
أي كابل تمد؟ Cat5e وCat6 وCat6A والألياف
الكابل الذي تضعه داخل الجدار سوف يبقى هناك عشر سنوات أو أكثر، والفرق في سعره صغير مقارنة بأجرة فتح الجدار مرة ثانية، لذلك اختره للسرعة التي تتوقعها بعد سنوات وليس لسرعة اليوم. والمرجع هنا هو أهداف لجان IEEE 802.3 التي كتبت المعايير، وهي تتكلم بأسماء الفئات Classes في المعيار الدولي ISO/IEC 11801 ومعها الاسم التجاري Category:
| السرعة | المعيار | الكابل والمسافة بحسب أهداف IEEE |
|---|---|---|
| 2.5 Gb/s | 2.5GBASE-T | 100 متر على الأقل على Class D، أي Cat5e، بحسب أهداف مشروع 802.3bz |
| 5 Gb/s | 5GBASE-T | 100 متر على الأقل على Class E، أي Cat6، وحتى 100 متر على Cat5e في حالات محددة، بحسب نفس الأهداف |
| 10 Gb/s | 10GBASE-T | 100 متر على الأقل على Class F، ومن 55 إلى 100 متر على Class E، أي Cat6، بحسب أهداف مشروع 802.3an |
والمعنى العملي كما يلي:
- Cat5e: يكفي ل 1G و2.5G، فإذا كان في بيتك منه فلا تستعجل تغييره.
- Cat6: يحمل 10G لمسافة أقصر، وهذا كاف لأغلب البيوت التي لا تتجاوز فيها المسافة من الغرفة إلى الخزانة بضعة عشرات من الأمتار، ولكنك لن تعرف الأداء الفعلي إلا بعد التجربة.
- Cat6A: هو ما تشحنه الشركات مع بطاقات 10G، فبطاقة TP-Link TX401 مثلاً تأتي بكابل Cat6A، لذلك اجعله الخيار داخل الجدار إذا كنت تخطط ل 10G، مع أنه أسمك وأصعب في الثني.
- داخل الخزانة: بين ال Switch والسيرفر على بعد متر أو اثنين، فالأسهل هو منفذ SFP+ مع كابل نحاسي مباشر Direct Attach Copper واختصاراً DAC، وللمسافات الأطول بين الطوابق تستخدم الألياف Fiber مع وحدات SFP+ ضوئية، وهذا ما يجعل منفذي SFP+ في ال Switch الموصى به مفيدين.
ميزانية PoE: هل يكفي ال Switch لتشغيل كل النقاط والكاميرات؟
التغذية عبر الكابل Power over Ethernet واختصاراً PoE تعني أن نقطة Wi-Fi في السقف أو الكاميرا على الجدار تأخذ الكهرباء والبيانات من نفس الكابل، فلا تحتاج مقبس كهرباء بجانبها. وهناك طرفان: الجهاز الذي يرسل الكهرباء Power Sourcing Equipment واختصاراً PSE، وهو ال Switch، والجهاز الذي يستقبلها Powered Device واختصاراً PD. والمعايير بحسب ورقة Ethernet Alliance عن 802.3bt كما يلي: 802.3af أي Type 1 يرسل 15.4 W ويصل منها إلى الجهاز 13 W، و802.3at أي Type 2 يرسل 30 W ويصل 25.5 W، و802.3bt بنوعيه Type 3 يرسل 60 W ويصل 51 W، وType 4 يرسل 90 W ويصل 71.3 W، والفرق بين ما يرسل وما يصل هو ما يضيع في الكابل.
والمشكلة أن لكل Switch ميزانية إجمالية PoE Budget أقل من مجموع منافذه، والصورة التالية تبين ذلك بمثال:
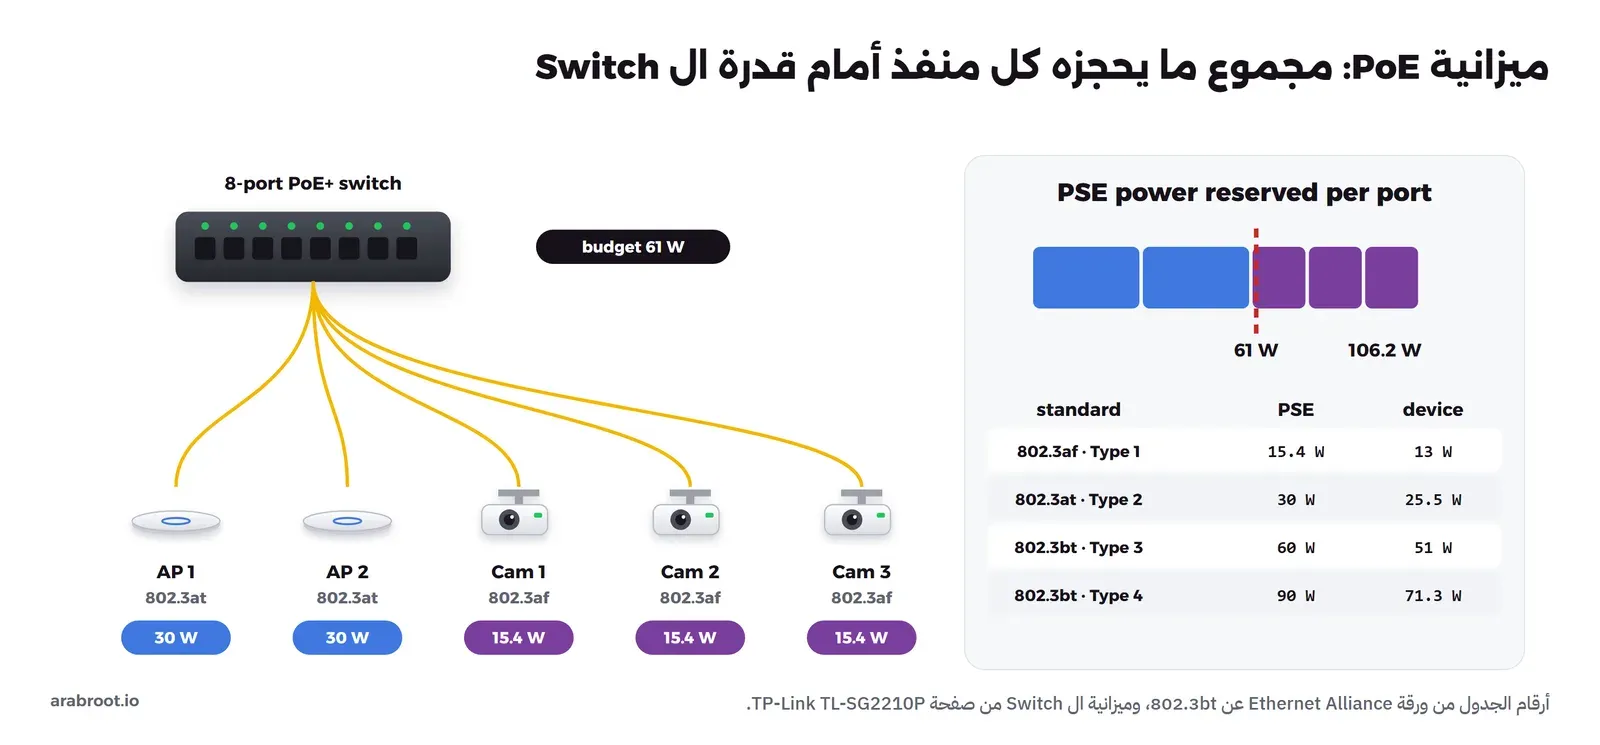
في المثال أعلاه لاحظ التالي:
- ال Switch في المثال هو TL-SG2210P، وصفحته تقول إن منافذه الثمانية تدعم 802.3af/at بقدرة إجمالية 61 W، أي أن ثمانية أجهزة بقدرة 30 W لكل منها لا يمكن أن تعمل معاً.
- مجموع ما قد تطلبه الأجهزة الخمسة بحسب فئاتها هو 2 × 30 + 3 × 15.4 = 106.2 W، والاستهلاك الفعلي غالباً أقل، ولكن كيف يحجز كل Switch القدرة، بالفئة أو بالقياس الفعلي، يختلف بين الشركات، فاقرأ دليل جهازك.
- القاعدة العملية: اجمع القدرة القصوى لكل جهاز من ورقة مواصفاته، وقارنها بميزانية ال Switch، ثم اترك هامشاً للجهاز التالي الذي ستضيفه.
ال Switch المدار: لماذا لا يكفي Switch عادي؟
ال Switch غير المدار Unmanaged لا يعرف شيئاً عن شبكات VLAN، فكل منفذ يرى كل المنافذ، وهذا هو الشكل المسطح الذي شرحنا مشكلته في تقسيم الشبكة، والفرق بين الأجهزة كلها شرحناه في المودم والراوتر والسويتش. أما في التصميم الذي نبنيه فتحتاج من ال Switch ما يلي:
- دعم VLAN بمعيار 802.1Q، مع منافذ Access ومنافذ Trunk.
- واجهة إدارة على شبكة الإدارة فقط، بباسورد قوي، ويفضل أن تكون من سطر أوامر أو API حتى تحفظ إعداداته في ملف.
- PoE بميزانية كافية، أو Switch PoE منفصل للنقاط والكاميرات.
- منفذ أسرع للربط مع السيرفرات أو الجدار الناري، مثل 2.5G أو SFP+.
جدار ناري مستقل أم Router المزود؟
Router المزود يقوم بكل شيء في جهاز واحد، ولكن قواعده محدودة، ولا يعرف شبكات VLAN غالباً، وإعداداته بيد المزود أحياناً، لذلك نجعله في وضع الجسر ونضع خلفه جداراً نارياً نتحكم فيه. وهنا خياران مفتوحا المصدر معروفان، وكلاهما شرحناه في مكانه:
- OPNsense: نظام جدار ناري مبني على FreeBSD بواجهة ويب كاملة، والكود الأساسي له بترخيص BSD-2-Clause، وهو ما نستخدمه في الجزء الثاني. وصفحة متطلبات العتاد تذكر ثلاثة مستويات: الحد الأدنى معالج ثنائي النواة بسرعة 1 GHz وذاكرة 3 جيجابايت، والمعقول Reasonable نفس المعالج مع 4 جيجابايت وSSD بحجم 40 جيجابايت، والموصى به Recommended معالج متعدد الأنوية بسرعة 1.5 GHz مع 8 جيجابايت وSSD بحجم 120 جيجابايت، وتوصي بمنافذ شبكة Intel لأنها موثوقة كما تقول. ولاحظ أن تشغيل كشف التسلل IDS في الجزء الثاني هو ما يحتاج المعالج والذاكرة أكثر من أي شيء آخر.
- MikroTik: إذا كان لديك جهاز MikroTik فهو يقوم بنفس الدور، وقد شرحناه في MikroTik وRouterOS للمبتدئين وشبكة الضيوف وVLAN وال VPN في MikroTik.
وقد يتساءل البعض: لماذا لا أشغل OPNsense كجهاز افتراضي على Proxmox وأوفر جهازاً؟ والإجابة أن هذا ممكن ومنتشر، ولكن انتبه للثمن: كل إعادة تشغيل لسيرفر Proxmox لتحديث النواة تقطع الإنترنت عن البيت كله، وأي مشكلة في السيرفر تجعلك بلا شبكة ولا إنترنت وأنت تحاول إصلاحه. لذلك نوصي بجهاز مستقل صغير للجدار الناري، فهو آخر جهاز تريد أن يتوقف.
سيرفر Proxmox واحد أم اثنان؟
اختيار الجهاز نفسه شرحناه بالأرقام في عتاد الهوم لاب، وإنشاء أول جهاز افتراضي في إنشاء أول VM في Proxmox، والسؤال هنا هو العدد. فسيرفر واحد أبسط وأقل كهرباء، وكل خدماتك تتوقف عند صيانته. وسيرفران يسمحان لك بنقل الأجهزة الافتراضية من واحد إلى الآخر قبل الصيانة، ولكن توثيق Proxmox VE عن ال Cluster يقول إن التوفر العالي High Availability يحتاج ثلاث عقد Nodes على الأقل لتصويت موثوق Quorum، وإن ال Cluster ذا العقدتين يمكن أن يأخذ صوتاً ثالثاً من QDevice، وهو برنامج صغير على جهاز ثالث مثل Raspberry Pi. والفكرة نفسها شرحناها في مفاهيم التوفر العالي. والتوصية: ابدأ بسيرفر واحد ونسخ احتياطي جيد، وأضف الثاني عندما تعرف لماذا تحتاجه.
التخزين NAS
ال NAS في هذا التصميم يحمل الملفات والصور، ومخزن النسخ الاحتياطية للأجهزة الافتراضية، والفرق بينه وبين الأنواع الأخرى، وهل تشتريه جاهزاً أم تبنيه، وأي نظام تضع عليه، كلها في مقالات مستقلة:
 دليلالفرق بين NAS وSAN، ومتى يكفيك قرص متصل مباشرةكيف تصل الأجهزة إلى الأقراص عبر الشبكة بالملفات أو بالكتل، ولماذا قد يسلمك RAID ملفاً تالفاً دون أي خطأ.
 دليلNAS جاهز أم تبنيه بنفسك؟ ما الذي تكسبه وما تخسرهكيف تقرر بين جهاز NAS جاهز وجهاز تبنيه بنفسك، بأرقام الشركات وأسعارها الرسمية وما تعلمناه من هجمات الفدية.
 دليلأي نظام تشغيل تضعه على NAS تبنيه بنفسك؟كيف تختار نظام تشغيل لجهاز NAS تبنيه بنفسك، مع تجربة تستعيد فيها ملفاً محذوفاً وقرصاً كاملاً من التماثل.
وتذكر أن ال NAS بأقراص RAID ليس نسخة احتياطية، فهو يحميك من عطل قرص، ولا يحميك من حذف ملف أو برنامج فدية أو حريق في البيت، والقاعدة التي تحميك من كل ذلك شرحناها في النسخ الاحتياطي بقاعدة 3-2-1، ونطبقها على هذا البيت في الجزء الثالث.
ال UPS: الحساب الصحيح بين VA وW
ال UPS في هذا التصميم له وظيفتان: أن يمرر الانقطاعات القصيرة دون أن يشعر بها أحد، وأن يعطي السيرفرات وقتاً كافياً لتطفئ نفسها بشكل منظم عندما يطول الانقطاع، والسبب أن الانقطاع المفاجئ أثناء الكتابة قد يفسد قاعدة بيانات أو نظام ملفات.
VA وW ليسا نفس الرقم
كل UPS يكتب عليه رقمان: القدرة الظاهرية Apparent Power بالفولت أمبير VA، والقدرة الحقيقية Real Power بالواط W، وأجهزتك تستهلك واطاً، لذلك الرقم الذي يهمك هو الواط. وتوثيق NUT للمتغيرات نفسه يشرح ذلك بمثال: ups.power.nominal هي القدرة الظاهرية بالفولت أمبير وقيمتها في المثال 500، وups.realpower.nominal هي القدرة الحقيقية بالواط وقيمتها 300، أي أن جهازاً مكتوباً عليه 500 VA لا يحمل أكثر من 300 W. والخطوات كما يلي:
- اجمع استهلاك الأجهزة التي ستوصلها بال UPS بالواط، وأفضل طريقة هي جهاز قياس يوضع في المقبس، لأن الرقم على محول الكهرباء هو الحد الأقصى وليس الاستهلاك الفعلي.
- اختر UPS قدرته بالواط أكبر من هذا المجموع بهامش واضح، وليس بالفولت أمبير.
- اقرأ زمن التشغيل Runtime عند حملك من جدول الشركة المصنعة، وتأكد أنه يكفي للإطفاء المنظم مع هامش.
- تأكد أن الجهاز موجود في قائمة الأجهزة المتوافقة مع NUT قبل أن تشتريه.
الإطفاء المنظم مع NUT
أداة Network UPS Tools واختصاراً NUT مشروع مفتوح المصدر يقرأ حالة ال UPS ويطفئ الأجهزة، وأغلب ملفاته بترخيص GPL الإصدار الثاني أو أحدث، وآخر إصدار عند كتابة المقال هو v2.8.5. والفكرة كما في توثيق upsmon: الجهاز الموصول بال UPS عبر USB يعمل كجهاز رئيسي Primary، وبقية الأجهزة تعمل كأجهزة ثانوية Secondary تتصل به عبر الشبكة على المنفذ 3493، وعند الإطفاء ينتظر الرئيسي حتى تنفصل الثانوية ثم يطفئ نفسه، والصورة التالية تبين الترتيب:
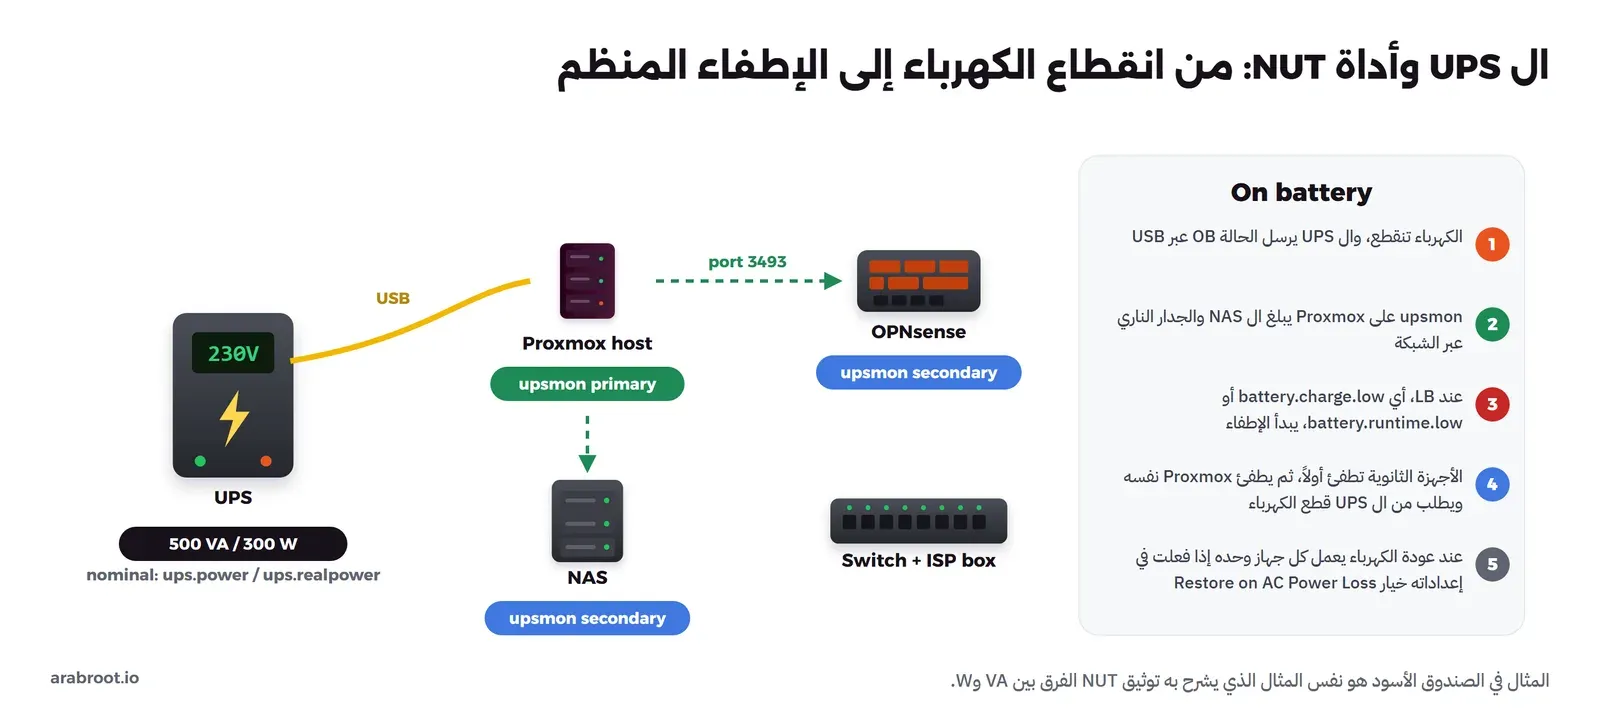
في الصورة أعلاه لاحظ التالي:
- الإطفاء لا يبدأ عند أول انقطاع، وإنما عندما يعلن ال UPS أن البطارية منخفضة Low Battery واختصاراً LB، وهي الحالة التي يحددها المتغيران
battery.charge.lowوbattery.runtime.lowفي نفس صفحة المتغيرات. - ال Switch وجهاز المزود موصولان بال UPS أيضاً، وإلا فلن تصل رسالة الإطفاء من Proxmox إلى ال NAS عبر الشبكة.
- OPNsense فيه إضافة NUT جاهزة، وطريقة إعدادها في توثيق OPNsense.
الحرارة والضجيج وفاتورة الكهرباء
كل واط تستهلكه الخزانة يتحول إلى حرارة في الغرفة، وهذا ليس تقريباً وإنما قانون، لذلك الخزانة التي تستهلك 100 W تعمل كمدفأة صغيرة لا تتوقف، وفي صيف حار تحتاج الغرفة تهوية أو تكييفاً. والضجيج يأتي من المراوح، والجهاز الذي يزعجك سوف تطفئه، لذلك الأجهزة بدون مروحة Fanless، مثل جهاز الجدار الناري في القائمة أعلاه، تستحق ثمنها في البيت.
أما الفاتورة فحسابها بسيط، وقد شرحناه مع تعرفة الشركة السعودية للكهرباء في عتاد الهوم لاب: خزانة تستهلك 100 W بشكل متواصل تستهلك 100 × 8760 ÷ 1000 = 876 كيلوواط ساعة في السنة، وبتعرفة 18 هللة للكيلوواط ساعة في الشريحة الأولى تكون التكلفة قرابة 157.7 ريالاً في السنة. لذلك قس استهلاك خزانتك الفعلي، واضربه في نفس المعادلة.
التسمية والتوثيق
بعد ستة أشهر لن تتذكر لماذا المنفذ 7 في ال Switch في شبكة الكاميرات، ولا ما هو الكابل الأزرق الذي يخرج من الخزانة، لذلك اجعل التوثيق جزءاً من البناء وليس شيئاً تؤجله:
- التسمية Labelling على الطرفين: كل كابل عليه نفس الرقم في طرفيه، والرقم نفسه على المقبس في الغرفة وعلى منفذ ال Patch panel، مثل
R2-04للغرفة الثانية المقبس الرابع. - جدول المنافذ Port Map: لكل منفذ في ال Switch: إلى أين يذهب، وأي VLAN عليه، وهل هو Access أو Trunk.
- خطة العناوين IP Plan: لكل شبكة مجالها وبوابتها، ولكل جهاز ثابت عنوانه، وهذا ما نكتبه كاملاً في الجزء الثاني.
- مصدر واحد للحقيقة Source of Truth: جدول بسيط يكفي في البداية، وإذا كبرت الشبكة فهناك NetBox، وهو أداة مفتوحة المصدر بترخيص Apache-2.0 لتوثيق الخزانات والأجهزة والكابلات والعناوين وشبكات VLAN، وآخر إصدار عند كتابة المقال هو v4.7.2، وتوثيقه في موقع NetBox Labs.
- إعدادات الأجهزة في Git: صدر إعدادات ال Switch والجدار الناري إلى ملفات، واحفظها في مستودع خاص، فإذا تعطل جهاز أعدته في دقائق.
الأمن المادي
كل الجدران النارية في العالم لا تنفع إذا استطاع أي شخص أن يصل إلى الخزانة ويوصل حاسوبه بمنفذ فارغ، أو يأخذ القرص معه، لذلك فكر في الأمن المادي كما تفكر في القواعد:
- خزانة بباب يقفل، أو غرفة يقفل بابها، وبعيداً عن متناول الأطفال.
- عطل منافذ ال Switch التي لا تستخدمها، أو ضعها في VLAN معزولة لا تصل إلى شيء.
- المقابس في الأماكن العامة من البيت، مثل المجلس أو مدخل البيت، تذهب إلى شبكة الضيوف وليس إلى شبكتك الموثوقة.
- باسورد لإعدادات BIOS في السيرفرات، وتشفير الأقراص التي فيها بيانات حساسة، حتى لا يكون أخذ القرص كافياً لقراءته.
- الكاميرات الخارجية في شبكتها المعزولة، لأن الكاميرا على جدار البيت الخارجي هي جهاز يستطيع أي مار أن يصل إلى كابله.
أخطاء شائعة
- الشراء قبل المتطلبات: Switch كبير وسيرفرات مستعملة دون أن تعرف ماذا ستشغل عليها، والنتيجة ضجيج وفاتورة وخزانة نصف فارغة.
- خدمة عميل على كهرباء البيت دون حساب: انقطاع واحد مدته ساعتان في يوم عمل يضيع على عميلك ما لا تعوضه فاتورة VPS سنة كاملة.
- اختيار ال UPS بالفولت أمبير: الرقم الكبير على العلبة هو VA، والرقم الذي يحدد ما يحمله هو W.
- ال Switch والمزود خارج ال UPS: السيرفر يعمل على البطارية، ولكن رسالة الإطفاء لا تصل إلى ال NAS لأن ال Switch انطفأ.
- الجدار الناري جهاز افتراضي على السيرفر الوحيد: كل صيانة للسيرفر تقطع الإنترنت عن البيت.
- كابلات دون تسمية: وكل تغيير يبدأ بتتبع كابل باليد.
ما الذي يأتي بعد هذا المقال؟
الآن لدينا الخزانة والأجهزة والكابلات، وفي الجزء الثاني سوف نكتب خطة العناوين وشبكات VLAN كاملة، ونحدد من يكلم من، ونعد OPNsense وال Switch وWireGuard، ثم نتحقق من القواعد في تجربة عملية. وفي الجزء الثالث نضع الخدمات على الأجهزة، وننشر خدمات العملاء عبر VPS، ونبني المراقبة والنسخ الاحتياطي.
تدريب عملي
- اكتب جدول المتطلبات لبيتك: كل خدمة، ومن يستخدمها، وكم ساعة توقف تقبل لها في السنة، ثم ضع أمام كل خدمة: البيت أم VPS أم هجين.
- قس استهلاك أجهزتك الحالية بجهاز قياس في المقبس، واجمعها، ثم احسب حجم ال UPS بالواط وتكلفة الكهرباء في السنة.
الخلاصة
وصلنا لنهاية الموضوع، وأهم ما فيه:
- ابدأ بالمتطلبات: المستخدمون والخدمات والتوفر والبيانات والوصول من الخارج والحدود، ثم التصميم، ثم العتاد.
- الخدمات الداخلية والتعلم مكانها البيت، وخدمات العملاء مكانها VPS كاملة أو بشكل هجين مع نفق WireGuard، لأن 99.9% تعني 8.76 ساعة توقف في السنة، والبيت لا يلتزم لك بأي رقم، وسرعة الرفع هي سقف كل ما يخرج منه.
- التصميم المرجعي: Router المزود في وضع الجسر، وجدار ناري مستقل بمنفذين أو أكثر، وSwitch مدار بشبكات VLAN وPoE، وPatch panel، وProxmox، وNAS، وUPS.
- Cat6A داخل الجدار إذا كنت تخطط ل 10G، وDAC أو ألياف داخل الخزانة، واحسب ميزانية PoE قبل الشراء.
- ال UPS يختار بالواط وليس بالفولت أمبير، وNUT يطفئ الأجهزة الثانوية أولاً ثم الرئيسي.
- التسمية والتوثيق والأمن المادي جزء من البناء، وليست شيئاً تؤجله.
سجل التحديثات
- أكتوبر 2026: كتابة المقال، ومراجعة أهداف IEEE 802.3an و802.3bz، وورقة Ethernet Alliance عن 802.3bt، وصفحات TP-Link TL-SG2210P وTX401 وMikroTik CRS310-8G+2S+IN وProtectli VP2420e، ومتطلبات OPNsense، وتوثيق Proxmox VE Cluster، وتوثيق NUT 2.8.5، وNetBox 4.7.2، واتفاقيات AWS EC2 وHetzner.





