في كل مرة تشغل فيها حاسبك أو تعيد تشغيل سيرفر فيه معالج Intel أو AMD حديث بعشرات الأنوية، يحدث شيء قد لا تتوقعه: المعالج لا يبدأ كمعالج 64 بت، وإنما يبدأ كأنه معالج Intel 8086 من سنة 1978، بمسجلات 16 بت وذاكرة لا يرى منها إلا قرابة ميغابايت واحد، ثم يصعد درجة درجة حتى يصل إلى الوضع الذي يعمل فيه نظام التشغيل. وهذا ليس تفصيلاً تاريخياً في كتاب، وإنما سلوك تستطيع أن تراه بعينك في دقائق، وسوف نراه في هذا المقال على محاك حقيقي، بقطاع إقلاع من 512 بايتاً كتبناه ليصعد الدرجات الثلاث ويطبع اسم كل واحدة.
والسؤال الذي يقود هذا المقال: كيف وصلت معمارية صممت لمعالج 16 بت في السبعينات إلى أن تكون معمارية أغلب السيرفرات اليوم، ولماذا يحمل اسمها في رأس ملفات ELF عبارة «Advanced Micro Devices X86-64»، أي اسم AMD وليس Intel؟ والقصة فيها قرارات تجارية وأخطاء مكلفة ومعمارية كاملة من Intel لم تنجح، وكلها تركت أثراً تستطيع أن تقرأه اليوم في سطر واحد من مخرج lscpu. وقد شرحنا في مقالين سابقين من هذه المرحلة ما هي ال ISA، وما الفرق الحقيقي بين CISC وRISC:
 دليلمعمارية المعالج ISA: لماذا لا يعمل برنامج x86 على ARM؟نترجم نفس برنامج C لثلاث معماريات ونقرأ تعليماته سطراً سطراً، لنفهم ما الذي يجعل الملف التنفيذي يعمل على معالج ويرفضه معالج آخر.
 دليلCISC أم RISC: ما الفرق الحقيقي بين x86 وARM وRISC-V؟نقيس حجم الكود وعدد التعليمات المنفذة لنفس البرامج على x86-64 وARM64 وRISC-V، ونرى ما بقي من نقاش CISC وRISC وما لم يعد صحيحاً.
وسوف نناقش في هذا المقال ما يلي:
- معالج 8086 في 1978، والمقاطع Segments التي سمحت لمعالج 16 بت أن يرى ميغابايت كاملاً، وصفقة IBM PC التي جعلت x86 لغة الحواسب الشخصية.
- معالج 80386 والانتقال إلى 32 بت والوضع المحمي والصفحات، ثم Pentium وخطأ القسمة FDIV وPentium Pro والعمليات الصغيرة.
- محاولة Intel أن تترك x86 بمعمارية Itanium، ولماذا لم تنجح.
- كيف صممت AMD الامتداد x86-64، ولماذا تبنته Intel بعدها.
- مختبر أول: سطر
flagsفي معالج حقيقي مقروءاً كسجل تاريخي، جيلاً جيلاً. - مختبر ثان: حالة المعالج لحظة التشغيل في QEMU، ثم قطاع إقلاع يصعد من الوضع الحقيقي إلى الوضع المحمي إلى الوضع الطويل، مع لقطات حقيقية من الشاشة وقيم المسجلات.
- ماذا بقي من كل هذا التاريخ في معالجك اليوم، وما الذي نتعلمه من القصة.
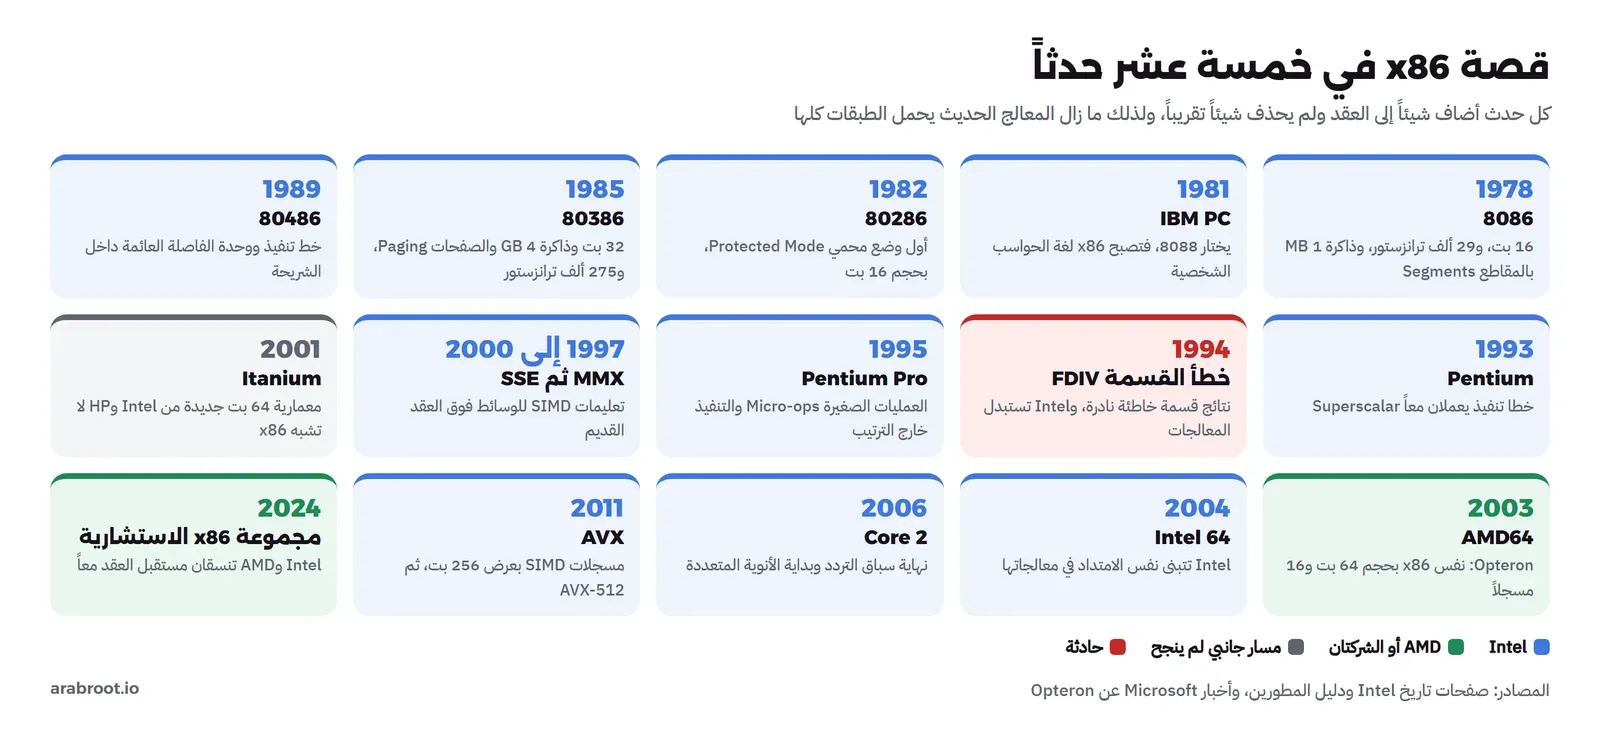
الصورة الكاملة: خمسة عشر حدثاً
قبل التفاصيل لنر القصة كلها في صورة واحدة، والملاحظة التي يجب أن تبقى معك أثناء القراءة أن كل حدث أضاف شيئاً إلى العقد ولم يحذف تقريباً أي شيء، وهذا هو سر نجاح x86 وسر ثقلها في نفس الوقت:
1978: معالج 8086 والمقاطع Segments
صدر معالج Intel 8086 في يونيو 1978 بعد قرابة 18 شهراً فقط من بداية تصميمه، كما تذكر صفحة Intel عن تاريخ 8086، وكان فيه 29 ألف ترانزستور ويعمل بسرعة 5 MHz، وهو أول معالج 16 بت من Intel وأول معالج في السلسلة التي سوف تسمى x86. ولم يكن نجاحه مضموناً، فقد ظهرت معالجات منافسة أقوى منه، وتراجعت مبيعاته حتى أطلقت Intel في نهاية 1979 حملة تسويق داخلية سمتها Operation Crush، شارك فيها أكثر من ألف موظف، وكان هدفها ألفي تصميم جديد يعتمد المعالج، فحصلت على قرابة 2,500 تصميم بحسب نفس الصفحة.
وأهم هذه التصميمات جاء من IBM، فعندما كانت تبني أول حاسب شخصي لها بمهلة سنة واحدة احتاجت معالجاً موجوداً ومجرباً، فاختارت 8088، وهو نسخة من 8086 بمسار بيانات خارجي بحجم 8 بت أرخص في التصميم، وأطلقت IBM PC في 12 أغسطس 1981 كما تروي صفحة Intel عن صفقة IBM. ومن هنا بدأ كل شيء: الحواسب التي نسخت IBM PC احتاجت نفس المعالج لتشغل نفس البرامج، والبرامج كتبت لنفس المعالج لأن الحواسب كثيرة، فصار التوافق مع x86 أهم صفة يمكن أن يملكها معالج للحاسب الشخصي.
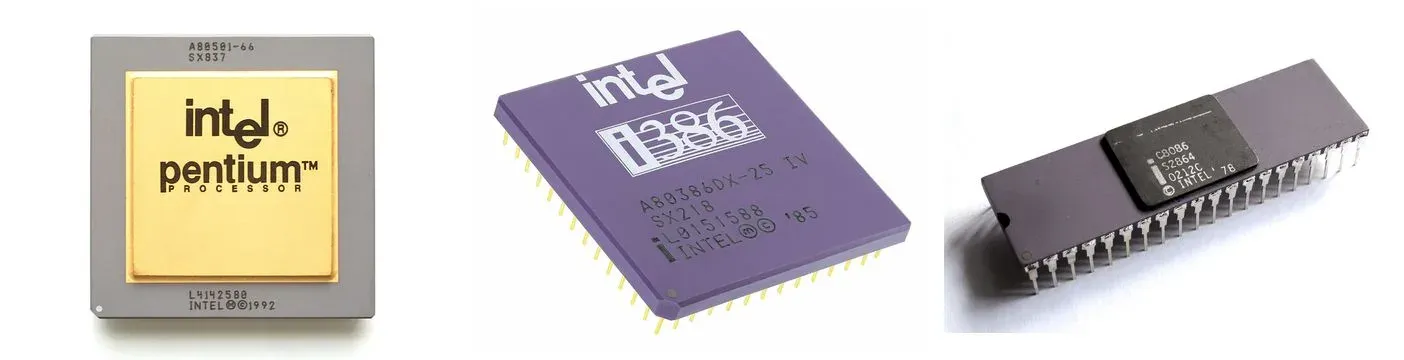
والصورة التالية فيها ثلاث صور حقيقية لثلاثة أجيال: معالج 8086 الأصلي بغلافه الطويل ذي الأربعين دبوساً، ومعالج 80386، ومعالج Pentium الأول:
كيف رأى معالج 16 بت ميغابايتاً كاملاً؟
المسجل في 8086 حجمه 16 بت، فأكبر عنوان يستطيع أن يحمله هو 65,535، أي 64 KB فقط، ولكن Intel أرادت أن يصل المعالج إلى ذاكرة 1 MB، أي عنوان بحجم 20 بت. والحل كان المقاطع Segments: العنوان الحقيقي يتكون من رقمين، رقم المقطع في مسجل خاص مثل CS أو DS، ورقم الإزاحة Offset داخله، والمعالج يضرب رقم المقطع في 16 ويجمع عليه الإزاحة. والصورة التالية تبين القاعدة بثلاثة أمثلة حقيقية من مختبر هذا المقال:
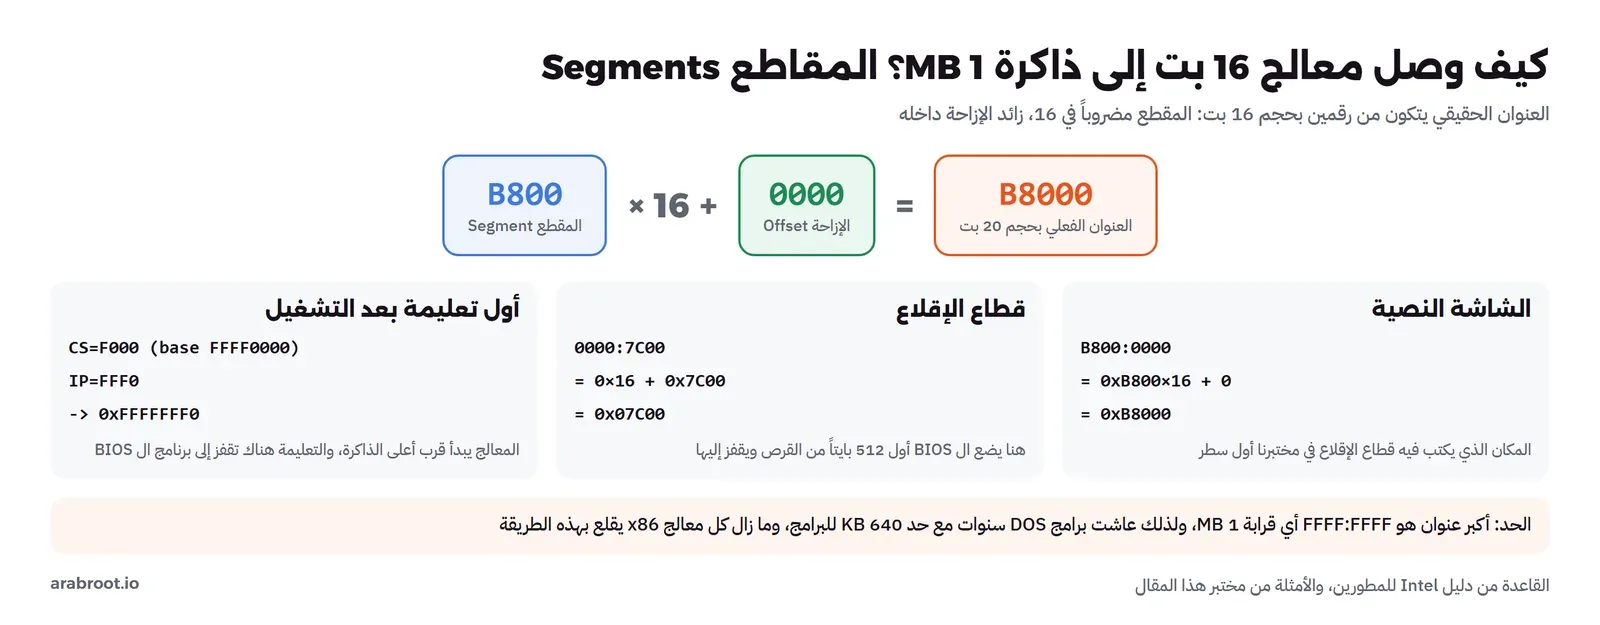
وهذه الحيلة حلت المشكلة في وقتها، ولكنها جعلت البرمجة معقدة: المؤشر الواحد صار رقمين، ونفس العنوان الفعلي يمكن الوصول إليه بآلاف التركيبات المختلفة، والبرامج الكبيرة تقفز بين المقاطع باستمرار، والحد الأعلى ميغابايت واحد منه 640 KB فقط للبرامج في DOS لأن الباقي محجوز للشاشة وال BIOS. ومع ذلك فهذه الطريقة لم تختف، فهي ما يسمى اليوم الوضع الحقيقي Real Mode، وهي الوضع الذي يبدأ فيه كل معالج x86 حتى الآن، كما سوف نرى في المختبر بقيمة CS=f000 لحظة التشغيل.
1985: معالج 80386 والانتقال إلى 32 بت
معالج 80286 في 1982 أضاف أول وضع محمي Protected Mode، ولكنه بقي بحجم 16 بت وكان التعامل معه صعباً، أما النقلة الحقيقية فكانت معالج 80386 في 1985، الذي تصفه صفحة Intel في خط تاريخها بأن فيه 275 ألف ترانزستور وأداء يزيد على ضعف 286. ويذكر دليل Intel للمطورين في فصل تاريخ المعمارية أنه أول معالج 32 بت في العائلة، وأن مسجلاته صارت 32 بت مع بقاء أنصافها الدنيا بنفس أسماء مسجلات 16 بت للتوافق، وأنه يصل إلى ذاكرة 4 GB، وأضاف الصفحات Paging بحجم 4 KB التي تقوم عليها الذاكرة الافتراضية التي شرحناها في مقال الذاكرة الافتراضية.
والوضع المحمي غير طريقة استخدام المقاطع: رقم المقطع لم يعد يضرب في 16، وإنما صار رقماً في جدول اسمه جدول الواصفات العام Global Descriptor Table، واختصاراً GDT، وكل مدخل فيه يصف مقطعاً بعنوان بدايته وحجمه وصلاحياته. وأنظمة التشغيل الحديثة استغلت ذلك بأبسط طريقة ممكنة: تجعل كل المقاطع تبدأ من صفر وتغطي الذاكرة كلها، فيصبح العنوان رقماً واحداً بحجم 32 بت، وتترك الحماية للصفحات ومستويات الصلاحية Rings التي شرحناها في مقال استدعاءات النظام. وهذا ما يسمى الذاكرة المسطحة Flat Memory، وسوف تراه حرفياً في قطاع الإقلاع بعد قليل، حيث نعرف ثلاثة مقاطع كلها من صفر إلى 4 GB.
ومع 386 صار من الممكن بناء نظام تشغيل حديث بذاكرة افتراضية وحماية حقيقية على حاسب شخصي رخيص، وعلى هذا المعالج بالتحديد بدأ Linux في 1991، وبعده بقليل صار Windows NT، الذي رويناه في قصة Windows NT وDave Cutler، يعمل على x86 إلى جانب معماريات RISC.
1993 إلى 1995: Pentium وخطأ القسمة وPentium Pro
في 1993 أطلقت Intel معالج Pentium، وتركت الأرقام في الاسم لأنها لا تسجل كعلامة تجارية، وكان فيه خطا تنفيذ يعملان معاً فيستطيع أن ينفذ تعليمتين في نفس النبضة في حالات كثيرة، وهذا ما يسمى Superscalar. وفي السنة التالية جاءت أشهر حادثة في تاريخ العائلة: خطأ في وحدة القسمة العشرية، عرف باسم تعليمة القسمة FDIV، يعطي نتيجة خاطئة في خانات عشرية بعيدة لبعض الأرقام النادرة. والخطأ نفسه كان صغيراً، فأغلب المستخدمين لن يصادفوه أبداً، ولكن رد Intel الأول بأن من يحتاج الدقة يطلب البديل أغضب العملاء والإعلام، حتى عرضت الشركة استبدال المعالج لكل من يطلب، ودفعت ثمن ذلك مالاً وسمعة.
ثم جاء في 1995 معالج Pentium Pro، أول معالج من المعمارية الدقيقة P6، وهو الذي غير طريقة بناء معالجات x86 إلى اليوم: يفك كل تعليمة x86 إلى عمليات صغيرة Micro-ops منتظمة، وينفذها خارج الترتيب Out-of-Order. وقد شرحنا هذه الفكرة وقسنا أثرها بعدادات المعالج في مقال CISC أم RISC، والمهم هنا أنها سمحت لـ Intel أن تحتفظ بالعقد القديم كما هو، وأن تبني تحته محركاً حديثاً بقدر ما تسمح الترانزستورات. وبعد ذلك صارت الإضافات تأتي كامتدادات فوق العقد: MMX في 1997 لعمليات الوسائط على أرقام صحيحة متعددة، ثم SSE في Pentium III سنة 1999 لعمليات الفاصلة العائمة المتعددة، ثم SSE2 في Pentium 4، وكل امتداد أضاف مسجلات وتعليمات وبادئات جديدة دون أن يغير القديم.
2001: Itanium، المحاولة لترك x86
في التسعينات كانت Intel تعرف أن x86 ستحتاج يوماً أن تتجاوز 32 بت، لأن 4 GB لن تكفي السيرفرات، وقررت ألا توسع x86 وإنما أن تبدأ من جديد مع HP بمعمارية 64 بت مختلفة تماماً اسمها IA-64، وأطلقت أول معالجاتها باسم Itanium في 2001. وكانت الفكرة جريئة: بدلاً من أن يكتشف المعالج بنفسه أي التعليمات يمكن تنفيذها معاً، وهو ما يكلف ترانزستورات كثيرة في المعالجات خارج الترتيب، يرتب المترجم التعليمات مسبقاً في حزم تنفذ معاً، وهذا ما سمته Intel وHP اسم EPIC.
والمشكلة أن هذه الفكرة نقلت الصعوبة إلى المترجم، والمترجمات لم تستطع أن تتوقع وقت التشغيل بدقة كافية في البرامج العادية المليئة بالتفرعات وانتظار الذاكرة، فلم تصل معالجات Itanium إلى الأداء الموعود في أغلب البرامج. والأسوأ أن تشغيل برامج x86 القديمة عليها كان بطيئاً، فالعميل الذي يملك آلاف البرامج المترجمة لـ x86 لا يرى سبباً لينتقل، وهذا بالضبط السبب الذي جعل x86 تنتصر على RISC في التسعينات، ارتد هذه المرة على Intel نفسها. وبقي Itanium في سوق صغير من سيرفرات HP، حتى حذف مطورو Linux دعم المعمارية من النواة كاملة في تعديل واحد حذف قرابة 65 ألف سطر، وكتبوا في رسالته أن المعمارية متقادمة، وأن فريق البرامج الثابتة في Intel نفسه حذف دعمها من التطبيق المرجعي لـ EFI منذ 2018.
2003: AMD تصمم x86-64
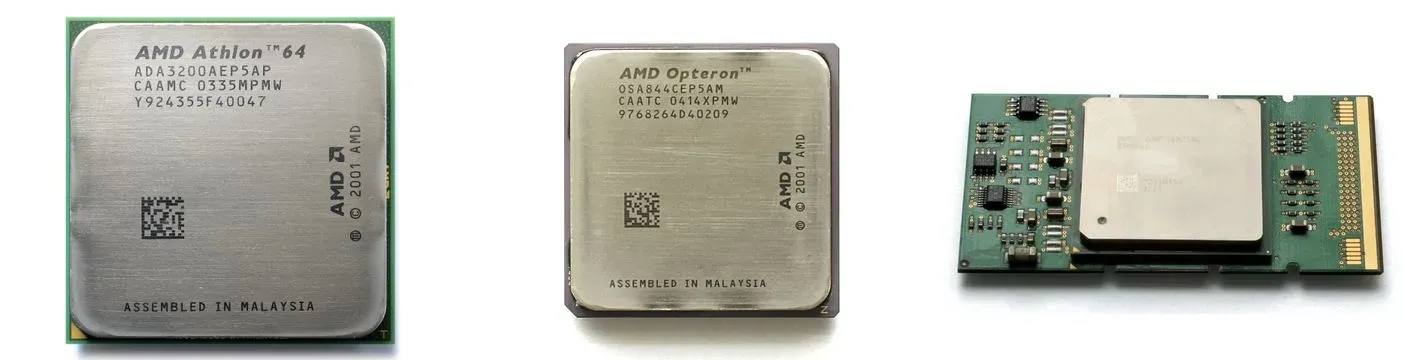
وبينما كانت Intel تراهن على Itanium، اختارت AMD الطريق الآخر: أن توسع x86 نفسها إلى 64 بت بطريقة تحافظ على كل شيء قديم، فنشرت مواصفات الامتداد للمطورين قبل إطلاق أي معالج بسنوات، وأطلقت أول معالج به، Opteron للسيرفرات، في أبريل 2003، وأعلنت Microsoft قبلها بأيام أنها تطور نسخة 64 بت أصلية من Windows لهذه المعالجات كما في إعلانها الرسمي، ثم جاء Athlon 64 للحواسب الشخصية في نفس السنة. والصورة التالية فيها المعالجات الثلاثة التي تمثل هذا المفترق: Itanium 2 من Intel، وOpteron 844 من الجيل الأول من AMD64، وAthlon 64:
وماذا أضاف x86-64 بالضبط؟ الإضافات الأساسية خمس:
- وضع جديد اسمه الوضع الطويل Long Mode: فيه المسجلات والعناوين بحجم 64 بت، ويستطيع نظام التشغيل فيه أن يشغل برامج 32 بت القديمة كما هي في وضع فرعي للتوافق.
- ضعف المسجلات: من ثمانية مسجلات عامة إلى ستة عشر، من
r8إلىr15، ومن ثمانية مسجلات SSE إلى ستة عشر. وهذه أهم إضافة للأداء، لأن المسجلات الثمانية كانت تجبر المترجم على تخزين القيم في الذاكرة باستمرار. - البادئة REX: بايت إضافي قبل التعليمة يقول للمعالج إن المعاملات 64 بت أو إن المسجل من المسجلات الجديدة، وهو البايت
48الذي رأيناه في بداية أغلب تعليمات x86-64 في المقالين السابقين. - العنونة النسبية لمؤشر التعليمة: مثل
lea msg(%rip)، فيصبح الكود المستقل عن الموضع سهلاً ورخيصاً، وهو ما تحتاجه المكتبات المشتركة كما شرحنا في مقال الرابط والمحمل. - تبسيط المقاطع والحماية: في الوضع الطويل تكاد المقاطع تختفي، وأضافت AMD بت منع التنفيذ NX الذي يمنع تنفيذ الكود من صفحات البيانات، وهو حماية أساسية ضد كثير من الهجمات.
ولم يكن أمام Intel إلا أن تتبع، فبدأت في 2004 تضع نفس الامتداد في معالجاتها باسم EM64T ثم Intel 64، كما يذكر دليلها للمطورين في فصل تاريخ المعمارية، وأصبحت Itanium منتجاً جانبياً. ولهذا السبب تجد اسم المعمارية في Debian وUbuntu amd64، وتجد في رأس كل ملف ELF لهذه المعمارية العبارة Advanced Micro Devices X86-64 كما رأينا في مقال معمارية المعالج ISA، حتى لو ترجم الملف ويعمل على معالج من Intel. وقد يتساءل البعض: لماذا يسمح لـ AMD أصلاً أن تصنع معالجات x86؟ والإجابة تعود إلى صفقة IBM نفسها، فقد اشترطت IBM مصدراً ثانياً للمعالج حتى لا تعتمد على مورد واحد، وأصبحت AMD هذا المصدر، ومن هناك بدأت علاقة رخص بين الشركتين انتهت بأن كل واحدة تستخدم امتدادات الأخرى.
لماذا لا يستخدم المعالج 64 بت كاملة في العناوين؟
قد يبدو غريباً أن معالجاً اسمه 64 بت لا يستخدم إلا 48 بت في العنوان الافتراضي، كما سوف نرى في سطر Address sizes في المختبر بعد قليل. والسبب قرار هندسي واع في تصميم AMD64: عنوان كامل بحجم 64 بت يعني جداول صفحات بمستويات أكثر وترانزستورات أكثر في كل بحث في جدول الصفحات، ولا يوجد برنامج يحتاج ذاكرة افتراضية بحجم 16 مليون تيرابايت. فاكتفى العقد بأن 48 بت تكفي الآن، أي 256 TB، واشترط أن تكون البتات من 48 إلى 63 نسخة من البت 47، وهذا ما يسمى العنوان القانوني Canonical Address، كما يصف دليل Intel للمطورين. وبهذا الشرط تنقسم الذاكرة الافتراضية إلى نصف أسفل للبرامج ونصف أعلى للنواة، وأي عنوان بينهما يرفع خطأ فوراً، فلا يستطيع برنامج أن يخبئ بيانات في البتات العليا من المؤشر ثم يتفاجأ عندما يكبر العقد. وفعلاً كبر العقد لاحقاً، فالمعالجات الأحدث تدعم مستوى خامساً من جداول الصفحات يصل بالعنوان إلى 57 بت، والبرامج التي احترمت شرط العنوان القانوني عملت دون تغيير.
وهذا مثال صغير على الفكرة التي تتكرر في كل القصة: AMD لم تصمم x86-64 لعام 2003 فقط، وإنما تركت فيها أماكن للتوسع، مثل البتات العليا من العنوان وقيم في الترميز غير مستخدمة، وهي نفس الأماكن التي تستخدمها امتدادات مثل AVX-512 وAPX اليوم. وفي المقابل فالوضع الطويل لم يحذف شيئاً من القديم، فنظام 64 بت يستطيع أن يشغل برامج 32 بت في وضع فرعي اسمه وضع التوافق Compatibility Mode، ولذلك عاشت برامج Windows ذات 32 بت سنوات طويلة على أنظمة 64 بت دون أن يلاحظ أغلب المستخدمين.
تجهيز المختبر Lab Setup
نستخدم نفس ال Image التي بنيناها في مقال معمارية المعالج ISA، وفيها الحزم التي نحتاجها هنا: cpuid لقراءة المعالج، وnasm لتجميع قطاع الإقلاع، وqemu-system-x86 لمحاكاة حاسب كامل يقلع منه:
FROM debian:trixie-slim
RUN apt-get update && apt-get install -y --no-install-recommends \
      gcc libc6-dev gcc-aarch64-linux-gnu libc6-dev-arm64-cross gcc-riscv64-linux-gnu libc6-dev-riscv64-cross \
      binutils qemu-user file cpuid nasm qemu-system-x86 qemu-system-gui- \
    && rm -rf /var/lib/apt/lists/*
WORKDIR /lab
mkdir x86-lab && cd x86-lab # put the Dockerfile, boot.asm, run.sh and reset.sh here
docker build -t cs1-isa:1 .والجزء qemu-system-gui- في آخر السطر يطلب من apt ألا يثبت واجهة QEMU الرسومية، لأننا سوف نأخذ صور الشاشة من داخل المحاكي دون نافذة، وهذا يوفر عشرات الميغابايتات.
المختبر الأول: سطر flags كسجل تاريخي
الأمر lscpu يعرض معلومات المعالج، وآخر سطر فيه، Flags، هو قائمة كل الميزات التي يعلن عنها المعالج للنظام، وكل كلمة فيها جاءت مع جيل محدد. نشغله على جهاز التجارب، وفيه معالج Intel Core i7-7700K من سنة 2017:
docker run --rm --name cs1-x86 cs1-isa:1 bash -c 'lscpu | head -20'والمخرج سوف يكون كما يلي:
Architecture:                         x86_64
CPU op-mode(s):                       32-bit, 64-bit
Address sizes:                        39 bits physical, 48 bits virtual
Byte Order:                           Little Endian
CPU(s):                               8
On-line CPU(s) list:                  0-7
Vendor ID:                            GenuineIntel
Model name:                           Intel(R) Core(TM) i7-7700K CPU @ 4.20GHz
CPU family:                           6
Model:                                158
Thread(s) per core:                   2
Core(s) per socket:                   4
Socket(s):                            1
Stepping:                             9
BogoMIPS:                             8399.99
Flags:                                fpu vme de pse tsc msr pae mce cx8 apic sep mtrr pge mca cmov pat pse36 clflush mmx fxsr sse sse2 ss ht syscall nx pdpe1gb rdtscp lm constant_tsc arch_perfmon rep_good nopl xtopology cpuid pni pclmulqdq vmx ssse3 fma cx16 pdcm pcid sse4_1 sse4_2 movbe popcnt aes xsave avx f16c rdrand hypervisor lahf_lm abm 3dnowprefetch invpcid_single pti ssbd ibrs ibpb stibp tpr_shadow vnmi ept vpid ept_ad fsgsbase bmi1 hle avx2 smep bmi2 erms invpcid rtm rdseed adx smap clflushopt xsaveopt xsavec xgetbv1 xsaves md_clear flush_l1d arch_capabilities
Virtualization:                       VT-x
Hypervisor vendor:                    Microsoft
Virtualization type:                  full
قبل سطر الأعلام لاحظ التالي في الأسطر الأولى:
CPU op-mode(s): 32-bit, 64-bit: المعالج يعلن أنه يشغل برامج 32 بت و64 بت، أي الوضع المحمي والوضع الطويل. والوضع الحقيقي لا يذكر هنا لأن نظام التشغيل لا يشغل فيه برامج، ولكنه موجود كما سوف نرى.Address sizes: 39 bits physical, 48 bits virtual: مع أن المسجلات 64 بت، فالعناوين الافتراضية المستخدمة فعلاً 48 بت، أي 256 TB، والعناوين الفعلية 39 بت، أي أن هذا المعالج يصل إلى 512 GB من الذاكرة الفعلية كحد نظري. فالعقد سمح بالتوسع لاحقاً دون أن يدفع كل معالج ثمن 64 بت كاملة في العناوين.CPU family: 6: رقم العائلة 6 هو رقم عائلة P6 التي بدأت مع Pentium Pro في 1995، ومعالجات Intel الرئيسية ما زالت تحمله حتى الآن، وسوف نفك هذا الرقم مع رقم الطراز 158 في مقال قراءة أسماء المعالجات.Hypervisor vendor: Microsoft: ال Container يعمل داخل جهاز WSL2 الافتراضي على Windows، فالنظام يرى أنه تحت مشرف Hyper-V، وقد شرحنا ذلك في مقال المحاكاة الافتراضية.
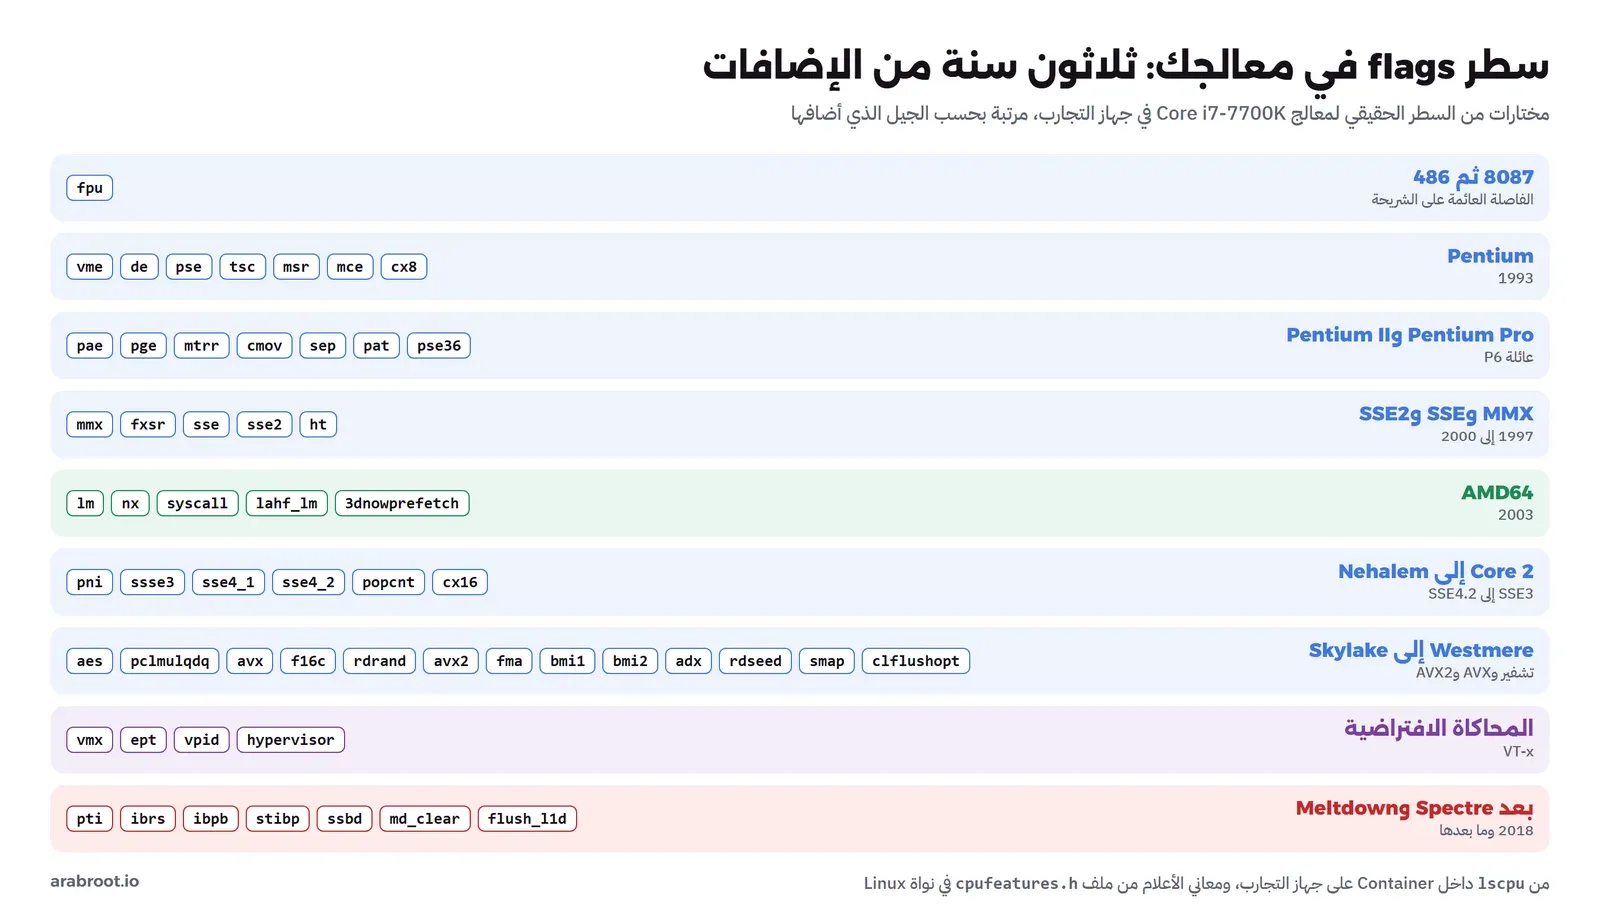
أما سطر الأعلام نفسه فهو أكثر من مئة كلمة، ومعانيها كلها موثقة في ملف cpufeatures.h في نواة Linux، والصورة التالية تجمع مختارات منها بحسب الجيل الذي جاءت معه:
والآن نقرأ السطر كقصة، من أوله إلى آخره:
fpu: وحدة الفاصلة العائمة داخل الشريحة، وكانت في زمن 8086 شريحة منفصلة اسمها 8087 تباع وحدها، ثم دخلت المعالج مع 80486.vme de pse tsc msr mce cx8: أعلام عصر Pentium. وtscهو عداد النبضات الذي تقرؤه البرامج لقياس الوقت بدقة، وvmeتحسينات لتشغيل برامج 8086 داخل نظام محمي، أي أن Intel كانت تضيف في 1993 ميزات لتشغيل برامج 1978 بشكل أفضل.pae pge mtrr cmov sep pat pse36: عصر P6. وpaeتسمح لمعالج 32 بت أن يصل إلى أكثر من 4 GB من الذاكرة الفعلية، وهي نفسها التي يحتاجها الوضع الطويل كما سوف نرى في قطاع الإقلاع، وcmovهي النقل المشروط الذي رأيناه يحل محل التفرع في مقال المعالج من الداخل.mmx fxsr sse sse2 ht: امتدادات الوسائط من 1997 إلى 2000، وhtهو Hyper-Threading.syscall nx lm lahf_lm 3dnowprefetch: هذه أعلام بدأت عند AMD. وlmاختصار Long Mode، وهي أهم كلمة في السطر كله: بدونها لا يعمل أي نظام 64 بت، وسوف نفحصها بأنفسنا في قطاع الإقلاع. و3dnowprefetchبقية من امتداد 3DNow! الذي صممته AMD للوسائط في 1998، فمعالج Intel هنا يعلن دعم تعليمة من امتداد منافس.pni ssse3 sse4_1 sse4_2 popcnt cx16: من SSE3 إلى SSE4.2، والاسم الغريبpniاختصار Prescott New Instructions، وهو الاسم الذي عرفت به SSE3 قبل إطلاقها، وبقي في النواة لأن تغيير الأسماء يكسر السكربتات القديمة.aes pclmulqdq avx f16c rdrand avx2 fma bmi1 bmi2 adx rdseed smap clflushopt: من 2010 إلى 2015 تقريباً: تعليمات تسرع التشفير، وAVX وAVX2 بعرض 256 بت، وتعليمات البتات. ولاحظ أنه لا توجد كلمة تبدأ بـavx512، وهذا ما جعل الملف المبني للمستوىx86-64-v4يتوقف على هذا المعالج في مقال معمارية المعالج ISA.vmx ept vpid hypervisor: دعم المحاكاة الافتراضية VT-x، وhypervisorليس ميزة في الشريحة وإنما علامة تقول إن النظام يعمل داخل جهاز افتراضي.pti ssbd ibrs ibpb stibp md_clear flush_l1d: آخر طبقة في القصة، وهي حمايات أضيفت بعد اكتشاف ثغرات Spectre وMeltdown في 2018 وما تبعها، بعضها يأتي من تحديث Microcode وبعضها مثلptiميزة في النواة نفسها، وقد شرحنا كلفةptiفي مقال استدعاءات النظام.
وبهذا الشكل يكون سطر واحد قد حكى ثلاثين سنة من الإضافات، ولاحظ أنه لا يوجد فيه علم واحد يقول «تمت إزالة كذا»، وهذا هو الوجه الآخر للتوافق: لا شيء يحذف.
المختبر الثاني: المعالج لحظة التشغيل
الآن نريد أن نرى المعالج قبل أن ينفذ أي تعليمة. المحاكي QEMU يستطيع أن يشغل حاسباً كاملاً بمعالج x86-64، والخيار -S يوقف المعالج قبل أول تعليمة، ثم نسأل شاشة المراقبة Monitor عن المسجلات، ونطلب منها أن تفك ثلاث تعليمات من العنوان الذي يبدأ منه المعالج، كما يصف توثيق QEMU لأجهزة x86. والسكربت كما يلي:
#!/bin/bash
# reset.sh: stop the CPU before its first instruction (-S) and print its registers
( sleep 2; echo "info registers"; sleep 1; echo "x /3i 0xffff0"; sleep 1; echo quit ) \
  | qemu-system-x86_64 -S -display none -monitor stdio 2>&1 | sed 's/\x1b\[[0-9;]*[A-Za-z]//g' | tr -d '\r' \
  | grep -E '^(EAX|EIP|CS |CR0|EFER|0x)|^[0-9a-f]+:'
docker run --rm --name cs1-x86 -v "$PWD:/lab" cs1-isa:1 bash reset.shوالمخرج سوف يكون كما يلي:
EAX=00000000 EBX=00000000 ECX=00000000 EDX=00060fb1
EIP=0000fff0 EFL=00000002 [-------] CPL=0 II=0 A20=1 SMM=0 HLT=0
CS =f000 ffff0000 0000ffff 00009b00
CR0=60000010 CR2=00000000 CR3=00000000 CR4=00000000
EFER=0000000000000000
0x000ffff0:  ea 5b e0 00 f0           ljmpw    $0xf000:$0xe05b
0x000ffff5:  30 36 2f 32              xorb     %dh, 0x322f
0x000ffff9:  33 2f                    xorw     (%bx), %bp
في المخرج أعلاه لاحظ التالي:
- المعالج يبدأ في الوضع الحقيقي: القيمة
CR0=60000010في أدنى بت منها، وهو بت الحماية PE، صفر، أي أن الوضع المحمي غير مفعل، ومسجلات المعالج المعروضة كلها بحجم 32 بت على الأكثر، وEFERصفر فلا يوجد وضع طويل. - المقطع
f000ومؤشر التعليمةfff0: بحساب الوضع الحقيقي يكون العنوان0xFFFF0، أي قرب نهاية الميغابايت الأول، ولكن لاحظ أن القاعدة المخفية للمقطعffff0000وليستf0000، فالمعالج الحديث يبدأ فعلياً من العنوان0xFFFFFFF0قرب نهاية 4 GB حيث توجد ذاكرة ال BIOS، وهذه حيلة يصفها دليل Intel في فصل تهيئة المعالج، وتجعل البداية تعمل مع ذاكرة ثابتة كبيرة. - أول تعليمة قفز بعيد:
ljmpw $0xf000:$0xe05bتقفز إلى بداية برنامج ال BIOS، وهي تعليمة 16 بت من نفس النوع الذي كان ينفذه 8086. أما السطران التاليان فليسا تعليمات حقيقية، وإنما بايتات بعد تعليمة القفز فكهاobjdumpكأنها تعليمات، والبايتات30 36 2f 32 33 2fهي النص06/23/، أي بداية تاريخ إصدار ال BIOS المكتوب في هذا المكان. - القيمة
EDX=00060fb1: المعالج يضع رقم توقيعه فيEDXعند التشغيل، وهو نفس التوقيع الذي تعيده تعليمةcpuid، وهنا هو توقيع المعالج الافتراضي الذي يقلده QEMU.
والذي يحدث بعد ذلك على الحاسب الحقيقي هو ما شرحناه في مقال إقلاع Linux: ال BIOS أو UEFI يجهز الأجهزة، ثم يحمل محمل الإقلاع، والمحمل ينقل المعالج إلى الوضع الطويل ويسلمه للنواة. والآن سوف نكتب نحن هذا الجزء الأخير بأنفسنا.
قطاع إقلاع يصعد الدرجات الثلاث
القطاع الأول من القرص، وحجمه 512 بايتاً، يحمله ال BIOS في العنوان 0x7C00 ويقفز إليه في الوضع الحقيقي إذا كان آخر بايتين فيه 55 AA. والبرنامج التالي بلغة التجميع لـ NASM يستغل هذا: يطبع سطراً في الوضع الحقيقي، ثم ينتقل إلى الوضع المحمي ويطبع سطراً ثانياً، ثم يفحص هل يدعم المعالج الوضع الطويل، فإذا دعمه انتقل إليه وطبع سطراً ثالثاً، وإلا طبع رسالة تقول إن المعالج 32 بت فقط. وكل سطر يكتب مباشرة في ذاكرة الشاشة النصية، ويرسل أيضاً إلى المنفذ التسلسلي 0x3F8 حتى نقرأه كنص:
; boot.asm: one 512-byte boot sector that climbs the three x86 modes
;   real mode (8086, 16-bit) -> protected mode (80386, 32-bit) -> long mode (AMD64, 64-bit)
; Every line is written to the screen (VGA text memory) and to the serial port 0x3F8.
bits 16
org 0x7c00

start:  cli
        xor ax, ax
        mov ds, ax
        mov ss, ax
        mov sp, 0x7c00
        mov ax, 0xb800              ; text screen segment: 0xB800 * 16 = 0xB8000
        mov es, ax
        xor di, di
        mov ax, 0x0720              ; clear 80 x 25 cells
        mov cx, 2000
        rep stosw
        xor di, di                  ; row 0
        mov si, msg16
        call print16

        lgdt [gdt_desc]             ; protected mode: GDT, then bit PE in CR0
        mov eax, cr0
        or eax, 1
        mov cr0, eax
        jmp 0x08:pm32               ; far jump loads the 32-bit code segment

print16:
        mov dx, 0x3f8
.next:  lodsb
        test al, al
        jz .done
        out dx, al
        mov ah, 0x0a
        stosw
        jmp .next
.done:  mov al, 10
        out dx, al
        ret

bits 32
pm32:   mov ax, 0x10
        mov ds, ax
        mov es, ax
        mov ss, ax
        mov esp, 0x7c00
        mov esi, msg32
        mov edi, 0xb8000 + 160      ; row 1: now a flat 32-bit address
        call print32

        mov eax, 0x80000001         ; does this CPU have long mode? CPUID bit LM
        cpuid
        bt edx, 29
        jnc no64

        mov edi, 0x1000             ; page tables: PML4 0x1000, PDPT 0x2000, PD 0x3000
        xor eax, eax
        mov ecx, 3 * 1024
        rep stosd
        mov dword [0x1000], 0x2003
        mov dword [0x2000], 0x3003
        mov dword [0x3000], 0x83    ; one 2 MB page at address 0
        mov eax, 0x1000
        mov cr3, eax
        mov eax, cr4
        or eax, 1 << 5              ; PAE
        mov cr4, eax
        mov ecx, 0xc0000080         ; EFER
        rdmsr
        or eax, 1 << 8              ; LME: long mode enable
        wrmsr
        mov eax, cr0
        or eax, 1 << 31             ; paging on: the CPU is now in long mode
        mov cr0, eax
        jmp 0x18:lm64

no64:   mov esi, msgno
        mov edi, 0xb8000 + 320
        call print32
        jmp halt

print32:
        mov dx, 0x3f8
.next:  lodsb
        test al, al
        jz .done
        out dx, al
        mov ah, 0x0e
        mov [edi], ax
        add edi, 2
        jmp .next
.done:  mov al, 10
        out dx, al
        ret

bits 64
lm64:   mov rsi, msg64
        mov rdi, 0xb8000 + 320      ; row 2
        mov dx, 0x3f8
.next:  lodsb
        test al, al
        jz halt
        out dx, al
        mov ah, 0x0b
        mov [rdi], ax
        add rdi, 2
        jmp .next

halt:   mov al, 10
        out dx, al
.h:     hlt
        jmp .h

gdt:    dq 0
        dq 0x00cf9a000000ffff       ; 0x08: 32-bit code
        dq 0x00cf92000000ffff       ; 0x10: data
        dq 0x00af9a000000ffff       ; 0x18: 64-bit code (L bit)
gdt_desc:
        dw gdt_desc - gdt - 1
        dd gdt

msg16:  db "1) Real mode, 16-bit: the 8086 way (1978)", 0
msg32:  db "2) Protected mode, 32-bit: the 80386 way (1985)", 0
msg64:  db "3) Long mode, 64-bit: the AMD64 way (2003)", 0
msgno:  db "3) No long mode: this CPU is 32-bit only", 0

        times 510 - ($ - $$) db 0
        dw 0xaa55                   ; boot signature
في البرنامج أعلاه لاحظ التالي، من الأعلى إلى الأسفل:
- الدرجة الأولى، الوضع الحقيقي: نضع
0xb800في المسجلesلأن الشاشة النصية في العنوان0xB8000كما في صورة المقاطع، وكل خانة في الشاشة بايتان: الحرف ثم لونه، ولذلك نكتبaxكاملاً والحرف فيalواللون فيah. - الدرجة الثانية، الوضع المحمي: ثلاث خطوات فقط: نحمل عنوان جدول الواصفات بالتعليمة
lgdt، ونضع البت الأول فيCR0، ثم نقفز قفزاً بعيداً إلى المقطع0x08، وهو القفز الذي يجعل المعالج يقرأ واصف المقطع الجديد ويبدأ تنفيذ كود 32 بت. وبعدها نكتب في الشاشة بعنوان مسطح0xb8000 + 160دون أي مقاطع، لأن الواصفات الثلاثة في الجدول تبدأ من صفر وتغطي 4 GB. - الفحص قبل الدرجة الثالثة: التعليمة
cpuidمع الرقم0x80000001تعيد فيedxأعلام AMD الممتدة، والبت 29 هو بت الوضع الطويل، أي نفس العلمlmالذي رأيناه فيlscpu. ولا تقفز إلى الوضع الطويل دون هذا الفحص، لأن المعالج الذي لا يدعمه سوف يتوقف بخطأ لا يعطيك أي رسالة. - الدرجة الثالثة، الوضع الطويل: الوضع الطويل لا يعمل دون صفحات، فنبني أصغر جدول صفحات ممكن: ثلاثة مستويات من 4 KB، والمستوى الأخير فيه مدخل واحد لصفحة كبيرة بحجم 2 MB تبدأ من صفر، وهي تكفي لأن الكود في
0x7C00والشاشة في0xB8000. ثم ثلاثة مفاتيح بالترتيب:PAEفيCR4، ثمLMEفي المسجل الخاصEFERعبرrdmsrوwrmsr، ثم تفعيل الصفحات فيCR0، وفي هذه اللحظة يصبح المعالج في الوضع الطويل، والقفز إلى المقطع0x18، الذي فيه البت L في الواصف، تجعله ينفذ كود 64 بت. - آخر بايتين
0xaa55: يكتبان في الملف55 AAلأن الترتيب Little Endian، وبدونهما لا يعتبر ال BIOS القطاع قابلاً للإقلاع.
والسكربت التالي يقلع القطاع في QEMU دون نافذة، ويحفظ ما يصل إلى المنفذ التسلسلي في ملف، ثم بعد عشر ثوان يأخذ صورة للشاشة ويطبع المسجلات:
#!/bin/bash
# run.sh <qemu-system-binary> <name>: boot boot.bin, save the screen and the registers
q=$1; name=$2
( sleep 10; echo "screendump $name.png -f png"; sleep 1; echo "info registers"; sleep 1; echo quit ) \
  | $q -drive format=raw,file=boot.bin -display none -serial file:$name-serial.txt -monitor stdio > $name-monitor.txt 2>&1
cat $name-serial.txt
docker run --rm --name cs1-x86 -v "$PWD:/lab" cs1-isa:1 bash -c 'nasm -v; nasm -f bin boot.asm -o boot.bin && ls -l boot.bin && bash run.sh qemu-system-x86_64 x86_64'والمخرج سوف يكون كما يلي:
NASM version 2.16.03
-rw-r--r-- 1 root root 512 Nov 16 19:13 boot.bin
1) Real mode, 16-bit: the 8086 way (1978)
2) Protected mode, 32-bit: the 80386 way (1985)
3) Long mode, 64-bit: the AMD64 way (2003)
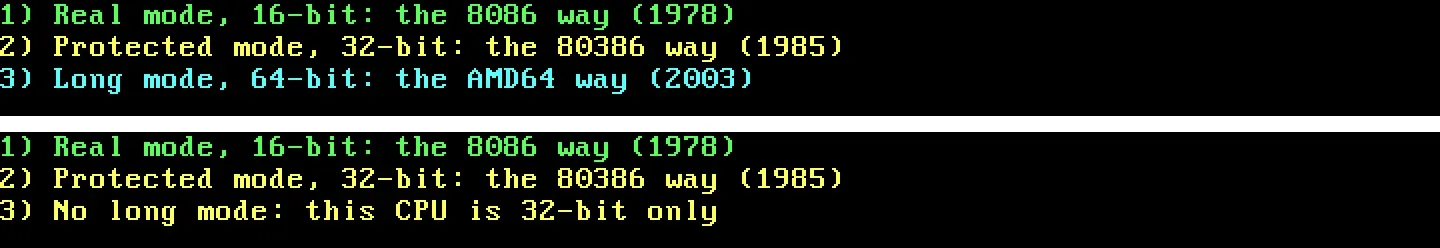
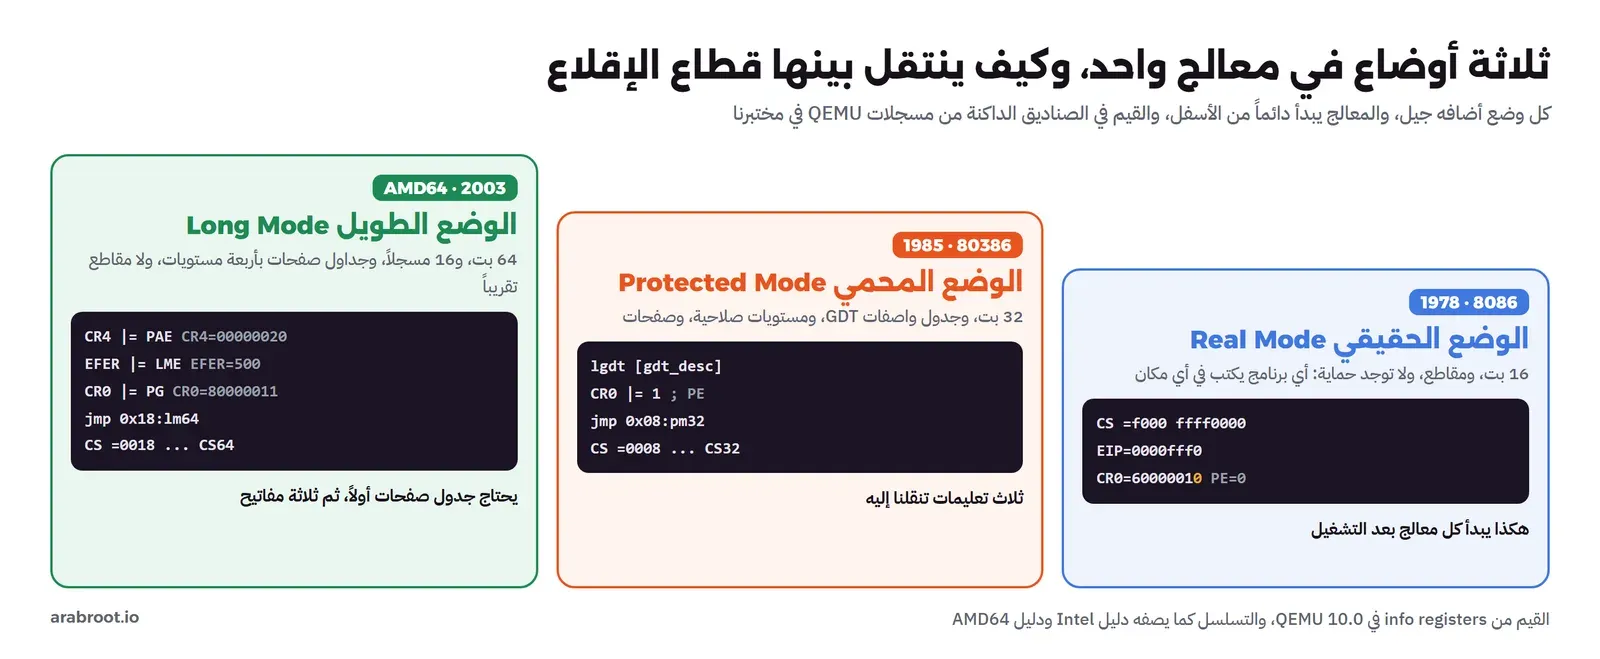
الملف 512 بايتاً بالضبط، والأسطر الثلاثة وصلت إلى المنفذ التسلسلي، أي أن المعالج مر بالدرجات الثلاث. والصورة التالية فيها لقطتان حقيقيتان من شاشة المحاكي بالأمر screendump: الأولى من هذا التشغيل، والثانية من تجربة ماذا لو التي سوف نشرحها بعد قليل:
والدليل الأقوى من الشاشة هو المسجلات بعد التشغيل، وهذه الأسطر المهمة منها كما طبعها الأمر info registers:
RAX=0000000080000b0a RBX=0000000000000000 RCX=00000000c0000080 RDX=00000000000003f8
RSI=0000000000007dcd RDI=00000000000b8194 RBP=0000000000000000 RSP=0000000000007c00
RIP=0000000000007d20 RFL=00000046 [---Z-P-] CPL=0 II=0 A20=1 SMM=0 HLT=1
CS =0018 0000000000000000 ffffffff 00af9a00 DPL=0 CS64 [-R-]
DS =0010 0000000000000000 ffffffff 00cf9300 DPL=0 DS   [-WA]
GDT=     0000000000007d22 0000001f
CR0=80000011 CR2=0000000000000000 CR3=0000000000001000 CR4=00000020
EFER=0000000000000500
في المخرج أعلاه لاحظ التالي:
- المسجلات صارت بأسماء 64 بت:
RAXوRIPبستة عشر رقماً ست عشرياً، بدلاً منEAXوEIPلحظة التشغيل. CS =0018 ... CS64: مقطع الكود هو الواصف الثالث في جدولنا، والمحاكي يصفه بأنه مقطع 64 بت بسبب البت L في القيمة00af9a00.CR0=80000011: البت الأعلى، أي الصفحات PG، مفعل، والبت الأدنى PE مفعل، وCR3=1000هو عنوان جدول الصفحات الذي بنيناه، وCR4=20هو بت PAE وحده.EFER=500: قيمة فيها بتان: 8 وهو LME الذي وضعناه بأنفسنا، و10 وهو LMA، أي Long Mode Active، الذي وضعه المعالج عندما فعلنا الصفحات، وهو التأكيد الرسمي أن المعالج في الوضع الطويل.HLT=1وRIP=7d20: المعالج متوقف عند التعليمةhltفي آخر البرنامج، أي أنه أنهى كل شيء ولم يتعطل في الطريق، وRDI=b8194هو آخر مكان كتب فيه على الشاشة.
والصورة التالية تجمع الدرجات الثلاث مع القيم الحقيقية لكل واحدة:
ماذا يحدث إذا كان المعالج 32 بت فقط؟
نفس الملف boot.bin نقلعه الآن في qemu-system-i386، وهو محاك لحاسب بمعالج 32 بت لا يعرف الوضع الطويل:
docker run --rm --name cs1-x86 -v "$PWD:/lab" cs1-isa:1 bash run.sh qemu-system-i386 i386والمخرج سوف يكون كما يلي:
1) Real mode, 16-bit: the 8086 way (1978)
2) Protected mode, 32-bit: the 80386 way (1985)
3) No long mode: this CPU is 32-bit only
والمسجلات بعده كما يلي:
EAX=00000e0a EBX=00000000 ECX=00000000 EDX=000003f8
ESI=00007df6 EDI=000b8190 EBP=00000000 ESP=00007c00
EIP=00007d20 EFL=00000046 [---Z-P-] CPL=0 II=0 A20=1 SMM=0 HLT=1
CS =0008 00000000 ffffffff 00cf9a00 DPL=0 CS32 [-R-]
CR0=00000011 CR2=00000000 CR3=00000000 CR4=00000000
EFER=0000000000000000
لاحظ أن المسجلات هنا بأسماء 32 بت فقط، وأن المقطع CS32، وCR0=00000011 فيه PE دون PG، وEFER صفر، أي أن المعالج وصل إلى الدرجة الثانية وتوقف بأمان لأن الفحص بالتعليمة cpuid أخبرنا أنه لا يملك الوضع الطويل. ونفس هذا الفحص تفعله محملات الإقلاع ونظام التشغيل، ولذلك يعطيك مثبت نظام 64 بت على حاسب قديم 32 بت رسالة واضحة بدلاً من أن يتوقف بصمت.
مشكلة واجهناها: صورة الشاشة الأولى كانت فارغة
في أول تشغيل كان السكربت ينتظر ثلاث ثوان فقط قبل أخذ صورة الشاشة، فجاءت صورة x86-64 سوداء تماماً، والملف التسلسلي فارغاً، وكانت المسجلات كما يلي:
EIP=000e9cf1 EFL=00000046 [---Z-P-] CPL=0 II=0 A20=1 SMM=0 HLT=0
CS =0008 00000000 ffffffff 00cf9b00 DPL=0 CS32 [-RA]
CR0=00000011 CR2=00000000 CR3=00000000 CR4=00000000
والقراءة الصحيحة لهذا المخرج أن قطاع الإقلاع لم يبدأ أصلاً: مؤشر التعليمة e9cf1 داخل منطقة ال BIOS وليس قرب 7c00، والطريف أن ال BIOS نفسه، وهو SeaBIOS في QEMU، كان في الوضع المحمي 32 بت بمقطع CS32، فهو أيضاً يصعد من الوضع الحقيقي ليعمل ثم يعود إليه قبل أن يسلم القطاع. والسبب أن المحاكي دون تسريع KVM يترجم كل تعليمة برمجياً، فالإقلاع يأخذ ثوان، وفي تشغيل i386 بنفس المهلة ظهر السطر الثالث مقطوعاً عند this CP لأن الصورة أخذت أثناء الطباعة. لذلك رفعنا الانتظار إلى عشر ثوان، والدرس العام: إذا كانت شاشة جهاز افتراضي فارغة فانظر إلى EIP قبل أن تفترض أن الكود معطل.
ماذا بقي من القصة في معالجك اليوم؟
كل ما رأيناه في المختبر موجود في معالج السيرفر الذي تستخدمه: الوضع الحقيقي، والمقاطع، والوضع المحمي، ووحدة x87، وأغلب التعليمات منذ 1978. والفائدة واضحة، فبرنامج كتب لـ DOS قبل أربعين سنة ما زال يمكن تشغيله، ولكن الثمن أيضاً واضح: كل جيل جديد يحمل منطقاً للتوافق لا يستخدمه أحد تقريباً، وكل تعليمة جديدة تحتاج بادئة أطول لأن أماكن الترميز القديمة مشغولة، وهذا ما رأيناه في متوسط طول التعليمة في مقال CISC أم RISC.
وقد تغير شيء واحد مهم في السنوات الأخيرة: الحواسب الحديثة لم تعد تقلع عبر BIOS القديم وإنما عبر UEFI، والبرنامج الثابت في UEFI ينقل المعالج إلى الوضع المحمي أو الطويل بنفسه في أول لحظات التشغيل، فلا يرى محمل الإقلاع الوضع الحقيقي أبداً. ولكن المعالج نفسه ما زال يبدأ من نفس العنوان وبنفس الحالة التي رأيناها في المختبر، والذي اختفى هو من يستخدم الوضع الحقيقي، وليس الوضع نفسه، ولذلك يستطيع QEMU أن يقلع قطاعنا القديم على نفس المعالج الذي يقلع عليه Linux حديث.
وفي أكتوبر 2024 أعلنت Intel وAMD تأسيس مجموعة استشارية لمنظومة x86 مع شركات مثل Microsoft وGoogle وMeta وRed Hat وDell وHP وLenovo، وبمشاركة Linus Torvalds وTim Sweeney، وكان من أهدافها المعلنة توحيد الميزات بين معالجات الشركتين وتبسيط تطوير البرامج. وهذا تحول لافت في قصة بدأت بمنافسة شرسة: الشركتان اللتان تنافستا على كل شيء منذ الثمانينات صارتا تنسقان مستقبل العقد معاً، لأن المنافس الحقيقي اليوم لم يعد الشركة الأخرى وإنما معماريات ARM وRISC-V.
ماذا نتعلم من قصة x86؟
- التوافق أقوى من الأناقة: معمارية فيها مقاطع وأطوال متغيرة وتاريخ ثقيل تفوقت على معماريات أنظف منها، لأن البرامج الموجودة تعمل عليها. وكل قرار في مشروعك يكسر التوافق مع ما يستخدمه الناس يجب أن يدفع ثمنه بفائدة واضحة.
- التوسيع أنجح من البدء من جديد: Itanium كانت بداية جديدة، وAMD64 كانت توسيعاً، وفاز التوسيع. وهذا ينطبق على واجهاتك البرمجية وقواعد بياناتك: الانتقال التدريجي الذي يشغل القديم والجديد معاً أسهل على من يستخدمك.
- العقد شيء والتنفيذ شيء آخر: Intel احتفظت بالعقد القديم وغيرت المحرك تحته بالكامل مع Pentium Pro، وهذا ما يسمح لك أن تغير تصميم خدمتك الداخلي دون أن تغير واجهتها.
- الخطأ في العتاد مكلف ولا يصلح بسهولة: خطأ القسمة FDIV دفع الصناعة نحو Microcode قابل للتحديث، وهو اليوم أحد أهم طرق إصلاح الثغرات، ولذلك لا تتجاهل تحديثات ال BIOS وحزمة
intel-microcodeأوamd64-microcodeعلى سيرفراتك. - الأسماء تحكي التاريخ:
amd64في اسم الحزمة، وCPU family: 6، وpniفي الأعلام، كلها بقايا قرارات قديمة، وفهمها يوفر عليك الحيرة عندما تراها.
جدول سريع: ما تراه في سيرفرك وأصله
| ما تراه | أين تراه | أصله | ما يعنيه لك |
|---|---|---|---|
amd64 في اسم الحزمة أو ال Image | apt وDocker | AMD صممت x86-64 في 2003 | المعمارية x86-64 على معالجات Intel وAMD معاً |
العلم lm | lscpu | الوضع الطويل من AMD64 | المعالج يشغل أنظمة 64 بت |
العلم nx | lscpu | AMD64 | حماية منع تنفيذ البيانات تعمل |
غياب avx512f | lscpu | امتداد من 2016 وما بعدها | لا تشغل ملفات مبنية للمستوى x86-64-v4 |
CPU family: 6 | lscpu | عائلة P6 من 1995 | رقم ثابت تقريباً، والطراز هو الذي يتغير |
أعلام pti وibrs وmd_clear | lscpu | ثغرات 2018 وما بعدها | حمايات مفعلة لها كلفة في الأداء |
Address sizes: 39 bits physical | lscpu | تصميم الشريحة | الحد الأعلى للذاكرة التي يصل إليها هذا المعالج |
حذف المختبر Cleanup
كل ال Containers عملت بالخيار --rm، وتبقى ال Image والملفات التي أنتجها المختبر في مجلدك:
docker rmi cs1-isa:1
rm -f boot.bin x86_64.png i386.png x86_64-serial.txt i386-serial.txt x86_64-monitor.txt i386-monitor.txt
الخلاصة
وصلنا لنهاية الموضوع، وأهم ما فيه:
- معالج 8086 في 1978 كان 16 بت ووصل إلى ميغابايت بالمقاطع، وصفقة IBM PC في 1981 جعلت x86 لغة الحواسب الشخصية، والتوافق معها صار أهم من أي ميزة تقنية.
- معالج 80386 في 1985 أضاف 32 بت والصفحات وذاكرة 4 GB، وأنظمة التشغيل الحديثة استخدمته بذاكرة مسطحة تبدأ مقاطعها كلها من صفر.
- Pentium Pro في 1995 بنى محركاً حديثاً بالعمليات الصغيرة تحت العقد القديم، وخطأ القسمة FDIV في 1994 دفع نحو Microcode قابل للتحديث.
- Itanium حاولت أن تبدأ من جديد ولم تنجح، لأن البرامج القديمة عملت عليها ببطء، حتى حذفها Linux من النواة كاملة.
- AMD وسعت x86 إلى 64 بت في 2003 بستة عشر مسجلاً والبادئة REX والعنونة النسبية وبت NX، فتبعتها Intel، ولذلك اسم المعمارية
amd64. - في المختبر رأينا المعالج يبدأ في الوضع الحقيقي بقيمة
CR0=60000010، ثم قطاع إقلاع من 512 بايتاً صعد به إلى الوضع المحمي ثم الطويل حتىEFER=500، وتوقف بأمان عند 32 بت على معالج لا يملك الوضع الطويل. - سطر
flagsفيlscpuسجل تاريخي لكل ما أضيف منذ 1978، ولا يوجد فيه شيء حذف.
وفي المقال التالي من المرحلة نقرأ أسماء معالجات Intel وAMD الحالية ونفك رقم العائلة والطراز، ثم ننتقل إلى ARM وRISC-V:
 دليلعائلات Intel وAMD: كيف تقرأ اسم المعالج وجيله؟نفك أسماء معالجات Intel وAMD من المصادر الرسمية، ثم نقرأ معالجاً حقيقياً بأدوات Windows وLinux ونفك هويته الرقمية التي لا تتغير مع الاسم.
 دليلARM من الجوال إلى السيرفر: Apple Silicon وGravitonكيف تربح Arm من شرائح لا تصنعها، ولماذا صار في كل سحابة معالج ARM، مع مختبر يبني Image لـ arm64 ويقيس كلفة تشغيلها تحت المحاكاة.
 دليلRISC-V: المعمارية المفتوحة وهل تغير سوق المعالجات؟ما الذي يعنيه أن تكون معمارية المعالج مفتوحة، وكيف تقرأ امتدادات RISC-V وملفاتها التعريفية، مع مختبر يقلع Debian كاملاً على RISC-V داخل QEMU.
 دليلدعم المعالج للأجهزة الافتراضية: VT-x وAMD-V من الداخلنكتب مشرفاً صغيراً على KVM يشغل ضيفاً من 63 بايت، ونعد مرات الخروج VM Exit ونقيس كلفتها لنفهم ما يفعله VT-x وEPT داخل المعالج.
 دليلالمحاكاة Emulation والترجمة الثنائية: QEMU وRosetta 2نفتح محاكي QEMU ونرى كيف تتحول تعليمات ARM إلى تعليمات x86 ونقيس كلفة كل خطوة، ثم نقارن ذلك بما تفعله Rosetta 2 وWindows Prism.
سجل التحديثات
- 16 نوفمبر 2026: كتابة المقال، وتنفيذ التجارب داخل Container من Debian 13 (trixie) مع QEMU 10.0.13 (qemu-system-x86_64 وqemu-system-i386 مع SeaBIOS) وNASM 2.16.03 والأداة cpuid، وقراءة معالج Intel Core i7-7700K بالأمر lscpu، على نواة Linux 5.15 (WSL2) وDocker Engine 29.8.0.