


إذا كانت جهتك تطبق الضوابط الأساسية للأمن السيبراني ECC-2:2024، أو كنت مورداً لجهة تطبقها، فسؤالك عند كل مكون فرعي غالباً: هل نحتاج منتجاً تجارياً لهذا؟ وكثير من الفرق تشغل أصلاً أدوات تطلبها الضوابط، مثل مزود هوية ونسخ احتياطي وجمع سجلات، لكنها لا تعرف هل هذه الأدوات تحقق الضوابط فعلاً، ولا كم بقي، ولا ماذا تقدم للمدقق دليلاً.
وهذا المقال خريطة تجيب عن ذلك: أمام كل ضابط فرعي في المكون الثاني والثالث الأداة مفتوحة المصدر التي تحققه، والمقال الذي شرحها على الموقع. ثم نبين ماذا وجدنا حين قارنا الخريطة بالقائمة الرسمية للضوابط، وماذا وجدنا حين اختبرنا ضابطين بأدوات حقيقية. وقد شرحنا في NCA ECC بلغة بسيطة كيف تقرأ الضوابط وأرقامها، وفي ماذا تبني من ضوابط الهيئة؟ كيف تتحول الالتزامات المتكررة إلى منتجات. وكل رقم ضابط هنا نقلناه من النص الرسمي للضوابط وتحققنا منه.
 دليلالضوابط الأساسية للأمن السيبراني NCA ECC بلغة بسيطةكيف تقرأ الضوابط الأساسية ECC دون أن تضيع في أرقامها، وعلى من تنطبق، وما المطلوب من جهتك فعلاً في كل مكون.
 دليلأطر الأمن السيبراني Frameworks: أيها تحتاج مؤسستك؟الفرق بين ECC وISO 27001 وNIST CSF وSOC 2 في الإلزام وطريقة الإثبات وما تحصل عليه، وأربعة أسئلة تحدد بها ما تحتاجه مؤسستك.
 دليلأفكار منتجات Products من ضوابط الهيئة للأمن السيبرانياثنتا عشرة فكرة منتج مبنية على التزامات متكررة في ضوابط الهيئة، وما وجدناه عندما ربطنا نتائج فحص حقيقية بأرقام الضوابط.
باختصار Quick Summary
التغطية الفعلية: قارنا خريطتنا بالقائمة الرسمية، فوجدنا لها أدوات في 50 من 114 ضابطاً قابلاً للتقييم (43%). و33 من الباقي وثائق ومراجعات بطبيعتها، و16 فقط فجوات حقيقية، أربع منها تحتاج أداة.
الوقت (2-3-3-4): الخادم الوطني time.saso.gov.sa أجاب في اختبارنا، لكن المصدر الاحتياطي الذي ظنناه مستقلاً جاء من الشبكة نفسها.
السجلات (2-12-3-5): الدليل الأقوى ما يقرؤه البرنامج من إعداده، لا الملف الذي كتبته.
ماذا تغطي الأداة من المكون الفرعي؟
أغلب المكونات الفرعية في المكون الثاني مكتوبة بأربعة ضوابط، كما ذكرنا في قسم النمط المتكرر:
- حدد المتطلبات ووثقها واعتمدها.
- طبقها.
- الحد الأدنى الذي يجب أن تشمله.
- راجع تطبيقها دورياً.
والأداة، مفتوحة المصدر أو تجارية، تخدم الضابطين الأوسطين فقط. أما الأول والرابع فعمل الناس، والأداة تساعدهم بالتقارير التي يراجعون بها:
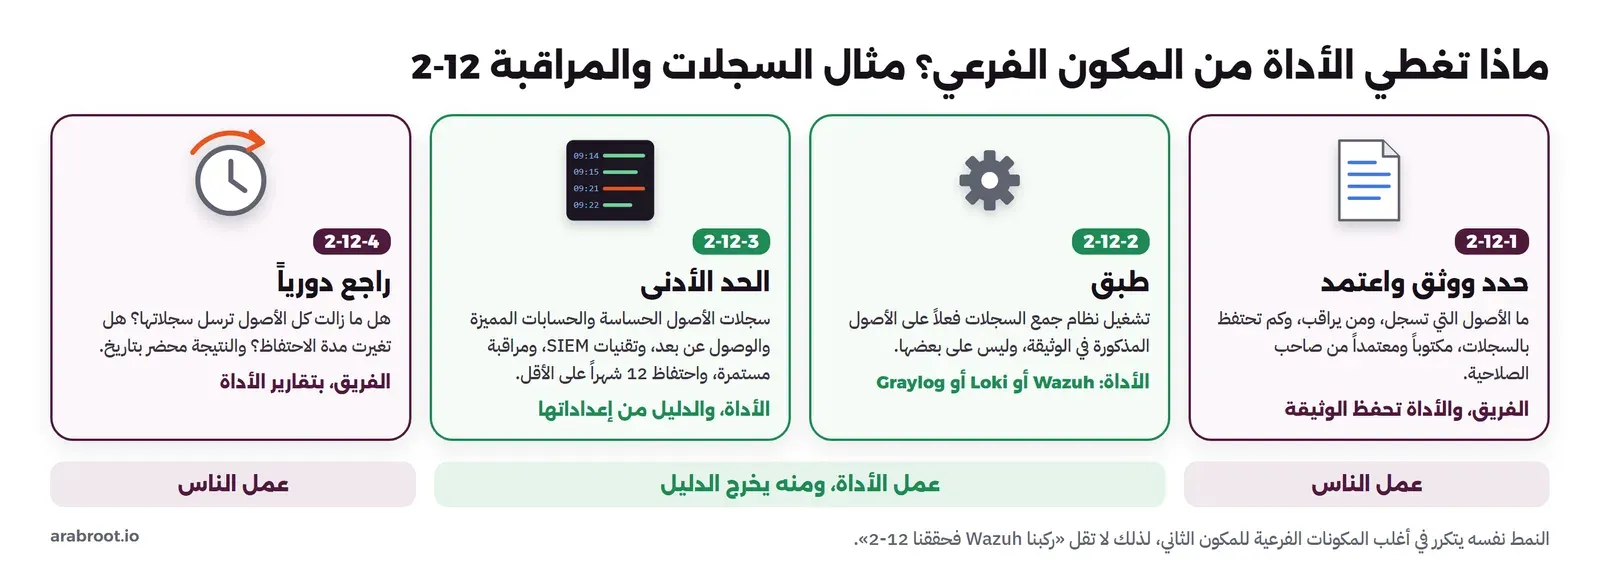
لذلك جملة «ركبنا Wazuh فحققنا السجلات والمراقبة» غير صحيحة. والصحيح: «لدينا معيار معتمد للسجلات يذكر الأصول ومدة الاحتفاظ، وWazuh يجمع سجلات هذه الأصول، وهذا تقرير الأصول التي أرسلت سجلاتها خلال الشهر، وهذا محضر مراجعة الربع الماضي». والفرق بين الجملتين هو الفرق بين نتيجة تقييم جيدة ونتيجة سيئة.
وانتبه لخطأ متكرر: أداة مثبتة على السيرفرات التي تذكرها الفني حين ثبتها، وليس على كل ما في جرد الأصول. فالأداة ثبتت لأن الخدمة تحتاجها، والامتثال سؤال آخر: هل تغطي كل أصل في الجرد؟
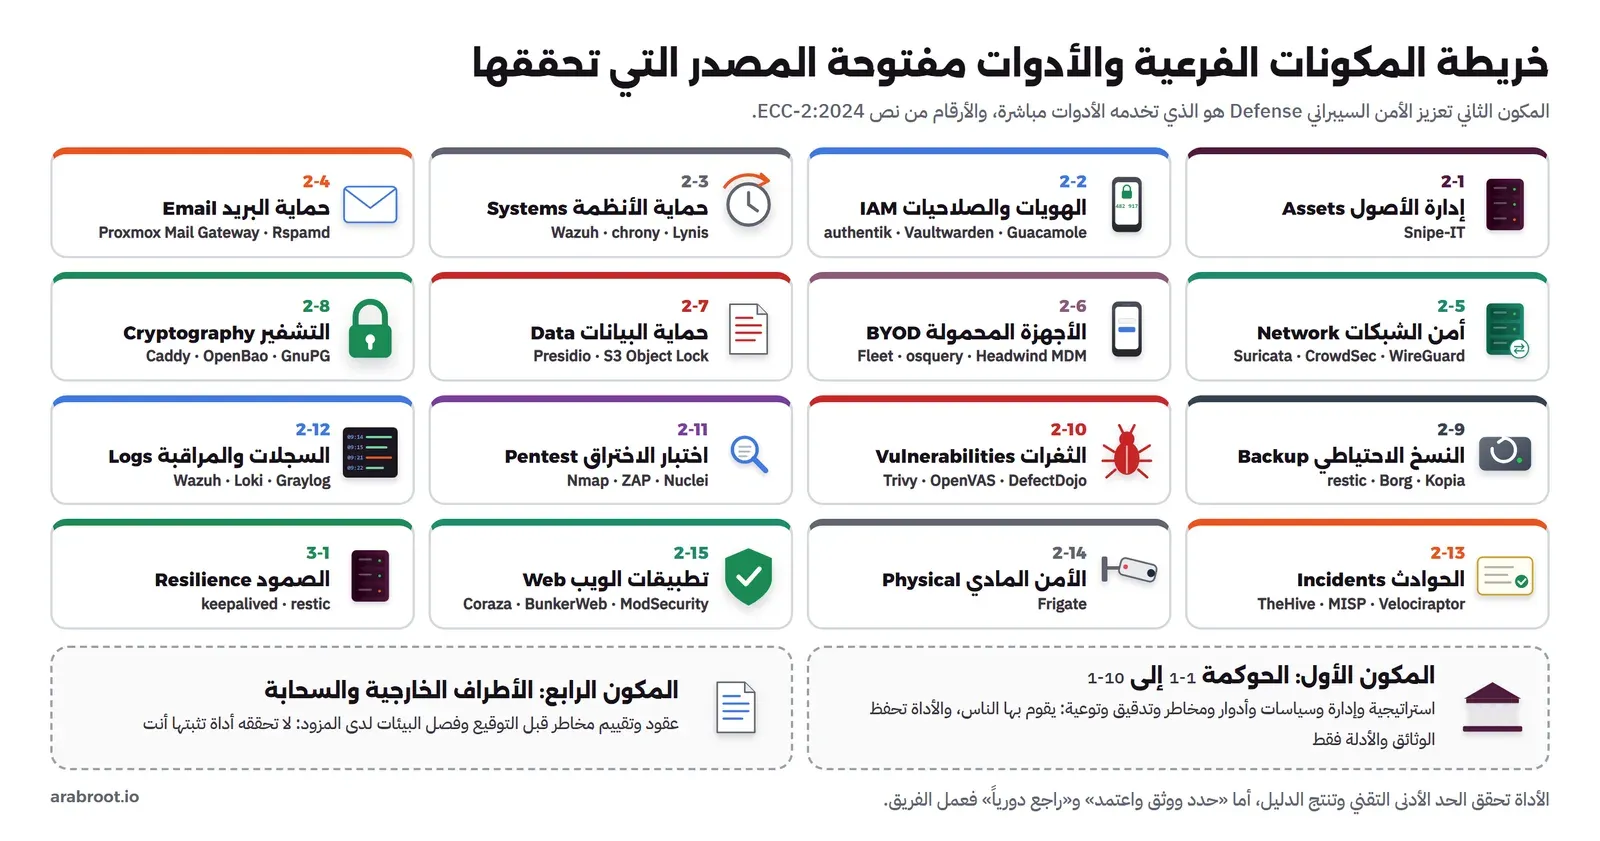
الخريطة الكاملة في شكل واحد
الشكل التالي يضع كل مكون فرعي في المكون الثاني، ومعه مكون الصمود 3-1، أمام عائلة الأدوات التي تحقق حده الأدنى. ثم نفصل كل مكون فرعي في جدول بأرقام الضوابط الفرعية:
الأصول والهويات والأنظمة: من 2-1 إلى 2-3
| الضابط | ما يطلبه النص | الأداة مفتوحة المصدر | شرحها على الموقع |
|---|---|---|---|
| 2-1-2، 2-1-5 | تطبيق إدارة الأصول، وتصنيف الأصول وترميزها Labeling والتعامل معها | Snipe-IT لسجل الأجهزة والرخص، مع حقل التصنيف لكل أصل | Snipe-IT ودورة حياة الأصول |
| 2-2-3-1، 2-2-3-2 | التحقق بكلمة المرور، والتحقق متعدد العوامل MFA للوصول عن بعد وللحسابات المميزة | authentik مزوداً للهوية مع MFA أو Passkeys | authentik وPasskeys وForward Auth |
| 2-2-3-3 | الصلاحيات بمبدأ الحاجة إلى المعرفة Need-to-Know وأقل صلاحية Least Privilege وفصل المهام Segregation of Duties | المجموعات والأدوار في authentik، وربطها بالتطبيقات | IAM وPAM |
| 2-2-3-4 | إدارة الوصول المميز PAM | بوابة وصول مع تسجيل الجلسات مثل Apache Guacamole، وخزنة كلمات مرور مثل Vaultwarden | أدوات الوصول الآمن وGuacamole وVaultwarden |
| 2-2-3-5، 1-9-5 | المراجعة الدورية للهويات والصلاحيات، وسحب الصلاحيات فوراً عند انتهاء العلاقة الوظيفية | SCIM من نظام الموارد البشرية إلى مزود الهوية، وتقرير الحسابات من authentik | دورة حياة الحسابات JML وSCIM |
| 2-3-3-1 | الحماية من الفيروسات والبرمجيات الضارة Malware على الأجهزة والسيرفرات | وكيل Wazuh لمراقبة سلامة الملفات واكتشاف التهديدات، مع ClamAV للفحص | كيف يعمل وكيل EDR |
| 2-3-3-3 | إدارة حزم التحديثات Patch Management | Trivy وWazuh لمعرفة ما يحتاج تحديثاً، وunattended-upgrades على Debian وUbuntu | مختبر الثغرات |
| 2-3-3-4 | مزامنة مركزية للوقت مع مصدر دقيق وموثوق، مثل مصادر الهيئة السعودية للمواصفات والمقاييس والجودة | chrony مع خادم الوقت الوطني time.saso.gov.sa | في ما وجدناه في الاختبار أدناه |
ولاحظ أن 2-2-3-2 لا يطلب MFA لكل المستخدمين، وإنما للوصول عن بعد وللحسابات المميزة، ويطلب أن تختار عوامل التحقق وعددها بناء على تقييم أثر فشل التحقق أو تجاوزه، وبالتالي فالدليل الذي ينتظره المقيم ليس لقطة شاشة لإعداد MFA فقط، وإنما التقييم الذي بني عليه هذا الإعداد أيضاً.
البريد والشبكات والأجهزة المحمولة: من 2-4 إلى 2-6
| الضابط | ما يطلبه النص | الأداة مفتوحة المصدر | شرحها على الموقع |
|---|---|---|---|
| 2-4-3-1 | تحليل رسائل البريد وتصفيتها، خاصة التصيد Phishing والرسائل المزعجة Spam | Proxmox Mail Gateway أو Rspamd أمام خادم البريد | بوابات أمن البريد وProxmox Mail Gateway |
| 2-4-3-2 | MFA للوصول عن بعد وللبريد عبر الويب Webmail | Webmail خلف authentik، أو MFA داخل خادم البريد نفسه | Forward Auth |
| 2-4-3-3 | أرشفة البريد ونسخه احتياطياً | نسخ صناديق البريد بأداة النسخ الاحتياطي، مثل restic | أدوات النسخ الاحتياطي |
| 2-4-3-5 | التحقق من نطاقات البريد بـ SPF وDKIM وDMARC | سجلات DNS، وتقارير DMARC | شرح SPF وDKIM وDMARC |
| 2-5-3-1، 2-5-3-2 | عزل أجزاء الشبكة وتقسيمها بجدار حماية Firewall ودفاع متعدد الطبقات، وعزل شبكة الإنتاج عن بيئات التطوير والاختبار | VLANs وقواعد جدار الحماية، مثل MikroTik أو nftables | تقسيم الشبكة وجدار الحماية في MikroTik |
| 2-5-3-6 | أنظمة الحماية من الاختراق IPS | Suricata في وضع IPS، وCrowdSec لحظر المصادر المسيئة | مقالا Suricata وCrowdSec في مرحلة الأمن السيبراني |
| 2-5-3-9 | الحماية من هجمات حجب الخدمة الموزعة DDoS | طبقات الحماية، ومنها خدمة مدارة أمام السيرفر لأن الأدوات على السيرفر وحدها لا تكفي للهجمات الكبيرة | طبقات الحماية من DDoS وأدوات الحماية |
| 2-6-3-1، 2-6-3-3 | فصل بيانات الجهة وتشفيرها على الأجهزة المحمولة وBYOD، وحذفها عند فقد الجهاز أو انتهاء العلاقة | إدارة الأجهزة MDM مثل Fleet مع osquery، وHeadwind MDM لأجهزة Android | إدارة أجهزة الموظفين وBYOD |
لماذا وضعنا خدمة مدارة في سطر DDoS ونحن نتكلم عن أدوات مفتوحة المصدر؟ لأن هجوم حجب الخدمة الكبير يملأ الوصلة قبل أن يصل إلى سيرفرك، فلا تستطيع أي أداة على السيرفر أن تفعل شيئاً عندها، وهذا من الحالات القليلة التي لا تكفي فيها الأداة التي تستضيفها بنفسك، وقد شرحنا السبب بالأرقام في طبقات الحماية من DDoS.
البيانات والتشفير والنسخ الاحتياطي: من 2-7 إلى 2-9
| الضابط | ما يطلبه النص | الأداة مفتوحة المصدر | شرحها على الموقع |
|---|---|---|---|
| 2-7-2 | تطبيق حماية البيانات بحسب مستوى تصنيفها | التصنيف في سجل الأصول، والتعتيم Masking لاكتشاف البيانات الشخصية مثل Presidio، والتخزين غير القابل للتعديل لنسخ البيانات المهمة | S3 Object Lock |
| 2-8-3-1 | معايير أنظمة التشفير وحلوله المعتمدة بحسب المعايير الوطنية للتشفير NCS | اختيار الخوارزميات والإعدادات في الأدوات نفسها (TLS وSSH والأقراص) | التشفير للمطورين |
| 2-8-3-2 | الإدارة الآمنة لمفاتيح التشفير Key Management خلال دورة حياتها | OpenBao لحفظ الأسرار والمفاتيح، وGnuPG للتوقيع | التشفير للمطورين وGnuPG عملياً |
| 2-8-3-3 | تشفير البيانات أثناء النقل In-transit وأثناء التخزين At-rest بحسب تصنيفها | Caddy أو Nginx Proxy Manager لشهادات TLS، وLUKS لتشفير الأقراص، وتشفير restic للنسخ | الشهادات الرقمية TLS وCaddy |
| 2-9-3-1، 2-9-3-2 | نطاق النسخ يشمل الأصول الحساسة، والقدرة على الاستعادة السريعة بعد الحوادث | restic أو Borg أو Kopia، مع نسخة خارج الموقع | قاعدة 3-2-1 ومقارنة أدوات النسخ واستعادة PostgreSQL لنقطة زمنية |
| 2-9-3-3 | اختبار فعالية الاستعادة دورياً | استعادة مجدولة يكتب محضرها آلياً | قاعدة 3-2-1 واختبار الاستعادة |
ولاحظ أن 2-8-3 يربط التشفير بالمعايير الوطنية للتشفير التي تنشرها الهيئة، فلا تكتف بأن «الموقع يعمل بـ HTTPS»، وإنما تأكد أن الخوارزميات والإصدارات المسموح بها في إعداد TLS لديك توافق مستوى المعيار المناسب لتصنيف بياناتك. وفي النسخ الاحتياطي تذكر حريق OVHcloud في ستراسبورغ، حيث احترقت نسخ احتياطية لعملاء كانت في المبنى نفسه مع البيانات، وهذا ما يقصده 2-9-3-2 بالقدرة على الاستعادة بعد الحادث وليس قبله.
الثغرات والاختبار والسجلات والحوادث: من 2-10 إلى 2-13
| الضابط | ما يطلبه النص | الأداة مفتوحة المصدر | شرحها على الموقع |
|---|---|---|---|
| 2-10-3-1، 2-10-3-2 | تقييم الثغرات واكتشافها دورياً، وتصنيفها بحسب خطورتها | Trivy للحزم والـ Images، وOpenVAS لفحص الشبكة، وWazuh لمطابقة الحزم المثبتة | أدوات إدارة الثغرات وفحص الـ Docker Images |
| 2-10-3-3، 2-10-3-4 | معالجة الثغرات بحسب تصنيفها، واختبار التحديثات في بيئة غير الإنتاج قبل تطبيقها | DefectDojo لمتابعة الثغرات حتى إغلاقها، وبيئة اختبار منفصلة | إدارة الثغرات |
| 2-10-3-5 | الاشتراك في مصادر موثوقة للثغرات الجديدة | تنبيهات من OSV وNVD ونشرات المنتجات التي تستخدمها | مختبر الثغرات |
| 2-11-3-1، 2-11-3-2 | اختبار اختراق دوري يشمل كل الخدمات المقدمة عبر الإنترنت ومكوناتها | Nmap وOWASP ZAP وNuclei، بإذن مكتوب ونطاق محدد | ثغرات الويب بالتجربة وDAST |
| 2-12-3-1، 2-12-3-2 | تفعيل سجلات الأحداث للأصول الحساسة وللحسابات المميزة ولأحداث الوصول عن بعد | auditd وسجلات SSH وsudo وسجلات مزود الهوية | سجل التدقيق Audit Trail |
| 2-12-3-3، 2-12-3-4 | تقنيات SIEM لجمع السجلات، والمراقبة المستمرة | Wazuh منصة SIEM، أو Graylog وLoki لجمع السجلات مع تنبيهات | كيف يعمل محرك SIEM وGraylog وLoki |
| 2-12-3-5 | مدة الاحتفاظ بسجلات الأحداث 12 شهراً على الأقل | إعداد الاحتفاظ في أداة السجلات، والتخزين الكافي له | في ما وجدناه في الاختبار أدناه |
| 2-13-3-1، 2-13-3-2 | خطط الاستجابة للحوادث والتصعيد، وتصنيف الحوادث | TheHive لإدارة الحالات، وVelociraptor وأدوات التحقيق لجمع الأدلة | التحقيق الرقمي DFIR وأدوات التحقيق |
| 2-13-3-5 | جمع معلومات التهديدات Threat Intelligence ومعالجتها | MISP وOpenCTI | منصة استخبارات التهديدات |
ولاحظ أن 2-13-3-3 و2-13-3-4 يطلبان إبلاغ الهيئة بالحوادث ومشاركتها بالإشعارات ومؤشرات الاختراق، وهذا إجراء له قنوات تحددها الهيئة وليس أداة تثبتها، فاكتب في إجراء الاستجابة للحوادث من يبلغ وكيف ومتى، واحفظ نسخة من كل بلاغ.
الأمن المادي وتطبيقات الويب والصمود: 2-14 و2-15 و3-1
| الضابط | ما يطلبه النص | الأداة مفتوحة المصدر | شرحها على الموقع |
|---|---|---|---|
| 2-14-3-2، 2-14-3-3 | سجلات الدخول والمراقبة بالكاميرات CCTV، وحماية معلوماتها | Frigate لتسجيل الكاميرات، مع صلاحيات ونسخ لتسجيلاتها | Frigate |
| 2-15-3-1 | جدار حماية تطبيقات الويب WAF | Coraza أو BunkerWeb أو ModSecurity مع قواعد OWASP CRS | جدار WAF على سيرفرك |
| 2-15-3-2 | مبدأ المعمارية متعددة المستويات Multi-tier Architecture | فصل الواجهة والتطبيق وقاعدة البيانات في شبكات منفصلة | تقسيم الشبكة |
| 2-15-3-3 | استخدام البروتوكولات الآمنة مثل HTTPS | Caddy أو Traefik أو Nginx Proxy Manager بشهادات تلقائية، مع ترويسات الأمان | Caddy وترويسات الأمان وحماية HTTP |
| 2-15-3-5 | التحقق من المستخدمين بعوامل مناسبة بحسب تقييم الأثر | authentik أمام التطبيق، أو داخل التطبيق عبر OIDC | Forward Auth |
| 3-1-3-1، 3-1-3-3 | استمرارية أنظمة الأمن السيبراني، وخطط التعافي من الكوارث Disaster Recovery | keepalived للتوافرية العالية، ونسخ واستعادة في موقع آخر | مفاهيم التوافرية العالية وkeepalived |
كم تغطي الخريطة فعلاً؟
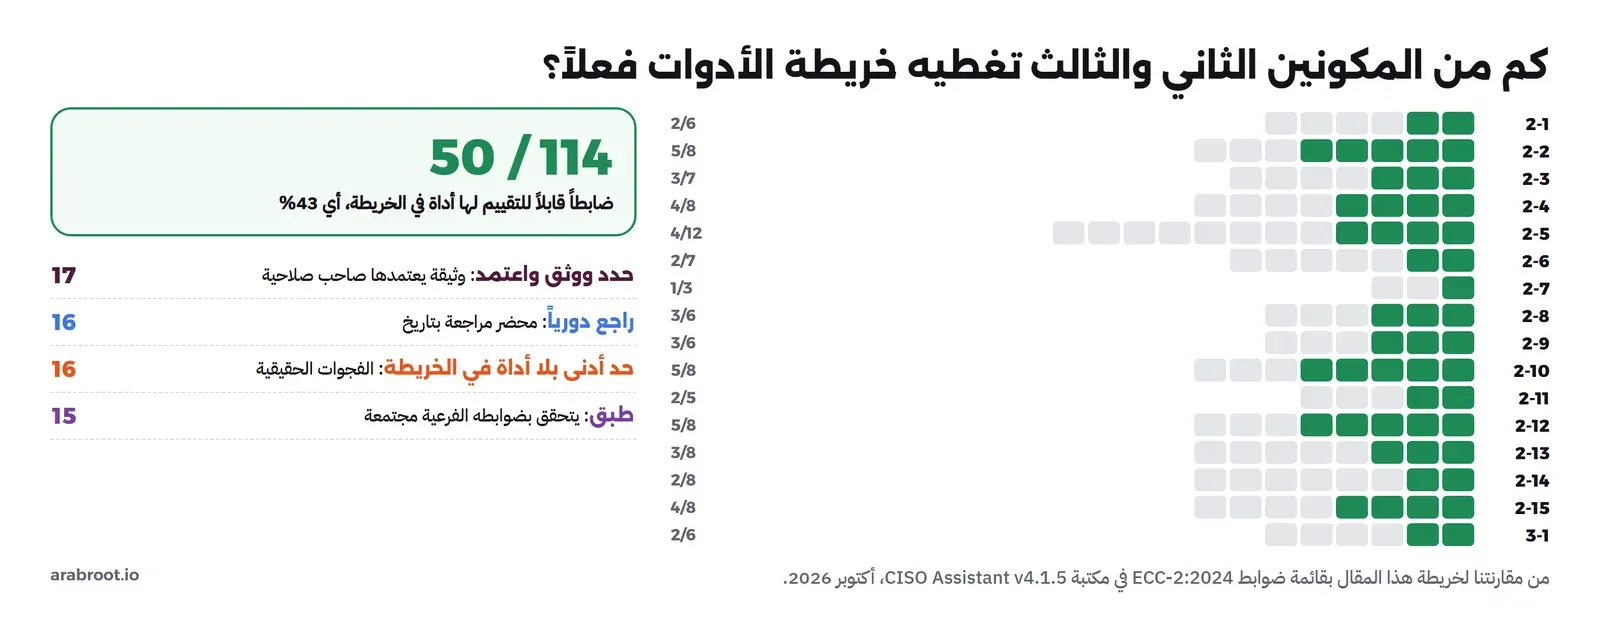
الجداول السابقة تعطي كل مكون فرعي أداة، فتبدو الخريطة كاملة. لكن المكون الفرعي ليس ضابطاً واحداً، والجداول تذكر الضوابط التي لها أداة ولا تذكر ما ليس له. فقارنا أرقام الضوابط في الجداول (51 سطراً) بالقائمة الرسمية لضوابط ECC-2:2024 كما تحملها أداة CISO Assistant في الإصدار v4.1.5. وقد تحققنا في مقال الأطر أن فيها 108 ضوابط و92 ضابطاً فرعياً كما في وثيقة الهيئة.
وأخذنا الضوابط القابلة للتقييم فقط في المكونين الثاني والثالث. والضابط الذي له ضوابط فرعية، مثل 2-2-3، لا يقيم بنفسه، وإنما تقيم فروعه. وهذا ما وجدناه:
| النتيجة | العدد | ماذا تعني |
|---|---|---|
| ضوابط قابلة للتقييم في المكونين الثاني والثالث | 114 | كل ما سيسألك عنه التقييم في هذين المكونين |
| لها أداة في الخريطة | 50 (43%) | الخريطة تجيب عن سؤال واحد من أربعة في كل مكون فرعي |
| «حدد ووثق واعتمد» | 17 | عمل في السياسات، كما في مقال السياسات |
| «راجع دورياً» | 16 | محاضر مراجعة بتواريخ |
| «طبق» | 15 | دليلها مجموع أدلة ضوابطها الفرعية، فلا تحتاج أداة إضافية |
| حد أدنى بلا أداة | 16 | الفجوات الحقيقية |
وبالمكون الفرعي: الشبكات 2-5 أوضح مثال، فقط 4 من 12. فالخريطة ذكرت التقسيم والجدار والحماية من الاختراق وحجب الخدمة، ونسيت التصفح والشبكة اللاسلكية والمنافذ وDNS. والأمن المادي 2-14 فقط 2 من 8، وهذا متوقع في جهة سيرفراتها في مركز بيانات مستأجر، فأغلب ضوابطه يثبت بعقد المركز.
درس عن التصنيف الآلي: صنفنا ما لم يغط بنص الضابط الإنجليزي. وفي المحاولة الأولى ظهر الضابط 2-1-3 فجوة، لأننا بحثنا عن عبارة «identified, documented, and approved» حرفياً، ونصه «shall be identified, documented, approved, and communicated» بفاصلة وكلمة رابعة. وهو في الحقيقة ضابط وثيقة (سياسة الاستخدام المقبول). فاقرأ القائمة التي يخرجها أي تصنيف آلي لنص تنظيمي، ولا تكتف بالأعداد.
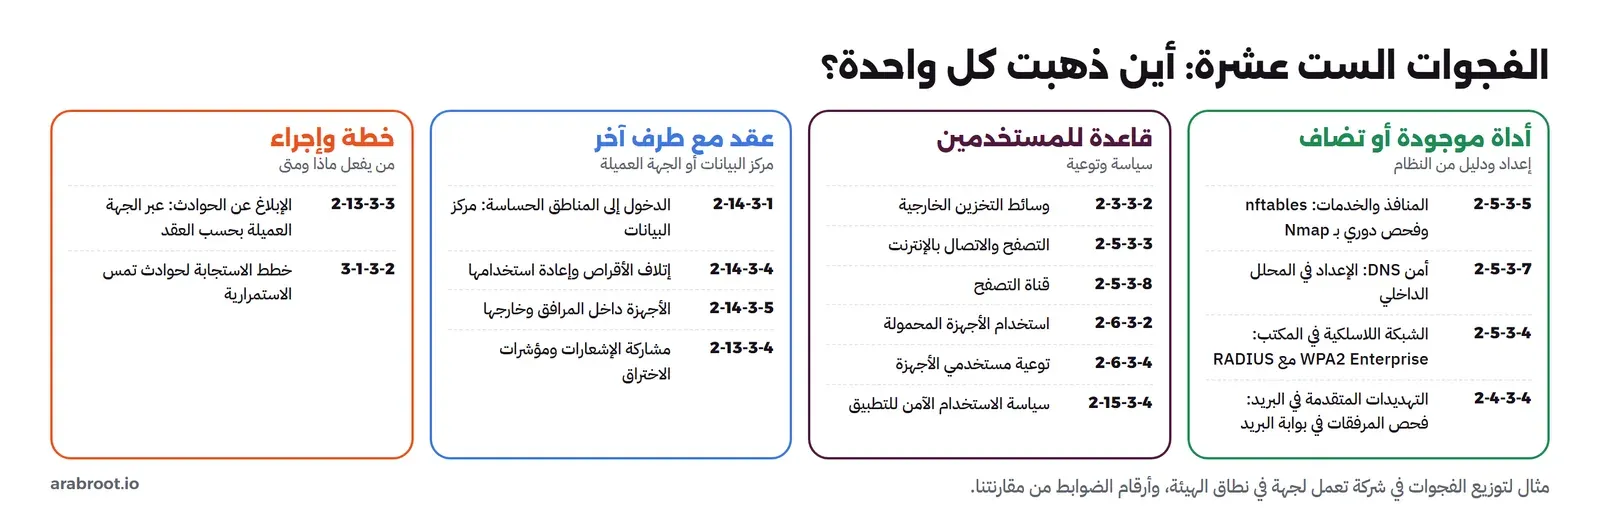
أين تذهب الفجوات الست عشرة؟
اسأل عن كل فجوة سؤالاً واحداً: ما الذي يثبتها؟ والإجابة أربعة أنواع:
| نوع الإثبات | الضوابط | كيف تثبت |
|---|---|---|
| أداة موجودة أو تضاف | 2-5-3-5 المنافذ، 2-5-3-7 DNS، 2-5-3-4 الشبكة اللاسلكية، 2-4-3-4 التهديدات المتقدمة في البريد | قواعد جدار الحماية مع فحص دوري للمنافذ المفتوحة، وإعداد المحلل الداخلي لـ DNS، وشبكة لاسلكية بمصادقة مؤسسية، وفحص المرفقات في بوابة البريد |
| قاعدة للمستخدمين | 2-3-3-2 الوسائط الخارجية، 2-5-3-3 و2-5-3-8 التصفح، 2-6-3-2 و2-6-3-4 الأجهزة المحمولة، 2-15-3-4 الاستخدام الآمن | سياسة الاستخدام المقبول وبرنامج التوعية. وبعضها يفرضه نظام إدارة الأجهزة إن وجد |
| عقد مع طرف آخر | 2-14-3-1، 2-14-3-4، 2-14-3-5 الأمن المادي، 2-13-3-4 مشاركة الإشعارات | عقد مركز البيانات أو الجهة العميلة |
| خطة وإجراء | 2-13-3-3 الإبلاغ عن الحوادث، 3-1-3-2 خطط الاستجابة التي تمس الاستمرارية | إجراء مكتوب: من يبلغ، وكيف، ومتى |
وانتبه: الإبلاغ عن الحوادث للهيئة في 2-13-3-3 التزام على الجهة الخاضعة للضوابط. فإذا كنت مورداً لها، فالذي يخصك هو إبلاغ عميلك بحسب العقد، كما يطلب الضابط 4-1-2 أن تحدد عقود الأطراف الخارجية إجراءات التواصل عند وقوع حادثة.
والسؤال الذي يجب أن تخرج به من أي فحص تغطية ليس «كم في المئة؟»، وإنما «هل يوجد ضابط لا يعرف أحد كيف يثبت؟». فإذا كان لكل ضابط نوع إثبات ومالك، فأنت جاهز للتقييم الذاتي.
والمكون الأول والرابع؟ الأداة تحفظ الوثيقة والدليل
المكون الأول، الحوكمة من 1-1 إلى 1-10، قرارات يتخذها الناس. ولا توجد أداة «تحقق» 1-2-1 الذي يطلب إدارة للأمن السيبراني مستقلة عن إدارة تقنية المعلومات. لكن الأدوات تحفظ ما ينتج عن هذه القرارات:
| المكون الفرعي | ماذا تحفظ الأداة | أمثلة |
|---|---|---|
| 1-3 السياسات والإجراءات | نصوص السياسات بإصداراتها وتاريخ اعتمادها ومن غير ماذا | Gitea لمستودع السياسات، أو BookStack وOutline للقراءة |
| 1-5 إدارة المخاطر | سجل المخاطر Risk Register وتقييماتها ومالك كل مخاطرة | CISO Assistant أو SimpleRisk |
| 1-6 الأمن في المشاريع | نتائج فحص الكود والمكتبات والإعدادات قبل الإطلاق، وهي 1-6-2-1 و1-6-3-1 إلى 1-6-3-5 | SAST وSCA وفحص الأسرار وخط CI/CD آمن |
| 1-8 المراجعة والتدقيق | نتائج المراجعة الدورية بالملاحظات والخطط التصحيحية | CISO Assistant لتقييمات الالتزام وخطط المعالجة |
| 1-10 التوعية والتدريب | حملات محاكاة التصيد المصرح بها ونتائجها، وسجل الحضور | برنامج التوعية وGoPhish |
أما المكون الرابع فالأداة فيه أبعد:
- 4-1 الأطراف الخارجية: عقود وتقييم مخاطر قبل التوقيع. وإذا كنت أنت الطرف الخارجي، فهو يصلك من الجهة الأخرى: تقرأ بنود العقد وتلتزم بها.
- 4-2 الحوسبة السحابية: يطلب من مقدم السحابة حماية بيانات الجهة بحسب تصنيفها، وإعادتها بصيغة قابلة للاستخدام عند انتهاء الخدمة، وفصل بيئة الجهة عن بيئات غيرها في 4-2-3-2. وكلها التزامات على المزود تثبتها بالعقد وبتقاريره. فاسأل مزودك هذه الأسئلة، واحفظ إجاباته مع عقده.
والأداة المفيدة هنا هي المكان الذي يحفظ هذه الوثائق بتواريخها ويذكر بمراجعتها، كما يطلب 4-1-4 و4-2-4. والاستضافة الذاتية Self-hosting على سيرفرات داخل المملكة تجعل كثيراً من هذه الأسئلة أبسط، لأنك تعرف أين بياناتك ومن يصل إليها.
لماذا أدوات مفتوحة المصدر، وما ثمنها؟
السؤال المشروع: لماذا لا نشتري منصة تجارية واحدة تفعل كل هذا؟ والفرق في الثمن، لا في المبدأ:
| الأداة التجارية | الأداة مفتوحة المصدر | |
|---|---|---|
| تدفع ثمنها في | الترخيص كل سنة | وقت الفريق: التثبيت والتحديث والمراقبة والإصلاح |
| تناسب أكثر | فريقاً وقته أغلى من المال | فريقاً يشغل الأداة أصلاً لأسباب تشغيلية |
وثلاثة أسباب ترجح المفتوحة في أغلب الفرق الصغيرة:
- الأداة موجودة أصلاً: مزود الهوية والنسخ الاحتياطي وجمع السجلات تعمل لأن الخدمة تحتاجها. والمطلوب ضبطها وأخذ الدليل منها، لا شراؤها.
- البيانات تبقى عندك: الأداة المستضافة على سيرفرات داخل المملكة تبسط أسئلة نظام حماية البيانات الشخصية، فالسجلات التي فيها عناوين المستخدمين لا تخرج إلى خدمة خارجية، كما في مقال PDPL للخدمات المستضافة.
- الدليل بالطريقة التي تريدها: من واجهة برمجية أو ملف إعداد، فيدخل في جمع الأدلة الآلي دون انتظار ميزة تقارير من مورد.
وأين لا تكفي الأدوات المفتوحة:
- هجمات حجب الخدمة الكبيرة: تحتاج خدمة أمام السيرفر، كما في جدول الشبكات.
- المراقبة على مدار الساعة: تحتاج أشخاصاً قبل الأداة. فإذا لم يكن في الفريق من يقرأ التنبيهات ليلاً، فالأداة تجمع ولا تكشف. والضابط 2-12-3-4 يطلب المراقبة المستمرة، وقد يكون الحل الصحيح لجهة صغيرة خدمة مدارة لهذا الجزء وحده، مع الانتباه إلى أن الضابط 4-1-3-2 يطلب أن تكون مراكز الخدمات المدارة للمراقبة والتشغيل التي تستخدم الوصول عن بعد داخل المملكة بالكامل.
ماذا تقدم كل أداة للمدقق؟
المدقق لا يسأل «هل عندكم authentik؟»، وإنما «أرني». والدليل الجيد يقرأ الحالة الفعلية ويحمل تاريخه:
| المجال | الدليل الضعيف | الدليل القوي |
|---|---|---|
| الهويات | لقطة شاشة لإعداد MFA | تقرير من مزود الهوية بكل الحسابات الإدارية وحالة MFA لكل منها في تاريخ محدد، وسجل التغييرات على مجموعة المديرين |
| النسخ الاحتياطي | قائمة النسخ | محضر آخر اختبار استعادة: متى، وأي نسخة، وكم استغرق، وهل عملت الخدمة بعدها. وهذا ما يطلبه 2-9-3-3 بالاسم |
| الثغرات | تقرير فحص واحد | تقارير الفحص الدورية بتواريخها، وحالة كل ثغرة حرجة حتى إغلاقها، لأن 2-10-3-3 يطلب المعالجة لا الاكتشاف فقط |
| السجلات | ملف الإعداد | إعداد الاحتفاظ كما يقرؤه البرنامج، وقائمة الأصول التي أرسلت سجلاتها خلال الشهر مقارنة بالجرد |
| الوقت | ملف الإعداد | حالة مصادر الوقت من كل سيرفر، بالأسماء والعناوين، بتاريخ |
وكل هذه الأدلة تخرج من الأداة نفسها ولا يكتبها أحد بيده، ولذلك يمكن جمعها يومياً بدل أسبوع التدقيق، كما في جمع الأدلة تلقائياً. والضوابط التي لا تخرج أدلتها من أداة، مثل الوثائق والمراجعات، يحفظ دليلها في مستودع السياسات وسجل المخاطر، وكل ذلك يجتمع في أداة الامتثال، كما في مقال CISO Assistant.
بأي ترتيب يبدأ فريق صغير؟
لا يستطيع فريق صغير أن يبدأ بخمسين ضابطاً في أسبوع. فرتب العمل بسؤالين لكل مكون فرعي: ما الذي يقلل أكبر مخاطرة في سجل المخاطر؟ وما الذي سيسأل عنه العميل أو المقيم أولاً؟ ومثال ترتيب معقول:
- الهويات: حساب مدير مسروق أقصر طريق إلى البيانات.
- النسخ الاحتياطي واختبار الاستعادة: خسارة البيانات تعني توقف الخدمة.
- السجلات والوقت: أي تحقيق في حادث يحتاجهما، والوقت أرخص ضابط في القائمة كلها.
- الثغرات والتحديثات.
- ما يتحقق بغيرك: الأمن المادي في عقد مركز البيانات، وأغلب أمن البريد عند مزوده، والأجهزة المحمولة بسياسة أولاً في فريق صغير.
وهذا الترتيب يجيب عن سؤال المقيم الذي يرى ضوابط غير مطبقة بعد: لماذا هذه وليس تلك؟ فالإجابة مكتوبة في سجل المخاطر بتاريخها.
ماذا وجدنا حين اختبرنا ضابطين بأدوات حقيقية؟
اخترنا ضابطين نادراً ما يشرحهما أحد، وأثبتنا كلاً منهما بأداة حقيقية: مزامنة الوقت في 2-3-3-4، ومدة الاحتفاظ بالسجلات في 2-12-3-5.
الضابط 2-3-3-4: مزامنة الوقت مع المرجع الوطني
يطلب الضابط مزامنة مركزية للوقت مع مصدر دقيق وموثوق، ويضرب مثالاً بمصادر الهيئة السعودية للمواصفات والمقاييس والجودة. وعلاقة الوقت بالأمن: كل تحقيق في حادث يرتب الأحداث بين سجلات عدة أجهزة. فإذا كانت ساعة سيرفر متقدمة دقيقتين عن الآخر، فسيظهر لك أن المهاجم خرج قبل أن يدخل.
والهيئة تنشر التوقيت الوطني المرجعي على العنوان time.saso.gov.sa، وتقول إن مختبرها الوطني للتردد والوقت يبثه عبر الإنترنت ببروتوكول NTP. واختبرناه بأداة مزامنة الوقت المفتوحة chrony 4.6.1 في 25 و26 أكتوبر 2026، وهذا ما وجدناه:
| ما اختبرناه | النتيجة | الدرس |
|---|---|---|
| هل يجيب الخادم الوطني من شبكتنا؟ | نعم. وكانت ساعة جهاز الاختبار متأخرة عنه بنحو 0.72 ثانية | اختبر الإجابة من شبكتك قبل أن تضعه في الإعداد. والمزامنة المستمرة تصلح هذا الفرق في ثوان |
| هل اختاره chrony مصدراً للوقت؟ | نعم. ظهر مصدراً مختاراً من الطبقة الأولى Stratum 1، أي يأخذ وقته من مرجع مباشر، بأربع محاولات ناجحة متتالية | هذا هو دليل الضابط: حالة المصادر من كل سيرفر بتاريخ |
| اسم قريب من الصحيح: ntp.saso.gov.sa | الاسم غير موجود في DNS. ولم تطبع الأداة خطأ واضحاً، وإنما انتظرت حتى انتهت المهلة | في التشغيل العادي سيبقى السيرفر على مصادره الأخرى دون أن يخبرك أحد. فراجع حالة المصادر بعد أي تعديل |
| المصدر الاحتياطي من مجمع Debian العام | حل اسمه إلى العنوان 212.138.170.134، والخادم الوطني عنوانه 212.138.170.6، أي في الشبكة نفسها بأول ثلاثة أجزاء من العنوان | الاستقلال لا يتحقق بكتابة اسمين مختلفين. فإذا انقطعت تلك الشبكة انقطع المصدران معاً |
والنتيجة الأخيرة هي الأهم. فالمجمع العام يختار عناوين بحسب منطقة الطلب، فأعطانا خادماً في شبكة الخادم الوطني نفسها. لذلك:
- اجعل المزامنة مركزية: سيرفر وقت داخلي واحد يتزامن مع time.saso.gov.sa، وتتزامن منه بقية الأجهزة. وهذا معنى كلمة «مركزية» في الضابط.
- اختر مصدراً ثانياً من شبكة مختلفة تعرفها.
- احفظ في الدليل الدوري حالة المصادر بالعناوين، لا بالأسماء فقط.
المصدر: توثيق chronyd وتوثيق chrony.conf.
الضابط 2-12-3-5: الاحتفاظ بالسجلات 12 شهراً على الأقل
شرحنا تثبيت Loki في جمع السجلات مركزياً مع Grafana Loki، وكانت المدة في المثال شهراً. والضابط يطلب سنة على الأقل، أي 8760 ساعة. فضبطنا Loki 3.7.9 على ذلك في 25 أكتوبر 2026، وهذا ما وجدناه:
| ما اختبرناه | النتيجة | الدرس |
|---|---|---|
| طلبنا من Loki الإعداد الذي يعمل به فعلاً | عرض المدة بصيغة «1y»، أي سنة | هذا أقوى دليل: ما قرأه البرنامج، لا الملف الذي كتبته. فالملف قد يكون لم ينشر، أو نشر على سيرفر واحد من اثنين |
| هل تكفي المدة وحدها؟ | لا. يحتاج Loki أيضاً تفعيل الحذف بالمدة في قسم الضاغط Compactor، وإلا يضغط البيانات ولا يطبق أي مدة | تحقق من التفعيل في الدليل، لا من المدة فقط |
| حذفنا إعداد مكان حفظ طلبات الحذف | رفض Loki أن يعمل أصلاً، برسالة خطأ في الإعداد | هذا عطل جيد لأنه يظهر فوراً |
| استهلاك الذاكرة وهو خامل | نحو 54 ميجابايت | الأداة نفسها خفيفة، والتكلفة الحقيقية في التخزين |
والعطل الخطير هو العكس: أن تنسى تفعيل الحذف فيعمل Loki دون خطأ ولا يحذف شيئاً، فيمتلئ القرص بعد أشهر ويتوقف جمع السجلات نفسه. أو أن تضع مدة أقل من سنة فتحذف سجلات يطلبها الضابط. والاحتفاظ سنة يعني أن تحسب مساحة التخزين لسنة كاملة من السجلات قبل التفعيل، وتراقب نمو القرص.
المصدر: توثيق الاحتفاظ في Loki، وإصدار Loki 3.7.9.
كيف يختبر المقيم ضابطاً من الخريطة؟
قف مكان المقيم مع الضابط 2-12-3-5، ومر عليه بالأساليب الأربعة التي شرحناها في مقال الاستعداد للتدقيق:
| الأسلوب | ماذا يفعل المقيم | ماذا يكفي |
|---|---|---|
| الاستفسار | يسأل: كم تحتفظون بالسجلات؟ | الإجابة «سنة» لا تثبت شيئاً وحدها |
| التفتيش | يطلب المعيار المعتمد الذي يذكر المدة، وملف الإعداد | يثبت القرار، لا التطبيق |
| إعادة الأداء | يطلب أن يرى الإعداد من البرنامج الذي يعمل | أقوى ما يمكن تقديمه عن الحاضر |
| سؤال عن الماضي | هل توجد فعلاً سجلات عمرها أكثر من شهر؟ | أقدم سجل لأصل من الأصول، وتاريخ تفعيل الإعداد. فالإعداد الذي فعل قبل أسبوع يثبت أنك ستحتفظ، لا أنك تحتفظ |
والطريقة نفسها تصلح لكل ضابط في الخريطة: ما الذي تقوله، وما الذي تقدمه وثيقة، وما الذي يقرؤه البرنامج، وما الذي يثبت أن الأمر حدث في الماضي. والضابط الذي يجيب عن الأربعة لا يقلقك.
مقالات الأدوات في مرحلة الأمن السيبراني
بعض الأدوات في الجداول لها مقالات عملية في مرحلة الأمن السيبراني: الدفاع والاختبار:
 دليلمراقبة السيرفرات مع Wazuh: من السجل Log إلى حظر المهاجمشغلنا Wazuh مع وكيل على سيرفر تجريبي، فكشف تخمين كلمات مرور SSH وحظر المهاجم تلقائياً، ونبه على ملف PHP دخيل خلال ثانية.
 دليلمراقبة الشبكة واكتشاف التسلل IDS مع Suricata وZeekمختبر حقيقي يقرأ الحركة نفسها بأداتين، فيكشف Suricata الهجمات المعروفة ويكتب Zeek سجلاً لكل اتصال، مع الضبط وفقد الحزم.
 دليلCrowdSec: اكتشاف هجمات التخمين وحظرها جماعياًتتعرض سيرفرات مسؤول النظم لتخمين دائم، فيبني مختبراً يرى فيه CrowdSec يكتشف الهجوم ويصدر قرار حظر ينفذه الجدار الناري.
 دليلالفحص الشبكي للثغرات Network Scan مع OpenVASشغلنا منصة Greenbone المجتمعية وفحصنا بها سيرفر Debian، فانتظرنا أربع ساعات قبل أول فحص ووجدنا نتائج حرجة كلها إنذارات خاطئة.
 دليلإدارة نتائج الفحص والثغرات مع DefectDojoاستوردنا نتائج Nuclei وOpenVAS الحقيقية إلى DefectDojo، فجمع التكرار وأغلق المصلح وحده، وكاد إعداد افتراضي واحد أن يفسد كل شيء.
 دليلالاستجابة للحوادث Incident Response مع TheHiveحولنا تنبيهاً عن دخول مريب إلى حساب FTP إلى قضية في TheHive بمهام ومؤشرات وأسلوب ATT&CK، وقسنا ما تسمح به الرخصة فعلاً.
 دليلتقوية السيرفر Hardening وقياسها مع Lynis ومعايير CISيواجه مسؤول نظم طلب المستشفى بدليل تقوية، فيقيس خادمه بـ Lynis وCIS ويقويه ويعيد القياس، ويكشف مفاجأة تخفض الدرجة.
 دليلاختبار الاختراق المصرح به: المنهجية والإذن والتقريريواجه مسؤول نظم طلب المستشفى باختبار اختراق سنوي، فنرافقه وهو يفهم الإذن والنطاق وقواعد الاشتباك وبنية التقرير قبل أن يبدأ.
الخريطة وثيقة تعيش، وليست جدولاً يكتب مرة
الخريطة تتغير أكثر مما يتوقع أحد: أداة تستبدل، وسيرفر يضاف، وضابط يتحقق بعقد بعد أن كان فجوة، وإصدار جديد من الضوابط يغير الأرقام. لذلك احفظها في مكان واحد له سجل نسخ، وراجع كل تعديل عليها. واجعل فيها لكل ضابط أربعة أعمدة:
- رقم الضابط.
- نوع الإثبات: أداة، أو وثيقة، أو عقد، أو إجراء.
- الدليل: ما الذي يقدم للمقيم، ومن أين يؤخذ.
- المالك وموعد التحقق القادم.
وعند كل مراجعة لا تسأل «هل الخريطة كاملة؟» الذي لا يجيب عنه أحد بثقة، وإنما «ما الذي تغير منذ آخر مرة؟». فإذا ظهرت فجوة لم تكن من قبل، فقد حذف أحد سطراً دون أن يكتب أين ذهب الضابط.
ماذا يحدث عندما يتغير شيء؟
| ما تغير | ماذا تفعل |
|---|---|
| استبدلت أداة بأخرى، مثل Loki بـ Graylog | الضابط لم يتغير، لكن الدليل تغير كله. فاربط الضابط بنوع الدليل، مثل «مدة الاحتفاظ كما يقرؤها البرنامج»، لا باسم الأداة، واكتب في المعيار كيف يؤخذ من الأداة الحالية |
| أضيف سيرفر جديد | قارن قائمة الأصول بقائمة كل أداة. والسيرفر الذي لا تصله الأداة يجب أن يظهر خطأ، لا غياباً صامتاً |
| توقفت أداة عن التحديث | تصبح هي نفسها مخاطرة، والضابط 2-3-3-3 لإدارة التحديثات يشملها |
| تغير عنوان الخادم الوطني | لا يظهر في ملف الإعداد، وإنما في الفحص الدوري لحالة مصادر الوقت بالعناوين |
| امتلأ القرص بسجلات سنة | احسب المساحة لسنة كاملة قبل التفعيل، وراقب نمو القرص |
| صدر إصدار جديد من الضوابط | ECC-2:2024 حلت محل ECC-1:2018. قارن الخريطة بالقائمة الجديدة لتعرف أي الأرقام لم تعد موجودة وأي الضوابط الجديدة بلا إثبات |
أخطاء شائعة عند بناء الامتثال على الأدوات
- اعتبار تثبيت الأداة تحقيقاً للمكون الفرعي: بلا وثيقة معتمدة ومحضر مراجعة، المكون ناقص.
- تغطية جزء من الأصول: Wazuh على خمسة سيرفرات من ثمانية يعني ثلاثة أصول بلا سجلات. والمقيم يبدأ عادة من سجل الأصول، فقارن الأعداد شهرياً.
- دليل بلا تاريخ: لقطة شاشة لا تقول متى أخذت ولا على أي نظام.
- إعداد صحيح لا يعمل: اسم خادم وقت خاطئ يصمت، أو احتفاظ بلا تفعيل الحذف. فالدليل الذي يقرأ الحالة الفعلية أقوى من ملف الإعداد.
- مصدر احتياطي غير مستقل: اسمان مختلفان قد يحلان إلى الشبكة نفسها.
- نسيان ما لا تحققه أداة: مثل الإبلاغ عن الحوادث في 2-13-3-3، أو عقود الأطراف الخارجية في 4-1.
- أداة بلا مالك: أداة مفتوحة المصدر لا يحدثها أحد تصبح ثغرة.
قائمة تحقق للخريطة
| السؤال | كيف تتحقق |
|---|---|
| هل لكل ضابط حد أدنى في المكون الثاني والثالث أداة أو قرار مكتوب؟ | مقارنة الخريطة بالقائمة الرسمية، وقائمة الفجوات |
| هل لكل مكون فرعي وثيقة معتمدة ومحضر مراجعة؟ | مستودع السياسات وسجل المراجعات |
| هل تصل كل أداة إلى كل أصل في الجرد؟ | مقارنة الجرد بقائمة كل أداة شهرياً |
| هل الدليل يقرأ الحالة الفعلية وليس الملف؟ | حالة مصادر الوقت، والإعداد كما يقرؤه برنامج السجلات |
| هل مصادر الوقت مستقلة فعلاً؟ | عناوين المصادر، لا أسماؤها فقط |
| هل الاحتفاظ بالسجلات مفعل وتكفيه المساحة لسنة؟ | تفعيل الحذف بالمدة، ومراقبة القرص |
| هل الضوابط التي تتحقق بعقد مكتوبة في العقد فعلاً؟ | عقد مركز البيانات وعقد العميل |
| هل لكل أداة مالك وجدول تحديث؟ | سجل الأصول وإدارة التحديثات |
الخلاصة
- أغلب الحد الأدنى التقني في المكون الثاني من ECC له أدوات مفتوحة المصدر ناضجة، وقد ربطنا كل ضابط فرعي بأداته وبالمقال الذي شرحها.
- الأداة تخدم «طبق» و«الحد الأدنى». أما «حدد ووثق واعتمد» و«راجع دورياً» فعمل الفريق.
- قارنا الخريطة بالقائمة الرسمية: لها أدوات في 50 من 114 ضابطاً قابلاً للتقييم، و33 من الباقي وثائق ومراجعات، و16 فجوة حقيقية أربع منها فقط تحتاج أداة.
- المكون الأول والرابع قرارات وعقود، والأداة فيهما تحفظ الوثائق والأدلة.
- في اختبار الوقت أجاب الخادم الوطني time.saso.gov.sa واختير مصدراً، لكن المصدر الاحتياطي جاء من الشبكة نفسها، والاسم الخاطئ فشل بصمت.
- في اختبار السجلات، الدليل الأقوى ما يقرؤه البرنامج من إعداده، ومعه تفعيل الحذف ومساحة تكفي سنة.
- الخطوة التالية أن تحفظ هذه الأدلة في مكان واحد مربوط بأرقام الضوابط، وهذا موضوع مقالي جمع الأدلة تلقائياً وإدارة الامتثال مع CISO Assistant:
 دليلجمع أدلة الامتثال Evidence تلقائياً بدل لقطات الشاشةنبني جامع أدلة صغيراً يقرأ إعدادات السيرفرات عبر SSH ويحفظها بالهاش، ثم نجربه على تغيير مفاجئ ودليل معدل وجامع فقد صلاحيته بصمت.
 دليلإدارة الامتثال Compliance مع CISO Assistant على سيرفركنشغل CISO Assistant ونحمل فيه ضوابط ECC-2:2024 ونقيم منصة حقيقية ونربطها بالضوابط والأدلة ونصدر التقرير، مع كل مشكلة واجهناها في الطريق.
سجل التحديثات
- 2026-11-14: إعادة كتابة المقال بلغة أوضح دون كود، مع الإبقاء على النتائج الحقيقية.
- أكتوبر 2026: إضافة مقارنة الخريطة بمكتبة ECC-2:2024 في CISO Assistant v4.1.5 وتوزيع الفجوات، واختبار chrony 4.6.1 مع time.saso.gov.sa في 26 أكتوبر 2026، وماذا يحدث عندما يتغير شيء، وقائمة تحقق.
- أكتوبر 2026: كتابة المقال وربط الضوابط بنص ECC-2:2024، واختبار مزامنة الوقت مع time.saso.gov.sa باستخدام chrony 4.6.1، والاحتفاظ بالسجلات على Grafana Loki 3.7.9.


