


نعود إلى الفريق الذي يدرس الانتقال من VMware إلى Proxmox VE. بعد أن ثبت السيرفر الأول وحدثه، جاء دور السؤال الذي يقلق مدير الشبكات أكثر من غيره: في VMware كانت عندنا Port Groups لكل شبكة، فسيرفرات التطبيقات على VLAN 10، وقواعد البيانات على VLAN 20، والمحول الافتراضي vSwitch متصل ببطاقتين حتى لا يسقط كل شيء إذا انقطع كابل. فكيف نعيد بناء هذا في Proxmox؟ وهل يعزل Proxmox الشبكات عن بعضها فعلاً، أم أن جهازاً في شبكة التطبيقات يستطيع أن يصل إلى قواعد البيانات إذا أراد؟ وماذا عن بيئة تجارب معزولة يخرج منها المطورون إلى الإنترنت دون أن يراها أحد؟
وهذا المقال يجيب عن هذه الأسئلة بمختبر حقيقي على نفس سيرفر المختبر الذي ثبتناه في مقال التثبيت. وقد شرحنا فكرة تقسيم الشبكة نفسها في تقسيم الشبكة Network Segmentation، فلن نعيد شرح VLAN من البداية، وإنما نركز على كيف ينفذها Proxmox، وأين يمكن أن تخطئ. وسوف نناقش في هذا المقال ما يلي:
- الجسر Linux Bridge: لماذا يضع Proxmox عنوان السيرفر على جسر وليس على البطاقة.
- ربط بطاقتين في Bond، وأي وضع تختار، وماذا حدث عندما فصلنا البطاقة الأساسية.
- الجسر الواعي بالـ VLAN، وثلاثة Containers وجهاز افتراضي على شبكتين بنفس العناوين، وإثبات العزل بالأرقام.
- مشكلة واجهتنا: إطارات تعود إلى السيرفر فتربك الجسر وتقطع الاتصال بين جهازين على نفس السيرفر.
- ماذا يحدث إذا نسيت الوسم، وكيف يقفز جهاز إلى شبكة ليست له.
- الشبكات المعرفة بالبرمجيات SDN: المناطق Zones والشبكات VNets، وشبكة معزولة مع NAT وDHCP.
الجسر Linux Bridge: لماذا لا يكون العنوان على البطاقة؟
إذا فتحت ملف الشبكة بعد تثبيت Proxmox فسوف تجد أن عنوان السيرفر ليس على البطاقة الحقيقية، وإنما على شيء اسمه vmbr0. وهذا ما كتبه المثبت في مختبرنا:
iface ens3 inet manual

auto vmbr0
iface vmbr0 inet static
	address 10.0.2.15/24
	gateway 10.0.2.2
	bridge-ports ens3
	bridge-stp off
	bridge-fd 0
والجسر Bridge في Linux هو محول Switch برمجي داخل النواة: له منافذ، ويتعلم عنوان MAC الموجود خلف كل منفذ، ويرسل كل إطار Frame إلى المنفذ الصحيح فقط. والبطاقة الحقيقية ens3 منفذ من منافذه، وكل جهاز افتراضي أو Container تنشئه يضيف إليه منفذاً جديداً، اسمه tap للأجهزة الافتراضية وveth للـ Containers. والنتيجة أن كل جهاز يظهر في شبكتك بعنوان MAC خاص به، كأنه جهاز حقيقي موصول بالمحول في الخزانة، وهذا ما يسميه التوثيق الإعداد الجسري Bridged Configuration. والصورة التالية تبين ذلك:
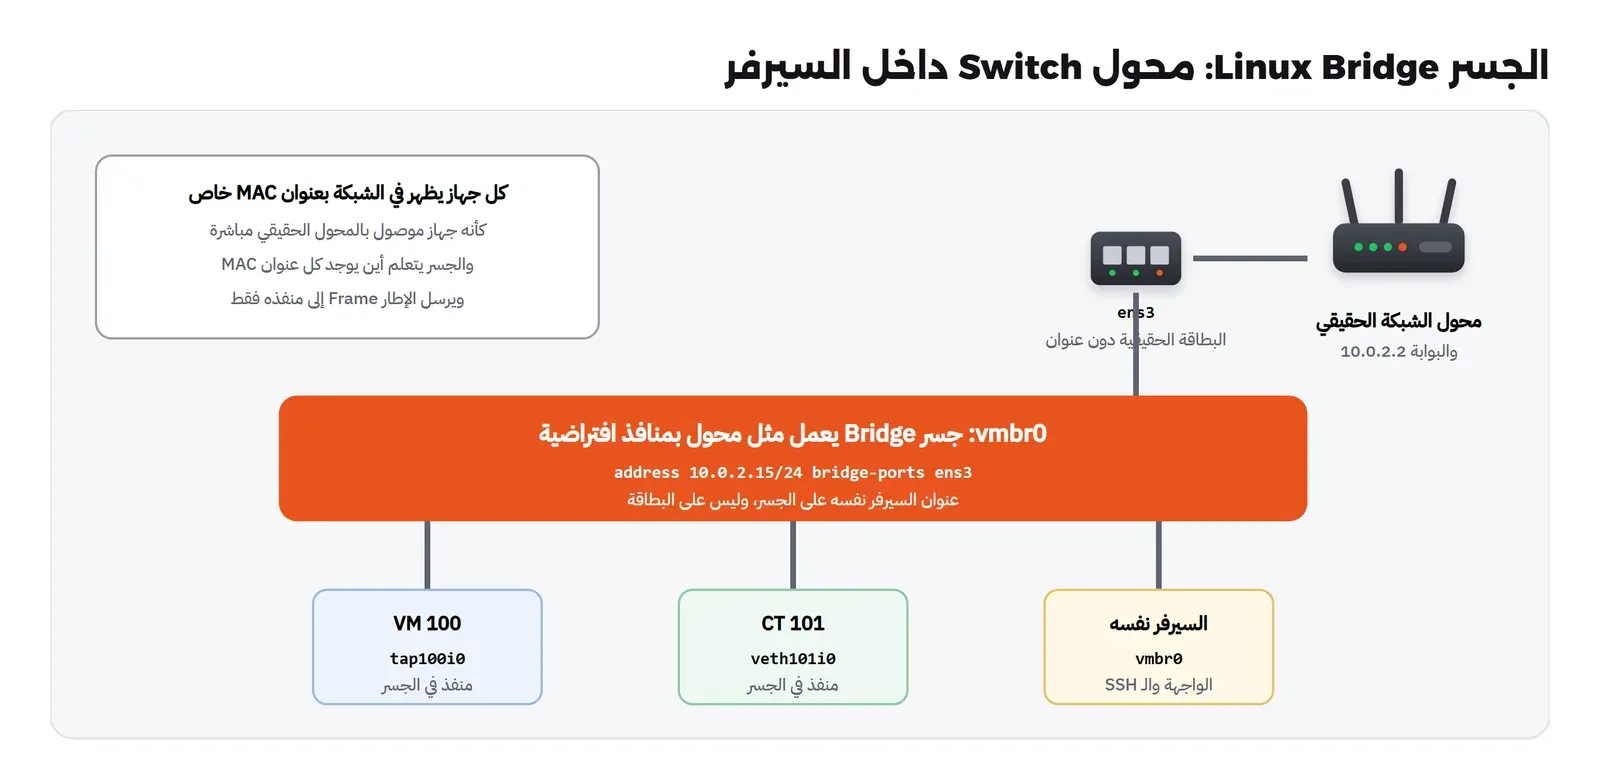
وقد يتساءل البعض: لماذا لا يكون عنوان السيرفر على ens3 ثم نضيف الجسر للأجهزة فقط؟ والإجابة أن البطاقة عندما تصبح منفذاً في جسر لا تعود تستقبل الإطارات لنفسها، وإنما تمررها إلى الجسر، فإذا كان العنوان عليها لن يصل إليه شيء. لذلك يكون العنوان على الجسر نفسه، والسيرفر بهذا الشكل جهاز آخر على المحول مثل أجهزته. ولاحظ أيضاً السطرين bridge-stp off وbridge-fd 0: الأول يعطل بروتوكول Spanning Tree على الجسر، والثاني يجعل المنفذ الجديد يعمل فوراً دون انتظار، والسبب أن الجسر هنا طرف في الشبكة وليس محولاً بين محولات، ومنع الحلقات Loops مسؤولية المحولات الحقيقية. وسوف نرى بعد قليل ماذا يحدث عندما تحدث حلقة رغم ذلك.
وProxmox يكتب هذا الملف بنفسه عندما تعدل الشبكة من الواجهة أو من الأمر pvesh، فيكتب التغييرات أولاً في /etc/network/interfaces.new ثم يطبقها بالأداة ifupdown2 عندما تضغط Apply Configuration، دون إعادة تشغيل. وهذه نقطة مهمة في السيرفرات البعيدة: أي خطأ في الجسر الذي يحمل عنوان الإدارة يقطعك عن السيرفر، فتأكد أن لديك وصولاً إلى الطرفية عبر وحدة الإدارة عن بعد IPMI أو iDRAC قبل أن تلمس vmbr0.
المختبر Lab: بطاقتان، وشبكتان، وخمسة أجهزة
أضفنا إلى سيرفر المختبر بطاقتي شبكة جديدتين ens4 وens5، وهي تمثل في سيرفر حقيقي منفذين متصلين بالمحول الذي يحمل شبكات الأجهزة، وتركنا vmbr0 للإدارة كما هو. والهدف هو الشكل التالي، وفيه أيضاً نتائج اختبارات الاتصال التي سوف نمر عليها بالترتيب:
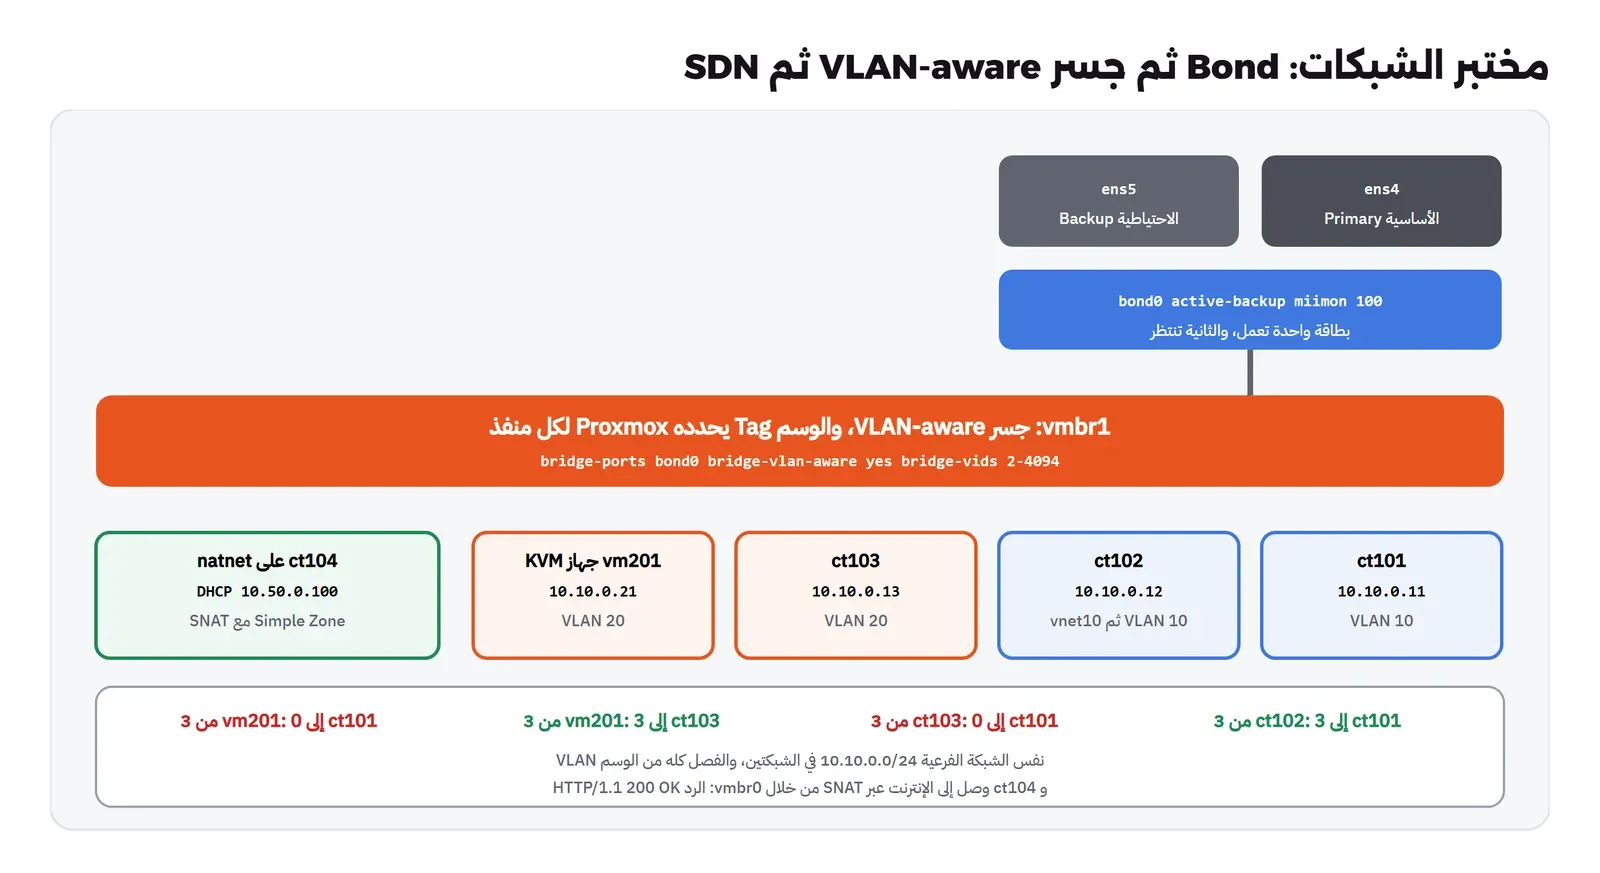
ولاحظ أننا أعطينا الشبكتين نفس العناوين 10.10.0.0/24 عمداً، فلو كان الفصل بالعناوين فقط لوصلت الأجهزة إلى بعضها مباشرة، وبالتالي أي اتصال ناجح بين VLAN 10 وVLAN 20 في هذا المختبر يعني أن العزل في الطبقة الثانية Layer 2 قد فشل.
ربط بطاقتين في Bond: أي وضع تختار؟
الربط Bonding، ويسمى أيضاً NIC Teaming أو Link Aggregation، يجعل بطاقتين أو أكثر بطاقة منطقية واحدة، لهدف من اثنين أو الاثنين معاً: أن يستمر الاتصال إذا انقطع كابل أو تعطل منفذ في المحول، وأن تزيد السرعة الكلية. ويذكر توثيق الشبكات في Proxmox سبعة أوضاع، وأهمها في الواقع ثلاثة:
| الوضع Mode | كيف يعمل | ما يحتاجه من المحول | متى تختاره |
|---|---|---|---|
| active-backup | بطاقة واحدة تعمل، والأخرى تنتظر حتى تتعطل الأولى | لا شيء، يعمل مع أي محول، ومع محولين مختلفين | عندما لا يدعم المحول LACP، أو عندما تريد كل بطاقة على محول مختلف |
| 802.3ad أو LACP | البطاقات كلها تعمل، ويتفاوض السيرفر مع المحول على المجموعة | دعم LACP وإعداد المنافذ في المحول كمجموعة واحدة | الخيار الموصى به في التوثيق إذا كان المحول يدعمه |
| balance-rr | يرسل الإطارات بالتناوب على البطاقات | إعداد خاص في المحول، وإلا ترى نفس عنوان MAC على منفذين | نادراً، وفي الغالب لا تقم باستخدامه مع جسر للأجهزة |
ويقول التوثيق صراحة: إذا كان المحول يدعم LACP فاستخدم 802.3ad، وإلا فاستخدم active-backup. ويحذر من وضعي balance-alb وbalance-tlb مع جسر فيه أجهزة ضيفة، لأن هذين الوضعين يعدلان عناوين MAC في ردود ARP على افتراض أن السيرفر يعرف كل العناوين المحلية، وعناوين الأجهزة الضيفة ليست عنده. وهناك تحذير ثالث سوف تحتاجه عندما تبني عنقوداً: شبكة Corosync التي تربط سيرفرات العنقود لا تحتاج Bond، لأنها تتنقل بين عدة شبكات بنفسها، وبعض أوضاع الربط معروفة بأنها تسبب لها مشكلات.
وقد يتساءل البعض: إذا ربطت بطاقتين بسرعة 1 Gbit بوضع LACP، فهل ينقل جهاز واحد ملفاً بسرعة 2 Gbit؟ والإجابة لا في الغالب، لأن LACP لا يقسم الاتصال الواحد على البطاقتين، وإنما يختار لكل اتصال بطاقة واحدة حسب دالة توزيع Hash Policy، وأمثلة التوثيق تستخدم bond-xmit-hash-policy layer2+3 التي تحسب البطاقة من عناوين MAC وIP للطرفين. وبالتالي فاتصال واحد بين سيرفرين يبقى على بطاقة واحدة بسرعتها، أما عشرات الأجهزة التي تتصل بأطراف مختلفة فتتوزع على البطاقتين، فتزيد السرعة الكلية للسيرفر وليس سرعة الاتصال الواحد. وهذا مهم عندما تخطط لشبكة نقل الأجهزة بين السيرفرات أو النسخ الاحتياطي، فإذا كنت تحتاج سرعة أكبر لاتصال واحد فالحل بطاقة أسرع، وليس بطاقتين.
وفي مختبرنا لا يوجد محول يتفاوض بـ LACP، لذلك اخترنا active-backup، وأنشأنا الـ Bond ثم الجسر من سطر الأوامر بالواجهة البرمجية API نفسها التي تستخدمها واجهة الويب:
pvesh create /nodes/pve1/network --iface bond0 --type bond --slaves "ens4 ens5" \
  --bond_mode active-backup --bond-primary ens4 --autostart 1 --comments "trunk to switch"
pvesh create /nodes/pve1/network --iface vmbr1 --type bridge --bridge_ports bond0 \
  --bridge_vlan_aware 1 --bridge_vids 2-4094 --autostart 1 --comments "guests, VLAN-aware"
diff /etc/network/interfaces /etc/network/interfaces.new
pvesh set /nodes/pve1/network
والأمر diff يبين ما سوف يتغير قبل التطبيق، وهو نفس ما تراه في الواجهة باللون الأحمر قبل أن تضغط Apply Configuration:
> auto bond0
> iface bond0 inet manual
> 	bond-slaves ens4 ens5
> 	bond-miimon 100
> 	bond-mode active-backup
> 	bond-primary ens4
> #trunk to switch
>
> auto vmbr1
> iface vmbr1 inet manual
> 	bridge-ports bond0
> 	bridge-stp off
> 	bridge-fd 0
> 	bridge-vlan-aware yes
> 	bridge-vids 2-4094
> #guests, VLAN-aware
في الإعداد أعلاه لاحظ التالي:
bond-miimon 100يعني أن النواة تفحص حالة الرابط Link كل 100 ملي ثانية، وهذا ما يحدد سرعة اكتشاف الانقطاع، وأضافه Proxmox تلقائياً.bond-primary ens4يجعلens4البطاقة المفضلة، فإذا عادت بعد انقطاع رجع إليها الـ Bond.vmbr1بلا عنوانinet manual، لأنه للأجهزة فقط، والسيرفر لا يحتاج عنواناً في شبكاتها.- التعليقات
#trunk to switchتحفظ في الملف وتظهر في الواجهة، فاكتب فيها رقم المنفذ في المحول، فسوف يشكرك من يأتي بعدك.
وبعد التطبيق نرى حالة الـ Bond من النواة نفسها:
cat /proc/net/bonding/bond0Bonding Mode: fault-tolerance (active-backup)
Primary Slave: ens4 (primary_reselect always)
Currently Active Slave: ens4
MII Status: up
MII Polling Interval (ms): 100
Slave Interface: ens4
MII Status: up
Link Failure Count: 0
Permanent HW addr: 52:54:00:00:01:01
Slave Interface: ens5
MII Status: up
Link Failure Count: 0
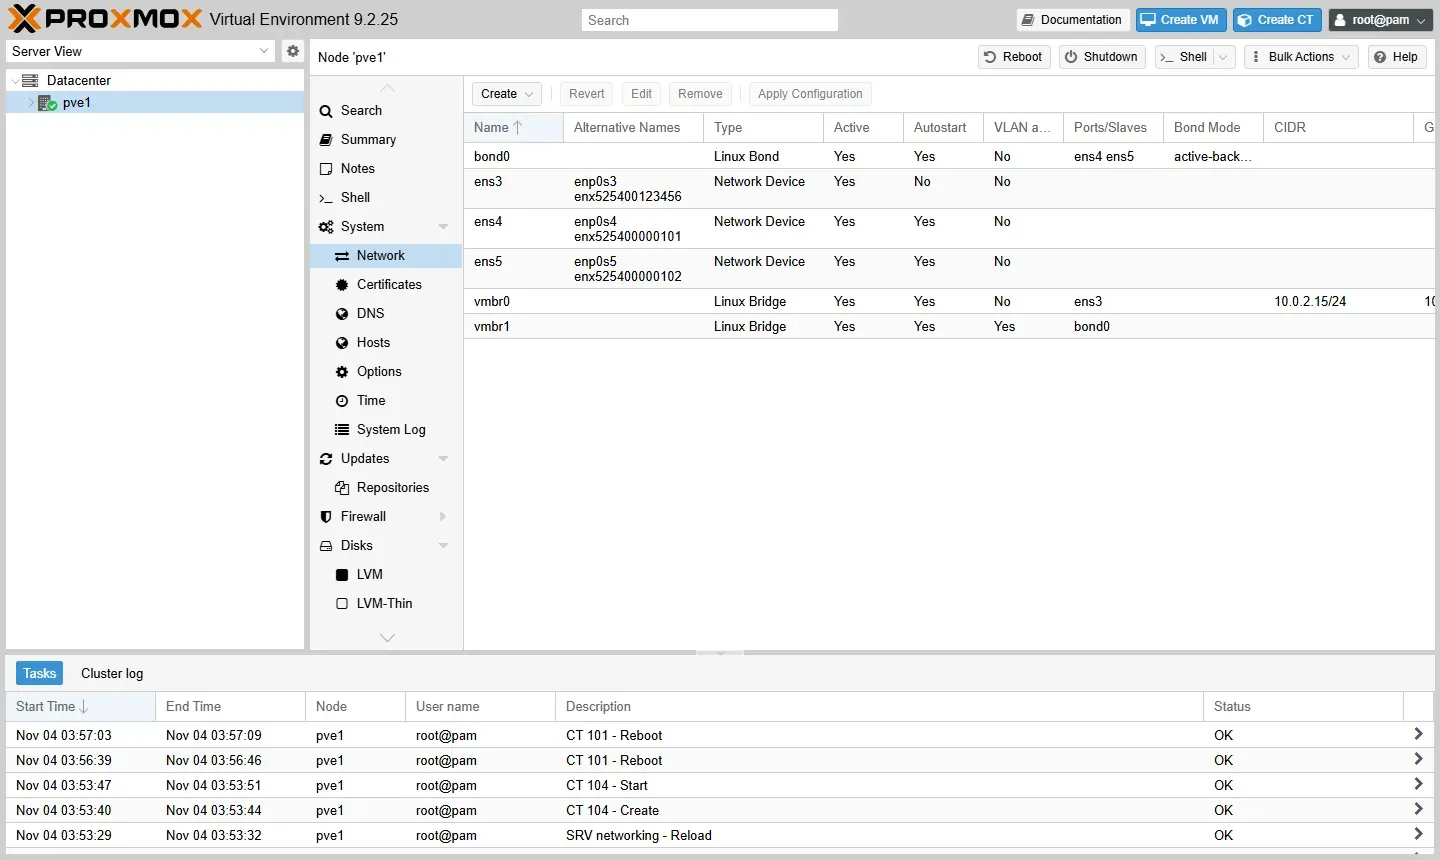
Permanent HW addr: 52:54:00:00:01:02والصورة التالية من صفحة Network في السيرفر بعد التطبيق، ولاحظ فيها عمود Alternative Names الذي يعرض لكل بطاقة أسماء بديلة مبنية على موقعها enp0s4 وعلى عنوانها enx525400000101، وهذه الأسماء هي ما يستخدمه خيار تثبيت أسماء البطاقات الذي شرحناه في مقال التثبيت:
ماذا يحدث عندما ينقطع الكابل؟ Failover
الـ Bond الذي لم تختبره لا تعرف إن كان يعمل، لذلك قطعنا البطاقة الأساسية ens4 من طرف QEMU بالأمر set_link n1 off، وهو ما يعادل سحب الكابل، ثم نظرنا إلى حالة الـ Bond وسجل النواة:
Currently Active Slave: ens5
Slave Interface: ens4
MII Status: down
Link Failure Count: 1
Slave Interface: ens5
MII Status: up
Link Failure Count: 0

[  195.180395] bond0: (slave ens4): link status definitely down, disabling slave
[  195.180441] bond0: (slave ens5): making interface the new active one
[  203.812819] bond0: (slave ens4): link status definitely up, 0 Mbps full duplex
[  203.812890] bond0: (slave ens4): making interface the new active one
وفيما يلي ما يقوله المخرج:
- بين اكتشاف انقطاع
ens4وتفعيلens5أقل من ملي ثانية واحدة في السجل، أي أن الوقت الحقيقي للتحويل هو وقت الاكتشاف، وهو هنا حتى 100 ملي ثانية حسبmiimon. Link Failure Count: 1عداد يبقى حتى إعادة التشغيل، وهو مفيد في المراقبة: إذا رأيته يزيد كل أسبوع فهناك كابل أو منفذ يتقطع ولا أحد يعرف.- عندما أعدنا
ens4بعد قرابة تسع ثوان عاد الـ Bond إليها مباشرة، بسببprimary_reselect always، وهذا يعني انقطاعين قصيرين بدل واحد، فإذا كان المنفذ يتذبذب فقد تفضلbond-primary-reselect failureحتى لا يرجع إليها إلا إذا تعطلت الأخرى.
وللتأكد أن الحركة خرجت فعلاً من البطاقة الاحتياطية، التقطنا الإطارات على ens5 أثناء الانقطاع:
== ens5
03:50:17.729612 bc:24:11:90:fc:2b > ff:ff:ff:ff:ff:ff, ethertype 802.1Q (0x8100), length 46: vlan 20, p 0, ethertype ARP (0x0806), Request who-has 10.0.2.3 tell 10.10.0.21, length 28
03:50:18.750994 bc:24:11:90:fc:2b > ff:ff:ff:ff:ff:ff, ethertype 802.1Q (0x8100), length 46: vlan 20, p 0, ethertype ARP (0x0806), Request who-has 10.0.2.3 tell 10.10.0.21, length 28
3 packets captured
== ens4
0 packets captured
والإطار هنا من الجهاز الافتراضي vm201 الذي سوف نشرحه بعد قليل، وهو يسأل عن عنوان DNS ورثه من إعداد cloud-init. والمهم في السطر: الإطار خرج من ens5 وعليه الوسم vlan 20، وعلى ens4 لم يخرج شيء، أي أن الحركة انتقلت كاملة بوسومها إلى البطاقة الثانية.
الجسر الواعي بالـ VLAN: VLAN-aware Bridge
يذكر التوثيق أكثر من طريقة لتشغيل VLAN للأجهزة، وأهمها اثنتان. الطريقة القديمة Traditional تنشئ لكل VLAN بطاقة فرعية وجسراً خاصاً بها، فإذا وضعت جهازاً على VLAN 5 ينشئ Proxmox البطاقة eno1.5 والجسر vmbr0v5، وتبقى حتى إعادة التشغيل. أما الطريقة الحديثة فهي جسر واحد واع بالـ VLAN، وهي التي اخترناها في vmbr1: الجسر نفسه يفهم الوسوم 802.1Q، وكل منفذ فيه له قائمة VLANs مسموحة ووسم افتراضي PVID، ويضع Proxmox الوسم على منفذ الجهاز من إعداده، فلا ينشئ بطاقات وجسوراً لكل شبكة. والسطر bridge-vids 2-4094 يعني أن منفذ الـ Bond، أي الخط إلى المحول، يحمل كل شبكات VLAN من 2 إلى 4094 موسومة، وتستطيع أن تحصرها في الشبكات التي يرسلها المحول فعلاً مثل bridge-vids 10 20، وهذا أوضح لمن يقرأ الإعداد بعدك.
والآن ننشئ ثلاثة Containers صغيرة من Alpine، اثنان على VLAN 10 وواحد على VLAN 20، والوسم يكتب في إعداد بطاقة كل جهاز بالخيار tag:
T=local:vztmpl/alpine-3.24-default_20260714_amd64.tar.xz
for x in "101 10 11" "102 10 12" "103 20 13"; do set -- $x
 pct create $1 $T --hostname ct$1 --memory 128 --swap 0 --cores 1 --rootfs local-lvm:1 --unprivileged 1 \
   --password LabOnly-Ct-2026 --net0 name=eth0,bridge=vmbr1,tag=$2,ip=10.10.0.$3/24
 pct start $1
done
bridge vlan show
port vlan-id
bond0 1 PVID Egress Untagged
2 ... 4094
vmbr1 1 PVID Egress Untagged
veth101i0 10 PVID Egress Untagged
veth102i0 10 PVID Egress Untagged
veth103i0 20 PVID Egress Untaggedفي المخرج أعلاه لاحظ التالي:
- منفذ كل Container يحمل VLAN واحدة بعلامتي
PVIDوEgress Untagged: أي إطار يدخل من الـ Container دون وسم يعتبره الجسر من VLAN 10، وأي إطار يخرج إليه من VLAN 10 ينزع منه الوسم. وبالتالي فالـ Container لا يعرف شيئاً عن VLAN، ويرى شبكة عادية، وهذا ما يسمى في المحولات منفذ Access. - منفذ
bond0يحمل كل الشبكات من 2 إلى 4094 موسومة، أي أنه منفذ Trunk إلى المحول، وVLAN 1 دون وسم.
إثبات العزل Isolation Test
pct exec 101 -- ping -c 3 -W 1 10.10.0.12   # ct102, VLAN 10
pct exec 101 -- ping -c 3 -W 1 10.10.0.13   # ct103, VLAN 20
pct exec 101 -- ip neigh
3 packets transmitted, 3 packets received, 0% packet loss
round-trip min/avg/max = 0.253/0.405/0.636 ms
3 packets transmitted, 0 packets received, 100% packet loss
10.10.0.13 dev eth0 used 0/0/0 probes 6 FAILEDالجهاز ct101 وصل إلى جاره في VLAN 10، ولم يصل إلى ct103 مع أنه في نفس الشبكة الفرعية 10.10.0.0/24 ونفس الجسر ونفس السيرفر. وسطر FAILED في جدول ARP يقول السبب: طلب ARP الذي يسأل عن صاحب العنوان 10.10.0.13 لم يصل إلى ct103 أصلاً، لأن الجسر لم يرسله إلا إلى منافذ VLAN 10، فالعزل هنا في الطبقة الثانية قبل أي جدار ناري. وهكذا يبدو الإطار نفسه على البطاقة الخارجة إلى المحول:
03:43:36.419468 bc:24:11:7c:0f:e3 > ff:ff:ff:ff:ff:ff, ethertype 802.1Q (0x8100), length 46: vlan 10, p 0, ethertype ARP (0x0806), Request who-has 10.10.0.99 tell 10.10.0.11, length 28طلب ARP من ct101 عليه الوسم vlan 10 أضافه الجسر، والمحول الحقيقي في شبكتك سوف يوزعه على منافذ VLAN 10 فقط، وبالتالي فالعزل يستمر خارج السيرفر بشرط أن يكون المحول مضبوطاً بنفس الأرقام.
جهاز افتراضي على VLAN 20: VM on a VLAN
الـ Containers والأجهزة الافتراضية تتصل بالجسر بنفس الطريقة، والفرق أن منفذ الجهاز الافتراضي من نوع tap. وأنشأنا جهازاً صغيراً من Image السحابة لنظام Debian 13 التي استخدمناها في المقال الأول من المرحلة، وأعطيناه الوسم 20 والعنوان عبر cloud-init:
qm create 201 --name vm201 --memory 512 --cores 1 --cpu host --ostype l26 --scsihw virtio-scsi-single \
  --scsi0 local-lvm:0,import-from=/var/lib/vz/import/debian-13-genericcloud-amd64.qcow2 \
  --ide2 local-lvm:cloudinit --boot order=scsi0 --serial0 socket --vga serial0 \
  --net0 virtio,bridge=vmbr1,tag=20 --ipconfig0 ip=10.10.0.21/24 --ciuser debian --cipassword LabOnly-Vm-2026
qm start 201
pct exec 103 -- ping -c 3 -W 1 10.10.0.21   # ct103, VLAN 20
pct exec 101 -- ping -c 3 -W 1 10.10.0.21   # ct101, VLAN 10
bridge vlan show dev tap201i0
scsi0: successfully created disk 'local-lvm:vm-201-disk-0,size=3G'
net0: virtio=BC:24:11:90:FC:2B,bridge=vmbr1,tag=20
vm201 answered after 97 s
3 packets transmitted, 3 packets received, 0% packet loss
round-trip min/avg/max = 1.173/2.414/3.661 ms
3 packets transmitted, 0 packets received, 100% packet loss
port vlan-id
tap201i0 20 PVID Egress Untaggedالجهاز أجاب بعد 97 ثانية من تشغيله، وهي مدة الإقلاع وإعداد cloud-init في جهاز متداخل Nested، ثم وصل إليه ct103 من نفس الـ VLAN، ولم يصل إليه ct101. ومنفذه tap201i0 على VLAN 20 مثل منفذ ct103 تماماً. والخيار import-from يستورد قرص qcow2 إلى مخزن LVM-thin مباشرة أثناء الإنشاء، وهذه طريقة مختصرة لإنشاء جهاز من Image سحابة، وسوف نبني عليها القوالب Templates في مقال لاحق من المرحلة.
كيف يمر الإطار داخل الجسر؟ Frame Path
لنتتبع إطاراً واحداً حتى نفهم لماذا كانت النتائج كما رأينا. عندما يرسل ct101 طلب ARP يسأل عن 10.10.0.12، يخرج الإطار من بطاقته eth0 دون أي وسم، لأن الـ Container لا يعرف شيئاً عن VLAN. ويدخل الإطار إلى الجسر من المنفذ veth101i0، وأول ما يفعله الجسر أنه يقرأ قائمة المنفذ: الإطار غير موسوم، والوسم الافتراضي PVID للمنفذ هو 10، إذن هذا الإطار من VLAN 10. ثم يتعلم الجسر أن عنوان MAC الخاص بـ ct101 موجود خلف هذا المنفذ في VLAN 10، ولاحظ أن جدول العناوين في الجسر الواعي بالـ VLAN يحفظ العنوان مع رقم VLAN، كما رأيت في مخرج bridge fdb show الذي فيه vlan 10 بجوار كل عنوان. وبعد ذلك يبحث الجسر عن منافذ أخرى تحمل VLAN 10، فيجد veth102i0 فيرسل إليه الإطار وينزع منه الوسم لأن المنفذ مكتوب عليه Egress Untagged، ويجد bond0 فيرسله إليه موسوماً لأن VLAN 10 في قائمته دون هذه العلامة. أما veth103i0 وtap201i0 فقائمتهما فيها VLAN 20 فقط، فلا يصل إليهما الإطار، ولا يعرف ct103 أن أحداً سأل عن شيء.
وهنا نقطة يخلط فيها كثيرون: العزل الذي رأيناه في الطبقة الثانية، أي في توزيع الإطارات، وليس جداراً نارياً Firewall. فإذا وضعت في شبكتك موجهاً Router أو جداراً نارياً له بطاقة في VLAN 10 وبطاقة في VLAN 20، وأعطيت الأجهزة بوابة عليه، فسوف تتواصل الشبكتان عبره في الطبقة الثالثة، وهذا مقصود في الغالب، فسيرفر التطبيقات يحتاج أن يصل إلى قاعدة البيانات. والذي يحدد عندها ما يمر وما لا يمر هو قواعد ذلك الموجه، أو جدار Proxmox الناري الذي يعمل على منفذ كل جهاز، وسوف نشرحه في مقال تأمين Proxmox. والفكرة كما ذكرنا في تقسيم الشبكة: الـ VLAN يرسم الحدود، والجدار الناري يقرر ما يعبرها.
ماذا تطلب من فريق الشبكات؟ Switch Configuration
كل ما فعلناه داخل السيرفر لا يفيد إذا كان منفذ المحول الحقيقي لا يعرف هذه الشبكات. والمحول يرى السيرفر كأنه محول آخر متصل به، لذلك عندما تطلب من فريق الشبكات تجهيز المنافذ فاكتب الطلب بهذه البنود:
- نوع المنفذ Trunk: المنفذان اللذان يتصل بهما
bond0يجب أن يكونا Trunk يحملان الشبكات الموسومة، وليس Access، وإلا نزع المحول الوسوم أو رمى الإطارات الموسومة. - قائمة الشبكات المسموحة Allowed VLANs: اكتب الأرقام بالضبط، مثل 10 و20، ولا تطلب كل الشبكات، والسبب أن المنفذ الذي يحمل كل شبكات المؤسسة يعني أن أي خطأ في وسم جهاز يضعه في شبكة لا علاقة له بها.
- الشبكة غير الموسومة Native VLAN: اتفقا على رقمها، وفي الغالب اجعلها شبكة لا يستخدمها أحد، لأن أي جهاز دون وسم سوف ينتهي فيها كما رأينا.
- مجموعة LACP: إذا اخترت 802.3ad فالمنفذان يجب أن يكونا في مجموعة واحدة في المحول، مثل Port-Channel أو LAG، وإذا كان المحولان مختلفين فيجب أن يدعما ذلك معاً، وإلا فارجع إلى active-backup.
- المنفذ طرف Edge Port: اطلب أن يعامل المنفذ معاملة طرف في Spanning Tree، مثل PortFast، حتى لا ينتظر عشرات الثواني عند كل إعادة تشغيل للسيرفر.
- حجم الإطار MTU: إذا كانت هذه البطاقات لشبكة تخزين وتريد إطارات كبيرة Jumbo Frames بحجم 9000، فيجب أن يكون الحجم نفسه على المحول وعلى كل سيرفر، وأي اختلاف يعطيك اتصالاً يعمل مع الطلبات الصغيرة ويتوقف مع الكبيرة، وهي من أصعب المشكلات تشخيصاً.
وهذه البنود هي نفسها ما كان مكتوباً في إعداد VMware، فإذا كان الفريق ينتقل من VMware فاطلب نسخة من إعداد منافذ المحول الحالية للسيرفرات القديمة، وابدأ منها، فهي تحمل سنوات من القرارات التي قد لا يتذكرها أحد.
شبكة الإدارة على VLAN مستقلة Management VLAN
في المختبر تركنا عنوان الإدارة على vmbr0 مع بطاقة مستقلة، وهذا هو الشكل الأفضل عندما يكون في السيرفر بطاقات كافية. ولكن كثيراً من السيرفرات فيها منفذان فقط، فيصبح السؤال: كيف تضع واجهة الإدارة في VLAN خاصة بها على نفس الـ Bond؟ والتوثيق يقترح أن تضع الوسم على الواجهة الأقرب إلى البطاقة الحقيقية، وفي جسر واع بالـ VLAN يكون ذلك بواجهة فرعية على الجسر نفسه، مثل vmbr0.5 تحمل عنوان السيرفر في VLAN 5. والسبب في فصل الإدارة أن واجهة الويب على المنفذ 8006 وSSH هما مفاتيح كل الأجهزة على السيرفر، فلا يجب أن يصل إليهما أي جهاز ضيف أو أي مستخدم في شبكة المكاتب، وإنما شبكة الإدارة فقط أو اتصال VPN إليها. وتذكر أيضاً أن عنقود Proxmox يحتاج شبكة Corosync منخفضة التأخير، ويفضل أن تكون مستقلة عن شبكة الأجهزة وشبكة التخزين، حتى لا يجعل نسخ احتياطي كبير السيرفرات تظن أن أحدها سقط.
مشكلة واجهتنا: حلقة Loop تقطع الاتصال داخل السيرفر
النتائج السابقة هي المحاولة الثانية. في المحاولة الأولى ربطنا البطاقتين ens4 وens5 في المختبر بموزع Hub برمجي يرسل كل إطار إلى كل من عليه، بما في ذلك البطاقة التي أرسلته. فكانت النتيجة غريبة: ct101 وct102 على نفس الجسر ونفس VLAN، وإطاراتهما لا تحتاج أن تخرج من السيرفر أصلاً، ومع ذلك نجح طلب واحد من ثلاثة، ثم فشلت كل الطلبات:
3 packets transmitted, 1 packets received, 66% packet loss
5 packets transmitted, 0 packets received, 100% packet loss
وعند فحص جدول العناوين في الجسر ظهر السبب:
bridge fdb show br vmbr1 | grep -i bc:24:11
dmesg | grep "own address"
bc:24:11:47:40:4f dev bond0 vlan 10 master vmbr1
bc:24:11:7c:0f:e3 dev bond0 vlan 10 master vmbr1
vmbr1: received packet on bond0 with own address as source address (addr:52:54:00:00:01:01, vlan:1)الجسر يظن أن ct101 وct102 خلف المنفذ bond0، أي في الشبكة الخارجية، مع أنهما على منفذي veth داخل السيرفر. والصورة التالية تبين كيف حدث ذلك:
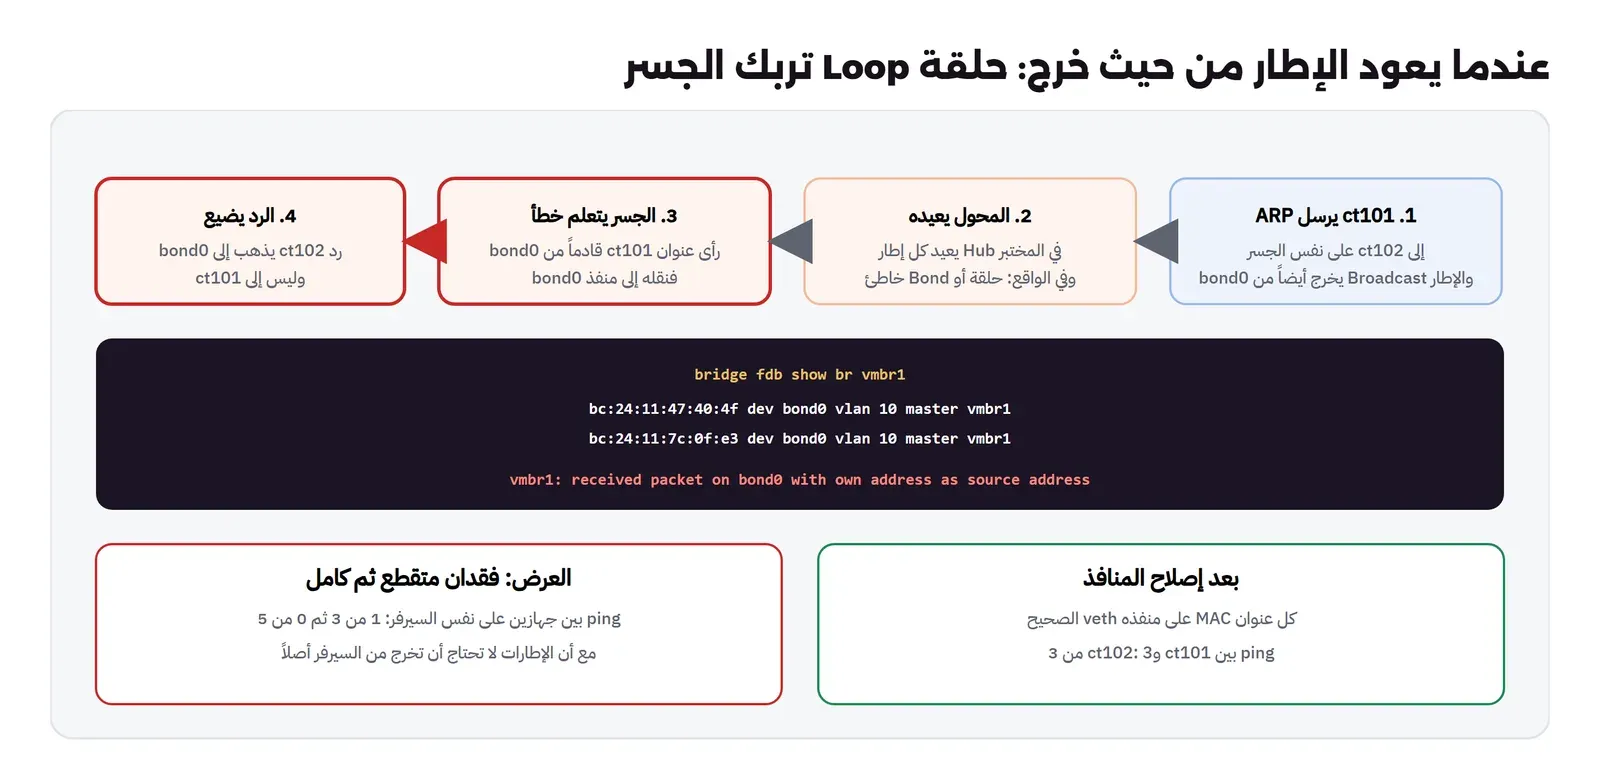
والسبب أن الجسر يتعلم مكان كل عنوان MAC من آخر إطار رآه منه. فطلب ARP من ct101 إطار Broadcast يرسله الجسر إلى كل المنافذ، ومنها bond0، والموزع أعاده كما هو، فرأى الجسر إطاراً مصدره ct101 يدخل من bond0، فنقل العنوان إلى ذلك المنفذ، وأصبح يرسل كل ما هو موجه إلى ct101 إلى الخارج. ورسالة النواة received packet on bond0 with own address as source address هي العلامة الواضحة: السيرفر يستقبل إطارات خرجت منه. والإصلاح في مختبرنا كان ربط البطاقتين بروابط لا تعيد الإطارات، فعادت العناوين إلى منافذها الصحيحة ونجح الاتصال بنسبة 100%:
bc:24:11:7c:0f:e3 dev veth101i0 vlan 10 master vmbr1
bc:24:11:47:40:4f dev veth102i0 vlan 10 master vmbr1
bc:24:11:82:e3:0e dev veth103i0 vlan 20 master vmbr1
والذي يهمك من هذا في سيرفر حقيقي أن نفس العرض يظهر في حالات شائعة: حلقة في الشبكة بين محولين دون Spanning Tree، أو منفذا Bond بوضع balance-rr أو 802.3ad على محول لم تضبط فيه المجموعة، فيعيد المحول إطارات أحد المنفذين من المنفذ الآخر. والعرض المميز أن جهازين على نفس السيرفر يفقدان الاتصال ببعضهما بشكل متقطع، وهذا آخر شيء تتوقعه. لذلك إذا رأيت هذا العرض فابدأ بالأمرين bridge fdb show وdmesg | grep "own address" قبل أن تبحث في إعداد الأجهزة.
ماذا لو نسيت الوسم؟ What If
قد يتساءل البعض: الجهاز دون وسم على جسر واع بالـ VLAN، أين يذهب؟ والجواب البديهي أنه في VLAN 1 الافتراضية، ولن يصل إلى أحد، وهذا صحيح جزئياً. أزلنا الوسم من ct101 ونظرنا إلى منفذه:
pct set 101 --net0 name=eth0,bridge=vmbr1,hwaddr=BC:24:11:7C:0F:E3,ip=10.10.0.11/24
bridge vlan show dev veth101i0
port vlan-id
veth101i0 1 PVID Egress Untagged
2 ... 4094المنفذ لم يصبح منفذ Access على VLAN 1، وإنما أصبح Trunk يحمل كل الشبكات من 2 إلى 4094 موسومة، مثل منفذ الـ Bond تماماً. فإذا أرسل الجهاز إطاراً موسوماً بنفسه فالجسر يقبله. ولم نكتف بالقراءة، فأنشأنا داخل الـ Container بطاقة VLAN فرعية برقم 20، وهذا لا يحتاج إلا صلاحية الشبكة داخل الـ Container نفسه:
pct exec 101 -- sh -c "ip link add link eth0 name eth0.20 type vlan id 20 && ip addr add 10.10.0.31/24 dev eth0.20 && ip link set eth0.20 up"
pct exec 101 -- ping -c 3 -W 1 -I eth0.20 10.10.0.21
3 packets transmitted, 3 packets received, 0% packet loss
round-trip min/avg/max = 1.924/2.253/2.516 msالـ Container الذي كان في شبكة التطبيقات وصل إلى الجهاز vm201 في شبكة قواعد البيانات، دون أي تغيير في Proxmox، فقط لأن أحداً نسي الوسم. وهذا هو القفز بين الشبكات VLAN Hopping في أبسط صوره. ثم جربنا الحالتين الأخريين، والصورة التالية تجمع الثلاث:
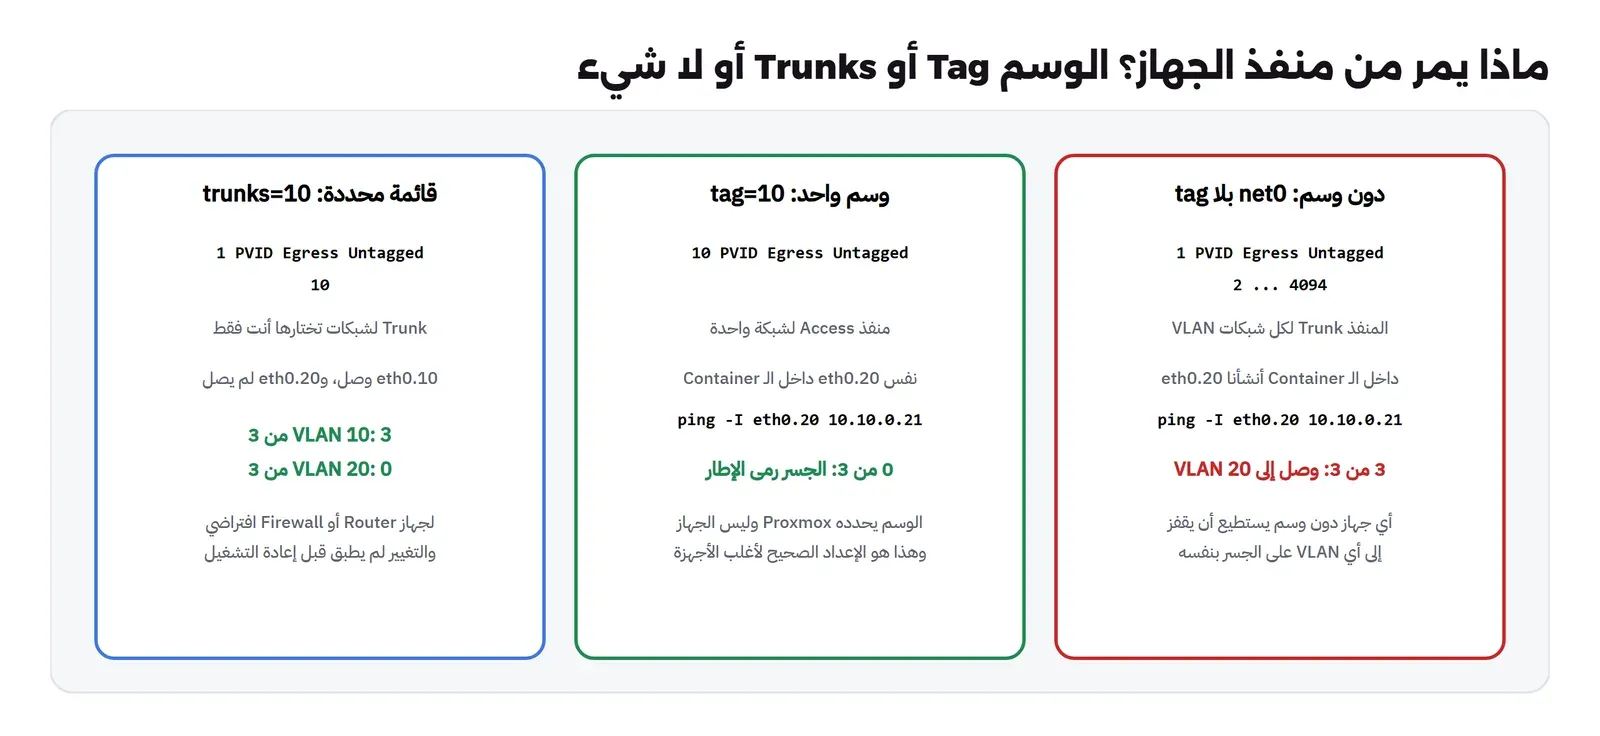
- مع
tag=10: نفس البطاقةeth0.20داخل الـ Container لم تصل إلى شيء، لأن المنفذ لا يسمح إلا بـ VLAN 10، والإطار الموسوم بـ 20 يرميه الجسر. وهذا هو الإعداد الذي يجب أن يكون عليه كل جهاز لا يحتاج أكثر من شبكة واحدة. - مع
trunks=10دونtag: المنفذ يحمل VLAN 1 دون وسم وVLAN 10 موسومة فقط، فوصلتeth0.10إلىct102ولم تصلeth0.20. وهذا مناسب لجهاز افتراضي يعمل موجهاً Router أو جداراً نارياً Firewall بين الشبكات، فتعطيه الشبكات التي يحتاجها فقط.
وفي الحالة الأخيرة ظهرت مشكلة ثالثة: عندما غيرنا trunks والـ Container يعمل، بقي المنفذ يحمل كل الشبكات من 2 إلى 4094، ولم تتغير القائمة إلا بعد إعادة تشغيل الـ Container. لذلك إذا غيرت الوسم أو القائمة في جهاز يعمل، فتحقق بنفسك بالأمر bridge vlan show dev على منفذه، ولا تفترض أن التغيير طبق.
والمشكلة الرابعة الصغيرة أن الأمر pct set إذا لم تكتب فيه hwaddr يولد عنوان MAC جديداً للبطاقة، وعندما نقلنا ct102 إلى شبكة أخرى بهذا الشكل تغير عنوانه من BC:24:11:47:40:4F إلى BC:24:11:9E:50:A9، ففشل أول ping من ct101 لأن جدول ARP عنده ما زال يحفظ العنوان القديم، ثم نجح بعد أن انتهت صلاحية السطر. والواجهة تحتفظ بالعنوان القديم عند التعديل، أما في السكربتات فاكتب hwaddr دائماً، خاصة إذا كان في شبكتك حجز DHCP أو قواعد جدار ناري مبنية على عنوان MAC.
trunks لأجهزة التوجيه فقط، وراجع الأجهزة الموجودة بالأمر grep -L tag= /etc/pve/qemu-server/*.conf /etc/pve/lxc/*.conf الذي يعرض الملفات التي لا يوجد فيها وسم.الشبكات المعرفة بالبرمجيات SDN: Zones مع VNets
ما فعلناه حتى الآن يعمل جيداً على سيرفر واحد، ولكن تخيل عنقوداً من خمسة سيرفرات: يجب أن يكون vmbr1 بنفس الاسم والإعداد على الخمسة، وكل من ينشئ جهازاً يجب أن يتذكر أن قواعد البيانات هي الوسم 20 وليس 21، ولا توجد طريقة لتقول إن فريق التطوير يستطيع استخدام شبكة التجارب فقط. وهذا ما يحله نظام SDN في Proxmox، وهو مثبت مع Proxmox VE ويبني الشبكات على مستوى العنقود Datacenter كله بثلاث طبقات:
- المنطقة Zone: مساحة شبكات منفصلة بتقنية فصل واحدة، ولها قائمة السيرفرات التي تعمل عليها، والصلاحيات تعطى عليها.
- الشبكة الافتراضية VNet: شبكة داخل المنطقة، تصبح على كل سيرفر جسراً عادياً تختاره في الجهاز باسمه.
- الشبكة الفرعية Subnet: مدى عناوين داخل الـ VNet، مع بوابة، ومعها اختيارياً NAT وDHCP وتسجيل العناوين في IPAM.
والصورة التالية تبين أنواع المناطق والمنطقتين اللتين أنشأناهما في المختبر:
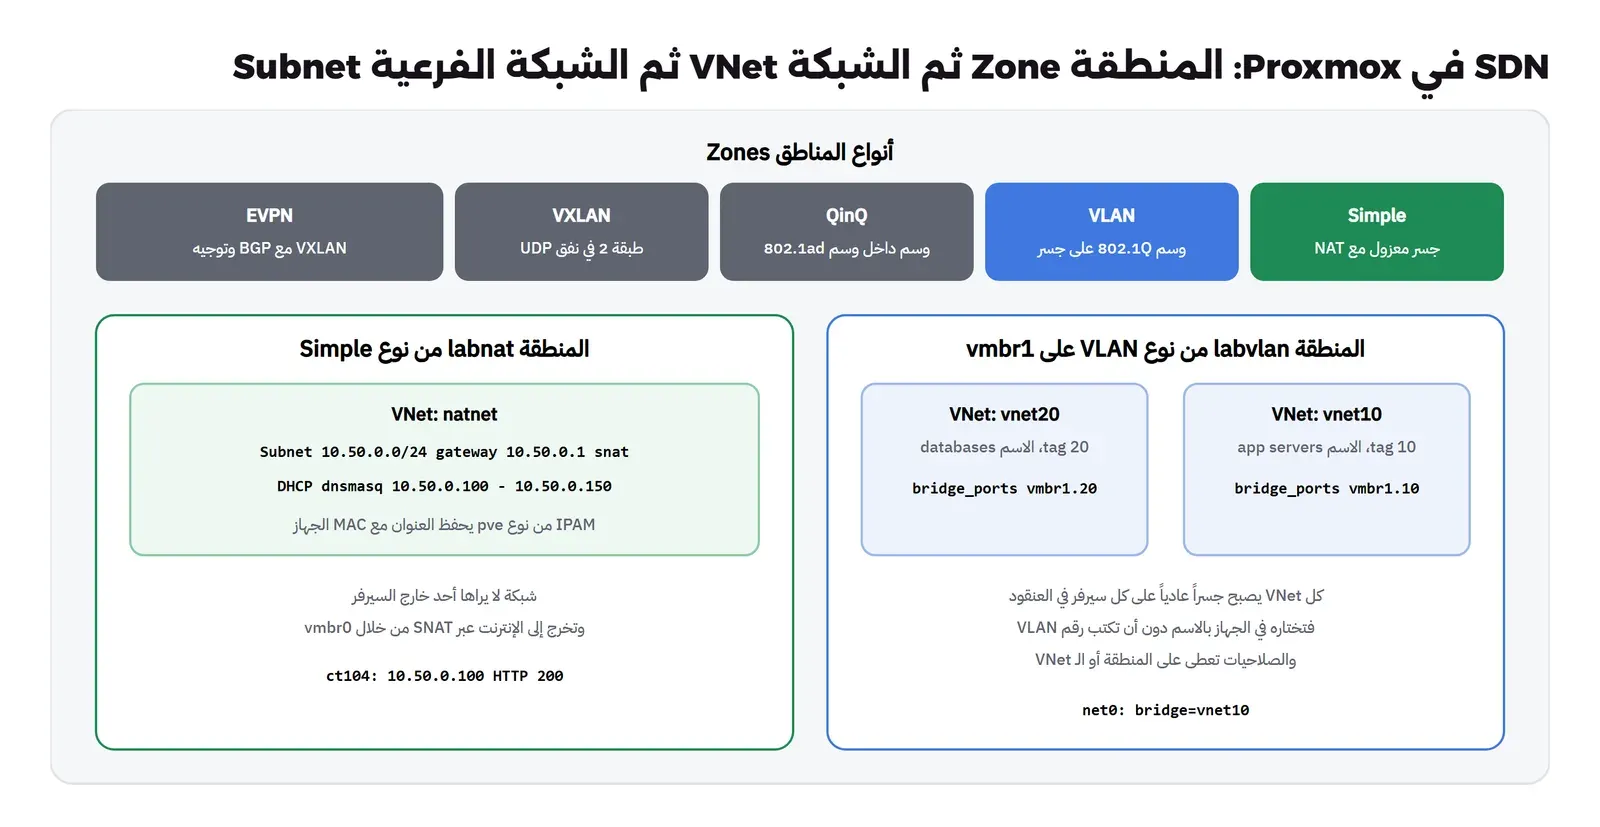
والأنواع الخمسة بالترتيب من الأبسط: Simple جسر معزول على كل سيرفر مع توجيه وNAT، وVLAN وسوم 802.1Q على جسر موجود كما فعلنا يدوياً، وQinQ وسم خارجي فوق الوسم الداخلي لمن يحتاج آلاف الشبكات أو يمرر شبكات عملائه كما هي، وVXLAN شبكة طبقة ثانية داخل نفق UDP بين السيرفرات دون أن تحتاج إعداد VLAN في المحولات، وEVPN وهو VXLAN مع BGP للتوجيه بين الشبكات على كل السيرفرات، وهو للبيئات الكبيرة.
منطقة VLAN: نفس الشبكات بأسماء VLAN Zone
أنشأنا منطقة من نوع VLAN على vmbr1، وفيها شبكتان بأسماء واضحة بدل أرقام، ثم طبقنا الإعداد:
pvesh create /cluster/sdn/zones --zone labvlan --type vlan --bridge vmbr1
pvesh create /cluster/sdn/vnets --vnet vnet10 --zone labvlan --tag 10 --alias "app servers"
pvesh create /cluster/sdn/vnets --vnet vnet20 --zone labvlan --tag 20 --alias "databases"
pvesh set /cluster/sdn
cat /etc/network/interfaces.d/sdn
pve1: reloading network config
#version:1
auto vnet10
iface vnet10
bridge_ports vmbr1.10
bridge_stp off
bridge_fd 0
alias app servers
auto vnet20
iface vnet20
bridge_ports vmbr1.20
bridge_stp off
bridge_fd 0
alias databasesفي المخرج أعلاه لاحظ التالي:
- الأمر
pvesh set /cluster/sdnهو زر Apply في صفحة SDN، وهو الذي يكتب الإعداد على كل سيرفرات المنطقة ويعيد تحميل الشبكة عليها، وحتى تضغطه تبقى التغييرات معلقة Pending. - Proxmox كتب الإعداد في ملف مستقل
/etc/network/interfaces.d/sdnوليس في الملف الرئيسي، فلا تقم بتعديل هذا الملف يدوياً لأنه يكتب من جديد عند كل تطبيق. - كل VNet جسر صغير منفذه
vmbr1.10، أي بطاقة VLAN فرعية على الجسر الرئيسي، والجهاز المتصل بـvnet10لا يحتاج وسماً لأن الجسر نفسه لا يرى إلا VLAN 10.
ثم نقلنا ct102 إلى vnet10 دون أي وسم، وبقي يصل إلى ct101 الذي ما زال على vmbr1 بالوسم 10، أي أن الطريقتين تعملان معاً على نفس الشبكة، وتستطيع أن تنقل أجهزتك إلى SDN واحداً واحداً:
net0: name=eth0,bridge=vnet10,hwaddr=BC:24:11:9E:50:A9,ip=10.10.0.12/24,type=veth
10.10.0.12 dev eth0 lladdr bc:24:11:9e:50:a9 ref 1 used 0/0/0 probes 1 REACHABLE
3 packets transmitted, 3 packets received, 0% packet loss
والصورة التالية من صفحة VNets في الواجهة بعد الإنشاء:
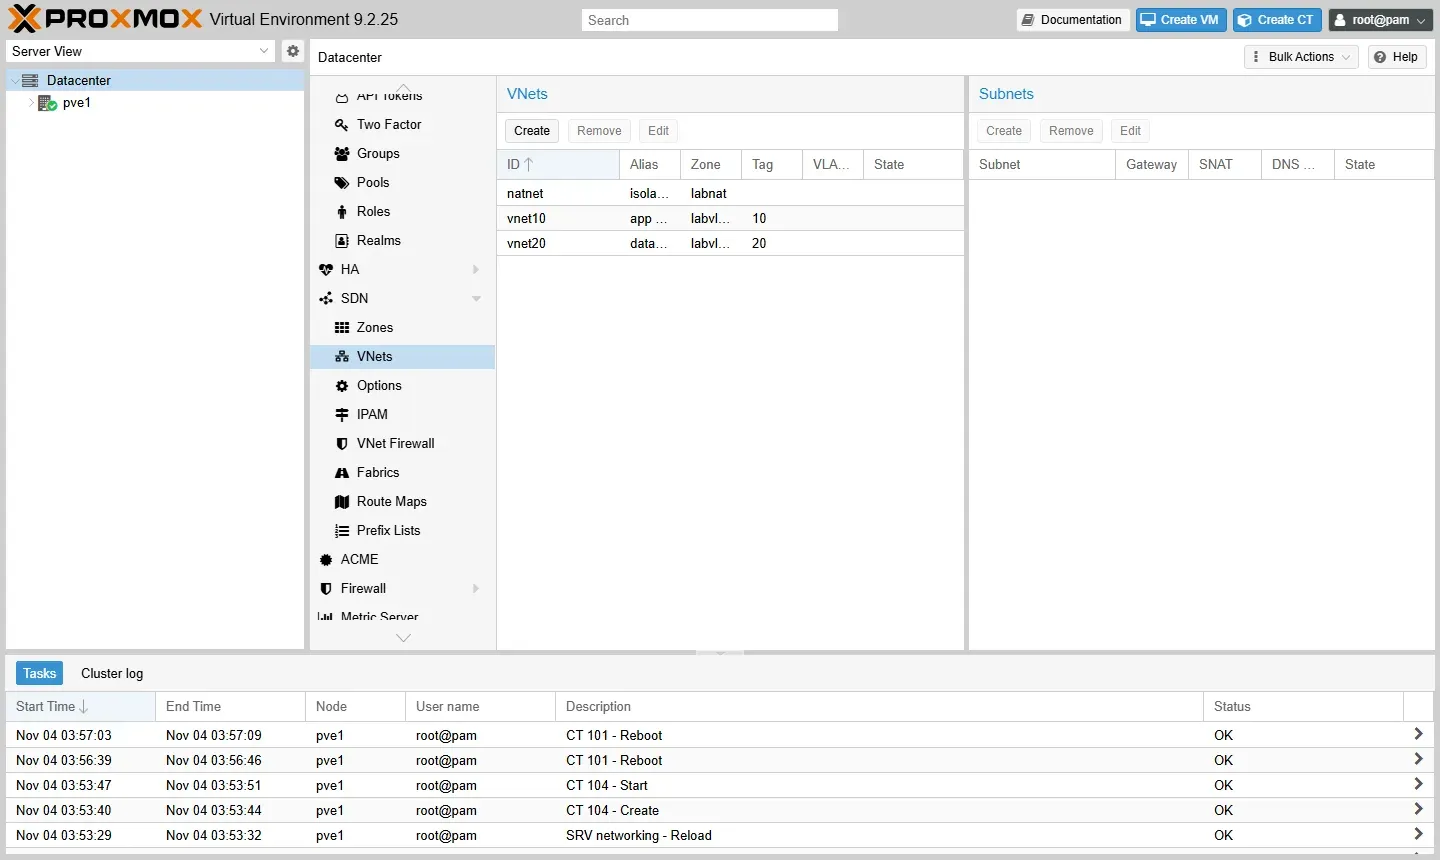
والميزة الأهم ليست في الأسماء فقط، وإنما في الصلاحيات: تستطيع أن تعطي فريق التطوير صلاحية SDN.Use على vnet10 فقط، فلا يظهر له في قائمة الشبكات عند إنشاء جهاز إلا ما يحق له، ولا يستطيع أن يضع جهازاً في شبكة قواعد البيانات حتى بالخطأ. وسوف نشرح الصلاحيات بالتفصيل في مقال تأمين Proxmox من هذه المرحلة.
شبكة معزولة مع NAT ثم DHCP: Simple Zone
الطلب الأخير من الفريق كان بيئة تجارب معزولة يخرج منها المطورون إلى الإنترنت لتنزيل الحزم، دون أن تظهر في شبكة الشركة ودون أن يطلبوا عناوين من مدير الشبكة. والمنطقة Simple مصممة لهذا: جسر لا يتصل بأي بطاقة حقيقية، والسيرفر نفسه يعمل بوابة له ويترجم عناوينه بـ SNAT إلى عنوانه هو. ويقول التوثيق إن DHCP التلقائي متاح حالياً في هذا النوع فقط، ويحتاج حزمة dnsmasq على كل سيرفر مع تعطيل نسختها الافتراضية:
apt install -y dnsmasq
systemctl disable --now dnsmasq
pvesh create /cluster/sdn/zones --zone labnat --type simple --dhcp dnsmasq --ipam pve
pvesh create /cluster/sdn/vnets --vnet natnet --zone labnat --alias "isolated lab with NAT"
pvesh create /cluster/sdn/vnets/natnet/subnets --subnet 10.50.0.0/24 --type subnet --gateway 10.50.0.1 \
  --snat 1 --dhcp-range start-address=10.50.0.100,end-address=10.50.0.150
pvesh set /cluster/sdn
sed -n "/natnet/,/^$/p" /etc/network/interfaces.d/sdn
auto natnet
iface natnet
address 10.50.0.1/24
post-up iptables -t nat -A POSTROUTING -s '10.50.0.0/24' -o vmbr0 -j SNAT --to-source 10.0.2.15
post-down iptables -t nat -D POSTROUTING -s '10.50.0.0/24' -o vmbr0 -j SNAT --to-source 10.0.2.15
post-up iptables -t raw -I PREROUTING -i fwbr+ -j CT --zone 1
post-down iptables -t raw -D PREROUTING -i fwbr+ -j CT --zone 1
bridge_ports none
bridge_stp off
bridge_fd 0
alias isolated lab with NAT
ip-forward onفي الإعداد أعلاه لاحظ التالي:
bridge_ports none: الجسر لا يتصل بأي بطاقة، فلا يخرج منه إطار واحد إلى شبكة الشركة، وكل ما يخرج يمر بالتوجيه في السيرفر.address 10.50.0.1/24معip-forward on: السيرفر هو البوابة، ويوجه الحزم بين الشبكة المعزولة وباقي الشبكات.- قاعدة
SNATتخرج الحزم منvmbr0بعنوان السيرفر10.0.2.15، فلا يرى أحد في الخارج عناوين10.50.0.0/24، وهذا يعني أيضاً أن أحداً من الخارج لا يستطيع أن يبدأ اتصالاً بأجهزتها.
ثم أنشأنا Container رابعاً على natnet بعنوان من DHCP:
pct create 104 local:vztmpl/alpine-3.24-default_20260714_amd64.tar.xz --hostname ct104 --memory 128 --swap 0 \
  --rootfs local-lvm:1 --unprivileged 1 --password LabOnly-Ct-2026 --net0 name=eth0,bridge=natnet,ip=dhcp
pct start 104
pct exec 104 -- ip -4 addr show eth0
pct exec 104 -- ip route
pct exec 104 -- wget -q -O /dev/null -S http://download.proxmox.com/
inet 10.50.0.100/24 brd 10.50.0.255 scope global eth0
default via 10.50.0.1 dev eth0 metric 202
10.50.0.0/24 dev eth0 scope link src 10.50.0.100
HTTP/1.1 200 OKحصل الـ Container على أول عنوان في المدى 10.50.0.100، وبوابته 10.50.0.1، ووصل إلى موقع Proxmox. وفي صفحة IPAM يظهر العنوان مع عنوان MAC الجهاز ورقمه، والسبب أن Proxmox يحجز العنوان في IPAM عند إنشاء البطاقة ثم يكتبه لـ dnsmasq، فلا يأخذه جهاز آخر:
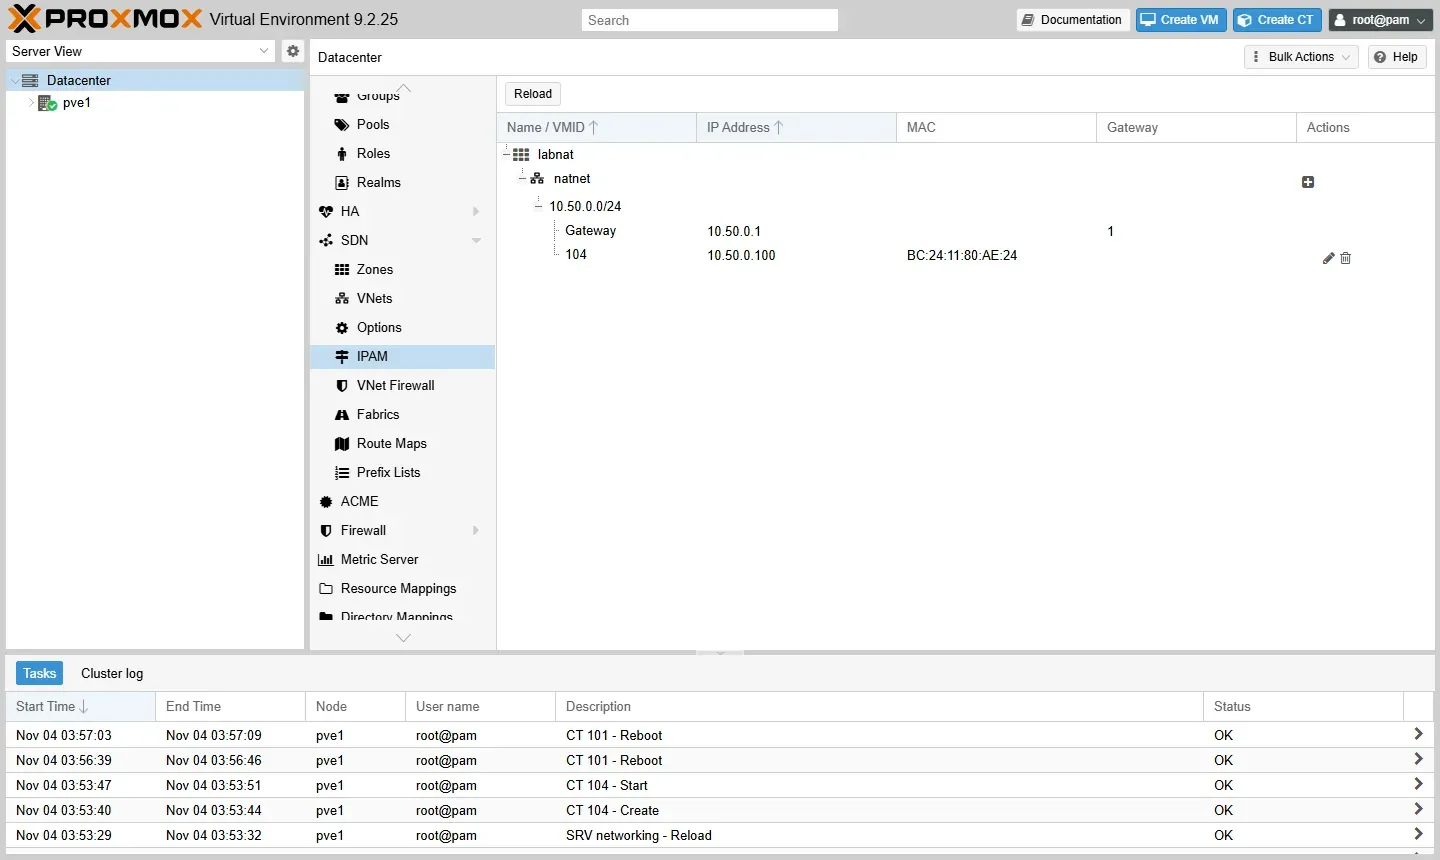
SDN على عدة سيرفرات SDN in a Cluster
في مختبرنا سيرفر واحد، ولكن الفائدة الحقيقية من SDN تظهر في العنقود، ولذلك يجب أن تعرف شرطين قبل أن تعتمد عليه. الأول أن منطقة VLAN تبني الـ VNets فوق جسر موجود، وهنا vmbr1، فيجب أن يوجد جسر بنفس الاسم على كل سيرفر في المنطقة، ومتصلاً بمنافذ تحمل نفس الشبكات في المحول، وإلا فسوف يعمل الجهاز على سيرفر ويفقد الشبكة عندما تنقله إلى آخر. والشرط الثاني أن كل منطقة لها قائمة سيرفرات Nodes، فإذا كان أحد السيرفرات دون اتصال بشبكة معينة فأخرجه من قائمة المنطقة، وبالتالي لا يظهر خيار نقل الأجهزة إليه. وعندما تضغط Apply يكتب Proxmox ملف /etc/network/interfaces.d/sdn على كل سيرفر في القائمة ويعيد تحميل الشبكة عليها كلها، فإذا فشل على سيرفر واحد تظهر حالته في الواجهة بجوار المنطقة، فراجعها بعد كل تطبيق ولا تفترض أن كل السيرفرات أخذت الإعداد.
كيف تتحقق من الإعداد؟ Troubleshooting Commands
بعد أي تغيير في الشبكة هناك أمر يوفر عليك كثيراً من التخمين، وهو ifquery --check من حزمة ifupdown2، فهو يقارن ما في ملف الإعداد بما هو مطبق فعلاً في النواة، ويضع بجوار كل سطر نتيجة الفحص:
ifquery --check bond0 vmbr1
ip -d link show vmbr1 | grep -o "vlan_filtering [0-9]"
auto bond0
iface bond0 inet manual [pass]
bond-slaves ens4 ens5 [pass]
bond-miimon 100 [pass]
bond-mode active-backup [pass]
bond-primary ens4 [pass]
auto vmbr1
iface vmbr1 inet manual [pass]
bridge-ports bond0 (veth101i0) (veth103i0) (tap201i0) [pass]
bridge-fd 0 [pass]
bridge-vlan-aware yes [pass]
bridge-stp no [pass]
bridge-vids 2-4094 []
vlan_filtering 1كل سطر عليه [pass] مطبق كما هو مكتوب، والمنافذ بين قوسين مثل (veth101i0) منافذ أضافها Proxmox للأجهزة وليست في الملف، وvlan_filtering 1 يؤكد أن الجسر واع بالـ VLAN فعلاً في النواة. وإذا رأيت [fail] بجوار سطر فهذا هو الفرق بين ما تظنه وما يعمل. وباقي الأوامر التي استخدمناها في هذا المقال تكفي لتشخيص أغلب المشكلات: bridge vlan show dev لما يسمح به كل منفذ، وbridge fdb show لمكان كل عنوان MAC، وcat /proc/net/bonding/bond0 لحالة الـ Bond، وtcpdump -e -nn -i مع الخيار -e الذي يعرض عناوين MAC والوسوم على كل إطار.
حجم الإطار في المناطق المتقدمة MTU
إذا انتقلت لاحقاً إلى المناطق QinQ أو VXLAN أو EVPN فهناك تفصيل يعطل الشبكة بصمت إذا نسيته، وهو حجم الإطار. فالتوثيق يقول إن QinQ يضيف وسماً ثانياً بحجم 4 بايت، فيجب أن يكون MTU الأجهزة 1496 إذا كان MTU البطاقة الحقيقية 1500، وإن تغليف VXLAN يأخذ 50 بايت، فيجب أن يكون MTU الـ VNet أقل من البطاقة الخارجة بخمسين. والعرض المعتاد عندما تنسى ذلك: ping يعمل، وصفحات الويب الصغيرة تفتح، ثم يتوقف نقل ملف كبير أو اتصال TLS في منتصفه، لأن الحزم الكبيرة لا تمر. والحل إما أن تخفض MTU داخل الأجهزة، أو أن ترفع MTU الشبكة الحقيقية بين السيرفرات إلى 1550 أو أكثر إذا كانت المحولات تدعم ذلك.
وماذا عن Open vSwitch؟
سوف تقرأ في المنتديات وفي التوثيق نفسه عن Open vSwitch كبديل لجسر Linux، وProxmox يدعمه بحزمة إضافية. والسؤال المنطقي: هل تحتاجه؟ في أغلب الحالات لا، فكل ما فعلناه في هذا المقال من VLAN وBond وSDN يعمل بجسر Linux المدمج في النواة، وهو الافتراضي في Proxmox، وأدواته مثل bridge وip يعرفها كل مدير أنظمة. أما Open vSwitch فيفيد إذا كانت في مؤسستك أدوات تديره أصلاً، أو كنت تحتاج مزايا خاصة به مثل التحكم عبر بروتوكول OpenFlow، وثمنه برنامج إضافي يعمل خارج النواة وطريقة تشخيص مختلفة. لذلك ابدأ بجسر Linux، ولا تنتقل إلا إذا ظهرت حاجة محددة لا يغطيها.
ما الذي تختاره لسيرفراتك؟ Decision Table
| الحالة | الإعداد المناسب | السبب |
|---|---|---|
| سيرفر واحد، شبكة واحدة | vmbr0 كما أنشأه المثبت | لا تحتاج أكثر من ذلك |
| عدة شبكات VLAN من المحول | جسر واحد VLAN-aware ووسم لكل جهاز | لا جسور ولا بطاقات لكل شبكة، والوسم في إعداد الجهاز |
| بطاقتان والمحول يدعم LACP | Bond بوضع 802.3ad تحت الجسر | البطاقتان تعملان، وانقطاع واحدة لا يوقف شيئاً |
| بطاقتان على محولين مختلفين أو دون LACP | Bond بوضع active-backup | لا يحتاج شيئاً من المحول |
| عنقود بعدة سيرفرات وفرق مختلفة | SDN بمنطقة VLAN وأسماء وصلاحيات على الـ VNets | إعداد واحد لكل السيرفرات، وكل فريق يرى شبكاته فقط |
| بيئة تجارب معزولة تخرج إلى الإنترنت | SDN بمنطقة Simple مع SNAT وDHCP | لا تظهر في شبكة الشركة، ولا تحتاج عناوين من مدير الشبكة |
| شبكات بين مواقع أو دون VLAN في المحولات | SDN بمنطقة VXLAN أو EVPN | الطبقة الثانية داخل نفق UDP فوق شبكة موجهة |
أخطاء شائعة Common Mistakes
- جهاز دون وسم على جسر VLAN-aware: رأينا أنه يستطيع أن يدخل أي VLAN على الجسر بنفسه، فاجعل لكل جهاز وسماً.
- تعديل
vmbr0عن بعد دون طرفية احتياطية: خطأ واحد في الجسر الذي يحمل عنوان الإدارة يقطعك عن السيرفر، فاحتفظ بوصول عبر IPMI أو iDRAC. - Bond بوضع LACP دون إعداد المحول: يعطيك حلقات وعناوين MAC تتنقل بين المنافذ، والعرض انقطاع متقطع حتى بين أجهزة السيرفر الواحد.
- وضع
balance-albأوbalance-tlbمع جسر للأجهزة: التوثيق يحذر منهما في هذه الحالة. - Corosync على Bond: أعطه شبكتين مستقلتين بدل Bond، كما ينصح التوثيق.
- تغيير الوسم في جهاز يعمل ثم افتراض أنه طبق: تحقق بالأمر
bridge vlan show devعلى منفذ الجهاز. - أسماء بطاقات تتغير بعد تحديث النواة: إعداد الـ Bond والجسور مكتوب بأسماء البطاقات مثل
ens4، فإذا تغير الاسم بعد تحديث لم يعد الـ Bond يجد منافذه، وانقطعت كل شبكات الأجهزة مرة واحدة. لذلك فعل تثبيت الأسماء من المثبت، أو بالأداةpve-network-interface-pinningعلى سيرفر مثبت سابقاً، قبل أن تبني عليها شيئاً. - تعديل ملف SDN يدوياً: الملف
/etc/network/interfaces.d/sdnيكتب من جديد عند كل Apply.
حذف المختبر Cleanup
for i in 101 102 103 104; do pct stop $i; pct destroy $i; done
qm stop 201; qm destroy 201
pvesh delete /cluster/sdn/vnets/natnet/subnets/labnat-10.50.0.0-24
for v in natnet vnet10 vnet20; do pvesh delete /cluster/sdn/vnets/$v; done
for z in labnat labvlan; do pvesh delete /cluster/sdn/zones/$z; done
pvesh set /cluster/sdn
الخلاصة Summary
وصلنا لنهاية الموضوع، وهذا ما يكتبه الفريق لمدير الشبكات:
- كل Port Group في VMware يقابله وسم على جسر واحد VLAN-aware في Proxmox، أو VNet باسم في SDN، وفي المختبر لم يصل أي جهاز من VLAN 10 إلى VLAN 20 مع أن العناوين واحدة.
- Bond بوضع active-backup حول الحركة إلى البطاقة الثانية فور اكتشاف الانقطاع، وخرجت الإطارات منها بوسومها، ومع محول يدعم LACP اختر 802.3ad.
- الجهاز دون وسم على جسر VLAN-aware منفذ Trunk لكل الشبكات، ودخل الـ Container بنفسه إلى شبكة قواعد البيانات، والوسم أو
trunksيمنع ذلك. - الإطارات التي تعود إلى السيرفر تجعل الجسر يتعلم أماكن خاطئة، فينقطع الاتصال حتى بين أجهزة السيرفر الواحد، والعلامة رسالة
own address as source address. - SDN يعطيك شبكات بأسماء وصلاحيات على مستوى العنقود، ومنطقة Simple تعطيك بيئة معزولة مع SNAT وDHCP في أربعة أوامر.
وفي المقال القادم بإذن الله ننتقل إلى التخزين: ZFS وLVM-thin والمجلدات وNFS، ونقيس الـ Snapshots والتخصيص المرن بالأرقام.
 دليلتقسيم الشبكة Network Segmentation بال VLAN وال VPCلماذا تصل كاميرا مخترقة إلى قاعدة بياناتك، وكيف تمنع ذلك بتقسيم الشبكة إلى مناطق لا يمر بينها إلا ما تسمح به.
 دليلإنشاء أول جهاز افتراضي في Proxmox VE بعنوان IP ثابتكيف تنشئ أول جهاز افتراضي VM على سيرفر Proxmox VE، وتثبت عليه Ubuntu Server بعنوان IP ثابت جاهزاً للنسخ الاحتياطي.
 دليلأجهزة الشبكة في البيت والمكتب: ماذا يفعل كل جهاز؟نأخذ كل جهاز في شبكة البيت والمكتب على حدة، من المودم إلى ال Router وال Switch، ونعرف ماذا يفعل ولماذا تحتاجه.
 دليلجدار الحماية Firewall في MikroTik RouterOS بالتفصيلكيف تمر الحزمة داخل جدار الحماية في RouterOS، وكيف تكتب قواعد مرتبة تحمي الراوتر والشبكة خلفه دون أن تفقد الوصول إليه.
سجل التحديثات Changelog
- نوفمبر 2026: كتابة الدليل وتنفيذ المختبر على Proxmox VE 9.2 (pve-manager 9.2.25، النواة 7.0.14-26)، مع Containers من Alpine 3.24 وجهاز Debian 13 من Image السحابة، وdnsmasq لـ DHCP في SDN.


