إذا كنت تدير خدمة على Windows، فقد مرت عليك لحظة تحتاج فيها أن تعرف ماذا حدث داخلها في الدقائق العشر الماضية: لماذا تأخر طلب معين، أو لماذا رفض الدفع، أو من الذي شغل PowerShell على السيرفر في منتصف الليل. والحل البديهي أن تكتب سجلات Logs في ملف نصي، وهذا يعمل حتى يكبر الملف، أو حتى تحتاج تفاصيل لا تريد أن تكتبها دائماً لأنها تبطئ الخدمة. وفي الوقت نفسه هناك أدوات تعرف عن جهازك أكثر مما تعرفه أنت: Process Monitor يرى كل ملف يفتح، وبرنامج الحماية يعرف كل عملية تبدأ، وأدوات قياس الأداء ترى كل تبديل للمعالج. وكل هذه الأدوات تقرأ من مصدر واحد مدمج في Windows منذ Windows 2000، اسمه تتبع الأحداث في Windows Event Tracing for Windows، واختصاراً ETW.
وهذا المقال هو الثالث في مرحلة برمجة النظام في Windows، بعد مقال اعتراض الدوال API Hooking الذي انتهى بأن برامج الحماية تراجعت عن الاعتراض داخل العمليات وانتقلت إلى مصادر لا تستطيع العملية أن تزيلها، وETW أهم هذه المصادر. وقد شرح مقال سجلات الأحداث Event Viewer السجلات التي يحفظها Windows ويعرضها، أما هنا فننزل طبقة: من أين تأتي هذه السجلات، وكيف تكتب أنت أحداثاً من برنامجك، وكيف تجمعها وتقرؤها لحظة حدوثها، وما الذي يستطيع المستخدم العادي أن يراه، وما الذي يبقى للنواة والمدير. وكل ذلك ببرنامج C صغير على جهاز Windows 11 حقيقي دون صلاحيات المدير.
 دليلالخطافات Hooks في Windows: كيف يعترض البرنامج الرسائلنركب خطافات SetWindowsHookEx على خيوط برنامج C صغير ونوافذه فقط على Windows 11 دون صلاحيات المدير، فنرى ترتيب السلسلة وتغيير الرسائل وحقن المكتبة في عملية أخرى وكلفة الخطاف، ثم نشرح الخطافات العامة وبرامج تسجيل لوحة المفاتيح من جهة الكشف.
 دليلاعتراض الدوال API Hooking مع Detours في Windowsنعترض CreateFileW داخل برنامج C صغير بجدول الاستيراد ثم بمكتبة Detours على Windows 11 دون صلاحيات المدير، ونرى البايتات والترامبولين في cdb، ونقيس الكلفة، ونكشف الاعتراض بمقارنة الذاكرة بالملف، ونفهم لماذا انتقلت برامج الحماية إلى النواة.
 دليلسجلات الأحداث Event Viewer: كيف تقرأ ما حدث في جهازككيف تعرف من سجلات Windows لماذا أعاد جهازك التشغيل وحده، من التحديث إلى الشاشة الزرقاء إلى زر الطاقة، بعارض الأحداث وPowerShell دون صلاحيات المسؤول.
 دليلSysmon: مراقبة أمنية مجانية لأجهزة Windowsكيف يسجل Sysmon ما لا يسجله Windows من عمليات وسطور أوامر وفتح للذاكرة، وكيف تكتب فلاتره وتفحصها، مع مختبر يقرأ مخططه وأحداث هجمات حقيقية منشورة بصلاحيات مستخدم عادي.
 دليلWMI وCIM: الاستعلام عن Windows وإدارته من الداخلنفتح طبقة WMI على Windows 11 دون صلاحيات المدير: الكلاسات واستعلامات WQL وكلفتها، وطريقة تنشئ عملية أبوها WmiPrvSE.exe، واشتراك مؤقت في الأحداث، وبرنامج C++ عبر COM، ثم نقرأ الاشتراكات الدائمة التي يستعملها المهاجمون ونعرف كيف تكشفها.
وسوف نناقش في هذا المقال ما يلي:
- ما هو ETW، وأجزاؤه الأربعة: المزود Provider، والجلسة Session، والمتحكم Controller، والمستهلك Consumer.
- أنواع المزودات، ولماذا اخترنا TraceLogging لبرنامجنا.
- مختبر عملي: مزود في برنامج C، وجلسة ملف بالأداة
logman، وقراءة الملف بأداتين مختلفتين بنتيجتين مختلفتين. - جلسة لحظية Real-time Session في C تقرأ أحداثنا وأحداث PowerShell وهي تحدث، ومزود من النواة رفض أن يعمل معنا.
- كم يكلف الحدث حين لا يستمع أحد، وحين تستمع جلسة.
- ما الذي لا يستطيعه المستخدم العادي: NT Kernel Logger ومزود Threat-Intelligence وWPR وسجل الأمان.
- كيف تستعمل برامج الحماية ETW، وكيف يحاول المهاجم إسكاته، ثم الأخطاء الشائعة وجدول قرار وتدريب عملي.
ما هو تتبع الأحداث ETW؟
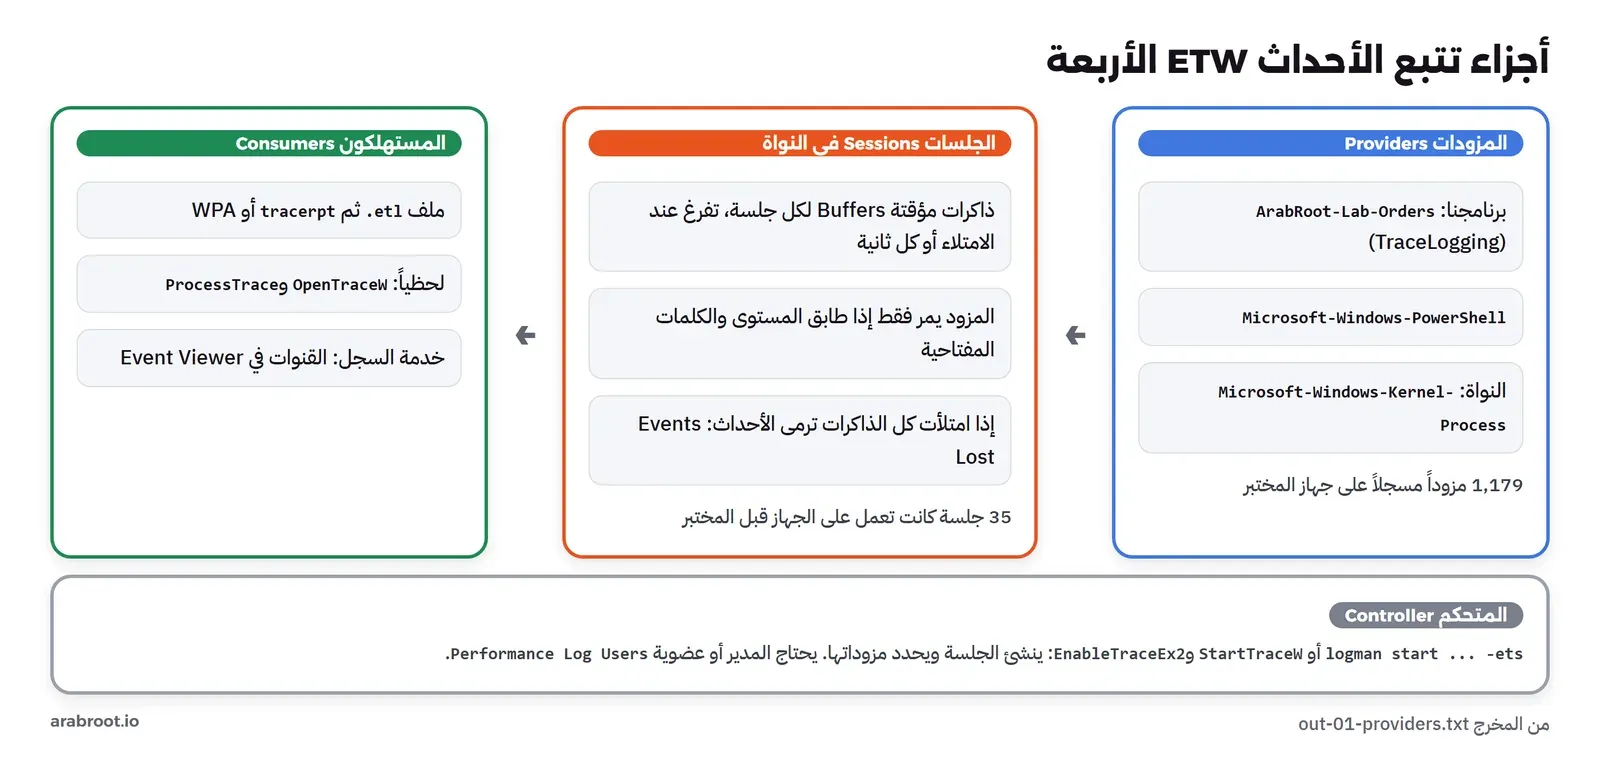
تتبع الأحداث ETW هو آلية في نواة Windows تسمح لأي كود، في وضع المستخدم أو في النواة، أن يكتب أحداثاً منظمة بسرعة عالية جداً، وتسمح لبرامج أخرى أن تجمع هذه الأحداث في ملف أو تقرأها لحظة كتابتها. وتشرح صفحة Microsoft عن ETW أن الآلية مكونة من أربعة أدوار:
- المزود Provider: الكود الذي يكتب الأحداث، وله اسم ومعرف GUID. وفي Windows أكثر من ألف مزود جاهز، من النواة إلى PowerShell إلى خدمة الطباعة.
- الجلسة Session: مجموعة ذاكرات مؤقتة Buffers في النواة، تستقبل أحداث المزودات المفعلة فيها، وتكتبها في ملف بصيغة
.etlأو تسلمها لمستهلك لحظي. - المتحكم Controller: البرنامج الذي ينشئ الجلسة ويحدد المزودات التي تعمل فيها، ومستوى التفصيل، وحجم الذاكرات، مثل
logmanأو دالةStartTraceW. - المستهلك Consumer: البرنامج الذي يقرأ الأحداث من الملف أو من الجلسة اللحظية ويفسرها، مثل Event Viewer أو
tracerptأو برنامج الحماية.
والفكرة الأهم في هذا التصميم أن المزود لا يعرف من يستمع إليه. فهو يكتب الحدث، والنواة تنظر في الجلسات المفعل فيها هذا المزود، فإذا لم تجد أي جلسة لم يحدث شيء تقريباً. والمثال الأقرب من الحياة هو محطة إذاعة: المذيع يتكلم سواء كان هناك مستمع أم لا، والمستمع يختار المحطة ويضبط الصوت، ولا يحتاج المذيع أن يعرف كم جهاز راديو يعمل الآن. والفرق الوحيد أن «المذيع» في ETW يعرف إذا كان لا أحد يستمع، فيوفر جهد الكلام أصلاً، وهذا ما سوف نقيسه بالأرقام.
والعلاقة بالسجلات التي تراها في Event Viewer أن بعض المزودات تعلن في وصفها قنوات Channels، مثل Microsoft-Windows-PowerShell/Operational، وخدمة سجل الأحداث نفسها تشغل جلسة ETW تجمع أحداث هذه القنوات وتحفظها في ملفات .evtx. أي أن السجل الذي قرأته في مقال Event Viewer هو مستهلك ETW دائم يعمل منذ إقلاع الجهاز، وما لا يذهب إلى قناة لا يحفظ في أي مكان إلا إذا شغلت أنت جلسة له.
من أين جاء ETW؟
ظهر ETW أول مرة في Windows 2000 كأداة داخلية لفرق Microsoft نفسها، تقيس بها أداء النواة وبرامج التشغيل دون أن تبطئها، ولذلك صمم من البداية على مبدأ واحد: الكتابة يجب أن تكون رخيصة جداً، والتعقيد كله عند من يقرأ. ثم في Windows Vista أعادت Microsoft بناء سجل الأحداث فوقه، فصارت القنوات التي تراها في Event Viewer، مثل Application وSystem والقنوات الكثيرة تحت Applications and Services Logs، كلها أحداث ETW تجمعها خدمة السجل وتحفظها، وظهرت المزودات بملفات البيان Manifest. ثم جاء TraceLogging في Windows 10 ليجعل كتابة مزود في برنامج عادي أمراً بسيطاً لا يحتاج تثبيتاً. وفي كل هذه المراحل بقيت الآلية نفسها في النواة، ولذلك تجد اليوم على جهاز واحد مزودات من عصر Windows 2000 بجانب مزودات كتبت هذا العام، وكلها تكتب في الجلسات نفسها.
أنواع المزودات Provider Types
عبر السنين أضافت Microsoft أربع طرق لكتابة مزود، وكلها تكتب في الجلسات نفسها، والفرق في كيف يعرف المستهلك شكل الحدث:
| النوع | كيف يعرف المستهلك شكل الحدث | أين تراه اليوم |
|---|---|---|
| MOF Providers | تعريف كلاسات WMI مسجل في النظام | مزودات قديمة، ومنها مزود النواة الكلاسيكي |
| WPP | ملفات TMF تخرج من ملف الرموز PDB، ولا يقرؤها إلا من يملكها | سجلات التشخيص الداخلية لبرامج التشغيل وخدمات Windows |
| Manifest-based | ملف بيان Manifest بصيغة XML مسجل في النظام | أغلب مزودات Windows الحديثة، والقنوات في Event Viewer |
| TraceLogging | الحدث يحمل وصف حقوله معه Self-describing | برامجك أنت، ومزودات Windows الجديدة، وEventSource في .NET |
واخترنا TraceLogging لبرنامجنا لسبب عملي، تشرحه بوابة TraceLogging في Microsoft Learn: لا يحتاج أي تسجيل في النظام، ولا ملف بيان، ولا صلاحيات المدير عند التثبيت، فتكتب الحدث في الكود بحقوله وأسمائها، ويحمل كل حدث وصفه معه. والثمن أن الحدث أكبر حجماً، لأن أسماء الحقول تسافر معه، وأن بعض الأدوات القديمة لا تفهمه، وسوف نرى الأمرين في المختبر. ومن يكتب بلغة .NET يحصل على الشيء نفسه بالكلاس EventSource، الذي تشرحه صفحة EventSource في .NET، ويكتب أحداثاً بصيغة TraceLogging أيضاً.
داخل الجلسة: الذاكرات المؤقتة Buffers وفقدان الأحداث
عندما يكتب المزود حدثاً، لا يذهب الحدث إلى القرص ولا إلى المستهلك مباشرة، وإنما تنسخه النواة إلى ذاكرة مؤقتة Buffer تخص الجلسة، وغالباً ذاكرة لكل معالج، حتى لا تتزاحم المعالجات على قفل واحد. وعندما تمتلئ الذاكرة، أو يمر وقت التفريغ Flush Timer، يأخذها خيط في النواة ويكتبها في ملف الجلسة، أو يضعها في طابور المستهلك اللحظي، ثم تعود الذاكرة فارغة إلى المجموعة. وهذا التصميم هو سبب السرعة التي سوف نقيسها: المزود لا ينتظر قرصاً ولا مستهلكاً، وإنما ينسخ بايتات في ذاكرة جاهزة ويعود.
ولكن له نتيجة يجب أن تعرفها: إذا كتبت المزودات أسرع مما يستطيع القرص أو المستهلك أن يأخذ، وامتلأت كل الذاكرات، فإن النواة لا توقف المزود ولا تبطئه، وإنما ترمي الأحداث الجديدة وتعدها في عداد الأحداث المفقودة Events Lost. أي أن ETW يختار سرعة البرنامج المراقب على اكتمال المراقبة، وهذا عكس ملف السجل النصي الذي يبطئ البرنامج إذا بطأ القرص. ولذلك تعطيك logman الخيارين -bs لحجم الذاكرة و-nb لأقل وأكثر عدد منها، وفي اختبار الكلفة في المختبر استعملنا ذاكرات حجمها 1 ميجابايت بين 16 و64 ذاكرة، فكتبت الجلسة 85 ذاكرة ولم تفقد شيئاً. وللجلسة أوضاع أخرى غير الملف العادي والوضع اللحظي، منها الملف الدائري Circular الذي يحتفظ بآخر حجم محدد فقط ويكتب فوق الأقدم، وهو مناسب لجلسة تعمل دائماً وتحفظها فقط عند المشكلة، وتشرح صفحة أوضاع التسجيل كل هذه الأوضاع.
لماذا لا يكفي ملف نصي أو OutputDebugString؟
قبل أن نكتب أي كود، لنمر على الحلول البديهية واحداً واحداً، لأن كل واحد منها يعمل حتى يتوقف. الحل الأول ملف نصي تكتب فيه الخدمة سطراً لكل طلب، وهذا بسيط، ولكن الكتابة فيه تنتظر القرص، وكل سطر يجهز ويكتب حتى لو لم يقرأه أحد أبداً، فإما أن تكتب قليلاً فلا تجد التفصيل حين تحتاجه، أو تكتب كثيراً فتبطئ الخدمة وتملأ القرص. والحل الثاني الدالة OutputDebugString التي يعرفها مطورو Windows، وهي ترسل نصاً إلى مصحح الأخطاء أو إلى أداة مثل DebugView، ولكنها نص بلا حقول ولا مستويات، وتمر عبر قفل عام على مستوى الجهاز، فلا تناسب خدمة تكتب آلاف الرسائل في الثانية. والحل الثالث أن تكتب في سجل Application بالدالة ReportEvent، وهذا يحفظ الحدث دائماً ويراه المسؤول، ولكنه مصمم لأحداث قليلة مهمة، لا لتفاصيل كل طلب. وETW يحل هذه المشكلات معاً: الحدث شبه مجاني حين لا يستمع أحد، ومنظم بحقول وأنواع، ويجمع مع أحداث النظام في جلسة واحدة، وتقرر وقت الحاجة لا وقت كتابة الكود كم تريد من التفاصيل.
تجهيز المختبر Lab
المختبر برنامج C واحد اسمه etwlab.exe، فيه المزود والمستهلك معاً، ونبنيه بأدوات Microsoft للغة C++ x64:
@echo off
rem Build with the MSVC x64 tools ("x64 Native Tools Command Prompt for VS", or 00-setup.ps1 calls it).
cl 2>&1 | findstr /c:"Version"
cl /nologo /W3 /O2 /utf-8 etwlab.c /link tdh.lib advapi32.lib || exit /b 1
dir /b *.exe
والخيار /utf-8 مهم هنا، لأن البرنامج يكتب اسم عميل بالعربية في الحدث، وبدونه يقرأ المترجم الملف بترميز آخر فيصل النص إلى الحدث مشوهاً. والسكربت 00-setup.ps1 يبني في مجلد المختبر ويطبع البيئة، ثم يطبع المجموعات التي تهم في هذا المقال من رمز الأمان Token:
OS        : Microsoft Windows 11 Pro (build 26100.9711)
PowerShell: 5.1.26100.9711
Elevated  : False
Lab folder: C:\lab
Microsoft (R) C/C++ Optimizing Compiler Version 19.51.36256 for x64
etwlab.c
etwlab.exe
Mandatory Label\Medium Mandatory Level
NT AUTHORITY\Local account and member of Administrators group Group used for deny only
BUILTIN\Administrators Group used for deny only
BUILTIN\Performance Log Users Mandatory group, Enabled by default, Enabled groupوالسطر الأخير هو مفتاح المقال كله: الحساب عضو في مجموعة Performance Log Users. وتقول صفحة StartTraceW إن التحكم في جلسات ETW مسموح فقط للمديرين، ولأعضاء هذه المجموعة، وللخدمات التي تعمل بحسابات النظام، وإن طريقة إعطاء مستخدم مقيد هذه القدرة هي إضافته إلى هذه المجموعة. وعلى هذا الجهاز كان الحساب في المجموعة من قبل، ولم يضفه المختبر، ولا يغير المختبر أي عضوية. أما سطر BUILTIN\Administrators فيقول Group used for deny only، أي أن الحساب مدير ولكنه يعمل الآن بالرمز المصفى Filtered Token دون صلاحيات المدير، كما شرح مقال رموز الأمان Tokens. فإذا لم يكن حسابك في هذه المجموعة، فإن خطوات إنشاء الجلسات في هذا المقال سوف تعطيك الخطأ 5، أي رفض الوصول.
ماذا يوجد على جهازك؟ المزودات والجلسات
قبل أن نكتب أي شيء، نسأل الجهاز: كم مزوداً مسجلاً عليه، وما المزود الذي ينشر أحداث العمليات، وما الجلسات التي تعمل الآن. والجزء الأول من السكربت يحسب أيضاً معرف GUID لمزودنا من اسمه:
GUID that EventSource derives from the name ArabRoot-Lab-Orders: bcfb55a6-3682-5c70-b1fd-2045da5fe1d5
providers registered on this machine (logman query providers): 1179


Provider                                 GUID
-------------------------------------------------------------------------------
Microsoft-Windows-Kernel-Process         {22FB2CD6-0E7B-422B-A0C7-2FAD1FD0E716}

Value               Keyword              Description
-------------------------------------------------------------------------------
0x0000000000000010  WINEVENT_KEYWORD_PROCESS
0x0000000000000020  WINEVENT_KEYWORD_THREAD
0x0000000000000040  WINEVENT_KEYWORD_IMAGE
0x0000000000000080  WINEVENT_KEYWORD_CPU_PRIORITY
0x0000000000000100  WINEVENT_KEYWORD_OTHER_PRIORITY
0x0000000000000200  WINEVENT_KEYWORD_PROCESS_FREEZE
0x0000000000000400  WINEVENT_KEYWORD_JOB
0x0000000000000800  WINEVENT_KEYWORD_ENABLE_PROCESS_TRACING_CALLBACKS
0x0000000000001000  WINEVENT_KEYWORD_JOB_IO
0x0000000000002000  WINEVENT_KEYWORD_WORK_ON_BEHALF
0x0000000000004000  WINEVENT_KEYWORD_JOB_SILO
0x8000000000000000  Microsoft-Windows-Kernel-Process/Analytic

Value               Level                Description
-------------------------------------------------------------------------------

running trace sessions (logman query -ets): 35; some of them:
Eventlog-Security                       Trace                         Running
Diagtrack-Listener                      Trace                         Running
NtfsLog                                 Trace                         Running
DefenderApiLoggerLowPriv                Trace                         Running
وفي هذا المخرج لاحظ التالي:
- المعرف
bcfb55a6-3682-5c70-b1fd-2045da5fe1d5لم نخترعه، وإنما حسبه الكلاسEventSourceمن الاسمArabRoot-Lab-Ordersبخوارزمية ثابتة. وتوصي Microsoft بهذه الطريقة لمزودات TraceLogging، لأن أي أداة تعرف الاسم تستطيع أن تحسب المعرف نفسه، ولذلك نسخناه في الكود. - على الجهاز 1,179 مزوداً مسجلاً، ومزودنا ليس منها، لأن TraceLogging لا يسجل في النظام كما قلنا.
- المزود
Microsoft-Windows-Kernel-Processيقسم أحداثه بالكلمات المفتاحية Keywords:0x10لبدء العمليات وانتهائها، و0x20للخيوط، و0x40لتحميل الملفات التنفيذية Images. والجلسة تفعل المزود بقناع Mask من هذه الكلمات، فلا تصلها إلا الأحداث التي طلبتها، وهذا ما يجعل مزوداً واحداً يخدم أدوات مختلفة بتفاصيل مختلفة. - على الجهاز 35 جلسة تعمل الآن، واخترنا أربعاً منها للعرض:
Eventlog-Securityهي جلسة خدمة السجل لسجل الأمان، وDefenderApiLoggerLowPrivجلسة لبرنامج Microsoft Defender، وDiagtrack-Listenerجلسة خدمة القياس عن بعد Telemetry، وNtfsLogلنظام الملفات. أي أن جهازك يجمع أحداث ETW طوال الوقت لعدة مستهلكين، قبل أن تبدأ أنت أي شيء.
كتابة مزود في برنامجك
المزود في TraceLogging ثلاثة أسطر: تعريف المزود باسمه ومعرفه، ثم TraceLoggingRegister عند البدء، ثم TraceLoggingWrite لكل حدث، مع اسم الحدث ومستواه Level وكلمته المفتاحية وحقوله، ثم TraceLoggingUnregister عند الخروج:
// Provider "ArabRoot-Lab-Orders". The GUID is the one EventSource derives from the name (shown in 01-providers.ps1).
TRACELOGGING_DEFINE_PROVIDER(g_prov, "ArabRoot-Lab-Orders",
    (0xbcfb55a6, 0x3682, 0x5c70, 0xb1, 0xfd, 0x20, 0x45, 0xda, 0x5f, 0xe1, 0xd5));
static const GUID OrdersGuid = { 0xbcfb55a6, 0x3682, 0x5c70, { 0xb1, 0xfd, 0x20, 0x45, 0xda, 0x5f, 0xe1, 0xd5 } };
static const GUID KernelProcessGuid = { 0x22fb2cd6, 0x0e7b, 0x422b, { 0xa0, 0xc7, 0x2f, 0xad, 0x1f, 0xd0, 0xe7, 0x16 } };
static const GUID ThreatIntelGuid = { 0xf4e1897c, 0xbb5d, 0x5668, { 0xf1, 0xd8, 0x04, 0x0f, 0x4d, 0x8d, 0xd3, 0x44 } };
#define KW_ORDERS 0x1
#define KW_ERRORS 0x2

static double now_ms(void) { static LARGE_INTEGER f; LARGE_INTEGER c; if (!f.QuadPart) QueryPerformanceFrequency(&f); QueryPerformanceCounter(&c); return c.QuadPart * 1000.0 / f.QuadPart; }

static void cmd_emit(int n) {
    TraceLoggingRegister(g_prov);
    printf("provider registered; a session is listening: %s\n", TraceLoggingProviderEnabled(g_prov, 0, 0) ? "yes" : "no");
    for (int i = 1; i <= n; i++) {
        double amount = 120.5 * i;
        TraceLoggingWrite(g_prov, "OrderReceived", TraceLoggingLevel(WINEVENT_LEVEL_INFO), TraceLoggingKeyword(KW_ORDERS),
            TraceLoggingInt32(1000 + i, "OrderId"), TraceLoggingFloat64(amount, "Amount"), TraceLoggingWideString(L"عميل تجريبي", "Customer"));
        if (i % 3 == 0)
            TraceLoggingWrite(g_prov, "PaymentFailed", TraceLoggingLevel(WINEVENT_LEVEL_WARNING), TraceLoggingKeyword(KW_ERRORS),
                TraceLoggingInt32(1000 + i, "OrderId"), TraceLoggingString("card declined", "Reason"));
        Sleep(50);
    }
    printf("wrote %d OrderReceived and %d PaymentFailed events\n", n, n / 3);
    TraceLoggingUnregister(g_prov);
}
والدالة TraceLoggingProviderEnabled تسأل: هل تستمع أي جلسة الآن إلى هذا المزود بهذا المستوى؟ وهذه هي الطريقة التي تتجنب بها تجهيز بيانات ثقيلة لحدث لن يقرأه أحد. والحدث OrderReceived بمستوى المعلومات WINEVENT_LEVEL_INFO والكلمة 0x1، والحدث PaymentFailed بمستوى التحذير WINEVENT_LEVEL_WARNING والكلمة 0x2، وهذا التقسيم هو ما يسمح لمن يجمع الأحداث أن يطلب الأخطاء وحدها.
جلسة ملف بالأداة logman
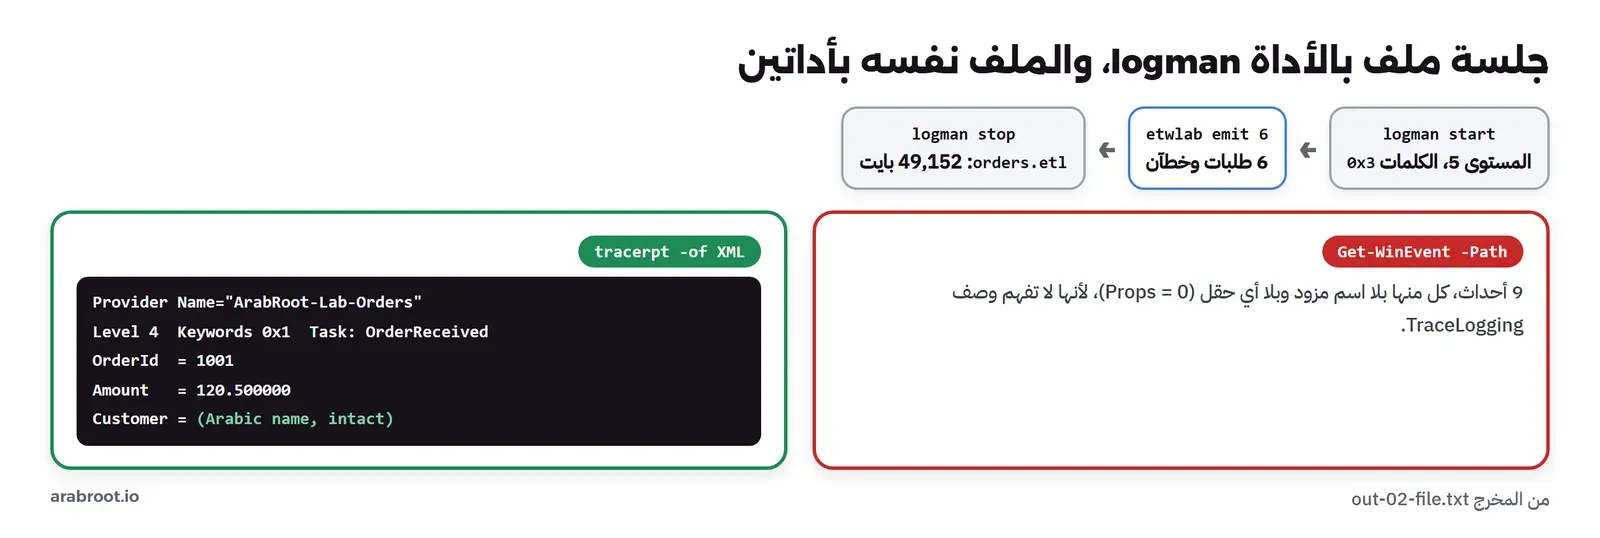
أبسط متحكم موجود في كل Windows هو logman، الذي تشرحه صفحة logman. والأمر في أول المخرج ينشئ جلسة اسمها ArabRoot-Lab-File، ويفعل فيها مزودنا بالكلمتين 0x3، أي الطلبات والأخطاء معاً، وبالمستوى 5 أي كل التفاصيل، ويكتب في الملف orders.etl، والخيار -ets يعني أن تبدأ الجلسة الآن مباشرة دون حفظ إعداد دائم:
> logman start ArabRoot-Lab-File -p {bcfb55a6-3682-5c70-b1fd-2045da5fe1d5} 0x3 0x5 -o orders.etl -ets
The command completed successfully.

> etwlab.exe emit 6
provider registered; a session is listening: yes
wrote 6 OrderReceived and 2 PaymentFailed events
[exit code 0 = 0x00000000]

> logman query ArabRoot-Lab-File -ets
Name:                 ArabRoot-Lab-File
Status:               Running
Root Path:            C:\lab
Segment:              Off
Name:                 ArabRoot-Lab-File\ArabRoot-Lab-File
Output Location:      C:\lab\orders.etl
Buffer Size:          8
Buffers Lost:         0
Buffers Written:      1
Buffer Flush Timer:   0
File Mode:            File
Provider:
Name:                 {BCFB55A6-3682-5C70-B1FD-2045DA5FE1D5}
Provider Guid:        {BCFB55A6-3682-5C70-B1FD-2045DA5FE1D5}
Level:                5
KeywordsAll:          0x0
KeywordsAny:          0x3

> logman stop ArabRoot-Lab-File -ets
The command completed successfully.

.etl size: 49152 bytes
البرنامج قال في سطره الأول إن جلسة تستمع، ثم كتب ستة طلبات وخطأي دفع، وlogman query أكد أن الجلسة تعمل بذاكرات حجم كل منها 8 كيلوبايت، كتب منها واحدة إلى الملف، ولم تضع أي ذاكرة Buffers Lost: 0. وبعد الإيقاف صار الملف 49,152 بايت. ولاحظ في أسفل الاستعلام ثلاثة أسطر تحدد ما يصل من المزود: Level: 5 يعني كل المستويات حتى التفصيلي Verbose، فالجلسة تستقبل كل حدث مستواه 5 أو أقل، وكلما صغر الرقم صار الحدث أخطر، فالرقم 2 للأخطاء و3 للتحذيرات و4 للمعلومات. وKeywordsAny: 0x3 يعني أن الحدث يمر إذا كانت فيه أي كلمة من الكلمتين، وKeywordsAll: 0x0 يعني أننا لم نشترط وجود كلمات معينة كلها معاً. والنواة تطبق هذه الشروط قبل أن تنسخ الحدث، فالحدث الذي لا يطابقها لا يكلف الجلسة شيئاً، ولا يكلف المزود إلا الفحص الذي قسناه في قسم الكلفة. والآن نقرأ الملف بأداتين:
> Get-WinEvent -Path orders.etl -Oldest
Id LevelDisplayName ProcessId ProviderName Props
-- ---------------- --------- ------------ -----
 0 Information          29836                  0
 0 Information          23980                  0
 0 Information          23980                  0
 0 Information          23980                  0
 0 Warning              23980                  0
 0 Information          23980                  0
 0 Information          23980                  0
 0 Information          23980                  0
 0 Warning              23980                  0

> tracerpt orders.etl -o orders.xml -of XML  (the first event of our provider, as XML)
<Event xmlns="http://schemas.microsoft.com/win/2004/08/events/event">
<System>
<Provider Name="ArabRoot-Lab-Orders" Guid="{bcfb55a6-3682-5c70-b1fd-2045da5fe1d5}" />
<EventID>0</EventID>
<Version>0</Version>
<Level>4</Level>
<Task>0</Task>
<Opcode>0</Opcode>
<Keywords>0x1</Keywords>
<TimeCreated SystemTime="2026-11-20T17:24:56.997619100+02:59" />
<Correlation ActivityID="{00000000-0000-0000-0000-000000000000}" />
<Execution ProcessID="23980" ThreadID="5568" ProcessorID="1" KernelTime="0" UserTime="0" />
<Channel />
<Computer />
</System>
<EventData>
<Data Name="OrderId">1001</Data>
<Data Name="Amount">120.500000</Data>
<Data Name="Customer">عميل تجريبي</Data>
</EventData>
<RenderingInfo Culture="en-US">
<Task>OrderReceived</Task>
</RenderingInfo>
</Event>
وهنا المفاجأة الثانية في المختبر. فالأداة Get-WinEvent في PowerShell فتحت الملف وأعدت الأحداث، ولكنها لم تعرف اسم المزود، ولم تجد أي حقل في أي حدث، فكل الأعمدة فارغة إلا المستوى ورقم العملية. والسبب أن Get-WinEvent تفهم المزودات التي لها ملف بيان مسجل، ولا تفهم وصف الحقول الذي يحمله حدث TraceLogging داخله. أما الأداة tracerpt فاستعملت مكتبة TDH التي تفهم هذا الوصف، فأخرجت الحدث كاملاً: اسم المزود، والمستوى 4، والكلمة 0x1، والحقول الثلاثة بأسمائها، واسم الحدث OrderReceived في RenderingInfo، والاسم العربي سليماً. والدرس العملي: إذا كتبت مزوداً بـ TraceLogging فاختبر قراءته بالأداة التي سوف يستعملها فريقك، ولا تفترض أن كل أداة تقرأ ETW تفهم كل أنواعه. والحدث الأول في الملف من عملية أخرى برقم 29836 هو حدث الترويسة Header الذي تكتبه الجلسة نفسها في بداية كل ملف.
الحدث من الداخل: الترويسة والحقول
مخرج tracerpt يعرض الحدث بصيغة XML، ولكن خلفه بنية ثابتة يستلمها كل مستهلك، وتشرحها صفحة EVENT_HEADER. ففي الترويسة معرف المزود، ثم واصف الحدث Event Descriptor بأرقامه: رقم الحدث Id، والإصدار Version، والقناة Channel، والمستوى Level، والعملية Opcode، والمهمة Task، والكلمات المفتاحية Keywords. ثم الوقت بدقة عالية، ورقم العملية والخيط اللذين أضافتهما النواة، ومعرف النشاط Activity ID الذي يربط الأحداث المتعلقة بطلب واحد عبر عدة مكونات. وبعد الترويسة تأتي البيانات نفسها كبايتات متتالية، ولا يعرف المستهلك معناها إلا بوصف: من ملف البيان المسجل، أو من الحدث نفسه في TraceLogging.
ولاحظ في مخرجنا أن EventID صفر وTask صفر، لأن TraceLogging لا تعطي الحدث رقماً، وإنما اسماً، وظهر الاسم OrderReceived في RenderingInfo. وهذا فرق عملي مهم: أدوات التنبيه والفلاتر في أغلب أنظمة جمع السجلات تعمل بأرقام الأحداث، كما رأيت مع الحدث 4625 في سجل الأمان، فإذا كنت تنوي أن ترسل أحداث برنامجك إلى نظام كهذا، فقد تحتاج مزوداً بملف بيان وأرقام ثابتة بدلاً من TraceLogging. ولاحظ كذلك أن قيمة Amount ظهرت 120.500000، أي أن النوع وصل كرقم عشري حقيقي لا كنص، فيستطيع المستهلك أن يجمعه أو يقارنه دون تحويل، وهذه ميزة السجل المنظم على السطر النصي.
جلسة لحظية Real-time Session بلغة C
جلسة الملف مناسبة للتحليل بعد الحدث، أما برامج الحماية والمراقبة فتحتاج الأحداث وهي تحدث. وفي هذا الوضع ينشئ برنامجنا الجلسة بنفسه بـ StartTraceW مع الخيار EVENT_TRACE_REAL_TIME_MODE، ويفعل فيها ثلاثة مزودات بـ EnableTraceEx2، ثم يفتحها كمستهلك بـ OpenTraceW ويعطيها دالة تستدعى عند كل حدث، ويشغل ProcessTrace في خيط مستقل لأنها لا تعود حتى تتوقف الجلسة:
static void cmd_live(void) {
    const wchar_t *name = L"ArabRoot-Lab-Live";
    EVENT_TRACE_PROPERTIES *p = props(name, EVENT_TRACE_REAL_TIME_MODE);
    TRACEHANDLE session = 0;
    ULONG e = StartTraceW(&session, name, p);
    if (e == ERROR_ALREADY_EXISTS) { ControlTraceW(0, name, p, EVENT_TRACE_CONTROL_STOP); free(p); p = props(name, EVENT_TRACE_REAL_TIME_MODE); e = StartTraceW(&session, name, p); }
    printf("StartTraceW(\"%ls\", real time) -> %lu\n", name, e);
    if (e) return;
    e = EnableTraceEx2(session, &OrdersGuid, EVENT_CONTROL_CODE_ENABLE_PROVIDER, WINEVENT_LEVEL_VERBOSE, KW_ORDERS | KW_ERRORS, 0, 0, NULL);
    printf("EnableTraceEx2(ArabRoot-Lab-Orders, keywords 0x3) -> %lu\n", e);
    e = EnableTraceEx2(session, &KernelProcessGuid, EVENT_CONTROL_CODE_ENABLE_PROVIDER, WINEVENT_LEVEL_INFO, 0x10 /* WINEVENT_KEYWORD_PROCESS */, 0, 0, NULL);
    printf("EnableTraceEx2(Microsoft-Windows-Kernel-Process, keyword 0x10) -> %lu\n", e);
    e = EnableTraceEx2(session, &PowerShellGuid, EVENT_CONTROL_CODE_ENABLE_PROVIDER, WINEVENT_LEVEL_VERBOSE, 0, 0, 0, NULL);
    printf("EnableTraceEx2(Microsoft-Windows-PowerShell, all keywords) -> %lu\n", e);
    EVENT_TRACE_LOGFILEW lf = {0}; lf.LoggerName = (LPWSTR)name;
    lf.ProcessTraceMode = PROCESS_TRACE_MODE_REAL_TIME | PROCESS_TRACE_MODE_EVENT_RECORD; lf.EventRecordCallback = OnEvent;
    TRACEHANDLE h = OpenTraceW(&lf);
    printf("OpenTraceW -> %s\n", h == INVALID_PROCESSTRACE_HANDLE ? "INVALID" : "ok");
ودالة الحدث OnEvent تستعمل TdhGetEventInformation، التي تشرحها صفحة TdhGetEventInformation، لتعرف أسماء الحقول وأنواعها، ثم تطبع كل حقل. ولأن مزودات النظام ترى كل العمليات على الجهاز، فالدالة لا تطبع إلا أحداث العمليات التي شغلها برنامجنا: نسخة من etwlab.exe تكتب ثلاثة طلبات، ونسخة من PowerShell تنفذ أمراً واحداً هو Get-Date. والمخرج سوف يكون كما يلي:
> etwlab.exe live
StartTraceW("ArabRoot-Lab-Live", real time) -> 0
EnableTraceEx2(ArabRoot-Lab-Orders, keywords 0x3) -> 0
EnableTraceEx2(Microsoft-Windows-Kernel-Process, keyword 0x10) -> 5
EnableTraceEx2(Microsoft-Windows-PowerShell, all keywords) -> 0
OpenTraceW -> ok
started child "etwlab emit 3" PID 45324
provider registered; a session is listening: yes
wrote 3 OrderReceived and 1 PaymentFailed events
started child powershell.exe PID 29776
  [ours ] OrderReceived level=4 keyword=0x1 PID=45324 TID=30408
      OrderId = 1001
      Amount = 120.50
      Customer = عميل تجريبي
  [ours ] OrderReceived level=4 keyword=0x1 PID=45324 TID=30408
      OrderId = 1002
      Amount = 241.00
      Customer = عميل تجريبي
  [ours ] OrderReceived level=4 keyword=0x1 PID=45324 TID=30408
      OrderId = 1003
      Amount = 361.50
      Customer = عميل تجريبي
  [ours ] PaymentFailed level=3 keyword=0x2 PID=45324 TID=30408
      OrderId = 1003
      Reason = card declined
  [pwsh ] Microsoft-Windows-PowerShell event 40961 task=PowerShell Console Startup  opcode=Start  PID=29776
  [pwsh ] Microsoft-Windows-PowerShell event 16385 task=Amsi State  opcode=To be used when operation is just executing a method  PID=29776
  [pwsh ] Microsoft-Windows-PowerShell event 7942 task=None  opcode=To be used when operation is just executing a method  PID=29776
  [pwsh ] Microsoft-Windows-PowerShell event 53504 task=PowerShell Named Pipe IPC  opcode=Open (async)  PID=29776
  [pwsh ] Microsoft-Windows-PowerShell event 7939 task=Starting Provider  opcode=To be used when operation is just executing a method  PID=29776
  [pwsh ] Microsoft-Windows-PowerShell event 7939 task=Starting Provider  opcode=To be used when operation is just executing a method  PID=29776
  [pwsh ] Microsoft-Windows-PowerShell event 7939 task=Starting Provider  opcode=To be used when operation is just executing a method  PID=29776
  [pwsh ] Microsoft-Windows-PowerShell event 7939 task=Starting Provider  opcode=To be used when operation is just executing a method  PID=29776
session stats: buffers=16 free=15 written=7 events lost=0 realtime buffers lost=0
ControlTraceW(STOP) -> 0 after 3187 ms; events printed: 12; PowerShell events from our child: 25
ProcessTrace returned 0
[exit code 0 = 0x00000000]
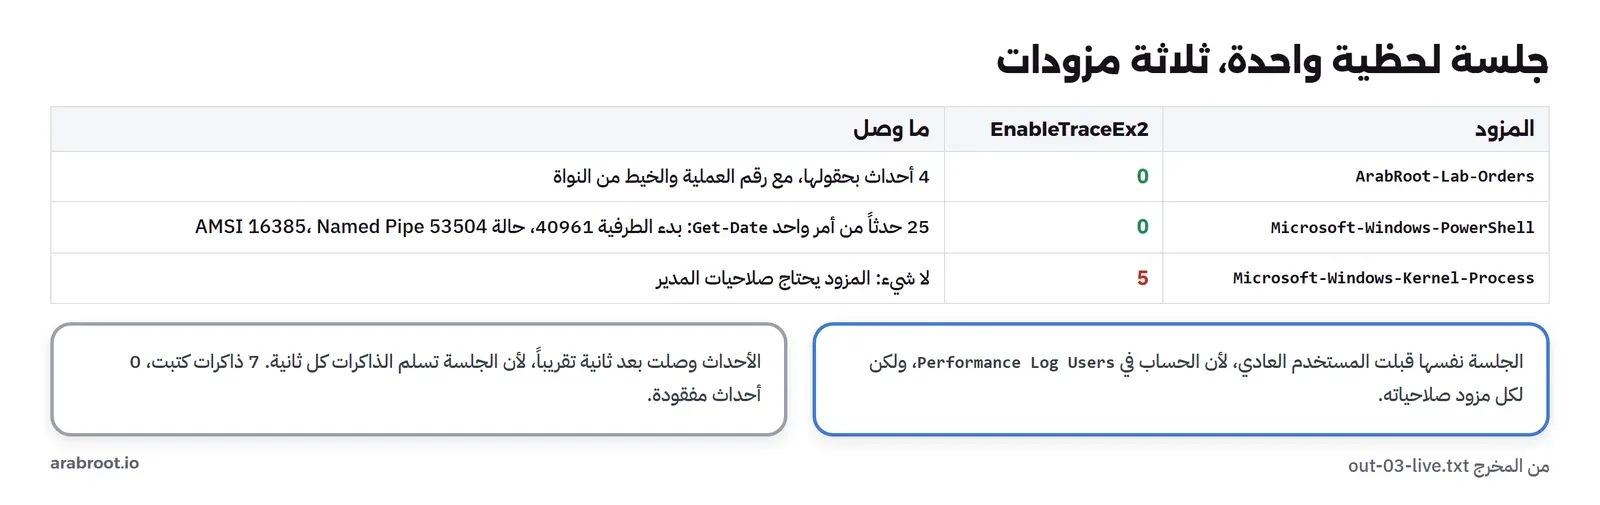
وفي هذا المخرج لاحظ التالي:
- أحداثنا الأربعة وصلت بحقولها، ومعها رقم العملية 45324 ورقم الخيط، وهذه معلومات لم يكتبها البرنامج، وإنما أضافتها النواة إلى ترويسة كل حدث. ولذلك لا يستطيع مزود أن يكذب في رقم عمليته.
- السطر الرابع:
Microsoft-Windows-Kernel-Processرفض التفعيل بالخطأ 5، مع أن الحساب فيPerformance Log Usersومع أننا استطعنا إنشاء الجلسة نفسها. فالمجموعة تعطيك حق التحكم في الجلسات، ولكن لكل مزود صلاحياته الخاصة أيضاً، ومزود عمليات النواة يحتاج صلاحيات المدير. وهذه كانت المشكلة التي قابلتنا: خططنا أن نرى بدء العملية الابن من النواة نفسها، فلم نستطع بحساب عادي، واستبدلنا بها مزوداً يسمح للمستخدم. - والمزود البديل
Microsoft-Windows-PowerShellقبل التفعيل، فرأينا PowerShell من الداخل: الحدث 40961 لبدء الطرفية، والحدث 16385 لحالة واجهة فحص البرامج الضارة AMSI، والحدث 53504 لقناة الاتصال الداخلية Named Pipe، ثم تحميل المزودات الداخلية. ومن أمر واحد بسيط كتب PowerShell 25 حدثاً، وهذا ما تقرؤه أدوات الحماية لتعرف ما يحدث في كل جلسة PowerShell، ويشرح دليل التسجيل في PowerShell ما يكتب منها إلى السجلات وما يحتاج تفعيل سياسة. - وأحداثنا ظهرت بعد خروج العملية الابن، لا لحظة كتابتها، لأن الجلسة تسلم الذاكرات للمستهلك اللحظي كل ثانية تقريباً حسب
FlushTimer، وليس حدثاً حدثاً. وإحصاءات الجلسة تقول إن سبع ذاكرات كتبت ولم يضع أي حدث.
ولنعد إلى السؤال الذي بدأنا به: من شغل PowerShell على السيرفر في منتصف الليل؟ الأحداث التي رأيتها هنا تعطيك بداية الجلسة ووقتها ورقم عمليتها، ولكنها لا تعطيك الأوامر نفسها. فالأوامر يكتبها المزود نفسه في حدث تسجيل كتل السكربت Script Block Logging، وهو الحدث 4104 في القناة Microsoft-Windows-PowerShell/Operational، ويكتب PowerShell بعض الكتل المشبوهة فيه تلقائياً، أما كتابة كل الكتل فتحتاج تفعيل سياسة، كما يشرح دليل التسجيل الذي ذكرناه. أي أن الجواب عن سؤال منتصف الليل يحتاج أن تقرر اليوم ما الذي يحفظ، لأن الحدث الذي لم تستمع إليه جلسة وقت حدوثه لا يمكن استرجاعه بعد ذلك، وهذا أهم فرق بين ETW وأي قاعدة بيانات: هو بث لا أرشيف، والأرشيف هو ما تقرر أنت أن تحفظه.
كم يكلف الحدث؟
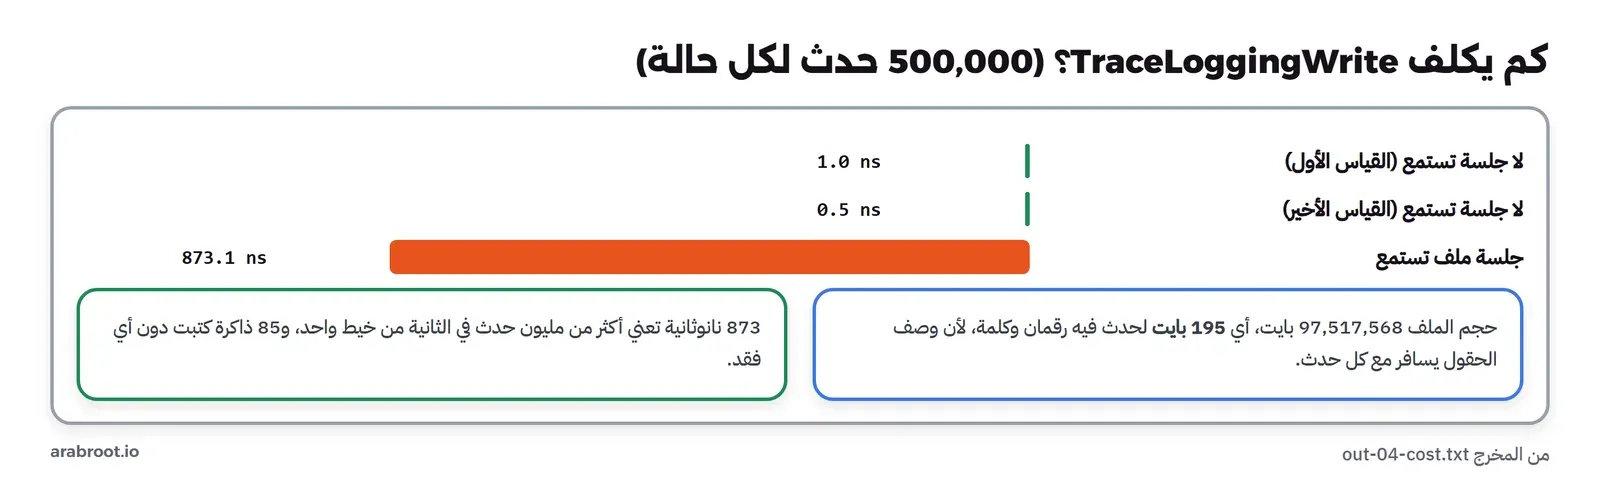
قلنا إن المزود يعرف إذا كان لا أحد يستمع، وهذا وعد يستحق القياس، لأنه الفرق بين سجل تتركه في كود الإنتاج Production Code دائماً وسجل تخاف منه. فكتبنا 500,000 حدث دون أي جلسة، ثم مع جلسة ملف بذاكرات حجمها 1 ميجابايت، ثم دون جلسة مرة أخرى:
> etwlab.exe cost 500000
session listening: no  500000 events in      0.5 ms =     1.0 ns per event
[exit code 0 = 0x00000000]

> logman start ArabRoot-Lab-Cost -p {bcfb55a6-...} 0x1 0x4 -o cost.etl -bs 1024 -nb 16 64 -ets
> etwlab.exe cost 500000
session listening: yes 500000 events in    436.5 ms =   873.1 ns per event
[exit code 0 = 0x00000000]
Buffer Size:          1024
Buffers Lost:         0
Buffers Written:      85
.etl size after 500,000 events: 97,517,568 bytes = 195 bytes per event

> etwlab.exe cost 500000
session listening: no  500000 events in      0.2 ms =     0.5 ns per event
[exit code 0 = 0x00000000]
دون جلسة كلف الحدث بين نصف نانوثانية ونانوثانية واحدة، أي فحص رقم في الذاكرة لا أكثر، لأن TraceLoggingWrite تنظر أولاً في حالة المزود، فإذا لم تكن هناك جلسة لم تجهز شيئاً. ومع جلسة تستمع صار الحدث 873 نانوثانية، أي قرابة ألف ضعف، لأن البيانات الآن تنسخ إلى ذاكرة النواة مع ترويسة ووقت ورقم عملية وخيط. ومع ذلك فإن 873 نانوثانية تعني أكثر من مليون حدث في الثانية من خيط واحد، ولم يضع أي حدث. وحجم الحدث في الملف 195 بايت، لحدث فيه رقمان وكلمة واحدة، والسبب ما ذكرناه عن TraceLogging: وصف الحقول يسافر مع الحدث. والقاعدة العملية من هذه الأرقام: اترك أحداث ETW في الكود دائماً، فكلفتها شبه معدومة حين لا يستمع أحد، وفعل الجلسة فقط حين تحتاج، وبالكلمات المفتاحية التي تحتاجها فقط، لأن الجلسة المفتوحة على كل شيء هي التي تكلف.
كيف تصمم أحداث برنامجك؟
الأرقام السابقة تجيب عن سؤال «هل أضيف ETW»، أما السؤال الأصعب فهو «ماذا أكتب». والقاعدة الأولى أن تكتب الأحداث حول قرارات البرنامج لا حول أسطر الكود: طلب وصل، طلب رفض ولماذا، اتصال بقاعدة البيانات تأخر أكثر من حد معين، إعداد تغير. والقاعدة الثانية أن تقسمها بالكلمات المفتاحية حسب من سوف يقرؤها: كلمة للطلبات يقرؤها فريق المنتج، وكلمة للأخطاء يقرؤها فريق العمليات، وكلمة للتفاصيل الدقيقة لا يفعلها إلا المطور عند تحقيق في مشكلة، وكلمة للأمن مثل تغيير الصلاحيات. والقاعدة الثالثة أن تستعمل المستويات كما صممت: الخطأ Error لما يحتاج تدخلاً، والتحذير Warning لما قد يصبح مشكلة، والمعلومات Information للمسار الطبيعي المهم، والتفصيلي Verbose لكل ما عدا ذلك. وبهذا يستطيع المسؤول أن يطلب «الأخطاء والتحذيرات من كلمة الدفع فقط» بقناع واحد، دون أن يقرأ مليون سطر.
والقاعدة الرابعة أن تكتب الحقول كأنواع لا كنص: رقم الطلب رقم، والمبلغ رقم عشري، والمدة رقم بالميلي ثانية، لأن المستهلك يستطيع عندها أن يحسب ويقارن، كما رأينا في مخرج tracerpt. والقاعدة الخامسة أن تضيف معرف نشاط Activity ID يربط أحداث الطلب الواحد، وهي الفكرة نفسها التي يقوم عليها التتبع الموزع، وقد شرحها مقال OpenTelemetry للمطورين. وقد يتساءل البعض: إذا كان OpenTelemetry يفعل هذا عبر الخدمات والأنظمة، فلماذا ETW؟ والإجابة على ذلك أن الاثنين لا يتنافسان: OpenTelemetry يرسل ما تقرر أنت إرساله إلى خادم مركزي، وETW يبقى على الجهاز بكلفة شبه معدومة، ويجمع أحداثك مع أحداث النظام نفسه في جلسة واحدة وبالترتيب الزمني نفسه، فترى أن طلبك تأخر في اللحظة نفسها التي كان القرص فيها مشغولاً، وهذا ما لا يعطيك إياه أي نظام خارجي.
ما لا يستطيعه المستخدم العادي
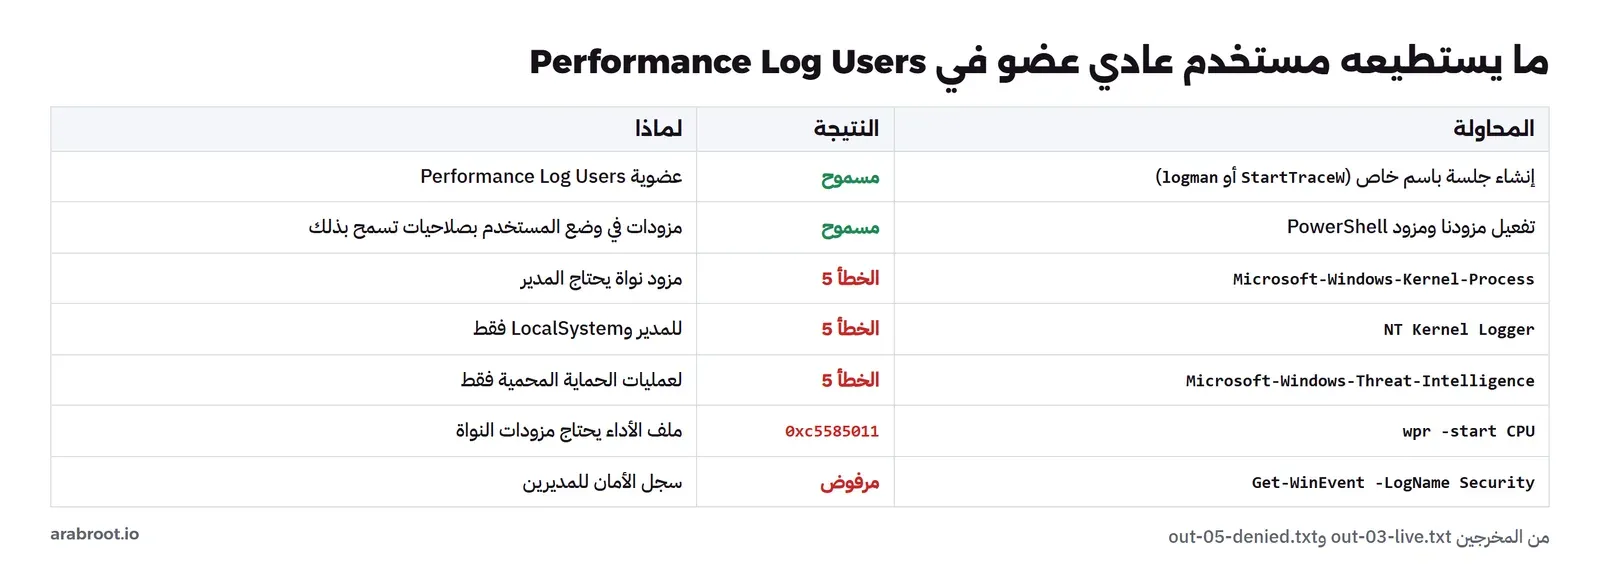
لكي تعرف حدود ما رأيته في المختبر، يحاول السكربت 05-denied.ps1 أربعة أشياء تستعملها أدوات الأداء والحماية، ورفضها النظام كلها:
> etwlab.exe denied
StartTraceW("NT Kernel Logger") -> 5
StartTraceW("ArabRoot-Lab-TI") -> 0
EnableTraceEx2(Microsoft-Windows-Threat-Intelligence) -> 5
ControlTraceW(STOP) -> 0
[exit code 0 = 0x00000000]

> wpr -start CPU -filemode

	Failed to enable the policy to profile system performance.


	Profile Id: CPU.Verbose.File

	Error code: 0xc5585011

	Failed to enable the policy to profile system performance.


[exit code -984068079]

> Get-WinEvent -LogName Security -MaxEvents 1
Attempted to perform an unauthorized operation.

event log channels visible to this user: 471; enabled: 391; with records: 145

> (Get-WinEvent -ListProvider Microsoft-Windows-Kernel-Process).LogLinks
LogName                                   IsImported
-------                                   ----------
Microsoft-Windows-Kernel-Process/Analytic False- NT Kernel Logger: الجلسة الكلاسيكية لأحداث النواة، من بدء العمليات إلى كل عملية قرص وكل تبديل للمعالج، رفضت بالخطأ 5. وتقول صفحة
StartTraceWنفسها إن هذه الجلسة لا يتحكم فيها إلا المديرون والخدمات التي تعمل بحساب LocalSystem، حتى لو كنت فيPerformance Log Users. - Microsoft-Windows-Threat-Intelligence: أنشأنا الجلسة بنجاح، ثم رفض المزود التفعيل بالخطأ 5. وهذا المزود يكتب من داخل النواة أحداثاً عند العمليات الحساسة، مثل تخصيص ذاكرة قابلة للتنفيذ في عملية أخرى أو الكتابة فيها، وهي بالضبط العمليات التي رأيناها في مقال اعتراض الدوال. ولا يسمح Windows بتفعيله إلا لعمليات محمية خاصة ببرامج الحماية الموقعة لهذا الغرض، ولذلك لا يستطيع البرنامج الضار أن يقرأه ولا أن يوقفه.
- WPR: أداة تسجيل الأداء في Windows، وتشرحها صفحة خيارات WPR، فشلت في تفعيل سياسة قياس أداء النظام بالرمز
0xc5585011، لأن ملف الأداء CPU يحتاج مزودات النواة، فهي تحتاج نافذة تعمل كمدير. - سجل الأمان Security:
Get-WinEventرفضت القراءة، لأن هذا السجل للمديرين ومن أعطوا حق إدارة سجلات الأمان. ومن 471 قناة يراها المستخدم، فيها سجلات في 145 فقط.
والسطر الأخير في المخرج يكمل صورة مزود العمليات: قناته الوحيدة Microsoft-Windows-Kernel-Process/Analytic، وهي قناة تحليلية Analytic معطلة افتراضياً، أي أن أحداث بدء العمليات من هذا المزود لا تحفظ في أي مكان إلا إذا شغل المدير جلسة لها. ولهذا وجد Sysmon، الذي يحفظ هذه الأحداث وغيرها في قناة دائمة.
هل يقرأ ملف etl على جهاز آخر؟
سؤال عملي يواجهك حين يرسل لك عميل ملف تتبع من جهازه: هل تستطيع أن تقرأه على جهازك؟ والجواب يعتمد على نوع المزود. فأحداث TraceLogging تقرأ في أي مكان، لأن كل حدث يحمل وصف حقوله كما رأينا، وهذا هو ثمن الـ 195 بايت. وأحداث المزودات بملف بيان تحتاج أن يكون ملف البيان نفسه مسجلاً على الجهاز الذي يقرأ، أو أن تحفظ الأداة الوصف داخل الملف عند الجمع، ولذلك تجد أحياناً أحداثاً تظهر بلا حقول على جهاز المطور بينما تظهر كاملة على جهاز العميل. وأحداث WPP لا تقرأ أبداً دون ملفات TMF المأخوذة من ملفات الرموز الخاصة بصاحب المزود، ولذلك هي مفيدة لـ Microsoft ولأصحاب برامج التشغيل وحدهم. وأما أحداث النواة فتحتاج أحداث «الجرد» Rundown التي تذكر أسماء العمليات والملفات التنفيذية الموجودة لحظة بدء الجلسة، وإلا رأيت أرقاماً بلا أسماء، وهذا ما تفعله WPR تلقائياً عند الحفظ.
ماذا لو كانت المشكلة قبل أن تستطيع أن تبدأ جلسة؟
كل الجلسات في المختبر بدأت بعد الدخول، ولكن بعض المشكلات تحدث أثناء الإقلاع، قبل أن يدخل أي مستخدم، كما رأيت في مقال كيف يقلع Windows. ولهذا يدعم ETW جلسات تبدأ تلقائياً مع النظام اسمها AutoLogger، تشرحها صفحة جلسات AutoLogger، تعرف في السجل تحت مفتاح في HKEY_LOCAL_MACHINE، فتبدأ مبكراً جداً في الإقلاع وتجمع أحداث المزودات المحددة حتى توقفها. وبعض الجلسات التي رأيتها في قائمة الجهاز من هذا النوع، مثل جلسات خدمة السجل. وإنشاء AutoLogger يحتاج صلاحيات المدير لأنه تعديل دائم في النظام، ولذلك لم يفعله المختبر، ولكن إذا احتجته على جهاز اختبار، فإن WPR يملك خيار -boottrace يجهز هذا كله ويزيله بعد إعادة التشغيل، وهذا أسلم من تعديل السجل بيدك.
أدوات تقرأ ETW وأنت تستعملها كل يوم
بعد أن رأيت الآلية من الداخل، ستلاحظ أن كثيراً من الأدوات التي تعرفها مستهلكات ETW بواجهات مختلفة. فـ Event Viewer يقرأ ما حفظته خدمة السجل من القنوات، وهو الأداة الوحيدة في القائمة التي لا تحتاج أي جلسة منك. وWindows Performance Analyzer يفتح ملفات .etl التي يسجلها WPR ويرسم منها استعمال المعالج والقرص والذاكرة لكل عملية وكل خيط، وهو الأداة التي تستعملها فرق Microsoft نفسها لتحليل بطء الإقلاع والواجهة. وPerfView أداة مفتوحة المصدر من Microsoft تجمع أحداث ETW وتحللها، وهي الأشهر عند مطوري .NET لأنها تفهم أحداث جامع النفايات Garbage Collector وترجمة الكود JIT. وأما Process Monitor فيعتمد على برنامج تشغيل خاص به لأحداث الملفات والسجل، ويستعمل ETW لأحداث الشبكة وقياس الأداء، ولذلك يطلب صلاحيات المدير عند التشغيل. والفكرة المشتركة أن كل أداة من هذه تشغل جلسة، وتختار مزودات وكلمات مفتاحية، ثم تعرض النتيجة بطريقتها، فإذا فهمت الجلسة والمزود، فهمت ما تستطيع كل أداة أن تراه وما لا تستطيع.
وإذا كنت قادماً من Linux، فأقرب ما يشبه ETW هناك نقاط التتبع Tracepoints في النواة مع أدوات مثل perf وeBPF، وقد استعمل مقال تحليل أداء سيرفر Linux في 60 ثانية بعضها. والفرق الأساسي أن ETW جزء من Windows منذ ربع قرن بواجهة واحدة للبرامج والنواة معاً، وبأحداث منظمة بحقول وأنواع، بينما يجمع Linux بين عدة آليات لكل منها أدواته.
ETW وبرامج الحماية: المصدر والهدف
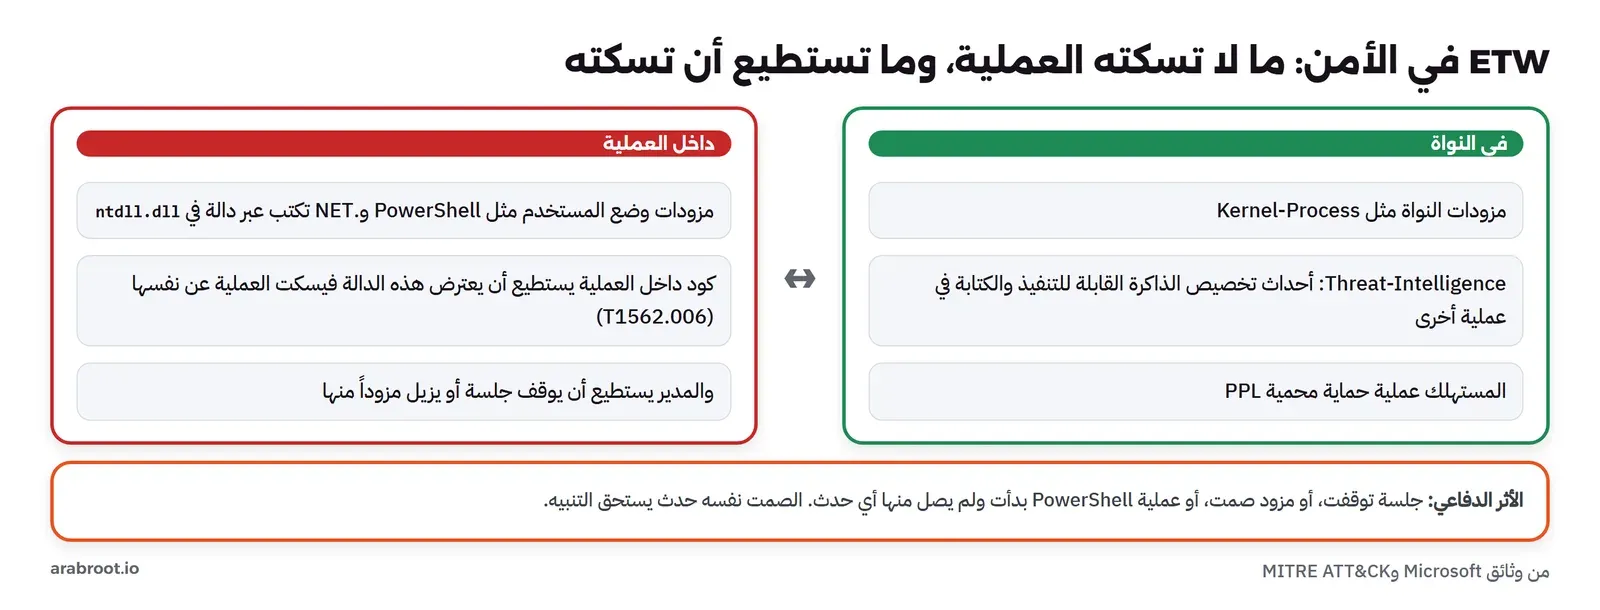
رأينا في المقال السابق أن الاعتراض داخل العملية يستطيع البرنامج الضار أن يزيله، وهذا ما جعل ETW المصدر المفضل: المزودات المهمة في النواة، والجلسات في النواة، والمستهلك عملية أخرى محمية. ولكن هذا لا يعني أن ETW بلا ثغرات، فالمزودات في وضع المستخدم، مثل مزود PowerShell ومزود .NET، تكتب أحداثها من داخل العملية نفسها عبر دالة في ntdll.dll، وبالتالي يستطيع كود في العملية أن يعترض هذه الدالة بالطريقة التي رأيناها في مقال Detours، فيمنع العملية من الكتابة عن نفسها. ويستطيع من يملك صلاحيات المدير أن يوقف جلسة كاملة أو يزيل مزوداً منها. وهذه الأساليب مصنفة في التقنية T1562.006 Indicator Blocking في MITRE ATT&CK، ومن جهة الدفاع لها أثر واضح: جلسة كانت تعمل ثم توقفت، أو مزود كان يرسل أحداثاً بانتظام ثم صمت، أو عملية PowerShell بدأت ولم يصل منها أي حدث. ولهذا تراقب برامج الحماية الجيدة صحة جلساتها ومصادرها، وتعد الصمت نفسه حدثاً، وقد شرح مقال كيف يعمل وكيل EDR طبقات جمع البيانات هذه من جهة من يبني النظام.
وفي الاتجاه الآخر، ETW مصدر ممتاز لك أنت كمطور أو مسؤول. فأحداث برنامجك تصل إلى الأداة نفسها التي يقرأ منها فريق العمليات، وتستطيع أن تفعل التفاصيل الدقيقة على سيرفر الإنتاج لدقيقة واحدة عند المشكلة ثم توقفها، دون إعادة نشر ودون إعادة تشغيل، وهذا ما لا يعطيك إياه ملف السجل النصي. وتجد في مقال حالات حقيقية مع Sysinternals أمثلة لمشكلات حلتها أدوات تقرأ من مصادر مشابهة.
أخطاء شائعة Common Mistakes
- تجهيز بيانات ثقيلة لكل حدث. إذا كان الحدث يحتاج نصاً مركباً أو استعلاماً، فاسأل
TraceLoggingProviderEnabledأولاً، وإلا دفعت الكلفة حتى حين لا يستمع أحد. - جلسة بكل الكلمات المفتاحية وكل المستويات. رأينا أن الحدث المسموع يكلف ألف ضعف غير المسموع، فاطلب ما تحتاجه فقط، وخاصة مع مزودات النظام الغزيرة.
- نسيان إيقاف الجلسة. جلسة
-etsتبقى تعمل حتى توقفها أو يعاد تشغيل الجهاز، وعدد الجلسات على الجهاز محدود، وتذكر صفحةStartTraceWأن الحد كان 64 جلسة قبل Windows 10 الإصدار 1709. لذلك أوقف كل جلسة تبدؤها، كما يفعل سكربت الحذف. - الاعتماد على أداة واحدة للقراءة.
Get-WinEventلم تر حقول TraceLogging، وtracerptرأتها، فاختبر الأداة التي سيستعملها فريقك. - تفسير الخطأ 5 كمشكلة في الجلسة. في المختبر نجحت الجلسة ورفض المزود، فافحص قيمة كل استدعاء لـ
EnableTraceEx2على حدة. - كتابة بيانات حساسة في الأحداث. أي عضو في
Performance Log Usersيستطيع أن يستمع إلى مزودك، فلا تكتب فيه كلمات مرور أو رموز دخول Tokens أو أرقام بطاقات. - إرسال ملف etl دون ما يلزم لقراءته. إذا كان المزود بملف بيان أو أحداث نواة، فاجمع بأداة تحفظ الوصف والجرد معه، مثل WPR، وإلا وصلك ملف بأرقام بلا معنى.
- تغيير المعرف GUID بين الإصدارات. كل أوامر
logmanوكل إعدادات المراقبة مربوطة بالمعرف، فإذا غيرت اسم المزود تغير المعرف المحسوب منه، وتوقفت كل الجلسات القديمة عن رؤية أحداثك دون أي خطأ. - توقع الحدث لحظة كتابته. المستهلك اللحظي يستلم الذاكرات كل ثانية تقريباً، فلا تبن منطق انتظار على أجزاء من الثانية.
جدول قرار Decision Table: كيف تجمع أحداثك؟
| ما تريده | الطريقة المناسبة | لماذا |
|---|---|---|
| أحداث برنامجك C أو C++ دون تثبيت شيء | TraceLogging | لا تسجيل في النظام، والحدث يحمل وصفه |
| أحداث برنامج .NET | EventSource | الطريقة نفسها بواجهة .NET |
| أحداث يقرؤها المسؤول في Event Viewer دائماً | مزود بملف بيان وقناة Operational | خدمة السجل تحفظها دون أي جلسة منك |
| تشخيص مشكلة على سيرفر لدقائق | logman بجلسة ملف ثم tracerpt | موجود في كل Windows، ويتوقف بأمر واحد |
| مراقبة لحظية داخل أداة تكتبها | StartTraceW وOpenTraceW وProcessTrace | الأحداث تصلك خلال ثانية |
| تحليل أداء المعالج والقرص | WPR مع Windows Performance Analyzer كمدير | يحتاج مزودات النواة |
| مراقبة أمنية دائمة لبدء العمليات | Sysmon أو برنامج EDR | يحفظ أحداث النواة في قناة دائمة |
قائمة فحص قبل أن تضيف ETW إلى خدمتك Checklist
- هل للمزود اسم واضح ومعرف محسوب من الاسم، ومكتوب في وثائق الخدمة؟
- هل قسمت الأحداث بالكلمات المفتاحية والمستويات، حتى يطلب فريق العمليات الأخطاء وحدها؟
- هل تسأل عن تفعيل المزود قبل أي تجهيز ثقيل للبيانات؟
- هل يخلو كل حدث من البيانات الحساسة؟
- هل جربت قراءة الأحداث بالأداة التي يستعملها فريقك فعلاً؟
- هل يعرف المسؤولون أمر
logmanالذي يبدأ الجلسة وأمر إيقافها؟ - هل جربت كلفة الأحداث تحت ضغط حقيقي مع جلسة تستمع، وراقبت عداد الأحداث المفقودة، قبل أن تعتمد عليها في الإنتاج؟
تدريب عملي Practice
- غير أمر
logmanفي02-file.ps1حتى يطلب الكلمة0x2فقط، وتوقع قبل التشغيل كم حدثاً سوف يكون في الملف. - أضف إلى
etwlab.cحدثاً ثالثاً فيه حقل وقت المعالجة بالميلي ثانية، ثم احسب متوسطه من مخرجtracerpt. - في الجلسة اللحظية غير مستوى مزود PowerShell إلى المستوى 4 بدلاً من 5، وقارن عدد الأحداث الذي يكتبه أمر
Get-Date. - افتح نافذة PowerShell كمدير على جهاز اختبار لا جهاز عمل، وأعد خطوة
Kernel-Process، وقارن ما يصل من أحداث بدء العمليات بما يكتبه Sysmon.
حذف المختبر Cleanup
السكربت 99-cleanup.ps1 يحاول إيقاف كل جلسة باسم يبدأ بـ ArabRoot-Lab حتى لو توقف سكربت قبله في المنتصف، ثم يعد الجلسات الباقية، ويحذف مجلد المختبر:
lab sessions still running: 0
lab folder removed: True
ولم يغير المختبر عضوية أي مجموعة، ولم يسجل أي مزود في النظام، ولم يفعل أي سجل جديد، وحذف ملف الكلفة الكبير فور قياسه.
الخلاصة Summary
- ETW مزودات تكتب، وجلسات في النواة تجمع، ومتحكمات تنشئ الجلسات، ومستهلكون يقرؤون من ملف أو لحظياً، وسجلات Event Viewer مستهلك دائم واحد منها.
- TraceLogging يكتب أحداثاً تحمل وصفها، بلا تسجيل في النظام، وبعض الأدوات مثل
Get-WinEventلا تفهمها. - الحدث الذي لا تسمعه جلسة كلف أقل من نانوثانية، والمسموع 873 نانوثانية، فاترك الأحداث في الكود وفعل الجلسة عند الحاجة.
- عضو
Performance Log Usersيتحكم في الجلسات ويقرأ مزودات مثل PowerShell، ولا يصل إلى مزودات النواة ولا NT Kernel Logger ولا Threat-Intelligence. - برامج الحماية تعتمد على مزودات النواة لأن العملية لا تسكتها، وصمت مزود أو توقف جلسة إشارة تستحق التنبيه.
- ETW بث لا أرشيف: الحدث الذي لم تستمع إليه جلسة لحظة حدوثه لا يعود، فقرر مسبقاً ما تحفظه، وصمم أحداثك بالكلمات المفتاحية والمستويات والحقول المنظمة حتى يطلب كل فريق ما يحتاجه فقط.
وفي المقال التالي من هذه المرحلة ننتقل إلى WMI وCIM: الطبقة التي تجيب عن أسئلة الإدارة، من حجم القرص إلى العمليات العاملة، والتي يستعملها المسؤولون والمهاجمون على حد سواء.
سجل التحديثات Changelog
- نوفمبر 2026: كتابة المقال، وتشغيل المختبر على Windows 11 Pro 24H2 (البناء 26100.9711) بـ Windows PowerShell 5.1 دون صلاحيات المدير، بحساب عضو في Performance Log Users، مع etwlab.exe مبني بمترجم Microsoft C/C++ الإصدار 19.51 لمعمارية x64.