إذا كنت مديراً تقنياً CTO أو مؤسساً لشركة SaaS، أي شركة تبيع برنامجاً يستخدمه العملاء عبر الإنترنت باشتراك، وتسأل ماذا تجهز الآن وماذا تؤجل، فهذا الدليل لك. ستجد فيه ما تبنيه في كل مرحلة من نمو الشركة، من فريق من شخصين إلى قرابة خمسين موظفاً، وقائمة لأول ثلاثين يوماً.
في الأسبوع الأول تصلك الأسئلة كلها وبالترتيب الخطأ. مطور يسأل أين ننشر النسخة الأولى. وآخر يسأل هل نحتاج بيئة اختبار. والمؤسس الآخر يسأل لماذا لا نستخدم Kubernetes مثل الشركات الكبيرة. ثم يأتي أول عميل كبير بأسئلة أمنية عن مكان البيانات. والمشكلة ليست في إجابة كل سؤال وحده، وإنما في معرفة أي سؤال تجيب عنه الآن، وأيها تؤجل.
وهذا الدليل لا يشرح أداة جديدة. وإنما يرتب ما نشرناه، ويرسلك في كل نقطة إلى المقال المفصل. أما «ماذا نستضيف بأنفسنا من أدوات الفريق ومتى» فقد أجبنا عنه في المصادر المفتوحة للفريق التقني في الشركة الناشئة.
الخلاصة السريعة Quick Summary
المرحلة الثانية (من 10 إلى 20): فصل قاعدة البيانات، وشبكة خاصة، ودخول موحد لكل أداة، ومراقبة، وأول فرق منتج.
المرحلة الثالثة (حتى قرابة 50): توافرية عالية حيث تلزمك العقود، وفريق منصة صغير، وأول مهندس أمن.
لا تؤجل ثلاثة أشياء: طريقة فصل بيانات العملاء، والنسخ الاحتياطي في حساب آخر، وحساب لكل موظف باسمه.
أجل عمداً: Kubernetes، والخدمات المصغرة، والتوافرية Availability العالية، حتى يبررها القياس أو العقود.
الأشهر تقريبية، والذي ينقلك للمرحلة التالية هو عدد الأشخاص والعملاء والتزاماتك معهم.
خمس قواعد قبل أي قرار تقني Principles
- ابدأ بأبسط بنية تعمل، وقس قبل أن تغير. تطبيق واحد Monolith منظم جيداً على سيرفر أو اثنين يتحمل أكثر مما تتوقع. وكل خدمة إضافية يدفع ثمن تشغيلها فريق صغير من وقت المنتج. وقد شرحنا كيف يكبر النظام خطوة خطوة في مدخل إلى تصميم الأنظمة، ومثالاً حقيقياً في كيف بنى Stack Overflow موقعه بسيرفرات قليلة.
- افصل ما يراه العملاء عما يستخدمه الموظفون. حتى لا يصل خطأ أو اختراق في جهة إلى الأخرى.
- كل شيء قابل لإعادة البناء من Git. أي من مستودع الكود والإعدادات. فالسيرفر الذي لا يعرف أحد كيف بني لا يمكن استبداله يوم يتعطل.
- لا شيء مفتوح على الإنترنت إلا صفحات الموقع (المنفذان 80 و443). قواعد البيانات ولوحات الإدارة خلف شبكة خاصة. فما لا يراه المخترق لا يستطيع أن يجرب عليه كلمات المرور Passwords.
- اكتب القرار يوم تتخذه. سطر في سجل القرارات أفضل من اجتماع بعد سنة يسأل فيه الجميع «لماذا اخترنا هذا؟».
المراحل الثلاث: ماذا تبني وماذا تؤجل Phases
| المرحلة | الفريق | الهدف | ما تبنيه | ما تؤجله عمداً |
|---|---|---|---|---|
| الأولى: إلى الشهر الثالث تقريباً | من 2 إلى 5 | منتج يعمل عند أول العملاء، ولا تضيع بياناتهم | سيرفرات قليلة أو منصة مدارة، ومستودع كود وفحص آلي CI، وبيئة اختبار staging وإنتاج، ونسخ احتياطي مجرب، وMFA على كل حساب، وأول سجلات القرارات | Kubernetes، والخدمات المصغرة Microservices، والتوافرية العالية، ولوحات المراقبة الكثيرة |
| الثانية: من الشهر الثالث إلى الثاني عشر | من 10 إلى 20 | نشر يومي آمن، وأول عملاء كبار | فصل قاعدة البيانات، والشبكة الخاصة، والدخول الموحد SSO، وبيئة معاينة لكل تغيير، والسجلات المركزية، وأول فرق منتج، وسياسات الأمن الأساسية | عدة مراكز بيانات، وفريق منصة كامل، والشهادات الرسمية قبل أن يطلبها عميل |
| الثالثة: من الشهر الثاني عشر إلى الرابع والعشرين | حتى قرابة 50 | موثوقية تلتزم بها في العقود، وفرق مستقلة | توافرية عالية حيث تبررها اتفاقية مستوى الخدمة SLA، والبنية بالكود، وفريق منصة صغير، ومهندس أمن، ومراجعات الصلاحيات | كل ما لم يظهر له سبب في القياس أو في عقود العملاء |
لماذا لا نبني من البداية ما سنحتاجه عند خمسين موظفاً؟ لأنك لا تعرفه اليوم. لا تعرف أي ميزة سيستخدمها العملاء، ولا أين سيكون الضغط، ولا أي عميل سيطلب عزل بياناته. فإذا بنيت عشر خدمات مصغرة على Kubernetes الآن، فقد ثبت الحدود في المكان الخطأ، ودفعت ثمن تشغيلها شهوراً قبل أن تحتاجها. وقد فصلنا ثلاثة أسئلة تحسم هذا القرار في هل تحتاج Kubernetes فعلاً؟، والحالات التي يكفيك فيها سيرفر أو بضعة سيرفرات في متى يكفيك Compose.
وفي المقابل لا تؤجل ما يصعب إصلاحه لاحقاً:
- طريقة فصل بيانات العملاء Tenant Isolation: تغييرها بعد أن تمتلئ قاعدة البيانات Database عمل شهور. والخيارات في تعدد المستأجرين في SaaS، والتطبيق في بناء تطبيق متعدد المستأجرين.
- النسخ الاحتياطي: البيانات التي ضاعت لا تعود.
- الهوية: حساب واحد لكل موظف باسمه. فتنظيف الحسابات المشتركة بعد سنة أصعب بكثير من منعها.
عالمان منفصلان: المنتج وأدوات الموظفين Two Worlds
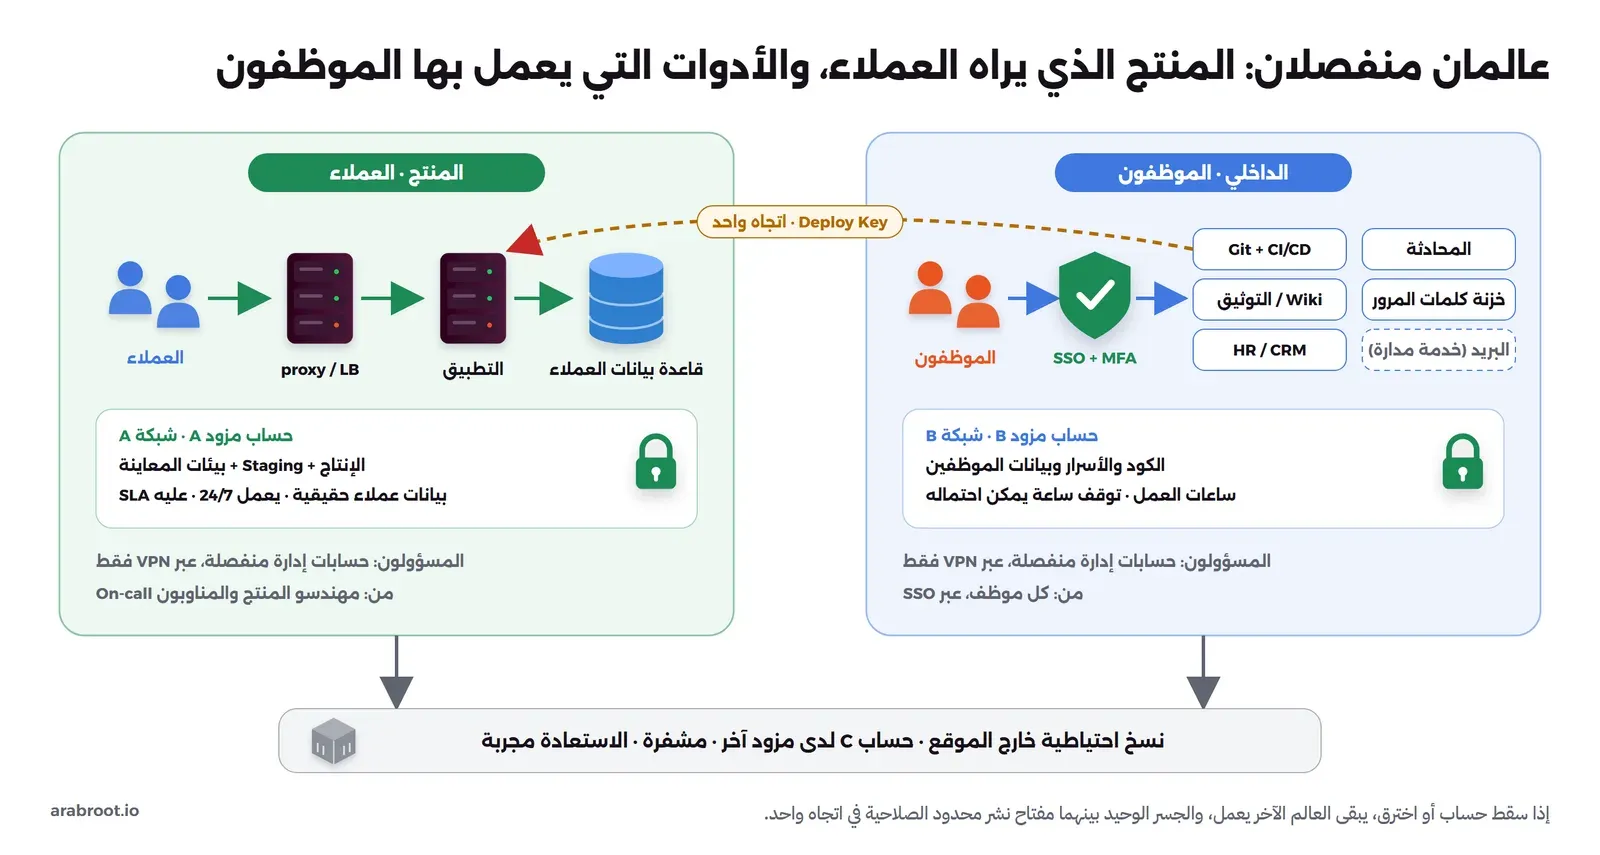
في كل شركة SaaS نظامان مختلفان:
- المنتج Product: يستخدمه العملاء، ويحمل بياناتهم، ويعمل على مدار الساعة.
- الأدوات الداخلية Internal Tools: يعمل بها الموظفون، مثل مستودع الكود والمحادثات والتوثيق ومدير كلمات المرور.
والخطأ الشائع أن يوضعا على نفس السيرفر وبنفس الحساب عند المزود، لأن ذلك أسرع في الأسبوع الأول.
| الصفة | المنتج | الأدوات الداخلية |
|---|---|---|
| المستخدمون | العملاء، وعددهم يكبر | الموظفون، وعددهم معروف |
| البيانات | بيانات العملاء، وعليها التزامات تعاقدية ونظامية | الكود والأسرار وبيانات الموظفين |
| التوفر | على مدار الساعة، وتوقفه خسارة مباشرة | في ساعات العمل غالباً |
| الدخول | حسابات العملاء داخل التطبيق | دخول موحد SSO مع MFA لكل موظف |
| من يديره | المهندسون المناوبون On-call | شخص أو اثنان مسؤولان عن الأدوات |
افصل بينهما في أربعة مستويات، حتى يبقى أثر أي خطأ أو اختراق داخل العالم الذي وقع فيه:
- حساب منفصل عند المزود لكل عالم. فمن يصل إلى لوحة التحكم Dashboard في حساب يستطيع أن يحذف كل ما فيه.
- سيرفرات وشبكة منفصلة. فسيرفر الأدوات لا يرى قاعدة بيانات العملاء أصلاً.
- مديرون منفصلون. من يدير مستودع الكود لا يحتاج أن يكون مديراً على سيرفرات الإنتاج.
- نسخ احتياطية في مكان ثالث، عند مزود آخر، لا يستطيع أي من الحسابين حذفها.
الجسر الوحيد بين العالمين: خط النشر. فالكود في عالم الأدوات، والتطبيق في عالم المنتج. فاجعل هذا الجسر ضيقاً: مفتاح نشر Deploy Key لا يستطيع إلا نشر تطبيق واحد. وإذا استطعت، فاجعل بيئة الإنتاج Production تسحب الإصدار الجديد بنفسها بدلاً من أن يدفعه أحد إليها، وهذا ما يسمى GitOps وشرحناه في GitOps ببساطة. والأدوات الداخلية بترتيب تثبيتها في الأدوات المقترحة بالترتيب.
البيئات: من جهاز المطور إلى الإنتاج Environments
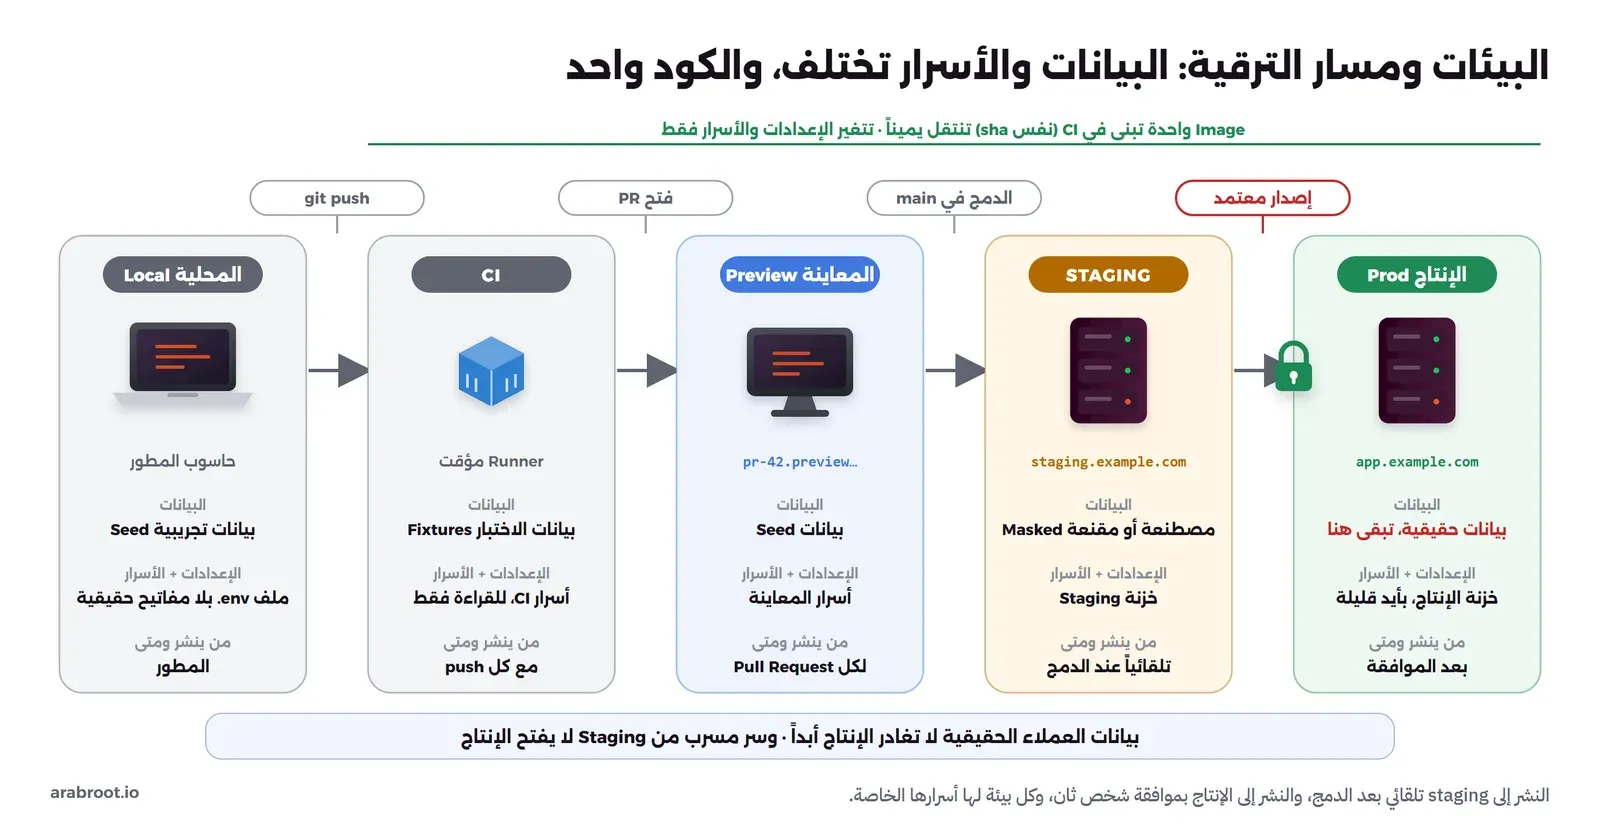
ما هي البيئة: نسخة كاملة من التطبيق بإعداداتها وبياناتها. ولفريق من 2 إلى 5 أشخاص يكفي: جهاز المطور، والفحص الآلي CI، وبيئة اختبار staging، والإنتاج Production. ثم تضيف بيئة معاينة لكل تغيير Preview Environment عندما يبدأ أكثر من شخص في اختبار ميزات مختلفة في نفس الوقت.
ثلاث قواعد:
- ابن النسخة مرة واحدة وانقلها كما هي. إذا بنيتها من جديد لكل بيئة، فما اختبرته ليس ما نشرته. والتجربة الكاملة في ابن ال Docker Image مرة واحدة.
- الإعداد يختلف والكود لا يختلف. عناوين قواعد البيانات والمفاتيح تأتي من إعدادات كل بيئة، كما يقترح مبدأ Twelve-Factor للإعداد. والتفاصيل في الإعداد يختلف بين البيئات.
- النشر إلى بيئة الاختبار تلقائي، وإلى الإنتاج بموافقة شخص ثان. لأن الإنتاج هو المكان الوحيد الذي يصل فيه الخطأ إلى العميل.
البيانات: قاعدة لا استثناء لها. بيانات العملاء الحقيقية لا تخرج من الإنتاج. أجهزة المطورين وبيئات الاختبار تعمل ببيانات مصطنعة. وإذا احتجت بيانات قريبة من الحقيقية لخطأ لا يظهر إلا معها، فخذ نسخة مجهلة Anonymised تستبدل فيها الأسماء والبريد والهواتف بقيم مصطنعة قبل أن تخرج من الإنتاج. لأن نسخة الإنتاج على جهاز مطور تسريب ينتظر أن يحدث، وأنظمة حماية البيانات الشخصية تعامل هذا النسخ معاملة المعالجة نفسها.
الأسرار Secrets: لكل بيئة أسرارها. وأسرار الإنتاج لا يعرفها إلا خط النشر وشخصان على الأكثر، ولا تكتب في المحادثات. في البداية يكفيك مدير كلمات مرور للفريق. ثم عندما تكثر الخدمات انتقل إلى مدير أسرار مثل OpenBao، أو ملفات مشفرة بأداة مثل SOPS. وإذا تسرب سر رغم ذلك، فسيكشفه الفحص الذي شرحناه في اكتشاف الأسرار المسربة.
والمرجع الكامل لهذا القسم البيئات ومعاينة الميزات وGitOps للفرق.
السيرفرات في كل مرحلة Infrastructure
كل مرحلة تضيف إلى ما قبلها ولا تهدمه:
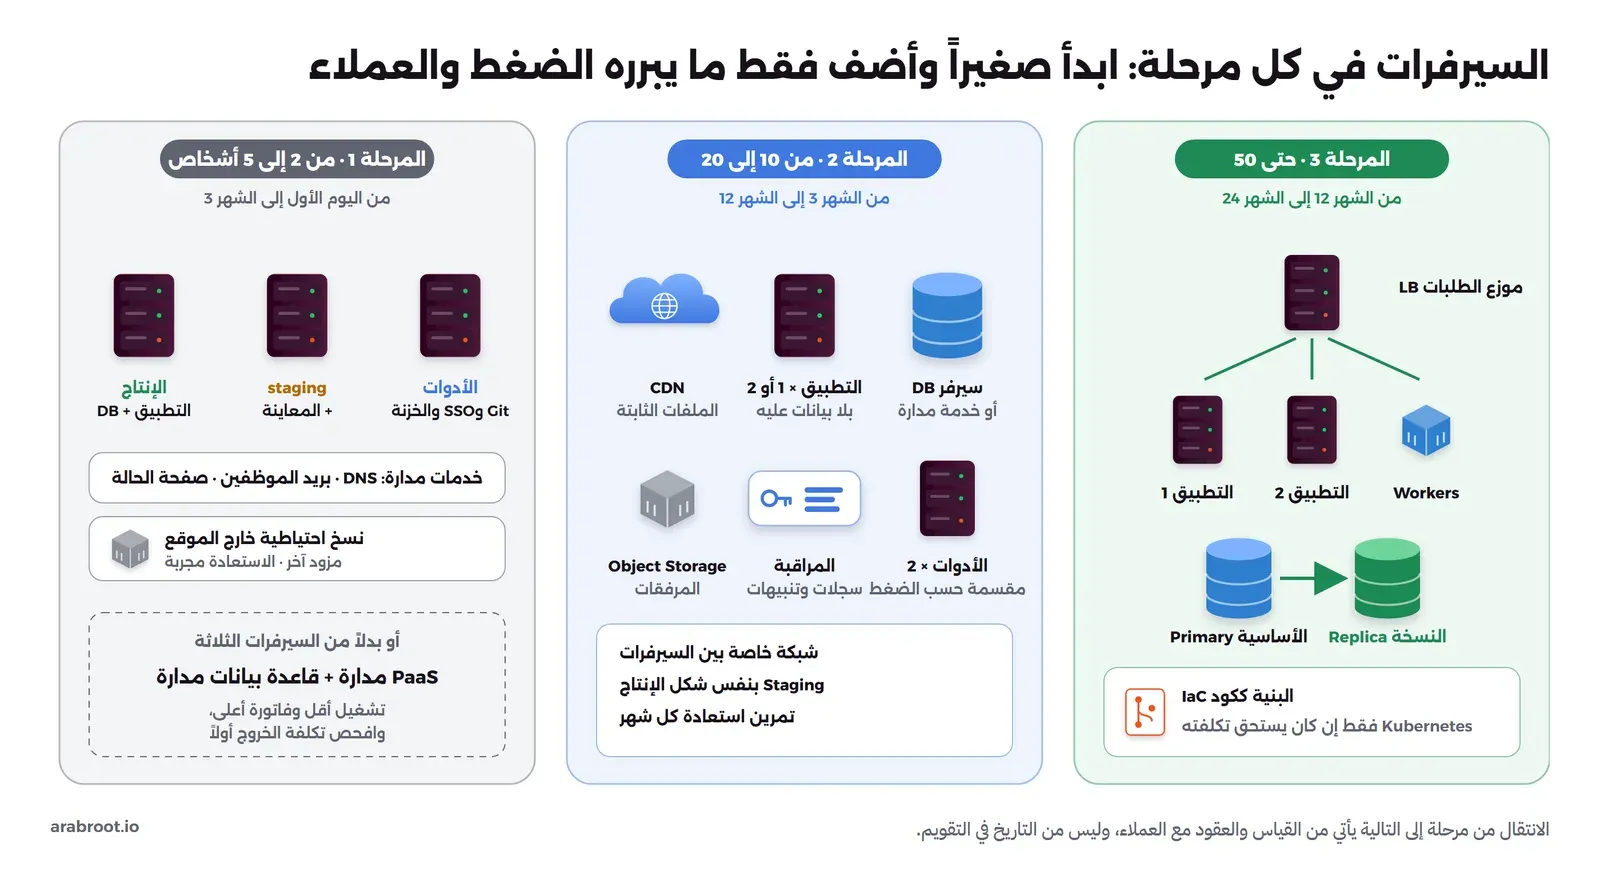
المرحلة الأولى: ثلاثة سيرفرات صغيرة أو منصة مدارة
| الطريق | متى يناسبك | الثمن |
|---|---|---|
| منصة مدارة Managed PaaS مع قاعدة بيانات مدارة | إذا لم يكن في الفريق من شغل سيرفرات في الإنتاج من قبل | فاتورة أعلى، واعتماد على مزود. فاعرف قبل أن تبدأ كيف تخرج بياناتك منه. والتكاليف التي لا تظهر في صفحة الأسعار في التكاليف الخفية في السحابة |
| ثلاثة سيرفرات افتراضية VPS صغيرة: للإنتاج، ولبيئة الاختبار، وللأدوات الداخلية في حساب منفصل | إذا كان في الفريق من يدير السيرفرات | وقت التشغيل. ومنصات النشر مقارنة في مقارنة Portainer وCoolify وDokploy |
وهذا يختلف قليلاً عن البنية المرجعية في دليل الشركة الناشئة، لأن هنا منتجاً له عملاء يدفعون، فلا نريد أن تستهلك بيئة الاختبار ذاكرة سيرفر الإنتاج.
للقراءة قبل القرار: كيف تختار خادماً افتراضياً VPS، وتأمين خادم VPS من أول دخول، والسحابة ليست دائماً الأرخص، والاستضافة الذاتية: متى تصبح خياراً استراتيجياً لأعمالك؟
اترك للخدمات المدارة ما يحتاج سمعة أو التزامات: أسماء النطاقات DNS، وبريد الموظفين، والبريد الذي يرسله المنتج للعملاء. والسبب في هل تستضيف بريد مؤسستك بنفسك أصلاً؟ والبريد التفاعلي.
والنسخ الاحتياطي هو البند الوحيد الذي لا يقبل التأجيل: نسخ يومية مشفرة لقاعدة البيانات والملفات إلى مزود آخر، واستعادة مجربة على سيرفر آخر كل شهر. وأدواته في مرحلة التشغيل في خارطة الطريق، والفرق بين اللقطة Snapshot والنسخة الاحتياطية في دليل اختيار VPS.
المرحلة الثانية: فصل قاعدة البيانات والملفات والمراقبة
عندما يصبح عندك عملاء يعتمدون على المنتج يومياً، أضف بهذا الترتيب تقريباً:
- قاعدة بيانات على سيرفر خاص بها أو خدمة مدارة. التطبيق يمكن إعادة تشغيله في دقائق، أما قاعدة البيانات فلا. وقبل أن تضيف نسخاً من التطبيق ضع مجمع اتصالات Connection Pool أمامها.
- تخزين كائنات Object Storage لملفات المستخدمين بدلاً من قرص السيرفر، حتى يمكن استبدال سيرفر التطبيق بسهولة. والأنواع في أنواع التخزين Block وFile وObject.
- شبكة توصيل محتوى CDN إذا كان عملاؤك في أكثر من منطقة. والتفاصيل في شبكة توصيل المحتوى CDN.
- المراقبة والسجلات المركزية والتنبيهات Alerts. قبل هذه المرحلة كان العميل يخبرك أن التطبيق توقف. بعدها يجب أن تعرف أنت أولاً. والتفاصيل في السجلات للمطورين ومديري السيرفرات واستكشاف الأخطاء وتحليل الأداء.
- بيئة اختبار تشبه الإنتاج في شكلها، ولو بأحجام أصغر.
المرحلة الثالثة: التوافرية العالية حيث تبررها العقود
ما هي: التوافرية العالية High Availability تعني أن يبقى المنتج يعمل إذا توقف أي سيرفر واحد. وتحتاج نسختين على الأقل من التطبيق خلف موزع طلبات، وقاعدة بيانات بنسخة حية مع انتقال تلقائي مجرب.
اسأل قبل أن تبنيها: هل وقعت عقداً يلتزم بنسبة توفر لا تحققها البنية الحالية؟ وهل يكلفك توقف ساعة أكثر مما تكلفك البنية الجديدة؟ فإذا كانت الإجابة لا، فاستثمر في استعادة أسرع وإصلاح أسرع. وقد فصلنا متى تحتاج عنقود قواعد بيانات في عناقيد قواعد البيانات، ونبهنا في ما لا يعطيك إياه العنقود إلى أن النسخة الحية تنسخ الحذف الخاطئ أيضاً.
وفي هذه المرحلة يصبح بناء السيرفرات يدوياً مصدر الأخطاء. فانقل البنية إلى ملفات مكتوبة كما في البنية كشيفرة IaC للمبتدئين، واختيار الأداة في Terraform أم OpenTofu. أما Kubernetes فارجع فيه إلى هل تحتاج Kubernetes فعلاً؟، ومفاهيمه بالرسم في مصطلحات Kubernetes بالرسم.
الشبكة: ما الذي يراه الإنترنت وما الذي لا يراه Network
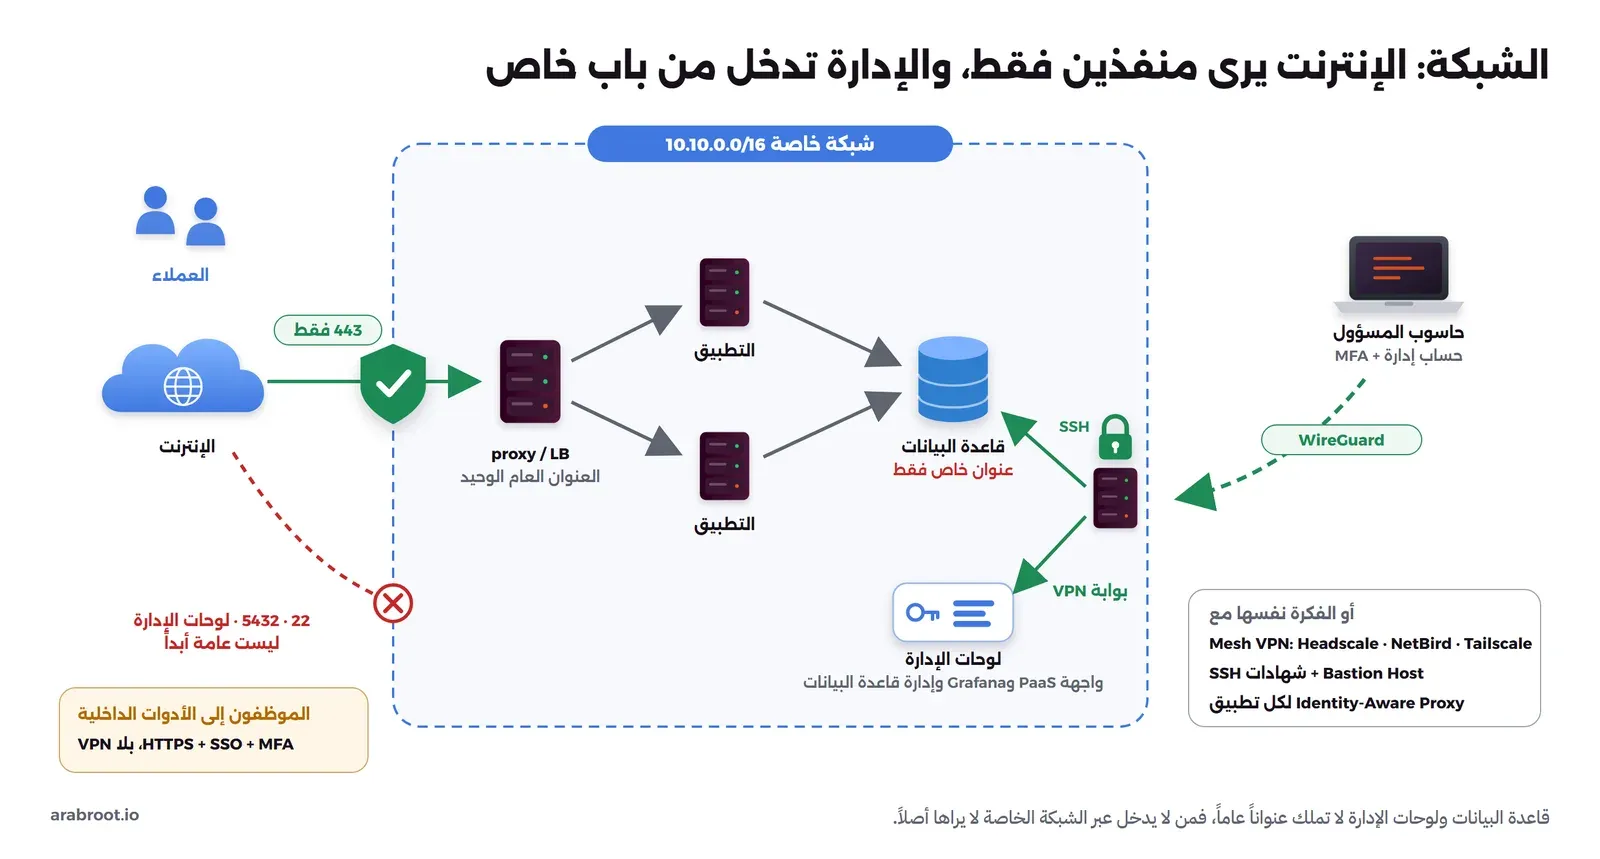
- شبكة خاصة بين السيرفرات: أغلب المزودين يقدمون شبكة داخلية بين سيرفرات الحساب الواحد. اجعل التطبيق يتصل بقاعدة البيانات عبرها فقط. فقاعدة البيانات على عنوان عام تصلها محاولات تخمين كلمات المرور في نفس اليوم.
- جدار حماية Firewall على مستويين: عند المزود وعلى السيرفر نفسه. وانتبه لأن Docker يتجاوز بعض قواعد جدار السيرفر، كما شرحنا في شبكات Docker وأفضل الممارسات.
- الإدارة عبر شبكة خاصة افتراضية VPN فقط: الدخول للسيرفرات ولوحات الإدارة لا يفتح للإنترنت. والفكرة في ما هو VPN؟ والتثبيت في شبكة خاصة مع WireGuard وwg-easy.
أربعة خيارات للباب الإداري:
| الخيار | نقاط القوة | نقاط الضعف | متى يناسبك |
|---|---|---|---|
| بوابة WireGuard واحدة | بسيطة وسريعة ومفتوحة بالكامل | الصلاحيات للشبكة كلها لا لكل مستخدم، وإضافة الأجهزة يدوية | المرحلة الأولى، وفريق إداري من شخصين أو ثلاثة |
| شبكة بسيرفر تحكم تستضيفه، مثل Headscale أو NetBird | كل جهاز يصل لما يحتاجه فقط، وقواعد لكل مجموعة، وربط بالدخول الموحد | سيرفر إضافي تشغله وتحدثه. وNetBird يجمع ترخيص BSD-3 للعميل وAGPLv3 لأجزاء السيرفر بحسب مستودعه | المرحلة الثانية، عندما يكثر المهندسون والسيرفرات |
| خدمة مدارة مثل Tailscale | لا تشغل شيئاً، وتعمل في دقائق | سيرفر التنسيق عند المزود، ولها خطط مدفوعة | فريق لا يريد تشغيل شيء إضافي الآن |
| سيرفر وسيط Bastion Host | نقطة دخول واحدة يسجل فيها كل شيء | يغطي الدخول للسيرفرات فقط، لا لوحات الويب | إذا كان أغلب العمل الإداري على السيرفرات مباشرة |
هل يحتاج كل الموظفين VPN؟ غالباً لا. الأدوات الداخلية مثل المحادثات والتوثيق تعمل خلف الدخول الموحد SSO مع MFA، وهذا يحميها جيداً. أما VPN فلمن يصل إلى السيرفرات نفسها. وهذا الاتجاه، أي التحقق من المستخدم وجهازه عند كل طلب بدلاً من الثقة بكل من دخل الشبكة، يسمى Zero Trust، وشرحناه في Zero Trust وZTNA.
وفوق الشبكة تأتي الهوية، من المرحلة الثانية على الأكثر:
- دخول موحد SSO مع MFA لكل أداة عبر مزود هوية مثل authentik. والبروتوكولات في OAuth وOpenID Connect، وإغلاق الحسابات تلقائياً في SCIM، والدخول المقاوم للتصيد في Passkeys وFIDO2.
- حساب إداري منفصل لكل من يملك صلاحيات إدارية. فرسالة تصيد تسرق حسابه اليومي يجب ألا تعطي المخترق السيرفرات.
- أقل صلاحية ممكنة، ومراجعة الصلاحيات Permissions كل ثلاثة أشهر في المرحلة الثالثة. والتفاصيل في إدارة الهوية والوصول IAM والوصول المميز PAM، وخطة التطبيق التدريجي في خطة تدريجية لمؤسسة صغيرة.
وشبكة المكتب نفسه، إذا كان للشركة مكتب، في المودم والراوتر والسويتش ما الفرق بينها؟
طريقة عمل الفريق: من التعديل إلى الإنتاج Engineering Workflow
هذا هو المسار الذي نقترحه لكل تغيير، والأرقام بترتيب الخطوات:
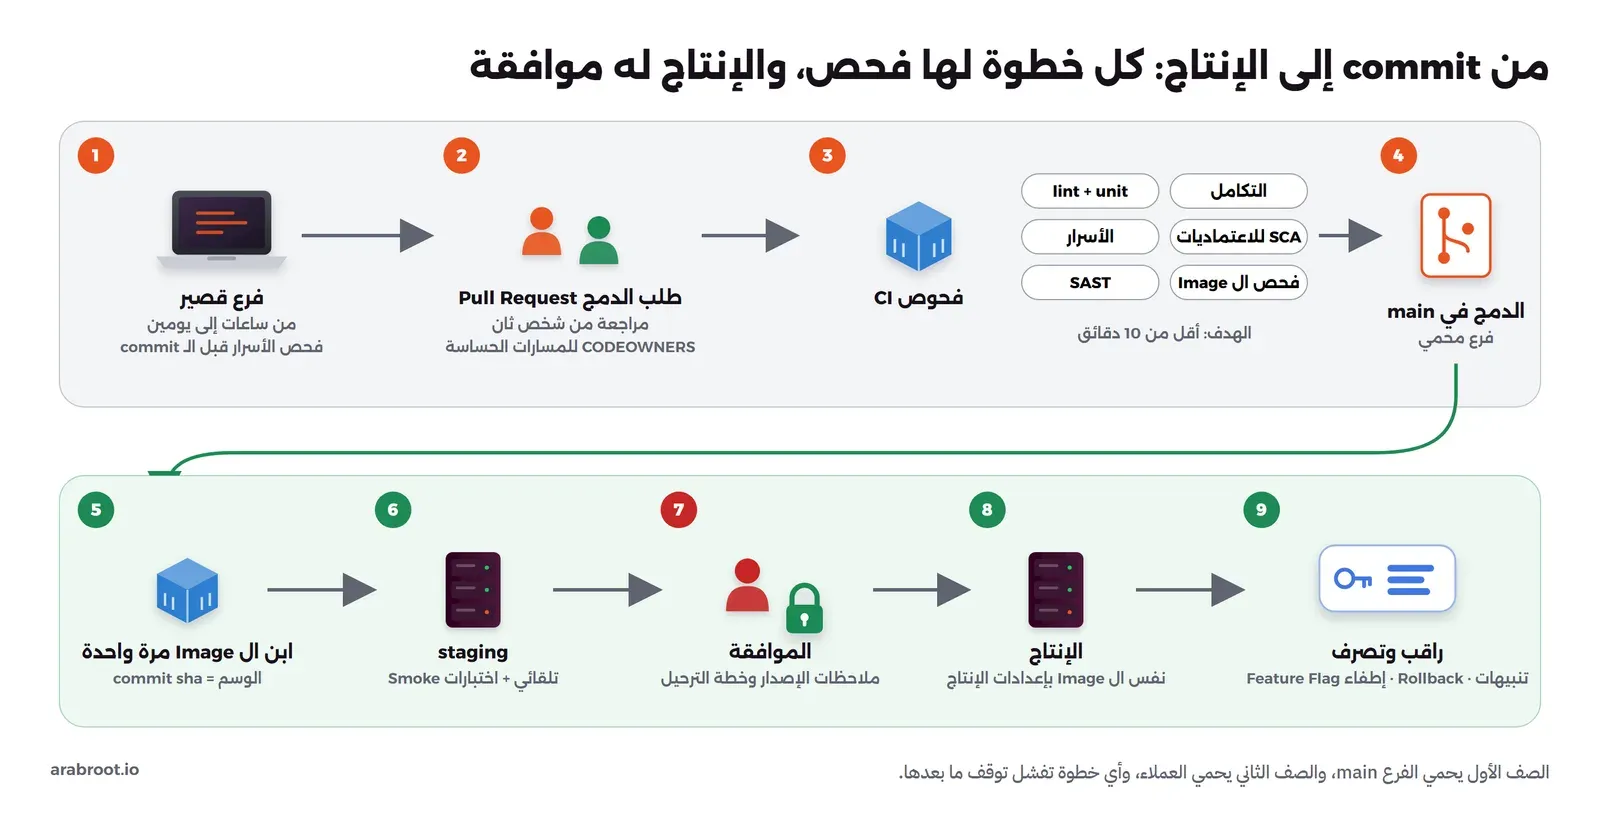
مستودع واحد أم مستودعات كثيرة؟
توصيتنا للسنتين الأوليين: مستودع واحد للمنتج Monorepo يجمع الواجهة والخادم. ومستودع منفصل للإعدادات إذا استخدمت GitOps. ومستودع لكل أداة داخلية تعدل عليها.
لماذا: فريق صغير على منتج واحد يدفع ثمن تنسيق مستودعات كثيرة دون أن يستفيد من استقلالها. وإذا وصلت إلى فرق مستقلة لكل منها خدمة بدورة إصدار مختلفة، فأعد النظر حينها.
الفروع والمراجعة: فرع رئيسي واحد وفروع قصيرة
ما نقترحه: التطوير على الفرع الرئيسي Trunk-Based Development. أي فروع تعيش ساعات أو يومين على الأكثر، وطلب دمج Pull Request صغير يراجعه شخص ثان، والفرع الرئيسي محمي. والميزة غير الجاهزة تدمج مخفية خلف مفتاح تشغيل Feature Flag.
لماذا: الفروع الطويلة تؤجل التعارضات إلى يوم الإصدار. والتجربة في التطوير على الفرع الرئيسي Trunk-Based، والمقارنة بالطرق الأخرى في Trunk-Based أم Git Flow أم GitHub Flow؟، والأوامر اليومية في Git Merge وRebase وCherry-pick.
ملف المالكين CODEOWNERS: عندما يصبح في الفريق أكثر من خمسة مهندسين، أضف هذا الملف. وهو قائمة تقول: أي تغيير في هذا الجزء الحساس من الكود يحتاج موافقة هذا الشخص أو الفريق. مثلاً: تغييرات قاعدة البيانات يوافق عليها قائد الخادم، وتغييرات تسجيل الدخول يوافق عليها المسؤول عن الأمن.
- صيغة الملف تختلف بين المنصات، فراجع وثائق GitHub أو وثائق Gitea حسب منصتك. وGitea يكتب القواعد بالتعبيرات النمطية، وأساسياتها في التعبيرات النمطية Regex للمبتدئين.
- لا تضع المستودع كله تحت مالك واحد، فيصبح عنق زجاجة يمر به كل تغيير. اجعله للأجزاء الحساسة فقط. والفكرة الأمنية في ملف CODEOWNERS.
ما الذي يفحصه CI، وكيف يصل الإصدار إلى الإنتاج
ما هو: الفحص الآلي CI يعمل على كل طلب دمج. ويجب أن يكون سريعاً. فإذا تجاوز عشر دقائق تقريباً، بدأ الفريق في تجاهله أو تجميع التغييرات في طلبات كبيرة.
| المرحلة | ما يفحصه |
|---|---|
| الأولى | صيغة الكود، واختبارات الوحدة Unit Tests وبعض اختبارات التكامل، وفحص الأسرار المسربة، وفحص المكتبات المستخدمة SCA |
| الثانية | يضاف الفحص الثابت للكود SAST، وفحص صور الحاويات |
| الثالثة | يضاف الفحص أثناء التشغيل DAST على بيئة الاختبار |
وأي اختبارات تكتب في مزيج معقول لفريق صغير، وأين يعمل كل فحص أمني في DevSecOps للمبتدئين، وخطة إدخال الفحوص على مراحل في خطة الإدخال على مراحل، وتشغيل ذلك على سيرفرك في Gitea Actions.
بعد الدمج: تبنى النسخة مرة واحدة، وتنشر تلقائياً إلى بيئة الاختبار مع فحص سريع، ثم إلى الإنتاج بموافقة. ولترقيم إصدارات ما يعتمد عليه غيرك، مثل الواجهات العامة API، استخدم Semantic Versioning.
القاعدة الأهم: أن يكون التراجع Rollback ممكناً في دقائق. وهذا يعني أن تغيير قاعدة البيانات لا يعطل الإصدار السابق، وطريقته في ترحيل قاعدة البيانات دون أن يعطل الإصدار السابق. وقبل أي إطلاق كبير شغل اختبار الضغط Load Testing على بيئة الاختبار، لتجد نقطة الانهيار قبل أن يجدها العملاء.
قياس طريقة العمل: استخدم مقاييس DORA، وهي في نسختها الحالية خمسة:
- زمن التغيير Change Lead Time: من التعديل إلى الإنتاج.
- عدد مرات النشر Deployment Frequency.
- زمن التعافي من النشر الفاشل Failed Deployment Recovery Time.
- نسبة النشر الذي يحتاج تدخلاً فورياً Change Fail Rate.
- نسبة النشر غير المخطط بسبب حادثة Deployment Rework Rate.
ولا تجعلها هدفاً للأفراد، وإنما مؤشراً للفريق كل شهر.
المناوبة والحوادث بأخف شكل ممكن
في المرحلة الأولى الكل مناوب On-call بشكل غير رسمي، وهذا مقبول ما دام العملاء قليلين. ومن المرحلة الثانية تحتاج أربعة أشياء مكتوبة في صفحة واحدة:
- جدول مناوبة بالأسبوع، مع شخص احتياطي، وتنبيهات تصل للمناوب فقط لا لقناة يتجاهلها الجميع.
- ثلاثة مستويات خطورة: المنتج متوقف للجميع، أو ميزة مهمة متوقفة أو عميل كبير متأثر، أو مشكلة لها حل مؤقت.
- إجراء الحادثة: من يقود، وأين القناة، ومتى نبلغ العملاء، ومن يكتب الملاحظات. والنموذج في نموذج ملاحظات الحادثة.
- مراجعة بعد الحادثة Postmortem دون لوم. وهي كما يصفها كتاب Google SRE مراجعة تبحث عن الأسباب دون أن تتهم شخصاً، وتفترض أن كل من شارك تصرف بنية حسنة. لأن ثقافة اللوم تجعل الناس يخفون المشكلات.
الأمن والامتثال في كل مرحلة Security
الأمن في الشركة الناشئة ليس مئة بند في الشهر الأول، وإنما حد أدنى يكبر مع كل مرحلة:
| المرحلة | الهوية والوصول | التطبيق والكود | التشغيل |
|---|---|---|---|
| الأولى | MFA على كل حساب بلا استثناء، ومدير كلمات مرور للفريق، ولا حسابات مشتركة | كل مطور يعرف OWASP Top 10، والمستوى الأول من ASVS، وفحص الأسرار والمكتبات | تأمين كل سيرفر، ونسخ احتياطي مجرب، وسجلات التطبيق |
| الثانية | دخول موحد لكل أداة، وحسابات إدارية منفصلة، وإغلاق حسابات من يغادر في نفس اليوم | نمذجة التهديدات في نصف ساعة لكل ميزة حساسة، وأمن واجهات API | سجلات مركزية، وسجل تدقيق Audit Trail داخل المنتج، وبرنامج توعية، وإدارة أجهزة الموظفين |
| الثالثة | مراجعة الصلاحيات كل ثلاثة أشهر، وإدارة الوصول المميز | المستوى الثاني من ASVS، واختبار اختراق سنوي من جهة خارجية | تمارين الاستجابة للحوادث، وسياسات مكتوبة تراجع سنوياً |
واختيار مستوى ASVS في كيف تختار المستوى المناسب، وقائمة المراجعة الأمنية لكل تغيير في قائمة المراجعة الأمنية، وأمن المكتبات الخارجية في أمن سلسلة التوريد.
لا تحتاج مهندس أمن متفرغاً في المرحلتين الأوليين. وإنما سفير أمن Security Champion في كل فريق: مطور يخصص جزءاً من وقته لمتابعة النتائج، كما في سفير الأمن في كل فريق.
إذا كان عملاؤك في السعودية، فستصلك غالباً أسئلة عن الضوابط الأساسية للأمن السيبراني ECC من الهيئة الوطنية للأمن السيبراني، خاصة مع الجهات الحكومية. وعن نظام حماية البيانات الشخصية PDPL الذي تشرف عليه سدايا، ونصوصه في منصة حماية البيانات الشخصية. وقد شرحنا الضوابط في الضوابط الأساسية للأمن السيبراني NCA ECC، والمصطلحات في مصطلحات GRC، وضوابط أمن التطبيقات في ضوابط أمن التطبيقات. وهذه للفهم والتخطيط وليست استشارة قانونية. والمهم تقنياً أن تبدأ مبكراً بتصنيف البيانات ومعرفة مكان حفظها، لأن هذا ما تسأل عنه كل هذه الأطر أولاً.
وإذا كنت ستضيف ميزات بالذكاء الاصطناعي، فاتخذ قراراً مكتوباً قبل البدء: هل تخرج بيانات العملاء إلى خدمة نموذج خارجية، أم يعمل النموذج على سيرفراتك؟ فهذا يغير عقودك مع العملاء. وللفهم: كيف تعمل نماذج اللغة الكبيرة، وتشغيل نماذج اللغة على جهازك، وRAG للمبتدئين، وOWASP Top 10 لتطبيقات نماذج اللغة.
الفريق: من المهندسين المؤسسين إلى فرق المنتج Team
شكل الفريق يحدد شكل النظام أكثر مما تظن. فإذا كان كل شيء يمر عبر شخص واحد يعرف السيرفرات، فهذا الشخص أضعف نقطة في البنية.
| المرحلة | شكل الفريق | الملكية Ownership |
|---|---|---|
| الأولى: من 2 إلى 5 | مهندسون مؤسسون يعملون على كل شيء، والمدير التقني يكتب الكود ويراجعه، وكل واحد ينشر ويناوب | شخصان على الأقل يعرفان كل نظام، خاصة الاستعادة من النسخ الاحتياطية |
| الثانية: من 10 إلى 20 | فريقان أو ثلاثة للمنتج، كل فريق يملك جزءاً من المنتج كاملاً، وأول مهندس منصة Platform Engineer، وسفير أمن في كل فريق | ملف المالكين، وجدول مناوبة، ومالك مكتوب لكل خدمة وأداة |
| الثالثة: حتى قرابة 50 | فريق منصة صغير يخدم الفرق الأخرى، وأول مهندس أمن متفرغ، ومديرو هندسة بجانب القادة التقنيين | قائمة بالخدمات ومالكيها، وميزانية لكل فريق، ومراجعة دورية للمعمارية |
ويصف كتاب Team Topologies أربعة أنواع من الفرق بحسب موقعه الرسمي: فريق يملك جزءاً من المنتج Stream-aligned، وفريق يساعد الفرق الأخرى على تجاوز ما يعيقها Enabling، وفريق لجزء يحتاج خبرة نادرة Complicated Subsystem، وفريق المنصة Platform. وشركة من خمسين شخصاً تحتاج غالباً الأول والأخير فقط، لأن كل فريق إضافي يعني حدوداً جديدة للتنسيق.
ترتيب التوظيف المقترح (رأي يتغير حسب منتجك):
- المهندسون المؤسسون.
- مهندسو منتج يملكون الميزات Features من الواجهة إلى قاعدة البيانات.
- أول مهندس منصة: عندما يقضي المهندسون أكثر من يوم في الأسبوع على النشر والسيرفرات.
- مهندس جودة: إذا كان المنتج يحتاج اختبارات يدوية كثيرة لا يمكن أتمتتها.
- مهندس أمن: عندما تصبح أسئلة العملاء الأمنية عملاً أسبوعياً.
متى أوظف أول مهندس DevOps؟ عندما يتأخر الإصدار بسبب البنية لا بسبب الكود. وقبل ذلك يكفي أن يتقاسم المهندسون المؤسسون هذا العمل مع توثيق جيد.
التوثيق: ما الذي تكتبه، ومتى، وأين Documentation
التوثيق يفشل بطريقتين: إما لا يكتب شيء فتعيش المعرفة في رأس شخصين، وإما تكتب صفحات طويلة لا يحدثها أحد بعد شهر. والحل أنواع محددة من الوثائق، لكل منها غرض ومالك ومكان.
ويقسم إطار Diátaxis التوثيق إلى أربعة أنواع: دروس يتعلم منها الجديد، وأدلة لتنفيذ مهمة محددة، ومرجع مثل وثائق الواجهات، وشرح يجيب عن «لماذا».
| الوثيقة | الغرض | أين تحفظ | من المرحلة |
|---|---|---|---|
| صفحة تعريف README لكل مستودع | ما المشروع، وكيف تشغله في أقل من ساعة، ومن يملكه | في المستودع | الأولى |
| سجلات القرارات المعمارية ADR | لماذا اخترنا هذه الأداة أو هذا التصميم، وما البدائل | في المستودع | الأولى |
| دليل الاستعادة من النسخ الاحتياطية | الخطوات الحرفية لاستعادة كل نظام، مجربة | في قاعدة المعرفة، ونسخة خارجها | الأولى |
| رسوم المعمارية بنموذج C4 | صورة النظام من الأعلى | في المستودع | الثانية |
| وثائق الواجهات API | المرجع الذي يقرؤه العميل والفريق الآخر | في المستودع، تنشر تلقائياً | الثانية |
| أدلة التشغيل Runbooks | ماذا تفعل عندما يصل تنبيه معين | في قاعدة المعرفة، مربوطة من التنبيه | الثانية |
| دليل الموظف الجديد Onboarding | الحسابات والأدوات والطريق من اليوم الأول إلى أول نشر | في قاعدة المعرفة | الثانية |
| السياسات الأمنية | الاستخدام المقبول، والوصول، والحوادث، والنسخ الاحتياطي | في قاعدة المعرفة، بتاريخ واعتماد | الثانية |
| مراجعات ما بعد الحوادث | ما حدث وما تعلمناه وما تغير | في قاعدة المعرفة، بقالب ثابت | الثانية |
| تصنيف البيانات Data Classification | ما البيانات الحساسة، وأين تحفظ، ومن يصل إليها | في قاعدة المعرفة | الثالثة |
قاعدة المكان: ما يتغير مع الكود يبقى في المستودع ويراجع مع التغيير نفسه. وما يقرؤه غير المهندسين مكانه قاعدة معرفة مثل Outline. والفرق بين السياسة والمعيار والإجراء في مصطلحات GRC.
رسوم المعمارية بنموذج C4
نموذج C4 طريقة لرسم معمارية البرنامج وضعها Simon Brown، بأربعة مستويات:
- السياق System Context: نظامك، ومستخدموه، والأنظمة الخارجية التي يتصل بها.
- الحاويات Containers: التطبيقات ومخازن البيانات داخل النظام. وكلمة Container هنا لا تعني حاوية Docker، وإنما بحسب تعريف الموقع تطبيقاً أو مخزن بيانات يجب أن يعمل حتى يعمل النظام.
- المكونات Components.
- الكود Code.
وفي الشركة الناشئة يكفيك غالباً المستويان الأولان، لأن الباقي يتغير كل أسبوع فلا يحدثه أحد.
سجل القرارات المعمارية ADR
ما هو: ملف قصير يكتب يوم تتخذ قراراً مهماً. اقترحه Michael Nygard في مقال Documenting Architecture Decisions في 15 نوفمبر 2011. ويحفظ في المستودع، ويرقم بالتسلسل، ولا يتجاوز صفحة أو صفحتين. وإذا تغير القرار لاحقاً فلا تحذف القديم، وإنما تكتب أنه استبدل Superseded وتشير إلى الجديد. وتجد قوالب أخرى في موقع ADR.
أقسامه، مع مثال لقرار طريقة فصل بيانات العملاء:
| القسم | ماذا تكتب | مثال |
|---|---|---|
| العنوان Title | القرار في سطر | نستخدم قاعدة بيانات واحدة مع عمود يحدد العميل في كل جدول |
| الحالة Status | مقترح، أو مقبول، أو مستبدل بقرار آخر | مقبول، 7 أكتوبر 2026، قرره المدير التقني وقائد الخادم |
| السياق Context | حقائق وأرقام من يوم القرار، لا دفاع عن الحل | نتوقع 40 عميلاً صغيراً في السنة الأولى، ولم يطلب أحد قاعدة بيانات خاصة، ومهندسان يعرفان PostgreSQL جيداً |
| البدائل Options considered | ما الذي رفضتموه | قاعدة بيانات لكل عميل، أو قسم منفصل لكل عميل في نفس القاعدة |
| القرار Decision | ما اخترتم | جداول مشتركة بعمود للعميل، مع قواعد في قاعدة البيانات تمنع رؤية بيانات عميل آخر |
| النتائج Consequences | ما تكسبه وما تخسره | أرخص وأبسط في النسخ الاحتياطي. لكن نسيان شرط العميل يعني تسريباً، فكل جدول جديد يراجع |
| متى نعيد النظر Revisit when | متى يصبح القرار قديماً | إذا طلب عميل في عقده فصلاً كاملاً لبياناته |
والقسمان الأخيران، البدائل ومتى نعيد النظر، إضافة شائعة وليست من مقال Nygard الأصلي. لأن من يقرأ القرار بعد سنة يحتاج أن يعرف ما رفضتموه ومتى يصبح القرار قديماً. وخيارات فصل البيانات مشروحة في أين تضع بيانات كل مستأجر.
وثائق الواجهات وأدلة التشغيل
وثائق الواجهات API تكتب بمواصفة OpenAPI، وإصدارها الحالي في الصفحة الرسمية 3.2.1. والأفضل أن يكون ملف المواصفة في المستودع ويفحص آلياً. فإذا تغيرت الواجهة دون أن يتغير الملف، فشل الفحص. لأن الوثائق المكتوبة يدوياً بعيداً عن الكود تختلف عنه بعد أسابيع.
دليل التشغيل Runbook صفحة لكل تنبيه: ماذا يعني، وكيف تتأكد منه، وما الخطوات، وبمن تتصل. ويربط من رسالة التنبيه نفسها، فالمناوب الذي يستيقظ في الثالثة فجراً لا يجب أن يبحث عن الصفحة.
قائمة تحقق التوثيق
راجعها في نهاية كل مرحلة:
- المرحلة الأولى: صفحة تعريف في كل مستودع (الغرض، والتشغيل، والاختبار، والنشر، والمالك). وسجلات قرارات لمكان الاستضافة وقاعدة البيانات وفصل بيانات العملاء. ودليل استعادة مجرب.
- المرحلة الثانية: رسما السياق والحاويات بنموذج C4. ووثائق الواجهات مفحوصة آلياً. ودليل تشغيل لكل تنبيه. ودليل الموظف الجديد. والسياسات الأمنية الأساسية. وقالب ثابت لمراجعة الحوادث.
- المرحلة الثالثة: تصنيف البيانات. وقائمة الخدمات ومالكيها. ومراجعة سنوية للسياسات.
الأدوات في كل مرحلة Tooling
الأداة مفتوحة المصدر Open Source أولاً لأن هذا تخصص الموقع، ثم البديل المدار. والبديل المدار ليس أسوأ، وإنما يبدل وقت التشغيل بفاتورة واعتماد على مزود. والقرار بينهما بالقواعد في قواعد القرار: ماذا تستضيف وماذا تترك؟
| المجال | مفتوح المصدر تستضيفه | البديل المدار | من المرحلة |
|---|---|---|---|
| الكود والفحص الآلي | Gitea مع Gitea Actions | GitHub أو GitLab.com | الأولى |
| النشر | Coolify أو Dokploy، ثم Kubernetes إن احتجت | منصة PaaS مدارة | الأولى |
| الدخول الموحد | authentik | مزود هوية سحابي | الأولى أو الثانية |
| الشبكة الخاصة | WireGuard، ثم Headscale أو NetBird | Tailscale | الأولى |
| الأسرار | مدير كلمات مرور للفريق، ثم OpenBao أو SOPS | مدير الأسرار عند مزود السحابة | الأولى ثم الثانية |
| المحادثة والتوثيق | Mattermost وOutline | Slack وNotion أو Confluence | الثانية |
| السجلات والمراقبة | Grafana مع Loki وPrometheus، كما في دليل السجلات | خدمة مراقبة مدارة | الثانية |
| الفحوص الأمنية | Gitleaks وSemgrep وOSV-Scanner وTrivy وZAP، كما في DevSecOps | منصات الفحص التجارية | الأولى ثم الثانية |
| البنية بالكود | OpenTofu وAnsible | Terraform مع خدمة مدارة | الثالثة |
والتكلفة؟ لن نضع رقماً واحداً، لأنها تعتمد على المزود والمنطقة وعدد العملاء. لكن احسبها كل سنة بخمسة بنود:
- السيرفرات أو المنصة.
- التخزين والنسخ الاحتياطية.
- نقل البيانات إلى الخارج Egress.
- الاشتراكات التي تحسب لكل مستخدم.
- وقت المهندسين في التشغيل.
ومثال محسوب بأسعار حقيقية في كم تكلف هذه البنية شهرياً؟، والمقارنة بين السحابة والسيرفرات في السحابة ليست دائماً الأرخص، والبند الذي يفاجئ أغلب الشركات في التكاليف الخفية في السحابة.
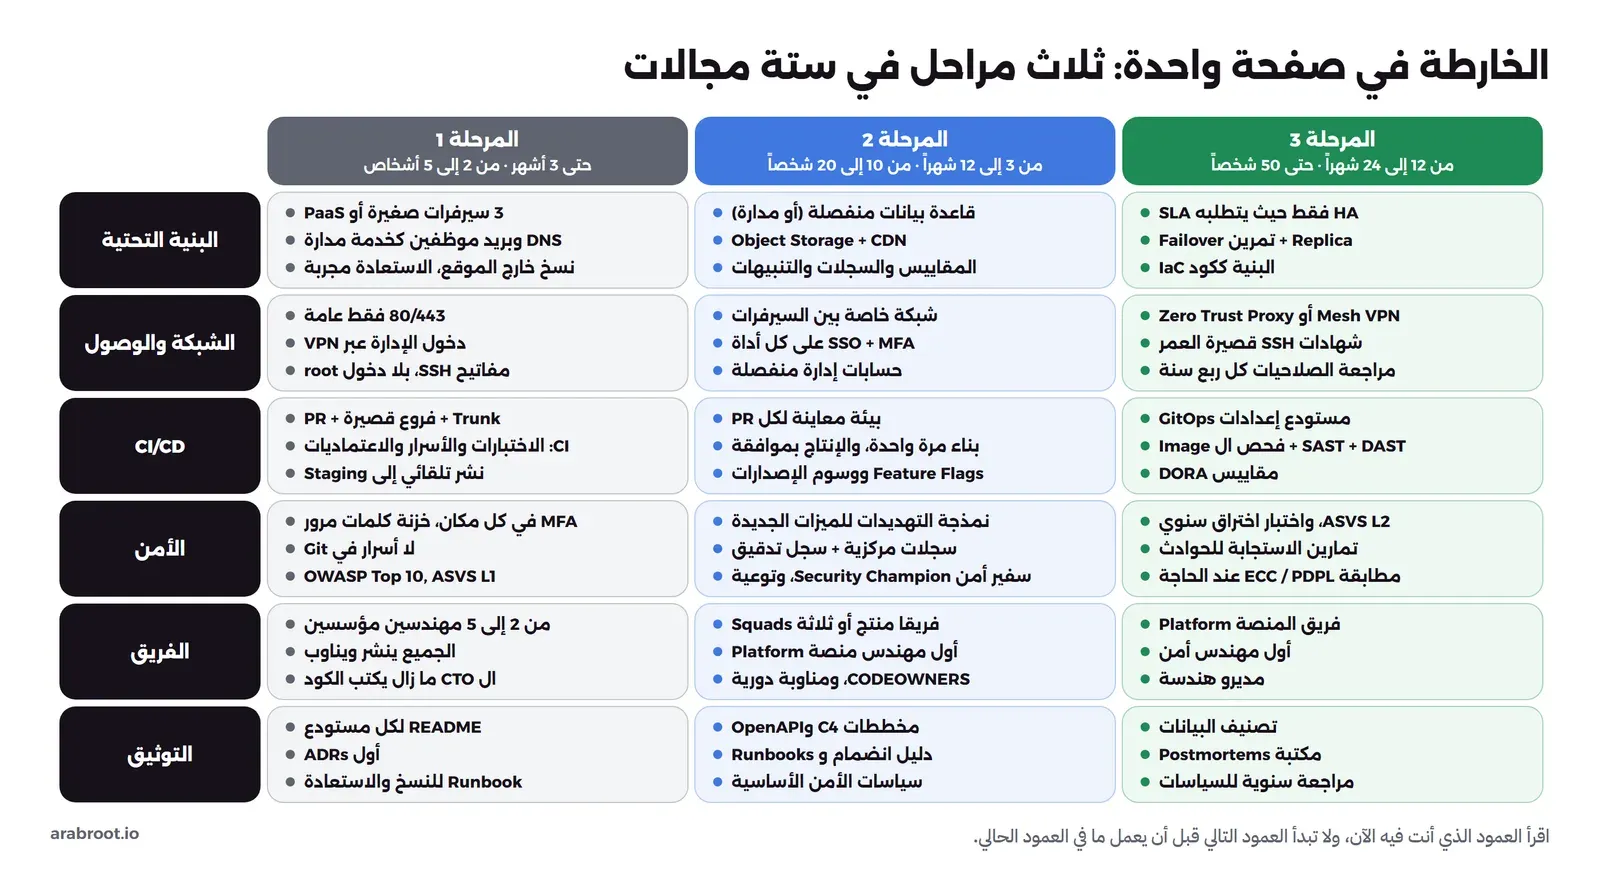
الخارطة في صفحة واحدة Roadmap
المراحل الثلاث في الأعمدة، والمجالات الستة في الصفوف. اطبعها وعلقها حيث يجتمع الفريق:
أول ثلاثين يوماً: خطوات بالترتيب First 30 Days
إذا كنت في الشهر الأول، فهذه القائمة أقل بكثير من الخارطة كاملة، عمداً.
الخطوة 1: الحسابات والهوية (الأسبوع الأول)
- حساب منفصل عند المزود للمنتج، وآخر للأدوات، وثالث للنسخ الاحتياطية. والحساب الرئيسي لكل منها بمفتاح أمان محفوظ عند شخصين.
- تحقق ثنائي MFA على كل حساب: المزود، والمستودع، والبريد، والنطاق، ومدير كلمات المرور.
- مدير كلمات مرور للفريق، ولا كلمات مرور في المحادثات.
- قائمة بكل حساب وخدمة تستخدمها الشركة، ومالكها.
الخطوة 2: الكود والفحص الآلي (الأسبوع الثاني)
- مستودع المنتج بصفحة تعريف، والفرع الرئيسي محمي، وكل تغيير يراجعه شخص ثان.
- فحص آلي بالاختبارات وفحص الأسرار والمكتبات.
- أول ثلاثة سجلات قرار: مكان الاستضافة، وقاعدة البيانات، وفصل بيانات العملاء.
الخطوة 3: البيئات والسيرفرات (الأسبوع الثالث)
- بيئة اختبار وإنتاج بأسرار منفصلة، ونشر تلقائي للاختبار وبموافقة للإنتاج.
- كل سيرفر مؤمن، ولا يفتح للإنترنت إلا صفحات الموقع، والإدارة عبر VPN.
- بيانات مصطنعة للتطوير، ولا نسخة من بيانات الإنتاج خارجه.
الخطوة 4: ما يحميك يوم يحدث الخطأ (الأسبوع الرابع)
- نسخ احتياطي يومي مشفر إلى الحساب الثالث، واستعادة كاملة مجربة على سيرفر آخر، ودليلها مكتوب.
- مراقبة توفر تنبه أكثر من شخص، وسجلات للتطبيق يمكن البحث فيها.
- صفحة واحدة: ماذا نفعل إذا توقف المنتج، ومن نبلغ.
أخطاء شائعة Common Mistakes
- المنتج وأدوات الموظفين في حساب واحد: فيصبح اختراق حساب موظف طريقاً إلى بيانات العملاء.
- البدء بالخدمات المصغرة Microservices وKubernetes: قبل أن تعرف أين الضغط وحدود المنتج.
- نسخة من قاعدة بيانات الإنتاج على أجهزة المطورين: أسرع طريق لتسريب لا يعرف عنه أحد.
- نسخ احتياطية لم تجرب استعادتها، أو يمكن حذفها من نفس الحساب.
- لوحة إدارة أو قاعدة بيانات بعنوان عام مع كلمة مرور «قوية»: كلمة المرور ليست طبقة الحماية الوحيدة التي تحتاجها.
- حساب مدير مشترك يعرفه الجميع: فلا تعرف من فعل ماذا، ولا تستطيع إغلاقه عندما يغادر أحد.
- فروع تعيش أسابيع: ثم أسبوع كامل لحل التعارضات قبل كل إصدار.
- توثيق يكتب مرة ثم لا يحدث: أبق ما يتغير مع الكود داخل المستودع.
- شخص واحد يعرف كل شيء عن السيرفرات: فإذا أخذ إجازة توقف النشر.
مسار القراءة: المقالات التي يجمعها هذا الدليل
هذه المقالات مرتبة بحسب أقسام الدليل، فابدأ بالمجموعة التي تخص قرارك الحالي:
القرار الاستراتيجي والتكلفة
 دليلالمصادر المفتوحة في الشركة الناشئة: ماذا تستضيف بنفسك ومتى؟دليل للمدير التقني في الشركة الناشئة يبين ما تستضيفه بنفسك من اليوم الأول، وما تتركه للخدمات المدارة حتى يكبر الفريق.
 دليلالاستضافة الذاتية: متى تكون قراراً استراتيجياً لمؤسستك، ومتى لا تناسبهاماذا تفعل إذا رفع المزود أسعاره فجأة، أو أوقف الخدمة، أو ضاعت بياناتك عنده؟ في هذا المقال نقيس اعتمادك على المزود، ونبين متى تستحق الاستضافة الذاتية الجهد ومتى لا تستحقه، وكيف تبدأ بخدمة واحدة دون مخاطرة.
 دليلالسحابة ليست دائماً الأرخص: متى يكون VPS أوفر؟مقارنة فواتير تطبيق واحد على AWS وعلى VPS وسيرفر مخصص بأسعار رسمية، ومتى تربح السحابة ومتى يربح السعر الثابت.
 دليلالتكاليف الخفية في السحابة وكيف تخفضهاالبنود التي لا تظهر في حساب يوم التصميم ثم تملأ فاتورة السحابة بعد أشهر، وكيف تحسب كل بند وتخفضه.
 دليلكيف تختار خادماً افتراضياً VPSكم تحتاج من المعالج والذاكرة والقرص، وما الذي يميز مزوداً عن آخر غير السعر، حتى تختار VPS يناسب احتياجك.
السيرفرات والنشر والبيئات
 دليلتأمين سيرفر VPS على Ubuntu من أول دخولقبل أن تثبت أي تطبيق على سيرفرك الجديد، هذه الخطوات تغلق أبرز الثغرات وأولها الدخول بمفتاح SSH بدل كلمة المرور.
 دليلتثبيت Docker Engine وCompose على Ubuntuكيف تثبت Docker على Ubuntu من المستودع الرسمي، وتضبطه من البداية حتى لا يمتلئ القرص أو تنكشف منافذك للإنترنت.
 مقارنةأي أداة تدير بها تطبيقاتك على السيرفر؟متى تكفيك واجهة تدير بها ال Containers، ومتى تحتاج منصة تنشر تطبيقاتك من Git مباشرة على سيرفرك.
 دليلمن الفرع إلى الإنتاج: البيئات وGitOps للفرقكيف يختبر فريقك كل ميزة وحدها ويعرضها على العميل دون أن تصل ميزة غير جاهزة إلى الإنتاج.
 دليلهل تحتاج Kubernetes فعلاً؟ متى يكفي Docker Composeما الذي يحله Kubernetes وما الذي يكلفك، ومتى يكفيك Docker Compose على سيرفر واحد أو بضعة سيرفرات.
 دليلمصطلحات البنية كشيفرة IaC التي تحتاجها قبل أي أداةما معنى أن تكتب بنيتك في ملفات داخل Git، ولماذا يفشل السكربت العادي عند تشغيله مرة ثانية، وما الذي تحفظه الأداة في ملف الحالة.
تصميم المنتج وبياناته
 دليلمدخل إلى تصميم الأنظمة: من سيرفر واحد إلى ملايين المستخدمينكيف يكبر متجر إلكتروني من سيرفر واحد إلى نظام يخدم ملايين المستخدمين، وما الثمن الذي تدفعه في كل خطوة.
 دليلتعدد المستأجرين Multi-Tenancy في SaaS للمبتدئينكيف يخدم تطبيق SaaS واحد مئات العملاء دون أن يرى أحدهم بيانات غيره، وأي نموذج عزل يناسب تطبيقك.
 دليلتطبيق SaaS متعدد المستأجرين عملياً مع Row-Level Securityنبني على PostgreSQL تطبيق SaaS يعزل كل مستأجر Tenant عن غيره بسياسات Row-Level Security، ونرى أين تتسرب البيانات رغم ذلك.
 دليلعناقيد قواعد البيانات Database Clustering ومتى تحتاجهاماذا تعني كلمة Cluster في كل قاعدة بيانات، ومتى تحتاج نسخاً أو انتقالاً تلقائياً، ومتى يكفيك سيرفر واحد مع نسخ احتياطية جيدة.
 دليلConnection Pooling: لماذا الاتصال بقاعدة البيانات مكلفلماذا تظهر رسالة too many clients عندما تزيد نسخ تطبيقك، وكيف يحل مجمع الاتصالات وPgBouncer هذه المشكلة.
 دليلأنواع التخزين وواجهة S3: أين تضع بيانات تطبيقك؟أين تضع قاعدة البيانات وملفات المستخدمين والنسخ الاحتياطية، ولماذا يناسب كلاً منها نوع مختلف من التخزين.
الشبكة والهوية
 دليلما هو VPN؟ الشبكة الخاصة الافتراضية من المشكلة إلى الأنواعلماذا تحتاج شبكة خاصة افتراضية VPN، وكيف تغلف حزمك وتشفرها داخل نفق، وأي نوع منها يناسب فريقك.
 دليلشبكة خاصة مع WireGuard وواجهة wg-easyكيف تنشئ شبكة VPN خاصة مع WireGuard وواجهة wg-easy، فلا يصل إلى لوحات الإدارة على سيرفرك إلا أجهزة فريقك.
 دليلتثبيت authentik للدخول الموحد SSO إلى تطبيقاتككيف تثبت authentik حتى يدخل كل موظف إلى تطبيقات الفريق بحساب واحد، مع فرض المصادقة الثنائية على الجميع.
 دليلشرح OAuth وOpenID Connect للمبتدئينلماذا لا يجب أن يعرف أي تطبيق كلمة مرورك، وكيف يحل OAuth ذلك بتوكنات محدودة، وكيف يضيف OpenID Connect الدخول الموحد.
 دليلإدارة الهوية والوصول IAM والوصول المميز PAMمن يملك صلاحية root على سيرفراتك ومنذ متى، وكيف تضبط حسابات المديرين بصلاحيات مؤقتة وجلسات مسجلة.
 دليلما هو SCIM؟ إدارة حسابات الموظفين تلقائياً في كل تطبيقاتكالدخول الموحد SSO يمنع الموظف المغادر من الدخول لكن حساباته تبقى نشطة، وSCIM ينشئ الحسابات ويعطلها في كل تطبيق تلقائياً.
طريقة عمل الفريق
 دليلTrunk-Based Development: فروع قصيرة ودمج يوميلماذا تنفجر الفروع الطويلة يوم الإصدار، وكيف يدمج الفريق عمله في main كل يوم بأمان مع CI وFeature Flags.
 دليلGit في العمل اليومي: خريطة الأوامر واستراتيجيات Branchingخريطة لأربعة مقالات تشرح الدمج والتراجع والتبديل بين المهام ونقل الإصلاحات خطوة بخطوة، ومعها استراتيجيات التفرع وطلبات الدمج التي يتفق عليها الفريق.
 دليلأنواع الاختبارات للمبتدئين: من Unit إلى E2E مع Playwrightما الذي يكشفه كل نوع من الاختبارات وما الذي يفوته، وكم اختباراً تكتب من كل نوع، وأين يعمل كل منها في خط CI.
 دليلاختبار الضغط Load Testing للمبتدئينلماذا يعمل تطبيقك مع خمسة مستخدمين وينهار مع خمسمئة، وكيف تكتشف ذلك وتصلحه قبل يوم الإطلاق.
 دليلGitea Actions: تشغيل CI/CD وبناء Docker Images على سيرفركاجعل سيرفرك يختبر الكود ويبني Docker Images تلقائياً مع كل push، دون أن يخرج كودك أو أسرارك إلى خدمة CI خارجية.
 دليلالسجلات Logging للمطورين: ماذا تسجل وماذا لا تسجلكيف تكتب سجلات Logs تساعدك على فهم ما حدث في الإنتاج، وما الذي لا يدخل السجل أبداً، وكيف تجمعها في مكان واحد.
الأمن والامتثال Compliance
 دليلDevSecOps للمبتدئين: الأمن داخل خط CI/CD ومتى يعمل كل فحصما الذي يجده كل فحص أمني في خط CI/CD وما الذي يفوته، وكيف ترتب نتائجه حتى تصل إلى قرار بدل قائمة طويلة.
 دليلنمذجة التهديدات Threat Modeling للمبتدئينكيف تسأل ما الذي قد يسوء في تصميم تطبيقك قبل أن تكتب الكود، وتقرر لكل تهديد هل تصلحه أو تقبله، مع قالب جاهز للنسخ.
 دليلOWASP Top 10 للمبتدئين: أخطر عشر مشكلات في تطبيقات الويبأخطر عشر مشكلات أمنية في تطبيقات الويب، كل واحدة بمثال ضعيف ثم مصلح، وكيف تمنعها في الكود وأين تكتشفها.
 دليلOWASP ASVS ومراجعة الكود الأمنية لكل Pull Requestكيف تكتب متطلبات أمان يمكن اختبارها مع OWASP ASVS، وتراجع كل طلب دمج أمنياً في عشرين دقيقة بقائمة جاهزة.
 دليلAudit Trail: كيف تبني سجل تدقيق لا يقبل العبثكيف تصمم سجلاً يجيب عن سؤال من غير هذه الصلاحية ومتى، وتحميه من الحذف والتعديل بعد كتابته.
 دليلالضوابط الأساسية للأمن السيبراني NCA ECC بلغة بسيطةكيف تقرأ الضوابط الأساسية ECC دون أن تضيع في أرقامها، وعلى من تنطبق، وما المطلوب من جهتك فعلاً في كل مكون.
 دليلمصطلحات GRC للمبتدئين بمثال من شركة صغيرةما الذي يعنيه GRC فعلاً، وما الكلمات التي يستخدمها المدقق، وكيف تثبت له أن ضوابطك تعمل كما تقول.
 دليلبرنامج التوعية Security Awareness بأدوات مفتوحة المصدرالمحاضرة السنوية لا تغير ما يفعله الموظف أمام الرسالة المشبوهة، لذلك تبني هنا برنامج توعية مستمراً وتقيس أثره بأدوات مفتوحة المصدر.
الخلاصة Summary
- ابدأ بأبسط بنية تعمل: ثلاثة سيرفرات صغيرة أو منصة مدارة. وأجل Kubernetes والخدمات المصغرة والتوافرية العالية حتى يبررها القياس والعقود.
- لا تؤجل ثلاثة أشياء: طريقة فصل بيانات العملاء، والنسخ الاحتياطي المجرب في حساب آخر، وحساب لكل موظف باسمه مع MFA.
- افصل المنتج عن أدوات الموظفين في الحسابات والسيرفرات والشبكات والمديرين، واجعل الجسر الوحيد بينهما مفتاح نشر محدوداً.
- نسخة واحدة تنتقل بين البيئات، والبيانات الحقيقية لا تخرج من الإنتاج، ولكل بيئة أسرارها.
- لا شيء على الإنترنت إلا صفحات الموقع، والإدارة عبر VPN، والأدوات الداخلية خلف الدخول الموحد.
- فروع قصيرة، وتغييرات صغيرة، وفحص آلي سريع. والأمن يكبر مع كل مرحلة.
- اكتب القرار يوم تتخذه، واحفظ ما يتغير مع الكود في المستودع، وراجع قائمة التوثيق في نهاية كل مرحلة.
وفي مقالات قادمة بإذن الله سوف نفصل بعض ما ذكرناه هنا بالاسم فقط، مثل استراتيجية النسخ الاحتياطي واختبار الاستعادة، والمراقبة بـ Grafana وPrometheus، وهي موجودة ضمن المراحل المخططة في خارطة طريق الاستضافة الذاتية.
سجل التحديثات (Changelog)
- 2026-11-13: إعادة كتابة المقال بلغة أوضح وخطوات وجداول، دون كود.
- أكتوبر 2026: كتابة الدليل.