إذا كنت مسؤولاً عن أمن مصنع أو محطة مياه أو محطة كهرباء، فأنت تعرف أن السؤال الذي يأتيك من الإدارة لا يكون «ما هو نموذج Purdue؟»، وإنما يكون «ماذا نشتري؟ وكم موظفاً نحتاج؟ وما الذي يطلبه منا تدقيق الهيئة الوطنية للأمن السيبراني NCA؟ ومن أين نبدأ يوم الأحد القادم؟». والمشكلة أن الإجابة موزعة على عشرات المصادر: معيار IEC 62443 في جهة، وضوابط الأنظمة التشغيلية OTCC في جهة، ودليل NIST في جهة ثالثة، وعروض الموردين في جهة رابعة، وكل واحد منها يرى جزءاً من الصورة.
وهذا المقال يجمع هذه الأجزاء في تصميم واحد لجهة افتراضية واضحة الحدود: محطة معالجة وضخ مياه لها محطات ضخ بعيدة. وهو من سلسلة النماذج المرجعية Reference Blueprints التي تطبق الطريقة الموضحة في مقال المبادئ والطبقات وجرد الأصول على قطاعات مختلفة، ولذلك لن نعيد شرح المفاهيم التي شرحناها في مقالات أخرى، وإنما نربطها ونبني عليها. فإذا أردت التجربة العملية بالأوامر على خط صغير فهي في مقال أمن التقنية التشغيلية OT Security لخط مصنع صغير، وإذا كانت مصطلحات المتحكم المنطقي PLC وشاشة المشغل HMI جديدة عليك فابدأ من مقال المتحكم المنطقي PLC مع SCADA. وسوف نناقش في هذا المقال ما يلي:
- ملف الجهة الافتراضية، وأي الضوابط تنطبق عليها، وكيف يحدد مستوى المرفق Facility Level في OTCC.
- جرد الأصول Asset Inventory في بيئة صناعية، وكيف تجمعه دون أن توقف الخط.
- التهديدات الأهم للقطاع من ثلاث حوادث موثقة: Shamoon في أرامكو السعودية، وTriton في منشأة بتروكيماويات سعودية، وColonial Pipeline.
- البنية المرجعية Reference Architecture بمستويات Purdue ومناطق IEC 62443 وممراتها، مع صمام البيانات Data Diode ونظام السلامة الآلي SIS ومحطات الضخ البعيدة.
- الضوابط لكل طبقة مربوطة بأرقامها في ECC-2:2024 وOTCC-1:2022.
- الأدوات مفتوحة المصدر والتجارية، والفريق، وجدول تكلفة تقديري بالريال، وخطة 30 و60 و90 يوماً، والأخطاء الشائعة، وقائمة تحقق.
الجهة الافتراضية: محطة مياه ومحطات ضخ بعيدة Hypothetical Profile
حتى يكون التصميم ملموساً سوف نبنيه لجهة محددة، ولكن لاحظ أنها جهة افتراضية بالكامل، وكل الأرقام في وصفها أرقام مدورة للمثال وليست بيانات جهة حقيقية.
ولماذا اخترنا محطة مياه وليس مصنعاً؟ لأنها تجمع الحالتين في مكان واحد: موقع رئيسي فيه خطوط معالجة ومضخات ونظام سلامة يحمي الخزانات وخطوط حقن المواد الكيميائية، وأطراف بعيدة متصلة بشبكة اتصالات، ومورد خارجي يدخل للصيانة. فإذا كنت في مصنع بلا أطراف بعيدة فاحذف قسم المحطات البعيدة، وإذا كنت في شركة كهرباء بعشرات المحطات الفرعية فالقسم نفسه يكبر ولكن المنطق لا يتغير.
والمهم في الملف ثلاثة أشياء تحدد التصميم كله. الأول أن توقف المحطة يمس الناس مباشرة، فالأولوية هي التوافر Availability ثم السلامة Safety ثم السرية، وهذا عكس ترتيب أغلب أنظمة IT. والثاني أن فريق التحكم هو صاحب الأصول وهو الذي يعرف أثر كل تغيير، فلا يمكن أن يصمم الأمن من مكتب IT ثم يرسل إليه. والثالث أن الجهة شركة خاصة تشغل بنية تحتية وطنية حساسة، وهذا ما يجعل ضوابط الهيئة ملزمة لها كما سيأتي.
أي الضوابط تنطبق؟ ECC وOTCC ومستوى المرفق
قبل أن نرسم أي شبكة يجب أن نعرف المرجع الذي سوف يقاس عليه التصميم. وقد شرحنا في مقال ضوابط الهيئة الوطنية للأمن السيبراني: أيها ينطبق عليك؟ كيف تحدد المجموعات المنطبقة، والخلاصة لمحطتنا كما يلي:
- الضوابط الأساسية ECC-2:2024: تنطبق على الجهات الحكومية وعلى جهات القطاع الخاص التي تملك بنى تحتية وطنية حساسة أو تشغلها أو تستضيفها، ومحطتنا من الصنف الثاني. وقد شرحنا ترقيمها ومكوناتها في مقال الضوابط الأساسية للأمن السيبراني NCA ECC بلغة بسيطة.
- ضوابط الأنظمة التشغيلية OTCC-1:2022: ينص نص الوثيقة على أنها تنطبق على أنظمة التحكم الصناعي ICS في المرافق التي تعد حساسة، أي التي قد يؤدي تعطلها أو تدميرها إلى توقف عمل الجهة، سواءً كانت الجهة حكومية أو خاصة تملك بنية تحتية وطنية حساسة.
- الالتزام بالضوابط الأساسية شرط مسبق: تنص OTCC على أن الالتزام بـ ECC إلزامي قبلها، فهي تضيف فوقها ولا تغني عنها.
وهناك جملة في قسم قابلية التطبيق تستحق أن تقف عندها، حيث تطلب الوثيقة من الجهة أن تلتزم بكل الضوابط المنطبقة «بعد التأكد من أن تطبيقها لن يعرض استمرارية عمل الجهة للخطر». وهذه الجملة ليست مخرجاً من الالتزام، وإنما هي اعتراف بطبيعة OT: الضابط الذي يوقف المضخات أثناء تطبيقه يطبق بطريقة أخرى. ولهذا يوجد في OTCC الضابطان 1-3-1-6 و1-3-1-7، فإذا لم تستطع تطبيق متطلب في بيئة OT وجب أن توثق المبرر ويعتمده المسؤول، وإذا قبلت الخطر وجب أن تحدد ضوابط بديلة Compensating Controls وتطبقها لمدة محددة وتعيد تقييم الخطر باستمرار. فالمتحكم القديم الذي لا يدعم المصادقة لا يعفيك من 2-2، وإنما ينقل الحماية إلى الممر الذي أمامه وإلى المراقبة.
مستوى المرفق: L1 وL2 وL3
الجديد في OTCC أن الالتزام يتدرج بثلاثة مستويات للمرفق نفسه، وتحدده الجهة بأداة تحديد مستوى المرفق Facility Level Identification Tool التي تنشرها الهيئة على صفحة OTCC، بناءً على ثلاثة معايير: أثر التعطل على عمل الجهة وتوافر خدماتها، وأثره على الصحة والسلامة والبيئة HSE، وأثره على الاقتصاد والأمن الوطني والمجتمع. ويبين الجدول الأول في الوثيقة عدد الضوابط والضوابط الفرعية لكل مستوى، كما في الشكل التالي:
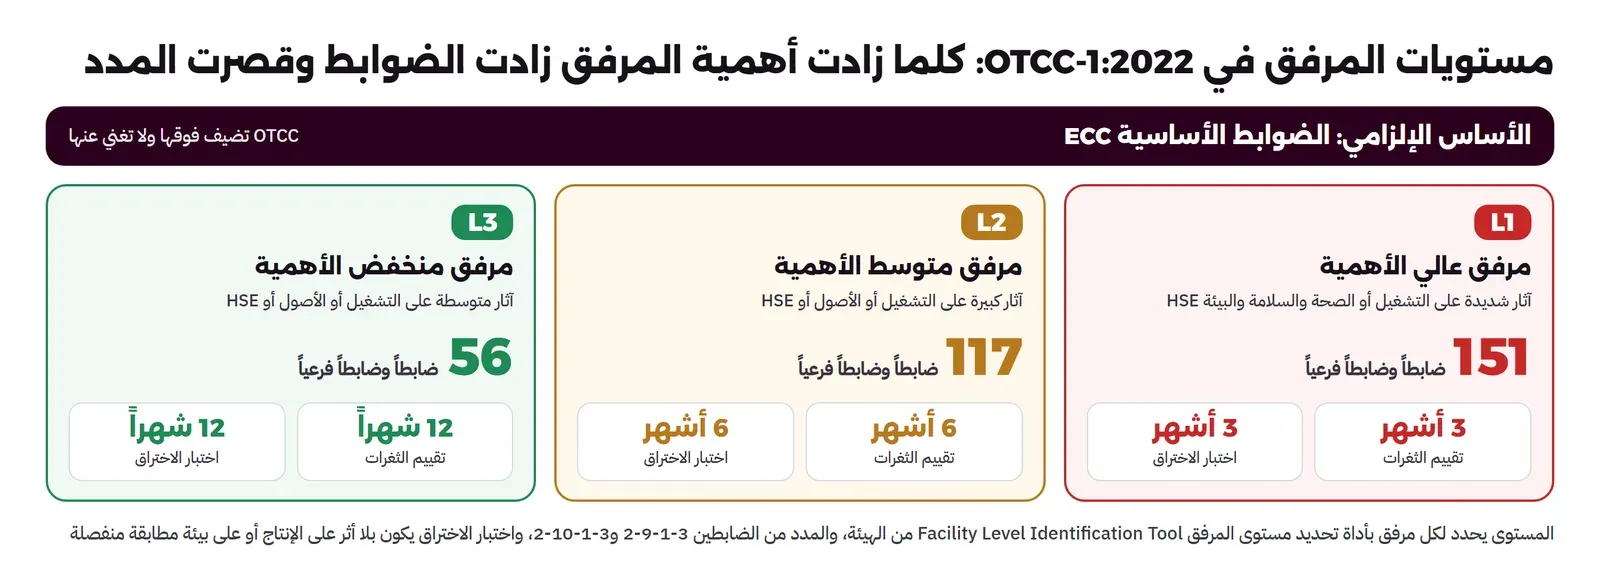
لاحظ أن المستوى الأول L1 هو الأعلى أهمية وليس الأدنى، وهذا يخلط على كثير من القراء لأنهم يتوقعون أن يكبر الرقم مع الأهمية. ولاحظ أيضاً أن المستوى لا يغير الضوابط الأساسية فقط، وإنما يغير المدد: فتقييم الثغرات Vulnerability Assessment في الضابط 2-9-1-3 واختبار الاختراق Penetration Testing في الضابط 2-10-1-3 يكونان كل 3 أشهر في المستوى الأول، وكل 6 أشهر في الثاني، وكل 12 شهراً في الثالث. ومحطتنا في المستوى الثاني، فكل الأرقام التي سوف نستخدمها في التكلفة والخطة مبنية على هذا الافتراض.
وماذا لو كنت مصنعاً خاصاً صغيراً ليس من البنى التحتية الوطنية الحساسة؟ في هذه الحالة لا تنطبق عليك OTCC إلزاماً، ولكن الوثيقة نفسها تقول إن الهيئة «تشجع بقوة» كل الجهات الأخرى في المملكة على الاستفادة منها، وهي من أوضح ما كتب عربياً عن أمن الأنظمة التشغيلية. فخذ منها ضوابط المستوى الثالث كحد أدنى، وستجد أنها تقريباً ما بنيناه في مقال المصنع الصغير.
جرد الأصول Asset Inventory في المحطة
لا يمكنك أن تحمي ما لا تعرف أنه موجود، وهذه القاعدة تبدأ بها الضوابط الأساسية في المكون الفرعي 2-1، وتشددها OTCC في الضابط 2-1-1 الذي يطلب جرداً إلكترونياً لكل أصول OT يراجع دورياً (2-1-1-1)، وحلاً آلياً لجمع معلوماته (2-1-1-2)، وحفظه بشكل آمن (2-1-1-3)، وتحديد مالك لكل أصل (2-1-1-4)، وتصنيفاً لأهمية كل أصل يعتمده مالكه (2-1-1-5). والجدول التالي هو جرد المحطة الافتراضية على مستوى الفئات، مع الأثر إذا توقفت الفئة:
| الفئة | أمثلة في المحطة | العدد التقريبي | المستوى في Purdue | أثر التوقف أو التلاعب | المالك |
|---|---|---|---|---|---|
| أجهزة الميدان Field Devices | حساسات المستوى والضغط والعكارة، الصمامات، محركات المضخات بمغيرات السرعة VFD | قرابة 300 | 0 | قراءات خاطئة أو حركة غير مقصودة | التحكم والأجهزة الدقيقة |
| المتحكمات PLC | متحكمات خطوط المعالجة والفلاتر والضخ | 18 | 1 | توقف خط أو تشغيله خارج حدوده | التحكم |
| وحدات الطرف البعيد RTU | متحكم في كل محطة ضخ بعيدة مع موجه خلوي | 12 | 1 | فقدان رؤية المحطة أو التحكم بها | التحكم |
| نظام السلامة الآلي SIS | متحكم سلامة يوقف حقن الكلور ويحمي الخزانات من الضغط الزائد | 2 | 1 (منطقة مستقلة) | فقدان آخر خط حماية للناس والبيئة | السلامة والتحكم |
| شاشات المشغلين HMI | شاشات غرفة التحكم والشاشات المحلية على الخطوط | 10 | 2 | المشغل لا يرى أو يرى صورة خاطئة | العمليات |
| الحاسبات الهندسية EWS | حاسبات برمجة المتحكمات وحاسب السلامة | 4 | 2 | أقصر طريق لتغيير منطق التحكم | التحكم |
| خوادم SCADA والمؤرخ Historian | خوادم الإشراف، وقاعدة القراءات التاريخية، وخادم الإنذارات | 6 | 3 | فقدان الإشراف المركزي والتقارير التنظيمية | التحكم وIT |
| البنية الشبكية الصناعية | المبدلات Switches الصناعية، وجدران الحماية، وروابط الألياف والراديو | 40 | 1 إلى 3 | انقطاع بين المستويات أو مرور غير مقصود | IT مع التحكم |
| أجهزة الصيانة المحمولة | حواسيب المورد والفنيين، وأجهزة المعايرة | 15 | متنقلة | أكثر طريق موثق لإدخال برامج خبيثة | الصيانة |
| أنظمة الشركة | البريد، ونظام ERP، وطلبات الصيانة، والفوترة | قرابة 200 جهاز | 4 و5 | توقف العمل الإداري، وقد يجبر على إيقاف احترازي | IT |
| الأمن المادي | كاميرات المراقبة، وبطاقات الدخول، وأقفال الخزائن | 60 | منفصلة | دخول غير مصرح إلى الخزائن والمحطات البعيدة | الأمن والسلامة |
وكيف تجمع هذا الجرد دون أن توقف الخط؟ الطريقة البسيطة التي يبدأ بها البعض هي تشغيل فاحص شبكي نشط Active Scanner على الشبكة الصناعية كما يفعلون في شبكة المكاتب، وهذه أسوأ طريقة على الإطلاق، لأن بعض المتحكمات القديمة تتعطل أو تعيد التشغيل عند استقبال حزم لا تتوقعها، ولهذا تطلب OTCC في 2-9-1-1 أن يكون تقييم الثغرات «بأثر محدود أو بلا أثر» على الإنتاج، وتطلب في 2-10-1-4 طرق اختبار بديلة مثل الاختبار الصامت Passive Testing عندما يكون هناك احتمال أثر على الإنتاج. والطريقة الصحيحة هي الاستماع: منفذ نسخ SPAN أو جهاز Network TAP على المبدلات الصناعية يرسل نسخة من الحركة إلى حساس صامت، فيعرف من يتحدث مع من وبأي بروتوكول، ثم تمشي مع فريق التحكم في المحطة وتطابق ما رآه الحساس مع ما في الخزائن والرسومات. وقد بينا في قسم ما لم يره الحساس أن الاستماع وحده يفوت الأجهزة الصامتة، ولهذا تكمله الزيارة الميدانية وملفات المشاريع. ويشرح دليل CISA Foundations for OT Cybersecurity: Asset Inventory Guidance الحقول التي يحتاجها كل أصل، مثل الطراز والإصدار والبروتوكولات والأهمية.
وتذكر أن الجرد ليس مشروعاً ينتهي، فالضابط 1-5-3-5 في OTCC يطلب آليات آلية لكشف التغيير في الإعدادات والأصول، والضابط 2-11-1-8 يطلب تنبيهاً عند اتصال جهاز جديد أو غير مصرح به بشبكات OT. فالحساس نفسه الذي جمع الجرد هو الذي ينبهك عندما يظهر حاسوب فني لم يكن في القائمة.
التهديدات Threats الأهم للقطاع من حوادث موثقة
لن نعيد هنا تفاصيل الحوادث التي شرحناها في قسم الحوادث الموثقة في مقال OT Security، وإنما نأخذ ثلاث حوادث تمس منطقتنا أو قطاعنا مباشرة، ونسأل عن كل واحدة: ما الذي يجب أن يكون في التصميم حتى لا تتكرر؟
Shamoon في أرامكو السعودية 2012: عندما تمسح شبكة الشركة
في أغسطس 2012 أصاب برنامج ماسح Wiper شبكة أرامكو السعودية. وتنقل نشرة ICS-CERT Monitor لشهر سبتمبر 2012 المنشورة على موقع CISA بيان الرئيس التنفيذي لأرامكو في ذلك الوقت، والذي قال فيه إن الشركة أعادت خدمات شبكتها الداخلية الرئيسية بعد أن تأثرت في 15 أغسطس 2012 بفيروس خبيث جاء من مصادر خارجية وأصاب قرابة 30,000 محطة عمل Workstation. وأصدر فريق ICS-CERT بعدها تقرير التوعية المشترك JSAR-12-241-01 عن البرنامج الذي سمي Shamoon أو DistTrack، وما زالت CISA تدرجه في قائمة الحملات التاريخية المهمة ضد أنظمة التحكم الصناعي. ويصف تقرير خدمة أبحاث الكونغرس CRS الصادر في يناير 2020 الحادثة بأنها هجوم ماسح ألحق ضرراً بأجهزة أرامكو وشركات طاقة أخرى في الشرق الأوسط، وأن مسؤولين أمريكيين ربطوه بإيران.
وما الدرس لمحطة المياه؟ أن البرنامج الماسح لا يحتاج أن يفهم المتحكمات حتى يؤذيك، فهو يمسح أقراص الأجهزة التي يصل إليها، وأغلب ما يصل إليه في شبكة متصلة هو أنظمة Windows: خوادم SCADA والمؤرخ وشاشات HMI والحاسبات الهندسية كلها أجهزة Windows في أغلب المصانع. فإذا كانت هذه الأجهزة في نطاق Active Directory نفسه الذي في الشركة، أو كان حساب مسؤول الشركة يعمل عليها، فإن مسح شبكة الشركة يمتد إليها. ولهذا جاءت ثلاثة ضوابط في OTCC كأنها كتبت بعد هذه الحادثة: الضابط 2-2-1-1 الذي يطلب أن تكون دورة إدارة الهوية والوصول في OT منفصلة ومستقلة عن IT، والضابط 2-8-1-1 الذي يطلب نسخاً احتياطياً لكل أصول OT يحفظ في مكان مركزي غير متصل Offline، والضابط 3-1-1-1 الذي يطلب تحديد الأنشطة اللازمة لاستمرار الحد الأدنى من تشغيل الأنظمة التشغيلية. أي أن المحطة يجب أن تستطيع العمل كجزيرة Island Mode يوماً أو أسبوعاً وشبكة الشركة متوقفة.
Triton في منشأة بتروكيماويات سعودية 2017: الهجوم على آخر خط حماية
في ديسمبر 2017 نشرت Mandiant، وكانت تسمى FireEye وقتها، أول تحليل تقني لبرنامج TRITON، وكتبت أنه إطار هجوم بني للتعامل مع متحكمات السلامة Triconex، وأنه نشر على حاسب هندسي لنظام السلامة يعمل بنظام Windows، وأن بعض متحكمات السلامة دخلت أثناء الحادثة حالة الفشل الآمن Failed Safe State فأوقفت العملية الصناعية تلقائياً، وهذا ما جعل صاحب المنشأة يبدأ التحقيق. وفي 24 مارس 2022 أعلنت الحكومة البريطانية فرض عقوبات على معهد بحثي تابع لوزارة الدفاع الروسية اسمه TsNIIKhM بسبب حادثة استهدفت أنظمة السلامة في مصنع بتروكيماويات سعودي في 2017، وقالت إن البرنامج صمم خصيصاً لاستهداف نظام السلامة في المصنع وتسبب في إيقافين طارئين، وإنه كان قادراً على إحداث أثر كبير قد يصل إلى تسرب غاز سام أو انفجار. ويصف المركز الوطني البريطاني للأمن السيبراني NCSC البرنامج بأنه أول برنامج خبيث معروف يستهدف أنظمة السلامة الآلية Safety Instrumented Systems، وأنه استغل ثغرة يوم الصفر Zero-day لتنفيذ كود على متحكمات السلامة. أما التفاصيل التقنية لوضع المفتاح ومنفذ البرمجة فهي في تقرير CISA عن HatMan الذي لخصناه في مقال OT Security.
والدرس هنا مختلف عن Shamoon: المهاجم لم يكن يريد مسح شيء، وإنما وصل بهدوء عبر شبكات IT ثم OT حتى حاسب السلامة، ولم يكشفه أحد إلا لأن برنامجه أخطأ. فالحماية التي كانت تعمل في تلك الحادثة هي تصميم نظام السلامة نفسه الذي يوقف العملية عند الشك، وليس المراقبة. ولهذا يجب أن يجيب تصميمنا عن أربعة أسئلة، ولكل سؤال ضابط في OTCC:
- هل يوجد طريق شبكي من الشركة إلى شبكة السلامة؟ يجب ألا يوجد، والضابط 2-4-1-3 يطلب عزل SIS منطقياً أو فيزيائياً عن بقية شبكات OT.
- هل حاسب برمجة السلامة جهاز مخصص لا يستخدم لغيره؟ الضابط 2-3-1-7 يطلب إدارة أصول OT عبر حاسبات هندسية وشاشات مخصصة ومقسمة ومحصنة.
- في أي وضع مفتاح متحكم السلامة الآن؟ الضابط 2-3-1-5 يطلب أن تكون متحكمات SIS في الوضع الذي يمنع التغيير غير المصرح به في كل وقت، وألا تحول إلى غيره إلا استثناءً ولمدة محددة.
- هل تعرف عندما يرفع أحد برنامجاً إلى متحكم السلامة أو ينزل منه؟ الضابط 2-11-1-5 يطلب كشف عمليات الرفع والتنزيل Upload and Download على أصول OT ومنها SIS.
Colonial Pipeline 2021: الإيقاف الاحترازي لأنك لا تعرف حدودك
شرحنا في مقال OT Security ما قاله الرئيس التنفيذي لشركة Colonial Pipeline في شهادته أمام لجنة مجلس الشيوخ: الفدية Ransomware كانت في شبكة IT، والشركة أوقفت خط الأنابيب كله احترازياً لأنها لم تستطع أن تتأكد في تلك الساعات أن الهجوم لم يصل إلى شبكة OT، والمهاجم دخل على الأغلب من ملف VPN قديم لم يكن يفترض أن يستخدم. والدرس لنا أن الحدود بين IT وOT يجب أن تكون قابلة للإثبات في دقائق وليس في أيام: ممر معروف، وسجلات لكل ما مر عبره، وحساس يقول إن لا شيء غير متوقع عبر. ودرس آخر لا يقل أهمية، وهو أن كل طريق دخول عن بعد يجب أن يكون في قائمة يعرفها أحد، وعليه تحقق متعدد العوامل كما يطلب ECC في 2-2-3-2.
خريطة التهديدات Threat Map وأين يوقفها التصميم
وإذا جمعنا الحوادث الثلاث مع ما تذكره وثيقة NIST SP 800-82r3 عن بيئات OT، نحصل على قائمة التهديدات التي يجب أن يجيب عنها التصميم:
| التهديد | طريق الدخول المعتاد | مثال موثق | الطبقة التي توقفه في تصميمنا |
|---|---|---|---|
| برنامج ماسح أو فدية في شبكة الشركة | تصيد، أو حساب VPN بلا MFA | Shamoon 2012، Colonial 2021 | الممر C1، وهوية OT منفصلة، ونسخ غير متصلة، وتشغيل الجزيرة |
| وصول متسلل إلى نظام السلامة | تحرك من IT إلى OT ثم حاسب السلامة | Triton 2017 | منطقة SIS معزولة، ووضع المفتاح، وكشف الرفع والتنزيل |
| دخول المورد عن بعد بطريق غير مضبوط | برنامج تحكم عن بعد على HMI، أو حساب مشترك | ملف VPN القديم في Colonial | الخادم الوسيط في DMZ بمدة محددة وجلسة مسجلة |
| جهاز صناعي مكشوف على الإنترنت | منفذ برمجة على عنوان عام وكلمة مرور افتراضية | متحكمات Unitronics 2023 في مقال OT Security | شبكة خاصة للمحطات البعيدة، وتغيير كلمات المرور الافتراضية |
| وسائط منقولة وحواسيب الصيانة | ذاكرة USB أو حاسوب فني متصل بالخط مباشرة | طريق Stuxnet في مقال OT Security | محطة فحص الوسائط، وقائمة أجهزة معتمدة |
| تغيير غير مقصود من شخص مصرح له | تحديث أو تعديل منطق دون اختبار | سبب متكرر في تقارير الحوادث الصناعية | إدارة التغيير، وكشف تغيير الإعدادات، والنسخ |
البنية المرجعية Reference Architecture
الآن نرسم التصميم. والفكرة الأساسية فيه بسيطة: نأخذ مستويات نموذج Purdue التي شرحناها في مقال PLC، ونجعل كل مستوى أو مجموعة مستويات منطقة Zone بالمعنى الذي يعرفه معيار ISA/IEC 62443، أي مجموعة أصول لها متطلبات أمن متشابهة، ثم نجعل بين كل منطقتين ممراً Conduit واحداً هو الطريق الوحيد للاتصال بينهما. ويقول دليل NIST SP 800-82r3 إن قواعد الجدار الناري يجب أن تسمح بالاتصال بين المستويات المتجاورة فقط، وإن الجهة التي تستخدم نموذج Purdue يجب أن تمنع أجهزة المستوى 4 من الاتصال المباشر بأجهزة المستويات 2 و1 و0، وهذا هو المعنى العملي للصورة التالية:
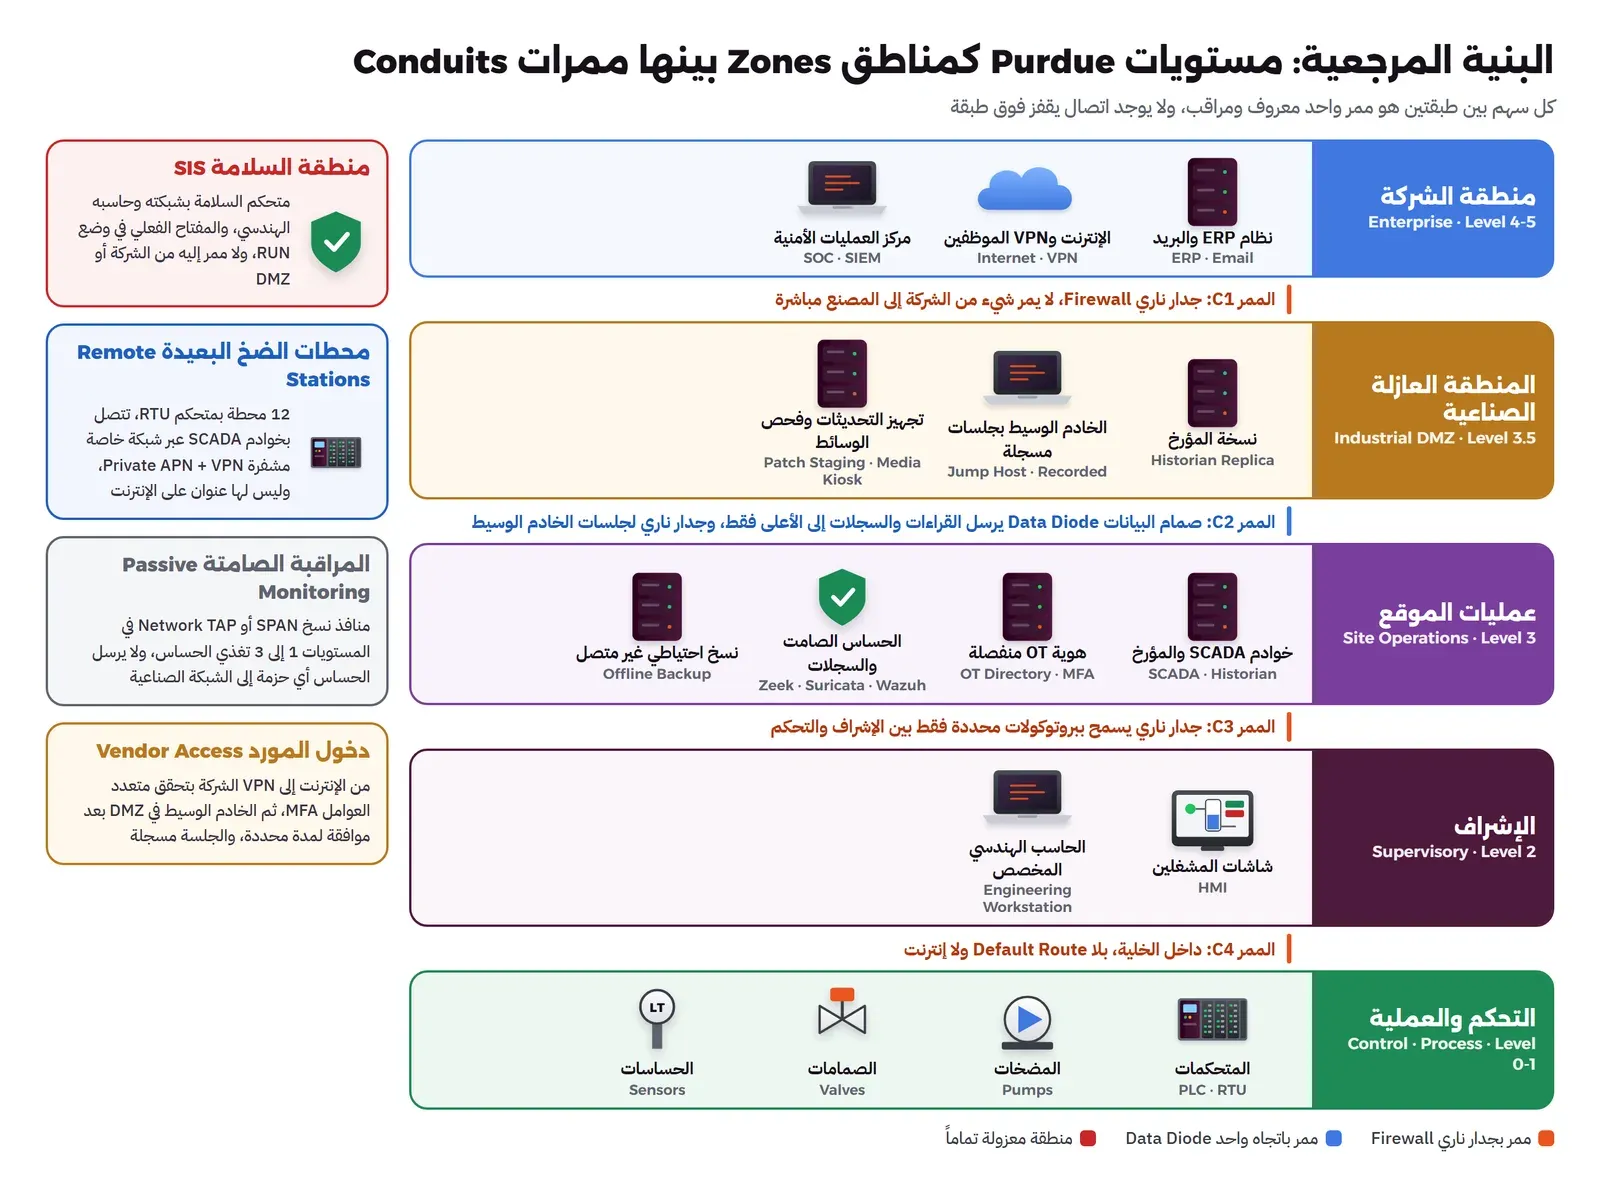
وفيما يلي ما يوجد في كل منطقة ولماذا.
منطقة الشركة Enterprise Zone: المستويان 4 و5
هذه شبكة IT العادية: البريد ونظام ERP ونظام طلبات الصيانة وحواسيب الموظفين ومركز العمليات الأمنية SOC. وهي محمية بما شرحناه في مقالات الدفاع متعدد الطبقات وحماية أجهزة الموظفين، ولن نعيده هنا. والقرار الوحيد الذي يخص OT فيها هو أن شبكة الشركة لا تعرف عنوان أي جهاز في المستويات 0 إلى 3، وأن من يريد قراءات المحطة يقرأها من نسخة المؤرخ في DMZ وليس من المؤرخ الأصلي.
المنطقة العازلة الصناعية Industrial DMZ: المستوى 3.5
هذه المنطقة هي قلب التصميم، لأن الضابط 2-4-1-9 في OTCC يطلب منع الاتصال المباشر بين منطقة الشركة ومناطق OT، وتمرير كل اتصال مطلوب عبر خادم وسيط Jump Host محصن في DMZ، والضابط 2-4-1-13 يطلب أن يوضع في DMZ مخصص كل نظام يحتاج خدمات من منطقة الشركة، والضابط 2-4-1-11 يطلب وسيطاً Proxy بين المنطقتين لكل حركة بين الأجهزة Machine-to-Machine. ولذلك نضع فيها أربعة أشياء:
- نسخة المؤرخ Historian Replica: تستقبل القراءات من المؤرخ الأصلي، والشركة تقرأ منها التقارير ولوحات المتابعة.
- الخادم الوسيط Jump Host: نقطة الدخول الوحيدة للمهندسين والموردين من خارج OT، وكل جلسة عليه مسجلة.
- خادم تجهيز التحديثات Patch Staging: تنزل إليه التحديثات من الإنترنت، وتفحص وتختبر، ثم تنقل إلى الداخل بإجراء محدد.
- محطة فحص الوسائط Media Kiosk: كل ذاكرة USB أو ملف قادم من المورد يفحص هنا أولاً في بيئة معزولة، كما يطلب الضابط 2-3-1-8.
ولاحظ أن الخادم الوسيط في DMZ ليس متصلاً بشبكات OT دائماً، فالضابط 2-4-1-10 يطلب ألا تتصل نقطة الدخول عن بعد في DMZ بشبكات OT إلا عند الحاجة، وأن تكون الجلسة بتحقق متعدد العوامل ومسجلة ولمدة محددة. وعملياً يعني هذا أن قاعدة الجدار الناري من الخادم الوسيط إلى الحاسب الهندسي مغلقة في الأصل، وتفتح لنافذة الصيانة المعتمدة فقط.
عمليات الموقع Site Operations: المستوى 3
هنا خوادم SCADA والمؤرخ الأصلي وخادم الإنذارات، ومعها ثلاثة أشياء أمنية خاصة بالتصميم. الأول خدمة هوية منفصلة لبيئة OT، سواءً كانت نطاق Active Directory مستقلاً بلا علاقة ثقة Trust مع نطاق الشركة أو خدمة دليل مثل FreeIPA للأجهزة التي تعمل بنظام Linux، وذلك تطبيقاً للضابط 2-2-1-1 ولدرس Shamoon. والثاني جامع السجلات والحساس الصامت. والثالث خادم النسخ الاحتياطي الذي ينقل نسخه إلى وسيط غير متصل.
الإشراف Supervisory: المستوى 2
شاشات المشغلين HMI والحاسبات الهندسية EWS. والقرار المهم هنا أن الحاسب الهندسي جهاز مخصص لا يتصفح الإنترنت ولا يقرأ البريد، وأن لكل خلية أو خط حاسبه أو على الأقل حسابه وصلاحيته، كما يطلب الضابط 2-3-1-7. ويجب أن تعمل على هذه الأجهزة تقنية القائمة البيضاء للتطبيقات Application Allowlisting التي يطلبها الضابط 2-3-1-6، لأن هذه الأجهزة لا تتغير برامجها إلا نادراً، فالقائمة البيضاء فيها أسهل كثيراً من حواسيب المكاتب.
التحكم والعملية Control and Process: المستويان 1 و0
المتحكمات والحساسات والصمامات والمضخات. وأغلب بروتوكولاتها مثل Modbus TCP لا تعرف المصادقة أصلاً، كما رأينا في مقال Modbus TCP مقابل OPC UA، ولهذا لا يحميها إلا أن يكون الطريق إليها ضيقاً: ممر يسمح لخوادم SCADA والحاسب الهندسي المحدد فقط ببروتوكولات محددة، كما يطلب الضابط 2-4-1-14 الذي يقيد البروتوكولات والمنافذ الصناعية بالحد الأدنى اللازم للتشغيل والصيانة والسلامة. وليس في هذه المنطقة Default Route ولا طريق إلى الإنترنت.
الممرات Conduits: ما يمر وما لا يمر
الضابط 2-4-1-2 يطلب تقسيم مناطق OT حسب مستوى كل منطقة بطريقة تعزل تدفقات البيانات وتوجه الحركة إلى نقاط اختناق Choke Points، والضابط 2-4-1-16 يطلب توثيق المعمارية والمناطق وتدفقات البيانات والاتصالات والاعتماديات وتحديثها. والطريقة العملية لتحقيق الاثنين هي جدول الممرات التالي، وهو الوثيقة التي سوف يطلبها المدقق قبل أي رسم:
| الممر | بين | ما يسمح به | ما يمنع | الأداة |
|---|---|---|---|---|
| C1 | الشركة و DMZ | قراءة نسخة المؤرخ عبر HTTPS، ووصول المستخدمين المعتمدين إلى الخادم الوسيط، ونقل التحديثات إلى خادم التجهيز | أي اتصال من الشركة إلى ما تحت DMZ | جدار ناري Firewall مع سجلات إلى SOC |
| C2 | DMZ وعمليات الموقع | القراءات من المؤرخ إلى نسخته، والسجلات إلى SOC، باتجاه واحد إلى الأعلى. وجلسات الخادم الوسيط في نافذة الصيانة فقط | أي اتصال يبدأ من DMZ إلى OT خارج نافذة معتمدة | صمام بيانات Data Diode للقراءات والسجلات، وجدار ناري منفصل لجلسات الصيانة |
| C3 | عمليات الموقع والإشراف | بروتوكولات SCADA المحددة، والنسخ الاحتياطي من الأجهزة إلى الخادم، والوقت من خادم الوقت | تصفح، وبريد، ومشاركة ملفات عامة | جدار ناري يقرأ البروتوكولات الصناعية |
| C4 | الإشراف والتحكم | Modbus أو البروتوكول الصناعي من خوادم SCADA والحاسب الهندسي المحدد فقط | أي جهاز آخر، ودوال الكتابة من الشاشات التي لا تحتاجها | جدار ناري للخلية، كما بنيناه في مختبر OT Security |
| C5 | المحطات البعيدة وعمليات الموقع | بروتوكول الاتصال بالمتحكم البعيد عبر نفق مشفر | أي عنوان عام على المحطة، وأي اتصال بالإنترنت | شبكة خلوية خاصة Private APN مع VPN وجدار ناري في الطرفين |
| لا يوجد | أي منطقة ومنطقة السلامة SIS | لا شيء عبر الشبكة، والقراءات التي يحتاجها المشغل تأتي بإشارات سلكية أو عبر بوابة باتجاه واحد | كل شيء | عزل فيزيائي |
صمام البيانات Data Diode: متى يستحق ثمنه؟
صمام البيانات Data Diode، ويسمى أيضاً البوابة أحادية الاتجاه Unidirectional Gateway، جهاز يسمح للبيانات أن تمر في اتجاه واحد فقط بطريقة فيزيائية، فلا يوجد سلك عودة أصلاً، وبالتالي لا يمكن لأي برنامج في الجهة الأخرى أن يرسل حزمة واحدة إلى الداخل مهما كانت صلاحياته. وتصفه NIST SP 800-82r3 بأنه بديل للجدار الناري يسمح بالاتصال المصرح به في اتجاه واحد فقط، وتضرب مثالاً بأن وضعه بين المستويين 2 و3 قد يحمي أجهزة المستويات 0 و1 و2 من حادثة تقع في المستويات 3 و4 و5. والفرق بينه وبين الجدار الناري أن الجدار الناري برنامج له قواعد يمكن أن تخطئ أو تعدل أو تستغل ثغرة فيه، أما الصمام فاتجاهه خاصية فيزيائية.
وقد يتساءل البعض: لماذا لا نضع صماماً بين كل منطقتين وننتهي؟ والإجابة أن الصمام يمنع كل شيء في الاتجاه الآخر، ومنه أشياء تحتاجها: تحديثات الأنظمة، ودخول المورد للصيانة، وإقرار استلام البيانات في بعض البروتوكولات. ولذلك يحتاج كل بروتوكول يمر عبره إلى برنامج على الطرفين يحاكي الاتصال، مثل نسخ قاعدة المؤرخ أو تمرير السجلات Syslog، وهذا جزء من سعر المنتج. والحل الأنسب في محطتنا هو ما في الشكل: صمام في الممر C2 للحركة التي تخرج دائماً إلى الأعلى، أي القراءات والسجلات، وجدار ناري منفصل مغلق في الأصل لجلسات الصيانة التي تفتح في نافذة محددة، وطريق يدوي موثق للتحديثات عبر محطة الفحص. أما إذا كانت المحطة في المستوى الأول L1 أو كان أثر الحادثة فيها على السلامة كبيراً، فالصمام يصبح أقرب إلى الضرورة، وقد تحتاج أن تجعل الصيانة عن بعد استثناءً نادراً بدل أن تكون نافذة دورية.
نظام السلامة الآلي SIS: منطقة لا يدخلها أحد من الشبكة
نظام السلامة الآلي Safety Instrumented System واختصاراً SIS هو المتحكم الذي لا يدير الإنتاج، وإنما يراقبه ويوقفه إلى حالة آمنة إذا خرج عن حدوده، مثل إيقاف حقن الكلور إذا زاد تركيزه أو فتح صمام تصريف إذا زاد الضغط. وتصميمه الوظيفي يحكمه معيار IEC 61511 الخاص بالسلامة الوظيفية في الصناعات التحويلية، وهذا شأن مهندس السلامة وليس شأننا هنا. أما ما يخص الأمن السيبراني فهو أربعة قرارات:
- شبكة منفصلة: متحكم السلامة وحاسبه الهندسي على شبكة لا تتصل بشبكة التحكم ولا بأي منطقة أخرى، تطبيقاً للضابط 2-4-1-3. وإذا احتاج المشغل أن يرى حالة السلامة على شاشته، فالأفضل أن تصله بإشارات سلكية أو عبر بوابة باتجاه واحد، وليس عبر اتصال يسمح بالكتابة.
- حاسب برمجة مخصص: يوضع في خزانة مقفلة، ولا يوصل بأي شبكة أخرى، ولا تنقل إليه ملفات إلا بعد فحصها.
- وضع المفتاح: المفتاح الفعلي على متحكم السلامة في وضع RUN دائماً، ولا يحول إلى وضع البرمجة PROGRAM إلا بتصريح تغيير معتمد ولمدة محددة، مع إنذار على شاشة المشغل طوال بقائه في هذا الوضع، تطبيقاً للضابط 2-3-1-5.
- كشف التغيير والاستعادة: أي رفع أو تنزيل لبرنامج السلامة يكشف ويسجل (2-11-1-5)، ونسخة برنامج السلامة المعتمدة محفوظة غير متصلة، وإجراءات استعادة SIS داخل خطة الاستجابة وخطة الاستمرارية (2-12-1-5).
محطات الضخ البعيدة Remote Stations
كل محطة ضخ بعيدة فيها متحكم RTU وموجه Router خلوي وخزانة في موقع لا يوجد فيه أحد أغلب الوقت، وهذا يجعلها أضعف نقطة في التصميم من جهتين: الشبكة والمكان. فمن جهة الشبكة، لا يكون للمحطة عنوان عام على الإنترنت أبداً، وإنما تتصل عبر شبكة خلوية خاصة Private APN يقدمها مزود الاتصالات، وفوقها نفق VPN ينتهي عند جدار ناري في منطقة عمليات الموقع، ولا يسمح النفق إلا ببروتوكول SCADA من خوادم SCADA إلى المتحكم. وقد شرحنا أنواع الأنفاق في مقال مقارنة WireGuard وOpenVPN وIPsec. ومن جهة المكان، الضابط 2-13-1-2 يطلب إنذارات كشف التسلل المادي والمراقبة في الوقت الحقيقي، والضابط 2-13-1-4 يطلب أقفالاً على الخزائن التي تحوي أنظمة التحكم، وفي محطة بعيدة يعني هذا حساس فتح باب الخزانة يرسل إنذاراً إلى غرفة التحكم مثل أي إنذار تشغيلي.
والتقنيات اللاسلكية في المحطات البعيدة تحتاج انتباهاً خاصاً، فالضابط 2-4-1-4 يطلب تقييد التقنيات اللاسلكية مثل Wi-Fi وBluetooth والاتصال الخلوي والأقمار الصناعية، وألا تستخدم إلا عندما تلبي متطلب عمل محدداً وتكون مؤمنة، والضابط 2-4-1-5 يطلب فصلها عن شبكات OT الأخرى. ولذلك نعطل Wi-Fi الذي يأتي مفعلاً في كثير من الموجهات الخلوية، ونعامل الرابط الخلوي نفسه كممر له قواعده.
الضوابط Controls لكل طبقة مربوطة بأرقامها
الآن نربط التصميم بالضوابط. والجداول التالية لا تنسخ نص الضوابط، فهي متاحة مجاناً على موقع الهيئة، وإنما تضع بجانب كل رقم ما يعنيه في محطتنا. والأرقام من نص ECC-2:2024 وOTCC-1:2022 بالإنجليزية، والنسخة العربية هي المرجع عند الاختلاف. وقد شرحنا كيف تحقق ضوابط ECC بأدوات مفتوحة المصدر في مقال تحقيق ضوابط ECC بأدوات مفتوحة المصدر، وهنا نركز على ما تضيفه OTCC.
الحوكمة والمخاطر والتغيير Governance
أغلب فشل برامج أمن OT يبدأ من الحوكمة وليس من التقنية: فريق الأمن يكتب سياسة لا يعرفها فريق التحكم، أو يطبق تغييراً على الشبكة دون أن يمر بإدارة التغيير في المصنع. ولذلك تبدأ OTCC بتحديد من يفعل ماذا:
| الضابط | ما يطلبه باختصار | التطبيق في المحطة |
|---|---|---|
| ECC 1-2-1 | إدارة أمن سيبراني مستقلة عن إدارة تقنية المعلومات | مسؤول أمن OT يتبع إدارة الأمن السيبراني، وليس فريق IT ولا فريق التحكم |
| ECC 1-2-2 | شغل وظائف الأمن السيبراني بسعوديين متفرغين ومؤهلين | الوظيفتان الجديدتان في قسم الفريق أدناه بدوام كامل |
| OTCC 1-2-1-1 | جدول مسؤوليات RACI لكل أصحاب العلاقة بأصول OT | جدول يحدد من يوافق على فتح نافذة صيانة، ومن يغير قاعدة جدار، ومن يحول مفتاح SIS |
| OTCC 1-3-1-4 | تحديد مستوى المرفق بمنهجية معتمدة | أداة الهيئة، وفي مثالنا النتيجة L2 |
| OTCC 1-3-1-5 | تحليل نوعي لمخاطر الأمن السيبراني داخل تحليل مخاطر العمليات PHA | إضافة سيناريو «تلاعب بالمتحكم» إلى جلسات تحليل المخاطر التي يجريها مهندسو السلامة |
| OTCC 1-3-1-6 و1-3-1-7 | توثيق تعذر التطبيق، وضوابط بديلة لمدة محددة عند قبول الخطر | سجل استثناءات للمتحكمات القديمة مع الضابط البديل لكل واحد |
| OTCC 1-4-1-2 | متطلبات الأمن ضمن اختبارات القبول في المصنع FAT وفي الموقع SAT | بند في كل عقد مشروع جديد: لا تسليم دون تغيير كلمات المرور وتسليم الجرد والنسخ |
| OTCC 1-5-3-2 و1-5-3-5 | التحقق من التغيير في بيئة منفصلة، وكشف تغيير الإعدادات آلياً | بيئة اختبار بمتحكم من الطراز نفسه، ومقارنة برامج المتحكمات بالنسخة المعتمدة |
| OTCC 1-6-1 و1-6-2 | مراجعة تطبيق OTCC سنوياً على الأقل، ومراجعة مستقلة كل ثلاث سنوات على الأقل | تقرير سنوي من إدارة الأمن، ومراجعة من التدقيق الداخلي |
| OTCC 1-7-1 و1-8-2-1 | التحقق من خلفية كل من يصل إلى أصول OT، وتدريب مخصص لهم | يشمل المقاولين والموردين وليس الموظفين فقط |
ولاحظ أن الضابط 1-3-1-5 هو أهم ما يجعل OTCC مختلفة عن ضوابط IT، لأنه يدخل الأمن السيبراني إلى المكان الذي يقرر فيه المصنع ما هو الخطر أصلاً، وهو جلسات تحليل مخاطر العمليات Process Hazard Analysis. فإذا كان مهندس السلامة يفترض في تحليله أن نظام السلامة يعمل دائماً، فإن هجوماً مثل Triton يجعل هذا الافتراض نفسه هو الثغرة. وقد شرحنا سجل المخاطر وأدواته في مقال سجل المخاطر Risk Register مع SimpleRisk، والضابط 1-3-1-3 يطلب أن تكون مخاطر OT جزءاً من سجل مخاطر الجهة وليس ملفاً منفصلاً عند فريق التحكم.
الهوية والوصول Identity and Access
| الضابط | ما يطلبه باختصار | التطبيق في المحطة |
|---|---|---|
| ECC 2-2-3-2 | تحقق متعدد العوامل للدخول عن بعد وللحسابات ذات الصلاحيات الهامة | MFA على VPN الشركة وعلى الخادم الوسيط |
| ECC 2-2-3-4 و2-2-3-5 | إدارة الصلاحيات الهامة والحساسة، ومراجعة الهويات والصلاحيات دورياً | مراجعة ربع سنوية لحسابات OT بحضور مالك كل خط |
| OTCC 2-2-1-1 | إدارة هويات OT منفصلة ومستقلة عن IT | دليل OT مستقل بلا علاقة ثقة مع نطاق الشركة |
| OTCC 2-2-1-2 | إدارة حسابات الخدمة بأمان وفصلها عن حسابات المستخدمين | حساب المؤرخ لا يستخدم للدخول التفاعلي أبداً |
| OTCC 2-2-1-3 | تغيير بيانات الدخول الافتراضية أو تعطيلها أو إزالتها | بند أول في خطة 60 يوماً لكل متحكم وشاشة وموجه |
| OTCC 2-2-1-5 | منع التعطيل الآلي لحسابات أصول OT وحسابات الخدمة إلا لأنظمة المراقبة | لا تطبق سياسة قفل الحساب بعد محاولات خاطئة على حساب شاشة المشغل |
| OTCC 2-2-1-6 | موافقة مزدوجة وآلية رفع صلاحية صريحة للأفعال الحساسة | تحويل مفتاح SIS أو تنزيل برنامج متحكم يحتاج موافقتين |
| OTCC 2-2-1-7 | الدخول عن بعد استثناءً، بعد تقييم المخاطر، عبر قناة مشفرة بتحقق متعدد العوامل، لمدة محددة، مراقباً ومسجلاً | طريق المورد في الشكل التالي |
| OTCC 2-2-1-9 و2-2-1-11 | حفظ كلمات مرور الأصول بآلية آمنة، وإلغاء الصلاحية فور انتهاء الحاجة | خزنة كلمات مرور OT منفصلة، وحساب المورد ينتهي مع نهاية النافذة |
والضابط 2-2-1-5 مثال جيد على اختلاف OT عن IT. ففي شبكة المكاتب تقفل الحساب بعد خمس محاولات خاطئة وهذا صحيح، أما إذا قفلت حساب شاشة المشغل في غرفة التحكم أثناء إنذار لأن أحدهم أخطأ في كلمة المرور، فقد منعت المشغل من رؤية العملية في أسوأ لحظة. ولذلك تستثني OTCC هذه الحسابات، والتعويض يكون بالمراقبة: محاولات الدخول الفاشلة تسجل ويراجعها المحلل ضمن سجلات كل أصول OT التي يطلبها الضابط 2-11-1-1، ولكنها لا تقفل الحساب.
أما الدخول عن بعد فهو أكثر ما يحتاج رسماً، لأن الطريق الخاطئ يبدو مريحاً جداً لكل الأطراف:
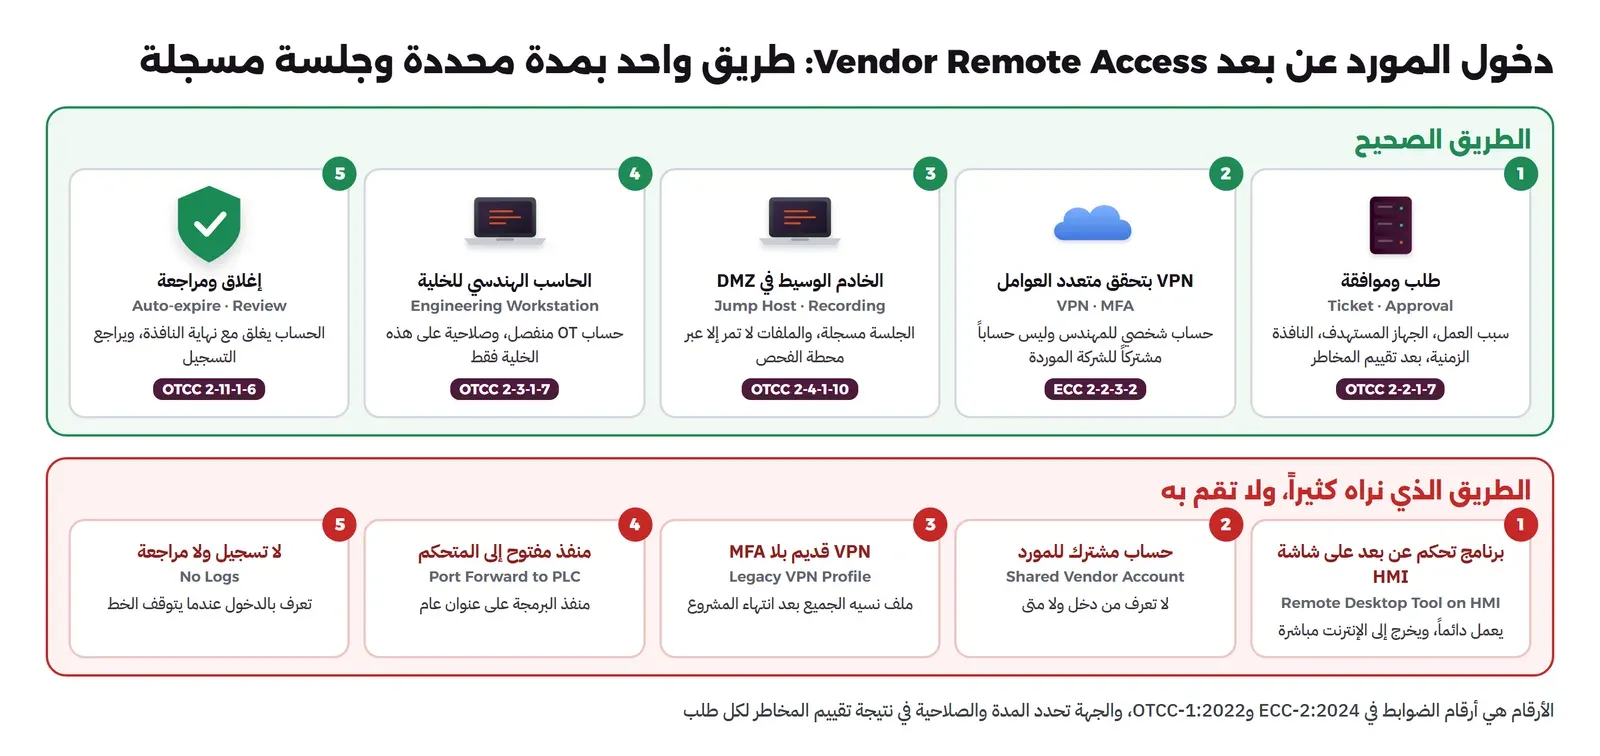
والأدوات لهذا الطريق موجودة ومجربة في مقالاتنا: الخادم الوسيط بجلسات مسجلة في مقال Apache Guacamole ومقال أدوات الوصول الآمن إلى السيرفرات، والوصول المؤقت وحساب الطوارئ في مقال Just-in-Time وBreak-glass. وحساب الطوارئ Break-glass مهم في المحطة أكثر من غيرها، لأن خدمة الهوية نفسها قد تتعطل، والمشغل يجب أن يدخل إلى الشاشة في كل الأحوال.
الشبكة Network
| الضابط | ما يطلبه باختصار | التطبيق في المحطة |
|---|---|---|
| ECC 2-5-3-1 | عزل وتقسيم الشبكة منطقياً أو فيزيائياً بجدار ناري ومبدأ الدفاع متعدد المراحل | المناطق الخمس والممرات C1 إلى C5 |
| ECC 2-5-3-5 و2-5-3-6 | تقييد خدمات الشبكة وبروتوكولاتها ومنافذها، وأنظمة الحماية المتقدمة لاكتشاف ومنع الاختراق IPS | قواعد بأقل ما يلزم، وكشف تسلل صامت في OT بدل المنع الآلي |
| OTCC 2-4-1-1 و2-4-1-2 | فصل OT عن غيرها، وتقسيم مناطق OT حسب مستواها مع نقاط اختناق | لا مبدل يخدم شبكتين، ولا VLAN يجمع منطقتين |
| OTCC 2-4-1-3 | عزل SIS عن بقية شبكات OT | شبكة السلامة منفصلة فيزيائياً |
| OTCC 2-4-1-6 | تقليل الاتصالات والخدمات ونقاط الاتصال بين المناطق إلى الحد الأدنى | جدول الممرات هو الحد الأعلى، وكل إضافة بطلب تغيير |
| OTCC 2-4-1-7 | منع كشف خدمات المصادقة والدخول عن بعد مباشرة على الأجهزة المواجهة للخارج | لا RDP ولا VNC على أي عنوان عام، والدخول عبر VPN الشركة فقط |
| OTCC 2-4-1-9 و2-4-1-10 | لا اتصال مباشر بين الشركة وOT، وكل اتصال عبر خادم وسيط في DMZ، ونقطة الدخول لا تتصل بـ OT إلا عند الحاجة | المنطقة 3.5 والقاعدة المغلقة في الأصل |
| OTCC 2-4-1-11 و2-4-1-12 و2-4-1-13 | وسيط لكل حركة بين الأجهزة، وبوابات مخصصة، وDMZ مخصص | نسخة المؤرخ وخادم التجهيز في DMZ، وجدار ناري مخصص لا يشترك مع شبكة الشركة |
| OTCC 2-4-1-14 | تقييد البروتوكولات والمنافذ الصناعية بالحد الأدنى | قواعد تقرأ دالة Modbus كما في مختبر OT Security |
| OTCC 2-4-1-16 | توثيق المعمارية والمناطق وتدفقات البيانات وتحديثها | جدول الممرات والرسم أعلاه في نظام إدارة الوثائق مع تاريخ كل تعديل |
ولماذا قلنا «كشف تسلل صامت بدل المنع الآلي» مع أن ECC تذكر أنظمة منع الاختراق IPS؟ لأن نظام المنع الذي يقرر وحده أن يسقط حزمة قد يسقط أمراً شرعياً من خادم SCADA إلى مضخة، وهذا في المحطة قد يكون أخطر من الهجوم نفسه. فالأسلم أن يكون المنع في الممرات بقواعد ثابتة معروفة مسبقاً، وأن يكون الكشف داخل المناطق صامتاً يرسل تنبيهاً إلى الإنسان، وهذا هو التفسير الذي يتوافق مع شرط عدم تعريض استمرارية العمل للخطر في قسم قابلية التطبيق. وقد شرحنا الفرق بين الجدار الذي يقرأ الحالة والجدار الذي يقرأ التطبيق في مقال أنواع الجدران النارية، وطريقة التقسيم بالـ VLAN في مقال تقسيم الشبكة Network Segmentation.
الأنظمة والأجهزة Systems and Devices
| الضابط | ما يطلبه باختصار | التطبيق في المحطة |
|---|---|---|
| ECC 2-3-3-1 وOTCC 2-3-1-1 | حماية من البرمجيات الضارة والتهديدات المتقدمة APT | حماية معتمدة من مورد SCADA على خوادم OT، وتحديث توقيعاتها من خادم في DMZ |
| OTCC 2-3-1-2 و2-3-1-3 | مراجعة الإعدادات والتحصين والتحديثات وفق توصيات المورد وإدارة التغيير | لا تحديث لخادم SCADA قبل أن يعتمده مورده |
| OTCC 2-4-1-15 | تحديثات أصول الإنتاج معتمدة من المورد ومختبرة في بيئة منفصلة | بيئة الاختبار نفسها في إدارة التغيير |
| OTCC 2-3-1-6 | القائمة البيضاء للتطبيقات أو ما يشبهها | على الشاشات والحاسبات الهندسية أولاً |
| OTCC 2-3-1-8 و2-3-1-9 وECC 2-3-3-2 | فحص الوسائط الخارجية في بيئة معزولة، وتقييد استخدامها في الإنتاج | محطة الفحص في DMZ، ومنافذ USB معطلة على الشاشات |
| OTCC 2-5-1-1 إلى 2-5-1-5 | الأجهزة المحمولة استثناءً بموافقة ولمدة، وقائمة أجهزة معتمدة، وإدارة مركزية، وتشفير | حواسيب صيانة مملوكة للمحطة تسلم للمورد، بدل حاسوبه الشخصي |
| ECC 2-3-3-4 | مزامنة الوقت مركزياً من مصدر موثوق مثل مصادر هيئة المواصفات والمقاييس والجودة SASO | خادم وقت في منطقة عمليات الموقع، لأن السجلات بلا وقت صحيح لا تصلح للتحقيق |
| OTCC 2-6-1-3 | مسح الإعدادات والبيانات بأمان قبل إخراج أصل OT من الخدمة | المتحكم القديم الذي يباع خردة يحمل عناوين الشبكة وكلمات المرور |
والنقطة التي تستحق التوقف هي الضابط 2-5-1-3، أي قائمة الأجهزة المحمولة المعتمدة. فأكثر ما يتكرر في المصانع أن يأتي فني المورد بحاسوبه الذي استخدمه قبل أسبوع في مصنع آخر، ويوصله بالمبدل داخل الخزانة، فيتجاوز بهذا كل الممرات التي بنيتها. والحل الذي يرضي الجميع أن تملك المحطة حاسوبين أو ثلاثة للصيانة عليها برامج المورد بالإصدارات المعتمدة، وتسلمها للمورد عند الزيارة، وتعيدها إلى الخزانة بعدها. وقد شرحنا الإدارة المركزية للأجهزة في مقال إدارة أجهزة الموظفين MDM، وتحديثات الأنظمة في مقال التحديثات الأمنية Patch Management، ولكن تذكر أن التحديث في OT يمر بنافذة الصيانة واعتماد المورد قبل أي شيء آخر.
المراقبة والاستجابة Monitoring and Response
| الضابط | ما يطلبه باختصار | التطبيق في المحطة |
|---|---|---|
| ECC 2-12-3-1 إلى 2-12-3-5 | تفعيل السجلات للأصول الحساسة والحسابات المميزة والدخول عن بعد، وتقنية SIEM، ومراقبة مستمرة، واحتفاظ 12 شهراً على الأقل | كل السجلات عبر الصمام إلى SIEM في الشركة، والاحتفاظ 12 شهراً |
| OTCC 2-11-1-1 و2-11-1-3 | تفعيل السجلات لكل أصول OT، ومراجعة معمقة ومستمرة لها | سجلات الشاشات والخوادم والجدران والمبدلات، وليس الخوادم فقط |
| OTCC 2-11-1-5 | كشف الرفع والتنزيل على أصول OT ومنها SIS | قاعدة في الحساس لأوامر البرمجة في البروتوكول الصناعي |
| OTCC 2-11-1-6 و2-11-1-10 | مراقبة كل جلسات الدخول عن بعد، وكل نقاط التحكم بين الحدود | سجلات الخادم الوسيط والجدران الخمسة |
| OTCC 2-11-1-8 | تنبيه عند اتصال جهاز جديد أو غير مصرح به | قائمة الأجهزة المعروفة في الحساس |
| OTCC 2-3-1-12 و2-3-1-13 | كشف جلسات الاتصال الجديدة وتنفيذ الأوامر، وكشف الاتصال المباشر بين OT وجهات خارجية | تنبيه على أي اتصال من OT إلى عنوان خارج جدول الممرات |
| OTCC 2-11-1-9 و2-12-1-8 | استخدام معلومات التهديدات الخاصة بـ OT لتحديث التنبيهات ومعرفة أساليب المهاجمين | نشرات CISA للأنظمة الصناعية ومعلومات الهيئة في منصة معلومات التهديدات |
| ECC 2-13-3-3 وOTCC 2-12-1-1 | إبلاغ الهيئة عن الحوادث، ودمج خطة استجابة OT مع خطة IT وإدارة الأزمات والاستمرارية | كتيب واحد فيه قرار «هل نوقف؟» ومن يملكه |
| OTCC 2-12-1-7 | اختبار جاهزية الاستجابة دورياً بتمارين محاكاة | تمرين طاولة كل ستة أشهر مع غرفة التحكم |
والمراقبة في المحطة تختلف عن مراقبة الشركة في شيء واحد مهم: أغلب ما تبحث عنه ليس برنامجاً خبيثاً معروفاً، وإنما سلوك غير معتاد في شبكة سلوكها ثابت جداً. فالمتحكم نفسه يتحدث مع الخادم نفسه بالدوال نفسها كل ثانية لسنوات، وأي جهاز جديد أو أمر كتابة من مصدر جديد أو جلسة برمجة خارج نافذة الصيانة هو تنبيه يستحق الاتصال بغرفة التحكم. وهذا ما بنيناه بقائمة بيضاء من حركة طبيعية في مختبر OT Security. وإذا كنت ستبني الأساس فابدأ من مقال السجلات الأمنية Logs، ثم مراقبة الشبكة مع Suricata وZeek، ثم مراقبة السيرفرات مع Wazuh. ولكن انتبه إلى أن ميزة الاستجابة الفعالة Active Response في Wazuh التي تحظر عنواناً آلياً لا تفعل داخل OT، للسبب نفسه الذي ذكرناه عن IPS. وخطة الاستجابة نفسها شرحناها في مقال خطة الاستجابة للحوادث وكتيباتها، وتمرين الطاولة في مقال تمرين الطاولة Tabletop.
النسخ والاستمرارية Backup and Resilience
| الضابط | ما يطلبه باختصار | التطبيق في المحطة |
|---|---|---|
| ECC 2-9-3-1 إلى 2-9-3-3 | نطاق النسخ يغطي الأصول الحساسة، والقدرة على الاستعادة بسرعة، واختبار الاستعادة دورياً | تمرين استعادة متحكم كل ربع سنة |
| OTCC 2-8-1-1 و2-8-1-2 | نسخ كل أصول OT في مكان مركزي غير متصل، وتشمل ملفات الإعداد والملفات الهندسية | برامج المتحكمات، ومشاريع الشاشات، وإعدادات المبدلات والجدران، وصور الخوادم |
| OTCC 2-8-1-4 | حماية الوصول إلى النسخ وتخزينها ونقلها | وسائط مشفرة في خزانة، ونسخة في موقع ثان |
| OTCC 3-1-1-1 | تحديد الأنشطة اللازمة لاستمرار الحد الأدنى من التشغيل | تشغيل الجزيرة، والتشغيل اليدوي الموثق للمضخات الرئيسية |
| OTCC 3-1-1-3 | إدخال متطلبات OT في خطة الاستمرارية وتحليل أثر الأعمال BIA وأهداف RTO وRPO | RTO لكل خط بالساعات، مكتوب ومتفق عليه مع العمليات |
| OTCC 3-1-1-5 | عند فشل نظام بسبب حادثة، تعمل أصول OT في وضع آمن مقبول لاستمرار التشغيل | تحديد الوضع الآمن لكل خط مع مهندس العمليات |
| OTCC 3-1-1-6 | اختبارات وتمارين دورية لخطط التعافي والاستمرارية | تمرين سيناريو «IT متوقفة لثلاثة أيام» |
والنسخ في OT له خصوصية لا تجدها في قاعدة 3-2-1 كما نطبقها على الخوادم، وهي أن أهم ما تنسخه ليس قاعدة بيانات، وإنما برنامج المتحكم ومشروعه الهندسي بالإصدار نفسه من برنامج البرمجة. فلا فائدة من نسخة برنامج متحكم لا يفتحها إلا إصدار قديم من برنامج المورد لم يعد أحد يملكه. ولذلك يجب أن تحفظ مع كل نسخة الإصدار الذي أنشأها، وأن يكون عندك حاسوب استعادة فيه هذا الإصدار. ولخوادم SCADA والمؤرخ الافتراضية يناسبها Proxmox Backup Server أو أداة النسخ التي يعتمدها مورد SCADA، والنسخة غير المتصلة تنقل إلى وسيط يفصل بعد النسخ. وخطط الاستمرارية والتعافي شرحناها في مقال استمرارية الأعمال BCP والتعافي DRP.
الثغرات واختبار الاختراق Vulnerabilities and Testing
هنا يجتمع أمران متعارضان: OTCC تطلب في المستوى الثاني تقييم ثغرات واختبار اختراق كل ستة أشهر (2-9-1-3 و2-10-1-3)، وتطلب في الوقت نفسه أن يكون ذلك بأثر محدود أو بلا أثر على الإنتاج (2-9-1-1 و2-10-1-2). والطريقة التي تجمع الاثنين ثلاث خطوات. الأولى أن يكون أغلب تقييم الثغرات من الجرد نفسه: الحساس الصامت يعرف طراز كل متحكم وإصدار برنامجه الثابت Firmware، وتطابقه مع نشرات CISA للأنظمة الصناعية ونشرات المورد، دون أن ترسل حزمة واحدة. والثانية أن يكون الفحص النشط والاختبار على بيئة الاختبار التي فيها متحكم من الطراز نفسه، أو على الأجهزة في نافذة صيانة والخط متوقف أصلاً. والثالثة أن يكون اختبار الاختراق على حدود OT من جهة الشركة وDMZ، وهي المكان الذي يبدأ منه أغلب المهاجمين، وهذا يمكن اختباره بأمان أكبر. أما ترتيب الإصلاح فطريقته في مقال أي ثغرة تصلح أولاً؟، مع فرق واحد: كثير من ثغرات المتحكمات لا يوجد لها تحديث، أو يوجد ولكنه يحتاج إيقاف الخط، فيكون الضابط البديل في الممر هو الإصلاح الفعلي حتى نافذة الصيانة التالية.
الأطراف الخارجية والأمن المادي Third Parties and Physical
| الضابط | ما يطلبه باختصار | التطبيق في المحطة |
|---|---|---|
| ECC 4-1-3-2 | مراكز عمليات الأمن المدارة التي تستخدم الدخول عن بعد تكون بالكامل داخل المملكة | شرط في عقد مركز العمليات المدار |
| OTCC 4-1-1-1 و4-1-1-2 | متطلبات الأمن في دورة الشراء، وفي تقييم الموردين واختيارهم | ملحق أمن في كل كراسة شروط لنظام تحكم |
| OTCC 4-1-1-3 | الموردون يستخدمون دورة تطوير آمنة SDLC موثقة | طلب الدليل، مثل شهادة IEC 62443-4-1 للمورد إن وجدت |
| OTCC 4-1-1-4 | تقييم وتدقيق دوري للموردين | مراجعة سنوية لكل مورد له دخول عن بعد |
| OTCC 2-13-1-1 و2-13-1-4 و2-13-1-6 | قائمة المصرح لهم بالدخول، وأقفال الخزائن، وسجل الزوار للمواقع المقيدة | غرفة التحكم وغرف الخزائن والمحطات البعيدة |
| OTCC 2-13-1-7 | مراقبة العمل الذي يقوم به المقاول أو المورد | مرافق من فريق التحكم مع كل مورد داخل الموقع |
وأسئلة التعاقد مع الموردين بالتفصيل في مقال مخاطر الموردين Third-party Risk. وفي OT يضاف إليها سؤال لا يسأل في IT عادة: من يملك كلمات مرور المتحكمات بعد تسليم المشروع؟ فكثير من المحطات تكتشف بعد سنوات أن المقاول الذي نفذ المشروع هو الوحيد الذي يعرفها.
الأدوات مفتوحة المصدر والتجارية Tools
كل طبقة في التصميم لها خيار مفتوح المصدر جربناه في مقال، وخيار تجاري تجده في أغلب المحطات الكبيرة. والقاعدة التي نقترحها أن تبدأ بالمفتوح في الطبقات التي يكفي فيها، وأن تضع ميزانية التجاري في المكان الذي يعطيك فيه شيئاً لا تستطيع بناءه، وهو غالباً فهم البروتوكولات الصناعية الخاصة بكل مورد وقاعدة بيانات ثغرات المتحكمات.
| الطبقة | مفتوح المصدر | تجاري (مرجعي) | ملاحظة |
|---|---|---|---|
| الجدران بين المناطق | OPNsense، كما في مقال إعداد OPNsense | جدران نارية صناعية من موردي الشبكات | في الممر C4 قرب المتحكمات يفضل جهاز صناعي يتحمل الحرارة والاهتزاز |
| المراقبة الصامتة للشبكة | Zeek وSuricata، وSecurity Onion، وMalcolm من CISA | Claroty وNozomi Networks وDragos Platform وTenable OT Security وMicrosoft Defender for IoT | التجاري يفهم بروتوكولات الموردين ويعطي جرداً جاهزاً |
| السجلات وSIEM | Wazuh | منصات SIEM التجارية | في الشركة غالباً، وتصله سجلات OT عبر الصمام |
| الخادم الوسيط وتسجيل الجلسات | Apache Guacamole، وأدوات الوصول الآمن | منصات إدارة الوصول المميز PAM التجارية | المهم هو التسجيل والمدة، وليس اسم المنتج |
| صمام البيانات | لا يوجد بديل مفتوح بالضمان الفيزيائي نفسه | Waterfall Security وغيرها | يشترى جهازاً مع برامج المحاكاة لكل بروتوكول |
| هوية OT المنفصلة | FreeIPA، أو Keycloak للتطبيقات | نطاق Active Directory مستقل | بلا علاقة ثقة مع نطاق الشركة |
| النسخ الاحتياطي | Proxmox Backup Server، وrestic | أدوات النسخ المعتمدة من مورد SCADA | برامج المتحكمات تنسخ بأداة المورد |
| معلومات التهديدات | MISP وOpenCTI | خدمات معلومات التهديدات الخاصة بـ OT | مصدر مجاني مهم: نشرات CISA للأنظمة الصناعية |
| سجل المخاطر والامتثال | SimpleRisk، وCISO Assistant | منصات GRC التجارية | اكتب رقم الضابط مع اسم المجموعة |
وروابط ما في الجدول: إعداد OPNsense من الصفر، وSecurity Onion، ومشروع Malcolm الذي تنشره CISA لتحليل حركة الشبكة ومنها الصناعية، وMISP وOpenCTI، وKeycloak. ومن التجاري للمرجع فقط: Claroty وNozomi Networks وDragos Platform وTenable OT Security وMicrosoft Defender for IoT، ولصمامات البيانات Waterfall Security. ولا تدفع ثمن منصة تجارية قبل أن تعرف ما الذي ستفعله بتنبيهاتها، فالمنصة التي لا يقرأ تنبيهاتها أحد هي أغلى سجل في المحطة.
الفريق Staffing
أكثر خطأ نراه في خطط أمن OT أن تكون كلها أجهزة ولا يوجد فيها اسم شخص. والتصميم أعلاه يحتاج ثلاث دوائر من الناس:
- وظيفتان جديدتان بدوام كامل في إدارة الأمن السيبراني: مسؤول أمن الأنظمة التشغيلية OT Security Lead يملك البرنامج والسياسات والتدقيق، ومهندس أمن شبكات OT يملك الممرات والحساسات والخادم الوسيط. والضابط 1-2-2 في ECC يطلب أن تشغل وظائف الأمن السيبراني بسعوديين متفرغين ومؤهلين، فهاتان وظيفتان داخليتان وليستا عقداً خارجياً.
- فريق التحكم الحالي بمسؤوليات جديدة: مهندسو التحكم لا يتحولون إلى فريق أمن، ولكن جدول RACI في 1-2-1-1 يعطيهم مسؤوليات محددة: نسخ برامج المتحكمات، والموافقة على نوافذ الصيانة، ومرافقة الموردين، وتشغيل خطة التشغيل اليدوي. ومهندس السلامة يملك قرارات SIS ويشارك في تحليل المخاطر.
- مركز عمليات أمنية على مدار الساعة: محطة بهذا الحجم لا تبني SOC خاصاً بها، وإنما تستخدم مركز الشركة الأم أو مركزاً مداراً MSSP يغطي 24 ساعة، بشرط أن يكون داخل المملكة بالكامل كما يطلب ECC في 4-1-3-2، وأن يكون عنده من يفهم تنبيهات OT ويعرف متى يتصل بغرفة التحكم بدل أن يعزل جهازاً.
وكيف يعمل المركز المدار مع OT؟ القاعدة أن محلل المركز لا يتخذ أي إجراء على جهاز OT، وإنما يرفع التنبيه إلى مناوب التحكم الذي يقرر، وهذا يكتب في الكتيب ويختبر في تمرين الطاولة. وقد شرحنا كيف يعمل المركز ومن فيه في مقال مركز العمليات الأمنية SOC، وكيف يفرز المحلل التنبيهات في مقال يوم محلل SOC. أما التدريب فالضابط 1-8-2-1 في OTCC يطلب تدريباً مخصصاً لكل من يصل إلى أصول OT، ويشجع على استخدام الإطار السعودي لقوى عمل الأمن السيبراني SCyWF مرجعاً، والضابط 1-8-1 يطلب أن يشمل برنامج التوعية التعامل الآمن مع أصول OT، أي أن فني الصيانة يحتاج توعية مختلفة عن موظف المحاسبة. وأدوات برنامج التوعية في مقال برنامج التوعية Security Awareness.
التكلفة التقديرية Cost Estimate: السنة الأولى وكل سنة بعدها
الجدول التالي تقدير للمحطة الافتراضية في المستوى الثاني، بالمسار مفتوح المصدر للمراقبة، وأرقامه افتراضات مدورة للمثال وليست أسعاراً منشورة، لأن أغلب موردي OT لا ينشرون قوائم أسعار ويسعرون بعرض سعر Quote حسب عدد الأصول والمواقع. فاستخدمه لترى بنود الميزانية وحجمها النسبي، ثم ضع مكان كل رقم عرض السعر الذي يصلك.
| البند | السنة الأولى (ريال) | كل سنة بعدها (ريال) | ما الذي يحرك الرقم |
|---|---|---|---|
| جدران الممرات C1 إلى C5 مع التركيب | 150,000 إلى 300,000 | 30,000 إلى 60,000 | صناعي أم مكتبي، وعدد المحطات البعيدة |
| صمام البيانات للمؤرخ والسجلات | 150,000 إلى 400,000 | 20,000 إلى 60,000 | عدد البروتوكولات التي يحاكيها |
| المراقبة الصامتة بأدوات مفتوحة (خوادم وأجهزة TAP) | 60,000 إلى 100,000 | 10,000 إلى 20,000 | عدد المبدلات التي تحتاج TAP |
| الخادم الوسيط وتسجيل الجلسات | 20,000 | 5,000 | أجهزة افتراضية على بنية موجودة |
| النسخ غير المتصل وحاسوب الاستعادة | 40,000 | 8,000 | وسائط مشفرة ونسخة في موقع ثان |
| محطة فحص الوسائط وحواسيب الصيانة | 15,000 إلى 40,000 | 5,000 إلى 15,000 | عدد محركات الفحص |
| الوظيفتان الجديدتان | 600,000 إلى 840,000 | 600,000 إلى 840,000 | الخبرة في OT |
| مركز العمليات المدار داخل المملكة | 250,000 إلى 500,000 | 250,000 إلى 500,000 | عدد مصادر السجلات وتغطية OT |
| تقييم الثغرات واختبار الاختراق كل 6 أشهر | 120,000 إلى 250,000 | 120,000 إلى 250,000 | النطاق وبيئة الاختبار |
| التدريب والتمارين | 40,000 إلى 80,000 | 40,000 إلى 80,000 | عدد المهندسين والفنيين |
| المجموع | 1,445,000 إلى 2,570,000 | 1,088,000 إلى 1,838,000 |
وفي هذا الجدول ثلاث ملاحظات. الأولى أن الناس والخدمات المستمرة، أي الوظيفتان والمركز المدار والاختبارات والتدريب، هي أكبر بنود الميزانية في السنتين، والأجهزة في السنة الأولى أصغر مما يتوقعه أغلب المديرين. والثانية أن السنة الثانية ليست أرخص كثيراً، لأن البرنامج يعيش بالناس وليس بالأجهزة. والثالثة أن استبدال المراقبة المفتوحة بمنصة تجارية يضيف بنداً للرخصة السنوية، وقيمته تعرفها فقط من عرض السعر لعدد أصولك، فلا تقبل رقماً تقديرياً من أي جدول، ومنه هذا الجدول.
ولنأخذ مثالاً على قراءة الجدول: إذا أخذت الجهة الحد الأدنى من كل بند فإن السنة الأولى قرابة مليون وأربعمئة وخمسة وأربعين ألف ريال، منها مليون ومئة وعشرة آلاف للناس والخدمات المستمرة، وثلاثمئة وخمسة وثلاثون ألفاً للأجهزة والتركيب. فإذا كانت الميزانية لا تكفي، فالبند الذي يؤجل أولاً هو صمام البيانات، ويبقى الجدار الناري المغلق في الأصل مكانه حتى السنة التالية، لأن المراقبة والنسخ والخادم الوسيط تعطيك أثراً أكبر بتكلفة أقل.
خطة 30 و60 و90 يوماً 30/60/90 Plan
لا تبدأ بشراء الأجهزة. ابدأ بأن ترى، ثم أغلق الأبواب المفتوحة، ثم أثبت أن ما بنيته يعمل. والخطة التالية مبنية بهذا الترتيب:
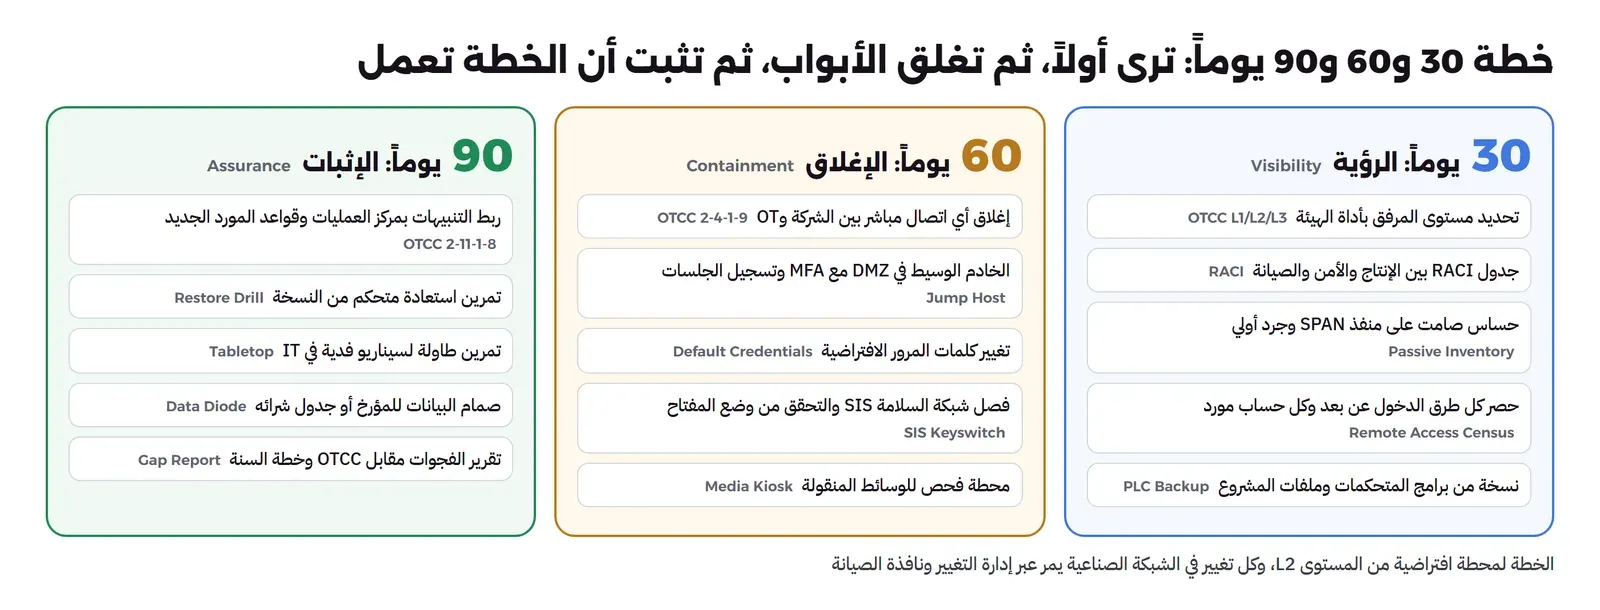
أول 30 يوماً: الرؤية Visibility
- شغل أداة تحديد مستوى المرفق من الهيئة مع فريق العمليات والسلامة، ووثق النتيجة.
- اكتب جدول RACI واعتمده من المسؤول، وأهم صف فيه: من يملك قرار إيقاف الخط عند حادثة سيبرانية.
- ضع حساساً صامتاً على منفذ SPAN في المبدل الرئيسي لمنطقة عمليات الموقع، واجمع أسبوعين من الحركة، ثم طابقها مع الرسومات بزيارة ميدانية.
- احصر كل طريق دخول عن بعد: حسابات VPN، وبرامج التحكم عن بعد على الشاشات، والموجهات الخلوية، وكل مورد له حساب. وهذه القائمة هي ما كان سيغير مسار Colonial.
- خذ نسخة من برنامج كل متحكم ومشروع كل شاشة مع إصدار برنامج البرمجة، واحفظها غير متصلة. هذه الخطوة وحدها تقصر أي حادثة أسابيع.
من 31 إلى 60 يوماً: الإغلاق Containment
- أغلق كل اتصال مباشر بين شبكة الشركة وشبكات OT، وانقل ما يحتاج منه إلى DMZ، تطبيقاً للضابط 2-4-1-9.
- شغل الخادم الوسيط بتحقق متعدد العوامل وتسجيل الجلسات، وأزل برامج التحكم عن بعد من الشاشات.
- غير كلمات المرور الافتراضية في كل أصل، واحفظ الجديدة في خزنة OT.
- تحقق من أن شبكة SIS منفصلة فعلاً بتتبع الكابلات وليس بالرسم، وتحقق من وضع المفتاح وأضف إنذار وضع البرمجة.
- جهز محطة فحص الوسائط وحواسيب الصيانة المملوكة للمحطة، وأبلغ الموردين بالإجراء الجديد كتابياً.
من 61 إلى 90 يوماً: الإثبات Assurance
- أرسل تنبيهات الحساس والجدران والخادم الوسيط إلى مركز العمليات، وأضف تنبيه الجهاز الجديد وتنبيه جلسة البرمجة خارج النافذة.
- نفذ تمرين استعادة متحكم من النسخة على بيئة الاختبار، وقس الوقت الفعلي.
- نفذ تمرين طاولة بسيناريو فدية في شبكة الشركة، والسؤال الأساسي فيه: هل نستطيع أن نثبت خلال ساعة أن شيئاً لم يعبر إلى OT؟
- اطلب عروض أسعار صمام البيانات، أو ضعه في ميزانية السنة الثانية إذا كانت الأولوية لغيره.
- اكتب تقرير الفجوات مقابل ضوابط المستوى الثاني في OTCC، وخطة السنة الأولى، وقدمهما للجنة الإشرافية.
أخطاء شائعة Common Mistakes
- نسخ سياسات IT إلى OT كما هي: قفل الحسابات بعد محاولات خاطئة، والتحديث التلقائي، والمنع الآلي في IPS، كلها صحيحة في المكتب وخطرة في غرفة التحكم.
- VLAN واحد يسمى «شبكة OT»: تقسيم الشركة عن OT دون تقسيم OT نفسها يعني أن الحاسب الهندسي يصل إلى كل متحكم وإلى نظام السلامة.
- علاقة ثقة بين نطاق الشركة ونطاق OT: تبدو مريحة لإدارة الحسابات، ولكنها تجعل اختراق الشركة اختراقاً لـ OT.
- الاعتماد على «الشبكة معزولة» دون دليل: كثير من الشبكات المعزولة على الورق فيها موجه خلوي وضعه مقاول، أو حاسوب له بطاقتا شبكة. وقد شرحنا حدود العزل في مقال الشبكات المعزولة ضمن البطاقات أدناه.
- فحص نشط على الإنتاج: يوقف متحكماً قديماً، ثم يمنع أي تعاون بين الأمن والتحكم لسنوات.
- نسخ بلا تمرين استعادة: تكتشف يوم الحادثة أن النسخة لا تفتح إلا بإصدار برنامج لم يعد عندك.
- شراء منصة مراقبة تجارية قبل وجود من يقرأها: تتحول إلى لوحة جميلة لا ينظر إليها أحد.
- خطة استجابة لا تعرفها غرفة التحكم: القرار الأهم في حادثة OT هو قرار الإيقاف، وصاحبه مدير العمليات وليس محلل الأمن.
قائمة تحقق Checklist
- مستوى المرفق محدد بأداة الهيئة وموثق.
- جدول RACI معتمد، وفيه صاحب قرار الإيقاف.
- جرد إلكتروني لكل أصول OT يجمع آلياً، ولكل أصل مالك وتصنيف أهمية.
- رسم المناطق وجدول الممرات موثقان ومحدثان.
- لا يوجد اتصال مباشر بين شبكة الشركة وأي شبكة OT.
- شبكة SIS منفصلة، والمفتاح في وضع RUN، وإنذار وضع البرمجة يعمل.
- هوية OT منفصلة، ولا يوجد حساب من نطاق الشركة على أجهزة OT.
- كل دخول عن بعد عبر الخادم الوسيط بتحقق متعدد العوامل ولمدة محددة وجلسة مسجلة.
- لا توجد كلمة مرور افتراضية على أي متحكم أو شاشة أو موجه.
- لا يوجد عنوان عام على أي محطة بعيدة.
- محطة فحص الوسائط تعمل، وحواسيب الصيانة مملوكة للمحطة.
- حساس صامت يغطي المستويات 1 إلى 3، وتنبيه الجهاز الجديد وجلسة البرمجة يصل إلى مركز العمليات.
- السجلات محفوظة 12 شهراً على الأقل.
- نسخة غير متصلة لكل برنامج متحكم ومشروع شاشة مع إصدار برنامج البرمجة، وتمرين استعادة نفذ هذا الربع.
- خطة التشغيل اليدوي والوضع الآمن لكل خط مكتوبة ومجربة.
- تقييم الثغرات واختبار الاختراق بحسب مستوى المرفق، على بيئة اختبار أو في نافذة صيانة.
- مركز العمليات المدار داخل المملكة، ولا يتخذ إجراء على OT دون مناوب التحكم.
الخلاصة Summary
- محطة المياه أو المصنع الذي يشغل بنية تحتية وطنية حساسة يلتزم بالضوابط الأساسية ECC، وفوقها OTCC بحسب مستوى المرفق L1 أو L2 أو L3.
- الدروس من Shamoon وTriton وColonial تقود إلى ثلاثة قرارات: OT تستطيع العمل وحدها، ونظام السلامة لا يصل إليه أحد من الشبكة، والحدود بين IT وOT قابلة للإثبات في دقائق.
- التصميم مستويات Purdue كمناطق IEC 62443، وبين كل منطقتين ممر واحد، وDMZ صناعي لا يعبره اتصال مباشر، وصمام بيانات للحركة التي تخرج دائماً.
- الدخول عن بعد طريق واحد عبر خادم وسيط، استثناءً، بتحقق متعدد العوامل، ولمدة محددة، وبجلسة مسجلة.
- المراقبة في OT صامتة، والمنع في الممرات بقواعد ثابتة، والقرار عند الحادثة لغرفة التحكم.
- أكبر بنود الميزانية هي الناس والخدمات المستمرة، وابدأ بالرؤية والنسخ والخادم الوسيط قبل الأجهزة الغالية.
وبقية النماذج المرجعية في هذه المرحلة، ومقال الشبكات المعزولة:
 دليلنموذج مرجعي: بنية آمنة لشركة مالية وفق إطار SAMAكيف تصمم شركة مدفوعات بنيتها حول الطريق الذي يخرج منه المال، مع أرقام بنود إطار البنك المركزي وضوابط ECC وتكلفة السنة الأولى.
 دليلنموذج مرجعي: بنية آمنة لمنصة SaaS في السحابةكيف تصمم منصة SaaS أو متجراً في السحابة يحمي بيانات كل عميل، مربوطاً بضوابط الهيئة الوطنية للأمن السيبراني وتكلفة السنة الأولى.
 دليلنموذج مرجعي: بنية آمنة لجامعة أو مدرسةكيف تصمم بنية آمنة لجامعة أو مدرسة بشبكتها المفتوحة وحسابات طلابها، مربوطة بضوابط الهيئة الوطنية وبتكلفة السنة الأولى.
 دليلنموذج مرجعي: بنية آمنة لفريق يعمل عن بعد Remote Teamتصميم أمني لفريق بلا مكتب يبدأ بالهوية والجهاز، مربوط بضوابط ECC وTCC، مع التكلفة وخطة أول 90 يوماً.
 دليلالشبكة المعزولة Air-gapped: متى تحتاجها وكيف تعمل فيهامتى تحتاج شبكة معزولة تماماً، وكيف تعبر إليها البيانات، وكيف تحدث خوادمها وتثبت عليها البرامج دون إنترنت، مع مختبر حقيقي لمرآة حزم موقعة ونقل في اتجاه واحد.
سجل التحديثات Changelog
- نوفمبر 2026: كتابة المقال، ومطابقة أرقام الضوابط مع نص ECC-2:2024 ونص OTCC-1:2022، والتحقق من مصادر الحوادث.