إذا كنت مسؤولاً عن التقنية أو الأمن في فريق يعمل عن بعد، فأنت تعرف المشهد جيداً: موظفون في مدن ودول مختلفة، كل واحد على شبكة منزله أو في مقهى، وأجهزة بعضها تملكه الشركة وبعضها شخصي، وعشرات التطبيقات السحابية SaaS التي اشتركت فيها الفرق واحدة بعد الأخرى، وسيرفرات قليلة يصل إليها المطورون من أي مكان. وفي هذا المشهد لا يوجد «داخل» و«خارج» كما في المكتب، فلا جدار ناري Firewall عند الباب يفصل الشبكة الموثوقة عن الإنترنت، لأن الباب نفسه أصبح في بيت كل موظف.
وقد مررنا في مسار الأمن السيبراني على كل قطعة من هذه الصورة وحدها: الشبكة الخاصة VPN، والدخول الموحد SSO، ومفاتيح المرور Passkeys، وإدارة الأجهزة MDM، والأجهزة الشخصية BYOD، والسجلات الأمنية Logs. وهذا المقال لا يعيد شرح أي منها، وإنما يجمعها في تصميم واحد لفريق افتراضي من 40 شخصاً، ويربط كل طبقة فيه بأرقام الضوابط الأساسية للأمن السيبراني ECC-2:2024 وضوابط الأمن السيبراني للعمل عن بعد TCC-1:2021 الصادرة عن الهيئة الوطنية للأمن السيبراني NCA، ثم يضع أمامك التكلفة والفريق وخطة أول 90 يوماً. والطريقة التي نتبعها في كل النماذج المرجعية مشروحة في مقال المبادئ والطبقات وجرد الأصول، فإذا لم تقرأه بعد فابدأ به:
وسوف نناقش في هذا المقال ما يلي:
- ملف الجهة الافتراضية وجرد أصولها Asset Inventory.
- التهديدات الأهم على الفرق البعيدة من حوادث موثقة ونشرات رسمية: Colonial Pipeline وثغرات بوابات VPN من Pulse Secure وIvanti وCitrix، وهجمات إغراق المصادقة الثنائية MFA بالإشعارات.
- أي الضوابط تنطبق، ولماذا تشير TCC إلى أرقام الإصدار الأول من ECC.
- البنية المرجعية في ست طبقات: الهوية، والجهاز، ومسار الوصول، والتطبيقات والبيانات، والسجلات، والنسخ والاستجابة، مع رقم الضابط لكل عنصر.
- مغادرة الموظف Offboarding حين لا يوجد مكتب تسترد منه شيئاً.
- الأدوات مفتوحة المصدر والتجارية، والفريق، والتكلفة بالريال، وخطة 30/60/90 يوماً، والأخطاء الشائعة وقائمة التحقق.
الجهة الافتراضية Hypothetical Profile: فريق من 40 شخصاً بلا مكتب
لنفرض أن لدينا شركة برمجيات صغيرة تبني منصة لإدارة الحجوزات وتبيعها اشتراكاً لجهات حكومية وخاصة، وتعمل منذ تأسيسها عن بعد بالكامل. فيها 40 شخصاً: 18 مطوراً ومهندس عمليات، و6 في المنتج والتصميم، و8 في المبيعات ودعم العملاء، و4 في المالية والموارد البشرية والإدارة، و4 متعاقدين خارجيين بدوام جزئي. ولا يوجد مكتب رئيسي، وإنما مساحة عمل مشتركة يستأجرونها للاجتماعات الشهرية، وبالتالي لا توجد شبكة داخلية بالمعنى التقليدي.
والأدوات كما هي في أغلب الفرق البعيدة: بريد وتقويم ومستندات من حزمة سحابية واحدة، ومنصة محادثة، ومنصة لإدارة المهام، ومستودعات الكود Repositories على خدمة Git مستضافة، وأداة اجتماعات مرئية، وخدمة لتوقيع العقود، ونظام للموارد البشرية والرواتب. وإلى جانبها خدمات تستضيفها الشركة بنفسها على سيرفرات في مركز بيانات داخل المملكة: بيئة الإنتاج Production للمنصة وقاعدة بياناتها، وبيئة الاختبار Staging، ولوحة إدارة داخلية للدعم الفني، وخزنة كلمات المرور.
والسبب الذي يجعل هذه الشركة تهتم بالضوابط الوطنية أن عملاءها من الجهات الحكومية يطلبون في العقود أن يلتزم المورد بمتطلبات الأمن السيبراني، ويسألون في كل تجديد: كيف يصل موظفوكم إلى بياناتنا؟ ومن أين؟ وبأي جهاز؟ وهذا سؤال لا تجيب عنه سياسة مكتوبة وحدها، وإنما تصميم تستطيع أن تشرحه وأن تثبته بالسجلات.
جرد الأصول Asset Inventory: ماذا نحمي فعلاً؟
قبل أي أداة نبدأ بالقائمة، وهذه أول خطوة في كل نموذج مرجعي كما شرحنا في مقال المبادئ، وهي في الفريق البعيد أصعب منها في المكتب، لأن الأصول لا تمر على شبكة واحدة تستطيع أن تراها منها، والتطبيق السحابي الذي اشترك فيه أحد الفرق ببطاقة ائتمان لا يظهر في أي جهاز شبكة. ولذلك نقسم الجرد إلى خمس مجموعات، ولكل مجموعة مالك Owner ومصدر للمعلومة:
| المجموعة | أمثلة في الجهة الافتراضية | الأهمية | مصدر الجرد |
|---|---|---|---|
| الهويات Identities | 40 حساب موظف، و4 متعاقدين، وحسابات خدمة Service Accounts للتكاملات، وحسابات المسؤولين Admins | عالية جداً: كل وصول يبدأ منها | مزود الهوية IdP ونظام الموارد البشرية |
| الأجهزة Endpoints | 40 حاسوباً محمولاً تملكه الشركة، وهواتف شخصية تقرأ البريد والمحادثة، وأجهزة المتعاقدين الشخصية | عالية: عليها جلسات مفتوحة وملفات وأسرار | نظام إدارة الأجهزة MDM |
| تطبيقات SaaS | البريد والمستندات، والمحادثة، وGit، وإدارة المهام، والاجتماعات، والتوقيع، والموارد البشرية، وأدوات صغيرة اشتركت فيها الفرق | متفاوتة: البريد وGit أعلاها | مزود الهوية، وفواتير البطاقات، وسجل OAuth في الحزمة السحابية |
| الخدمات المستضافة Self-hosted | بيئة الإنتاج وقاعدة بياناتها، وبيئة الاختبار، ولوحة الدعم الداخلية، وخزنة كلمات المرور، وأدوات الأمن نفسها | عالية جداً: بيانات العملاء | سجل السيرفرات لدى مزود الاستضافة وأداة إدارة البنية |
| البيانات Data | بيانات عملاء المنصة (منها بيانات شخصية)، والعقود، والكود المصدري، وبيانات الموظفين والرواتب | حسب التصنيف | سياسة التصنيف ومالكي الأنظمة |
لاحظ أن الجرد هنا يطلب منك شيئين تطلبهما الضوابط صراحة: الأول أن تعرف أنظمة العمل عن بعد Telework Systems وتحدث قائمتها كل سنة على الأقل بحسب الضابط TCC 2-1-1-1، والثاني أن تصنف الأصول والبيانات وتتعامل معها بحسب تصنيفها بحسب الضابط ECC 2-1-5. وأنظمة العمل عن بعد في هذه الشركة ليست الـ VPN وحده، وإنما كل ما يستخدمه الموظف من خارج مكان آمن: مزود الهوية، والبريد، وأداة الاجتماعات، والمحادثة، ومشاركة الملفات، وبوابة الوصول إلى السيرفرات. وإذا أردت طريقة عملية لبناء الجرد من الصفر فقد شرحناها في مقال أول عشر خطوات لتأمين مؤسسة صغيرة.
التهديدات الأهم Threats: ماذا تقول الحوادث والنشرات الرسمية؟
لا نريد هنا قائمة نظرية بكل ما قد يحدث، وإنما ما حدث فعلاً لمؤسسات تعمل عن بعد أو تعطي موظفيها وصولاً عن بعد، كما وثقته الجهات الرسمية بنفسها. وعندما تقرأ هذه الحوادث معاً تلاحظ أن المهاجم لم يحتج في أغلبها إلى شيء معقد، وإنما إلى باب واحد ترك مفتوحاً.
حساب VPN قديم بعامل واحد: Colonial Pipeline سنة 2021
في جلسة استماع لجنة الأمن الداخلي في مجلس الشيوخ الأمريكي في 8 يونيو 2021، قال الرئيس التنفيذي لشركة Colonial Pipeline في شهادته المنشورة في سجل الكونغرس إن المهاجم استغل ملف VPN قديماً Legacy VPN Profile «لم يكن مقصوداً أن يستخدم»، وإن هذا الحساب كان بعامل مصادقة واحد فقط، مع أن الشركة تستخدم في الوصول عن بعد المعتاد رمزاً إضافياً، وذكر أن كلمة المرور لم تكن ضعيفة. والنتيجة كانت تشفير أنظمة تقنية المعلومات IT بهجوم فدية Ransomware، ودفع فدية قدرها 4.4 مليون دولار كما أكد في الجلسة نفسها.
والدرس هنا لا علاقة له بقوة كلمة المرور، فالحساب الذي لا يعرف أحد أنه ما زال يعمل لا يدخل في أي مراجعة، ولا يصله تفعيل MFA الذي طبقته على الحسابات المعروفة. ولذلك فإن جرد الحسابات ومراجعتها، وإغلاق كل حساب عند المغادرة، أهم في الفريق البعيد من أي منتج تشتريه.
بوابة VPN مخترقة حتى بعد التحديث: Pulse Secure
نشرت وكالة الأمن السيبراني وأمن البنية التحتية الأمريكية CISA في أبريل 2020 النشرة AA20-107A عن ثغرة CVE-2019-11510 في بوابات Pulse Secure VPN، وهي ثغرة تسمح بقراءة ملفات من البوابة دون مصادقة Pre-authentication. وتقول النشرة إن الشركة أصدرت التحديث في أبريل 2019، ولكن CISA رصدت في حوادث تعاملت معها أن حسابات Active Directory التي سرقت من البوابة استخدمت بعد أشهر من تحديثها، لأن المؤسسة حدثت البوابة ولم تغير كلمات المرور المسروقة، فدخل المهاجم بحساب صحيح من الباب المحدث نفسه. ولذلك أوصت CISA بتغيير كلمات المرور إذا ظهر أي أثر للاستغلال.
وهذه الحادثة تعلمك أن تحديث بوابة الوصول نصف العلاج، وأن السؤال الثاني بعد كل ثغرة في نظام يحمل كلمات المرور هو: ماذا خرج منه قبل التحديث؟
حين لا تكفي أداة الفحص ولا إعادة الضبط: Ivanti Connect Secure
في 29 فبراير 2024 نشرت CISA مع مكتب التحقيقات الفيدرالي FBI وجهات من أستراليا والمملكة المتحدة وكندا ونيوزيلندا النشرة المشتركة AA24-060B عن استغلال ثلاث ثغرات في بوابات Ivanti Connect Secure وIvanti Policy Secure، يمكن ربطها لتجاوز المصادقة وتنفيذ أوامر بصلاحيات مرتفعة. والجديد في هذه النشرة أن أداة فحص السلامة Integrity Checker Tool التي توفرها الشركة فشلت في كشف الاختراق في عدة حوادث، وأن CISA وجدت في مختبرها أن المهاجم قد يحتفظ بوجود بصلاحية root حتى بعد إعادة ضبط المصنع Factory Reset. ولذلك طلبت النشرة من المدافعين أن يفترضوا أن حسابات المستخدمين وحسابات الخدمة المخزنة في البوابة مكشوفة، ووضعت في أول إجراءاتها أن تقصر اتصالات SSL VPN على حسابات غير مميزة Unprivileged Accounts، وأن تقيد اتصال البوابة الخارج إلى الإنترنت.
جلسة مسروقة تتجاوز MFA: Citrix Bleed وLockBit
وفي 21 نوفمبر 2023 نشرت CISA مع FBI وجهات أخرى النشرة AA23-325A عن استغلال مجموعات LockBit 3.0 لثغرة CVE-2023-4966 المعروفة باسم Citrix Bleed في أجهزة NetScaler ADC وNetScaler Gateway. وتشرح النشرة أن الثغرة تعيد جزءاً من ذاكرة الجهاز فيه ملف تعريف جلسة Session Cookie صالح، فيدخل المهاجم بجلسة موظف حقيقي دون اسم مستخدم ولا كلمة مرور ولا رمز MFA. وتذكر النشرة أن شركة Boeing شاركت مؤشرات من حادثة دخل فيها المهاجمون إلى Boeing Distribution Inc. بهذه الطريقة، وأن الاستغلال بدأ منذ أغسطس 2023 قبل أن تعلن Citrix الثغرة في 10 أكتوبر 2023.
وهنا تفهم لماذا لا يكفي MFA وحده في تصميم الوصول عن بعد: الجلسة بعد المصادقة أصل يسرق مثل كلمة المرور، ولذلك تحتاج إلى مدة جلسة قصيرة، وإلى ربط الجلسة بالجهاز حيث تستطيع، وإلى بوابة لا تعطي من يدخلها الشبكة كلها.
ماذا تقول الجهات الرسمية عن بوابات VPN نفسها؟
هذه الحوادث ليست حالات فردية، ففي 28 سبتمبر 2021 أصدرت وكالة الأمن القومي الأمريكية NSA مع CISA ورقة إرشادية عن اختيار حلول VPN للوصول عن بعد وتقويتها Hardening، وذكرت أن سيرفرات VPN للوصول عن بعد نقطة دخول إلى الشبكة المحمية، وعددت المخاطر: جمع بيانات الدخول، وتنفيذ الأوامر عن بعد على جهاز الـ VPN، وإضعاف تشفير الجلسات، واختطاف الجلسات المشفرة، وقراءة ملفات حساسة مثل الإعدادات والمفاتيح. وأوصت باختيار حلول مبنية على المعايير Standards-based بدل البروتوكولات الخاصة، وبتقليل ما يعمل على البوابة من خدمات.
إغراق المستخدم بإشعارات MFA
والتهديد الأخير لا يحتاج إلى ثغرة في أي جهاز، فقد شرحت CISA في ورقة تطبيق MFA المقاوم للتصيد الصادرة في أكتوبر 2022 أن أشكالاً من MFA معرضة للتصيد Phishing، ولإغراق المستخدم بالإشعارات Push Bombing حتى يضغط «موافق» ليتخلص منها، ولتحويل الشريحة SIM Swap. ورتبت الطرق من الأقوى إلى الأضعف: FIDO/WebAuthn والطرق المبنية على البنية التحتية للمفتاح العام PKI في الأعلى، ثم رموز التطبيقات والإشعارات مع مطابقة الأرقام Number Matching، ثم الإشعارات دون مطابقة، ثم الرسائل النصية SMS والمكالمات في الأسفل. وتقول الورقة إن FIDO/WebAuthn هي الطريقة الوحيدة المقاومة للتصيد المتاحة على نطاق واسع.
جهاز مهندس واحد يفتح النسخ الاحتياطية: LastPass
وفي بيان LastPass الصادر في 1 مارس 2023 عن حادثتها الثانية، ذكرت الشركة أن المهاجم استهدف مهندس عمليات أول Senior DevOps Engineer باستغلال برنامج من طرف ثالث فيه ثغرة، ثم وصل بما حصل عليه إلى التخزين السحابي الذي فيه النسخ الاحتياطية، وفيها أسرار التكاملات ومفاتيح الواجهات البرمجية API Secrets ونسخ احتياطية من خزائن العملاء. والدرس للفريق البعيد أن جهاز الشخص الذي يملك مفاتيح البنية هو أصل من أهم أصولك، وأن البرامج التي يثبتها عليه جزء من سطح الهجوم Attack Surface، وأن أسرار الإنتاج لا يجوز أن تكون في متناول جهاز واحد دون طبقة أخرى.
وإذا جمعنا هذه الحوادث في جدول واحد يظهر لك أين تقع كل واحدة في التصميم:
| التهديد | المصدر الرسمي | الطبقة التي تمنعه أو تحد منه |
|---|---|---|
| حساب قديم منسي بعامل واحد | شهادة Colonial Pipeline أمام مجلس الشيوخ، يونيو 2021 | الهوية: جرد الحسابات، MFA للجميع، مراجعة سنوية، إغلاق عند المغادرة |
| ثغرة في بوابة VPN تسرب كلمات المرور | CISA AA20-107A | مسار الوصول: تحديث سريع، وتغيير كلمات المرور بعد الثغرة، وبوابة لا تحمل أسرار الدليل |
| تجاوز المصادقة وبقاء المهاجم في البوابة | CISA AA24-060B | مسار الوصول والسجلات: حسابات غير مميزة على الـ VPN، تقييد اتصال البوابة، مراقبة خارجية |
| سرقة جلسة بعد MFA | CISA AA23-325A | الهوية ومسار الوصول: جلسات قصيرة، ربط بالجهاز، وصول لكل خدمة لا للشبكة |
| إغراق MFA بالإشعارات والتصيد | ورقة CISA عن MFA المقاوم للتصيد، أكتوبر 2022 | الهوية: Passkeys ومفاتيح FIDO2 |
| جهاز مهندس مخترق يصل إلى الأسرار | بيان LastPass، مارس 2023 | الجهاز والأسرار: جهاز مدار، مدير أسرار، فصل صلاحيات النسخ الاحتياطية |
أي الضوابط تنطبق؟ ECC وTCC معاً
ضوابط العمل عن بعد TCC-1:2021 تنطبق بحسب نصها الرسمي على الجهات الحكومية، وعلى جهات القطاع الخاص التي تملك أو تشغل أو تستضيف بنية تحتية وطنية حساسة، وتشجع الهيئة بقية الجهات على الاستفادة منها، وتشترط الوثيقة الالتزام بالضوابط الأساسية أولاً، فالالتزام بها لا يتحقق دون الالتزام المستمر بـ ECC. وفيها 3 مكونات أساسية و16 مكوناً فرعياً و21 ضابطاً رئيسياً و42 ضابطاً فرعياً. وشركتنا الافتراضية ليست جهة حكومية، ولكن عملاءها الحكوميين يحملونها هذه المتطلبات في العقد بصفتها طرفاً ثالثاً، وهذا ما يطلبه منهم الضابط ECC 4-1-2-3 الذي يلزم الطرف الثالث بتطبيق متطلبات الجهة وسياساتها. وإذا أردت أن تعرف أي مجموعة تنطبق على جهتك فارجع إلى مقال ضوابط الهيئة الوطنية للأمن السيبراني: أيها ينطبق عليك؟.
وهناك ملاحظة مهمة عند قراءة TCC: الوثيقة صدرت سنة 2021، فكل إحالاتها مثل «بالإضافة إلى الضوابط الفرعية ضمن الضابط 2-2-3 في الضوابط الأساسية» تشير إلى الإصدار الأول ECC-1:2018، وتنص الوثيقة نفسها على ذلك في ملحقها. وقد راجعنا كل إحالة نذكرها في هذا المقال على نص ECC-2:2024، فالأرقام التي نكتبها بجانب «ECC» هي أرقام الإصدار الثاني، وأغلبها لم يتغير. والقاعدة الثانية أن تكتب اسم المجموعة مع كل رقم، فالرقم 2-5-1 في TCC هو أمن الأجهزة المحمولة، أما 2-5-1 في ECC فهو تحديد متطلبات أمن الشبكات، وخلط الرقمين في سجل الأدلة Evidence خطأ يتكرر كثيراً.
والفكرة العامة في TCC أنها تحول كلمة «دورياً» في ECC إلى مدة محددة لأنظمة العمل عن بعد، وهذه المدد هي ما سوف تبني عليه جدول التشغيل:
| ما تطلبه TCC | المدة | رقم الضابط |
|---|---|---|
| تقييم مخاطر أنظمة العمل عن بعد | مرة كل سنة على الأقل | TCC 1-2-1-1 |
| تحديث جرد أصول أنظمة العمل عن بعد | كل سنة | TCC 2-1-1-1 |
| مراجعة هويات العمل عن بعد وصلاحياتها | مرة كل سنة على الأقل | TCC 2-2-2 |
| تحديثات أنظمة العمل عن بعد | مرة كل ثلاثة أشهر على الأقل | TCC 2-3-1-1 |
| مراجعة إعدادات أنظمة العمل عن بعد وتقويتها | مرة كل سنة على الأقل | TCC 2-3-1-2 |
| مراجعة قواعد الجدار الناري | مرة كل سنة على الأقل | TCC 2-4-1-2 |
| تحديثات الأجهزة المحمولة والأجهزة الشخصية | مرة كل شهر على الأقل | TCC 2-5-1-2 |
| اختبار استعادة النسخ الاحتياطية | مرة كل ستة أشهر على الأقل | TCC 2-8-2 |
| فحص الثغرات ومعالجتها | مرة كل ثلاثة أشهر على الأقل | TCC 2-9-1-1 وTCC 2-9-1-2 |
| اختبار الاختراق لأنظمة العمل عن بعد | مرة كل سنة على الأقل | TCC 2-10-2 |
| الاحتفاظ بسجلات أنظمة العمل عن بعد | 12 شهراً على الأقل | TCC 2-11-2 |
البنية المرجعية Reference Architecture
التصميم كله مبني على فكرة واحدة: لا يوجد مكان يثق به النظام لأن الطلب جاء منه، فكل طلب يمر بالهوية، ثم بحالة الجهاز، ثم بقاعدة تفتح له خدمة محددة لا شبكة كاملة، وكل خطوة تترك سجلاً. وهذه هي الفكرة التي يسميها الناس الثقة المعدومة Zero Trust، ولن نتوقف عند الاسم، لأن ما يهمك هو ما تبنيه:
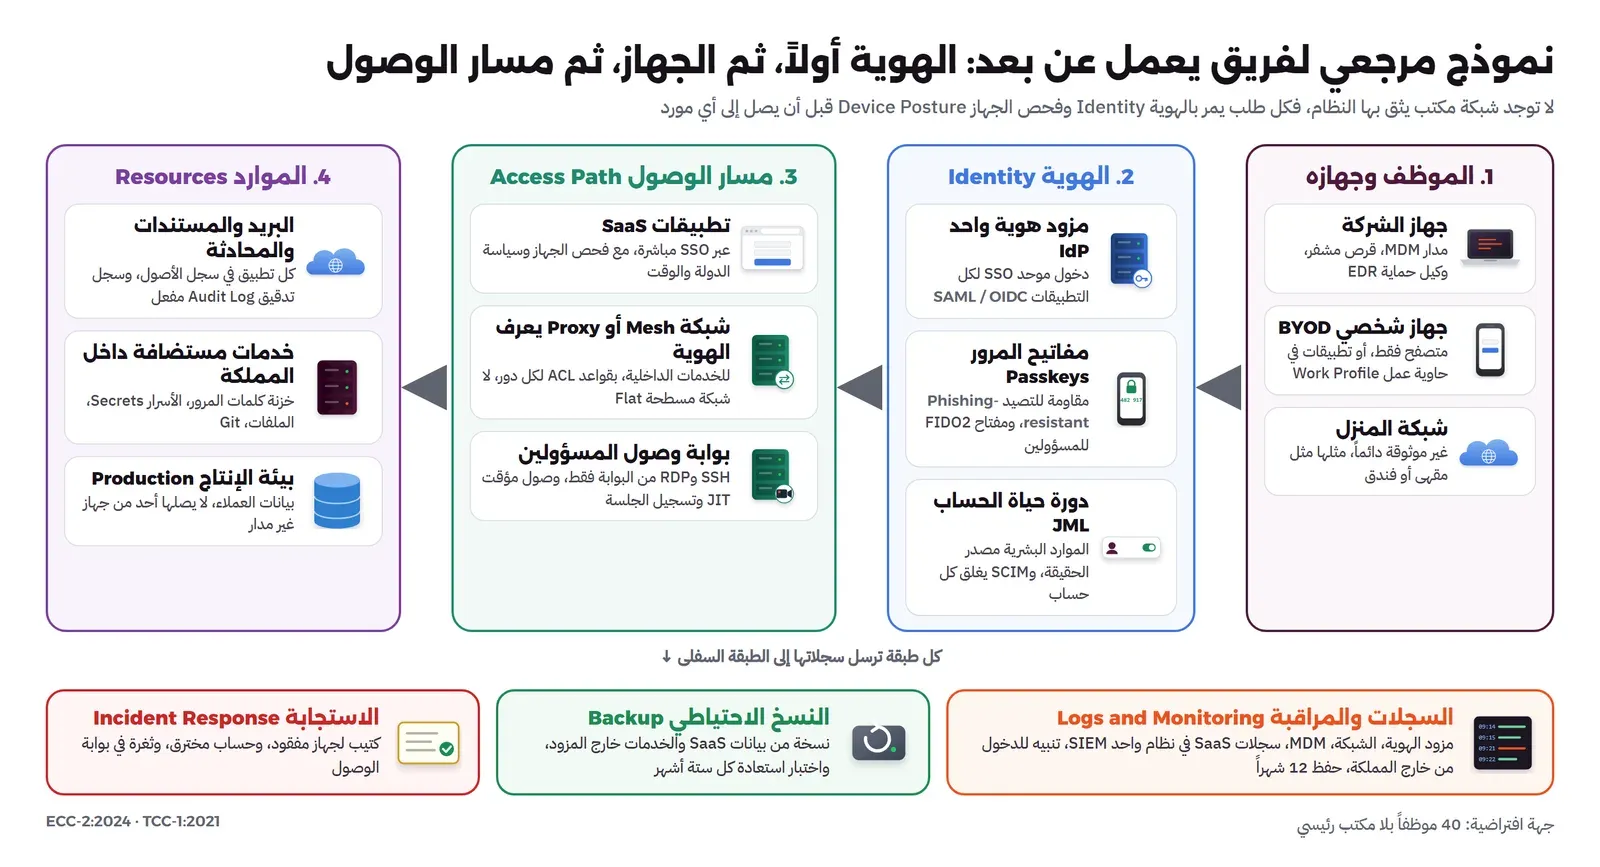
لاحظ في الشكل أن هناك ثلاثة مسارات وصول وليس مساراً واحداً، والسبب أن الموارد ليست من نوع واحد: تطبيقات SaaS يصلها الموظف من المتصفح عبر الدخول الموحد مباشرة، والخدمات الداخلية مثل لوحة الدعم وGit المستضاف يصلها عبر شبكة Mesh أو Proxy يعرف الهوية، وسيرفرات الإنتاج لا يصلها إلا المسؤول عبر بوابة وصول تسجل الجلسة. وبهذا الشكل لا يوجد شيء اسمه «اتصلت بالـ VPN فأصبحت في الداخل». والدفاع متعدد الطبقات هنا كما شرحناه في مقال الدفاع متعدد الطبقات Defense in Depth: كل طبقة تفترض أن التي قبلها قد تفشل.
الطبقة الأولى: الهوية Identity هي المحيط الجديد
في المكتب كان الجدار الناري يحدد من في الداخل، وفي الفريق البعيد يحدد ذلك مزود الهوية Identity Provider واختصاراً IdP. ولذلك فإن أول قرار في هذا النموذج أن يكون للشركة مزود هوية واحد، وكل تطبيق يدعم SAML أو OpenID Connect يربط به، وكل تطبيق لا يدعمهما يسجل في قائمة استثناءات لها مالك وخطة. وقد يكون هذا المزود هو الحزمة السحابية التي تستخدمها للبريد، أو أداة تستضيفها بنفسك مثل authentik أو Keycloak، والمقارنة بينها في مقال authentik أم Keycloak أم Authelia أم ZITADEL؟، والمفاهيم الأساسية في ما هو الدخول الموحد SSO؟.
والقرار الثاني نوع المصادقة. والضابط ECC 2-2-3-2 يطلب المصادقة متعددة العوامل للوصول عن بعد وللحسابات المميزة، ويطلب أن تختار العوامل وعددها بحسب أثر فشل المصادقة أو تجاوزها، وفي الفريق البعيد كل وصول هو وصول عن بعد، فالنتيجة العملية MFA لكل حساب دون استثناء. ولكن ورقة CISA التي ذكرناها تجعلك تختار النوع بعناية: مفاتيح المرور Passkeys أو مفاتيح FIDO2 المادية للمسؤولين ومن يصل إلى الإنتاج والمالية، ومفاتيح المرور على الأجهزة أو التطبيق مع مطابقة الأرقام للبقية في البداية، ومنع الرسائل النصية SMS كعامل أساسي. والفرق بين هذه الطرق مشروح في المصادقة الثنائية 2FA وMFA: أي طريقة تحميك فعلاً؟ وفي شرح Passkeys وWebAuthn.
وقد يتساءل البعض: لماذا مفتاح مادي للمسؤول إذا كان مفتاح المرور على الحاسوب مقاوماً للتصيد أيضاً؟ والإجابة أن حساب المسؤول يحتاج إلى عامل لا يسرق مع الجهاز نفسه إذا اخترق، ويحتاج إلى نسخة ثانية في مكان آمن إذا ضاع الأول، ولذلك نعطي كل مسؤول مفتاحين: واحد معه وآخر احتياطي. أما حساب الطوارئ Break-glass الذي تحتاجه إذا تعطل مزود الهوية نفسه فله طريقة خاصة شرحناها في الوصول المؤقت JIT وحساب الطوارئ Break-glass.
والقرار الثالث دورة حياة الحساب Joiner-Mover-Leaver واختصاراً JML: نظام الموارد البشرية هو مصدر الحقيقة، ومنه ينشأ الحساب ويعطل، ومن مزود الهوية تنتقل التغييرات إلى التطبيقات عبر بروتوكول SCIM حيث يدعمه التطبيق، كما في مقالي دورة حياة حساب الموظف JML وما هو SCIM؟. والصلاحيات تعطى بحسب الدور، فالضابط ECC 2-2-3-3 يطلب مبادئ الحاجة إلى المعرفة والاستخدام Need-to-Know and Need-to-Use، والحد الأدنى من الصلاحيات Least Privilege، وفصل المهام Segregation of Duties، ويضيف TCC 2-2-1-1 أن تدار صلاحيات العمل عن بعد بحسب حساسية النظام ونوع الجهاز الذي يستخدمه الموظف، وهذا مهم لأنه يعني أن الصلاحية نفسها قد تختلف بين جهاز الشركة والهاتف الشخصي.
وفي TCC ضابط يغفل عنه كثيرون، وهو TCC 2-2-1-2 الذي يطلب تقييد دخول المستخدم نفسه من أكثر من جهاز في الوقت نفسه Concurrent Logins إلى أنظمة الوصول عن بعد. وتطبيقه في البوابة وشبكة الـ Mesh أسهل منه في كل تطبيق SaaS، ولذلك نطبقه على مسار الوصول إلى الخدمات الداخلية، ونضع على الباقي تنبيهاً في السجلات بدل المنع.
| العنصر | ما نطبقه | ECC-2:2024 | TCC-1:2021 |
|---|---|---|---|
| مزود هوية واحد ودخول موحد | كل التطبيقات عبر SAML أو OIDC، وقائمة استثناءات لها مالك | 2-2-1، 2-2-2 | 2-2-1-3 |
| MFA مقاوم للتصيد | Passkeys للجميع، ومفتاحا FIDO2 لكل مسؤول، ومنع SMS | 2-2-3-2، 2-4-3-2 | 2-2-1-3 |
| الصلاحيات حسب الدور ونوع الجهاز | مجموعات في IdP، وسياسة تفرق بين جهاز مدار وجهاز شخصي | 2-2-3-3 | 2-2-1-1 |
| منع الدخول المتزامن | على بوابة الوصول والـ Mesh، وتنبيه على الباقي | - | 2-2-1-2 |
| الحسابات المميزة | حسابات مسؤول منفصلة، ووصول مؤقت JIT، وحساب طوارئ | 2-2-3-4 | - |
| مراجعة الحسابات | كل ربع سنة للمميزة، وكل سنة للبقية على الأقل | 2-2-3-5 | 2-2-2 |
| الإغلاق عند المغادرة | من نظام الموارد البشرية إلى IdP ثم SCIM | 1-9-5 | - |
الطبقة الثانية: الجهاز Device الذي تعرف حالته
الهوية القوية على جهاز مخترق لا تحميك، لأن المهاجم يستخدم الجلسة المفتوحة على الجهاز نفسه كما في حادثة LastPass. ولذلك فإن الطبقة الثانية تجيب عن سؤال واحد عند كل وصول: هل هذا جهاز نعرفه، وهل حالته سليمة الآن؟ والأداة التي تجيب هي نظام إدارة الأجهزة Mobile Device Management واختصاراً MDM، والضابط TCC 2-5-1-1 يطلب صراحة إدارة الأجهزة المحمولة والأجهزة الشخصية مركزياً بنظام MDM، والأدوات مفتوحة المصدر لذلك مثل Fleet مع osquery مشروحة في مقال MDM: إدارة أجهزة الموظفين وتأمينها.
وفي الجهة الافتراضية نقسم الأجهزة إلى ثلاث فئات، ولكل فئة ما تصل إليه:
- جهاز الشركة المدار Managed Device: الحاسوب المحمول الذي تشتريه الشركة وتسجله في MDM قبل أن يصل إلى الموظف. يصل إلى كل ما يسمح به دوره، بما فيه الخدمات الداخلية وبوابة الإنتاج.
- الجهاز الشخصي BYOD: هاتف الموظف أو حاسوب المتعاقد. يصل إلى البريد والمحادثة والمستندات من المتصفح أو داخل حاوية عمل Work Profile تستطيع مسحها وحدها، ولا يصل إلى الخدمات الداخلية ولا الإنتاج. والتفاصيل في مقال BYOD: كيف تحمي بيانات الشركة على أجهزة الموظفين الشخصية.
- الجهاز المجهول: أي جهاز آخر، مثل حاسوب في فندق أو مقهى. لا يصل إلى شيء، والضابط TCC 1-3-1-6 يطلب أن توعي الموظفين بتجنب العمل من أجهزة أو شبكات عامة غير موثوقة.
والحد الأدنى لجهاز الشركة يأتي من الضوابط مباشرة: تشفير القرص كاملاً لأن الضابط ECC 2-8-3-3 يطلب تشفير البيانات المخزنة بحسب تصنيفها، والحاسوب الذي يضيع في مطار يحمل بيانات عملاء، وحماية من البرمجيات الضارة بحسب ECC 2-3-3-1 بوكيل حماية EDR أو بأداة مفتوحة مثل وكيل Wazuh، وتقييد وسائط التخزين الخارجية بحسب ECC 2-3-3-2، وتحديثات النظام والتطبيقات كل شهر على الأقل بحسب TCC 2-5-1-2، وقفل الشاشة وانتهاء الجلسة بحسب TCC 2-3-1-4، ومزامنة الوقت مع مصدر موثوق بحسب ECC 2-3-3-4 لأن السجلات التي تختلف أوقاتها لا تفيدك في أي تحقيق. وطريقة اختيار هذه الحماية وترتيبها في مقال حماية أجهزة الموظفين Endpoint Security، والتحديثات في التحديثات الأمنية Patch Management.
والجزء الذي يجعل الجهاز طبقة حقيقية وليس قائمة إعدادات هو فحص حالة الجهاز Device Posture عند الوصول: مزود الهوية أو شبكة الـ Mesh يسأل نظام MDM قبل أن يعطي الجلسة، فإذا كان القرص غير مشفر، أو النظام متأخراً عن التحديثات، أو وكيل الحماية متوقفاً، رفض الوصول إلى الخدمات الحساسة وأبقى البريد. وهذا الربط متاح في بعض الأدوات التجارية جاهزاً، وفي الأدوات المفتوحة يحتاج إلى عمل، فابدأ بالتقرير اليومي من MDM ثم انتقل إلى المنع حين تثق بالبيانات، ولا تقم بتفعيل المنع من اليوم الأول والسبب أن أول خطأ في التقرير سوف يمنع نصف الفريق من العمل ويجعل الجميع يطالب بإيقاف النظام.
| العنصر | ما نطبقه | ECC-2:2024 | TCC-1:2021 |
|---|---|---|---|
| إدارة مركزية للأجهزة | MDM لكل أجهزة الشركة، وحاوية عمل للأجهزة الشخصية | 2-6-1، 2-6-2 | 2-5-1-1 |
| فصل بيانات الشركة وتشفيرها على الجهاز الشخصي | Work Profile أو متصفح فقط | 2-6-3-1، 2-6-3-2 | - |
| مسح بيانات الشركة عند الفقد أو المغادرة | مسح كامل لجهاز الشركة، ومسح الحاوية فقط للشخصي | 2-6-3-3 | - |
| تشفير القرص | إجباري، ومفتاح الاستعادة في MDM | 2-8-3-3 | - |
| الحماية من البرمجيات الضارة | EDR أو وكيل Wazuh على كل جهاز | 2-3-3-1 | - |
| التحديثات | شهرياً للأجهزة، وكل ثلاثة أشهر على الأقل لأنظمة العمل عن بعد | 2-3-3-3، 2-10-3-4 | 2-5-1-2، 2-3-1-1 |
| الجلسة وقفل الشاشة | قفل بعد مدة خمول، وانتهاء الجلسات | - | 2-3-1-4 |
| وسائط التخزين الخارجية ومزامنة الوقت | منع أو تقييد USB، وNTP موحد | 2-3-3-2، 2-3-3-4 | - |
الطبقة الثالثة: مسار الوصول Access Path بدل الشبكة المسطحة
هذه هي الطبقة التي تغيرت أكثر من غيرها خلال السنوات الأخيرة، والشكل التالي يقارن بين الطريقتين:
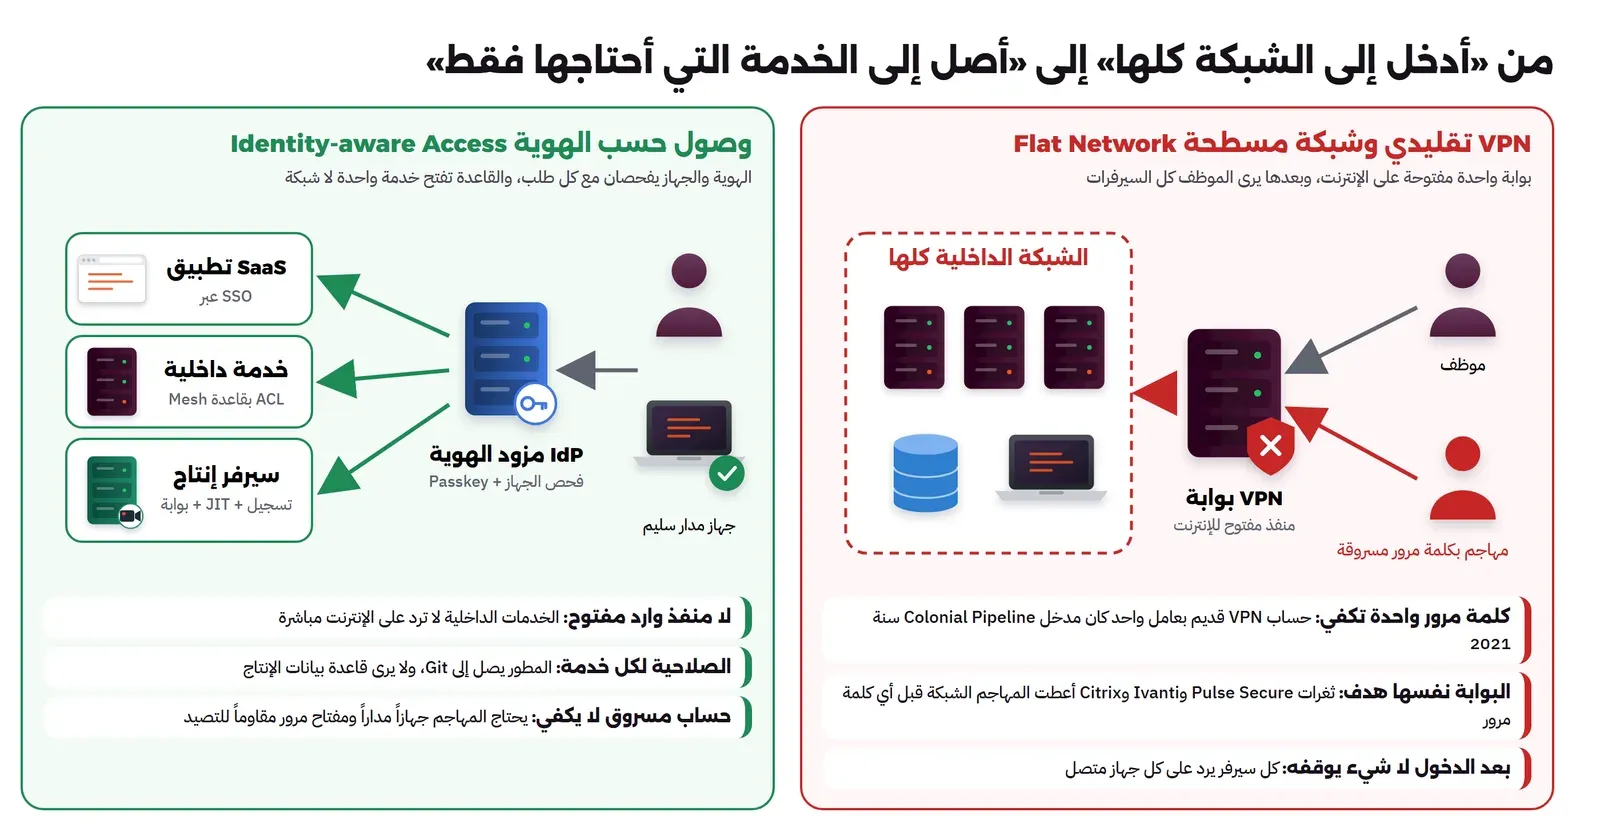
VPN تقليدي أم شبكة Mesh أم Proxy يعرف الهوية؟
الـ VPN التقليدي للوصول عن بعد Remote Access VPN يعمل كما شرحنا في ما هو VPN؟: بوابة واحدة مفتوحة على الإنترنت، يتصل بها الموظف فيأخذ عنواناً داخلياً ويصبح كأنه في المكتب. وهذا كان معقولاً حين كان هناك مكتب وشبكة داخلية فيها كل شيء، ولكن في شركتنا الافتراضية لا توجد شبكة داخلية أصلاً، وأغلب الأدوات SaaS، والمشكلة الثانية أن البوابة نفسها أصبحت الهدف كما رأيت في نشرات Pulse Secure وIvanti وCitrix، فهي جهاز على الإنترنت يحمل كلمات المرور ويعطي الشبكة لمن يتجاوزه.
والبديل الأول شبكة Mesh مبنية على WireGuard مثل Tailscale أو نسختها التي تستضيفها بنفسك Headscale: كل جهاز يحمل مفتاحاً، ويتصل بالخدمة التي يحتاجها مباشرة، وقاعدة ACL في خادم التحكم Control Server تحدد من يصل إلى ماذا، والدخول إلى الشبكة يمر بمزود الهوية. والخدمات الداخلية لا تفتح أي منفذ وارد على الإنترنت، فلا يوجد جهاز على الحافة يهاجم. والتفاصيل في Headscale: خادم التحكم لشبكة Tailscale، والمقارنة بالأرقام بين الأدوات في مقارنة شبكات VPN: WireGuard وOpenVPN وIPsec وMesh.
والبديل الثاني لتطبيقات الويب الداخلية Proxy يعرف الهوية Identity-aware Proxy: يقف أمام لوحة الدعم مثلاً، ولا يمرر الطلب إلا بعد الدخول عبر مزود الهوية والتحقق من المجموعة، كما في خاصية Forward Auth في authentik. وهذا مناسب للأدوات التي يفتحها موظفو الدعم من المتصفح، فلا يحتاجون إلى تثبيت أي عميل Client على أجهزتهم.
وهل يعني هذا أن الـ VPN التقليدي خطأ دائماً؟ لا، فهناك حالات يبقى فيها مناسباً، مثل ربط سيرفرين بنفق ثابت Site-to-Site، أو نظام قديم لا يعمل إلا على شبكة، وقد شرحنا هذه الحالات في متى تحتاج VPN؟. وإذا بقي عندك VPN فطبق عليه ما تطلبه النشرات: حلول مبنية على المعايير، وحسابات غير مميزة، وتحديث فوري، وتقييد اتصال البوابة الخارج، وسجلات تذهب إلى مكان خارج البوابة نفسها. وإذا أردت أن تبنيه على سيرفرك فأمامك WireGuard مع wg-easy وOpenVPN مع شهادات PKI.
وصول المسؤولين Privileged Access إلى السيرفرات
المطور الذي يحتاج إلى Git والمسؤول الذي يحتاج إلى قاعدة بيانات الإنتاج ليسا في المستوى نفسه، ولذلك يمر الوصول المميز إلى السيرفرات من بوابة وصول Access Gateway واحدة: لا منفذ SSH أو RDP مفتوحاً على أي سيرفر إنتاج، والدخول من البوابة فقط، بصلاحية مؤقتة تطلب وتنتهي، وتسجيل للجلسة. وهذا ما يطلبه الضابط ECC 2-2-3-4 عن إدارة الوصول المميز Privileged Access Management، ويخدم ECC 2-12-3-2 الذي يطلب تفعيل سجلات الحسابات المميزة وأحداث الوصول عن بعد. والأدوات المفتوحة لهذا في خريطة أدوات الوصول الآمن إلى السيرفرات، ومنها Apache Guacamole للوصول من المتصفح، وتسجيل الجلسات على السيرفر نفسه في تسجيل جلسات المسؤولين مع sudo وtlog.
شبكة المنزل Home Network: ماذا تطلب من الموظف؟
لا تستطيع أن تدير Router كل موظف، ولا يحق لك أن تراقب شبكة بيته، ولذلك يعامل التصميم شبكة المنزل كأنها شبكة مقهى: غير موثوقة دائماً، والحماية تأتي من الجهاز المدار والاتصال المشفر وليس من الشبكة. ومع ذلك فالضابط TCC 1-3-1-5 يطلب أن يشمل برنامج التوعية التعامل الآمن مع الشبكات المنزلية والتأكد من إعدادها بشكل آمن، فنعطي الموظف ورقة قصيرة بخطوات يستطيع تنفيذها بنفسه: تغيير كلمة مرور الـ Router الافتراضية، وتحديث برنامجه، واستخدام WPA3 أو WPA2 مع كلمة مرور قوية، وإيقاف WPS، وفصل أجهزة إنترنت الأشياء IoT والضيوف على شبكة مستقلة إن كان الـ Router يدعم ذلك. وهذه الخطوات مشروحة في أمن الشبكات اللاسلكية: WPA3 وفصل الضيوف.
| العنصر | ما نطبقه | ECC-2:2024 | TCC-1:2021 |
|---|---|---|---|
| تقسيم الوصول | Mesh بقواعد ACL لكل دور، وProxy يعرف الهوية للويب، وبيئة الإنتاج منفصلة عن الاختبار | 2-5-3-1، 2-5-3-2 | - |
| تقييد المنافذ والبروتوكولات | لا منفذ وارد على الخدمات الداخلية، وما يفتح يفتح بحاجة موثقة | 2-5-3-5 | 2-4-1-1 |
| مراجعة القواعد | مراجعة ACL والجدار الناري مرة كل سنة على الأقل | 2-5-4 | 2-4-1-2 |
| تشفير الاتصال | WireGuard أو TLS حديث، بخوارزميات المستوى المتقدم | 2-8-3-3 | 2-7-1-1 |
| الوصول المميز | بوابة واحدة، وJIT، وتسجيل الجلسات | 2-2-3-4، 2-12-3-2 | - |
| حجب الخدمة والتهديدات المتقدمة | حماية DDoS أمام الخدمات العامة، وتقليل ما يظهر على الإنترنت | 2-5-3-9، 2-5-3-8 | 2-4-1-3، 2-4-1-4 |
| التصفح الآمن وDNS | DNS مفلتر على أجهزة الشركة، وتقييد مواقع الوصول عن بعد غير المعتمدة | 2-5-3-3، 2-5-3-7 | - |
| شبكة المنزل والأماكن العامة | توعية وورقة إعداد، والحماية من الجهاز والتشفير | 2-5-3-4 | 1-3-1-5، 1-3-1-6 |
| موقع الاستضافة | خادم التحكم والبوابة والسجلات داخل المملكة | 4-2-3 | 3-1-1-1 |
الطبقة الرابعة: التطبيقات SaaS والبيانات والأسرار Secrets
انتشار تطبيقات SaaS دون علم أحد
في الفريق البعيد يشترك كل فريق في الأداة التي تريحه، وبعد سنتين تجد عشرات التطبيقات بعضها يحمل بيانات عملاء ولا يمر بمزود الهوية، وهذا ما يسمى أحياناً تقنية الظل Shadow IT. والحل لا يكون بمنع كل اشتراك جديد، لأن الفرق سوف تجد طريقاً حوله، وإنما بثلاث قواعد بسيطة: كل تطبيق جديد يمر بطلب قصير يحدد مالكه ونوع البيانات التي يحملها، وكل تطبيق يحمل بيانات مصنفة يربط بمزود الهوية قبل أن يستخدم، ومراجعة كل ربع سنة لفواتير البطاقات وللتطبيقات التي أعطاها الموظفون صلاحية OAuth على البريد والمستندات. والضابط ECC 1-5-3-3 يطلب تقييم المخاطر عند التخطيط للحصول على خدمات من طرف ثالث، والضابط ECC 4-1-2 يحدد ما يجب أن تتضمنه العقود، وأسئلة التقييم موجودة في مقال مخاطر الموردين Third-party Risk.
أي البيانات Data تخرج إلى العمل عن بعد Telework؟
الضابط TCC 2-6-1-1 يطلب أن تحدد البيانات المصنفة التي يسمح باستخدامها أو الوصول إليها عبر أنظمة العمل عن بعد، والضابط TCC 2-6-1-2 يطلب حمايتها، إما بمنع نوع معين منها، أو بتقنية مثل منع تسرب البيانات Data Leakage Prevention واختصاراً DLP بحسب تحليل المخاطر. وفي شركتنا الافتراضية يصبح هذا قراراً واضحاً لكل فئة: بيانات العملاء الشخصية لا تنزل إلى أي جهاز، وتعرض في لوحة الدعم فقط مع إخفاء جزئي Masking، والعقود والمستندات المالية تبقى في المستندات السحابية بمشاركة داخلية فقط وتمنع روابط المشاركة العامة، والكود المصدري يبقى على أجهزة الشركة المدارة فقط. وما يخص البيانات الشخصية تحديداً وما يطلبه نظام حماية البيانات الشخصية PDPL من الخدمات المستضافة شرحناه في حماية البيانات الشخصية PDPL للخدمات التي تستضيفها.
كلمات المرور المشتركة والأسرار Secrets
كل فريق بعيد يرسل كلمات المرور في المحادثة في وقت ما، وهذا أسوأ مكان لها، لأن المحادثة تحفظ للأبد ويقرأها كل من في القناة، وتصل إلى الهاتف الشخصي. ولذلك نفصل بين نوعين: كلمات مرور البشر للحسابات المشتركة التي لا تدعم الدخول الموحد، ومكانها خزنة كلمات المرور للفريق مثل Vaultwarden بمجموعات حسب الفريق كما في إدارة كلمات المرور في المؤسسة. وأسرار الأنظمة مثل مفاتيح API وكلمات مرور قواعد البيانات وشهادات الخدمات، ومكانها مدير أسرار Secrets Manager يقرأ منه الكود وقت التشغيل ولا تمر على جهاز المطور، كما في إدارة الأسرار: OpenBao أم Infisical؟، مع فحص المستودعات بحثاً عن أسرار مسربة كما في اكتشاف الأسرار المسربة مع Gitleaks وTruffleHog. والضابط ECC 2-8-3-2 يطلب إدارة آمنة لمفاتيح التشفير خلال دورة حياتها، وتذكر حادثة LastPass هنا: الأسرار التي تفتح النسخ الاحتياطية يجب ألا تكون كلها في متناول حساب واحد.
البريد الإلكتروني Email
البريد في الفريق البعيد هو قناة العمل الأولى وقناة التصيد الأولى في الوقت نفسه، والضابط ECC 2-4-3 يحدد الحد الأدنى: تحليل الرسائل وتصفيتها، وMFA للوصول عن بعد وللبريد عبر الويب، والأرشفة والنسخ الاحتياطي، والتحقق من نطاقات البريد بـ SPF وDKIM وDMARC كما شرحنا في شرح SPF وDKIM وDMARC. ويضاف إلى ذلك تدريب الموظفين، فالضابط TCC 1-3-1 يوسع برنامج التوعية في ECC 1-10-3 ليشمل الاستخدام الآمن لأجهزة العمل عن بعد، والتعامل الآمن مع الهويات وكلمات المرور، وتطبيقات الاجتماعات والمشاركة، ويطلب أن يعرف الموظف كيف يتواصل مباشرة مع فريق الأمن إذا شك في شيء بحسب TCC 1-3-1-8، والبرنامج العملي مع محاكاة التصيد في برنامج التوعية Security Awareness ومحاكاة التصيد مع GoPhish.
| العنصر | ما نطبقه | ECC-2:2024 | TCC-1:2021 |
|---|---|---|---|
| جرد التطبيقات ومالكوها | سجل SaaS، ومراجعة ربع سنوية للفواتير وصلاحيات OAuth | 2-1-1، 2-1-2 | 2-1-1-1 |
| تقييم المورد والعقد | تقييم قبل الاشتراك، وبنود عدم الإفصاح وإعادة البيانات | 1-5-3-3، 4-1-2 | 1-2-1-2 |
| البيانات المسموحة عن بعد | قرار لكل فئة، ومنع المشاركة العامة، وإخفاء البيانات الشخصية | 2-7-1، 2-7-2 | 2-6-1-1، 2-6-1-2 |
| الأسرار ومفاتيح التشفير | خزنة للبشر، ومدير أسرار للأنظمة، وفحص المستودعات | 2-8-3-2، 1-6-3 | - |
| البريد | تصفية، MFA، أرشفة، SPF وDKIM وDMARC | 2-4-3 | - |
| التوعية | برنامج يشمل الأجهزة والشبكة المنزلية والاجتماعات، ومحاكاة تصيد | 1-10-3، 1-10-4 | 1-3-1، 1-3-2 |
| السحابة والاستضافة | فصل بيئة الشركة، وإعادة البيانات عند نهاية الخدمة | 4-2-3-1، 4-2-3-2 | 3-1-1-1 |
الطبقة الخامسة: السجلات والمراقبة Logging and Monitoring
في المكتب كان جهاز الشبكة يرى كل شيء، وفي الفريق البعيد لا يوجد جهاز يرى كل شيء، ولذلك تأتي الرؤية من أربعة مصادر يجب أن تجتمع في مكان واحد: سجلات مزود الهوية (الدخول الناجح والفاشل، وتغيير MFA، وإنشاء الحسابات)، وسجلات مسار الوصول (اتصالات الـ Mesh والبوابة وجلسات المسؤولين)، وسجلات الأجهزة من MDM ووكيل الحماية، وسجلات التدقيق Audit Logs من تطبيقات SaaS المهمة. وما تجمعه من كل مصدر ولماذا مشروح في السجلات الأمنية Logs: ماذا تجمع ومن أين، والتجميع والتنبيه بأداة مفتوحة في مراقبة السيرفرات مع Wazuh.
والضوابط هنا محددة أكثر من غيرها، فالضابط ECC 2-12-3 يطلب تفعيل السجلات للأصول الحساسة وللحسابات المميزة ولأحداث الوصول عن بعد، وتحديد تقنية إدارة السجلات SIEM، والمراقبة المستمرة، والاحتفاظ بالسجلات 12 شهراً على الأقل. ويضيف TCC 2-11-1 أربعة بنود: تفعيل السجلات على كل المكونات التقنية لأنظمة العمل عن بعد، ومراقبة سلوك المستخدمين وتحليله User Behavior Analytics واختصاراً UBA، ومراقبة أنظمة العمل عن بعد على مدار الساعة، وتحديث إجراءات المراقبة لتشمل عمليات الوصول عن بعد، خاصة من خارج المملكة، بعد التحقق من صحتها.
وتحويل هذه البنود إلى تنبيهات عملية في شركتنا الافتراضية يعني قائمة قصيرة تبدأ بها، ثم تضيف عليها:
- دخول ناجح من خارج المملكة لحساب لم يسجل سفراً، أو من دولتين في وقت متقارب لا يمكن السفر بينهما.
- عدة رفضات لطلب MFA متتالية ثم قبول، وهو نمط إغراق الإشعارات الذي وصفته CISA.
- تعطيل MFA أو إضافة عامل جديد لحساب، خاصة لحساب مسؤول.
- دخول متزامن من جهازين مختلفين إلى بوابة الوصول.
- جهاز يخرج من حالة الامتثال في MDM، مثل إيقاف وكيل الحماية أو التشفير.
- تنزيل كبير غير معتاد من المستندات أو Git، أو إنشاء رابط مشاركة عام لملف مصنف.
- أي جلسة مسؤول على سيرفر إنتاج خارج طلب وصول مؤقت.
والسؤال الذي يأتي بعد ذلك: من يراقب هذه التنبيهات على مدار الساعة كما يطلب TCC 2-11-1-3، وأنت شركة من 40 شخصاً؟ والإجابة الواقعية أنك لا تبني مركز عمليات أمنية SOC داخلياً بهذا الحجم، وإنما تتعاقد مع مزود خدمات أمنية مدارة Managed Security Service Provider واختصاراً MSSP للمراقبة خارج ساعات العمل، والضابط ECC 4-1-3-2 يطلب أن تكون مراكز الخدمات المدارة للمراقبة والعمليات التي تستخدم الوصول عن بعد موجودة بالكامل داخل المملكة. والفرق بين أن تشغل Wazuh بنفسك أو تختار منصة أكبر في Wazuh أم Security Onion؟.
الطبقة السادسة: النسخ الاحتياطي Backup والاستجابة Incident Response
كثيرون يظنون أن البيانات في SaaS محفوظة لأنها عند مزود كبير، ولكن مزود الخدمة يحمي خدمته من التعطل، ولا يحميك من موظف حذف مجلداً، أو مهاجم دخل بحساب صحيح وشفر الملفات المتزامنة أو حذفها، أو من انتهاء الاشتراك. ولذلك يطلب الضابط ECC 2-9-3 أن يشمل النسخ الاحتياطي الأصول الحساسة، وأن تستطيع الاستعادة بسرعة بعد الحوادث، وأن تختبر الاستعادة دورياً، ويحدد TCC 2-8-2 المدة: اختبار استعادة لأنظمة العمل عن بعد مرة كل ستة أشهر على الأقل. وفي التصميم نأخذ نسخة من البريد والمستندات وGit وقاعدة بيانات الإنتاج إلى تخزين منفصل لا يصل إليه حساب الإنتاج نفسه، بقاعدة 3-2-1 التي شرحناها في النسخ الاحتياطي بقاعدة 3-2-1 واختبار الاستعادة، ونسخة خارج المزود كما في النسخة خارج السيرفر Off-site مع restic أو Kopia.
والاستجابة للحوادث في الفريق البعيد لها مشكلة خاصة: الفريق نفسه موزع، وقد تكون أداة المحادثة التي تتواصلون بها هي النظام المخترق. ولذلك يطلب TCC 2-12-1-1 تحديث خطط الاستجابة ومعلومات التواصل لتناسب العمل عن بعد، ويطلب TCC 2-12-1-3 تطبيق التوصيات والتنبيهات التي تصدرها الهيئة أو منظم القطاع. وفي التصميم نضع قناة تواصل بديلة متفق عليها مسبقاً، وقائمة أرقام هواتف مطبوعة لدى فريق الاستجابة، وثلاثة كتيبات تشغيل Playbooks قصيرة خاصة بالعمل عن بعد: جهاز مفقود أو مسروق، وحساب مخترق، وثغرة معلنة في بوابة الوصول أو أداة الـ Mesh. وطريقة كتابتها في خطة الاستجابة للحوادث وكتيباتها، وتجربتها قبل الحادثة في تمرين الطاولة Tabletop.
وكتيب «ثغرة في بوابة الوصول» يجب أن يحمل الدرس الذي تكرر في نشرات Pulse Secure وIvanti: التحديث خطوة، ثم تغيير كل كلمة مرور ومفتاح كان مخزناً في البوابة أو مر عليها، ثم البحث في السجلات عن دخول بهذه الحسابات منذ تاريخ أول استغلال معروف وليس منذ تاريخ الإعلان، ولذلك تحفظ سجلات البوابة خارجها، لأن البوابة المخترقة لا تؤتمن على سجلاتها.
| العنصر | ما نطبقه | ECC-2:2024 | TCC-1:2021 |
|---|---|---|---|
| تفعيل السجلات | IdP والـ Mesh والبوابة وMDM وسجلات SaaS في SIEM | 2-12-3-1، 2-12-3-2، 2-12-3-3 | 2-11-1-1 |
| المراقبة على مدار الساعة وتحليل السلوك | تنبيهات الدخول من الخارج والإغراق والدخول المتزامن، وMSSP داخل المملكة | 2-12-3-4، 4-1-3-2 | 2-11-1-2، 2-11-1-3، 2-11-1-4 |
| مدة الاحتفاظ | 12 شهراً على الأقل، خارج الأنظمة المراقبة | 2-12-3-5 | 2-11-2 |
| النسخ الاحتياطي | نسخ SaaS والإنتاج إلى تخزين منفصل | 2-9-3-1، 2-9-3-2 | 2-8-1-1 |
| اختبار الاستعادة | مرة كل ستة أشهر على الأقل | 2-9-3-3 | 2-8-2 |
| الاستجابة للحوادث | خطة وكتيبات خاصة بالعمل عن بعد، وقناة بديلة، والإبلاغ للهيئة حيث ينطبق | 2-13-3 | 2-12-1-1، 2-12-1-2، 2-12-1-3 |
| الثغرات واختبار الاختراق | فحص ربع سنوي، واختبار اختراق سنوي يشمل الوصول عن بعد | 2-10-3، 2-11-3-1 | 2-9-1-1، 2-9-1-2، 2-10-1-1، 2-10-2 |
| استمرارية الأعمال | خطة إذا تعطل مزود الهوية أو الحزمة السحابية | 3-1-3 | - |
مغادرة الموظف Offboarding حين لا يوجد مكتب
في المكتب كانت المغادرة تنتهي عند الباب: يسلم البطاقة والحاسوب ويخرج. وفي الفريق البعيد قد يغادر الموظف وحاسوب الشركة في بيته في دولة أخرى، وجلسته في البريد ما زالت مفتوحة على هاتفه، ومفتاح الـ Mesh على جهازه، ويعرف كلمة مرور حساب مشترك في أداة الإعلانات. والضابط ECC 1-9-5 يطلب مراجعة صلاحيات الموظف وإلغاءها فور انتهاء العلاقة، والضابط ECC 2-6-3-3 يطلب حذف بيانات الجهة من الأجهزة المحمولة والشخصية عند الفقد أو انتهاء العلاقة، والشكل التالي يبين كيف يتحول هذا إلى إجراء واحد:
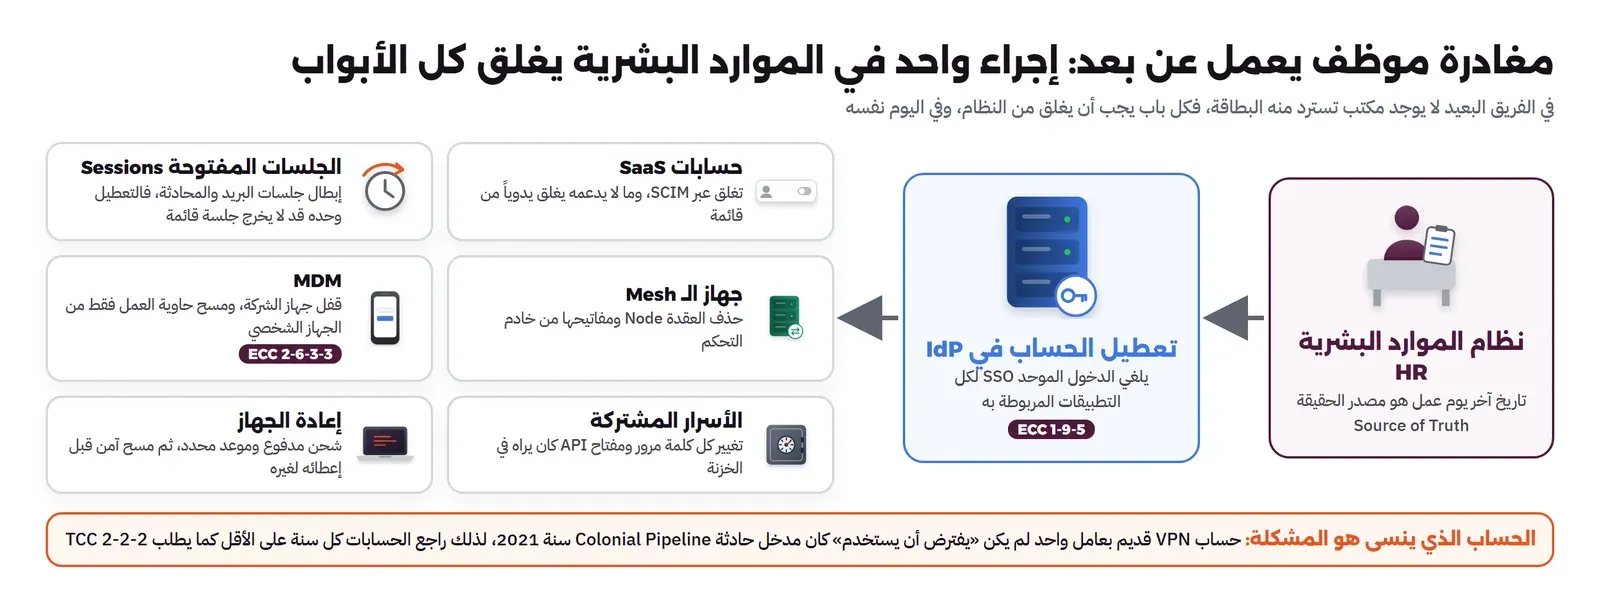
لاحظ في الشكل أن تعطيل الحساب في مزود الهوية لا يكفي وحده لسببين: الأول أن بعض التطبيقات تبقي الجلسة القائمة صالحة حتى تنتهي مدتها، فتحتاج إلى إبطال الجلسات Revoke Sessions صراحة في البريد والمحادثة، والثاني أن الأسرار التي عرفها الموظف لا تتغير بتعطيل حسابه، فكل كلمة مرور مشتركة كان يراها في الخزنة يجب أن تتغير. وتذكر أن حساب Colonial Pipeline الذي دخل منه المهاجم كان حساباً «لم يكن مقصوداً أن يستخدم»، فالمراجعة السنوية التي يطلبها TCC 2-2-2 هي شبكة الأمان لما يفوتك في يوم المغادرة.
الأدوات Tools: مفتوحة المصدر Open Source أم تجارية؟
كل طبقة في هذا التصميم لها خيار مفتوح المصدر تستضيفه داخل المملكة، وخيار تجاري مدار. والفرق ليس في القدرة فقط، وإنما في من يشغل الأداة ويحدثها ويراقبها، وفي مكان استضافة البيانات. والقاعدة العامة التي شرحناها في حلول الأمن التجارية وبدائلها مفتوحة المصدر أن الأداة المفتوحة توفر الرخصة وتنقل التكلفة إلى وقت فريقك، فاختر المفتوحة حيث لديك من يشغلها، والمدارة حيث لا يوجد.
| الطبقة | مفتوحة المصدر (دليلنا) | تجارية مدارة (مرجع) | ملاحظة القرار |
|---|---|---|---|
| مزود الهوية | authentik، Keycloak، Pocket ID | هوية الحزمة السحابية للبريد، أو مزود هوية مستقل | إذا كانت الحزمة السحابية تكفي فلا تضف مزوداً ثانياً |
| MFA | Passkeys في المزود نفسه | مفاتيح FIDO2 مثل YubiKey | المفتاح المادي للمسؤولين في الحالتين |
| إدارة الأجهزة | Fleet مع osquery (الدليل) | Fleet Premium، Microsoft Intune | المسح عن بعد وحاوية العمل أسهل في الأدوات التجارية |
| شبكة الوصول | Headscale، WireGuard | Tailscale، Cloudflare Zero Trust | تحقق من موقع خادم التحكم والسجلات (TCC 3-1-1-1) |
| وصول المسؤولين | Guacamole وبوابات الخريطة | منتجات إدارة الوصول المميز PAM التجارية | التسجيل والوصول المؤقت هما المعيار |
| كلمات المرور | Vaultwarden | Bitwarden Teams أو Enterprise | Vaultwarden داخل المملكة وبلا رخصة |
| الأسرار | OpenBao أو Infisical | مدير الأسرار في مزود السحابة | اختر ما يقرأ منه نظام النشر لديك |
| السجلات والمراقبة | Wazuh | SIEM تجاري أو خدمة MSSP | المراقبة الليلية غالباً خدمة مدارة |
| النسخ الاحتياطي | restic أو Kopia | أدوات نسخ SaaS التجارية | نسخ البريد والمستندات يحتاج أداة تدعم الواجهة البرمجية للمزود |
الفريق Staffing: من يشغل هذا كله؟
هذا التصميم لا يحتاج إلى قسم أمن كبير، ولكنه يحتاج إلى أسماء محددة، لأن أسوأ ما يحدث في فريق من 40 شخصاً أن يكون الأمن «مسؤولية الجميع» فلا يتابعه أحد. وفي الجهة الافتراضية نوزع العمل كما يلي:
| الدور | من يشغله | الوقت التقريبي | المسؤولية |
|---|---|---|---|
| مهندس الأمن والبنية | موظف بدوام كامل | نصف وقته للأمن في السنة الأولى، ثم نحو الثلث | IdP والـ Mesh والبوابة وMDM والسجلات والكتيبات |
| مالك الأمن في الإدارة | المدير التقني CTO | ساعات قليلة في الشهر | اعتماد السياسات، وقرارات المخاطر، والتقرير للإدارة |
| الموارد البشرية | مسؤول الموارد البشرية | ضمن عمله | بداية كل تعيين ونقل ومغادرة في النظام، وتوقيع الموظف على السياسات |
| مهندسو العمليات DevOps | فريق المنصة | ضمن عملهم | الأسرار، وتحديث السيرفرات، والنسخ والاستعادة |
| المراقبة خارج ساعات العمل | مزود خدمات مدارة MSSP داخل المملكة | عقد سنوي | المراقبة على مدار الساعة، والتصعيد |
| اختبار الاختراق | جهة خارجية مستقلة | مرة في السنة على الأقل | اختبار أنظمة العمل عن بعد والخدمات المعروضة على الإنترنت |
وإذا كانت جهتك داخل نطاق ECC فانتبه إلى ضابطين يخصان الفريق: الضابط ECC 1-2-1 يطلب إدارة للأمن السيبراني مستقلة عن إدارة تقنية المعلومات، والضابط ECC 1-2-2 يطلب أن تشغل وظائف الأمن السيبراني بمواطنين سعوديين متفرغين ومؤهلين. وفي فريق صغير مثل شركتنا الافتراضية التي تحمل المتطلبات بالعقد، يكفي في البداية أن يكون للأمن مالك واضح وأن يفصل من يعتمد الصلاحيات عمن ينفذها، ثم تنمو الوظيفة مع نمو الشركة.
التكلفة بالريال Cost: السنة الأولى وكل سنة بعدها
نقارن مسارين: الأول يعتمد على الأدوات المفتوحة المستضافة داخل المملكة ويدفع أكثر في وقت المهندس، والثاني يعتمد على أدوات مدارة ويدفع أكثر في الرخص. والافتراضات المشتركة: 40 مستخدماً، و46 مفتاح FIDO2 (مفتاح لكل شخص ومفتاح احتياطي لكل واحد من 6 مسؤولين) بسعر 58 دولاراً للمفتاح من صفحة YubiKey 5 NFC، واختبار اختراق سنوي نفترض له 30,000 ريال، وعقد مراقبة على مدار الساعة نفترض له 60,000 ريال في السنة، وتكلفة شهرية كاملة لمهندس الأمن نفترضها 25,000 ريال للمثال.
| البند (المسار الأول: مفتوح المصدر) | السنة الأولى (ريال) | كل سنة بعدها (ريال) | الأساس |
|---|---|---|---|
| مفاتيح FIDO2 | 10,005 | 1,088 | 46 مفتاحاً × 58 دولاراً، ثم 5 مفاتيح بديلة كل سنة |
| سيرفرات الأدوات الأمنية داخل المملكة (IdP وHeadscale وVaultwarden وGuacamole وWazuh وتخزين النسخ) | 9,000 | 9,000 | افتراض للمثال |
| رخص authentik وHeadscale وFleet المجاني وVaultwarden وWazuh | 0 | 0 | نسخ مفتوحة المصدر |
| وقت مهندس الأمن | 150,000 | 100,000 | نصف الوقت في السنة الأولى، ثم ثلثه تقريباً |
| مراقبة على مدار الساعة MSSP داخل المملكة | 60,000 | 60,000 | افتراض للمثال |
| اختبار اختراق سنوي | 30,000 | 30,000 | افتراض للمثال |
| المجموع التقديري | 259,005 | 200,088 |
| البند (المسار الثاني: أدوات مدارة) | السنة الأولى (ريال) | كل سنة بعدها (ريال) | الأساس |
|---|---|---|---|
| مفاتيح FIDO2 | 10,005 | 1,088 | كما في المسار الأول |
| شبكة Mesh مدارة بخطة فيها بث السجلات Log Streaming | 32,400 | 32,400 | Tailscale Premium: 18 دولاراً للمستخدم شهرياً × 40 |
| إدارة الأجهزة | 14,400 | 14,400 | Intune Plan 1: 8 دولارات للمستخدم شهرياً × 40 |
| مدير كلمات المرور | 10,800 | 10,800 | Bitwarden Enterprise: 6 دولارات للمستخدم شهرياً × 40 |
| سيرفر السجلات وتخزين النسخ | 4,000 | 4,000 | افتراض للمثال |
| وقت مهندس الأمن | 100,000 | 75,000 | ثلث الوقت تقريباً، ثم ربعه |
| مراقبة على مدار الساعة MSSP داخل المملكة | 60,000 | 60,000 | افتراض للمثال |
| اختبار اختراق سنوي | 30,000 | 30,000 | افتراض للمثال |
| المجموع التقديري | 261,605 | 227,688 |
لاحظ أن المسارين متقاربان في السنة الأولى، والسبب أن أكبر بند في الحالتين هو الناس والخدمات وليس الرخص، فالفرق بينهما ليس في المبلغ وإنما في نوع الاعتماد: المسار الأول يعتمد على مهندس يفهم الأدوات، فإذا غادر بقيت الأدوات دون من يشغلها، والمسار الثاني يعتمد على مزودين خارجيين وعلى أن يكون مكان استضافتهم مقبولاً لضوابطك. وكثير من الفرق تختار خليطاً: مزود الهوية من الحزمة السحابية التي تدفع لها أصلاً، وHeadscale وVaultwarden وWazuh داخل المملكة، وإدارة أجهزة تجارية لأن المسح عن بعد فيها أسهل. ولاحظ أيضاً أن بنود الرخص تتغير بعدد المستخدمين، أما وقت المهندس فلا يتضاعف إذا تضاعف الفريق.
خطة 30/60/90 يوماً Roadmap
الترتيب في الخطة يتبع حجم الباب: الهوية أولاً لأنها الباب الذي دخلت منه أغلب الحوادث التي قرأتها، ثم الأجهزة ومسار الوصول، ثم الكشف والتعافي. ولا تحاول تنفيذ كل شيء في الشهر الأول، فالفريق البعيد يتعب من التغييرات المتتالية، وكل تغيير يحتاج إلى رسالة واضحة وموعد ودعم في أول يوم.
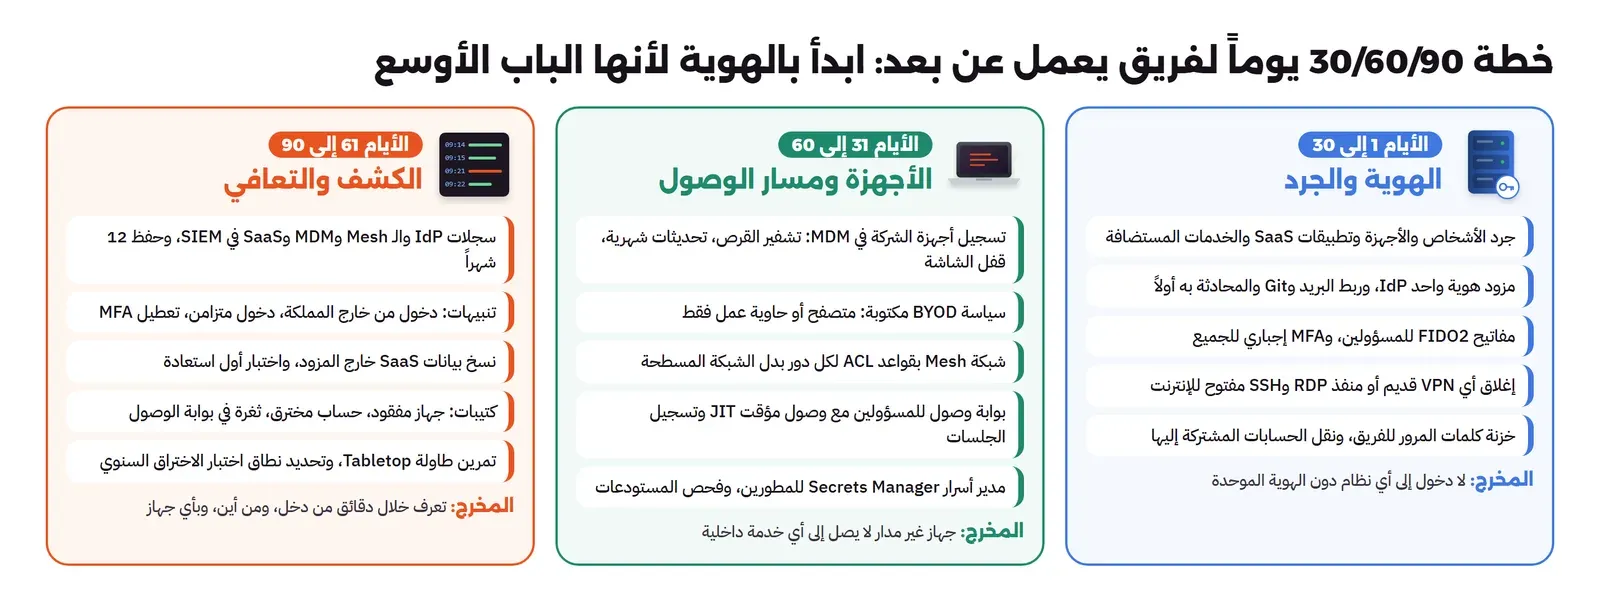
الأيام 1 إلى 30، الهوية والجرد: ابدأ بجرد الأشخاص والأجهزة والتطبيقات والخدمات المستضافة، ثم اختر مزود الهوية واربط به البريد وGit والمحادثة أولاً لأنها الأهم، ووزع مفاتيح FIDO2 على المسؤولين وفعل MFA إجبارياً للجميع. وفي الأسبوع نفسه ابحث عن كل VPN قديم وكل منفذ RDP أو SSH مفتوح على الإنترنت وأغلقه، فهذا أسرع إجراء يقلل الخطر في الخطة كلها، وانقل الحسابات المشتركة من المحادثة والجداول إلى خزنة كلمات المرور.
الأيام 31 إلى 60، الأجهزة ومسار الوصول: سجل أجهزة الشركة في MDM وفعل التشفير والتحديثات وقفل الشاشة، واكتب سياسة الأجهزة الشخصية ووقعها مع الموظفين، ثم انقل الخدمات الداخلية إلى شبكة Mesh بقواعد ACL لكل دور، وضع بوابة وصول للمسؤولين مع الوصول المؤقت والتسجيل، وانقل أسرار الأنظمة إلى مدير الأسرار وافحص المستودعات.
الأيام 61 إلى 90، الكشف والتعافي: اجمع سجلات IdP والـ Mesh وMDM والتطبيقات في SIEM، وفعل التنبيهات السبعة التي ذكرناها، وابدأ نسخ بيانات SaaS خارج المزود ونفذ أول اختبار استعادة، واكتب الكتيبات الثلاثة وجربها في تمرين طاولة، وحدد نطاق اختبار الاختراق السنوي ليشمل كل أنظمة العمل عن بعد كما يطلب TCC 2-10-1-1.
أخطاء شائعة Common Mistakes
- اعتبار الـ VPN هو أمن العمل عن بعد: الـ VPN مسار واحد، والحوادث الموثقة دخلت منه نفسه، فلا تقم بربط كل الخدمات به دون قواعد لكل دور.
- MFA بالرسائل النصية للمسؤولين: ورقة CISA تضع SMS في آخر القائمة، والمسؤول هو الهدف الأول.
- ترك حسابات «لا يفترض أن تستخدم»: حسابات الاختبار والمتعاقدين السابقين وملفات VPN القديمة، وهي التي دخل منها المهاجم في Colonial Pipeline.
- تحديث البوابة دون تغيير كلمات المرور: نشرة Pulse Secure تبين أن الحسابات المسروقة استخدمت بعد التحديث بأشهر.
- الثقة بأداة فحص المصنع وحدها: نشرة Ivanti تبين أنها فشلت في كشف الاختراق، فاحفظ السجلات خارج البوابة وراقبها.
- إدارة الأجهزة دون فحص الحالة عند الوصول: MDM الذي يكتب تقريراً لا يقرأه أحد لا يمنع جهازاً مخترقاً من الدخول.
- منع الأجهزة الشخصية تماماً أو تركها تماماً: المنع التام يدفع الموظفين إلى الالتفاف، والترك التام يضع بيانات العملاء على أجهزة لا تستطيع مسحها.
- كلمات المرور في المحادثة: المحادثة تحفظ كل شيء وتصل إلى كل هاتف، ومكان الأسرار الخزنة ومدير الأسرار.
- نسيان سجلات SaaS: أغلب ما يحدث في الفريق البعيد يحدث داخل التطبيقات، وكثير منها لا يحفظ سجلات التدقيق إلا مدة قصيرة أو في خطط أعلى، فتحقق قبل أن تحتاجها.
- خطة استجابة تعتمد على أداة المحادثة نفسها: إذا كان الحساب المخترق هو حساب المحادثة فأنت تتحدث أمام المهاجم.
- اختيار خدمة مدارة دون سؤال عن موقع البيانات: إذا كنت في نطاق TCC فالضابط TCC 3-1-1-1 يطلب استضافة أنظمة العمل عن بعد داخل المملكة.
قائمة التحقق Checklist
- جرد محدث للهويات والأجهزة وتطبيقات SaaS والخدمات المستضافة، ولكل عنصر مالك (ECC 2-1، TCC 2-1-1-1).
- مزود هوية واحد، وكل تطبيق مهم مربوط به، وقائمة استثناءات لها خطة.
- MFA لكل حساب، وPasskeys أو مفاتيح FIDO2 للمسؤولين، ولا SMS كعامل أساسي (ECC 2-2-3-2).
- حسابات مسؤول منفصلة، ووصول مؤقت، وحساب طوارئ مختبر (ECC 2-2-3-4).
- مراجعة الحسابات والصلاحيات مرة كل سنة على الأقل، وكل ربع سنة للمميزة (TCC 2-2-2).
- كل جهاز شركة في MDM، مشفر، يتحدث كل شهر، وعليه حماية من البرمجيات الضارة (TCC 2-5-1).
- سياسة مكتوبة للأجهزة الشخصية، وحاوية عمل تستطيع مسحها وحدها (ECC 2-6-3).
- لا منفذ SSH أو RDP مفتوح على الإنترنت، ولا VPN قديم بعامل واحد.
- الخدمات الداخلية عبر Mesh أو Proxy يعرف الهوية بقواعد لكل دور، ومراجعة سنوية للقواعد (TCC 2-4-1).
- بوابة وصول للمسؤولين مع تسجيل الجلسات.
- خزنة لكلمات المرور المشتركة، ومدير أسرار للأنظمة، وفحص المستودعات.
- قرار مكتوب لكل فئة بيانات: ما يسمح به عن بعد وما لا يسمح (TCC 2-6-1).
- SPF وDKIM وDMARC على نطاق البريد (ECC 2-4-3-5).
- سجلات IdP والـ Mesh والبوابة وMDM وSaaS في SIEM، محفوظة 12 شهراً على الأقل (TCC 2-11).
- تنبيهات للدخول من خارج المملكة، وإغراق MFA، والدخول المتزامن، وتغيير MFA.
- مراقبة على مدار الساعة من فريق أو مزود داخل المملكة (ECC 4-1-3-2).
- نسخ احتياطي لبيانات SaaS والإنتاج خارج المزود، واختبار استعادة كل ستة أشهر (TCC 2-8-2).
- كتيبات للجهاز المفقود والحساب المخترق وثغرة البوابة، وقناة تواصل بديلة (TCC 2-12-1-1).
- فحص ثغرات كل ثلاثة أشهر، واختبار اختراق سنوي يشمل أنظمة العمل عن بعد (TCC 2-9-1، TCC 2-10-2).
- إجراء مغادرة يبدأ من الموارد البشرية ويغلق كل الأبواب في اليوم نفسه (ECC 1-9-5).
- برنامج توعية يشمل الشبكة المنزلية والأماكن العامة وطريقة الإبلاغ (TCC 1-3-1).
الخلاصة Summary
- في الفريق البعيد لا يوجد داخل وخارج، فالهوية والجهاز هما المحيط الأمني، وكل طلب يفحص قبل أن يصل إلى خدمة.
- أغلب حوادث الوصول عن بعد الموثقة بدأت من حساب منسي أو بوابة لم تحدث أو جلسة سرقت، وليس من هجوم معقد.
- TCC تبني على ECC وتشير إلى أرقام إصدارها الأول، وقيمتها العملية أنها تحول «دورياً» إلى مدد محددة تبني عليها جدول التشغيل.
- استبدل الشبكة المسطحة بوصول لكل خدمة: SSO لتطبيقات SaaS، وMesh أو Proxy للخدمات الداخلية، وبوابة مسجلة للإنتاج.
- السجلات من أربعة مصادر في مكان واحد، والمراقبة الليلية غالباً خدمة مدارة داخل المملكة.
- التكلفة في المثال متقاربة بين المسار المفتوح والمدار، لأن أكبر بند هو الناس والخدمات وليس الرخص.
وفيما يلي بقية النماذج المرجعية في هذه المرحلة، ومقال المبادئ الذي تبنى عليه:
 دليلنموذج مرجعي: بنية آمنة لشركة مالية وفق إطار SAMAكيف تصمم شركة مدفوعات بنيتها حول الطريق الذي يخرج منه المال، مع أرقام بنود إطار البنك المركزي وضوابط ECC وتكلفة السنة الأولى.
 دليلنموذج مرجعي: حماية البنية الحرجة OT في المصانع والمحطاتبنية مرجعية لمحطة مياه افتراضية تربط مستويات Purdue وضوابط OTCC بالأدوات والفريق والتكلفة وخطة أول 90 يوماً.
 دليلنموذج مرجعي: بنية آمنة لمنصة SaaS في السحابةكيف تصمم منصة SaaS أو متجراً في السحابة يحمي بيانات كل عميل، مربوطاً بضوابط الهيئة الوطنية للأمن السيبراني وتكلفة السنة الأولى.
 دليلنموذج مرجعي: بنية آمنة لجامعة أو مدرسةكيف تصمم بنية آمنة لجامعة أو مدرسة بشبكتها المفتوحة وحسابات طلابها، مربوطة بضوابط الهيئة الوطنية وبتكلفة السنة الأولى.
سجل التحديثات Changelog
- نوفمبر 2026: كتابة المقال من النصوص الرسمية لضوابط ECC-2:2024 وTCC-1:2021، ونشرات CISA AA20-107A وAA24-060B وAA23-325A، وشهادة Colonial Pipeline أمام مجلس الشيوخ، وصفحات الأسعار الرسمية كما ظهرت في نوفمبر 2026.