إذا كنت مسؤولاً عن التقنية أو الأمن السيبراني في جامعة أو كلية أو مدرسة، فأنت تعرف أن الكتب والأطر تكتب غالباً لشركة لها موظفون ثابتون وأجهزة تملكها وشبكة مغلقة، أما أنت فلديك آلاف الطلاب الذين يدخلون كل فصل ويخرجون بعد سنوات، وأغلبهم يحمل جهازه الشخصي، وشبكة لاسلكية Wi-Fi تغطي القاعات والسكن والمكتبة، ومختبرات يعيد فيها الطلاب تثبيت الأنظمة كل أسبوع، وباحثون يحتاجون إلى بيانات كبيرة وأدوات لا يعرفها قسم التقنية، ومنصة تعلم LMS يعتمد عليها الجميع في وقت الاختبارات. وفي هذا كله لا يكفي أن تطبق قائمة ضوابط Controls، وإنما تحتاج تصميماً يضع كل فئة من هؤلاء في مكانها ويحمي الأصول التي لا تحتمل التوقف.
وهذا المقال نموذج مرجعي Reference Blueprint لجامعة افتراضية، نجمع فيه ما شرحناه في مقالات مرحلة الأمن السيبراني في تصميم واحد، ونربط كل طبقة فيه بأرقام الضوابط الأساسية للأمن السيبراني ECC-2:2024 الصادرة عن الهيئة الوطنية للأمن السيبراني NCA، ثم نذكر ما يتغير إذا كانت جهتك مدرسة فيها طلاب قاصرون. والطريقة نفسها، أي كيف تبدأ من الأصول ثم الطبقات ثم الضوابط، يشرحها مقال المبادئ والطبقات وجرد الأصول في هذه المرحلة، وهنا نطبقها على قطاع التعليم. وسوف نناقش في هذا المقال:
- ملف الجامعة الافتراضية، ولماذا تختلف بيئة التعليم عن بيئة الشركة.
- أي ضوابط الهيئة تنطبق، ومتى تدخل ضوابط الحوسبة السحابية CCC وضوابط العمل عن بعد TCC ونظام حماية البيانات الشخصية PDPL.
- جرد الأصول Asset Inventory، والتهديدات التي وثقتها البلاغات الرسمية عن هجمات الفدية Ransomware على المدارس والجامعات.
- البنية المرجعية Reference Architecture في شكل واحد، ثم الضوابط لكل طبقة بأرقامها.
- الأدوات مفتوحة المصدر Open Source والتجارية، والفريق، وتقدير التكلفة للسنة الأولى وكل سنة بعدها.
- خطة 30 و60 و90 يوماً، والأخطاء الشائعة، وقائمة تحقق Checklist.
باختصار Quick Summary
الفكرة الأساسية: قسم الجامعة إلى مناطق Zones بحسب من يستخدمها، واجعل الهوية Identity هي الباب الوحيد، وأخرج الطلاب والضيوف من الشبكة الإدارية تماماً.
الأولويات من البلاغات الرسمية: المصادقة متعددة العوامل MFA، والتحديثات Patching، والنسخ الاحتياطي المعزول Offline Backup المختبر، وخطة استجابة مجربة، والتوعية.
الضوابط: كل طبقة مربوطة بأرقام ECC-2:2024، مع CCC إذا كانت منصة التعلم في السحابة، وPDPL لبيانات الطلاب، والمادة 13 من لائحته التنفيذية للقاصرين.
الجامعة الافتراضية Hypothetical University: من نحمي؟
لنفرض أن لديك جامعة حكومية فيها 12,000 طالب و1,500 موظف بين أعضاء هيئة التدريس والإداريين، ولها ثلاث كليات في حرم واحد، ومركز أبحاث صغير فيه عنقود حوسبة Cluster للباحثين، وسكن للطلاب، ومكتبة مفتوحة للزوار. ويدير التقنية قسم مركزي، ولكن كل كلية لها مختبراتها وفنيها، وبعض الأقسام اشترت خدمات سحابية بنفسها دون أن يعلم القسم المركزي. وتعمل منصة التعلم Moodle على سيرفرات الجامعة، والبريد الإلكتروني في خدمة سحابية، ونظام معلومات الطلاب SIS، أي النظام الذي يحفظ القبول والتسجيل والدرجات، على سيرفرات داخلية تديرها شركة متعاقدة.
ولاحظ أن هذه الصورة ليست غريبة، فأغلب الجامعات تنمو بهذه الطريقة: قسم مركزي، وكليات مستقلة نسبياً، وخدمات أضيفت مع الوقت. والمشكلة أن المهاجم لا يرى هذا التقسيم الإداري، وإنما يرى شبكة واحدة كبيرة فيها نقاط ضعيفة كثيرة، فإذا دخل من جهاز في مختبر أو من حساب طالب سرقت كلمة مروره، فقد يصل إلى نظام الدرجات إذا لم يكن بينهما فصل حقيقي.
لماذا تختلف الجامعة عن الشركة Enterprise؟
هناك خمسة فروق تجعل نموذج الشركة المعتاد غير مناسب إذا نسخته كما هو:
- الأجهزة ليست ملكك: أغلب من يتصل بالشبكة طلاب بأجهزتهم الشخصية BYOD، ولا تستطيع أن تفرض عليهم وكيل حماية Agent أو إدارة الجهاز MDM، لذلك تحمي الخدمة لا الجهاز.
- الحسابات تتغير بالجملة: في بداية كل فصل تنشئ آلاف الحسابات، وفي نهايته يتخرج أو ينسحب المئات، وإذا لم تكن دورة حياة الحساب JML آلية فستتراكم حسابات منسية يستخدمها المهاجم.
- الانفتاح جزء من الرسالة: البحث العلمي يحتاج تبادل بيانات مع جامعات أخرى، والمكتبة مفتوحة للزوار، والمؤتمرات تجلب ضيوفاً، فلا تستطيع أن تغلق كل شيء كما يفعل البنك.
- الموسمية Seasonality: أوقات التسجيل والاختبارات هي الأوقات التي لا تحتمل فيها أي توقف، وهي أيضاً الأوقات التي يعرف المهاجم أن ضغط الدفع فيها أعلى.
- الإدارة موزعة: الكليات والمراكز تشتري وتشغل أنظمتها، فلا يوجد جرد كامل إلا إذا بنيته عمداً.
ولذلك سوف ترى أن البنية المقترحة تبدأ من تقسيم الناس قبل تقسيم السيرفرات، وتجعل الهوية والشبكة هما الطبقتين الأثقل، بينما تأخذ حماية الأجهزة حجماً أصغر مما تأخذه في شركة.
وماذا يتغير إذا كانت جهتك مدرسة School؟
المدرسة أصغر حجماً، وقد يكون فريق التقنية فيها شخصاً واحداً أو تكون التقنية عند جهة مركزية تخدم عدة مدارس، ولكن فيها أمرين يجعلانها أكثر حساسية من الجامعة. الأول أن أغلب الطلاب قاصرون، وبالتالي تدخل أحكام الولي الشرعي في نظام حماية البيانات الشخصية كما سيأتي. والثاني أن الأجهزة التي تعطيها المدرسة للطلاب، مثل الأجهزة اللوحية Tablets، تخرج إلى البيوت، فتحتاج إدارة الجهاز MDM وتصفية المحتوى Content Filtering أكثر مما تحتاجها الجامعة. أما بقية التصميم فهو نفسه بحجم أصغر: مناطق أقل، وأدوات مدارة أكثر، ومزود خدمة أمنية مدارة MSSP بدلاً من فريق داخلي غالباً. وفي آخر المقال جدول صغير يلخص الفروق.
أي ضوابط الهيئة NCA تنطبق على جهتك؟
شرحنا في مقال أي ضوابط الهيئة تنطبق عليك كيف تحدد القاعدة ثم تضيف المجموعات المتخصصة، والخلاصة لقطاع التعليم كما يلي:
- جامعة حكومية أو مدرسة حكومية: جهة حكومية، فتنطبق عليها الضوابط الأساسية ECC-2:2024، وهي التي نربط بها كل طبقة في هذا المقال.
- جامعة أهلية أو مدرسة أهلية: جهة خاصة، والقاعدة لها ضوابط القطاع الخاص NCNICC إذا عممتها الهيئة عليها، وقد شرحنا ذلك في المقال نفسه. والضوابط التقنية فيها قريبة من ECC، لذلك يبقى هذا النموذج صالحاً كمرجع مع تغيير الأرقام.
- إذا كانت منصة التعلم أو البريد في خدمة سحابية: تصبح الجامعة مستأجراً Cloud Service Tenant، فتنطبق عليها ضوابط المستأجر في ضوابط الأمن السيبراني للحوسبة السحابية CCC-2:2024، وهي الضوابط التي في رقمها الحرف T مثل 2-2-T-1-4.
- إذا سمحت للموظفين بالعمل أو التدريس عن بعد: تنطبق ضوابط الأمن السيبراني للعمل عن بعد TCC-1:2021 على أنظمة العمل عن بعد، ومنها تقييد الدخول المتزامن Concurrent Logins للمستخدم نفسه من أكثر من جهاز في الضابط الفرعي 2-2-1-2، ومراجعة صلاحيات العمل عن بعد مرة في السنة على الأقل في الضابط 2-2-2، وتحديث أنظمة العمل عن بعد مرة كل ثلاثة أشهر على الأقل في الضابط الفرعي 2-3-1-1، ونفصلها في النموذج المرجعي للفريق الذي يعمل عن بعد.
- بيانات الطلاب والموظفين: بيانات شخصية، فينطبق نظام حماية البيانات الشخصية PDPL ولائحته التنفيذية، وقد شرحنا ما يعنيه للأنظمة المستضافة في مقال PDPL للخدمات التي تستضيفها.
ولاحظ أن ضوابط CCC وTCC تشير في نصها إلى أرقام ضوابط ECC بعبارة مثل «بالإضافة إلى الضوابط الفرعية ضمن الضابط 2-5-3 في الضوابط الأساسية»، وأغلب هذه الإشارات كتبت على ترقيم الإصدار الأول ECC-1:2018، كما شرحنا في قسم كيف تقرأ أي مجموعة متخصصة. والمكونات الفرعية في المكون الثاني متطابقة تقريباً بين الإصدارين، ولكن تحقق من الرقم في النص الحالي قبل أن تكتبه في وثيقة امتثال.
جرد الأصول Asset Inventory: ما الذي لا يحتمل التوقف؟
أول ما يطلبه المكون الفرعي 2-1 إدارة الأصول Asset Management هو جرد دقيق ومحدث، وفي الجامعة يكون الجرد أصعب من الشركة لأن جزءاً من الأصول اشترته الكليات والمراكز بنفسها. لذلك لا تبدأ من قائمة الأجهزة، وإنما ابدأ من الخدمات التي يعتمد عليها الناس، ثم اسأل عن كل خدمة: ما بياناتها، ومن يستخدمها، وماذا يحدث إذا توقفت يوماً في وقت الاختبارات؟ والجدول التالي جرد مختصر للجامعة الافتراضية مرتب بحسب الأثر:
| الأصل Asset | البيانات | من يستخدمه | التصنيف المقترح | أثر التوقف |
|---|---|---|---|---|
| نظام معلومات الطلاب SIS | القبول والتسجيل والدرجات والسجل الأكاديمي | شؤون الطلاب، أعضاء هيئة التدريس، الطلاب للاطلاع | سري | يتوقف التسجيل والتخرج، وتلاعب الدرجات يمس مصداقية الشهادة |
| الهوية والدليل Directory وخدمة الدخول الموحد SSO | حسابات كل الطلاب والموظفين | الجميع | سري | لا أحد يدخل أي نظام، ومن يملكها يملك كل شيء |
| منصة التعلم LMS ونظام الاختبارات الإلكترونية | المقررات والواجبات والاختبارات والدرجات الأولية | الطلاب وأعضاء هيئة التدريس | مقيد، والاختبارات قبل موعدها سرية | تتعطل الدراسة والاختبارات |
| البريد الإلكتروني Email | المراسلات الرسمية | الجميع | مقيد | باب التصيد Phishing الأول وباب استعادة كلمات المرور |
| الأنظمة المالية والموارد البشرية ERP | الرواتب والعقود والمشتريات | الإدارة | سري | تتأخر الرواتب، وتسرب البيانات الشخصية للموظفين |
| بيانات الأبحاث Research Data | بيانات تجارب وبيانات أطراف أخرى بموجب اتفاقيات | الباحثون | بحسب الاتفاقية، وبعضها سري | خسارة سنوات من العمل وإخلال باتفاقيات |
| عنقود الحوسبة البحثية HPC | مهام الباحثين | الباحثون وطلاب الدراسات العليا | مقيد | يتأخر البحث، ويستغل لتعدين العملات Cryptomining |
| المختبرات الحاسوبية Computer Labs | لا بيانات دائمة إذا صممت جيداً | الطلاب | عام داخلي | منخفض إذا كانت معزولة، ونقطة دخول إذا لم تكن |
| الشبكة اللاسلكية وشبكة السكن | حركة المستخدمين | الجميع والضيوف | عام داخلي | شكاوى كثيرة، ونقطة دخول إذا اتصلت بالشبكة الإدارية |
| كاميرات المراقبة CCTV وأنظمة المباني | تسجيلات ودخول | الأمن والصيانة | مقيد | أجهزة ينساها الجميع، ونقطة دخول |
| النسخ الاحتياطية Backups | نسخ كل ما سبق | فريق التقنية | بتصنيف أعلى ما فيها | إذا حذفت مع الأصل فلا تعافي |
وفي الجدول أعلاه لاحظ التالي: الأصل الأخطر ليس نظام الدرجات وحده، وإنما الهوية، لأن من يسيطر على حساب مدير الدليل Domain Admin يستطيع أن يصل إلى نظام الدرجات وإلى النسخ الاحتياطية معاً، وهذا بالضبط ما وصفته البلاغات الرسمية في الهجمات على قطاع التعليم كما سيأتي. ولاحظ أيضاً أن التصنيف Classification هنا مقترح فقط، فالمكون 2-1-5 يطلب أن تصنف الأصول وتوسم وتعالج بحسب المتطلبات التشريعية والتنظيمية ذات العلاقة، أي بحسب سياسة التصنيف المعتمدة عندك، والجرد نفسه سوف يعيش في الأداة التي تختارها، وقد شرحنا ذلك في أول عشر خطوات لتأمين مؤسسة صغيرة.
ماذا تقول البلاغات الرسمية Advisories عن الهجمات على التعليم؟
لن نعتمد هنا على أرقام من تقارير تسويقية، وإنما على ما نشرته جهات حكومية من بلاغات Advisories عن قطاع التعليم تحديداً، لأن كل بلاغ منها يصف كيف دخل المهاجم وماذا فعل بعد الدخول، وهذا ما تحتاجه لتصمم البنية.
بلاغ CISA وFBI وMS-ISAC عن التعليم عن بعد (ديسمبر 2020)
في البلاغ المشترك AA20-345A ذكرت الجهات الثلاث أن المهاجمين يستهدفون مدارس التعليم العام K-12 بهجمات الفدية وسرقة البيانات وتعطيل التعليم عن بعد، وأن بعض المهاجمين سرقوا بيانات طلاب سرية وهددوا بنشرها إذا لم تدفع المدرسة. ونقل البلاغ من بيانات MS-ISAC أن 57% من بلاغات الفدية التي وصلته في أغسطس وسبتمبر 2020 كانت من مدارس K-12، مقابل 28% من كل البلاغات بين يناير ويوليو. وذكر البلاغ أيضاً هجمات حجب الخدمة DDoS على المدارس وعلى الخدمات الخارجية التي تدعم التعليم عن بعد، ودخول غرباء إلى حصص الفيديو عبر روابط عامة أو روابط شاركها الطلاب مع أصدقائهم، ورسائل تصيد تطلب بيانات الطلاب أو تأكيد كلمة المرور، ونطاقات Domains مسجلة تشبه نطاق المدرسة بتغيير حرف واحد.
والدرس من هذا البلاغ أن التعليم عن بعد أضاف سطح هجوم Attack Surface جديداً لم يكن في الحسبان: منصات الفيديو والروابط العامة وحسابات الطلاب في المنزل. ولذلك تجد في البنية المقترحة أن روابط الحصص تمر عبر الدخول الموحد ولا تكون عامة، وأن حماية DDoS جزء من طبقة الحافة.
تنبيه FBI عن فدية PYSA في المؤسسات التعليمية (مارس 2021)
في تنبيه FBI رقم CP-000142-MW بتاريخ 16 مارس 2021 ذكر المكتب زيادة في هجمات فدية PYSA على المؤسسات التعليمية في 12 ولاية أمريكية وفي المملكة المتحدة، وأن المستهدف كان التعليم العالي ومدارس K-12 ومعاهد دينية. ووصف التنبيه طريقة الدخول بأنها غالباً عبر سرقة بيانات دخول سطح المكتب البعيد RDP أو عبر رسائل التصيد، ثم يفحص المهاجم الشبكة، ويثبت أدوات مثل Mimikatz لسحب كلمات المرور من الذاكرة، ويعطل برنامج مكافحة الفيروسات، ثم يسرب الملفات قبل أن يشفر الأجهزة، بما فيها الأجهزة الافتراضية Virtual Machines والنسخ الاحتياطية. وذكر التنبيه أن المهاجمين في حوادث سابقة سربوا سجلات توظيف فيها بيانات شخصية وبيانات ضريبية للرواتب.
وهذا التنبيه يجيب عن سؤال يطرحه كثير من مديري التقنية: «لماذا نحتاج MFA إذا كانت كلمات المرور قوية؟»، والإجابة أن بيانات الدخول تسرق بالتصيد ولا تخمن فقط، وأن منفذ RDP المفتوح على الإنترنت لا يحتاج إلا كلمة مرور واحدة مسروقة. ولاحظ أيضاً أن النسخ الاحتياطية كانت هدفاً صريحاً، فالنسخة المتصلة بالشبكة نفسها لا تكفي.
تنبيه NCSC البريطاني عن التعليم (2020 و2021)
أصدر المركز الوطني للأمن السيبراني في المملكة المتحدة NCSC تنبيهاً عن هجمات الفدية على قطاع التعليم أول مرة في 17 سبتمبر 2020، ثم حدثه في مارس ويونيو 2021 بعد موجات جديدة على المدارس والكليات والجامعات. وذكر التنبيه أن هذه الهجمات أدت إلى فقدان أعمال الطلاب Coursework وسجلات مالية للمدارس. وفي طرق الدخول ذكر التنبيه أن RDP كان أكثر طريقة شيوعاً، وأن المهاجمين يستغلون كلمات المرور الضعيفة وغياب MFA وثغرات غير مرقعة في أجهزة VPN، وأشار إلى أن التحول إلى التعليم عن بعد جعل مؤسسات كثيرة تنشر شبكات وأجهزة VPN بسرعة. وذكر أيضاً أن المهاجمين بعد الدخول يحاولون تعطيل أجهزة النسخ الاحتياطي وأجهزة التدقيق، ويشفرون السيرفرات الافتراضية كاملة. وأوصى التنبيه بالدفاع متعدد الطبقات Defence in Depth، وبنسخ احتياطية معزولة Offline محدثة ومختبرة، وبخطة استجابة فيها سيناريو للفدية ويتم التدرب عليها، وأحال إلى إرشاد NCSC للحد من البرمجيات الخبيثة والفدية.
بلاغ Vice Society (سبتمبر 2022)
في البلاغ المشترك AA22-249A ذكرت FBI وCISA وMS-ISAC أن مجموعة Vice Society تستهدف قطاع التعليم بنسبة أعلى من غيره، وأن آثار الهجمات على التعليم تراوحت بين تقييد الوصول إلى الشبكات والبيانات، وتأخير الاختبارات، وإلغاء أيام دراسية، وسرقة بيانات شخصية للطلاب والموظفين. ووصف البلاغ أن المجموعة تدخل غالباً ببيانات دخول مسروقة عبر استغلال تطبيقات منشورة على الإنترنت، ثم تستكشف الشبكة وتسرب البيانات قبل التشفير، واستغلت ثغرة PrintNightmare لرفع الصلاحيات، ثم وصلت إلى حسابات مدير النطاق Domain Admin وغيرت كلمات مرور حسابات الضحية حتى تمنعها من المعالجة. وذكر البلاغ أن مدارس K-12 قد تكون هدفاً مغرياً بسبب كمية بيانات الطلاب المتاحة عبر أنظمة المدرسة أو عبر مزودي الخدمات المدارة الذين تتعامل معهم.
ولاحظ الجملة الأخيرة: مزود الخدمة المدارة MSP الذي يملك وصولاً إلى أنظمتك هو جزء من سطح الهجوم، وهذا ما يغطيه المكون 4-1 في الضوابط كما سيأتي.
تقرير CISA عن حماية مدارس K-12 (يناير 2023)
وفي تقرير Protecting Our Future خلصت CISA إلى أن المدارس في بيئة الموارد المحدودة يجب أن تبدأ بعدد قليل من الاستثمارات ذات الأولوية، وحددتها في صفحة الإجراءات الأكثر أثراً بست خطوات: تفعيل MFA، وإعطاء الأولوية لإدارة التحديثات، وعمل نسخ احتياطية واختبارها، وتقليل التعرض للهجمات الشائعة، ووضع خطة استجابة للحوادث والتدرب عليها، وبرنامج تدريب وتوعية على كل المستويات. وأوصى التقرير أيضاً بالمشاركة في مجتمعات تبادل المعلومات، وبالانتقال إلى بيئات سحابية آمنة وخدمات مدارة موثوقة لتخفيف العبء الأمني.
مسار الهجوم Attack Path: ماذا نستنتج للتصميم؟
إذا جمعت هذه البلاغات وجدت أن المسار يتكرر، ولذلك رسمناه في الشكل التالي، وأمام كل خطوة الطبقة التي توقفها في البنية:
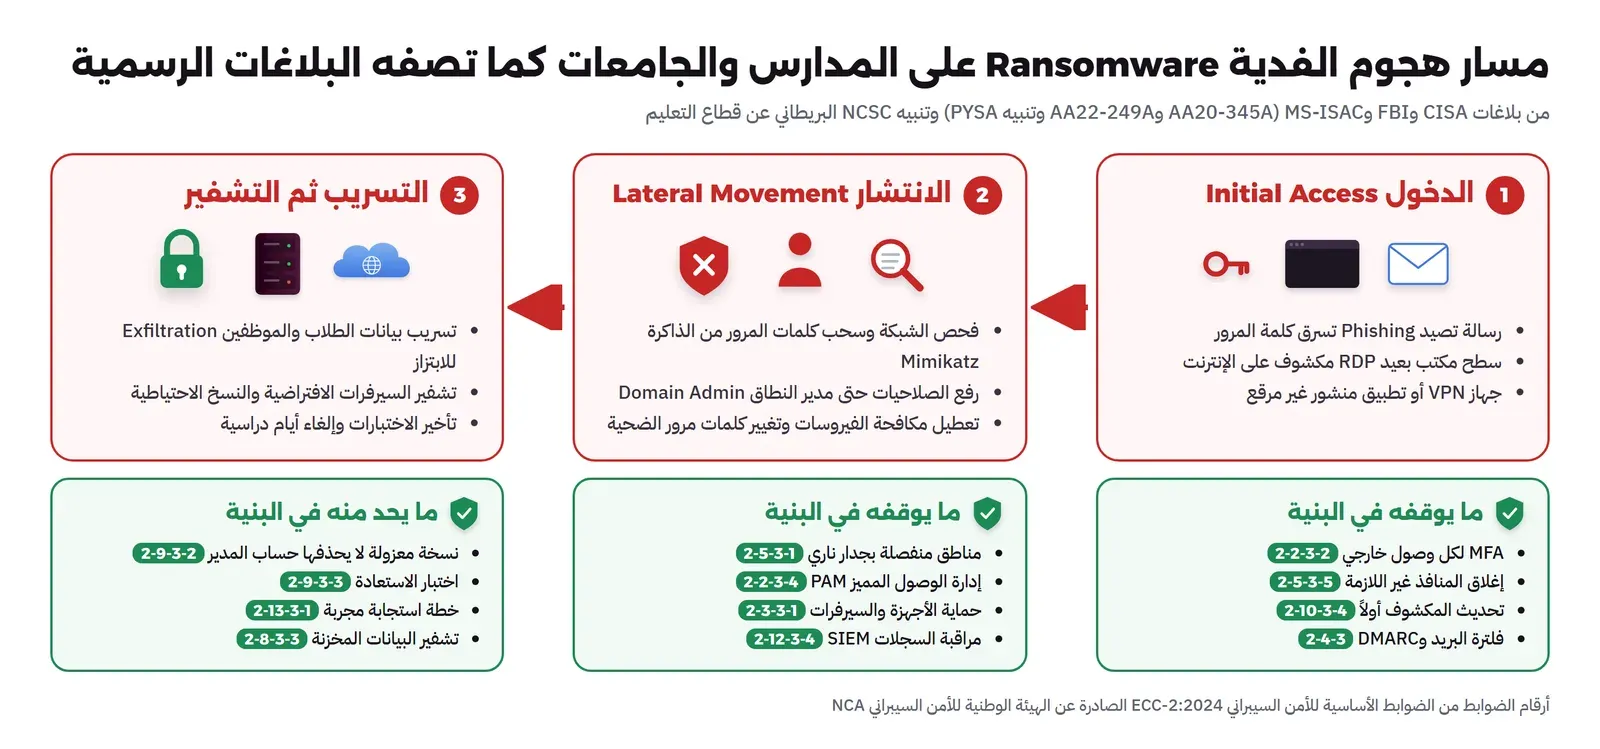
- الدخول: بيانات دخول مسروقة بالتصيد، أو RDP مكشوف، أو جهاز VPN أو تطبيق منشور غير مرقع. والذي يوقفه MFA على كل وصول خارجي، وإغلاق RDP عن الإنترنت، وتحديث الأجهزة المكشوفة أولاً.
- الانتشار: فحص الشبكة وسرقة كلمات المرور من الذاكرة ورفع الصلاحيات حتى Domain Admin. والذي يوقفه التقسيم Segmentation وفصل الحسابات المميزة ومراقبة السجلات.
- التسريب ثم التشفير: نقل الملفات إلى خدمة تخزين خارجية ثم تشفير السيرفرات الافتراضية والنسخ. والذي يحد منه مراقبة حركة الخروج Egress، والنسخة المعزولة التي لا يصل إليها حساب المدير، وخطة استجابة مجربة.
البنية المرجعية Reference Architecture في شكل واحد
الفكرة الأساسية في هذه البنية أن نقسم الجامعة بحسب من يستخدم الشبكة لا بحسب المبنى، ثم نجعل كل منطقة Zone لا ترى إلا ما تحتاجه عبر جدار ناري Firewall داخلي، ونضع الهوية في المركز بحيث يمر كل دخول إلى أي خدمة عبرها. وقد شرحنا فكرة الطبقات في الدفاع متعدد الطبقات Defense in Depth وتقسيم الشبكة في تقسيم الشبكة Network Segmentation، والشكل التالي يطبقهما على الجامعة:
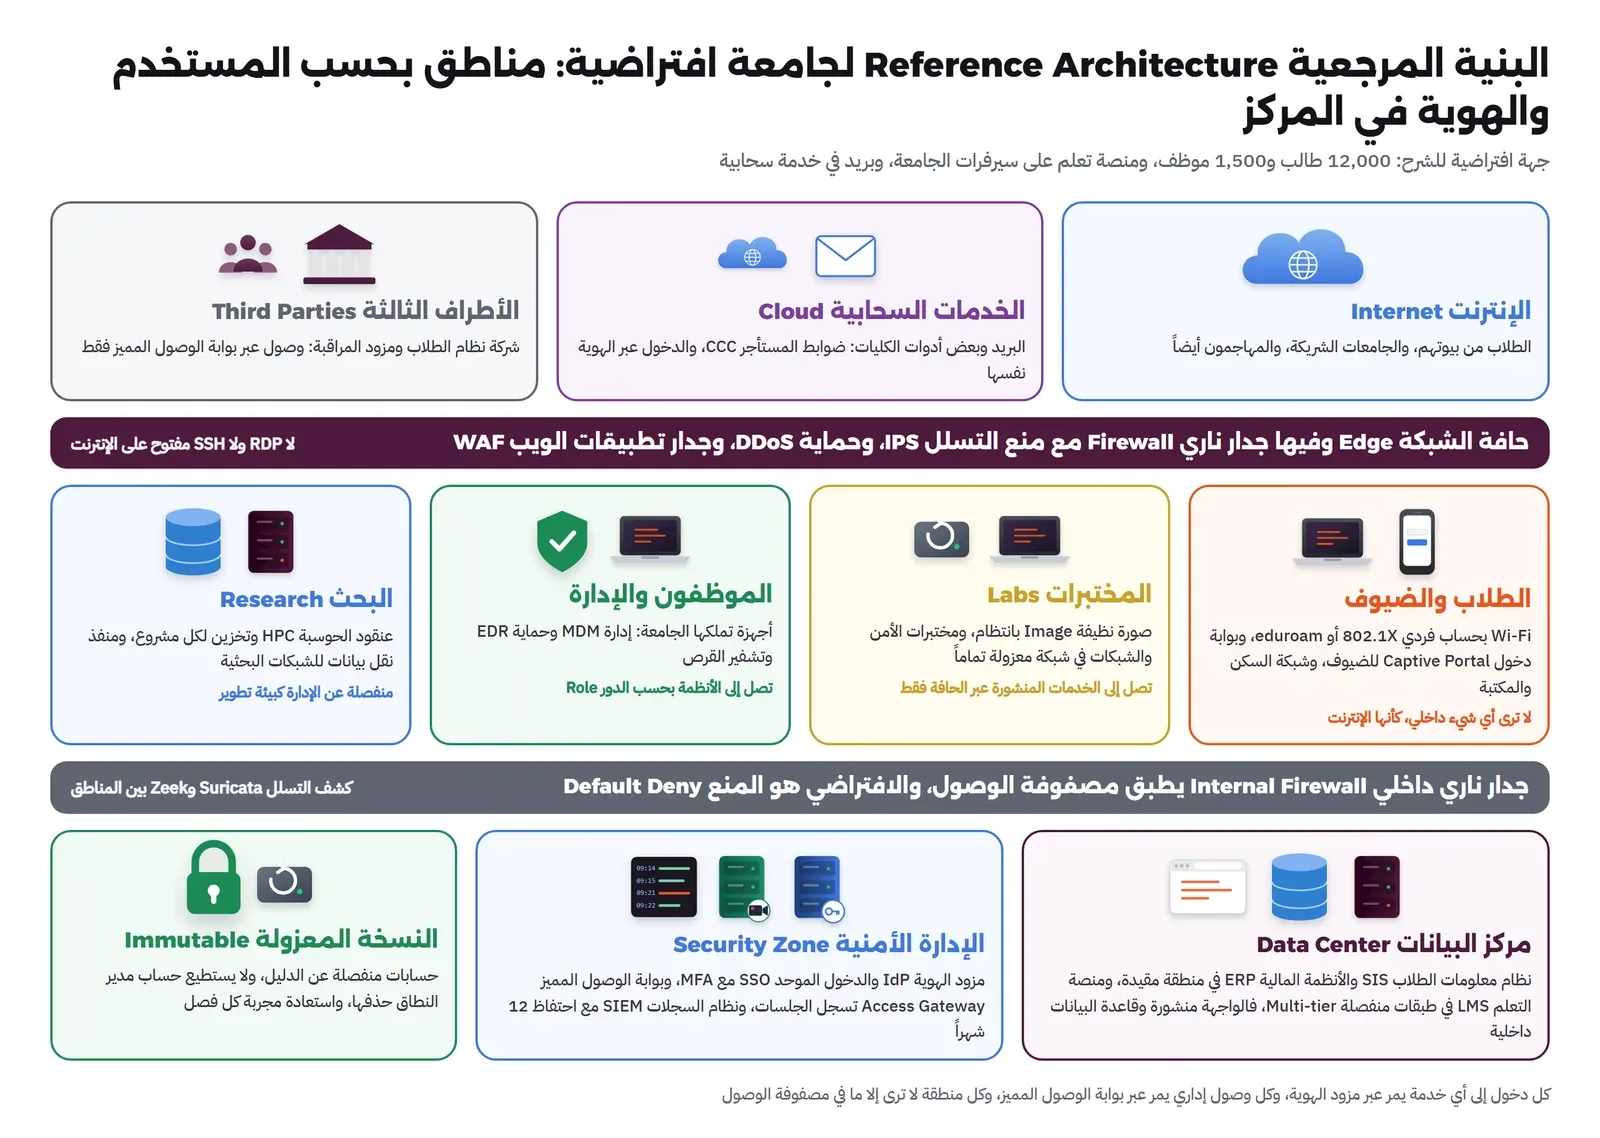
وفي الشكل أعلاه لاحظ التالي:
- الحافة Edge: جدار ناري للحافة مع منع التسلل IPS وحماية DDoS من مزود الاتصال أو خدمة خارجية، وبوابة تطبيقات الويب WAF أمام الخدمات المنشورة مثل منصة التعلم وبوابة الطلاب، ولا يوجد RDP أو SSH مفتوح على الإنترنت.
- منطقة الطلاب والضيوف: الشبكة اللاسلكية وشبكة السكن والمكتبة، ولا تصل إلا إلى الإنترنت والخدمات المنشورة نفسها عبر الحافة، كأنها خارج الجامعة تماماً.
- منطقة المختبرات Labs: أجهزة تعاد إلى صورة نظيفة Image بانتظام، ولا تصل إلى الشبكة الإدارية، ومختبرات الأمن والشبكات معزولة أكثر في شبكة خاصة بها.
- منطقة الموظفين والإدارة: أجهزة تملكها الجامعة وتديرها، وتصل إلى الأنظمة الإدارية بحسب الدور Role.
- منطقة البحث Research Zone: عنقود الحوسبة وتخزين البيانات البحثية، مع منفذ نقل بيانات سريع إلى الشبكات البحثية الخارجية، ومنفصلة عن الإدارة.
- مركز البيانات Data Center: نظام معلومات الطلاب والأنظمة المالية في منطقة مقيدة، ومنصة التعلم في طبقات Multi-tier منفصلة، والهوية والسجلات في منطقة الإدارة الأمنية.
- الوصول المميز: المدراء لا يصلون إلى السيرفرات إلا عبر بوابة وصول Access Gateway تسجل الجلسات، ومن أجهزة إدارة مخصصة.
- النسخة المعزولة: نسخة لا يستطيع حساب مدير الدليل حذفها، إما على وسيط غير متصل أو في مخزن لا يقبل الحذف قبل مدة Immutable.
طبقة الهوية Identity: الباب الوحيد لكل خدمة
في الجامعة الهوية هي الطبقة الأهم، والسبب أنك لا تملك أجهزة الطلاب ولا تستطيع أن تغلق الشبكة، فالشيء الوحيد الذي تتحكم فيه بالكامل هو من يدخل وبأي صلاحية. لذلك اجعل لكل شخص هوية واحدة في دليل مركزي Directory، ومزود هوية IdP واحداً يدخل منه الجميع إلى كل الخدمات بالدخول الموحد SSO، وقد شرحنا المفاهيم في ما هو الدخول الموحد SSO والفرق بين الهوية العادية والمميزة في IAM وPAM.
دورة حياة حساب الطالب JML
الحل البسيط الذي تبدأ به أغلب الجامعات هو أن ينشئ فني التقنية حسابات الطلاب من ملف Excel يرسله القبول كل فصل، وأن يعطل حسابات الخريجين عندما يتذكر. وهذا الحل يفشل لسببين: الأول أن الحسابات لا تعطل في وقتها فتتراكم حسابات لا يملكها أحد، والثاني أن الصلاحيات في منصة التعلم والمختبرات لا تتغير مع تغير حالة الطالب. والحل الأنسب أن يكون نظام معلومات الطلاب هو المصدر الموثوق Source of Truth، وأن يقرأ منه نظام الهوية حالة الطالب، ثم يوزع الحسابات والمجموعات على التطبيقات تلقائياً بمعيار SCIM أو بالمزامنة مع الدليل، كما شرحنا في دورة حياة حساب الموظف JML وما هو SCIM. والشكل التالي يطبق ذلك على الطالب:
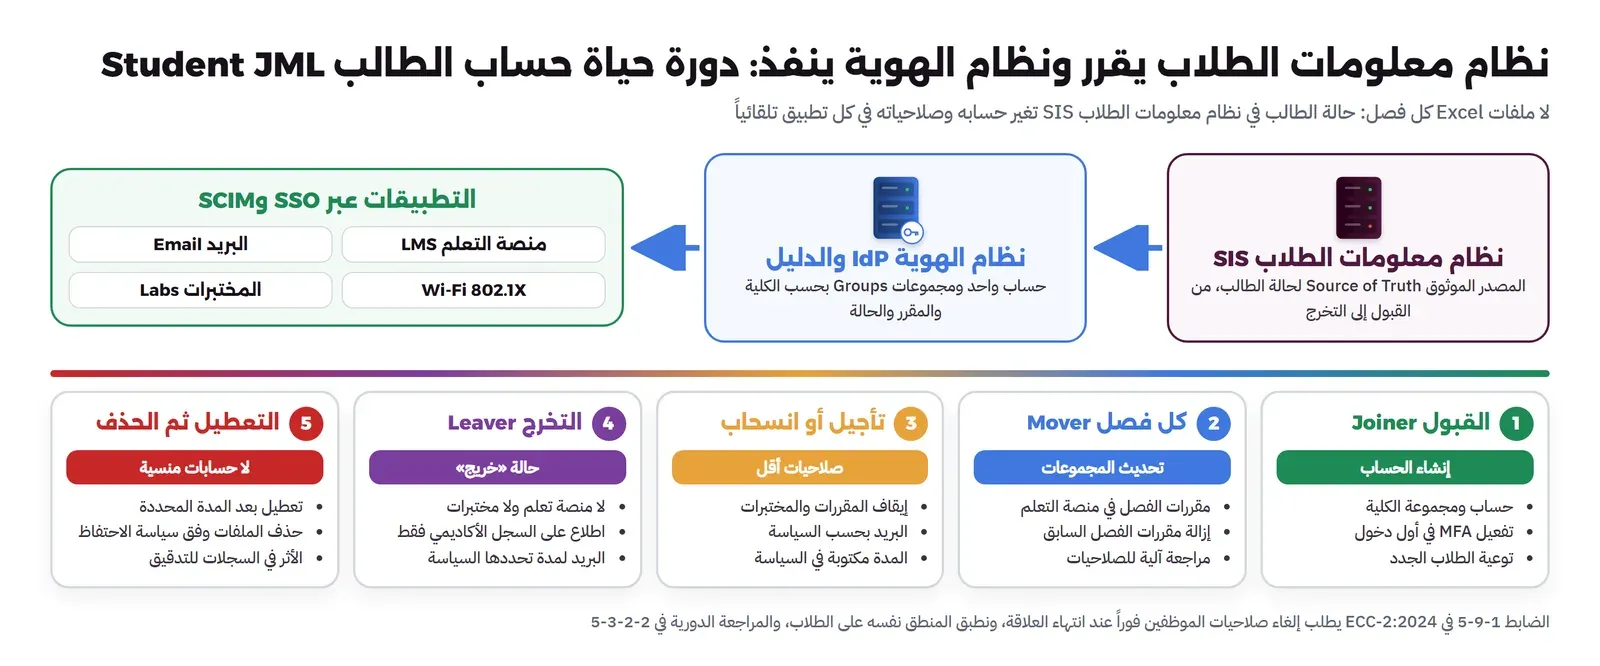
وفي هذا التصميم قرارات تحتاج أن تكتبها في السياسة قبل أن تنفذها، لأنها ليست قرارات تقنية: كم يبقى حساب الخريج نشطاً للبريد؟ وهل يبقى له وصول إلى سجله الأكاديمي؟ ومتى تحذف ملفاته؟ وماذا يحدث لحساب الطالب الذي أجل دراسته فصلاً؟ والقاعدة التي نقترحها أن يتحول الحساب عند التخرج إلى حالة «خريج» بصلاحيات أقل بدلاً من أن يبقى طالباً كامل الصلاحية، وأن يعطل بعد مدة تحددها السياسة. والضابط 1-9-5 يطلب أن تراجع صلاحيات الموظفين وتلغى فوراً عند انتهاء العلاقة الوظيفية، وهو مكتوب للموظفين، ولكن تطبيقه على الطلاب بالمنطق نفسه هو ما يمنع تراكم الحسابات المنسية.
المصادقة متعددة العوامل MFA للجميع، بترتيب
تفعيل MFA لاثني عشر ألف طالب في يوم واحد سوف يغرق مكتب الدعم Help Desk بالطلبات، لذلك رتبه بحسب الخطر: ابدأ بالحسابات المميزة Privileged Accounts وحسابات فريق التقنية، ثم كل وصول من خارج الشبكة مثل VPN والبريد عبر الويب Webmail، ثم الموظفين الذين يصلون إلى نظام الدرجات والأنظمة المالية، ثم الطلاب. والضابط الفرعي 2-2-3-2 يطلب MFA للوصول عن بعد وللحسابات المميزة على الأقل، والضابط الفرعي 2-4-3-2 يطلبها للوصول إلى البريد عن بعد وعبر الويب. واختر الطريقة المناسبة لكل فئة كما شرحنا في مقال المصادقة الثنائية 2FA وMFA: مفاتيح FIDO2 أو Passkeys للمدراء، وتطبيق المصادقة Authenticator للموظفين والطلاب، وتجنب الرسائل النصية SMS للحسابات المميزة.
ضوابط طبقة الهوية Identity Controls
| ما نطبقه | الضابط | ملاحظة التطبيق في الجامعة |
|---|---|---|
| سياسة الهوية والوصول وتطبيقها ومراجعتها | ECC 2-2-1 و2-2-2 و2-2-4 | تشمل الطلاب والضيوف وأعضاء هيئة التدريس الزائرين |
| كلمة مرور فردية لكل حساب، ولا حسابات مشتركة في المختبرات | ECC 2-2-3-1 | حساب مشترك في المختبر يعني أن السجل لا يدل على شخص |
| MFA للوصول عن بعد والحسابات المميزة ثم البقية | ECC 2-2-3-2، 2-4-3-2 | بالترتيب المذكور أعلاه |
| صلاحيات بحسب الحاجة وأقل صلاحية Least Privilege وفصل المهام Segregation of Duties | ECC 2-2-3-3 | من يدخل الدرجات غير من يعتمدها |
| إدارة الوصول المميز PAM | ECC 2-2-3-4 | حسابات إدارة منفصلة عن الحساب اليومي، وجلسات مسجلة |
| مراجعة دورية للهويات والصلاحيات | ECC 2-2-3-5 | مراجعة آلية كل فصل مع نظام معلومات الطلاب |
| إلغاء الصلاحيات فوراً عند انتهاء العلاقة | ECC 1-9-5 | للموظفين نصاً، ونطبقه على الطلاب بالمنطق نفسه |
| MFA للحسابات المميزة في الخدمة السحابية | CCC 2-2-T-1-4 | إذا كانت منصة التعلم أو البريد في السحابة |
طبقة الشبكة Network: الطلاب خارج الجدار حتى وهم داخل الحرم
المبدأ الذي نقترحه للشبكة هو أن تعامل شبكة الطلاب والضيوف كأنها الإنترنت، أي أنها لا ترى أي شيء داخلي إلا عبر الحافة كما يراه أي شخص من بيته. وقد يبدو هذا متشدداً، ولكنه أبسط ما يمكن تشغيله، لأنك بدلاً من أن تكتب مئات القواعد عن ما يصل إليه الطالب، تكتب قاعدة واحدة: لا شيء داخلي، والخدمات المنشورة عبر الحافة فقط.
الشبكة اللاسلكية Wi-Fi: ثلاث شبكات لا شبكة واحدة
شرحنا في أمن الشبكات اللاسلكية لماذا لا تصلح كلمة مرور واحدة للجميع، وفي الجامعة يكون التقسيم كما يلي:
- شبكة المنسوبين والطلاب بحساب فردي: بمعيار 802.1X مع خادم RADIUS مربوط بالدليل، فيدخل كل شخص بحسابه الجامعي، ويضعه الخادم في الشبكة الافتراضية VLAN المناسبة لدوره، كما شرحنا عملياً في Wi-Fi للمؤسسات مع FreeRADIUS. وكثير من الجامعات تشارك في eduroam، وهي خدمة تجوال للتعليم والبحث تسمح لطالب جامعة مشاركة أن يدخل شبكة جامعة مشاركة أخرى بحساب جامعته، وتعمل على 802.1X أيضاً.
- شبكة الضيوف: ببوابة دخول Captive Portal ورمز تحقق، ومعزولة عن كل شيء داخلي، ومعزول فيها كل جهاز عن الآخر Client Isolation، كما في مقال بوابة الدخول Captive Portal والتجربة العملية.
- شبكة الأجهزة: الكاميرات وأنظمة المباني والطابعات في شبكة خاصة بها لا تصل إلى الإنترنت إلا إلى ما تحتاجه، والسبب أن هذه الأجهزة نادراً ما تحدث، وقد شرحنا ذلك في أمن إنترنت الأشياء IoT.
والضابط الفرعي 2-5-3-4 يطلب حماية الشبكات اللاسلكية بمصادقة وتشفير آمنين، وتجنب ربطها بالشبكة الداخلية إلا بعد تقييم شامل للمخاطر ومعالجتها، وهذا بالضبط سبب أن شبكة الطلاب لا ترى الداخل.
من يصل إلى ماذا؟ مصفوفة المناطق Zones
قبل أن تكتب أي قاعدة في الجدار الناري اكتب مصفوفة الوصول بين المناطق، فهي الوثيقة التي يراجعها المدقق وهي التي يقرأ منها فريق الشبكات. والشكل التالي مصفوفة الجامعة الافتراضية:
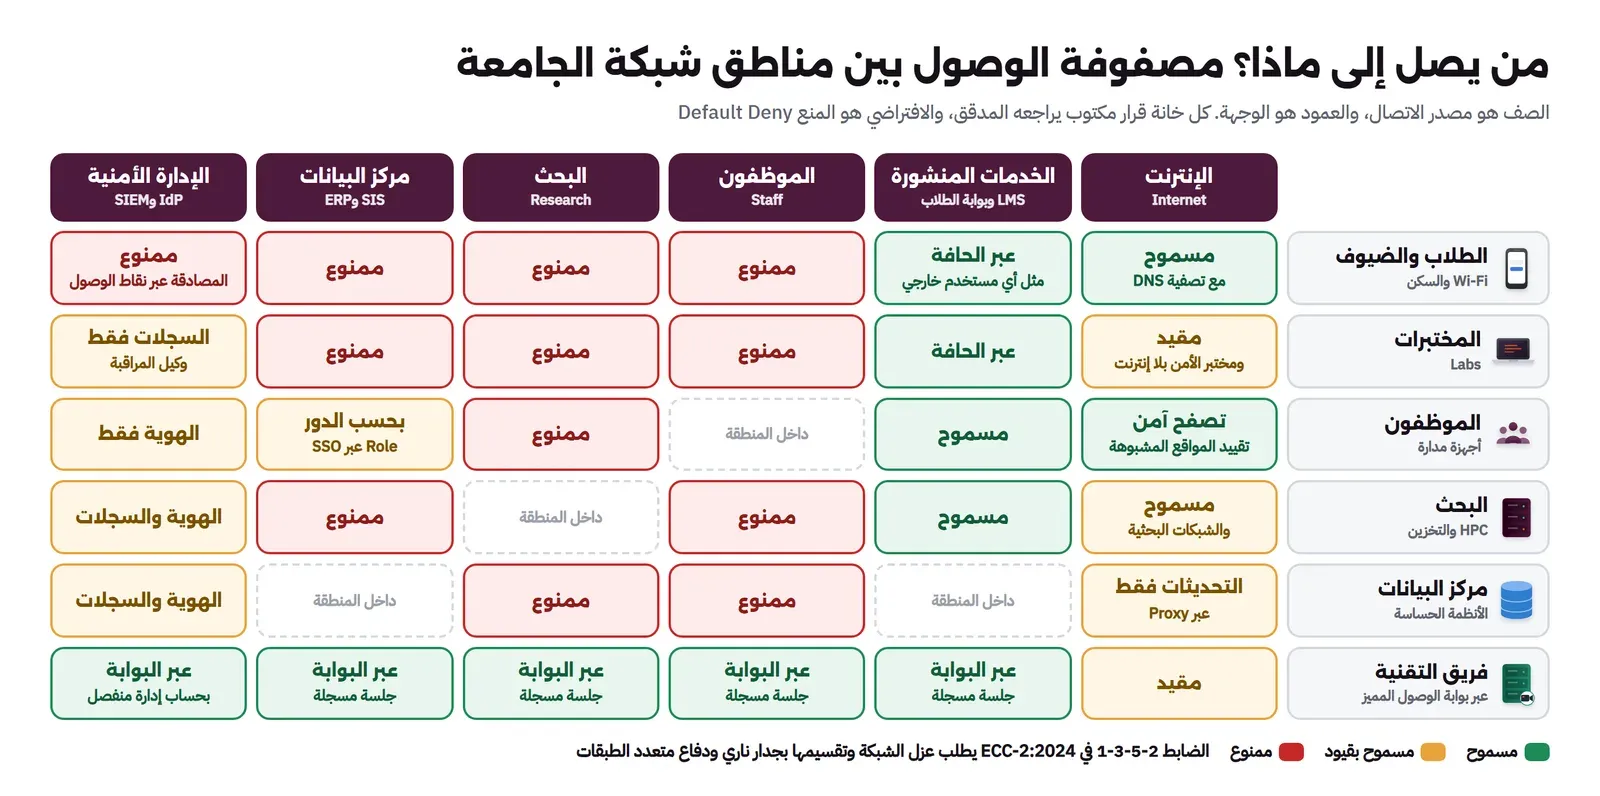
وفي المصفوفة أعلاه قراران يسألك عنهما الناس كثيراً. الأول: لماذا لا يصل الطالب من المختبر إلى منصة التعلم مباشرة عبر الشبكة الداخلية؟ والإجابة أنه يصل إليها، ولكن عبر عنوانها المنشور على الحافة مثل أي مستخدم، فلا تحتاج قاعدة خاصة ولا تفتح طريقاً جانبياً. والثاني: لماذا منطقة البحث منفصلة عن الإدارة مع أن الباحثين موظفون؟ والسبب أن عنقود الحوسبة يشغل برامج يثبتها الباحثون وطلاب الدراسات العليا بأنفسهم، ويتصل بشبكات بحثية خارجية، فهو أقرب إلى بيئة التطوير منه إلى بيئة الإنتاج، والضابط الفرعي 2-5-3-2 يطلب عزل شبكة الإنتاج عن شبكات الاختبار والتطوير.
المختبرات Labs: افترض أنها مخترقة
المختبر الحاسوبي مكان يجرب فيه الطلاب، وبعضهم يجرب أدوات أمنية في مقرراته، لذلك صمم المختبر على افتراض أن أي جهاز فيه قد يكون مخترقاً في أي لحظة. وهذا يعني ثلاثة أمور: أن تعود الأجهزة إلى صورة نظيفة بانتظام، وأن لا يحفظ عليها أي شيء دائم، وأن لا يكون لها طريق إلى الشبكة الإدارية. أما مختبرات الأمن السيبراني والشبكات التي يحتاج فيها الطلاب صلاحيات مدير Administrator أو أدوات فحص، فضعها في شبكة معزولة تماماً بلا إنترنت أو بإنترنت مقيد، كما نقترح في مقال التدرب على الاختراق بأمان. ومختبرات البرمجة والبيانات يمكن أن تنتقل إلى المتصفح بالكامل، كما في مختبرات البرمجة مع JupyterHub، فتصبح بيئة الطالب Container على السيرفر بدلاً من جهاز في القاعة.
ضوابط طبقة الشبكة Network Controls
| ما نطبقه | الضابط | ملاحظة التطبيق في الجامعة |
|---|---|---|
| مناطق منفصلة بجدار ناري داخلي ودفاع متعدد الطبقات | ECC 2-5-3-1 | المصفوفة أعلاه هي الوثيقة |
| عزل الإنتاج عن الاختبار والتطوير | ECC 2-5-3-2 | منطقة البحث والمختبرات خارج الإنتاج |
| تصفح آمن وتقييد المواقع المشبوهة | ECC 2-5-3-3 | للموظفين بالكامل، وللطلاب تصفية DNS خفيفة |
| شبكة لاسلكية بمصادقة فردية وعدم ربطها بالداخل | ECC 2-5-3-4 | 802.1X للمنسوبين، وبوابة للضيوف |
| تقييد الخدمات والمنافذ والبروتوكولات | ECC 2-5-3-5 | لا RDP ولا SMB بين المناطق |
| منع التسلل IPS | ECC 2-5-3-6 | على الحافة وبين الطلاب ومركز البيانات |
| أمن DNS | ECC 2-5-3-7 | خادم DNS داخلي يسجل الاستعلامات |
| الحماية من DDoS | ECC 2-5-3-9 | من مزود الاتصال أو خدمة خارجية قبل موسم الاختبارات |
| حماية قناة الاتصال مع مزود السحابة | CCC 2-4-T-1-1 | إذا كانت منصة التعلم في السحابة |
طبقة الأجهزة Endpoints: ما تملكه وما لا تملكه
قسم الأجهزة إلى ثلاث فئات، لأن لكل فئة طريقة حماية مختلفة. أجهزة الموظفين التي تملكها الجامعة تحصل على الحماية الكاملة: إدارة مركزية MDM، وحماية الجهاز Endpoint Protection أو EDR، وتحديثات تلقائية، وتشفير القرص، كما شرحنا في حماية أجهزة الموظفين Endpoint Security وإدارة الأجهزة MDM. وأجهزة المختبرات تحصل على صورة نظيفة وتحديثات مركزية ولا تحفظ شيئاً. أما أجهزة الطلاب الشخصية فلا تحاول أن تديرها، وإنما احم الخدمات التي تصل إليها: الدخول عبر SSO مع MFA، ومنع تنزيل البيانات الحساسة على الأجهزة غير المدارة إذا كانت المنصة تدعم ذلك، كما شرحنا في الأجهزة الشخصية في العمل BYOD.
ويبقى سؤال يتكرر: ماذا عن أعضاء هيئة التدريس الذين يستخدمون أجهزتهم الشخصية لإدخال الدرجات؟ والإجابة أن الضابط 2-6-3 يطلب في الأجهزة الشخصية فصل بيانات الجهة وتشفيرها، والاستخدام المقيد بحسب حاجة العمل، وحذف بيانات الجهة عند فقد الجهاز أو انتهاء العلاقة، والتوعية. فإما أن تعطيهم أجهزة مدارة لهذه المهمة، وإما أن تكون مهمة الدرجات عبر واجهة ويب لا تحفظ شيئاً على الجهاز ومحمية بـ MFA، وهذا الخيار الثاني أرخص وأسهل تطبيقاً.
| ما نطبقه | الضابط | ملاحظة التطبيق في الجامعة |
|---|---|---|
| حماية من البرمجيات الخبيثة على الأجهزة والسيرفرات | ECC 2-3-3-1 | أجهزة الموظفين والمختبرات والسيرفرات، لا أجهزة الطلاب |
| تقييد وسائط التخزين الخارجية | ECC 2-3-3-2 | على أجهزة الإدارة والمالية بالكامل |
| إدارة التحديثات | ECC 2-3-3-3 | المكشوف على الإنترنت أولاً |
| مزامنة الوقت من مصدر موثوق | ECC 2-3-3-4 | بدونها لا تستطيع ربط السجلات ببعضها في التحقيق |
| فصل بيانات الجهة وتشفيرها على الأجهزة المحمولة والشخصية | ECC 2-6-3-1 | للموظفين، والطلاب عبر الخدمة لا الجهاز |
| حذف بيانات الجهة عند الفقد أو انتهاء العلاقة | ECC 2-6-3-3 | المسح الانتقائي Selective Wipe عبر MDM |
| إتلاف الأجهزة وإعادة استخدامها بأمان | ECC 2-14-3-4 | أجهزة المختبرات القديمة التي تتبرع بها الجامعة |
طبقة البريد Email: أول باب يطرقه المهاجم
كل البلاغات التي ذكرناها تذكر التصيد طريقاً للدخول، والجامعة هدف سهل له لأن رسائل «تحديث بيانات حسابك الجامعي» أو «نتيجة الاختبار» تبدو طبيعية للطالب. ولذلك طبقة البريد هنا ليست تفصيلاً، وإنما تتكون من ثلاثة أجزاء. الأول توثيق نطاق الجامعة بـ SPF وDKIM وDMARC حتى لا يستطيع أحد أن يرسل باسمها، كما شرحنا في شرح SPF وDKIM وDMARC، وهو ما يطلبه الضابط الفرعي 2-4-3-5 نصاً. والثاني بوابة فحص للبريد Email Gateway تفحص المرفقات والروابط، إما مدمجة في خدمة البريد السحابية أو بوابة أمامها كما في مقارنة بوابات أمن البريد. والثالث التوعية مع محاكاة تصيد مصرح بها للموظفين، كما في محاكاة التصيد مع GoPhish.
ولاحظ أن البلاغ AA20-345A ذكر النطاقات التي تشبه نطاق المدرسة بتغيير حرف، وهذه لا يمنعها DMARC لأنها نطاق آخر، فالذي يحد منها هو مراقبة تسجيل النطاقات المشابهة وتعليم الناس أن يقرؤوا العنوان قبل أن يضغطوا. وفي الجدول الضوابط المرتبطة بالبريد:
| ما نطبقه | الضابط | ملاحظة التطبيق في الجامعة |
|---|---|---|
| تحليل الرسائل وتصفية التصيد والبريد المزعج | ECC 2-4-3-1 | للطلاب والموظفين |
| MFA للبريد عن بعد وعبر الويب | ECC 2-4-3-2 | البريد باب استعادة كلمات مرور الخدمات الأخرى |
| أرشفة البريد ونسخه | ECC 2-4-3-3 | مدة الأرشفة بحسب سياسة الوثائق |
| حماية من التهديدات المتقدمة APT | ECC 2-4-3-4 | فحص المرفقات في بيئة معزولة Sandbox |
| SPF وDKIM وDMARC | ECC 2-4-3-5 | لكل النطاقات الفرعية للكليات أيضاً |
| التوعية بالتعامل الآمن مع البريد والتصيد | ECC 1-10-3-1 | حملة في بداية كل فصل مع الطلاب الجدد |
طبقة التطبيقات Applications: منصة التعلم والاختبارات
منصة التعلم هي التطبيق الذي يراه الجميع، وهي غالباً منشورة على الإنترنت لأن الطلاب يدخلون من بيوتهم. وقد شرحنا ما تحتاجه المؤسسة من المنصة في أنظمة إدارة التعلم LMS، وكيف تثبت Moodle أو Canvas، والمقارنة بينها في أي منصة تعلم تناسب مؤسستك. ومن ناحية البنية الآمنة ضع المنصة في طبقات منفصلة كما يطلب الضابط الفرعي 2-15-3-2، أي واجهة ويب في منطقة منشورة وقاعدة بيانات في منطقة داخلية لا تصل إليها الحافة، وأمامها WAF كما يطلب الضابط الفرعي 2-15-3-1، والدخول إليها عبر SSO كما في دخول موحد إلى Moodle بحسابات authentik.
أما الاختبارات الإلكترونية فلها خصوصية، فهي في أغلب الوقت بيانات عادية، ولكن قبل موعد الاختبار تصبح بنوك الأسئلة أهم ما في المنصة. لذلك اجعل صلاحية تعديل الاختبارات والاطلاع على الأسئلة محصورة في عضو هيئة التدريس صاحب المقرر ومن يكلفه، وراجع سجل من فتح الاختبار قبل موعده، واجعل تعديل الدرجات بعد اعتمادها عملية تحتاج موافقة ثانية. وقد ناقشنا الجانب التعليمي للاختبارات في الواجبات والاختبارات الجامعية في زمن الذكاء الاصطناعي.
وإذا كانت الجامعة تطور أنظمتها بنفسها، مثل بوابة الطلاب أو تطبيق الجوال، فيدخل الضابط 1-6-3 الذي يطلب معايير البرمجة الآمنة Secure Coding، ومصادر موثوقة للمكتبات، واختبار التوافق مع متطلبات الأمن قبل الإطلاق. وإذا كانت المنصة في خدمة سحابية فاحتفظ بخطة خروج Exit Strategy تضمن إتلاف البيانات بأمان عند انتهاء العقد كما يطلب الضابط الفرعي CCC 2-6-T-1-1، وتأكد أن المزود يعيد البيانات بصيغة قابلة للاستخدام كما يطلب ECC 4-2-3-1.
| ما نطبقه | الضابط | ملاحظة التطبيق في الجامعة |
|---|---|---|
| جدار تطبيقات الويب WAF | ECC 2-15-3-1 | أمام منصة التعلم وبوابة الطلاب، كما في جدار WAF على سيرفرك |
| الطبقات المتعددة Multi-tier | ECC 2-15-3-2 | قاعدة البيانات لا تصل إليها الحافة |
| بروتوكولات آمنة HTTPS | ECC 2-15-3-3 | لكل الخدمات حتى الداخلية |
| مصادقة المستخدمين بحسب أثر الفشل | ECC 2-15-3-5 | MFA لأعضاء هيئة التدريس على الأقل |
| البرمجة الآمنة للأنظمة المطورة داخلياً | ECC 1-6-3 | بوابة الطلاب وتطبيق الجوال |
| خطة الخروج من مزود السحابة | CCC 2-6-T-1-1 | إذا كانت المنصة في السحابة |
طبقة البيانات Data: بيانات الطلاب وبيانات الأبحاث
في الجامعة نوعان من البيانات الحساسة يحتاجان معاملة مختلفة. الأول بيانات الطلاب والموظفين الشخصية، وهي في نظام معلومات الطلاب والأنظمة المالية ومنصة التعلم والبريد، وينطبق عليها نظام حماية البيانات الشخصية، فتحتاج سجل أنشطة المعالجة، وتحديد جهة التحكم وجهة المعالجة مع الشركة المتعاقدة، ومدة الاحتفاظ والإتلاف، كما شرحنا في مقال PDPL. والثاني بيانات الأبحاث، وهي تأتي غالباً مع اتفاقيات تحدد أين تحفظ ومن يصل إليها ومتى تتلف، وهذه الاتفاقيات قد تكون أشد من التصنيف الداخلي، فاجعل لكل مشروع بحثي فيه بيانات حساسة مساحة تخزين خاصة بصلاحيات المشروع فقط، ومشفرة، ومسجلة الوصول.
بيانات القاصرين Minors في المدارس
هنا يظهر الفرق الأكبر بين الجامعة والمدرسة. فاللائحة التنفيذية لنظام حماية البيانات الشخصية خصصت المادة الثالثة عشرة للولي الشرعي، ونصت على أن للولي الشرعي لصاحب البيانات ناقص الأهلية أو عديمها أن يمارس حقوقه المقررة في النظام واللائحة وأن يوافق على معالجة بياناته، وأن جهة التحكم عند الحصول على موافقة الولي يجب أن تتخذ الوسائل المناسبة للتحقق من صحة الولاية، وأن لا ينتج عن موافقة الولي ضرر على مصالح صاحب البيانات، وأن تمكن صاحب البيانات ناقص الأهلية من ممارسة حقوقه عند اكتمال أهليته. ومعنى هذا للبنية أن نظام المدرسة يحتاج أن يعرف من هو ولي كل طالب ويتحقق منه، وأن يسجل الموافقات، وأن يكون حساب ولي الأمر في بوابة المدرسة حساباً موثقاً لا مجرد رقم جوال. وحكم انطباق كل مادة على حالتك يعود إلى المستشار النظامي، فما نذكره هنا أثر النص على التصميم فقط.
| ما نطبقه | الضابط | ملاحظة التطبيق في الجامعة |
|---|---|---|
| تصنيف الأصول ووسمها ومعالجتها | ECC 2-1-5 | بيانات الطلاب سرية، وبيانات الأبحاث بحسب الاتفاقية |
| حماية البيانات بحسب تصنيفها | ECC 2-7-1 و2-7-2 | مساحة تخزين لكل مشروع بحثي حساس |
| تشفير البيانات أثناء النقل والتخزين بحسب التصنيف | ECC 2-8-3-3 | بحسب المعايير الوطنية للتشفير NCS |
| إدارة مفاتيح التشفير في دورة حياتها | ECC 2-8-3-2 | مفاتيح النسخ الاحتياطية خارج السيرفر نفسه |
| موافقة الولي الشرعي والتحقق منه للقاصرين | اللائحة التنفيذية لـ PDPL، المادة 13 | للمدارس |
طبقة المراقبة Monitoring: أن تعرف قبل أن يطلب منك الدفع
في كل البلاغات التي ذكرناها قضى المهاجم وقتاً داخل الشبكة قبل أن يشفر، يفحص ويسرق كلمات المرور ويسرب الملفات، وهذا الوقت هو فرصتك الوحيدة لتكتشفه. ولذلك تحتاج نظاماً لجمع السجلات وتحليلها SIEM، وقد شرحنا ماذا تجمع ومن أين في السجلات الأمنية Logs، وكيف تبني المراقبة عملياً في مراقبة السيرفرات مع Wazuh، ومراقبة حركة الشبكة في IDS مع Suricata وZeek.
وفي الجامعة لا تحاول أن تجمع كل شيء من اليوم الأول، فحركة شبكة الطلاب وحدها قد تغرق أي نظام. ابدأ بما يدل على المسار الذي رأيناه في البلاغات: سجلات الدخول من نظام الهوية، وخاصة الدخول الفاشل المتكرر والدخول من دول غير معتادة، وسجلات الحسابات المميزة، وسجلات الجدار الناري بين المناطق، وتنبيهات حماية الأجهزة على السيرفرات، وحركة الخروج الكبيرة غير المعتادة إلى خدمات التخزين. والضابط الفرعي 2-12-3-5 يطلب الاحتفاظ بالسجلات 12 شهراً على الأقل، فاحسب مساحة التخزين على هذا الأساس.
| ما نطبقه | الضابط | ملاحظة التطبيق في الجامعة |
|---|---|---|
| تفعيل السجلات للأصول الحساسة | ECC 2-12-3-1 | الهوية ونظام الطلاب والمالية ومنصة التعلم |
| سجلات الحسابات المميزة والوصول عن بعد | ECC 2-12-3-2 | VPN وبوابة الوصول المميز |
| نظام SIEM لجمع السجلات | ECC 2-12-3-3 | Wazuh أو بديل تجاري |
| مراقبة مستمرة | ECC 2-12-3-4 | داخلياً أو عبر مزود خدمة داخل المملكة |
| الاحتفاظ 12 شهراً على الأقل | ECC 2-12-3-5 | يحدد حجم التخزين |
| سجلات الدخول على الخدمات السحابية ومراقبتها | CCC 2-11-T-1-1 و2-11-T-1-2 | سجلات البريد السحابي ومنصة التعلم السحابية |
النسخ الاحتياطي Backup والتعافي: النسخة التي لا يصل إليها المهاجم
أوصى NCSC وCISA كلاهما بنسخ احتياطية معزولة ومختبرة، ووصف FBI في تنبيه PYSA كيف شفر المهاجمون النسخ الاحتياطية نفسها، لذلك صمم النسخ على افتراض أن المهاجم سوف يملك حساب مدير الدليل. وهذا يعني أن النسخة الأخيرة في سلسلتك يجب أن تكون في مكان لا يستطيع هذا الحساب أن يحذفه: وسيط غير متصل، أو مخزن بخاصية عدم الحذف لمدة محددة Immutable، أو سيرفر نسخ بحسابات منفصلة تماماً عن الدليل. وقد شرحنا قاعدة 3-2-1 واختبار الاستعادة في النسخ الاحتياطي بقاعدة 3-2-1، والنسخة خارج السيرفر في النسخة Off-site مع restic أو Kopia.
ورتب التعافي بحسب الموسم، فإذا كان الهجوم في أسبوع الاختبارات فالأولوية لمنصة التعلم ونظام الدرجات، وإذا كان في التسجيل فالأولوية لنظام معلومات الطلاب. واكتب هذا الترتيب في خطة استمرارية الأعمال، كما في استمرارية الأعمال BCP والتعافي DRP، وجربه في تمرين طاولة Tabletop قبل كل موسم اختبارات.
| ما نطبقه | الضابط | ملاحظة التطبيق في الجامعة |
|---|---|---|
| نطاق النسخ يشمل الأصول الحساسة | ECC 2-9-3-1 | الهوية ونظام الطلاب والمنصة والمالية وبيانات الأبحاث المتفق عليها |
| القدرة على الاستعادة السريعة بعد الحوادث | ECC 2-9-3-2 | نسخة معزولة لا يحذفها حساب المدير |
| اختبار دوري لفعالية الاستعادة | ECC 2-9-3-3 | استعادة كاملة لنظام واحد على الأقل كل فصل |
| خطط الاستجابة التي تؤثر على استمرارية الأعمال وخطط التعافي من الكوارث | ECC 3-1-3-2 و3-1-3-3 | ترتيب التعافي بحسب الموسم |
الثغرات Vulnerabilities والاستجابة والأطراف الثالثة
بقيت ثلاثة مكونات تكمل الطبقات السابقة. الأول إدارة الثغرات، وفي الجامعة ابدأ بالأجهزة المكشوفة على الإنترنت، أي VPN وبوابة البريد ومنصة التعلم وأي تطبيق منشور، لأن البلاغات ذكرت استغلالها صراحة، ثم السيرفرات الداخلية، كما شرحنا في إدارة الثغرات والفحص الشبكي مع OpenVAS. والضابط الفرعي 2-11-3-1 يطلب أن يشمل اختبار الاختراق كل الخدمات المقدمة عبر الإنترنت، بما فيها المواقع وتطبيقات الجوال والبريد والوصول عن بعد.
والثاني خطة الاستجابة للحوادث، وفيها سيناريو للفدية تحديداً، ومن يقرر إيقاف الشبكة، ومن يتواصل مع الطلاب والإعلام، ومتى يبلغ الهيئة الوطنية للأمن السيبراني كما يطلب الضابط الفرعي 2-13-3-3، وقد شرحنا ذلك في خطة الاستجابة للحوادث وتمرين الطاولة. والثالث الأطراف الثالثة، والجامعة الافتراضية تعتمد على شركة تدير نظام معلومات الطلاب ومزود بريد سحابي، وبلاغ Vice Society ذكر مزودي الخدمات المدارة صراحة، فالضابط 4-1-2 يطلب في العقود بنود السرية وحذف البيانات عند انتهاء الخدمة وإجراءات التواصل عند الحادث، والضابط 4-1-3 يطلب تقييم المخاطر قبل التعاقد مع مزودي الخدمات المدارة، وأن تكون مراكز الخدمة المدارة للمراقبة والتشغيل التي تستخدم الوصول عن بعد داخل المملكة بالكامل كما في الضابط الفرعي 4-1-3-2. وقد شرحنا أسئلة ما قبل التعاقد في مخاطر الموردين Third-party Risk.
| ما نطبقه | الضابط | ملاحظة التطبيق في الجامعة |
|---|---|---|
| فحص دوري للثغرات وتصنيفها ومعالجتها بحسب خطورتها | ECC 2-10-3-1 إلى 2-10-3-3 | المكشوف على الإنترنت أولاً |
| تجربة التحديثات في بيئة غير الإنتاج قبل تطبيقها | ECC 2-10-3-4 | بيئة اختبار لمنصة التعلم |
| اختبار اختراق لكل الخدمات المقدمة عبر الإنترنت دورياً | ECC 2-11-3-1 و2-11-3-2 | قبل بداية العام الدراسي |
| خطة استجابة وتصنيف الحوادث والإبلاغ للهيئة | ECC 2-13-3-1 إلى 2-13-3-3 | سيناريو فدية في موسم الاختبارات |
| بنود الأمن في عقود الأطراف الثالثة | ECC 4-1-2 | شركة نظام الطلاب ومزود البريد |
| تقييم المخاطر قبل التعاقد ومراكز الخدمة المدارة داخل المملكة | ECC 4-1-3-1 و4-1-3-2 | إذا استعنت بمزود SOC |
| فحص ثغرات الخدمات السحابية كل ثلاثة أشهر على الأقل | CCC 2-9-T-1-1 | إذا كانت المنصة في السحابة |
الحوكمة Governance والتوعية: الطبقة التي يراها المدقق أولاً
كل ما سبق يحتاج من يملكه، والضابط 1-2-1 يطلب إدارة للأمن السيبراني مستقلة عن إدارة تقنية المعلومات والاتصالات، ويوصي بأن ترتبط مباشرة برئيس الجهة أو من ينيبه، وفي الجامعة يعني ذلك أن مدير الأمن السيبراني لا يتبع عمادة تقنية المعلومات. والضابط 1-2-3 يطلب لجنة إشرافية للأمن السيبراني بقرار من صاحب الصلاحية، وفي الجامعة يحسن أن يكون فيها ممثل عن الكليات ومركز الأبحاث، لأن جزءاً كبيراً من الأصول عندهم. أما التوعية فالضابط الفرعي 1-10-3 يطلب أن يشمل البرنامج التعامل الآمن مع البريد والتصيد، والأجهزة المحمولة ووسائط التخزين، والتصفح، ووسائل التواصل الاجتماعي، والضابط 1-10-4 يطلب تدريباً متخصصاً لفريق الأمن ولمن يعمل على التطوير والأصول التقنية وللمناصب التنفيذية. وقد شرحنا بناء البرنامج في برنامج التوعية Security Awareness، وفي الجامعة اجعل له موسمين: بداية كل فصل للطلاب الجدد، وقبل الاختبارات لأعضاء هيئة التدريس.
الأدوات Tools: مفتوحة المصدر أم تجارية؟
الجدول التالي يضع أمام كل طبقة خياراً مفتوح المصدر شرحناه على الموقع، وخياراً تجارياً كمرجع للمقارنة فقط، فنحن لا نوصي بمنتج تجاري محدد، وإنما نذكره لأن كثيراً من الجامعات تملكه بالفعل ضمن اتفاقيات تعليمية. وقد ناقشنا متى يوفر البديل المفتوح فعلاً في حلول الأمن التجارية وبدائلها، وكيف تغطي الأدوات المفتوحة ضوابط ECC في تحقيق ضوابط ECC بأدوات مفتوحة المصدر.
| الطبقة | مفتوح المصدر (مقالاتنا) | تجاري (مرجع) |
|---|---|---|
| الهوية والدخول الموحد | Keycloak أو authentik، والدليل FreeIPA أو Kanidm وLLDAP | Microsoft Entra ID إذا كان البريد على Microsoft 365 |
| الشبكة اللاسلكية والوصول | FreeRADIUS مع بوابة الضيوف | FortiNAC أو ما يأتي مع نظام الشبكة اللاسلكية |
| الجدار الناري | OPNsense، والمقارنة في OPNsense أم pfSense | FortiGate وأمثاله |
| كشف التسلل في الشبكة | Suricata وZeek | IPS المدمج في الجدار التجاري |
| السجلات والمراقبة SIEM | Wazuh | Splunk Enterprise Security |
| حماية الأجهزة وإدارتها | وكيل Wazuh مع Fleet وMeshCentral | Microsoft Defender for Endpoint وIntune |
| البريد | Proxmox Mail Gateway | الحماية المدمجة في البريد السحابي أو Proofpoint |
| التوعية ومحاكاة التصيد | GoPhish | منصات التوعية التجارية |
| النسخ الاحتياطي | Proxmox Backup Server وrestic أو Kopia | Veeam |
| الثغرات | OpenVAS مع DefectDojo | Tenable أو Qualys، والمقارنة في بدائل Tenable وQualys |
| مختبرات الطلاب | JupyterHub | المختبرات السحابية التجارية |
| الحوكمة والمخاطر | SimpleRisk وCISO Assistant | منصات GRC التجارية |
والقاعدة التي نقترحها في الجامعة أن تستخدم ما تملكه بالفعل ضمن اتفاقيات البريد والأنظمة التعليمية، لأن كثيراً منها يأتي بخصائص أمنية مدفوعة الثمن أصلاً، ثم تسد الفجوات بأدوات مفتوحة المصدر حيث يملك الفريق القدرة على تشغيلها. ولا تختر أداة مفتوحة المصدر لأنها مجانية فقط، فالأداة التي لا يشغلها أحد كل يوم أسوأ من عدم وجودها، لأنها تعطيك شعوراً بالأمان لا حقيقة له.
الفريق Staffing: من يشغل كل هذا؟
الضابط 1-2-2 يطلب أن يشغل وظائف الأمن السيبراني مختصون سعوديون متفرغون ومؤهلون، وهذا يحدد شكل الفريق الداخلي. والجدول التالي فريق مقترح للجامعة الافتراضية، والأعداد تقدير لحجمها لا قاعدة:
| الدور Role | العدد | المسؤولية | داخلي أم خارجي |
|---|---|---|---|
| مدير الأمن السيبراني | 1 | الاستراتيجية واللجنة والسياسات والتقارير لرئيس الجامعة | داخلي |
| مختص الحوكمة والمخاطر والامتثال GRC | 1 | سجل المخاطر والأدلة والتدقيق والعقود والتوعية | داخلي |
| مهندس الهوية IAM | 1 | الدليل وSSO وMFA ودورة حياة الحسابات | داخلي |
| مهندس أمن الشبكات والبنية | 1 | المناطق والجدار الناري والشبكة اللاسلكية والثغرات | داخلي |
| محلل مراقبة SOC | 2 | مراقبة SIEM في ساعات العمل والاستجابة الأولى | داخلي، أو مزود خدمة داخل المملكة للمراقبة على مدار الساعة |
| منسق أمني في كل كلية ومركز الأبحاث | جزء من وقت فني موجود | الجرد المحلي والمختبرات والتواصل مع الفريق | داخلي |
| اختبار الاختراق | مرة في السنة على الأقل | اختبار الخدمات المنشورة | خارجي بإذن مكتوب |
والمراقبة على مدار الساعة بفريق داخلي تعني تغطية 168 ساعة في الأسبوع، أي أكثر من أربعة أشخاص بدوام كامل قبل حساب الإجازات والتدريب، لذلك الأنسب لجامعة بهذا الحجم أن يراقب الفريق الداخلي في ساعات العمل، وأن يتعاقد مع مزود خدمة مدارة MSSP داخل المملكة لبقية الوقت، مع مراعاة الضابط الفرعي 4-1-3-2 الذي ذكرناه. ولاحظ أن المنسقين في الكليات ليسوا وظائف جديدة، وإنما فنيون موجودون تعطيهم مسؤولية محددة، وهذا أهم ما يحل مشكلة الإدارة الموزعة.
كم تكلف السنة الأولى وكل سنة بعدها؟ تقدير التكلفة Cost
افترضنا في الجدول أن الجامعة تملك بالفعل الشبكة السلكية واللاسلكية والسيرفرات الافتراضية، وأن البريد السحابي يأتي باتفاقية تعليمية فيها حماية البريد وMFA، وأن الأدوات مفتوحة المصدر تعمل على سيرفرات افتراضية موجودة مع إضافة تخزين. وافترضنا للحساب فقط تكلفة كاملة للموظف المختص 300,000 ريال في السنة شاملة البدلات والتأمينات، وهو رقم افتراضي تضعه أنت بحسب سلم جهتك.
| البند | السنة الأولى (ريال، تقدير) | كل سنة بعدها (ريال، تقدير) | ما الذي يغير الرقم |
|---|---|---|---|
| الفريق الداخلي: 6 مختصين بالافتراض أعلاه | 1,800,000 | 1,800,000 | عدد المختصين وتكلفتهم الفعلية |
| مراقبة خارج ساعات العمل عبر مزود داخل المملكة | 360,000 | 360,000 | عدد مصادر السجلات ونطاق الخدمة |
| جداران ناريان للحافة والداخل بزوج للتوافرية High Availability، مع الاشتراكات | 400,000 | 120,000 | تجاري أم OPNsense على أجهزة عادية |
| حماية DDoS من مزود الاتصال أو خدمة خارجية | 80,000 | 80,000 | سعة الحماية |
| تخزين السجلات 12 شهراً وسيرفرات SIEM | 150,000 | 40,000 | حجم السجلات اليومي |
| حماية الأجهزة EDR لأجهزة الموظفين والسيرفرات | 250,000 | 250,000 | عدد الأجهزة وما تشمله الاتفاقية التعليمية |
| النسخة المعزولة: تخزين غير قابل للحذف أو وسائط غير متصلة | 200,000 | 50,000 | حجم البيانات ومدة الاحتفاظ |
| مفاتيح FIDO2 لحسابات المدراء والمالية | 30,000 | 5,000 | عدد الحسابات المميزة |
| اختبار اختراق سنوي للخدمات المنشورة | 120,000 | 120,000 | عدد التطبيقات المنشورة |
| التدريب المتخصص للفريق والتوعية | 80,000 | 60,000 | عدد الشهادات والدورات |
| المجموع التقديري | 3,470,000 | 2,885,000 |
ولاحظ في الجدول أعلاه أن أكثر من نصف التكلفة هو الفريق، وهذا طبيعي، لأن الأدوات مفتوحة المصدر تنقل التكلفة من الترخيص إلى التشغيل ولا تلغيها. ولذلك إذا كانت الميزانية محدودة فلا تقلل الفريق وتشتري أداة أغلى، وإنما قلل الأدوات وأبق من يشغلها. ومثال للحساب: إذا كانت ميزانيتك نصف الرقم أعلاه، فالترتيب الذي نقترحه أن تحتفظ بمدير الأمن ومهندس الهوية ومهندس الشبكات، وتنقل المراقبة كاملة إلى مزود خدمة، وتؤجل استبدال الجدار الناري بتشغيل OPNsense، لأن MFA والتقسيم والنسخة المعزولة هي ما ذكرته البلاغات الرسمية أولاً.
خطة 30 و60 و90 يوماً Roadmap
لا تحاول أن تبني كل الطبقات في وقت واحد، فالترتيب التالي يبدأ بما يغلق الأبواب التي ذكرتها البلاغات، ثم يبني ما يكشف ويعيد:
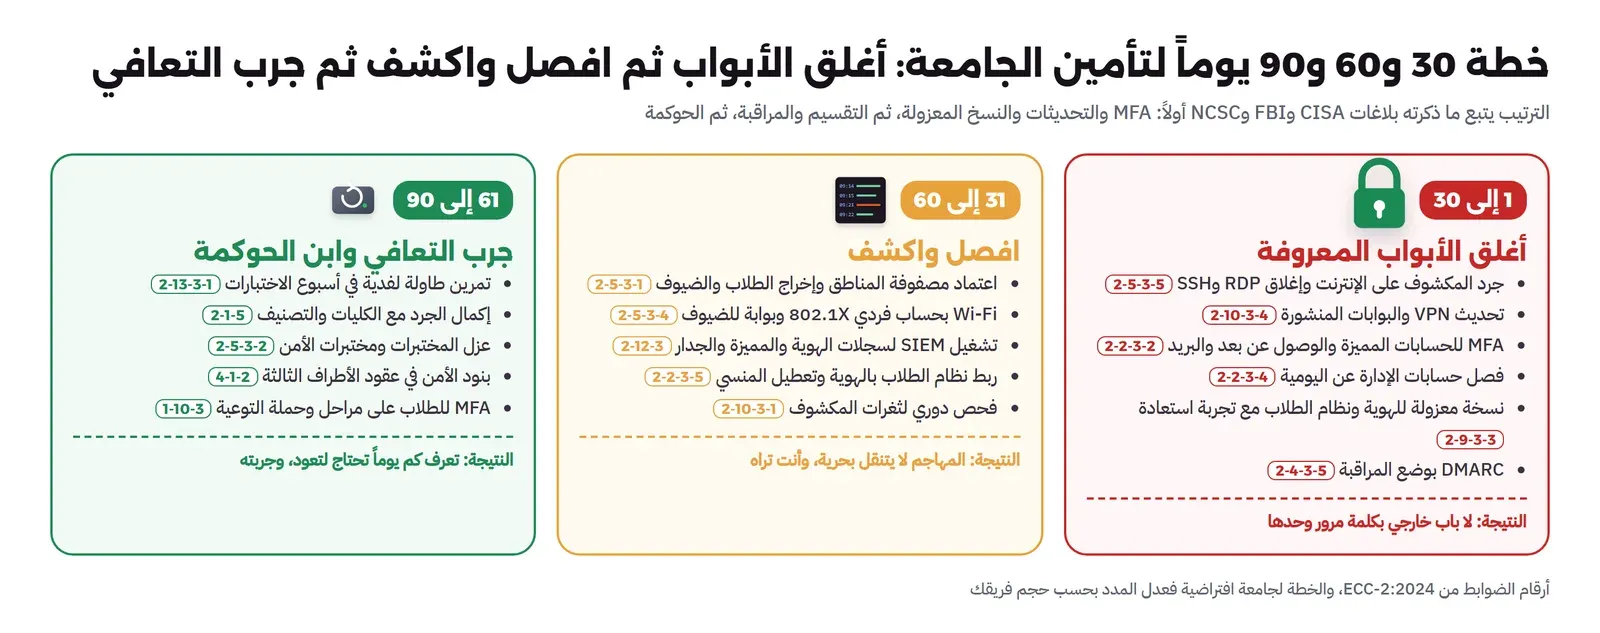
أول 30 يوماً: أغلق الأبواب المعروفة.
- اجرد كل ما هو مكشوف على الإنترنت، وأغلق أي RDP أو SSH مباشر، وحدث أجهزة VPN والبوابات المنشورة.
- فعل MFA لكل الحسابات المميزة ولكل وصول عن بعد وللبريد عبر الويب.
- افصل حسابات الإدارة عن الحسابات اليومية لفريق التقنية.
- تحقق أن لديك نسخة واحدة على الأقل من الهوية ونظام الطلاب لا يصل إليها حساب المدير، وجرب استعادتها.
- فعل DMARC بوضع المراقبة لكل نطاقات الجامعة.
من 31 إلى 60 يوماً: افصل واكشف.
- اكتب مصفوفة المناطق واعتمدها، وأخرج شبكة الطلاب والضيوف من الشبكة الداخلية.
- انقل الشبكة اللاسلكية للمنسوبين إلى 802.1X، والضيوف إلى بوابة دخول.
- شغل SIEM واجمع سجلات الهوية والحسابات المميزة والجدار الناري والسيرفرات الحساسة.
- اربط نظام معلومات الطلاب بنظام الهوية، وعطل الحسابات التي لا يملكها أحد.
- ابدأ فحص الثغرات الدوري للمكشوف على الإنترنت.
من 61 إلى 90 يوماً: جرب التعافي وابن الحوكمة.
- نفذ تمرين طاولة لسيناريو فدية في أسبوع الاختبارات مع الإدارة العليا.
- أكمل الجرد مع منسقي الكليات ومركز الأبحاث، وصنف الأصول.
- اعزل المختبرات، وانقل مختبرات الأمن إلى شبكة معزولة.
- راجع عقود الأطراف الثالثة وأضف بنود الأمن الناقصة.
- ابدأ تفعيل MFA للطلاب على مراحل، وأطلق حملة التوعية مع بداية الفصل.
الفروق بين الجامعة والمدرسة School في جدول
| الجانب | الجامعة | المدرسة |
|---|---|---|
| المستخدمون | بالغون في الغالب | قاصرون وأولياء أمور، وموافقة الولي وفق المادة 13 من اللائحة التنفيذية لـ PDPL |
| الأجهزة | أجهزة شخصية في الغالب | أجهزة تعطيها المدرسة وتخرج إلى البيوت، فتحتاج MDM وتصفية محتوى |
| الشبكة | مناطق كثيرة وسكن وبحث | مناطق أقل: إدارة وطلاب وضيوف وأجهزة |
| الفريق | فريق أمن داخلي | شخص أو جهة مركزية، والمراقبة غالباً عبر مزود خدمة |
| التطبيقات | أنظمة كثيرة بعضها مطور داخلياً | منصات جاهزة غالباً، فتصبح العقود مع المزودين أهم |
| الأولوية الأولى | الهوية والتقسيم | MFA للموظفين والنسخ المعزولة وحساب ولي الأمر الموثق |
أخطاء شائعة Common Mistakes
- شبكة لاسلكية واحدة بكلمة مرور منشورة على جدار القاعة: تعني أن أي شخص في الحرم داخل الشبكة نفسها مع الإدارة، ولا تعرف من فعل ماذا.
- حسابات الخريجين تبقى نشطة سنوات: كل حساب منها كلمة مرور قد تكون مسربة في مكان آخر، ولا يلاحظ أحد إذا دخل منها غريب.
- حسابات مشتركة في المختبرات: مثل «lab01» بكلمة مرور معروفة، فلا يدل السجل على أي شخص.
- النسخة الاحتياطية على المخزن نفسه وبحساب الدليل نفسه: وهذا ما وصفته البلاغات حين شفر المهاجمون النسخ مع الأصل.
- RDP مفتوح لعضو هيئة تدريس «مؤقتاً»: المؤقت يبقى، وتنبيه FBI ذكر RDP طريقاً رئيسياً للدخول.
- عنقود البحث متصل بالإدارة: برامج يثبتها الطلاب بأنفسهم على شبكة تصل إلى نظام الرواتب.
- تفعيل MFA للطلاب قبل الموظفين: يغرق الدعم الفني ولا يحمي الحسابات الأخطر أولاً.
- شراء أداة SIEM دون أحد يقرؤها: سجلات تجمع ولا يراها أحد حتى يأتي المدقق أو المهاجم.
- نسيان الخدمات التي اشترتها الكليات بنفسها: فلا تدخل في الجرد ولا في العقود ولا في المراقبة.
قائمة تحقق Checklist
- هل لديك جرد للخدمات يشمل ما اشترته الكليات ومركز الأبحاث، مع مالك وتصنيف لكل خدمة؟
- هل يوجد RDP أو SSH أو لوحة إدارة مكشوفة على الإنترنت؟
- هل MFA مفعل لكل حساب مميز، ولكل وصول عن بعد، وللبريد عبر الويب؟
- هل حسابات الإدارة منفصلة عن الحسابات اليومية، والوصول إلى السيرفرات عبر بوابة تسجل الجلسات؟
- هل شبكة الطلاب والضيوف لا ترى أي نظام داخلي إلا عبر الحافة؟
- هل الشبكة اللاسلكية للمنسوبين بحساب فردي 802.1X؟
- هل المختبرات تعود إلى صورة نظيفة ولا تصل إلى الشبكة الإدارية؟
- هل نظام معلومات الطلاب يقرر حالة الحساب، والتعطيل آلي عند التخرج أو الانسحاب؟
- هل DMARC مفعل لكل نطاقات الجامعة والكليات؟
- هل تجمع سجلات الهوية والحسابات المميزة والجدار الناري في SIEM ويراها أحد كل يوم، وتحتفظ بها 12 شهراً؟
- هل لديك نسخة لا يستطيع حساب مدير الدليل حذفها، وجربت الاستعادة منها هذا الفصل؟
- هل خطة الاستجابة فيها سيناريو فدية في موسم الاختبارات، وجربتها في تمرين طاولة؟
- هل عقود الشركة المتعاقدة ومزود البريد فيها بنود السرية وحذف البيانات والتواصل عند الحادث؟
- إذا كنت مدرسة: هل حساب ولي الأمر موثق، وموافقات المعالجة مسجلة؟
الخلاصة
- الجامعة بيئة مفتوحة بطبيعتها، فلا تحمي الجهاز الذي لا تملكه، وإنما احم الهوية والخدمة، وافصل الناس بحسب دورهم.
- البلاغات الرسمية من CISA وFBI وNCSC تصف المسار نفسه: دخول ببيانات مسروقة أو RDP أو جهاز غير مرقع، ثم انتشار حتى مدير الدليل، ثم تسريب وتشفير للنسخ مع الأصل.
- الأولويات الأولى هي ما أوصت به هذه الجهات: MFA، والتحديثات، والنسخ المعزولة المختبرة، وخطة استجابة مجربة، والتوعية.
- كل طبقة في البنية مربوطة بأرقام ECC-2:2024، ومعها ضوابط المستأجر في CCC إذا كانت الخدمات في السحابة، والمادة 13 من اللائحة التنفيذية لـ PDPL للقاصرين في المدارس.
- أكبر بند في التكلفة هو الفريق، فالأداة التي لا يشغلها أحد لا تحمي شيئاً.
ومقالات هذه المرحلة تكمل بعضها: مقال المبادئ والطبقات وجرد الأصول يشرح الطريقة، والنماذج الأخرى تطبقها على جهات مختلفة:
 دليلنموذج مرجعي: بنية آمنة لشركة مالية وفق إطار SAMAكيف تصمم شركة مدفوعات بنيتها حول الطريق الذي يخرج منه المال، مع أرقام بنود إطار البنك المركزي وضوابط ECC وتكلفة السنة الأولى.
 دليلنموذج مرجعي: حماية البنية الحرجة OT في المصانع والمحطاتبنية مرجعية لمحطة مياه افتراضية تربط مستويات Purdue وضوابط OTCC بالأدوات والفريق والتكلفة وخطة أول 90 يوماً.
 دليلنموذج مرجعي: بنية آمنة لمنصة SaaS في السحابةكيف تصمم منصة SaaS أو متجراً في السحابة يحمي بيانات كل عميل، مربوطاً بضوابط الهيئة الوطنية للأمن السيبراني وتكلفة السنة الأولى.
 دليلنموذج مرجعي: بنية آمنة لفريق يعمل عن بعد Remote Teamتصميم أمني لفريق بلا مكتب يبدأ بالهوية والجهاز، مربوط بضوابط ECC وTCC، مع التكلفة وخطة أول 90 يوماً.
سجل التحديثات
- نوفمبر 2026: كتابة المقال، وربط الضوابط بنصوص ECC-2:2024 وCCC-2:2024 وTCC-1:2021، والتهديدات ببلاغات CISA وFBI وNCSC عن قطاع التعليم، والمادة 13 من اللائحة التنفيذية لنظام حماية البيانات الشخصية.