إذا كنت مسؤولاً عن منصة برمجيات كخدمة SaaS أو متجر إلكتروني يعمل في السحابة Cloud، فأنت تعرف أن سؤال الأمن لا يأتيك مرة واحدة، وإنما يأتي من كل اتجاه: عميل كبير يرسل استبياناً أمنياً Security Questionnaire من مئتي سؤال، وجهة حكومية تسأل عن ضوابط الحوسبة السحابية CCC قبل أن توقع، ومستثمر يسأل عن تقرير SOC 2، وفريق التطوير يسأل لماذا أصبح النشر Deployment أبطأ، والإدارة تسأل عن الميزانية. وكل سؤال من هذه يمكن أن تجيب عنه بأداة أو سياسة منفصلة، ولكن النتيجة عادة تكون منصة فيها عشرون أداة لا يجمعها تصميم واحد، وثغرات بين هذه الأدوات لا يملكها أحد.
وهذا المقال نموذج مرجعي Reference Architecture يجمع ما شرحناه في مقالات الأمن والسحابة في تصميم واحد لمنصة SaaS، فلا يعيد شرح كل أداة، وإنما يحدد أين تقف كل طبقة، ولماذا، وبأي ضابط من ضوابط الهيئة الوطنية للأمن السيبراني NCA ترتبط، ثم كم تكلف في السنة الأولى وما بعدها. وطريقة التصميم نفسها، أي المبادئ والطبقات وجرد الأصول، نشرحها في مقال المبادئ والطبقات وجرد الأصول، وهذا المقال يطبقها على منصة سحابية محددة. سوف نناقش في هذا المقال ما يلي:
- ملف منصة افتراضية تبيع خدمة إدارة المتاجر، وما تملكه من أصول Assets.
- أي الضوابط تنطبق عليها: ECC-2:2024 وCCC-2:2024، ومتى تكون المنصة مستأجراً CST ومتى تكون مزوداً CSP، وأين يقع SOC 2.
- أهم التهديدات Threats من أربع حوادث موثقة بتقارير رسمية.
- البنية المرجعية بالرسم، والعزل بين المستأجرين Tenant Isolation، والأسرار Secrets والمفاتيح، وسلسلة التوريد في خط CI/CD.
- الضوابط لكل طبقة بأرقامها من الوثائق الرسمية.
- الأدوات مفتوحة المصدر Open Source والتجارية، والفريق، والتكلفة التقديرية بالريال، وخطة 30/60/90 يوماً، والأخطاء الشائعة وقائمة التحقق.
ملف المنصة Profile: جهة افتراضية نبني عليها التصميم
حتى يكون الكلام محدداً سوف نبني التصميم على منصة افتراضية، والأرقام فيها للتوضيح فقط وليست بيانات شركة حقيقية. ولتقرأ المقال على منصتك، استبدل الأرقام بأرقامك وسوف تجد أن القرارات نفسها تبقى صحيحة في أغلبها.
لاحظ أن آخر سطر في هذا الملف هو الذي يغير كل شيء، فطالما أن عملاء المنصة تجار من القطاع الخاص فالمنصة شركة خاصة تختار ما تطبقه من الضوابط بحسب مخاطرها وطلبات عملائها، أما عندما يصبح من عملائها جهة حكومية فإنها تدخل في نطاق ضوابط الحوسبة السحابية كمزود خدمة، وهذا ما سوف نشرحه في القسم التالي. ولذلك ننصح أن تصمم المنصة من اليوم الأول بطريقة تسمح بهذا الانتقال دون إعادة بناء، والطريقة الأسهل لذلك أن تأخذ الضوابط الأساسية ECC مرجعاً للتصميم حتى قبل أن تلزمك.
أي الضوابط تنطبق؟ مستأجر CST ومزود CSP في وقت واحد
في مقال ضوابط الهيئة الوطنية للأمن السيبراني: أيها ينطبق عليك؟ شرحنا نطاق كل مجموعة من الضوابط، ونطبق هنا ما يخص منصتنا فقط. وثيقة ضوابط الأمن السيبراني للحوسبة السحابية CCC-2:2024 تقسم الأطراف إلى نوعين: مقدم الخدمة السحابية Cloud Service Provider واختصاراً CSP، والمستأجر Cloud Service Tenant واختصاراً CST. والمستأجرون في نطاقها هم الجهات الحكومية والجهات الخاصة التي تملك أو تشغل أو تستضيف بنى تحتية وطنية حساسة CNI، والمزودون في نطاقها هم من يقدمون الخدمة لهؤلاء المستأجرين، وتنص الوثيقة صراحة على أن المزود الذي يقدم الخدمة لأفراد أو لشركات خاصة ليست من ذوات البنى الحساسة، ولا يقدمها لمستأجر في النطاق، يقع خارج نطاقها.
وهذا يعني أن منصتنا اليوم، وعملاؤها تجار، ليست ملزمة بالوثيقة، ولكن الوثيقة نفسها تقول إن الهيئة تشجع كل الجهات الأخرى على الاستفادة منها. وعندما توقع المنصة أول عقد مع جهة حكومية تصبح مزوداً في النطاق، وتنص الوثيقة على قاعدتين مهمتين: أن ضوابط المستأجر امتداد لضوابط ECC فيلتزم المستأجر بالاثنتين، وأن ضوابط المزود امتداد لضوابط ECC أيضاً، فيلتزم المزود بالاثنتين سواءً كان في نطاق ECC أو خارجه. أي أن منصتنا الخاصة ستطبق الضوابط الأساسية ECC-2:2024 كاملة مع ضوابط المزود في CCC، وهذا سبب إضافي لأن تبدأ بها من الآن.
وهنا تأتي النقطة التي يغفل عنها أغلب من يصمم منصة SaaS: المنصة تقف في المنتصف. فهي مستأجر عند مزود البنية IaaS الذي تستأجر منه السيرفرات وقواعد البيانات، وهي مزود عند عملائها الذين يستخدمون منصتها. وضوابط CCC تميز الدورين في رقم الضابط نفسه، فالحرف في الخانة الثالثة يكون P للمزود وT للمستأجر، مثل 2-2-P-1 و2-2-T-1. لذلك ستجد في جداول الضوابط لاحقاً أرقاماً من النوعين، فما فيه T يخص علاقتنا مع مزود البنية، وما فيه P يخص علاقتنا مع عملائنا.
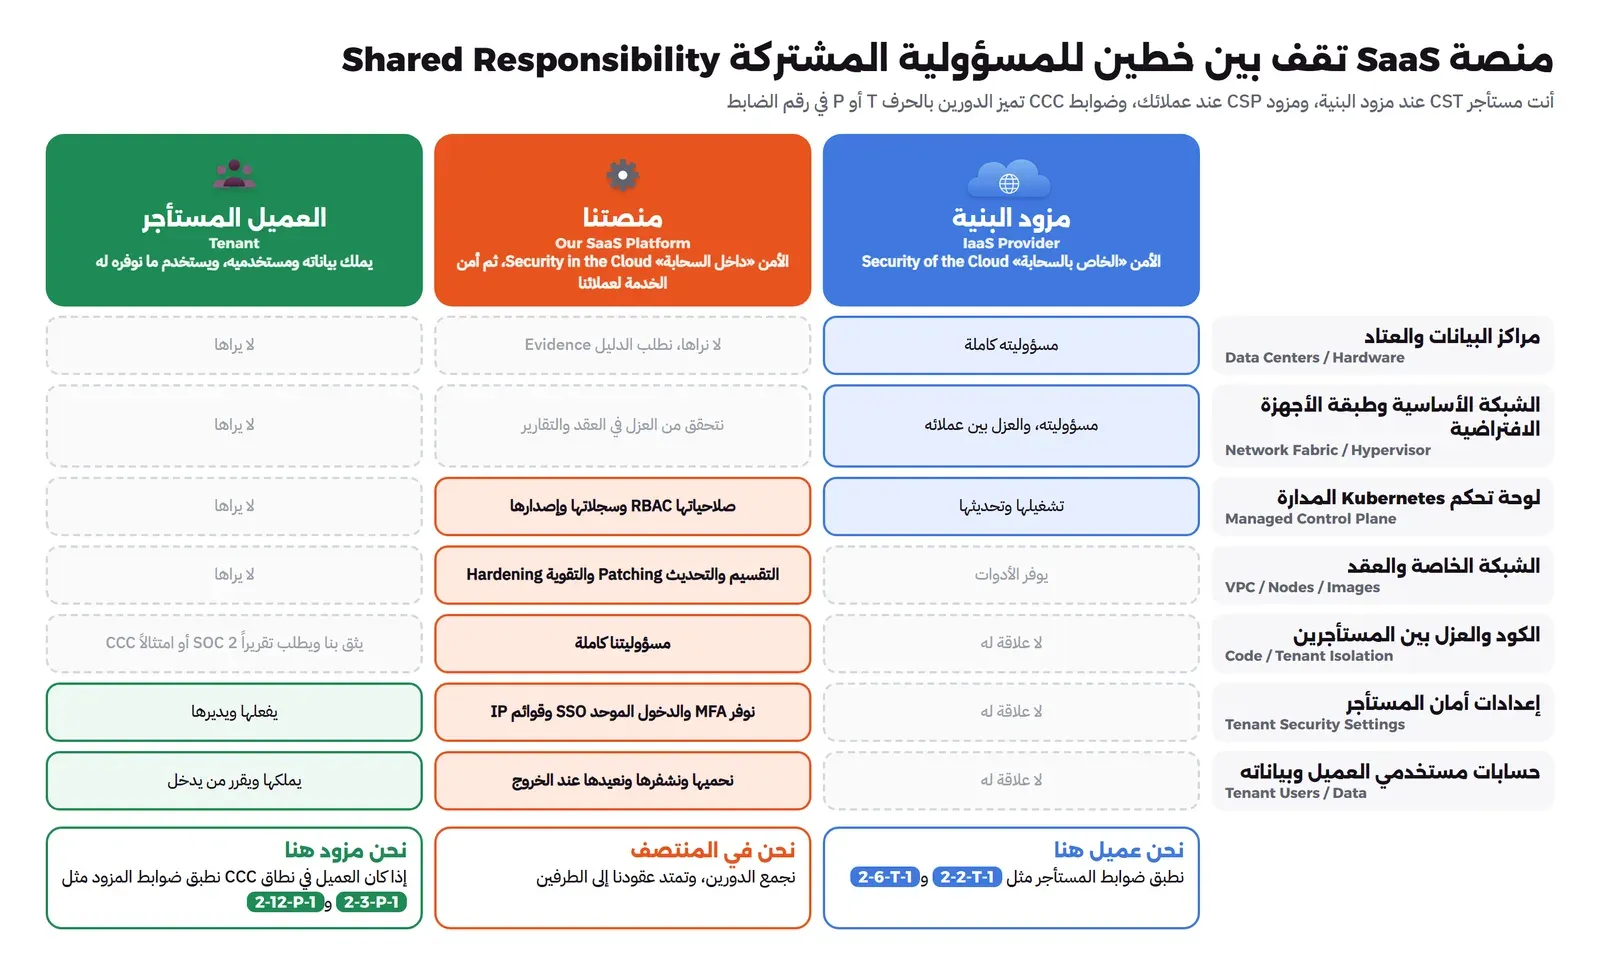
أما نموذج المسؤولية المشتركة Shared Responsibility Model مع مزود البنية فقد شرحناه بالتفصيل في المسؤولية المشتركة Shared Responsibility في السحابة، والخلاصة التي نحتاجها هنا ما تكتبه AWS في صفحة النموذج: المزود مسؤول عن الأمن «الخاص بالسحابة» Security of the Cloud، أي العتاد والشبكة والمرافق، والعميل مسؤول عن الأمن «داخل السحابة» Security in the Cloud، ويزيد نصيبه كلما اختار خدمة أقرب إلى IaaS. وتضيف Microsoft في صفحتها عن الموضوع قائمة بما يبقى على العميل في كل أنواع الخدمة: البيانات، والأجهزة التي تصل إلى الخدمة، والحسابات، وإدارة الوصول. وهذه القائمة نفسها هي ما يبقى على عملائنا عندما يستخدمون منصتنا، ولذلك يجب أن نعطيهم الأدوات التي تمكنهم من حمايتها، وهذا ما تطلبه CCC من المزود صراحة، كما سيأتي في ضابط توفير التحقق المتعدد MFA للمستأجرين.
وأين يقع SOC 2 ونظام حماية البيانات الشخصية؟
عملاء المنصة من خارج المملكة، وبعض الشركات الكبيرة في الداخل، يطلبون عادة تقرير SOC 2، وهو تقرير يكتبه محاسب قانوني مستقل عن ضوابط مزود الخدمة، ويغطي معايير خدمات الثقة Trust Services Criteria التي يذكرها المعهد الأمريكي للمحاسبين القانونيين AICPA في عنوان دليله: الأمن Security، والتوافر Availability، وسلامة المعالجة Processing Integrity، والسرية Confidentiality، والخصوصية Privacy. وقد قارنا بين هذه الأطر في أطر الأمن السيبراني Frameworks: أيها تحتاج مؤسستك؟، والمهم هنا أن SOC 2 لا يغني عن ضوابط الهيئة عند جهة حكومية، وأن ضوابط الهيئة لا تنتج تقريراً يقبله عميل في الخارج، ولكن العمل التقني تحتهما واحد تقريباً، فسوف نعود إليهما في قسم مستقل لنرى كيف تجمعهما في برنامج واحد.
وبما أن المتاجر تجمع أسماء الزوار وعناوينهم وأرقامهم، فالمنصة تعالج بيانات شخصية لحساب عملائها، وما يعنيه نظام حماية البيانات الشخصية PDPL للخدمات المستضافة شرحناه في حماية البيانات الشخصية PDPL للخدمات التي تستضيفها، ومكان الاستضافة وما تقوله الأنظمة السعودية عن السحابة في الحوسبة السحابية في الأنظمة السعودية، وخاصة قسم ما يحتاجه المورد ليبيع للجهات الحكومية.
جرد الأصول Asset Inventory: ماذا نحمي بالضبط؟
لا يمكن أن تصمم حماية لشيء لم تكتبه في قائمة، ولذلك تبدأ الضوابط الأساسية بالأصول في المكون 2-1، وتضيف CCC على المستأجر الضابط 2-1-T-1-1 الذي يطلب جرداً لكل الخدمات السحابية والأصول المرتبطة بها، وعلى المزود الضابط 2-1-P-1-1 الذي يطلب قاعدة بيانات إعدادات CMDB أو ما يشبهها. والجدول التالي هو جرد المنصة الافتراضية مختصراً، مرتباً بحسب أثر فقدان الأصل:
| الأصل Asset | أين يوجد | التصنيف | ماذا يحدث إذا تسرب أو تعطل؟ |
|---|---|---|---|
| بيانات المتاجر وزوارها (أسماء، عناوين، جوالات، طلبات) | PostgreSQL المدار | سري، بيانات شخصية | إبلاغ العملاء والجهات المختصة، وفقد الثقة |
| ملفات المتاجر (صور، فواتير PDF) | Object Storage | داخلي إلى سري | تسرب فواتير فيها بيانات شخصية |
| مفاتيح التشفير ومفاتيح توقيع التوكنات Signing Keys | KMS ومدير الأسرار | سري جداً | تزوير توكنات والدخول إلى أي مستأجر |
| أسرار التكاملات (مفاتيح بوابة الدفع والشحن لكل متجر) | مدير الأسرار Secrets Manager | سري جداً | عمليات دفع أو استرجاع باسم التاجر |
| الكود ومستودعاته وخط CI/CD | منصة Git وحساب البناء | سري | نشر كود معدل إلى كل المتاجر |
| حساب المزود السحابي الجذري Root Account وحسابات الإدارة | لوحة المزود | سري جداً | السيطرة على كل شيء بما فيه النسخ الاحتياطية |
| النطاق Domain وسجلات DNS | مسجل النطاقات Registrar | حرج للتوافر | تحويل الزوار إلى موقع مزور |
| السجلات الأمنية Logs | حساب السجلات | سري | فقد القدرة على التحقيق، ومخالفة مدة الحفظ |
| أجهزة الموظفين والمتعاقدين | خارج السحابة | داخلي | سرقة الجلسات Sessions والوصول إلى الإنتاج |
| الموردون Third Parties (مزود البنية، بوابة الدفع، أدوات SaaS) | خارج المنصة | بحسب الوصول | دخول من طرف ثالث مخترق |
لاحظ أن أخطر الأصول في هذه القائمة ليست قاعدة البيانات، وإنما الأشياء التي تفتحها: المفاتيح والتوكنات وحسابات الإدارة وخط البناء، فمن يملك واحداً منها يصل إلى البيانات دون أن يحتاج إلى ثغرة. وسوف ترى في القسم التالي أن الحوادث الموثقة تؤكد هذا الترتيب.
أهم التهديدات Threats من حوادث موثقة
هناك تهديدات عامة تصيب أي تطبيق ويب، مثل ثغرات OWASP التي شرحناها في OWASP Top 10 للمبتدئين وأمن ال API مع OWASP API Security Top 10، وهجمات حجب الخدمة DDoS التي شرحنا طبقات الحماية منها في طبقات الحماية من هجمات DDoS. ولكن ما يميز منصة SaaS أن اختراقاً واحداً فيها يصيب كل عملائها في وقت واحد، ولذلك اخترنا أربع حوادث منشورة في تقارير رسمية، كل منها دخلت من باب مختلف من أبواب المنصة.
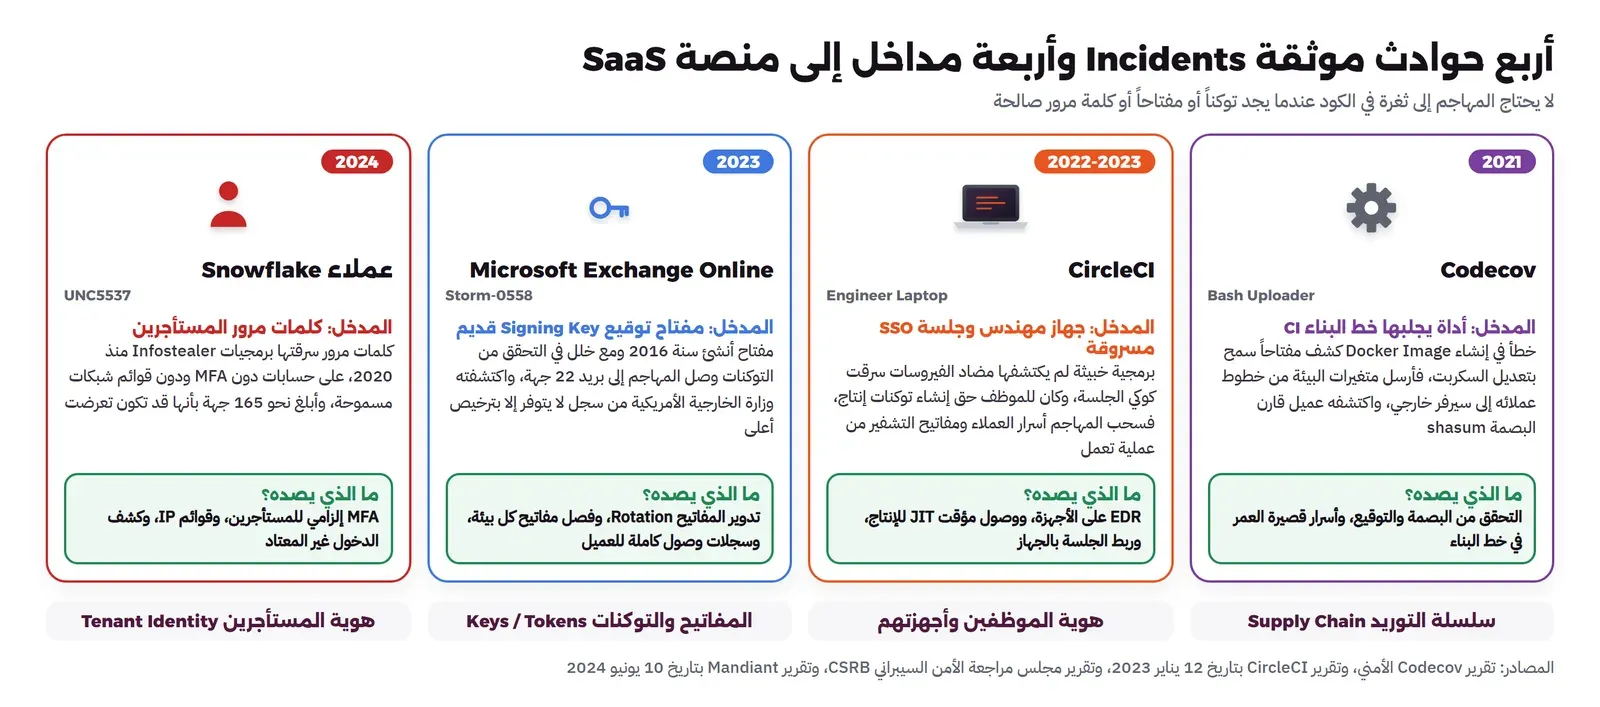
Codecov سنة 2021: أداة في خط البناء تسرق أسرار العملاء
بحسب التحديث الأمني الذي نشرته Codecov، علمت الشركة في 1 أبريل 2021 أن طرفاً غير مصرح له عدل سكربت Bash Uploader الذي يجلبه عملاؤها داخل خطوط CI، والسبب خطأ في طريقة إنشاء Docker Image عندها سمح للمهاجم باستخراج المفتاح الذي يعدل به السكربت. وبدأت التعديلات منذ 31 يناير 2021، وكان السكربت المعدل يرسل متغيرات البيئة Environment Variables من خطوط العملاء، أي التوكنات والمفاتيح، إلى سيرفر خارجي. واكتشف الأمر عميل كان يقارن البصمة shasum للسكربت قبل تشغيله فوجد اختلافاً. والدرس لمنصتنا مزدوج: كل أداة يجلبها خط البناء من الإنترنت جزء من سلسلة التوريد Supply Chain، والأسرار التي تعيش في متغيرات الخط تسرق بأبسط أمر. وقد شرحنا هذه الحادثة ضمن غيرها في أمن سلسلة التوريد البرمجية للمبتدئين.
CircleCI بين 2022 و2023: جهاز مهندس يفتح الإنتاج
في تقرير الحادثة الذي نشرته CircleCI في 12 يناير 2023 ذكرت الشركة أن برمجية خبيثة وصلت إلى جهاز أحد مهندسيها في 16 ديسمبر 2022، ولم يكتشفها مضاد الفيروسات، فسرقت كوكي جلسة الدخول الموحد SSO التي كانت محمية بالتحقق الثنائي 2FA، وانتحل المهاجم بها شخصية الموظف. ولأن هذا الموظف كان يملك صلاحية إنشاء توكنات وصول إلى الإنتاج ضمن عمله المعتاد، وصل المهاجم إلى جزء من قواعد البيانات وسحب منها متغيرات بيئة العملاء وتوكناتهم ومفاتيحهم في 22 ديسمبر، ومع أن البيانات كانت مشفرة في التخزين فقد استخرج مفاتيح التشفير من عملية تعمل Running Process. وكتبت الشركة في تقريرها عبارة تستحق أن تعلقها في غرفة الفريق: الحادثة الأمنية فشل في الأنظمة، وليست خطأ موظف. وخطة الشركة بعدها كانت تدوير التوكنات تلقائياً، وتقليل الثقة في الجلسات، وجعل الصلاحيات مؤقتة Ephemeral. والدرس لمنصتنا أن التحقق الثنائي وحده لا يكفي إذا سرقت الجلسة بعده، وأن صلاحية إنشاء توكن إنتاج يجب ألا تكون صلاحية دائمة عند أحد.
Microsoft Exchange Online سنة 2023: مفتاح توقيع يفتح مستأجرين كثيرين
هذه الحادثة شرحناها في قسم Storm-0558 من مقال المسؤولية المشتركة، ونأخذ منها هنا ما يخص منصة متعددة المستأجرين فقط. بحسب تقرير مجلس مراجعة الأمن السيبراني الأمريكي CSRB، استخدم المهاجم توكنات موقعة بمفتاح توقيع أنشأته Microsoft سنة 2016 وكان يفترض أن يتقاعد في مارس 2021، ومع خلل في التحقق من التوكنات وصل إلى صناديق بريد 22 جهة وأكثر من 500 شخص. ويصف التقرير مفاتيح التوقيع بأنها جواهر التاج لأي مزود سحابي، لأن من يملك المفتاح يمنح نفسه الوصول إلى كل ما يقع في نطاقه. واكتشفت الحادثة أولاً وزارة الخارجية الأمريكية من قاعدة كشف كتبتها بنفسها على سجل اسمه MailItemsAccessed، وهذا السجل لم يكن متاحاً إلا في ترخيص أعلى. ولمنصتنا درسان: مفتاح التوقيع الواحد لكل المستأجرين هو أخطر أصل لديك، ويجب أن يدور ويحفظ في مكان لا يخرج منه، وسجلات الوصول التي يحتاجها عميلك ليكتشف الاختراق يجب أن تكون متاحة له، لا ميزة إضافية في باقة أغلى.
عملاء Snowflake سنة 2024: كلمات مرور المستأجرين دون MFA
في تقرير Mandiant المنشور في 10 يونيو 2024 عن المجموعة التي تسميها UNC5537، دخل المهاجم إلى حسابات عملاء Snowflake بكلمات مرور سرقتها برمجيات سرقة المعلومات Infostealer من أجهزة لا تملكها Snowflake، وبعضها مسروق منذ نوفمبر 2020. ويحدد التقرير ثلاثة أسباب لنجاح الحملة، نضعها في قائمة لأن كل سبب منها قرار تصميم في منصتك:
- الحسابات المتأثرة لم يكن فيها التحقق المتعدد MFA مفعلاً، فكلمة المرور وحدها كانت تكفي.
- كلمات المرور المسروقة بقيت صالحة سنوات لأنها لم تدور Rotation.
- لم تكن على الحسابات قوائم شبكات مسموحة Network Allow Lists تحصر الدخول في أماكن موثوقة.
ويذكر التقرير أن Mandiant وSnowflake أبلغتا نحو 165 جهة بأنها قد تكون تعرضت، وأن الإصابة الأولى في عدة حالات كانت على أجهزة متعاقدين يستخدمونها لأغراض شخصية أيضاً. والمنصة نفسها لم تخترق في هذه الحادثة، ولكن عملاءها خسروا بياناتهم، وهنا الدرس لمنصتنا: إذا كانت إعدادات الأمان في يد المستأجر وكانت اختيارية، فبعض المستأجرين لن يفعلها، والنتيجة ستحمل اسم منصتك. ولذلك تطلب CCC من المزود في الضابط 2-2-P-1-11 أن يوفر للمستأجرين التحقق المتعدد للمستخدمين ذوي الصلاحيات.
البنية المرجعية Reference Architecture: طبقة طبقة
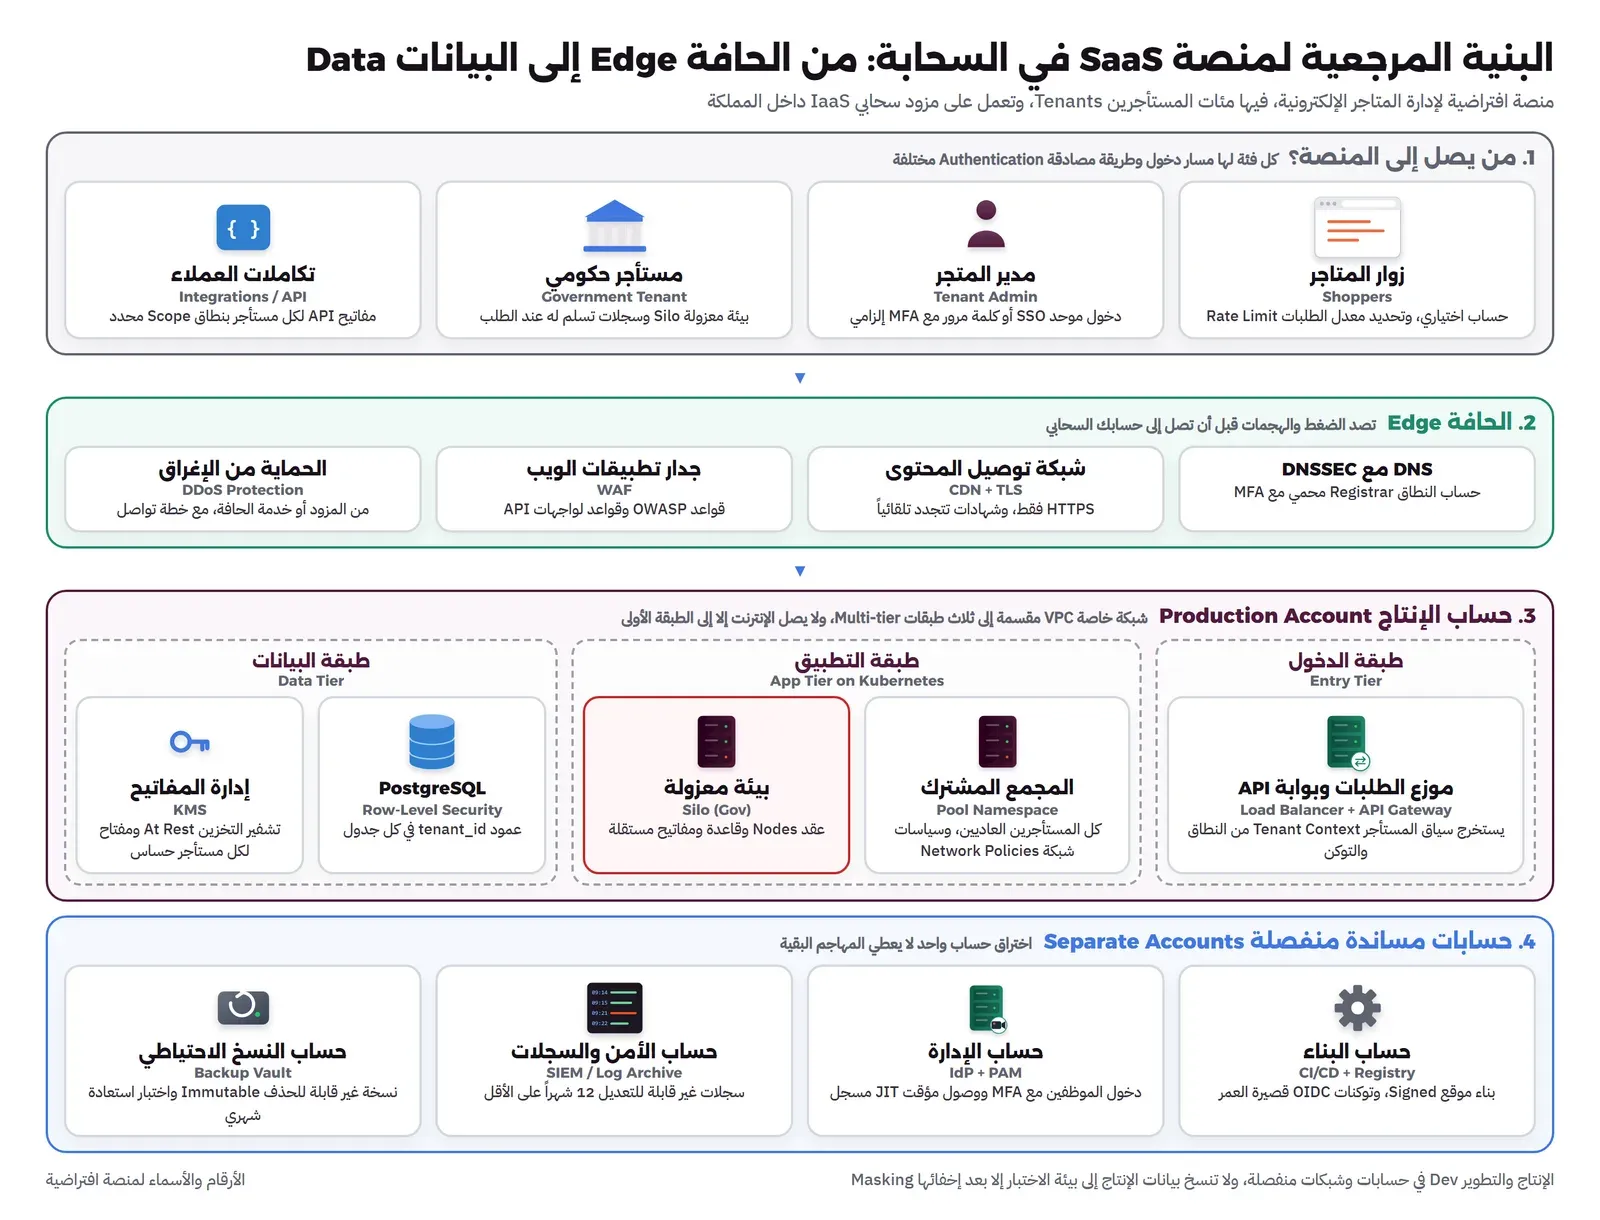
بعد الأصول والتهديدات نصل إلى التصميم. والرسم التالي يجمع البنية في أربعة أحزمة: من يصل إلى المنصة، والحافة Edge، وحساب الإنتاج بطبقاته الثلاث، والحسابات المساندة المنفصلة.
لماذا حسابات سحابية منفصلة Separate Accounts؟
القرار الأول في التصميم ليس أداة، وإنما الحدود، فأغلب مزودي السحابة يتيحون لك أن تفصل بيئتك إلى حسابات Accounts أو اشتراكات Subscriptions أو مشاريع Projects تحت مؤسسة واحدة، ولكل منها صلاحيات وسجلات وحدود مستقلة. والحل البسيط الذي تبدأ به أغلب الشركات الناشئة حساب واحد فيه الإنتاج والتطوير والنسخ الاحتياطية، والمشكلة فيه أن من يصل إلى هذا الحساب بصلاحية واسعة يصل إلى كل شيء، بما فيه النسخ التي ستحتاجها لتتعافى من الاختراق نفسه. ولذلك نقسم المنصة إلى خمسة حسابات على الأقل:
- حساب الإنتاج Production: فيه التطبيق والبيانات فقط، ولا يدخله إنسان في الأيام العادية.
- حساب البناء Build: فيه منفذات CI ومستودع الـ Images، ويملك صلاحية نشر محددة إلى الإنتاج.
- حساب الإدارة Management: فيه مزود الهوية IdP وبوابة الوصول المميز PAM، ومنه يدخل المهندسون عند الحاجة.
- حساب الأمن والسجلات Security/Log Archive: تكتب إليه الحسابات الأخرى سجلاتها ولا تستطيع حذفها.
- حساب النسخ الاحتياطي Backup: تنسخ إليه البيانات بطريقة غير قابلة للحذف Immutable، ولا يملك حساب الإنتاج صلاحية الحذف فيه.
ويضاف حساب أو أكثر للتطوير والاختبار، وهذا الفصل يحقق الضابط الفرعي 2-5-3-2 في ECC الذي يطلب عزل شبكة الإنتاج عن بيئات التطوير والاختبار، والضابط 2-6-P-1-1 في CCC الذي يمنع استخدام بيانات الإنتاج في أي بيئة أخرى إلا بعد إخفائها Masking أو بعثرتها. وكيف تقسم الشبكة نفسها داخل كل حساب بال VPC والشبكات الفرعية Subnets شرحناه في تقسيم الشبكة Network Segmentation بال VLAN وال VPC، فلا نعيده هنا.
الحافة Edge: ما يصل قبل أن يصل إلى حسابك
الحزام الثاني في الرسم يقع غالباً خارج حسابك السحابي، عند مزود DNS وشبكة توصيل المحتوى CDN وجدار تطبيقات الويب WAF والحماية من الإغراق DDoS. ووظيفته أن يرد الطلبات السيئة والضغط الكبير قبل أن يكلفك سيرفرات وفاتورة، وأن يفرض HTTPS على كل الطرق. والضوابط الأساسية تطلب هذا صراحة في المكون 2-15 لتطبيقات الويب الخارجية: جدار تطبيقات الويب في 2-15-3-1، ومبدأ المعمارية متعددة الطبقات Multi-tier في 2-15-3-2، والبروتوكولات الآمنة مثل HTTPS في 2-15-3-3، وتطلب الحماية من DDoS في 2-5-3-9 وأمن DNS في 2-5-3-7. وأي أداة تختار للـ WAF على سيرفرك شرحناه في جدار WAF على سيرفرك: أي أداة تختار؟، والخيارات المدارة في أدوات الحماية من DDoS بين الخدمات المدارة وسيرفرك، وإعداد Cloudflare بشكل صحيح في Cloudflare أمام سيرفرك.
ويجدر الإشارة هنا إلى نقطة تخص المستأجرين الحكوميين: خدمة الحافة تفك تشفير TLS لتفحص الطلب، أي أنها ترى البيانات، فإذا كانت البيانات مصنفة ولها شروط استضافة فيجب أن تتأكد أن خدمة الحافة التي تختارها تحقق هذه الشروط، أو أن تضع للمستأجر الحكومي مساراً على حافة المزود داخل المملكة، وهذا قرار يتخذ مع تصنيف البيانات لا بعده.
حساب الإنتاج Production: ثلاث طبقات Tiers لا يقفز بينها أحد
داخل حساب الإنتاج نطبق مبدأ الطبقات الثلاث الذي يطلبه 2-15-3-2: طبقة الدخول Entry Tier وفيها موزع الطلبات Load Balancer وبوابة API، وهي الوحيدة التي تستقبل من الإنترنت، ثم طبقة التطبيق App Tier على Kubernetes في شبكات فرعية خاصة Private Subnets، ثم طبقة البيانات Data Tier وفيها قاعدة البيانات والتخزين، ولا تقبل إلا من طبقة التطبيق. وكل انتقال بين طبقتين يمر بقاعدة جدار ناري Security Group أو سياسة شبكة Network Policy تسمح بما يلزم فقط، وهذا ما يطلبه 2-5-3-1 في ECC وما يضيفه 2-4-P-1-5 في CCC من ضبط الوصول بين أجزاء الشبكة.
وهل تحتاج Kubernetes فعلاً في منصة بهذا الحجم؟ هذا سؤال شرحناه في هل تحتاج Kubernetes فعلاً؟، ونفترض هنا أنها اختارته لأنها تحتاج بيئة معزولة للمستأجرين الحكوميين بجانب المجمع المشترك. وما يهم أمنياً في Kubernetes المدار أن لوحة التحكم Control Plane عند المزود، ولكن صلاحياتها RBAC ونقطة الوصول إليها وسجلات التدقيق Audit Logs فيها مسؤوليتك، وقد شرحنا مكوناتها في Kubernetes من الداخل. واجعل نقطة وصول الـ API الخاصة بالـ Cluster خاصة Private لا تظهر على الإنترنت، وتشغيل الـ Containers دون صلاحيات الجذر شرحناه في أمان ال Containers وقت التشغيل.
وفي الحزام الرابع الحسابات المساندة، وسنعود إلى كل منها في أقسامه: خط البناء في قسم سلسلة التوريد، والإدارة في طبقة الهوية، والسجلات والنسخ في طبقتي المراقبة والاستمرارية.
العزل بين المستأجرين Tenant Isolation: أين يتسرب عميل إلى آخر؟
في مقال تعدد المستأجرين Multi-Tenancy في SaaS للمبتدئين شرحنا نماذج العزل الثلاثة: المعزول Silo حيث لكل مستأجر موارده، والمشترك Pool حيث يتشارك الجميع الموارد ويفصل بينهم الكود، والهجين Bridge الذي يجمع بينهما. والتصميم المرجعي يستخدم الهجين: المجمع المشترك لعامة التجار لأنه أرخص وأسهل في التشغيل، وبيئة معزولة للمستأجرين الحكوميين لأن CCC تطلب من المزود في الضابط 2-3-P-1-9 أن يعزل الخدمات السحابية المجتمعية Community Cloud المقدمة للجهات الحكومية وجهات البنى الحساسة عن أي خدمة يقدمها لجهات خارج النطاق، وتطلب من المستأجر الحكومي في 2-3-T-1-1 أن يتحقق من هذا العزل. أي أن عميلك الحكومي سيسألك عن هذا الضابط بالاسم.
أما داخل المجمع المشترك فالعزل يقع في أربعة أماكن، ويكفي أن يفشل واحد منها ليرى متجر بيانات متجر آخر:
- سياق المستأجر Tenant Context: كل طلب يحمل هوية مستأجره من التوكن الموقع، لا من رقم يرسله المتصفح في الرابط، ويستخرجه موضع واحد في الكود هو بوابة API أو طبقة وسيطة Middleware.
- قاعدة البيانات: عمود tenant_id في كل جدول، وسياسات أمان الصفوف Row-Level Security في PostgreSQL تمنع الاستعلام من رؤية صفوف مستأجر آخر حتى لو نسي المطور الشرط، وهذا ما طبقناه في تطبيق SaaS متعدد المستأجرين عملياً مع Row-Level Security.
- الصلاحيات Authorization: قرار «هل يحق لهذا المستخدم هذا الإجراء على هذا المورد» يجب أن يتضمن المستأجر دائماً، وجمع هذه القرارات في مكان واحد شرحناه في Authorization: كيف تجمع قرارات الصلاحيات في مكان واحد.
- ما حول البيانات: مفاتيح التخزين المؤقت Cache، ومسارات الملفات في التخزين، ورسائل الطوابير Queues، والتقارير المصدرة، وكلها يجب أن تحمل المستأجر في اسمها أو محتواها، والتكاملات مع أنظمة العميل لها مقال خاص هو تكامل منصة SaaS مع أنظمة العميل دون خلط المستأجرين.
وهذه النقاط الأربع هي ما يطلبه الضابط 2-3-P-1-2 في CCC بعبارة واحدة: ضمان فصل وعزل البيانات والبيئات وأنظمة المعلومات بين المستأجرين لمنع اختلاط البيانات. والطريقة العملية لإثبات هذا العزل للمدقق، وقبله لنفسك، اختبار آلي في خط CI ينشئ مستأجرين ويحاول أن يقرأ بيانات أحدهما بتوكن الآخر في كل واجهة API، ويفشل البناء إذا نجحت المحاولة. ولاحظ أن هذا الاختبار أرخص بكثير من أي أداة تشتريها، وأنه الدليل Evidence الذي سيطلبه منك المدقق ومختبر الاختراق.
وهناك عزل من نوع آخر يسمى الجار المزعج Noisy Neighbor، أي مستأجر واحد يستهلك الموارد فيبطئ الجميع، وهذا تهديد للتوافر Availability لا للسرية، ويعالج بحدود الطلبات Rate Limits وحصص الموارد Resource Quotas لكل مستأجر، وقد شرحناه في مقال تعدد المستأجرين أيضاً.
الأسرار Secrets والمفاتيح Keys: أخطر ما تملكه المنصة
رأينا في الحوادث الأربع أن المهاجم كان يبحث عن توكن أو مفتاح أو كلمة مرور، ولذلك نخصص للأسرار طبقة مستقلة في التصميم، ونقسمها إلى ثلاثة أنواع لأن لكل نوع طريقة حماية مختلفة:
- أسرار الآلات Machine Secrets: كلمة مرور قاعدة البيانات، ومفاتيح خدمات المزود، وتوكنات الخدمات بين بعضها.
- أسرار المستأجرين Tenant Secrets: مفاتيح بوابة الدفع وشركة الشحن التي يدخلها كل تاجر في متجره.
- مفاتيح التشفير والتوقيع Cryptographic Keys: مفاتيح تشفير التخزين، ومفتاح توقيع التوكنات، ومفاتيح توقيع الـ Images.
بالنسبة لأسرار الآلات، الحل البسيط أن تضعها في ملفات .env أو متغيرات خط CI، والمشكلة فيه أنها تعيش طويلاً وتنسخ إلى أماكن كثيرة، وهذا بالضبط ما استغله المهاجم في حادثتي Codecov وCircleCI. والحل الأفضل مدير أسرار Secrets Manager يعطي كل خدمة هويتها، ويصدر لها أسراراً ديناميكية Dynamic Secrets تنتهي بعد دقائق أو ساعات، ويسجل من قرأ كل سر ومتى، وقد قارنا بين OpenBao وInfisical وجربنا الأسرار الديناميكية في إدارة الأسرار Secrets Manager: OpenBao أم Infisical؟. وأفضل من السر قصير العمر ألا يوجد سر أصلاً: خط البناء يحصل على صلاحية مؤقتة من مزود السحابة عبر OIDC عند كل تشغيل، وهذا ما أوصت به CircleCI عملاءها في تقريرها نفسه. ولاكتشاف ما تسرب منها في الكود والسجل التاريخي شغل الفحص الذي شرحناه في Secrets Scanning: كيف تكتشف الأسرار المسربة في الكود.
أما أسرار المستأجرين فتخزن مشفرة بمفتاح مستقل عن مفتاح بقية البيانات، والأفضل بنمط التشفير المغلف Envelope Encryption حيث لكل مستأجر مفتاح بيانات Data Key يشفره مفتاح رئيسي في خدمة إدارة المفاتيح KMS، فيمكنك أن تدور مفتاح مستأجر واحد أو تحذفه عند خروجه دون أن تلمس البقية. وهذا يخدم ضابطين في CCC: 2-6-P-1-3 الذي يطلب حذف بيانات المستأجر بطريقة آمنة عند انتهاء العقد، و2-6-P-1-5 الذي يطلب توفير وسائل آمنة لتصدير البيانات ونقلها.
ومفاتيح التشفير والتوقيع لها في CCC مكون كامل هو 2-15 إدارة المفاتيح Key Management، ويطلب من المزود في 2-15-P-3-1 ملكية محددة لكل مفتاح، وفي 2-15-P-3-2 آلية آمنة لاسترجاع المفتاح إذا فقد، مثل نسخة احتياطية للمفاتيح وتخزين موثوق خارج السحابة تماماً، وفي 2-15-P-3-3 تفعيل سجلات التدقيق لكل المفاتيح ومراقبتها. ويطلب من المستأجر ما يقابلها في 2-15-T-3-1 و2-15-T-3-2. ولاحظ عبارة «خارج السحابة تماماً» في ضابط الاسترجاع، فهي تعني أن نسخة مفاتيحك الاحتياطية لا تكفي أن تكون في حساب آخر عند المزود نفسه. وكيف تعمل وحدات أمن العتاد HSM في حماية المفاتيح شرحناه في وحدات أمن العتاد HSM وإدارة المفاتيح، وأساسيات اختيار الخوارزميات في التشفير للمطورين. وتطلب CCC من الطرفين في 2-7-P-1-1 و2-7-T-1-1 استخدام التشفير بحسب المستوى المتقدم في المعايير الوطنية للتشفير NCS-1:2020.
ومن درس Storm-0558 نضيف قاعدتين لا تحتاج أن ينص عليهما ضابط: مفتاح توقيع التوكنات يدور بجدول آلي ويطلق تنبيهاً إذا تجاوز عمره المحدد، وكل بيئة لها مفتاح توقيع مستقل، فالتوكن الموقع في بيئة الاختبار لا يقبل في الإنتاج، والتوكن الموقع للمستأجرين العاديين لا يقبل في البيئة الحكومية المعزولة.
خط CI/CD وسلسلة التوريد Supply Chain
خط البناء هو الطريق الوحيد الذي يصل منه كود جديد إلى كل المتاجر، ولذلك نعامله كجزء من الإنتاج لا كأداة للمطورين. والرسم التالي يبين الخط الآمن في سبع خطوات، وكل خطوة فيها تترك دليلاً، وبعضها بوابة توقف النشر إذا فشلت:
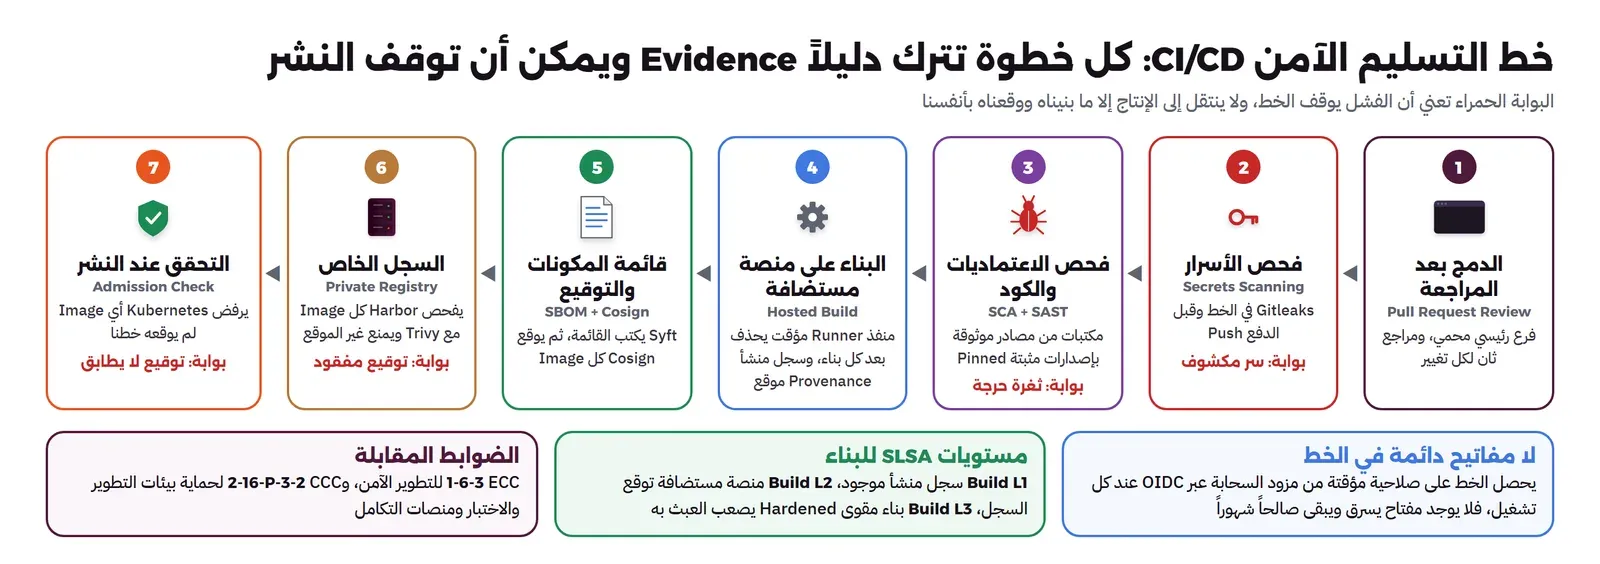
والإطار الذي يصف مستويات أمن البناء هو SLSA، ويقسم في الإصدار 1.2 من مواصفاته مسار البناء Build Track إلى مستويات: في Build L1 يوجد سجل منشأ Provenance يصف كيف بني الملف، وهو يمنع الأخطاء ولكن تزويره سهل، وفي Build L2 يعمل البناء على منصة مستضافة Hosted Build Platform تنشئ السجل وتوقعه بنفسها، وفي Build L3 تكون منصة البناء مقواة Hardened بحيث يصعب على عملية بناء أن تعبث بأخرى أو بمفاتيح التوقيع. والهدف الواقعي لمنصتنا في السنة الأولى Build L2، ثم L3 عندما تنضج.
والتوقيع نفسه يتم بأدوات مشروع Sigstore، وأشهرها Cosign الذي يوقع الـ Image بعد بنائها، ومعها قائمة المكونات البرمجية SBOM التي تكتبها أداة Syft، وقد طبقنا هذا كاملاً في SBOM مع Syft ثم توقيع ال Images مع Cosign. ثم يرفع الخط الـ Image إلى سجل خاص Private Registry مثل Harbor الذي شرحناه في سجل Docker Images خاص: Registry وHarbor، ويفحصها هناك بـ Trivy كما في فحص ال Docker Images وملفات البنية ككود IaC. وآخر بوابة، وهي التي ينساها كثيرون، أن يرفض الـ Cluster عند النشر أي Image غير موقعة من خطك، فالتوقيع الذي لا يتحقق منه أحد لا يحمي من شيء.
ولاحظ أن حادثة Codecov اكتشفت لأن عميلاً واحداً كان يتحقق من البصمة قبل التشغيل، ولذلك اجعل الخط يتحقق من بصمة أو توقيع كل أداة يجلبها من الإنترنت، وثبت إصدارات الاعتماديات Pinned Versions ومكونات الخط نفسه. ومنفذات CI يجب أن تكون مؤقتة Ephemeral تحذف بعد كل بناء، فلا يبقى فيها شيء يسرقه البناء التالي. وكيف يعمل الخط من أوله شرحناه في مفهوم CI/CD للمبتدئين، والمقارنة بين أدواته المستضافة ذاتياً في Gitea Actions أم Woodpecker أم Jenkins؟، والصورة الكاملة للتهديدات والدفاعات في مقال أمن سلسلة التوريد.
والضوابط هنا واضحة: الضابط 1-6-3 في ECC يطلب لمشاريع تطوير البرمجيات معايير البرمجة الآمنة، ومصادر موثوقة ومرخصة لأدوات التطوير والمكتبات، واختبار مطابقة البرمجيات للمتطلبات الأمنية، والتكامل الآمن بين التطبيقات، ومراجعة الإعدادات والتقوية قبل الإطلاق، وذلك في بنوده من 1-6-3-1 إلى 1-6-3-5. وتضيف CCC على المزود في 2-16-P-3-2 حماية بيئات التطوير والاختبار، بما فيها البيانات المستخدمة في الاختبار، ومنصات التكامل، وخط CI منصة تكامل بالتعريف. وتطلب في 1-5-P-3 إجراءات لتنفيذ التغييرات في الإنتاج بأمان، وإجراءً للتغييرات الاستثنائية مثل التغييرات أثناء التعافي من حادثة.
الضوابط Controls لكل طبقة بأرقامها
الآن نجمع التصميم في جداول، طبقة طبقة، ولكل إجراء رقمه في ECC-2:2024 ورقمه في CCC-2:2024 إن وجد. والأرقام منقولة من النسختين الإنجليزيتين الرسميتين على موقع الهيئة، والنسخة العربية هي المرجع عند الاختلاف كما تنص الوثائق. ولاحظ أن الوثيقتين تكتبان البنود الفرعية بطريقتين، مثل 2.2.3.2 و2-2-3-2، وكلتاهما تشير إلى البند نفسه، وأن CCC تستخدم ترقيمها الخاص للمكونات، فالمكون 2-4 فيها شبكات بينما 2-5 في ECC هو الشبكات، ولذلك نكتب الوثيقة بجانب كل رقم. وكيف تحقق ضوابط ECC بأدوات مفتوحة المصدر عموماً شرحناه في تحقيق ضوابط ECC بأدوات مفتوحة المصدر، والجداول هنا تخص منصة SaaS فقط.
الحوكمة والمخاطر Governance and Risk
| الإجراء في المنصة | ECC-2:2024 | CCC-2:2024 |
|---|---|---|
| سياسات أمنية معتمدة ومعايير تقنية للسحابة وKubernetes وقاعدة البيانات | 1-3-1، 1-3-3 | - |
| مصفوفة أدوار RACI تشمل مزود البنية والعملاء | 1-4-1 | 1-1-P-1-1، 1-1-T-1-1 |
| منهجية مخاطر مع مستويات مقبولة وسجل مخاطر للخدمات السحابية | 1-5-1، 1-5-3 | 1-2-P-1، 1-2-T-1 |
| متابعة امتثال مزود البنية للتشريعات وبنود العقد | 1-7-1 | 1-3-T-1-1 |
| إدارة التغيير في الإنتاج والتغييرات الطارئة | 1-6-1 | 1-5-P-3 |
| مراجعة وتدقيق مستقل للضوابط | 1-8-1، 1-8-2 | - |
سجل المخاطر لا يحتاج أداة غالية، وقد شرحنا تشغيل SimpleRisk في سجل المخاطر Risk Register مع SimpleRisk. وأول خمسة مخاطر في سجل منصتنا هي التهديدات الأربعة التي رأيناها مع خطر الاعتماد على مزود بنية واحد.
الهوية والوصول Identity and Access
| الإجراء في المنصة | ECC-2:2024 | CCC-2:2024 |
|---|---|---|
| دخول موحد SSO للموظفين مع MFA مقاوم للتصيد مثل Passkeys | 2-2-3-2 | 2-2-T-1-4، 2-2-P-1-3 |
| لا أحد يملك صلاحية إنتاج دائمة، والوصول مؤقت JIT بموافقة ومسجل | 2-2-3-3، 2-2-3-4 | 2-2-P-1-7، 2-2-P-1-10 |
| حساب المزود الجذري Root مقفل بمفتاح عتادي، وحساب طوارئ Break-glass موثق | 2-2-3-4 | 2-2-T-1-1 |
| مراجعة الصلاحيات كل ربع سنة، وإلغاؤها فور خروج الموظف | 2-2-3-5، 1-9-5 | 2-2-T-1-1 |
| إدارة الجلسات: مدة محددة وإنهاء فوري عند الاشتباه | - | 2-2-P-1-2، 2-2-T-1-3، 2-2-P-1-10 |
| حد لمحاولات الدخول الفاشلة وكشف الدخول غير المعتاد للمستأجرين | 2-15-3-5 | 2-2-P-1-4، 2-2-T-1-5 |
| كلمات مرور المستأجرين مخزنة بهاش آمن Secure Hashing | - | 2-2-P-1-5 |
| MFA وSSO وقوائم IP متاحة لكل مستأجر، وإلزامية لمديري المتاجر | 2-15-3-5 | 2-2-P-1-11 |
| موافقة المستأجر قبل أن يصل موظفونا إلى بياناته | - | 2-2-P-1-9 |
| حسابات المتعاقدين والأطراف الثالثة محددة المدة ومراقبة | - | 2-2-P-1-6 |
هذه الطبقة هي أهم طبقة في المنصة بحسب الحوادث الأربع، والفكرة التي تجمعها أن الصلاحية العالية يجب أن تكون نادرة ومؤقتة ومرئية. وتفاصيل كل جزء في مقالاتها: الفرق بين إدارة الهوية والوصول المميز في إدارة الهوية والوصول IAM والوصول المميز PAM، والوصول المؤقت وحساب الطوارئ في وصول مؤقت عند الحاجة Just-in-Time وحساب الطوارئ Break-glass، وأنواع التحقق المتعدد وأيها يقاوم التصيد في المصادقة الثنائية 2FA وMFA، ودورة حياة حساب الموظف من أول يوم إلى آخر يوم في دورة حياة حساب الموظف JML. ولمستأجري المنصة، فإن دعم الدخول الموحد عبر OIDC وSAML ليربط التاجر الكبير منصتك بمزود هويته شرحناه في شرح OAuth وOpenID Connect.
الشبكة والحافة Network and Edge
| الإجراء في المنصة | ECC-2:2024 | CCC-2:2024 |
|---|---|---|
| ثلاث طبقات في الشبكة الخاصة، وقواعد بين الطبقات بأقل ما يلزم | 2-5-3-1، 2-15-3-2 | 2-4-P-1-5 |
| فصل الإنتاج عن التطوير والاختبار في حسابات وشبكات مختلفة | 2-5-3-2 | - |
| شبكة الإدارة منفصلة عن شبكة تقديم الخدمة وعن شبكة الشركة | 2-5-3-1 | 2-4-P-1-6 |
| WAF وHTTPS فقط على كل نقطة عامة | 2-15-3-1، 2-15-3-3 | 2-14-P-1-1 |
| حماية DDoS على الحافة وعند المزود | 2-5-3-9 | 2-4-P-1-3 |
| DNS آمن مع DNSSEC وحساب نطاق محمي | 2-5-3-7 | - |
| مراقبة حركة الشبكة الداخلية والخارجية لكشف الشذوذ | 2-5-3-6 | 2-4-P-1-1 |
| اتصال مشفر وخاص مع مزود البنية لخدماته المدارة | 2-8-3-3 | 2-4-T-1-1، 2-7-T-1-2 |
في السحابة تتحقق مراقبة حركة الشبكة غالباً بسجلات تدفق الشبكة Flow Logs التي يوفرها المزود، ترسلها إلى حساب السجلات وتكتب عليها قواعد كشف، وأما فحص المحتوى العميق بأدوات مثل Suricata فمكانه الأنسب الحافة أو نقاط الخروج.
أعباء العمل والعزل Workloads and Isolation
| الإجراء في المنصة | ECC-2:2024 | CCC-2:2024 |
|---|---|---|
| عزل بيانات المستأجرين في الكود وقاعدة البيانات، مع اختبار آلي | 4-2-3-2 | 2-3-P-1-2 |
| بيئة معزولة للمستأجرين الحكوميين | 4-2-3-2 | 2-3-P-1-9، 2-3-T-1-1 |
| Images صغيرة بأقل الحزم، وContainers دون صلاحيات الجذر | 1-6-2-2 | 2-3-P-1-3، 2-3-P-1-8 |
| إعدادات حسب معايير المنصة، ورصد أي تغيير غير مصرح | 1-3-3 | 2-3-P-1-1، 2-3-P-1-7 |
| كشف واستجابة على العقد والأجهزة EDR | 2-3-3-1 | 2-3-P-1-10 |
| تحديثات أمنية للعقد والـ Images والاعتماديات | 2-3-3-3، 2-10-3-4 | - |
| مزامنة الوقت من مصدر موثوق | 2-3-3-4 | - |
وفي هذه الطبقة يقع فحص الإعدادات السحابية Cloud Security Posture، أي البحث المستمر عن تخزين مفتوح للعامة أو منفذ إدارة مكشوف أو تشفير معطل، وفحص ملفات البنية ككود IaC قبل تطبيقها، وكلاهما يعمل مع Trivy كما في مقال فحص ال Docker Images. وتقوية العقد Nodes بمعايير CIS شرحناها في تقوية السيرفر Hardening، وجدولة التحديثات في التحديثات الأمنية Patch Management.
البيانات والتشفير والمفاتيح Data, Crypto and Keys
| الإجراء في المنصة | ECC-2:2024 | CCC-2:2024 |
|---|---|---|
| تصنيف البيانات Data Classification ووسم الأصول | 2-1-5، 2-7-2 | 1-2-T-1-2 |
| تشفير أثناء النقل وفي التخزين بحسب التصنيف | 2-8-3-3 | 2-7-P-1-1، 2-7-T-1-1، 2-7-T-1-2 |
| إدارة المفاتيح طوال دورة حياتها، ومالك لكل مفتاح، وسجل تدقيق | 2-8-3-2 | 2-15-P-3-1، 2-15-P-3-3، 2-15-T-3-1 |
| نسخة احتياطية للمفاتيح في تخزين موثوق خارج السحابة | 2-8-3-2 | 2-15-P-3-2، 2-15-T-3-2 |
| لا بيانات إنتاج في بيئة الاختبار إلا بعد الإخفاء Masking | 2-7-2 | 2-6-P-1-1 |
| تصدير بيانات المستأجر بصيغة قابلة للاستخدام، وحذفها الآمن عند الخروج | 4-2-3-1 | 2-6-P-1-3، 2-6-P-1-5، 2-6-T-1-1 |
| شهادات من جهة إصدار موثوقة | 2-8-3-1 | 2-7-P-1-2 |
الضابط 2-6-T-1-1 يطلب من المستأجر خطة خروج Exit Strategy من مزوده، وهذا ينطبق على علاقتنا مع مزود البنية، فاكتب كيف تنقل المنصة إلى مزود آخر وكم يستغرق ذلك، وهو ما شرحناه من زاوية أخرى في خطة الانتقال من السحابة إلى سيرفر مخصص. وينطبق أيضاً على علاقة عملائنا بنا، فعميلك الحكومي سيسألك عن خطة خروجه منك.
التطوير والثغرات Development and Vulnerabilities
| الإجراء في المنصة | ECC-2:2024 | CCC-2:2024 |
|---|---|---|
| برمجة آمنة ومراجعة كود ومكتبات من مصادر موثوقة | 1-6-3-1، 1-6-3-2 | 2-16-P-3-1 |
| حماية خط CI وبيئات التطوير والاختبار | 2-5-3-2 | 2-16-P-3-2 |
| فحص الثغرات: الخارجية شهرياً والداخلية كل ثلاثة أشهر على الأقل | 2-10-3-1 | 2-9-P-1-1، 2-9-T-1-1 |
| تصنيف الثغرات ومعالجتها بحسب الخطورة | 2-10-3-2، 2-10-3-3 | - |
| إبلاغ المستأجرين بالثغرات التي قد تؤثر عليهم | - | 2-9-P-1-2 |
| اختبار اختراق للمنصة كل ستة أشهر على الأقل | 2-11-3-1، 2-11-3-2 | 2-10-P-1-1 |
| وثائق أمنية من الموردين، وإدارة مخاطرهم | 4-1-3-1 | 4-1-P-1-2، 4-1-P-1-4 |
لاحظ أن CCC تحدد ما تركته ECC مفتوحاً: فحص المكونات الخارجية مرة في الشهر على الأقل والداخلية مرة كل ثلاثة أشهر للمزود، واختبار الاختراق كل ستة أشهر. وإدارة نتائج هذه الفحوص في مكان واحد شرحناها في إدارة نتائج الفحص والثغرات مع DefectDojo، ومنهجية اختبار الاختراق والإذن المكتوب في اختبار الاختراق المصرح به، وتطبيق الأمن في كل مرحلة من حياة التطبيق في Secure SDLC.
المراقبة والاستجابة Monitoring and Response
| الإجراء في المنصة | ECC-2:2024 | CCC-2:2024 |
|---|---|---|
| تفعيل سجلات الأصول الحساسة وحسابات الصلاحيات والوصول عن بعد | 2-12-3-1، 2-12-3-2 | 2-11-P-1-1، 2-11-P-1-2، 2-11-T-1-1 |
| سجلات ما يفعله موظفونا داخل بيئة كل مستأجر | 2-12-3-2 | 2-11-P-1-3 |
| حماية السجلات من التعديل والحذف في حساب منفصل | - | 2-11-P-1-4 |
| مراقبة مستمرة بنظام SIEM تغطي كل المنصة | 2-12-3-3، 2-12-3-4 | 2-11-P-1-5، 2-11-T-1-2 |
| حفظ السجلات 12 شهراً على الأقل | 2-12-3-5 | - |
| خطة استجابة وتصنيف للحوادث، وإبلاغ الهيئة | 2-13-3-1، 2-13-3-2، 2-13-3-3 | - |
| إبلاغ المستأجر فوراً بأي حادثة قد تؤثر عليه | - | 2-12-P-1-6 |
| اختبار قدرة الاستجابة دورياً، وتحليل السبب الجذري | 2-13-3-1 | 2-12-P-1-3، 2-12-P-1-4 |
| دعم المستأجر في التحقيق وحفظ سلسلة الحيازة | - | 2-12-P-1-5 |
ماذا تجمع من سجلات ومن أين شرحناه في السجلات الأمنية Logs: ماذا تجمع ومن أين، وتشغيل Wazuh من السجل إلى حظر المهاجم في مراقبة السيرفرات مع Wazuh، وكتابة قواعد الكشف في قواعد الكشف Detection Rules بلغة Sigma. وأهم السجلات في منصة SaaS ليست سجلات السيرفرات، وإنما سجلات التحكم Control Plane عند المزود، أي من أنشأ مفتاحاً أو غير صلاحية أو فتح منفذاً، وسجلات تدقيق Kubernetes، وسجلات الدخول إلى المنصة من الموظفين والمستأجرين. ومن درس Storm-0558 أعط كل مستأجر سجل تدقيق Audit Log يرى فيه من دخل إلى متجره ومن غير إعداداته، فهذا ما يكتشف به الاختراق عنده قبل أن تكتشفه أنت. وخطة الاستجابة وكتيبات التشغيل شرحناها في خطة الاستجابة للحوادث Incident Response، واختبارها بتمرين في تمرين الطاولة Tabletop. واجعل أول تمرين في السنة سيناريو CircleCI نفسه: جهاز مهندس مصاب وجلسة مسروقة، ماذا تبطل أولاً، وكم تستغرق في تدوير كل الأسرار؟
النسخ الاحتياطي والاستمرارية Backup and Continuity
| الإجراء في المنصة | ECC-2:2024 | CCC-2:2024 |
|---|---|---|
| نسخ قاعدة البيانات والتخزين إلى حساب منفصل بنسخ غير قابلة للحذف | 2-9-3-1 | 2-8-P-1-1 |
| نسخ إعدادات المنصة نفسها: البنية ككود والأسرار والمفاتيح | 2-9-3-1 | 2-8-P-1-2 |
| استعادة سريعة بعد حادثة، واختبار الاستعادة دورياً | 2-9-3-2، 2-9-3-3 | - |
| خطة التعافي من الكوارث DRP، ومنطقة ثانية أو مزود ثان للبيانات الحرجة | 3-1-3-3 | 3-1-P-1-1، 3-1-T-1-1 |
| استمرار أنظمة الأمن نفسها أثناء الأزمة | 3-1-3-1 | 3-1-P-1-2 |
القاعدة التي تحكم هذه الطبقة شرحناها في النسخ الاحتياطي بقاعدة 3-2-1 واختبار الاستعادة، والنسخ المتسق لقاعدة البيانات في نسخ قواعد البيانات بشكل متسق، والنسخة خارج المزود في النسخة خارج السيرفر Off-site مع restic أو Kopia، والخطة والاختبار في استمرارية الأعمال BCP والتعافي DRP. وفي منصة متعددة المستأجرين تحتاج قدرة إضافية لا تحتاجها الشركات الأخرى: أن تستعيد بيانات مستأجر واحد دون أن تعيد كل القاعدة إلى الوراء، لأن متجراً حذف منتجاته بالخطأ لا يبرر أن تخسر طلبات ألف متجر آخر في الساعات نفسها.
الموظفون والأجهزة والموردون People, Devices and Third Parties
| الإجراء في المنصة | ECC-2:2024 | CCC-2:2024 |
|---|---|---|
| التحقق من خلفية من يصل إلى المفاتيح وإدارة الخدمة | 1-9-3-2 | 1-4-T-1-1، 1-4-P-1-2 |
| توعية مستمرة، خاصة ضد التصيد Phishing | 1-10-3-1 | - |
| تدريب متخصص للمطورين ومن يعمل على الأصول التقنية | 1-10-4-2 | - |
| جرد أجهزة الموظفين وإدارتها مركزياً، ومسح بياناتها عند الفقد أو الخروج | 2-6-3-1، 2-6-3-3 | 2-5-P-1-1، 2-5-P-1-2، 2-5-P-1-4، 2-5-T-1-1 |
| حماية الأجهزة من البرمجيات الخبيثة وسرقة الجلسات | 2-3-3-1 | - |
| بنود أمنية في عقود الموردين: السرية، وحذف البيانات، والإبلاغ عن الحوادث | 4-1-2-1، 4-1-2-2، 4-1-2-3 | 4-1-P-1-3 |
| مركز المراقبة المدار الذي يصل عن بعد يكون داخل المملكة | 4-1-3-2 | - |
حوادث CircleCI وعملاء Snowflake بدأت كلها على أجهزة، ولذلك لا تنظر إلى أجهزة المهندسين والمتعاقدين على أنها خارج نطاق السحابة. وتفاصيل هذه الطبقة في حماية أجهزة الموظفين Endpoint Security وMDM: إدارة أجهزة الموظفين وتأمينها، والموردين في مخاطر الموردين Third-party Risk، والتوعية في برنامج التوعية Security Awareness.
SOC 2 وضوابط CCC: برنامج واحد ودليلان
كثير من المنصات تتعامل مع SOC 2 وضوابط الهيئة كمشروعين منفصلين، فيشتري فريق أداة امتثال لـ SOC 2 ويكتب فريق آخر جدولاً لضوابط الهيئة، والنتيجة أن الدليل نفسه يجمع مرتين. والطريقة الأفضل أن تبني برنامجاً واحداً للضوابط Controls، ولكل ضابط داخلي عندك قائمة بالمتطلبات التي يحققها من كل إطار، ثم تجمع الأدلة مرة واحدة. فمثلاً ضابطك الداخلي «لا أحد يملك صلاحية إنتاج دائمة» يحقق 2-2-3-4 في ECC و2-2-P-1-7 في CCC، ويخدم معيار الأمن في SOC 2 في الوقت نفسه.
ولكن هناك فروق تحتاج أن تعرفها قبل أن تبدأ:
- من يحكم: في ضوابط الهيئة الحكم على الامتثال للهيئة والجهات المختصة، وفي SOC 2 الحكم لمحاسب قانوني مستقل يكتب رأيه في تقرير يقرؤه عملاؤك.
- ماذا تحدد: ضوابط الهيئة تحدد المطلوب بالاسم، مثل 12 شهراً لحفظ السجلات واختبار اختراق كل ستة أشهر للمزود، بينما تطلب معايير SOC 2 أهدافاً وتترك لك تصميم الضوابط التي تحققها.
- ما يخص الإقامة: ضوابط الهيئة فيها متطلبات وطنية لا يعرفها SOC 2، مثل شغل وظائف الأمن السيبراني بسعوديين مؤهلين بدوام كامل في 1-2-2 للجهات في نطاق ECC، ووجود مراكز المراقبة المدارة داخل المملكة في 4-1-3-2.
- المدة: تقرير SOC 2 من النوع الثاني Type II يغطي فترة تشغيل تتحقق فيها الضوابط، ولذلك لا يمكنك أن تحصل عليه في أسبوع، فابدأ جمع الأدلة مبكراً.
وجمع الأدلة آلياً بدل لقطات الشاشة شرحناه في جمع أدلة الامتثال Evidence تلقائياً، وإدارة الضوابط والأطر في أداة واحدة مفتوحة المصدر في إدارة الامتثال Compliance مع CISO Assistant، وما يطلبه المدقق في الاستعداد للتدقيق Audit.
الأدوات Tools: مفتوحة المصدر وتجارية
كل طبقة في التصميم لها أداة مفتوحة المصدر شرحناها في مقال مستقل، ولها بديل تجاري أو خدمة مدارة من مزود السحابة. والجدول التالي يجمعها، والقرار بينها ليس قرار سعر الترخيص فقط، وإنما من يشغل الأداة ويحدثها ويراقبها، لأن الأداة المفتوحة التي لا يراقبها أحد أسوأ من الخدمة المدارة.
| الطبقة | مفتوحة المصدر (مقالنا) | تجارية أو مدارة (مرجع فقط) |
|---|---|---|
| الحافة WAF وDDoS | Coraza وModSecurity، CrowdSec | Cloudflare وخدمات WAF عند مزود السحابة |
| هوية الموظفين وSSO | Keycloak، authentik | مزود الهوية عند مزود السحابة أو مزود تجاري |
| الوصول المميز PAM | Teleport وWarpgate وGuacamole | خدمات الوصول المدارة عند المزود |
| صلاحيات المستأجرين | OpenFGA، OPA | داخل كود المنصة غالباً |
| الأسرار والمفاتيح | OpenBao وInfisical | AWS Secrets Manager وKMS المزود |
| سلسلة التوريد | Gitleaks، Trivy، Syft وCosign، Harbor | Snyk |
| الثغرات | Nuclei، OpenVAS، DefectDojo | Wiz لفحص الإعدادات السحابية |
| المراقبة SIEM | Wazuh، Security Onion | Splunk Enterprise Security، Microsoft Sentinel |
| الأجهزة EDR وMDM | Fleet وosquery مع Wazuh | CrowdStrike Falcon |
| الاستجابة والتحقيق | TheHive، Velociraptor | خدمة استجابة من مزود MSSP |
| النسخ الاحتياطي | restic وKopia | خدمة النسخ عند المزود مع قفل الحذف |
| الامتثال والمخاطر | CISO Assistant، SimpleRisk | منصات أتمتة الامتثال التجارية |
والقاعدة التي نقترحها لمنصة بحجم منصتنا: استخدم خدمات المزود المدارة لما هو قريب من البنية، أي إدارة المفاتيح KMS والنسخ وسجلات التحكم وحماية DDoS، لأنها مدمجة في المزود ولا تستطيع أن تشغلها أفضل منه، واستخدم الأدوات المفتوحة لما يحتاج أن يبقى معك إذا غيرت المزود، أي الهوية والأسرار وخط البناء والمراقبة، لأن هذه هي التي تجعل خطة الخروج من المزود واقعية لا ورقة.
الفريق Staffing: من يشغل هذا التصميم؟
التصميم الذي لا يشغله أحد يتدهور خلال أشهر، فالقواعد تقدم، والتنبيهات تتجاهل، والاستثناءات تصبح هي القاعدة. ولمنصة بحجم منصتنا الافتراضية نقترح التوزيع التالي:
| الدور | العدد | داخلي أم خارجي | المسؤوليات |
|---|---|---|---|
| قائد الأمن Head of Security | 1 | داخلي بدوام كامل | السياسات والمخاطر والامتثال والعملاء والموردون، ويرفع إلى الرئيس التنفيذي لا إلى رئيس الهندسة |
| مهندس أمن السحابة DevSecOps | 1 | داخلي بدوام كامل | الحسابات والشبكة والأسرار وخط البناء وقواعد الكشف |
| أبطال الأمن Security Champions | 2 إلى 3 | من فريق التطوير، جزء من وقتهم | مراجعة الكود الحساس واختبارات العزل ومتابعة الثغرات |
| مركز مراقبة 24/7 | خدمة | مزود MSSP داخل المملكة | مراقبة التنبيهات والفرز الأول والتصعيد |
| مختبر الاختراق Pentester | خدمة | جهة خارجية مستقلة | اختبار المنصة مرتين في السنة على الأقل |
| المدقق | خدمة | جهة مستقلة | التدقيق الدوري، وتقرير SOC 2 إذا طلب |
لماذا يرفع قائد الأمن إلى الرئيس التنفيذي؟ لأن الضابط 1-2-1 في ECC يطلب أن تكون إدارة الأمن السيبراني مستقلة عن إدارة تقنية المعلومات، ويوصي أن ترفع إلى رأس الجهة مباشرة دون تعارض مصالح، والسبب عملي: من يملك مواعيد إطلاق الميزات Features لا يجب أن يكون هو من يقرر هل نؤجلها بسبب ثغرة. والضابط 1-2-2 يطلب أن تشغل وظائف الأمن السيبراني بسعوديين مؤهلين بدوام كامل في الجهات التي في نطاق ECC، فإذا كنت تخطط للعمل مع جهات حكومية فخطط التوظيف على هذا الأساس من الآن. وإذا لجأت إلى مزود خدمات أمنية مدارة MSSP للمراقبة، فالضابط 4-1-3-2 يطلب أن تكون مراكز المراقبة والتشغيل المدارة التي تستخدم الوصول عن بعد موجودة بالكامل داخل المملكة.
وقد يتساءل البعض: لماذا لا نعين محللين ونبني مركز مراقبة SOC داخلياً؟ والإجابة أن المراقبة على مدار الساعة تحتاج عدة أشخاص بنوبات Shifts حتى تغطي الليل والإجازات، وهذا عدد أكبر من فريق الأمن كله في منصة بهذا الحجم، ولذلك تشتري الخدمة وتحتفظ داخلياً بمن يكتب قواعد الكشف ويفهم المنصة، لأن المزود الخارجي لا يعرف أن طلب تصدير بيانات ألف متجر في الثالثة فجراً أمر غير طبيعي ما لم تكتب له ذلك. وكيف يعمل مركز المراقبة ومن يعمل فيه شرحناه في مركز العمليات الأمنية SOC.
التكلفة التقديرية Cost Estimate بالريال: السنة الأولى وكل سنة بعدها
الجدول التالي تقدير لتكلفة طبقة الأمن وحدها في منصتنا الافتراضية، ولا يشمل تكلفة تشغيل المنصة نفسها من سيرفرات وقواعد بيانات. والأرقام فيه افتراضات للمثال نضعها لتعرف ما الذي يحرك التكلفة، وليست أسعار سوق ولا عروض موردين، باستثناء سعر Cloudflare المأخوذ من صفحة أسعاره الرسمية في نوفمبر 2026 بسعر صرف 3.75 ريال للدولار. فاستبدل كل سطر بعرض سعر حقيقي قبل أن تبني عليه ميزانية.
| البند (تقدير) | السنة الأولى (ريال) | كل سنة بعدها (ريال) | ما الذي يحرك الرقم |
|---|---|---|---|
| فريق الأمن الداخلي: قائد أمن ومهندس DevSecOps (تكلفة شاملة مفترضة) | 600,000 إلى 900,000 | 600,000 إلى 900,000 | الخبرة، والسعودة، والمزايا |
| مراقبة 24/7 من مزود MSSP داخل المملكة (افتراض) | 180,000 إلى 300,000 | 180,000 إلى 300,000 | عدد مصادر السجلات وحجمها ومستوى الاستجابة |
| الحافة: Cloudflare Business لنطاق واحد (سعر رسمي 200 دولار شهرياً بالدفع السنوي) | 9,000 | 9,000 | عدد النطاقات، أو خدمة WAF عند المزود بدلاً منها |
| تشغيل الأدوات المفتوحة: SIEM وOpenBao وHarbor وDefectDojo وKeycloak مع تخزين سجلات 12 شهراً (افتراض) | 60,000 إلى 120,000 | 60,000 إلى 120,000 | حجم السجلات يومياً ومدة حفظها |
| حساب النسخ الاحتياطي ونسخة خارج المزود (افتراض) | 20,000 إلى 60,000 | 20,000 إلى 60,000 | حجم البيانات وعدد النسخ |
| حماية الأجهزة EDR وMDM لنحو 40 جهازاً (افتراض) | 30,000 إلى 60,000 | 30,000 إلى 60,000 | أداة مفتوحة مع تشغيل، أو ترخيص تجاري لكل جهاز |
| اختبار اختراق خارجي مرتين في السنة (افتراض) | 80,000 إلى 200,000 | 80,000 إلى 200,000 | نطاق الاختبار: الويب والـ API وتطبيقات الجوال والسحابة |
| تقييم الفجوات وكتابة السياسات Gap Assessment (مرة واحدة، افتراض) | 60,000 إلى 150,000 | 0 | داخلي أم بمستشار |
| التوعية والتدريب المتخصص (افتراض) | 20,000 إلى 40,000 | 20,000 إلى 40,000 | عدد الموظفين والشهادات المطلوبة |
| المجموع دون SOC 2 | نحو 1,059,000 إلى 1,839,000 | نحو 999,000 إلى 1,689,000 | الفريق والمراقبة أكثر من نصفه |
| إضافة اختيارية: الاستعداد لتقرير SOC 2 Type II والتدقيق (افتراض) | 150,000 إلى 300,000 | 100,000 إلى 200,000 | جهة التدقيق، ونضج الأدلة قبل البدء |
لنأخذ مثالاً محسوباً على الحد الأدنى: إذا كان الفريق الداخلي 600,000 ريال، والمراقبة 180,000، والحافة 9,000، والأدوات 60,000، والنسخ 20,000، والأجهزة 30,000، واختبارا الاختراق 80,000، والتوعية 20,000، فهذا 999,000 ريال في كل سنة، وتضيف إليه في السنة الأولى تقييم الفجوات بـ 60,000 فيصبح 1,059,000 ريال. ولاحظ من الجدول أن الأدوات وتشغيلها أقل من خمس التكلفة، وأن أغلبها أشخاص ومراقبة واختبار، وهذا طبيعي، فالأدوات المفتوحة توفر عليك التراخيص ولكنها لا توفر عليك من يشغلها. وإذا كانت هذه الأرقام أكبر من ميزانيتك في السنة الأولى، فالترتيب الذي نقترحه للتأجيل: أجل SOC 2 حتى يطلبه عميل بعقد، ولا تؤجل الهوية والأسرار والنسخ، لأنها الطبقات التي دخلت منها الحوادث الأربع.
خطة 30/60/90 يوماً Roadmap
لا يمكن أن تطبق كل ما سبق في ربع سنة، ولكن يمكن أن تغلق أخطر الأبواب فيه، والترتيب التالي يبدأ بما دخلت منه الحوادث الموثقة:
الأيام 1 إلى 30: أغلق الأبواب المفتوحة
- جرد الحسابات السحابية والأصول وأسرار الخط، واكتب مالكاً لكل أصل.
- MFA مقاوم للتصيد لكل الموظفين، وقفل الحساب الجذري بمفتاح عتادي، وحساب طوارئ موثق.
- سحب الصلاحيات الدائمة على الإنتاج من كل الأشخاص، واستبدالها بوصول مؤقت مسجل.
- فحص الأسرار في كل المستودعات وتاريخها، وتدوير كل سر وجد، ونقل أسرار الخط إلى OIDC أو مدير أسرار.
- تفعيل سجلات التحكم عند المزود وإرسالها إلى حساب منفصل لا يحذف منه.
- نسخة احتياطية غير قابلة للحذف في حساب منفصل، واختبار استعادة واحد على الأقل.
الأيام 31 إلى 60: افصل وراقب
- فصل الحسابات: الإنتاج والبناء والإدارة والسجلات والنسخ والتطوير.
- الطبقات الثلاث في شبكة الإنتاج، ونقطة API الخاصة بالـ Cluster خاصة.
- WAF وحماية DDoS أمام كل نقطة عامة، وDNSSEC وحماية حساب النطاق.
- SIEM يجمع سجلات التحكم وKubernetes والدخول، مع أول عشر قواعد كشف مكتوبة لمنصتك.
- MFA إلزامي لمديري المتاجر، وسجل تدقيق يراه كل مستأجر.
- التعاقد مع مزود مراقبة MSSP داخل المملكة، وكتابة خطة الاستجابة.
الأيام 61 إلى 90: ابن ما يثبت
- خط بناء موقع: SBOM وتوقيع وتحقق عند النشر، ومنفذات مؤقتة.
- اختبار عزل آلي بين المستأجرين في خط CI، ومراجعة سياسات Row-Level Security.
- تشفير مغلف بمفتاح لكل مستأجر حساس، وجدول تدوير لمفاتيح التوقيع.
- أول اختبار اختراق خارجي، وأول فحص ثغرات شهري، ونتائجهما في DefectDojo.
- تمرين طاولة على سيناريو جهاز مهندس مصاب.
- تقييم الفجوات مقابل ECC وCCC، وسجل مخاطر، وخطة للسنة الأولى.
أخطاء شائعة Common Mistakes
- حساب سحابي واحد لكل شيء: من يصل إليه يصل إلى الإنتاج والنسخ معاً، فلا يبقى لك ما تتعافى به.
- الاعتماد على MFA وحده: حادثة CircleCI بدأت بجلسة سرقت بعد التحقق الثنائي، فالصلاحية المؤقتة وحماية الأجهزة جزء من المعادلة.
- ترك أمان المستأجرين اختيارياً: بعض المستأجرين لن يفعلوا MFA، والخبر سيحمل اسم منصتك كما في حملة UNC5537.
- رقم المستأجر من الرابط: أي tenant_id يرسله المتصفح ويثق به الخادم هو ثغرة تسرب بين المستأجرين تنتظر من يجربها.
- أسرار دائمة في متغيرات CI: هي أول ما يأخذه المهاجم كما في Codecov وCircleCI، واستبدلها بصلاحيات مؤقتة.
- توقيع لا يتحقق منه أحد: توقيع الـ Images دون رفض غير الموقع عند النشر لا يحمي من شيء.
- مفتاح توقيع واحد لا يدور: مفتاح التوكنات لكل البيئات والمستأجرين، دون تدوير أو تنبيه على عمره، هو أخطر أصل في المنصة.
- سجلات في الحساب نفسه: المهاجم الذي وصل إلى الإنتاج يحذفها، ويجب أن تكتب إلى حساب لا يملك الإنتاج حق الحذف فيه.
- نسخ احتياطية لم تستعد مرة: النسخة التي لم تجرب استعادتها افتراض، وليست نسخة.
- بيانات الإنتاج في بيئة الاختبار: تخالف
2-6-P-1-1وتضع بيانات الزوار في بيئة أضعف حماية. - SOC 2 وضوابط الهيئة مشروعان منفصلان: يجمع الدليل نفسه مرتين، والأفضل برنامج ضوابط واحد.
قائمة تحقق Checklist
- جرد الأصول والخدمات السحابية مكتوب، ولكل أصل مالك وتصنيف.
- تعرف هل منصتك مستأجر فقط أم مزود في نطاق CCC أيضاً، ومتى يتغير ذلك.
- الحسابات السحابية منفصلة للإنتاج والبناء والإدارة والسجلات والنسخ والتطوير.
- لا أحد يملك صلاحية دائمة على الإنتاج، والوصول المؤقت مسجل.
- MFA مقاوم للتصيد للموظفين، والحساب الجذري مقفل بمفتاح عتادي.
- MFA إلزامي لمديري المتاجر، ومتاح لكل المستخدمين، مع SSO وقوائم IP.
- سياق المستأجر يستخرج من التوكن الموقع، وRow-Level Security مفعلة، واختبار العزل في خط CI.
- المستأجرون الحكوميون في بيئة معزولة.
- لا أسرار دائمة في الكود أو متغيرات CI، وفحص الأسرار يعمل على كل دفع.
- مفاتيح التشفير مملوكة ومدارة في KMS، ونسخة مفاتيح احتياطية خارج السحابة.
- مفتاح توقيع التوكنات يدور بجدول، ولكل بيئة مفتاحها.
- خط البناء يكتب SBOM ويوقع الـ Images، والـ Cluster يرفض غير الموقع.
- WAF وHTTPS وحماية DDoS وDNSSEC على كل نقطة عامة.
- سجلات التحكم وKubernetes والدخول في SIEM، تحفظ 12 شهراً على الأقل في حساب منفصل.
- كل مستأجر يرى سجل تدقيق متجره.
- مراقبة 24/7 من مزود داخل المملكة، وخطة استجابة مجربة بتمرين.
- نسخ غير قابلة للحذف، واختبار استعادة دوري، وقدرة على استعادة مستأجر واحد.
- فحص ثغرات شهري للخارج وربع سنوي للداخل، واختبار اختراق كل ستة أشهر.
- بنود أمنية في عقود الموردين، وخطة خروج من مزود البنية.
الخلاصة
- منصة SaaS مستأجر عند مزود البنية ومزود عند عملائها، وضوابط CCC تميز الدورين بالحرف T وP، وعندما تبيع لجهة حكومية تلتزم بضوابط ECC وCCC معاً.
- الحوادث الموثقة في هذا النوع من المنصات دخلت من توكن أو كلمة مرور أو مفتاح أو أداة في خط البناء، لذلك الهوية والأسرار وسلسلة التوريد أولى الطبقات.
- التصميم المرجعي: حافة تحمي، وحساب إنتاج بثلاث طبقات، وحسابات منفصلة للبناء والإدارة والسجلات والنسخ.
- العزل بين المستأجرين يقع في السياق وقاعدة البيانات والصلاحيات وما حول البيانات، ويثبت باختبار آلي.
- التكلفة في مثالنا بين مليون ومليون وثمانمئة ألف ريال تقريباً في السنة الأولى، وأغلبها أشخاص ومراقبة لا أدوات.
- ابدأ بالأيام الثلاثين الأولى: MFA، وسحب الصلاحيات الدائمة، وتدوير الأسرار، وسجلات ونسخ في حسابات منفصلة.
هذا المقال جزء من مرحلة البنية التحتية الآمنة، وتجد فيها مقال المبادئ ونماذج مرجعية لأنواع أخرى من الجهات:
 دليلنموذج مرجعي: بنية آمنة لشركة مالية وفق إطار SAMAكيف تصمم شركة مدفوعات بنيتها حول الطريق الذي يخرج منه المال، مع أرقام بنود إطار البنك المركزي وضوابط ECC وتكلفة السنة الأولى.
 دليلنموذج مرجعي: حماية البنية الحرجة OT في المصانع والمحطاتبنية مرجعية لمحطة مياه افتراضية تربط مستويات Purdue وضوابط OTCC بالأدوات والفريق والتكلفة وخطة أول 90 يوماً.
 دليلنموذج مرجعي: بنية آمنة لجامعة أو مدرسةكيف تصمم بنية آمنة لجامعة أو مدرسة بشبكتها المفتوحة وحسابات طلابها، مربوطة بضوابط الهيئة الوطنية وبتكلفة السنة الأولى.
 دليلنموذج مرجعي: بنية آمنة لفريق يعمل عن بعد Remote Teamتصميم أمني لفريق بلا مكتب يبدأ بالهوية والجهاز، مربوط بضوابط ECC وTCC، مع التكلفة وخطة أول 90 يوماً.
سجل التحديثات
- نوفمبر 2026: كتابة المقال، ومراجعة أرقام الضوابط من النسخ الإنجليزية الرسمية لوثيقتي ECC-2:2024 وCCC-2:2024، والحوادث من تقاريرها الرسمية.